@rick — following
Follow buttons here act as you, not as @rick.
@rick follows
| Label | Kind | State | Action |
|---|---|---|---|
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
Timeline
-
Iran broadcasts sickening video claiming Barron Trump is 'fully monitored,' places $10M bounty on his head
Iranian state media broadcast a chilling three-minute video fantasizing about killing Barron Trump in a disturbing escalation against President Trump and his family — as Tehran braces for an onslaught of additional crushing economic penalties. The clip titled "Where to kill Barron Trump" claimed to show the movements of President Trump's 20-year-old son, claiming he is "fully monitored" and showing depictions of the dorms at New York University's Constance Milstein & Family Global Academic Center, according to a translation of the video by Euronews...Reply source -
Iranian state TV broadcasts video targeting Barron Trump with $10m bounty
Iranian state television has broadcast a video purporting to track the movements of Barron Trump, Donald Trump's 20-year-old son, and claiming a $10 million (€8.5m) bounty has been placed on him. The footage, released by IRGC-affiliated media and broadcast on Channel 3 of Iranian state television, is titled "Where and how should we kill Barron Trump?" It claims to show the location of his university, his escort vehicles and the positioning of his Secret Service detail, alleging his movements have been "fully monitored". The claim about the bounty could not be independently verified at the time of publication...Reply source -
Barron Trump targeted with $10M bounty while Trump declares Iran 'collapsing': report
President Donald Trump took to social media Monday to once again declare that Iran was "completely collapsing" following reports that Iranian state television broadcast a video targeting the president's youngest son with a $10 million bounty. "IRAN IS COMPLETELY COLLAPSING!!!" Trump wrote, unprompted, on his social media platform Truth Social. According to The Jerusalem Post, the Iranian state-affiliated TV Channel 3 released a video recently highlighting personal details of Barron Trump, including his security detail, his online video game accounts and his classmates...Reply source -
J’ai testé le Google Pixel 11 Pro et j’ai l’impression d’avoir gardé mon Pixel 10 Pro
Reply source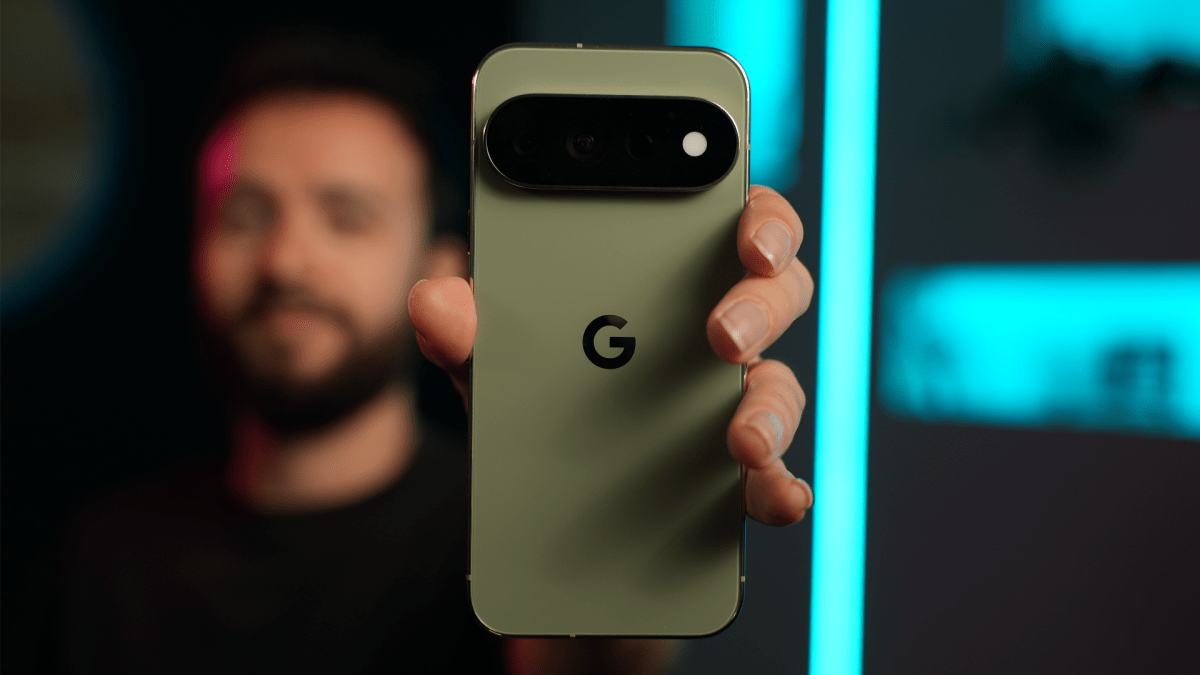
Un an après une gamme Pixel 10 très réussie, Google lance en août 2026 sa nouvelle génération de smartphones haut de gamme avec un nombre de nouveautés très limité. Outre une puce un peu plus puissante (Tensor G6), un témoin lumineux au dos (HiLight) et quelques améliorations en photo, le Pixel 11 Pro donne l'impression d'être une réédition du smartphone de l'année dernière… pour 100 euros de plus.
-
Lingolsheim (Bas-Rhin) : Des formes irrégulières de lignes
Reply sourcereçu par mail / samedi 22 août 2026
Revendication d’action contre EQIOM
Nous nous sommes rencontré.es, à nouveau, et nous avons tracé,
 Tracé des lignes,
De toutes les formes de nos possibles,Des lignes d’échappées qui fleurent bon la joie,
Aux silhouettes en promenade,
Et qui explorent différemment nos paysages,
Nous avons appris des précédentes, des séculaires et des mortes,
Ainsi que de celles prescrites par nos dissemblables,
Pour en tracer encore des nouvelles,Des lignes sensibles aux ruines qui nous entourent,
Qui se dissimulent dans les ombrages des avenues,
Longeant les réseaux de la métropole pour esquiver au mieux la capture de nos voyages,Des lignes qui se transforment à mesure qu’elles infiltrent le spectacle de pixels,
Devenant bifurcation dans les artères où prolifère l’obsession scopique,
Et esquive devant les foyers qui partagent la même pulsion,Jusqu’à atteindre un soir, non loin de Strasbourg, l’inévitable grille de la zone-cible,
Opposant ses stries droites à nos lignes versatiles,
Et face à laquelle seule une forme imprévisible peut produire une deuxième fente,Notre ligne-foudre,
Engendrée par la combinaison de nos vérités intimes,
Et alliant nos puissances en une brûlante attaque,*
* *Détruisons ce qui nous détruit
-
Amazon rend enfin les meilleurs écouteurs de Sony plus compétitifs
Reply source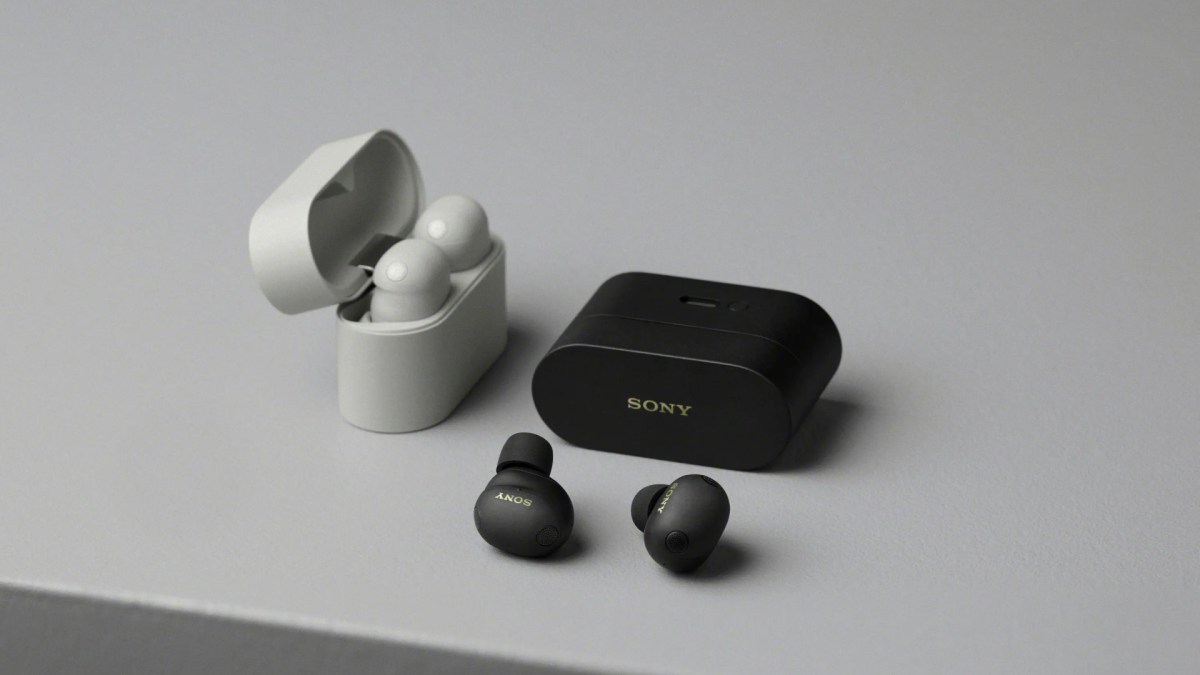
[Deal du jour] À peine six mois après leur lancement, les meilleurs écouteurs sans fil de Sony perdent déjà 60 €. Amazon propose les WF-1000XM6 à 239,99 € contre 299,99 €.
-
Aurillac : Manif anti-flics au festival de théâtre de rue
Reply sourceLa Montagne/ samedi 22 août 2026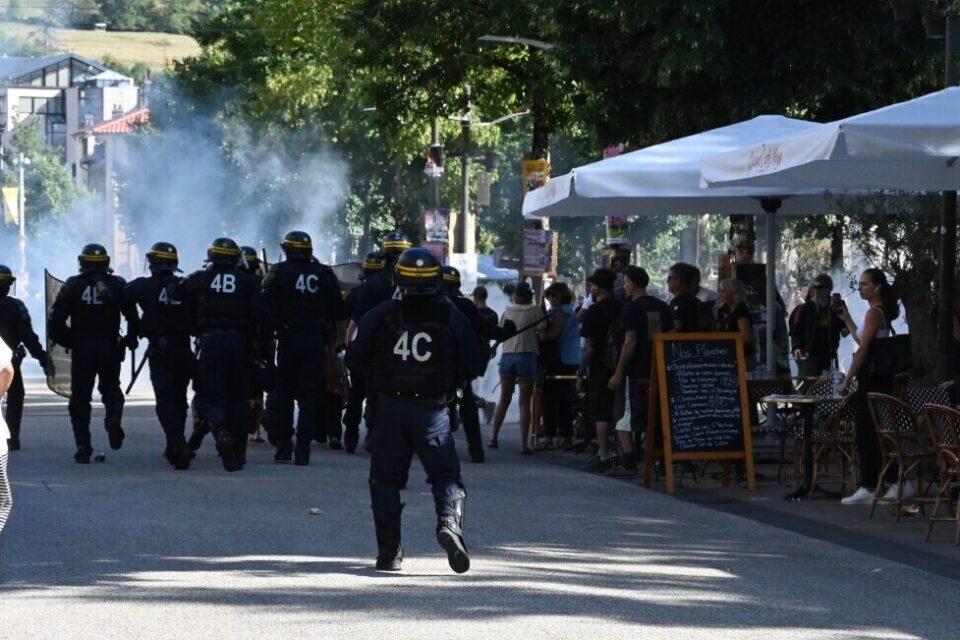 La perspective d’un rendez-vous pour une manifestation « contre les violences policières » bruissait, comme une rumeur, depuis le début du Festival de théâtre de rue d’Aurillac, ce mercredi 19 août. Le lieu fixé était la place de l’Hôtel-de-Ville, à 16 h 15.
Ce samedi 22 août, une manifestation est effectivement partie de la place de l’Hôtel-de-Ville, pour rejoindre la préfecture, via le passage de la Barbantelle, le Square, et le Gravier. Une fois arrivée au pied de la préfecture, plusieurs centaines de manifestants, scandant des slogans anti-fascistes et anti-police, ont dégradé un échafaudage et mis le feu à une palette au coin de France.
Là, les forces de l’ordre ont dispersé une première fois la foule, avec au moins une grenade lacrymogène. La situation s’est ensuite fixée, les CRS étant positionnés sur le Pont-Rouge, tournés vers la place Gerbert, les manifestants étant au niveau de la place.
Après une longue observation, un contact a eu lieu entre les manifestants et les forces de l’ordre, mais plusieurs lacrymogènes ont permis de disperser la foule. À 18 heures, la situation s’était calmée. Des médiateurs d’Aurillac écoute et de Freeform étaient sur place et discutaient avec une cinquantaine de manifestants, à quelques mètres des CRS.
Si la situation peut rappeler les émeutes du premier soir du festival, l’an passé [voir ici ; NdAtt.], la tension est très loin, ce samedi 22 août à 18 heures, d’être arrivée au même point. Tout autour, les spectacles continuent et il était possible de croiser des festivaliers inconscients de la situation à quelques centaines de mètres de la préfecture.Selon
Franceinfo, « Un manifestant et un policier ont été légèrement blessés samedi 22 août […] Des dégradations « limitées », poubelle brûlée, tags, vitre cassée… ont eu lieu en centre-ville. Le festival international de théâtre de rue d’Aurillac n’a pas été perturbé et a pu se clôturer normalement. » -
Douarnenez (Finistère) : « Refugees welcome. Tourists go home ! »
Reply sourceOuest-France/ vendredi 21 août 2026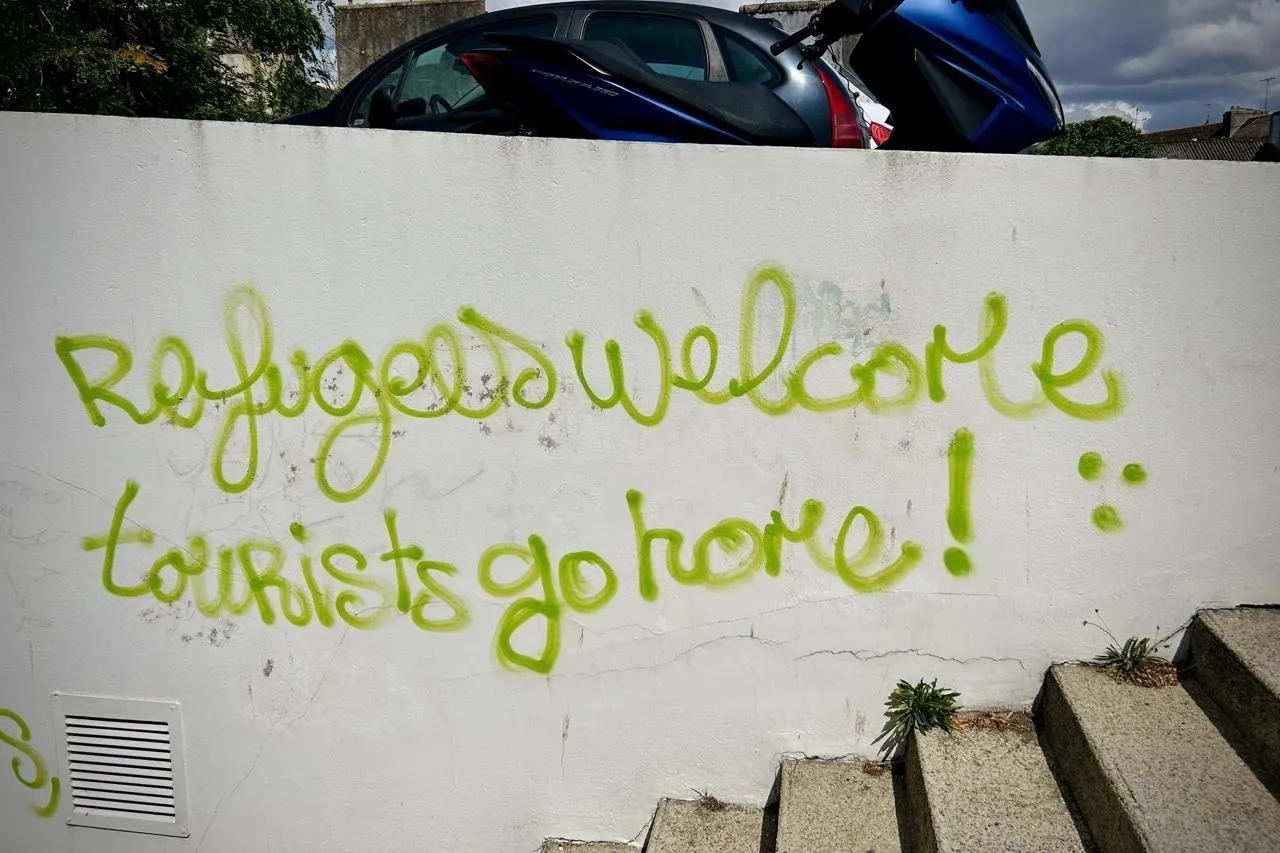 Des tags contre la venue des touristes ont été découverts sur un mur de Douarnenez (Finistère), à proximité de l’hôtel de ville. L’un d’eux portait la mention Refugees welcome. Tourists go home ! (Bienvenue aux réfugiés. Les touristes, rentrez chez vous, en français).
Un second tag invitait à des actions contre les prisons, les CRA (Centres de rétention administrative, un lieu fermé ou l’État place des personnes étrangères en situation irrégulière dans l’attente de leur expulsion). [article payant ; NdAtt.]
-
Le patronat dit adieu à son rêve de voir Jordan Bardella au pouvoir
Alors que débutent mercredi les journées d’été du Medef, les milieux d’affaires réfléchissent à la manière de composer avec le Rassemblement national et de relancer «l’union des droites». La candidature de Marine Le Pen à la présidentielle, après l’arrêt de la cour d’appel, a mis à bas tous leurs plans.Reply source -
Le RN revient sur scène après un été de silences et de malaise
Marine Le Pen fera sa rentrée devant les patrons du Medef jeudi 27 août à l’occasion d’un premier débat avec les autres candidats. Première étape avant le congrès, en octobre. Avec une grande inconnue pour les mois qui viennent: le degré d’implication de Jordan Bardella dans la campagne présidentielle.Reply source -
FDDAY 2026 : la fin de l’ère des licornes, la profitabilité est désormais la métrique qui compte
Reply sourcePendant une décennie, la réussite d’une startup française s’est largement racontée à travers ses levées de fonds. Chaque tour fournissait un montant, une valorisation, un classement implicite et, pour les plus habiles, une photographie suffisamment large pour y faire entrer les fondateurs, les investisseurs et quelques bouteilles de champagne. La correction du marché a remis …
L’article FDDAY 2026 : la fin de l’ère des licornes, la profitabilité est désormais la métrique qui compte est apparu en premier sur FW.MEDIA.
-
Yannick Jadot rallie Raphaël Glucksmann… et le contredit déjà sur le nucléaire
En l’espace de quelques minutes seulement, Yannick Jadot a annoncé lundi rejoindre la campagne de Raphaël Glucksmann tout en indiquant s’opposer au projet du candidat de Place publique sur le nucléaire, l’un de ses combats historiques. Une contradiction qui raconte la valse-hésitation à gauche autour des questions écologiques.Reply source -
Bally Bagayoko, maire LFI de Saint-Denis, visé par une enquête pour détournement de fonds publics
L’enquête a été ouverte le 19 août après des articles de presse qui accusaient l’élu d’avoir «longtemps cumulé mandat local et poste de cadre à la RATP». L’association AC!! Anti-Corruption avait déposé deux plaintes. L’une concerne d’autres «élus parisiens […] de tout bord politique» pour l’existence présumée «d’un système organisé et structuré d’emplois fictifs».Reply source -
Il donne un nom de domaine à Claude en lui disant de « faire ce qu’il veut » : voici le résultat
Reply source
Au début du mois d’août 2026, un développeur a confié un nom de domaine à Claude avec une consigne volontairement vague : construire ce qu’il voulait. Deux semaines plus tard, l’IA d’Anthropic administre un étrange réseau social conçu pour les agents IA, avec sa propre constitution, sa monnaie et plusieurs centaines de « citoyens ».
-
Interdits, oubliés, cachés, maudits : les aventuriers des "lost medias"
Films perdus, émissions censurées, enregistrements légendaires et dessins animés maudits : la recherche des "lost medias" mobilise des milliers d'aventuriers dans de véritables chasses au trésor. Pacôme Thiellement et Bolchegeek plongent dans les origines…Reply source -
Les sociétés minières creusent leurs trous. Cet hiver, on se déterre, on les y enterre !
Reply source
Nous écrivons cet appel à une période où la civilisation industrielle révèle l'importance de ses fondations : les sous-sols.
Armée par la science et la technologie, la méga-machine extractive repousse les frontières cognitives et territoriales. Tout est désormais transformé en matières premières. De la France à la Chine, des États-Unis à la Russie, d'Imerys à Rio Tinto en passant par BHP Biliton ou Anglo American, états et entreprises passent le monde au peigne fin, brossant jusqu'aux fonds marins et l'Antarctique, à la recherche de minerais aux noms insolites (lithium, cobalt, tungstène, beryllium, etc). Des milliardaires, comme Elon Musk pour le plus connu, investissent dans l'aérospatial afin de prospecter des gisements cosmiques. Ici-bas, sur Terre, la démesure du pillage capitaliste et patriarcal approfondit ses ravages. Les mines entraînent guerres, vols, viols, maladies, pollutions et travail de forçat dans les espaces colonisés comme au Congo, en Indonésie ou en Amérique du Sud. À cet impérialisme s'ajoute l'exploitation intra-muros, alors que la vieille Europe recommence à accueillir la voracité minière à bras ouverts. Que ce soit à Jadar en Serbie ou au Portugal avec le site de Covas do Barosso, en passant par le très médiatisé projet Emili au cœur de la France métropolitaine, et… l'Ukraine, les mêmes logiques de sacrifice des territoires et des populations sont à l'œuvre. Ces dernières continuant de subir la dépossession, la répression et la mise au silence. Les pouvoirs d'états à travers l'USGS, le BRGM et autres centres de recherche et les financeurs (Union Européenne, BPI, actionnaires comme Glencore) provoquent ainsi de nouvelles guerres, de nouvelles dévastations, afin de siphonner les matières fossiles et minérales des sous-sols.
La mondialisation de l'extractivisme est en cours mais ses horreurs ne se font pas sans oppositions. Des luttes acharnées se mènent en Laponie, au Canada, en Kanaky, au Sahara, en France, en Grèce, en Allemagne, pour conserver l'eau, la terre. Pour survivre. Des projets sont contestés, retardés, certains sont abandonnés. Face à l'ampleur de la dévastation, n'oublions pas notre force collective.Nous croyons ce système faillible, que sa subversion est possible.
Nous voulons le saper à sa base. Grâce à l'imagination, l'inspiration, l'audace !Partout où ce message circulera, que ces deux mois (Février-Mars 2027) soient semés d'actions autonomes et diverses contre les entreprises minières et ceux qui collaborent avec elles.
Bien appliquées, de petites forces peuvent devenir de grandes menaces.
-
Ateliers Linogravure
Reply source
Article initial par ici : [1]
Attention : tous les ateliers ont été décalés de 13h à 17h !
Tu peux arriver quand tu veux, et repartir quand tu veux :) -
Le socialisme sauvage : essai sur l'auto-organisation et la démocratie directe dans les luttes de 1789 à nos jours
Reply source
Nous reproduisons ici en brochures les différents chapitres du livre « le socialisme sauvage », de Charles Reeve. Il retrace l'histoire de diverses luttes depuis la Révolution Française, via un axe anarchiste, communiste antiautoritaire, ultragauchiste, autonome, etc..
Son but est de relire l'histoire révolutionnaire non depuis l'angle traditionnel et confus de « la révolution contre les bourgeois/les aristocrates » - qui fait comme si la révolution était un bloc - mais depuis un axe fondamental souvent oublié : celui des divers courants libertaires contre les tendances autoritaires du socialisme.
On regrettera certains défauts importants, qu'il est bon d'avoir en tête en parcourant le bouquin. Notamment le fait que les luttes abordées sont très majoritairement des luttes blanches. Ou que l'angle pris fait souvent la part belle aux figures et organisations militantes officielles - là où il serait intéressant de se concentrer un peu plus sur l'action et l'organisation directes du prolétariat.
Ces points étant dits, ce livre apporte de nombreuses informations historiques importantes, souvent effacées de l'histoire des luttes. Il permet ainsi, de façon méthodique et détaillée, de remettre plusieurs points sur les i concernant la question de l'autoritarisme. C'est une chose qui nous semble plus qu'utile à l'heure où la sociale-démocratie reprend du galon, sous ses divers avatars réformistes et léninistes, menaçant de récupérer les luttes à venir.
Bonne lecture !
A4

A5
livret
-
Mohammed ben Salmane en France: «Lui dérouler le tapis rouge, c’est donner une prime à l’impunité»
Alors qu’Emmanuel Macron reçoit pendant deux jours le prince héritier saoudien, Reporters sans frontières se dit choqué par cet accueil dans un entretien à «Mediapart». L’association demande au président d’agir pour que le dossier judiciaire sur l’assassinat du journaliste Jamal Khashoggi aille à son terme.Reply source -
Après l’autorisation de son extradition vers l’Allemagne, le militant antifasciste «Gino» se pourvoit en cassation
Le ressortissant albanais est accusé d’avoir commis des violences en marge d’un défilé néonazi à Budapest, en 2023. Après avoir refusé son extradition vers la Hongrie en avril, la justice française a autorisé le 19 août son extradition vers l’Allemagne.Reply source -
Cryptoactifs en Europe : une régulation nette mais incomplète
Depuis le 1er juillet 2026, le règlement européen MiCA encadre officiellement le marché des cryptoactifs. Résultat : sur 5 000 acteurs actifs en Europe, seuls 300 ont obtenu leur agrément. Un tri sévère qui rebat les cartes du secteur.Reply source -
Des milliers de juments saignées pour doper la reproduction des élevages
Reply source« Au 121e jour, il faut avorter la jument pour la remettre en gestation un mois après »
Cet article Des milliers de juments saignées pour doper la reproduction des élevages est apparu en premier sur La Relève et La Peste.
-
Seulement 16 % des mesures de la Convention citoyenne pour le climat sont vraiment appliquées
Reply source
Seules 24 des 149 propositions de la Convention citoyenne pour le climat sont véritablement appliquées, selon le WWF France. Le 22 août, la loi Climat et résilience, qui se voulait la traduction législative des propositions formulées par ces assemblées, fêtait son cinquième anniversaire. Le WWF a fait les comptes de l'application de ces mesures, qui s'est soldée par un « détricotage », selon l'ONG.
Lire la suite - En bref / Convention citoyenne pour le climat
En comptant les trois mesures écartées d'emblée par Emmanuel Macron (les 110 km/h sur (…) -
Fuites de GTA VI : CyberLeek diffuse des vidéos inédites du jeu et déclenche une riposte judiciaire de Take-Two
Reply sourceDepuis le 18 août 2026, plusieurs vidéos présentées comme des extraits de Grand Theft Auto VI - connu sous le nom de GTA VI - circulent en ligne, à quelques jours seulement de la présentation officielle du jeu.
-
Amazon affiche enfin l’historique des prix : nous avons vérifié sa fiabilité
Reply source
Amazon commence à afficher directement l’historique des prix de certains produits. Une nouveauté prometteuse pour distinguer les vraies promotions des rabais trompeurs, mais peut-elle remplacer Keepa ? Nous avons comparé les deux outils.
-
Sommer Honeycutt Says DOJ Was Wrong about Why They Opened the MN-15 Investigation
Reply source
As a reminder, my most recent obsession with the MN-15 case started when defendants filed a motion for discovery back on August 13. In a post laying out how the predication of the case depended on assault cases that had been entirely fabricated, I laid out what defendants asked for, along with some context. Those requests were:- “The Court should require the government to produce all reports related to surveillance of Minnesota unions, non-profit organizations, protesters and activists.” This would disclose whether the mentions of spying on unions like SEIU and CWA went further than what defendants have obtained in discovery.
- “The Court should require the government to produce the withheld Project Whipple Shield ROIs.” The government has withheld five Reports of Investigation from the Project Whipple Shield investigation (the sub-investigation of a larger investigation), claiming that those relate to an ongoing investigation.
- “The Court should require the government to produce reports generated pursuant to CUC Operation Keyhole.” The sub-investigation of Project Whipple Shield is part of a larger MN investigation, Operation Puppet Master, which is part of a broader investigation, Operation Keyhole. Sant is demanding the overarching documents.
- “The Court should require the government to produce all of the Clearview AI reports it generated of protesters and activists during Operation Metro Surge.” Sant showed that HSI developed a Clearview dossier on him (with some inaccuracies); he’s demanding all of them.
- “The Court should require the government to produce internal communications related to Operation Puppet Master and Project Whipple Shield.” Sant argues this investigation was predicated on criminalization of First Amendment protected activities; he wants records that may show that.
- “The Court should require the government to produce downloads of all UCA ‘undercover phones’ and ‘undercover laptops.’” DOJ has not turned over the phones and laptops from informants. Sant wants them.
- “The Court should require the government to produce DOJ and DHS communications related to the charging decisions, defendant self-surrender, and doxxing in the AFO cases.” Sant — who is represented by Kevin Riach, who also represented one of the people Pam Bondi doxxed, Paul Johnson — wants records on that doxxing that DOJ withheld by dismissing cases (including Johnson’s). [my emphasis]
Last week, one of the Special AUSAs (many of them JAG officers) that keep cycling through Minnesota’s US Attorney’s Office, Sommer Honeycutt, filed a response.
Before I explain how bad it is, let me note that that same day, a real AUSA, Tory Sailer, filed a notice of appearance, then moved to continue a hearing on the motion that Honeycutt already said she could attend.
The defendants were not amused, partly because defendants and their supporters had already scheduled to be present, partly because MN’s USAO has been diddling with this purportedly important prosecution.
8. The Government has chosen to file a sweeping indictment against fifteen individuals, alleging at least 260 overt acts over a period of six months and involving thousands of hours of investigative time. The Government should be able to assign adequate prosecutorial resources to reflect the alleged size, scope and severity of the charged offense.
You get the feeling that someone reviewed Honeycutt’s response and realized, oh shit, we need to start putting some lawyers with experience on this.
Of the 37-page motion, at least 12 pages addressed a selective prosecution claim that defendants have not yet made. Other broad swaths of the response address a First Amendment challenge that defendants have, likewise, not yet made.
More remarkable still, Honeycutt only addresses four of the discovery requests — basically the sub-requests to the bolded request above. And she does a piss poor job of that.
The Defendants’ broad stroked request for “1) All communications between DOJ prosecutors in this District and DOJ in Washington regarding the decisions to begin this investigation or to pursue this prosecution”, is objected to by the Government for the above reasons. Further the government objects to the Defendants’ requests for “2) All communications between anyone within DOJ and other members of the executive branch related to this investigation and prosecution; 3) All communications between and among federal law enforcement agencies regarding any decisions that suggest they were motivated by political purposes or targeted their investigative activities at protected First Amendment speech or activity.” Lastly, the government objects to the Defendants’ request for “4) All agent rough notes or work product that disclose any improper motivation to commence this investigation or to target investigative activities based on protected First Amendment speech or activity.” Therefore, the Government respectfully asks this Court to deny the Defendant’s discovery requests.
And while some of the original requests were unlikely to be granted, Honeycutt has basically forfeited DOJ’s attempt to address not just those requests, but also more substantive ones, like missing Reports of Investigation, Clearview Reports, and the main informant’s missing phone and laptop.
Likewise, Honeycutt doesn’t address the request I’ve been harping on: the arrest records for 16 people Pam Bondi doxed back on January 28, the same day the investigation was purportedly approved.
The Court should require the government to produce DOJ and DHS communications related to the charging decisions, defendant self-surrender, and doxxing in the AFO cases.
And that’s interesting, because whereas the opening memos (Operation Puppet Master; Operation Whipple Shield) on this investigation both attributed this investigation to events — including purported “assaults against federal officers” but also “impeding federal officers” and “damage to property” that happened since November 2025 (November 28, in the case of the Operation Puppet Master memo), Honeycutt’s description of how and when the investigation started is all over the map, starting with the way she boasts that undercover agents started infiltrating the group before getting approval for the investigation.
The Defense claims that “on January 28, 2026, just four days after agents murdered Alex Pretti, HSI official[sic] opened its mass spying campaign, which it called ‘Operation Puppet Master.” ECF No. 212 at 3. The Defense argues that after the death of Alex Pretti, Associate Deputy Attorney General Aakash Singh “directed federal prosecutors to aggressively charge protesters in Minnesota.” Id. at 17. He continued that “on January 28, 2026, DHS and the U.S. Attorney’s Office put Singh’s direction into action. In one day, DHS both initiated “Operation Puppet Master.” Id. The defense claims Associate Deputy Attorney General Singh’s statements were made in “late January.” Id. HSI undercover agents attended meetings on January 11, 2026, and gained access to DAMN Signal chats by January 14, 2026. The indictment includes 83 overt acts prior to January 28, 2026. See generally ECF No 1.
However, HSI’s investigation into “individuals engaged in acts of violence, destruction of federal property, intimidation of federal officers and employees, and attempts to impede federal operations” began in December 2025. See Ex 1. Furthermore, HSI’s investigation into Twin Cities Direct Action (“TCDA”) began well before January 28, 2026. Undercover agents had already infiltrated TCDA by January 11, 2026. ECF No. 1 at ¶ 9, Overt Act (OA) 1-3. At the January 11, 2026, meeting, an unindicted coconspirator created a Signal group chat called “TCDA,” in order to plan for a direct action at the Whipple Building on January 23, 2026. Id. at ¶ 9, OA 3. Undercover agents were invited and gained access to Signal chat messages involving TCDA members by at least January 14, 2026. Id. at ¶ 9, OA 6. DAMN (then called TCDA) members organized and planned for a blockade at the Whipple building in the “TCDA” Signal group chat. Id. at ¶ 9, OA 6-7, 11, 16, 21. Defendant Isaac Sant posted a white flyer in the “TCDA” Signal group chat advertising the blockade at the Whipple building. Id. at ¶ 9, OA 16. The flyer was shared on the Black Cat Worker’s Collective Facebook page. Id. [emphasis original]
You’re not helping, Sommer, but you appear not to understand that.
This section doesn’t address the apparent cherry-picking for the reporting (December surveillance; January surveillance attributed to Project Whipple; much longer report on January surveillance attributed to Operation Puppet Master; badly cherry picked screen capped Signal texts from January from the main informant). And Honeycutt’s timeline is inconsistent with the timeline disclosed in these surveillance reports, because the surveillance started earlier than Honeycutt disclosed.
Worse still, her description of why the investigation started doesn’t match the November timeline of the opening memos — certainly not the November 28 timeline. The only dates that took place before the opening of the investigation (whether January 28 or February 11) described in this section are either in summer 2025 or a November 18 protest that — according to the source she cites — supports a claim of violent federal crackdown but does not back her own claim that protestors threw rocks (though the local Fox account describes “at least one” protestor throwing something). Plus, two events that describe how DOJ hunkered down after ICE shot a mother dead on her way home from dropping her child off at school.
As early as July 31, 2025, Federal Protective Services (FPS) began to get complaints of Whipple employees being aggressively followed. See Ex. 3. FPS Officers received reports from 200-300 people—including directors of the VA, maintenance staff, contractors, lawyers and judges—about harassment, being followed, and other aggressive, intimidating, and interfering behavior. See Ex. 3. For example, officers received complaints about debris being thrown or placed in the road that could puncture vehicle tires outside of the employee/ICE gate. Screws and 2-piece caltrops have been routinely found on a regular basis. See Ex. 3. FPS also received complaints from civilian employees who reported finding tracking devices or air tags on their personal vehicles. See Ex. 31
On June 3, 2025, protesters—incorrectly believing there was an ongoing immigration raid—surrounded a joint law enforcement operation on Lake Street, where federal investigators were executing search warrants in a meth and trafficking case.2 Similarly, on November 18, 2025, federal agents executing a search warrant were surrounded by protesters who began to throw rocks damaging vehicles.3 Agents had to leave the search early for their own safety.
Jersey barriers around Whipple went up on January 12, 2026. See Ex 3A.
1 One civilian contractor noted being followed three times from Whipple in March 26, 2026, April 10, 2026, and April 7, 2026. See Ex. 3A. A Whipple maintenance employee reported being followed on April 29, 2026, and being cut off by the car that resulted in a minor collision. See Ex. 3A On May 6, 2026, one high ranking Veterans Affairs employee noted in their report of being followed to FPS that the encounters he has experienced with the followers “demonstrate clear harassment and intimidation acts meant toward me.” See Ex. 4. He also said saw an uptick in protesting activity outside of the Whipple in approximately June of 2025 and stated he noticed the first violent protestor in September of 2025 and saw an additional increase in December of 2025. The week of January 6th, 2026, the VA were allowed to telework for their safety because of the agitator activities outside of the Whipple building. See Ex 4. On March 12, 2026, an immigration judge reported being on high alert and taking different routes home and is afraid of physical harm after being followed. See Ex. 5. A deportation officer reported being followed four times starting in March of 2026, to include twice being followed to his home or around his home, at one point his minor son was followed while driving the deportation officer’s personal car. See Ex. 6.. This same deportation officer was followed the Whipple building to the federal courthouse in Minneapolis twice. See Ex. 6. One instance Defendant Morgan was following the deportation Officer, waited for him to leave the courthouse and then stepped in front of hindering him from leaving. Morgan was clearly recording him and then knocked his sideview mirror causing it to fold. The incident was captured on the US Marshals surveillance. One administrative assistant for a non-ICE tenant, was followed February 20, 2026, April 8, 2026, April 10, 2026, April 14, 2026, April 15, 2026, April 17, 2026. See Ex. 3A. She relayed she had been followed so many time that she install her own dash camera and home cameras at her own expense. See Ex. 7. She described dangerous and aggressive driving habits while following her, switching lanes and cutting people off. She said they didn’t seem to be trying to hide the fact that they were following her.
2 https://alphanews.org/chaos-erupts-on-lake-street-in-minneapolis-as-feds-attempt-warrant-ondrugs-money-laundering/
3 https://mndaily.com/city/protesters-clash-with-federal-agents-during-immigration-raid-on-st-paulbusiness/11/19/2025/eicmndaily-com/ [my emphasis]
One of her sources — the one for the June 3 protest — includes a very early Nick Shirley cameo, in case you needed proof, beyond Jayden Scott and Jake Lang’s early involvement that this case arose out of far right fever swamps.

And the things that date to January (at least what is accessible in unsealed exhibits — Honeycutt did not include her own exhibits unsealed) — are not about protestors but about the government’s response to having shot a mother dead in her car.
In effect, Honeycutt is saying that the opening memos that took weeks to approve were wrong.
And in a filing that attempts to rebut a First Amendment claim, she relies on complaints of federal employees who are not ICE goons complaining about things that are, in part, protected by the First Amendment, many of which post-date the start of the investigation.
While Honeycutt makes a case that the indictment spanning five months includes two instances of obstruction, her claim that the activities following cars go beyond the First Amendment is weak, and she makes no claim that the events charged as assault really were.
This is — as is so common from Todd Blanche’s DOJ — slovenly work.
But it’s what you get, I guess, when you assign loaner JAGs to run a high-profile prosecution.
Update: Josh Kovensky reads the metadata, which reveals this shitshow filing was actually from the January 6 criminal installed at DOJ.
A Minnesota federal prosecutor hired under Trump II named Sommer Honeycutt was listed as having signed the filing. Metadata on the document lists Brian W. Lynch, a federal prosecutor who marched on the Capitol on January 6, as its author.
Lynch, a longtime gang prosecutor, co-directs Joint Task Force Vanguard, the DOJ’s effort to use organized crime and counterterrorism investigative methods to target the Trump administration’s political opponents.
The document lists Lynch as working in the Office of Deputy Attorney General; the DOJ earlier told TPM that Vanguard reports directly to the Deputy Attorney General, a role until recently held by Blanche.
On top of fucking over Honeycutt, this will make it far easier for defendants on reply to demand communications between MN and Main DOJ.
The post Sommer Honeycutt Says DOJ Was Wrong about Why They Opened the MN-15 Investigation appeared first on emptywheel.
-
La température moyenne à la surface des océans vient de battre un nouveau record
Reply source
La température moyenne à la surface des océans vient d'atteindre 21,1 °C, un niveau exceptionnel à cette période de l'année, selon l'observatoire européen Copernicus. Juillet 2026 a été le juillet le plus chaud jamais mesuré à la surface des océans, avec 20,96 °C en moyenne, contre 20,89 °C lors du précédent record de 2023. Depuis le mois de juin, chaque journée dépasse le record correspondant pour la saison.
Lire la suite - En bref / Climat , Monde , Océans
Cette surchauffe est renforcée par le puissant épisode El Niño, dont (…) -
« Ce n'est pas acceptable » : à la COP17, la société civile exclue des débats
Reply source
En Mongolie, la COP17 contre la désertification a commencé par les blocages de la Russie et des États-Unis dès le début des négociations. Les peuples autochtones et les organisations de la société civile dénoncent leur marginalisation.
Lire la suite - Reportage / Climat , Monde , Climat : de COP en COP
Oulan-Bator (Mongolie), reportage
Du jamais vu à la COP : le 17 août, à l'ouverture de la 17e Conférence des parties sur la lutte contre la désertification à Oulan-Bator, en Mongolie, la Russie et les États-Unis se sont opposés à la présentation de l'ordre (…) -
Sécurité alimentaire : l'agro-industrie monopolise un débat européen
Reply source
« Aucun expert en toxicologie humaine, en santé environnementale ou en évaluation des risques liés aux pesticides » n'a été invité. L'audition organisée le 2 septembre par les commissions environnement et agriculture du Parlement européen consacrée à l'omnibus « sécurité alimentaire » ne réunira que des représentants de l'agro-industrie et une chercheuse en situation de conflit d'intérêts, relève Pesticide Action Network Europe (PAN Europe) dans une lettre ouverte publiée par le média (…)
Lire la suite - En bref / Europe , Agriculture , Politique -
« Je suis avec un Algérien » : pourquoi cette phrase peut déclencher une réponse alarmiste de Google
Reply source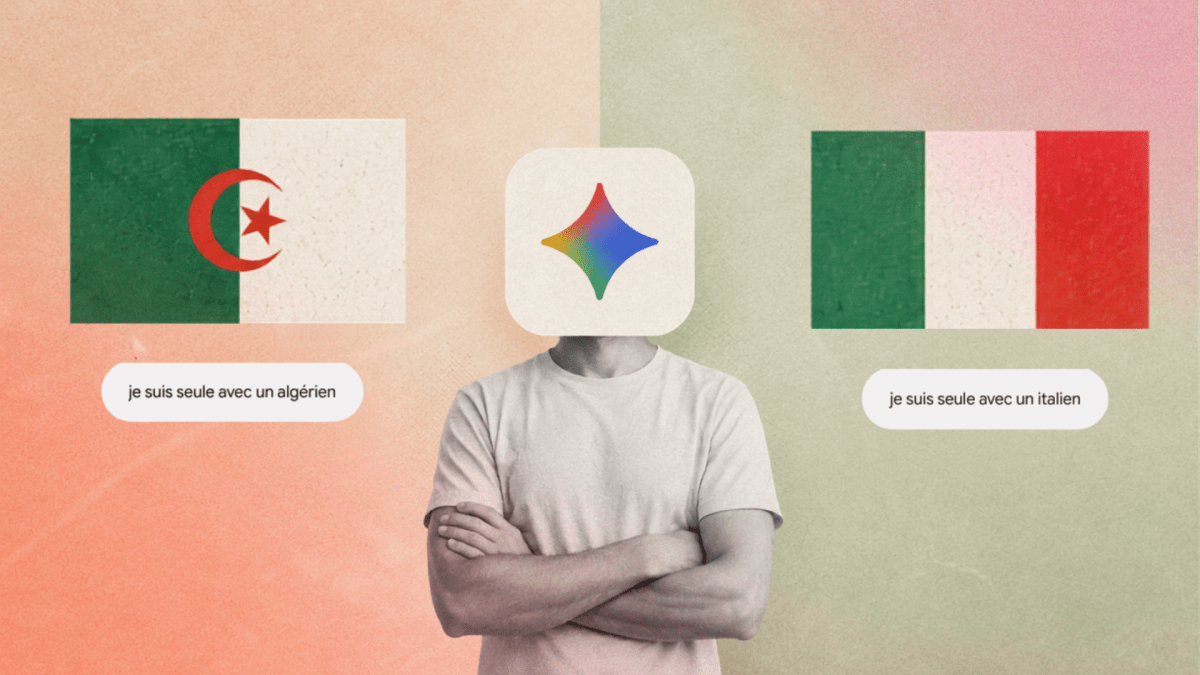
Plusieurs internautes ont remarqué que Gemini et le Mode IA de Google pouvaient réagir très différemment à une même requête selon la nationalité mentionnée. Numerama a reproduit l’expérience avec plusieurs modèles et plusieurs origines pour comprendre d’où vient ce biais.
-
Le piratage des voitures connectées passe par l’autoradio : comment des pirates les transforment en relais pour botnet
Reply source
Des chercheurs de Kaspersky ont mis au jour le premier malware Android connu à cibler spécifiquement les autoradios connectés. Objectif des attaquants : recruter discrètement chaque voiture infectée dans un immense réseau de machines zombies.
-
50 000 Suédois manifestent pour le climat
Reply source
Des milliers de personnes ont manifesté pour le climat, dimanche 23 août, à Stockholm, à l'appel de 280 organisations. Selon la Société suédoise pour la conservation de la nature, citée dans le Sweden Herald, environ 50 000 manifestants ont défilé dans les rues de la capitale suédoise. « Un événement historique », estime une association coorganisatrice.
Lire la suite - En bref / Climat , Luttes
Organisée par des associations de jeunesse, sportives et environnementales, des syndicats, des communautés religieuses et des (…) -
Face à l’essor des robots humanoïdes chinois, l’Europe sommée d’accélérer pour préserver sa souveraineté technologique
Reply sourceIl y a à peine une semaine, Unitree avait dévoilé un nouvel humanoïde baptisé « Superman », présenté comme capable de performances particulièrement élevées en matière de vitesse et de saut. Une nouvelle démonstration de force pour l’entreprise chinoise, qui a annoncé vouloir livrer entre 10 000 et 20 000 unités en 2026.
-
Le web crawlable a un seuil de rupture, et le fondateur d’IBOU vient de le démontrer
Reply sourceCe qu'il faut retenir :
- Le trafic Google des éditeurs a chuté de 30 % en un an selon les données Chartbeat relayées par le Reuters Institute, et le clic sur la première position tombe à un tiers de son niveau habituel dès qu'un AI Overview s'affiche, d'après Ahrefs.
- Le papier modélise le web crawlable comme un « commun » économique et démontre l'existence d'un seuil unique au-delà duquel le corpus se dégrade de façon irréversible et s'éteint.
- Ni la concurrence entre moteurs ni la satisfaction des utilisateurs ne suffisent à empêcher ce dérapage : plus il y a de moteurs génératifs sur le même corpus, plus le taux d'extraction global grimpe vers ce seuil.
- Sylvain Peyronnet propose sept mécanismes correctifs, du plus simple (un engagement de trafic renvoyé) au plus complexe (une gestion collective des droits), pour maintenir le système sous ce seuil.
Le contrat tacite que la recherche générative a rompu
Le web repose depuis des décennies sur un échange implicite entre éditeurs et moteurs de recherche : le moteur crawle le contenu, et en retour il envoie des visites. Ces visites se monétisent en publicité, en abonnements ou en leads, et une partie de ce revenu finance la production du contenu suivant. Ce contrat n'a jamais été écrit nulle part, mais c'est lui qui a fait tourner l'économie du web éditorial.
Un moteur génératif fonctionne différemment par construction. Il lit les pages, fabrique une réponse à partir de leur contenu, et garde l'utilisateur sur sa propre interface. La valeur du contenu original est bien utilisée puisqu'elle nourrit la réponse, mais l'absence de visite prive l'éditeur de la rémunération qui allait avec. Sylvain Peyronnet appelle ce phénomène l'extraction, et le mesure par un taux : la part de la valeur d'une page que le moteur conserve sans renvoyer de visite en échange.
- Un moteur de recherche classique se situe à 0 %, toute la valeur repart vers les sources sous forme de clics.
- Une réponse générative complète se situe à 100 %, l'utilisateur obtient ce qu'il cherchait et n'a plus de raison de cliquer.
Trois dégradations qui frappent en même temps
Pour comprendre ce qui se passe quand ce taux d'extraction augmente, le papier modélise le web crawlable comme ce que les économistes appellent un commun, une ressource partagée dont personne n'assume seul l'entretien. L'auteur compare cela à un pré communal : tant que peu de bêtes y paissent, l'herbe repousse sans problème, mais au-delà d'une certaine charge, elle ne repousse plus assez vite. Le web crawlable est ce pré, et le contenu neuf, financé jusqu'ici par les visites organiques, en est l'entretien.
Le modèle identifie trois réactions des éditeurs face à la montée du taux d'extraction, et ces trois réactions dégradent le corpus chacune à leur manière.
- La première concerne le tri par la qualité. Un site à forte valeur ajoutée dispose d'alternatives au trafic organique : abonnement, licences, audience directe. Ces alternatives rapportent d'autant plus que le contenu est bon. Quand le trafic ne paie plus, ce sont donc logiquement les meilleurs contenus qui se ferment aux crawlers ou passent derrière un paywall, laissant un corpus ouvert de plus en plus composé de contenu de faible valeur.
- La deuxième concerne le renouvellement. Moins de visites signifie moins de revenu, donc moins de moyens pour produire du contenu neuf. Le corpus continue de vieillir normalement, mais ce qui expire n'est plus remplacé au même rythme.
- La troisième concerne la nature même du contenu produit. Face à un moteur qui absorbe tout ce qui est durable, un éditeur qui cherche à survivre a tout intérêt à déplacer sa valeur vers ce que le moteur ne peut pas stocker facilement : données en temps réel, flux, outils, communauté. À l'inverse, la tentation existe aussi de produire du contenu qui ne coûte presque rien, ce que l'auteur associe à l'AI slop.
Ces trois dégradations, précise l'article, ont la même cause et surviennent donc simultanément : le volume, la qualité moyenne et la durée de vie du corpus baissent en même temps.
Un seuil unique, et une phase silencieuse avant la chute
Le résultat central du papier est la démonstration mathématique d'un seuil unique sur le taux d'extraction, au-delà duquel le renouvellement du corpus ne compense plus son usure. En dessous de ce seuil, le web se dégrade, mais se stabilise à un niveau plus petit et de moindre qualité, et le mouvement reste réversible si l'extraction diminue. Au-delà, le corpus s'éteint, et la chute s'accélère au fil du temps. Le papier ne fixe pas de valeur chiffrée pour ce seuil sur le web réel, faute de paramètres observables aujourd'hui, mais il prouve que ce seuil existe mathématiquement et identifie les variables dont il dépend.
Un point souligné par l'auteur mérite l'attention des éditeurs : tant que l'extraction reste sous un certain niveau, personne ne bouge, parce que quitter le corpus a un coût fixe (mettre en place un paywall, perdre en découvrabilité) identique pour un petit site comme pour un grand, et que ce coût n'est pas encore couvert par le bénéfice du départ. Un point de bascule survient ensuite, et les départs commencent par le haut de gamme, c'est à dire par les sites les plus qualitatifs. Le calme apparent du paysage actuel ne prouve donc rien en soi : dans le modèle, c'est exactement ce à quoi ressemble la phase qui précède les premiers départs. Le papier cite d'ailleurs des mesures qui vont dans ce sens : 25 % des mille plus gros sites mondiaux restreignent déjà les crawlers d'IA, et parmi les médias, ce sont les sources les plus fiables qui bloquent le plus.
Ni la vision long terme des moteurs, ni la concurrence, ni le marché ne suffisent
Deux arguments rassurants reviennent souvent face à ce constat. Le premier veut que les grands moteurs, qui pensent à long terme, n'aient aucun intérêt à détruire la ressource qui les fait vivre. Le second veut que la préférence des utilisateurs pour des réponses directes règle naturellement le problème via le marché. Le papier teste mathématiquement ces deux arguments.
- Sur le premier point, le modèle donne d'abord raison à l'intuition optimiste : un moteur unique qui raisonne sur le long terme se maintient spontanément sous le seuil, sans besoin de régulation, parce qu'il n'a rien à gagner à détruire le corpus dont dépendent ses réponses. Mais dès que plusieurs moteurs patients se partagent le même corpus, la dynamique change complètement. Chaque moteur extrait un peu plus que ce qui serait optimal collectivement, et le papier démontre que plus le nombre de moteurs augmente, plus le taux d'extraction du marché converge vers le seuil de rupture, pendant que la valeur totale tirée du corpus par l'ensemble du marché s'effondre vers zéro. C'est la tragédie des communs classique, appliquée au crawl.
- Sur le second point, Sylvain Peyronnet pousse l'hypothèse au maximum en supposant que les utilisateurs préfèrent strictement la réponse directe, en toutes circonstances. Même dans ce scénario le plus favorable à l'extraction, le taux socialement optimal, celui qui maximiserait le bien-être collectif y compris celui des utilisateurs, ne dépasse jamais celui que choisirait un moteur unique et patient. Et dès que les visites conservent la moindre valeur pour les utilisateurs, ce taux optimal passe strictement en dessous. La conséquence pratique est directe pour ceux qui pilotent les moteurs : un système qui règle son curseur d'extraction sur la satisfaction utilisateur mesurée en temps réel dépassera rapidement le seuil admissible, parce que cette mesure de satisfaction continue de progresser bien après que le taux d'extraction soit devenu excessif pour le corpus.
Sept mécanismes pour rester sous le seuil
Aucun des freins naturels envisageables ne fonctionne seul, ce qui conduit l'auteur à proposer sept mécanismes correctifs, classés selon le niveau de coordination nécessaire à leur mise en œuvre.
Deux mécanismes sont actionnables par un moteur seul. Le referral floor consiste pour un moteur à s'imposer un plancher de trafic renvoyé, via des citations visibles, des liens engageants et un engagement public chiffré sur le ratio entre pages crawlées et visites renvoyées : c'est le mécanisme jugé le plus solide, parce qu'il agit directement sur les trois dégradations, et il est déjà partiellement en place puisque les ratios mesurés varient fortement d'un moteur à l'autre. Le teaser answer consiste à répondre à la question de façon volontairement incomplète pour inciter l'utilisateur à consulter les sources citées, ce qui protège en priorité le contenu de fond, celui que les moteurs absorbent en premier.
Trois mécanismes passent par un marché et font transiter de l'argent du moteur vers les éditeurs. Le paid crawling fait payer l'accès au contenu à la requête de crawl, au prix fixé par l'éditeur, ce qui améliore l'option de rester ouvert et retient les meilleurs sites dans le corpus ; Cloudflare défend notamment cette approche. Le flow-indexed licensing consiste pour le moteur à payer la production nouvelle via une licence proportionnelle au rythme de publication de l'éditeur, ce qui finance directement le renouvellement du corpus. L'attribution prévoit qu'une réponse générée déclenche un partage de revenu entre le moteur et les sites ayant contribué à cette réponse, selon une logique proche de la valeur de Shapley issue de la théorie des jeux : chaque source est payée selon ce que la réponse perdrait sans elle.
Deux mécanismes demandent une coordination plus large, donc plus longue à mettre en place. Le collective bargaining reprend le modèle du droit voisin de la presse, en vigueur en Europe depuis 2019, pour transformer la longue traîne des éditeurs trop petits pour peser individuellement en un interlocuteur collectif capable de négocier des conditions correctes avec les moteurs. L'enforceable signal viserait à transformer le robots.txt, aujourd'hui une simple déclaration sans force contraignante, en une déclaration de conditions d'usage lisible par machine et dotée d'une portée légale, du type crawl contre citation, crawl contre paiement, ou pas de crawl du tout ; des travaux existent en ce sens, notamment à l'IETF, avec une complexité qui tient surtout à l'aspect juridique.
Le classement de ces sept mécanismes reflète leur degré de maturité : les deux premiers peuvent être mis en œuvre immédiatement par un moteur, les mécanismes de marché disposent déjà de premières briques concrètes, et la coordination collective reste la voie la plus longue à construire.
Le papier complet, d’unune vingtaine de pages, est disponible en accès libre sur arXiv à l'adresse suivante : https://arxiv.org/abs/2608.15896
L’article "Le web crawlable a un seuil de rupture, et le fondateur d’IBOU vient de le démontrer" a été publié sur le site Abondance.
-
Canadian anger reaches fever pitch over Trump's tariff war
Canada's political leaders have united to rally the country against President Trump in a brewing trade war after Prime Minister Mark Carney walked away from talks on Friday just hours before new 50 percent tariffs took effect. Carney told reporters at a press conference in Ottawa that his government will "match Washington's new tariffs dollar for dollar." Retaliatory tariffs are set to take effect on Sept. 8.Reply source -
Éducation à la sexualité: à Montpellier, des écoles en demande se heurtent à l’intransigeance du rectorat
Les interventions d’associations pour assurer les programmes d’éducation à la vie affective et relationnelle dans le premier degré ont été interdites. Pour s’être formés sur leur temps libre, des enseignants d’une école rurale ont même été rappelés à l’ordre. Des parents d’élèves dénoncent une entrave «absurde».Reply source -
US Bancorp n’a identifié aucune violation de ses SI
Reply sourceUS Bancorp, septième banque des États-Unis, a déclaré, le 21 août 2026, que les « allégations de vol de données » formulées par le gang de rançongiciel LockBit étaient liées à une violation « impliquant un sous-traitant d’un fournisseur ». L’incident se serait donc produit « en dehors de l’environnement » de l’entreprise.
« À l’heure actuelle, rien n’indique que nos systèmes, nos réseaux ou nos bases de données aient été compromis. Nous avons fourni les informations pertinentes aux forces de l’ordre et continuons de coopérer à leur enquête », a déclaré un porte-parole d’US Bancorp. Le 20 août 2026, LockBit avait ajouté la banque américaine à sa liste de victimes et menacé de divulguer des données dans les deux semaines si aucune rançon n’était versée.
US Bancorp a refusé de nommer le fournisseur et le sous-traitant impliqués dans l’incident et indiqué qu’elle resterait attentive à une éventuelle exposition des données.
The post US Bancorp n’a identifié aucune violation de ses SI appeared first on INCYBER NEWS.
-
Véhicules connectés : alerte sur la vie privée
Reply sourceAu Canada, la Commission de l’éthique en science et en technologie (CEST) a publié, le 22 août 2026, un rapport consacré aux « risques et défis liés aux véhicules connectés », notamment pour la protection de la vie privée. Le document recense 12 points de vigilance majeurs associés aux nombreux capteurs embarqués, en particulier en matière de cybersécurité, de géolocalisation et de pratiques d’assurance jugées déloyales.
Les données de localisation peuvent ainsi compromettre la sécurité des personnes victimes de violences intrafamiliales ou soumises à un contrôle coercitif. La confidentialité « de l’emplacement d’un refuge pour personne violentée » peut notamment être « mise à mal ». Plus généralement, la protection des données soulève des inquiétudes, car les constructeurs les stockent sur des serveurs gérés par des prestataires externes, multipliant ainsi les points de transfert susceptibles d’être attaqués.
Le rapport pointe également les programmes d’assurance « conducteur prudent », qui analysent le comportement des automobilistes en contrepartie d’une réduction de prime. Le manque de transparence, notamment sur les critères d’évaluation des utilisateurs, peut contribuer à rendre ces programmes « très inéquitables ».
La CEST insiste surtout sur le manque d’information des conducteurs sur le traitement de leurs données : seuls 7 % consultent les conditions générales d’utilisation, jugées par le rapport « excessivement longues », vagues et difficiles à comprendre. « Il règne actuellement une grande opacité autour de cette question. Certes, le client donne son consentement, mais comprend-il toujours pleinement ce à quoi il consent ? », estime Luc Bégin, président de la CEST.
The post <strong>Véhicules connectés</strong> : alerte sur la vie privée appeared first on INCYBER NEWS.
-
Cybersécurité : anticiper la rupture post-quantique
Reply source
L’informatique quantique ne relève plus de la seule prospective scientifique. Les autorités estiment qu’entre 2030 et 2035, un ordinateur quantique suffisamment puissant pourrait casser les mécanismes cryptographiques à clé publique aujourd’hui utilisés pour sécuriser les communications, les transactions et les données d’entreprise.
Cette échéance, désignée sous le terme de « Q-Day », s’accompagne d’un risque immédiat : la captation différée des données, souvent résumée sous la formule « Harvest Now, Decrypt Later » (HNDL). Des données chiffrées interceptées aujourd’hui pourraient être déchiffrées demain, une fois la capacité quantique disponible. Loin d’être un sujet purement technique, cette rupture quantique engage d’ores et déjà la responsabilité juridique des organisations, au titre d’obligations de sécurité déjà en vigueur.
Une menace quantique déjà prise en compte par l’ANSSI
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) a publié dès 2023 un avis sur la migration vers la cryptographie post-quantique (1), recommandant aux organisations d’inventorier leurs usages cryptographiques et de privilégier des mécanismes hybrides, combinant un algorithme pré-quantique éprouvé et un algorithme post-quantique.
L’Agence a également indiqué qu’à compter de 2027, elle ne délivrera plus de visa de sécurité aux produits cryptographiques dépourvus de protection post-quantique (2). Cette annonce transforme une simple recommandation technique en un facteur déterminant de la politique d’achat et de certification des solutions de sécurité pour l’ensemble des acteurs économiques.
Le socle transversal : l’obligation de sécurité « adaptée à l’état de l’art »
Le règlement général sur la protection des données (RGPD, règlement (UE) 2016/679) (3) constitue le premier fondement juridique de cette anticipation. Son article 32, paragraphe 1er, impose au responsable de traitement et au sous-traitant de mettre en œuvre des mesures techniques et organisationnelles garantissant un niveau de sécurité adapté au risque, en tenant compte de « l’état des connaissances ». Cette formulation, dynamique par construction, intègre nécessairement l’évolution de la menace quantique : un chiffrement jugé robuste aujourd’hui, mais notoirement vulnérable à une attaque post-quantique documentée, pourrait être considéré comme insuffisant au regard de l’article 32, indépendamment de toute violation avérée.
La directive NIS 2 (directive (UE) 2022/2555) (4) renforce cette exigence pour les entités essentielles et importantes relevant de son champ d’application. Son article 21, paragraphe 2, point h), impose explicitement l’adoption de « politiques et procédures relatives à l’utilisation de la cryptographie et, le cas échéant, du chiffrement », au titre des dix catégories de mesures de gestion des risques exigées. La menace quantique, en fragilisant les fondements mathématiques de la cryptographie asymétrique actuelle, s’inscrit directement dans le périmètre de cette obligation.
Des obligations sectorielles renforcées
Le secteur financier est soumis à un cadre encore plus précis. Le règlement DORA (règlement (UE) 2022/2554) (5) impose, en son article 9, la mise en œuvre de politiques de sécurité des technologies de l’information et de la communication couvrant la protection des clés cryptographiques ; les actes délégués complétant ce règlement détaillent l’obligation, pour les entités financières, d’élaborer, documenter et mettre en œuvre une politique de chiffrement et de contrôles cryptographiques proportionnée à leur cartographie des risques. Une politique de chiffrement figée, sans mécanisme de révision face à l’évolution de la menace quantique, s’expose ainsi à une critique de non-conformité.
Les fabricants de produits comportant des éléments numériques constituent une autre catégorie directement concernée. Le règlement sur la cyberrésilience (CRA), règlement (UE) 2024/2847 (6), impose à ces opérateurs, en ses articles 6 à 8, le respect d’exigences essentielles de cybersécurité (annexe 1) couvrant tant la conception du produit que la gestion continue de ses vulnérabilités pendant l’intégralité de son cycle de vie. Cette obligation, structurellement évolutive, suppose que le fabricant tienne compte de l’état de la menace au moment considéré. Ceci inclura, à mesure que la capacité de calcul quantique se rapprochera de sa maturité opérationnelle, la robustesse post-quantique des mécanismes cryptographiques intégrés au produit.
Anticiper : de l’obligation de moyens à la crypto-agilité documentée
Ce panorama réglementaire converge vers une même exigence pratique : les organisations ne peuvent plus se borner à une conformité statique. Il leur appartient d’engager, dès à présent, un inventaire de leurs actifs cryptographiques (clés, certificats, protocoles), d’évaluer leur exposition au scénario de captation différée des données chiffrées, et de formaliser une trajectoire de migration vers des mécanismes hybrides, en cohérence avec les préconisations de l’ANSSI.
Cette démarche, documentée, doit permettre de démontrer, en cas de contrôle, que l’organisation a pris en compte l’état de l’art au sens de l’article 32 du RGPD, satisfait aux exigences de l’article 21 de la directive NIS 2, et, le cas échéant, aux obligations sectorielles issues de DORA ou du CRA. L’absence d’une telle démarche pourrait, à terme, être regardée comme une négligence caractérisée au regard de ces textes.
Conclusion
La rupture quantique ne constitue pas un vide juridique appelant un futur texte dédié : elle active, dès aujourd’hui, des obligations de sécurité déjà codifiées dans le RGPD, la directive NIS 2, le règlement DORA et le règlement CRA. Anticiper cette transition, c’est se conformer à un cadre juridique existant, avant que son inobservation ne devienne, au moment du Q-Day, une faute manifeste.
- Règlement (UE) 2024/2847 du Parlement européen et du Conseil du 23 octobre 2024 concernant des exigences de cybersécurité horizontales pour les produits comportant des éléments numériques et modifiant les règlements (UE) n° 168/2013 et (UE) 2019/1020 et la directive (UE) 2020/1828 (règlement sur la cyberrésilience)
- Avis de l’ANSSI sur la migration vers la cryptographie post-quantique (suivi 2023), 21 décembre 2023
- Site internet de l’ANSSI : Premiers visas de sécurité incluant de la cryptographie post-quantique, 16 octobre 2025
- Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation de ces données, et abrogeant la directive 95/46/CE (règlement général sur la protection des données)
- Directive (UE) 2022/2555 du Parlement européen et du Conseil du 14 décembre 2022 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité dans l’ensemble de l’Union, modifiant le règlement (UE) n° 910/2014 et la directive (UE) 2018/1972, et abrogeant la directive (UE) 2016/1148 (directive SRI 2)
- Règlement (UE) 2022/2554 du Parlement européen et du Conseil du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier et modifiant les règlements (CE) no 1060/2009, (UE) n° 648/2012, (UE) n° 600/2014, (UE) n° 909/2014 et (UE) 2016/1011
 Katharina Berbett
Avocate, Directrice du département Informatique contentieux complexe Mathilde Pennès-Lavoye
Avocat, collaboratrice du département Informatique contentieux complexe
L’article Cybersécurité : anticiper la rupture post-quantique est apparu en premier sur Lexing Avocats.
-
Le Canada se rebelle contre le diktat commercial de Donald Trump
Ottawa a décidé de rompre les discussions avec Washington, au motif que «les États-Unis ont demandé trop et offert trop peu». Alors qu’une nouvelle escalade est à prévoir entre les deux voisins, le premier ministre canadien, Mark Carney, en fait un test de souveraineté.Reply source -
La région Paca passe un marché allant jusqu’à 2,5 millions d’euros avec des «influenceurs»
Malgré un budget présenté comme contraint, la région Provence-Alpes-Côte d’Azur fait le choix de s’associer avec trois «agences d’influence» pour vanter son action sur les réseaux. L’enveloppe annuelle est de 625 000 euros et pourra être renouvelée trois fois.Reply source -
Rentrée scolaire : 6 astuces pour des fournitures plus écolos (et moins mauvaises pour la santé)
Reply source
Feutres parfumés, cahiers à couverture plastifiée, lot de produits surdimensionnés… Certaines fournitures scolaires ne sont pas de bons choix pour la santé et l'environnement. Nos conseils pour des courses de rentrée plus vertes.
Lire la suite - Info / Pédagogie Éducation , Quotidien
À l'heure des courses de rentrée scolaire, pas toujours simple de mettre en pratique ses préoccupations écologiques. Pour choisir les fournitures, il faut déjà concilier les demandes des enseignants, les souhaits des enfants et les contraintes du budget familial. (…) -
J'ai tapé mon nom sur Google et j'ai trouvé mon adresse perso.
-- Article en partenariat avec Incogni --Reply sourceVous avez déjà tapé votre nom sur Google ? Non, pas pour stalker votre ex. Votre PROPRE nom. Faites-le. Je vous attends.
...
Vous avez trouvé quelque chose ? Peut-être votre adresse, votre numéro de téléphone, votre email, vos anciennes adresses, peut-être même votre numéro de sécu ou votre date de naissance. Le tout exposé sur des sites que vous ne connaissez même pas. Des sites avec des noms à la con du genre PeopleSearchPro ou Spokeo ou je sais pas quelle autre saloperie. Et le pire ? C'est légal. Ces mecs vendent vos données comme si c'était des bonbons.
Moi, j'ai découvert ça par hasard. Je cherchais un truc, je tape mon nom, et BIM, première page de résultats : mon adresse perso, affichée en grand, avec en prime mon numéro de téléphone. J'étais pas bien de voir mon adresse perso sur Google alors que je fais attention... La faute à un pays européen qui tient un registre public pour la douane et que des boites privées spécialisées en SEO mettent sur le net en accès libre pour faire du trafic. Bref, accessible à n'importe quel taré, harceleur, ou escroc qui a 5 minutes et une connexion internet.
Les data brokers : les revendeurs de votre vie
Alors, pour ceux qui dorment au fond, un data broker c'est quoi ? C'est une boîte qui fait du fric en récoltant vos infos personnelles et en les revendant au plus offrant. Tout ce que j'ai déjà mentionné plus haut, mais aussi votre statut marital, votre boulot, vos habitudes d'achat, vos préférences politiques, votre historique médical et même vos antécédents judiciaires. Tout.

Ils récupèrent ça via vos cookies, vos inscriptions en ligne, les registres publics, vos cartes de fidélité, divers hacks de bases de données (ou des sites tenus avec les pieds par le gouvernement). Et surtout via les petites cases que vous cochez sans lire dans les conditions générales. Vous savez, celles où vous acceptez que vos données soient "partagées avec des partenaires tiers". Sauf que ces partenaires, c'est souvent des data brokers. Et eux, ils revendent à qui veut : marketeurs, arnaqueurs, stalkers, ou le mec chelou du métro.
Apple peut vous protéger des trackers dans Safari, mais Apple ne peut pas effacer des années de données déjà disséminées sur des centaines de bases de données. C'est comme essuyer une flaque avec une éponge alors que quelqu'un continue de verser de l'eau.
Incogni : l'avocat de la vie privée qui travaille 24/7
C'est là qu' Incogni entre en jeu . C'est un service créé par les mecs derrière Surfshark (et maintenant dans la famille NordVPN) qui fait UNE SEULE chose, mais il la fait bien. Il va contacter les data brokers à votre place et exiger la suppression de vos données.
Pas besoin de passer des week-ends à remplir des formulaires d'opt-out incompréhensibles sur 250 sites différents. Vous créez un compte, vous signez une autorisation légale pour qu'ils agissent en votre nom, et vous laissez le robot faire le boulot.
Dans mes tests, plusieurs demandes de suppression ont été envoyées en moins de 10 minutes après l'inscription. Dix minutes. Et presque une centaine dans les semaines/mois qui ont suivi . Après deux mois, environ 90% des demandes étaient finalisées. Moi, à la main, j'en aurais fait trois en une heure, et j'aurais abandonné en pleurant.
Le tableau de bord est clair. Vous voyez combien de brokers ont été contactés, combien ont répondu, combien ont supprimé vos données et combien traînent les pieds. Incogni renvoie des demandes récurrentes tous les 60 à 90 jours pour ceux qui font le mort, et demande à être ajouté sur des listes de suppression pour éviter que vos données ne réapparaissent.

Et ça marche. Deloitte a audité le service et confirmé que Incogni a traité plus de 245 millions de demandes de suppression pour ses clients, couvre bien plus de 420 data brokers et n'a aucune affiliation avec ces derniers. C'est vérifié par un cabinet d'audit indépendant.
Combien ça coûte, la tranquillité ?
Incogni propose plusieurs formules :
- Standard (~7.2€/mois en annuel) : suppression automatique sur 420+ data brokers, 3 adresses email, renouvellements automatiques.
- Unlimited (~14.4€/mois) : ajoute les demandes de suppression personnalisées sur n'importe quel site (jusqu'à 3 000 sites supplémentaires), support téléphonique.
- Family (~15.6€/mois) : même chose que Standard mais pour 5 utilisateurs.
- Family Unlimited (~24€/mois) : le top tier pour toute la famille avec suppressions illimitées.
Oui, c'est plus cher qu'avant. Le service est passé au prix plein de 11,7$ à 14,4€ mensuel pour le Standard. Mais en abonnement annuel avec les réductions, on reste à 7,2€/mois. Pour un service qui vous évite des centaines d'heures de travail manuel, c'est plutôt pas mal. DeleteMe, le concurrent, coûte sensiblement plus cher.
Depuis que j'utilise Incogni, voici ce qui a changé concrètement :
- Mon adresse a disparu de Google. Celle qui me donnait envie de déménager rien que parce qu'elle était publique (bon j'ai déménagé quand même, mais pas pour ça lol). Supprimée.
- Mes mails de spam ont chuté. Quand les brokers ne peuvent plus vendre votre email, les marketeurs arrêtent de vous spammer.
- Les appels de démarchage se sont raréfiés. Mon téléphone sonne moins. C'est déjà ça.
- Je dors mieux. Oui, c'est con, mais savoir qu'un stalker ou un escroc ne peut pas trouver mon adresse en 30 secondes sur Google, ça change la vie.
Ce qu'Incogni ne fait PAS (et c'est important)
Faut pas se leurrer, Incogni est un outil spécialisé, pas une baguette magique. Il ne fait PAS de monitoring de crédit, de scan du dark web, d'assurance vol d'identité, VPN ou antivirus. Si vous partez de zéro en protection d'identité, Incogni seul ne suffit pas. C'est un excellent complément à un VPN, un gestionnaire de mots de passe, et un service de monitoring. Mais c'est pas une solution tout-en-un.
Et contrairement à Optery, Incogni ne fournit pas de captures d'écran prouvant ce qui a été trouvé avant suppression. Vous devez faire confiance au processus automatisé. Pour moi, le rapport de Deloitte et les résultats concrets suffisent. Mais si vous êtes du genre à vouloir des preuves visuelles, Optery sera peut-être plus votre truc.
Le gros avantage pour les Européens c'est que souvent les services de suppression de données sont centrés sur les USA. Incogni, lui, couvre non seulement USA, Canada et UK, mais aussi tous les pays de l'UE (27 pays) ainsi que la Suisse, la Norvège, l'Islande et le Liechtenstein.

En Europe, on a le RGPD. le service de Surfshark s'en sert comme d'une massue légale pour forcer les brokers à coopérer. Aux USA, c'est le CCPA. Au Canada, PIPEDA. Bref, ils utilisent les lois locales les plus strictes pour vous protéger. Si vous êtes en France, en Allemagne ou en Espagne, c'est probablement votre meilleure option.
Bref
Votre identité est déjà en ligne. Vos données sont déjà vendues. Le seul choix que vous avez, c'est de faire quelque chose ou de laisser faire. Incogni ne vous rendra pas anonyme. Il ne vous protégera pas des hackers qui cassent vos mots de passe. Mais il réduira de beaucoup votre empreinte numérique sur les sites de data brokers. Et quand j'ai vu mon adresse disparaître de Google, je peux vous dire que les 7€ par mois, ça se paie avec le sourire.
Comme toujours, dans le doute, supprimez. Et si vous devez supprimer des centaines de fois, automatisez.
=> Essayez Incogni sans plus attendre !
-
Trump’s border wall construction threatens rock art as old as the pyramids: ‘The ancestors are still here’
Reply sourceThe president’s border wall plan could damage or destroy ‘the oldest-known books in North America’
On an overcast summer morning, Carolyn Boyd, an archeologist at Texas State University, stood at the foot of a cave in west Texas, looking up toward a series of towering murals painted on a rock wall. Three massive human-like figures soared toward an overhang that had sheltered the painting from the elements since they were drawn here perhaps 4,000 years ago.
An artist herself, Boyd knows how hard it would have been to paint these long, crisp lines. Before starting, the bands of Indigenous hunter-gatherers who lived in this west Texas valley, where the Pecos River empties into the Rio Grande, would have spent weeks pulverizing gypsum, hematite, limonite and manganese to make paint. They would have gathered massive quantities of sotol stalks to fold its fibers into scaffolding. The painting itself would have required teamwork and precision, with people at the bottom guiding artists on the wall as they painted figures stretching up to 30ft tall.
Continue reading... -
Iran vows to retaliate against countries that cooperate with fresh US sanctions
Reply sourceTest of US rhetoric will rest on whether nations such as India, China and Russia view economic threats as credible
Tehran has vowed to retaliate against any country that cooperates with the US attempt to impose fresh sanctions against Iran in what the Treasury secretary, Scott Bessent, has billed as “the single greatest financial offensive ever marshalled against an adversary”.
In advance of the US announcement, the United Arab Emirates, Iran’s single biggest trading partner in the Middle East, announced it was ending all trade with Iran, a move Tehran believes was coordinated between Washington and the UAE.
Continue reading... -
Alibaba mise toujours plus gros sur l’IA : le géant chinois lève 10,2 milliards de dollars pour financer ses infrastructures
Reply sourceAlibaba a annoncé son intention d’émettre 710 millions d’actions nouvelles au prix de 14,4 dollars américains par action, pour un montant total de 10,2 milliards de dollars (environ 8,7 milliards d’euros). La clôture de cette opération est prévue pour le 26 août 2026.
-
De la cuisine au ménage, des robots humanoïdes mettent leurs compétences à l'épreuve à Beijing (Anglais)
Reply source Source : Hankyoreh - Corée du Sud
Lire la traduction automatique en français
-
Implants vaginaux : mutiler n'est pas soigner
Reply source Source : Silence