@rick — following
Follow buttons here act as you, not as @rick.
@rick follows
| Label | Kind | State | Action |
|---|---|---|---|
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
Timeline
-
Autistici/Inventati met fin à ses activités de services internet libres et autonomes
Reply source
Fin de Autistici et de Noblogs : Le néofascisme américain et ses alliés détruisent des outils de libre expression

Les solidarités et protestations semblent impuissantes quand le rouleau compresseur américain et ses menaces sur les entreprises qui fournissent des services au réseau internet autonome Autistici/Inventati mettent le paquet.
Dans l'internet plus qu'ailleurs, l'autonomie semble bien relative, car elle dépend du bon vouloir d'Etats, d'infrastructures et de services (comme les noms de domaine, des banques...) liés directement ou indirectement au capitalisme mondialisé.On le sait, derrière leurs allégations récurrentes sur le respect de la liberté et de la vie privée, les coalitions libérales (qu'elles soient ouvertement néofascistes ou banalement de droite, et aussi parfois quand elles se disent de gauche) ne défendent que leur propre liberté, la liberté des entreprises capitalistes et des riches, mais pas les libertés des foules et des contestataires de gauche. Les foules sont scrutées par des dispositifs techno-numériques intrusifs de surveillance et matées par la force quand elles mouftent, tandis que les contestataires radicaux sont régulièrement traités de terroristes pour pouvoir les éliminer sans procès, avec le complément de moyens extra-légaux si nécessaire.
Cette affaire de services internet autonomes attaqués par les libéraux permet de rappeler de manière éclatante cette réalité.-> Est-il possible de créer des services internet publiques pour activistes hors de portée du pouvoir de nuisance des Etats et des puissances capitalistes ?
Le communiqué en français du 06 septembre qui annonce la fin de Autistici/Inventati :
« Autistici/Inventati met fin à ses activités - Restez humain »
Communiqué du collectif du 6 septembre 2026.
Le jour où nous avons découvert que nous avions été désignés comme une organisation terroriste mondiale, nous nous étions promis que nous tenterions de résister aussi longtemps que possible, que nous ne céderions pas tant que nous aurions des possibilités de tenir bon. Nous avons fièrement maintenu et défendu une infrastructure libre, sécurisée, autonome et politiquement engagée pendant des années.
Pour nous, « Restez humain », ce n'est pas une phrase vide de sens.
Cela veut dire que, par dessus tout, nous avons la responsabilité de protéger nos utilisateur-ices, celles et ceux qui construisent le réseau humain qui nous relie, ainsi que les communautés qui nous inondent de messages de soutien et de solidarité.
Nous ne pouvons nous engager dans un combat ou nous exposer à des manipulations qui menaceraient la vie de ces personnes et des personnes qui leurs sont chères, les laissant à la merci d'autocrates, de fascistes et d'agences gouvernementales capables de manoeuvres extra-légales. La possibilité que notre travaille puisse provoquer des conséquences légales et financières à celles et ceux qui nous sont proches - ou qui ont seulement quelque chose à vois avec nous - ne nous laisse pas le choix.
A/I met fin à ses activités.
Le collectif Autistici/Inventati met fin à ses activités et cessera prochainement de fournir l'ensemble des services qu'il propose.
Il n'y a pas de manière facile d'annoncer ou d'expliquer cela.
Chaque jour où nous avons pu rester en ligne après le 26 août 2026 a été une victoire, mais nous sommes obligés de nous arrêter.
Aucun d'entre nous n'a une haute estime des gestes héroïques et des martyrs, nous ne demanderons ainsi aucun sacrifice. Pas de nous ni ne quiconque. Il s'agit d'un climat politique, Dans le contexte politique actuel, le fait de continuer à proposer nos services met en danger nos utilisateur-ices et toutes les personnes qui font partie de nos communautés. Dans un monde où les accusations sont à ce point déconnectées de la réalités, on ne peut s'attendre qu'à ce que la répression devienne de plus en plus disproportionnée. Dans ces circonstances, nous ne sommes plus en mesure de maintenir notre objectif initial - offrir des outils sécurisés et non-commerciaux.
Ces 25 années ont été extraordinaires. Ça a été une « sacrée aventure ».
Maintenant, éteignez vos ordinateurs, sortez de chez vous, luttez, embrassez-vous et continuez à sourire. Nous nous arrêtons, mais la Résistance et ses idées, elles, ne s'arrêtent pas. Restez humains.
Nous enverrons prochainement des indications sur les manières de sauvergarder les contenus de vos blogs, de vos boîtes mails et de vos sites internet, avec des recommandations d'ordres plus techniques. Mais gardez à l'esprit que de la même manière que le domaine autistici.org était rendu inaccessible sans pré-avis, nous risquons de souffirr des mêmes problèmes dans les prochains jours sans être à même de les prévenir.
Autistici/Inventati Collective
- Leurs communiqués sont à retrouver sur :
https://keepitfree.ai/announcements/
ou https://cavallette.noblogs.org/- Communiqué du 05 septembre (traduction automatique) :
Banca Etica met fin à ses fonds d'investissement
Vendredi 4 septembre, Banca Etica a rencontré l'association AI ODV lors d'un appel vidéo et nous a annoncé qu'elle allait fermer unilatéralement notre compte bancaire, mettant ainsi définitivement fin à notre contrat, et que les fonds encore présents sur ce compte, que nous avions récoltés grâce aux dons de milliers de personnes, d'organisations et de collectifs, ne seraient plus à la disposition de l'association.
Banca Etica n'a pas ménagé ses efforts pour justifier ses actions et prétendre qu'elle est de notre côté, mais ses actes contredisent toutes ses déclarations, montrant clairement qu'elle n'est qu'une fidèle servante de l'autocrate américain.
Et cela s'est produit sans que nous en ayons été informés, ni que nous ayons pu utiliser nos fonds de manière adéquate, ni que nous ayons pu convenir d'une quelconque solution.
La décision de Banca Etica nous a empêchés d'honorer nos engagements administratifs, de payer nos prestataires de services et de fournir à nos utilisateurs les services pour lesquels ils nous ont choisis.
L'association AI ODV n'a d'autre choix que de recourir à tous les moyens juridiques à sa disposition pour contester cette décision, que nous jugeons illégitime et non motivée (du moins en l'état actuel des choses), afin de pouvoir accéder aux fonds que les gens nous ont versés.
- Autre communiqué du 05 septembre (traduction automatique) :
Présentation de keepitfree.ai
Beaucoup de choses se sont passées depuis le 26 août 2026, date à laquelle le Bureau du contrôle des avoirs étrangers (OFAC) du ministère américain des Finances nous a inscrits sur sa liste des « terroristes mondiaux spécialement désignés » (SDGT). Ce n'est qu'un début.
Le 28 août, notre domaine autistici.org a été rayé de la surface de la Terre.
Gardez bien à l'esprit que tout cela s'est produit sans qu'A/I n'ait commis le moindre crime, ni en Italie ni aux États-Unis, et sans qu'aucun procureur ne nous ait jamais inculpés, que ce soit pour des crimes ou pour des délits.
Nous ne sommes pas une structure « neutre », et nous ne le serons jamais. Nous sommes un collectif antifasciste et anticapitaliste, nous utilisons la technologie pour permettre des communications indépendantes et nous considérons que la vie privée n'est pas un simple argument marketing, mais une véritable valeur.
Nous avons désormais créé un espace dédié pour documenter ce qui se passe depuis le 26 août, afin de renforcer notre réseau de solidarité imprévisible, chaotique et magnifique en le tenant informé des conséquences de la désignation par le gouvernement américain et de nos réponses.
Sur #KeepItFree, vous trouverez des communiqués de presse, des mises à jour techniques, des articles d'actualité, des messages de solidarité, des campagnes de soutien, des lettres ouvertes, des bannières, des pétitions et bien plus encore.
La liberté d'expression n'est pas du terrorisme
Ces derniers jours ont été mouvementés, et les prochains ne seront pas plus calmes. Nous vous demandons donc de continuer à nous soutenir et de vous joindre à nous pour construire une infrastructure de communication qui dise la vérité au pouvoir. La liberté d'expression n'est pas du terrorisme. Attendez-vous à de la résistance.
GARDEZ INTERNET LIBRE !
- Communiqué du 05 septembre (traduction automatique) :
Défendons Autistici/Inventati et le droit à une communication résiliente
Le 26 août 2026, les États-Unis ont désigné le collectif technologique bénévole italien Autistici/Inventati comme « organisation terroriste mondiale spécialement désignée » et l'ont inscrit sur la liste des « ressortissants spécialement désignés » en vertu du décret présidentiel n° 13224. Une autorisation temporaire couvrant certaines opérations de liquidation prend fin le 25 septembre à 00 h 01, heure de l'Est.
Depuis 2001, Autistici/Inventati fournit des services de messagerie électronique à but non commercial, des sites web, des listes de diffusion, des « Noblogs » et d'autres services de communication. Ce collectif est issu des hacklabs, des médias autonomes et des mouvements sociaux italiens. Son infrastructure a été mise en place en réponse à la censure, à la surveillance secrète et aux saisies de serveurs. Elle réduit au minimum les données d'identification, utilise des systèmes distribués et considère la vie privée comme une condition de la participation politique plutôt que comme un produit.
le simple fait de maintenir une infrastructure de communication préservant la vie privée pour des mouvements mal vus peut-il en soi être considéré comme du terrorisme ?
Les communiqués publics des États-Unis mettent en cause des contenus et des organisations qui auraient utilisé l'infrastructure d'A/I. Ils ne démontrent pas publiquement qu'A/I ait planifié les actions citées, sélectionné des cibles, dirigé des utilisateurs ou rédigé les contenus hébergés. Cette désignation soulève donc une question qui dépasse largement le cadre d'un seul collectif : le simple fait de maintenir une infrastructure de communication préservant la vie privée pour des mouvements mal vus peut-il en soi être considéré comme du terrorisme ?
Cette théorie menace les hébergeurs indépendants, les services de communication cryptés, les bibliothèques radicales, les archives de mouvements, les éditeurs et les petits projets bénévoles partout dans le monde. Elle invite les banques, les registraires, les hébergeurs et les fournisseurs de technologies à rompre d'abord leurs relations, puis à se poser les questions juridiques par la suite. Elle transforme la minimisation des données en suspicion, la vie privée en dissimulation et l'infrastructure en culpabilité par association.
Les grandes plateformes commerciales sont généralement dissociées des propos et des comportements de leurs utilisateurs grâce aux principes de responsabilité des intermédiaires, notamment la section 230 aux États-Unis. Ces protections ne sont pas absolues et ne prévalent pas sur le droit des sanctions. C'est précisément pour cette raison que cette désignation a tant d'importance : le pouvoir de sanction de l'exécutif peut imposer un isolement économique sans que la question classique de savoir si un fournisseur est légalement responsable du contenu tiers ait été tranchée par un tribunal.
Autistici/Inventati n'est pas politiquement neutre ; toutefois, l'affinité politique n'équivaut pas à un contrôle opérationnel. Fournir un compte de messagerie, une plateforme de publication ou un serveur ne signifie pas partager tout ce qu'un utilisateur pourrait dire ou faire par la suite.
C'est pourquoi nous vous demandons de lire cette lettre, de la signer et de la diffuser le plus largement possible au sein de tous vos groupes et communautés. Cette affaire nous concerne tous, elle touche à notre liberté d'expression et à la possibilité d'avoir accès à des réseaux d'information et de communication privés, antifascistes et libres.
Nous demandons :
La révocation immédiate ou la révision rapide et transparente de cette désignation, accompagnée de la publication d'une base juridique suffisante pour permettre un examen public approfondi et, le cas échéant, une contestation.
Une distinction claire entre la fourniture d'une infrastructure de communication et les comportements de ses utilisateurs.
Que la vie privée, le chiffrement, le pseudonymat et le refus de collecter et de traiter des données d'identification non nécessaires ne soient pas considérés comme des preuves de terrorisme.
La protection des activités indépendantes de reportage, de recherche, d'archivage et de défense de l'intérêt public. Les journalistes, les bibliothèques, les chercheurs et les organisateurs communautaires doivent pouvoir documenter cette affaire sans être traités comme des « complices » du projet A/I.
Les banques, les bureaux d'enregistrement et les entités similaires doivent déclarer ouvertement à quelles règles externes elles sont soumises (par exemple, les protocoles SWIFT pour les banques, les politiques PIR pour les bureaux d'enregistrement), et distinguer ces règles de leurs propres choix discrétionnaires. Ces obligations ne doivent pas être exploitées comme prétexte pour agir au-delà de ce qui est nécessaire, par exemple en suspendant des comptes ou des domaines « par mesure de précaution » lorsque la loi ne l'exige pas explicitement. Les limites de leurs mesures répressives doivent correspondre aux exigences légales effectives, sans les dépasser.
Une réponse publique de la part des institutions de défense des droits numériques, de la liberté d'expression et des libertés civiles. Le ciblage d'infrastructures autonomes ne doit pas devenir un précédent par le silence.L'objectif de la désignation économique est l'isolement. Notre réponse, c'est une solidarité indépendante, éclairée et rigoureuse : préserver les archives publiques, examiner les arguments du gouvernement, résister à une conformité excessive et défendre la capacité des mouvements à communiquer sans se soumettre à la surveillance des entreprises ou de l'État.
P.-S.
- Précédemment, sur cette attaque étatiste :
Défendons Autistici/Inventati avant le 25 septembre : Les États-Unis attaquent Autistici/Inventati (un équivalent italien de Riseup et hébergeur de noblogs.org) en les qualifiant d'organisation terroriste internationale.
Ce 26 août 2026, l'administration des États-Unis d'Amérique a désigné comme terroriste l'association en charge des serveurs informatiques Autistici/Inventati (A/I). Derrière ce nom, ce sont 25 ans de mémoire et d'outils des luttes sociales, d'autogestion numérique qui se voient attaquées.
A/I, c'est un peu le Riseup italien. Iels hébergent des milliers de boite mails, listes mails ainsi que tous les sites en .noblogs.org. Des milliers de comptes, services et sites webs militants se voient donc censurés ou menacés. Cette décision, dont les premières conséquences commencent à apparaître, sera pleinement effective le 25 septembre 2026. D'ici-là, la communauté hacker internationale appelle à une large mobilisation de solidarité antifasciste pour la défense de nos infrastructures et pour l'autonomie de nos réseaux numériques alternatifs. (...) -
Fermeture de Noblogs et des services d'Autistici/Inventati dans 10 jours : instructions pour sauvegarder ses données
Reply source
Dans 10 jours, les services fournis par Autistici/Inventati fermeront.
Cela inclut : les adresses email, les listes mail, les services de visio/audioconférence, les sites web hébergés chez elleux, ainsi que le fameux noblogs.org. Donc tous les blogs Noblogs s'éteindront dans 10 jours.
Les adresses email concernées sont celles terminant par @autistici.org, @anche.no, @autistiche.org, @autoproduzioni.net, @bastardi.net, @bruttocarattere.org, @canaglie.net, @canaglie.org, @cryptolab.net, @distruzione.org, @grrlz.net, @hacari.com, @hacari.net, @hacari.org, @insiberia.net, @insicuri.net, @inventati.org, @krutt.org, @logorroici.org, @mortemale.org, @onenetbeyond.org, @paranoici.org, @privacyrequired.com, @stronzi.org, @subvertising.org
Si vous connaissez des personnes ou des collectifs gérant un blog chez Noblogs, un site web hébergé par A/I, ou ayant une adresse email comme citées plus haut, merci de leur envoyer cet article.
Le collectif a publié hier (mardi 8) des instructions en italien et en anglais pour sauvegarder ses données : https://cavallette.noblogs.org/2026/09/10099
Une traduction est disponible ci-dessous ou sur https://squ.at/ai-sauvegardeSi vous avez besoin d'aide, un groupe Signal a été créé pour s'entraider entre utilisateurices francophones :
https://signal.group/#CjQKIB6IcJOchgdobOMkahFnlsKZJsDmgZx3_j1hJrNWs1pfEhAe2l98F6KZ9ewOG68ixnQsÀ faire tourner au maximum !
Dans une dizaine de jours les services fournis par Autistici/Inventati s'éteindront.
Cela signifie que les comptes email ne fonctionneront plus : si vous les avez utilisés pour vous enregistrer à des services tiers, il vous faudra y mettre à jour votre email pour une nouvelle adresse.
Cette page fournit des instructions pour exporter les données des services de l'infrastructure d'A/I.
1. NOBLOGS
Les comptes "propriétaire" et "administrateur" des blogs vont recevoir un email contenant un lien de téléchargement de la sauvegarde du blog, incluant les articles, les pages, les médias, dans un format permettant de la réimporter dans une autre plateforme WordPress.
Voici un guide pas-à-pas pour importer les données téléchargées dans un nouveau site WordPress :
- Se connecter à l'interface d'administration du nouveau blog WordPress
- Dans le menu "Outils" de la colonne de gauche, cliquer sur "Importer"
- En bas de la liste, trouver "WordPress" et cliquer sur "Installer maintenant"
- Une fois l'installation terminée, cliquer sur "Lancer l'outil d'importation"
- Cliquer sur "Choisir un fichier" et sélectionner le fichier XML de la sauvegarde sur votre ordinateur
- Cliquer sur "Téléverser et importer le fichier"
- Dans l'écran suivant, assigner les articles à un compte existant ou créer un nouveau compte
- Cocher la case "Téléverser et importer les fichiers joints" pour copier vos images et vos médias sur le nouveau site
- Cliquer sur le bouton "Envoyer" pour lancer le processus d'import. Un message de succès apparaît lorsque l'opération est terminée.
Si vous voyez une erreur durant le processus de téléversement (par exemple parce que des fichiers sont trop gros), envoyez un email à help@inventati.org. Nous pourrons vous envoyez des instructions sur comment augmenter les limites de téléversement ou comment découper le fichier XML en plus petits morceaux. (Vous pouvez aussi trouver des solutions en ligne.)
Important : importer les fichiers joints n'est possible que si noblogs.org est encore accessible. Quand Noblogs aura cessé de fonctionner, vous devrez installer une extension sur votre nouveau blog afin de changer les liens des fichiers sauvegardés.
Notez aussi que, une fois notre infrastructure éteinte, il ne sera plus possible de nous contacter. Si vous pensez avoir besoin d'aide pour la migration, merci d'importer votre sauvegarde sur votre nouveau site WordPress avant cette date.
2. EMAILS
Lorsqu'ils sont stockés sur nos serveurs, vos emails sont chiffrés : nous ne pouvons pas accéder à leur contenu, et vous seul·e pouvez les déchiffrer avec votre mot de passe. Il est donc crucial que vous téléchargiez votre boîte mail avant la fermeture des services d'A/I, car il sera ensuite impossible de récupérer vos messages.
Il n'est pas possible de télécharger les emails depuis le webmail. Dans l'interface web, vous pouvez uniquement sélectionner tous vos emails et les effacer afin de vider votre boîte mail. Si vous voulez télécharger vos messages, vous devez installer un client mail sur votre ordinateur. Nous recommandons d'utiliser Thunderbird. Vous pouvez trouver un tutoriel ici :
https://www.inventati.org/docs/mail/thunderbird
Nous ne fournirons pas d'instructions sur comment synchroniser ou exporter vos emails vers des hébergeurs de mails tiers et/ou commerciaux.
Vous pouvez télécharger votre liste de contacts depuis le webmail, via l'option "Exporter" dans le menu "Contacts".
Paramètres de connexion pour Thunderbird :
- Protocole : IMAP
- Courrier entrant :
- serveur : mail.inventati.org
- port 993 (SSL/TLS) ou 143 (STARTTLS)
- Courrier sortant :
- serveur : smtp.inventati.org
- port 465 (SSL/TLS) ou 587 (STARTTLS)
- Nom d'utilisateurice : votre adresse mail
3. SITES WEB
Nous recommandons de télécharger le contenu des sites hébergés sur les serveurs d'A/I via le protocole WebDAV à l'aide d'un client compatible. Les paramètres d'accès sont disponibles ici : https://www.inventati.org/docs/web/webdav#how-to-download-your-website
Vous trouverez un "dump" (une archive) des bases de données SQL de votre (ou vos) site(s) dans le dossier principal de votre compte WebDAV.
Logiciels recommandés :
4. LISTES MAIL et NEWSLETTERS
Les administrateurices de listes mail et de newsletters ont déjà reçu un email avec la liste des utilisateurices inscrit·es. Si vous ne l'avez pas reçu, vérifiez dans votre dossier Spam ou envoyez un email à help@inventati.org, en prenant soin de bien mettre le nom de votre liste dans votre message. (Notez que ces informations ne seront envoyées qu'à l'adresse mail de lx ou des administrateurice(s) de la liste.)
Si vous avez activé l'archivage des messages de votre liste mail et voudriez télécharger l'archive, envoyez un email à help@inventati.org et nous essaierons de trouver un moyen de vous aider.
-
En rupture presque partout, la Switch 2 Zelda est disponible sur Amazon avec une offre de reprise
Reply source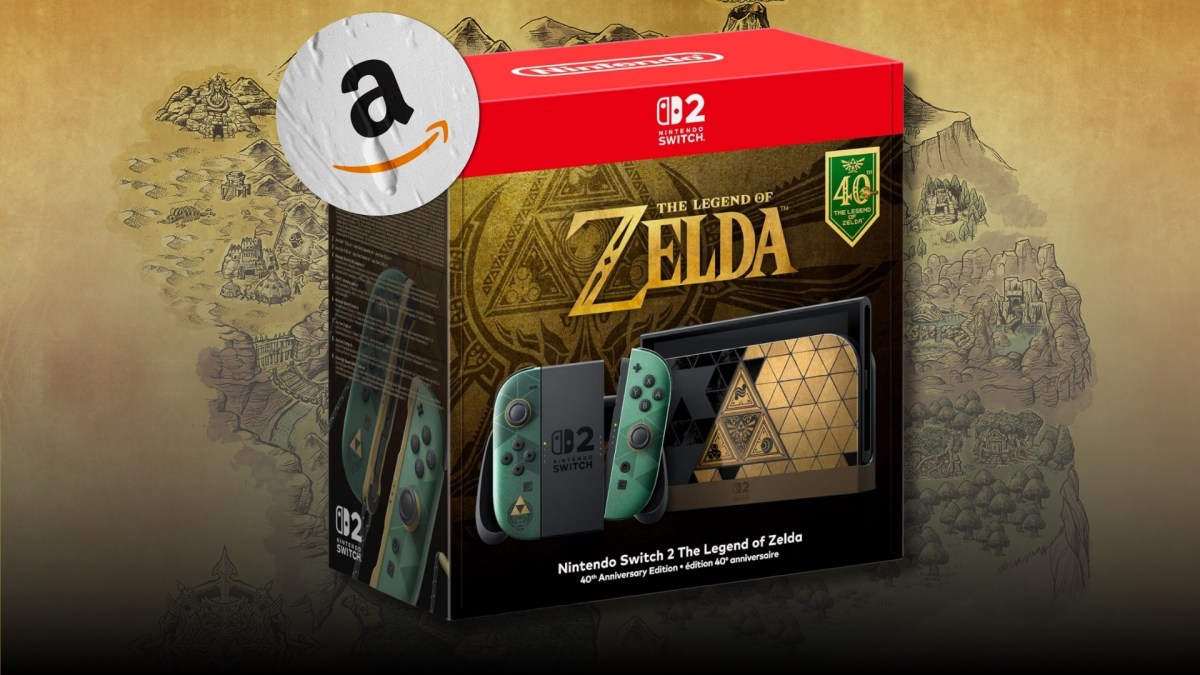
[Deal du jour] À peine annoncée, la Switch 2 édition Zelda est déjà en rupture chez la plupart des revendeurs. Amazon la propose encore en précommande, avec une bonne surprise.
-
Lyon: marche contre l’expulsion de 280 habitantes de la place de Milan
Reply source Rendez-vous vendredi 11 septembre à 12h pour une nouvelle marche contre l’expulsion de 280 habitantes de la place de Milan. Vendredi 4 septembre, nous avons marché une première fois de la place de Milan à la Métropole, nous nous mobilisons à nouveau ce vendredi 11. Soyons en nombre pour contester cette décision honteuse!
La Honte, la Métropole maintient l’expulsion sans délai!
Énième chronique de l’indignité métropolitaine, le bâtiment occupé par les femmes du collectif Solidarités femmes à la rue place de Milan a été déclaré expulsable « sans délai » par le tribunal fin août.
Depuis le 6 mars 2026, nous, les femmes du collectif Solidarités femmes à la rue, occupons un bâtiment place de Milan car nous n’avions pas d’autres solutions. Le bâtiment est vide et appartient à la métropole. Nous sommes 280 à y avoir trouvé refuge. La métropole nous a collé un procès car il lui était insupportable de voir que son bâtiment inoccupé servait à loger des personnes à la rue. Nous avons tenté de plusieurs fois de les rencontrer, sans succès.
Lors de l’audience, le 12 juin, l’avocat de la métropole a dit que nous devions partir car le bâtiment doit être bientôt détruit pour poursuivre les travaux d’agrandissement de la gare et de rénovation urbaine du quartier.
Et ça, c’est vraiment très urgent, vous comprenez !!!
Héberger les personnes à la rue, ça c’est moins important.
Fin août, le juge a donné raison à la Métropole et demande que le bâtiment de la place de Milan soit évacué « sans délai ». 280 personnes dont des femmes et des enfants en bas âge sont menacées d’expulsion dans les prochains jours. Pourtant la Métropole n’a même pas encore demandé le permis de démolir ! Cela signifie que cette demande d’expulsion immédiate va laisser le bâtiment vide pendant encore des mois avant sa démolition. La politique de cette métropole est indigne.
C’est pourquoi nous continuerons de lutter contre notre expulsion.
Squat de la place de Milan
25 place de Milan, Lyon
https://radar.squat.net/fr/lyon/squat-de-la-place-de-milanCollectif Solidarités entre femmes à la rue
solidaritefemmesrue [at] proton [point] me
https://radar.squat.net/fr/solidaritefemmesrueDes squats à Lyon https://radar.squat.net/fr/groups/city/lyon/squated/squat
Des squats expulsés à Lyon https://radar.squat.net/fr/groups/city/lyon/field_active/1/squated/evicted
Des groupes (centres sociaux, collectifs, squats) à Lyon https://radar.squat.net/fr/groups/city/lyon
Des événements à Lyon https://radar.squat.net/fr/events/city/LyonGroupes liés aux sans-papiers https://radar.squat.net/fr/groups/topic/sans-papiers
Des squats en France https://radar.squat.net/fr/groups/country/FR/country/FR/squated/squat
Des groupes en France https://radar.squat.net/fr/groups/country/FR
Des événements en France https://radar.squat.net/fr/events/country/FR -
Boulanger remet en stock la manette Xbox 25e anniversaire, mais pas pour longtemps
Reply source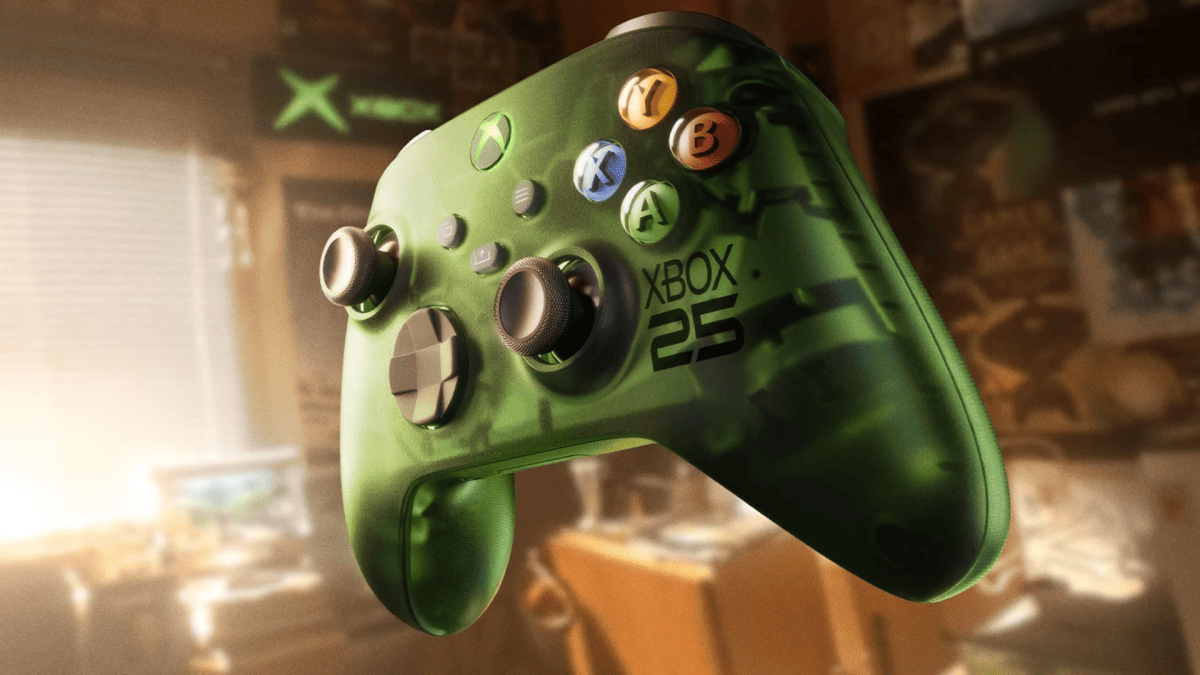
[Deal du jour] La manette Xbox en édition limitée pour les 25 ans de la marque refait surface chez Boulanger, à 79,99 €. Une pièce de collection qui part vite : mieux vaut ne pas trop réfléchir.
-
Trump’s comments on the Falkland Islands reflect a fractured US-UK relationship
Reply sourcePresident suggested US might not help UK if Argentina tried to seize Falklands – a new low for UK-US ‘special relationship’
Last week, Donald Trump suggested in an interview with the British TV channel GB News that he might not help the UK if Argentina tried again to seize the Falkland Islands. It was a new low for UK-US relations.
The “special relationship” (Winston Churchill’s phrase) was never perfect, but the UK helped the US on countless occasions, from Korea to Iraq to Afghanistan. The US often stood by the UK as well – although not during the Suez Crisis of 1956, but Ronald Reagan’s government provided significant intelligence and logistics support to Britain during the dust-up over the Falklands in 1982. That relationship is fading fast.
Continue reading... -
Interdire les milliardaires ? « La population devrait décider démocratiquement de la limite acceptable de richesse »
Reply source
-
Les Français face à l’amnésie climatique : combien de temps trouverons-nous ces étés caniculaires anormaux ?
Reply source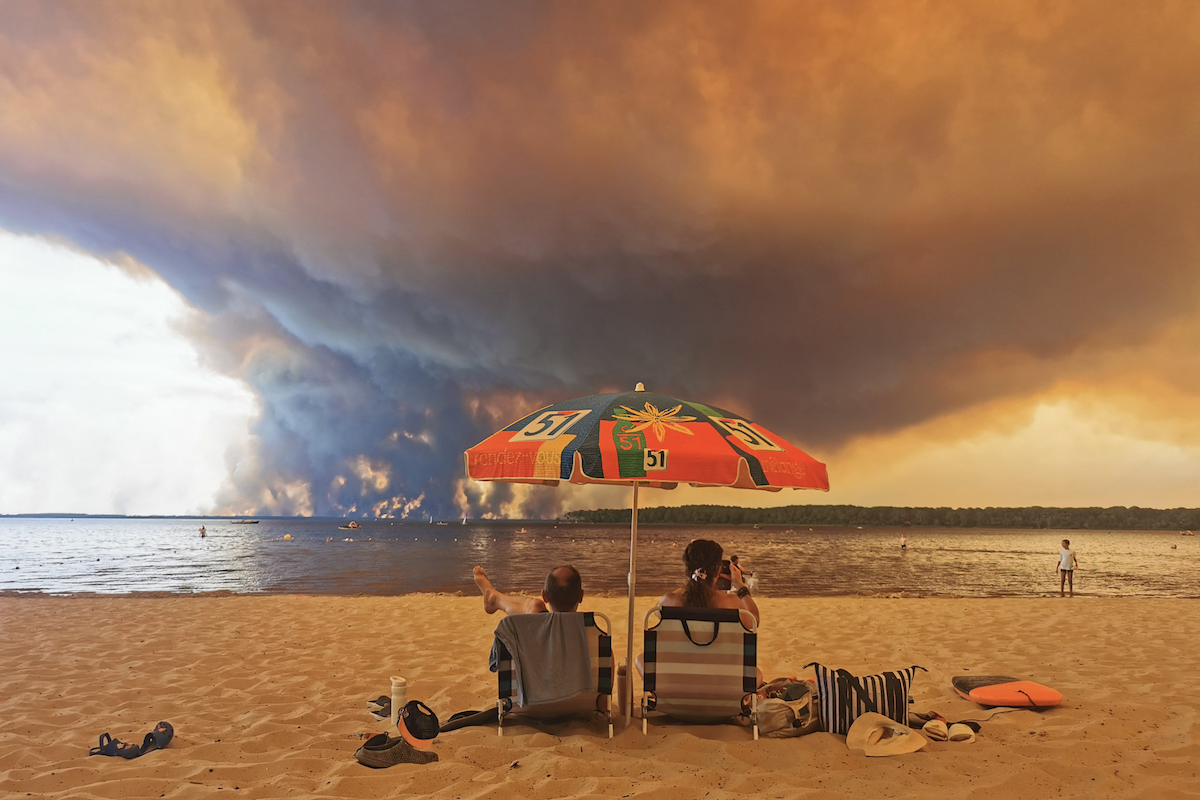 Arcachon (Gironde), le 24 juillet 2026. Le monde brûle et nous risquons de nous y habituer. © Maximilien Lamy/AFP
L’été 2026 est le plus chaud que la France ait jamais connu et plusieurs records de température ont été battus en ce mois de septembre. Aujourd’hui, nous sommes sous le choc… mais pour combien de temps ? Cet été permettra-t-il une véritable prise de conscience des effets du changement climatique ou aurons-nous tout oublié demain ?
«On ne perçoit pas l’augmentation inexorable de la température moyenne, seulement les extrêmes qui, eux, sont plus fréquents et marquent les esprits», assure Christine Berne, climatologue à Météo-France. Difficile de s’apercevoir que la température annuelle moyenne est passée de 11,82 degrés Celsius (°C) dans les années 1960-1990 en France hexagonale à 12,97°C entre 1990 et 2020. Les chaleurs des étés 1976 et 2003, elles, restent davantage en tête.
«Les changements extrêmes de température modifient notre compréhension culturelle de ce qu’est le changement climatique, ce n’est plus abstrait», explique à Vert George Adamson, chercheur en représentations culturelles du climat à l’université King’s College London (Angleterre). C’est pour cette raison, que selon lui, «nous devons utiliser ce moment, là tout de suite, pour rendre la dureté de ce que nous avons vécu très claire : il faut rappeler que ces chaleurs provoquent des morts, avant que ce ne soit normalisé par la répétition d’étés similaires.»
«Les changements de température liés au dérèglement climatique sont rapidement normalisés»
En raison de la variabilité climatique, des canicules aussi intenses et aussi longues que celles de l’été 2026 ne surviendront peut-être pas l’année prochaine, ni celle d’après. Toutefois, le changement climatique rend les vagues de chaleur plus fréquentes, plus intenses et plus longues. Elles s’étendent également à une plus large partie du territoire et peuvent survenir plus tôt (en mai cette année) ou plus tard (sept départements ont été placés en alerte canicule début septembre). «Les prochains épisodes de chaleur risquent de nous faire dire que ces extrêmes ne sont pas si bizarres», alerte le géographe.
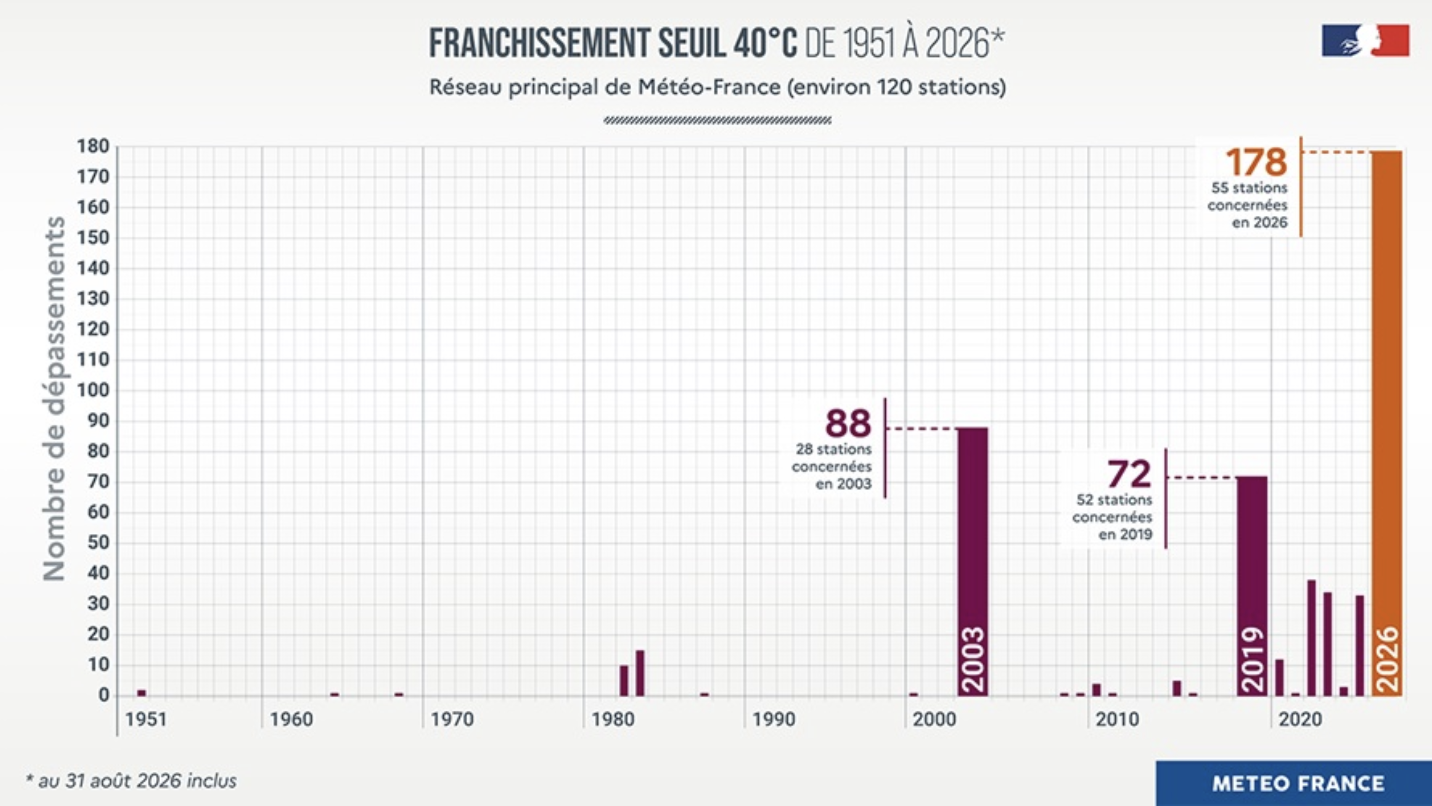 Ces dernières décennies, les températures grimpent de plus en plus haut l’été sous l’effet du changement climatique. © Météo-France
«Les changements de température liés au dérèglement climatique sont rapidement normalisés par les populations», rappelle-t-il. Selon une étude publiée en 2019 dans la revue internationale Sustainability Science, environ cinq ans suffisent à banaliser des températures exceptionnelles. Les auteur·ices ont analysé des milliards de contenus publiés sur les réseaux sociaux portant sur la météo. Si, dans les cinq dernières années, les internautes avaient connu des chaleurs bien au-dessus des normales de saison, alors celles-ci ne représentaient plus une anomalie et n’étaient même plus un sujet de conversation.
Les scientifiques font le parallèle avec le conte de la grenouille ébouillantée : si l’on plonge l’animal directement dans l’eau en ébullition, elle s’échappera d’un bond ; mais si on chauffe progressivement la casserole, elle ne se rendra pas compte de l’élévation de la température, jusqu’à en mourir.
L’amnésie climatique n’est pas inévitable
Un autre phénomène nous fait oublier l’évolution du climat : nous choisissons souvent un point de référence récent pour savoir si une température est normale.
Ce réflexe nous empêche de prendre conscience des grands changements dans notre environnement, selon le biologiste franco-canadien Daniel Pauly. Le chercheur qui étudie l’évolution des stocks de pêche souligne le problème que pose le «changement de référence» ou «seuil de référence changeant» pour estimer la diminution du nombre de poissons prélevés. Il montre que pêcheur·ses et scientifiques comparent les stocks d’aujourd’hui à ceux d’il y a une vingtaine d’années. Or, à cette époque, les prises étaient déjà bien amoindries par rapport aux vingt années précédentes. Cette comparaison, qui ne prend pas en considération le temps long, empêche de réaliser la chute gigantesque du nombre de poissons.
«Cette idée d’une amnésie écologique peut être appliquée au climat», selon George Adamson. Mais cet oubli n’est pas irréversible : pour maintenir une conscience du réchauffement climatique, il met en lumière le rôle clef de certaines périodes de l’année.
Une étude à laquelle il a participé indique à quel point notre perception du climat est influencée par les changements dans notre paysage quotidien : un enneigement qui ne survient plus pour les vacances, des feuilles d’automne qui tombent plus tôt à l’endroit où l’on a grandi… Ces images affectent bien plus nos esprits que de savoir que les températures sont plus élevées à l’échelle nationale. «Il reste toujours quelques preuves de ces bouleversements climatiques dans la mémoire individuelle et collective», insiste George Adamson. Il est crucial, selon l’expert, d’entretenir ce souvenir.
Entretenir la mémoire grâce à nos représentations culturelles
«L’enjeu est de comprendre ce que l’on perd et ce que l’on a déjà perdu avec le changement climatique ; de savoir comment faire son deuil», explique-t-il. Et de recommander, pour entretenir cette mémoire, de poser des questions qui portent sur la météo aux personnes les plus âgées – sans mentionner le dérèglement du climat. «Les gens peuvent normaliser le changement climatique tout en reconnaissant, pour les plus vieux, que la météo d’avant était différente chez eux», appuie-t-il.
En plus de notre quotidien, des évènements culturels nationaux peuvent aussi servir de repères. «Les gros festivals sont des moments particuliers dans la mémoire du climat, car nous avons des attentes pour ces évènements, nous savons reconnaître s’il est supposé y faire plus chaud ou plus froid.»
Un site internet recense ainsi la météo du Hellfest, célèbre festival de musique hard-rock et métal à Clisson (Loire-Atlantique). Les éditions de 2007 à 2013 ont été marquées par des températures automnales, pluies et boue. À l’inverse, celle de 2017 était déjà qualifiée «d’enfer» par Ouest-France, lorsque la température atteignait 27°C. En 2022, 800 malaises ont été comptabilisés en deux jours. Les festivals de 2025 et 2026, eux, ont atteint les 37°C, voire les 40°C. Ces éditions sont toujours désignées dans les mêmes termes, alors que dix degrés se sont ajoutés au record préexistant.
Les médias ont donc un rôle à jouer pour rappeler l’anormalité des températures extrêmes. Charge à eux de souligner que l’été 2026 aurait été quasiment impossible sans la combustion massive d’énergies fossiles et les émissions de gaz à effet de serre associées, qui alimentent le réchauffement climatique.
L’oubli, «l’un des dangers les plus insidieux du changement climatique»
Le chercheur et épidémiologiste Kévin Jean s’étonne que le bilan sanitaire exceptionnel des canicules de 2026, 7 300 morts, selon les chiffres provisoires de Santé publique France, ne suscite pas davantage de réactions dans le débat public. Il souligne qu’une autre catastrophe naturelle aurait entraîné une minute de silence ou un hommage plus marqué. Le maire écologiste du 11ème arrondissement de Paris, David Belliard, a proposé, au cœur de l’été, la création d’un mémorial et une journée de commémoration des mort·es des canicules.
Pour la climatologue Christine Berne, «il est indispensable de garder cette mémoire du climat pour prendre conscience qu’on avait moins de problèmes de ressource en eau auparavant, que les canicules estivales n’entraînaient pas nécessairement des décès, et que la vie était un peu plus agréable».
Et si on préférait tout oublier ? Un choix dangereux, selon l’agroclimatologue Serge Zaka. «La banalisation des extrêmes climatiques est peut-être l’un des dangers les plus insidieux du changement climatique, prévient-il sur le réseau social Linkedin. Notre perception du climat peut changer en quelques années. La physiologie d’un chêne, d’une vigne ou d’un écosystème, non.»
-
[Charleville-Mézières] Programme Chez Josette – Café-librairie associatif
Reply source
Il est là, il est beau, voici le programme de la rentrée de Chez Josette !!
Au programme : anniversaire, solidarité, agricultrices, cause animal, corvée de sexe, marionnettes, droits des enfants, jeux de rôles, concerts de ouf, et plein d'autres choses 🎂✊👩🏼🌾🐥🎶🎸🎊
-
Attention à cette vidéo datée d’une mise en scène de rentrée chaotique à l’université
Reply source
Source :Compte Instagram, le 2 septembre 2026
Etiqe :mise en scène
Contenu :
Un amphithéâtre bouillonnant, des étudiants qui quittent le cours en marchant sur les tables, une élève qui gifle un professeur… Ce qui est présenté comme « le jour de la rentrée à la fac de Grenoble » semble pour le moins chaotique. La vidéo diffusant cette scène compile des extraits filmés avec un smartphone. Elle est devenue virale sur Facebook (ici ou ici), Instagram, X ou encore TikTok.
« Rare vidéo d’une rentrée chaotique à la fac juste pour vous rappeler ceux qui ont volé vos places sur Parcoursup », commente un internaute ayant publié la vidéo. Et un autre : « Rentrée scolaire à la fac, nos futurs espoirs pour la France. »
Cependant, ces faits remontent à 2018 et sont en réalité le fruit d’une mise en scène, comme l’ont démontré 20 Minutes, en 2020, puis TF1, en 2025. À l’occasion de plusieurs rentrées universitaires, cette vidéo a ainsi refait surface sur les réseaux sociaux.
Une blague pour les étudiants de première année en 2018
« Bienvenue en Eco-G les 2000 ! », écrivait le bureau des étudiants du cursus en éco-gestion de Grenoble, sur Facebook le 17 septembre 2018 en partageant la vidéo de la même scène que la séquence encore partagée des années plus tard.
On y reconnaît l’amphithéâtre, les inscriptions sur le tableau, l’horaire de l’horloge ainsi que le professeur qui apparaît complice avec les jeunes autour du bureau. Ces derniers portent un t-shirt bleu du BDE et tiennent un discours encourageant les nouveaux étudiants à participer aux étapes d’intégration. La vidéo qui circule en 2026 date donc bien d’il y a huit ans. On y dévoile le pot aux roses et on comprend que ce « faux cours » qui dérape n’est qu’une mise en scène.
En 2017, un cours de première année de Licence en amphi avait aussi été le théâtre d’une mise en scène, comme l’ont retrouvé nos confrères de 20 Minutes. Un étudiant déguisé en chevalier attaquait alors un professeur et finissait par le mettre dehors. « Souriez vous avez été trollés par le BDE Eco-G ! », pouvait-on lire sur Facebook, le 14 septembre de cette année-là.
Auteurs :
Autrice : Mathilde Lafargue, journaliste
Relectrice : Clara Robert-Motta, journaliste
Liens d’intérêts ou fonctions politiques déclarés des intervenants à l’article : aucun
Secrétariat de rédaction : Clara Robert-Motta, journaliste
L’article Attention à cette vidéo datée d’une mise en scène de rentrée chaotique à l’université est apparu en premier sur Les Surligneurs.
-
Au procès Le Priol/Bouvier, « moi, un facho !? »
Reply source -
Intelligence artificielle : Qualcomm va développer des puces taillées pour les data centers d’Amazon
Reply sourceQualcomm vient de renouveler sa confiance envers Amazon et s’engage sur plusieurs années avec ce dernier afin de développer des puces personnalisées à grande échelle pour les data centers dédiés à l’IA, avec un travail commun portant notamment sur l’inférence IA.
-
[Alsace] StopTouTour – contre le renouveau minier & l'extractivisme
Reply source
Tournée dans l'hexagone contre le renouveau minier & l'extractivisme ici et ailleurs !
Lundi 21 septembre : Au pain de la vigne, Sélestat à partir de 19h
Mercredi 23 septembre : Ô bon jardinier, Ingersheim à partir de 18h30
Jeudi 24 septembre : CAJ Molodoï, Strasbourg à partir de 18h30
Dimanche 27 septembre : Natür'lich, Betschdorf à partir de 18h30Infokiosques, exposés et discussions, radio, cantines et expo photo !

-
Témoignage : amendes majorées à "Bloquons tout"
Nous relayons ce témoignage reçu suite aux événements du mouvement "Bloquons tout" à Chambéry en septembre 2025.Reply source -
Trump: we will pay every US citizen $5,000 if Republicans win midterms – video
Reply sourceDonald Trump pledged to pay every adult citizen in the US a $5,000 dividend if the Republicans retain the House and Senate in the midterms, during a rambling speech at the party's midterm convention in Dallas.
The US president claimed the payment was possible due to the country's 'tremendous economic success, like in history we've never had anything like what's happening'. The proposal, which would cost more than $1tn, immediately raised ethical concerns
Continue reading... -
Fortuneo fait sa rentrée en offrant jusqu’à 250 € [Sponso]
Reply sourceCet article a été réalisé en collaboration avec Fortuneo
Pour simplifier la gestion de ses comptes en banque et économiser sur les frais de gestion, la banque en ligne est un excellent choix. Surtout quand, comme avec cette offre de rentrée de Fortuneo, il est possible de récupérer jusqu'à 250 € dans l’opération.
Cet article a été réalisé en collaboration avec Fortuneo
Il s’agit d’un contenu créé par des rédacteurs indépendants au sein de l’entité Humanoid xp. L’équipe éditoriale de Numerama n’a pas participé à sa création. Nous nous engageons auprès de nos lecteurs pour que ces contenus soient intéressants, qualitatifs et correspondent à leurs intérêts.
-
Trump’s repeated threats to ‘wipe out’ Iran are normalizing mass violence | Mohamad Bazzi
Reply sourceThe president’s latest warning barely registered, written off as typical behavior. But the threats have real-world consequences
As the US and Iran fought around the strait of Hormuz last week, Donald Trump issued one of his typical threats. In an interview with a Fox News correspondent, Trump said Iran would be “totally wiped out as a country” if it retaliated for the latest wave of US airstrikes.
That threat by the US president to wipe out another country generated few headlines, even during a relatively slow news week by Trump administration standards.
Continue reading... -
Le réchauffement climatique à venir pourrait avoir été sous-estimé
Reply source
Pergélisol, feux de forêt... Des sources d'émission de carbone peu prises en compte dans les modèles actuels pourraient alourdir de 0,4 °C les projections du réchauffement climatique d'ici la fin du siècle.
Lire la suite - Info / Climat
Alors que les politiques climatiques nous placent actuellement sur une trajectoire de réchauffement catastrophique de 2,7 °C environ d'ici la fin du siècle, cette projection pourrait être sous-estimée de près de 0,4 °C, d'après une étude parue le 10 septembre dans la revue (…) -
Où habiter en 2050 ? Les pistes du géographe Guillaume Faburel, des collines normandes aux Préalpes
Reply source Guillaume Faburel est géographe et professeur à l’université Lyon 2. © Pierre-Antoine Pluquet
Au cœur de cet été caniculaire, nombre d’habitant·es des grandes villes disaient étouffer dans leur logement et envisager de partir. Déménager, mais pour aller où ? Le géographe Guillaume Faburel répond à la question dans son nouveau livre, Où habiter ?, qui sort ce jeudi aux éditions Tana.
L’ouvrage montre combien le dérèglement climatique constitue une raison suffisante de quitter les métropoles. Elles sont toutes désavantagées, en France, par rapport à leur arrière-pays. En période caniculaire, l’écart peut aller jusqu’à 12°C entre le cœur de Toulouse et une campagne arborée située à 40 ou 50 kilomètres, par exemple.
Auprès de Vert, le chercheur plaide pour un rééquilibrage en faveur des campagnes et identifie sept ensembles géographiques où d’autres manières de vivre pourraient se développer – sans en faire pour autant des refuges à l’abri de toutes les crises.
Vert : où faut-il aller, pour fuir les températures extrêmes ?
Guillaume Faburel. Avec d’autres géographes, nous avons identifié sept territoires exemplaires par leur capacité d’adaptation et d’atténuation face au réchauffement climatique. Il ne s’agit pas de refuges où l’on serait protégé de tout. Ce sont des espaces qui offrent davantage de possibilités pour vivre de manière nourricière, dans la proximité et dans la solidarité.
À lire aussi

Canicules, mégafeux, sécheresse extrême : plus de 15 millions de Français éco-anxieux pendant cet été apocalyptique, un record
Il y a d’abord trois espaces de collines : bretonnes, normandes et poitevines. Ce sont des territoires de faible altitude, caractérisés par leurs paysages bocagers et situés en retrait des littoraux. Les côtes sont exposées à la submersion et à la pression des résidences secondaires, qui exclut déjà une partie des habitants locaux. Nous parlons donc plutôt de territoires intérieurs, avec de petites parcelles, liées à la structure du bocage.
Viennent ensuite quatre ensembles de moyenne montagne, qui se situent entre 500 et 1 200 mètres d’altitude : la partie centrale des Pyrénées, notamment l’Ariège ; mais pas les Pyrénées-Atlantiques, soumises à la pression de la côte basque. Ainsi que les plateaux du Massif central, le Morvan (jusqu’aux côtes de Meuse) et les Préalpes.
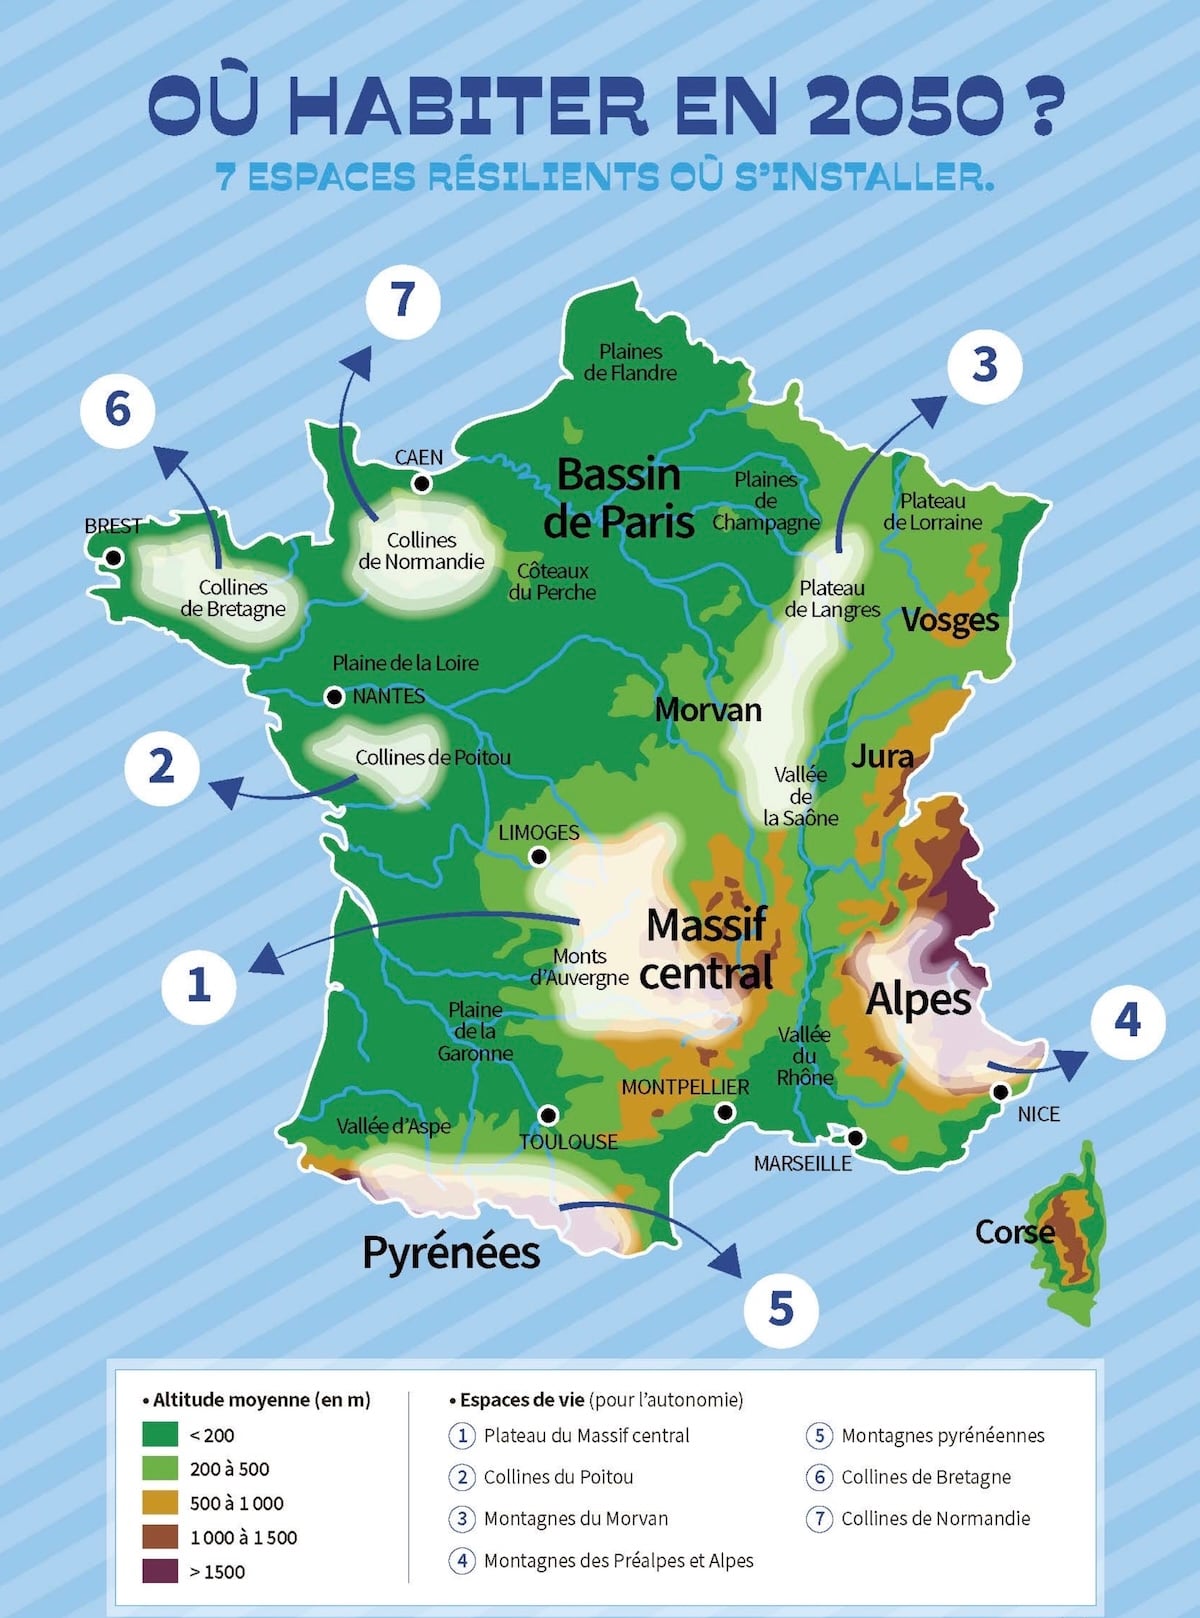 Pour identifier ces espaces, une trentaine d’indicateurs ont été croisés par les géographes du mouvement post-urbain. © Alan Deleflie pour Tana éditions
Sur quels critères les avez-vous identifiés ?
Nous avons croisé une trentaine d’indicateurs. On a d’abord cherché les endroits où il reste une forêt diversifiée et non une plantation en monoculture exploitée par coupes rases… La forêt peut être nourricière, fournir du bois de chauffage et de charpente, servir de refuge à des écosystèmes remarquables et apporter de la fraîcheur.
Nous avons aussi regardé si les zones abritaient des logements que l’on peut occuper de nouveau sans avoir à construire des zones résidentielles ; des terres agricoles à un prix accessible avec des parcelles qui ne s’étendent pas sur des centaines ou des milliers d’hectares ; ainsi que des ressources permettant de produire de la matière et de l’énergie.
Concrètement, à quoi ressemblerait la vie dans ces territoires ?
Cela suppose de retrouver davantage d’autonomie et de rapprocher les lieux de production des lieux de vie. Il existe encore, dans ces territoires, une petite paysannerie, mais aussi des «modestes économes» qui pratiquent déjà le réemploi, la réparation, la mise en bocaux, le potager ou le verger. Ce sont des savoir-faire et des manières de vivre dont nous allons avoir besoin.
«Les nouveaux habitants peuvent contribuer à faire vivre certains territoires.»
Le tissu social n’est pas nécessairement plus développé qu’en ville, mais il repose davantage sur la proximité et l’entraide. Il existe des chantiers participatifs, des échanges d’outils, des personnes que l’on peut appeler pour monter une serre, ainsi que des cultures festives, parfois traditionnelles.
Les nouveaux habitants peuvent également contribuer à faire vivre certains territoires : leurs enfants peuvent aider à maintenir une classe ouverte et leurs achats soutenir une épicerie menacée de fermeture. À condition de ne pas arriver en voulant reproduire exactement leur mode de vie urbain, ils peuvent y retrouver des capacités d’action qu’ils n’avaient plus dans les métropoles.
Dans votre livre, vous appelez à un rééquilibrage démographique entre villes et campagnes. Pourquoi ?
Entre 1900 et 2015, la population mondiale a été multipliée par un peu plus de quatre et la population urbaine par plus de quinze. Or les consommations d’énergie et de bois, les émissions de polluants ou la production de déchets ont progressé dans des proportions proches de celles de l’urbanisation. La ville produit donc des effets écologiques néfastes très supérieurs à son poids démographique.
La concentration urbaine pourrait, en théorie, permettre des économies d’énergie. Mais celles-ci sont compensées par des effets rebond : les grandes villes stimulent l’hyperconsommation, l’hypermobilité et l’hyperactivité.
«Les ruralités ont longtemps été mises au ban, maltraitées, ignorées et invisibilisées par notre société orientée vers l’urbain.»
Cette organisation a aussi profondément transformé les campagnes. Les exodes ruraux ont retiré des bras à l’agriculture pour alimenter les usines urbaines ; il a fallu les remplacer par des machines. Nous assistons aujourd’hui à un deuxième sacrifice des campagnes. Pour électrifier les usages urbains au nom de la transition, les ruralités sont sommées d’accueillir parcs agrivoltaïques, champs d’éoliennes et grands méthaniseurs.
Il faut désormais rééquilibrer la population, les activités et les pouvoirs entre villes et campagnes : non plus vassaliser les ruralités, mais retrouver une forme de concorde et de respect.
Faut-il pour autant que tous les citadins aillent investir ces espaces ?
Non. Nous n’en avons pas tous les moyens et il ne s’agit pas de reproduire l’erreur du passé en inversant simplement le mouvement. Combien de personnes devraient partir, lesquelles, pour aller où et comment ? La question reste posée. Environ 100 000 personnes quittent aujourd’hui chaque année les espaces métropolitains en France. Le phénomène reste discret, mais il est installé depuis dix ou quinze ans et doublera certainement ces vingt-cinq prochaines années.
Pour assurer l’approvisionnement en nourriture, il faudrait pouvoir compter sur dix millions d’actifs ruraux – paysans, artisans, mais aussi travailleurs du soin, de l’éducation et de la transmission. Nous parlons donc de cinq à dix millions de personnes qui pourraient changer d’espace ou d’activité.
Il ne s’agit évidemment pas d’un exode urbain forcé, mais d’un rééquilibrage susceptible de ramener notre empreinte collective et individuelle sous les limites planétaires.
Les habitants de ces territoires accueilleront-ils à bras ouverts des citadins venus s’y installer ?
Oui et non. En tous cas, pas automatiquement. Les ruralités ont longtemps été mises au ban, maltraitées, ignorées et invisibilisées par notre société orientée vers l’urbain. On ne peut pas faire comme si cette histoire n’existait pas et décréter que tout le monde est désormais ami.
Cependant, les recherches que nous menons montrent que les installations néorurales se passent généralement mieux que ne le laisse entendre le traditionnel «marronnier» médiatique sur les conflits de voisinage.
«Il faut considérer les ruralités pour ce qu’elles sont : d’autres formes de vie et de savoirs dont on doit aujourd’hui se nourrir.»
Le point de friction principal porte sur la conception de l’écologie et le rapport au vivant. Pour caricaturer : les chasseurs d’un côté et les cyclistes ou les véganes de l’autre. Il faudra apprivoiser les désaccords et retrouver des alliances autour du vivant entre les nouveaux venus et ceux qui vivent là depuis longtemps.
C’est aussi aux urbains de ne pas arriver avec un imaginaire misérabiliste, en pensant qu’ils vont «sauver» les ruralités. Il faut considérer les ruralités pour ce qu’elles sont : d’autres formes de vie et de savoirs dont on doit aujourd’hui se nourrir.
Un afflux important d’urbains ne risquerait-il pas de transformer ces territoires ruraux en nouvelles villes et d’en chasser les habitants ?
Si, complètement. Le risque est déjà à l’œuvre. Lorsqu’un appartement parisien a fortement pris de la valeur en vingt ans, sa vente permet d’acheter une très grande propriété dans certains de ces territoires. Le capital accumulé dans les métropoles s’exurbanise et le marché immobilier gentrifie déjà des espaces ruraux.
«Des populations entières sont assignées à l’enfer du béton.»
Il faut donc accompagner le rééquilibrage géographique d’un rééquilibrage politique. Les collectivités locales, les foyers ruraux ou les parcs naturels doivent retrouver la capacité d’agir selon la perspective qu’ils jugent bonne : surveiller les effets de seuil, éviter des arrivées trop massives, privilégier la réhabilitation des logements vacants plutôt que la construction. Il ne s’agit pas de trier les personnes entre celles qui auraient le droit d’entrer et les autres, mais de rendre aux territoires la maîtrise de leur évolution.
Sans rééquilibrage politique, les collectivités resteront dépendantes de l’ingénierie des métropoles et d’urbanistes formés depuis et pour elles. Nous courrons alors le risque de recréer précisément ce que nous prétendons quitter.
Tout le monde n’a pas les moyens de quitter la ville. Que dites-vous à celles et ceux qui voudraient partir mais ne le peuvent pas ?
Des populations entières sont assignées à l’enfer du béton, alors qu’elles désirent elles aussi de plus en plus partir, notamment parmi les classes populaires.
Dans ce cas, l’action est à envisager à l’échelle du quartier et de la communauté. La priorité est de libérer, là où elles vivent, du foncier, de désasphalter, de cultiver et de planter – notamment des arbres nourriciers. Cela rafraîchit, apporte des compléments alimentaires, recrée de la sociabilité et produit des effets bénéfiques sur la santé.
Mais on ne pourra pas adapter suffisamment les grandes villes, et ce n’est pas le message principal du livre : celui-ci est de rappeler que des ressources existent ailleurs, loin, pour retrouver des capacités d’action.
-
Carcassonne : l’extrême droite est déjà là
Reply sourceÀ Carcassonne, les propos racistes d’un policier municipal proche du Rassemblement national ont été rapidement réduits à ceux d’un « cas isolé ». Mais dans une ville désormais dirigée par l’extrême droite, l’affaire raconte autre chose : ce que ses idées autorisent lorsqu’elles deviennent des politiques publiques, et ce que l’exercice du pouvoir peut libérer chez ceux qui les partagent.
The post Carcassonne : l’extrême droite est déjà là appeared first on Bondy Blog.
-
Maroc le cabinet Roudane Law Firm rejoint le réseau Lexing
Reply source
Nous sommes fiers d’annoncer l’arrivée du cabinet marocain Roudane Law Firm au sein du réseau Lexing. Roudane Law Firm est un cabinet d’avocats indépendant reconnu pour son accompagnement stratégique des entreprises, investisseurs et institutions. Cette adhésion renforce la présence du réseau en Afrique et consolide sa capacité à accompagner les projets technologiques et les opérations transfrontalières au Maroc et dans la région.
Roudane Law Firm
une expertise marocaine
au service de l’innovation et des affaires internationalesFondé en 2008 et basé à Casablanca, au Maroc, Roudane Law Firm est un cabinet d’avocats d’affaires indépendant qui conseille une clientèle marocaine et internationale sur des dossiers complexes, sensibles et à forte dimension stratégique.
Le cabinet intervient notamment dans les domaines suivants :
• droit du numérique, protection des données, intelligence artificielle, cybersécurité, propriété intellectuelle et accompagnement des entreprises innovantes ;
• droit des affaires, droit des sociétés, investissements, opérations transfrontalières, droit du travail, concurrence et règlement des litiges.
Le cabinet sera représenté au sein du réseau par sa fondatrice et Managing Partner, Maître Nesrine Roudane.Maître Nesrine Roudane
Fondatrice et Managing Partner
de Roudane Law Firm
Nesrine Roudane, sa pratique
Maître Nesrine Roudane est la fondatrice et Managing Partner de Roudane Law Firm. Avocate au Barreau de Casablanca, habilitée à intervenir devant la Cour de cassation, elle conjugue depuis plus de deux décennies conseil stratégique, pratique transactionnelle et contentieux des affaires.
Elle accompagne des groupes internationaux, investisseurs, dirigeants et institutions dans la structuration et la sécurisation de leurs activités au Maroc, ainsi que dans la gestion de situations complexes ou à forts enjeux.
Son approche se distingue par une compréhension fine des environnements réglementaires, une forte culture internationale et la capacité à coordonner des équipes multidisciplinaires.Sa pratique couvre notamment :
• la protection des données, la conformité numérique et les enjeux juridiques liés à l’intelligence artificielle ;
• la propriété intellectuelle, l’innovation, les start-ups et le venture capital ;
• le droit des sociétés, le droit commercial, les investissements et les transactions transfrontalières ;
• les contentieux complexes, l’arbitrage, la médiation et les procédures collectives ;
• le droit du travail, les restructurations et les enquêtes internes ;
• le droit de la concurrence et la conformité réglementaire.
Elle développe une pratique particulièrement orientée vers les enjeux des marchés émergents, avec une connaissance approfondie du Maroc et de l’Afrique francophone.Nesrine Roudane, ses implications
Nesrine Roudane préside la Commission Start-ups & Venture Capital de l’UIA (Union Internationale des Avocats) et exerce les fonctions de senior vice-présidente de l’Arab Regional Forum de l’IBA (International Bar Association).
Nesrine Roudane est présidente de la Commission juridique et fiscale de la CFCIM (Chambre Française de Commerce et d’Industrie du Maroc), elle a également été membre élue du Conseil de l’Ordre des avocats de Casablanca.
Son expérience auprès d’acteurs de premier plan et son engagement dans les organisations juridiques internationales lui permettent d’apporter à ses clients une vision à la fois locale, régionale et globale.
Trilingue en arabe, français et anglais, elle est reconnue pour son sens stratégique, sa rigueur et sa capacité à transformer des problématiques juridiques complexes en solutions concrètes et opérationnelles.Bienvenue à Roudane Law Firm au sein du réseau international Lexing® !
À propos de Lexing®
Le réseau Lexing® compte actuellement plus d’une quarantaine de membres sur les 5 continents. Créé à l’initiative d’Alain Bensoussan, il permet aux multinationales de bénéficier de l’assistance d’avocats chevronnés du monde entier ayant une compétence établie dans le domaine des nouvelles technologies dans leurs pays respectifs. Les avocats de Lexing® partagent une approche commune au sein du réseau qui leur permet de travailler ensemble de manière transparente afin d’offrir aux clients une solution globale, sur mesure et cohérente avec les règles juridiques de tous les pays.


Frédéric Forster
AvocatDirecteur du pôle Télécommunications et Communications numériques
L’article Maroc le cabinet Roudane Law Firm rejoint le réseau Lexing est apparu en premier sur Lexing Avocats.
-
ARLEQUIN AI lève 28 millions d’euros pour construire une alternative européenne à Palantir
Reply sourceArlequin AI lève 28 millions d’euros auprès de redalpine, OTB Ventures et du Fonds Innovation Défense de Bpifrance, un peu plus d’un an après un amorçage de 4,4 millions d’euros. Fondée par le chercheur en sciences politiques Hugo Micheron et l’ancien ingénieur du CNRS Antoine Jardin, la startup parisienne veut développer des réseaux neuronaux topologiques …
L’article ARLEQUIN AI lève 28 millions d’euros pour construire une alternative européenne à Palantir est apparu en premier sur FW.MEDIA.
-
Les manettes PS5 GTA 6 arrivent en précommande : voici où les trouver
Reply source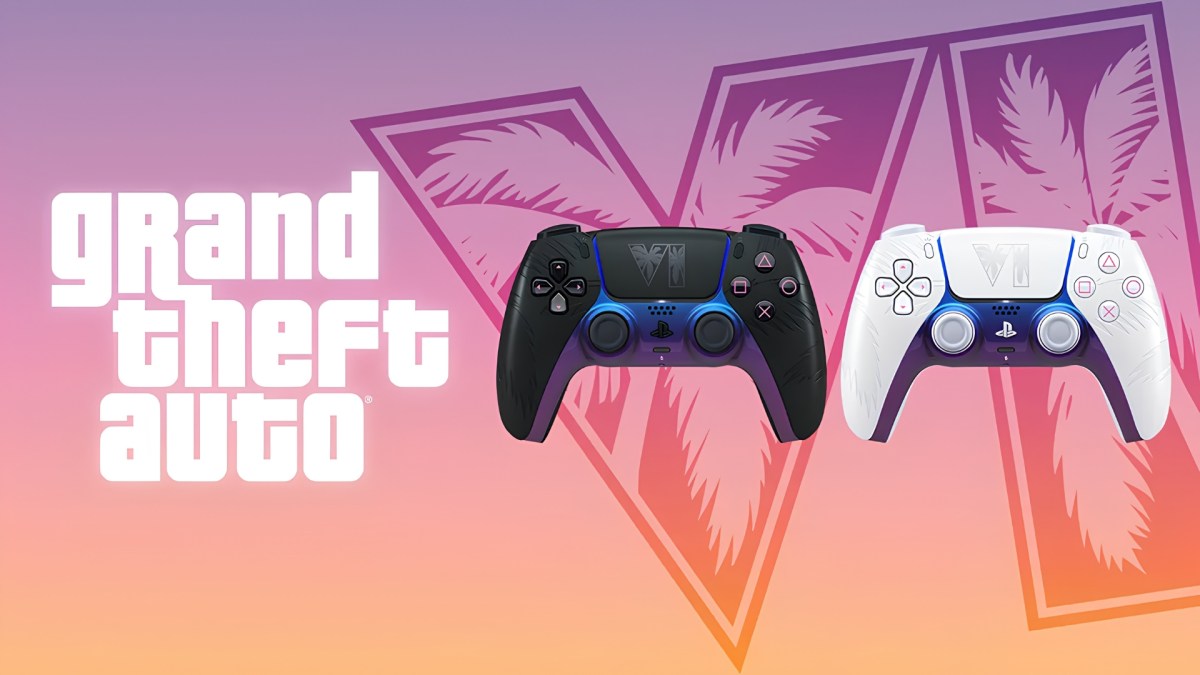
Sony a ouvert ce jeudi 10 septembre 2026, à 10 heures, les précommandes de ses deux manettes DualSense aux couleurs de GTA 6, vendues 84,99 € pièce.
-
Une faille cPanel distribue des accès root
Reply sourceSi vous avez un site chez un hébergeur qui fait du mutualisé, il y a de bonnes chances que votre machine tourne sous cPanel. Et si je viens vous prendre la tête avec ça, c'est parce qu'il y a 2 jours, l'éditeur a publié un correctif pour une faille assez grave qui permet à un simple client du serveur d'en prendre le contrôle complet.
Le problème c'est une injection SQL dans EmailTrack, la fonction qui suit les statistiques d'envoi de mail. Un titulaire de compte authentifié, à condition d'avoir des droits liés au mail, peut ainsi s'en servir pour écrire les fichiers qu'il veut sur le serveur. Et de là, vous l'aurez compris, exécuter du code en tant que root...
Bref, le lendemain de cette alerte, la CVE-2026-67401 est sortie avec sa note : 9,9 sur 10 ! C'est quasiment un perfect et ce qui fait grimper le score aussi haut, ce n'est ni la difficulté de l'attaque, jugée faible, ni les privilèges nécessaires, faibles eux aussi mais c'est que les dégâts débordent largement du compte par lequel on est entré.
Et c'est ça qui change tout par rapport à une faille web classique. L'attaquant n'a rien à forcer depuis Internet, il lui suffit de s'inscrire chez l'hébergeur et de demander une adresse mail comme tout le monde. Ensuite, il ne choisit pas vraiment sa victime, mais embarque juste tous les sites qui vivent sur le serveur où il a atterri.
Bon, maintenant la partie moins drôle c'est que la CISA n'a encore relevé aucune exploitation, alors que pourtant, un chercheur a mis en ligne le même jour une preuve de concept en Python qui fait tout le taf d'exploitation de A à Z, du compte client jusqu'au root.
Son auteur précise qu'il ne l'a pas essayée sur une vraie cible et qu'il l'a développée à partir des informations dispo publiquement. Mais reste que la marche à suivre est désormais publique.
Rassurez-vous quand même, sur une configuration d'origine, il n'y a rien à faire puisque cPanel applique de lui-même, toutes les heures et via une tâche cron, les mises à jour de sécurité disponibles pour la version majeure en cours.
Sauf si l'admin a figé la version lui-même et n'a pas fait la mise à jour. Dans ce cas-là, ça devient craignos.
Donc si vous êtes chez un mutualisé, demandez vite à votre hébergeur le numéro de build exact de ses machines et comparez-le à la liste plus haut. S'il vous répond une version en 118 ou en 126, il n'y a malheureusement pas de build corrigé dispo pour lui. Il sera donc obligé de faire un upgrade rapidement !
Source : l'advisory de cPanel , la fiche CVE-2026-67401 et The Hacker News .
-
Nucleon Security lance « ATOM AI », des agents capables d’analyser, décider et agir dans les SOC
Reply sourceNucleon Security veut faire passer l’intelligence artificielle d’un rôle d’assistant à celui d’opérateur dans les centres de sécurité (SOC). L’entreprise lance ce 10 septembre « ATOM AI », une plateforme destinée à automatiser une partie du travail réalisé dans les Security Operations Centers (SOC).
-
La Fnac et Darty font chuter le prix de l’iPhone 17 avant qu’il ne s’envole après la hausse d’Apple
Reply source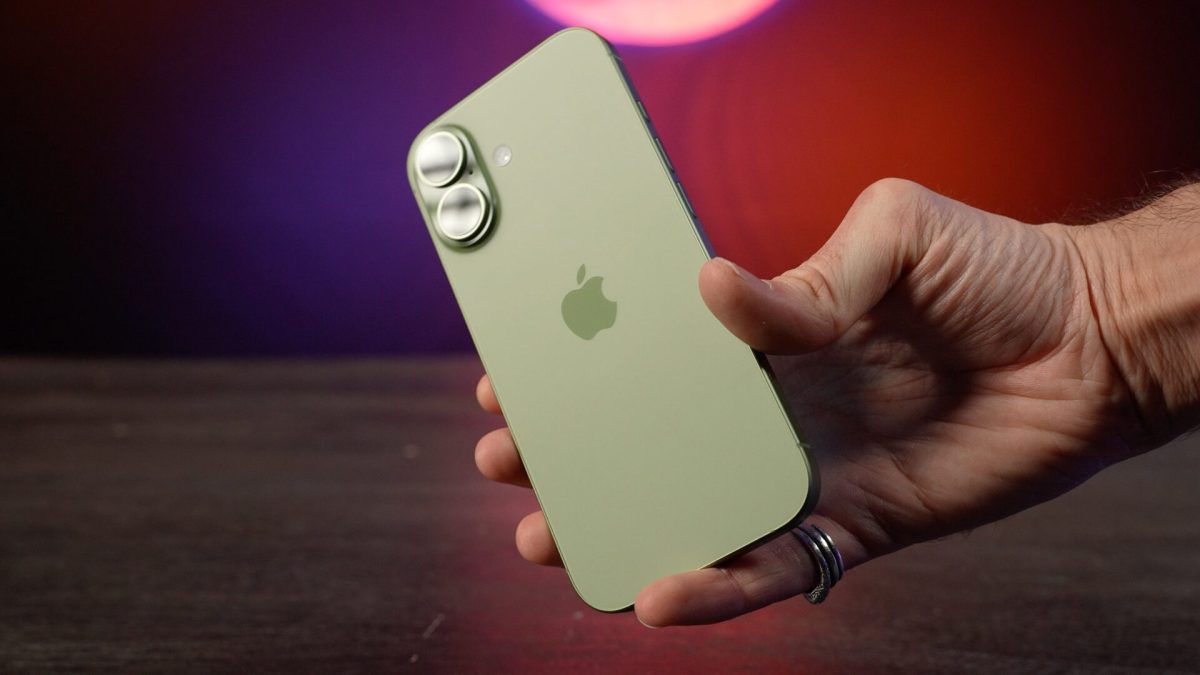
[Deal du jour] L’iPhone 17 vient de prendre 150 € sur l’Apple Store, sans amélioration en contrepartie. Chez Darty, les French Days permettent encore de l’acheter à 919 € avec un code promo, sous son prix de lancement.
-
Meta Muse : l’agent IA personnel qui veut travailler à votre place… mais peut-on vraiment lui faire confiance ?
Reply sourceMeta vient de franchir une nouvelle étape dans la course à l’IA agentique avec Muse, un assistant personnel conçu non plus seulement pour répondre aux questions, mais pour agir à la place de l’utilisateur. Envoyer un e-mail, réserver un voyage, acheter un produit, remplir un formulaire, organiser un événement ou encore suivre une tâche dans le temps : l’ambition est de transformer l’assistant IA en véritable « bras droit numérique ».
-
« En cyber, nos exercices testent souvent le scénario. Pas nos hypothèses »
Reply sourceClémence Foufa — La méthode expérimentée dans le cadre de l’AID s’est-elle ensuite prolongée ?
Didier Bazalgette — Oui. Jean Langlois-Berthelot a poursuivi ce travail dans plusieurs directions.
Entre 2024 et 2026, la division « Sciences opérationnelles et Développement » du Centre de l’enseignement militaire supérieur Terre a tenté de donner une forme institutionnelle à cette continuité. Elle cherchait à associer trois opérations généralement séparées : partir de l’expérience des forces, construire une connaissance à partir de cette expérience et conduire cette connaissance vers un développement.
L’opérationnel n’était plus uniquement considéré comme l’utilisateur final d’une technologie ou comme celui qui exprime un besoin. Il participait à la production de l’objet de recherche parce qu’il connaissait l’écart entre la description administrative d’une capacité et son fonctionnement effectif.
La division ne devait donc pas devenir un laboratoire académique supplémentaire. Elle devait constituer une interface entre expérience opérationnelle, recherche et développement. Son rattachement ultérieur à une logique principalement académique a cependant déplacé sa fonction.
Clémence Foufa — Pourquoi cette continuité est-elle si difficile à maintenir ?
Didier Bazalgette — Parce que chaque milieu possède ses propres critères de réussite. L’opérationnel recherche un effet dans une situation donnée. Le chercheur doit construire un objet susceptible d’être discuté au-delà de cette situation. L’ingénieur doit produire un système stable, testable et maintenable. L’institution doit respecter des procédures, des responsabilités et des temporalités spécifiques.
Aucun de ces critères n’est illégitime. Le problème apparaît lorsqu’on passe d’un milieu à l’autre sans conserver la structure du problème. L’opérationnel remet une expression de besoin. Le chercheur la transforme en question compatible avec son champ. L’ingénieur développe une solution conforme aux spécifications. À la fin, chacun peut avoir correctement rempli sa fonction alors que la continuité initiale a disparu.
Une interface doit éviter ces ruptures successives de sens. Elle doit construire un objet que chacun puisse manipuler sans que le problème soit intégralement réécrit à chaque étape.
Clémence Foufa — Le Net Assessment cognitif s’inscrit-il dans cette continuité ?
Didier Bazalgette — Oui. Le Net Assessment cognitif, ou NAC, cherchait à traiter les capacités d’analyse, de compréhension et de décision comme des objets susceptibles d’être comparés. Il ne s’agissait pas de réduire la cognition à un indicateur unique, mais d’examiner des écarts, des configurations et des effets dans la durée.
J’ai moi-même écrit plusieurs articles sur ce sujet avec le lieutenant-colonel Janin. Ces travaux montraient déjà que l’analyse cognitive ne pouvait pas reposer uniquement sur une appréciation intuitive des acteurs ou sur une série d’indicateurs isolés. Il fallait construire un cadre permettant de comparer des configurations, de rendre les hypothèses explicites et d’examiner leurs conséquences.
Jean a ensuite contribué à prolonger cette logique en reliant davantage l’expérience opérationnelle, la formalisation et la construction d’objets susceptibles d’être mis à l’épreuve.
Clémence Foufa — Et le Net Technological Assessment ?
Didier Bazalgette — Le Net Technological Assessment, ou NTA, répondait à une difficulté comparable dans le domaine technologique. Les organisations disposent de nombreuses productions : veille, prospective, renseignement, expertise technique et appréciation opérationnelle. Mais ces informations restent souvent fragmentées et ne produisent pas nécessairement une analyse d’ensemble.
Le premier objectif du NTA était donc de rendre l’analyse technologique plus systématique : expliciter les critères, structurer les comparaisons, examiner les dépendances et relier davantage l’évolution des technologies à leurs conséquences stratégiques et opérationnelles.
Clémence Foufa — Le NTA permettait-il déjà de simuler les trajectoires technologiques ?
Didier Bazalgette — Non, pas encore au sens complet. Il ne faut pas lui attribuer rétrospectivement des capacités qu’il n’avait pas.
Le NTA constituait d’abord une architecture d’analyse plus systématique. Il ne simulait pas encore véritablement les trajectoires, leurs interactions, leurs dépendances et leurs conditions d’emploi. Mais il préparait cette évolution.
Une analyse technologique atteint rapidement ses limites lorsqu’elle attribue à une technologie une valeur relativement fixe ou lorsqu’elle prolonge une tendance unique. Une technologie ne se développe jamais isolément. Sa trajectoire dépend des investissements, de l’accès aux composants, des compétences, des infrastructures, des normes, des usages, des décisions publiques et des réactions adverses.
Le prolongement logique du NTA consiste donc à aller vers le stochastique : ne plus produire une seule trajectoire supposée, mais représenter plusieurs évolutions possibles, faire varier leurs conditions et observer la sensibilité des résultats aux hypothèses retenues.
Clémence Foufa — Que permettrait cette évolution vers le stochastique ?
Didier Bazalgette — Elle permettrait d’abord de distinguer l’anticipation de la prédiction. Nous ne pouvons généralement pas affirmer qu’une trajectoire technologique précise se réalisera. Nous pouvons en revanche représenter plusieurs évolutions compatibles avec les informations disponibles et identifier les facteurs qui modifient réellement les résultats.
Une technologie peut sembler très prometteuse si l’on considère uniquement sa performance. Mais sa trajectoire peut être transformée par une pénurie de composants, une dépendance industrielle, une évolution réglementaire, une hausse des coûts énergétiques ou l’apparition d’un usage concurrent.
Une approche stochastique permettrait de faire varier ces facteurs, de produire un grand nombre de configurations et d’observer les zones de fragilité, les seuils et les décisions qui restent robustes malgré l’incertitude. L’objectif n’est pas d’obtenir un chiffre prétendument exact. Il est de rendre l’incertitude manipulable.
Clémence Foufa — Comment cette méthode générale rejoint-elle les enjeux cyber ?
Didier Bazalgette — La cybersécurité est un domaine profondément dynamique. Une défense n’existe jamais indépendamment d’un adversaire, d’une architecture, d’une chaîne de dépendances et d’un environnement d’usage. Une mesure efficace dans une configuration peut déplacer l’attaque, produire une nouvelle vulnérabilité ou devenir obsolète lorsque l’adversaire adapte son comportement.
Une organisation peut tester sa résilience à partir d’un scénario unique et obtenir un résultat rassurant. Mais ce résultat peut changer si l’attaquant utilise une autre technique, si la détection intervient plus tard, si une équipe n’est pas disponible ou si une dépendance non identifiée accélère la propagation.
Une approche stochastique permettrait de faire varier ces éléments. On ne demanderait plus seulement si le dispositif résiste dans le scénario retenu, mais dans quelle proportion de configurations il échoue, selon quels mécanismes et à partir de quels seuils.
La cyber constitue cependant une application d’une méthode plus large. La même logique peut servir à examiner une trajectoire industrielle, l’évolution d’une capacité, la diffusion d’une technologie, une organisation de commandement ou un système de décision.
Clémence Foufa — Quel rôle la simulation joue-t-elle dans cette évolution ?
Didier Bazalgette — Elle permet de distinguer quatre éléments : le cas, le mécanisme, le modèle et l’épreuve.
Le cas est la situation réelle. Il comprend les acteurs, les systèmes, les données, les contraintes et les informations protégées. Dans une situation cyber, il peut s’agir de l’architecture exacte d’une organisation et d’une vulnérabilité effectivement observée.
Le mécanisme est la relation que nous supposons déterminante. Nous pouvons, par exemple, faire l’hypothèse que certaines dépendances indirectes accélèrent la propagation d’une compromission ou qu’un délai particulier réduit fortement la capacité de réaction.
Le modèle rend ce mécanisme manipulable. Il traduit certaines relations en règles, en variables et en paramètres.
L’épreuve compare les conséquences du modèle, fait varier les hypothèses et recherche les conditions dans lesquelles le mécanisme supposé cesse d’expliquer les résultats.
Une simulation qui ne permet pas cette dernière opération reste une illustration. Elle peut être utile pour former, communiquer ou préparer une décision, mais elle ne constitue pas encore une architecture de preuve.
Clémence Foufa — Une simulation peut pourtant dissimuler les hypothèses de son concepteur dans son code.
Didier Bazalgette — Absolument. Une simulation ne produit pas une preuve par nature. Elle peut même donner une apparence scientifique à une conviction déjà arrêtée.
Pour devenir un instrument de R&D, elle doit rendre séparables les données, les règles, les paramètres, les résultats et leur interprétation. Si le résultat dépend d’une règle implicite enfouie dans le code, la contradiction devient presque impossible. Si le scénario, le mécanisme et les paramètres sont confondus, l’utilisateur ne peut pas déterminer ce qui produit réellement l’effet observé.
Il faut donc documenter le modèle, permettre le rejeu, conserver les configurations et comparer plusieurs ensembles d’hypothèses. Dans certains cas, des équipes différentes devraient pouvoir proposer des mécanismes concurrents à partir d’un même problème abstrait.
La simulation devient alors un espace de contradiction. Elle ne sert plus seulement à montrer ce qui pourrait se produire. Elle permet d’examiner pourquoi un résultat apparaît et dans quelles conditions il disparaît.
Clémence Foufa — Peut-on garantir qu’un modèle abstrait ne révélera rien du problème initial ?
Didier Bazalgette — Non. Aucune abstraction ne doit être considérée comme automatiquement inoffensive. Un modèle peut révéler indirectement les préoccupations d’une organisation, ses priorités, certaines caractéristiques de son système ou les scénarios qu’elle juge plausibles.
Il faut donc évaluer non seulement les données contenues dans le modèle, mais aussi ce que sa structure permet d’inférer. La séparation entre cas et mécanisme doit faire l’objet d’une procédure, d’une revue et d’une responsabilité clairement identifiée.
Toutes les couches ne doivent d’ailleurs pas nécessairement être publiques. Certaines règles peuvent circuler largement. D’autres peuvent être partagées avec un cercle sélectionné de chercheurs ou d’industriels. Certains paramètres doivent rester exclusivement dans le périmètre spécialisé.
L’erreur serait d’opposer un monde ouvert à un monde fermé. Il faut construire plusieurs espaces de connaissance et définir précisément ce qui peut passer de l’un à l’autre.
Clémence Foufa — Quelle place cette méthode accorde-t-elle à l’expérience opérationnelle ?
Didier Bazalgette — Une place centrale. L’opérationnel ne doit pas seulement fournir un témoignage initial, valider un prototype à la fin ou choisir entre plusieurs solutions. Il doit participer à la construction du mécanisme étudié.
Il connaît les écarts entre les procédures et les pratiques, entre les capacités annoncées et les capacités effectives, entre le fonctionnement nominal d’un système et son comportement en situation dégradée. Cette connaissance est indispensable pour éviter que le modèle ne reproduise uniquement la représentation administrative du problème.
L’une des forces du travail de Jean a précisément été de considérer l’expérience opérationnelle comme une matière première de la R&D. Mais une matière première n’est pas encore une preuve. Elle doit être formalisée, comparée et soumise à l’épreuve.
Clémence Foufa — Cette démarche transforme-t-elle le rôle du responsable cyber ?
Didier Bazalgette — Profondément. Le responsable cyber ne se contente plus de décrire une menace, de commander un audit, de choisir une solution ou de participer à un exercice de crise. Il devient capable de construire un modèle du problème, d’expliciter ses hypothèses et d’organiser leur réfutation.
Cela modifie également la relation entre l’organisation, les laboratoires et les industriels. Le commanditaire ne transmet plus seulement un cahier des charges expurgé. Il construit une interface intellectuelle permettant à des compétences extérieures de contribuer sans accéder à l’ensemble du cas protégé.
Cette capacité devrait devenir une compétence professionnelle à part entière dans les directions cyber. Elle permettrait de travailler avec des écosystèmes plus larges sans transformer chaque coopération en diffusion incontrôlée d’informations sensibles.
Clémence Foufa — Faut-il alors revoir la formation à la cybersécurité ?
Didier Bazalgette — Oui. Une partie des formations se concentre sur les outils, les référentiels, les procédures ou la réponse à incident. D’autres utilisent des scénarios de crise dans lesquels les participants doivent prendre des décisions face à une situation préparée à l’avance. Ces approches sont utiles, mais elles ne suffisent pas.
Il faut apprendre à distinguer une hypothèse d’un résultat, un scénario d’une expérimentation, une démonstration d’une preuve et une corrélation d’un mécanisme. Il faut également apprendre à identifier ce qui ferait échouer une solution.
Dans un exercice traditionnel, les participants cherchent souvent la bonne réponse dans le cadre construit par les organisateurs. Dans une simulation conçue comme instrument de R&D, ils doivent aussi pouvoir contester le cadre, modifier les règles, tester d’autres mécanismes et déterminer si le scénario repose sur une représentation crédible de la menace.
Clémence Foufa — La simulation peut-elle aider à éliminer de mauvaises solutions avant qu’elles deviennent trop coûteuses ?
Didier Bazalgette — C’est l’un de ses intérêts majeurs. Une solution peut fonctionner dans le scénario retenu et devenir très fragile lorsque deux ou trois paramètres changent. Une autre, moins spectaculaire, peut rester efficace dans une gamme beaucoup plus large de configurations.
La question ne devrait donc plus être seulement : « Est-ce que cette solution fonctionne ? » Il faut demander : « Dans quelles conditions fonctionne-t-elle, dans quelles conditions échoue-t-elle et quelle confiance pouvons-nous accorder à cette conclusion ? »
L’approche stochastique renforce cette capacité parce qu’elle ne dépend plus d’un scénario central unique. Elle permet d’évaluer la robustesse d’une solution face à une distribution de situations possibles.
Clémence Foufa — Quelle application cyber pourrait démontrer rapidement la valeur de cette méthode ?
Didier Bazalgette — Il faudrait choisir un problème rencontré par plusieurs organisations, mais dont aucune ne peut partager complètement le cas réel. Les chaînes d’approvisionnement logicielles, les dépendances cachées ou la propagation d’une compromission constitueraient de bons terrains.
Chaque organisation conserverait son architecture, ses fournisseurs, ses vulnérabilités et ses journaux. Un modèle commun permettrait cependant d’étudier les mécanismes de dépendance, les délais de détection, les réactions organisationnelles et les conditions de résilience.
Il faudrait surtout choisir une question comportant une véritable incertitude et plusieurs hypothèses concurrentes. Si la réponse est déjà connue, la simulation ne produira qu’une démonstration.
L’objectif ne serait pas de réaliser une étude ponctuelle supplémentaire, mais de construire un environnement rejouable que plusieurs acteurs pourraient enrichir sans devoir accéder aux cas des autres.
Clémence Foufa — Quel serait le changement par rapport aux exercices de crise cyber déjà pratiqués ?
Didier Bazalgette — Un exercice de crise place généralement une organisation face à un scénario afin d’évaluer ses réactions. C’est utile pour la préparation et la formation. Mais le scénario lui-même est rarement soumis à la contradiction.
Dans l’approche que nous proposons, il faudrait pouvoir modifier les mécanismes de propagation, les comportements adverses, la disponibilité des équipes, les délais, les dépendances et les règles de décision. Il ne s’agirait plus uniquement d’entraîner les participants à répondre à une histoire écrite à l’avance, mais d’éprouver les hypothèses sur lesquelles repose leur organisation de défense.
La simulation passerait ainsi du statut d’exercice à celui d’instrument de R&D cyber.
Clémence Foufa — Cette méthode est-elle suffisamment mûre pour être industrialisée ?
Didier Bazalgette — Ses principes sont suffisamment solides pour passer à une autre échelle.
Les premiers projets ont montré qu’une double production était possible : une partie destinée aux services opérationnels et une autre permettant de capitaliser la méthode. La division Sciences opérationnelles et Développement a montré l’intérêt d’une continuité entre expérience, connaissance et développement. Le NAC et le NTA ont étendu cette logique à de nouveaux objets. Le travail engagé autour de la simulation permet maintenant de construire un environnement dans lequel les hypothèses deviennent manipulables et comparables.
L’industrialisation suppose de définir des formats communs, des protocoles d’épreuve, des règles de séparation entre informations protégées et modèles partageables, ainsi que des modalités de traçabilité et de rejeu.
Il faut également constituer des bibliothèques de mécanismes. Plusieurs organisations peuvent rencontrer des manifestations différentes d’un même phénomène. Si le mécanisme a déjà été formalisé et éprouvé, elles ne devraient pas avoir à recommencer tout le travail depuis le début.
Clémence Foufa — Quel bénéfice concret les organisations cyber pourraient-elles en retirer ?
Didier Bazalgette — Elles pourraient d’abord élargir leur accès aux compétences sans élargir dans les mêmes proportions l’accès à leurs informations sensibles. Un laboratoire pourrait tester un mécanisme de propagation sans connaître l’organisation victime. Un industriel pourrait comparer plusieurs stratégies de résilience sans disposer de l’architecture réelle. Un centre de formation pourrait rejouer le modèle sans reproduire un incident identifiable.
Elles pourraient ensuite comparer les solutions sur une base plus rigoureuse. Aujourd’hui, deux produits ou deux doctrines peuvent être évalués dans des scénarios différents, avec des paramètres différents et des critères qui ne sont pas toujours explicites. Un environnement commun permettrait de rejouer les mêmes mécanismes et de mesurer la sensibilité des résultats.
Elles pourraient enfin capitaliser les retours d’expérience sans constituer une base centralisée de vulnérabilités réelles. Chaque cas enrichirait les mécanismes, les règles et les distributions du modèle, tandis que les informations permettant d’identifier les organisations resteraient dans leurs périmètres respectifs.
Pour la cyber, l’apport est donc très concret : partager davantage de capacité d’analyse sans partager davantage de vulnérabilités.
Clémence Foufa — Cette méthode peut-elle aussi améliorer la défense face à des adversaires adaptatifs ?
Didier Bazalgette — Oui, parce qu’elle oblige à abandonner l’idée d’un scénario adverse unique. Un attaquant observe, apprend, modifie ses outils et exploite les réactions du défenseur. Une protection évaluée uniquement contre un comportement fixe risque d’être performante dans le modèle et fragile dans la réalité.
La simulation permet d’introduire plusieurs comportements adverses, plusieurs rythmes d’adaptation et plusieurs objectifs. Une approche stochastique permet ensuite d’examiner la robustesse de la défense face à cette diversité.
Elle peut également révéler des déplacements du risque. Une mesure peut réduire la probabilité d’une intrusion directe tout en augmentant la dépendance à un fournisseur. Une automatisation peut accélérer la détection tout en créant une nouvelle surface de compromission. Une segmentation peut limiter une propagation technique tout en ralentissant la réponse humaine. L’intérêt du modèle est précisément de rendre visibles ces interactions.
Clémence Foufa — La méthode pourrait-elle contribuer à une véritable souveraineté cyber européenne ?
Didier Bazalgette — Oui, à condition de ne pas réduire la souveraineté à la localisation d’un fournisseur ou à la propriété d’une technologie.
Une souveraineté réelle suppose aussi de maîtriser les hypothèses sur lesquelles reposent nos choix, de pouvoir comparer des architectures, de comprendre les dépendances et de conserver la capacité de contredire nos propres décisions.
Des partenaires européens pourraient partager des modèles de mécanismes sans centraliser leurs incidents, leurs vulnérabilités ou leurs architectures nationales. Ils pourraient construire des épreuves communes, comparer des solutions et accumuler une connaissance collective tout en maintenant la protection des cas opérationnels.
Cette capacité serait particulièrement utile dans les domaines où aucun acteur ne possède seul toutes les compétences et toutes les données nécessaires.
Clémence Foufa — Quelle formule résume le mieux cette proposition ?
Didier Bazalgette — Le secret doit porter sur l’instanciation, pas nécessairement sur toute la structure du modèle.
Une organisation doit protéger le cas réel : ses vulnérabilités, ses capacités, ses données, ses sources et ses intentions. Mais elle doit essayer d’extraire de ce cas un mécanisme suffisamment abstrait pour être partagé et suffisamment fidèle pour être utile.
La simulation rend ce mécanisme manipulable. L’épreuve en recherche les limites. Le stochastique permet d’explorer plusieurs évolutions plutôt que de figer une trajectoire unique.
Clémence Foufa — Le véritable enjeu n’est donc plus seulement de savoir qui peut entrer dans le secret ?
Didier Bazalgette — Exactement. Pendant longtemps, la R&D confidentielle a principalement organisé l’entrée des personnes et des technologies dans un périmètre protégé. Cette logique reste nécessaire, mais elle ne suffit plus.
Nous devons également apprendre à faire sortir des objets intellectuels contrôlés : des mécanismes, des modèles, des métriques et des protocoles d’épreuve qui puissent être discutés sans révéler le cas dont ils proviennent.
Pour la cybersécurité, le changement serait considérable. Nous pourrions mutualiser des capacités de recherche sans mutualiser les vulnérabilités, comparer des solutions sans exposer les architectures, capitaliser des incidents sans constituer un inventaire exploitable par un adversaire et entraîner les responsables cyber à contester les hypothèses plutôt qu’à seulement réagir à des scénarios.
Nous pourrions également passer d’exercices fondés sur une histoire unique à des environnements dans lesquels les attaques, les réactions, les dépendances et les délais varient. Une solution cyber ne serait plus jugée sur sa capacité à réussir une démonstration, mais sur sa robustesse dans un ensemble de configurations.
Enfin, cette méthode permettrait de créer une connaissance cumulative. Chaque incident protégé pourrait enrichir un modèle commun sans être directement exposé. Les chercheurs, les industriels et les responsables opérationnels pourraient travailler sur les mêmes mécanismes sans devoir accéder aux mêmes informations.
La R&D souveraine ne peut pas choisir entre la protection et la contradiction. Elle a besoin des deux. La confidentialité protège les capacités et les vulnérabilités. La contradiction protège la qualité des décisions. La simulation devient décisive lorsqu’elle parvient à maintenir simultanément ces deux exigences.
The post « En cyber, nos exercices testent souvent le scénario. Pas nos hypothèses » appeared first on INCYBER NEWS.
-
La SEO Garden Party revient le 22 septembre 2026
Reply sourceSponsorisé par Linksgarden.
Le 22 septembre 2026, la SEO Garden Party fait sa rentrée des classes ! Pour cette 22e édition, on ne change pas une formule qui a largement fait ses preuves. La SEO Garden Party, c'est une journée entière autour du Search Marketing. Un événement en ligne 100 % gratuit pour parler du SEO et du GEO sous toutes ses coutures ! Pour y participer, rien de plus simple : s'inscrire !
Une nouvelle édition particulièrement variée !
GEO, Google Search, AI Overviews, Google Maps, LinkedIn, Reddit... Pour cette rentrée, les intervenants vont s'attarder sur l'incontournable question de l'intelligence artificielle, mais c'est loin d'être la seule thématique stratégique qui sera abordée.
Que vous soyez SEO, consultant, développeur ou que vous ayez simplement envie de mieux comprendre les mutations du web, cette SEO Garden Party est un événement à ne surtout pas manquer !
À noter que cette édition du 22 septembre 2026 sera suivi d'une autre édition en novembre. On vous en reparle bientôt !
Inscrivez-vous gratuitementLe programme de la SEO Garden Party 22e édition
 Mardi 22 septembre 2026
 9h30 : Serge-Jérome Laverny : "SEO 2027 : La fin de la Position #1. Comment forcer Google et ChatGPT à recommander vos services."
 10h30 : Guillaume Pracht : "Google Search et IA : quels leviers méritent vraiment votre budget ?"
 11h30 : Thomas Casiez : "Le hold-up des AI Overviews : La réalité brutale des baisses de trafic (et qui va survivre)"
13h00 : Quentin Saboureau : "Google Maps : transformez votre fiche en machine à clients"
 14h00 - Dorothée Raffray : "Gagner des clients grâce à Linkedin - La méthode qui fonctionne en 2026"
 15h00 : Kate Herchuez et Marilou Rudel : "GEO & Reddit : comment émerger sur ces plateformes ?"
16h00 : La Provence : Titre annoncé prochainement
Les détails du programme sont disponibles sur le site de la SEO Garden Party !
Ce webinaire 100 % gratuit sera présenté par Alain Guisado.

Infos pratiques de la SEO Garden Party 22
- Quand : mardi 22 septembre 2026
- Où : webinaire 100 % en ligne
- Prix : gratuit
- Inscription : obligatoire, l’inscription a lieu sur le site de la SEO Garden Party
- Pour qui : les professionnels du Search Marketing et du SEO
Pourquoi participer ?
Chaque édition de la SEO Garden Party est l'occasion d'écouter des experts partager leurs retours terrain, leurs méthodes et leurs visions sur l'évolution du Search. L'événement est reconnu pour la qualité de ses interventions, son accessibilité et la richesse des échanges.
« La SEO Garden Party est un événement incontournable pour tous ceux qui veulent progresser en SEO. Les conférences offrent des retours d’expérience concrets et des conseils directement applicables. C’est rare de trouver un contenu aussi riche et gratuit. »
- Victor Lerat, Directeur AbondanceL’article "La SEO Garden Party revient le 22 septembre 2026" a été publié sur le site Abondance.
-
Pesticides : deux livres alertent sur les dangers pour les enfants
Reply source
-
Évènement de soutien à un internet militant & autonome - 12 septembre 18h30 à la Kunda
Reply source
Retrouvons-nous samedi 12 septembre à 18h30 à la Kunda (46-48 rue Jules Lagaisse, Vitry-sur-Seine pour une discussion, une projection et une cantine en soutien à un internet militant & autonome.
L'offensive de Trump contre Autistici/Inventati aura une seule conséquence : multiplier A/I partout.
Défendons Autistici/Inventati avant le 25 septembre
 | 8 septembreLes États-Unis attaquent Autistici/Inventati (un équivalent italien de Riseup et hébergeur de noblogs.org) en les qualifiant d'organisation terroriste internationale.
Autistici/Inventati met fin à ses activités de services internet libres et autonomes
 | 8 septembreFin de Autistici et de Noblogs : Le néofascisme américain et ses alliés détruisent des outils de libre expression ajout de la modé : Pour les personnes qui utilisent le service mail austiciti.org pour (…)
Nous organisons un évènement de rencontre, partage et discussion ce samedi 12 septembre à la Kunda pour réfléchir ensemble à quelle réponse apporter depuis où nous sommes
Au programme : infokiosques, discussion, projection et cantine vegan.
Tout sera à prix libre !
-
Cyril Sarlin, ex-chef de la police municipale de Limoges, rejoint la mairie RN de Carpentras
Reply source Source : Facto !
-
Elsa Deck Marsault : « Le féminisme a oublié son histoire anti-carcérale »
Reply source Source : Lisbeth Media
-
Ce que cela veut dire d'être queers des terres
Reply source Source : Rural
-
Essorés, les pompiers se mobilisent pour obtenir les moyens de répondre aux crises
Reply source Source : Rue89 Strasbourg
-
Shipup : Le Printemps, Citadium et Aroma Zone piratés
Reply sourceLe Printemps, Citadium et Aroma Zone ont informé certains de leurs clients, le 9 septembre 2026, qu’ils étaient concernés par une fuite de données résultant du piratage de leur prestataire Shipup. Le 3 septembre 2026, ce spécialiste du suivi des colis pour le e-commerce avait confirmé être affecté par l’exploitation d’une faille critique dans Metabase.
Shipup avait alors explicitement relié cet incident aux fuites de données dont ses clients Micromania et Easypara ont été victimes. Les accès non autorisés ont eu lieu entre le 31 juillet et le 17 août 2026. Le 3 août 2026, Metabase a indiqué que la vulnérabilité affectait environ 3 % de ses clients cloud. L’éditeur a publié les premiers correctifs le 6 août 2026.
Shipup compte plus de 700 enseignes clientes, mais l’incident n’aurait touché que celles dont les données étaient accessibles depuis l’environnement compromis. Micromania, Easypara, Aroma Zone, Le Printemps et Citadium sont actuellement les seules victimes confirmées en France. Dans les cinq cas, les attaquants ont dérobé des noms et prénoms, des adresses e-mail et, lorsqu’ils étaient renseignés, des numéros de téléphone. Aucune enseigne n’a indiqué le nombre de clients concernés.
The post <strong>Shipup</strong> : Le Printemps, Citadium et Aroma Zone piratés appeared first on INCYBER NEWS.
-
Cacophonie et RN en roue libre : sur BFM, un débat chaotique sur l'écologie
Reply source
Candidats absents et représentés par leur équipe, discussions parasitées par l'extrême droite... Un débat sur l'écologie a eu lieu le 9 septembre sur BFM-TV. Récit d'une soirée confuse.
Lire la suite - Info / Politique
Drôle de soirée sur BFM-TV. La chaîne d'information en continu a organisé, le 9 septembre, un débat sur l'écologie. Une idée plutôt bienvenue, après cet été marqué par des vagues de chaleur historiques, une sécheresse inédite et des incendies à répétition. Mais la réalisation de l'émission s'est avérée (…) -
À Dallas, Trump joue les sauveurs avant une défaite annoncée aux «midterms»
Au premier jour d’une convention républicaine inédite au Texas, le président a cherché à personnaliser les élections de mi-mandat afin de mobiliser sa base, allant jusqu’à promettre 5 000 dollars à tous les adultes états-uniens en cas de victoire.Reply source -
Cabaret Louise Michel
Reply sourceQuand ?
Le 13 septembre à 17hOù ?
Jardin des Thermopyles 4 Rue des Thermopyles 75014 ParisUn dimanche communard au jardin des Thermopyles, proposé par l'association Udé ! (Urbanisme et démocratie).
Précédé à 15h30 d'une causerie de Jean-Louis Robert, historien, sur son ouvrage "Nouvelle histoire de la Commune de Paris, 1871".
– Dès 13h30, repas partagé en apportant sa spécialité culinaire.
– À 18h30, apéro communard avec pains cuits au « fournyl » des Thermopyles (apporter de quoi tartiner).Participation libre et consciente.
Livrets des chants sur place.Production Des Airs Dans La Ville
brigadeslouisemichel@gmail.com -
Pas d'égalité = pas de rentrée
Reply sourceQuand ?
Le 19 septembre de 16h30 à 23h30Où ?
La Parole errante La Parole errante, 93100, MontreuilLa coordination Ile de France des RUSF (Réseau Universités Sans Frontières) organise une soirée "Pas d'égalité, pas de rentrée" le 19 septembre, de 16h30 à minuit à la Parole Errante (5-9, rue François Debergue 93100 MONTREUIL), en soutien aux différents collectifs en lutte contre l'éducation libérale et raciste imposée par notre gouvernement.
Au programme :
16h30 - 18h : BOXE ANGLAISE du Boxon ; ATELIER SÉRIGRAPHIE et STANDS INFOS (RUSF, RESF, Sud Educ, Marche des Solidarités, Jeunes de Belleville, collectif CGT Doctorant.e.s, et d'autres à confirmer)
18h - 19h30 : TABLE RONDE "Mobilisation Pas d'égalité, pas de rentrée", avec des membres de RUSF, RESF, Marche des Solidarités, Jeunes de Belleville, syndicalistes (secondaire et supérieur)
19h30 - MAGIE (La Magie d'Emma) et FANFARE (Clé de Lutte)
20h30 - CONCERT MLS (collectif jeunes de Belleville)
21h30 - DRAG SHOW de Pire Anna
22h30 - 23H45 - DJ de MortelleadlToute la soirée : CANTINE de soutien de La Bogue ; BAR ; STANDS INFOS ; SÉRIGRAPHIE
Pour faire face à "Bienvenue en France", à l'augmentation des frais d'inscriptions et la suppression des APL pour les étudiant.e.s étranger.e.s, aux politiques racistes du gouvernement et à la casse de l'enseignement public, rencontrons-nous dans la joie et la combativité !
PAS D'EGALITE = PAS DE RENTREE
-
L'alimentation fruitarienne crudivore mondiale. Réunion ouverte Décroissance IDF
Reply sourceQuand ?
Le 7 octobre à 18h30Où ?
Maison de la vie associative et citoyenne 12e 181, avenue Daumesnil, 75012, ParisLe fruitarianisme (voir la définition sur Wikipédia) est la meilleure alimentation possible et la seule digne de ce nom. En effet c'est la + saine, la + éthique et la + adaptée aux humain(e)s. C'est la + pure (en AB, biodynamie ou mieux : cultivée par soi-même sans pesticide ou intrant chimique) puisque la + digeste (transit le plus rapide...), la + éthique car c'est la seule qui ne détruit pas le corps d'un être vivant (les autres parties de la plante sont pour ses feuilles comme ses poumons, ses racines comme son intestin, ses tiges comme son squelette et ses graines comme ses embryons que l'on détruit souvent en les consommant avant qu'ils ne se développent...) et la + adaptée car la + appropriée à notre système digestif.
De + c'est la + pratique et la + facile à se procurer sans effort sans avoir à supporter l'amertume de la nourriture sauvage (feuilles sans assaisonnement, fruits originels des zones tempérées, racines crues...).
C'est donc la + propice à régler les problèmes dus à l'agro-industrie par la permaculture par exemple...Présentation par Philippe Boutin, suivie d'un débat.
- Voir OC Paris
-
Rencontre avec Isabelle Zyserman à propos du livre 'Jargon libre'
Reply sourceQuand ?
Le 26 septembre à 17hOù ?
Le Monte en l'Air 2 Rue de la Mare 75020 ParisSamedi 26 septembre à 17h, Isabelle Zyserman présentera son livre 'Jargon libre. Hellyette Bess, des archives des récits, des gestes', qui paraît aux éditions Terres de feu. La discussion sera animée par Tancrède Ramonet.
Présentation de l'ouvrage par la maison d'édition :
« Je m'appelle Hellyette Bess et je suis anarchiste. »
Ce livre, c'est l'histoire d'une femme qui a vécu l'anarchie au quotidien toute sa vie. C'est aussi la création d'une bibliothèque atypique de consultation d'archives révolutionnaires, « Le Jargon libre » - lieu de retrouvailles, où l'on venait discuter avec elle.Isabelle Zyserman, archiviste, y rencontre Hellyette. De ce temps passé ensemble est né cet ouvrage. À travers son récit, on croisera d'autres figures - militantes connues ou oubliées, compagnons de route, camarades de lutte.
Cinquante ans à garder, classer, rendre accessibles des documents sur les mouvements révolutionnaires. Est-ce que ça a transmis quelque chose ? À qui ? Comment ?
-
Aux urgences d’Île-de-France, des malades psychiatriques sont privés de liberté sans cadre légal
La contrôleuse générale des lieux de privation de liberté émet des recommandations en urgence pour que cessent les «rétentions arbitraires» de patients psychiatriques dans quinze services d’urgence d’hôpitaux situés à Paris et en proche banlieue.Reply source -
Derrière l’assassinat d’Aramburú, un scandale d’État et des complicités policières évidentes
Reply sourceCe mercredi 9 septembre, c'est le troisième jour du procès des assassins de Federico Aramburú, abattu en pleine rue par des néo-nazis en mars 2022.
L’article Derrière l’assassinat d’Aramburú, un scandale d’État et des complicités policières évidentes est apparu en premier sur Contre Attaque.
-
15/09 : Rassemblement devant Bercy pour demander un budget à la hauteur de l'urgence climatique
Reply source
Syndicats de pompiers, d'infirmièr·es, de travailleurs·euses, étudiant· es, associations de protection de l'environnement, de solidarités internationales, de défense des droits humains..… Ensemble, nous lançons un appel à se rassembler pour pour exiger des moyens face au dérèglement climatique.

Mardi 15 septembre, rendez-vous à 19h30 devant le Ministère de l'Économie pour demander un budget à la hauteur de l'urgence climatique.
Pompiers volontaires, agriculteur·rices, infirmièr·es, travailleurs·euses, étudiant·es, associations de protection de l'environnement, de solidarités internationales, de défense des droits humains ... plus d'une quarantaine d'organisations lancent un appel à se rassembler pour exiger des mesures politiques concrètes, des moyens pour lutter contre le dérèglement climatique et protéger la population face à ses conséquences.
Augmentation réellement substantielle du Fonds Vert pour les collectivités, taxation des entreprises des énergies fossiles, principaux responsables de la crise climatique, mise en place d'un plan grand chaud, financement climat pour les pays les plus impactés...
Des solutions existent face à l'urgence et aux besoins de transformations structurelles. Elles doivent être financées et mises en oeuvre sans délai. Nous pouvons encore inverser la tendance.
-
Le point de bascule
Reply source
Ce texte, c'est à moitié un coup de gueule, a moitié né du déséspoir, et a une autre moitié d'un profond besoin d'une bascule, radicale, brutale et... violente.
Salut,
Ce texte, c'est à moitié un coup de gueule, a moitié né du déséspoir, et a une autre moitié d'un profond besoin d'une bascule, radicale, brutale et... violente.
Gino va très certainement être extradé en Allemagne. Et de la-bas, probablement ensuite en Hongrie. Et il lui arrivera des trucs... pas cool. Qu'est-ce que les dangereux mouvements d'extrème-gauche de cette région du monde font pour l'en empêcher ? Des rassemblements et des banderoles. Pas forcément que ça, mais on est sur cet ordre la, principalement. Qui ici pense que cela suffira ? Comme pour Maja. Comme pour toustes les autres. Fût une époque... On l'aurait libéré. Par une évasion de prison ou par une attaque de son convoi.
De partout dans ce pays de merde, des squats sont sur le point d'être expulsés, remettant des dizaines voir des centaines de personnes a la rue, dans la misère, la chaleur ou suivant la saison, le froid. La rue tue qu'on dit. Oui. La rue tue. Et on est toujours incapable d'empêcher cela. Incapables de défendre les squats. Pourtant, on a été capable de les défendre par le passé. De les faire reculer, de les faire partir. D'être suffisamment menaçant pour qu'ils ne viennent même pas nous en sortir. Ou à défaut, de les acceuillir avec des... dispositifs, qui ne les laisseraient pas ressortir indemne.
Récemment un patron d'entreprise à foncé en camion sur des grévistes, et il est ressorti du poste de police quelques heures plus tard, fanfaronnant. Il n'y a pas si longtemps, on était tout à fait capable de leur faire peur aux patrons. On était capable de les exproprier. De les faire accepter toutes nos demandes. On était même capable de les rendre hors d'état de nuire définitivement. N'est-ce pas monsieur le PDG de Renault ?
Pendant qu'ils nous exploitent, nous humilient, nous brisent, nous empoisonnent, et nous tue... Pendant ce temps, la peste brune se fait toujours plus pressante et visible. Eux, ils sont prêt pour la guerre civile. Nous pour l'instant, on est juste prêt à aller à l'abattoir faire nos 3x8, et ce jusqu'à ce que ça soit notre tour.
Si c'est pas votre meilleur rêve d'avenir, va falloir, au moins, commencer à y réflechir.
-
As the midterms loom, Trump returns to his happy place: on stage in the theatre of the absurd
Reply sourcePresident’s quest in self-mythology stops off in Dallas for a Republican convention where fans indulged his lies and revelled in his jokes
Kim Il-sung of North Korea reportedly sought transfusions of blood from young men; Mao Zedong of China believed sex with young women could prolong his life; Muammar Gaddafi underwent fat injections and hair transplantation to make himself look younger. But for Donald Trump, the secret of eternal youth lies in nights like this.
The occasion of the Republican midterm convention in Dallas was enough to get the 80-year-old US president’s juices flowing. An arena with thousands of fanatical supporters indulging his lies, laughing at his jokes and burnishing his fantasies of greatness is Trump’s happy place.
Continue reading... -
Phishing, deepfakes et faux messages d’urgence : simuler une population prise pour cible
Reply sourcepar Jean Langlois-Berthelot et Marc-Olivier Boisset
Le message ne contient plus nécessairement une faute grossière, une adresse absurde ou une promesse extravagante. Il peut reprendre le vocabulaire d’un métier, le nom d’un supérieur, la forme d’une procédure réelle et le contexte exact d’un incident en cours. Il peut être traduit sans maladresse, décliné pour plusieurs catégories de destinataires et envoyé au moment où chacun possède une raison crédible d’y répondre.
L’attaque n’a pas besoin de tromper toute la population. Elle doit atteindre le petit nombre de personnes dont la réaction ouvrira un accès, déclenchera un paiement, saturera un service ou donnera au récit une apparence de légitimité.
C’est pourquoi le phishing, le vishing, les deepfakes et les faux messages d’urgence ne doivent pas être étudiés comme une collection de contenus mensongers. Ils forment un système d’expérimentation hostile appliqué aux comportements humains.
L’ingénierie sociale devient une industrie adaptative
Le rapport 2025 de l’ENISA analyse près de 4 900 incidents observés entre juillet 2024 et juin 2025. Dans les cas où le vecteur initial est connu, le phishing représente 60 % des intrusions. L’agence souligne également la diffusion des plateformes de phishing-as-a-service : des infrastructures prêtes à l’emploi permettent de préparer les pages frauduleuses, d’envoyer les messages et de collecter les identifiants sans disposer soi-même d’une expertise technique avancée.
Ces données figurent dans l’ENISA Threat Landscape 2025.
L’intelligence artificielle générative ajoute une couche nouvelle. Europol observe en 2025 que les modèles de langage améliorent l’efficacité de l’ingénierie sociale en personnalisant la communication avec les victimes et en automatisant une partie du processus criminel. L’enjeu n’est donc pas seulement la qualité littéraire du message. C’est la capacité à produire rapidement plusieurs versions, à les adapter à un secteur, une langue ou une fonction et à maintenir la conversation après la première réponse.
Europol décrit cette évolution dans son rapport Steal, deal and repeat – IOCTA 2025.
Le CERT-FR formule en février 2026 un constat plus nuancé, mais particulièrement utile. L’ANSSI n’a pas connaissance d’une cyberattaque contre une entité française qui aurait été conduite intégralement et de manière autonome par une intelligence artificielle. Elle observe cependant l’emploi croissant de l’IA générative comme facilitateur : production de contenus d’hameçonnage, création de faux profils, génération de sites d’apparence légitime et recours à des deepfakes vendus pour quelques dizaines de dollars.
Le même rapport recense l’utilisation de services génératifs par des opérateurs réputés liés à la Chine, à la Corée du Nord, à l’Iran ou à la Russie. En janvier 2025, Google indiquait que son modèle Gemini avait été sollicité, entre 2023 et 2024, par les opérateurs d’au moins dix modes opératoires liés à l’Iran, vingt à la Chine, neuf à la Corée du Nord et trois à la Russie. L’IA ne remplace pas encore l’attaquant. Elle augmente sa vitesse, sa diversité et sa capacité d’industrialisation.
L’état de la menace française est détaillé dans la synthèse du CERT-FR sur l’IA générative face aux attaques informatiques publiée le 4 février 2026.
Les pertes montrent déjà la puissance économique de l’usurpation. Selon le FBI, les fraudes au président et compromissions de messageries professionnelles ont représenté 305 033 incidents déclarés et environ 55,5 milliards de dollars de pertes exposées entre octobre 2013 et décembre 2023. Pour la seule année 2025, le centre IC3 a reçu plus d’un million de plaintes liées à la criminalité en ligne, pour 20,9 milliards de dollars de pertes. Les compromissions de messagerie professionnelle ont représenté près de 3,05 milliards de dollars.
Voir l’alerte du FBI sur les 55 milliards de dollars de fraudes BEC et son rapport annuel 2025.
Ces chiffres ne mesurent pas seulement la crédulité. Ils mesurent la capacité des attaquants à comprendre les circuits de décision, à choisir le bon moment et à présenter une action anormale comme la suite logique d’une procédure ordinaire.
La population n’est pas homogène, l’attaque ne doit plus l’être
Les politiques de sensibilisation imaginent encore souvent un utilisateur moyen confronté à un message type. Or il n’existe ni utilisateur moyen ni message unique. Un agent comptable, un soignant, un élu local, un étudiant et une personne âgée n’ont ni les mêmes habitudes, ni les mêmes contraintes, ni les mêmes raisons d’accorder leur confiance.
L’attaquant peut exploiter ces différences. Il peut invoquer l’urgence pour celui qui travaille sous pression, l’autorité pour celui qui respecte une chaîne hiérarchique, l’entraide pour celui qui veut protéger un proche, ou la continuité du service pour celui qui gère une crise. Le message efficace n’est pas nécessairement le plus sophistiqué. C’est celui qui transforme le contexte de la cible en justification de l’action attendue.
Le deepfake accentue cette logique sans la renverser. Une voix synthétique ou une vidéo falsifiée ne convainc pas par sa seule qualité. Elle fonctionne lorsqu’elle s’insère dans une relation existante, confirme une attente et réduit le temps disponible pour vérifier. L’identité imitée apporte moins une preuve qu’une permission d’agir.
Les faux messages d’urgence ajoutent une dimension collective. L’usurpation d’un service public, d’une banque, d’un opérateur de transport ou d’un établissement hospitalier peut conduire des milliers de personnes vers une fausse page, provoquer un afflux d’appels ou détourner les usagers du canal officiel au moment même où celui-ci est nécessaire. Une attaque technique réelle peut fournir le contexte idéal : l’incertitude existe déjà, les procédures habituelles fonctionnent mal et chacun attend une instruction.
Il faut donc distinguer la propagation du message et la propagation de l’action. Un contenu peut être très visible sans provoquer beaucoup de compromissions. À l’inverse, une campagne confidentielle adressée à quelques fonctions critiques peut produire un effet considérable. Mesurer seulement le nombre de messages ouverts ou signalés ne suffit pas. Il faut observer les décisions qu’ils déclenchent, les canaux qu’ils déplacent et les services qu’ils saturent.
Cette observation conduit à penser la population comme un ensemble de profils fonctionnels. Chaque profil possède un niveau d’exposition, des contraintes temporelles, des relations de confiance, des moyens de vérification et une capacité différente à supporter l’interruption d’une procédure. Une simulation peut faire varier ces paramètres sans prétendre réduire les individus à des stéréotypes fixes.
Construire un cyber range humain
Les cyber ranges reproduisent des réseaux et des systèmes afin d’entraîner les défenseurs. Leur extension logique consiste à représenter également les personnes qui utilisent ces systèmes et l’adversaire qui cherche à orienter leur comportement. Nous proposons de nommer cet environnement le cyber range humain.
Dans un tel dispositif, une population synthétique reçoit plusieurs variantes d’une même attaque. Certains agents voient un courriel, d’autres un SMS, un appel vocal ou une vidéo. Le contenu varie selon la fonction, la langue, l’heure, l’identité usurpée et les informations déjà disponibles. Les agents peuvent ignorer, vérifier, signaler, cliquer, transférer le message ou exécuter l’action demandée.
L’équipe rouge ne se contente plus de lancer une campagne. Elle observe les réactions et adapte son offensive. Si un message bancaire échoue, elle peut se présenter comme le service antifraude. Si l’alerte officielle réduit le taux de clic, elle peut imiter cette alerte. Si un groupe se montre peu réceptif à l’urgence, elle peut exploiter l’autorité ou la confiance interpersonnelle. La simulation fait alors apparaître une boucle : produire, tester, mesurer, sélectionner et recommencer.
L’équipe bleue dispose elle aussi de plusieurs leviers. Elle peut modifier le canal de vérification, le moment de l’alerte, la forme du message, la procédure de double contrôle ou l’interface qui présente la demande. L’objectif n’est plus seulement d’évaluer si les utilisateurs connaissent les règles. Il est de comparer les défenses dans un environnement où l’adversaire réagit.
Les indicateurs doivent suivre cette dynamique. On mesure le délai avant le premier signalement, la proportion de personnes qui utilisent un second canal, le nombre de comptes compromis, la vitesse de propagation interne, les groupes qui restent vulnérables après l’alerte, l’effet d’une interruption de service et la capacité de l’attaquant à retrouver un chemin après la première contre-mesure.
Une partie des agents doit être humaine. Les populations synthétiques permettent d’explorer rapidement des milliers de variantes, mais les modèles de langage peuvent homogénéiser artificiellement les réactions, reproduire des stéréotypes ou rationaliser après coup des décisions que des personnes réelles prendraient autrement. Les exercices les plus solides combineront donc agents simulés, participants humains, données historiques et validation par des experts métiers.
La simulation doit aussi rester proportionnée. Il ne s’agit pas de collecter sans limite des données personnelles pour construire des doubles psychologiques. Les profils utiles peuvent être fonctionnels et agrégés : type de mission, exposition, dépendance au service, moyens de vérification et contraintes de temps. Le modèle cherche des mécanismes de vulnérabilité, non des individus à manipuler.
Cette méthode transforme enfin la sensibilisation. Au lieu de diffuser chaque année le même module à tous, l’organisation peut identifier les situations réellement dangereuses, tester ses procédures et entraîner les fonctions les plus exposées. Elle peut surtout vérifier qu’une défense reste efficace lorsque l’attaque change de forme.
Face à une ingénierie sociale industrialisée, la bonne réponse ne consiste pas à demander aux utilisateurs d’être constamment plus méfiants. Une société ne peut pas fonctionner si chaque message, chaque voix et chaque ordre deviennent suspects. Il faut préserver des mécanismes simples de confiance vérifiable : second canal, authentification forte, confirmation hors bande, délais imposés aux opérations sensibles et continuité des communications officielles.
L’enjeu du cyber range humain est précisément de soumettre ces mécanismes à l’épreuve avant la crise. L’attaquant simule déjà nos réactions lorsqu’il teste ses messages. Il est temps que la défense simule les siennes.
Lieutenant-colonel Marc-Olivier Boisset
Officier supérieur de l’armée de Terre et breveté de l’Enseignement
militaire supérieur, le lieutenant-colonel Marc-Olivier Boisset achève
actuellement un doctorat professionnel à l’ESCP Business School,
sous la direction de Jean Langlois-Berthelot.The post Phishing, deepfakes et faux messages d’urgence : simuler une population prise pour cible appeared first on INCYBER NEWS.
-
Questionnaire sur les violences sexuelles: la fausse bonne idée de l’Éducation nationale
Depuis l’annonce de la mise en place d’un questionnaire annuel sur les violences sexistes et sexuelles pour 11 millions d’élèves dès novembre, les critiques se déchaînent: mauvaise méthode, personnel non formé et insuffisant et risque de surtraumatisme pour les enfants.Reply source -
Post-quantique : 2026, le passage du laboratoire au SI
Reply sourceLa cryptographie post-quantique (PQC) est depuis bien longtemps un sujet de prospective suivi surtout par les chercheurs, les spécialistes de la cryptographie et quelques grandes organisations. Mais 2026 marque probablement un tournant puisqu’elle commence à devenir un chantier beaucoup plus concret pour les directions IT et cyber. L’enjeu n’est plus tant de savoir quand un ordinateur quantique sera capable de casser certaines protections actuelles, mais plutôt comment préparer les systèmes d’information avant que cette menace ne devienne opérationnelle.
Cette bascule se lit d’abord dans les calendriers. En Europe, la feuille de route coordonnée prévoit que les États membres aient établi leur plan initial de migration et lancé des pilotes pour les cas à risque moyen ou élevé d’ici fin 2026. Les cas d’usage à haut risque doivent avoir achevé leur transition d’ici fin 2030. L’échéance de fin 2035 vise ensuite les cas à risque moyen et, dans la mesure du possible, ceux à faible risque.
Cette accélération se joue désormais sur les deux fronts. D’un côté, l’épée : le développement de l’ordinateur quantique et de nouvelles capacités de calcul. De l’autre, le bouclier : la mise en place de mécanismes capables de résister à ces futures attaques. Les États-Unis en ont donné une illustration le 22 juin avec deux décrets présidentiels publiés le même jour. L’un vise à accélérer le développement du calcul quantique et de ses applications, quand l’autre organise la migration des systèmes fédéraux vers la PQC, avec une échéance fixée à fin 2030 pour certains systèmes à forte criticité.
Les briques techniques commencent également à être disponibles. Le NIST, l’institut américain chargé notamment d’élaborer des standards technologiques et de cybersécurité, a publié en 2024 ses premiers standards de PQC. Depuis, les éditeurs et fournisseurs commencent à intégrer ces mécanismes dans leurs solutions. Présenté officiellement fin juin par le Campus Cyber, un panorama recense déjà des outils pour inventorier la cryptographie existante et gérer les certificats. Il référence également des solutions permettant de faire évoluer les infrastructures de clés.
Reste une inconnue majeure : la date à laquelle un ordinateur quantique suffisamment puissant pourra casser certains mécanismes de chiffrement actuels. Ce moment est généralement désigné sous le nom de Q-Day. Mais attendre qu’il survienne serait déjà prendre du retard. Le harvest now, decrypt later (HNDL) consiste justement à intercepter aujourd’hui des données chiffrées pour tenter de les déchiffrer plus tard. Une information qui devra encore rester secrète en 2030 ou 2035 est donc déjà concernée. Si le calendrier de l’ordinateur quantique reste incertain, celui de la migration, lui, ne l’est plus.
Entre grands groupes et PME, le post-quantique révèle deux niveaux de maturité
La transition vers le post-quantique ne démarre pas partout du même point. Pour Almond, cabinet de cybersécurité qui travaille notamment sur l’évaluation de produits et la cryptographie, les entreprises déjà engagées dans une véritable migration restent peu nombreuses. Les plus avancées sont surtout de grandes organisations disposant des équipes nécessaires pour structurer le chantier. Chez les ETI et les grandes PME, certes l’intérêt progresse, mais beaucoup en sont encore à comprendre les travaux qu’elles devront mener.
La Banque de France donne une idée de l’avance déjà prise par certains acteurs. L’institution expérimente depuis plusieurs années des mécanismes post-quantiques autour des VPN ou de la messagerie chiffrée. Elle avance désormais par priorité, en commençant par les applications exposées sur Internet et les zones les plus critiques de son système d’information. Mais cette démarche suppose déjà et surtout d’avoir identifié précisément les usages cryptographiques et les dépendances à faire évoluer.
C’est justement à ce stade que l’écart de maturité devient tangible. « Techniquement, la migration n’est pas forcément compliquée. Le plus gros travail se fait en amont : il faut savoir ce qu’on doit migrer et où intervenir. Il faut aussi disposer des compétences nécessaires », explique Alexandre Deloup, directeur du Security Evaluation and Analysis Lab (SEAL) chez Almond. Pour les organisations les moins avancées, cette cartographie reste encore à construire. Elle conditionne pourtant la capacité à définir des priorités et à évaluer l’ampleur du chantier. Le manque de compétences constitue également un frein identifié par Almond, au même titre que les moyens financiers nécessaires pour conduire la transition.
Cette photographie ne dessine pourtant pas une frontière, ni même une fracture, aussi simple entre grands groupes et PME. Une petite structure peut disposer d’un environnement IT beaucoup moins complexe à faire évoluer. « A la différence des grands groupes, les petites entreprises ont des infrastructures IT souvent beaucoup plus simples et plus orientées cloud », observe Mohamed Bassiouny, Quantum Risk & Cybersecurity Lab Lead de QuRISK. Lorsqu’une grande partie du SI repose sur des services SaaS, une partie de la migration est en effet portée directement par les fournisseurs.
À l’inverse, les grands groupes doivent souvent composer avec des infrastructures internes et des services tiers. Leur avance en matière de préparation ne signifie donc pas nécessairement que la transition sera plus simple. La fracture post-quantique existe bien, mais elle tient autant au niveau de préparation qu’à la complexité du système d’information.
La migration post-quantique se jouera aussi chez les fournisseurs
Pour les entreprises les moins avancées, le retard n’est pas forcément définitif. Une partie de la migration post-quantique se jouera en dehors de leur propre SI : chez les éditeurs et les fournisseurs de services qu’elles utilisent. Que ce soit en cloud ou en SaaS, le client ne maîtrise d’ailleurs pas toujours lui-même les mécanismes cryptographiques employés. Le guide du Campus Cyber recommande ici d’obtenir la feuille de route post-quantique du fournisseur et des garanties sur les composants utilisés ; une nouvelle ligne à prendre en compte dans les appels d’offre !
Les grands donneurs d’ordres ont aussi un rôle d’entraînement. Dans le cadre du Système européen de banques centrales, la Banque de France explique par exemple mutualiser les contacts avec les principaux fournisseurs. L’objectif est de connaître leurs roadmaps et d’identifier ceux qui ont déjà intégré la PQC dans leurs produits. Cette mise en commun évite aussi que chaque banque mène séparément le même travail.
La pression exercée par ces grands clients peut ensuite mécaniquement bénéficier à des organisations beaucoup plus petites. Almond observe justement que les PME disposent de moins de poids pour influencer directement les choix technologiques des éditeurs. La transition doit donc aussi venir de l’écosystème des fournisseurs eux-mêmes. À mesure que les produits évolueront pour répondre aux exigences des clients les plus avancés, ils pourront diffuser ces capacités auprès d’un marché beaucoup plus large.
Cette dépendance ne dispense pourtant pas les PME de suivre le sujet. Même lorsqu’un fournisseur prend en charge une partie de la migration, l’entreprise doit savoir quelles solutions elle utilise et vérifier leur trajectoire. Le post-quantique déplace ainsi une partie du problème : il ne s’agit plus uniquement de maîtriser sa propre cryptographie, mais aussi – et certainement de plus en plus – de connaître celle dont on dépend.
L’enjeu est aussi de faciliter les prochaines évolutions de la cryptographie. C’est tout l’intérêt de la crypto-agilité : concevoir les systèmes de façon à pouvoir remplacer un mécanisme cryptographique sans devoir revoir toute l’architecture. Des acteurs spécialisés se positionnent déjà sur ce créneau, à l’image de CryptoNext Security, qui développe des solutions dédiées à l’inventaire, à la migration post-quantique et au pilotage de la crypto-agilité. « La raison pour laquelle les roadmaps de transition cryptographique sont importantes dès aujourd’hui c’est qu’à long terme, il faut penser aux bonnes pratiques et à la crypto-agilité, et pas seulement au post-quantique », renchérit encore Mohamed Bassiouny de QuRISK. La migration actuelle devient ainsi l’occasion d’intégrer cette capacité d’évolution durablement dans les systèmes.
La transition post-quantique ne devrait donc pas avancer partout au même rythme. Mais l’écart observé aujourd’hui peut encore se réduire si les produits évoluent assez vite et si les entreprises cessent de considérer la cryptographie comme une brique figée de leur système d’information.
Sources :
- https://wiki.campuscyber.fr/Guide_de_migration_vers_la_cryptographie_post-quantique
- Commission européenne — feuille de route PQC 2026 / 2030 / 2035 : https://digital-strategy.ec.europa.eu/fr/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography
- NIST — standards post-quantiques publiés en 2024 : https://csrc.nist.gov/News/2024/postquantum-cryptography-fips-approved
- Maison-Blanche — décret du 22 juin 2026 sur la migration post-quantique : https://www.whitehouse.gov/presidential-actions/2026/06/securing-the-nation-against-advanced-cryptographic-attacks/
- Maison-Blanche — décret du 22 juin 2026 sur l’accélération du quantique : https://www.whitehouse.gov/presidential-actions/2026/06/ushering-in-the-next-frontier-of-quantum-innovation/
The post <strong>Post-quantique</strong> : 2026, le passage du laboratoire au SI appeared first on INCYBER NEWS.


