Timeline
Every post and feed across this instance
-
Pesticides dans les tomates : les seuils autorisés de flupyradifurone pourraient être plus que doublés

L'Autorité européenne de sécurité des aliments (Efsa) propose de plus que doubler la limite maximale de résidus de flupyradifurone autorisée dans les tomates. Cet insecticide, de la famille des buténolides, est apparenté aux néonicotinoïdes par ses effets sur le système nerveux des insectes. Dans un avis rendu public le 8 octobre, à la demande du fabricant Bayer, l'agence européenne recommande de relever cette limite de 0,7 à 1,5 milligramme par kilo de tomates.
Lire la suite - En bref / Agriculture , Pollutions
L'Efsa estime que (…) -
Comparatif Apple Watch : Series 12, Ultra 4 ou SE 3, laquelle choisir en 2026 ?
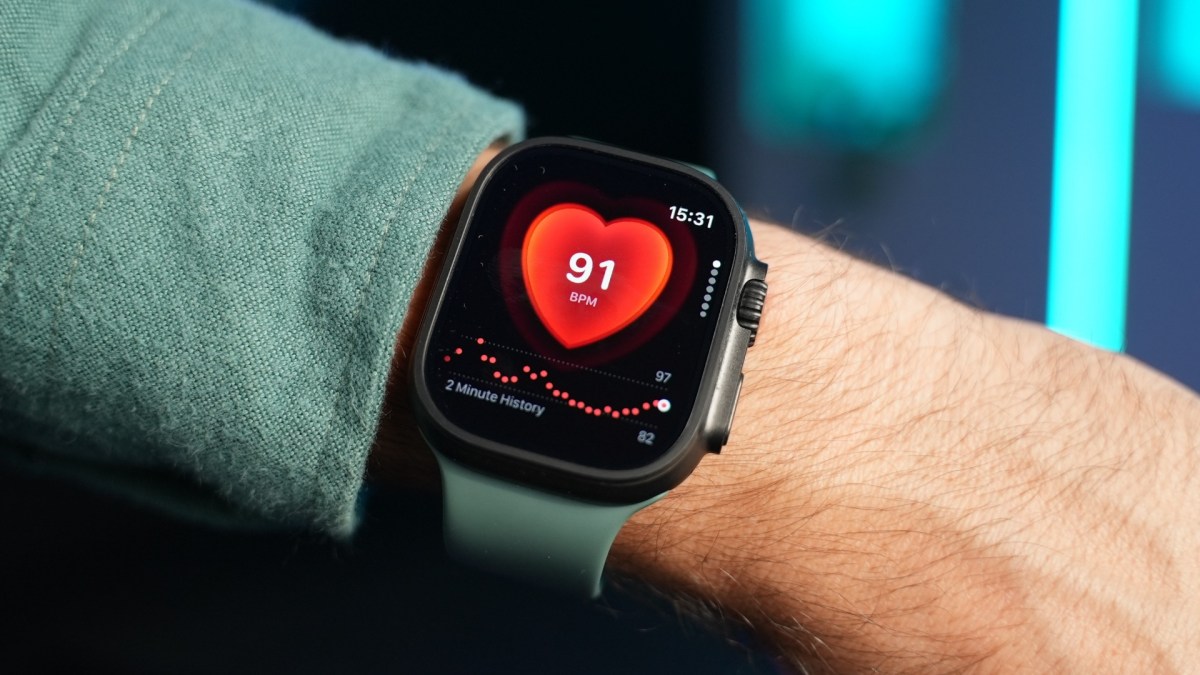
Apple Watch Series 12, Ultra 4 ou SE 3 ? Entre les écarts de prix et les nombreuses fonctions, le choix n’a rien d’évident. Notre comparatif des montres connectées d'Apple vous aide à trouver la montre adaptée à vos usages et à votre budget en 2026.
-
Qui pille quoi ?
Depuis 48 heures, tous les médias ne parlent que des «pillages» pour éclipser la mobilisation historique du 17 octobre.
L’article Qui pille quoi ? est apparu en premier sur Contre Attaque.
-
En Europe aussi, les mégaprojets de data centers d’IA se prennent les pieds dans le tapis
Aux États-Unis, où la construction de data centers a pris une longueur d’avance, la multiplication des projets destinés à répondre à l’explosion des besoins en calcul de l’intelligence artificielle suscite depuis plusieurs années une contestation croissante. Consommation électrique et hydrique, nuisances sonores, artificialisation des sols : les oppositions se multiplient, au point de contraindre certains promoteurs à revoir leurs ambitions, voire à abandonner leurs projets. L’Europe, qui accélère à son tour le développement de ses infrastructures, commence à rencontrer les mêmes difficultés. Plusieurs projets se retrouvent ainsi fragilisés, voire stoppés, malgré les milliards d’euros promis par les géants de la technologie.
-
Art de rue : les pancartes incroyables du 17 octobre
Dans les manifestations de ces derniers jours, un nombre impressionnant de pancartes avec une extraordinaire inventivité
L’article Art de rue : les pancartes incroyables du 17 octobre est apparu en premier sur Contre Attaque.
-
Search Console : les relances tapées dans l’AI Mode trahissent le trafic conversationnel
Ce qu'il faut retenir :
- D'après une étude de Jan-Willem Bobbink publiée le 14 octobre 2026 sur GSC Wizard, les réponses brutes tapées à une IA (« yes », « ja », « yes please ») apparaissent comme requêtes sur 94 des 155 sites analysés.
- Ces réponses sont passées de 5,6 à 116 occurrences par million d'impressions entre juin 2025 et septembre 2026, soit 21 fois plus, tandis que les questions de relance ont été multipliées par 39.
- Sur le site médian, la part des requêtes « de forme conversationnelle » est passée de 0,032 % à 0,22 % des impressions, mais elle reste marginale : 0,13 % de l'ensemble des impressions étudiées.
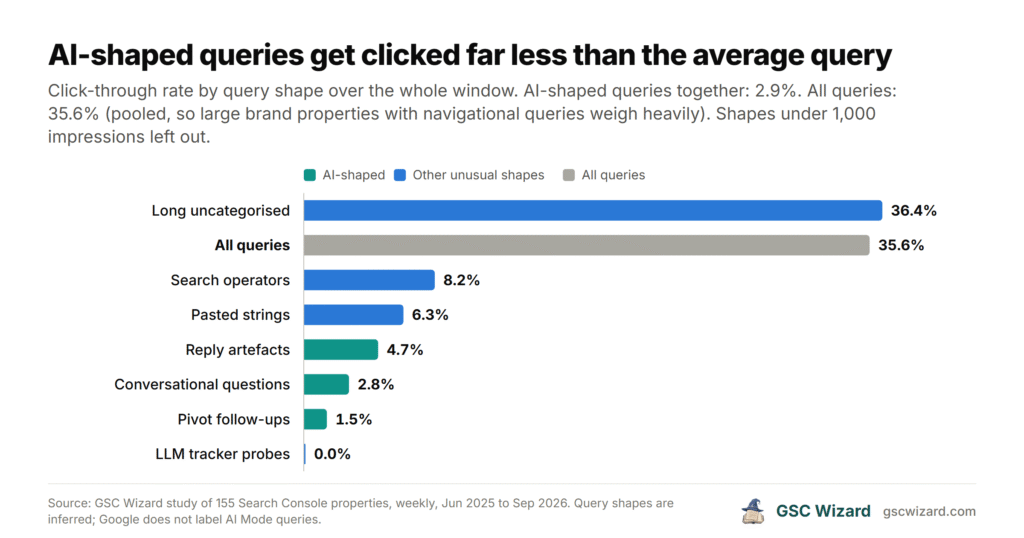
- Ces requêtes affichent un taux de clic de 2,9 %, contre 35,6 % pour l'ensemble des requêtes : une impression sur ce type de requête signale une page affichée dans une conversation, rarement une visite à venir.
Jan-Willem Bobbink cherche l’AI Mode dans les requêtes de la Search Console
Pour rappel, l’AI Mode est le mode de recherche conversationnel de Google, qui répond aux questions par un texte généré par IA et permet d’enchaîner les relances comme dans un chatbot. Google l’intègre bien dans les données de la Search Console (GSC), mais sans le distinguer du reste du trafic. Selon la documentation d’aide de Google citée par l’auteur, une question de relance posée dans l’AI Mode est comptabilisée comme une nouvelle requête. Aucun filtre ne permet en revanche d’isoler ces requêtes.
C’est ce point de départ qu’a exploité Jan-Willem Bobbink, consultant SEO, dans une étude publiée le 14 octobre 2026 sur le site de GSC Wizard. Son raisonnement : faute d’étiquette, la seule preuve se trouve dans la forme des requêtes elles-mêmes. Une requête tapée dans un moteur ressemble à une requête. Un message adressé à un assistant ressemble à un message. « Yes please » n’a de sens que comme réponse à une proposition de l’IA.
L’auteur a classé toutes les requêtes de type « Web » de 155 propriétés Search Console, semaine par semaine, de juin 2025 à septembre 2026. Il s’est appuyé sur le classificateur du rapport « Query Analysis » de GSC Wizard. Trois catégories sont retenues comme « AI-shaped », c’est-à-dire de forme conversationnelle :
- Réponses brutes (« reply artefacts ») : des réponses sans contexte comme « yes », « sure », « show me » ou « try again ».
- Relances pivot (« pivot follow-ups ») : des comparaisons posées en cours de conversation, comme « what about gemini » ou « how about in chinese? ».
- Questions conversationnelles : des questions adressées à un interlocuteur, comme « is it free » ou « can you… ».
D’autres formes sont repérées mais exclues du décompte. C’est le cas des requêtes générées par les outils de suivi de visibilité dans les IA, des instructions machine entières enregistrées comme une seule requête, des opérateurs de recherche, des textes collés (messages d’erreur, par exemple) et des requêtes longues sans marqueur clair.
Les réponses tapées à l’IA ont été multipliées par 21 en seize mois
En juin 2025, les réponses brutes représentaient 5,6 occurrences par million d’impressions. En septembre 2026, elles atteignaient 116 et apparaissaient sur 94 des 155 sites. La hausse a démarré fin 2025 et s’est accélérée à partir de janvier 2026. Elle a culminé en avril et début mai 2026, entre 130 et 138 par million, avant de retomber à 68 la semaine du 22 juin, puis de remonter vers 120 en septembre.
La réponse la plus fréquente est aussi la plus simple : « yes », relevé sur 77 sites. Viennent ensuite ses équivalents dans d’autres langues (« ja », « si », « oui », « да »). Voici les exemples les plus répandus par catégorie, l’auteur ne citant que des requêtes présentes sur au moins trois sites :
- Réponses brutes : « yes » (77 sites), « ja » (73 sites), « yes please » (62 sites).
- Relances pivot : « what about this » (20 sites), « what about salary » (13 sites), « how about this » (12 sites).
- Questions conversationnelles : « in english please » (35 sites), « give me more » (20 sites), « is it good » (19 sites).
Pour Jan-Willem Bobbink, ce schéma correspond à un assistant qui termine sa réponse par une proposition (« voulez-vous que je cherche des offres d’emploi près de chez vous ? ») et à un utilisateur qui accepte.
Les relances progressent encore plus vite, à partir d’une base très faible
Les relances pivot sont le signe le plus net d’une conversation : « what about accounting » ne veut rien dire sans échange préalable. Ce sont aussi les plus rares, avec 13 129 impressions sur toute la période. Leur croissance est pourtant la plus forte : de 0,12 à 4,6 par million d’impressions, soit 39 fois plus, l’essentiel de la hausse intervenant après mai 2026.
L’auteur invite lui-même à manier ce multiple avec prudence. Sur une base aussi réduite, un seul site gagnant quelques centaines d’impressions suffit à faire bouger la courbe. La tendance se vérifie d’un site à l’autre, mais pas le chiffre exact.
Le site médian voit sept fois plus de requêtes conversationnelles
Selon la façon dont on agrège les données, l’étude aboutit à deux résultats opposés. Si l’on prend la part de requêtes conversationnelles propre à chaque site et que l’on regarde le site médian (celui qui se situe au milieu de l’échantillon), elle passe de 0,032 % à 0,22 % des impressions, soit une multiplication par sept. Si l’on cumule toutes les impressions de tous les sites, cette part recule au contraire de 0,31 % à 0,10 %, soit une baisse de 68 %.
L’explication tient à quelques très gros sites, qui pèsent l’essentiel du volume et dont les questions conversationnelles ont chuté au second semestre 2025. Dans le total cumulé, ces questions passent de 0,31 % à 0,089 % des impressions.
Les deux autres catégories progressent malgré tout :
- Réponses brutes : de 0,00056 % à 0,012 % de l’ensemble des impressions (x21).
- Relances pivot : de 0,000012 % à 0,00046 % (x39).
Pour l’auteur, la médiane répond mieux à la question « que vais-je voir dans ma propre Search Console ? ». Il n’a retenu pour ce calcul que les sites présents dans au moins 90 % des semaines, afin d’éviter qu’un site connecté en cours de route ne crée une fausse croissance. Dans tous les cas, les volumes restent faibles : les requêtes conversationnelles pèsent 0,13 % de l’ensemble des impressions. L’auteur le résume ainsi : c’est la croissance qui compte, pas la taille.
Les requêtes conversationnelles ne génèrent presque pas de clics
Sur l’ensemble de la période, les requêtes de forme conversationnelle affichent un taux de clic de 2,9 %. Toutes requêtes confondues, il atteint 35,6 %. L’auteur précise que ce dernier chiffre est gonflé par les grandes marques recherchées par leur nom : l’écart est donc moins marqué pour un site moyen.
 Source : GSC Wizard
Le détail par catégorie est instructif :
- Réponses brutes : 4,7 %, le taux le plus élevé, car une réponse du type « oui, montre-moi » appelle souvent une liste de liens.
- Questions conversationnelles : 2,8 %.
- Relances pivot : 1,5 %.
Autrement dit, l’internaute qui converse avec une IA lit surtout la réponse et choisit rarement un lien. Pour Jan-Willem Bobbink, une impression sur « what about logistics » signifie que la page a été affichée dans une conversation, pas que l’internaute s’apprêtait à la visiter.
Les germanophones disent merci à l’IA, les Indonésiens jamais
La moitié des impressions conversationnelles (49,8 %) concernent l’anglais. Suivent le néerlandais (6,0 %), puis le portugais, le danois, l’espagnol, le français et le suédois. Au total, 27 langues sont représentées. L’auteur reconnaît que cette répartition reflète en partie la composition de son échantillon, où les sites néerlandais et internationaux sont nombreux. Plus d’un tiers des requêtes n’ont pu être rattachées à aucune langue, un « ok » étant trop court pour être identifié.
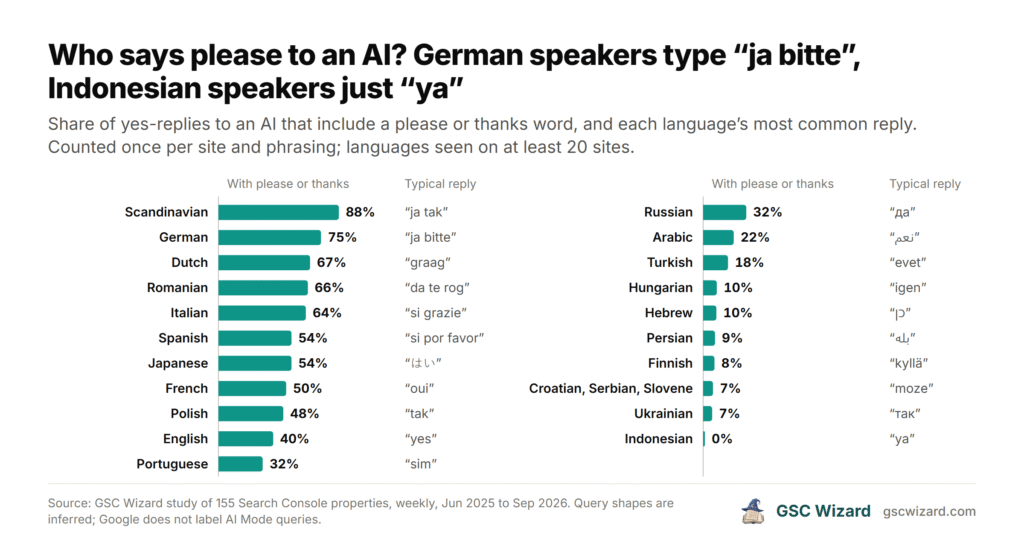
L’étude s’est aussi intéressée à la politesse. Parmi les réponses affirmatives, l’auteur a compté celles qui contiennent un mot de type « s’il vous plaît » ou « merci » :
- Allemand : trois réponses sur quatre contiennent « bitte » ou « gerne », et « ja bitte » apparaît sur 52 sites.
- Suédois, danois et norvégien : 88 % (« ja tack », « ja tak », « ja takk »), mais sur 22 sites seulement.
- Néerlandais : 67 %, avec « graag » et « ja graag » présents chacun sur 46 sites, soit davantage qu’un simple « ja ».
- Anglais : 40 %, avec « yes please » sur 62 sites contre « yes » sur 77.
- Indonésien : aucune formule de politesse sur les 40 sites concernés, uniquement « ya » et « iya ».
 Source : GSC Wizard
Le hongrois, l’hébreu, le persan, le finnois, le croate, le serbe et l’ukrainien se situent à une occurrence sur dix ou moins. L’auteur y voit une habitude linguistique plutôt que de l’impolitesse : un simple « kyllä » est une réponse normale en finnois, et en japonais, はい est déjà poli en soi (お願いします, « s’il vous plaît », apparaît tout de même sur 17 sites). En français, 50 % des réponses contiennent « merci », ou « svp ».
Des signaux à surveiller dans ses propres rapports, avec prudence
Pour les professionnels du SEO, l’étude fournit d’abord une méthode simple : rechercher dans le rapport « Performances » de la Search Console des requêtes qui n’ont de sens que dans une conversation (« oui », « et pour… », « en anglais svp »). Leur présence indique qu’une page a été affichée dans un échange avec l’AI Mode. Leur faible taux de clic invite aussi à relativiser certaines baisses de CTR : une hausse d’impressions sur ce type de requête peut faire mécaniquement reculer le taux moyen d’une page sans que son positionnement ait changé.
L’étude comporte toutefois des limites, que l’auteur détaille lui-même :
- Échantillon : 155 propriétés connectées à un seul compte GSC Wizard, mêlant sites clients et sites personnels de l’auteur, avec une surreprésentation des sites néerlandais et internationaux.
- Nature des données : il s’agit d’une inférence, pas d’une mesure. Une relance peut provenir d’un autre assistant dont les messages aboutissent dans Google, ou d’un internaute qui cherche comme il parle. « Ja » ou « si » peuvent aussi correspondre à une marque ou une abréviation.
- Requêtes anonymisées : la Search Console masque les requêtes rares, si bien que tous les chiffres portent uniquement sur les requêtes que Google affiche.
- Semaines récentes : elles sont légèrement sous-estimées, une relecture de 36 sites ayant montré environ 16 % d’impressions supplémentaires sur ces périodes. Les chiffres récents seraient donc plutôt trop bas que trop élevés.
L’étude est par ailleurs publiée sur le site d’un éditeur d’outil, qui propose de reproduire l’analyse via son rapport payant après sept jours d’essai. Aucune source indépendante ne recoupe pour l’instant ces chiffres. Reste une question que l’étude ne peut trancher : tant que Google ne distingue pas l’AI Mode dans la Search Console, ces requêtes « orphelines » demeurent l’une des seules traces disponibles pour les éditeurs de sites.
L’article "Search Console : les relances tapées dans l’AI Mode trahissent le trafic conversationnel" a été publié sur le site Abondance.
-
ROI de la cybersécurité : comment mesurer ce que l’on ne perd pas ?
Des outils de détection aux audits, en passant par la formation des collaborateurs, la supervision et le volet cyberassurance, les entreprises augmentent chaque année leurs dépenses liées à la protection de leurs systèmes d’information. Le cabinet IDC (1) prévoit que cette enveloppe passera, à l’échelle mondiale, de 308 milliards de dollars en 2026 à 430 milliards en 2029.
Pourtant, la cybersécurité demeure souvent perçue comme un centre de coûts, une assurance contre un risque incertain ou une contrainte réglementaire. Les directions générales interrogent dès lors le rendement d’investissements dont le succès se manifeste par l’absence d’incident. Le 17 septembre dernier, lors d’une table ronde organisée dans le cadre du SIDO, quatre intervenants ont confronté leurs méthodes pour répondre à cette question.
Évaluer la cybersécurité à l’aune des pertes qu’elle évite
Le calcul classique de rentabilité se prête mal à cet exercice. Corentin Paimparé, chargé de clientèle au sein du courtier Howden Group, lui préfère le ROSI (Return On Security Investment), qui apprécie une dépense de protection à partir des pertes qu’elle permet d’éviter. « Une cyberattaque peut interrompre l’activité, exposer l’entreprise à des sanctions réglementaires, lui faire perdre des marchés et dégrader son image. Le ROSI chiffre ces pertes évitées. La conformité produit aussi une valeur concrète : réglementations, directives européennes et normes internationales comme l’ISO 27001 deviennent progressivement des critères d’éligibilité à certains marchés et appels d’offres », précise Corentin Paimparé.
Laini Cultier, experte cyber indépendante et directrice de programme Cybersécurité & Business au CEFCYS (Cercle des femmes de la cybersécurité), partage cette lecture. Selon elle, le retour sur investissement « se mesure à l’envers ». La directive NIS2 prévoit en effet des pénalités pour les entités qui ne respectent pas ses exigences. L’absence de protection se paie alors en amendes autant qu’en incidents.
Mais pour Thierry Rouquet, Vice-président de Digital League, la question du ROI se pose à un autre niveau. « Chercher le ROI de la cybersécurité revient à poser une mauvaise question. Un retour sur investissement se calcule pour un projet de transformation numérique. La sécurité, elle, rend ce type de projet possible et en accélère le déploiement. La véritable interrogation, pour une direction générale, consiste à déterminer le coût du risque qu’elle accepte de supporter », estime Thierry Rouquet.
Traduire la performance cyber en indicateurs lisibles par un comité exécutif
Ce chiffrage suppose de compléter les indicateurs techniques par des mesures que comprennent les dirigeants. Corentin Paimparé suit ainsi l’impact potentiel d’un incident sur la marge brute, la fréquence des attaques et leur coût. Son critère prioritaire, l’exposition financière résiduelle, désigne ce que l’entreprise peut encore perdre malgré les protections déjà en place.
Thierry Rouquet retient un indicateur voisin : la perte financière maximale plausible (maximum credible loss). Il recommande de la décliner en scénarios concrets, comme la probabilité d’arrêt d’une plateforme de commerce en ligne et ses conséquences sur le chiffre d’affaires. Encore faut-il que l’entreprise sache redémarrer rapidement après une telle interruption.
Selon Denis Boyer, chargé de mission sensibilisation risque cyber au sein de Cybermalveillance.gouv.fr, « le délai moyen de reprise après un incident constitue l’indicateur à suivre. Les sauvegardes restent le nerf de la guerre. Les plans de continuité et de reprise d’activité doivent aussi anticiper le temps nécessaire pour basculer d’un système à l’autre. Ces dispositifs n’ont de valeur que s’ils sont éprouvés par des exercices réguliers ».
Laini Cultier prolonge cette exigence : une sauvegarde ne protège l’entreprise que si sa restauration a été testée. Elle fixe aussi un RPO (Recovery Point Objective, volume maximal de données que l’organisation accepte de perdre) pour chaque actif critique identifié au préalable.
Prioriser les dépenses et parler le langage des dirigeants
Ces indicateurs servent ensuite à arbitrer entre des priorités concurrentes. Thierry Rouquet et Laini Cultier placent l’analyse de risque au point de départ de ces choix. Le premier insiste sur les contraintes propres aux environnements industriels, la seconde sur le travail conjoint avec les directions métiers, maintenant que la cybersécurité figure à l’ordre du jour des comités exécutifs.
« Pour convaincre une direction financière, il faut traduire le risque cyber en pertes d’exploitation, en coûts de remédiation et en impact sur la rentabilité. Aux coûts directs s’ajoutent des effets indirects sur l’image, la confiance des clients et la valorisation de l’entreprise. Dans cet arbitrage, la sensibilisation des collaborateurs reste souvent l’investissement le plus rentable, d’autant que NIS2 va renforcer la responsabilité des dirigeants », ajoute Corentin Paimparé.
Denis Boyer propose aux dirigeants confrontés à l’empilement des bonnes pratiques la démarche de Cybermalveillance.gouv.fr : inventorier les actifs, évaluer la criticité des équipements, organiser la mise en œuvre des mesures, puis désigner un DPO (délégué à la protection des données). Cette dernière étape gagne en importance face à la multiplication des violations de données : les demandes d’assistance qui leur sont liées ont progressé de 40 % en 2025 (2) chez les entreprises et les associations, rappelle-t-il. Thierry Rouquet voit en outre dans l’IA une surface d’attaque inédite, propice aux fuites d’informations sensibles.
« Pour un dirigeant, l’enjeu consiste à savoir si son entreprise perdurera sur le marché. Certains acteurs ne se relèvent pas d’une cyberattaque et les deepfakes multiplient désormais les moyens de les frapper. À l’inverse, une organisation qui maîtrise ses risques numériques en retire un avantage concurrentiel. Investir dans la cybersécurité revient donc à protéger sa pérennité », conclut Laini Cultier.
À RETENIR
Comment mesurer la rentabilité d’un investissement en cybersécurité ? Au-delà des attaques évitées, quatre indicateurs permettent d’en apprécier la valeur : les pertes financières potentielles, l’exposition résiduelle au risque, les délais de reprise d’activité et les opportunités commerciales préservées. De quoi replacer la cybersécurité au cœur des décisions stratégiques.
FAQ – mesurer le ROI de la cybersécurité
Comment calculer le retour sur investissement (ROI) de la cybersécurité ?
Le retour sur investissement en cybersécurité peut être évalué à l’aide du ROSI (Return on Security Investment). Cet indicateur compare le coût des mesures de protection aux pertes financières qu’elles permettent d’éviter : interruptions d’activité, remédiation, sanctions ou pertes commerciales. Son calcul repose toutefois sur des estimations de risques, et non sur des gains financiers garantis.
Quels indicateurs permettent de mesurer la performance d’un investissement en cybersécurité ?
Plusieurs indicateurs peuvent être présentés à une direction générale : l’exposition financière résiduelle, la perte maximale plausible en cas d’incident, le délai de reprise d’activité (RTO) et la perte de données maximale admissible, exprimée en durée (RPO). Ils permettent de relier les investissements cyber à leurs conséquences économiques.
Pourquoi la cybersécurité est-elle considérée comme un centre de coûts ?
Contrairement à un investissement commercial, la cybersécurité ne génère généralement pas de revenus directement mesurables. Sa valeur réside principalement dans les incidents évités, la continuité d’activité et la réduction des risques financiers. Elle peut également faciliter l’accès à certains marchés et renforcer la confiance des clients.
Comment convaincre une direction générale d’investir dans la cybersécurité ?
Pour convaincre un comité exécutif, les responsables cybersécurité doivent traduire les risques techniques en conséquences financières et opérationnelles. Présenter des scénarios concrets, comme l’arrêt d’une plateforme de vente ou la perte de données critiques, permet de comparer le coût des protections aux pertes potentielles et de prioriser les investissements.
Qu’est-ce que le ROSI en cybersécurité ?
Le ROSI (Return on Security Investment) est un indicateur qui permet d’évaluer la rentabilité d’un investissement en cybersécurité. Il compare les pertes financières estimées qu’une mesure de protection permet d’éviter à son coût de mise en œuvre. Il aide les entreprises à justifier leurs dépenses de sécurité et à prioriser leurs investissements.
Qu’est-ce que le RTO en cybersécurité ?
Le RTO (Recovery Time Objective), ou objectif de temps de reprise, désigne le délai maximal admissible pour rétablir une activité ou un système après un incident. Il permet aux entreprises de définir leurs exigences de continuité d’activité et de dimensionner leurs dispositifs de reprise.
Qu’est-ce que le RPO en cybersécurité ?
Le RPO (Recovery Point Objective), ou objectif de point de reprise, correspond à la durée maximale de perte de données qu’une organisation peut accepter après un incident. Par exemple, un RPO de quatre heures signifie que l’entreprise doit pouvoir restaurer ses données à partir d’un point de sauvegarde datant de quatre heures au maximum avant l’incident. Cet indicateur permet notamment de déterminer la fréquence des sauvegardes.
Sources et références :
2 – Quelles sont les principales cybermalveillances visant les professionnels en 2025 ?
The post <strong>ROI de la cybersécurité</strong> : comment mesurer ce que l’on ne perd pas ? appeared first on INCYBER NEWS.
-
Waymo veut faire rouler ses taxis autonomes au Canada dès 2028 avec un premier service prévu à Toronto
Waymo poursuit sa stratégie d’expansion internationale. Après avoir déployé des taxis autonomes aux quatre coins des États-Unis, la filiale de conduite autonome d’Alphabet a annoncé le 16 octobre “préparer le terrain” pour un service commercial de véhicules sans conducteur dans les rues de Toronto (Canada). Elle se fixe pour objectif d’accueillir de premiers passagers en 2028 à bord d’une petite flotte de SUV électriques Jaguar I-Pace.
-
Saudi Arabia is learning the hard way: they can’t count on Trump for protection | Mohamad Bazzi
After Houthis escalated their attacks on Saudi Arabia, the US turned down calls from MBS for help
For years, Saudi Arabia’s crown prince, Mohammed bin Salman, cultivated a close relationship with Donald Trump and his son-in-law and former top adviser, Jared Kushner. The prince understood the president’s transactional approach to power: he signed deals to buy billions of dollars’ worth of US weapons and invested billions more in American companies.
Days after Trump returned to the White House in January 2025, Prince Mohammed pledged to expand investment and trade with the US by $600bn over four years. He later promised to increase that investment to nearly $1tn, although it wasn’t entirely clear how Saudi Arabia would manage to plough a sum close to the kingdom’s entire annual GDP into a foreign economy over a few years.
Mohamad Bazzi is a Guardian US columnist. He is also director of the Hagop Kevorkian Center for Near Eastern Studies and a journalism professor at New York University
Continue reading... -
Des agents IA de Google DeepMind ont bouclé Minecraft en 27 heures en se répartissant les tâches
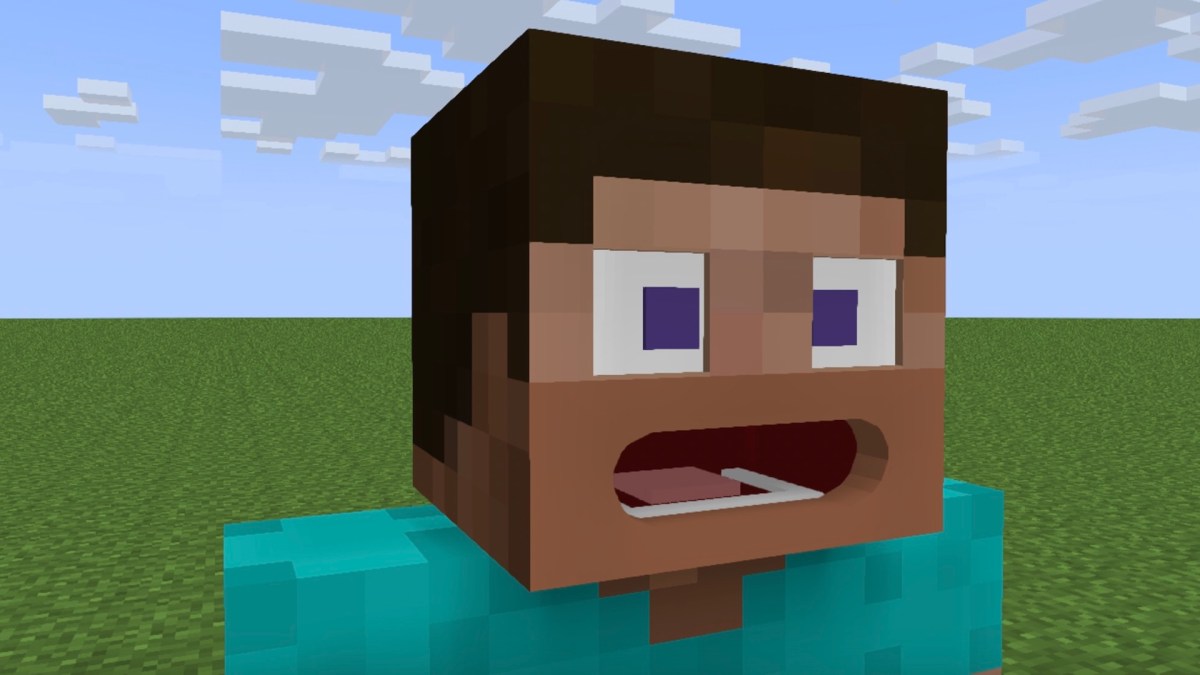
Des chercheurs de Google DeepMind ont lancé quatre agents Gemini 4 Argon dans Minecraft. Sans aucune aide humaine, ils ont terminé le jeu de Mojang en 27 heures, selon une étude mise en ligne le 15 octobre.
-
Trump doubles down after waiving new Russia sanctions, calling it a 'very good decision'
President Donald Trump waived sweeping new sanctions against Russia passed by Congress, arguing in an executive order Friday that the move "is in the national interests of the United States." Trump had signed the legislation, named for the late Sen. Lindsey Graham, R-S.C., just last month. The bill took aim at Russia's largest buyers of oil and gas, allowing the president to impose tariffs on goods from those countries, which may include China and India. -
Trump waives several Russia sanctions as row with Zelensky intensifies
Donald Trump has blocked numerous sanctions on Russia two days before they were due to take effect, as a row with his Ukrainian counterpart Volodymyr Zelensky deepens. The sanctions were passed by the US Congress and signed into law by the US president in September. -
Trump waives many Russian sanctions, tariffs under new law backed by Lindsey Graham
President Donald Trump on Friday said he was waiving many Russian-related sanctions and tariffs under a new law backed by late South Carolina Sen. Lindsey Graham. The Graham Act, which Trump signed into law last month, would have imposed sanctions of up to 100% on all goods brought into the United States from the largest importers of Russian crude oil and gas to countries that knowingly bought Russian oil 30 days after the law went into effect. -
En Camargue, la riposte juridique contre le projet de ligne à très haute tension
 Source : La Brèche
-
Un maître bouddhiste alsacien soupçonné d'agressions sexuelles : « Il me disait qu'il me purifiait »
 Source : Rue89 Strasbourg
Payant
-
Mal de gorge : Lysopaïne, Strepsils… ces médicaments fortement déconseillés
 Source : 60 millions de consommateurs
-
La capitale albanaise secouée par un week-end chaotique de troubles de rue (Anglais)
 Source : Balkan Insight - Balkans
Lire la traduction automatique en français
-
Au-delà de la France, la crise du coût de la vie embrase l'Europe
 Source : Le Grand Continent
Payant
-
Guerre en Ukraine : l'invasion russe a laissé des milliers d'enfants ukrainiens bloqués en Russie (Anglais)
 Source : Meduza - Russie
Lire la traduction automatique en français
-
Acte 1 des Gilets Jeunes : une jeunesse anticapitaliste et antifasciste déferle sur Saint-Pierre
 Source : Parallèle Sud
-
États-Unis : les démocrates restent les grands favoris pour prendre le contrôle du Congrès lors des élections de mi-mandat (Anglais)
 Source : The Conversation Global - Monde
Lire la traduction automatique en français
-
Dans la capitale albanaise, un week-end de manifestations, d'affrontements avec la police et d'arrestations (Anglais)
Source : Balkan Insight - Balkans
Lire la traduction automatique en français
À Tirana, la capitale de l'Albanie, des milliers d'étudiants et de lycéens manifestent depuis près d'une semaine pour exiger la démission du Premier ministre Edi Rama, rapporte Balkan Insight. Ils dénoncent notamment la corruption du personnel politique, du gouvernement comme de l'opposition, le coût des études et les conditions déplorables dans les universités.
Ce week-end, le mouvement de contestation s'est durci. Des bâtiments publics, dont un commissariat, ainsi que des locaux politiques ont été incendiés ou endommagés.Utilisant des gaz lacrymogènes et des canons à eau, la police est parvenue à disperser temporairement les manifestants, mais ceux-ci se sont rapidement regroupés et ont marché vers les bureaux du Premier ministre.
Le mouvement s'inscrit dans une contestation plus large, née il y a plusieurs mois contre un projet touristique controversé sur une zone naturelle protégée, lié à Jared Kushner, gendre de Donald Trump. Malgré l'ampleur des mobilisations, le Premier ministre Edi Rama refuse de démissionner.
-
Stratégie du pourrissement : le 1er casseur de France est à l'Elysée
 Source : Bon Pote
-
Les aides publiques aux entreprises: l’éléphant dans la pièce du budget 2027
Un rapport de l’administration estime à 166 milliards d’euros les aides publiques aux entreprises en 2024, soit à peu près le niveau du déficit public. Le gouvernement ne compte quasiment pas les rogner dans le budget 2027 malgré leur inefficacité évidente. -
Peurs sur la dette: «Tout se passe comme s’il fallait laisser le marché jouer un rôle disciplinaire»
Le sociologue Benjamin Lemoine revient sur les objectifs du discours dominant, qui relie la hausse des taux français à une supposée générosité du système social et, en particulier, des retraites. Derrière ce récit, il y a d’abord un objectif politique et financier. -
Korben Remote Desktop - Contrôlez votre Mac à distance gratuitement
J'ai pas mal de déplacements pro en ce moment, et comme je suis sur plein de projets en même temps, c'est un peu relou. Parce que tout ne tourne pas uniquement sur mon ordi portable. J'ai des traitements un peu plus lourds qui tournent par exemple sur mon Mac Studio et faut dire que je lui en fais vraiment voir de toutes les couleurs à celui-là...
La plupart du temps, j'arrive heureusement à tout gérer à distance en me connectant en SSH à l'ordinateur via mon VPN privé (ça me permet d'avoir toutes mes machines sur le même réseau local virtuel comme ça c'est chiffré et sécurisé) mais il arrive parfois que je doive cliquer sur un bouton ou taper un mot de passe via l'interface de macOS.
Jusqu'à présent pour ce genre de choses, j'utilisais donc l'application Partage d'Écran fournie par Apple, mais je ne sais pas vous, chez moi ça lag furieusement et c'est vraiment pas pratique à utiliser. Bref, j'aime pas.
Je me suis donc rabattu sur des Real VNC et compagnie, mais pareil, ce n'est pas un protocole et des clients que je trouve très efficaces. Et j'avais pas envie non plus de payer un peu au pif une app présentée comme meilleure comme celle-ci d'Apple pour voir ce que ça donne :

Du coup, je me suis créé à l'aide d'agent IA, ma propre application de prise de contrôle à distance en y mettant toutes les fonctionnalités dont j'avais besoin.

Ça s'appelle Korben Remote Desktop et ça fonctionne en deux parties. On a d'un côté un petit agent sur l'ordi à contrôler, qui demande juste les autorisations système "Enregistrement de l'écran" et "Accessibilité" (sans oublier la fonctionnalité de Session à distance activée dans Partage, pour le tunnel SSH au niveau des réglages de macOS), et de l'autre côté le client sur le Mac que vous avez sous les yeux. Les deux se parlent ensuite à travers un tunnel SSH chiffré, sur votre réseau local ou votre VPN privé, sans passer par aucun serveur chez moi ni ailleurs puisque l'appli refuse carrément les adresses IP publiques pour des questions de sécurité.
Voici tout ce que j'ai mis en place dans cette application :
- Une image fluide, jusqu'en 4K. Capture ScreenCaptureKit, encodage HEVC ou H.264 par la puce du Mac, transport UDP chiffré avec de la parité Reed-Solomon pour encaisser les paquets perdus. Qualité au choix (Automatique, 720p, 1080p, 4K ou Native) et cadence de 30, 60 ou 120 images par seconde.
- Un Wi-Fi qui coupe n'est plus un drame. Une micro-coupure est traitée comme un retard et pas comme une perte, et trois priorités de présentation (Réactif, Équilibré, Fluide) règlent le tampon selon que vous voulez la latence la plus basse ou aucun gel d'image.
- Le son aussi. Le son système du Mac distant arrive au format Opus, et si y'a pas de son, aucune bande passante n'est consommée pour ça.
- Souris, clavier et raccourcis. Défilement précis, boutons latéraux compris, et les raccourcis partent au Mac distant tant qu'il a le clavier (⌘C copie là-bas, pas chez vous). Ceux du client sont donc basculés en ⌃⌥⌘ pour ne pas leur marcher dessus.
- Un mode jeu. Capturer la souris (⌃⌥⌘G) cache le curseur, envoie le mouvement brut sans le bloquer aux bords de l'image et passe le clavier en touches physiques, donc W reste la touche W quelle que soit la disposition. Les manettes passent aussi, en expérimental.
- Tous les écrans. Vous passez d'un écran à l'autre, ou vous les affichez tous à la fois (⌃⌥⌘A), rangés comme sur le Mac distant, le pointeur passe de l'un à l'autre et une fenêtre se tire d'un écran à l'autre. Un écran branché ou débranché pendant la session apparaît ou disparaît tout seul.
- Zoom et plein écran. Un zoom comme celui de macOS (pincement à partir du curseur, déplacement à deux doigts, double toucher) et un plein écran système dont la barre d'outils se range.
- Les fenêtres des apps distantes, chez vous. Une fenêtre d'une application du Mac distant (un Terminal du Studio, par exemple) peut s'ouvrir comme une fenêtre indépendant sur votre Mac. Vous la déplacez, la redimensionnez, vous tapez et cliquez dedans, et c'est l'application distante qui répond. Quand elle a accès au clavier, la barre des menus de votre Mac affiche même les menus de cette application distante, et un clic droit y ouvre le vrai menu contextuel du Mac distant.
- Fichiers et presse-papiers. Presse-papiers texte partagé, transfert de fichiers dans les deux sens, y compris en glisser-déposer vers et depuis le Finder distant. Un transfert interrompu peut également reprendre sans tout recommencer. Les fichiers reçus sont ensuite mis en quarantaine, comme n'importe quel téléchargement.
- Reconnexion automatique. Si le lien tombe, l'image se grise et le client réessaie jusqu'à ce que vous l'arrêtiez, en gardant vos fenêtres déportées. Et si aucune session n'est ouverte sur le Mac distant (après un redémarrage, par exemple), l'appli vous propose alors d'ouvrir le Partage d'écran d'Apple pour taper votre mot de passe, puis reprend la main dès que l'agent est prêt (J'ai pas d'autre choix que de faire comme ça).
- Un Mac qui ne montre rien pendant que vous bossez dessus. Durant une session, l'écran du Mac distant est noir pour quelqu'un qui passerait devant, son clavier et sa souris sont bloqués et ses haut-parleurs sont coupés (le son, lui, continue d'arriver chez vous). À la déconnexion, l'agent demande au lecteur multimédia de se mettre en pause (s'il peut le faire) et verrouille la session, par défaut.
- Un accès depuis un simple navigateur. L'agent peut aussi ouvrir un accès web, à démarrer explicitement dans sa fenêtre. Vous copiez un lien à usage unique valable quinze minutes, vous l'ouvrez dans Safari ou Chrome sur votre réseau privé, vous comparez l'empreinte du certificat avec celle affichée par l'agent, et vous retrouvez l'écran, le son, le zoom et le contrôle sans rien installer. Les fichiers et les fenêtres séparées restent réservés au client Mac.
- Sécurisé par défaut. Tunnel SSH obligatoire pour le client natif (votre compte SSH est la clé, aucun compte à créer nulle part), TLS avec échange de clés ECDHE et ChaCha20-Poly1305 pour le lien de contrôle, AES-256-GCM pour l'image et le son, adresses publiques refusées, et un seul viewer à la fois (le deuxième doit demander la place au premier, qui répond oui ou non).
- Une vraie app Mac. Barre latérale avec vos Macs, barre d'outils native, fenêtre Réglages, menus complets, mode sombre, français ou anglais selon la langue du système, et les Macs du réseau qui ont la session à distance activée sont trouvés tout seuls par Bonjour. Les statistiques du flux (⌃⌥⌘I) donnent la latence, la gigue, le tampon et les pertes, et une "liaison économe" allège tout d'un coup pour un réseau lent ou compté.


Ce que ça ne fait pas encore par contre, c'est pas de réveil à distance, pas de déverrouillage FileVault après un redémarrage à froid (prévu sur macOS 26, mais pas encore validé), les gestes du trackpad comme la rotation ou le balayage à trois doigts ne passent pas, et le verrouillage des majuscules reste celui du Mac distant. Il faut macOS 14 minimum des deux côtés, et les deux applications sont universelles, Apple Silicon comme Intel (testées sur Apple Silicon, l'Intel et macOS 14 restent à valider).
Maintenant pour pour l'utiliser tous les jours, ce que je peux vous dire c'est que ça marche très bien. Maintenant, j'ai pas eu d'autres testeurs que moi-même pour le moment mais ça fait tout ce dont j'ai besoin.

Et je me suis payé le luxe également d'adapter le code (en version ultra alpha, j'ai pas encore assez testé ça) pour Windows et Linux. Et l'application iOS est également sur les rails.
Maintenant, comme d'hab, j'ai essayé de la mettre sur l'App Store d'Apple mais ils sont tellement casse couilles que je ne sais pas si j'y arriverai. Mais peu importe, je me suis dit que ça vous servirait alors je vous ai fait un petit site ici pour télécharger mon app : remotedesktop.korben.info .

C'est 100% gratuit, y'a aucune télémétrie ni pub dedans et je n'ai pas de plan de carrière avec ce logiciel si ce n'est de l'améliorer par petites touches au fil du temps. Je l'ai créé pour mes besoins et je me suis dit que ce serait dommage de ne pas vous en faire profiter, c'est tout.
Voilà, donc n'hésitez pas à tester. C'est conçu pour macOS mais j'ai décliné ça pour Windows et Linux (je le redis, c'est de l'alpha pour Win et Linux) afin que chaque client puisse prendre le contrôle de n'importe quelle machine peu importe son système d'exploitation.
Enjoy !
-
La COP17 sur la biodiversité s’ouvre en Arménie : les États du monde entier font face aux limites de leur action
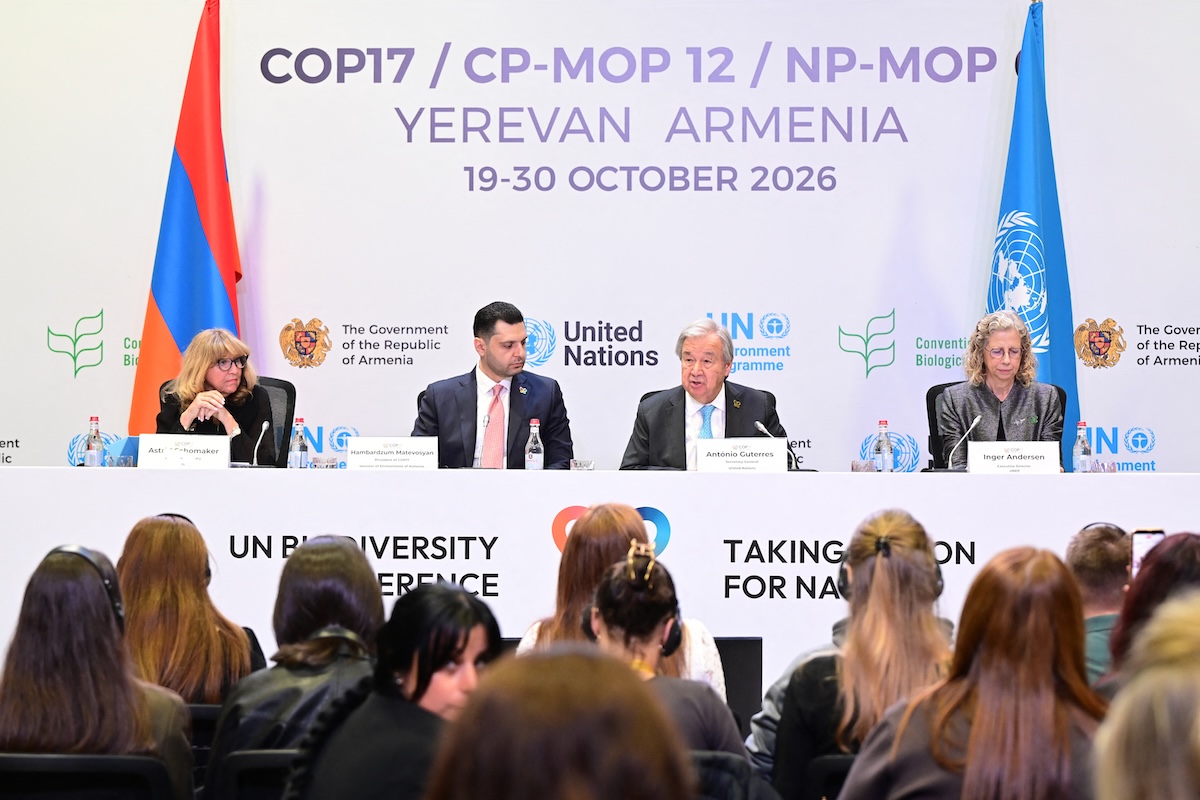 Erevan (Arménie), le 15 octobre 2026. De gauche à droite : Astrid Schomaker, secrétaire exécutive de la Convention sur la diversité biologique, Hambardzum Matevosyan, président de la COP17, António Guterres, secrétaire général de l’ONU, et Inger Andersen, directrice exécutive du Programme des Nations unies pour l’environnement. © Karen Minasyan/AFP
Voici venue l’heure du bilan. Comme tous les deux ans, la communauté internationale se rassemble pour avancer sur la protection de la biodiversité mondiale. Ces conférences (appelées «COP», comme pour le climat ou la lutte contre la désertification) rassemblent les 196 pays de la Convention sur la diversité biologique, signée lors du Sommet de la Terre de 1992.
La 17ème conférence mondiale (COP17) sur la biodiversité, qui se tient à Erevan, capitale de l’Arménie, de ce lundi jusqu’au 30 octobre, aura un objectif central : faire le point sur l’avancée des promesses actées par ces États pour la décennie 2020.
Fin 2022, la COP15 sur la biodiversité avait abouti à un ambitieux accord dit de «Kunming-Montréal» (notre article). Parfois comparé à l’Accord de Paris sur le climat, ce dernier fixe 23 cibles à atteindre d’ici 2030 : protéger 30% des terres et des mers, stopper l’extinction des espèces liée aux activités humaines, restaurer 30% des écosystèmes dégradés, réduire de moitié le risque global lié aux pesticides et autres produits chimiques dangereux…
«À moins que la mise en œuvre collective ne s’accélère rapidement, les objectifs et la mission ne seront pas atteints à l’horizon 2030»
Quatre ans plus tard, à mi-parcours, la communauté internationale doit faire son introspection et insuffler une nouvelle dynamique pour les quatre années à venir. Cet «examen mondial» repose avant tout sur des rapports nationaux transmis par un grand nombre de pays (129 à ce jour).
La synthèse menée par le secrétariat de la Convention sur la diversité biologique sur la base de ce rapportage salue un «engagement mondial sans précédent» – la quasi-totalité des pays ont notamment établi leurs propres cibles nationales. «Cependant, à moins que la mise en œuvre collective ne s’accélère rapidement, les objectifs et la mission ne seront pas atteints à l’horizon 2030», alerte le rapport, présenté jeudi dernier.
Dans le détail, la grande majorité des cibles est loin d’être atteinte : seule la cible 8, qui vise à «minimiser les impacts du changement climatique sur la biodiversité», apparaît en bonne voie. À l’inverse, la dynamique de restauration de la nature est «en deçà du niveau requis» – particulièrement concernant les milieux marins –, les subventions néfastes pour la biodiversité restent importantes, tandis que peu de pays documentent leurs efforts en matière de lutte contre les espèces invasives.
D’après un rapport publié fin septembre par les coalitions d’ONG Campaign for nature et Together for the ocean, les engagements actuels des pays – s’ils sont pleinement respectés – devraient mener à la protection de 27% des terres et de 12% des mers d’ici 2030, loin des 30% requis. D’autant que l’efficacité réelle de cette protection est régulièrement critiquée : selon une étude française publiée le 14 octobre, la majorité des aires marines protégées à travers le monde n’a pas permis d’empêcher les pressions de pêche en leur sein.
Les négociations d’Erevan devront «donner des signaux politiques clairs et identifier une suite à la COP17 qui garantira la bonne exécution de ce changement, explique dans un billet de blog Juliette Landry, responsable de recherche à l’Institut du développement durable et des relations internationales (Iddri). Une décision invitant simplement les pays à “renforcer leurs efforts” laisserait ouverts les choix essentiels : quelles priorités, quel soutien et surtout quelle coopération ?»
Tensions autour des financements
Les négociations de ces deux prochaines semaines porteront aussi sur le financement de ces actions en faveur de la biodiversité. En 2022, la communauté internationale s’était engagée à mobiliser 200 milliards de dollars (178 milliards d’euros) par an d’ici 2030, dont 30 milliards de dollars (27 milliards d’euros) versés des pays développés vers les pays en voie de développement. Un premier objectif, à hauteur de 20 milliards de dollars (18 milliards d’euros) de transferts par an en 2025, n’est «probablement pas atteint», d’après l’évaluation du secrétariat de la Convention sur la diversité biologique.
Lors de la COP16 sur la biodiversité, à Cali (Colombie), ce dossier brûlant – qui ravive les tensions autour des inégalités Nord-Sud – avait conduit à l’échec des négociations (notre article). Au terme d’un inédit deuxième round de discussions organisé en février 2025 à Rome (Italie), les délégations s’étaient finalement accordées sur une feuille de route destinée à mobiliser davantage de ressources financières et à mieux les redistribuer.
Les délégations présentes à Erevan tâcheront d’avancer sur ce dossier – les pays développés refusant notamment la création d’un nouveau fonds qui risquerait, selon eux, de «fragmenter» la finance mondiale de la biodiversité. Un autre enjeu portera sur l’élargissement des pays contribuant à ces financements, dont la liste remonte à 2006 (la Chine, l’Inde ou les pays du Golfe n’en font par exemple pas partie).
Les discussions traiteront aussi de l’amélioration du partage des bénéfices tirés de l’exploitation des ressources génétiques (l’utilisation de séquences d’ADN pour produire des médicaments, des cosmétiques…), notamment par les entreprises occidentales. Le «fonds de Cali» créé en 2024 n’a pour le moment reçu que 6 000 dollars (5 350 euros) de contributions volontaires… contre un milliard de dollars (892 millions d’euros) espérés chaque année.
La COP16 avait également entraîné la création d’un nouvel organe destiné à renforcer l’inclusion des peuples autochtones et des communautés locales dans les décisions. Participation aux réunions, valorisation de leurs connaissances traditionnelles… La COP17 d’Erevan servira de test grandeur nature. Des voix s’élèvent enfin, notamment dans la société civile, pour décloisonner les négociations autour de la biodiversité de celles sur le climat, par exemple sur la question de la sauvegarde des forêts.
-
Sticker tycoon. Trump cheerleader. Rapper. Congressman?
Anthony Constantino wants to fill Elise Stefanik’s seat in New York. But his lead in the formerly Trump-loving district is narrowing
The boss of a New York-based sticker company, whose staunch support for Donald Trump prompted him to record a Maga-themed rap album and call for an extension of Mount Rushmore to add the president’s face, is running for Congress.
Anthony Constantino, who began a brief pro boxing career at age 40, is the Republican candidate for GOP congresswoman Elise Stefanik’s seat in New York’s 21st district.
Continue reading... -
At Kansas rally, Trump focuses closing midterm message on anti-Muslim racism – as it happened
This live blog is now closed.
A new Washington Post-ABC poll shows that Donald Trump’s approval rating has reached a new low – 33%.
This comes, just over two weeks away from the November midterms, as the president continues crisscrossing the country as part of his campaign blitz for embattled Republicans.
Continue reading... -
N’achetez pas de smartphone sur Leboncoin, Vinted ou eBay après le 17 octobre
Alors que des pillages de boutiques sont survenus ce week-end du 17 octobre 2026 en France, mieux vaut ne pas se précipiter sur les smartphones à prix cassé proposés sur Leboncoin, Vinted ou eBay. Certaines bonnes affaires pourraient vous coûter cher.
-
Pendant que l’iPhone Duo est en rupture, le Galaxy Z Fold8 de Samsung baisse de prix
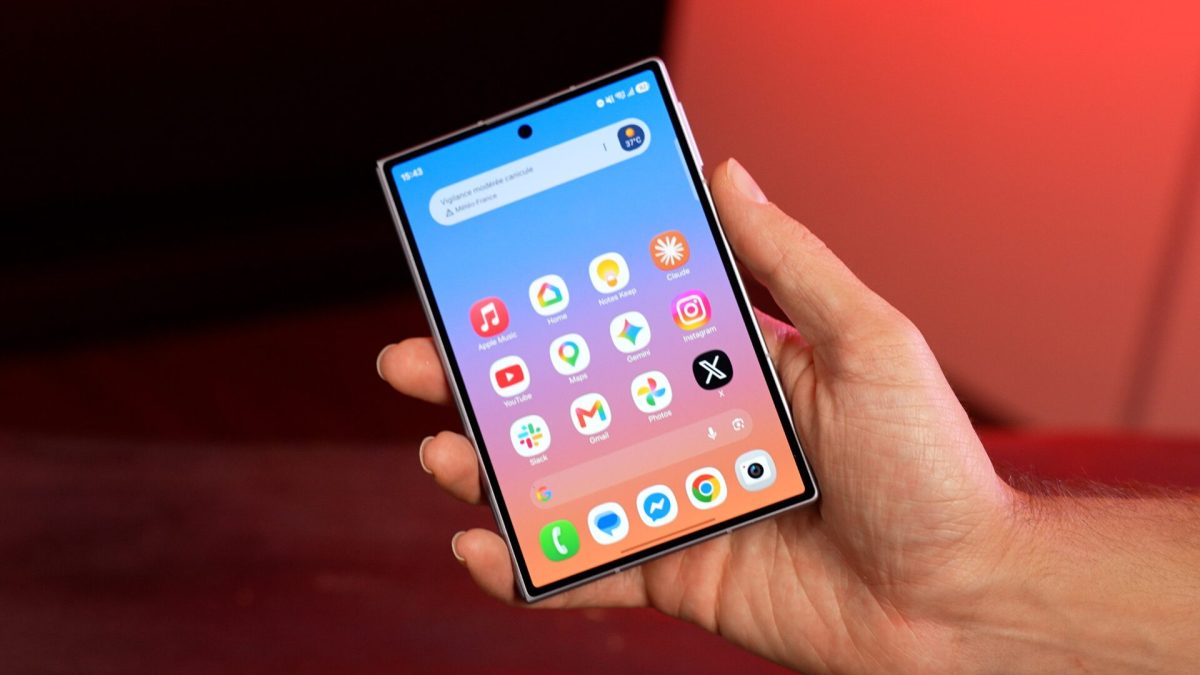
[Deal du jour] Quelques minutes après l'ouverture des précommandes de l'iPhone Duo, le premier smartphone pliable d'Apple, les livraisons avaient glissé à fin janvier 2027. Chez Samsung, le Galaxy Z Fold8 est disponible sans attendre, et il est possible de le trouver à moins de 1 700 € au lieu de 1 999 à sa sortie.
-
plMail - Toutes vos boîtes mail rassemblées dans une interface
J'sais pas si vous avez suivi, mais dès janvier 2027 , ce gros nul de Gmail ne saura plus aller chercher le courrier de vos autres boîtes via POP3, et encore moins vous laisser envoyer des mails depuis leurs adresses. De mon point de vue, c'est une sacrée régression...
Alors j'ai cherché une solution pour amortir le choc et je suis tombé sur plMail , un client mail que vous hébergez vous-même sur votre propre serveur / NAS qui n'est pas un serveur de messagerie (puisqu'il ne reçoit rien et n'héberge pas votre domaine) mais un formidable outil qui se connecte à vos boîtes existantes (IMAP, Gmail, Outlook), les synchronise dans une base PostgreSQL chez vous et vous affiche vos emails dans une seule et même boîte de réception, avec une recherche unifiée et la possibilité de mettre des tags...etc.

C'est vachement plus sympa que de se config je ne sais combien de boîtes dans Apple Mail ou Thunderbird et le moteur de recherche est assez puissant avec également la possibilité de faire des filtres, des alias ainsi qu'un agenda synchronisé avec Google, Microsoft et CalDAV.

Il y a aussi un modèle de langage (inactif de base) permettant de résumer un fil ou de chercher un truc en fonction de son sens.
Ce modèle, c'est à vous de le fournir, en indiquant à plMail l'adresse d'un Ollama qui tourne sur votre réseau ou de n'importe quel service compatible OpenAI. Et en plus du résumé et de la recherche par le sens, il sait rédiger des brouillons de réponse et trier votre courrier dans des onglets, chacune de ces quatre fonctions s'activant séparément.
Côté pièces jointes, plMail sait aussi aller chercher un fichier ou en ranger un dans Nextcloud, Immich, Paperless-ngx, Google Drive, Google Photos, OneDrive ou Dropbox. Et pour sécuriser l'accès, vous avez la double authentification, et la connexion via Authentik, Keycloak ou n'importe quel fournisseur OpenID Connect. Et l'interface est traduite en français.
Maintenant, pour brancher Gmail, il faut d'abord enregistrer une application OAuth dans la console Google Cloud, ce qui n'est pas forcément super simple pour tout le monde (tout est cependant très bien expliqué dans le doc). Par contre, un compte IMAP classique, lui, s'ajoute très rapidement dans le menu Settings > Mail accounts.

Après niveau mobile, c'est pas encore ça puisque même s'il y a bien une appli iPhone / Android, faudra compiler celle pour iPhone vous-même ( l'APK Android , lui, est fourni). De plus, côté serveur, marquer un message lu dans plMail le marque lu sur le serveur sans que l'inverse ne soit possible. Donc vaut mieux ne lire vos boîtes QUE dans plMail. Hé oui c'est un projet encore un peu jeune, c'est vrai.
En attendant mieux, sachez que plMail parle JMAP, donc un client mail compatible peut s'y brancher avec un mot de passe d'application généré dans Settings > App passwords. Et c'est aussi une PWA, ce qui permet à votre navigateur de l'installer comme une appli et de vous notifier des nouveaux mails même quand l'onglet est fermé, à condition d'avoir généré les clés VAPID du serveur (la doc explique comment).
Pour l'installer, il vous faut Docker :
git clone https://github.com/karatektus/pl_mail.git
cd pl_mail
docker compose up -d
Vous ouvrez ensuite le localhost ou votre NAS en https, vous créez votre compte et vous acceptez une fois pour toutes l'avertissement du certificat auto-signé. Sur TrueNAS, sachez que l'appli est dans leur catalogue.
Après pour sauvegarder les datas de PlMail, conservez bien ces 2 choses séparément : D'un côté la base PostgreSQL et de l'autre, le fichier var/secrets/generated.env, qui contient la clé des mots de passe de vos boîtes.
Source : Noted
-
US gave us no warning of Russian strikes on Kyiv power plants, Zelenskyy says
Ukrainian president accuses Washington of ‘denial of reality’ in continuing row with Trump over apparent support for Moscow
Ukraine did not receive a warning from the US about an impending Russian missile attack on Sunday evening, Volodymyr Zelenskyy has said, reviving concerns that Washington is withholding intelligence to bully Kyiv into capitulating to Moscow.
Yuri Ihnat, a spokesperson for the Ukrainian air force, said on television on Monday morning that Ukraine had not received a warning before a Russian missile barrage hit power plants in Kyiv at about 11pm. Earlier, a Ukrainian government official had told the Guardian the US had not warned the capital about the impending missile strike.
Continue reading... -
Anthropic veut partager une partie de la richesse de l’IA : un pas vers le revenu universel ?
Anthropic, le créateur de Claude, lance un fonds qui pourrait verser de l’argent à certaines populations, en évoquant les risques de l’IA pour l’emploi. Elon Musk propose, lui, de distribuer directement des actions au public. De quoi relancer le débat sur le partage des richesses de l’IA, sans encore garantir un revenu à tous.
-
« Une étape sans précédent » : un satellite militaire russe traque un satellite radar utilisé par l’Ukraine
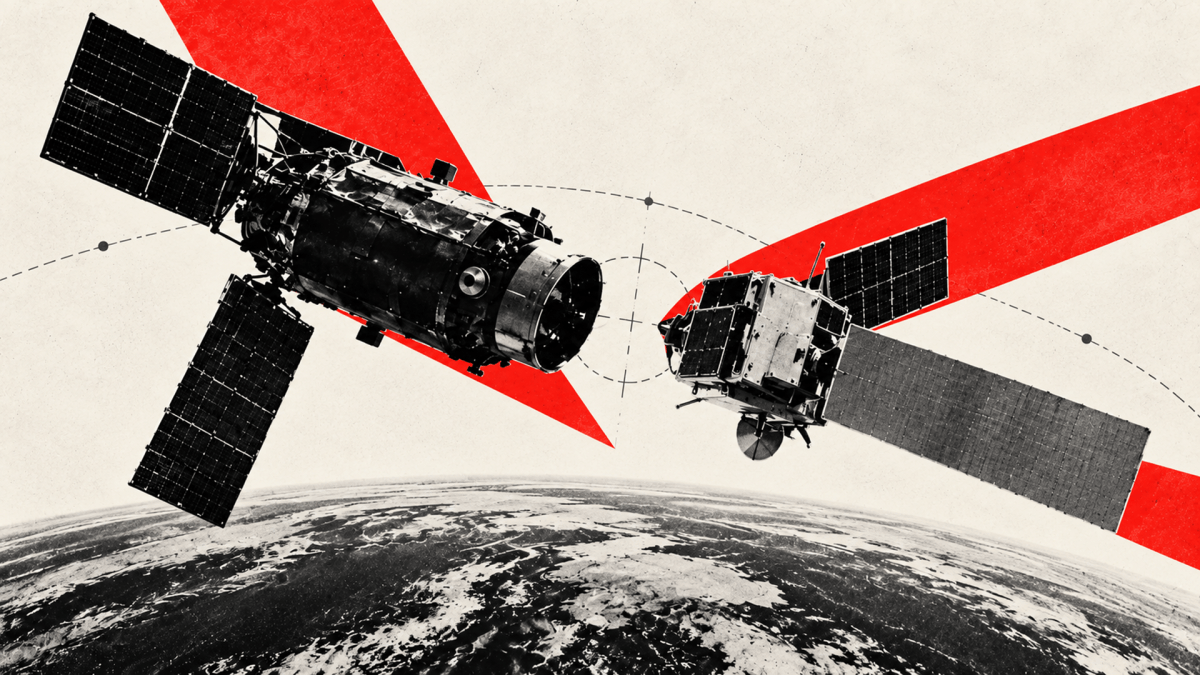
Depuis le 16 octobre 2026, le satellite militaire russe Kosmos 2612 vole à quelques kilomètres, voire quelques centaines de mètres, d'ICEYE-X36, un satellite radar commercial dont l'Ukraine utilise les images. Pour l'astrophysicien Jonathan McDowell, c'est le premier rendez-vous connu en orbite basse entre deux satellites actifs sans l'accord de l'un des propriétaires.
-
Keepsweeper - Un Démineur avec des péons et des dragons
Keepsweeper , c'est la célèbre grille toute grise du Démineur de Windows, qui sous ses cases numérotées ne cache pas des mines mais tout un royaume à faire évoluer en temps réel. Ce jeu est signé Michael Flarup, un designer danois à qui on doit aussi les App Icon Books, qui m'a écrit après être passé sur mon article consacré à UnDUNE II .
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Le principe de Keepsweeper ne dépaysera pas les emplois fictifs sous Windows que vous êtes, puisque chaque chiffre compte ce qui se cache dans les 8 cases alentour, diagonales comprises. Seulement ici, c'est la couleur qui indique ce qui se passe... Si c'est doré, c'est un trésor, si c'est bleu, c'est un repaire d'ennemis qui peut abriter des gobelins ou un troll, et si c'est rouge, alors là, aïe aïe aïe, c'est un repaire de DRAGONS !!! Et bien sûr, le chiffre baisse quand vous détruisez ce qu'il comptabilise ou que vous vous emparez de son trésor.
Par contre, ce n'est pas à vous de retournez les cases. En bon roi, vous désignez celles à creuser et ce sont vos ouvriers qui s'en occuperont. Les soldats quand à eux, défendront les alentours, et quand un repaire apparaîtra, vous pourrez les envoyer le détruire en 1 clic. La seule règle à vraiment respecter c'est de protéger absolument votre Donjon "quoiqu'il en coûte" comme dirait notre pervers narcissique national, car le perdre mettrait alors immédiatement fin à la partie.

Les chiffres bleus, dorés et rouges autour du Donjon, pendant qu'un ouvrier creuse la case encadrée
Et ce que vous déterrez servira ensuite à bâtir des fermes, des maisons et des défenses, avec des bâtiments qui pourront se "soutenir" les uns les autres. Par exemple les moulins soutiennent les fermes, les forges équipent les soldats et les chapelles permettent de garder l'armée debout. C'est fou de se dire que tout ce gameplay tient dans une stupide fenêtre de Démineur avec ses boutons en relief qui sentent bon le Windows 95.
Côté contenu, il y a pour le moment 4 quêtes, dont une chasse au dragon, des expéditions aléatoires dans les Terres sauvages, et un Siège où il faut tenir face à des vagues d'ennemis toujours plus nombreux. Ensuite, les Sceaux royaux gagnés en route débloqueront des bâtiments, des améliorations et des récompenses permanentes qui vous serviront pour les parties suivantes.
Sachez également que vous pouvez jouer en solo bien sûr (et donc mettre en pause pour cogiter quand ça devient chaud) mais aussi jouer en ligne de deux à quatre joueur, et même fabriquer ses propres cartes dans l'éditeur.
Sur iPhone et iPad l'app est gratuit pour les 2 premiers niveau de chaque quête et après faudra débourser un peu moins de 6 euros pour acheter le jeu (c'est un achat unique, y'a pas d'abonnement à la con). Et bonne nouvelle, la version web quand à elle est entièrement gratuite ! Le jeu existe aussi sur Android, une version Steam est annoncée pour bientôt !
Merci à Michael pour le partage, et bonne chasse au dragon à tous !
Source : Keepsweeper
-
Music Bridge - Pour que les liens musicaux s'ouvrent bien sur votre plateforme favorite
Si vous avez des potes qui vous envoient des liens Spotify trop cools toute la journée alors que vous écoutez tout sur Deezer (ou l'inverse), bah c'est chiant votre vie. Faut copier le titre, ouvrir votre appli, le chercher...etc.
Heureusement, il existe Music Bridge , une extension pour le navigateur signée Simon Duhem (un ancien de Deezer) qui vous permet d'éviter de faire tout ce bordel en ouvrant directement la bonne chanson dans votre application musicale à vous.
Une fois Music Bridge installé, vous réglez votre service favori une fois pour toutes dans les options, et ensuite chaque page de morceau ou d'album ouverte ailleurs vous renvoie automatiquement vers son équivalent chez vous.
Deezer, Spotify, Apple Music, YouTube Music, Amazon Music, Tidal et Pandora se renvoient ainsi la balle dans n'importe quel sens, et YouTube ou SoundCloud peuvent également servir de destination. Et bien sûr si le morceau n'existe pas dans votre catalogue parce que c'est trop niche, bah vous restez sur la page d'origine avec un petit message qui vous prévient.
Maintenant pour ceux qui préfèrent l'appli de bureau plutôt que l'extension navigateur, une option permet également de lancer la musique directement dedans pour Deezer, Spotify et Apple Music, sous Windows et macOS, et une autre s'occupe de refermer l'onglet resté ouvert 5 secondes après l'ouverture de l'appli. Cochez juste "Toujours autoriser" la première fois que le navigateur vous demande s'il peut ouvrir l'appli, sinon l'onglet se fermera avant d'avoir eu votre réponse.
Après, il y a encore quelques trous dans la raquette... Par exemple, il n'y a pas de conversion pour les artistes ou pour les playlists. Et sur Android, quand l'appli de l'autre plateforme est installée, c'est elle qui récupère ses liens avant même que le navigateur ne les voie, et ça malheureusement, l'extension n'y peut rien.
Maintenant, pour retrouver le bon morceau, l'extension envoie l'adresse de la page ainsi que la plateforme de destination choisie à un petit service web que Simon hébergé chez Cloudflare, qui interroge l'API d' Odesli (le moteur de song.link) pour faire le matching.
Le code de cette extension est sous licence BSD et Music Bridge s'installe sur Chrome , Firefox (Android compris) et Edge .
Merci à Simon pour le partage !
-
Dans l’ouest de Nantes, à Saint-herblain, à Orvault ça continue pendant que…
Dans l’ouest de Nantes, à Saint-herblain, à Orvault ça continue pendant que les diants-diants et les tants-tantes sont rentré.e.s chez elleux depuis plus de 24h.
La révolution ne sera pas un dimanche de gala, la révolution ne dure pas que 24h !
-
Vive les GAV UP
Jour d’action, on est en début d’après-midi et un message se met à tourner « Rassemblement devant le commissariat en soutiens aux arrêté.es, ce soir à 18h30 !!! » « Rassemblement demain devant le tribunal pour soutenir une personne à 14h !!! » OK bon, c’est pas toujours à 14h ou à 18h30. Mais c’est l’acte de se rassembler devant le commissariat ou le tribunal alors que des personnes ont été arrêté.es qui importe pour ce qui suit.
Mais on a déjà fait une manif,pourquoi encore se rassembler tiens ?
On appelle ça un rasso au comico, une gav-up, des gens posé.es devant le tribunal. Toute ces noms pour être devant pour des potes enfermé.es
Et ce qu’on y fait, ben déjà, on se checke et on voit si tous les potes sont là, s’iel vont bien. Ensuite on peut parler aux autres personnes présentes, débrieffer ce qu’il s’est passé et croiser nos infos, savoir ce qui s’est vraiment passé, d’à quel point les raclûres qui logent devant ont tapé fort.
Puis on les affrontes du regard ces terroristes en polo « POLICE » qui nous lorgnent avec dédain. Ah ils sont bien contents d’être protégés derrière les vitres de leurs comicos de merde. Etre là c’est un rappel qu’on est plein, qu’on est partout. Et que même devant leurs tanières on peut y aller. Ca nous rappelle qu’on est ensemble. Qu’on est solidaires et que c’est notre meilleure arme contre ce monde qu’est si violent.
- Même que parfois quand on est plein on les brûle leurs comicos-
Aussi on parle aux proches de celleux qui sont dedans, on les réconforte et on se donne du courage, comme on le fera quand celleux dedans y ressortiront. Y’a même des gens qui ramènent à boire et à manger, ceux-là c’est vraiment les goats.
Tant qu’un.e seule d’entre nous est derrière les barreaux d’une cellule il ne peut y avoir de paix, et tant qu’on est là on peut apporter à boire à manger, du réconfort à celleux dont les proches sont enfermé.es. à défaut de pouvoir faire de même pour les gardé.es à vue. Tant qu’on est ensemble on résiste encore à ce monde, on s’organise -littéralement- au nez et à la barbe de celleux qui nous frappent.
Parfois, enfermé.es sur un banc, devant un.e OPJ, dans les geoles les potes à l’interieur nous entendent quand même. On crie tellement fort, les keufs détestent plus que tout qu’on rappelle aux copain.es dedans qu’on pense à elleux.
Parfois on est en garde à vue, mais jamais on sera au garde à vous
Même que parfois les potes iels sortent du comico quand on est devant. Oh et là , je vous raconte pas le triomphe qu’on leur fait. Là, la bouffe qu’on a ramené elle sert. Et les potes en question ça leur fait du bien de voir des têtes amicales.
Hey les potes, soyez-en sûr.es. Lorsque vous êtes en garde à vue vous n’êtes jamais seul.e, des gens vous cherchent. Des gens préparent déjà votre défense, contactent votre avocat.e, même que souvent iels préparent vos garanties de réprésentation (au cas ou y’a un déferrement, et fuck le proc). Même que des gens ramènent vos snacks préférés (pour se rincer du jus d’orange saveur acide qu’on nous donne en cellule).
Que ce soit devant un comico, devant un tribunal, devant une prison, un CRA et tout ces endroit horribles où on nous enferme pour nous faire taire.
Notre solidarité c’est notre meilleure arme (ça et le feu)
Vive les Gav-up et libérez tous mes copains
-
Comme ailleurs, Angers a vécu des moments de Chaos !
Des institutions attaquées (commissariats, préfecture, mairie…), des barricades enflammées, des flics caillassés, des tags, du mobilier urbain défoncé, des vitrines éclatées, quelques auto-réductions et des mortiers !
Du premier cortège de la matinée aux irréductibles de fin de soirée, des milliers de personnes ont pris la rue. Même avec des renforts venus d’ailleurs, la flicaille a rapidement été dépassée et malmenée !
Quelques bémols… des citoyennistes qui par moments ont fait le boulot des condés en empêchant de s’exprimer pleinement les joies de la destruction ! Et aussi malheureusement, un trop grand nombre d’interpellé.es…
Malgré ça, le temps du Chaos, nos cœurs se sont réchauffés !
-
Le fil du jour. Sébastien Lecornu annonce des couvre-feux «localisés» et n’exclut pas l’état d’urgence
Les autorités françaises, sous le feu des critiques, vont instaurer des couvre-feux «partiels» et «localisés» lundi soir, après des violences, pillages et scènes de chaos en marge des manifestations contre le coût de la vie. -
Et si vous commenciez par effacer ce que les data brokers savent de vous ?
-- Article en partenariat avec Incogni --En ce moment c'est la Cybersecurity Awareness Week, la semaine de l'année où tout le monde vous ressort les mêmes conseils de sécurité depuis 15 ans. Changez vos mots de passe. Activez la 2FA. Ne cliquez pas sur les liens suspects. Merci, on avait compris.
Sauf qu'il y a un truc dont on parle beaucoup moins, et pourtant c'est probablement un des chantiers les plus importants. Celui de gérer tout ce que les data brokers savent de vous. Pas vos mots de passe, hein, je parle de votre nom, votre adresse, votre téléphone, votre date de naissance, vos revenus supposés, vos centres d'intérêt, vos achats sur le web & co. Le tout empaqueté en un seul joli profil revendu au plus offrant, sans que vous n'ayez jamais rien signé.
Et une étude qu'Incogni vient de publier montre que vous le savez très bien, d'ailleurs. Après avoir effectué un sondage auprès d'un millier d'internautes, les chiffres sont vraiment assez clairs : plus d'une personne sur deux (52% pour être exact) est convaincue que ses données finiront exposées dans une fuite. Même que 63% disent que cette perspective les rend anxieux (ne vous inquiétez pas, ça va bien se passer lol). Autant dire qu'on n'est pas loin de la résignation généralisée. Ce qui doit encore être pire chez nous, pauvres petits Français, qui savons que tous nos sites gouvernementaux et sites sensibles (mutuelles & co) leakent aussi souvent qu'il y a de l'orage. Alors oui, moi aussi ça me rend nerveux. Mais se résigner, non merci, pas de ça chez tonton Korben.

"J'ai déjà partagé trop d'infos de toute façon"
C'est le 2e gros constat de l'étude : 1 personne sur 2 regrette d'avoir partagé des informations personnelles en ligne. Chez les femmes de la Gen Z, ça monte même à 61%. Et c'est le drame classique de l'ère numérique, ce que vous postez (ou confiez à un formulaire) à 17 ans pourra encore vous suivre à 40. Les données, ça ne s'oublie pas, ça se recoupe, se revend, se ressuscite.
Ajoutez à ça le flot de slop IA qui inonde les résultats de recherche et vous obtenez des personnes qui disent avoir du mal à savoir ce qui est réel en ligne. Et plus vous êtes vieux plus le doute règne. Au final on se retrouve avec un internet où plus personne ne fait vraiment confiance à rien. Un quart des répondants déclarent vouloir passer significativement moins de temps en ligne à cause de tout ce contenu généré à la chaîne. Tendance entérinée par le fait que 6 internautes sur 10 ont déjà supprimé au moins un compte de réseau social ou de messagerie à cause de la surcharge mentale, du stress, de l'anxiété ou des problèmes de vie privée.
Bref, les gens sont crevés, exposés, voire un peu dégoûtés. Mais voilà le paradoxe que l'étude met aussi en lumière : 1/3 paieraient pour accéder à un internet sans tracking ni algorithmes. Chiffre qui grimpe autour des 40% chez les hauts revenus, mais qui chute à 22% chez les plus modestes. Traduction : la vie privée devient un produit de luxe.
Faire faire le sale boulot à votre place
Incogni fait exactement ce que personne n'a envie de faire à la main tout seul dans son coin. La première étape sera de lui renseigner quelques infos perso que vous trouvez trop sensibles (votre nom, prénom, adresse, email). Vous signez ensuite une procuration numérique et le service commence quasi de suite à envoyer les demandes de suppression. Le processus prend réellement moins de 10 minutes. Bien loin des heures qu'il faudrait pour tout faire soi-même. Et pour donner un peu de poids aux demandes il s'appuie sur les réglementations (RGPD, CCPA et textes équivalents pour le Canada).

Parce que oui, vous avez déjà en votre pouvoir le droit légal de demander la suppression de vos données et ça auprès de n'importe qui. Le vrai souci c'est d'exercer ce droit vous-même. Parce que concrètement ça représente des dizaines d'heures de recherches pour trouver les brokers, remplir des formulaires ou envoyer des mails, effectuer un suivi, lancer des relances, etc. Et faire ça pour chaque broker ? Pfffff on a tous autre chose à faire de nos précieuses heures. L'outil d'Incogni prend votre droit théorique et en fait un droit exercé, et surtout il le fait en continu. Après une première vague d'envois, comptez 30 à 45 jours pour les réponses (et oui, les brokers ont des délais légaux aussi). Ensuite le service scannera à nouveau les mêmes acteurs tous les 2 à 3 mois et renverra des demandes si vos données n'ont pas encore été supprimées. Ou si elles ont déjà fait leur grand retour. Parce que oui, parfois elles reviennent. C'est le principe même du jeu, car les brokers "re-scrapent" ou rachètent des bases en permanence.
Vous pourrez suivre tout ça via votre tableau de bord. Tout est indiqué de manière visuelle : les demandes envoyées, en cours, terminées, mais aussi les brokers placés en suppression (c'est-à-dire ceux à qui on a dit de ne plus jamais vous réimporter). Et si vous voulez plus d'assurance, des tests indépendants confirment le sérieux du processus. Je l'ai vu avec mon utilisation personnelle et l'équipe de Security.org a vu plus de 100 profils retirés en deux semaines de test. Et tout a été audité par des cabinets comme Deloitte (août 2025). Ce qui est déjà mieux que rien dans une industrie où tout repose habituellement sur du "faites-nous confiance, on est sympas".
Le mode sniper
Un truc que j'aime beaucoup avec l'offre Unlimited c'est que vous pouvez pointer du doigt un site précis qui expose vos données. Que ce soit un annuaire de recherche de personnes, une base obscure où traîne votre numéro, peu importe. Il suffit d'envoyer l'URL au service qui va s'en occuper. Et il n'y a pas de limite au nombre de requêtes possible. C'est le mode sniper pour les cas que la liste standard ne couvre pas.

Et pendant qu'on y est, conseil perso que je vous ai déjà donné et que je remets ici : créez une alerte Google sur votre nom. Vous serez étonné (voire horrifié) de ce qui traîne. Chaque fois que vous tombez sur une fiche qui vous concerne, vous la filez à Incogni et vous passez à autre chose.
Petite parenthèse honnêteté, comme d'habitude, pour vous dire qu'Incogni n'est pas une baguette magique. Ça ne va pas aller effacer vos infos jusque dans les registres publics, les dossiers judiciaires et ne va pas aller effacer vos propres posts sur les réseaux. Il ne va pas non plus aller modifier directement les résultats sur les moteurs de recherche & co. Par contre en supprimant les données à la source, les liens finissent par mener vers des pages mortes qui disparaîtront des résultats. Quant au paradoxe de confier vos données à un service pour les faire supprimer ? Ils les chiffrent via l'algo AES-256, s'engagent à ne pas les revendre (vérifié par des audits tiers indépendants) et purgent vos infos sous 12 mois si vous résiliez. Vous pouvez même demander explicitement un effacement immédiat.
Le problème c'est que pour beaucoup, dire "moins de données chez les brokers" ... ça sonne abstrait. Dans la pratique cela veut dire :
- un démarchage moins ciblé, car les listes marketing s'appauvrissent. Ce qui se voit assez vite dans la boîte mail et sur le répondeur
- moins de matière première pour les arnaques. Parce qu'un escroc qui ne connaît plus votre adresse, vos anciennes boîtes ou vos habitudes a beaucoup plus de mal à écrire un mail crédible
- que vos fiches disparaissent des annuaires de recherche de personnes, ce qui réduit les risques de harcèlement ou de doxxing
- moins de dégâts en cas de fuite. Si un broker se fait lui-même pirater, il a moins de données sur vous.
Et puis il y a le bénéfice indirect qui est le sentiment de reprendre un peu le contrôle. Parce que résignation et anxiété, ça ne mène à rien. Disposer d'un outil qui tourne en tâche de fond et qui fait chuter votre empreinte numérique sans que vous y pensiez, ça aide. Un an d' Incogni , c'est plusieurs centaines d'heures de paperasse que vous n'avez pas à gérer, des profils qui disparaissent et des arnaques qui perdent leur contexte. En 2026, c'est quasi le minimum syndical.
L'Offre Cybersecurity Awareness Week
D'habitude, je vous fais profiter d'une remise de -55%. Mais du 19 au 25 octobre, pour la Cybersecurity Awareness Week, il y a un petit bonus de 3% en plus : -58% de réduction sur les abonnements annuels avec le code KORBEN. Ce n'est pas l'exploit du siècle, mais tout est bon à prendre.
Je rappelle les tarifs de base : l'offre Standard (420+ brokers, automatisés, jusqu'à 3 emails et 3 adresses) est à 77,63€ TTC l'année et l'offre Unlimited (ajout des suppressions custom illimitées et du support téléphonique prioritaire) est à 155,4 €. Vous avez même une formule Family à 10-15€ de plus qui permet de protéger jusqu'à 5 personnes (famille, amis, collègues ...). Adaptée à ceux qui pensent que la vie privée, ça se gère en groupe. Et parce que votre tante qui clique sur tout a aussi besoin d'aide.
Offre exclusive pour les lecteurs de Korben.info : -58% sur Incogni avec le code KORBEN, valable uniquement du 19 au 25 octobre 2026.→ Profitez de -58% sur Incogni avec le code KORBEN ←
-
La mémoire de la PS6 coûterait plus cher que la PS5

Selon l'insider KeplerL2, bien informé sur le matériel des consoles, le coût de la mémoire et du stockage de la PS6 dépasserait les 680 dollars (environ 600 €). Le prix final de la console s'annonce très élevé.
-
ChatGPT, Gemini, Meta AI : les chatbots n’ont pas la même couleur politique
Au Brésil, Meta AI refuse de créer une affiche électorale pour Lula, mais accepte une demande comparable en faveur de Flávio Bolsonaro. Révélée le 14 octobre par la Folha de S.Paulo [1], l’incohérence a été constatée lors de plusieurs tests. Meta invoque ses filtres de sécurité et a annoncé des corrections pour bloquer les deux candidats.
C’est une bonne chose pour le labo, puisque le 15 octobre, le Tribunal supérieur électoral brésilien (TSE) [2] a ordonné à Meta d’appliquer les mêmes critères aux deux candidatures, notamment pour la diffusion des publications, les recommandations et les résultats de recherche, sous peine de 500 000 réaux d’amende par jour.
Le biais pro-Bolsonaro est étonnant quand on sait qu’une étude publiée en mai 2026 [3] dans Scientific Reports, portant sur 21 LLM et plus de 47 000 réponses, observe une orientation initiale majoritairement à gauche des réponses des chatbots. Plus révélateur encore : tous les modèles testés déplacent leurs positions vers celles de leur interlocuteur lorsque son orientation politique est précisée. Une étude antérieure publiée dans Public Choice [4] avait de plus constaté un biais de ChatGPT favorable à Lula.
Parlant d’influence des IA sur les comportements, l’incident des affiches survient alors que les différences de comportement entre assistants font l’objet de nouvelles mesures scientifiques.Le 1er octobre, l’institut brésilien InternetLab [5] a publié les résultats de 1 920 conversations simulées avec huit assistants IA. Dans les échanges portant sur les candidatures, Gemini a recommandé un candidat dans 68 % des cas et établi un classement dans 64 %. ChatGPT et Meta AI se sont montrés beaucoup plus réticents. Ces chiffres proviennent de tests automatisés et montrent que le choix de l’assistant peut changer la nature du conseil reçu.
Les chatbots portent à gauche
Le 8 octobre, Anthropic [6] a annoncé la suppression de son interdiction générale du ciblage électoral personnalisé, tout en maintenant les restrictions contre la tromperie et les abus de données personnelles. Les nouvelles règles entreront en vigueur le 12 novembre. Le 14 octobre, l’entreprise [7] a également indiqué que les demandes explicites de recommandation de vote ne représentaient qu’environ 0,01 % d’un échantillon de conversations américaines sur Claude.ai. Un usage spontané encore marginal, loin des scénarios provoqués en laboratoire.
Même marginales dans le volume total des requêtes, faut-il pour autant considérer toute discussion politique avec une IA comme une possible manipulation ? Une étude publiée le 6 octobre dans PNAS Nexus [8], fondée notamment sur 2 858 participants à des essais randomisés, montre que les conversations avec une IA peuvent améliorer les connaissances politiques autant qu’une recherche autonome sur Google.
Le problème n’est donc pas que les assistants parlent politique, mais plutôt la manière dont ils sélectionnent, hiérarchisent et personnalisent leurs réponses, ainsi que les règles privées qui encadrent ces choix. Autant de mécanismes analysés dans notre enquête sur les LLM comme surface d’attaque cognitive : l’IA ne vote pas, mais elle conseille, conforte ou dissuade et les critères qui déterminent ses réponses restent largement entre les mains de ses concepteurs.
Sources et références
[1] Meta AI crée une propagande pour Flávio et refuse celle de Lula, Folha de S.Paulo, 14 octobre 2026
[2] Le TSE impose l’égalité de traitement après que l’IA de Meta a bloqué des images de Lula, Agência Brasil, 15 octobre 2026
[3] Les LLM sont des caméléons idéologiques : des chambres d’écho personnalisées dans le contexte politique brésilien, Nature, 21 mai 2026
https://www.nature.com/articles/s41598-026-52105-6
[4] Plus humain que l’humain : mesurer le parti pris politique de ChatGPT, Springer Nature Link, 17 août 2023
https://link.springer.com/article/10.1007/s11127-023-01097-2
[5] ChatGPT plus réservé, Gemini plus enclin à recommander des candidatures. InternetLab,1er octobre 2026 :
https://internetlab.org.br/pt/noticias/chatgpt-mais-contido-gemini-mais-propenso-a-indicar-candidaturas-pesquisa-mostra-oposicao-entre-as-plataformas-mais-usadas-no-pais/[6] Mise à jour des conditions d’utilisation, Anthropic, 8 octobre 2026
https://www.anthropic.com/news/2026-usage-policy-update
[7] Préparation aux élections de mi-mandat américaines de 2026, Anthropic, 14 octobre 2026
https://www.anthropic.com/news/2026-us-midterms
[8] L’IA conversationnelle accroît les connaissances politiques aussi efficacement que la recherche Internet autodirigée, PNAS Nexus, 6 octobre 2026
https://academic.oup.com/pnasnexus/article/5/10/pgag305/8865178
The post ChatGPT, Gemini, Meta AI : les chatbots n’ont pas la même couleur politique appeared first on INCYBER NEWS.
-
« Pour prendre le train, il faut être militant » : les Alpes du Sud, symbole de l'abandon des petites lignes

[Grande tournée de l'écologie] Voies vieillissantes, gares fermées, horaires inadaptés... Les Alpes du Sud cumulent les difficultés liées au manque d'investissement dans le rail. Les usagers s'y battent pour défendre un réseau vieillissant.
Lire la suite - Reportage / Transports
Cet article est le premier reportage de notre grande tournée de l'écologie : sept enquêtes de terrain pour explorer les enjeux environnementaux à l'aune de l'élection présidentielle.
Digne-les-Bains, Château-Arnoux-Saint-Auban (…) -
En Italie aussi la jeunesse se soulève
Des centaines de milliers de personnes dans les rues italiennes : c'était le 16 octobre alors que chez nos voisins la jeunesse se soulève.
L’article En Italie aussi la jeunesse se soulève est apparu en premier sur Contre Attaque.
-
À Aix, le procès de la barbarie ordinaire du narcotrafic
 Source : Mediapart
Payant
Trois jeunes hommes abattus en quelques minutes, leurs corps brûlés ou mutilés, des conversations téléphoniques « d'une froideur glaçante » : à Aix-en-Provence, cinq hommes comparaissent jusqu'au 6 novembre pour leur rôle présumé dans ces assassinats commis en décembre 2020, sur fond de guerre entre réseaux de narcotrafiquants marseillais, indique Mediapart.
La crudité des échanges traduit autant une brutalité banale qu'un saisissant désintérêt pour l'autre. Anciens partenaires devenus ennemis au gré des luttes qui enflamment les réseaux, tous ces hommes se connaissaient. Deux d'entre eux étaient d'ex-camarades de collège. L'un fait partie des victimes, l'autre des tueurs présumés.
Parmi les accusés, Malik Kariba, surnommé « le Boucher ». Alors sur écoute, il s'est vanté auprès de ses interlocuteurs, d'avoir participé aux meurtres et a décrit avec une précision glaçante le démembrement de l'une des victimes. Ce procès fait aussi écho au combat d'Amine Kessaci, frère de Brahim, devenu militant contre le narcotrafic après la mort de son aîné, puis confronté à l'assassinat de son autre frère, Mehdi, en 2025.
-
Coup de bluff ? Emmanuel Macron refuse la démission du ministre de l'Intérieur Laurent Nunez
 Source : L'Humanité
-
À Mulhouse, une jeune de 17 ans perd la vision d'un œil après un tir de grenade lacrymogène, l'IGPN saisie
 Source : Politis
-
Non, la charge d’intérêts de la dette n’est pas le premier poste de dépenses publiques en France
La charge de la dette publique coûtera 79,2 milliards d’euros en 2026, ce qui est loin d’être le plus gros budget de l’Etat. Néanmoins, la hausse des taux place la France au seuil de vigilance des agences de notation.