Timeline
Every post and feed across this instance
-
ShinyHunters revendique une attaque contre le FBI et le vol de données d’employés
D’après ESET, ShinyHunters affirme avoir piraté le FBI et dérobé des données personnelles concernant des employés actuels et anciens de l’agence ainsi que des candidats au recrutement. Le groupe revendique le vol de 2 à 3 To de données, une quantité qui n’a pas été confirmée indépendamment.
L’existence d’un incident est toutefois prise au sérieux par l’agence américaine. Le FBI a indiqué être au courant d’allégations concernant une « activité non autorisée » affectant FBIJobs.gov et enquêter sur l’incident avec les prestataires tiers qui participent au fonctionnement du portail de recrutement. Le point d’entrée exact de l’attaque n’est donc pas encore établi.
Plusieurs éléments tendent par ailleurs à montrer que ShinyHunters a eu accès à de véritables données. 404 Media a examiné un échantillon d’environ 5 000 enregistrements présentés comme appartenant à des employés du FBI et constaté que certaines informations correspondaient à des personnes réelles. Reuters a également pu vérifier une partie des données transmises par les pirates. Ces vérifications ne permettent toutefois pas d’établir leur provenance ni l’ampleur de la compromission.
Une nouvelle faille PeopleSoft revendiquée
Selon ShinyHunters, l’accès initial aurait été obtenu grâce à une vulnérabilité zero-day permettant l’exécution de code à distance dans Oracle PeopleSoft, utilisé par le portail de recrutement du FBI. Le groupe affirme ensuite s’être déplacé latéralement vers des environnements gérés par le FBI, notamment sur AWS GovCloud, et avoir accédé à différents services liés aux ressources humaines.
À ce stade, l’existence de cette nouvelle vulnérabilité n’est pas confirmée par Oracle et aucun identifiant CVE n’a été publié. La prudence est d’autant plus nécessaire que ShinyHunters avait déjà exploité une autre vulnérabilité PeopleSoft en 2026.
L’opération revendiquée aurait par ailleurs une motivation inhabituelle. ShinyHunters assure ne pas rechercher de rançon mais vouloir obtenir du FBI la modification ou le retrait d’une alerte publiée en mai 2026. Celle-ci associait notamment les acteurs suivis sous ce nom à des pratiques de harcèlement et de swatting et mettait en garde les victimes contre leurs méthodes d’extorsion.
Pour Benoit Grunemwald, expert en cybersécurité chez ESET France, l’affaire illustre en particulier la sensibilité des systèmes RH et de gestion des identités. Ces environnements concentrent des informations susceptibles d’être exploitées pour mener des campagnes de phishing ciblé, des usurpations d’identité ou des opérations de renseignement.
The post ShinyHunters revendique une attaque contre le FBI et le vol de données d’employés appeared first on INCYBER NEWS.
-
Le mouvement climat du 26 septembre appelle à rejoindre les gilets jaunes le 17 octobre
-
Questionnaire sur l’Australie, site gouvernemental infiltré, mail générique : ce que l’on sait de la nouvelle dérive agentique d’OpenAI
Un agent d'IA d'OpenAI a accédé sans autorisation à un portail de statistiques lié à Medicare, l'assurance maladie australienne. Le Premier ministre Anthony Albanese vient de rendre l'affaire publique et dénonce la façon dont l'entreprise l'a prévenu.
-
FamousSparrow cible les gouvernements d’Amérique latine avec une nouvelle porte dérobée
Les chercheurs d’ESET Research ont identifié une nouvelle porte dérobée dans l’arsenal de FamousSparrow. Baptisée SparroWocky, elle est utilisée depuis au moins août 2025 dans des opérations de cyberespionnage en Amérique latine. Entre mi-2025 et 2026, 90 % des cibles de FamousSparrow observées dans la télémétrie d’ESET se trouvaient dans cette région.
Des organismes gouvernementaux ont notamment été ciblés en Argentine, Équateur, Guatemala, Honduras, Panama, Pérou, Porto Rico et Venezuela. ESET estime que cette forte concentration géographique pourrait être liée au regain d’intérêt des États-Unis pour la région et aux rivalités avec Pékin, mais présente cette explication comme une hypothèse.
SparroWocky remplace progressivement SparrowDoor
Développée en C++, SparroWocky semble avoir remplacé SparrowDoor, précédente porte dérobée personnalisée de FamousSparrow. ESET attribue la nouvelle campagne au groupe avec un haut niveau de confiance : lors de certaines des premières compromissions observées, SparroWocky avait notamment été déployée par SparrowDoor, dont FamousSparrow est le seul utilisateur connu.
Le malware permet d’exécuter des commandes et des fichiers, d’utiliser la machine compromise comme proxy TCP, d’exfiltrer des fichiers ou encore de réaliser régulièrement des captures d’écran. Il collecte également différentes informations sur le système infecté, dont le nom de l’ordinateur et de l’utilisateur, le domaine, la version de Windows et les adresses IP des interfaces réseau.
SparroWocky intègre par ailleurs directement du code provenant de projets open source et peut charger des Beacon Object Files (BOF), utilisés notamment par des outils de red teaming. Pour compliquer son analyse et échapper aux mécanismes de sécurité, la porte dérobée recourt également à différentes techniques de manipulation de la mémoire et de modification du code pendant son exécution.
Actif depuis au moins 2019, FamousSparrow avait été documenté publiquement par ESET en 2021 après des campagnes exploitant les vulnérabilités ProxyLogon. Le groupe a notamment ciblé par le passé des hôtels, des gouvernements, des organisations internationales, des cabinets d’avocats et des entreprises d’ingénierie.
The post FamousSparrow cible les gouvernements d’Amérique latine avec une nouvelle porte dérobée appeared first on INCYBER NEWS.
-
Nomios rachète le portugais Orbcom et s’implante au Portugal
Nomios a annoncé, le 23 septembre 2026, l’acquisition du portugais Orbcom, spécialiste des services de cybersécurité, des infrastructures réseau et du conseil IT. Finalisée en septembre, l’opération permet au groupe français de s’implanter pour la première fois au Portugal. Le montant de la transaction n’a pas été communiqué.
Fondé en 2002 et basé dans la région de Porto, Orbcom emploie environ 80 personnes et réalise quelque 15 millions d’euros de chiffre d’affaires annuel. L’entreprise intervient notamment dans la cybersécurité, le cloud, les réseaux et le développement logiciel. Elle propose également des services de SOC et de réponse aux incidents.
L’acquisition permet surtout à Nomios de renforcer ses liens avec plusieurs grands éditeurs de cybersécurité. Orbcom bénéficie du statut Diamond Innovator dans le programme NextWave de Palo Alto Networks et dispose notamment de compétences autour de Prisma SASE, Cortex XDR et des pare-feu de l’éditeur. La société travaille également avec Netskope, Infoblox et Arista.
Les équipes d’Orbcom doivent être conservées et l’entreprise poursuivra ses activités sous la marque Orbcom by Nomios. Son fondateur et CEO, Hélder Costa, devient Managing Director Portugal de Nomios et rejoint l’équipe de direction du groupe. Lui-même et plusieurs dirigeants d’Orbcom deviennent également actionnaires de Nomios.
Fondé en 2004, Nomios fournit des services de cybersécurité et de sécurisation des réseaux, allant du conseil et de l’intégration aux services managés. Keensight Capital en est l’actionnaire majoritaire depuis novembre 2023.
The post Nomios rachète le portugais Orbcom et s’implante au Portugal appeared first on INCYBER NEWS.
-
Surfshark ne vous rend pas invisible, mais il peut changer le décor
-- Article en partenariat avec Surfshark --Vous êtes chez vous, vous vous connectez au Wi-Fi du bureau, puis à celui d'un hôtel ou d'un café. Pour vous, ce sont simplement quatre réseaux différents. Pour les sites que vous consultez, c'est surtout plusieurs occasions de récupérer votre adresse IP, votre localisation approximative et quelques informations sur votre connexion.
Et si, au lieu de laisser toujours la même porte ouverte sur Internet, vous pouviez en choisir une autre ?
C'est exactement l'idée derrière un VPN comme Surfshark. Pas une cape d'invisibilité magique, pas un bouton "effacer mon existence numérique" (dommage, ça aurait été pratique) mais un moyen de modifier le point de départ de votre connexion.
Changer de décor
Sans VPN, les sites Internet voient généralement l'adresse IP attribuée par votre opérateur. Cette adresse ne permet pas forcément de connaître votre identité exacte, mais elle donne des indications sur votre réseau et votre zone géographique. Lorsque vous activez Surfshark, votre trafic passe d'abord par un serveur VPN. Les sites consultés voient alors l'adresse IP de ce serveur, et non celle fournie directement par votre opérateur.
C'est un peu comme entrer dans un immeuble par une autre porte. Vous êtes toujours la même personne, avec le même téléphone et le même navigateur, mais le point d'arrivée visible depuis l'extérieur a changé.

Et ça peut être utile dans plusieurs situations :
- éviter d'exposer directement son adresse IP sur un réseau public
- limiter certaines formes de suivi basées sur la connexion
- simuler une connexion depuis un autre pays
- accéder à des services qui ne proposent pas exactement le même contenu partout
- sécuriser le transport des données entre son appareil et le serveur VPN
Mais attention : changer de porte ne signifie pas changer de visage.
Une nouvelle adresse à intervalles réguliers
Surfshark propose également une fonction de rotation d'adresse IP. L'idée est assez simple : au lieu de conserver la même adresse visible pendant toute la session, celle-ci peut changer périodiquement. Pour les sites, la connexion ne vient donc pas toujours exactement du même point réseau. Pour vous, la transition doit rester suffisamment discrète pour éviter de couper complètement la session.
C'est pratique pour limiter les corrélations basées uniquement sur l'adresse IP. Mais il ne faut pas non plus imaginer les services en ligne assis devant leur écran en hurlant "Vite, l'IP a changé ! Nous avons perdu sa trace !". Si vous êtes connecté à votre compte Google, Amazon, Microsoft ou autre, le service sait toujours que vous êtes connecté à ce compte. Les cookies sont toujours là, votre navigateur possède toujours ses caractéristiques propres et votre comportement reste un excellent indice pour vous reconnaître.
La rotation d'IP modifie une information. Elle ne réinitialise pas l'intégralité de votre identité numérique.
L'un des intérêts d'un VPN est de pouvoir choisir quels usages passent par le tunnel et lesquels restent sur la connexion normale. Avec la fonction Bypasser de Surfshark, vous pouvez par exemple décider qu'une application ou qu'un site particulier ne doit pas utiliser le VPN. Une application bancaire peut rester sur votre connexion habituelle, tandis que votre navigateur passe par le serveur Surfshark.
Même chose pour certains services locaux : imprimante réseau, serveur domestique, périphérique connecté ou application qui n'apprécie pas les changements d'adresse IP. C'est un peu le principe du covoiturage sélectif. Tout le monde ne monte pas forcément dans le même véhicule, et c'est vous qui choisissez les passagers. Ce fonctionnement évite notamment de devoir désactiver complètement le VPN dès qu'une application pose problème. Au lieu de couper le courant dans toute la maison parce qu'une ampoule clignote, on règle simplement le circuit concerné.
Le cas du Wi-Fi public
Le café, l'hôtel, l'aéroport, le salon professionnel, etc. Les réseaux Wi-Fi publics sont devenus tellement banals qu'on finit par s'y connecter sans même y penser. Le problème, c'est qu'on ne sait pas toujours qui administre le réseau, comment il est configuré ni si le point d'accès auquel on se connecte est bien celui de l'établissement. Un faux réseau nommé "WiFi_Gare_Gratuit" peut être installé à quelques mètres du vrai sans que personne ne vienne distribuer un diplôme de vérification.
Avec Surfshark, le trafic est chiffré entre votre appareil et le serveur VPN. Cela limite ce qu'un observateur local peut déduire de vos communications, notamment sur un réseau auquel vous ne faites pas entièrement confiance. Mais là encore, il faut éviter le raccourci magique type "J'ai activé le VPN, je peux maintenant cliquer sur n'importe quel lien envoyé par un inconnu."
Non.
Un VPN ne vous empêchera pas de saisir vos identifiants sur un faux site bancaire. Il ne réparera pas un mot de passe réutilisé. Il ne supprimera pas les logiciels malveillants déjà installés sur votre ordinateur. Et il ne saura pas forcément faire la différence entre une page légitime et une page de phishing si vous lui demandez simplement de transporter votre connexion. Il protège un trajet réseau. Il ne remplace pas votre vigilance.

Moins de bruit dans le navigateur
Surfshark ne se limite pas au tunnel VPN. Quelle que soit la formule choisie, ses outils incluent CleanWeb, une fonction destinée à bloquer certaines publicités, certains traqueurs et des domaines associés à des menaces connues. L'objectif n'est pas de rendre Internet parfaitement propre. À ce stade, il faudrait probablement supprimer Internet et reconstruire le Web dans une cave, avec uniquement des pages HTML et un serveur Apache sous Debian.
Mais filtrer une partie du bruit peut rendre la navigation plus agréable. Moins de publicités agressives, moins de fenêtres surgissantes, moins de scripts de suivi connus, moins de domaines suspects et moins de chances de cliquer par accident sur le bouton "Votre téléphone a 17 virus".
Ce type de fonction est surtout utile lorsqu'il est présenté comme une première ligne de filtrage. Ce n'est ni un antivirus complet ni une garantie contre toutes les arnaques. Les campagnes malveillantes changent rapidement, et certains contenus dangereux peuvent passer entre les mailles du filet.
Ce que le VPN ne remet pas à zéro
Surfshark peut modifier votre adresse IP visible et chiffrer le trajet entre votre appareil et le serveur VPN. En revanche, il ne peut pas effacer ce que les services connaissent déjà de vous.
Un VPN ne supprime pas : les cookies déjà enregistrés, les comptes auxquels vous êtes connecté, l'empreinte de votre navigateur, les données stockées par les plateformes, les informations publiées volontairement, les profils créés par les courtiers en données (pour ça il vous faudra Incogni ) ou encore les habitudes qui permettent de vous reconnaître.
Si vous lancez Surfshark, choisissez un serveur au Japon, puis ouvrez Gmail avec votre compte habituel, Google ne va pas forcément conclure qu'un mystérieux samouraï vient de découvrir le courrier électronique. Il verra surtout votre compte habituel depuis une adresse IP inhabituelle. C'est pour cette raison qu'il vaut mieux parler de réduction de l'exposition réseau plutôt que d'anonymat total.
L'idée du "bouton reset" reste néanmoins intéressante. Vous changez de Wi-Fi, vous activez le VPN, vous choisissez une autre localisation et vous disposez d'un nouveau point de sortie vers Internet. Ce changement peut être ponctuel ou permanent, selon vos besoins.

Vous pouvez l'utiliser pour protéger votre connexion sur un réseau public, séparer certains usages personnels et professionnels, éviter de faire apparaître partout la même adresse IP, tester un service comme si vous étiez dans une autre région et ajouter une couche de confidentialité à vos connexions quotidiennes. Le fonctionnement est particulièrement simple sur un appareil mobile : une pression suffit généralement à activer la connexion, puis l'application s'occupe du reste. Les utilisateurs plus avancés peuvent ensuite affiner le comportement avec la rotation d'IP, le MultiHop ou le Bypasser.
Le VPN ne transforme pas votre machine en fantôme. Il vous permet plutôt de choisir la route empruntée par une partie de votre trafic. Le VPN aura du sens si vous cherchez une solution simple pour plusieurs appareils (il supporte un nombre illimité), avec une application disponible sur les principales plateformes et des options qui vont au-delà du simple changement d'adresse IP.
Comme toujours avec un VPN, il faut aussi accepter de déplacer une partie de la confiance. Votre fournisseur d'accès ne voit plus directement l'ensemble du trafic qui passe dans le tunnel, mais le fournisseur VPN devient un nouvel intermédiaire technique. Le choix du service, sa politique de confidentialité et ses pratiques de conservation des données restent donc importants. Et à ce niveau Surfshark n'a encore jamais été pris en défaut.
Parfois, quand on passe déjà sa journée à être suivi par des dizaines de services, choisir au moins la route empruntée par sa connexion constitue un début plutôt appréciable.
Autre point appréciable : Surfshark reste particulièrement bien placé sur le terrain du rapport qualité-prix. En cette fin d'année, l'offre 2 ans accompagnée de 3 mois supplémentaires revient à 80,68 € TTC pour 27 mois de couverture (moins de 3€/mois TTC). La création d'identités alternatives est également incluse. Et si vous êtes éligible au remboursement de la TVA, la facture descend à 67,23 €, soit près de 13.5 € d'économie supplémentaire.
Découvrez Surfshark VPN au meilleur tarif !
-
Scandale en Espagne : elle ne pouvait plus payer son loyer, Maricarmen, 87 ans, expulsée de son logement par la police
Plus de 10.000 personnes manifestent pour le droit au logement dans les rues de Madrid contre la spéculation immobilière
L’article Scandale en Espagne : elle ne pouvait plus payer son loyer, Maricarmen, 87 ans, expulsée de son logement par la police est apparu en premier sur Contre Attaque.
-
Nathalie, pompière volontaire : « À chaque fois que l'on arrive, je vois du soulagement dans les yeux des gens »
-
La Radio télé ivoirienne, média d’État, entre au capital de TV5 Monde
-
«On ne sera jamais 100% indépendants» : pourquoi la «souveraineté numérique» promise grâce aux data centers est un mirage
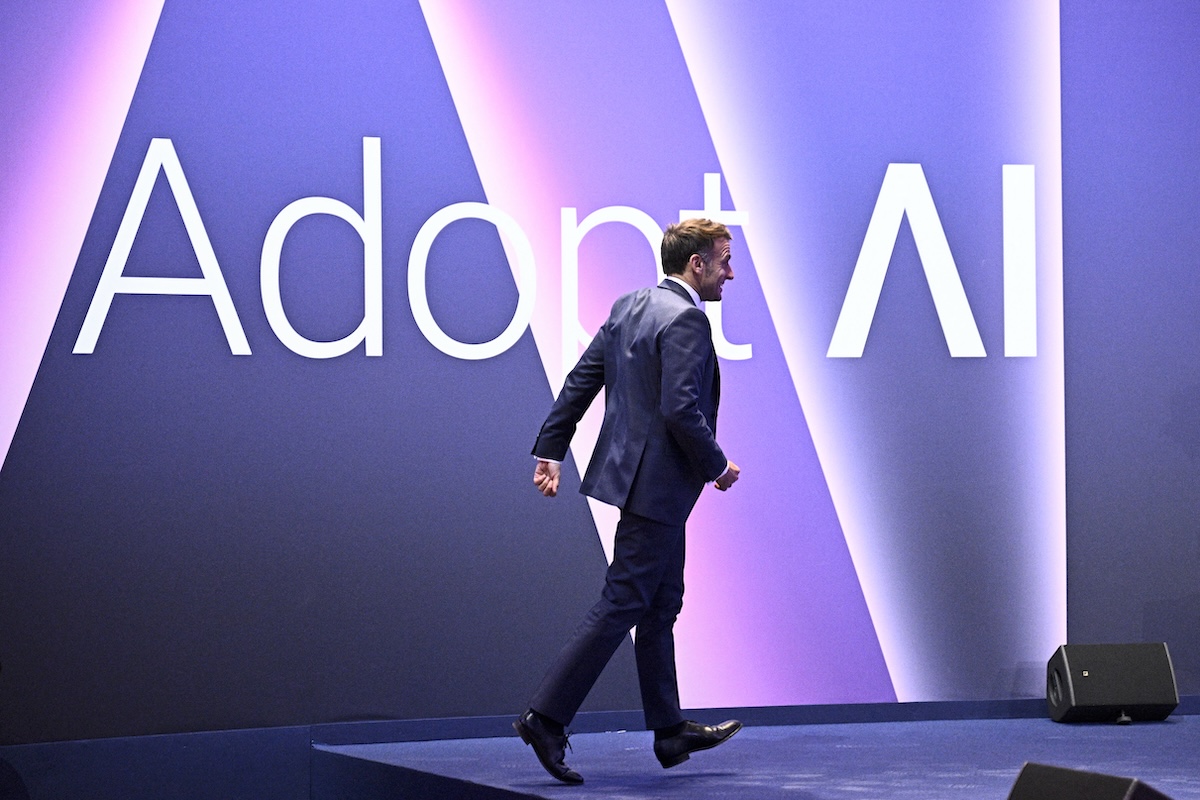 Paris, le 25 novembre 2025. Emmanuel Macron lors d’un sommet international sur l’IA. © Julien De Rosa/AFP
Partout en France, les centres de données poussent comme des champignons. Pour justifier cette prolifération, le gouvernement et les acteurs du numérique brandissent toujours le même argument, celui de la souveraineté. Un discours omniprésent depuis le Sommet pour l’action sur l’intelligence artificielle (IA), organisé à Paris en février 2025. Dernier exemple en date : le 24 août, avec le projet d’un data center Microsoft à Petit-Landau (Haut-Rhin). Celui-ci a reçu un avis favorable du commissaire enquêteur, qui considère qu’il «répond à un objectif de souveraineté numérique nationale».
Mais peut-on parler de souveraineté alors que le projet est lancé par une entreprise étasunienne ? Non, selon Alexandra Lutz, de l’association technocritique Data for Good. «Quand on parle de souveraineté numérique, on entend la capacité des États à contrôler les infrastructures, les données et les ressources, et à limiter leur dépendance vis-à-vis d’autres nations», explique-t-elle.
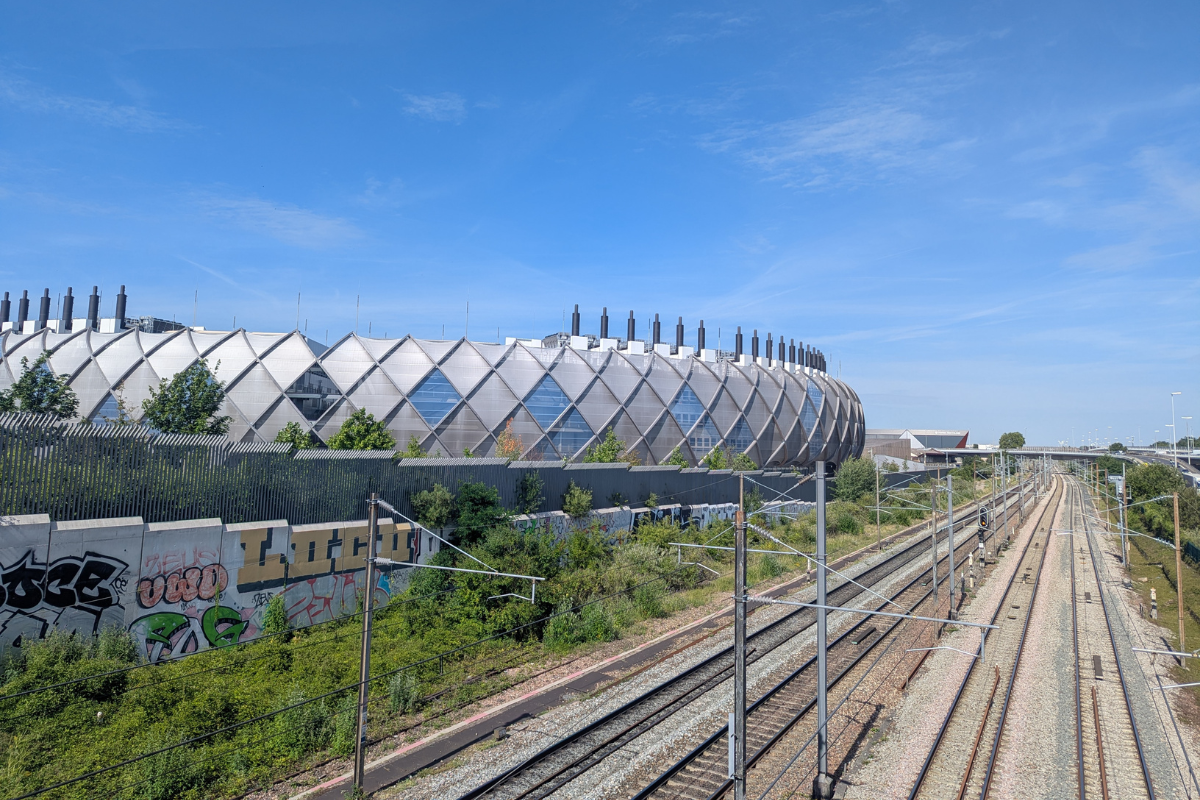 Le Paris Digital Park de La Courneuve (Seine-Saint-Denis) est le plus grand data center de France. © Anne-Claire Poirier/Vert
Les sociétés étasuniennes sont pourtant derrière l’écrasante majorité des centres de données en Europe. Sur les 15 gigawatts (GW) d’électricité réservés à ces infrastructures, seulement 1,4 GW est utilisé par des entreprises européennes. Les nouveaux projets ne font pas exception. Google prévoit de s’implanter près de Châteauroux (Indre), tandis qu’Amazon Web Services (AWS) construit un centre à Wissous (Essonne). Selon la Commission européenne, d’ici 2028, AWS, Microsoft et Google devraient exploiter 65% des data centers en Europe. À cela s’ajoutent les nombreux projets d’opérateurs étatsuniens comme Digital Realty ou Equinix. Ces sociétés développent en France des centres de données qui sont par la suite loués à d’autres.
Des données pas si bien protégées
L’hébergement des données sur le territoire français, même si le data center est étranger, est présenté comme un moyen de renforcer leur protection face aux ingérences de pays tiers. En théorie, par sa localisation, le site est soumis au cadre juridique européen.
Sauf qu’en novembre 2025, la Commission européenne a présenté un paquet législatif «omnibus» afin de simplifier des lois européennes sur la régulation numérique et de faciliter l’utilisation des données personnelles par les entreprises. Cet omnibus doit encore être négocié et approuvé par le Parlement européen et les États membres. «Si on annonce relocaliser les structures pour avoir un plus grand contrôle dessus, pourquoi supprime-t-on les règlementations qui nous protègent ?», fait mine d’interroger Alexandra Lutz.
À lire aussi

Où sont-ils ? Quels sont leurs dangers ? Tout savoir sur les data centers, les usines derrière nos IA
Aux États-Unis, l’extraterritorialité du droit est particulièrement forte. Grâce au Cloud Act de 2018, «les autorités américaines peuvent exiger l’accès à des données contrôlées par une entreprise américaine, même lorsque celles-ci sont stockées dans un data center situé en France», détaille la membre de Data for Good.
«On ne peut pas produire du numérique local»
L’un des projets phares de la «souveraineté numérique» française est le Campus IA de Fouju (Seine-et-Marne). L’entreprise tricolore Mistral AI et la Banque publique d’investissement (BPI) le financent. Mais, comme l’a révélé l’Observatoire des multinationales, 70% du capital du futur plus grand data center d’Europe sera détenu par le fonds émirati MGX et l’éditeur de logiciels étasunien Nvidia.
«Le numérique ne peut pas exister en dehors d’un système mondialisé», estime Tom (il a souhaité rester anonyme), du collectif StopMicro, qui lutte contre l’accaparement des ressources et les nuisances causées par l’industrie des puces électroniques.
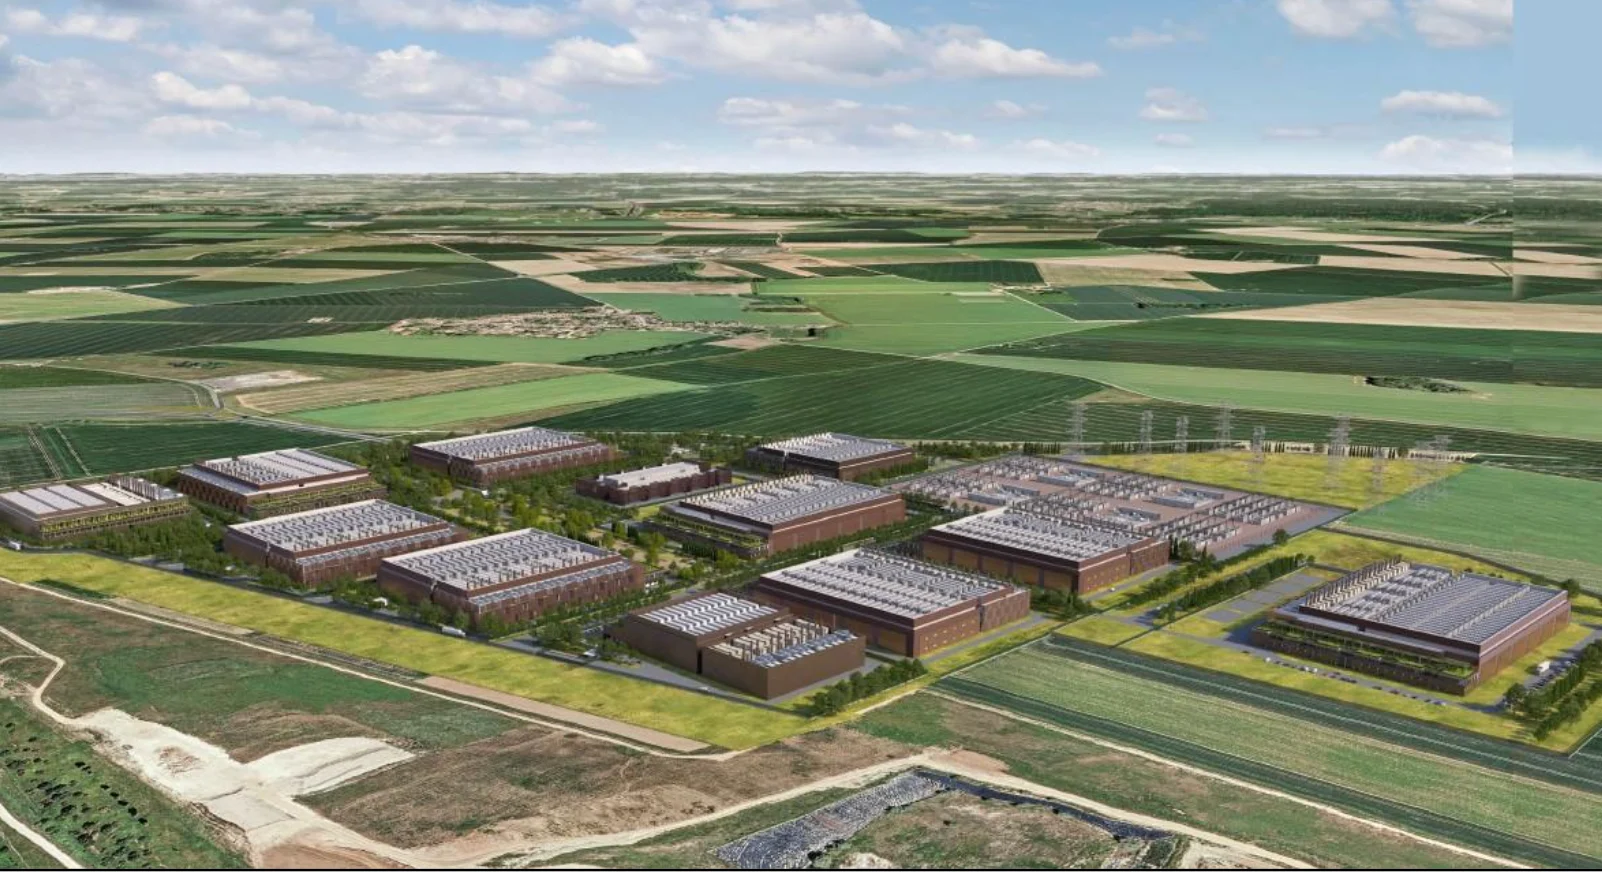 Image de synthèse du «Campus IA», à Fouju (Seine-et-Marne), présenté comme le futur plus grand data center d’Europe. © DR
«Pour financer un data center de cette envergure, il faut attirer des capitaux étrangers. C’est une illusion de croire qu’on pourrait produire du numérique à l’échelle locale», ajoute-t-il. Même le champion français de l’IA ne peut pas se passer de deniers étrangers. Mistral AI compte parmi ses actionnaires le géant sud-coréen Samsung, ainsi que plusieurs groupes et fonds étasuniens.
Sans compter que, pour faire tourner un centre de données, il faut utiliser des semi-conducteurs – des puces électroniques qui conduisent le flux de courant – qui reposent eux aussi sur une chaîne de production mondialisée. Les matières premières comme le cuivre, le cobalt, le tantale ou encore le silicium proviennent d’Asie, d’Afrique et des Amériques.
En outre, la fabrication des puces les plus avancées se concentre à Taïwan et en Corée du Sud, avec des étapes de conception, de production et d’assemblage réparties entre l’Europe, les États-Unis et l’Asie. «À l’heure actuelle, on estime que lors de sa fabrication, une puce électronique fait deux fois et demie le tour du monde et franchit 80 frontières, note Tom, qui s’appuie sur une étude de l’Association européenne des semi-conducteurs (Esia). Aucun pays ne peut maîtriser à lui seul l’ensemble de la chaîne.»
Des pistes pour plus de souveraineté
Dans la course mondiale à l’IA, la France veut sa part du gâteau. Parmi les leaders européens, elle entend devenir un adversaire de taille face aux États-Unis et à la Chine. C’est pour cette raison qu’elle veut accueillir des centres de données sur son territoire. «Le seul moyen de faire accepter ces projets, c’est d’utiliser la carte de la souveraineté numérique, mais on assiste à du “souveraineté-washing” : il s’agit d’un mensonge», déplore Cyrielle Châtelain, présidente du groupe Écologiste et social à l’Assemblée nationale et rapporteure d’une commission parlementaire sur les dépendances dans le secteur du numérique.
Des data centers qui permettent d’atteindre la «souveraineté numérique» sont-ils possibles ? Les conclusions du rapport rendues le 15 juillet énoncent plusieurs pistes. «On ne sera jamais 100% indépendants, mais si on s’éloigne du modèle américain et qu’on relocalise nos données dans des centres européens, bien plus petits et moins énergivores, ce serait déjà un premier pas», estime la députée écologiste. Certaines entreprises françaises, comme OVHcloud ou Scaleway, défendent une approche qui va dans ce sens.
Les auteur·ices du rapport proposent de mettre en pause l’installation de centres de données détenus par des entreprises extra-européennes. Elles et ils veulent aussi que les sociétés qui manipulent des données de santé soient immunisées face aux lois extraterritoriales étasuniennes. Doctolib ne pourrait ainsi plus continuer d’être hébergé par Amazon, par exemple. Cyrielle Châtelain de soulever : «Évidemment, pour que tout cela fonctionne, il faut revoir nos usages numériques et ne plus mettre de l’IA partout.»
-
Meta dévoile un « Tamagotchi » pour emporter Muse (son IA) partout avec vous
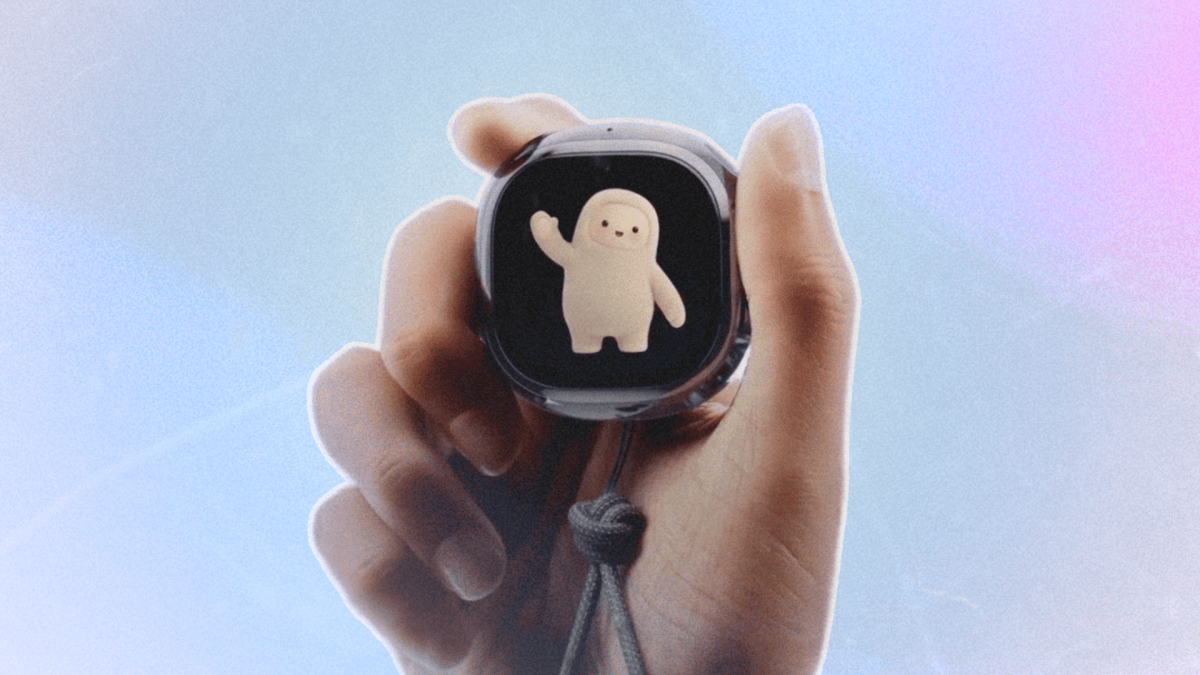
Le 23 septembre 2026, Meta a présenté le Muse Charm, un petit appareil pour discuter avec son assistant IA. Derrière son allure de Tamagotchi, une bataille se dessine : celle des objets qui pourraient nous faire moins sortir notre smartphone.
-
Des drones russes lancés contre la France depuis la mer ? La CIA aurait alerté l’Europe d’une future attaque hybride
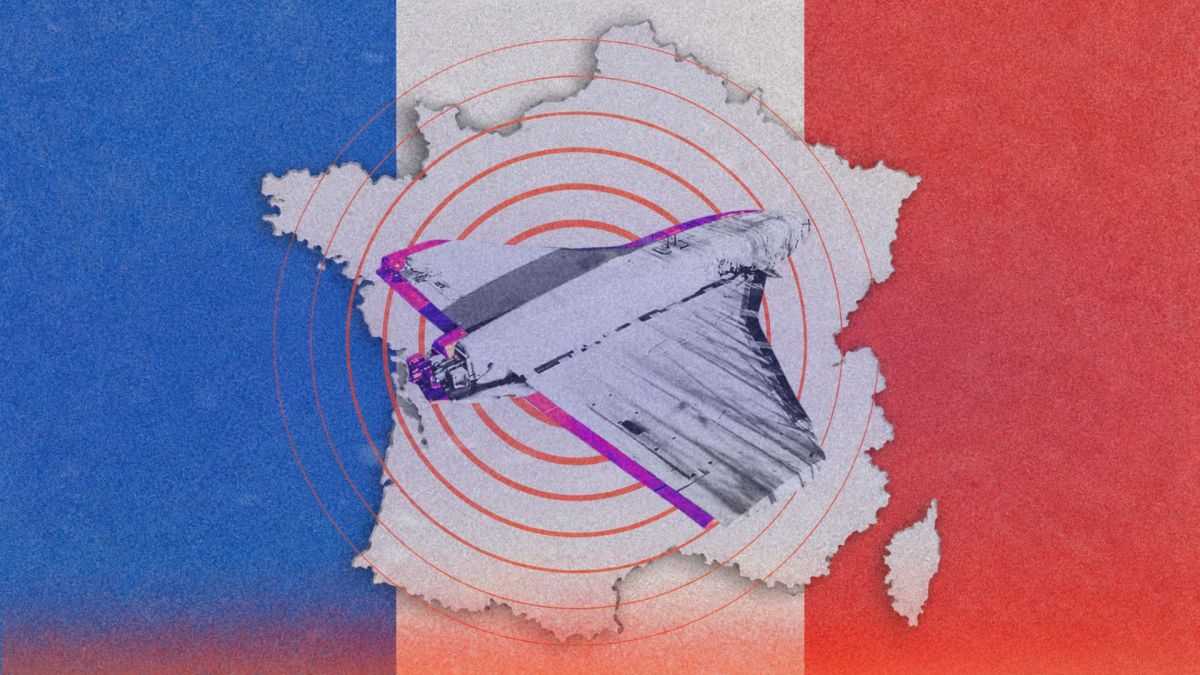
Les renseignements américains auraient prévenu l'Espagne, la France et l'Italie d'une possible opération russe menée avec des drones lancés depuis des navires marchands.
-
Le peuple pourra-t-il censurer une censure du Conseil constitutionnel comme le veut Bruno Retailleau ?
Source :Projet de loi constitutionnelle des Républicains
Etiqe :Oui mais…
Contenu :
Candidat à l’élection présidentielle, Bruno Retailleau a dévoilé son projet de loi constitutionnelle visant à « restaurer la souveraineté du peuple ». Parmi les mesures phares : censurer la censure du Conseil constitutionnel.
Le projet veut compléter l’article 62 de la Constitution. Aujourd’hui, cet article dispose que les décisions du Conseil constitutionnel ne sont susceptibles d’aucun recours et s’imposent à tous les pouvoirs publics. Bruno Retailleau y ajouterait un pouvoir présidentiel inédit : convoquer un référendum ou les parlementaires réunis en Congrès pour qu’une loi censurée par le Conseil puisse malgré tout entrer en vigueur. Une entreprise risquée.
Modifier la Constitution : rien ne s’y oppose
Sur le principe, une telle révision est possible. Le Conseil constitutionnel s’est déclaré incompétent en 2003 pour contrôler une révision de la Constitution : il est donc possible de modifier l’article 62 sans que le Conseil puisse s’y opposer.
Un renversement de la hiérarchie des normes
C’est sur le fond que la réforme pose problème. Elle bouleverserait la hiérarchie des normes, pilier de l’État de droit. Aujourd’hui, une loi n’est valide que si elle respecte la Constitution : c’est ce qui marque la primauté du texte suprême dans l’ordre juridique interne et garantit aux droits et libertés qu’il contient une protection supérieure.
Si une loi jugée contraire à la Constitution pouvait entrer en vigueur, cette dernière perdrait toute force : ses dispositions, y compris les libertés fondamentales, deviendraient contournables. La France n’aurait plus de cadre juridique strict, soit l’inverse exact de l’objectif affiché par Bruno Retailleau, qui dit vouloir « réaffirmer l’autorité de l’État ».
Le risque de sanctions européennes
Au-delà du raisonnement interne, c’est aussi à des sanctions européennes que la France s’exposerait. Nombre des droits et libertés garantis par le bloc de constitutionnalité, en particulier par le préambule de la Constitution de 1946 et la Déclaration des droits de l’Homme et du citoyen de 1789, sont également protégés par la Convention européenne des droits de l’Homme et par la Charte des droits fondamentaux de l’Union européenne.
C’est le cas de la liberté d’expression, du droit à un procès équitable, du droit à une vie privée, de la présomption d’innocence, de la liberté de conscience et de religion ou encore de la dignité de la personne humaine.
Y porter atteinte exposerait la France à des condamnations de la Cour de Justice de l’UE ou de la Cour européenne des droits de l’Homme. À moins d’assumer ses condamnations, la France devra se retirer de ses engagements internationaux.
Auteurs :
Auteur : Guillaume Baticle, journaliste, doctorant en droit public à l’université de Poitiers
Relecteurs : Bertrand-Léo Combrade, professeur de droit public à l’université de Poitiers
Etienne Merle, journaliste
Liens d’intérêts ou fonctions politiques déclarés des intervenants à l’article : aucun
Secrétariat de rédaction : Guillaume Baticle, journaliste, doctorant en droit public à l’université de Poitiers
L’article Le peuple pourra-t-il censurer une censure du Conseil constitutionnel comme le veut Bruno Retailleau ? est apparu en premier sur Les Surligneurs.
-
NIS 2 : Failles exposées, périmètre incertain, loi en retard… les entreprises françaises face à un chantier qui n’attend pas
Les entreprises françaises susceptibles d’être soumises à la directive européenne NIS 2 sont loin de présenter le même niveau de protection. Dans une nouvelle étude, Board of Cyber, un éditeur de logiciel spécialisé dans la notation cyber, a analysé la surface d’attaque externe de 21 700 organisations rattachées aux 18 secteurs couverts par NIS 2.
-
À l’ONU, les patrons de l’IA prennent place à la table des États, mais qui écrira les règles ?
Hier, 23 septembre, le Conseil de sécurité a entendu les dirigeants d’OpenAI, d’Anthropic et de Hugging Face sur les risques de l’intelligence artificielle. Plusieurs États européens ont défendu un contrôle public de ces technologies. Mais parmi les experts invités à présenter leur analyse, aucune entreprise européenne développant des modèles comparables, ni aucune institution de l’Union …
L’article À l’ONU, les patrons de l’IA prennent place à la table des États, mais qui écrira les règles ? est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
«Tous sont allés vers le crime»: au procès du meurtre d’Aramburú, les lourdes réquisitions contre les tueurs d’extrême droite
Dans un réquisitoire implacable, l’avocat général Philippe Courroye a réclamé 27 et 20 ans de prison contre Loïk Le Priol et Romain Bouvier. Le magistrat considère que les accusés ont prémédité leur crime et qu’il s’agit donc bien d’un assassinat. -
Plus de 500 chercheurs et médecins européens s’opposent aux pesticides illimités
« Nous demandons respectueusement que le débat soit suspendu jusqu’à ce qu’une évaluation rigoureuse et indépendante de la proposition Omnibus X, portant sur ses conséquences sanitaires, environnementales et administratives, ait été réalisée. »
Cet article Plus de 500 chercheurs et médecins européens s’opposent aux pesticides illimités est apparu en premier sur La Relève et La Peste.
-
« Mon rêve, c'est d'avoir un maximum de gens dans la rue » : la marche climat est de retour

Un appel signé par des milliers de personnes et d'organisations va aboutir sur une grande marche climat le 26 septembre. Ses initiateurs espèrent que le souvenir de cet été infernal motivera à se mobiliser massivement.
Lire la suite - Info / Climat , Luttes
Que faire quand on est militant écologiste et qu'on a vécu un été caniculaire où les incendies d'une ampleur inédite ont ravagé le territoire ? On lance une marche climat ! Durant l'été, les téléphones des militants et militantes ont bien chauffé, chacun se demandant par (…) -
Farm state Republicans feel the pressure from rising diesel prices
Farm state Republicans are increasingly pressing the Trump administration and Congress to take action to bring down diesel prices, underscoring how rising costs have become a political liability for the GOP heading into the November midterms. Rep. Ashley Hinson, the Iowa GOP Senate candidate, on Tuesday demanded action, calling for the House to return to session "immediately" to pause diesel exports, suspend the gas tax and create a diesel relief program for farmers and truckers. -
IA : les data centers pompent l'eau, la salissent, la réchauffent... et la relâchent dans les rivières

Déficit de transparence, greenwashing... Alors que les mégaprojets de centres de données nécessitent des quantités énormes d'eau, leurs promoteurs tendent à minorer leurs conséquences réelles sur la ressource.
Lire la suite - Info / Numérique
Votre ordinateur portable chauffe après quelques heures de travail intensif ? Multipliez cette chaleur par des milliers de puces de dernière génération, empilées et tournant à plein régime : vous obtenez un centre de données « hyperscale », ces géants conçus pour accompagner l'essor (…) -
Judge tosses Trump's lawsuit against Des Moines Register
A district judge tossed an election interference lawsuit by President Trump against the Des Moines Register, parent company USA Today Co. (formerly Gannett) and pollster Ann Selzer, rejecting claims that its inaccurate pre-election poll amounted to consumer fraud. Why it matters: The dismissal is an early court test of Trump's broader push to use litigation against media organizations over coverage he disputes. -
Florida governor candidate Byron Donalds stands by Trump after some mentions of the president removed from website
Some prominent references to President Trump were scrubbed from Florida gubernatorial candidate Byron Donalds' campaign website in recent weeks — but the Republican said Wednesday he isn't backing away from the president's agenda. During an onstage interview at the Sunshine Economy Summit, Donalds said his campaign has "been working on website changes for, like, two months now." He said the changes are meant to reinforce the campaign's key policy themes ahead of the general election, including affordability. -
Les chaînes FAST face aux obligations des chaînes classiques

Les chaînes FAST deviennent accessibles sans abonnement. Dès lors, leur réglementation soulève une question très légitime. En effet, ces acteurs créent une concurrence déloyale envers la télévision classique. La télévision traditionnelle subit en effet de lourdes contraintes. À l’inverse, le streaming gratuit profite d’un vide juridique.
L’acronyme FAST désigne la télévision en streaming gratuite financée par la publicité. Il ne faut pas confondre ce format avec l’IPTV.
L’IPTV représente simplement la technologie de diffusion par Internet. Le modèle FAST utilise donc cette technologie pour concurrencer la télévision hertzienne classique. Son principe imite exactement la télévision linéaire. Toutefois, les coupures publicitaires y durent moins longtemps. La comparaison s’arrête à cette diffusion en continu.
Aujourd’hui, ces chaînes FAST connaissent une expansion rapide en France. Des applications comme Molotov TV ou Pluto TV les proposent au public. Ces plateformes capitalisent ainsi sur une audience déjà existante, par la rediffusion d’anciennes émissions. Elles attirent des annonceurs avec des publicités ultraciblées. En effet, elles exploitent directement les données personnelles des spectateurs connectés. Par exemple, les constructeurs d’écrans connectés vont récolter les données des utilisateurs. Ils vendent ensuite aux annonceurs des publicités ultraciblées et beaucoup plus chères.
En revanche les chaînes historiques diffusent des campagnes publicitaires massives. Elles touchent un public très large mais moins qualifié. La création d’une chaîne FAST est très rapide et ne prend que quelques jours. Une simple connexion internet suffit pour lancer la diffusion.
À l’inverse, une chaîne TNT nécessite de lourdes infrastructures techniques. Elle exige également une autorisation étatique complexe à obtenir. De plus, l’accès à la TNT est payant. Les utilisateurs de chaînes FAST ont un accès direct par leur intégration dans leurs téléviseurs connectés.Les chaînes FAST : un avantage concurrentiel sous la protection du droit du web
La loi du 30 septembre 1986 dite « loi Léotard » encadre la liberté de communication. Ce texte historique impose des lourdes charges financières aux diffuseurs traditionnels. Ces acteurs financement obligatoirement la création originale française. Cependant les chaînes FAST échappent à cette classification légale stricte. Par conséquent, elles évitent toutes ces dépenses culturelles massives. Le droit commun du web régit simplement ces canaux gratuits.
Dès lors, elles basculent sous la protection du droit commun du web. Elles relèvent notamment de la communication au public en ligne. Or, ce régime juridique reste beaucoup plus souple que la loi Léotard.
Il repose avant tout sur la liberté d’entreprise. Il évite toute lourde contrainte liée à l’exception culturelle française.
L’enjeu reste pourtant colossal pour le secteur. La perte liée au piratage des chaînes thématiques est impactante, non seulement pour les chaînes hertziennes mais aussi pour veiller à la richesse des contenus diffusés sur les écrans et soutenir activement les professionnels de la filière.Télévision classique : le coût financier des obligations culturelles
La loi Léotard et le décret du 17 janvier 1990 imposent des quotas de diffusion (1). Ils restreignent logiquement la liberté de programmation de la télévision.
Ainsi, les chaînes TNT respectent une répartition annuelle très précise. Elles consacrent 60 % de leur temps aux œuvres européennes. Au moins 40 % reviennent aux œuvres originales françaises. De plus, elles appliquent ces proportions aux heures de grande écoute. Néanmoins, les chaînes peuvent obtenir une dérogation. En contrepartie, elles financent des œuvres françaises inédites auprès de producteurs indépendants.
Par conséquent, ce financement des œuvres audiovisuelles représente un coût supplémentaire pour les chaînes hertziennes. Les chaînes FAST diffusent des séries américaines sans payer de telles contribution.
Ainsi, elles contournent ces obligations culturelles. Cette asymétrie de charges crée une véritable concurrence déloyale.Les enjeux concurrentiels : vers un rééquilibrage du marché audiovisuel
La direction générale des médias (2) a organisé une consultation publique. Le ministère de la Culture constate une véritable disruption majeure. Les chaînes FAST concurrencent directement la télévision payante traditionnelle. En outre, elles fragilisent massivement son modèle de financement historique.
Face à cette asymétrie, les acteurs classiques doivent impérativement réagir. Ils risquent de perdre une grande partie de leurs revenus publicitaires. Pour survivre, les diffuseurs traditionnels ripostent donc sur le même terrain. Par exemple, ils lancent leurs propres plateformes gratuites de BVoD. Ils monétisent ainsi leurs propres catalogues sans aucun coût de production supplémentaire. L’application TF1+ illustre parfaitement cette stratégie de reconquête des audiences. De plus, ils créent désormais leurs propres chaînes FAST thématiques. Ils rentabilisent ainsi leurs immenses catalogues de séries et d’émissions.
Toutefois, le marché ne pourra pas s’autoréguler indéfiniment. Le ministre de la Culture anticipe l’échéance de 2030 (3). Il prévoit une révision profonde du modèle de régulation télévisuelle. L’objectif principal sera de rétablir une équité concurrentielle absolue. Les mêmes obligations devront peser sur tous les acteurs du marché. Seule cette stricte égalité sauvera le modèle audiovisuel national.Notes de bas de page :
(1) Arcom, Les quotas à la télévision.
(2) Ministère de la Culture, communiqué de presse, 31 décembre 2021.
(3) Ministère de la Culture, Consultation publique sur les perspectives de diffusion et de distribution des services de télévision en France au-delà de 2030, février 2025.Avec la collaboration de Caroline Plomhause, stagiaire, étudiante en L2 Droit à l’Université Paris I.
Marie Soulez
AvocatDirectrice du département
Propriété intellectuelle
L’article Les chaînes FAST face aux obligations des chaînes classiques est apparu en premier sur Lexing Avocats.
-
Débat de la primaire socialiste: Mélenchon vainqueur par contumace
Le premier échange télévisuel de la compétition «Choisir 2027» a confirmé une chose: c’est le rapport à La France insoumise qui déchire aujourd’hui la famille sociale-démocrate. Sur le reste, hormis un échange animé sur Israël, le débat a montré une grande convergence entre les candidats. -
Avec la chaleur hors-norme, le Mont-Blanc est fragilisé par des chutes de pierre
« La dégradation est tellement importante qu’on fait face à des chutes de pierres, des éboulements, des écroulements rocheux à très haute fréquence »
Cet article Avec la chaleur hors-norme, le Mont-Blanc est fragilisé par des chutes de pierre est apparu en premier sur La Relève et La Peste.
-
Piraterie nantaise : retour sur une free party contre la loi RIPOST
Dans la nuit de samedi à dimanche, 400 personnes ont investi par surprise le cœur de la ville de Nantes pour une teuf revendicative
L’article Piraterie nantaise : retour sur une free party contre la loi RIPOST est apparu en premier sur Contre Attaque.
-
Changement d'état civil : les pratiques humiliantes et illégales persistent dans les tribunaux
 Source : Problematik
« J'ai vraiment eu l'impression qu'ils avaient mon identité en otage. » Le témoignage d'Amy, recueilli par Problematik, illustre les obstacles auxquels peuvent encore être confrontées les personnes transgenres lors d'une demande de changement d'état civil. Pourtant, depuis 2016, la loi ne leur impose ni preuve médicale ni démonstration de leur transition. Malgré cela, certains tribunaux continuent de demander des certificats médicaux ou des éléments permettant de « prouver » leur identité de genre. Une expérience parfois vécue comme une véritable intrusion dans leur intimité.
Sur le même sujet
 Basta !
L'article met également en lumière les fortes disparités entre tribunaux. Une procédure censée être simple est ainsi, pour certaines personnes, marquée par des demandes « humiliantes ». Cette situation montre comment, malgré un cadre légal censé simplifier le changement d'état civil, les pratiques judiciaires peuvent continuer à mettre des bâtons dans les roues de certaines personnes trans et leur imposer des formes de contrôle qui ne sont plus prévus par la loi.
-
Venue du pape à Lourdes : une visite « en catimini », déplorent des collectifs de victimes
 Source : Mediabask
Format : podcast
-
La CGT cheminots signale l'évitement d'un accident mortel, la SNCF le qualifie de « non-incident »
 Source : L'Humanité
-
Changement d'état civil : les pratiques humiliantes et illégales persistent dans les tribunaux
Source : Problematik -
Eau souillée, poissons intoxiqués… En Haute-Corse, cette mine d'arsenic a fermé il y a 85 ans, mais la pollution demeure
 Source : Vert
-
Venue du pape à Lourdes : une visite « en catimini », déplorent des collectifs de victimes
Source : Mediabask
Format : podcast
« Pour le Vatican, cela permet de dire : “On a reçu des victimes.” Dans la presse, il sera écrit que le pape a fait un geste et ça ne va pas aller plus loin. Mais pourquoi 7 victimes alors qu'il existe 330 000 victimes de violences sexuelles ? »
Cette réaction de Gilles Parent, représentant du collectif des victimes du collège Saint-François-Xavier d'Ustaritz, résume dans Mediabask les critiques en marge de la visite de Léon XIV à Lourdes. Le souverain pontife doit rencontrer sept victimes de violences sexuelles dans l'Église, mais les collectifs n'ont pas été conviés à cet échange, qu'ils auraient souhaité plus collectif et public.
-
Philippe Brun écarté de la primaire de la gauche: le complot reste une théorie
Après avoir dénoncé depuis une semaine l’existence d’une cabale du PS contre lui, le député mis en cause pour des violences sur son ex-collaboratrice, qui avait fait appel de son éviction de la primaire, a été débouté mercredi soir. «Mediapart» retrace les faits. -
Diesel prices across Australia could surge beyond $3 a litre as Trump eyes cut to US fuel exports
Fuel costs have risen to levels not seen since early April, adding to risk of inflation and interest rate hike
Get our breaking news email, free app or daily news podcast
Australian diesel prices could surge above $3 a litre if Donald Trump cuts off US diesel exports amid floundering negotiations with Iran.
Fuel costs have risen to levels not seen since early April, adding to inflation risks and making another hike in interest rates all but certain.
Continue reading... -
Openpilot - La NHTSA passe les boîtiers de Comma au crible
La NHTSA, l'agence américaine chargée de la sécurité routière, a ouvert le 21 septembre dernier une enquête préliminaire sur les boîtiers Comma et sur openpilot, le logiciel open source qui tourne dessus. En cause, 5 accidents signalés où la voiture a percuté un véhicule arrêté ou roulant lentement dans sa propre voie. Deux de ces accidents ont causé la mort de trois personnes au total et onze autres ont été blessés.
Pour ceux qui débarquent, Comma, c'est la boîte fondée en 2015 par George Hotz, alias Geohot. Son boîtier embarque des caméras, se branche sur le faisceau de la voiture et s'appuie sur les capteurs d'origine pour maintenir la vitesse et la trajectoire.
Et la NHTSA, Comma connaît déjà puisqu'en 2016, avant de la laisser vendre le Comma One, son premier boîtier, l'agence américaine a exigé des réponses à 15 questions (conception, tests, sécurité...) forçant Hotz à volontairement en annuler la sortie pour un mois plus tard, mettre openpilot en opensource sur Github.
Sauf que cette fois, les boîtiers sont déjà en service partout aux Etats-Unis et dans le monde. Dans son résumé d'enquête, l'agence recopie les promesses du site de comma (installation en un quart d'heure, conduite "hands free" sur la voiture que vous avez déjà, des heures sans reprendre le volant...etc), pour ensuite, juste après, ajouter l'avertissement du même site, qui exige un conducteur attentif et prêt à reprendre la main à tout moment.
Maintenant, les rapports d'accident déposés par Comma + un de Honda, montrent des situations très différentes. L'un des deux accidents mortels, c'est un RAV4 de 2022 qui a percuté en février, en Louisiane, une voiture de police stoppée sur la voie, gyrophares allumés, d'après ce que raconte la police de l'État . Et ce RAV4 faisait tourner FrogPilot, un fork d'openpilot, qui aurait été engagé. Dans son rapport, Comma écrit qu'elle ne peut rien dire de plus sur un logiciel tiers, et qu'elle a conservé les données à la demande de la NHTSA.
L'autre accident mortel, TechCrunch n'a pas pu l'identifier à partir des rapports cités. Pour deux autres, en revanche, les rapports sont bien plus bavards. En septembre 2025, dans le Missouri, une Honda Accord de 2020 a embouti une Chevrolet arrêtée à un carrefour. C'est le régulateur de Honda qui gérait la vitesse, openpilot ne tenant que le volant, et le conducteur a déclaré s'être endormi après avoir calé ce régulateur à 80 mph, soit environ 130 km/h. Et en juillet, dans l'Utah, une Corolla de 2021 sous openpilot 0.11.0, dont comma a elle-même vérifié qu'il était engagé, roulait à 56 mph, soit 90 km/h, juste avant de percuter une voiture.

Démêler tout ça, accident par accident, c'est le boulot de l'enquête, qui évaluera aussi les performances du système et les garde-fous censés garantir une utilisation sûre. Chez Comma, c'est notamment une caméra qui surveille le conducteur et l'alerte quand il arrête de porter son regard sur la route. Quant au fork mis en cause, l'agence américaine devra analyser ce qu'il partage avec openpilot, sachant que Comma interdit déjà aux forks de brider cette surveillance, sous peine d'être bannis de ses serveurs, eux et leurs utilisateurs.
Pour la suite, il va falloir être patient... L'enquête ouverte en 2021 sur l'Autopilot de Tesla , après des collisions sur des lieux d'intervention des secours, a débouché fin 2023 sur un rappel de plus de 2 millions de voitures, corrigées à distance avec des alertes renforcées pour garder le conducteur attentif. Et celle ouverte en avril 2024 sur le BlueCruise de Ford, après deux accidents mortels contre des véhicules arrêtés, n'a toujours abouti à aucun rappel.
Moi, ce que je peux vous dire, c'est que sur openpilot, il y a deux modes possibles. Il y a le mode par défaut qui gère le latéral, c'est-à-dire les mouvements du volant, et le mode latéral + longitudinal qui gère à la fois les mouvements du volant ET la vitesse de la voiture.
Ce second mode est expérimental et n'est pas suffisamment fiable pour être utilisé autrement qu'en conditions de tests avec une extrême vigilance, car effectivement, la caméra seule du Comma (et son IA) ne permet pas à 100 % de toujours correctement évaluer la vitesse du véhicule qui se trouve devant. Autrement quand on est en mode latéral seul, C'est le radar de la voiture (l'ADAS d'origine quoi) qui détermine si la voiture doit freiner ou pas.
Et ça, c'est côté constructeur que ça se passe.
Votre navigateur ne supporte pas la lecture de vidéos HTML5. Voici un
<a href="/comma-openpilot-enquete-nhtsa/comma-openpilot-enquete-nhtsa-1.mp4">lien vers la vidéo</a>.
Donc, ces histoires de collision avec des véhicules arrêtés en pleine voie, à priori, pour moi, ce sont des erreurs humaines. C'est-à-dire que ce sont des gens qui ont activé l'autopilot du Comma comme ils auraient activé un régulateur de vitesse, et qui n'ont pas pris la peine de surveiller la route pour voir si un véhicule était arrêté ou à vitesse basse devant eux. Ça reste de la conduite autonome de niveau 2, donc ça demande une vigilance de tous les instants.
On aurait eu, je pense, exactement le même problème avec un régulateur de vitesse engagé à 130 km/h sur l'autoroute avec une voiture complètement stoppée devant nous. La voiture se mettrait à freiner, mais trop tard et la collision serait inévitable à une telle vitesse. Surtout que sur ce genre de système, on peut aussi régler les distances de sécurité / de détection et donc réduire aussi (volontairement) les distances de freinage.
Mais bon, en attendant que l'enquête tranche, si vous roulez avec openpilot, en France comme ailleurs puisque le logiciel fonctionne dans n'importe quel pays , sachez qu'un véhicule arrêté dans votre voie fait partie des situations où le régulateur peut ne pas fonctionner comme prévu.
Donc gardez le pied prêt à freiner dès qu'un bouchon ou un accident se profile devant vous, les deux mains sur le volant et le regard fixé sur la route car ce n'est pas un jeu...
Source : TechCrunch
-
Affaire Luc Besson: la presse ne devait pas révéler le nom de la plaignante, tranche la Cour de cassation
Sand Van Roy, qui avait porté plainte pour viol contre le cinéaste, avait attaqué «Le Journal du dimanche» pour atteinte à la vie privée après la révélation de son identité. La haute juridiction lui a donné raison et reconnaît la spécificité du champ des violences sexuelles. -
Claude Code vous fait choisir entre vie privée et AGENTS.md
Depuis sa version 2.1.277, Claude Code sait parfaitement lire les fichiers AGENTS.md. Ainsi, quand un projet n'a pas de CLAUDE.md, il prend l'AGENTS.md à la place, ce qui est super confortable pour tous ceux qui jonglent entre plusieurs agents. Enfin... sauf si vous avez coupé sa télémétrie, parce que dans ce cas-là, bizarrement, votre fichier AGENTS.md est totalement ignoré !
AGENTS.md, pour ceux qui débarquent, c'est un fichier Markdown que les agents de code lisent pour comprendre un projet. Codex, Amp ou Cursor s'y mettaient déjà en août 2025 (souvenez-vous de ce fichier qui dit non aux IA ). Alors que chez Anthropic, la demande a traîné durant 1 an sur GitHub, jusqu'à ce que Boris Cherny, qui bosse sur Claude Code, ferme le ticket en août en conseillant une astuce, un CLAUDE.md qui contient juste
@AGENTS.md, pour que Claude Code importe le fichier.Puis la 2.1.277 est arrivée avec une vraie lecture native d'AGENTS.md, sans CLAUDE.md du tout, et c'est elle qui pose problème...
Parce que cette lecture native passe en réalité par un plugin intégré, qui est off par défaut et qui ne s'allume que si un feature flag récupéré chez Anthropic,
tengu_agents_md_mod, lui dit oui. Et si ce flag ne répond pas, bah c'est "niet", et le fichier n'est jamais lu. Hé oui c'est bizarre qu'un accès à un fichier local nécessite un tel appel réseau...Et ce "non", on l'obtient sans même le savoir, puisqu'il suffit d'activer
DISABLE_TELEMETRY,CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICou mêmeDO_NOT_TRACK, ou encore de passer par Bedrock et les autres fournisseurs tiers.Attention, même à 0 (donc activé),
DISABLE_TELEMETRYcoupera la télémétrie. En fait, n'importe quelle valeur non vide compte.Le pire, c'est que rien ne vous avertit. C'est vrai que quand AGENTS.md est chargé, Claude Code l'annonce avec une petite ligne dans la session, mais quand il est ignoré, hé bien y'a rien du tout. Et c'est assez impactant car ensuite le modèle répond sans vos consignes, et vous vous tapez à reformuler vos prompts en boucle en croyant que l'IA vous ignore, alors que le fichier ne lui est tout simplement jamais parvenu.
Et le comble, c'est que c'est documenté, et la page des variables d'environnement liste même tout ce qu'on perd quand les flags ne sont pas récupérés, lecture d'AGENTS.md comprise. Pourtant, y'a aucun rapport logique... Couper la télémétrie, de mon point de vue, ça reste un choix légitime et ça ne devrait couper que l'envoi de statistiques à Anthropic et pas la lecture d'un stupide fichier texte. Bref, ça me dépasse, ce genre de bug ou de "fonctionnalité".
En attendant, la parade est celle que conseillait Boris Cherny... À côté de chaque AGENTS.md, posez un bon vieux CLAUDE.md qui contient une seule ligne,
@AGENTS.md. Par défaut, dès qu'un CLAUDE.md existe, la lecture native ne s'en mêle même plus, et c'est l'import qui fait le boulot. Et comme les imports de CLAUDE.md ne dépendent d'aucun flag, hé bien ça passe tranquillou, télémétrie coupée ou pas.Comme ça vous préservez votre vie privée ET vos consignes.
Source : szypowi.cz
-
WEALTHCOME lève 15 millions d’euros pour défier Harvest et accélérer auprès des grands comptes
Après avoir équipé environ 800 structures et plus de 6 000 professionnels, Wealthcome boucle une série B de 15 millions d’euros menée par Breega, avec la participation de BlackFin Capital Partners. Deux ans après son recentrage sur les professionnels de la gestion de patrimoine, l’éditeur français veut désormais accélérer auprès des banques, assureurs, mutuelles et …
L’article WEALTHCOME lève 15 millions d’euros pour défier Harvest et accélérer auprès des grands comptes est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Ils n'aiment ni les « terroristes écologauchistes », ni les migrants... Voici 8 candidats investis par le RN aux sénatoriales

Le 27 septembre, la moitié du Sénat sera renouvelée. Reporterre dresse le portrait de huit candidats investis par le Rassemblement national qui multiplient les sorties critiquant les écologistes, les musulmans, les personnes LGBT ou vantant des régimes autoritaires.
Lire la suite - Info / Politique
Au moment de la dissolution en 2024, Jordan Bardella, président du Rassemblement national (RN), reconnaissait « 4 ou 5 brebis galeuses » parmi les candidatures de son parti. Plusieurs enquêtes journalistiques, notamment de (…) -
Journalists for CNN, MS Now and Politico allowed back into the White House after judge’s ruling
The outlets had requested an emergency hearing after the White House initially seemed to flout a judge’s order
Journalists for CNN, MS Now and Politico were finally granted access to the White House on Thursday afternoon, many hours after a federal judge had ruled that the Trump administration must allow them back in after imposing a ban.
Earlier attempts by the journalists to enter the building had been unsuccessful, and lawyers representing the three organizations had told a judge that the White House has already “repeatedly violated” his overnight order requiring the Trump administration to return the press badges of journalists from the three news organizations.
Continue reading... -
Le policier qui a grièvement blessé un jeune motard à Saint-Pierre-des-Corps est un élu du RN
Le policier qui conduisait la voiture ayant percuté volontairement un jeune homme à moto en banlieue de Tours est membre du RN.
L’article Le policier qui a grièvement blessé un jeune motard à Saint-Pierre-des-Corps est un élu du RN est apparu en premier sur Contre Attaque.
-
Couple agressé en marge d’un match de l’OL: le motif raciste écarté malgré des récits accablants
Le parquet de Lyon a abandonné la circonstance aggravante du racisme dans l’agression d’un couple aux abords du Groupama Stadium fin août. Depuis, les victimes font l’objet de communications diverses visant à décrédibiliser leur témoignage. -
Pompier en grève, syndicaliste et engagé pour l'écologie pour mieux combattre les mégafeux
-
Venezuela being ‘reborn’, Rodríguez tells UN – as it happened
Acting president says Venezuela returning strongly after ‘setbacks’. This blog is now closed – see our full reports:
Trump greets Xi Jinping on arrival in rare move as US-China trade truce extended
Iran’s president hits out at ‘bully’ Trump in UN speech but signals willingness to talk
These latest attacks come just hours before Volodymyr Zelenskyy’s address to the UN general assembly, so he is likely to reflect on them during his UN speech later.
So far, we have had no public comment from Zelenskyy or Ukraine’s foreign minister Andrii Sybiha.
Continue reading... -
Fourches jouera « Silence dans les champs » à Landerneau ce jeudi 24 septembre avec « Splann ! »
Le collectif Fourches jouera son adaptation rock de « Silence dans les champs », ce soir, à Landerneau. « Splann ! » animera un échange autour des conséquence du dérèglement climatique sur l'agriculture à l'issue du concert.
L’article Fourches jouera « Silence dans les champs » à Landerneau ce jeudi 24 septembre avec « Splann ! » est apparu en premier sur Splann ! | Premier média d'enquête indépendant en Bretagne.
-
Everyone is talking about Albanese’s selfie with Trump. What was the PM thinking? | Tom McIlroy
Trump is not popular in Australia, even if the prime minister views close ties with the US as a key pillar of foreign policy
Get our new political email, free app or daily news podcast
When Anthony Albanese arrived at the United Nations general assembly in September last year, he was desperate for face time with Donald Trump.
The prime minister had been due to hold his first meeting with the US president on the sidelines of the G7 summit in Canada that June, but Trump cancelled at the last minute. By September, he was under pressure to lock in Trump’s support for the Aukus nuclear submarine agreement and show Australia remained a top tier ally.
Sign up for Guardian Australia’s Politics, really newsletter here
Continue reading... -
Meta lance des Ray-Ban sans caméra et sort enfin ses lunettes avec écran en France
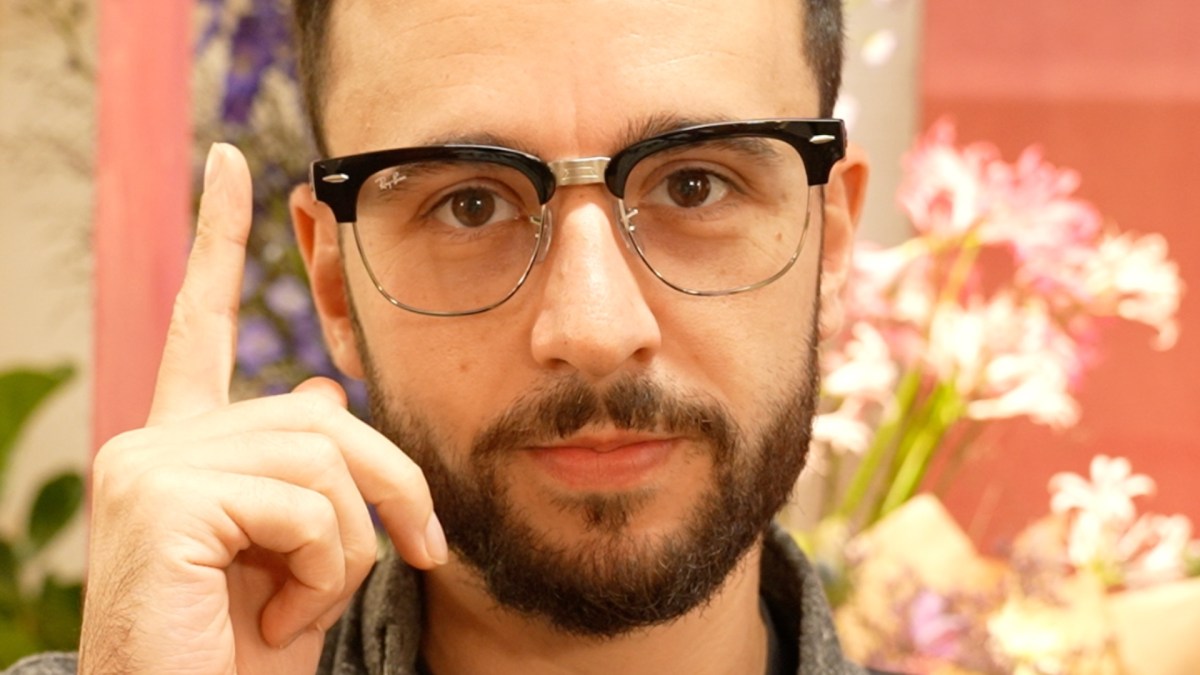
À l'occasion de sa conférence Meta Connect, le groupe de Mark Zuckerberg multiplie les annonces autour des lunettes connectées. En plus de la troisième génération de Ray-Ban Meta, il lance les Ray-Ban Meta Audio sans caméra, de nouvelles Meta Glasses et va commercialiser les Meta Ray-Ban Display, ses lunettes avec écran, en France et dans de nouveaux pays.
-
Xi Jinping meets Trump: who holds the cards? – podcast
AI, Iran and Taiwan – there will be no shortage of topics when the two most powerful men in the world meet in Washington. But what do they both want? Jonathan Czin explains
You know when world leaders ring each other up for a chat? It’s never just them on the line. Eavesdropping silently on another extension, just out of sight, there is always someone like Jon Czin listening in.
Czin was the director for China on Joe Biden’s national security council from 2021 to 2023, having honed his expertise as the CIA’s in-house expert on Xi Jinping. He dealt with a lot during his two years working for the White House, but as Donald Trump prepares to welcome Xi Jinping to Washington today, the stakes are arguably even higher.
Continue reading... -
Et un demi-milliard en moins pour la formation des chômeurs !
En juillet, l'Etat a annoncé aux régions qu’il ne cofinancerait plus leur politique de formation des demandeurs d’emploi. Un geste lourd de répercussions pour les publics qui manquent de qualifications. -
J’ai essayé les lunettes Meta VR et c’est exactement ce qu’Apple aurait dû faire du Vision Pro
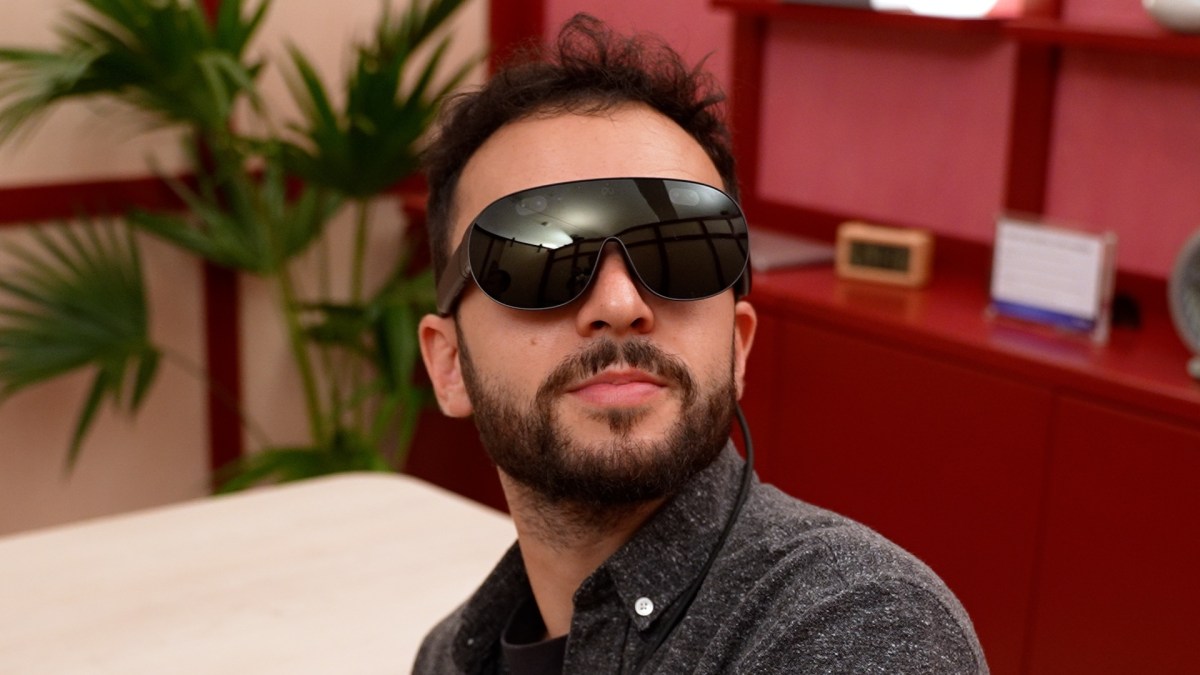
Une semaine avant la conférence Meta Connect, j'ai essayé les premières lunettes de réalité virtuelle du groupe de Mark Zuckerberg : les Meta VR Glasses. Le concept ridiculise les gros casques qui pèsent plusieurs centaines de grammes : Meta a réussi à miniaturiser un casque VR avec des écrans Micro OLED dans une paire de lunettes de 100 grammes. Le produit vise à remplacer les écrans plutôt qu'à immerger dans un monde virtuel façon métavers.