Timeline
Every post and feed across this instance
-
Les câbles à fibre optique du web permettent de détecter des « tremblements de glace » dans les glaciers menacés (Anglais)
 Source : Grist - États-Unis
Lire la traduction automatique en français
-
Repaires anti-crise du logement : ces collectivités et assos qui se mobilisent pour un habitat digne et accessible
 Source : Grand-Format
-
Un médicament retiré des marchés à l'international sur fond de données manipulées
 Source : Que Choisir
-
Permanence de la Bibliothèque Associative de Malakoff
Quand ?
Le 12 septembre de 16h à 19hOù ?
La BAM - Bibliothèque Associative de Malakoff 14 Impasse Carnot, 92240, Malakoff, FranceN'hésitez pas à venir nous rencontrer, emprunter ou rendre des ouvrage, discuter...
- Voir aussi : Emprunter des livres
- Voir aussi : La BAM
-
Wayve lance ses premières courses autonomes avec Uber et fait de Londres sa vitrine européenne
La voiture autonome entre officiellement dans le quotidien des Londoniens. Wayve et Uber ont lancé les premiers trajets autonomes accessibles au public au Royaume-Uni. Depuis le 3 septembre, un utilisateur qui commande une course UberX, Uber Electric ou Uber Comfort peut ainsi se voir attribuer une Ford Mustang Mach-E électrique équipée du « Wayve AI Driver », sans supplément de prix.
-
Pas de congrès pour le RN à Orléans les 24 et 25 octobre !

Texte d'appel à un contre-congrès massif et déter à Orléans (village et manifestation anti-fascistes) et à des réunions publiques partout pour des transports collectifs vers Orléans.
Et résumé de la dernière réunion publique de la plateforme anti-fasciste Ciao Fachos.PAS DE CONGRÈS POUR LE RN !
Les 24 et 25 octobre, le RN prévoit son congrès à Orléans, avec son meeting de lancement de campagne le 25. Des bus partiront de partout en France pour une démonstration de force du premier parti fasciste de France.
A chaque fois que le FN/RN remporte des victoires médiatiques ou politiques, il se normalise comme force politique et ses idées gagnent du terrain, en témoigne la loi "permis de tuer" pour la police et gendarmerie votée cet été. Ce parti alimente surtout la violence raciste, comme en juin dernier, dans une discothèque à Rodez, où on a entendu : « Marine au pouvoir, les Arabes à l'abattoir. »
Face aux dangers du fascisme, notre réponse doit être déterminée et massive.
Les manifestations qui ont eu lieu en juillet contre le congrès de l'AfD, parti fasciste allemand, ont rassemblé 20000 manifestant.e.s et doivent nous donner confiance : partout dans le monde, nous sommes la majorité ! Ensemble, nous pouvons infliger une lourde défaite au RN.
Plusieurs initiatives antifascistes sont en train de s'organiser à Orléans, notamment avec un village antifasciste le 24 et une manifestation nationale en direction du meeting le 25. Début septembre il y aura une réunion nationale inter-organisations pour finaliser toustes ensemble l'organisation de ce week-end de mobilisation antifasciste nationale.
Nous appelons aussi toutes les organisations qui le souhaitent à organiser des campagnes dans leurs quartiers, leurs villes et leurs villages pour appeler à manifester le 25 octobre à Orléans contre le meeting du RN.
Au sein de la plateforme Ciao Fachos, nous travaillons sur un kit de mobilisation (argumentaire, tract, affiche...) pour les accompagner.
Rejoignez-nous !
Tractages, collages, réunions publiques, transports collectifs, soirées de récoltes de fonds : soyons partout, et profitons-en pour empêcher le RN de tracter sur nos marchés et coller sur nos murs.
PAS DE CAMPAGNE ET PAS DE CONGRÈS POUR LES RACISTES !
Signataires :
AcaaB (Action citoyenne antiraciste antifasciste Beaucaire), AFA Annemasse, AG anti fasciste 72, Alternatiba Orléans, Amaars (Assemblée Morbihan (Est) Antifasciste Antiraciste Rurale et Solidaire), ATTAC 45, Ciao Fachos, Collectif antifasciste Orléans, Collectif antifasciste Paris 20e, Contrevents (Côtes d'Armor), CRAAAME (Collectif Rêvolutionnaire Autonome Anarchiste Anti-fasciste du Mans et des Environs), G.E.L 72 (Groupe Étudiant Libertaire Sarthe), Gentilly Antifasciste Antiraciste, GRIF (Groupe Radical Intersectionnel Féministe) Orléans, ORA (Orléans Riposte Antifasciste), Organisation de Solidarité Trans (OST), OST Orléans, Riposte Antifasciste Marseille, Riposte Populaire, Soulèvements de la Terre Orléans, Sound of Sudan, Suresnes Antifa Antiraciste, TAF (Tours AntiFasciste)
Texte alternatif décrivant l'affiche :
Visuel avec gros message « Pas de congrès pour le RN »
On voit une foule de bras qui font des siamo tutti antifascisti
Deux pancartes « Orléans 24 - 25/10 » et « mobilisations antifa »
Des drapeaux antifasciste, LGBTQIA+ et palestinien sont brandisRÉSUMÉ DE LA RÉUNION PUBLIQUE DU 6 AOÛT DE LA PLATEFORME ANTI-FASCISTE CIAO FACHOS
Une participation massive !
70 participant·e·s, 33 organisations, dont 5 d'Orléans / du Loiret et 3 organisations nationales (VISA, ASSO Solidaires, Solidaires étudiant·e·s)
Et ça début août, une franche réussite qui annonce d'importantes victoires (et défaites pour les fascistes !)Préparation inter-orga
Après avoir présenté pourquoi c'est important et vital de s'opposer au Rassemblement Nazional, nous avons présenté la situation du congrès / meeting du RN à Orléans et d'où en est la préparation de la mobilisation anti-fasciste nationale !
Nous avons discuté stratégie et amendé une proposition de visuel d'appel à se mobiliser les 24 et 25 octobre à Orléans depuis partout.Continuons à préparer la défaite du RN !
Ensemble nous avons décidé de créer des groupes inter-orga pour organiser la communication (kit de mobilisation avec argumentaires, tracts, affiches, visuels internet et réunions publiques)
et la logistique (hébergements, récolte d'argent, transports collectifs, modalités de la manifestation du 25/10)
Toute personne membre d'orga ou d'inter-orga peut rejoindre ces groupes en nous contactant !Coordonnons toutes les échelles locales et globales
Dans chaque ville et village, nous avons besoin de faire des réunions publiques pour présenter les enjeux majeurs du contre-congrès, organiser des transports collectifs et récolter de l'argent pour les financer !
Se mobiliser localement en assemblées publiques et en inter-orga, pour s'opposer au congrès et au 1er meeting du RN à Orléans c'est monter en puissance pour s'opposer localement aux réunions, tractages, collages du RN.Prochaines réunions
Le 1er septembre il y aura une réunion inter-orga unitaire nationale pour se coordonner sur les actions des 24 et 25 octobre à Orléans (village et manifestation anti-fascistes). Pour que votre orga y participe vous pouvez nous contacter !
La prochaine réunion publique de Ciao Fachos, pour informer des avancements de cette mobilisation nationale et pour donner des outils de mobilisation locale, sera le Dimanche 6 Septembre à 18h30 en visio via ce lien : https://bbb.faimaison.net/rooms/xb9-1lb-jdo-kts/join
Texte alternatif décrivant le visuel :
Dix-neuvième congrès du RN. Orléans 24 et 25 octobre 2026.
Détournement du visuel du RN, en barrant les visages de Jordan Bardella et Marine Le Pen et en remplaçant "victoire" par "défaite" dans leur slogan, ce qui donne : « Une nouvelle étape vers la défaite de 2027 ! ».
Résumé de la réunion publique du 6 août.
Ciao Fachos.OUTILS DE COMMUNICATION DE LA PLATEFORME ANTI-FASCISTE CIAO FACHOS
Site internet : https://ciaofachos.noblogs.org Groupe Signal de diffusion d'informations (invitations et résumés des réunions publiques, campagnes d'actions, etc), aussi utile pour se mettre en contact de manière sécurisée en contactant un.e admin. Lien pour le rejoindre :
https://signal.group/#CjQKIBgEUlNyWfuhem_-VP4M3snoFexoP9-lHUTkwlS_EtTWEhARX1ddFWsDNoqeencBMsPf Groupe Signal inter-organisations d'entraide et de coordination : rejoignable à la demande par des membres d'organisation Groupe Signal inter-organisations pour préparer le contre-congrès du RN à Orléans et notamment la manifestation du 25/10 : rejoignable à la demande par des membres d'organisation Mail : ciaofachos chez systemli.org Liste mail de diffusion d'informations (invitations et résumés des réunions publiques, campagnes d'actions, etc) : besoin de demander à y être ajouté.e.s par mail. Instagram : @ciao_fachosNous vous invitons vivement à partager ces informations partout, à nous rejoindre et à participer au contre-congrès de multiples manières possibles !
CIAO FACHOS
-
Deux agressions violentes en marge d’un match de l’OL, des hooligans pointés du doigt
Un couple et un adolescent ont été agressés et lourdement blessés par des groupes d’hommes, avant et après un match de l’Olympique lyonnais dans la soirée du 29 août. Des injures racistes ont été rapportées. Le parquet de Lyon a ouvert deux enquêtes pour violences aggravées. -
Line Rider - À fond sur la piste de luge !
Ce jeu, ou plutôt cette expérience, je vous le dis tout de suite, ça ne va pas changer votre vie. Au contraire, ça risque même d'aggraver vos PTSD en rapport avec les sports d'hiver. Moi, ça va, je ne suis jamais allé à la montagne en vacances l'hiver, parce que je n'étais pas assez richou étant + jeune, donc, c'est au moins un trauma que je n'ai pas !
Dans Line Rider , vous tracez une ligne à la souris, vous appuyez sur play, et un petit bonhomme en luge dévale la pente que vous venez de dessiner à pleine balle. Voilà c'est tout !

Alors, je pense que si vous êtes un ancien, vous connaissez forcément, parce que ce truc n'est pas de première fraîcheur. C'est sorti en 2006 sur DeviantArt . Ça a été créé par Boštjan Čadež, un étudiant de l'Académie des Beaux-Arts de Ljubljana, pour un devoir de son cours d'illustration. À l'époque, il y a eu quand même 10 000 personnes qui l'ont vu dans les 24 heures de la sortie du jeu. Et un mois plus tard, on en était à 4 millions de vues et 325 000 téléchargements du jeu.
Notez quand même que la toute première version n'avait même pas de gomme et c'était volontaire de la part de Boštjan. Sauf qu'aujourd'hui ce n'est plus le Flash de 2006 que vous lancez mais une réécriture complète pour le web moderne, signée David Lu avec Matthew Henry et Tobias Bessler.
Et la réécriture a pris du muscle puisque vous avez maintenant trois types de ligne (la bleue qui porte, la rouge qui accélère, la verte qui ne sert qu'au décor), des calques, une pelure d'oignon pour suivre la trajectoire, jusqu'à six lugeurs en même temps, et un moteur de scripts pour piloter la caméra ou la gravité.
Attention quand même : Ne lancez que des scripts dont vous connaissez la provenance ^^. Par contre, n'oubliez pas que les lignes ont un sens. Si vous les tracez de la gauche vers la droite, elles feront office de sol. Par contre, si vous les tracez dans l'autre sens, votre petit gugusse va s'y cogner par en dessous ou la traversera sans la voir s'il y arrive par le dessus.
Vous pouvez aussi glisser un fichier audio dans l'éditeur pour caler l'animation sur la musique. C'est comme ça que la communauté sort ses morceaux de bravoure, genre les 39 millions de vues de la piste que DoodleChaos a synchronisée sur "In the Hall of the Mountain King".
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Ensuite, concernant l'export vidéo, le bouton sort bien un MP4, mais celui-ci sera muet. La musique que vous avez chargée sert uniquement à caler l'animation pendant que vous dessinez, et la synchro, vous devrez la faire ailleurs, dans OBS ou un vrai logiciel de montage.
Côté mobile par contre, c'est plus tristoune. L' application Android est à 2,99 € et n'a plus bougé depuis juillet 2023, et la fiche App Store vers laquelle le site pointe toujours renvoie un beau 404. Bof donc...
Le web reste donc le seul endroit où Line Rider est vraiment vivant.
Le code, lui, est fermé. David Lu n'a sorti que le moteur physique, dans un dépôt sans aucune licence et qui n'a plus évolué depuis 2017. Alors si vous voulez du libre pour de vrai, allez voir plutôt LROverhaul , un descendant de Line Rider Advanced sous GPL-3.0 qui tourne sur le bureau.
Merci à j0j0b4rj0 pour le lien !
Source : linerider.com
-
Wero dévoile son plan pour tuer les cartes bancaires : bouton Payer avec Wero, paiement NFC en magasin, nouvelle app…
À l'occasion d'une conférence de rentrée le 3 septembre 2026, le consortium EPI, qui réunit plusieurs banques européennes, a donné des détails sur sa feuille de route pour les prochaines années. Dès l'automne 2026, il sera possible de payer en ligne via Wero, sans carte bancaire, en cliquant sur un bouton façon PayPal ou Apple Pay. L'année prochaine, Wero s'attaquera à l'expérience en magasin et vise, à terme, sa propre application de paiement NFC.
-
WinBtrfs - Le pilote Windows qui monte vos disques Linux se réveille enfin
Le 1er septembre, Mark Harmstone a publié WinBtrfs 1.10 , le pilote qui fait lire et écrire des partitions Btrfs à Windows. Et je trouve qu'il était temps, parce que la version précédente datait quand même de mars 2024.
Le principe, lui, n'a pas bougé. Vous avez un disque formaté en Btrfs, celui de votre Linux en dual-boot par exemple, et plutôt que Windows l'ignore totalement comme votre date ignore vos textos le lendemain, celui-ci arrive dans l'explorateur de fichiers avec sa petite lettre de lecteur, en lecture comme en écriture. Ce driver pour le système de fichiers Btrfs a été réécrit from scratch, sans reprendre une seule ligne du noyau Linux, et c'est quand même du LGPL.
Alors regardons ce que cette 1.10 répare, parce que la liste vaut le détour. Déplacer un fichier d'un subvolume vers un autre faisait totalement planter le pilote, ce qui fait qu'il était compliqué de mettre un fichier à la corbeille. Laisser Steam créer plein de fichiers d'un coup le faisait aussi planter comme une merde, sans parler du fait qu'écrire sur un snapshot corrompait l'arbre d'extents.
Bref, c'était compliqué jusqu'alors, d'avoir un usage normal d'un disque formaté en Btrfs.
Cette nouvelle version répare aussi la préallocation, ce qui remet rclone d'aplomb, un blocage sur les liens durs, et une corruption mémoire liée à la surveillance du registre. Elle ajoute aussi l'écriture des bitmaps d'espace libre et des fichiers compressés en ligne, deux choses qu'elle savait jusqu'ici seulement lire. En échange, le RAID disparaît sur les périphériques amovibles (si vous en faisiez sur des clés USB, c'est finito pépito).
Reste à savoir comment Harmstone a fait pour nous pondre 370 commits en quatre semaines ? Est-ce la coke ? Est-ce la caféine ? Hé bien non, le README répond à cette question sans détour : C'est Claude d'Anthropic qui l'a, je cite, "grandement aidé" sur la chasse aux bugs et les revues de code. Il ajoute dans la foulée que tout le code a quand même été écrit à la main (wink wink ^^).
Maintenant, est-ce que vous avez besoin de ce driver ?
Chez Paragon, le produit Btrfs dédié est marqué "Legacy" et indisponible depuis octobre 2025, et dans leur suite qui reste vendue, Btrfs est encore en lecture seule. De son côté, WSL 2 sait aussi monter du Btrfs, car son noyau embarque le module, mais la documentation de Microsoft pose ses limites : ni clé USB ni lecteur de cartes, pas de partition du disque de démarrage, et un accès depuis Windows qui passe par un chemin réseau plutôt que par une lettre de lecteur.
Voilà pourquoi ce pilote incroyable n'a pas de réel équivalent.
Côté Windows, il y a quand même des petites surprises. Le pilote est bien signé et s'installe normalement, mais avec Secure Boot activé sur un Windows 10 ou 11, il peut refuser de se charger pour la simple et bonne raison que Microsoft a durci ses exigences de signature d'une façon que les pilotes libres n'ont pas encore réussi à régler. Il faut donc contourner la vérification, ou couper Secure Boot dans le BIOS. Ne vous inquiétez pas, Windows 11 demande en principe Secure Boot pour s'installer, mais tourne ensuite très bien sans. Cependant, je ne suis pas fan d'enlever des contrôles de sécurité sur l'ordinateur, donc, à vous de voir.
Et une fois le disque monté, ne le cherchez pas non plus dans la gestion des disques, car il n'y sera pas. Le pilote passe en fait par un faux périphérique bloc pour que le RAID fonctionne, et diskmgmt ne sait rien de tout ça. C'est donc dans l'explorateur que ça se passe, et nulle part ailleurs.
Et puis 370 commits en quatre semaines sur un pilote de système de fichiers, dont deux chemins d'écriture flambant neufs, ça reste quand même un peu chaud niveau vérification / bugs. Donc pensez bien à faire des backups avant d'installer ça.
Source : Neowin
-
Rencontres anticarcérales du 17 au 27 septembre à Avignon

La prison est-elle vraiment la réponse ?
Et si on imaginait autre chose ?📅 Du 17 au 27 septembre 2026 📍 Avignon
Le collectif Crève la Taule 84 propose une série de rencontres, discussions et événements pour questionner la prison, ses effets et la société qui la produit.
Que vous soyez proches de personnes incarcérées, déjà engagé·es sur ces questions, ou simplement curieux·ses d'en savoir plus, venez découvrir d'autres façons de penser la justice, les violences, la punition et le vivre-ensemble.
Parce que derrière les murs, il y a des vies, des familles et des questions qui nous concernent toutes et tous.

Dans le Vaucluse, Crève la taule 84 lutte contre la prison et contre la société qui l'engendre. Né il y a plus de vingt ans lors de la construction de la prison du Pontet, le collectif s'est remobilisé face au projet d'une nouvelle prison à Entraigues-sur-la-Sorgue.
Il soutient les proches de prisonnier·es, notamment à travers l'émission V'la la Gamelle sur Radio Aïoli, et organise des temps de réflexion sur l'abolition des prisons.
En France, la population détenue a augmenté de 139 % depuis 1980, atteignant 86 100 personnes en janvier 2026. Surpopulation, insalubrité, violences, maladies et suicides marquent le quotidien carcéral.
Malgré les condamnations répétées de la France par la justice européenne, l'État continue de construire des prisons et de durcir sa politique pénale. La prison punit, désocialise, détruit des liens et frappe en priorité les personnes les plus précaires et marginalisées.
Loin de réduire les violences, l'enfermement peut les aggraver et favoriser la récidive. Alors pourquoi continuons-nous à croire qu'il nous protège ?
Parce que l'insécurité est devenue un outil politique : on désigne des menaces, on construit des ennemis et on présente la punition comme une évidence. On transforme ainsi des problèmes sociaux en responsabilités individuelles.
Crève la taule 84 refuse cette logique. Nous ne voulons pas répondre à la haine par la cage, la matraque et l'humiliation, mais par la solidarité, l'organisation et les idées.Nous sommes abolitionnistes parce que nous refusons la domination et la violence institutionnelle. L'abolition n'est pas un rêve : c'est la nécessité d'imaginer et de construire d'autres façons de prévenir les violences, de réparer les torts et de vivre ensemble.
La prison est inutile et néfaste.
L'insécurité imaginaire.
La révolution possible.
L'abolition nécessaire.crevelataule84@riseup.net
-
« Lac Ontario » vs « Lake America » : l’appli MapQuest tient tête à Donald Trump et grimpe en flèche sur l’App Store
Une application de cartographie vient de doubler Google Maps et Apple Plans au classement des téléchargements aux États-Unis. Son seul argument : avoir refusé un ordre venu de la Maison-Blanche.
-
Une intensité « très forte » jusqu'en 2027 : El Niño est plus puissant que jamais, alerte l'ONU

Le phénomène météorologique El Niño devrait atteindre une intensité « très forte », avec une quasi-certitude qu'il se prolonge jusqu'en février 2027, a alerté, jeudi 3 septembre, l'Organisation météorologique mondiale, une institution spécialisée de l'Organisation des Nations unies (ONU). Cette variation naturelle du climat, qui se reproduit tous les deux à sept ans, entraîne une hausse des températures à l'échelle planétaire, des sécheresses en Océanie et une augmentation des précipitations (…)
Lire la suite - En bref / Climat -
Trump administration asks supreme court to intervene over judge’s ban on USPS mail-in voting restrictions – live
Justice department files emergency request seeking to have court lift Judge Indira Talwani’s order temporarily blocking postal service from implementing plan
Republican oversight chair James Comer has also weighed in on Leon Black not sitting for a deposition about his ties to Jeffrey Epstein. The billionaire financier, who has denied wrongdoing, filed suit against the oversight committee Thursday alleging the subpoenas were improper.
“It’s a shame Leon Black is hiding behind litigation rather than provide answers to the American people. Our investigation is examining how the federal government for decades failed survivors of Jeffery Epstein and Ghislaine Maxwell’s crimes and how Mr. Epstein sought to curry favor with influential individuals to avoid scrutiny,” Comer said in a statement. “Mr. Black’s testimony is crucial to our investigation as he was one of Mr. Epstein’s fee paying clients and has several nondisclosure agreements.”
Continue reading... -
«Il pourrait être le plus puissant jamais observé» : l’Organisation météorologique mondiale alerte sur l’intensité d’El Niño
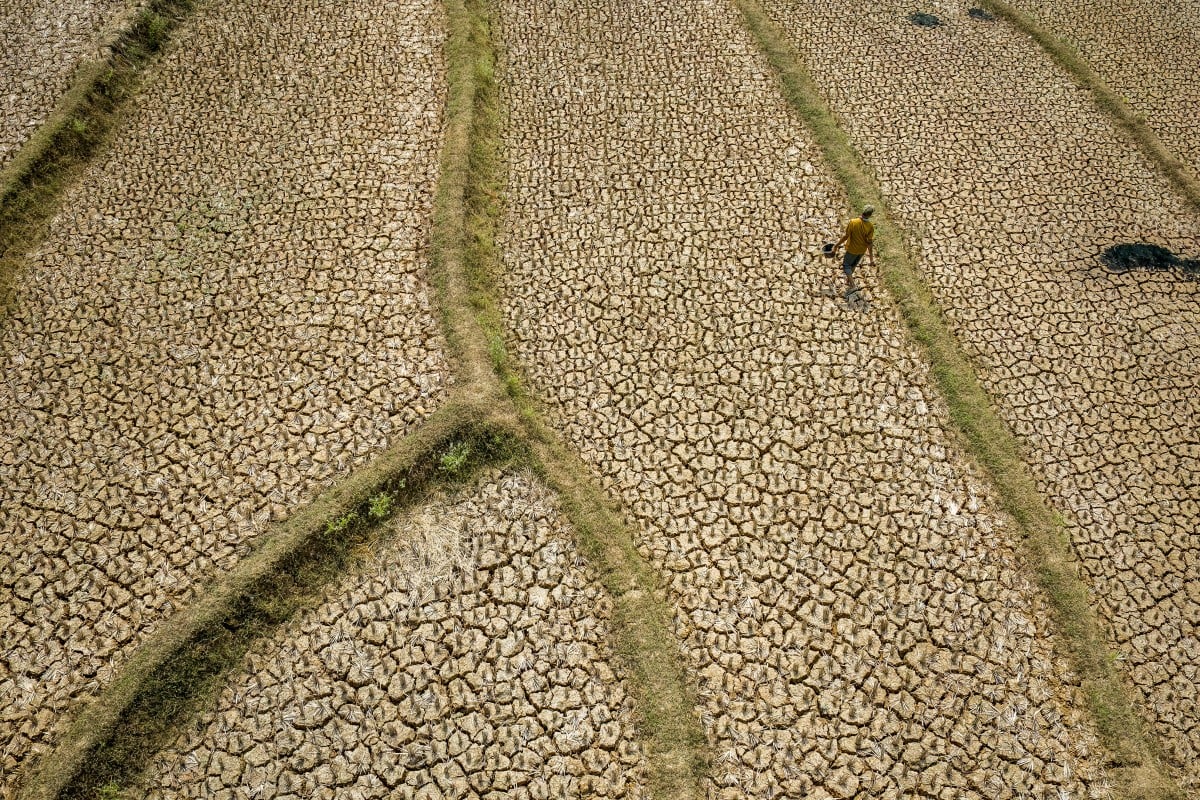 Août 2026. Un champ de riz est asséché à cause du prolongement de la saison sèche dans les alentours de Bogo, en Indonésie. © Aditya Aji/AFP
Le phénomène El Niño est désormais «solidement installé» et devrait encore se renforcer dans les prochains mois pour atteindre une intensité «très forte». Il est quasi certain qu’il se prolongera jusqu’en février 2027, souligne l’Organisation météorologique mondiale (OMM) dans une note publiée ce jeudi matin. L’épisode actuel «pourrait être plus puissant que tout ce que nous avons observé depuis le début de nos relevés, au point de littéralement dépasser les limites des graphiques que nous utilisons depuis quatre décennies», précise la secrétaire générale de l’OMM, Celeste Saulo.
El Niño est une anomalie océanique naturelle et cyclique qui revient tous les deux à sept ans. Elle est causée, entre autres, par une augmentation des températures des eaux de surface de l’océan Pacifique équatorial. Le phénomène est connu des scientifiques pour générer un excédent de cyclones sur la zone du Pacifique. Il entraîne également des précipitations importantes (avec un risque d’inondations et de glissements de terrain) sur le continent sud-américain. De l’autre côté de la Terre, il apporte des conditions relativement sèches en Asie du Sud et en Australie.
Sécheresses, ouragans et incendies
Cette année, l’épisode aura «des répercussions importantes sur les régimes de température et de précipitations, ainsi que sur les risques associés d’inondations, de sécheresses et de chaleurs extrêmes», prévient l’OMM. Et d’ajouter que l’épisode «devrait parvenir à son apogée vers la fin de l’année 2026». Les dernières prévisions saisonnières de l’organisation indiquent «une probabilité exceptionnellement élevée», de près de 100%, qu’El Niño se maintienne jusqu’en février 2027.
Actuellement, deux puissants ouragans et une tempête tropicale sont en cours dans l’océan Pacifique, un évènement rare favorisé par les températures des eaux de surface historiquement hautes sous l’effet d’El Niño. Aux Antilles, les canicules se répètent : selon Météo-France, entre le 1er mai et le 1er août, il a plu 30 à 70% moins que d’habitude en Guadeloupe et en Martinique. Des conditions extrêmes qui impactent l’agriculture et l’élevage.
Une sécheresse qui touche aussi le Panama. À partir de ce jeudi 3 septembre, le nombre de bateaux qui peuvent emprunter le canal a diminué. Le manque de précipitations a réduit l’alimentation en eau du passage par lequel transite 5% du trafic maritime mondial. De l’autre côté de la planète, les conditions sèches sont favorables aux incendies. En Indonésie, les feux ont déjà ravagé 200 000 hectares.
Si chaque épisode d’El Niño est différent, le phénomène a historiquement provoqué ou intensifié des sécheresses et a accru les risques d’incendies dans certaines régions de l’Amazonie, d’Amérique centrale, d’Indonésie et d’Australie, ainsi que des perturbations de la mousson en Inde ou des pluies diluviennes dans l’est de l’Afrique.
«La science est sans équivoque : la planète s’engage en eaux inconnues»
«El Niño prend sous nos yeux une ampleur exceptionnelle. La science est sans équivoque : la planète s’engage en eaux inconnues, et ces eaux se réchauffent. La température de la mer en surface atteint des niveaux records, le mercure continue de grimper et nous nous trouvons dans une zone à hauts risques où les phénomènes météorologiques extrêmes deviennent la nouvelle norme», s’est alarmé le secrétaire général de l’ONU, António Guterres.
Sous l’effet de ce phénomène climatique, les eaux de surface dans le centre et l’est du Pacifique équatorial se réchauffent à partir du printemps, ce qui entraîne les mois suivants des modifications majeures des régimes des vents et des précipitations à l’échelle mondiale.
Les températures de surface de la mer dans cette zone du Pacifique équatorial sont déjà nettement supérieures à la moyenne et continuent d’augmenter. Elles étaient en moyenne supérieures de 1,5 degré Celsius (C°) aux normales entre mai et juillet 2026, puis de 2,0°C en juillet, selon les relevés de l’OMM. L’organisation a également constaté des relevés de 2,2°C à 2,6°C au-dessus de la moyenne entre fin juillet et mi-août.
Sous la surface de l’océan, les températures océaniques étaient même dans certaines zones supérieures de plus de 8°C à la moyenne en juillet et au début du mois d’août. «Ces conditions confirment donc la persistance d’El Niño et la possibilité d’un nouveau renforcement au cours des prochains mois», insiste l’OMM. Depuis 1950, sept épisodes seulement ont atteint le niveau «très fort», selon l’Agence océanique et atmosphérique américaine (NOAA), le plus fort étant apparu entre 1982 et 1983.
«C’est une course contre la montre»
Ce phénomène s’ajoute au changement climatique causé par les activités humaines, dopant les événements météorologiques extrêmes. Les discussions sont vives dans le champ scientifique pour savoir si le dérèglement climatique renforce l’intensité d’El Niño. Les indices s’accumulent en ce sens, en témoigne une récente étude publiée dans Nature qui montre que les épisodes sont plus puissants ces dernières décennies par rapport à l’ère préindustrielle (vers 1850). Ils restent cependant à être confirmés.
Les effets d’El Niño varient selon les régions et les saisons et peuvent être modifiés par d’autres facteurs climatiques, notamment les conditions dans les océans Indien et Atlantique. Pour la période septembre-novembre 2026, les prévisions de l’OMM indiquent une probabilité accrue de températures supérieures à la normale sur la quasi-totalité des terres émergées, ainsi que des régimes de précipitations perturbés.
Selon la secrétaire générale de l’OMM, Celeste Saulo, El Niño «a le potentiel de porter un coup dur aux populations et aux économies du monde entier. Nous constatons déjà les perturbations et les ravages causés par les sécheresses et les inondations, et nous nous attendons à ce que ces effets s’aggravent à mesure qu’El Niño s’intensifie.»
De son côté, António Guterres exhorte les gouvernements à agir : «Une course contre la montre se joue désormais entre l’aggravation des risques et notre détermination à agir pour le climat et à protéger les populations. C’est une course que nous devons gagner.» «Cet épisode El Niño exceptionnel exige une préparation et une réaction exceptionnelles ; il n’y a pas de temps à perdre», abonde Celeste Saulo.
L’année suivant El Niño, la chaleur emmagasinée dans l’océan se libère dans l’atmosphère, contribuant généralement à augmenter les températures mondiales. L’année la plus chaude à ce jour est 2024, après le dernier El Niño. Elle pourrait bientôt être détrônée par 2027, selon de nombreux climatologues.
-
Trump ranks himself the greatest US president ever. Historians beg to differ
Donald Trump posted his own presidential rankings to Truth Social last week, separating past US presidents into six categories from ‘greatest’ to ‘failures’
Donald Trump has declared himself to be the “greatest” US president ever, sharing a post on social media last week which graded him above the likes of Abraham Lincoln, Franklin D Roosevelt and George Washington. Experts take a different view.
Few presidential historians have previously suggested Trump holds such a place in the history books. After all, neither Lincoln, nor Roosevelt, nor Washington – the three leaders typically seen as America’s best – orchestrated an insurrection. None were impeached. And none of them were convicted of felonies over hush-money payments to a pornstar-turned-ghost hunter.
Continue reading... -
Google poursuit la construction de sa forteresse cyber dopée à l’IA générative avec Gemini 3.8 Flash Cyber
En août, Google n’a pas chômé. De nouveaux composants conçus pour Gemini dans la gamme Pixel 11, le déploiement de Gemini Omni 1.1 Flash et le lancement de Gemini dans Chrome sur Android. En sus, le géant introduit des outils vocaux utilisables en mode mains libres dans Google Workspace et Gemini Live. Et cette semaine n’échappe pas à la cadence imposée. « Dans le prolongement de la dynamique créée par 3.7 Flash, lancé il y a trois semaines, nous présentons aujourd’hui Gemini 3.8 », annonce fièrement Google.
-
HortusFox - Le carnet de bord partagé de vos plantes
Je n'ai plus mes 5 hectares de jardin et de forêt, snif snif.... Maintenant c'est un immense jardin de 15 mètres carrés dans lequel je n'ai encore rien planté. Il y a des framboisiers, une pelouse en souffrance++ et deux ou trois trucs qui servent surtout de litière aux chats du quartier. Dans la maison, j'ai également deux spathiphyllums, ces fleurs de lune que tout le monde a chez soi, et une Monstera achetée chez Ikea.
Et je ne sais absolument pas m'en occuper. ^^
Alors quand je suis tombé sur HortusFox , j'ai regardé ça d'un autre œil que d'habitude. Il s'agit d'une application web que vous installez chez vous, qui est développée sous licence MIT depuis 2023 par un type tout seul, Daniel Brendel, qui va vous permettre de gérer toutes vos plantations et autres plantes vertes en intérieur.

Reste à comprendre ce que ça fait vraiment, parce que ce n'est pas ce à quoi on s'attend... Ça n'est pas vraiment un conseiller, ça ne va pas vous dire par exemple quand arroser votre Monstera, ni diagnostiquer une feuille jaune.
C'est simplement un carnet de bord, point. Vous déclarez vos lieux (le salon, la cuisine, la serre), vous y rattachez vos plantes avec leurs photos, vos notes et un journal, et vous créez des tâches dont c'est vous qui fixez l'intervalle. Le système vous rappelle alors ce que vous avez à faire selon l'échéance que vous avez décidée, et il garde la trace de ce que vous avez fait.
Dit comme ça, ça paraît maigre, sauf que quand vous êtes cinq à passer devant les mêmes pots de fleurs, c'est super pratique ! Est-ce que quelqu'un a arrosé pendant les vacances ? Est-ce que le petit s'est occupé de ses plantes carnivores ou pas ? Là, la réponse est dans le journal de la plante et pas dans la tête de X ou Y qui a mis son téléphone en mode avion.
C'est d'ailleurs ce qui fait sa différence. Plusieurs comptes partagent le même espace, avec les tâches en commun, un inventaire du matériel et même un chat de groupe pour se laisser des mots.
Plant-it , l'autre projet libre du genre, repose exactement sur la même philosophie. À la base, c'était également une application web, mais comme il y avait trop de bugs , l'auteur a préféré supprimer la version qu'il hébergeait. Et Plant-it est ainsi devenu une simple application Android. Adieu les versions web et la version iOS.

HortusFox, lui, a fait le chemin inverse et garde son serveur, mais du coup il n'a aucune application native en face : le dépôt Android du projet est archivé depuis 2024, ce qui fait que pour savoir ce qui se passe, vous devrez ouvrir la page web pour voir l'état de vos plantes. Je vous laisse deviner si mon fils va penser à ouvrir un onglet tout seul pour ses plantes carnivores... lol.
Ce n'est pas grave, je me suis acheté ces petites Oyas pour les plantes vertes (lien affilié), et ça fait super bien le taf pour garder la terre un petit peu humide en permanence.
Ça s'installe en Docker Compose avec une base MariaDB. Pas de SQLite, pas de PostgreSQL et n'attendez pas que ça change parce que ça demanderait trop de boulot à l'auteur... L'interface est également disponible en onze langues dont le français. Au niveau de la vie privée, il n'y a pas vraiment de télémétrie, il faut juste savoir que l'identification des photos passe par l'API de Pl@ntNet , qui est gratuite jusqu'à 500 identifications par jour, et la météo par OpenWeatherMap. Ces deux-là réclament donc vos propres clés, et vous n'êtes pas obligé de les activer. Les données botaniques, elles, viennent du GBIF sans rien demander.
Et si vous voulez juste identifier vos plantes sans monter un serveur, j'avais déjà parlé des applis qui font ça .
Un point quand même avant que vous ne lanciez le docker compose : Une XSS stockée a été remontée le 11 août 2026 dans la version 5.9, qui est la dernière en date. Cela veut dire que n'importe quel membre de votre espace HortusFox peut glisser du JavaScript persistant dans les notes d'une plante, qui s'exécutera ensuite chez tous ceux qui la consultent, admin compris ( CVE-2026-72559 ). Donc mettez bien cette application ailleurs que sur Internet et assurez-vous que votre grand-mère ou vos enfants ne sont pas des petits hackers en herbe.
Amusez-vous bien avec vos plantes vertes !
-
Cloud souverain : de la promesse politique au cahier des charges
L’Europe cesse de débattre pour savoir si le cloud souverain vaut la peine d’être poursuivi. Le débat s’est déplacé de cette question vers une autre, plus difficile : de quel niveau de souveraineté un workload donné a-t-il réellement besoin, et comment un acheteur peut-il vérifier la revendication d’un fournisseur ? Bernd Wagner, Chief Sales Officer et membre du conseil d’administration en charge du cloud chez Schwarz Digits, contribue à construire l’alternative aux hyperscalers américains. Martin Kuppinger, cofondateur du cabinet d’analystes KuppingerCole, met en garde contre le fait de traiter la souveraineté comme une fin en soi.
Le débat sur la souveraineté a changé de nature
Wagner a rejoint Schwarz Digits en 2024, après avoir quitté Google, et décrit lui-même ce basculement à travers l’évolution des conversations avec les clients. « Quand j’ai quitté Google et que j’ai commencé ici, le débat était encore différent. Il fallait frapper à beaucoup plus de portes pour faire exister le sujet de la souveraineté numérique. » Aujourd’hui, il formule les choses autrement. « Il n’y a presque plus aucun client avec qui on discute du pourquoi il faudrait le faire ; la question, c’est plutôt comment le faire. »
Kuppinger ne conteste pas cette urgence, mais pose une limite. Interrogé sur le fait de savoir s’il croit à un champion européen unique du cloud ou à plusieurs fournisseurs sur un pied d’égalité, il répond sans hésiter. « Je pense que c’est une bonne chose d’avoir plusieurs alternatives. Si on a trois ou quatre clouds vraiment solides, avec un haut niveau de souveraineté, au moins on a vraiment le choix. » Un champion européen unique n’est pas à son agenda. Un oligopole résilient, oui.
Ce qui doit vraiment être souverain
Kuppinger s’oppose au réflexe consistant à tout traiter de la même façon, et ancre plutôt son analyse sur deux critères. « Qu’est-ce que la souveraineté veut vraiment dire, au fond, et où en ai-je besoin ? D’un côté, il y a les aspects réglementaires, là où j’ai une obligation légale. Le deuxième critère, c’est la résilience, qui va jusqu’à la protection de la propriété intellectuelle. » Ce n’est qu’après cela qu’intervient l’arbitrage entre coût, capacité et disponibilité, que chaque organisation doit peser pour elle-même.
Comme exemple de mauvaise priorité, il cite les administrations publiques qui commencent par changer leurs applications bureautiques et négligent les systèmes critiques. La véritable dépendance, selon lui, se situe ailleurs : dans la cybersécurité et l’authentification.
Son conseil central s’adresse aux acheteurs avant qu’ils ne signent, pas après. « La question que les DSI se posent bien trop rarement, et qu’ils doivent ancrer dans leur organisation, c’est la toute première pour n’importe quelle décision d’achat de produit : comment est-ce que j’en ressors ? On y prête bien trop peu attention. » Un verrouillage entré délibérément n’est pas une erreur, selon lui. Un verrouillage entré sans y avoir réfléchi, si.
La souveraineté en pratique
Wagner propose quatre vérifications qu’un acheteur peut appliquer à tout fournisseur revendiquant une offre souveraine, et chacune produit un document plutôt qu’une opinion.
La première concerne le code source. « Nous sommes souverains par nature, parce que nous développons nos systèmes depuis zéro, en open source. » La vérification qui en découle vise les concurrents : quelle part du code source d’une solution soi-disant souveraine le client reçoit-il réellement.
La deuxième est l’entiercement (escrow). « Avez-vous déjà vu un contrat d’entiercement de leur part, où ils disent : oui, je vous donne un contrat d’entiercement pour que vous puissiez continuer le développement vous-même, au cas où je ne serais plus autorisé à livrer. » Un accord d’entiercement est soit dans le contrat, soit il n’y est pas. Ce type de contrat consiste à confier des éléments sensibles ou le code source d’un logiciel à un tiers neutre pour les protéger et les transmettre à un client en cas de défaillance du fournisseur.
La troisième vérification porte sur la télémétrie et la liberté de changer de fournisseur. L’endroit où finissent les données opérationnelles est, pour Wagner, le point où une offre souveraine fuit le plus discrètement. Deux clauses contractuelles viennent renforcer ce point : l’absence de facturation pour l’ingress et l’egress, et un environnement Kubernetes sans variante propriétaire, « pour que le client ne puisse plus changer ».
La quatrième porte sur la propriété. Sur le schéma d’une entreprise américaine exploitant une filiale européenne avec des dirigeants locaux, Wagner est direct. « Elle a quand même un propriétaire et une structure de contrôle. Vous pouvez en tirer les conséquences vous-même. » Une entité juridique locale ne change rien à qui la contrôle en dernier ressort. Il illustre son propos avec un cas néerlandais, où la vente d’un fournisseur local à un acheteur américain aurait placé ses clients sous le coup du Cloud Act américain dès la clôture de l’opération, sans qu’aucun changement n’intervienne dans la technologie ni dans la localisation des données.
Une phrase de l’entretien suffit à poser une limite au propre discours commercial de Wagner. Interrogé sur les logiciels achetés auprès de partenaires américains comme ServiceNow ou CrowdStrike, il fixe lui-même sa limite. « Nous détenons le contrat, nous assurons l’exploitation, mais au bout du compte nous dépendons des mises à jour tout autant qu’eux. Cela veut dire que nous ne pouvons que geler le statu quo. Mais nous ne pouvons pas garantir que nous continuerons à recevoir les mises à jour à l’avenir. Ça, nous ne pouvons pas le faire. Mais nous pouvons au moins maintenir le statu quo en fonctionnement. C’est déjà bien mieux que rien. »
Peut-on vraiment mesurer la souveraineté ?
Plusieurs référentiels tentent actuellement de capturer la souveraineté en niveaux, et trois d’entre eux utilisent chacun quatre niveaux. La ressemblance s’arrête là.
Le Cloud and AI Development Act est une proposition de la Commission européenne, présentée le 3 juin 2026, qui n’est pas encore une loi. Il établirait un cadre européen de souveraineté du cloud computing avec quatre niveaux d’assurance, allant du traitement et du stockage à l’intérieur de l’Union au niveau 1, jusqu’au contrôle total de la chaîne d’approvisionnement sans aucune interférence de pays tiers au niveau 4. L’Office fédéral allemand de la sécurité de l’information a publié ses propres critères le 27 avril 2026, sous le nom de C3A, explicitement conçus comme un guide et non comme un schéma de certification. L’European Sovereign Stack Standard est une initiative de Schwarz Digits, présentée le 17 avril 2026 au salon Hannover Messe, avec quatre niveaux cumulatifs nommés Basic, Initial, Advanced et Future-Proof, vérifiés par l’auditeur BDO. Il reste un référentiel d’éditeur, sans mandat de l’UE.
Wagner ne conteste pas cette ressemblance de famille et la ramène à un seul test. « Les modèles ont un degré d’analogie relativement élevé. Au fond, c’est toujours la même chose : qui peut couper l’accès. » Selon sa propre évaluation, Schwarz Digits atteint le niveau le plus élevé de l’European Sovereign Stack Standard, Advanced plus. Il n’existe aucune confirmation indépendante du niveau atteint par un quelconque fournisseur dans le cadre propre à la Commission, car celle-ci ne publie pas de chiffres par fournisseur.
Kuppinger voit ces référentiels avant tout comme un outil de rapidité, pas comme un verdict définitif. « C’est toujours utile de prendre ce genre de référentiels et d’y accrocher ses propres critères. » Il met en garde contre le réflexe consistant à sur-protéger l’ensemble. « Il faut sortir de l’idée que tout doit être protégé comme la partie qui a les exigences les plus élevées. Dans la plupart des situations, on n’en a pas besoin. »
La commande publique comme faiseur de marché
Le test le plus clair de la capacité de la commande publique à construire un marché s’est joué au sein même de la Commission. En juin 2026, elle a publié l’attribution du marché « Multiple Sourcing of EU Sovereign IaaS/PaaS Cloud Services », un lot unique divisé en quatre contrats parallèles, pour un plafond combiné de 180 millions d’euros. Les attributaires sont Scaleway pour la France, Proximus pour la Belgique, la Schengen Cloud Alliance construite autour de POST Telecom au Luxembourg et de Clever Cloud, et Schwarz Digits Cloud pour l’Allemagne. Aucun hyperscaler américain ne figure parmi les quatre lauréats. Le niveau atteint par chacun d’entre eux n’est pas publié.
Le cas néerlandais fonctionne différemment, et il est plus révélateur. En avril 2026, la centrale d’achat du gouvernement néerlandais a signé un accord-cadre avec STACKIT, négocié une seule fois, de sorte que chaque organisme public puisse y recourir sans lancer son propre appel d’offres. Wagner chiffre lui-même le vivier d’organisations éligibles. « Nous avons signé un accord-cadre grâce auquel 120 organisations du secteur public aux Pays-Bas peuvent recourir à nos services sans procédure d’appel d’offres. »
Ce que l’accord-cadre exclut est tout aussi révélateur que ce qu’il contient. Il n’y a ni obligation d’achat, ni montant minimum engagé. Le contrat garantit également un droit de résiliation si la propriété de STACKIT venait à sortir de l’Espace économique européen. Cette clause est la traduction contractuelle de la quatrième vérification de Wagner, celle sur la propriété.
L’IA, prochain défi de la souveraineté
La question la plus intéressante dans le débat sur l’IA n’est plus de savoir quel modèle calcule le mieux. Wagner situe le désavantage de l’Europe dans la diffusion des outils d’IA, pas dans leur capacité, et n’épargne pas son propre camp dans sa critique. Les clients de Microsoft 365 ouvrent l’assistant IA Copilot d’un simple clic, directement dans Word, Outlook ou Teams. Ce n’est pas le cas pour des alternatives européennes comme le service de traduction DeepL ou le modèle d’image de Black Forest AI. Wagner les juge tous deux techniquement matures, et pourtant, d’après ce qu’il observe, presque personne ne les utilise au quotidien. La raison, selon lui, n’est pas la qualité. C’est que ces outils ne sont intégrés dans aucun logiciel largement utilisé. Les utilisateurs doivent d’abord les chercher et les ouvrir séparément, au lieu de les trouver déjà présents pendant qu’ils travaillent.
Pour Kuppinger, l’identité devient décisive au moment où des agents commencent à en appeler d’autres. Les modèles de permission classiques supposent une forme d’accès fixe et prédéfinie — par exemple, qu’un employé nommément identifié a accès à SAP, et que SAP reconnaît exactement cette seule habilitation, rien de plus. Un agent d’IA fait voler cet ordre en éclats. « On passe de « Matthias a accès au système A ou B » à « Matthias, d’une certaine façon, volontairement ou non, sciemment ou non, invoque un agent qui peut lui-même en invoquer d’autres, qui peuvent même créer des agents accédant à certaines ressources. » C’est un accès aux ressources bien plus complexe que tout ce qu’on a connu jusqu’ici, dans n’importe quel autre scénario. »
Sa conclusion est en conséquence sobre. « Nous n’avons pas vraiment résolu cette question. On en est loin. » Comme piste viable, il pointe les identifiants vérifiables issus du monde de l’identité décentralisée, explicitement présentés comme une option et non comme une solution aboutie. Aucun des trois référentiels de souveraineté évoqués plus haut ne couvre pour l’instant cette chaîne.
Le verdict se jouera dans cinq ans
Kuppinger mesure le verdict à cinq ans à l’aune de trois critères : la part de marché des fournisseurs européens, une dépendance démontrablement plus faible des secteurs régulés vis-à-vis des hyperscalers, et un contrôle appliqué, et non simplement déclaré, sur les identités et les workloads d’IA. Sur la structure du marché, il maintient la ligne posée en ouverture : plusieurs fournisseurs solides plutôt qu’un seul en tête.
L’évaluation que Wagner porte lui-même sur son secteur est plus honnête que ne l’autorise d’ordinaire le langage marketing de la filière. L’Europe ne maîtrise pas encore chaque couche dont elle dépend, ni dans le cloud, ni dans l’intelligence artificielle, ni dans la sécurité et la cyberdéfense. Le cloud souverain a quitté la scène des déclarations politiques pour devenir une discipline d’achat, avec des documents à l’appui. Au bout du compte, les fournisseurs qui dureront seront ceux dont les documents résisteront à l’examen.
The post <strong>Cloud souverain</strong> : de la promesse politique au cahier des charges appeared first on INCYBER NEWS.
-
À Montpellier, des étudiants boursiers à quelques jours de la rue : la FSE interpelle le Crous
Mercredi 2 septembre, la Fédération syndicale étudiante (FSE) de Montpellier a tenu une conférence de presse devant les services centraux du Crous Montpellier-Occitanie. Le syndicat dit accompagner une dizaine d’étudiants sans logement à quelques jours de la rentrée, dont deux pourraient se retrouver à la rue avant la fin de la semaine. Sollicité par Le Poing, le Crous invoque une tension exceptionnelle sur le logement étudiant
Depuis la pré-rentrée, une dizaine d’étudiants sans solution de logement ont contacté la Fédération syndicale étudiante (FSE), expliquent Gaël et Anna, militants du syndicat, lors de la conférence de presse qu’ils ont tenu ce mercredi 2 septembre. Certains font jusqu’à trois heures de trajet pour rejoindre leur faculté, soit six à sept heures de transport par jour de cours. D’autres, hébergés temporairement, comptent les jours.
Le syndicat détaille deux situations. Celle d’abord d’un étudiant venu de la région lyonnaise, boursier échelon 5, qui n’a obtenu aucun logement malgré sa participation à l’ensemble des tours d’attribution. « Je viens d’arriver pour mes études. J’ai fait trois demandes sur le site du Crous, qui était saturé, je n’ai pas eu de logement », raconte Benoît, inscrit en première année de LEA. « Actuellement, je loge dans un hôtel à une heure en transport de la fac, jusqu’au 8 septembre. Après, je n’aurai pas de solution. J’ai peur de devoir rentrer chez moi et abandonner les études. »
Interrogé sur ce cas, le Crous rappelle que les affectations relèvent d’un tour national, sur des critères définis nationalement, et invoque « le niveau exceptionnel de la demande » cette année à Montpellier : les logements ont été majoritairement attribués aux étudiants les plus prioritaires, l’échelon 4 constituant en général le minimum pour obtenir une chambre universitaire, les studios et T1 allant principalement aux échelons 6 et 7.
Le syndicat évoque ensuite le cas d’une étudiante mahoraise, boursière échelon 7, le plus haut niveau de bourse, qui loge dans un Airbnb jusqu’à samedi. Passé cette date, elle n’a nulle part où aller, affirme la FSE, qui assure que le Crous est informé de ces deux situations et l’accuse de « faire le choix de l’inaction ». Le Crous indique de son côté ne pas avoir eu connaissance de cette situation avant l’entretien avec le syndicat, et ne pas pouvoir confirmer, faute d’identité, que l’étudiante a bien constitué son dossier social étudiant et participé aux tours d’attribution.
Deux récits d’un même entretien
Lundi 31 août, une délégation de la FSE a été reçue par le responsable de la vie étudiante du Crous. D’après le récit du syndicat, aucune solution ne sort de cet entretien d’une heure : les logements d’urgence seraient réservés aux étudiants en situation de rupture familiale, ce qui exclurait l’étudiante mahoraise, dont la famille vit pourtant à plus de 7 500 kilomètres de Montpellier, et la demande d’une aide financière pour se loger dans le parc privé aurait été balayée. La FSE affirme que son interlocuteur lui a « ri au nez » sur ce point.
Le Crous confirme la rencontre et sa durée, mais en livre une autre version. Si aucune solution immédiate n’a pu être proposée, c’est qu‘« aucun logement n’est disponible depuis le 27 août », explique l’établissement, qui décrit un entretien « dans un cadre d’échange respectueux ». Il dément que les logements d’urgence soient réservés aux seules ruptures familiales : ces places, attribuées après une évaluation sociale individualisée, vont en priorité aux situations de très grande précarité nécessitant une mise à l’abri immédiate, notamment des jeunes issus de l’aide sociale à l’enfance. Le dispositif reste toutefois très limité, reconnaît le Crous : quelques places aménagées dans un ancien logement de fonction. Quant à une compensation du différentiel de loyer avec le parc privé, aucun dispositif ne le permet, répond l’établissement, qui renvoie les étudiants vers son service social et les aides de droit commun.
Le syndicat évoque par ailleurs le cas d’une étudiante étrangère menacée d’expulsion de sa résidence pour avoir dépassé la durée maximale de trois ans en logement Crous. Une étudiante française dans la même situation aurait pu conserver sa chambre deux ans de plus, soutient la FSE, qui dénonce une règle discriminatoire. « Ça fait trois ans que je vis dans une résidence Crous. J’ai appris fin juillet que je n’allais pas être renouvelée, alors que j’avais déposé mon dossier », témoigne Emmanuelle*, en master d’économie sociale et solidaire à Paul-Valéry. « Je devais quitter le logement que j’occupe le 31 août, j’y suis encore. Je vais avoir 50 euros de frais supplémentaires. Je ne peux pas payer et personne ne peut me loger. J’aimerais être logée au Crous un an de plus, le temps de finir mes études, ou un mois ou deux, le temps de trouver une autre solution. »
Sur ce point, le Crous conteste toute différence de traitement liée à la nationalité et parle d’une « interprétation erronée de la réglementation » par la FSE : la durée maximale d’occupation pour un cursus de master est de trois années, une règle nationale que l’établissement dit se borner à appliquer. Le CROUS ajoute également que lorsqu’un occupant se maintient dans les lieux après la fin de son titre d’occupation, une indemnité d’occupation illicite s’applique, assortie d’une pénalité forfaitaire de 50 euros, des dispositions votées par son conseil d’administration. Et de souligner que « tout maintien irrégulier pénalise un étudiant bénéficiaire d’une attribution », les logements proposés lors des tours correspondant précisément à ceux libérés par les non-renouvellements.
Un parc sous tension
Pour la FSE, ces situations individuelles renvoient à un déséquilibre structurel. Selon les chiffres avancés par le syndicat, le Crous compte 8 000 logements à Montpellier, quand l’université Paul-Valéry et l’université de Montpellier réunissent à elles seules 31 000 étudiants boursiers. Des ordres de grandeur que confirment les données transmises par le Crous : son parc compte 8 718 places à Montpellier, réparties entre six cités universitaires (4 852 places) et 24 résidences (3 866 places), et 10 795 sur l’ensemble de l’académie, pour environ 37 000 étudiants boursiers. L’établissement, qui ne dispose pas d’un décompte exhaustif des étudiants sans solution de logement, tous n’ayant pas déposé de demande auprès de ses services, attribue la pénurie de cette rentrée à une très forte hausse des renouvellements, qui a réduit d’autant les logements proposés lors des campagnes d’affectation. À ce jour, « aucune disponibilité n’est recensée à Montpellier » sur la plateforme trouverunlogement.lescrous.fr, où les places libres sont publiées au fil des campagnes.
Le Crous met en avant l’effort de construction engagé : près de 500 logements livrés au cours des deux dernières années, entre la résidence Voie Domitienne (290 logements), la Résidence internationale (102) et la résidence Boutonnet (72), et 169 logements rénovés qui ouvriront prochainement à la résidence du Parc. Un rythme que la FSE juge très en deçà des besoins : le syndicat y voit la conséquence des baisses de budget du ministère de l’Enseignement supérieur et de la Recherche, et pointe aussi la généralisation, à cette rentrée, des frais d’inscription différenciés pour les étudiants extra-communautaires, soit 3 000 euros l’année de licence et 4 000 euros celle de master d’après son communiqué.
La FSE exige que le Crous loge l’ensemble des étudiants boursiers menacés de se retrouver à la rue, dans son propre parc ou en finançant des hébergements d’urgence, et qu’il prenne en charge, à défaut, la différence de loyer avec le parc privé sur l’année. Le syndicat réclame plus largement une hausse du budget du Cnous, la construction de nouveaux logements et la rénovation du parc existant, la publication du nombre de chambres libres dans chaque cité universitaire, et les mêmes droits de location pour les étudiants étrangers que pour les étudiants français.
*Le prénom a été modifié.
L’article À Montpellier, des étudiants boursiers à quelques jours de la rue : la FSE interpelle le Crous est apparu en premier sur Le Poing.
-
Après BEEKEEPER, LUMAPPS déplace son centre de gravité aux États-Unis
Le fondateur de LUMAPP, Sébastien RICARD cédera le 1er décembre la direction opérationnelle de l’entreprise à Sébastien CANO, ancien président de GEMALTO North America et actuel dirigeant de la cybersécurité de THALES. Le nouveau CEO pilotera depuis Austin un groupe profondément transformé depuis l’arrivée de BRIDGEPOINT à son capital en 2024. Rapprochement avec BEEKEEPER, acquisition …
L’article Après BEEKEEPER, LUMAPPS déplace son centre de gravité aux États-Unis est apparu en premier sur FW.MEDIA.
-
Un guide pour la ménopause élaboré à partir de données… masculines
La santé des femmes reste négligée par la recherche médicale. La preuve : un guide espagnol pour prévenir les risques associés à la ménopause a été conçu à partir d’études menées majoritairement sur des hommes.
L’article Un guide pour la ménopause élaboré à partir de données… masculines est apparu en premier sur Les Nouvelles News.
-
Où sont-ils ? Quels sont les risques ? Tout savoir sur les data centers, face cachée de nos vies numériques
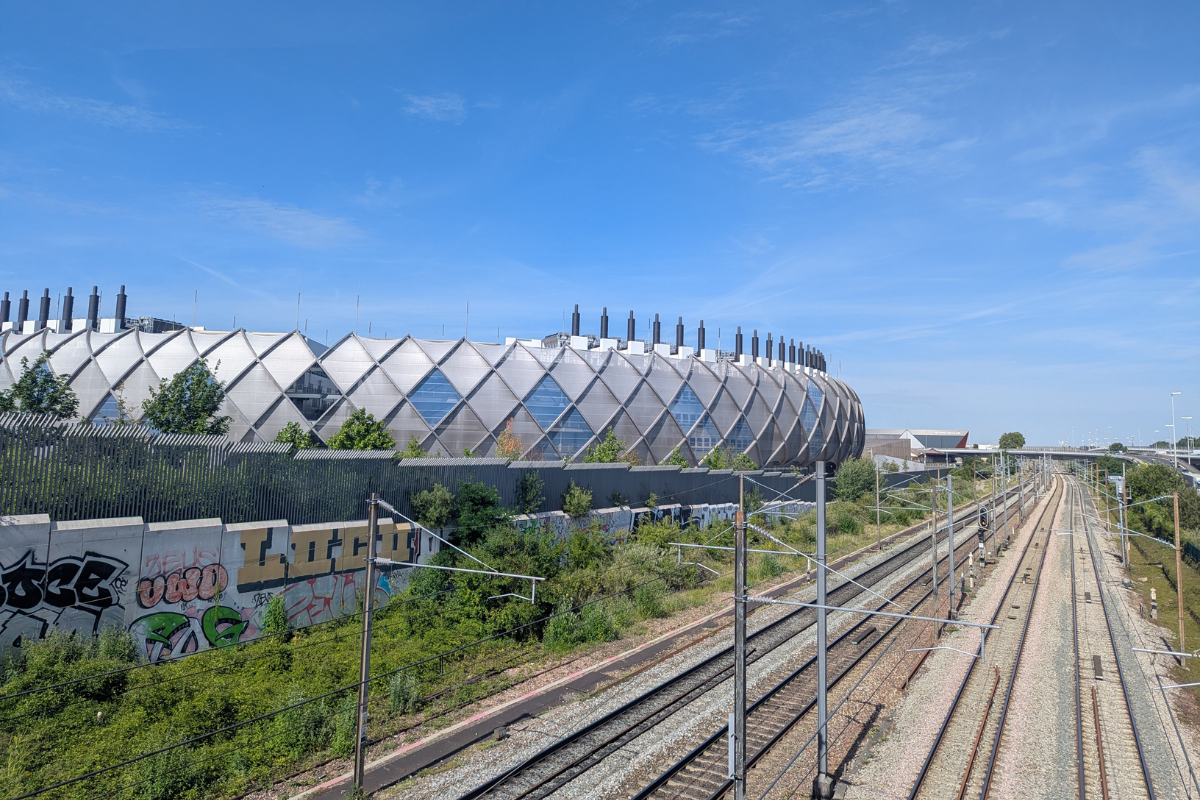 Le Paris Digital Park de La Courneuve (Seine-Saint-Denis) est le plus grand data center de France. © Anne-Claire Poirier/Vert
Au sommaire :
1. Un data center, c’est quoi ?
3. Qui a la main sur nos données ?
4. Pourquoi les médias en parlent maintenant ?
5. L’intelligence artificielle, qu’est-ce que ça change ?
6. Data centers : quels impacts environnementaux ?
7. L’internet «neutre en carbone», c’est possible ?
8. Va-t-on manquer d’électricité ?
9. L’IA fera-t-elle exploser nos factures d’électricité ?
11. Tout ça, c’est la faute des internautes ?
Derrière nos aventures virtuelles se cachent des infrastructures bien réelles : les data centers – ou centres de données. En France, des projets dantesques défraient la chronique tels que le «campus IA», en gestation à Fouju (Seine-et-Marne), ou le giga-projet de Microsoft tout juste autorisé en Alsace. Folies isolées ou multiplication escomptée ? Pour le savoir, Vert dresse le portrait des data centers… et de leur monde.
1. Un data center, c’est quoi ?
Cœurs battants de notre univers numérique depuis le début des années 1990, les data centers n’en sont pas moins mystérieux pour beaucoup d’entre nous. Le monde en compte près de 12 000, dont 352 en France, selon l’Agence de la transition écologique (Ademe).
Dans ces bâtiments, d’apparence quelconque, sont entreposés des serveurs qui stockent et traitent nos données «dématérialisées», qu’on appelle aussi le cloud («nuage», en anglais). Celles-ci sont en réalité entreposées là et accessibles à distance grâce à internet. Autrement dit, les data centers sont la partie physique du cloud.
Avec l’explosion des usages numériques ces dernières années – services publics dématérialisés, commerce en ligne, applications, réseaux sociaux, etc. –, les data centers sont devenus des infrastructures stratégiques. Selon l’Ademe, «une dépendance structurelle s’est installée. Certes récente. Mais néanmoins profonde.»
2. Où sont-ils en France ?
Toujours selon l’Ademe, «les centres de données sont parmi les infrastructures les plus concentrées spatialement». En France, ils s’agglutinent en priorité dans les zones métropolitaines pour être à proximité des réseaux télécoms et électriques compatibles ; pour offrir une faible latence aux internautes, aussi (c’est-à-dire le délai entre une requête sur internet et sa réponse).
La région Île-de-France concentre à elle seule environ un tiers des data centers du pays (la carte). Aujourd’hui, «la plupart se camouflent dans l’environnement urbain ou métropolitain, notamment en réinvestissant des bâtiments existants. Un riverain peut facilement ignorer leur existence», selon Gianluca Marzilli, responsable de l’Observatoire des data centers en Île-de-France à l’Institut Paris Région.
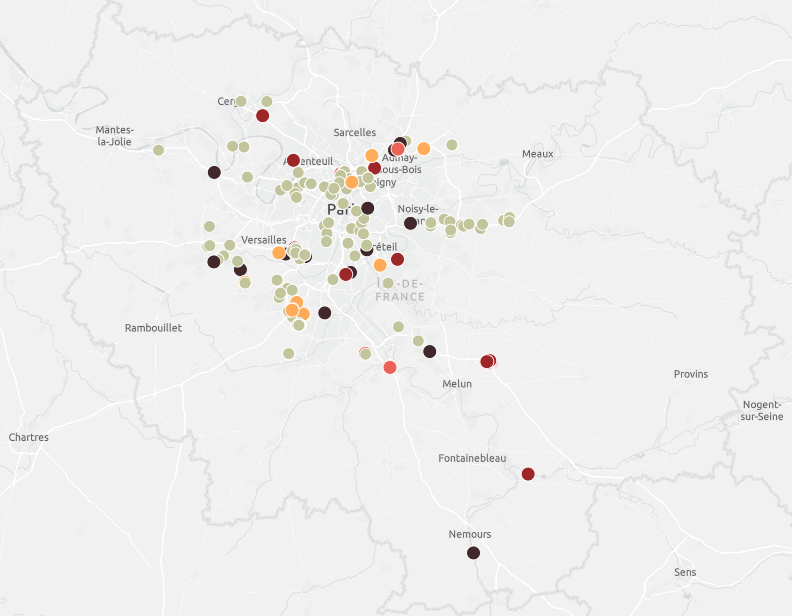 La région Île-de-France concentre environ un tiers des data centers du pays. © Institut Paris Région
Mais si les premiers data centers se sont fait relativement discrets, une nouvelle génération de projets aux dimensions extravagantes lorgne cette fois des zones rurales et/ou des terres agricoles. À Fouju, en Seine-et-Marne, un mégaprojet de «campus IA» prévoit l’artificialisation de 90 hectares de terres arables (notre article). À Mulhouse (Haut-Rhin), Microsoft a obtenu le feu vert de l’agglomération pour implanter un data center en lieu et place de 35 hectares de terres agricoles. En comparaison, le plus grand data center de France à ce jour, le Paris Digital Park de La Courneuve (Seine-Saint-Denis), s’étend sur quatre hectares.
3. Qui a la main sur nos données ?
En dézoomant un peu, on s’aperçoit que les États-Unis sont aujourd’hui l’épicentre incontesté des data centers dans le monde, car «c’est là que sont implantés les plus grands fournisseurs de services cloud, tels qu’Amazon, Google ou Microsoft», explique Alexandra Lutz, de l’association technocritique Data for Good. Dit autrement, «pour des usages en France, les données sont majoritairement stockées à l’étranger», résume Bruno Laffite, expert en data centers à l’Ademe.
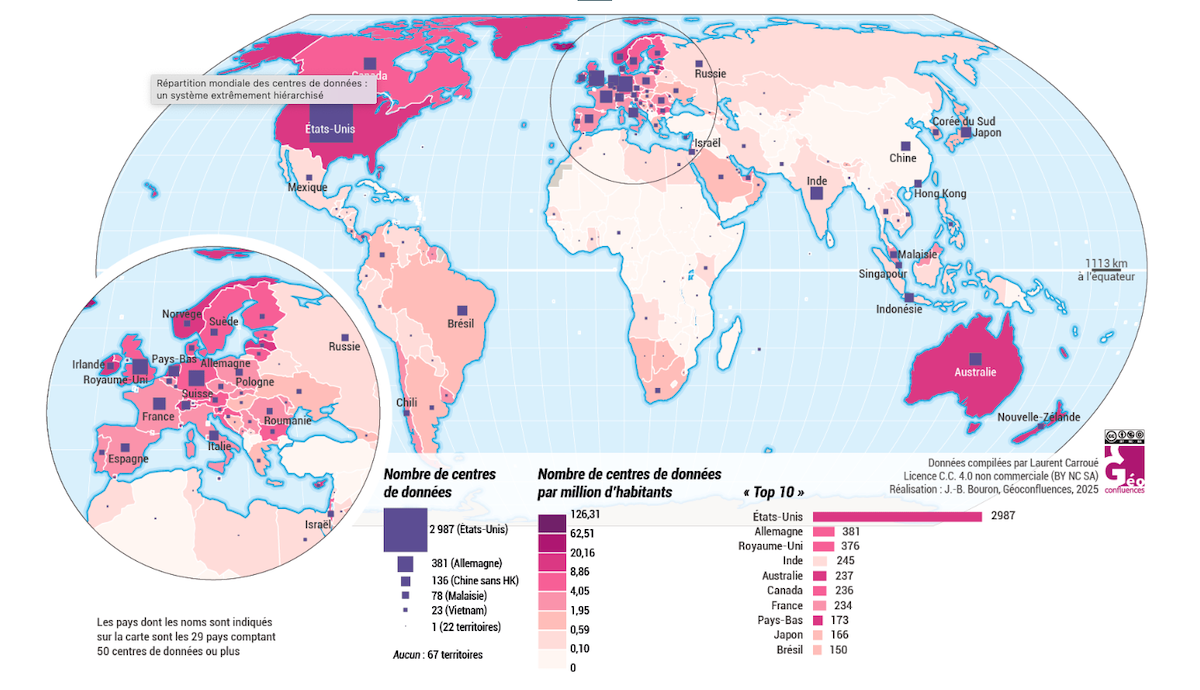 Les États-Unis sont l’épicentre incontesté des data centers. © Geoconfluences/ENS Lyon
Une situation qui pose question en termes de sécurité et de souveraineté, mais aussi sur le plan environnemental. Selon l’Ademe, deux tiers de l’électricité nécessaire à nos usages numériques est produite à l’étranger, «dans des pays dans lesquels les mix électriques sont en moyenne beaucoup plus carbonés qu’en France».
Attention, rapatrier ces données en France réduirait l’impact climatique du numérique, mais le gain resterait limité en termes de souveraineté. «Le droit extraterritorial américain oblige les entreprises sous juridiction américaine à fournir des données stockées sur leurs serveurs, y compris hors des États-Unis», rappelle Alexandra Lutz.
4. Pourquoi les médias en parlent maintenant ?
Les data centers sont nés avec internet, il y a plus de trente ans. Mais depuis quelques mois, certains s’attirent les foudres des riverain·es et réveillent l’attention des médias. Leur multiplication inquiète, et même des célébrités comme Erin Brockovich leur ont déclaré la guerre.
Que s’est-il passé ? «Jusqu’ici, c’était la première vague», résume Alexandra Lutz, de Data for Good. «Aujourd’hui, les usages se développent, le volume de données explose. Mais, surtout, il y a l’intelligence artificielle», prévient-elle.
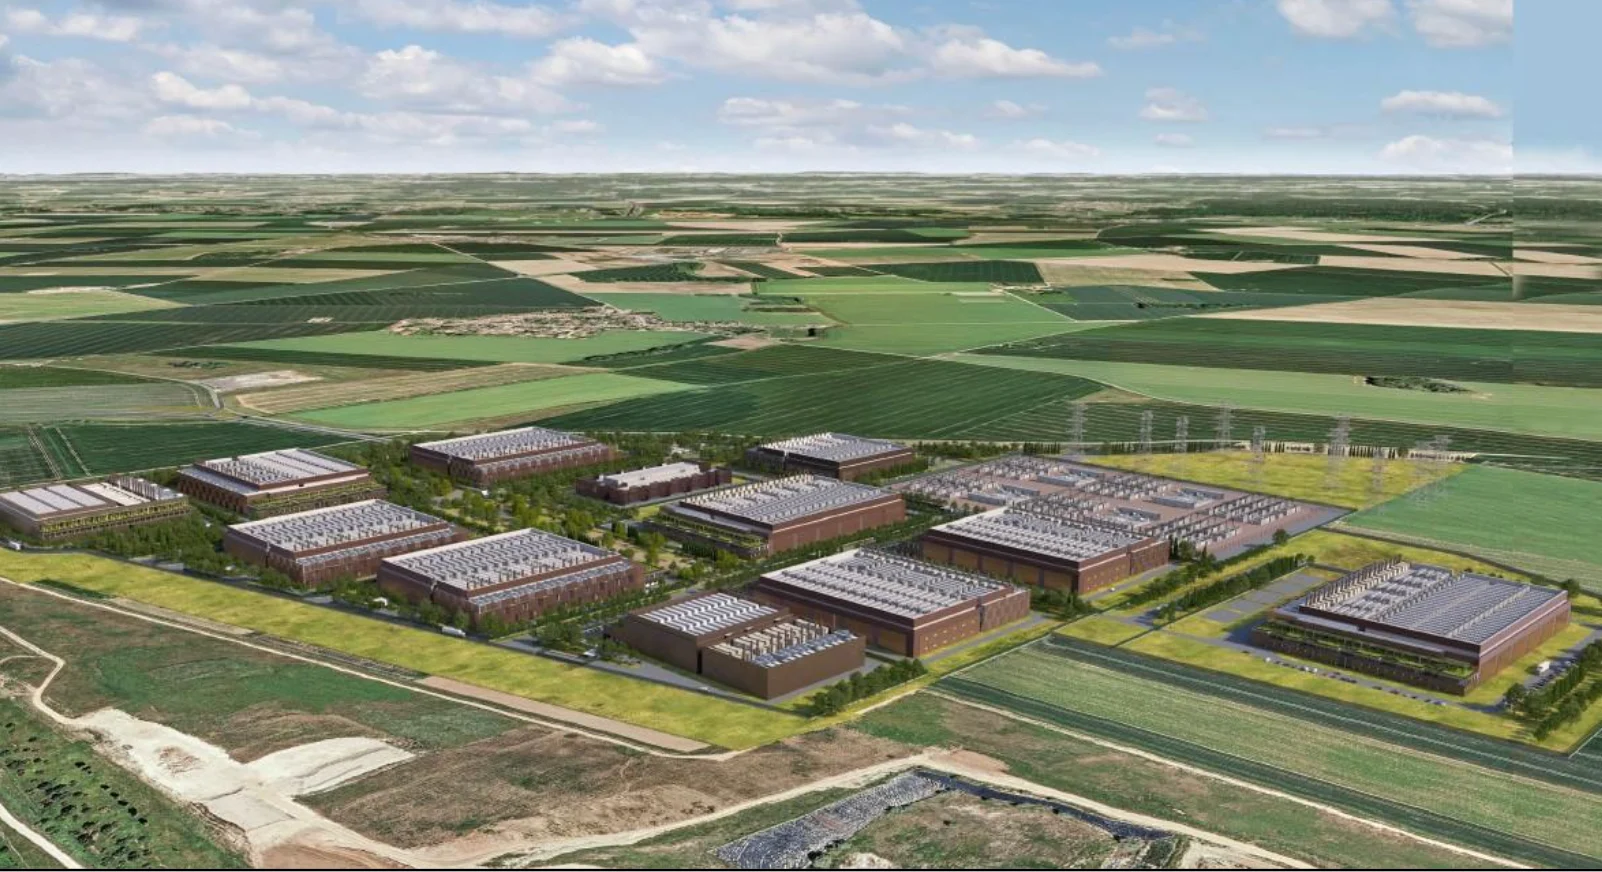 Image de synthèse du «Campus IA», à Fouju (Seine-et-Marne), présenté comme le futur plus grand data center d’Europe. © DR
«Pendant vingt ans, la demande a été quasi plate grâce aux gains d’efficacité, alors même qu’on a énormément digitalisé, confirme Olivier Darmouni, professeur à HEC Paris et auteur d’une étude sur les consommations énergétiques des data centers. Ce qui fait la différence aujourd’hui, c’est l’intelligence artificielle, en particulier l’IA générative et agentique.» La première génère du texte ou des images ; la seconde prend seule des décisions dans le but d’atteindre un objectif fixé.
5. L’intelligence artificielle, qu’est-ce que ça change ?
Pour certain·es, l’intelligence artificielle est à ce point énergivore qu’elle pourrait cannibaliser tous les autres usages de l’énergie. «Beaucoup de personnes projettent que la demande de notre industrie passera de 3% à 99% de la production totale d’électricité», avait ainsi déclaré le PDG de Google, Eric Schmidt, lors d’une audition devant le Congrès américain en avril 2025.
Au même moment, l’Agence internationale de l’énergie relevait que la consommation d’énergie des data centers avait déjà crû de 12% par an depuis 2017 pour atteindre 485 terrawattheures – soit à peu près la consommation électrique de la France – et qu’elle devrait doubler d’ici 2030.
En France, les projets de data centers hyperscale, c’est-à-dire de très grande taille, sont de plus en plus nombreux, selon le gestionnaire du réseau électrique, RTE. En mai 2026, il recensait «18 gigawatts de capacité, pour environ 80 projets». À titre de comparaison, les 352 projets existants représentent deux gigawatts et 2,2% de la consommation électrique française.
6. Data centers : quels impacts environnementaux ?
 Énergie. Alors que la production d’énergie est déjà responsable de 75% des émissions mondiales de gaz à effet de serre, on imagine aisément les conséquences d’un déploiement effréné de data centers énergivores. Les seuls usages français pourraient nécessiter 3,7 fois plus d’électricité d’ici 2035, selon l’Ademe. Les émissions de CO2 associées passeraient alors de 7,31 à 23,5 millions de tonnes – de l’équivalent de celles d’une ville comme Marseille à celles d’un pays grand comme la Jordanie.
 CO2. Sans compter que la phase d’exploitation compte pour seulement la moitié de l’empreinte carbone d’un data center, selon l’analyse de cycle de vie (ACV) réalisée par APL Data Center et Data4. En clair, la production des équipements et matériaux représente une part tout aussi importante que son fonctionnement.
 Eau. Et ce n’est pas le seul impact sur l’environnement. Les data centers utilisent aussi de l’eau (potable) pour refroidir leurs serveurs. La situation est déjà critique dans certaines régions des États-Unis et fait craindre des conflits d’usage ailleurs, y compris en France (voir plus bas)
 Chaleur. Enfin, l’intense chaleur générée par les calculs informatiques est accusée de réchauffer le voisinage. Une étude de l’université de Cambridge estime que les data centers géants (hyperscale) pourraient faire monter la température environnante jusqu’à 9°C, et en moyenne de 2°C.
7. L’internet «neutre en carbone», c’est possible ?
Souvenez-vous des années 2020 ! Lorsque les géants de la tech nous promettaient un internet «neutre en carbone». Apple, Google, Microsoft ou encore Amazon : tous juraient de couvrir leur consommation d’énergie grâce aux renouvelables (ENR). Sur son site internet, Meta assure même y être parvenu dès 2021.
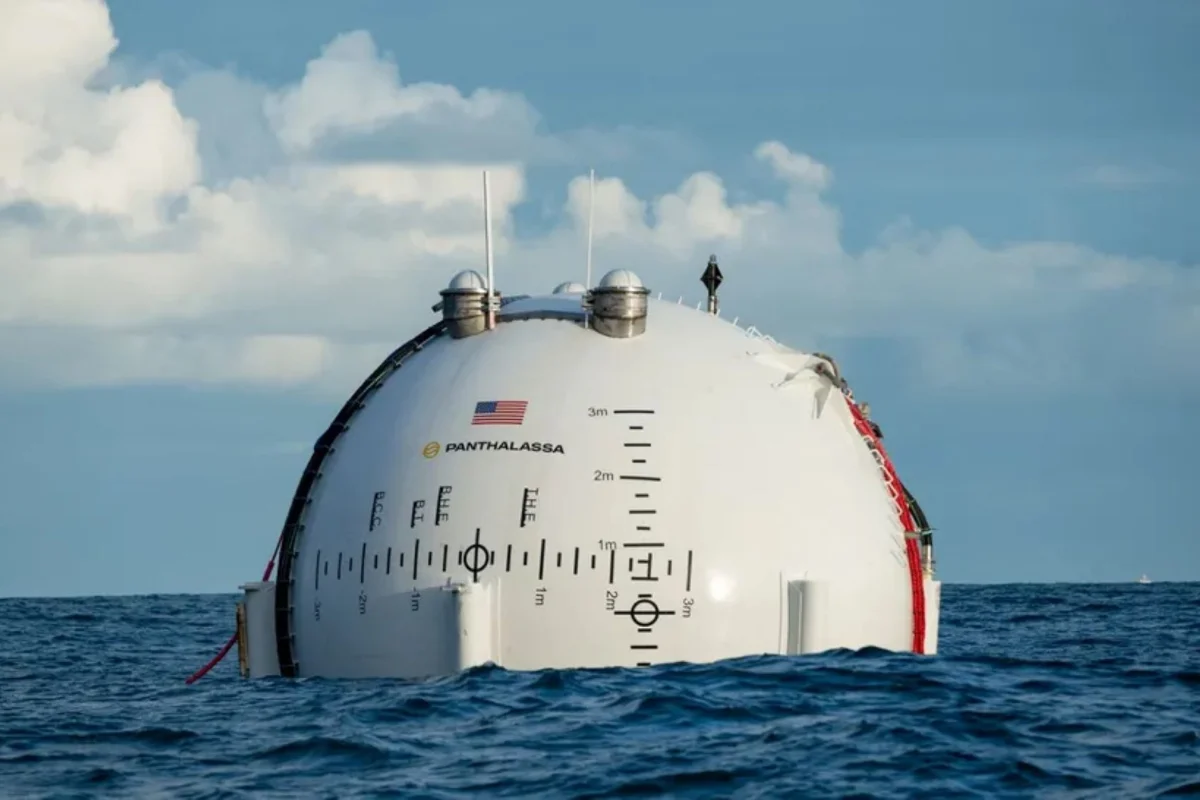 Aux États-Unis, où les projets de data centers sont vivement contestés, la start-up Panthalassa envisage de les déplacer… en mer. © Panthalassa
Ces promesses sont aujourd’hui balayées par l’explosion rapide de l’intelligence artificielle. Meta a tombé le masque en juillet, abandonnant officiellement sa stratégie 100% ENR. Au même moment, Google et Amazon ont dévoilé une hausse spectaculaire de leur consommation d’énergie et des émissions associées, laissant peu de crédibilité à leurs promesses.
«Développer les énergies renouvelables et se raccorder au réseau électrique prend plusieurs années. Les Gafam sont prêts à tout pour aller vite, y compris à revenir à des énergies fossiles inefficaces», explique Olivier Darmouni, de HEC.
8. Va-t-on manquer d’électricité ?
D’une gloutonnerie sans pareille, l’IA va-t-elle nous priver d’énergie ? La question a l’air provocatrice, et pourtant. En Irlande, grande terre d’accueil de l’industrie numérique, la demande exponentielle d’énergie a rendu le réseau électrique «dangereusement instable», raconte Le Monde. «Pour éviter la grande coupure, les autorités ont dû rouvrir dans l’urgence deux centrales à gaz et à pétrole», détaille le quotidien, soulignant un autre risque, plus immédiat : celui de mettre en péril la transition énergétique.
Toujours en Irlande, «la consommation énergétique des data centers augmente plus vite que la production issue des sources d’énergie renouvelable, compromettant les objectifs climatiques», confirmait la chercheuse Anne-Cécile Orgerie, sur RFI. Selon l’Agence internationale de l’énergie, les renouvelables ne parviendront à couvrir que la moitié de la hausse de la consommation d’énergie des data centers d’ici à 2035.
En France aussi, l’Ademe est très claire : «À court terme, ce développement peut s’envisager sans contrainte majeure sur le système électrique français, qui est largement exportateur d’électricité depuis plusieurs années. Mais il apparaît difficilement compatible avec les objectifs climatiques.» Pour Olivier Darmouni, l’essor de l’intelligence artificielle risque bel et bien de relancer l’expansion des énergies fossiles, avec à la clé «de beaux profits pour le secteur».
9. L’IA fera-t-elle exploser nos factures d’énergie ?
Dans son étude sur les consommations énergétiques des data centers, le professeur à HEC Paris estime que ceux-ci pourraient faire flamber les factures dans les zones dans lesquelles ils sont les plus concentrés. Il cite notamment le cas de quatre États américains (Virginie, Texas, Caroline du Nord et Caroline du Sud) qui concentrent à eux seuls près de la moitié des data centers du pays et où les prix de l’électricité pourraient flamber de 20 à 40% d’ici 2035.
En France, la question n’est pas (encore) à l’ordre du jour, car le pays produit plus d’électricité qu’il n’en consomme. En 2025, la production a ainsi été 21% plus élevée que la consommation. Mais, selon Olivier Darmouni, «l’Europe, qui constitue le deuxième hub mondial de data centers, finira par connaître des tensions similaires» à celles observées aux États-Unis. «Pour l’instant, on a des surcapacités. Mais demain ? Les efforts de décarbonation sont aussi censés reposer massivement sur l’électricité, comme la voiture électrique ou les pompes à chaleur», prévient-il. Affaire à suivre…
10. Va-t-on manquer d’eau ?
Si elle est moins extravagante que la consommation d’électricité, la demande en eau des data centers est aussi pointée du doigt. «Dans l’ouest américain, des régions désertiques sont en manque d’eau à cause des data centers», relate le journal Les Échos, mentionnant notamment la région de Phoenix, où 14 milliards de litres d’eau ont été utilisés en 2025 pour refroidir les centres de données : +870% en un an !
Plus près de nous, aux Pays-Bas, les surconsommations d’un complexe de data centers appartenant à Microsoft ont fait scandale en 2022. Cette année-là, la multinationale avait consommé 84 millions de litres d’eau, au lieu des 12 à 20 millions annoncés, a révélé un média local.
Principal problème, les quantités d’eau consommées par les centres de données dépendent fortement des conditions météorologiques et «c’est précisément durant les périodes de chaleur, lorsque l’eau devient une ressource critique, que les besoins en eau […] sont les plus importants», pointe le gendarme du numérique français, l’Arcep, qui s’est penché sur la question.
En France, «le volume d’eau prélevé par les centres de données a atteint 575 000 m3 en 2024», soit 575 millions de litres, estime-t-il. À titre de comparaison, un seul réacteur nucléaire en prélève 500 fois plus. Si «ce volume reste modeste comparé à d’autres usages (industriels, agricoles), il peut générer des conflits d’usage dans les localités où les centres sont implantés», souligne-t-il.
11. Tout ça, c’est la faute des internautes ?
Face aux inquiétantes perspectives du secteur, une réflexion doit évidemment être menée sur nos usages à toutes et tous. Les recommandations ne manquent d’ailleurs pas pour aller vers un numérique plus sobre et/ou pour s’opposer aux pratiques intempestives des géants du numérique, comme les résumés IA de Google.
Mais s’il est tentant d’incriminer les internautes qui cèdent aux sirènes de l’IA, en particulier pour des usages non essentiels, la responsabilité incombe à d’autres, souligne Alexandra Lutz, de Data for Good. Pour s’en convaincre, elle invite à se demander : «Nos usages numériques sont-ils vraiment choisis ? Les données que l’on génère sont-elles vraiment voulues ?»
Pour elle, «la hausse de nos usages numériques est avant tout le résultat de stratégies offensives de la part des Gafam pour nous y pousser. Beaucoup de données nous sont prises plutôt que consciemment données. Car c’est comme ça que ces acteurs se rémunèrent : en extrayant des données sur nous pour ensuite les monétiser.»
Une grande partie des solutions résident, selon elle, dans une plus forte régulation du secteur sur les sujets environnementaux et de protection des données. De leur côté, nombre de citoyen·nes ont déjà pris leurs responsabilités en rejoignant des luttes contre les projets de data centers.
-
Les cantines populaires en Septembre

Cantine populaire au couvent des cordeliers à Forcalquier.
- 2/09
- 16/09
- 30/09
A partir de 12h au Couvent des cordeliers à Forcalquier.
Prix libre ou gratuit
Ramène ton sac et ton bocal pour les restes !

-
« Poor Are Poor because Rich Are Rich » : détournement de pub du 31/08
Ce lundi 31 août à Bruxelles, une trentaine de personnes ont participé à une action de collage dans les panneaux publicitaires de la capitale. Elles ont remplacé les publicités par des affiches « Poor Are Poor because Rich Are Rich » pour rappeler l'hypocrisie de la méritocratie. Ces personnes s'inspirent du collectif Stop The Rich et invitent tout le monde à participer à leur parade prévue le dimanche 13 septembre à 14h à Uccle. L'objectif de l'action du collectif NoMeritocracy est de participer à la déconstruction du mythe de la méritocratie, cherchant à faire croire que la richesse des plus aisés est le fruit de leur « travail ». En réalité, et selon le rapport d'Oxfam 2025, 79% de la richesse des milliardaires belges provient d'un héritage. De plus, depuis 20 ans, les différentes crises financières n'ont jamais appauvris les plus riches, puisqu'en 2024, la richesse des milliardaires belges a encore bondi de 19 milliards d'euro. La richesse globale ne peut indéfiniment croître du fait que les ressources sont limitées. L'enrichissement disproportionnel des uns se fait au détriment des autres qui s'appauvrissent. Le collectif NoMeritocracy trouve indécent de pouvoir accumuler une richesse illimitée, au regard des risques de paupérisation de plus en plus fort et d'exclusion sociale des plus pauvres - près de 2 millions de Belges étaient concerné·es par ces risques en 2025. Le collectif soutient les politiques radicales de redistribution des richesses et de limite de la fortunes (et du pouvoir) des ultra-riches. Comme le propose Stop The Rich, le collectif défend une Richesse Maximale Autorisée (RMA) qu'il pense indispensable pour assurer une vie digne pour toustes. Cette action de collage a mobilisé une trentaine de personnes dans les rues de Bruxelles. Plusieurs quartiers de la capitale ont été touchés par cette action, d'Auderghem à Anderlecht en passant par Ixelles, Uccle, Saint-Gilles. Dominique (prénom d'emprunt) raconte qu'il s'est mobilisé ce soir-là pour visibiliser une fracture économique et sociale qui lui semble de plus en plus intolérable : _« Comment accepter que des millionnaires s'enrichissent quand d'autres ont des difficulté à payer leur loyer ? »_ explique-t-elle. Participer à l'action de collage est pour elle une manière de contrebalancer les discours médiatiques sur le mérite. Sur les affiches, on pouvait notamment y lire des faits illustrant l'illusion de la méritocratie et les inégalités actuelles, tels que « En Belgique, de 79% de la richesse des milliardaires provient de l'héritage. » et « On dénombre plus de 10 expulsions de logements par jour à Bruxelles. 917 Belges possèdent plus de 50 biens immobiliers ». Le collectif « NoMeritocracy » invite donc toustes les citoyennes ayant un patrimoine inférieur à 10 millions d'euros à venir parader le 13 septembre à 14h à Uccle dans le quartier Prince d'Orange à l'appel du collectif Stop The Rich pour instaurer démocratiquement une RMA. Contact presse : nomeritocracy@riseup.net -
Football : les femmes gagnent du terrain
Bonnes nouvelles ! Alors que le football féminin espagnol fait progresser les conditions des joueuses, en trouvant un accord pour concilier carrière et maternité, les médias britanniques font progressivement évoluer leur couverture médiatique.
L’article Football : les femmes gagnent du terrain est apparu en premier sur Les Nouvelles News.
-
« No ICE in Belgium » : le cabinet du ministre Pierre-Yves Jeholet tagué à Namur
 On peut lire sur sud info :
Le cabinet de Pierre-Yves Jeholet, ministre et vice-président du Gouvernement wallon, a été pris pour cible à Namur. Plusieurs inscriptions ont été tracées à la bombe de peinture rouge sur la façade du bâtiment.
Sur les murs, on peut notamment lire en grandes lettres « No ICE in Belgium », une référence à l'agence fédérale américaine chargée notamment du contrôle de l'immigration, Immigration and Customs Enforcement (ICE), qui fait polémique. Un autre tag reprend simplement le mot « Belgium », accompagné de ce qui ressemble à un symbole anarchiste. De la peinture rouge a également été projetée sur la plaque officielle de la Wallonie installée à l'entrée du bâtiment.
« Je ne suis pas impressionné »
Pierre-Yves Jeholet assure ne pas vouloir se laisser intimider par le message laissé sur la façade. « Je ne suis pas impressionné par quelques tags. Ils seront effacés. » Et le vice-président du Gouvernement wallon entend rapidement tourner la page : « Je préfère consacrer mon énergie aux défis de la Wallonie qu'aux gesticulations de quelques activistes. »
Ces faits interviennent dans un contexte où les bâtiments et sièges politiques sont régulièrement utilisés comme cibles lors d'actions de protestation. Pas plus tard que vendredi dernier, des actions de la FGTB devant les sièges du MR et des Engagés avaient provoqué de vives réactions. Des affiches avaient notamment été collées sur la vitrine du MR, tandis qu'un fumigène avait été allumé devant le bâtiment des Engagés. Les deux partis avaient annoncé leur intention de déposer plainte, tandis que la FGTB contestait avoir commis des dégradations. Il n'existe toutefois aucun lien entre la FGTB et le tag laissé sur le cabinet de Pierre-Yves Jeholet.
Plus largement, la question des dégâts occasionnés aux bâtiments et infrastructures publics lors de mouvements sociaux a déjà été soulevée au Parlement wallon. À la suite des trois jours de grève de novembre 2025, le ministre François Desquesnes avait toutefois indiqué ne pas disposer d'un recensement global des éventuelles dégradations touchant les infrastructures des pouvoirs locaux.
-
Septeo rachète Lexbase : une nouvelle étape dans la consolidation du secteur de la legaltech à l’heure de l’IA
Quelques mois seulement après avoir finalisé l’acquisition de l’entreprise allemande stp.one, Septeo annonce ce 3 septembre 2026 le rachat de l’éditeur Lexbase. Le montant de cette opération n’est pas communiqué.
-
Un appel vidéo et un filtre : voici la faille qui donne accès à vos photos WhatsApp sans déverrouiller le téléphone
Depuis quelques jours, une manipulation circule sur les réseaux sociaux : elle permettrait d'accéder à toute la galerie photo d'un téléphone Android via WhatsApp, sans même connaître le code de verrouillage. Nous l'avons testée, elle fonctionne.
-
PROTESTBASE.BE Agenda Militant
 A partager car ça fonctionne très bien, je viens de découvrir ce trucs !
https://protestbase.be/manifestations/bruxelles
Un site et une application fluide qui compile différent agenda, dont Stuut pour les rendre disponibles dans une interface accessible.
Ça existe depuis janvier et l'application s'améliore avec les retours et les usages.
"Protest Base, c'est une appli et un site où tu peux découvrir et suivre les manifs, grèves et rassemblements près de chez toi, de façon anonyme et sans partager tes données perso.
Notre mission ? Te permettre de rester au courant des mouvements sociaux et de t'engager tout en protégeant ta vie privée.
On croit que tout le monde devrait avoir le droit de savoir ce qui se passe autour de soi."
Les avantages : en publiant sur Stuut vos appel à action ont des chances d'y être relayé. Donc postez tout sur Stuut ! Et ça ne fait pas un outils qui remplace un autre outils. Si tu ajoute @ProtestBase dans tes post Insta, iels en feront la promotions moins besoin d'avoir instagram (qui ne eprmettait pas la création d'event) moins besoin d'avoir facebook pas obliger d'avoir l'app pour consulter, tout est aussi sur leur site accès aux évènements syndicaux accès aux actions associatives accès aux actions diasporiques tri par plusieurs ville de Belgique (donc pas Bruxello-centré) ! Bruxelles Anvers Gand Liège Charleroi Bruges Louvain Namur Mons Hasselt
Désavantage : On ne sais pas qui il y a derrière (comme stuut) ni comment ça tiendras dans le temps (mais stuut non plus) mais d'après les posts sur les réseaux sociaux, ça émerge des mouvements de soutiens pour le peuple Palestinien et leur code est open source : https://github.com/ProtestBase-App/protest-base donc c'est très rassurant. C'est un peu moche, et c'est rassurant aussi.
-
Canicule : des médecins portent plainte contre la dangereuse inaction du gouvernement
« C’est intolérable de recevoir des patients fragiles, alors qu’il fait plus de 40 °C dans les chambres. Les perfusions ne tiennent même pas à cause de la transpiration qui empêche le maintien des pansements. En pédiatrie, c’est encore pire. »
Cet article Canicule : des médecins portent plainte contre la dangereuse inaction du gouvernement est apparu en premier sur La Relève et La Peste.
-
Google publie les modalités d’accès à son dataset de recherche européen pour les moteurs concurrents
Ce qu'il faut retenir :
- Google doit partager un "Search Dataset" anonymisé (données de classement, de requêtes, de clics et de vues) avec les moteurs de recherche concurrents établis dans l'EEE, y compris les chatbots IA dotés de fonctions de recherche.
- L'accès est soumis à des conditions strictes d'éligibilité : ancienneté ou financement minimum, seuil de 50 000 utilisateurs mensuels dans l'UE, absence de lien avec des acteurs étatiques hors EEE ou des entités sanctionnées.
- Les tarifs suivent des conditions FRAND (justes, raisonnables et non discriminatoires), limitées aux coûts marginaux de mise à disposition des données plus un taux de rendement défini.
- Le cadre juridique découle des Mesures adoptées par la Commission européenne le 16 juillet 2026, qui précisent les obligations de Google au titre de l'article 6(11) du DMA.
Un partage de données imposé par le DMA
Le 6 septembre 2023, la Commission européenne a désigné Google comme gatekeeper au sens du DMA. Cette désignation entraîne pour l'entreprise une série d'obligations, dont celle de donner accès à certaines données de recherche à ses concurrents. Dès mars 2024, Google avait commencé à mettre à disposition des données anonymisées pour se conformer à l'article 6(11) du DMA.
Le 16 juillet 2026, la Commission européenne est allée plus loin en adoptant des mesures précisant concrètement comment Google doit remplir cette obligation. Ces mesures définissent le périmètre exact du Search Dataset que Google doit désormais partager avec les moteurs de recherche éligibles.
Ce que contient le Search Dataset
Le dataset couvre à la fois les résultats de recherche gratuits et payants. Il regroupe des données anonymisées générées par les utilisateurs sur Google Search, réparties en quatre catégories :
- Les données de classement (ranking)
- Les données de requêtes (query)
- Les données de clics (click)
- Les données de vues (view)
Ces informations concernent les recherches effectuées dans l'Espace économique européen (EEE). Elles sont accessibles aux moteurs de recherche tiers, y compris les chatbots dotés de fonctionnalités de recherche, à condition qu'ils opèrent dans l'UE ou l'EEE.
Trois conditions encadrent le partage
Google précise que l'accès aux données répond à trois exigences principales.
D'abord, les conditions tarifaires doivent respecter le cadre FRAND : les tarifs sont limités aux coûts marginaux liés à la mise à disposition des données, auxquels s'ajoute un taux de rendement fixé par les Mesures.
Ensuite, l'anonymisation doit être robuste. Alphabet est tenu de mettre en place des mesures techniques et contractuelles solides pour garantir que les données partagées ne permettent pas d'identifier des personnes.
Enfin, Alphabet doit évaluer où et comment les données seront traitées. Si un candidat prévoit de transférer les données hors de l'EEE vers un pays sans décision d'adéquation européenne, Alphabet doit s'assurer d'un niveau de protection équivalent à celui garanti dans l'EEE, sous peine de rejeter la demande.
Qui peut demander l'accès
Google a détaillé les critères d'éligibilité que doit remplir un candidat pour espérer recevoir les données :
- être reconnu comme fournisseur d'un moteur de recherche en ligne au sens de l'article 2(6) du DMA
- opérer dans l'EEE, c'est-à-dire cibler des utilisateurs situés dans cette zone
- ne pas être sous le contrôle, direct ou indirect, d'un acteur étatique non membre de l'EEE
- ne pas être sous le contrôle, direct ou indirect, d'une personne physique ou morale visée par des sanctions ou mesures restrictives de l'UE
- justifier d'une activité suffisante : soit avoir proposé des services de moteur de recherche dans l'UE depuis au moins deux ans, soit avoir été fondé depuis moins de deux ans tout en ayant levé plus de 50 millions d'euros, et dans tous les cas avoir compté au moins 50 000 utilisateurs actifs mensuels dans l'UE au cours de l'année écoulée
Un cadre également pensé pour la responsabilité des données
Les mesures de la Commission ne se limitent pas à fixer qui peut candidater. Elles définissent aussi la fréquence de mise à disposition des données, les usages autorisés, et la responsabilité qui incombe aux destinataires puisqu'ils recevront des données à caractère personnel. Des exigences techniques et organisationnelles précises encadrent la ségrégation des données, le contrôle des accès et la journalisation des opérations, le tout soumis à un audit et un reporting par des tiers.
L'accès aux données est par ailleurs conditionné à l'acceptation des conditions de licence fixées par Google. Les entreprises qui estiment remplir les critères peuvent déposer une demande via le formulaire mis en ligne par Google.
L’article "Google publie les modalités d’accès à son dataset de recherche européen pour les moteurs concurrents" a été publié sur le site Abondance.
-
L'administration Trump qualifie un hébergeur alternatif italien de « terroriste » : pourquoi il faut s'inquiéter
-
J’ai testé le Narwal Freo 20 et je passe beaucoup moins souvent la serpillière
Le Freo 20 est le nouvel aspirateur robot haut de gamme de Narwal. Encore assez méconnue en Europe, la marque chinoise avance pourtant une fiche technique particulièrement ambitieuse : 31 000 Pa d’aspiration, deux caméras pour éviter les obstacles, une station presque entièrement autonome et surtout un système de lavage assez différent de ce que propose la concurrence.
-
L'administration Trump qualifie un hébergeur web alternatif italien de « terroriste » : pourquoi il faut s'inquiéter
-
Rencontre avec Arya Meroni autour de son livre 'C'est la loose finale'
Quand ?
Le 16 septembre à 19h30Où ?
Le Monte en l'air 2 Rue de la Mare 75020 ParisArya Meroni sera l'invitée de la librairie Le Monte-en-l'air (2 rue de la Mare 75020 Paris) le mercredi 16 septembre à 19h30 à l'occasion de la sortie de son ouvrage « C'est la loose finale : Remporter la bataille culturelle ou gagner la guerre politique » aux éditions La Découverte.
Présentation de l'ouvrage par la maison d'édition :
Un texte incisif aux prises avec l'actualité qui tente de répondre à une question très importante : pourquoi la gauche n'arrive pas à l'emporter sur l'extrême droite.
Féminisme, antiracisme, luttes écologistes, anticapitalistes et LGBTQIA+... Comment se fait-il que le dynamisme des mouvements sociaux n'entraîne pas de véritables transformations sociales et peine à se traduire politiquement ? Pour lutter contre le fatalisme dans un monde qui bascule à l'extrême droite, Arya Meroni analyse lucidement les échecs du bloc progressiste et appelle à transformer nos luttes.
- Voir aussi le Monte en l'Air
- Voir la page Facebook
-
Imaginer la paysannerie de demain - Soirée débat
Quand ?
Le 8 septembre à 19h30Où ?
Le champ des possibles 93, boulevard Macdonald, 75019, ParisL'avenir te fait peur ?
Tu aimerais remplacer la fuite en avant totalitaire et productiviste par un mode de vie respectueux de la terre, des saisons et de la diversité culturelle ?
Tu as à coeur d'expérimenter en collectif les savoir-faire de susbistance du futur ?
Viens imaginer avec nous la paysannerie de demain alors !
Et ramène de quoi participer à l'apéritif :-)
-
Les particules élémentaires de la puissance européenne : les risques d'une disparition de l'industrie chimique du continent
 Source : Le Grand Continent
-
Une élue de gauche et son compagnon victimes d'une violente agression raciste en marge d'un match de l'OL
 Source : L'Humanité
-
Entre discours et pratiques : le sexisme au sein de la classe politique de gauche belge
 Source : Axelle Magazine - Belgique
« Je ne dirais pas du tout que les hommes de gauche sont plus vertueux [en termes de sexisme] que les hommes de droite, je ne le pense vraiment pas. Et pour moi, c'est très lié au rapport de force. Quand tu te retrouves dans le noyau dur du parti, là où se jouent tous les enjeux : qui sera tête de liste, qui sera ministre ? À un moment où il faut montrer ses muscles, là, ils peuvent t'écrabouiller », déclare Caroline Désir, députée bruxelloise du Parti socialiste de Belgique.
Sur le même sujet
 Contretemps
« Combattre les violences sexistes et sexuelles, c'est garantir la place des femmes dans la CGT »
« Dragues lourdes et insistantes » lors de fêtes de partis, référence à son ton « sexy » quand elle s'énerve : cette ex-ministre de l'Éducation en Fédération Wallonie-Bruxelles sait de quoi elle parle, rapporte Axelle Magazine dans ce recueil de témoignages de politiciennes de gauche. Mais comme d'autres, Caroline Désir se dit optimiste grâce à « une nouvelle génération de militantes ».
-
« Si je suis là, c'est à cause de Bolloré » : de la ferme guinéenne jusqu'aux champs de Loire Atlantique, le voyage d'Oumar Keita, travailleur agricole
 Source : Rural
-
Entre discours et pratiques : le sexisme au sein de la gauche politique belge
Source : Axelle Magazine - Belgique -
Agenda Lutte & Démosphère : vos RDV militants rennais !

Vous trouverez ici deux agendas militants pour Rennes et ses alentours. Ils sont alimentés et modérés régulièrement par des personnes sympathiques (disctinctes d'expansive.info).
Et pensez aussi à publier [1] sur expansive.info ! 😀
L'Agenda Lutte
Il est extrait de la boucle signal "Agenda Lutte" (accessible ici) qui s'est lancé pendant le mouvement du 10/09.
✏️ Fonctionnement :
- Pas de discussions sur cette boucle, qui est comme son nom l'indique, un agenda (et non un fil info). Seules quelques modérateurices effectuent les mises à jour (quasi quotidiennes).
- Vous pouvez leur demander d'ajouter des choses en remplissant un formulaire (accessible ici). Iels privilégient les appels régionaux (Rennes et ses alentours), ou appels nationaux mais principalement accessibles en transports en commun ou en stop.
- Le post en sauvage est possible pour des évènements à venir dans les 24h, mais restons lisibles et concises.
Nous essaierons de mettre à jour cet agenda sur cette page aussi régulièrement que possible.
Agenda Lutte
(MAJ : 04/09 - 11h)Vendredi 4
📣🐄🐐🐇17h Rennes 2, bat L, amphi L2 par Sentience : Conférence : le sentientisme, un projet politique contre tous les suprémacismes : Dans le cadre des Universités d'été de Sentience https://www.instagram.com/p/DcbcqZFNXE4/?igsi=MzRlODBiNWFlZA%3D%3D
Samedi 5
✊️🥔🥬9h45 à la Ferme en Cavale Samedi prochain pour un chantier de récolte de patates ! On vous propose ensuite de partager un repas, chacun.e ramène ce qu'il peut et le partage ! On en profitera pour se partager l'agenda des mobilisations sociales de la rentrée. L'apres-midi sera un temps de réunion, qui reste ouvert pour les personnes qui veulent s'impliquer a la prochaine saison !
On espère vous y retrouver nombreux.ses !!
✊️📣14 - 17h République par AG antispéciste Rennes : Manifestation contre l'exploitation animale : 14h village associatif / 15h30 départ en manif. Contact : agantispecisterennes@riseup.net
✊️🇵🇸 15 - 16h30 place République rassemblement hebdomadaire de soutien au peuple Palestinien, par l'AFPS
✊️17h square le Gall la Salle par le collectif de la Touche (résidentes et résidents du quartier) : Rassemblement de contestation du projet immobilier entraînant la suppression d'un ilôt de fraicheur et l'abattage de plus d'une dizaine d'arbres, + d'infos ici https://www.facebook.com/groups/1769369260347477/events
📣📽🐄🐐🐇18h30 Association du Bourg L'Evêque, 16 rue Papu par Sentience : Projection : comment comprendre le langage des aliens : Dans le cadre des Universités d'été de Sentience ; Prix libre : https://framaforms.org/formulaire-dinscription-aux-universites-dete-de-sentience-2026-1787065882Dimanche 6
📣🐄🐐🐇🎲12h30 Association Bourg L'Evêque, 16 rue Papu par Sentience : Loto déchaîné : L'événement est ouvert à toustes et à prix libre ! Chaque personne jouera avec 2 grilles de loto (ici les plus bourges n'auront pas plus de chance de gagner des lots) Cet événement s'inscrit dans le cadre des Universités d'été de Sentience, qui auront lieu du 3 au 6 septembre à Rennes ! https://www.instagram.com/p/DcrEJoitU3i/?igsi=MzRlODBiNWFlZA%3D%3D
📣 ⚒️⚙️16h00 Local Armand Vitesse ! (18, square Louis Armand ) par La goupille : Atelier goupille : Hello ! On vous propose un atelier outillage et de fabrication collective de GOUPILLES avec @lesgoupilles, collectif d'accrochage indécrochable. Ce petit objet discret et pratique qui permet de suspendre indéfiniment des banderoles et autres merveilles. Venez équiper votre collectif pour vos futures actions et rencontrer d'autres collectifs pour des actions communes." Durée : 2h et nombre de places : par groupe de 6 max. " SI ça vous intéresse, rejoignez ce groupe signal : https://signal.group/#CjQKIGL4CRyLyBxJ_D2PnGW_NVeldjsBzjF2fZvvjqfHWAIpEhDX8T62F6An7vMaXRICRZon On en fermera l'accès quand la jauge sera pleine ! À vite :) ; Prix libre
Sur réservationLundi 7
✊️🟣18h30 République : Mobilisation Enfantiste et Féministe : Rassemblement pour qu'il n'y ait plus jamais de victimes.
Mardi 8
📣13h12, Hôtel Pasteur 2 place Pasteur, initiative citoyenne de recherche collective et populaire par Mad Faith § TheMany en partenariat avec l'Hôtel Pasteur de Rennes : 1res Conversations sur le Droit de Vote -> Droit, ou Devoir ? / Pourquoi ne pas voter ? (en s'appuyant sur la réalité juridique belge où le vote est obligatoire et sans objectif de réponse unilatérale à la question posée) + d'informations et réservations ici :https://radical-plurals.com/programme-de-notre-recherche-a-lhotel-pasteur-en-septembre-octobre-2026/
En réservant précisez le créneau qui vous intéresse (De 13H12 à 15H / De 15H12 à 17H / De 19H30 à 21H20)
📣🎭20h au Bigre Lieu, 8 place du Colombier, conférence gesticulée par Lucie Petitprez : Comment sauver l'amour ? De la dépendance affective à la révolution des relations. Rémunération libre et consciente au chapeau, durée 1h30. A partir de 12 ans. + d'infos ici https://rennes.demosphere.net/rdv/19641Jeudi 10
📣13h12, Hôtel Pasteur 2 place Pasteur, initiative citoyenne de recherche collective et populaire par Mad Faith § TheMany en partenariat avec l'Hôtel Pasteur de Rennes : 2d moment de Conversations sur l'expérience de votant.e.s -> Plaisir, ou Corvée ? (en s'appuyant sur les expériences personnelles des participant.e.s)
+ d'informations et réservations ici : https://radical-plurals.com/programme-de-notre-recherche-a-lhotel-pasteur-en-septembre-octobre-2026/
En réservant précisez le créneau qui vous intéresse (De 13H12 à 15H / De 15H12 à 17H / De 19H30 à 21H20)
📣19h (accueil 18h45) au BAM, 2 rue André Trasbot, par A2C Rennes : discussion publique "présidentielles 2027 : agir ou élire faut-il choisir " Déroulement : 20-30min d'introduction d'un.e camarade, pour donner une base commune à tout le monde, puis 15min de discussion en petits groupes, pour échanger sur nos interrogations, ce qu'on a compris ou pas, puis 1h pour débattre, partager nos expériences et dégager des pistes stratégiques puis vers 21 h, des pâtes au pesto et une table de presse à PRIX LIBRE avec temps de pose de questions (techniques, tabous, autres) sur A2C !
📣🎭20h30 au BAM, 2 rue André Trasbot, conférence gesticulée par Lucie Petitprez : Comment sauver l'amour ? De la dépendance affective à la révolution des relations. Rémunération libre et consciente au chapeau, durée 1h30. A partir de 12 ans. + d'infos ici https://rennes.demosphere.net/rdv/19640Vendredi 11
🎭💧20h au 360, 6 cours des Alliés, par la Compagnie Safar : spectacle - Marées. Le 19 septembre 2010, sur une plage, deux manifestations se font face. En bas, les écologistes dénoncent les algues vertes. En haut, sur la dune, des agriculteurs contestent cette accusation. Entre les deux, une frontière invisible. gratuit, dans la limite des places disponibles. Pour en savoir plus : https://ciesafar.com/marees/
(réservation conseillée : https://www.helloasso.com/associations/cie-safar/evenements/marees )Samedi 12
✊️🇵🇸 15h - 16h30 place République rassemblement hebdomadaire de soutien au peuple Palestinien, par l'AFPS
Lundi 14
✊️🟣19h Métro Blosne : Mobilisation Enfantiste et Féministe : Rassemblement
📣🟣20h au Polyblosne 1, blv de Yougoslavie : Mobilisation Enfantiste et Féministe : Table ronde Loi intégrale ou pas : mettre un terme aux violencesMardi 15
✊️13h devant la CPAM, cours des Alliés, par la CGT du CHU de Rennes : mobilisation pour reconquérir notre Sécurité Sociale
🌱🍄🌾18h Parc de la Plaine de Baud : Balade à la rencontre des plantes : Le vivant végétal autour de nous nous offre plein de cadeaux si on sait les reconnaitre ! Nous créeons une autre rélation avec notre entourage avec la pratique de la ceuillette sauvage. On apprendra à identifier quelques plantes comestibles de la saison et aussi celles qu'on doit éviter. Durée environ 1h30, je vous propose de rester pour un gouter-piknik partagé après, si le temps le permet. Je ramenera des preparations végétales à déguster. *PRIX LIBRE* 15 personnes max. Inscriptions sous 07.51.15.48.06 Plus d'info sur likken.noblogs.orgMercredi 16
🎵🎭19h au Dibar, 7 Place Thérèse Pierre : Cabaret Politique Intimiste 3/3 : VAPEURS : plus d'info : https://rennes.demosphere.net/rdv/19535
📣20 heures au local La Commune, 17 Rue de Châteaudun par le Groupe La Sociale et la Fédération Anarchiste : causerie populaire "Crise énergétique et Désastres environnementaux : Peut-on faire confiance à la "transition écologique" et aux solutions technologiques ? "Samedi 19
✊️Mobilisation contre la loi permis de tuer, par plusieurs organisations. initiative nationale en cours de construction à Rennes, + d'infos à venir.
📣9h30-12h30 au 35 rue d'Échange par l'Orlib : Formation observateurice : cette matinée permettra de découvrir l'Observatoire, ses missions, son cadre juridique et déontologique et le rôle des observateur·ice : Sur inscription : https://framaforms.org/inscription-a-la-formation-initiale-de-lorlib-du-samedi-19-septembre-2026-1787926753?utm_source=ig&utm_medium=social&utm_content=link_in_bio : Plus d'info : https://www.instagram.com/p/DcrAo9MOpxe/
🎉🍽🎲🎵 10h30 jusqu'au bout de la nuit, champ du village des indignés, en face du Univers, CHATEAUGIRON : Fête des solidarités, soirée fest-noz et musiques africaines, repas, tables rondes, village des solidarités locales, bourse aux vélos, jeux, ateliers et pleins d'autres choses. Pour se rencontrer et faire vivre la solidarité proche de chez nous ! Programme détaillé et réservations à venir.
📣⚙️13h12, Hôtel Pasteur 2 place Pasteur, initiative citoyenne de recherche collective et populaire par Mad Faith § TheMany en partenariat avec l'Hôtel Pasteur de Rennes : Ateliers créatifs sur le Vote -> Imaginer le cadre idéal de vote. + d'informations et réservations ici : https://radical-plurals.com/programme-de-notre-recherche-a-lhotel-pasteur-en-septembre-octobre-2026/
En réservant précisez le créneau qui vous intéresse (De 13H12 à 15H / De 15H12 à 17H / De 19H30 à 21H20)
🟣🎉🎲🎵✊️ ANNULÉ pour appel à la mobilisation contre la loi "Permis de tuer" 14h-00h30 BàM (Bâtiment à Modeler), 2 rue André Trasbot (Cleunay) par noustoutes35-rennes : Kermesse féministe ! : Pour commencer l'année militante, viens partager ce temps militant et festif : il y aura des jeux pour grands et petits, une tombola,des discussions politiques pour attaquer l'année militante et échanger sur les actualités, un quizz Féministe, un Drag Show, de quoi se désaltérer et se sustenter tout au long de la journée, une boom pour clôturer la journée.
✊️🇵🇸 15h - 16h30 place République rassemblement hebdomadaire de soutien au peuple Palestinien, par l'AFPS
✊️15h esplanade Charles de Gaulle : Manifestation contre le permis de tuer et pour le droit à la vie.Dimanche 20
📣⚙️13h12, Hôtel Pasteur 2 place Pasteur, initiative citoyenne de recherche collective et populaire par Mad Faith § TheMany en partenariat avec l'Hôtel Pasteur de Rennes : Ateliers créatifs sur le Vote -> Imaginer le cadre idéal de vote. + d'informations et réservations ici :https://radical-plurals.com/programme-de-notre-recherche-a-lhotel-pasteur-en-septembre-octobre-2026/
En réservant précisez le créneau qui vous intéresse (De 13H12 à 15H / De 15H12 à 17H / De 19H30 à 21H20)Lundi 21
18h30 à la Maison Internationale de Rennes, 7 quai chateaubriand par ATTAC et la Quadrature du Net :
Intervention de Myriam Michel (coordinatrice La Quadrature) suivie d'une discussion avec les participant.es au sujet des questions de surveillance qui inquiètent : fichage, vidéosurveillance et vidéosurveillance algorithmique, reconnaissance faciale, surveillance en ligne mais aussi interconnexion des fichiers des administrations, avec un focus sur la surveillance des militant.es et sur ce qui se passe autour de Rennes : https://rennes.demosphere.net/rdv/19674Mardi 22
📣13h12, Hôtel Pasteur 2 place Pasteur, initiative citoyenne de recherche collective et populaire par Mad Faith § TheMany en partenariat avec l'Hôtel Pasteur de Rennes : 3e moment de Conversations sur la Liberté de Vote -> Consentement éclairé, ou influences et propagande ? (en s'appuyant sur les expériences personnelles des participant.e.s) + d'informations et réservations ici : https://radical-plurals.com/programme-de-notre-recherche-a-lhotel-pasteur-en-septembre-octobre-2026/
En réservant précisez le créneau qui vous intéresse (De 13H12 à 15H / De 15H12 à 17H / De 19H30 à 21H20)Jeudi 24
✊️💧🌱🌿9h lieu inconnu pour le moment : Vote du SAGE Vilaine : Le 24 septembre sera ENFIN voté le SAGE Vilaine, document réglementant l'ensemble des usages de l'eau et les moyens de sa protection, mais également les moyens de lutte contre les sécheresses et les inondations. La FNSEA, les JA et la CR se mobiliseront indubitablement pour empêcher son vote, faisons entendre la voix des citoyen.nes, paysan.nes et de l'écosystème non humain. ---lieu à venir---
📣19h (accueil 18h45) à Cœurs Résistants, 4 rue du faux pont, par A2C Rennes : discussion publique "nos collectifs et nos syndicats suffisent-ils pour faire la révolution ?" Déroulement : 20-30min d'introduction d'un.e camarade, pour donner une base commune à tout le monde, puis 15min de discussion en petits groupes, pour échanger sur nos interrogations, ce qu'on a compris ou pas, puis 1h pour débattre, partager nos expériences et dégager des pistes stratégiques puis vers 21 h, des pâtes au pesto et une table de presse à PRIX LIBRE avec temps de pose de questions (techniques, tabous, autres) sur A2C !Samedi 26
🟣🎉🎲🎵✊️13h-00h aux Ateliers du Vent, 59 rue Alexandre Duval par le Planning Familiale 35 : 4e édition de "Veille à ton droit" : A l'occasion de la journée pour le droit à l'avortement, nous organisons la 4e édition de "Veille à ton droit" le samedi 26 Septembre, pour les droits en santé sexuelle et au bénéfice de la caisse IVG Délais Dépassés ! Prix Libre – Prévoir des espèces - Accueil d'enfants par le collectif La Bulle (pour inscrire vos enfants : accueildenfants@riseup.net, avec l'âge de l'enfant et un contact) https://www.instagram.com/p/Dcgd6UGDD4B/
✊️🇵🇸 15h - 16h30 place République rassemblement hebdomadaire de soutien au peuple Palestinien, par l'AFPS
✊️💧🌱🌿mobilisation nationale pour le climat, le vivant, la paix et la justice sociale + d'infos à venirLundi 28
📣🔻🟣 15-17h et/ou 19-21h au Cridev, 41 avenue Jean Janvier : TRAHIR LE BINAIRE. Rendez-vous pour partager réflexions, expériences et collations : mise-en-causeries de nos échos. Bienvenue à tout le monde ! Ramenez un objet dont vous pouvez vous séparer qui symbolise vos relations au Genre (ou plusieurs si vous le souhaitez). + d'infos ici https://www.cridev.org/
Mardi 29
✊️Appel à grève et manifestation fonction publique + d'infos à venir
📣🟣⚙️🔨18h au 360, 6 cours des Alliés par Rennes Antisexiste : Viens découvrir les différents modes de contraception masculine et fabriquer ton propre anneau testiculaire. https://www.instagram.com/rennesantisexiste/Jeudi 1er octobre
📣🗺17h45-19h aux Champs Libres : Rencontre QGIS-bzh : Venez avec vos questions sur l'utilisation et/ou la communauté QGIS, et avec vos connaissances. Nous échangerons autour des besoins des participants, en coopération (chacun participe) et en toute convivialité ! https://mobilizon.fr/events/d6a65db6-4454-4da8-9236-a9d930095cec
Samedi 3 octobre
✊️12h Mobilisation internationale STOP PESTICIDE à SAINT PIERRE LA GARENNE (Eure) programme complet ici https://lessoulevementsdelaterre.org/blog/stop-pesticides-mobilisation-internationale-le-3-octobre-2026
plus d'infos ici stop-syngenta3oct.com
✊️14h place de la République, PARIS, par L214, marche pour la fermeture des abattoirs, avec une vegan place, ouverte au public de 12h à 18h : associations, stands, restauration végétale, rencontres…
🍽🎵Et après la Marche ? La journée pourra se prolonger au Point Éphémère avec L214 et l'association FUTUR : buffet vegan, concert de Res Turner et Djamhellvice, puis DJ set jusqu'à 2 h du matin. nombre de places limité, réservations ici : https://www.helloasso.com/associations/association-l214/evenements/soiree-marche-pour-la-fermeture-des-abattoirs-2Samedi 10 octobre
🚜✊12h à la Paquelais, VIGNEUX DE BRETAGNE (44) - zad NDDL, à pied, en tracteur, en vélo, des semis contre le CRA : manifestation contre l'utilisation de terres de la zad pour construire un Centre de Rétention Administrative à Nantes.
lien site : https://zadforever.blog/2026/08/13/des-semis-contre-le-cra-%c2%b7-10-octobre-26-%c2%b7-la-paquelais/Samedi 24 et Dimanche 25 octobre
✊️ Appel à bloquer le congrès du RN à ORLEANS
✊Samedi 10h30 manifestation dans Orléans, après midi village antifasciste
✊Dimanche après midi grande manifestation contre le meeting de lancement de la campagne présidentielle du RN📆 Rejoindre la boucle Agenda Lutte : https://signal.group/#CjQKIK17aX9Yb9PDxmSWY_I1eNTAeL22PCqU-ukQD0R0UrSoEhCZpRiHu2Uz1AKkxv2oK_-0 📆
⚙️Rejoindre l'équipe de l'Agenda Lutte : https://signal.group/#CjQKIHYF6wfEkXnvHQ5Ac0Shs_r5Q3nPJolcruidjUf1FMr8EhDJNyhoYNjfKHq45aH2fECs ⚙️Démosphère Rennes
Ceci est l'agenda militant historique de Rennes.
Il est actualisé automatiquement depuis le site Démosphère Rennes.Rendez-vous sur leur site pour proposer vos événements, ou accéder à davantage d'outil, comme l'exportation automatique vers votre calendrier personnel par exemple.
agenda
[1] Lis le guide de publication !
Nous réfléchissons à des solutions techniques pour fusioner Agenda Luttes, notre agenda Expansive et Démosphère, si vous avez envie d'y réfléchir aussi contactez-nous ! 😀
-
Une entreprise militaire belge contrôlée par Israël incendiée à Liège
Dans la nuit du 31 août les locaux de BATS, un maillon du complexe militaro-industriel israélien, ont été incendiés à Liège.
L’article Une entreprise militaire belge contrôlée par Israël incendiée à Liège est apparu en premier sur Contre Attaque.
-
« Les mères qui refusent de donner un autre fils à la guerre »
« Laissez-le partir ! » : Les femmes ukrainiennes et la résistance à la mobilisation forcée » « La machine de guerre demande : « De combien d’hommes avons-nous encore besoin ? » La mère demande : « Combien de fils devront encore disparaître ? » C’est peut-être pour cela que ces femmes qui résistent à la […] -
CRA : les obligations incombant aux fabricants
Le règlement (UE) 2024/2847 relatif à la cyber-résilience (CRA) (1) marque un tournant historique pour l’écosystème numérique européen [16, 57]. Pour la première fois, l’Union européenne impose des exigences de cybersécurité horizontales obligatoires pour tous les « Produits Comportant des Éléments Numériques » (PCEN)
Il fait peser sur le fabricant l’essentiel des obligations du dispositif. L’article 13 du CRA, entièrement consacré aux obligations des fabricants, dresse une liste dense de vingt-cinq paragraphes. Plutôt que de la parcourir dans son ordre numéroté, il est utile de la restituer selon la logique opérationnelle qu’elle recouvre : de la conception du produit jusqu’à sa fin de vie.Le fabricant, notion fonctionnelle et non statutaire du CRA
Le CRA définit le fabricant comme toute personne physique ou morale qui conçoit, développe ou fait développer un produit comportant des éléments numériques et le commercialise sous son propre nom ou sa marque, à titre onéreux ou gratuit (art. 3, point 13).
Cependant, le législateur européen a posé un principe fort de responsabilisation de la chaîne : le risque de requalification. En effet, la qualification de fabriquant n’est pas réservée aux éditeurs de logiciels ou aux industriels : un importateur, un distributeur ou toute entreprise qui met un produit sur le marché sous son propre nom, ou qui lui apporte une modification substantielle, est réputé fabricant et se voit appliquer l’intégralité des articles 13 et 14 (art. 21 et 22). La première étape d’une mise en conformité consiste donc à vérifier, produit par produit, si l’entreprise endosse ce rôle.1e étape du CRA : cartographier et documenter les risques (Security by Design)
Avant toute mise sur le marché, le fabricant doit procèder à une évaluation des risques de cybersécurité du produit, prenant en compte son utilisation prévue et son utilisation raisonnablement prévisible (art. 13, § 2 et 3).
Cette évaluation n’est pas un exercice ponctuel : elle est documentée et mise à jour pendant toute la période d’assistance, et détermine la manière dont les exigences essentielles de l’annexe I, partie I, s’appliquent concrètement au produit. Elle est intégrée à la documentation technique prévue à l’article 31 ; lorsqu’une exigence n’est pas applicable, le fabricant en justifie l’écart (art. 13, § 4).2e étape du CRA : sécuriser les composants tiers
Le fabricant fait preuve de diligence raisonnable lorsqu’il intègre des composants obtenus auprès de tiers, y compris des composants open source non commercialisés (art. 13, § 5). Lorsqu’une vulnérabilité est identifiée dans un composant intégré, l’obligation est double :
• la signaler à l’entité qui en assure la maintenance,
• et partager, le cas échéant, le correctif développé (art. 13, § 6).
Ces échanges, ainsi que toute information pertinente reçue de tiers, sont documentés de manière systématique et proportionnée à l’ampleur du risque (art. 13, § 7).3e étape du CRA : organiser la gestion des vulnérabilités dans la durée
C’est l’un des apports structurants du CRA : le fabricant garantit une gestion efficace des vulnérabilités pendant toute une période d’assistance qu’il détermine lui-même, en fonction de la durée d’utilisation attendue du produit – avec un plancher impératif de cinq ans, sauf si le produit est destiné à un usage plus bref (art. 13, § 8).
Il tient des politiques de divulgation coordonnée des vulnérabilités et assure la disponibilité des mises à jour de sécurité pendant dix ans au minimum après leur émission, ou pour le reste de la période d’assistance si celle-ci est plus longue (art. 13, § 9).
Le fabricant qui met sur le marché des versions logicielles substantiellement modifiées peut concentrer sa conformité sur la dernière version, à condition d’en garantir l’accès gratuit aux utilisateurs des versions antérieures (art. 13, § 10).4e étape du CRA : évaluer la conformité et apposer le marquage CE
Avant la mise sur le marché, le fabricant établit la documentation technique (art. 31) et met en œuvre la procédure d’évaluation de la conformité adaptée à la catégorie du produit – contrôle interne, examen UE de type ou assurance qualité, selon que le produit relève de la catégorie par défaut, des produits importants ou des produits critiques (art. 32).
Cette évaluation débouche sur l’établissement de la déclaration UE de conformité (art. 28) et l’apposition du marquage CE (art. 13, § 12) (2). Le fabricant conserve documentation technique et déclaration de conformité pendant dix ans après la mise sur le marché, ou pendant la période d’assistance si celle-ci excède cette durée (art. 13, § 13).
Il veille également, dans la durée, à ce que les produits fabriqués en série restent conformes malgré les évolutions du processus de production ou des normes applicables (art. 13, § 14).5e étape du CRA : assurer la traçabilité et l’information des utilisateurs
Le fabricant identifie ses produits par un numéro de type, de lot ou de série (art. 13, § 15) et indique ses coordonnées sur le produit, son emballage ou la documentation qui l’accompagne (art. 13, § 16).
Il désigne un point de contact unique, clairement identifiable, permettant aux utilisateurs de signaler des vulnérabilités par un canal de leur choix (art. 13, § 17).
Les informations et instructions destinées à l’utilisateur, énumérées à l’annexe II, accompagnent le produit dans une langue compréhensible et restent accessibles pendant dix ans ou pendant la période d’assistance (art. 13, § 18).
Enfin, la date de fin de la période d’assistance est précisée dès l’achat, de manière claire et accessible (art. 13, § 19).6e étape du CRA : réagir en cas de non-conformité
Dès la mise sur le marché et jusqu’à la fin de la période d’assistance, le fabricant qui constate ou a des raisons de croire que son produit n’est plus conforme prend immédiatement les mesures correctives nécessaires, pouvant aller jusqu’au retrait ou au rappel (art. 13, § 21).
Il coopère avec les autorités de surveillance du marché sur requête motivée (art. 13, § 22) et, en cas de cessation d’activité, informe préalablement ces autorités ainsi que, dans la mesure du possible, les utilisateurs de ses produits (art. 13, § 23).
Pour la France, l’autorité de surveillance du marché désignée est l’ANFR (3).7e étape du CRA : signaler les vulnérabilités activement exploitées et les incidents graves
Applicable dès le 11 septembre 2026, soit près de quinze mois avant l’application générale du règlement (art. 71, § 2), l’article 14 du CRA institue un dispositif de signalement autonome. Le fabricant notifie toute vulnérabilité activement exploitée dont il a connaissance sur la Plateforme Unique de Signalement (SRP, Single Reporting Platform) gérée par l’ENISA, (art. 14, § 1, et art. 16). Les notifications déposées par un fabricant français sur la SRP sont simultanément transmises au CERT-FR (le CSIRT national de l’ANSSI).
Cette notification s’effectue en trois temps :
• une alerte précoce sous 24 heures, dès la prise de connaissance de l’incident grave ou de la vulnérabilité activement exploitée ;
• une notification détaillée sous 72 heures précisant la nature de la vulnérabilité et les mesures correctives déjà prises,
• puis un rapport final dans les 14 jours suivant la mise à disposition d’un correctif (art. 14, § 2).Le même calendrier s’applique aux incidents graves ayant des répercussions sur la sécurité du produit, le rapport final devant alors intervenir dans le délai d’un mois suivant la notification (art. 14, § 3 et 4).
Un incident est qualifié de grave lorsqu’il compromet la disponibilité, l’authenticité, l’intégrité ou la confidentialité de données ou fonctions sensibles, ou lorsqu’il conduit à l’introduction ou à l’exécution d’un code malveillant (art. 14, § 5). Le fabricant informe par ailleurs les utilisateurs concernés de la vulnérabilité ou de l’incident, ainsi que des mesures correctives disponibles (art. 14, § 8). Ce signalement obligatoire, à la différence du signalement volontaire prévu à l’article 15, n’emporte pas, par lui-même, d’aggravation de la responsabilité du fabricant (art. 17, § 4).
Un aménagement est prévu : par dérogation, les amendes administratives ne s’appliquent pas aux fabricants considérés comme des micro ou petites entreprises en cas de non-respect du délai d’alerte précoce de 24 heures (art. 64 § 10).Les sanctions
Le non-respect des exigences essentielles de cybersécurité ou des obligations des articles 13 et 14 expose à une amende administrative pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu (art. 64, § 2).
Les manquements aux obligations connexes (documentation, procédures d’évaluation, marquage) sont sanctionnés à hauteur de 10 millions d’euros ou 2 % du chiffre d’affaires (art. 64, § 3).
En France, l’autorité de surveillance du marché est l’ANFR. Elle dispose d’importants pouvoirs de contrôle (inspections, opérations « coup de balai », droit d’accès aux données et aux codes sources sur requête motivée). L’ANSSI intervient en soutien technique de l’ANFR pour les contrôles les plus pointus et gère la notification des OEC (Organismes d’Évaluation de la Conformité).
Par ailleurs, le non-respect des règles du CRA pourrait engager la responsabilité du fabricant en cas de faille de sécurité dommageable, notamment au titre du régime de responsabilité du fait des produits défectueux ou de la responsabilité contractuelle.Conclusion
L’article 13 du CRA ne se lit pas comme une simple liste d’obligations juxtaposées, mais comme un parcours de conformité continu, de la conception du produit à sa fin de vie. Les fabricants ont intérêt à structurer dès à présent leurs processus internes (évaluation des risques, gestion des vulnérabilités, documentation technique, traçabilité) pour anticiper l’application progressive du règlement, qui débute avec les obligations de signalement dès le 11 septembre 2026.
Notes de bas de page :
(1) Règlement (UE) 2024/2847 du Parlement européen et du Conseil du 23 octobre 2024 concernant des exigences de cybersécurité horizontales pour les produits comportant des éléments numériques (règlement sur la cyberrésilience).
(2) Article « Évolution de la conformité et du marquage CE à l’ère du CRA », Lexing du 16-03-2026.
(3) Article « CRA : une-gouvernance nationale articulée entre Anssi et ANFR », Lexing 20-04-2026. Katharina Berbett
Avocate, Directrice du département Informatique contentieux complexe Mathilde Pennès-Lavoye
Avocate, collaboratrice du département Informatique contentieux complexe
L’article CRA : les obligations incombant aux fabricants est apparu en premier sur Lexing Avocats.
-
TVA sociale : le hold up intellectuel et politique du Medef
Moins de cotisations sociales mais plus de TVA… L'économiste Gabriel Zucman revient sur cette proposition portée par le patronat et plusieurs candidats de droite à la présidentielle. Une mesure qui aggraverait les inégalités. -
Toujours plus connectés, toujours plus inquiets : les Français face à l’explosion des risques cyber
La généralisation des usages numériques ne s’accompagne pas nécessairement d’une meilleure compréhension des risques cyber. C’est l’un des principaux enseignements d’une étude Ipsos BVA réalisée pour Idemia Secure Transactions entre février et mars 2026 auprès de 3303 personnes dans onze pays, dont la France.
-
ChatGPT rapportait déjà des clients avant d’y vendre de la publicité
Depuis le 31 août 2026, n’importe quelle entreprise établie en Europe peut créer une campagne publicitaire dans ChatGPT. L’Ads Manager d’OpenAI est passé en libre-service en France et dans une trentaine de marchés européens, une semaine après une ouverture réservée aux agences partenaires. La structure est familière : campagnes, groupes d’annonces, annonces. Les objectifs le …
L’article ChatGPT rapportait déjà des clients avant d’y vendre de la publicité est apparu en premier sur FW.MEDIA.
-
Allemagne: en Saxe-Anhalt, l’extrême droite se nourrit de la crise économique
Tandis que la population du land de l’ex-RDA s’apprête à voter, dimanche 6 septembre, pour renouveler son parlement régional, la structure démographique et économique de la région apparaît comme un carburant pour le parti d’extrême droite Alternative pour l’Allemagne.


