@rick — following
Follow buttons here act as you, not as @rick.
@rick follows
| Label | Kind | State | Action |
|---|---|---|---|
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
| rss.skyfleet.blue | source | — | — |
Timeline
-
Meta tente un retour en force dans l’IA avec Muse Glimmer, un modèle taillé pour tourner en local sur un Mac ou un PC
Reply sourceMeta a-t-il finalement trouvé la marche à suivre pour se sortir de l’impasse dans laquelle il se trouvait jusqu’alors ? Bloqué entre ses investissements colossaux dans l’intelligence artificielle, des réorganisations internes à répétition et des acquisitions contrariées, le géant des réseaux sociaux vient de dévoiler ce qui pourrait être le premier signe d’une renaissance. Le nom de ce phénix ? Muse Glimmer.
-
Trump envoie des bulldozers défigurer un parc national pour stopper l'immigration
Reply source
Le 6 août, des bulldozers ont débarqué au sein du parc national de Big Bend, au sud du Texas, aux États-Unis. Des entrepreneurs mandatés par le gouvernement fédéral ont entamé les travaux de construction d'une barrière frontalière le long du Río Grande. « Il s'agit de l'attaque la plus odieuse contre un parc national américain depuis des générations », a déclaré Laiken Jordahl, défenseur des terres publiques au Centre pour la diversité biologique.
Lire la suite - En bref / Libertés , Politique
D'après la carte en ligne de l'agence (…) -
Aux États-Unis, une nouvelle vague de cyberattaques cible les réseaux d’eau en s’attaquant à des équipements industriels exposés sur Internet
Reply sourceLes autorités américaines font face à une vague inhabituelle de cyberattaques contre les services de distribution d’eau et d’assainissement. Le FBI parle « d’acteurs cybermalveillants » qui ont accédé à distance à des ordinateurs connectés à Internet utilisés par les opérateurs de l’eau. Les pirates ont modifié des paramètres, des adresses IP et des mots de passe, compromettant dans certains cas la capacité des exploitants à surveiller et contrôler leurs installations.
-
Nouvelle vague de chaleur dans plusieurs pays d’Europe
Le mois de juillet a déjà été le plus chaud jamais enregistré pour presque 120 millions d’Européens, en particulier au Royaume-Uni, en France et en Espagne. En ce début août, l’Europe affronte à nouveau des températures record et une sécheresse généralisée.Reply source -
Les multinationales pétrolières ont engrangé 93 milliards de dollars de superprofits en pleine guerre et crise climatique
Reply sourcePatrick Galey (Global Witness) résume l'absurdité de la situation : « Vous savez que Big Oil prend le monde pour des imbéciles lorsque l'un de leurs plus grands alliés, Donald Trump, leur intime l'ordre de freiner leur profitabilité. »
Cet article Les multinationales pétrolières ont engrangé 93 milliards de dollars de superprofits en pleine guerre et crise climatique est apparu en premier sur La Relève et La Peste.
-
Diffamation, grâce, prison: les militants marocains constamment face à la justice
Depuis quelques années, la machine répressive contre un certain nombre de figures de l’opposition, qui se battent pour la liberté d’opinion, semble s’être intensifiée. Il suffit d’une déclaration qui dérange, et les dés sont lancés pour les emmener de la convocation judiciaire à la case prison.Reply source -
Quand l’eau vient à manquer
Entre l'Aude et les Pyrénées Orientales, deux vigneronnes aux profils bien différents, remettent en cause les pratiques locales historiques pour s'adapter, dans cette région aux avant postes du changement climatique et confrontée à la diminution de la…Reply source -
Souveraineté spatiale : face à Starlink, l’UE renforce la constellation IRIS² avec 66 satellites supplémentaires dédiés à la sécurité et à la défense
Reply sourceBruxelles et SpaceRISE, un consortium mené par SES, Eutelsat et Hispasat, ont finalisé un accord portant sur l’ajout de 66 satellites en orbite terrestre basse au programme IRIS².
-
Amazon installe une centrale à gaz de 7,65 gigawatts pour ses data centers
Reply sourceLe média Distilled a recoupé trois permis de construire déposés auprès des autorités texanes avec des images satellite montrant un défrichement démarré le 24 juillet. Amazon a confirmé derrière : le projet GW Ranch, dans le comté de Pecos, est bien le sien.
La centrale est développée par Pacifico Energy sur un terrain de plus de 8 000 acres, soit environ 3 240 hectares. Elle alignera jusqu'à 35 turbines à gaz pour 7,65 gigawatts, complétées par 1,8 GW de stockage sur batteries et 750 mégawatts de solaire installés sur place.
La particularité du projet, c'est son raccordement : il n'y en a pas.
GW Ranch fonctionne en réseau privé, isolé d'ERCOT, le réseau électrique texan. Amazon a acheté le site et achètera l'électricité produite, sans passer par la file d'attente d'interconnexion qui immobilise les autres projets pendant des années. C'est le premier campus de data centers IA hors réseau de l'entreprise.
L'argument commercial est prêt depuis longtemps. Amazon explique que son campus est alimenté par une production nouvelle sur site qui n'augmentera pas la facture d'électricité des familles texanes, et techniquement, c'est exact.

Le permis délivré en janvier par la TCEQ, l'agence environnementale du Texas, autorise jusqu'à 33 millions de tonnes de CO2 par an. La centrale au charbon la plus émettrice du pays, James H. Miller Jr. en Alabama, tourne autour de 16 millions de tonnes. Le plafond texan est donc au double.
Ce chiffre reste un plafond d'autorisation et pas une prévision, puisqu'une centrale ne tourne jamais à pleine charge toute l'année. Mais un permis calibré à ce niveau signifie que l'exploitant s'est ménagé la place pour le faire.
Le calendrier est serré. Premier électron visé au premier trimestre 2027, un gigawatt en service en 2028, cinq gigawatts et plus d'ici 2031. Pacifico avait annoncé le projet à 5 GW, il est monté à 7,65 en cours de route.
Trente-cinq turbines à gaz allumées en 2026 pour faire tourner des modèles d'IA, ça pique un peu quand même.
Environ 59 projets du même genre sont annoncés aux États-Unis, pour près de 90 GW cumulés. Amazon reste signataire du Climate Pledge, qu'elle a cofondé. Interrogée sur cette situation, l'entreprise répond que le monde est différent de ce qu'il était à l'époque. Ah ben d'accord.
Source : Distilled.earth
-
Demain l’autogestion… et ses obstacles
L’histoire du PSU est étroitement liée à celle de la CFDT. Avec l’autogestion, les deux organisations ont partagé une référence commune. Le rapport de parti à syndicat a cependant été source de conflit, tandis que l’irruption du PS est venue compliquer la donne.Reply source -
Google Maps devient un assistant capable de commander votre repas et réserver votre hôtel
Reply sourceGoogle a annoncé jeudi dernier une mise à jour majeure de sa fonction « Ask Maps », qui gagne en autonomie. Au-delà des informations, l'outil peut désormais accomplir des tâches concrètes pour l'utilisateur, en s'appuyant sur des plateformes partenaires. Cette évolution illustre la volonté de Google de transformer son application de navigation en véritable assistant du quotidien.
Ce qu'il faut retenir :
- Ask Maps peut désormais commander de la nourriture, réserver un hôtel et trouver des billets pour des événements, via des plateformes partenaires comme Square, Toast ou Uber Eats.
- La fonction Personal Intelligence permet à l'outil de personnaliser ses réponses en puisant dans Gmail et Google Calendar de l'utilisateur, mais elle est désactivée par défaut.
- Ask Maps garde désormais en mémoire les conversations précédentes, ce qui permet de reprendre une recherche ou un projet de voyage là où on l'avait laissé.
- Les fonctionnalités de commande, réservation et billetterie sont pour l'instant réservées aux utilisateurs américains, tandis que Personal Intelligence et le widget de transit en temps réel sont déployés dans tous les marchés où Ask Maps est disponible.
Commander à manger et réserver un hôtel directement depuis Maps
Concrètement, un utilisateur peut désormais taper une requête comme « où puis-je commander un avocado toast vegan et un latte au lait d'avoine près de chez moi » dans Ask Maps. L'outil affiche alors les restaurants à proximité qui proposent ces plats. En sélectionnant un établissement, il suffit de cliquer sur « commander en ligne » pour passer commande via une plateforme partenaire comme Square, Toast ou Uber Eats. Ask Maps ajoute les articles au panier, et l'utilisateur peut compléter sa commande et payer directement sur la plateforme choisie.
La même logique s'applique à la réservation d'hôtel. En formulant une demande précise, par exemple pour trouver un hôtel bien noté et pas trop cher, avec une ambiance particulière, proche d'une salle de sport et de restaurants, Ask Maps compare les prix et vérifie les disponibilités avant de proposer une sélection d'options. Il suffit ensuite de cliquer pour être redirigé vers le site du partenaire afin de finaliser la réservation.
L'outil permet également de dénicher des spectacles ou des concerts à proximité, avec des liens directs pour acheter les billets.
Une personnalisation basée sur Gmail et l'agenda, mais désactivée par défaut
Avec Personal Intelligence, Ask Maps va plus loin en s'appuyant sur les emails et le calendrier de l'utilisateur pour donner des réponses sur mesure. On peut par exemple demander à quelle heure on atterrira à Vancouver lors d'un prochain vol, ou se faire recommander des restaurants et activités près de son hôtel de réservation.
Cette fonctionnalité reste toutefois optionnelle et n'est pas activée automatiquement, ce qui laisse à chacun le choix de partager ou non ces données personnelles avec l'outil.
Autre nouveauté notable, Ask Maps mémorise désormais les échanges précédents. Il devient ainsi possible de demander à l'outil quelles activités il avait suggérées pour un voyage à Seattle, par exemple, et de continuer à planifier son séjour sans repartir de zéro.
Enfin, Google lance un widget de transit en temps réel dans Ask Maps, permettant de suivre les retards et les conditions de circulation au fil de leur évolution.
L’article "Google Maps devient un assistant capable de commander votre repas et réserver votre hôtel" a été publié sur le site Abondance.
-
AI Act : Ces règles et nouvelles exigences de transparence appliquées depuis le 2 août par la Commission européenne
Reply sourceLe 2 août 2026 marquait l’entrée en application générale de l’AI Act et le début de son contrôle effectif. Il ne s’agit pas de son entrée en vigueur, intervenue dès le 1er août 2024, ni de l’application de l’ensemble des obligations sur les systèmes à haut risque, dont le calendrier a été repoussé.
-
Il demande à son agent IA de réserver un cours de sport, il se retrouve à pirater la salle
Reply source
L'agent IA d'un australien, chargé de réserver un cours de sport, a exploité une faille du site de sa salle pour le faire grimper dans la liste d'attente.
-
Est-ce que les packs d’eau vont être interdits à la vente ?
Reply source
Source :Virginie Joron, sur X, 1er juillet 2026
Etiqe :Non
Contenu :
Faudra-t-il bientôt acheter ses bouteilles d’eau une par une ? C’est ce qu’affirme Virginie Joron, députée européenne du Rassemblement national, dans un post X qui cumule plus de 200 000 vues.
Selon elle, un nouveau règlement européen ayant pour objectif de réduire les emballages plastiques interdirait au passage les packs d’eau avec poignée, produit le plus acheté par les Français en 2025. L’information a été reprise par de nombreux internautes, exaspérés par la mesure : « Priorité aux normes absurdes plutôt qu’à la réalité des Français », s’agace l’un deux.
La grande majorité des mesures de réduction des emballages plastiques en Europe ne seront pas appliquées avant plusieurs années, à horizon 2030. De plus, le règlement semble exempter les packs d’eau de ces interdictions.
Un texte à horizon 2030
Comme ont déjà pu le pointer plusieurs de nos confrères, (ici, ici ou ici), le règlement évoqué par la députée du Rassemblement national est le PPWR, pour « Packaging and Packaging Waste Regulation » , publié au journal officiel de l’Union européenne le 22 janvier 2025.
L’un des objectifs principaux de ce texte est de réguler la production, l’usage, et le recyclage des emballages plastiques dans les États membres. Proposé par la Commission européenne dès 2022, le texte de loi a été adopté après un vote au Parlement européen du 24 avril 2024, puis est entré en vigueur le 11 février 2025, tandis que la date d’application générale des dispositions est prévue pour le 12 août 2026.
Seulement, comme le montre une chronologie rédigée par la Commission européenne, chaque article va être mis en œuvre progressivement, entre 2026 et 2030. L’objectif du texte est de tendre, à horizon 2030, vers une réduction globale des emballages plastiques.
Les seules restrictions s’appliquant dès le 12 août sont celles qui doivent « minimiser la présence de substances nocives » dans les emballages plastiques, notamment des polluants éternels.
Des packs d’eau exemptés ?
En ce qui concerne l’interdiction des packs d’eau, qui inquiète les internautes, il faut se référer à l’annexe V du règlement, qui définit les « restrictions relatives à l’utilisation de formats d’emballage ». Le premier format évoqué est l’emballage groupé en plastique à usage unique. Le texte donne plusieurs exemples, comme les films de fardelage très utilisés dans le commerce pour regrouper plusieurs bouteilles ensemble.
Mais il est bien précisé que « sont exclus les emballages groupés nécessaires pour faciliter la manipulation ». Il est fort probable que les packs d’eau et leur poignée soient inclus dans cette définition.
Probable, car l’Union européenne n’a pas encore défini précisément quels types d’emballage vont être touchés par les restrictions d’utilisation. L’article 25, paragraphe 6, dispose ainsi : « Au plus tard le 12 février 2027, la Commission publie, en consultation avec les États membres et l’Autorité européenne de sécurité des aliments, des lignes directrices qui expliquent l’annexe V plus en détail, notamment des exemples de formats d’emballage entrant dans le champ d’application, et les exemptions aux restrictions. » Ces lignes directrices sont plus précisément prévues pour février 2027, d’après la chronologie des services de la Commission européenne.
Il va donc falloir que les industriels attendent les conclusions des travaux de la Commission européenne pour savoir quels types d’emballages précis vont être interdits. En attendant, les packs d’eau resteront en vente dans tous les magasins.
Auteurs :
Auteur : Clément François, journaliste
Relecteur et relectrice : Vincent Couronne, docteur en droit européen
Clara Robert-Motta, journaliste
Liens d’intérêts ou fonctions politiques déclarés des intervenants à l’article : aucun
Secrétariat de rédaction : Clément François, journaliste
L’article Est-ce que les packs d’eau vont être interdits à la vente ? est apparu en premier sur Les Surligneurs.
-
The Jimmy Carter Talk Has Started
Reply source
Back in March, I pointed to how obsessed Trump was — in an interview done in the wake of his invasion of Venezuela — with avoiding the humiliation Iran imposed on Jimmy Carter.
Donald Trump has a pathological need to avoid being seen as he sees Jimmy Carter, a loser, someone who keeps leeching power over the course of an extended crisis.
And yet, as he keeps doing things that make that far more likely, just making shit up, everyone makes the obvious comparison with Carter’s failures.
I think a lot of the commentary has not considered that Trump has caused himself a resounding blow to his own self-image, and every time they make the comparison with 1979, that wound is renewed. At a very personal level, he will be seeking ways to not look like a loser. Which could make his decisions still more irrational.
Over and over, Trump described how, as the Venezuela operation was ongoing, he kept worrying about ending up like Jimmy Carter.
David E. Sanger
Did you watch either by video —
President Trump
I did. I was, I saw it.
David E. Sanger
What — what did that feel like? You were down at Mar-a-Lago?
President Trump
It’s like watching a movie, except you’re — it’s a little bit, you know — look, you don’t know if —
Katie Rogers
Are you worried when this is happening, while you’re watching? Or what is going through your mind?
President Trump
Yeah, I’m worried that it ends up being Jimmy Carter disaster that destroyed his entire administration.
When Sanger asked Trump if he had “studied” prior occupations, he instead wanted to talk again about Jimmy Carter — and Karoline Leavitt immediately tried to distract from with the Bunker-Ballroom.
David E. Sanger
Did you study some other occupations? Japan, Iraq, others?
President Trump
Yes, yes. I studied, I studied —
David E. Sanger
And what — what lesson did you draw from that, that we should know —
President Trump
That it’s highly risky.
David E. Sanger
— for Venezuela?
President Trump
That’s what I do.
David E. Sanger
OK, so —
President Trump
I looked at — I looked at some of the attacks. I studied the Carter attack. It was a disaster. I would have never done it that way.
David E. Sanger
You were talking about the attack. I was asking about the occupations that followed —
President Trump
You know, they had — they had a — they had a sandstorm. Did you know that? And they decided to go forward. We would go back, and let’s hit it three days later. They wanted to go forward, and they said, keep going. Helicopters don’t work well in the sand.
Karoline Leavitt
Sir, do you want to show them the renovations?
Trump didn’t take the right lessons from his study.

President Donald Trump is staring down two stark liabilities that threaten to damage his Republican Party in the midterms and to ruin his second term-legacy.
Somehow he’s maneuvered himself into a more vulnerable spot regarding Iran than any president since Jimmy Carter. As in the 1979-80 hostage crisis, the Islamic Republic is exerting political pressure that it can dial up on the US leader ahead of a national election. A week ago, Trump’s team predicted a deal to reopen the Strait of Hormuz was imminent. But Tehran, now dictating terms to the US global superpower, has imposed tough new conditions.
At the same time, Trump faces a separate but related problem at home. The war’s impact on energy prices is further souring voter perceptions of the economy. He’s entered the doom loop in which presidents and officials scan data for silver linings but voters see only indifference to their plights. Twists like Friday’s bad jobs report are untimely for the GOP with November fast approaching.
Trump has served up his own greatest fear.
The post The Jimmy Carter Talk Has Started appeared first on emptywheel.
-
When Donald Trump and Bernie Sanders Are the Same Person
When Abdul El-Sayed claimed victory in the Michigan Democratic Senate primary last Wednesday morning, it was not hard to look back into recent political history to identify the roots of his triumph.Reply source -
Groenland : une compagnie pétrolière liée à Trump se prépare à forer sans autorisation
Reply source
La société texane Greenland Energy a acheminé du matériel de forage sur la côte est du Groenland sans avoir obtenu le feu vert des autorités locales, révèle le Guardian. Le gouvernement groenlandais a émis le 30 juillet un « avertissement ferme » à l'encontre de l'entreprise, lui rappelant que toute opération logistique devait être préalablement approuvée par l'autorité compétente en matière de ressources minérales.
Lire la suite - En bref / Énergie , Monde , Fossiles
Deux jours après cet avertissement, Donald Trump a publié sur son réseau (…) -
Performance pirate : ouverture du Corso
Reply source
Samedi 8 août, des copaines ont faite une performance p !rate lors du Festival de la Plage des 6 Pompes, lors de laquelle iels ont ouvert le Corso.
Samedi 8 août, des copaines ont faite une performance p !rate lors du Festival de la Plage des 6 Pompes, lors de laquelle iels ont ouvert le Corso. Leur but était de visibiliser les bâtiments aujourd'hui vides et le manque d'espaces dédiés à la culture alternative. Cette action a été réalisée en soutien à Studio Universo, Carac, Espacito. Iels demandent aux politiques de soutenir ces initiatives de création d'espaces culturels sociaux autogérés qui répondent à un réel manque de lieux souligné par des centaines d'acteuricexs culturels et personnes, notamment via la lettre de soutien et la pétition liée à l'ouverture de Carac.
Les espaces autogérés, on s'est battu pour les squatter, on se battra pour les garder !
-
Des vestiges de navires nazis refont surface avec la sécheresse du Danube
Reply source
La sécheresse que traverse l'Europe a fait chuter le niveau d'eau du Danube à un niveau si bas qu'elle en a fait resurgir l'histoire. Des dizaines de carcasses de navires nazis enfoncés dans le sable émergent désormais des eaux, rapporte Euronews. Ce sont les vestiges de la flotte sabordée par l'armée allemande en 1944 pour freiner l'armée soviétique. Jusqu'à 200 navires de guerre auraient ainsi été coulés dans le fleuve selon les historiens.
Lire la suite - En bref / Climat , Guerres et Armées
Situées sur le tronçon qui sépare la Serbie et (…) -
Navires nazis, mammouth : la sécheresse du Danube fait émerger des vestiges de l'histoire
Reply source
La sécheresse que traverse l'Europe a fait chuter le niveau d'eau du Danube à un niveau si bas qu'elle en a fait resurgir l'histoire. Des dizaines de carcasses de navires nazis enfoncés dans le sable émergent désormais des eaux, rapporte Euronews. Ce sont les vestiges de la flotte sabordée par l'armée allemande en 1944 pour freiner l'armée soviétique. Jusqu'à 200 navires de guerre auraient ainsi été coulés dans le fleuve selon les historiens.
Lire la suite - En bref / Climat , Guerres et Armées
Situées sur le tronçon qui sépare la Serbie et (…) -
Doctors and lawmakers condemn Trump order calling for sweeping changes to childhood vaccines – as it happened
Reply sourceThis live blog is now closed.
Wisconsin is not the only state with high stakes primary races on 11 August.
We’ll also be bringing you the latest on a number of pivotal contests. In Minnesota, the closely watched and crowded Democratic primary for US Senate seems to be a competition between lieutenant governor Peggy Flanagan and congresswoman Angie Craig.
Continue reading... -
Une personne entrée irrégulièrement à Ceuta peut‑elle circuler librement en France ou en Italie ?
Reply source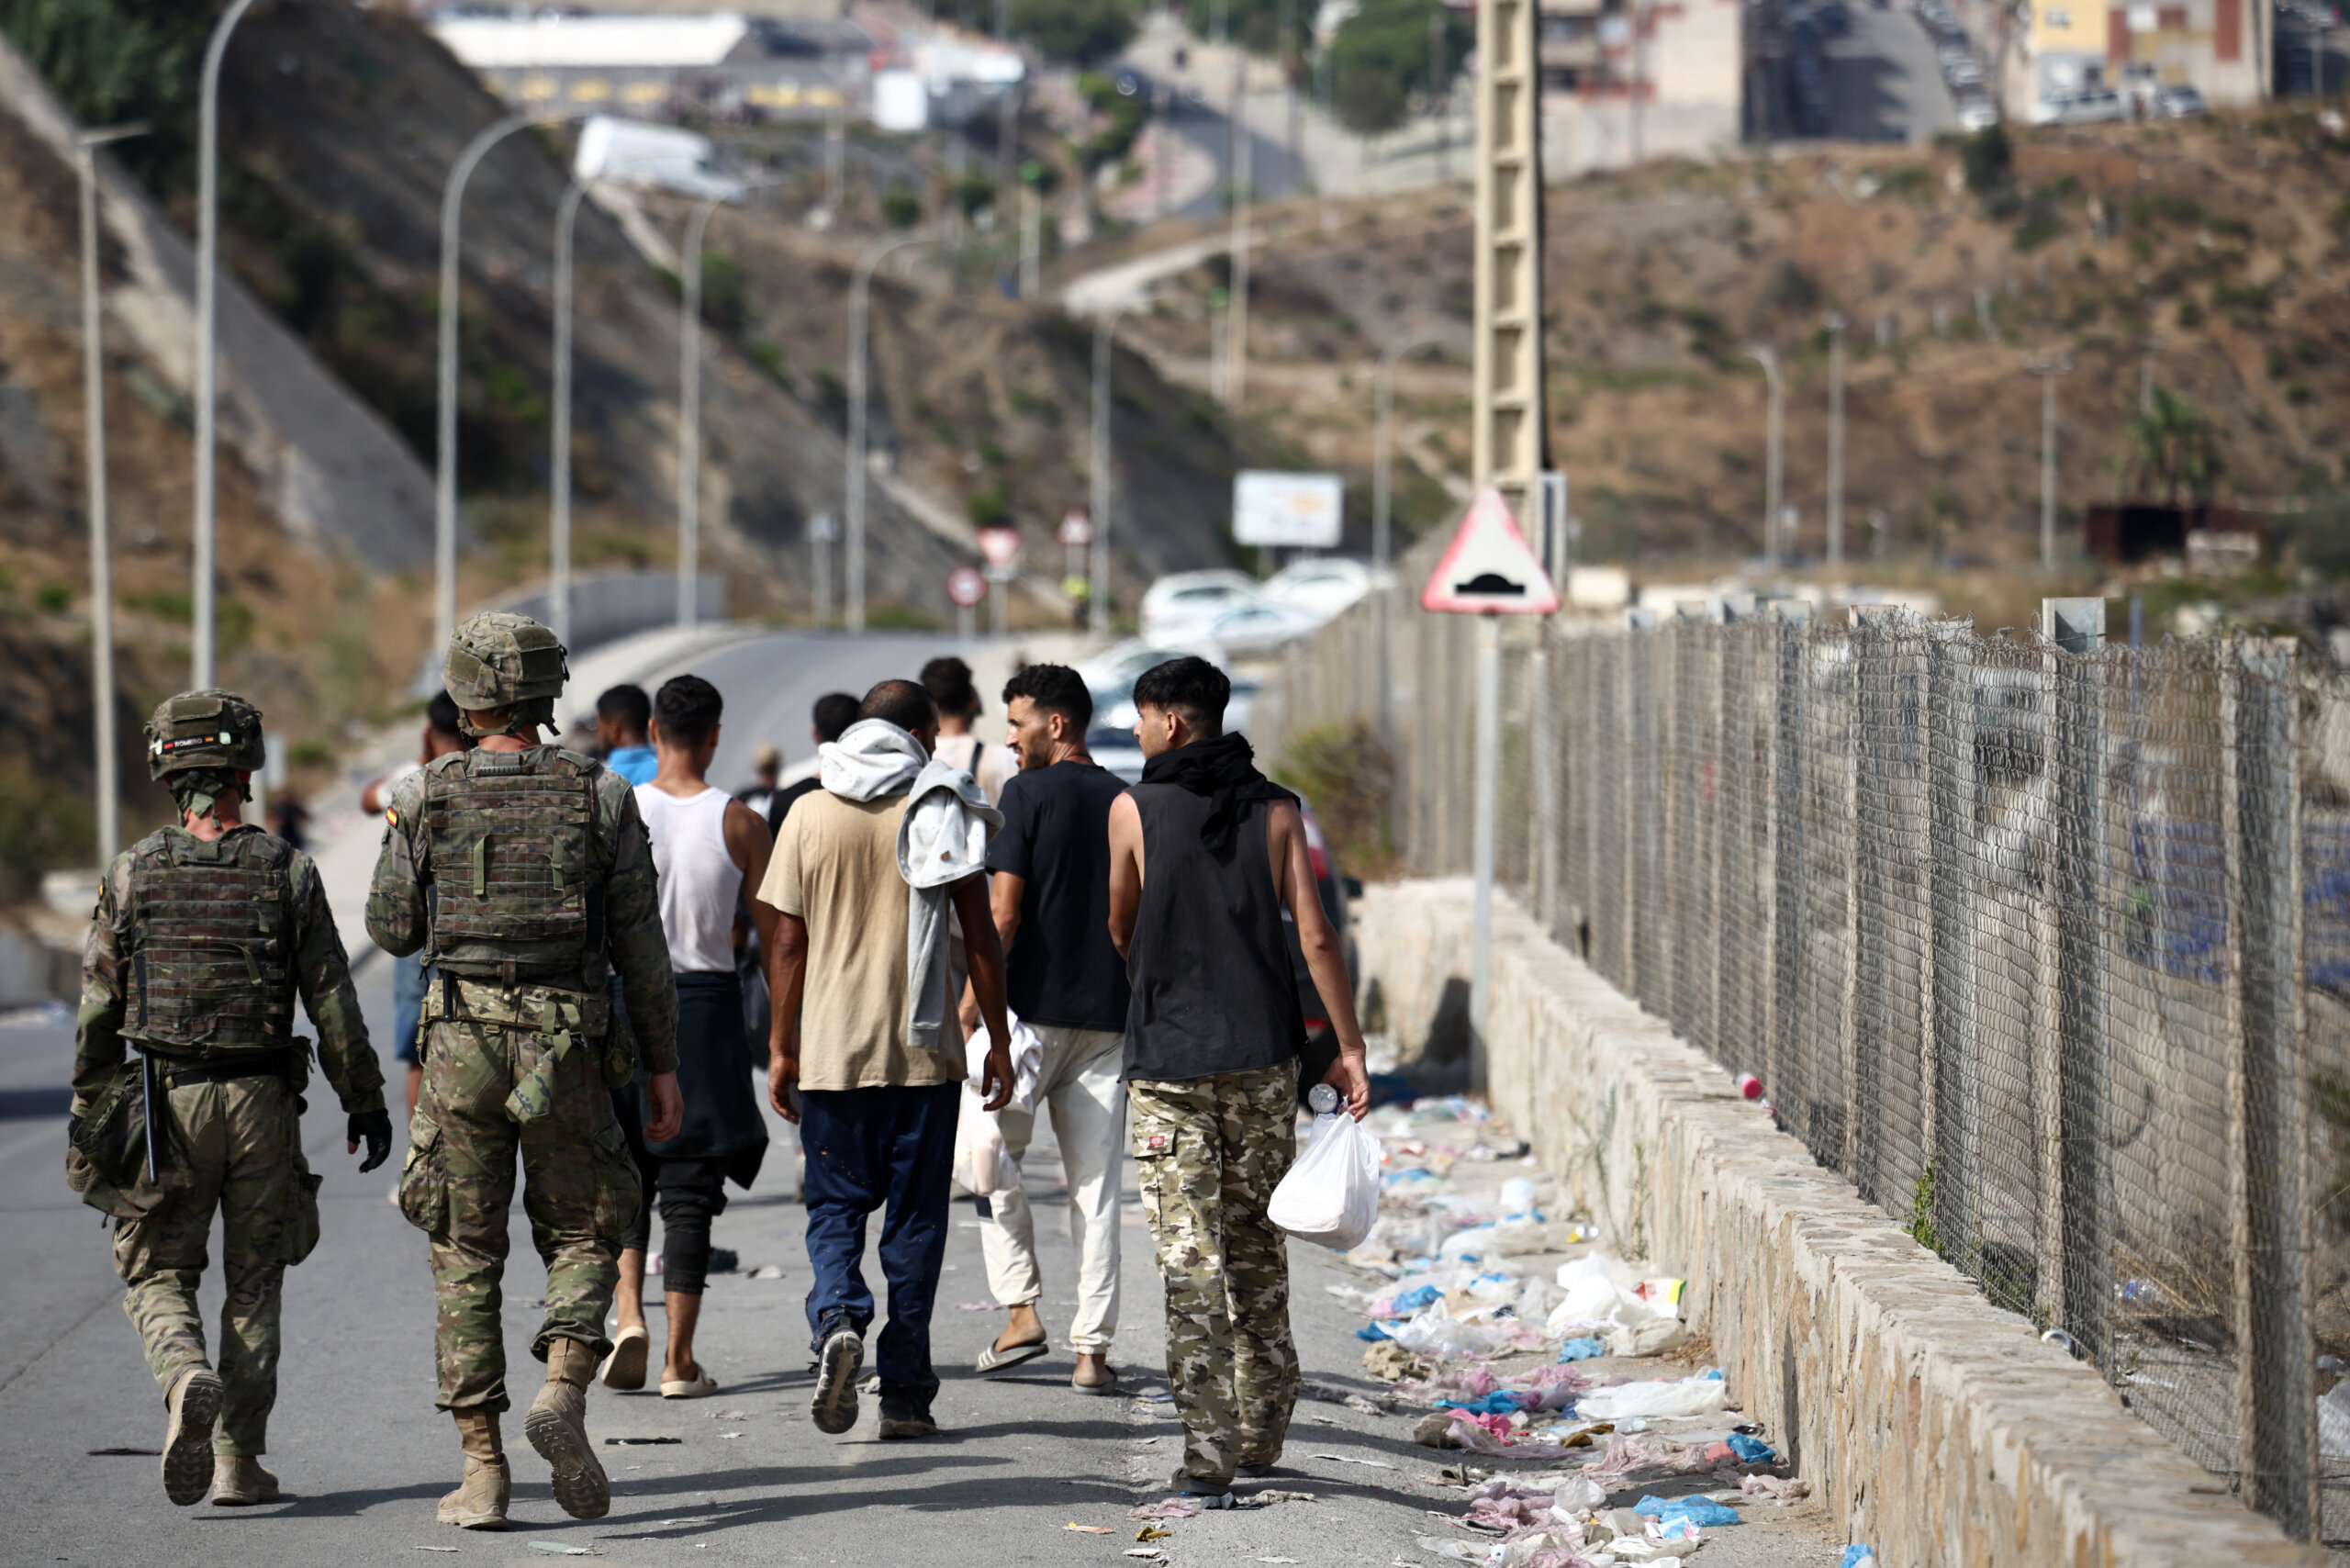
Source :Ministère des Affaires étrangères italiens, le 30 juillet 2026
Etiqe :Non
Contenu :
À Ceuta, l’emballement médiatique, causé par la crise migratoire débutée le 30 juillet dernier et l’entrée de plus de 70 000 personnes en l’espace de quelques jours, a été suivi de très près par l’emballement politique.
En Italie, dès le 30 juillet, Antonio Tajani, le ministre des Affaires étrangères, réclamait « la fermeture de l’espace Schengen avec l’Espagne ». Une demande exécutée le lendemain par son collègue de l’Intérieur, Matteo Piantedosi, qui affirmait sur X que cette mesure vise « en particulier à contrôler la régularité de circulation des citoyens extra-UE en zone Schengen », et ce pour un mois à partir du 1er août.
Pour justifier ces contrôles, les autorités italiennes mettent ainsi en cause les règles de libre circulation au sein de l’espace Schengen et le risque que des personnes arrivées irrégulièrement à Ceuta puissent poursuivre leur route vers d’autres États européens.
En représailles, le gouvernement espagnol a annoncé, le 7 août, la fermeture temporaire de ses frontières pour les voyageurs en provenance d’Italie.
Un sujet politique inflammable, qui a également fait réagir sur les réseaux sociaux : « L’Espagne doit d’urgence être sortie de l’espace Schengen », propose un internaute, craignant que la libre circulation facilite l’arrivée de personnes migrantes en Europe.
En réalité, Ceuta, comme Melilla, est soumise à un régime spécifique au sein de l’espace Schengen : les déplacements depuis ces enclaves vers l’Espagne continentale et, au-delà, vers les autres États européens, restent soumis à des contrôles.
Pas de libre circulation depuis Ceuta
Pour comprendre, il faut s’appuyer sur le code frontières Schengen qui prévoit, à son article 41, que « ses dispositions ne portent pas atteinte aux règles spéciales applicables à Ceuta et Melilla ». Or, ces règles spéciales permettent précisément à ces deux villes de maintenir des contrôles lors de déplacements vers l’Espagne continentale.
« Le code frontières Schengen prévoit des règles spécifiques pour Ceuta et Melilla. Elles prévoient des contrôles frontaliers rigoureux, nécessaires pour empêcher tout déplacement ultérieur vers l’Espagne continentale et l’espace Schengen en général », indique un porte-parole de la Commission européenne auprès des Surligneurs.
« Les contrôles frontaliers restent obligatoires pour les personnes quittant Ceuta et Melilla, qu’elles se rendent en Espagne continentale ou dans un autre État membre », précise-t-il.
Face à la crise, le gouvernement espagnol a lui-même tenu à rappeler les règles applicables à ses territoires situés sur le continent africain. Dans un document publié le 1er août, le ministère des Affaires étrangères indiquait que « nul ne peut se rendre de Ceuta ou Melilla sur le continent espagnol sans s’identifier auprès de la Police nationale au port et à l’aéroport. De plus, les compagnies maritimes et aériennes sont tenues de vérifier les documents. » Et d’insister : « L’entrée irrégulière à Ceuta ne confère aucun droit de séjour en Espagne, de voyage vers le continent espagnol ni de libre circulation en Europe. »
En clair, sans documentation valide (visa, titre de séjour, carte d’identité européenne), il est impossible de quitter l’enclave espagnole en bateau ou en avion pour se rendre en France, en Italie, ou n’importe où ailleurs en Europe.
Depuis le 12 juin 2026, date d’entrée en application du pacte européen sur la migration et l’asile, les États membres doivent également mettre en œuvre une procédure de filtrage pour certains ressortissants de pays tiers qui ne remplissent pas les conditions d’entrée dans l’espace Schengen, notamment lorsqu’ils sont interpellés après avoir irrégulièrement franchi une frontière.
« Ce filtrage comprend notamment une vérification de l’identité de la personne, des contrôles sanitaires ou encore un relevé d’empreintes digitales », précise Serge Slama, professeur en droit public à l’université Grenoble Alpes, contacté par Les Surligneurs.
Autrement dit, au regard des contrôles déjà prévus à la sortie de Ceuta et des procédures de filtrage applicables aux personnes entrées irrégulièrement dans l’Union, le rétablissement de contrôles par l’Italie ne crée pas, à lui seul, une nouvelle barrière destinée à empêcher ces personnes de circuler librement depuis l’enclave espagnole : cette circulation est déjà juridiquement encadrée en amont.
L’Italie peut rétablir des contrôles, pas « fermer Schengen »
Les déclarations des autorités italiennes entretiennent par ailleurs une confusion. Parler de « fermeture de l’espace Schengen avec l’Espagne » est juridiquement imprécis : l’Italie ne peut pas suspendre l’Espagne de l’espace Schengen, mais seulement réintroduire temporairement des contrôles à ses frontières intérieures.
Mais cette mesure est encadrée : l’article 25 du code frontières Schengen précise que ces contrôles ne peuvent être réintroduits qu’en cas « de menace grave pour l’ordre public ou la sécurité intérieure au niveau de l’espace sans contrôle aux frontières intérieures ou au niveau national, notamment du fait d’incidents ou de menaces terroristes ou de menaces que représente la criminalité organisée ».
« Il n’y a pas dans le code Schengen de mécanisme de suspension d’un État membre », résume Marie-Laure Basilien-Gainche, professeure de droit public à l’université Lyon 3. Cette nuance est d’autant plus importante que le rétablissement de contrôles aux frontières intérieures est une possibilité déjà utilisée par plusieurs États européens, comme la France, la Belgique ou la Lituanie.
Ainsi, les contrôles décidés par Rome viennent essentiellement s’ajouter à des garde-fous déjà existants. Leur effet sur les personnes entrées irrégulièrement à Ceuta devrait donc rester limité, celles-ci étant déjà soumises à plusieurs contrôles avant même de pouvoir rejoindre un autre État européen.
Auteurs :
Auteur : Nicolas Kirilowits
Relecteurs: Sarah Auclair, doctorante en droit public à l’Université Paris-Est Créteil
Etienne Merle, journaliste
Liens d’intérêts ou fonctions politiques déclarés des intervenants à l’article : aucun
Secrétariat de rédaction : Etienne Merle, journaliste
L’article Une personne entrée irrégulièrement à Ceuta peut‑elle circuler librement en France ou en Italie ? est apparu en premier sur Les Surligneurs.
-
Attendez, cette version VR de The Legend of Zelda: Breath of the Wild est incroyable
Reply source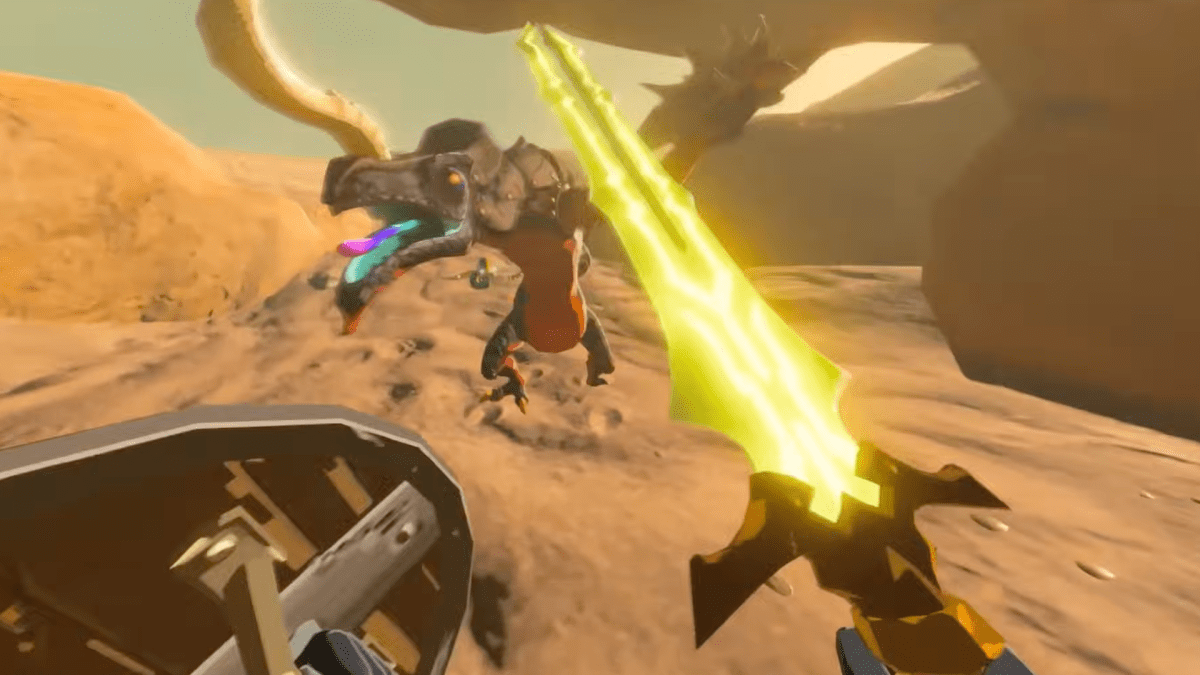
Le moddeur Crementif a publié une bande-annonce montrant les dernières avancées d'une version VR de The Legend of Zelda: Breath of the Wild. Les images donnent sacrément envie d'enfiler un casque.
-
Attendez, cette version VR de The Legend of Zelda: Breath of the Wild est incroyable
Reply sourceLe moddeur Crementif a publié une bande-annonce montrant les dernières avancées d'une version VR de The Legend of Zelda: Breath of the Wild. Les images donnent sacrément envie d'enfiler un casque.
-
En Arménie, une centrale nucléaire à bout de souffle au cœur des appétits géopolitiques
L’unique réacteur dans le Sud-Caucase doit être remplacé, et le choix du pays constructeur prend une tournure politique. Erevan pourrait abandonner son partenaire historique russe au profit d’une entreprise états-unienne.Reply source -
Bruxelles sous pression : les régulateurs européens demandent des comptes sur la solidité du cadre transatlantique de protection des données
Reply sourceUn mois après la décision de la Cour suprême américaine dans l’affaire Trump v. Slaughter, les autorités européennes de protection des données interpellent Bruxelles. Dans une lettre adressée le 31 juillet 2026 à Michael McGrath, commissaire européen chargé de la démocratie, de la justice, de l’Etat de droit et de la protection des consommateurs, le Comité européen de la protection des données (EDPB, European Data Protection Board) demande à la Commission européenne d’examiner attentivement les conséquences de cet arrêt sur le cadre régissant les transferts de données personnelles entre l’Union européenne et les Etats-Unis.
-
Chaos climatique : le choc de l'été 2026 nous mène-t-il vers un « monde d'après » ?
Reply source
L'enchaînement de canicules, incendies et sécheresses qui frappe la France laisse espérer que l'été 2026 puisse être celui d'une bascule face au changement climatique. Les scientifiques interrogés par Reporterre restent cependant partagés.
Lire la suite - Info / Climat , Incendies , Idées , Canicule
Cinq canicules qui se succèdent, le mois le plus chaud jamais enregistré en France et dans les océans, des incendies gigantesques... L'été 2026 sera-t-il celui de la bascule ? Celui dont nous dirons, dans dix ou vingt ans : c'est là que nous avons (…) -
Strasbourg fait condamner l’État pour carence en matière d’hébergement d’urgence
Plus de deux ans après avoir engagé une procédure avec quatre autres grandes villes françaises, Strasbourg obtient gain de cause. Le tribunal administratif a reconnu la carence de l’État dans sa mission et l’a condamné à rembourser plus de 536 000 euros à la ville et au centre communal d’action sociale.Reply source -
L’agenda transphobe de l’extrême droite, facteur de mobilisation de la société brésilienne
Fidèles à leur mythe fondateur s’appuyant sur une supposée «idéologie du genre», les bolsonaristes poursuivent leur offensive contre les personnes trans, érigée en priorité stratégique depuis leur retour dans l’opposition. Une posture qui permet de ratisser large, au-delà de leurs alliés évangéliques historiques, en vue des élections d’octobre 2026.Reply source -
Votre média center maison banni des nouveaux Fire TV Stick
Reply sourceLe Fire TV Stick 4K Select d'Amazon ne tourne pas sous Android. Il tourne sous Vega OS, un système maison basé sur Linux, et ça va foutre en l'air vos projets de player pour votre média center puisque les applications Android n'y ont plus cours, et que l'installation manuelle est verrouillée.
Il n'y a donc plus de bascule "sources inconnues" planquée dans les réglages, comme sur les Fire TV sous Android. Rien que pour faire apparaître les options développeur, il faut d'abord enregistrer l'appareil auprès d'Amazon avec un compte développeur et même comme ça, aucun APK Android ne se lancera.
Résultat, Kodi ne tourne pas ! L'application avait déjà été retirée du store d'app Amazon en 2015, mais on la réinstallait tous à la main sur les anciens sticks. Eh bien ce contournement n'est plus possible et côté Jellyfin, malheureusement, le projet n'a toujours pas sorti de client pour Vega OS.
Bref, Amazon a verrouillé la machine au nom de la sécurité et de la chasse au piratage, comme prévu puisque je vous en parlais déjà en novembre dernier . Sauf que le même verrou bloque aussi la lecture des fichiers qui dorment par exemple sur votre NAS, même si vous les avez rippés vous-même, peu importe que ce soit le dernier Avatar ou une vidéo de vacances.
Et ce n'est pas un accident de parcours sur un modèle d'entrée de gamme puisque sur sa page développeur , Amazon écrit qu'à partir du 4K Select, tous les futurs Fire TV Stick tourneront sous Vega, donc il n'y aura plus de retour arrière, désolé...
Par contre, les modèles sous Fire OS restent en vente pour l'instant, et eux acceptent toujours l'installation manuelle. Donc si vous comptiez remplacer le vôtre un jour, vérifiez le nom exact de la référence avant de commander, c'est maintenant que ça se joue !
Sur un stick qui serait déjà passé à Vega, il reste toutefois Astra, un client tiers compatible Jellyfin et Emby, dispo sur le magasin Amazon mais limité à une lecture basique. Plex passe aussi, mais en H.264 seulement, sauf à transcoder côté serveur. Et de son côté l'équipe Jellyfin dit travailler sur un vrai client Vega sans annoncer de date... Voilà, donc pour le moment c'est compliqué avec Vega mais j'ai bon espoir que des bidouilles et nouveaux outils sortent dans les mois qui viennent.
-
Lentement mais sûrement, le chômage continue d’augmenter en France
Même si le gouvernement tente de relativiser, le retournement du marché du travail se confirme avec un sixième trimestre consécutif de hausse du nombre de chômeurs. L’objectif du plein-emploi s’éloigne encore.Reply source -
Ces chercheurs ont créé 8,3 milliards d’humains virtuels pour tester des produits à notre place
Reply source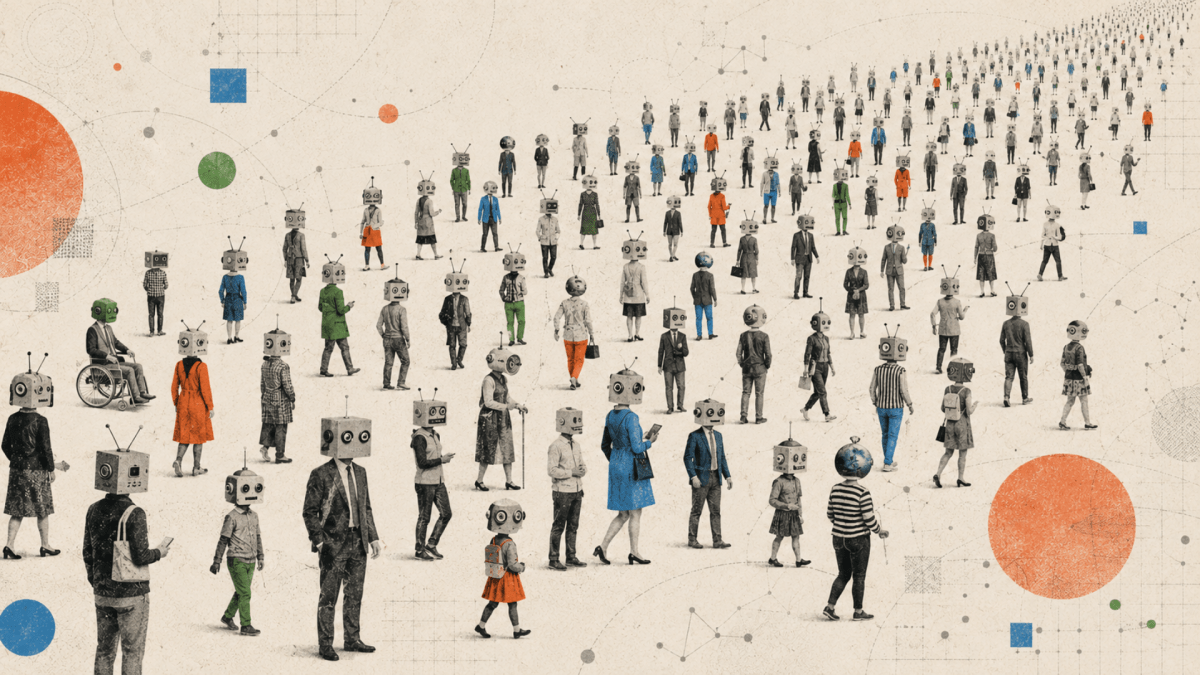
Avec MatrAIx, des chercheurs ont constitué une population virtuelle de 8,3 milliards de profils. Des modèles d’IA peuvent les incarner pour tester un chatbot, un site ou une application comme le feraient de véritables utilisateurs
-
Linux 7.2 - L'IA relit le code du noyau et Torvalds trouve la note salée
Reply sourceLa dernière release candidate de Linux 7.2 est bien plus "grosse" qu'elle ne devrait l'être à ce stade du cycle, mais cela n'a pas empêché Linus Torvalds de la publier dimanche en attribuant ce trop-plein aux outils IA qui relisent le code du noyau.
"Je ne peux pas dire que la taille de tout ça m'enthousiasme, mais c'est comme ça : la nouvelle normalité, avec beaucoup de correctifs, dont beaucoup viennent de la revue par divers outils IA."
Rien ne lui paraît effrayant pour autant, et il ne voit aucune raison de retarder la 7.2. Une grosse taille pour ce noyau, ça veut dire plus de 400 correctifs, signés par plus de 230 personnes alors que dans une Release Candidate en général, c'est le moment où le noyau est censé se calmer avant la sortie. Alors que là, ça ressemble plutôt à un nouveau début de cycle.
Et ça tape de partout : Pilotes graphiques, son, réseau, systèmes de fichiers, code d'architecture. Les plus gros blocs viennent de s390 et zcrypt, de btrfs qui remet en place une infrastructure interne, et de correctifs netfilter ipset.
Mais attention au contresens, parce que je l'ai vu passer sur certains tweets d'anti-IA. Torvalds parle de revue de code par des outils IA, et pas d'une IA qui écrirait le noyau à sa place. Sa position de fond, Vincent nous la racontait en juillet quand il envoyait les anti-IA forker le noyau. Ici, ça ne concerne que des outils qui relisent du code existant et signalent des trucs douteux. Après derrière, ce sont des humains qui trient.
À titre d'exemple, l'un des correctifs de cette rc7 traite un use-after-free dans ptdump, l'interface qui affiche les tables de pages du noyau en clair pour repérer les problèmes de mémoire. C'est ce type de bug qui se transforme en faille et il était là depuis mars 2018 (depuis Linux 4.16).
C'est Syzbot , le robot qui bombarde le noyau d'entrées tordues en continu, qui a levé le lièvre en juin dernier. David Carlier a écrit un premier correctif en s'aidant de Claude Opus 4.8 pour remonter la piste, et Lorenzo Stoakes, mainteneur de la gestion mémoire, l'a retravaillé avant qu'il parte dans la rc7. Il devrait ensuite être rétroporté vers les noyaux stables, donc vers les machines qui tournent aujourd'hui.
Autre exemple, Greg Kroah-Hartman, qui traque déjà des bugs du noyau avec une IA locale , vient de faire retirer le pilote Moxa Intellio, soit près de 2200 lignes écrites en 1999 qui supporte certaines cartes série multiports. Alors pourquoi est-ce qu'il a fait ça ? Eh bien il écrit dans son patch que : "C'est un très vieux pilote, aucun matériel connu ne circule encore pour lui, et la société dit ne plus en avoir besoin, alors retirons-le puisque les LLM commencent à venir le titiller et à y trouver des choses "intéressantes" qui vont juste faire perdre du temps à tout le monde, vu qu'il ne sert plus...".
Voilà donc un autre effet de l'analyse de code par IA. Elle oblige les mainteneurs de projet à tailler dans le gras pour virer du code obsolète que des modèles de langage viendraient renifler d'un peu trop près. Ça ne peut pas faire de mal.
Pour moi, le vrai risque de ces outils sur un projet ouvert tient au volume. Un flot de signalements produits par des gens qui ne relisent pas ce qu'ils envoient, où plus personne ne distingue l'hallucination du vrai bug, et là ça partirait en eau de boudin. Mais comme le noyau, lui, garde des mainteneurs qui comprennent les tenants et les aboutissants de ce qu'ils lisent, ça se passe très bien. Même si la quantité de problèmes remontés surprend Linus.
Voilà, si cette nouvelle version du noyau vous intéresse, sachez qu'elle devrait normalement sortir la semaine prochaine en version finale.
-
GeForce NOW planque un vrai Windows derrière vos jeux
Reply sourceJe m'en doutais un peu mais c'est confirmé, derrière chaque session GeForce NOW tourne un vrai Windows, et cette machine virtuelle est moins verrouillée qu'elle en a l'air. En effet, une démo du moddeur Zortos montre le service qui s'ouvre non pas sur un jeu, mais sur un bureau complet, avec barre des tâches, menu démarrer et icônes.
La manip passe par le jeu Trove... Pendant le lancement, Zortos ouvre le navigateur web intégré de Steam, se balade dans les dossiers de la machine, récupère un exécutable et remplace quelques chemins dans le répertoire du jeu. Au démarrage suivant, Windows s'affiche alors à la place du jeu. Tout ça repose sur SalsaNOW , un outil open source signé dpadGuy.

Une fois le bureau ouvert, la machine encaisse à peu près tout ce qui ne réclame pas de droits administrateur. Zortos y a fait tourner Wallpaper Engine pour les fonds animés et LM Studio avec le modèle Gemma 4. Et pour les logiciels qui exigent une installation privilégiée, ils peuvent sans souci être préparés en version portable sur son propre PC, puis décompressés là-haut.
Reste que ce bureau est un bac à sable. La session tourne en compte utilisateur simple, donc pas de droits administrateur, pas d'anticheat noyau, et beaucoup d'installations qui finissent sur un refus d'accès.
L'autre mur, c'est la persistance. Sans l'option de stockage payante, tout disparaît à la déconnexion. Et même en la prenant, la machine ne conserve que vos Documents, l'AppData du compte, baptisé kiosk, et le contenu du lecteur I:. Tout le reste repart de zéro à la session suivante, et fermer l'explorateur de fichiers coupe la connexion sur-le-champ.
Dernier filtre, et pas le moindre, ça ne fonctionne que sur les abonnements payants, ceux dont je détaillais les formules quand Nvidia a sorti son client Linux natif . L'offre gratuite est hors jeu, tout comme les GeForce NOW opérés par les partenaires alliance.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Maintenant, qu'en est-il du règlement ? Eh bien comme vous vous en doutez, les conditions d'utilisation interdisent formellement de contourner les mécanismes de sécurité ou d'authentification du service, et Nvidia se réserve le droit de suspendre ou de restreindre un compte à sa discrétion. En cas de suspension, la période coupée n'est pas remboursée.
Mais à ce jour, aucun bannissement lié à ces méthodes n'a été rapporté, et Nvidia n'a sorti ni correctif ni communiqué. Voilà, c'est rigolo comme bidouille, mais si vous vous lancez, c'est votre compte que vous mettez en jeu.
Reste maintenant à voir combien de temps la porte restera ouverte.
-
L'Europe occidentale a connu sa période juin-juillet la plus chaude jamais enregistrée
Reply source
L'été 2026 sera celui des records mortifères. Le mois de juillet a été le plus chaud jamais enregistré en France, a annoncé le 10 août l'observatoire européen du climat Copernicus. Les océans ont été particulièrement affectés par ces conditions extrêmes. La température moyenne de surface enregistrée à travers le monde a atteint 20,96 °C, ce qui constitue le niveau « le plus élevé jamais enregistré pour ce mois », constate Copernicus, en particulier sur la côte Atlantique et en Méditerranée (…)
Lire la suite - En bref / Canicule -
C’est officiel, Revolut devient une vraie banque française
Reply source
Après un an d'instruction, Revolut annonce avoir obtenu son agrément bancaire français de plein exercice. Sa nouvelle entité Revolut Bank S.A. opérera depuis Paris pour toute l'Europe de l'Ouest. Ce nouveau statut ouvre la porte aux produits réglementés français, comme le Livret A ou le PEA.
-
Non, la femme écossaise retrouvée morte en Grèce ne travaillait pas pour l’ONG One Heart
Reply source
Source :Compte Facebook, le 2 août 2026
Etiqe :attention
Contenu :
Un suspect a été présenté à un juge grec le 6 août 2026 dans l’affaire du meurtre présumé d’Elizabeth-Jane Ross. Le corps sans vie de cette travailleuse humanitaire écossaise avait été retrouvé le 18 juillet dans une valise placée dans un immeuble abandonné du quartier de Kypséli, dans le centre d’Athènes. L’homme inculpé, un ressortissant afghan de 26 ans, est poursuivi pour homicide volontaire, vol et détention d’armes, selon la presse grecque.
Plusieurs internautes affirment qu’Elizabeth-Jane Ross se trouvait alors en mission pour l’ONG grecque One Heart, une association d’aide aux réfugiés implantée dans la capitale grecque. D’après eux, la femme se serait « installée » à Athènes « pour venir en aide aux [réfugiés] afghans ». Sous-entendant ainsi un lien entre son supposé travail pour l’association et sa mort. C’est trompeur.
Contacté par Les Surligneurs, le président de la structure, Sahar Kamrani, dément : « [Elizabeth Jane-Ross] nous a rendu visite en 2019, séjour au cours duquel elle a été bénévole pendant deux jours, mais l’étendue de sa collaboration avec nous s’arrête-là. »
Le suspect nie l’avoir tué
Selon le Guardian, Elizabeth Jane-Ross avait une « forte connexion » avec le secteur humanitaire grec. Arrivée dans le pays le 26 juin 2026, elle se serait rendue chez des amis pendant deux semaines, avant de louer un appartement à son nom.
Le suspect, marié à une proche de l’Écossaise, a avoué avoir déplacé le corps dans une valise, mais nie être responsable de sa mort. D’après ses déclarations aux enquêteurs, relayées dans la presse grecque, il aurait trouvé le corps sans vie de la femme dans la salle de bain de son appartement de location. L’homme aurait alors « paniqué » et décidé de transporter son corps jusqu’au quartier de Kypséli dans une valise.
Auteurs :
Auteur : Nicolas Turcev, journaliste
Relectrice : Clara Robert-Motta, journaliste
Liens d’intérêts ou fonctions politiques déclarés des intervenants à l’article : aucun
Secrétariat de rédaction : Nicolas Turcev, journaliste
L’article Non, la femme écossaise retrouvée morte en Grèce ne travaillait pas pour l’ONG One Heart est apparu en premier sur Les Surligneurs.
-
NORAD says fighter jets intercepted several general aviation aircraft over Bedminster
The North American Aerospace Defense Command (NORAD) announced on Sunday that its F-16 fighter jets intercepted several general aviation aircraft over Bedminster, New Jersey, where Trump's golf club is located. Reports indicated that the aircraft violated the temporary flight restrictions that were put in place for the surrounding area. Two aircraft were reported connected to the incident.Reply source -
Trump: Data centers could be 'bigger than oil' as Texas seeks pause
President Donald Trump says Texas is making a mistake by pausing data center projects. Trump made the remarks while in an interview with Punchbowl News that was uploaded on YouTube on Aug. 7. During a discussion about artificial intelligence and the rapid expansion of data centers, Trump said that if he were a governor, he would want the data center projects "so badly."Reply source -
Port-Cros, un parc national en eaux troubles
Selon les informations de «Mediapart», la direction de la plus ancienne aire marine protégée française a couvert, entre 2022 et 2024, des opérations portant préjudice aux espèces de la zone. De manière répétée, des signalements ont été écartés, dans ce parc où les règles de protection étaient déjà limitées.Reply source -
« Guerre de l’eau » dans le marais poitevin : 300 millions de litres d’eau accaparés par l’agro-industrie ?
Reply sourceMéga-bassines, délestages illégaux par sabotages de barrage : quand l'agro-business s'accapare les ressources en eau en pleine sécheresse
L’article « Guerre de l’eau » dans le marais poitevin : 300 millions de litres d’eau accaparés par l’agro-industrie ? est apparu en premier sur Contre Attaque.
-
Vibeware : l’IA accélère la production de malwares jetables
Reply source
« Transparent Tribe », également référencé sous le nom APT36 (Advanced Persistent Threat, menace persistante avancée), est un acteur de menace associé à des opérations de cyberespionnage visant notamment des entités gouvernementales indiennes et des missions diplomatiques. Des chercheurs de Bitdefender ont analysé un large portefeuille d’échantillons associés à APT36, ce qui leur a permis de comparer des dizaines d’implants et d’identifier une logique de production récurrente. Le constat converge vers un modèle inédit, que le spécialiste de la cybersécurité nomme « vibeware » : des implants générés par IA, c’est-à-dire des programmes malveillants déployés sur les machines ciblées, produits en série, parfois inachevés dans leur fonctionnement réel, mais suffisamment opérationnels pour être déployés à grande échelle.L’examen de la flotte d’implants révèle ainsi des lacunes caractéristiques de la génération de code par IA : un binaire (fichier exécutable par une machine) développé en langage Go et destiné au vol d’identifiants de navigateur contient un espace réservé vide à l’endroit où aurait dû figurer l’URL de commande et de contrôle (adresse du serveur utilisé pour piloter l’outil et récupérer les données), rendant l’outil incapable d’exfiltrer la moindre donnée. Des erreurs similaires se retrouvent dans d’autres composants, dont la logique s’effondre dès que la complexité augmente. Ce type d’erreur caractérise un code syntaxiquement correct, mais logiquement inachevé.
Les chercheurs de Bitdefender ont également identifié des métadonnées au sein des projets pointant directement vers l’utilisation d’éditeurs de code intégrant l’IA. Les binaires contiennent fréquemment des emojis Unicode dans leurs chaînes de caractères. Selon Bitdefender, le groupe APT36 maintient un rythme de production d’un malware par jour. « La réalité n’est pas une percée dans la sophistication des codes malveillants, mais une optimisation du médiocre », résume le rapport Bitdefender.
Une architecture en deux blocs systématiquesL’analyse des échantillons révèle une architecture récurrente : chaque implant combine une charge utile malveillante (partie du programme qui réalise concrètement l’action), inspirée de code déjà publié, et un canal de commande et contrôle s’appuyant sur des services de confiance. En ce qui concerne le code malveillant, les chercheurs ont retrouvé, pour chaque échantillon examiné, la source ayant servi de base. Ce code fait ensuite l’objet d’une réécriture dans des langages de programmation peu répandus comme Nim, Zig, Crystal, Rust ou Go. « Le corps (‘body’ en anglais) malveillant s’appuie sur du code déjà présent sur GitHub, réécrit dans des langages exotiques », explique Martin Zugec, Technical Solutions Director chez Bitdefender. Chaque langage donne au malware une apparence différente, ce qui peut compliquer sa détection.
Cette diversification des langages répond à une logique précise. La plupart des moteurs de détection reposent en effet sur des signatures et des comportements calibrés pour des langages courants comme C# ou C++. En utilisant des langages moins courants, les attaquants modifient le profil des binaires et réduisent l’efficacité de certains repères de détection, en particulier lorsque les contrôles restent très dépendants des signatures ou des runtimes (environnements nécessaires à l’exécution d’un programme) habituels. Certains de ces langages, notamment Rust, Go et Zig, facilitent aussi le développement de variantes capables de viser plusieurs systèmes d’exploitation à partir d’une base de code proche.
Le second bloc architectural concerne les canaux de commande et de contrôle. APT36 s’appuie sur des plateformes largement déployées en entreprise comme Slack, Discord, Google Sheets, Supabase ou Azure Front Door, pour acheminer ses communications malveillantes dans un trafic considéré comme légitime. À titre d’exemple, Google Sheets sert à stocker des instructions dynamiques, Supabase et Firebase à conserver des métadonnées et des identifiants, tandis que Slack et Discord permettent de transmettre des instructions en temps réel. Cette pratique, désignée sous le terme « Living Off Trusted Services (LOTS) », trouve dans le vibeware une justification technique nouvelle.
« Ces services disposent d’une documentation remarquable pour les développeurs, avec des API (interfaces de programmation) bien documentées et de nombreux exemples de code. Il s’agit donc d’environnements naturellement lisibles et exploitables par un LLM (Large Language Model). C’est une évolution logique pour les attaquants, mais nous n’avions jamais vu cela documenté de cette façon, en analysant autant d’échantillons distincts », souligne Martin Zugec.
Volume contre sophistication : le paradoxe du vibeware
Le rapport Bitdefender désigne l’approche d’APT36 sous le terme de Distributed Denial of Detection (DDoD : déni distribué de détection) : l’objectif n’est pas de contourner les défenses par une sophistication technique, mais d’épuiser les équipes de sécurité par un volume automatisé de variantes. Plusieurs implants, écrits dans des langages différents, coexistent délibérément sur une même machine cible ; si l’un se trouve neutralisé, les autres demeurent actifs. bitdefender
« Le vibeware dégrade la sophistication habituelle, au profit d’un volume de variantes que les attaquants génèrent très rapidement à partir de code existant. C’est précisément pour cela que nous avons créé ce terme », indique Martin Zugec.
Il importe toutefois de ne pas confondre industrialisation de la production et automatisation des opérations : si les outils se génèrent rapidement par IA, les opérations de compromission elles-mêmes demeurent une démarche manuelle, conduite par un opérateur humain. Martin Zugec résume l’enjeu en une formule directe : « L‘IA n’a pas besoin d’être sophistiquée pour être dangereuse ».
Ce que les équipes de sécurité doivent anticiper
Face à cette menace hybride, Bitdefender formule trois axes de réponse. Le premier consiste à privilégier les détections fondées sur le comportement des processus plutôt que sur les signatures de fichiers, en surveillant notamment l’exécution de binaires non signés dans des répertoires accessibles en écriture.
Le deuxième axe porte sur l’audit et le contrôle des services cloud de confiance : toute connexion sortante persistante vers Discord, Slack ou Google Sheets, initiée par un binaire non vérifié, doit être traitée comme un indicateur de compromission potentiel.
Le troisième axe recommande de transformer l’environnement réseau en terrain hostile pour les attaquants, par la réduction dynamique de la surface d’attaque et le déploiement de capacités EDR/XDR matures, outils capables de surveiller les appareils et de détecter des comportements suspects, afin de contraindre l’opérateur humain à révéler sa présence lors des phases de déplacement latéral.
The post Vibeware : l’IA accélère la production de malwares jetables appeared first on INCYBER NEWS.
-
L’effet multiplicateur de Keynes, fer de lance de la relance
L’un des apports majeurs des travaux de Keynes est d’avoir pointé l’impact amplifié d’une variation de l’investissement public ou privé sur l’activité, rappelle l'économiste Clément Carbonnier.Reply source -
« On est la première monnaie locale d'Europe » : comment l'Eusko a réussi son pari
Reply source
Plus de 10 ans après sa création, la monnaie locale basque eusko est un succès. Au point qu'elle a créé un institut de formation pour aider d'autres projets à se lancer ou à se développer.
Lire la suite - Reportage / Alternatives
Bayonne (Pyrénées-Atlantiques), reportage
Dans le centre-ville de Bayonne, des QR codes verts fleurissent sur les comptoirs des bars et des commerces, floqués d'un mot : « Euskopay ». Pour régler ses courses dans la monnaie locale basque, il faut flasher ce code avec l'application dédiée, puis entrer (…) -
« La nature a repris le dessus » : à Londres, ces cimetières débordent de vie
Reply source
Construits au XIXe siècle, des cimetières londoniens surnommés les « Magnificent Seven » sont devenus des lieux de promenade où prospèrent oiseaux, insectes rares et plantes par centaines. Un passionné nous a fait visiter celui de Nunhead.
Lire la suite - Reportage / Nature
Londres (Royaume-Uni), reportage
Au début du XIXe siècle, alors que Londres se densifiait à la faveur de la Révolution industrielle, les cimetières entourant ses petites églises anglicanes sont arrivés à saturation. Entre 1832 et 1841, sept (…) -
Trafic de fourmis : les dessous d'un business juteux en pleine explosion
Reply source
[Les nouveaux visages de la criminalité environnementale 1/4] Les fourmis sont au cœur d'un trafic qui peut rapporter gros aux vendeurs qui pullulent sur internet. Un business, en pleine explosion, qui peut causer d'importants dégâts écologiques.
Lire la suite - Enquête / Économie , Animaux
À première vue, la cuisine de Philippe a tout ce qu'il y a de plus classique. Des capsules de café côtoient un grille-pain, des plaques de cuisson ou encore un frigo recouvert de photos de sa famille. Mais ce pâtissier de profession y a également (…) -
Ephéméride des luttes : 10 août
Reply source
Dans l'éphéméride des luttes du 10 août, on aimerait bien que le monde entier ne soit pas soumis au joug de la propriété privée et que celui-ci soit enfin libre. Mais ce n'est pas gagné.
1680 : Au Nouveau-Mexique, début de la révolte de la population Pueblo contre l'occupant espagnol.
1937 : Les évêques espagnols signent un document parlant d'une nécessiare "croisade nationale" contre les républicains et révolutionnaires et en soutien au coup d'état de Franco.
1960 : L'Antarctique devient un territoire international et scientifique, personne ne peut prétendre à sa propriété.
1971 : En Irlande du Nord ont lieu de très graves épisodes de violences, au point que plusieurs milliers de personnes doivent abandonner leurs maisons et partir pour l'Irlande.
1977 : - A La-Charité-sur-Loire, cocktails molotov contre EDF et le nucléaire.
- A Rome, deux cocktails molotovs sont lancés sur la maison du juge Alibrandi.
- En Irlande du Nord, une bombe de l'IRA explose sur la New University of Ulster juste après le passage de la Reine d'Angleterre, qui venait visiter les lieux.
1978 : A Montpellier, des explosifs vont voler en éclats la porte de la maison d'arrêt pour la seconde fois, ce que revendiquera de nouveau le « Groupe Autonome Libertaire », pour « attirer l'attention de l'opinion publique sur le sort des membres des groupes autonomes détenus en Espagne, à Barcelone et Madrid » et exiger leur libération.
1984 : Dans le Minnesota, deux activistes sabotent le système de guidage de sous-marins nucléaires.
2011 : A Madrid, deux fourgonnettes de GDF Suez sont détruites par le feu en solidarité aux prisonniers révolutionnaires dans les prisons suisses.
Voir également l'éphéméride anarchiste du 10 août.
-
De la fleur au fusil : confessions d’un trafiquant d’armes écolo
Reply sourceStart-uppers, communicants ou médecins, ils ont quitté la ville après la pandémie. Partagés entre idées progressistes et penchants survivalistes, ils achètent les carabines et pistolets que leur vend illégalement « Victor », trentenaire comme eux. Rencontres sous le sceau du secret, quelque part dans la campagne française.
The post De la fleur au fusil : confessions d’un trafiquant d’armes écolo appeared first on Revue21.fr.
-
13/08 : Apéro antifa au Geyser
Reply sourceL'Assemblée Antifasciste Nancy et alentours organise un apéro antifa au local associatif le Geyser.
- Initiatives / Nancy, Initiative culturelle