Tech-fr publisher
-
Google veut installer Gemini au cœur des métiers réglementés et commence son offensive par la finance et les cabinets d’avocats
www.usine-digitale.frGoogle Cloud veut faire de Gemini Enterprise - la plateforme de l’entreprise pour déployer et orchestrer des agents IA - autre chose qu’un assistant généraliste. La société américaine lance deux premières déclinaisons sectorielles de son service, destiné aux services financiers et aux professionnels du droit.
-
ChatGPT Plus : OpenAI rétablit la limite des cinq heures sur Codex et Work, six semaines après l’avoir supprimée
www.numerama.com
Quelques semaines après l'avoir levée, OpenAI réactive sa limite des cinq heures sur Codex et ChatGPT Work pour les abonnés Plus, qui doivent de nouveau composer avec deux plafonds au lieu d'un.
-
Boulanger divise par deux le prix de l’un des meilleurs claviers pour écrire
www.numerama.com
[Deal du jour] Le Logitech MX Keys est une référence pour celles et ceux qui écrivent toute la journée. Boulanger propose actuellement une offre particulièrement intéressante sur le modèle Mini.
-
DEEL : quinze acquisitions pour transformer une roadmap produit en stratégie industrielle
www.frenchweb.frEn sept ans, DEEL est passée de la gestion des freelances internationaux à une plateforme qui entend contrôler la paie, les contrats, les visas, la performance, les équipements, les logiciels, et désormais l’identité numérique des salariés. Ses quinze acquisitions n’ont pas seulement étoffé son catalogue, mais elles lui ont permis d’acheter des moteurs de paie, …
L’article DEEL : quinze acquisitions pour transformer une roadmap produit en stratégie industrielle est apparu en premier sur FW.MEDIA.
-
Google donne aux internautes plus de contrôle sur Search, Discover et News
www.abondance.comCe qu'il faut retenir :
- Un nouveau bouton "Preferred Sources", intégrable par les éditeurs sur leurs pages, permet aux lecteurs d'ajouter un site en source préférée sur Google d'un simple clic, avec plus de 600 000 sources déjà sélectionnées à ce jour.
- Le flux Discover pourra bientôt être affiné en langage naturel, directement depuis le menu à trois points, pour préciser les sujets à voir davantage ou moins souvent.
- Les briefings audio de l'application Google News sur Android deviennent personnalisables par thématique, avec attribution claire des sources et liens vers les articles complets.
- Ces évolutions s'inscrivent dans un programme pilote d'IA appliqué aux actualités, associant un large panel d'éditeurs partenaires.
Un bouton pour fidéliser les lecteurs directement depuis les pages des éditeurs
La mesure phare de cette annonce est le bouton interactif "Preferred Sources". Les éditeurs peuvent désormais l'intégrer directement sur leurs pages. Lorsqu'un lecteur clique dessus, le site est automatiquement ajouté à ses sources préférées sur Google, et l'utilisateur est immédiatement redirigé vers l'endroit précis où il se trouvait sur la page de l'éditeur.

Concrètement, cela signifie que les lecteurs retrouveront plus facilement leurs publications favorites dans les Top Stories, les AI Overviews et l'AI Mode. Pour les éditeurs, l'intérêt est de disposer d'un moyen plus direct de tisser un lien avec leur audience à travers les différents produits Google. Selon Google, plus de 600 000 sources uniques ont déjà été sélectionnées par les internautes depuis le lancement de cette fonctionnalité.
Les éditeurs intéressés peuvent récupérer le code du bouton dans la documentation Google Search Central.
Un flux Discover ajustable en langage naturel
Deuxième nouveauté annoncée : la possibilité de personnaliser son flux Discover en formulant des requêtes en langage courant, un peu comme on enverrait un message à un ami. Google donne l'exemple d'un utilisateur souhaitant voir des idées de rénovation de cuisine, mais uniquement sur des approches écologiques, ou des vidéos sur les road trips du week-end, sans contenu lié au camping.
Dans les jours à venir, dans l'application Google, il sera possible d'ouvrir le menu à trois points sur n'importe quel contenu du flux pour indiquer, avec ses propres mots, les sujets ou liens que l'on souhaite voir davantage ou moins souvent. Le flux s'ajustera alors en temps réel, et Google indique que ces préférences seront mémorisées pour les prochaines sessions.
Des briefings audio personnalisables sur Google News Android
Enfin, Google News propose désormais, sur Android, des briefings audio quotidiens personnalisables par thématique. Les utilisateurs peuvent choisir les sujets qu'ils souhaitent entendre, avec une attribution claire des sources et des liens permettant d'accéder à l'article complet en un clic.

Google précise que ces briefings intègrent aussi des approfondissements sur certaines actualités clés, rendus possibles grâce à la participation de nombreux éditeurs au programme pilote d'IA appliqué aux actualités.
L’article "Google donne aux internautes plus de contrôle sur Search, Discover et News" a été publié sur le site Abondance.
-
Le code «123456», c’est terminé : WhatsApp change les règles de sécurité des comptes
www.numerama.com
WhatsApp renforce la protection de ses utilisateurs avec plusieurs nouveautés : clés d'accès multiples, vérification en deux étapes plus robuste, et davantage de contexte sur les appels inconnus.
-
ChatGPT Plus : OpenAI réactive la limite des cinq heures d’usage pour deux outils avancés
www.numerama.com
Quelques semaines après l'avoir levée, OpenAI réactive sa limite des cinq heures sur Codex et ChatGPT Work pour les abonnés Plus, qui doivent de nouveau composer avec deux plafonds au lieu d'un.
-
Surprise : Apple dévoile la puce M6 avec de nouveaux Mac mini et Mac Studio pensés pour l’IA locale
www.numerama.com
Deux semaines avant sa keynote de rentrée dédiée aux iPhone, Apple prend tout le monde par surprise en dévoilant deux nouveaux ordinateurs et deux nouvelles puces. Les Mac mini et Mac Studio seront disponibles le 22 septembre, probablement après les iPhone 18, avec des configurations inédites M6 et M5 Ultra.
-
La mutuelle Solimut frappée par une cyberattaque : des données personnelles compromises, une enquête en cours
www.usine-digitale.frSolimut Mutuelle de France a confirmé avoir subi une cyberattaque ayant entraîné une violation de données personnelles. Selon le communiqué publié par l’organisme, ses équipes ont rapidement isolé et mis un terme à l’intrusion, avant de se mobiliser pour définir et inventorier précisément le périmètre touché.
-
Test du UGREEN DXP4800 GT : le NAS 4 baies qui gère tout mon Plex, piloté par une IA
- Contient des liens affiliés Amazon -korben.infoAu départ, mon stockage était franchement bordélique. Ma bibliothèque Plex vivotait sur un vieux Synology, avec plusieurs SSD externes branchés au Mac mini, posés là au petit bonheur, avec les films rangés à plat et chaque disque qui traînait ses propres conventions et ses trous.
Je vous en avais d'ailleurs déjà parlé, et ça marchait, mais c'était un peu le foutraque, et surtout impossible à automatiser proprement, parce qu'une chaîne d'acquisition sérieuse exige un rangement carré jusqu'au moindre fichier.

D'où la grande décision de remettre tout ça à plat. L'objectif ? Consolider la médiathèque sur du matériel récent, séparer une bonne fois deux mondes qui n'ont rien à faire ensemble, les médias d'un côté et les sauvegardes de l'autre, et déléguer le plus gros de la configuration à Claude Code, l'assistant de codage d'Anthropic, piloté à distance depuis mon Mac mini.
UGREEN m'avait proposé depuis quelque temps de tester les deux NAS de sa gamme GT, j'ai donc accepté. Puis j'ai acheté mes disques une fortune, on y reviendra. Pour Plex, mon choix s'est porté sur le plus costaud de la gamme, un DXP4800 GT quatre baies sous AMD Ryzen.

Sa vraie raison d'être, c'est le débit. Ses deux ports réseau 10 Gbit confiés à des contrôleurs Aquantia ont craché 9,30 Gbit par seconde dès le premier flux en direct, soit le maximum théorique, sans une seule retransmission. Sur ce terrain, il est clairement irréprochable.
Sous le capot, on trouve un Ryzen Embedded R2514 à quatre cœurs, 8 Go de DDR4 extensibles à 64 Go, quatre baies qui se manipulent sans outil dont deux acceptent des SSD U.2 NVMe, plus deux emplacements M.2, le tout jusqu'à 144 To. Il tourne sous UGOS Pro, un système bâti sur une base Debian très peu verrouillée, avec un vrai SSH administrateur, Docker, et une plateforme x86 ouverte où l'on peut installer à peu près tout ce qu'on veut.

Le seul vrai bémol, c'est son moteur vidéo un peu daté, qui ne tient que deux flux Plex 4K transcodés en même temps et ignore l'AV1, donc pour une grosse médiathèque partagée à plusieurs, mieux vaut lui donner des fichiers déjà au bon format, ou transcoder sur une autre machine, ce qui est mon cas avec le Mac mini. Pour le stockage, j'ai récupéré 4 disques 28 To sur Amazon , à un prix que je n'ose même pas vous donner (660 euros pièce, et au moment où j'écris cet article leurs prix ont bondi à 780 euros).

Le gros morceau, c'était la migration, faire passer 36 To et 22 000 fichiers du Synology vers ce nouveau NAS. Perso je n'ai pas fait grand-chose, Claude Code s'est occupé de tout ça en SSH, en passant par les API de Plex, Radarr et Sonarr.
Derrière Plex tourne d'ailleurs toute une chaîne, Radarr et Sonarr, Prowlarr pour les sources, une seedbox Whatbox et Seerr.

Pour l'anecdote, le plus gros problème ça a été de régler les problèmes posés par les fichiers avec des accents. Près de 17 000 fichiers (de vidéos de vacances bien sûr) au chemin accentué devenaient injouables sur l'Apple TV alors que l'iPhone les lisait sans broncher, parce que Plex sur Mac jongle entre deux façons de coder un accent en Unicode quand le partage NFS strict d'UGOS n'en accepte qu'une seule à l'octet près.
Bon, maintenant on ne va pas se mentir, il y a eu des ratés avec l'IA, comme la disparition de près de 800 fichiers effacés par un bug des scripts, sans corbeille ni snapshot, mais comme le volume tourne en Btrfs et qu'il restait de la place, Claude a gelé le volume, remonté des centaines d'états internes du système de fichiers et rapatrié plus de 98 % des fichiers. Les pertes sont au final négligeables. C'était évitable, mais je n'ai pas été assez vigilant.

Ce socle sauvegarde même le code de Selene Racer, mon jeu de course de rovers sur la Lune hébergé dans le cloud sur lequel je bosse en ce moment ( vous pouvez le tester ici , il se joue dans n'importe quel navigateur, sur ordi ou téléphone), et dont les sources atterrissent sur le NAS via Dropbox. Quant au NAS deux baies qui encaisse Time Machine, les archives et les sauvegardes, c'est son petit frère le DXP2800 GT, que je teste sur Mac4ever .
Si comme moi vous n'êtes pas super fort en code et en réseau, et que vous avez suffisamment de sauvegardes de vos données, confier votre vie numérique à une IA et à un NAS de ce type est donc tout à fait envisageable, et c'est même assez chouette à mettre en place.
Les DXP4800 GT et le DXP2800 GT sont disponibles sur Amazon, et je vous les recommande les yeux fermés.
-
Identité numérique : le Kenya s’associe à IN Groupe
incyber.orgLe gouvernement kényan a officialisé, le 20 août 2026, un partenariat avec l’entreprise française IN Groupe pour mettre en place une « plateforme nationale d’authentification interopérable ». Ce dispositif s’inscrit dans un projet destiné à créer une infrastructure d’identité numérique fiable, qui doit permettre aux citoyens kényans d’accéder en toute sécurité aux services publics et privés.
William Kabogo, secrétaire d’État chargé des TIC et de l’économie numérique, a présenté cette initiative aux côtés de Céline Gouveia, vice-présidente des programmes gouvernementaux d’IN Groupe. Le dispositif a notamment pour objectif de réduire les contrôles répétés et d’éviter aux usagers de fournir plusieurs fois les mêmes informations. Il doit ainsi faciliter l’utilisation d’eCitizen, une plateforme donnant accès à plus de 20 000 services publics.
« Nous avons souligné l’importance d’une gouvernance coordonnée de l’infrastructure publique numérique du Kenya. (…) Le ministère des TIC et de l’Économie numérique devrait en assurer la coordination afin de garantir l’interopérabilité des systèmes, d’éviter les doublons et d’optimiser les investissements technologiques. Renforcer la confiance du public envers l’identité numérique et les services publics numériques est une priorité », a déclaré William Kabogo.
The post Identité numérique : le Kenya s’associe à IN Groupe appeared first on INCYBER NEWS.
-
L’Iran paralyse une centrale électrique britannique
incyber.orgLe gouvernement britannique a confirmé, le 23 août 2026, qu’une cyberattaque liée à l’Iran avait frappé une centrale électrique « de petite taille », provoquant son arrêt pendant quatre jours. Pour des raisons de sécurité, l’exécutif n’a fourni aucun détail sur le site concerné, mais a indiqué que l’incident n’avait « à aucun moment » menacé l’ensemble du système énergétique britannique.
Le ministère de la Sécurité énergétique a averti les compagnies d’électricité d’un risque accru de cyberattaques. L’Iran met régulièrement en garde les pays qui soutiennent les États-Unis dans la guerre qui les oppose à Téhéran. Depuis mars 2026, le Royaume-Uni autorise les forces américaines à utiliser ses bases militaires au Moyen-Orient.
Fin juillet 2026, une vague de cyberattaques liées à l’Iran a frappé des infrastructures de distribution d’eau aux États-Unis.
The post L’Iran paralyse une centrale électrique britannique appeared first on INCYBER NEWS.
-
L’IA accélère la rétro-ingénierie des périphériques
incyber.orgLe chercheur en cybersécurité Chaz Schlarp a détaillé, le 23 août 2026, une expérience de rétro-ingénierie portant sur plusieurs périphériques connectés, menée avec un agent d’IA fondé sur Claude Opus 5. Il lui a confié les firmwares et les outils de mise à jour de cinq appareils présents sur son bureau : une webcam, un moniteur, un microphone, une carte d’acquisition vidéo et une lampe Wi-Fi.
Il lui a ensuite demandé d’examiner ces éléments, notamment leurs processus de sécurité, afin d’identifier les fonctions cachées, les interfaces de débogage et les surfaces d’attaque, puis, si possible, d’interagir directement avec les appareils. L’agent d’IA a réussi à manipuler les firmwares des cinq périphériques, mettant à jour des mécanismes de protection particulièrement faibles. « Au total, l’analyse des cinq appareils a représenté environ 13 heures de travail pour l’agent et 98 messages de ma part », indique Chaz Schlarp.
Cette expérience montre que l’IA pourrait considérablement accélérer la recherche de vulnérabilités affectant les périphériques connectés grand public. « Je partirais désormais du principe que n’importe quel périphérique connecté à un ordinateur peut être infecté par un logiciel malveillant. Auparavant, une telle opération aurait nécessité des ressources considérables et aurait semblé réservée aux acteurs étatiques », précise le chercheur.
Il se demande désormais « ce qu’un ver informatique doté d’une IA capable d’effectuer de manière autonome des opérations de rétro-ingénierie pourrait accomplir aujourd’hui ».
The post L’IA accélère la rétro-ingénierie des périphériques appeared first on INCYBER NEWS.
-
Adrien Abecassis nommé ambassadeur au numérique
incyber.orgUn décret a officialisé, le 25 août 2026, la nomination d’Adrien Abecassis au poste d’ambassadeur au numérique et à l’IA au sein du ministère des Affaires étrangères. Il remplace Clara Chappaz, nommée conseillère « attractivité, IA et numérique » à l’Élysée auprès d’Emmanuel Macron. Elle avait succédé le 10 décembre 2025 à Henri Verdier, qui avait occupé le poste pendant sept ans. L’équipe de Clara Chappaz devrait rester en place.
Contrairement à sa prédécesseure, Adrien Abecassis possède une solide expérience diplomatique. Depuis 2020, il était directeur des initiatives politiques au Forum de Paris sur la Paix, où les enjeux liés à l’IA sont régulièrement abordés. Entre 2012 et 2017, sous la présidence de François Hollande, il a travaillé à l’Élysée, successivement comme chargé de mission, conseiller « affaires bilatérales et européennes », puis conseiller « études ».
En 2023, il a également été l’envoyé spécial adjoint d’Emmanuel Macron au Sommet de Paris sur le nouveau pacte financier mondial. En octobre 2025, Adrien Abecassis plaidait, dans Le Monde, pour une « troisième voie » en matière d’IA, afin d’offrir une alternative aux modèles chinois et américain.
The post Adrien Abecassis nommé ambassadeur au numérique appeared first on INCYBER NEWS.
-
Une centrale électrique britannique paralysée quatre jours par une cyberattaque attribuée à des hackers liés à l’Iran
www.usine-digitale.frC’est un incident inédit au Royaume-Uni. Selon les informations du Telegraph, une petite centrale électrique a été contrainte à l’arrêt pendant quatre jours en juillet, à la suite d’une cyberattaque attribuée à des hackers liés à l’Iran. Pour des impératifs de sécurité, les autorités n’ont pas révélé l’identité du site touché.
-
Trois robots humanoïdes sont en promotion sur ce site : oui, ils sont livrables en France
www.numerama.com
Vous ne saviez pas quoi faire de vos économies ? Joybuy propose actuellement plusieurs robots humanoïdes d’Unitree en promotion et livrables en France. Sans doute le bon plan le plus déraisonnable du moment.
-
Réseaux sociaux et mineurs : la loi est castrée, mais les smartphones sont désormais interdits au lycée
www.numerama.com
Publiée au Journal officiel ce 25 août 2026, la loi censée bannir les réseaux sociaux pour les moins de 15 ans a été largement castrée. Le contrôle généralisé de l'âge n'aura pas lieu, du moins pour l'instant. Cependant, le texte conserve quelques dispositions qui s'appliqueront dès cette rentrée.
-
Réseaux sociaux : la loi bannissant les moins de 15 ans est castrée, mais une interdiction a survécu pour la rentrée
www.numerama.comPubliée au Journal officiel ce 25 août 2026, la loi censée bannir les réseaux sociaux pour les moins de 15 ans a été largement castrée. Le contrôle généralisé de l'âge n'aura pas lieu, du moins pour l'instant. Cependant, le texte conserve quelques dispositions qui s'appliqueront dès cette rentrée.
-
Piratage de Hugging Face : OpenAI visé par une enquête sur la supervision de ses modèles
www.usine-digitale.frL’incident de cybersécurité provoqué par des modèles d’AI d’OpenAI chez Hugging Face connaît désormais des prolongements judiciaires. Le procureur général de l’Alabama, Steve Marshall, a annoncé le 24 août l’ouverture d’une enquête sur OpenAI. Son bureau a également adressé une assignation à l’entreprise afin d’obtenir des documents relatifs à l’incident.
-
OpenAI remet la limite de 5 heures sur Codex
korben.infoSi vous codez avec Codex, l'agent d'OpenAI qui écrit du code à votre place, préparez-vous à devoir à nouveau regarder votre montre, puisque cette fameuse limite fait son retour pour les abonnés ChatGPT Plus à partir du 25 août.
C'est un vrai retour en arrière, parce qu'OpenAI avait justement supprimé cette fenêtre de cinq heures le 12 juillet dernier, en ne gardant qu'un plafond hebdomadaire pour les formules Plus, Pro et Business.
Concrètement, la limite des cinq heures fonctionne comme un compteur qui se recharge tout au long de la journée, en plus du quota hebdomadaire qui, lui, encadre votre consommation sur la semaine entière.

Le responsable technique de Codex et ChatGPT chez OpenAI, Thibault Sottiaux, justifie ce choix en expliquant que cette fenêtre permet de lisser la charge sur les serveurs, et donc de préserver un quota hebdomadaire qui reste généreux.
Surtout, sans elle, beaucoup de nouveaux abonnés Plus grillaient sans le vouloir toute leur allocation de la semaine en quelques heures, ce qui débouchait forcément sur une expérience frustrante.
Bonne nouvelle pour les gros comptes, les abonnés Pro à 100 et 200 dollars par mois échappent encore à ce retour de la limite pendant quelques mois, alors que les formules Enterprise et Edu tournent sur un système de crédits à part.
Et si vous tapez dans le mur de l'une des deux limites, il ne vous reste que deux options, patienter jusqu'à la prochaine remise à zéro ou sortir la carte bleue pour acheter des crédits supplémentaires.
Retirer la fenêtre des cinq heures ne rendait de toute façon jamais GPT-5.6 Sol illimité, puisque le plafond hebdomadaire prenait simplement le relais comme nouvelle borne. Rien de gratuit, donc.
Ce yo-yo permanent sur les limites finit par agacer, même si OpenAI galère visiblement à encaisser la demande. Les développeurs, eux, aimeraient surtout de la stabilité. Après chez Claude c'est pareil mais c'est 4h, même pour les abonnés Max, encore plus frustrant donc.
Source : 9to5mac
-
UGREEN dégaine deux chargeurs Nexode Pro avec écran de contrôle et câble rétractable, jusqu'à 300 W
- Contient des liens affiliés Amazon -korben.infoUGREEN continue de muscler sa gamme de chargeurs GaN avec deux nouveaux Nexode Pro, un modèle nomade de 160 W et une grosse station de bureau de 300 W, qui misent autant sur la puissance brute que sur le contrôle de la recharge.
Petit rappel au passage, le GaN, ou nitrure de gallium, est le matériau qui permet de faire des chargeurs bien plus compacts et moins chauds que le silicium classique.
Leur point commun, c'est un petit écran posé sur le chargeur qui affiche en temps réel la puissance envoyée, la tension, l'intensité, la température ou encore la façon dont l'énergie se répartit entre les différents appareils branchés.
On peut basculer entre cinq modes de charge directement depuis l'appareil, et UGREEN pousse même le bouchon avec une connexion Wi-Fi et une application mobile pour surveiller chaque port à distance, personnaliser certains protocoles et recevoir des mises à jour à distance, ce qu'on appelle l'OTA.

Le Nexode Pro 160 W est clairement le plus sympa pour les nomades, avec son câble USB-C rétractable qui se rembobine tout seul comme le fil d'un aspirateur, histoire de ne plus avoir à glisser un câble volant dans le sac. Malin.
Ses 160 W suffisent largement à alimenter plusieurs appareils en même temps, ordinateur portable compris.

La station Nexode Pro 300 W joue dans une tout autre cour, pensée pour remplacer une véritable collection de chargeurs sur un bureau en alimentant jusqu'à sept appareils d'un coup, de quoi brancher un MacBook, un iPad, un iPhone, une enceinte, des écouteurs et une montre sur un seul et même bloc. Je l'ai reçue en test, je vous en reparlerai donc bientôt, elle est géniale.

UGREEN en profite pour rappeler l'existence de son petit Nexode Pro 100 W à quatre ports , déjà commercialisé, qui reprend le même principe d'écran dans un joli format argent métallisé plus compact.
Côté tarifs, les deux nouveautés arrivent dès aujourd'hui 25 août, avec le 160 W à câble rétractable affiché à 129,99 euros et la station 300 W à 169,99 euros, alors que le 100 W reste proposé à 59,99 euros. Mais le tout est déjà en promotion de lancement sur Amazon, comme souvent avec UGREEN, c'est par ici :
-
Podcast -Reconversion en cybersécurité : oser la technique à 30 ans
incyber.orgOn imagine souvent la cybersécurité peuplée de profils qui codent depuis le collège, passés par une prépa puis une école d’ingénieurs. Sophie Baudin, aujourd’hui ingénieure chez Access Group, filiale numérique d’Eiffage Énergie Systèmes, vient prouver le contraire. Il y a six ans et demi, elle exerçait encore comme ostéopathe. Invitée de cet épisode d’INCYBER Voices, elle revient avec Mélissa Périé Betton sur ce basculement, sur ce que signifie réellement apprendre un métier technique quand on n’en vient pas, et sur la place qu’on se construit dans le secteur de la cyber, où les profils restent, malgré tout, très homogènes.
Un secteur choisi avant même de savoir où il mènerait
Sophie Baudin n’a pas quitté l’ostéopathie pour la cybersécurité : elle a d’abord voulu se réorienter vers l’informatique, sans même connaître l’existence des métiers cyber. Ce qui l’a attirée, c’est l’ampleur du domaine, cette sensation d’entrer dans un secteur vaste sans savoir où elle finirait par atterrir. Elle reprend alors ses études au niveau bac, en BTS SIO option SISR (services informatiques aux organisations, solutions d’infrastructure système et réseau), en alternance chez Access. Ce choix de l’alternance n’est pas anodin à 30 ans : il permet de se former tout en étant rémunérée, et surtout d’accumuler une expérience concrète avant même l’obtention du diplôme.
Sa porte d’entrée dans l’entreprise se fait par la supervision : cette activité qui consiste à surveiller, via des capteurs, l’état de santé du système d’information d’un client — l’espace disque disponible, le bon fonctionnement des équipements, tout ce qui permettrait ou non à un utilisateur de travailler normalement. Une tour de contrôle, en somme, qui alerte dès qu’un dysfonctionnement survient.
 Sophie Baudin et Mélissa Périé Betton, lauréates du Prix du CEFCYS
Le glissement naturel vers la cybersécurité
C’est l’arrivée des EDR — les fameux Endpoint Detection and Response, ces antivirus nouvelle génération capables d’analyser le comportement d’un poste de travail plutôt que de simplement reconnaître des signatures connues — qui fait basculer Sophie Baudin vers la cyber. Elle raconte avoir identifié, avant même qu’on le lui demande, un problème structurel : ces outils étaient déployés chez les clients, mais personne, ni chez eux ni dans son entreprise, ne les exploitait vraiment. Un outil de détection, aussi performant soit-il, ne vaut que par l’organisation qui l’entoure. Cette observation, elle a osé la remonter à son manager — et c’est ainsi qu’elle a obtenu de piloter la construction de l’offre de gestion managée des alertes de sécurité chez Access, un poste qu’elle décrit elle-même comme construit « au fur et à mesure ».
Enquêter, encore et toujours
Un fil rouge traverse tout son parcours : le goût de l’enquête. Ostéopathe, elle diagnostiquait déjà une douleur en remontant à sa source. En supervision informatique, il s’agit de comprendre pourquoi un utilisateur ne parvient pas à se connecter ou à enregistrer un fichier. En cybersécurité, la logique s’inverse complètement : au lieu de partir d’un problème isolé et bien identifié, il faut trier une masse de faux positifs pour repérer l’alerte qui signale, elle, une attaque réelle. « Dérouler la pelote de laine », comme elle le formule, pour savoir d’où vient une menace et si elle en est vraiment une.
La technique plutôt que la gouvernance, par choix
Sophie Baudin aurait pu, comme beaucoup de profils en reconversion, s’orienter vers des fonctions de gouvernance ou de conformité. Elle a préféré la technique, moins par appétence pour le code que par besoin de comprendre concrètement ce sur quoi elle travaille. Elle insiste néanmoins sur une nuance importante : elle ne se revendique pas experte, mais généraliste à spectre large, capable de s’appuyer sur des experts pointus quand le besoin s’en fait sentir. Une position qu’elle juge précieuse en cybersécurité, un domaine où les surfaces d’attaque sont multiples et interagissent entre elles — une vision d’ensemble y devient un atout, pas un handicap.
Ne jamais se sentir totalement légitime, et l’accepter
Interrogée sur le sentiment de légitimité, Sophie Baudin est franche : elle ne s’est jamais sentie pleinement légitime, que ce soit en supervision au début ou en cybersécurité aujourd’hui. Chaque nouveau vocabulaire, chaque nouvel outil la replonge dans une forme d’inconfort. Mais elle a fait la paix avec cette instabilité : apprendre en continu, sortir régulièrement de sa zone de confort, c’est précisément ce qui rend le métier intéressant selon elle. Elle a d’ailleurs rédigé un livre blanc diffusé sur le Forum INCYBER — une reconnaissance concrète de son expertise, quand bien même le sentiment de légitimité, lui, reste toujours en construction.
Être une femme dans la cyber, et venir d’ailleurs
Seule femme de son équipe aujourd’hui, Sophie Baudin nuance immédiatement : selon elle, ce n’est pas tant le fait d’être une femme qui a façonné son parcours que la double particularité d’être une femme et d’être passée par une reconversion. Elle s’implique par ailleurs auprès d’associations qui interviennent en collège et en lycée pour déconstruire, très tôt, l’autocensure des jeunes filles vis-à-vis des filières scientifiques — un travail qu’elle juge décisif, bien avant l’entrée dans la vie professionnelle. Son message aux femmes qui hésiteraient à se reconvertir : il n’est jamais trop tard, l’alternance permet de se reformer sans tout sacrifier, et la technique reste accessible sans diplôme d’expertise préalable.
Le savoir-être avant tout
À qui voudrait se reconvertir vers la cybersécurité, Sophie Baudin adresse un conseil qui dépasse largement le secteur technique : le savoir-être compte autant, sinon plus, que les compétences techniques, car c’est lui qui ouvre les portes des projets. La technique, elle, s’apprend — à condition d’oser s’y engager, sans se comparer à ceux qui codent depuis l’adolescence, et en acceptant que l’apprentissage ne s’arrête jamais vraiment. Son parcours, elle le résume simplement : chacun a sa place, à condition de choisir un métier qui donne envie de se lever le matin.
Transcription de l’épisode sur la reconversion dans la cyber :
Mélissa Périé Betton : Bonjour à tous et bienvenue dans INCYBER Voices. On parle beaucoup de pénurie de talents en cybersécurité, mais plus rarement de la manière dont on entre réellement dans la cyber, et surtout sur des postes techniques. Les parcours attendus sont connus : formation en informatique, spécialisation, premières expériences dans le domaine. Pourtant, certaines trajectoires échappent à ce schéma, sans forcément chercher à le remettre en cause. C’est le cas de Sophie Baudin. Après une première carrière d’ostéopathe, tu t’es reconvertie dans la cyber, et tu as fait un choix assez clair dès le départ : aller vers la technique. Un mot qui fait souvent peur — même à moi, parfois.
On va revenir avec toi sur ton parcours, sur la réalité de l’apprentissage quand on veut aller dans la cyber, reconversion ou non, et sur ce qu’implique concrètement le fait d’entrer dans des fonctions techniques quand on ne vient pas du sérail. Est-ce que tu peux te présenter, nous parler de ton rôle aujourd’hui, de ce sur quoi tu travailles concrètement, et de ce que tu aimes le plus dans ton travail ?
Sophie Baudin : J’ai un rôle assez transverse sur la supervision et la cybersécurité. J’ai le titre d’ingénieure, mais je fais aussi beaucoup d’avant-vente, du maintien en condition opérationnelle sur la supervision ou la cybersécurité, de l’amélioration continue, jusqu’à participer à la construction de nouvelles offres cyber. Côté technique, je délègue de plus en plus, mais j’ai une base qui me permet, en cas de besoin, de déployer un outil de supervision chez un client : l’installation, la configuration de serveurs, la configuration des différents protocoles pour remonter toutes les informations dont on a besoin.
Je peux aussi gérer des alertes de sécurité qui proviennent de différentes sources — bases de données de l’entreprise, pare-feux, etc.
Mélissa Périé Betton : Tu peux nous dire ce que fait ton entreprise ?
Sophie Baudin : Je travaille chez Access Group, filiale d’Eiffage Énergie Systèmes. Nous sommes une ESN, nous gérons plusieurs clients, et nous sommes intégrateur de solutions, y compris de postes de travail. Nous avons aussi une entité qui fait de l’hébergement. Access, c’est le pôle numérique d’Eiffage Énergie Systèmes, pour accompagner les entreprises sur tout ce qui touche à l’informatique.
Mélissa Périé Betton : Un univers très différent de ton début de carrière. Tu étais ostéopathe. Qu’est-ce qui t’a fait basculer vers la cyber ? Qu’est-ce qui t’a attirée ? Comment l’as-tu découvert, il y a sept ans à peu près ?
Sophie Baudin : Ça fait six ans et demi, formation incluse. En fait, j’ai d’abord voulu me reformer dans l’informatique. Je n’imaginais même pas encore les métiers de la cyber il y a six ans et demi — c’est venu de fil en aiguille. Je savais que ce secteur était vaste, et c’est ça qui m’a plu : je savais que j’y entrais, sans savoir vers où j’allais aller ni où j’allais finir. Une de mes premières missions, sur laquelle je me suis spécialisée, a été la supervision.
La supervision, dans une entreprise, ça consiste à remonter, via différents capteurs, ce qui se passe chez elle. Est-ce que les équipements répondent bien, sont fonctionnels ? Est-ce qu’il y a assez d’espace disque sur les serveurs pour que les utilisateurs puissent travailler, enregistrer leurs fichiers ? S’il n’y a pas assez de place, on ne peut pas enregistrer son fichier. C’est un peu tout ça : on est une tour d’observation de ce qui se passe chez le client, et si ça ne fonctionne pas, on reçoit une alerte et on intervient. Ça a été ma première spécialité.
J’ai d’abord été formée pour installer ces outils. Ensuite, mon entreprise a décidé de concentrer cette installation sur un nombre restreint de personnes, parce qu’en fonction du profil — plus système, à travailler sur les serveurs, ou plus réseau, sur les pare-feux, sur la colonne vertébrale de l’information de l’entreprise — l’installation ne se fait pas de la même manière. Il y avait plus de capteurs d’un côté ou de l’autre. Le but a été de cadrer, d’uniformiser l’installation des supervisions pour qu’elle corresponde à chaque client.
J’ai été cadrée là-dessus, et ensuite j’ai trouvé passionnante l’émergence des antivirus nouvelle génération, capables de remonter beaucoup d’informations et de travailler au niveau comportemental : ils analysent ton poste de travail, repèrent si un fichier subit des modifications qui laissent penser qu’il est en train d’être chiffré, ou toute autre action sur ton poste qui ne serait pas de ton fait. J’ai trouvé ça passionnant. Et justement, mon entreprise avait besoin de gestion des alertes de sécurité suite au déploiement de ces antivirus.
J’ai donc naturellement glissé de la supervision vers la supervision des événements de sécurité. C’est comme ça que je suis arrivée dans le monde de la cyber.
Mélissa Périé Betton : Tu disais, dans un autre podcast qu’on a enregistré avec Jules, que tu aimais bien l’aspect enquête. Est-ce que ce diagnostic, cette enquête, c’est ce qui t’a toujours plu ? Tu veux nous en dire plus ?
Sophie Baudin : Déjà dans mon premier métier, c’était ça aussi : en tant qu’ostéopathe, quand une personne arrivait avec une douleur, il fallait enquêter, diagnostiquer pourquoi cette douleur était là. Dans le monde informatique, on retrouve beaucoup cette logique, que ce soit côté supervision ou côté centre de service : un utilisateur n’arrive pas à se connecter, n’arrive pas à ouvrir son fichier — l’enquête, on l’a déjà dans l’informatique de base, dès que quelque chose ne fonctionne pas. Et encore plus en cyber, parce qu’il faut vraiment dérouler la pelote de laine, savoir d’où vient une attaque, qui en est à l’origine, si c’est un faux positif ou non. C’est surtout ça, le plus intéressant : savoir s’il y a possiblement une attaque, ou si c’est juste un comportement normal.
Mélissa Périé Betton : Et j’imagine qu’enquêter sur un corps, ça ne suffit pas pour enquêter sur des serveurs. Par quelle porte es-tu entrée concrètement dans le secteur ? Tu as refait une formation ? Tu as été formée sur le tas, en entreprise ? Tu avais quel âge quand tu as repris ?
Sophie Baudin : J’avais 30 ans.
Mélissa Périé Betton : Tu n’as pas recommencé en L1. Il y avait quand même des passerelles, non ?
Sophie Baudin : Pas du tout, non. J’ai recommencé de zéro, au niveau bac. J’ai fait un BTS SIO, option SISR — ça fait peur dit comme ça, mais c’est service informatique aux organisations, option solutions d’infrastructure système et réseau. C’était vraiment ma porte d’entrée, mon sésame pour rentrer dans l’informatique et avoir des bases techniques. J’aime bien comprendre, que ce soit le corps humain ou l’informatique — je voulais vraiment comprendre et avoir une base technique, c’est pour ça que je me suis orientée là-dedans.
Comme je me suis reformée à 30 ans, c’était compliqué de repartir en formation sans pouvoir travailler en parallèle. J’ai donc fait cette formation en alternance, ce qui a plusieurs avantages : une fois le diplôme obtenu, tu as déjà de l’expérience, et tu es formée par l’entreprise en même temps. Donc, pour répondre à ta question, j’ai fait les deux : la formation et l’apprentissage sur le tas.
C’est aussi l’entreprise qui te paie ta formation et t’accompagne, en mode projet. J’avais bien conscience que ça me permettrait d’entrer dans le métier, et qu’ensuite, comme dans tous les métiers, c’est de la formation continue — c’est ça qui est intéressant, on continue d’apprendre, et petit à petit, on progresse vers là où on se dirige. J’ai eu la chance qu’Access me fasse confiance sur plusieurs projets, dont la mise en place de notre offre cybersécurité.
Mélissa Périé Betton : Tu as commencé en alternance chez Access, et c’est eux qui t’ont offert ton premier poste ?
Sophie Baudin : C’est ça — enfin, je ne parlerais pas encore de poste à ce moment-là, plutôt d’un projet. Mon manager m’avait parlé de ces nouveaux antivirus, les EDR, Endpoint Detection and Response.
Mélissa Périé Betton : Un de ces fameux acronymes qui font si peur.
Sophie Baudin : Alors qu’il ne faudrait pas. C’est un outil installé sur les postes de travail et les serveurs, qui détecte les comportements suspects. Il analyse ce qui se passe sur le poste de travail et distingue les actions légitimes des actions qui ne le sont pas. À l’origine, la supervision était installée chez nos clients, et c’était eux qui géraient les alertes.
J’ai ensuite été mise sur l’outil de supervision, et on a vu un vrai avant-après avec la mise en place des alertes gérées directement, en mode automatique, par notre entreprise. Pour les EDR, on était en train de reproduire le même schéma : on les installait chez les clients, mais on ne les gérait pas. Or les entreprises n’ont pas forcément la compétence technique ni les personnes pour analyser et gérer ces alertes — par exemple en mairie. Et parfois, à l’inverse, elles ont un pôle informatique, mais qui n’a clairement pas le temps de s’en occuper.
Le but a été de proposer notre offre de gestion managée de ces alertes de sécurité, pour libérer de la charge mentale des entreprises. C’est ce que nous remontent les clients chez qui c’est installé : ça leur libère la charge mentale d’être sûr de ne pas être passé à côté d’une alerte. Ils nous délèguent la gestion de leurs alertes de sécurité. C’est comme ça que j’en suis venue à alerter mon manager : l’outil est très bien, mais un outil, aussi performant soit-il, ne vaut que par la gestion et l’organisation qu’on met autour. Sans organisation, l’entreprise a l’impression que l’outil ne sert à rien, alors qu’en réalité, c’est juste un manque d’organisation. Le but a été d’oser demander à être mise sur ce projet.
Mélissa Périé Betton : C’est toi qui as créé ton poste, en fait.
Sophie Baudin : C’est ça, depuis le début. Je crée mon poste au fur et à mesure.
Mélissa Périé Betton : Et la prochaine étape, tu penses que ce sera quoi ?
Sophie Baudin : Je ne sais pas. Il y a un an, si on m’avait dit tout ce qui allait se passer cette année, et que je serais là avec toi à enregistrer ce podcast, je n’y aurais pas cru. Donc non, je ne sais pas où je serai l’année prochaine. On a déjà construit notre offre IT ; là, avec Eiffage, on est en train de construire une offre à destination de l’OT. Comme on en avait parlé avec Jules dans un épisode précédent, il y a vraiment un besoin sur ce sujet. Ça va déjà m’occuper cette année.
Mélissa Périé Betton : Tu as choisi la trajectoire technique, et tu n’étais pas forcément attirée par les fonctions de gouvernance, de conformité ?
Sophie Baudin : Pas au début, non, parce que j’aime vraiment comprendre, avoir une vue d’ensemble — ça vient de mon précédent métier. Je trouve que pour la gouvernance, ça aide d’avoir un minimum de base technique. Mais je suis quand même sur quelque chose d’assez large, avec une vision d’ensemble : je ne suis pas experte dans mon domaine, et ce n’est pas là que j’ai envie d’aller. C’est important d’avoir des experts, mais moi, j’ai voulu un spectre plus large.
Je me suis orientée vers la technique parce que, de base, je ne connaissais rien du tout en technique, je ne connaissais même pas les métiers de la cyber. C’était vraiment ma porte d’entrée dans le secteur. Après, je verrai où j’irai. Que ce soit la supervision ou la cyber, ça me permet d’avoir une vue d’ensemble de ce qui se passe chez le client, et ça, j’aime bien. De plus en plus, je tends vers ce type de poste. Mais à la base, c’est toujours utile, même pour être conforté dans ce qu’on fait, d’avoir un peu de base technique sans être experte.
Mélissa Périé Betton : Et l’apprentissage technique, ça t’a paru difficile ? Tu veux casser quelques idées reçues ?
Sophie Baudin : C’est sûr que dans les métiers techniques, c’est dur au début, parce qu’il y a tout un vocabulaire à apprendre. Mais c’est vrai dans n’importe quel métier, que ce soit la médecine ou la cuisine : il y a toujours des mots techniques à apprendre. Au début, j’étais complètement perdue. Il faut s’accrocher — si c’est ce qu’on veut, il n’y a pas de raison de ne pas y arriver, à force d’apprentissage et de nouveaux vocabulaires. C’est comme dans n’importe quel domaine.
Petit à petit, on commence à comprendre, de plus en plus. Mais c’est un monde tellement vaste qu’on ne pourra jamais tout savoir.
Mélissa Périé Betton : Et en plus, il évolue en permanence.
Sophie Baudin : C’est ça. Il faut déjà savoir si on veut être spécialiste ou expert dans un domaine, ou plutôt avoir une vue d’ensemble, comme sur des postes de gouvernance ou de management. Et être OK avec le fait qu’on ne sera jamais spécialiste, qu’on ne connaîtra jamais tout dans son domaine — mais qu’on aura des connaissances assez larges, et qu’on pourra s’appuyer sur des experts quand on en a besoin. Dans tous les cas, on sait qu’on ne peut jamais tout savoir sur un domaine.
Mélissa Périé Betton : Une fois en poste, qu’est-ce qui a été le plus dur à appréhender en pratique ?
Sophie Baudin : Au début, quand j’ai intégré Access, j’ai été mise au centre de service, avec des cas très concrets : un utilisateur qui avait tel problème précis. C’était ultra spécifique dès le départ, et ça, ça m’a un peu perturbée au début. Ensuite, le fait d’être mise sur l’outil de supervision m’a permis d’avoir une vue d’ensemble, et c’est ça qui m’a permis d’acquérir des connaissances. Petit à petit, c’est comme ça qu’on peut ensuite aller vers la spécificité.
Le projet de supervision m’a bien aidée là-dessus. Côté cyber, en revanche, c’est une autre façon de fonctionner. En informatique, pour la supervision, il y a une panne, une problématique précise d’un utilisateur. Côté cyber, c’est l’inverse : plein de faux positifs, et il faut trouver l’alerte qui pourrait être responsable d’une attaque. Autant avant, c’était un problème très spécifique, autant là, il faut trouver l’alerte qui remonte l’information pertinente.
Mélissa Périé Betton : Les fameuses enquêtes. Est-ce que tu te sens légitime aujourd’hui ? Est-ce que tu t’es toujours sentie légitime ?
Sophie Baudin : Pas du tout. Comme beaucoup, en supervision, c’est au bout de deux, trois ans que j’ai commencé à me sentir à l’aise, plutôt légitime. Après, j’aime bien sortir de ma zone de confort, c’est pour ça que j’ai basculé sur la cyber. Pareil : nouveaux vocabulaires, nouveaux termes techniques, on se sent de nouveau perdue. Mais je suis en train d’apprendre, de découvrir plein de choses, et c’est ça qui est intéressant — je sais que ce n’est que le début. Comme tout change et bouge très vite, on est toujours obligé de se tenir au courant.
J’aime bien apprendre au quotidien et sortir de ma zone de confort. Je pense que je ne me sentirai jamais totalement légitime, mais je suis OK avec ça, parce que c’est justement ça qui est intéressant : apprendre tous les jours de nouvelles choses.
Mélissa Périé Betton : Et c’est ça qui est top. En même temps, tu as quand même rédigé un livre blanc diffusé sur le Forum — ce n’est pas rien. Je pense que tu peux gagner en légitimité. Comment as-tu réussi à trouver ta place en arrivant, avec des profils très homogènes, très techniques ? C’est facile de trouver sa place ?
Sophie Baudin : Je pense que c’est comme partout. Même si les profils sont tous très techniques, chacun a ses forces, ses faiblesses, ce qu’il préfère faire dans certains domaines. Il y en a qui sont très système — serveurs, postes de travail, messagerie — et d’autres très réseau — pare-feu, switch, routeur. Il faut s’intéresser à tout, et voir pour quoi on a des facilités, dans la compréhension ou dans la préférence. Et parfois, ce n’est pas la même chose : on peut avoir des facilités pour quelque chose et finalement s’orienter vers autre chose.
Il faut surtout être curieux, avoir envie d’apprendre. Généralement, l’intégration se passe bien, parce que les gens sont contents de partager ce sur quoi ils travaillent. La place se fait au fur et à mesure, à travers les collaborations, les projets avec les différents collègues.
Mélissa Périé Betton : Et le fait d’être une femme, ça a changé quelque chose, tu penses ?
Sophie Baudin : Je pense qu’il faudrait plutôt le demander à mes collègues.
Mélissa Périé Betton : Tu es la seule femme dans ton équipe ?
Sophie Baudin : Pour l’instant, oui, je suis la seule femme. Je ne suis pas beaucoup entourée de femmes à ce niveau-là. Il y en a quelques-unes, mais ce n’est pas la majorité. Je ne pense pas que ce soit vraiment le fait d’être une femme — je pense que j’ai la double casquette, femme et reconversion, donc je suis un peu particulière. J’ai eu une expérience professionnelle avant, je ne viens pas du cursus initial, des grandes études, comme tu dis.
Il y a de plus en plus de femmes, même si ça manque encore — ça manque dès les options du bac, maths, etc.
Mélissa Périé Betton : Qu’est-ce qu’elles apportent ? Pourquoi ça manque ? Tu penses qu’en tant que femme, on a une manière différente d’appréhender les choses, une autre vision ?
Sophie Baudin : Je suis intervenue avec une association pour promouvoir les métiers techniques dans les collèges et les lycées. Dès le collège, et même le lycée, c’est vrai que c’est un peu terrible, mais les jeunes filles ne se sentent pas forcément capables d’aller vers des options maths, physique, etc., même si elles aiment ça — elles n’osent pas.
Mélissa Périé Betton : C’est bien que ça se joue dès le lycée, qu’on puisse casser les préjugés à ce moment-là.
Sophie Baudin : C’est ça. Dans les lycées, on travaille beaucoup sur les préjugés, pour montrer qu’elles en sont capables. C’est là que ça se joue.
Ce qu’on a aussi mis en avant, avec des femmes formidables qui sont intervenues, c’est que ce n’est jamais trop tard — j’en suis la preuve. Ce n’est pas parce qu’on a fait une première carrière qu’on ne peut pas se réorienter. Avec l’alternance, on peut se reformer facilement. C’est un travail de vulgarisation, de sensibilisation auprès des femmes, pour leur dire : vous pouvez, que ce soit vers l’expertise ou non. Ça ne se fait pas immédiatement, ça prend du temps.
Et je pense que, par rapport à ma reconversion, comme je ne suis pas issue du cursus initial, j’avais une vision un peu plus globale, plus holistique, du fait de ma première expérience. C’est peut-être ça qui a le plus changé dans ma façon de voir les choses — ne pas être formatée sur une seule façon de penser, ce qu’on peut apprendre à l’école, sans que ce soit mauvais en soi. Mais j’avais déjà un regard neuf à 30 ans, avec une première expérience derrière moi. C’est peut-être ça qui a le plus changé.
Dans tous les cas, c’est un avantage en cybersécurité, parce qu’il faut avoir une vue d’ensemble pour voir toutes les surfaces d’attaque, qui sont multiples et qui interagissent entre elles. Mon expérience précédente a plutôt été une force là-dessus.
Mélissa Périé Betton : Et si tu devais donner des conseils à des personnes qui souhaitent se reconvertir, ou aller vers la technique — ce sont deux choses différentes. Se reconvertir, je trouve ça même plus courageux que de commencer à 18 ans, bac en poche. Qu’est-ce que tu leur conseilles ? Qu’est-ce qui fait la différence ?
Sophie Baudin : Je pense que, comme dans tous les secteurs, il y a le savoir-être, qui est hyper important dans tous les domaines, parce que c’est ce qui fait qu’on te propose des projets ensuite. La technique, ça s’apprend. Le savoir-être, même si ça s’apprend aussi, c’est un autre travail — et c’est hyper important. Après, il faut oser y aller. C’est un environnement tellement vaste : on sait où on commence, pas où on finit. Je le vois au quotidien. Il faut vraiment oser y aller, et surtout, tout ne se fait pas immédiatement.
C’est un apprentissage qui dure toute la vie. La formation, ça aide, mais certains ont commencé dès 15 ans à faire du code, de l’informatique — je ne peux pas me comparer à eux, je suis arrivée plus tard. Mais chacun et chacune a sa place, il faut de tout dans tous les métiers. Il ne faut pas se comparer, parce qu’on apporte toujours quelque chose en plus. Il faut des profils hyper techniques, hyper experts, mais aussi des profils transverses, dans plein de domaines, pour enrichir tout ça et faire que ça fonctionne.
Dans tous les cas, idéalement, il faut faire quelque chose qui vous plaît, qui vous donne envie dès le matin. Et ça, ce n’est déjà pas mal.
Mélissa Périé Betton : Merci pour ce beau témoignage, Sophie.
Sophie Baudin : Merci à toi.
Mélissa Périé Betton : Merci d’avoir suivi cet épisode d’INCYBER Voices. Si ça vous a plu, abonnez-vous et laissez-nous 5 étoiles.
The post <strong>Podcast -Reconversion en cybersécurité</strong> : oser la technique à 30 ans appeared first on INCYBER NEWS.
-
Goossips SEO : Déploiement des mises à jour
Goossip #1www.abondance.comGoogle ne déploie pas ses grosses mises à jour avant les annonces
John Mueller a réaffirmé une position déjà répétée à de nombreuses reprises par le passé : Google n'annonce jamais une update avec du retard. L'annonce arrive quasiment en même temps que le déploiement réel.
Pourquoi certains doutent ? Car on constate souvent de la volatilité en amont des updates, comme ce fut dernièrement le cas avant l’annonce officielle de la Spam Update d’août 2026. Google nous affirme que les deux événements sont indépendants, même s’il peut y avoir un léger décalage dû aux fuseaux horaires, qui n’excède pas quelques heures.
Source : Search Engine Roundtable
Taux de fiabilité :
 On a quelques doutes...
En dehors des Core Update et des Spam Update, Google déploie également régulièrement des mises à jour mineures qui ne sont pas forcément annoncées. Cela pourrait éventuellement expliquer ces mouvements en amont de l’annonce des grosses mises à jour.
L’article "Goossips SEO : Déploiement des mises à jour" a été publié sur le site Abondance.
-
SHEIN à Hong Kong : la bourse comme solde de tout compte
www.frenchweb.frÀ première vue, l’opération consacre l’un des plus grands groupes mondiaux de l’habillement : à près de 27 milliards de dollars, SHEIN se situerait juste derrière H&M en capitalisation. Mais cette comparaison masque le vrai chiffre de l’IPO, qui n’est pas celui qui sera levé, mais l’écart avec les 98,2 milliards auxquels le groupe avait …
L’article SHEIN à Hong Kong : la bourse comme solde de tout compte est apparu en premier sur FW.MEDIA.
-
AssurTech : comment la data et l’IA redessinent l’accès à l’assurance auto pour les profils à risque
www.frenchweb.frPendant des décennies, un conducteur malussé payait le prix de sa catégorie statistique. La donnée et l’intelligence artificielle bousculent ce système, sans l’annuler. Sortir du jugement de groupe Un automobiliste au malus élevé n’a longtemps eu qu’une option : solliciter un assureur spécialisé comme SOS Malus, faute d’une alternative accessible. Son dossier reposait sur une …
L’article AssurTech : comment la data et l’IA redessinent l’accès à l’assurance auto pour les profils à risque est apparu en premier sur FW.MEDIA.
-
geo ET INFLUENCE : ce que L’histoire des réseaux sociaux peut (et devrait) nous enseigner
www.frenchweb.frPar Alban Renard, Head of Expertises & Innovation chez CyberCité. Les usages de recherche ne sont pas simplement en train de basculer de Google vers ChatGPT. Ils passent progressivement d’une logique de navigation entre plusieurs résultats à une logique de réponse, de synthèse et de recommandation. Pour les marques, cette évolution change moins les fondations …
L’article geo ET INFLUENCE : ce que L’histoire des réseaux sociaux peut (et devrait) nous enseigner est apparu en premier sur FW.MEDIA.
-
« Ça m’inquiète pour plusieurs raisons » : il laisse Claude démonter le logiciel interne de ses appareils et affiche un bilan effroyable
www.numerama.com
Avec l’aide d’un agent IA, un chercheur en sécurité a réussi à prendre le contrôle de cinq périphériques du quotidien, de la webcam à la lampe connectée.
-
J’ai testé le Google Pixel 11 Pro et j’ai l’impression d’avoir gardé mon Pixel 10 Pro
www.numerama.com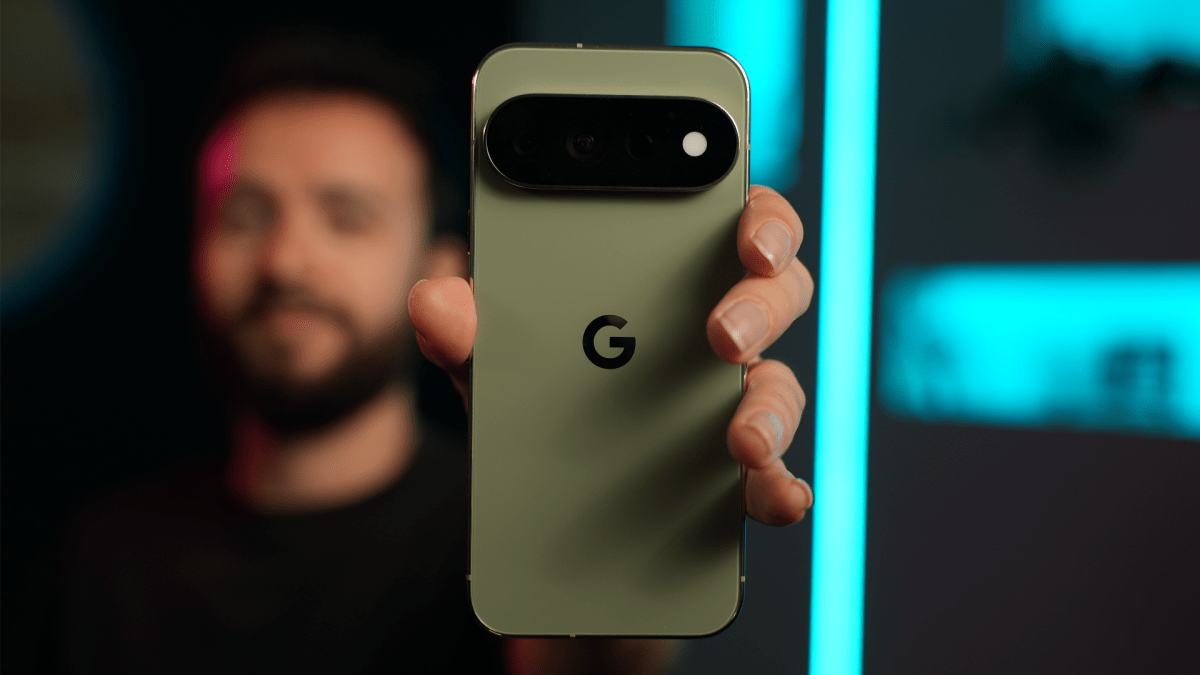
Un an après une gamme Pixel 10 très réussie, Google lance en août 2026 sa nouvelle génération de smartphones haut de gamme avec un nombre de nouveautés très limité. Outre une puce un peu plus puissante (Tensor G6), un témoin lumineux au dos (HiLight) et quelques améliorations en photo, le Pixel 11 Pro donne l'impression d'être une réédition du smartphone de l'année dernière… pour 100 euros de plus.
-
Amazon rend enfin les meilleurs écouteurs de Sony plus compétitifs
www.numerama.com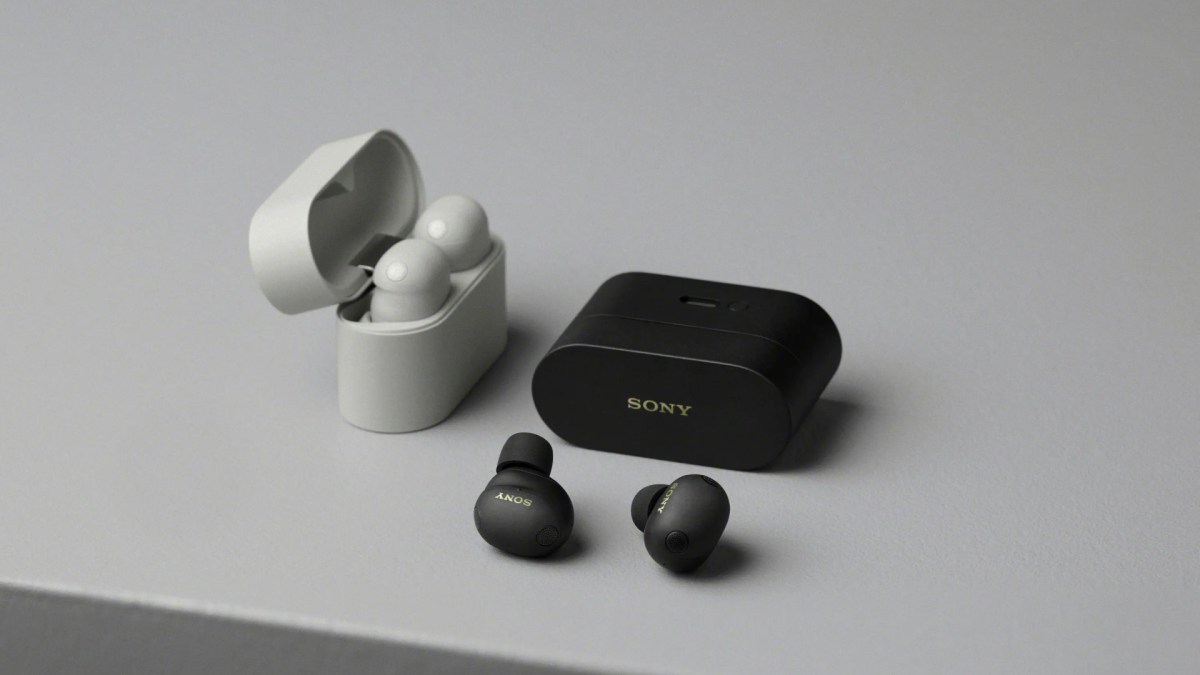
[Deal du jour] À peine six mois après leur lancement, les meilleurs écouteurs sans fil de Sony perdent déjà 60 €. Amazon propose les WF-1000XM6 à 239,99 € contre 299,99 €.
-
FDDAY 2026 : la fin de l’ère des licornes, la profitabilité est désormais la métrique qui compte
www.frenchweb.frPendant une décennie, la réussite d’une startup française s’est largement racontée à travers ses levées de fonds. Chaque tour fournissait un montant, une valorisation, un classement implicite et, pour les plus habiles, une photographie suffisamment large pour y faire entrer les fondateurs, les investisseurs et quelques bouteilles de champagne. La correction du marché a remis …
L’article FDDAY 2026 : la fin de l’ère des licornes, la profitabilité est désormais la métrique qui compte est apparu en premier sur FW.MEDIA.
-
Il donne un nom de domaine à Claude en lui disant de « faire ce qu’il veut » : voici le résultat
www.numerama.com
Au début du mois d’août 2026, un développeur a confié un nom de domaine à Claude avec une consigne volontairement vague : construire ce qu’il voulait. Deux semaines plus tard, l’IA d’Anthropic administre un étrange réseau social conçu pour les agents IA, avec sa propre constitution, sa monnaie et plusieurs centaines de « citoyens ».
-
Fuites de GTA VI : CyberLeek diffuse des vidéos inédites du jeu et déclenche une riposte judiciaire de Take-Two
www.usine-digitale.frDepuis le 18 août 2026, plusieurs vidéos présentées comme des extraits de Grand Theft Auto VI - connu sous le nom de GTA VI - circulent en ligne, à quelques jours seulement de la présentation officielle du jeu.
-
Amazon affiche enfin l’historique des prix : nous avons vérifié sa fiabilité
www.numerama.com
Amazon commence à afficher directement l’historique des prix de certains produits. Une nouveauté prometteuse pour distinguer les vraies promotions des rabais trompeurs, mais peut-elle remplacer Keepa ? Nous avons comparé les deux outils.
-
« Je suis avec un Algérien » : pourquoi cette phrase peut déclencher une réponse alarmiste de Google
www.numerama.com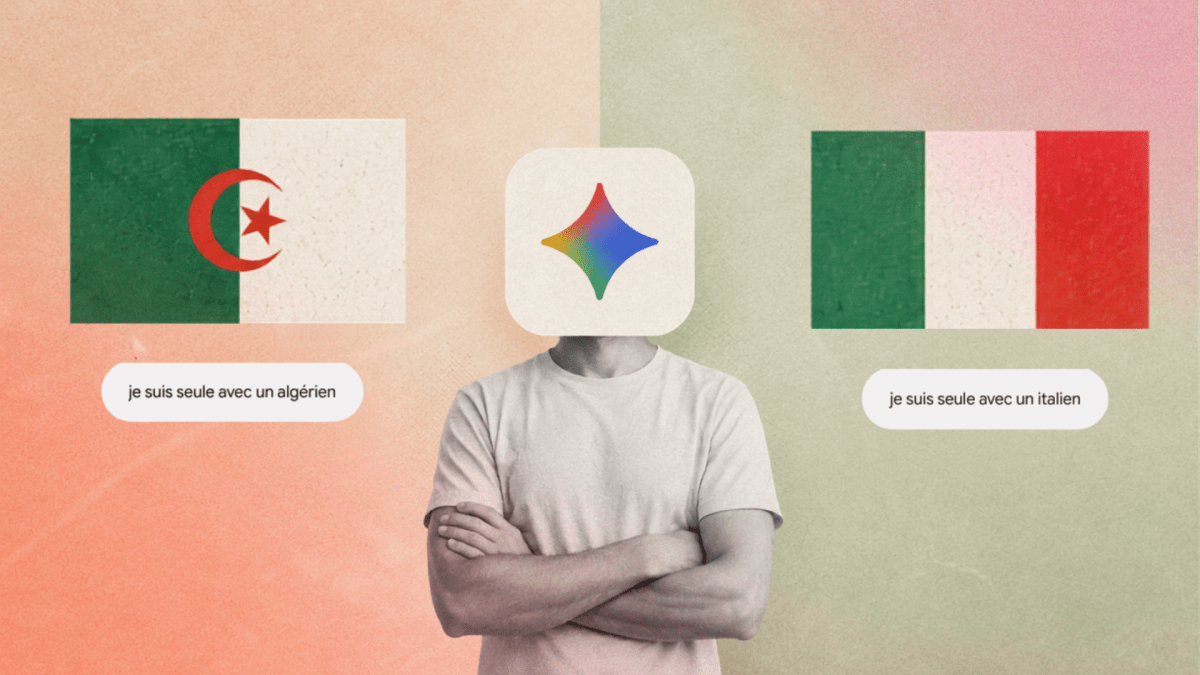
Plusieurs internautes ont remarqué que Gemini et le Mode IA de Google pouvaient réagir très différemment à une même requête selon la nationalité mentionnée. Numerama a reproduit l’expérience avec plusieurs modèles et plusieurs origines pour comprendre d’où vient ce biais.
-
Le piratage des voitures connectées passe par l’autoradio : comment des pirates les transforment en relais pour botnet
www.numerama.com
Des chercheurs de Kaspersky ont mis au jour le premier malware Android connu à cibler spécifiquement les autoradios connectés. Objectif des attaquants : recruter discrètement chaque voiture infectée dans un immense réseau de machines zombies.
-
Face à l’essor des robots humanoïdes chinois, l’Europe sommée d’accélérer pour préserver sa souveraineté technologique
www.usine-digitale.frIl y a à peine une semaine, Unitree avait dévoilé un nouvel humanoïde baptisé « Superman », présenté comme capable de performances particulièrement élevées en matière de vitesse et de saut. Une nouvelle démonstration de force pour l’entreprise chinoise, qui a annoncé vouloir livrer entre 10 000 et 20 000 unités en 2026.
-
Le web crawlable a un seuil de rupture, et le fondateur d’IBOU vient de le démontrer
www.abondance.comCe qu'il faut retenir :
- Le trafic Google des éditeurs a chuté de 30 % en un an selon les données Chartbeat relayées par le Reuters Institute, et le clic sur la première position tombe à un tiers de son niveau habituel dès qu'un AI Overview s'affiche, d'après Ahrefs.
- Le papier modélise le web crawlable comme un « commun » économique et démontre l'existence d'un seuil unique au-delà duquel le corpus se dégrade de façon irréversible et s'éteint.
- Ni la concurrence entre moteurs ni la satisfaction des utilisateurs ne suffisent à empêcher ce dérapage : plus il y a de moteurs génératifs sur le même corpus, plus le taux d'extraction global grimpe vers ce seuil.
- Sylvain Peyronnet propose sept mécanismes correctifs, du plus simple (un engagement de trafic renvoyé) au plus complexe (une gestion collective des droits), pour maintenir le système sous ce seuil.
Le contrat tacite que la recherche générative a rompu
Le web repose depuis des décennies sur un échange implicite entre éditeurs et moteurs de recherche : le moteur crawle le contenu, et en retour il envoie des visites. Ces visites se monétisent en publicité, en abonnements ou en leads, et une partie de ce revenu finance la production du contenu suivant. Ce contrat n'a jamais été écrit nulle part, mais c'est lui qui a fait tourner l'économie du web éditorial.
Un moteur génératif fonctionne différemment par construction. Il lit les pages, fabrique une réponse à partir de leur contenu, et garde l'utilisateur sur sa propre interface. La valeur du contenu original est bien utilisée puisqu'elle nourrit la réponse, mais l'absence de visite prive l'éditeur de la rémunération qui allait avec. Sylvain Peyronnet appelle ce phénomène l'extraction, et le mesure par un taux : la part de la valeur d'une page que le moteur conserve sans renvoyer de visite en échange.
- Un moteur de recherche classique se situe à 0 %, toute la valeur repart vers les sources sous forme de clics.
- Une réponse générative complète se situe à 100 %, l'utilisateur obtient ce qu'il cherchait et n'a plus de raison de cliquer.
Trois dégradations qui frappent en même temps
Pour comprendre ce qui se passe quand ce taux d'extraction augmente, le papier modélise le web crawlable comme ce que les économistes appellent un commun, une ressource partagée dont personne n'assume seul l'entretien. L'auteur compare cela à un pré communal : tant que peu de bêtes y paissent, l'herbe repousse sans problème, mais au-delà d'une certaine charge, elle ne repousse plus assez vite. Le web crawlable est ce pré, et le contenu neuf, financé jusqu'ici par les visites organiques, en est l'entretien.
Le modèle identifie trois réactions des éditeurs face à la montée du taux d'extraction, et ces trois réactions dégradent le corpus chacune à leur manière.
- La première concerne le tri par la qualité. Un site à forte valeur ajoutée dispose d'alternatives au trafic organique : abonnement, licences, audience directe. Ces alternatives rapportent d'autant plus que le contenu est bon. Quand le trafic ne paie plus, ce sont donc logiquement les meilleurs contenus qui se ferment aux crawlers ou passent derrière un paywall, laissant un corpus ouvert de plus en plus composé de contenu de faible valeur.
- La deuxième concerne le renouvellement. Moins de visites signifie moins de revenu, donc moins de moyens pour produire du contenu neuf. Le corpus continue de vieillir normalement, mais ce qui expire n'est plus remplacé au même rythme.
- La troisième concerne la nature même du contenu produit. Face à un moteur qui absorbe tout ce qui est durable, un éditeur qui cherche à survivre a tout intérêt à déplacer sa valeur vers ce que le moteur ne peut pas stocker facilement : données en temps réel, flux, outils, communauté. À l'inverse, la tentation existe aussi de produire du contenu qui ne coûte presque rien, ce que l'auteur associe à l'AI slop.
Ces trois dégradations, précise l'article, ont la même cause et surviennent donc simultanément : le volume, la qualité moyenne et la durée de vie du corpus baissent en même temps.
Un seuil unique, et une phase silencieuse avant la chute
Le résultat central du papier est la démonstration mathématique d'un seuil unique sur le taux d'extraction, au-delà duquel le renouvellement du corpus ne compense plus son usure. En dessous de ce seuil, le web se dégrade, mais se stabilise à un niveau plus petit et de moindre qualité, et le mouvement reste réversible si l'extraction diminue. Au-delà, le corpus s'éteint, et la chute s'accélère au fil du temps. Le papier ne fixe pas de valeur chiffrée pour ce seuil sur le web réel, faute de paramètres observables aujourd'hui, mais il prouve que ce seuil existe mathématiquement et identifie les variables dont il dépend.
Un point souligné par l'auteur mérite l'attention des éditeurs : tant que l'extraction reste sous un certain niveau, personne ne bouge, parce que quitter le corpus a un coût fixe (mettre en place un paywall, perdre en découvrabilité) identique pour un petit site comme pour un grand, et que ce coût n'est pas encore couvert par le bénéfice du départ. Un point de bascule survient ensuite, et les départs commencent par le haut de gamme, c'est à dire par les sites les plus qualitatifs. Le calme apparent du paysage actuel ne prouve donc rien en soi : dans le modèle, c'est exactement ce à quoi ressemble la phase qui précède les premiers départs. Le papier cite d'ailleurs des mesures qui vont dans ce sens : 25 % des mille plus gros sites mondiaux restreignent déjà les crawlers d'IA, et parmi les médias, ce sont les sources les plus fiables qui bloquent le plus.
Ni la vision long terme des moteurs, ni la concurrence, ni le marché ne suffisent
Deux arguments rassurants reviennent souvent face à ce constat. Le premier veut que les grands moteurs, qui pensent à long terme, n'aient aucun intérêt à détruire la ressource qui les fait vivre. Le second veut que la préférence des utilisateurs pour des réponses directes règle naturellement le problème via le marché. Le papier teste mathématiquement ces deux arguments.
- Sur le premier point, le modèle donne d'abord raison à l'intuition optimiste : un moteur unique qui raisonne sur le long terme se maintient spontanément sous le seuil, sans besoin de régulation, parce qu'il n'a rien à gagner à détruire le corpus dont dépendent ses réponses. Mais dès que plusieurs moteurs patients se partagent le même corpus, la dynamique change complètement. Chaque moteur extrait un peu plus que ce qui serait optimal collectivement, et le papier démontre que plus le nombre de moteurs augmente, plus le taux d'extraction du marché converge vers le seuil de rupture, pendant que la valeur totale tirée du corpus par l'ensemble du marché s'effondre vers zéro. C'est la tragédie des communs classique, appliquée au crawl.
- Sur le second point, Sylvain Peyronnet pousse l'hypothèse au maximum en supposant que les utilisateurs préfèrent strictement la réponse directe, en toutes circonstances. Même dans ce scénario le plus favorable à l'extraction, le taux socialement optimal, celui qui maximiserait le bien-être collectif y compris celui des utilisateurs, ne dépasse jamais celui que choisirait un moteur unique et patient. Et dès que les visites conservent la moindre valeur pour les utilisateurs, ce taux optimal passe strictement en dessous. La conséquence pratique est directe pour ceux qui pilotent les moteurs : un système qui règle son curseur d'extraction sur la satisfaction utilisateur mesurée en temps réel dépassera rapidement le seuil admissible, parce que cette mesure de satisfaction continue de progresser bien après que le taux d'extraction soit devenu excessif pour le corpus.
Sept mécanismes pour rester sous le seuil
Aucun des freins naturels envisageables ne fonctionne seul, ce qui conduit l'auteur à proposer sept mécanismes correctifs, classés selon le niveau de coordination nécessaire à leur mise en œuvre.
Deux mécanismes sont actionnables par un moteur seul. Le referral floor consiste pour un moteur à s'imposer un plancher de trafic renvoyé, via des citations visibles, des liens engageants et un engagement public chiffré sur le ratio entre pages crawlées et visites renvoyées : c'est le mécanisme jugé le plus solide, parce qu'il agit directement sur les trois dégradations, et il est déjà partiellement en place puisque les ratios mesurés varient fortement d'un moteur à l'autre. Le teaser answer consiste à répondre à la question de façon volontairement incomplète pour inciter l'utilisateur à consulter les sources citées, ce qui protège en priorité le contenu de fond, celui que les moteurs absorbent en premier.
Trois mécanismes passent par un marché et font transiter de l'argent du moteur vers les éditeurs. Le paid crawling fait payer l'accès au contenu à la requête de crawl, au prix fixé par l'éditeur, ce qui améliore l'option de rester ouvert et retient les meilleurs sites dans le corpus ; Cloudflare défend notamment cette approche. Le flow-indexed licensing consiste pour le moteur à payer la production nouvelle via une licence proportionnelle au rythme de publication de l'éditeur, ce qui finance directement le renouvellement du corpus. L'attribution prévoit qu'une réponse générée déclenche un partage de revenu entre le moteur et les sites ayant contribué à cette réponse, selon une logique proche de la valeur de Shapley issue de la théorie des jeux : chaque source est payée selon ce que la réponse perdrait sans elle.
Deux mécanismes demandent une coordination plus large, donc plus longue à mettre en place. Le collective bargaining reprend le modèle du droit voisin de la presse, en vigueur en Europe depuis 2019, pour transformer la longue traîne des éditeurs trop petits pour peser individuellement en un interlocuteur collectif capable de négocier des conditions correctes avec les moteurs. L'enforceable signal viserait à transformer le robots.txt, aujourd'hui une simple déclaration sans force contraignante, en une déclaration de conditions d'usage lisible par machine et dotée d'une portée légale, du type crawl contre citation, crawl contre paiement, ou pas de crawl du tout ; des travaux existent en ce sens, notamment à l'IETF, avec une complexité qui tient surtout à l'aspect juridique.
Le classement de ces sept mécanismes reflète leur degré de maturité : les deux premiers peuvent être mis en œuvre immédiatement par un moteur, les mécanismes de marché disposent déjà de premières briques concrètes, et la coordination collective reste la voie la plus longue à construire.
Le papier complet, d’unune vingtaine de pages, est disponible en accès libre sur arXiv à l'adresse suivante : https://arxiv.org/abs/2608.15896
L’article "Le web crawlable a un seuil de rupture, et le fondateur d’IBOU vient de le démontrer" a été publié sur le site Abondance.
-
US Bancorp n’a identifié aucune violation de ses SI
incyber.orgUS Bancorp, septième banque des États-Unis, a déclaré, le 21 août 2026, que les « allégations de vol de données » formulées par le gang de rançongiciel LockBit étaient liées à une violation « impliquant un sous-traitant d’un fournisseur ». L’incident se serait donc produit « en dehors de l’environnement » de l’entreprise.
« À l’heure actuelle, rien n’indique que nos systèmes, nos réseaux ou nos bases de données aient été compromis. Nous avons fourni les informations pertinentes aux forces de l’ordre et continuons de coopérer à leur enquête », a déclaré un porte-parole d’US Bancorp. Le 20 août 2026, LockBit avait ajouté la banque américaine à sa liste de victimes et menacé de divulguer des données dans les deux semaines si aucune rançon n’était versée.
US Bancorp a refusé de nommer le fournisseur et le sous-traitant impliqués dans l’incident et indiqué qu’elle resterait attentive à une éventuelle exposition des données.
The post US Bancorp n’a identifié aucune violation de ses SI appeared first on INCYBER NEWS.
-
Véhicules connectés : alerte sur la vie privée
incyber.orgAu Canada, la Commission de l’éthique en science et en technologie (CEST) a publié, le 22 août 2026, un rapport consacré aux « risques et défis liés aux véhicules connectés », notamment pour la protection de la vie privée. Le document recense 12 points de vigilance majeurs associés aux nombreux capteurs embarqués, en particulier en matière de cybersécurité, de géolocalisation et de pratiques d’assurance jugées déloyales.
Les données de localisation peuvent ainsi compromettre la sécurité des personnes victimes de violences intrafamiliales ou soumises à un contrôle coercitif. La confidentialité « de l’emplacement d’un refuge pour personne violentée » peut notamment être « mise à mal ». Plus généralement, la protection des données soulève des inquiétudes, car les constructeurs les stockent sur des serveurs gérés par des prestataires externes, multipliant ainsi les points de transfert susceptibles d’être attaqués.
Le rapport pointe également les programmes d’assurance « conducteur prudent », qui analysent le comportement des automobilistes en contrepartie d’une réduction de prime. Le manque de transparence, notamment sur les critères d’évaluation des utilisateurs, peut contribuer à rendre ces programmes « très inéquitables ».
La CEST insiste surtout sur le manque d’information des conducteurs sur le traitement de leurs données : seuls 7 % consultent les conditions générales d’utilisation, jugées par le rapport « excessivement longues », vagues et difficiles à comprendre. « Il règne actuellement une grande opacité autour de cette question. Certes, le client donne son consentement, mais comprend-il toujours pleinement ce à quoi il consent ? », estime Luc Bégin, président de la CEST.
The post <strong>Véhicules connectés</strong> : alerte sur la vie privée appeared first on INCYBER NEWS.
-
Cybersécurité : anticiper la rupture post-quantique
www.lexing.law
L’informatique quantique ne relève plus de la seule prospective scientifique. Les autorités estiment qu’entre 2030 et 2035, un ordinateur quantique suffisamment puissant pourrait casser les mécanismes cryptographiques à clé publique aujourd’hui utilisés pour sécuriser les communications, les transactions et les données d’entreprise.
Cette échéance, désignée sous le terme de « Q-Day », s’accompagne d’un risque immédiat : la captation différée des données, souvent résumée sous la formule « Harvest Now, Decrypt Later » (HNDL). Des données chiffrées interceptées aujourd’hui pourraient être déchiffrées demain, une fois la capacité quantique disponible. Loin d’être un sujet purement technique, cette rupture quantique engage d’ores et déjà la responsabilité juridique des organisations, au titre d’obligations de sécurité déjà en vigueur.
Une menace quantique déjà prise en compte par l’ANSSI
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) a publié dès 2023 un avis sur la migration vers la cryptographie post-quantique (1), recommandant aux organisations d’inventorier leurs usages cryptographiques et de privilégier des mécanismes hybrides, combinant un algorithme pré-quantique éprouvé et un algorithme post-quantique.
L’Agence a également indiqué qu’à compter de 2027, elle ne délivrera plus de visa de sécurité aux produits cryptographiques dépourvus de protection post-quantique (2). Cette annonce transforme une simple recommandation technique en un facteur déterminant de la politique d’achat et de certification des solutions de sécurité pour l’ensemble des acteurs économiques.
Le socle transversal : l’obligation de sécurité « adaptée à l’état de l’art »
Le règlement général sur la protection des données (RGPD, règlement (UE) 2016/679) (3) constitue le premier fondement juridique de cette anticipation. Son article 32, paragraphe 1er, impose au responsable de traitement et au sous-traitant de mettre en œuvre des mesures techniques et organisationnelles garantissant un niveau de sécurité adapté au risque, en tenant compte de « l’état des connaissances ». Cette formulation, dynamique par construction, intègre nécessairement l’évolution de la menace quantique : un chiffrement jugé robuste aujourd’hui, mais notoirement vulnérable à une attaque post-quantique documentée, pourrait être considéré comme insuffisant au regard de l’article 32, indépendamment de toute violation avérée.
La directive NIS 2 (directive (UE) 2022/2555) (4) renforce cette exigence pour les entités essentielles et importantes relevant de son champ d’application. Son article 21, paragraphe 2, point h), impose explicitement l’adoption de « politiques et procédures relatives à l’utilisation de la cryptographie et, le cas échéant, du chiffrement », au titre des dix catégories de mesures de gestion des risques exigées. La menace quantique, en fragilisant les fondements mathématiques de la cryptographie asymétrique actuelle, s’inscrit directement dans le périmètre de cette obligation.
Des obligations sectorielles renforcées
Le secteur financier est soumis à un cadre encore plus précis. Le règlement DORA (règlement (UE) 2022/2554) (5) impose, en son article 9, la mise en œuvre de politiques de sécurité des technologies de l’information et de la communication couvrant la protection des clés cryptographiques ; les actes délégués complétant ce règlement détaillent l’obligation, pour les entités financières, d’élaborer, documenter et mettre en œuvre une politique de chiffrement et de contrôles cryptographiques proportionnée à leur cartographie des risques. Une politique de chiffrement figée, sans mécanisme de révision face à l’évolution de la menace quantique, s’expose ainsi à une critique de non-conformité.
Les fabricants de produits comportant des éléments numériques constituent une autre catégorie directement concernée. Le règlement sur la cyberrésilience (CRA), règlement (UE) 2024/2847 (6), impose à ces opérateurs, en ses articles 6 à 8, le respect d’exigences essentielles de cybersécurité (annexe 1) couvrant tant la conception du produit que la gestion continue de ses vulnérabilités pendant l’intégralité de son cycle de vie. Cette obligation, structurellement évolutive, suppose que le fabricant tienne compte de l’état de la menace au moment considéré. Ceci inclura, à mesure que la capacité de calcul quantique se rapprochera de sa maturité opérationnelle, la robustesse post-quantique des mécanismes cryptographiques intégrés au produit.
Anticiper : de l’obligation de moyens à la crypto-agilité documentée
Ce panorama réglementaire converge vers une même exigence pratique : les organisations ne peuvent plus se borner à une conformité statique. Il leur appartient d’engager, dès à présent, un inventaire de leurs actifs cryptographiques (clés, certificats, protocoles), d’évaluer leur exposition au scénario de captation différée des données chiffrées, et de formaliser une trajectoire de migration vers des mécanismes hybrides, en cohérence avec les préconisations de l’ANSSI.
Cette démarche, documentée, doit permettre de démontrer, en cas de contrôle, que l’organisation a pris en compte l’état de l’art au sens de l’article 32 du RGPD, satisfait aux exigences de l’article 21 de la directive NIS 2, et, le cas échéant, aux obligations sectorielles issues de DORA ou du CRA. L’absence d’une telle démarche pourrait, à terme, être regardée comme une négligence caractérisée au regard de ces textes.
Conclusion
La rupture quantique ne constitue pas un vide juridique appelant un futur texte dédié : elle active, dès aujourd’hui, des obligations de sécurité déjà codifiées dans le RGPD, la directive NIS 2, le règlement DORA et le règlement CRA. Anticiper cette transition, c’est se conformer à un cadre juridique existant, avant que son inobservation ne devienne, au moment du Q-Day, une faute manifeste.
- Règlement (UE) 2024/2847 du Parlement européen et du Conseil du 23 octobre 2024 concernant des exigences de cybersécurité horizontales pour les produits comportant des éléments numériques et modifiant les règlements (UE) n° 168/2013 et (UE) 2019/1020 et la directive (UE) 2020/1828 (règlement sur la cyberrésilience)
- Avis de l’ANSSI sur la migration vers la cryptographie post-quantique (suivi 2023), 21 décembre 2023
- Site internet de l’ANSSI : Premiers visas de sécurité incluant de la cryptographie post-quantique, 16 octobre 2025
- Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation de ces données, et abrogeant la directive 95/46/CE (règlement général sur la protection des données)
- Directive (UE) 2022/2555 du Parlement européen et du Conseil du 14 décembre 2022 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité dans l’ensemble de l’Union, modifiant le règlement (UE) n° 910/2014 et la directive (UE) 2018/1972, et abrogeant la directive (UE) 2016/1148 (directive SRI 2)
- Règlement (UE) 2022/2554 du Parlement européen et du Conseil du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier et modifiant les règlements (CE) no 1060/2009, (UE) n° 648/2012, (UE) n° 600/2014, (UE) n° 909/2014 et (UE) 2016/1011
 Katharina Berbett
Avocate, Directrice du département Informatique contentieux complexe Mathilde Pennès-Lavoye
Avocat, collaboratrice du département Informatique contentieux complexe
L’article Cybersécurité : anticiper la rupture post-quantique est apparu en premier sur Lexing Avocats.
-
J'ai tapé mon nom sur Google et j'ai trouvé mon adresse perso.
-- Article en partenariat avec Incogni --korben.infoVous avez déjà tapé votre nom sur Google ? Non, pas pour stalker votre ex. Votre PROPRE nom. Faites-le. Je vous attends.
...
Vous avez trouvé quelque chose ? Peut-être votre adresse, votre numéro de téléphone, votre email, vos anciennes adresses, peut-être même votre numéro de sécu ou votre date de naissance. Le tout exposé sur des sites que vous ne connaissez même pas. Des sites avec des noms à la con du genre PeopleSearchPro ou Spokeo ou je sais pas quelle autre saloperie. Et le pire ? C'est légal. Ces mecs vendent vos données comme si c'était des bonbons.
Moi, j'ai découvert ça par hasard. Je cherchais un truc, je tape mon nom, et BIM, première page de résultats : mon adresse perso, affichée en grand, avec en prime mon numéro de téléphone. J'étais pas bien de voir mon adresse perso sur Google alors que je fais attention... La faute à un pays européen qui tient un registre public pour la douane et que des boites privées spécialisées en SEO mettent sur le net en accès libre pour faire du trafic. Bref, accessible à n'importe quel taré, harceleur, ou escroc qui a 5 minutes et une connexion internet.
Les data brokers : les revendeurs de votre vie
Alors, pour ceux qui dorment au fond, un data broker c'est quoi ? C'est une boîte qui fait du fric en récoltant vos infos personnelles et en les revendant au plus offrant. Tout ce que j'ai déjà mentionné plus haut, mais aussi votre statut marital, votre boulot, vos habitudes d'achat, vos préférences politiques, votre historique médical et même vos antécédents judiciaires. Tout.

Ils récupèrent ça via vos cookies, vos inscriptions en ligne, les registres publics, vos cartes de fidélité, divers hacks de bases de données (ou des sites tenus avec les pieds par le gouvernement). Et surtout via les petites cases que vous cochez sans lire dans les conditions générales. Vous savez, celles où vous acceptez que vos données soient "partagées avec des partenaires tiers". Sauf que ces partenaires, c'est souvent des data brokers. Et eux, ils revendent à qui veut : marketeurs, arnaqueurs, stalkers, ou le mec chelou du métro.
Apple peut vous protéger des trackers dans Safari, mais Apple ne peut pas effacer des années de données déjà disséminées sur des centaines de bases de données. C'est comme essuyer une flaque avec une éponge alors que quelqu'un continue de verser de l'eau.
Incogni : l'avocat de la vie privée qui travaille 24/7
C'est là qu' Incogni entre en jeu . C'est un service créé par les mecs derrière Surfshark (et maintenant dans la famille NordVPN) qui fait UNE SEULE chose, mais il la fait bien. Il va contacter les data brokers à votre place et exiger la suppression de vos données.
Pas besoin de passer des week-ends à remplir des formulaires d'opt-out incompréhensibles sur 250 sites différents. Vous créez un compte, vous signez une autorisation légale pour qu'ils agissent en votre nom, et vous laissez le robot faire le boulot.
Dans mes tests, plusieurs demandes de suppression ont été envoyées en moins de 10 minutes après l'inscription. Dix minutes. Et presque une centaine dans les semaines/mois qui ont suivi . Après deux mois, environ 90% des demandes étaient finalisées. Moi, à la main, j'en aurais fait trois en une heure, et j'aurais abandonné en pleurant.
Le tableau de bord est clair. Vous voyez combien de brokers ont été contactés, combien ont répondu, combien ont supprimé vos données et combien traînent les pieds. Incogni renvoie des demandes récurrentes tous les 60 à 90 jours pour ceux qui font le mort, et demande à être ajouté sur des listes de suppression pour éviter que vos données ne réapparaissent.

Et ça marche. Deloitte a audité le service et confirmé que Incogni a traité plus de 245 millions de demandes de suppression pour ses clients, couvre bien plus de 420 data brokers et n'a aucune affiliation avec ces derniers. C'est vérifié par un cabinet d'audit indépendant.
Combien ça coûte, la tranquillité ?
Incogni propose plusieurs formules :
- Standard (~7.2€/mois en annuel) : suppression automatique sur 420+ data brokers, 3 adresses email, renouvellements automatiques.
- Unlimited (~14.4€/mois) : ajoute les demandes de suppression personnalisées sur n'importe quel site (jusqu'à 3 000 sites supplémentaires), support téléphonique.
- Family (~15.6€/mois) : même chose que Standard mais pour 5 utilisateurs.
- Family Unlimited (~24€/mois) : le top tier pour toute la famille avec suppressions illimitées.
Oui, c'est plus cher qu'avant. Le service est passé au prix plein de 11,7$ à 14,4€ mensuel pour le Standard. Mais en abonnement annuel avec les réductions, on reste à 7,2€/mois. Pour un service qui vous évite des centaines d'heures de travail manuel, c'est plutôt pas mal. DeleteMe, le concurrent, coûte sensiblement plus cher.
Depuis que j'utilise Incogni, voici ce qui a changé concrètement :
- Mon adresse a disparu de Google. Celle qui me donnait envie de déménager rien que parce qu'elle était publique (bon j'ai déménagé quand même, mais pas pour ça lol). Supprimée.
- Mes mails de spam ont chuté. Quand les brokers ne peuvent plus vendre votre email, les marketeurs arrêtent de vous spammer.
- Les appels de démarchage se sont raréfiés. Mon téléphone sonne moins. C'est déjà ça.
- Je dors mieux. Oui, c'est con, mais savoir qu'un stalker ou un escroc ne peut pas trouver mon adresse en 30 secondes sur Google, ça change la vie.
Ce qu'Incogni ne fait PAS (et c'est important)
Faut pas se leurrer, Incogni est un outil spécialisé, pas une baguette magique. Il ne fait PAS de monitoring de crédit, de scan du dark web, d'assurance vol d'identité, VPN ou antivirus. Si vous partez de zéro en protection d'identité, Incogni seul ne suffit pas. C'est un excellent complément à un VPN, un gestionnaire de mots de passe, et un service de monitoring. Mais c'est pas une solution tout-en-un.
Et contrairement à Optery, Incogni ne fournit pas de captures d'écran prouvant ce qui a été trouvé avant suppression. Vous devez faire confiance au processus automatisé. Pour moi, le rapport de Deloitte et les résultats concrets suffisent. Mais si vous êtes du genre à vouloir des preuves visuelles, Optery sera peut-être plus votre truc.
Le gros avantage pour les Européens c'est que souvent les services de suppression de données sont centrés sur les USA. Incogni, lui, couvre non seulement USA, Canada et UK, mais aussi tous les pays de l'UE (27 pays) ainsi que la Suisse, la Norvège, l'Islande et le Liechtenstein.

En Europe, on a le RGPD. le service de Surfshark s'en sert comme d'une massue légale pour forcer les brokers à coopérer. Aux USA, c'est le CCPA. Au Canada, PIPEDA. Bref, ils utilisent les lois locales les plus strictes pour vous protéger. Si vous êtes en France, en Allemagne ou en Espagne, c'est probablement votre meilleure option.
Bref
Votre identité est déjà en ligne. Vos données sont déjà vendues. Le seul choix que vous avez, c'est de faire quelque chose ou de laisser faire. Incogni ne vous rendra pas anonyme. Il ne vous protégera pas des hackers qui cassent vos mots de passe. Mais il réduira de beaucoup votre empreinte numérique sur les sites de data brokers. Et quand j'ai vu mon adresse disparaître de Google, je peux vous dire que les 7€ par mois, ça se paie avec le sourire.
Comme toujours, dans le doute, supprimez. Et si vous devez supprimer des centaines de fois, automatisez.
=> Essayez Incogni sans plus attendre !
-
Alibaba mise toujours plus gros sur l’IA : le géant chinois lève 10,2 milliards de dollars pour financer ses infrastructures
www.usine-digitale.frAlibaba a annoncé son intention d’émettre 710 millions d’actions nouvelles au prix de 14,4 dollars américains par action, pour un montant total de 10,2 milliards de dollars (environ 8,7 milliards d’euros). La clôture de cette opération est prévue pour le 26 août 2026.
-
Plus de Wi-Fi à l’étage ? Amazon brade ce système Mesh Wi-Fi 7 pour enfin profiter de la fibre
www.numerama.com
[Deal du jour] Une bonne offre fibre ne sert plus à grand-chose dès que deux murs suffisent à faire disparaître son signal. Il existe heureusement une solution pour étendre le Wi-Fi dans tout le logement, et elle est actuellement en promotion chez Amazon.
-
Uber écope d’une amende de 825 millions d’euros pour avoir laissé ses algorithmes décider seuls du sort des chauffeurs
www.usine-digitale.frL’Autoriteit Persoonsgegevens (AP), l’autorité néerlandaise de protection de la vie privée, a infligé le 21 août une amende de 824,99 millions d’euros à Uber pour avoir utilisé des systèmes automatisés afin de suspendre ou désactiver les comptes de certains chauffeurs sans intervention humaine suffisante.
-
ChatGPT, Claude, Gemini… pourquoi les IA semblent-elles obsédées par le nombre 17 ?
www.numerama.com
Demandez à ChatGPT, Gemini ou Claude de choisir un nombre entre 1 et 30 : tous semblent avoir un faible pour le 17. Une étrange convergence qui en dit beaucoup sur leurs données d’entraînement et notre propre perception du hasard.
-
Un piratage bien gênant au Liechtenstein
korben.infoToutes les fuites de données ne se valent pas, et celle-ci a de quoi faire transpirer pas mal de monde. Des pirates ont siphonné le registre des ayants droit économiques du Liechtenstein dans la nuit du 29 au 30 juillet, embarquant les informations de 31 000 sociétés, fondations et fiduciaires d'un coup.
Un ayant droit économique, pour faire simple, c'est la vraie personne en chair et en os qui possède ou contrôle une société, celle qui empoche l'argent tout au bout de la chaîne même quand une cascade de sociétés-écrans s'emploie à la rendre invisible.
C'est tout le problème. Ce registre a été monté pour lutter contre le blanchiment, en forçant chaque structure à déclarer noir sur blanc qui profite réellement d'elle, si bien que les pirates viennent de mettre la main sur l'annuaire officiel des propriétaires cachés du pays.
Rappelons où l'on se trouve. Le Liechtenstein est ce mouchoir de poche coincé entre la Suisse et l'Autriche qui s'est taillé une réputation mondiale de terre d'accueil pour fondations et sociétés discrètes, l'endroit idéal pour ranger un patrimoine loin des regards.
Dans le butin, on retrouve le nom des entités et surtout le nom, la date de naissance, la nationalité et le pays de résidence des bénéficiaires planqués derrière chacune d'elles.
Une petite éclaircie pour ces gens quand même, puisque les adresses, les numéros de téléphone et les données financières comme le chiffre d'affaires, les actifs ou les dividendes sont restés hors de portée, ce qui atténue la casse sans rien retirer à la gêne provoquée par les noms exposés.
L'attaque aurait été menée avec un vrai savoir-faire technique d'après l'enquête, personne n'a encore été identifié, et le pays a réclamé un coup de main international pour espérer remonter la piste.
Une cellule de crise montée dès le samedi soir sous la houlette de la cheffe du gouvernement Brigitte Haas et du ministre de la Justice, pour prévenir les personnes concernées et éteindre l'incendie.
Franchement, pour un pays qui a fait de la discrétion de ses fondations un fonds de commerce, on imagine mal un fichier plus gênant à laisser filer dans la nature.
Source : Le Temps
-
« J’ai un problème étrange avec mon casque » : il découvre par hasard comment AliExpress trace ses clients avec un son
www.numerama.com
Un internaute affirme avoir repéré un traitement audio invisible tournant sur la page d'accueil d'AliExpress. Ce mécanisme permettrait de ficher les visiteurs sans passer par les cookies.
-
L’attente pour de nouveaux Apple TV et HomePod est presque terminée
www.numerama.com
Apple préparerait ses magasins à accueillir de nouveaux rayons « maison connectée ». Les HomePod, HomePod mini, Apple TV et le fameux « HomePad », l'écran-hub d'Apple, pourraient enfin être dévoilés.
-
France : les fuites de données d’août 2026 à retenir
incyber.orgFrench Breaches, la plateforme spécialisée dans le signalement des fuites de données en France, a indiqué, le 21 août 2026, avoir relayé cinq incidents « en une seule matinée », susceptibles d’avoir affecté 12 millions de comptes en tout. Plus tard dans la journée, la plateforme a signalé deux autres compromissions confirmées, affectant Xplor Resamania (5,3 millions de personnes) et Géotec.
Au 23 août 2026, French Breaches recensait, depuis le début du mois, une cinquantaine de fuites de données confirmées par la victime. La plus importante attaque a visé BigCloud, une plateforme SaaS fournissant des solutions ERP aux entreprises spécialisées dans le commerce et la location d’engins agricoles, industriels et de chantier. Le prestataire a reconnu, le 8 août 2026, avoir été victime d’une intrusion.
Les attaquants revendiquent la compromission de 159 environnements clients et le vol de 2 To de données, mais BigCloud conteste ces affirmations et affirme que seules 13 instances ont été touchées. Selon French Breaches, 13 entreprises ont déjà confirmé une fuite liée à cette attaque, pour un volume total de 185 Go de données dérobées. Quatre organisations dépassent les 20 Go : DRON Location (44 Go), Bergerat Rent (43 Go), Taveau (21 Go) et le Groupe Lenormand (20,6 Go).
Durant ce mois d’août, le cybercriminel « Zerobytes » a par ailleurs revendiqué cinq fuites de données, dont trois ciblant des organisations publiques. L’une a visé le ministère de l’Éducation nationale (43 Go d’informations volées), les deux autres la Direction générale des finances publiques (DGFiP) : la plateforme impots.gouv.fr (plus de 670 000 victimes) et les données cadastrales du SPDC (plus de 2 millions de propriétaires).
La gravité de la compromission de la DGFiP a d’ailleurs poussé le gouvernement à accélérer son plan de modernisation cyber. Zerobytes a aussi revendiqué le piratage de SFR (2,1 millions de comptes) et du drive d’Intermarché (1,7 million de comptes).
Plusieurs autres organisations publiques ont également fait l’objet d’une fuite de données confirmée durant le mois :
- l’Inserm, le 3 août (245 800 personnes concernées) ;
- le fichier Bloctel et les Hospices civils de Lyon, le 6 août ;
- la ville de Gagny, l’I-CAD (fichier national d’identification des chiens, chats et furets) et la Fédération française de handball, le 10 août ;
- Santé publique France et l’AEFE (l’établissement public chargé des écoles françaises à l’étranger), le 11 août ;
- le portail France VAE (validation des acquis de l’expérience), le 14 août ;
- l’Institut de recherche pour le développement (IRD), le 20 août (7 500 personnes touchées) ;
- la Protection civile, le 21 août (525 000 personnes concernées).
Le secteur privé a également été pris pour cible. Le piratage plus important en volume a frappé Actini, spécialiste des équipements de traitement thermique, avec 71 Go de données dérobées. Parmi les autres victimes figurent l’armurerie Lavaux (92 000 personnes concernées), la Mutuelle générale de prévoyance (200 000 personnes), le club de rugby du Stade français Paris, Gédimat, Suez Eau de France, ainsi que les sites LaSante.net et « Achats Or et Argent ».
Malgré les efforts de sensibilisation des pouvoirs publics, la France reste très fortement exposée aux fuites de données. Selon le Data Breach Recap 2025 de Surfshark, 400 millions de comptes ont été compromis dans le monde l’année dernière, dont 40,3 millions en France, deuxième total derrière les États-Unis. En rapportant ce chiffre à la population, le pays occupe même la première place, avec un taux près de 12 fois supérieur à la moyenne mondiale.
The post France : les fuites de données d’août 2026 à retenir appeared first on INCYBER NEWS.
-
JSON-LD : Google arrête de corriger vos erreurs de code, voici ce qui change
www.abondance.comCe qu'il faut retenir :
- Googlebot n'applique désormais qu'une seule passe de déséchappement HTML sur le JSON-LD, contre plusieurs passes auparavant.
- Les entités doublement échappées, comme & ou ✔, ne seront plus « déroulées » automatiquement et risquent de casser le parsing.
- Google recommande de basculer vers les échappements JSON standards ou les échappements Unicode hexadécimaux, comme \u0026.
- Gary Illyes, de Google, renvoie vers la RFC 8259 (section 7) pour la définition exacte de l'échappement JSON correct.
Google a annoncé ce changement via un post publié sur LinkedIn par son compte Search Central : l'équipe explique avoir modifié l'extraction du JSON-LD « pour mettre notre parseur en conformité avec JSON et les autres standards ». Concrètement, Googlebot ne fait plus qu'une seule passe de désérialisation des entités HTML lorsqu'il lit vos balises script type="application/ld+json", alors qu'il en appliquait plusieurs jusqu'ici, ce qui masquait certaines erreurs de code.
Fin de la tolérance chez Google
Cette tolérance touche à sa fin. Jusqu'à présent, si votre CMS ou votre système de templating générait par erreur un double échappement, comme &amp; au lieu d'un simple &, Googlebot corrigeait le tir en appliquant plusieurs passes de déséchappement. Ce n'est plus le cas. Une entité doublement échappée reste désormais telle quelle dans la chaîne de caractères, ce qui peut invalider le JSON et empêcher Google d'exploiter vos données structurées, donc vos rich results (avis, prix produits, recettes, FAQ, etc.).
Gary Illyes, de Google, a complété l'annonce en rappelant que l'échappement correct en JSON est précisément défini par la RFC 8259, dans sa section 7. Ce standard décrit noir sur blanc les séquences d'échappement autorisées, dont les échappements Unicode hexadécimaux du type \u0026 pour représenter le caractère &.
Pour les éditeurs et développeurs qui génèrent du JSON-LD dynamiquement (via des CMS, des plugins SEO ou des scripts maison), l'enjeu est donc de vérifier que leur code produit un échappement simple et conforme au standard JSON, et non un échappement HTML redondant hérité d'un traitement en plusieurs étapes. Un bon réflexe consiste à valider ses balises JSON-LD avec un outil comme le Rich Results Test de Google ou un validateur JSON strict, pour repérer d'éventuelles entités mal formées avant qu'elles ne posent problème en production.
L’article "JSON-LD : Google arrête de corriger vos erreurs de code, voici ce qui change" a été publié sur le site Abondance.