Tech-fr publisher
-
Après le SaaS, STRIPE veut aider les opérateurs IA à facturer leurs offres
www.frenchweb.frEn rachetant OpenRouter, une plateforme donnant accès à plus de 400 modèles d’IA, Stripe ne se contente plus d’encaisser les revenus de ses clients. Le groupe remonte vers leurs coûts de production, mesure leur consommation de tokens et se place au moment où chaque requête devient une décision d’achat. Après avoir fourni la caisse du …
L’article Après le SaaS, STRIPE veut aider les opérateurs IA à facturer leurs offres est apparu en premier sur FW.MEDIA.
-
Saturation du marketing digital : pourquoi l’objet publicitaire est de retour dans le growth marketing
www.frenchweb.frBoîtes mails qui débordent, surexposition aux pubs sur les réseaux, multiplication des canaux : les consommateurs se retrouvent face à une profusion de contenus digitaux. Face à cette observation, les marques redécouvrent la valeur du tangible pour se démarquer, notamment avec les goodies. Un secteur loin de faiblir 35 milliards d’euros : c’est ce que …
L’article Saturation du marketing digital : pourquoi l’objet publicitaire est de retour dans le growth marketing est apparu en premier sur FW.MEDIA.
-
Dossier Quel avenir nous préparent les seigneurs de l’IA ? (4/7)
incyber.orgPalantir : quand le vassal met la couronne sous licence
« La demande de souveraineté en matière d’IA s’est déchaînée », s’est félicité Alex Karp. Le patron de Palantir a de quoi se réjouir : au deuxième trimestre 2026, le chiffre d’affaires de Palantir a bondi de 93 % sur un an, à 1,935 milliard de dollars.
Au même moment, quelques « souverains » aimeraient eux aussi ôter leurs chaînes. La France a choisi ChapsVision pour remplacer Palantir à la DGSI. À Londres, une commission de la Chambre des communes qualifie la présence croissante de l’entreprise dans les services publics de « point de faiblesse inacceptable », notamment en raison du verrouillage fournisseur. Au Programme alimentaire mondial (PAM), un audit interne ayant fuité constate qu’aucune stratégie de sortie de DOTS n’est clairement définie, alors même que l’organisation finalise le renouvellement de son partenariat pour cinq ans.
La contradiction ouvre naturellement ce quatrième épisode de notre série sur les « seigneurs de l’IA ». Après les dilemmes posés par l’IA, le fief cognitif d’OpenAI et d’Anthropic, puis la baronnie Microsoft installée dans le quotidien du travail, nous entrons dans le régalien : renseignement, police, commandement, militaire. INCYBER a déjà détaillé le fonctionnement de Palantir, son ontologie et sa capacité à relier des données disparates pour en faire un ensemble cohérent, lisible et exploitable opérationnellement, « le système d’exploitation par défaut des données de l’ensemble du gouvernement américain ». Le sujet se déplace ici d’un niveau. Si le roi conserve la couronne, un seigneur privé lui fournit une partie de ses yeux, de ses oreilles, de son système nerveux et des cartes avec lesquels il exerce son pouvoir.
Une minute pour décider de la vie et de la mort
La guerre contre l’Iran incarne à merveille cette image. En mars, le Pentagone a fait de Maven Smart System un programme officiel et durable de l’armée américaine. Pendant l’opération Epic Fury, son usage a explosé : 20 milliards de tokens par jour au pic, dans une campagne où le Pentagone a évoqué quelque 13 000 cibles en trente-huit jours. Dès les premières vingt-quatre heures, Maven et les modèles qui lui étaient associés auraient aidé à identifier et hiérarchiser plus de 1 000 cibles. Maven n’est plus un démonstrateur, mais un rouage devenu essentiel de la mécanique ordinaire du commandement américain.
 Infographie système nerveux Palantir
« Les plateformes Palantir alimentent un système nerveux opérationnel permettant de maintenir la connaissance de la situation et de renforcer le commandement et le contrôle. »
Les systèmes de Palantir se branchent sur des sources de données disparates et leur donnent une cohérence opérationnelle, ce qui explique à la fois leur efficacité et la difficulté à en sortir.
Le logiciel agrège données des satellites, drones, radars, capteurs et renseignements humains, rapproche les informations, fait remonter des objets d’intérêt, fournit ou consolide des coordonnées et aide à hiérarchiser les cibles. L’opérateur humain conserve la décision létale, seulement, la distance entre voir et frapper se raccourcit. Du capteur à la donnée, de la corrélation à l’identification de la cible, de la définition des priorités à la validation de l’action, de la décision de tir à l’arme qui l’exécute, le temps se compte en secondes, avec souvent moins d’une minute laissée à l’opérateur pour prendre une décision de vie et de mort. Le logiciel ne remplace pas le commandement, il comprime le temps dans lequel celui-ci doit trancher.
Le bombardement de l’école de Minab montre aussi ce que cette accélération ne résout pas, voire aggrave. Les éléments disponibles n’établissent pas qu’une IA ou Maven ait choisi l’école, les premières investigations américaines pointant plutôt des coordonnées de renseignement périmées.
La démocratie sommée de suivre le tempo
Une reconstitution ultérieure a montré qu’un analyste avait identifié le bâtiment comme une école plusieurs années auparavant, sans que l’information circule correctement jusqu’aux équipes chargées du ciblage. Le risque est moins spectaculaire qu’un robot devenu fou : une mauvaise donnée humaine peut traverser beaucoup plus vite une chaîne de décision devenue extraordinairement efficace et rapide, mais avec de moins en moins de garde-fous humains.
Ce n’est pas un bug, c’est une fonctionnalité. Karp assume cette obsession de la vitesse comme une doctrine de puissance. Dès 2023, répondant aux appels à ralentir le développement de l’IA militaire, il prévenait : « Nos adversaires ne feront pas une pause pour se livrer à des débats théâtraux […] Ils avanceront. » Quelques lignes plus loin, il concluait que les sociétés libres ne pourraient l’emporter par la seule attraction morale, estimant que le hard Power du XXIe siècle serait construit sur le logiciel… notamment le sien.
Trois ans plus tard, son discours a encore gagné en netteté. Interrogé sur les bouleversements politiques et sociaux provoqués par l’IA, Karp reconnaît que « ces technologies sont dangereuses pour la société ». Il ajoute aussitôt que leur seule justification possible est stratégique : si les États-Unis ne les développent pas, leurs adversaires le feront. Par ailleurs, le philosophe de formation règle leur compte à ses collègues des sciences humaines, souvent électeurs démocrates : « cela détruira les emplois dans les humanités », au profit des métiers techniques et aux travailleurs issus de formations professionnelles.
« Je ne crois plus que liberté et démocratie soient compatibles »
Les critiques de Karp lui accolent volontiers l’étiquette de technofasciste, mais il ne propose pourtant pas d’abolir les élections. Son projet déclaré reste celui d’une démocratie occidentale réarmée, technologiquement capable de défendre ses intérêts. Pour lui, le problème est ailleurs : la démocratie peut délibérer, à condition de ne pas perdre la course pendant ce temps. Arnaud Miranda donne un nom utile à ce glissement lorsqu’il décrit, à propos de la néoréaction, « l’épuisement de la grammaire démocratique au profit d’une grammaire de l’efficacité ». Karp n’est pas Curtis Yarvin, et cette formule ne suffit pas à faire de lui un néoréactionnaire. Elle fournit en revanche un bon test : que reste-t-il de la délibération lorsque vitesse, efficacité et supériorité technique deviennent les conditions préalables de la survie politique ? Le risque de glissement vers un régime techno-autoritaire est dès lors réel.
 Alex Karp ne prône pas la fin de la démocratie, mais sa soumission à l’efficacité technique.
Peter Thiel va plus loin dans sa critique des régimes politiques occidentaux. À eux deux, ils illustrent le danger d’une dérive vers un régime autoritaire au nom même de la défense de la démocratie.
Peter Thiel pousse beaucoup plus loin la défiance envers les institutions occidentales. Le cofondateur de Palantir n’est pas le double idéologique de Karp : ce dernier veut remettre la technologie au service de l’État occidental, tandis que Thiel a longtemps cherché les moyens de s’extraire de la politique ordinaire. Il l’écrivait sans détour en 2009 : « Je ne crois plus que liberté et démocratie soient compatibles. » Sa conclusion était l’exit : cyberespace, seasteading (base d’habitation en mer en dehors des eaux territoriales), espace, nouvelles technologies capables d’ouvrir des territoires où l’action individuelle échapperait davantage au pouvoir démocratique.
Avec Thiel, l’économie politique suit la même pente glissante. Loin de chanter les vertus de la concurrence pure et parfaite, il conseille à l’entrepreneur qui veut créer et conserver durablement de la valeur : « Cherchez à bâtir un monopole. »
Thiel, Karp, tenants du « technofascisme » ?
Zero to One développe autour de cette idée tout un imaginaire du fondateur, du secret découvert avant les autres, de l’entreprise unique et du domaine difficile à attaquer. Le bon entrepreneur ne doit pas devenir interchangeable : il doit fabriquer la position depuis laquelle les autres ne peuvent plus facilement le remplacer, un peu comme Palantir, en somme.
Avec The Straussian Moment, la question quitte l’entreprise pour rejoindre le renseignement et l’exception. Thiel y oppose aux lenteurs internationales une architecture plus discrète : « Au lieu des Nations unies, remplies de débats parlementaires interminables et sans conclusion, nous devrions envisager Echelon. » Le propos s’inscrit dans une réflexion sur l’espionnage, la suspension de certaines règles et les moyens permettant au monde occidental de survivre après le 11– Septembre. Thiel garde pourtant une limite importante : suivant jusqu’au bout la logique de Carl Schmitt, avertit-il, l’Occident pourrait vaincre son ennemi au prix de devenir semblable à lui.
C’est ici que Les Lumières sombres et Apocalypse Nerds deviennent utiles, sans remplacer les textes de Thiel par le commentaire de ses critiques. Miranda replace fondateur, exit, État-entreprise et primat de l’efficacité dans une généalogie post-politique. Nastasia Hadjadji et Olivier Tesquet décrivent de leur côté une idéologie suffisamment modulaire pour se brancher sur des entreprises, du capital et des appareils de pouvoir. La qualification de « technofascisme » leur appartient, mais le mécanisme qu’ils mettent en évidence est plus intéressant pour Palantir : une idée change de nature lorsqu’elle rencontre une infrastructure capable de la rendre opératoire. Olivier Tesquet pousse cette logique à son terme : « Ce que le marché achète, ce n’est pas un bilan : c’est une promesse eschatologique. L’idée que Palantir sera le système nerveux du prochain ordre mondial. » Rien que ça.
La France sort des griffes de Palantir
Joel Kotkin permet cependant de recentrer notre débat. The Coming of Neo-Feudalism ne parle pas de Palantir et son intérêt tient précisément à cette distance : au fond, la question n’est pas tant de savoir ce que pensent Karp et Thiel que de déterminer qui possède les capacités dont les autres dépendent. Pour Kotkin, la classe moyenne occidentale est en voie d’écrasement, coincée entre la montée en puissance d’une nouvelle caste néoféodale de seigneurs de la tech qui concentre richesse et moyens de production – appuyée par un clergé de consultants ou programmeurs – et les serfs modernes, qui ne possèdent que leur force de travail.
À l’aune de l’autonomie et la dépendance, le scénario du kill switch américain serait presque trop simple et Palantir le conteste formellement. À propos de la DGSI, Pierre Lucotte, directeur général adjoint de Palantir France, assure qu’« il n’y a aucun moyen pour Palantir d’arrêter l’utilisation du logiciel ». Il affirme que Gotham fonctionne sur l’infrastructure de la DGSI, dans un réseau fermé non connecté à Internet, et que l’entreprise n’accède pas aux données. À la fin de son contrat, la France cesserait juste de bénéficier des mises à jour. Dont acte.
Le problème commence après. Le recours à Palantir devait être temporaire lors de la première signature en 2016. Le contrat a depuis été renouvelé trois fois. Maintenant que ChapsVision a remporté le marché, son président, Olivier Dellenbach, estime qu’il ne serait « pas choquant » de prévoir deux ans pour migrer les systèmes et les processus. La France peut donc sortir des griffes de Palantir et elle le fait. Seulement, reprendre les clés demande une autre solution, des compétences, du temps, de la migration et la capacité d’assurer la continuité opérationnelle pendant la transition.
Pas de kill switch, et c’est presque pire
Londres décrit le même mécanisme sous le terme de vendor lock-in. Le PAM découvre de son côté qu’il ignore encore combien lui coûterait une rupture avec la plateforme DOTS de Palantir. Le fief moderne n’a donc pas besoin d’une herse qui tombe, il suffit que partir soit long, cher, techniquement délicat ou opérationnellement risqué. Le souverain reste libre en droit, mais sa liberté pratique se mesure au prix de la rupture avec un fournisseur qui s’est intimement imbriqué dans ses bases de données et processus de décision. C’est beaucoup moins spectaculaire qu’un bouton rouge. C’est aussi plus contraignant.
Cette dépendance serait plus simple à dénoncer si Palantir fonctionnait mal. Le dossier dit exactement l’inverse. Non seulement Palantir est efficace, mais il sait lâcher du lest quand il faut. En Ukraine, plus de cent entreprises utilisent déjà Brave1 Dataroom pour entraîner leurs propres IA sur des données réelles du champ de bataille. La plateforme a été mise en place avec le ministère ukrainien de la Défense, d’autres institutions nationales et Palantir. Karp lui-même reconnaît les limites de l’appropriation américaine : « Une partie de ce système, c’est nous, mais une grande partie a été construite par eux. »
La même ambiguïté apparaît dans la police. Face aux critiques suscitées par ses contrats avec ICE, la police de l’immigration américaine, Palantir a développé de nouveaux mécanismes permettant de rechercher les sessions d’un utilisateur, voir quelles données il a consultées et déclencher des alertes sur certains comportements. À Londres, un outil Palantir déployé pendant une semaine a conduit la Metropolitan Police à ouvrir des investigations visant des centaines de ses propres agents, notamment pour corruption, abus de systèmes informatiques et manquements professionnels. Concentrer l’analyse peut donc aussi renforcer l’audit de ceux qui l’utilisent.
Police sous stéroïdes numériques
C’est toute la force de Palantir. La société sait se rendre indispensable en résolvant des problèmes que les administrations peinent parfois à résoudre seules : croiser les données, faire apparaître les relations, accélérer l’analyse, rendre l’information exploitable. Contre un mauvais seigneur, il est aisé de sortir les fourches. Un seigneur qui sait se rendre indispensable donne d’autant moins envie de reprendre les clés du domaine que c’est lui qui détient une partie du trousseau et qui cornaque le guet.
Et aux États-Unis, le guet veille sous stéroïdes numériques. ELITE, pour Enhanced Leads Identification & Targeting for Enforcement, l’outil utilisé par l’ICE, permet de faire apparaître sur une carte des personnes susceptibles d’être expulsées, d’ouvrir leur dossier et d’attribuer un score de confiance à leur adresse. Le guide obtenu par 404 Media indique notamment l’emploi de données provenant du Department of Health and Human Services et d’autres administrations.
Documents internes, marchés publics et témoignage sous serment d’un responsable d’ICE montrent que l’application sert aussi à repérer des lieux où se concentrent des personnes que l’agence pourrait chercher à interpeller. L’outil n’arrête personne, mais indique où regarder, qui faire remonter et avec quel degré de confiance. L’agent humain garde la décision sous pression de la machine.
Le vassal s’est installé dans la salle des cartes
Là encore, la boucle s’est raccourcie, même s’il ne faut pas confondre une frappe militaire et une procédure d’éloignement. Le geste informatique présente toutefois une parenté frappante : avaler des données dispersées, les relier, faire émerger une personne ou un objet, lui attribuer une pertinence, puis le placer devant celui qui possède le pouvoir légal d’agir.
Palantir ne récupère pas formellement la prérogative souveraine d’arrêter, d’expulser ou de frapper. Il construit de plus en plus l’interface à travers laquelle cette prérogative s’exerce et c’est là que se loge son pouvoir le plus puissant. Le logiciel ne dit pas nécessairement au roi quoi décider, il choisit ce que le roi voit avant de décider : quel signal sort du bruit, quelle personne apparaît à l’écran, quelle cible remonte, quelle relation semble importante, quelle alerte devient urgente. Le vassal n’a pas pris le trône, il s’est installé dans la salle des cartes et le poste de commandement.
Karp répondrait que, sans cette salle des cartes, le souverain aveugle perdra face à celui qui en possède une meilleure. L’argument fait mouche : un État incapable de voir, de produire, de protéger ou de combattre n’est guère souverain. La difficulté commence lorsqu’il doit louer durablement les instruments de cette puissance. Le château porte toujours son drapeau, le roi signe toujours les ordres, mais une partie stratégique du système nerveux de l’État reste sous licence.
Le prochain épisode enrichira encore le tableau. Pendant que les seigneurs américains sécurisent des citadelles fermées, Qwen, DeepSeek et leurs voisins chinois utilisent une stratégie inverse : disséminer largement des modèles adaptables et hébergeables localement. La récente « guerre des clones » entre Anthropic et Alibaba montre déjà cette ligne de fracture. Reste à savoir si un fief reste-t-il un fief lorsqu’on en distribue les plans ?
Anduril, le bras armé
Palantir ne constitue déjà plus à lui seul tout le fief régalien. Depuis 2024, l’entreprise travaille avec Anduril pour relier davantage les données recueillies au plus près du terrain aux systèmes d’IA et aux environnements de défense. L’objectif déclaré est de fluidifier la chaîne entre le tactical edge, les plateformes de données et les modèles déployés pour la sécurité nationale.
Anduril pousse cette logique vers l’autre extrémité avec Lattice, son environnement de commandement et de contrôle, conçu pour faire travailler ensemble capteurs, systèmes autonomes et moyens d’action (drone d’interception, comme l’Anduril Roadrunner, brouilleur de signal, tourelle de tir automatique, système de cyberdéfense). La répartition des rôles n’est pas absolue, mais les deux sociétés se complètent remarquablement : Palantir excelle dans la fusion des données et l’aide à la décision, Anduril relie davantage cette décision aux objets qui perçoivent et agissent.
Les deux groupes se retrouvent désormais sur des programmes stratégiques de premier rang. En mars 2026, ils travaillaient ensemble au logiciel du projet américain de bouclier antimissile Golden Dome. Le fief régalien ne s’arrête donc plus au tableau de bord : capteurs, données, fusion, détection, décision, effecteurs et retour d’information commencent à former une même boucle.
The post <strong>Dossier</strong> Quel avenir nous préparent les seigneurs de l’IA ? (4/7) appeared first on INCYBER NEWS.
-
TechBBQ 2026 : l’écosystème nordique face à son âge adulte
www.frenchweb.frLe nom a gardé quelque chose de bon enfant, un barbecue, entre voisins, pour parler startups. Treize ans plus tard, c’est plus de 10 000 personnes qui convergeront vers le Bella Center de Copenhague, dont 4 000 fondateurs et opérateurs et près de 2 000 investisseurs venus de plus de 90 pays. Le nom n’a …
L’article TechBBQ 2026 : l’écosystème nordique face à son âge adulte est apparu en premier sur FW.MEDIA.
-
Il est le « port USB-C » de l’intelligence artificielle : on vous explique le MCP
www.numerama.com
Adopté en un temps record, le Model Context Protocol (MCP) connecte les IA aux données et outils du monde réel. Comment ça marche ?
-
Le clavier de canapé de Logitech tombe à moins de 25 € sur Amazon
www.numerama.com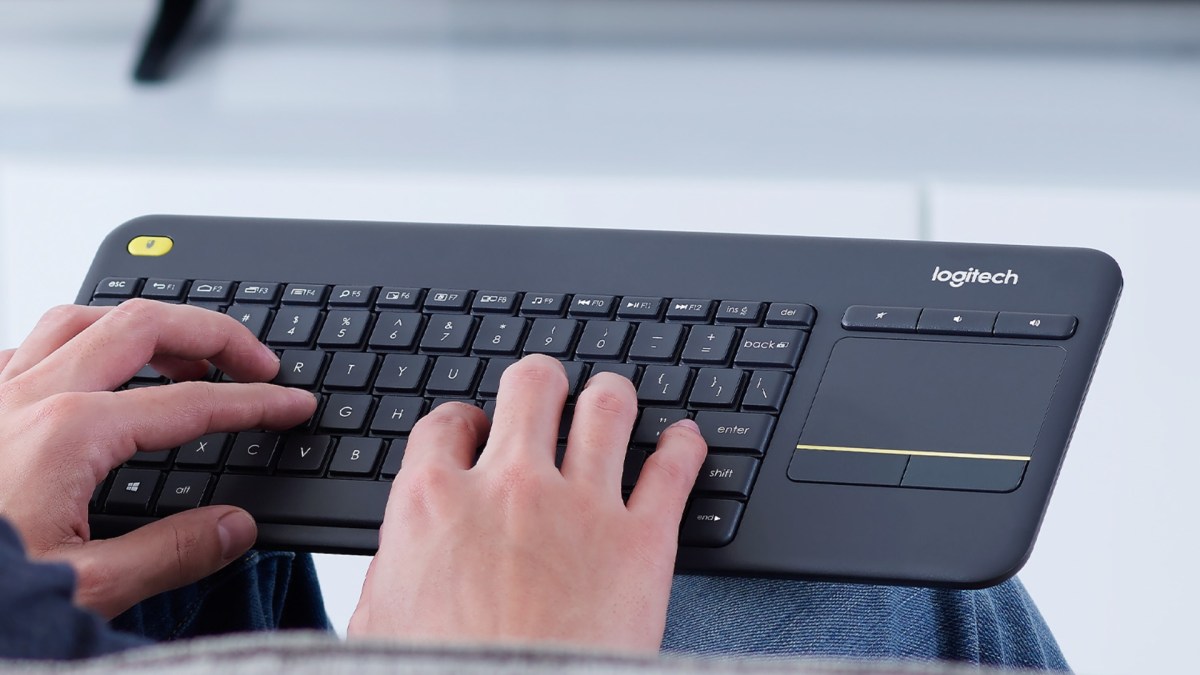
[Deal du jour] Avec son pavé tactile intégré, le Logitech K400 Plus remplace à lui seul le duo clavier-souris devant le téléviseur. Amazon le propose actuellement à 24,99 € au lieu de 31,88 €.
-
À quoi ressemblait votre ville il y a des millions d’années ? Et en 3050 ? Cette IA tente de l’imaginer
www.numerama.com
Lancé fin juillet 2026, The Looking Glass permet de choisir un lieu et une époque pour générer avec l’IA une image du passé ou du futur. Une sorte de machine à voyager dans le temps, qui assume d’inventer ce qu’elle montre.
-
Gemini gratuit, ChatGPT avec des pubs et GTA 6 en fuite sur PC – le récap’ tech de la semaine
www.numerama.com
Cette semaine, l'actualité numérique a surtout été rythmée par la multiplication des fuites sur GTA 6 : le leaker prétend posséder une build du jeu et menace Rockstar Games. Dans le monde de l'IA, Google a relancé sa promotion « Gemini gratuit » pour les étudiants et ChatGPT s'apprête à déployer les publicités en France.
-
De « Bordouse » à Bordeaux : cette carte de France montre les progrès de ChatGPT en un an et demi
www.numerama.com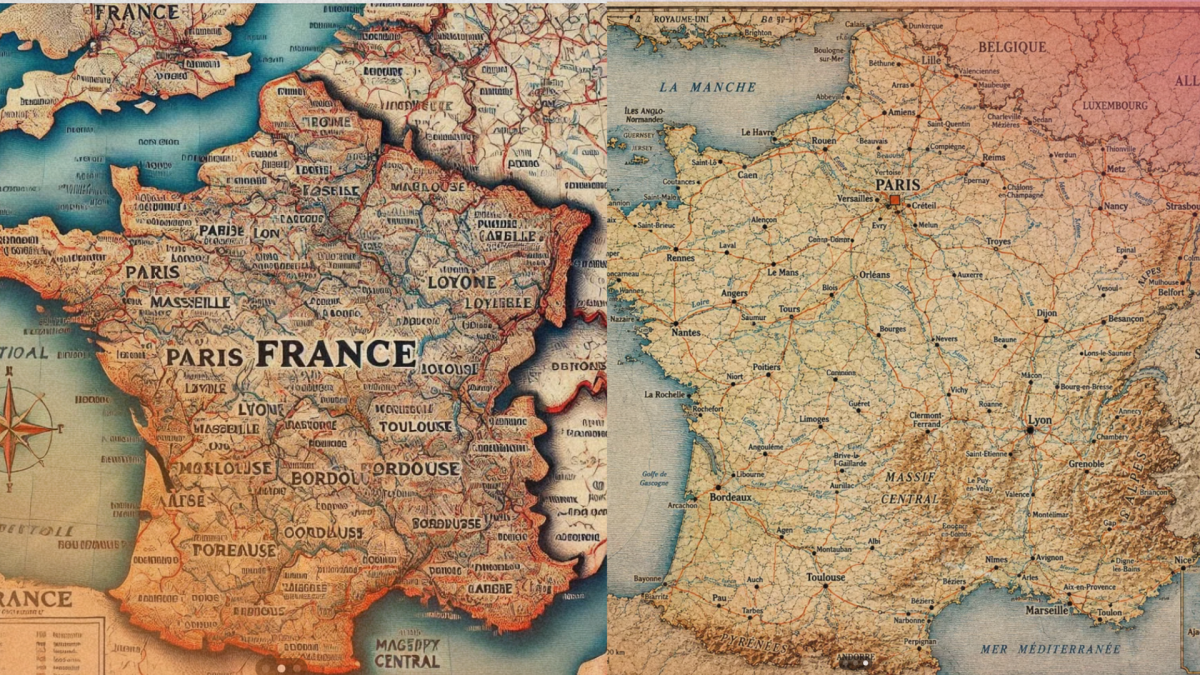
En mars 2025, ChatGPT produisait une carte de France complètement délirante, remplie de villes imaginaires. Dix-sept mois plus tard, le résultat est méconnaissable -- mais pas 100 % convaincant. L'occasion de ressortir un autre petit défi des générateurs d’images : le verre de vin rempli à ras bord.
-
Test du Dreame T16 Pro Heat : le lavage à 90 °C fait-il vraiment la différence ?
www.numerama.com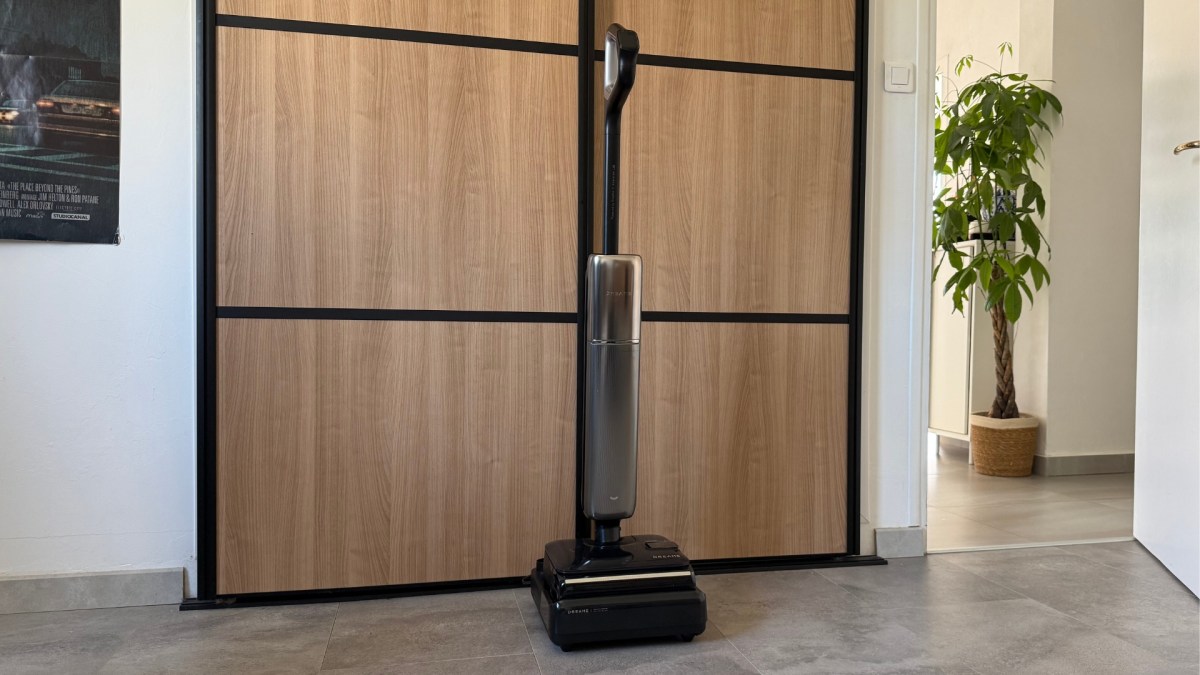
J’ai troqué mon Dyson V15 Detect Absolute contre le dernier aspirateur-laveur de Dreame. Après plusieurs semaines d’utilisation, le T16 Pro Heat m’a convaincu que cette catégorie avait suffisamment progressé pour remplacer définitivement un aspirateur-balai traditionnel.
-
Numerama+ vous offre un an de VPN Surfshark One, mais seulement aux 700 premiers
www.numerama.com
Aujourd’hui, le deal du jour vient directement de la maison. La rentrée approche avec son cortège de nouveaux abonnements, et Numerama+ vous permet de faire d’une pierre deux coups en vous offrant Surfshark One pendant un an.
-
Il y a une bonne astuce sur WhatsApp pour éviter d’être ajouté dans des groupes suspects
www.numerama.com
Vous en avez marre d'être ajoutés à des groupes WhatsApp par de parfaits inconnus ? Entre les spams et les notifications abusives, ces invitations forcées sont un vrai fléau. Il y a un moyen simple et rapide de bloquer ces ajouts indésirables.
-
Lancé à 1 799 €, le premier robot aspirateur avec un bras articulé chute à 719 €
www.numerama.com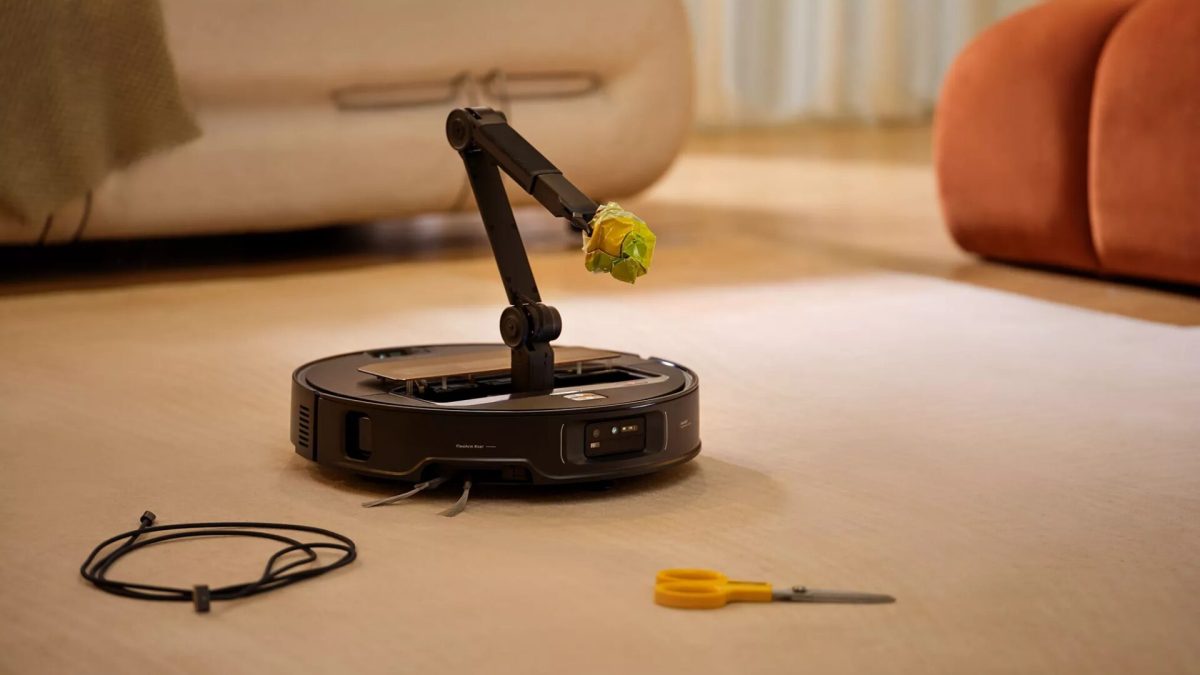
[Deal du jour] Le Roborock Saros Z70, premier robot aspirateur grand public équipé d'un bras articulé pour ramasser vos chaussettes, est désormais bien plus accessible.
-
Fuites de GTA 6 et cartes Pokémon 30ᵉ anniversaire, le recap Pop Culture de la semaine
www.numerama.com
Du côté de l'industrie du jeu vidéo, la pression monte d'un cran autour du projet le plus attendu de la décennie : GTA 6 fait une nouvelle fois les frais d'une fuite massive qui secoue Rockstar Games. Pendant ce temps, la galaxie Star Wars continue de passionner les fans avec les révélations de la saison 2 d'Ahsoka. Enfin, la folie des collectionneurs s'apprête à passer un cap historique avec l'annonce des précommandes ultra-limitées pour le 30ᵉ anniversaire de la licence Pokémon. Tour d'horizon des trois grosses infos pop culture du moment.
-
Sortie il y a un jour, la Google Pixel Watch 5 perd déjà 30 € sur Rakuten
www.numerama.com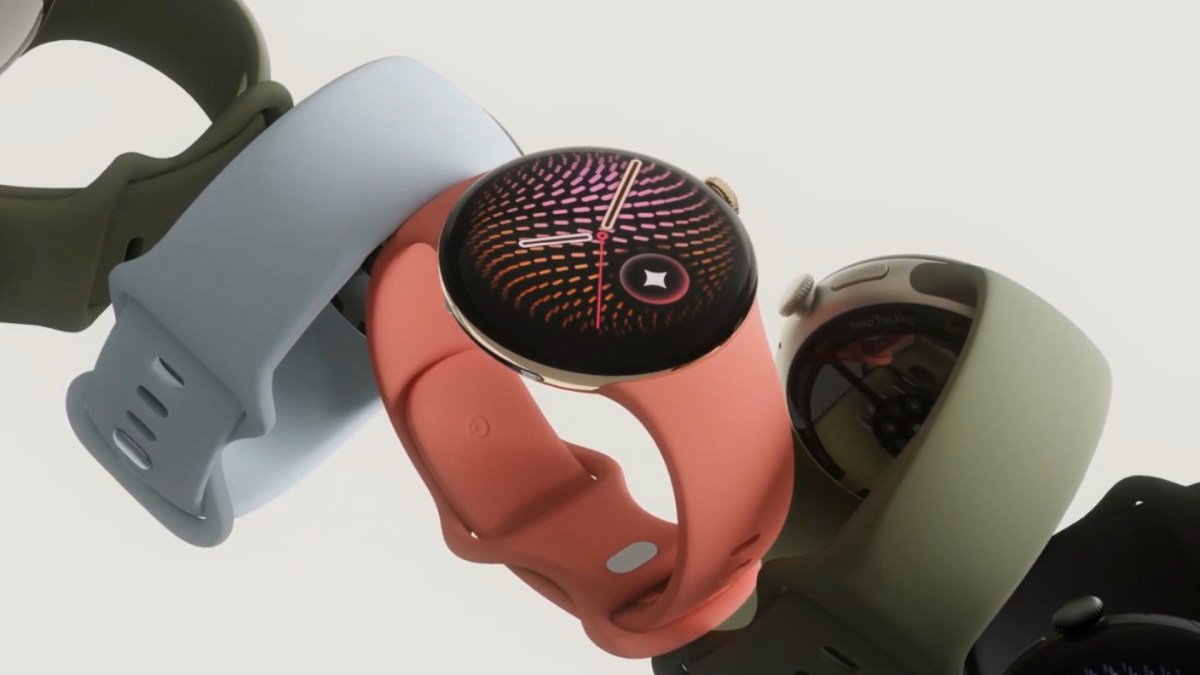
[Deal du jour] La Google Pixel Watch 5 est disponible depuis hier en France à 419 €. Rakuten l'affiche déjà à 389 €, soit 30 € de moins que le tarif officiel du Google Store.
-
Publicités dans ChatGPT : comment OpenAI ouvre un nouveau levier de monétisation en Europe
www.usine-digitale.frA partir du 24 août 2026, ChatGPT Ads sera déployé dans 31 pays européens, parmi lesquels la France, l’Allemagne, l’Espagne, l’Italie, les Pays-Bas ou encore la Suède. OpenAI change ainsi d’échelle dans le déploiement de son activité publicitaire, lancée six mois plus tôt aux États-Unis.
-
YouTube Premium augmente ses prix en Europe : la France est-elle concernée ?
www.numerama.com
Le 20 août 2026, plusieurs abonnés européens à YouTube Premium ont commencé à recevoir des notifications annonçant une hausse de prix. Si la France n’est pas encore officiellement concernée, elle pourrait à son tour être touchée par cette nouvelle vague d’augmentations.
-
Le Midea PortaSplit retombe à 899 € : la clim la plus recherchée cet été servira aussi cet hiver
www.numerama.com
[Deal du jour] Le Midea PortaSplit a été l’un des produits les plus convoités de l’été. Au plus fort de la pénurie, cette climatisation mobile s’est même affichée jusqu’à deux fois son prix sur certaines plateformes de revente. Elle revient aujourd’hui en stock à 899 €, soit 100 € sous son tarif habituel.
-
Data centers : 15 des 20 premiers marchés mondiaux sont américains, mais la course à l’énergie rebat les cartes
www.usine-digitale.frLe cabinet Synergy Research Group vient de publier une mise à jour de son classement des principaux marchés mondiaux de centres de données hyperscale. Le constat est sans appel : les États-Unis occupent 15 des 20 premières places, contre 14 l’an dernier.
-
Free Mobile améliore son option montre connectée : voici les nouveautés
www.numerama.com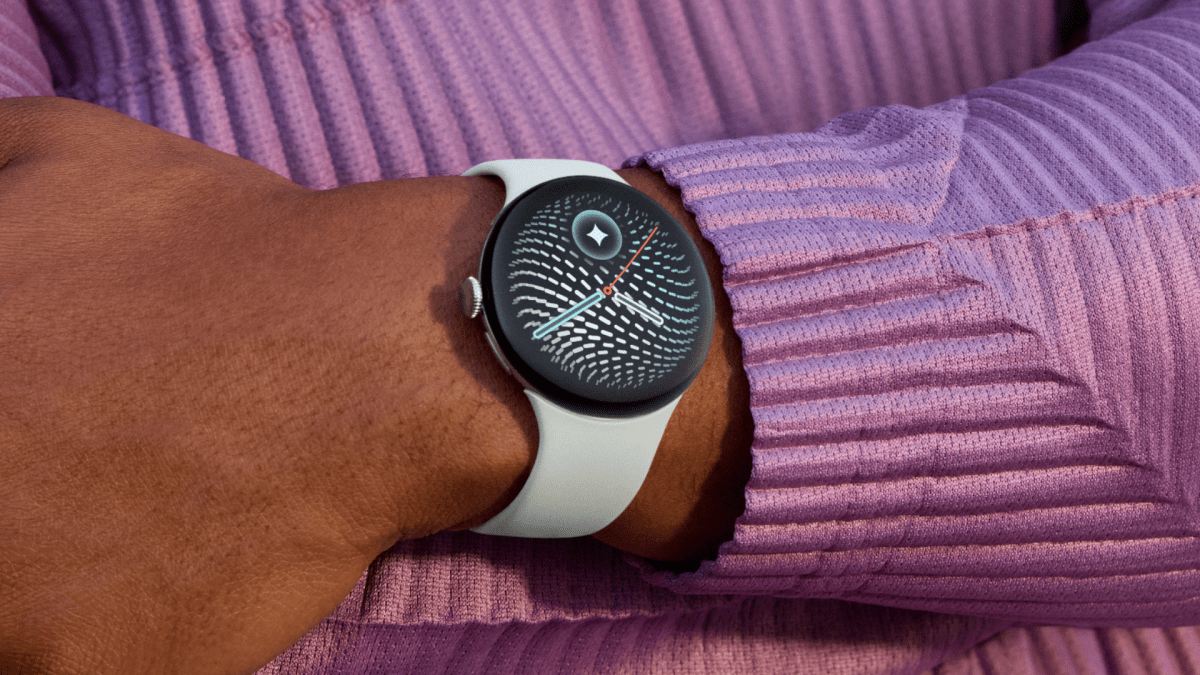
Double nouveauté chez Free Mobile : l'opérateur est désormais compatible avec les montres Pixel Watch et vend directement les montres de Samsung dans ses magasins et sur son site.
-
Article sponsorisé: un levier incontournable de la stratégie de contenu de marque
www.frenchweb.frUn article sponsorisé permet à une marque de prendre la parole dans un cadre éditorial crédible, auprès d’une audience déjà attentive au sujet traité. Contrairement à un format publicitaire court, il laisse le temps d’expliquer une expertise, de présenter une offre et de donner au lecteur des informations utiles. Article sponsorisé et publi-rédactionnel : quelle …
L’article Article sponsorisé: un levier incontournable de la stratégie de contenu de marque est apparu en premier sur FW.MEDIA.
-
Des hackers utilisent l’IA générative pour cibler des automates industriels : les agences américaines lancent l’alerte
www.usine-digitale.frLa Cybersecurity and Infrastructure Security Agency (CISA), le FBI, la National Security Agency, le Department of Energy et l’Environmental Protection Agency viennent de publier un avis commun décrivant une menace active contre les automates programmables industriels (PLC pour « programmable logic controllers ») Siemens de la série S7.
-
Apple Music va enfin signaler les morceaux créés avec de l’IA
www.numerama.com
À partir de la fin de l’année 2026, Apple Music affichera des labels pour signaler certains morceaux créés avec de l’intelligence artificielle. Une nouveauté qui arrive après celles de Spotify et surtout Deezer, déjà bien plus avancé sur la détection des titres générés par IA.
-
YouTube va compter les vues dès la première seconde à partir du 24 août
www.abondance.comCe qu'il faut retenir :
- Dès le 24 août 2026, une vue sera comptée à la première frame de lecture, pour tous les formats (vidéos longues, Shorts, lives), au lieu des 30 secondes de visionnage auparavant requises pour les vidéos classiques.
- Les compteurs publics vont augmenter plus rapidement, mais un nouveau métrique baptisé "vues engagées" restera disponible dans YouTube Analytics (mode avancé) pour suivre le visionnage réel.
- La monétisation et l'éligibilité au Programme Partenaire YouTube ne changent pas : elles continueront de reposer sur les "Engaged Watch Hours " et les "Engaged Shorts views ", désormais aussi appelées "qualified Shorts views" et "qualified Watch Hours".
- Avec ce changement, YouTube rejoint TikTok et Instagram, qui comptent déjà une vue dès le lancement de la lecture.
Un système de comptage à deux vitesses jusqu'ici
Jusqu'à présent, YouTube faisait cohabiter deux logiques de comptage bien différentes. Les Shorts enregistraient une vue dès que la lecture démarrait, tandis que les vidéos plus longues nécessitaient environ 30 secondes de visionnage avant que le compteur ne bouge. Cette différence de traitement créait une forme de confusion chez les créateurs, qui avaient du mal à comparer la performance réelle d'un Short et d'une vidéo classique traitant du même sujet, les chiffres pouvant varier fortement pour une audience pourtant comparable.
YouTube a donc choisi d'harmoniser les règles en retenant la méthode la plus généreuse : celle qui compte une vue dès la première frame. Cette règle s'appliquera à tous les formats, y compris les diffusions en direct.
Pourquoi ce changement maintenant
YouTube justifie cette évolution par une volonté de cohérence entre les formats et de clarté pour les créateurs, afin qu'ils puissent mieux évaluer leur exposition réelle sur la plateforme. Mais le contexte concurrentiel joue clairement un rôle.
TikTok et Instagram utilisent déjà ce mode de comptage depuis des années, ce qui leur permet d'afficher des chiffres de vues nettement supérieurs à ceux de YouTube pour un visionnage comparable. X, de son côté, applique un seuil de deux secondes, une option que YouTube n'a pas retenue.
En basculant sur la règle la plus permissive du marché, YouTube aligne ses statistiques publiques sur celles de ses principaux concurrents. Les créateurs pourront ainsi mettre en avant des compteurs de vues plus élevés auprès des marques et des sponsors, sans que cela ne reflète nécessairement une hausse réelle de leur audience engagée.
Aucun impact sur la monétisation
YouTube est clair sur ce point : ce changement ne touche que l'affichage public des vues, pas les revenus des créateurs. La rémunération continuera de se baser sur les "Engaged Watch Hours" et les "Engaged Shorts views", des métriques disponibles dans YouTube Analytics en mode avancé.
L'éligibilité au Programme Partenaire YouTube (YPP) n'est pas non plus modifiée. Les seuils d'entrée existants restent les mêmes, mais changent de nom : les "valid public Shorts views" et "valid public watch hours" deviennent respectivement les "qualified Shorts views" et "qualified watch hours".
Une donnée à interpréter avec prudence
Avec la lecture automatique activée par défaut sur de nombreuses interfaces, notamment le fil d'accueil et les recommandations, le nouveau mode de comptage pourrait faire grimper les vues publiques de façon spectaculaire, sans que cela corresponde à une audience réellement attentive. YouTube n'a pas encore communiqué sur la manière dont cette situation sera gérée ni sur d'éventuels ajustements à venir. C'est un point que les créateurs et les marques devront surveiller de près dans les semaines suivant le lancement, le 24 août.
L’article "YouTube va compter les vues dès la première seconde à partir du 24 août" a été publié sur le site Abondance.
-
Oubliez Adobe Acrobat : ce logiciel PDF dopé à l’IA fait la même chose, mais en beaucoup moins cher [Sponso]
www.numerama.comCet article a été réalisé en collaboration avec UPDF
Éditer des contrats, récupérer des billets de concert, mettre en page un CV ou formaliser un travail universitaire : des millions d’entreprises, d’institutions et d’individus utilisent quotidiennement le format PDF. UPDF est un outil qui répond à tous les problèmes concrets du quotidien, disponible temporairement à un prix préférentiel alléchant.
Cet article a été réalisé en collaboration avec UPDF
Il s’agit d’un contenu créé par des rédacteurs indépendants au sein de l’entité Humanoid xp. L’équipe éditoriale de Numerama n’a pas participé à sa création. Nous nous engageons auprès de nos lecteurs pour que ces contenus soient intéressants, qualitatifs et correspondent à leurs intérêts.
-
ChatGPT peut désormais lire vos messages sur Mac, et Apple risque de ne pas apprécier
www.numerama.com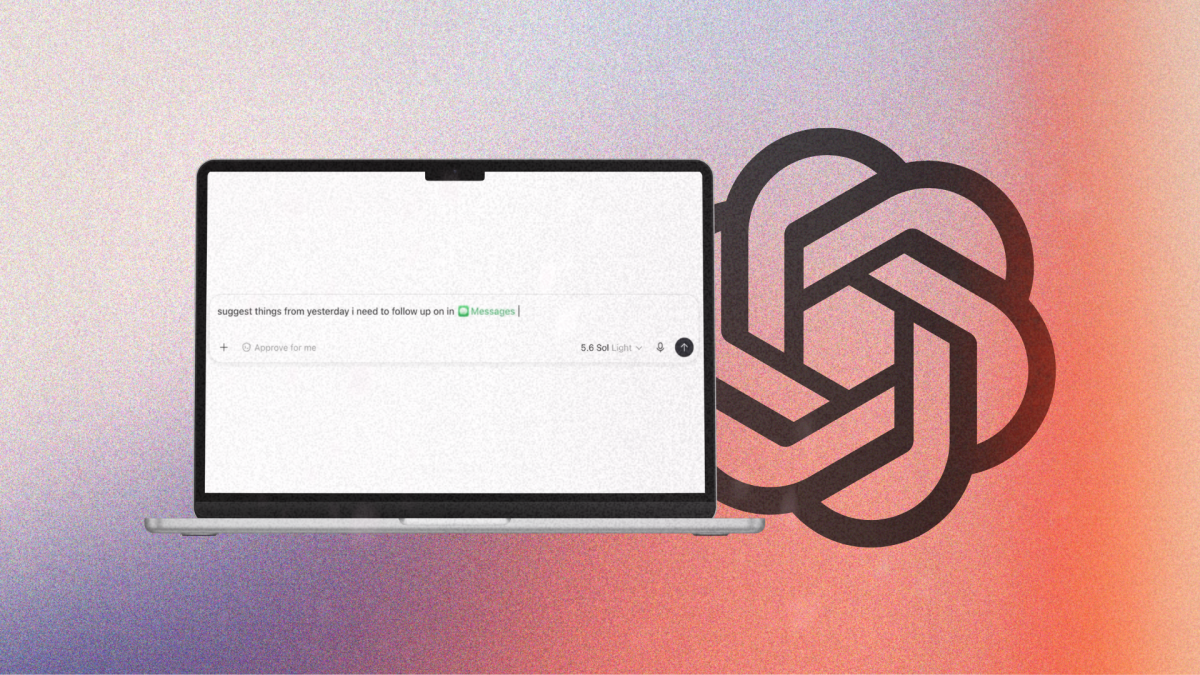
Le 20 août 2026, OpenAI a dévoilé un plug-in permettant à ChatGPT d’interagir avec l’app Messages sur Mac. Une nouveauté technique qui prend une tout autre dimension dans le contexte du bras de fer entre Apple et l’Union européenne sur l’ouverture d’iOS.
-
SFR victime d’une cyberattaque : des données personnelles et techniques de clients fibre ont été compromises
www.usine-digitale.frSFR a informé ses clients qu’un « incident de sécurité » avait été détecté le 2 juillet dernier, rapporte BFM. Cette cyberattaque a touché « un outil de gestion d’analyse des raccordements Fibre » et a permis au hacker d’accéder à plusieurs catégories d’informations concernant les abonnés, notamment leur civilité, nom, prénom, adresse, numéro de téléphone mobile, identifiant de contrat ainsi qu’à des données techniques relatives à leur ligne.
-
« Nous sommes désolés » : GitHub s’explique sur sa panne de 7h47, sans voir le bout du tunnel
www.numerama.com
GitHub est revenu sur les causes de la panne géante qui a paralysé la plateforme le 17 août. En cause : un pic de trafic que l'infrastructure n'a pas su absorber.
-
Le GTA 6 qui a fuité tourne-t-il déjà sur PC ?
www.numerama.com
Plusieurs détails aperçus dans les nouvelles vidéos de GTA 6 ont relancé l’hypothèse d’une version PC déjà fonctionnelle. Mais qu'en est-il vraiment ?
-
ChatGPT Ads arrive en Europe : la publicité s’invite dans vos conversations avec l’IA
www.abondance.comCe qu'il faut retenir :
- 31 marchés européens concernés dès le 24 août 2026, parmi lesquels la France, l'Allemagne, l'Espagne, l'Italie, la Suède, la Norvège, le Danemark, les Pays-Bas et l'Autriche.
- L'accès se fait dans un premier temps via des intermédiaires : l'équipe Ads Solutions d'OpenAI, des agences partenaires et des partenaires technologiques. Le libre-service par Ads Manager n'arrivera que plus tard dans le trimestre.
- Seuls les utilisateurs des offres Free et Go verront des publicités. Les abonnés Plus, Pro et Enterprise conservent une expérience sans publicité.
- Les publicités sont clairement identifiées et séparées des réponses de ChatGPT, et OpenAI affirme qu'elles n'influencent pas le contenu généré par l'IA.
Un lancement pensé pour capter les décisions d'achat
Dans sa communication officielle, OpenAI justifie cette expansion par la nature même des usages observés sur ChatGPT. Les utilisateurs ne tapent plus de simples mots-clés comme sur un moteur de recherche classique : ils décrivent un objectif, un projet, des contraintes précises. Préparer un voyage, choisir un logiciel professionnel, meubler un appartement ou se lancer dans un nouveau loisir font partie des exemples cités par l'entreprise.
Pour OpenAI, ChatGPT est ainsi devenu un espace où les décisions se construisent progressivement, ce qui en fait un terrain particulièrement intéressant pour les annonceurs. L'objectif affiché est de permettre aux marques d'intervenir à différentes étapes du parcours client, au moment où les utilisateurs comparent leurs options et s'apprêtent à trancher.
Un modèle économique qui protège les abonnés payants
Point important pour les utilisateurs de ChatGPT : les publicités ne toucheront que les comptes gratuits (Free) et l'offre Go. Les formules payantes, Plus, Pro et Enterprise, resteront sans publicité. Cette répartition suggère qu'OpenAI utilise la publicité comme un levier pour financer l'accès gratuit ou peu coûteux à son service, plutôt que comme une source de revenus généralisée à l'ensemble de sa base d'utilisateurs.
Une plateforme construite étape par étape depuis février
Le lancement européen ne sort pas de nulle part. OpenAI rappelle avoir commencé à tester la publicité dans ChatGPT en février, avec un projet pilote limité aux États-Unis. Au fil des six derniers mois, l'entreprise a progressivement étendu le dispositif à huit marchés supplémentaires avant d'annoncer cette arrivée massive en Europe.
En parallèle, l'infrastructure publicitaire elle-même s'est étoffée :
- Le système d'enchères a démarré au CPM, avant l'ajout du CPC, puis du CPC optimisé pour les conversions (oCPC), permettant aux annonceurs d'aligner leurs campagnes sur leurs objectifs commerciaux réels.
- Le ciblage géographique et les audiences personnalisées ont été intégrés pour aider les entreprises à toucher les profils les plus pertinents.
- Le suivi des performances a été enrichi au-delà du simple clic, avec le lancement d'OpenAI Pixel, d'une API Conversions et d'intégrations de mesure avec des outils tiers, donnant aux annonceurs une vision plus complète de l'impact réel de leurs campagnes.
OpenAI indique que des dizaines de milliers d'annonceurs ont déjà utilisé ChatGPT pour développer leur activité depuis le lancement du pilote. L'inscription pour les entreprises intéressées se fait sur ads.openai.com.
L’article "ChatGPT Ads arrive en Europe : la publicité s’invite dans vos conversations avec l’IA" a été publié sur le site Abondance.
-
Impacts de l’omnibus numérique sur la cybersécurité
www.lexing.law
Depuis février 2025, en réponse à la demande du Conseil européen, la Commission européenne a présenté au Conseil et au Parlement, pour adoption, douze propositions de simplification, également appelées « trains de mesures omnibus ».
En particulier, le septième train de mesures, proposé par la Commission le 19 novembre 2025, comprend les deux textes suivants visant à simplifier le cadre législatif pour le numérique :
- la proposition de règlement dit « Omnibus numérique » (1) modifiant plusieurs règlementations relatives aux données dont notamment le règlement général sur la protection des données (RGPD) (2), le règlement européen sur la protection des données (RPDUE) (3) et la directive « vie privée et communications électroniques » (4) ;
- le règlement dit « Omnibus numérique sur l’IA » (5), relatif à la simplification de la mise en œuvre des règles harmonisées concernant l’intelligence artificielle, dont le règlement sur l’IA (RIA) (6) qui a été définitivement adopté le 29 juin 2026 ;
Ces textes visent à simplifier le cadre législatif applicable aux données et à l’intelligence artificielle, mais ont également des impacts sur la cybersécurité.
En effet, face à l’accumulation de normes sectorielles et transversales, les directions juridiques et les responsables de la sécurité des systèmes d’information (RSSI) peinent à rationaliser leurs politiques de conformité.
Constat d’un empilement réglementaire en matière de notification cyber
L’obligation de notifier les incidents de sécurité varie aujourd’hui d’un texte à l’autre, créant de l’incertitude juridique et des doublons opérationnels. Ainsi :
- en vertu de l’article 23 de la directive NIS 2 (7), tout « incident important (significant incident) », susceptible de causer une perturbation grave des services ou des pertes financières ou matérielles importantes, doit être notifié par les entités essentielles et importantes au CSIRT national compétent (l’ANSSI en France). La procédure s’articule en trois temps : les entités doivent transmettre une alerte précoce dans un délai de 24 heures à compter de la prise de connaissance, suivie d’une notification d’incident complète sous 72 heures, puis soumettre un rapport final détaillant la cause racine au plus tard un mois après l’alerte précoce ;
- conformément aux obligations de notification du Cyber Resilience Act ou CRA (8), les fabricants de produits comportant des éléments numériques doivent signaler toute vulnérabilité exploitée activement ou tout incident de sécurité majeur impactant leurs matériels ou logiciels. L’information doit être transmise au CSIRT (Centres de réponse aux incidents de sécurité informatique) désigné ainsi qu’à l’ENISA (Agence de l’Union européenne pour la cybersécurité) via une plateforme centralisée. Le calendrier impose une alerte précoce à émettre sous 24 heures après en avoir eu connaissance, une notification détaillée intégrant les premières mesures d’atténuation sous 72 heures, et la fourniture d’un rapport final de résolution (ou la mise à disposition d’un correctif) dans un délai d’un mois ;
- en vertu de l’article 19 du règlement DORA (9), les entités financières doivent notifier tout « incident majeur lié aux TIC » (technologies de l’information et de la communication) aux autorités nationales compétentes (telles que l’ACPR -Autorité de contrôle prudentiel et de résolution- ou l’AMF -Autorité des marchés financiers- en France). La procédure de déclaration s’effectue en trois étapes : l’entité doit transmettre une notification initiale sans délai (au plus tard dans les 4 heures suivant la qualification de l’incident comme majeur ou 24 heures après en avoir pris connaissance), suivie d’un rapport intermédiaire dans un délai de 72 heures, et enfin soumettre un rapport final détaillant l’analyse des causes fondamentales et l’impact financier au plus tard un mois après la résolution de l’incident ;
- aux termes de l’article 73 du RIA, les fournisseurs de systèmes d’IA à haut risque et de modèles d’IA à usage général sont tenus de déclarer tout « incident grave », tel qu’une atteinte à la santé ou aux droits fondamentaux, un décès ou une perturbation majeure d’infrastructures critiques. La notification doit être adressée aux autorités de surveillance du marché nationales et au Bureau européen de l’IA (AI Office). Elle doit intervenir immédiatement et au plus tard dans un délai de 15 jours à compter de la prise de connaissance de l’incident, ce délai étant ramené à 72 heures ou sans délai en cas d’urgence absolue de sécurité publique ;
- en vertu de l’article 33 du RGPD, toute « violation de données à caractère personnel » susceptible de présenter un risque pour les droits et libertés des personnes physiques doit être notifiée à la Cnil. Ainsi, les responsables du traitement (ou les sous-traitants le cas échéant) doivent notifier dans un délai de 72 heures au plus tard après en avoir pris connaissance. En outre, les personnes concernées doivent également être informées lorsque cette violation est susceptible d’engendrer un risque élevé pour leurs droits et libertés, en vertu de l’article 34 du RGPD.
Ce chevauchement engendre un risque de sur-notification et une mobilisation inefficace des équipes de crise.
Impacts de l’omnibus numérique sur ces obligations de notifications
Face au chevauchement de ces régimes (NIS 2, DORA, RGPD, CRA, RIA), la Commission européenne a soumis le septième train de mesures « Omnibus numérique », afin de rationaliser le droit du numérique européen.
Ce train de mesures adapte les règles sectorielles pour éviter qu’un même incident (ex. un ransomware touchant un logiciel médical géré par une IA) n’oblige l’entreprise à rédiger quatre déclarations parallèles avec des repères temporels contradictoires (24h, 72h, 15j).
Il modifie et précise les dispositions du RGPD en matière de notification pour aligner les règles sur la logique Cyber (NIS 2 / DORA / CRA / RIA). L’objectif est d’éviter la « sur-notification » préventive à la Cnil pour les incidents purement techniques où l’atteinte aux données n’est pas encore établie.
A ce titre, dans un avis commun (10) , le Comité européen de la protection des données (CEPD/EDPB) et le Contrôleur européen de la protection des données (CEPD/EDPS) sont favorables à l’augmentation du seuil de risque conduisant à l’obligation de notifier une violation de données à l’autorité de protection des données compétente et à la prolongation du délai pour soumettre une telle notification car cela réduirait considérablement la charge administrative pesant sur les organisations sans porter atteinte à la protection des données à caractère personnel des personnes.
Pour les systèmes d’IA intégrés dans des secteurs critiques couverts par NIS 2 ou DORA, les obligations de déclaration sous le RIA sont réarticulées : si un incident d’IA relève d’une attaque de cybersécurité sans violation directe des droits fondamentaux, les canaux de déclaration NIS 2 / DORA priment afin d’éviter les doublons déclaratifs.
Omnibus numérique : Vers un guichet unique de notification des incidents
Le Guichet Unique de Notification (Single-Entry Point ou SEP) est l’innovation centrale du paquet Omnibus numérique pour concrétiser la simplification administrative.
Il s’agit d’une plateforme numérique centralisée à l’échelle européenne, développée et maintenue sous la responsabilité de l’ENISA (Agence de l’UE pour la cybersécurité) qui permet :
- une saisie unique : l’entreprise renseigne les faits (nature de l’attaque, périmètre des données touchées, systèmes d’IA impactés, mesures prises) ;
- un routage automatique intelligent : le système de l’ENISA ventile et transmet immédiatement les données pertinentes aux différentes autorités nationales et européennes concernées en fonction du champ d’application de l’incident (ex. transmission simultanée du volet données à la Cnil et du volet sécurité à l’ANSSI).
- l’utilisation de formulaires standardisés : les champs de saisie, la qualification des seuils d’impact et les typologies d’indicateurs de compromission (IoC) sont unifiés.
Ainsi, au lieu d’alimenter séparément les portails de la Cnil, de l’ANSSI, de la DGCCRF ou du Bureau de l’IA, l’entité victime d’un incident remplit un formulaire unifié en ligne.
Conclusion
En anticipant cette convergence des règlementations et des obligations de notification, les entreprises pourraient se doter d’une réelle valeur ajoutée stratégique : passant d’une conformité subie à un levier d’agilité organisationnelle et commerciale.
Pour cela, ces acteurs doivent mettre à jour leurs trames contractuelles avec leurs fournisseurs TIC et revoir ou prévoir leurs procédures de gestion d’incidents pour s’adapter à la rationalisation des règles.
(1) Proposition de règlement dit « omnibus numérique » : Proposition de règlement du Parlement Européen et du Conseil modifiant les règlements (UE) 2016/679, (UE) 2018/1724, (UE) 2018/1725 et (UE) 2023/2854 ainsi que les directives 2002/58/CE, (UE) 2022/2555 et (UE) 2022/2557 en ce qui concerne la simplification du cadre législatif numérique, et abrogeant les règlements (UE) 2018/1807, (UE) 2019/1150 et (UE) 2022/868 ainsi que la directive (UE) 2019/1024.
(2) RGPD : Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation de ces données, et abrogeant la directive 95/46/CE.
(3) RPDUE : Règlement (UE) 2018/1724 du Parlement européen et du Conseil du 2 octobre 2018 établissant un portail numérique unique pour donner accès à des informations, à des procédures et à des services d’assistance et de résolution de problèmes, et modifiant le règlement (UE) n° 1024/2012.
(4) « Vie privée et communications électroniques » : Directive 2002/58/CE du Parlement européen et du Conseil du 12 juillet 2002 concernant le traitement des données à caractère personnel et la protection de la vie privée dans le secteur des communications électroniques.
(5) « Omnibus numérique sur l’IA » : Règlement (UE) 2026/1744 du Parlement européen et du Conseil du 8 juillet 2026 modifiant les règlements (UE) 2024/1689, (UE) 2018/1139 et (UE) 2023/1230 en ce qui concerne la simplification de la mise en œuvre des règles harmonisées concernant l’intelligence artificielle.
(6) RIA : Règlement (UE) 2024/1689 du Parlement européen et du Conseil du 13 juin 2024 établissant des règles harmonisées concernant l’intelligence artificielle et modifiant les règlements (CE) n° 300/2008, (UE) n° 167/2013, (UE) n° 168/2013, (UE) 2018/858, (UE) 2018/1139 et (UE) 2019/2144 et les directives 2014/90/UE, (UE) 2016/797 et (UE) 2020/1828.
(7) NIS 2 : Directive (UE) 2022/2555 du Parlement européen et du Conseil du 14 décembre 2022 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité dans l’ensemble de l’Union, modifiant le règlement (UE) no 910/2014 et la directive (UE) 2018/1972, et abrogeant la directive (UE) 2016/1148.
(8) Cyber Resilience Act ou CRA : Règlement (UE) 2024/2847 du Parlement européen et du Conseil du 23 octobre 2024 concernant des exigences de cybersécurité horizontales pour les produits comportant des éléments numériques et modifiant les règlements (UE) n° 168/2013 et (UE) 2019/1020 et la directive (UE) 2020/1828.
(9) DORA : Règlement (UE) 2022/2554 du Parlement européen et du Conseil du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier et modifiant les règlements (CE) no 1060/2009, (UE) no 648/2012, (UE) no 600/2014, (UE) no 909/2014 et (UE) 2016/1011.
(10) Avis commun du CEPD du 10 février 2026 : EDPB-EDPS Joint opinion 2/2026 on the Proposal for a Regulation as regards the simplification of the digital legislative framework (Digital Omnibus) (en anglais). Anthony Coquer
Directeur général de Lexing Technologies Carl Buffière
Responsable d’activité au sein de Lexing Technologies
L’article Impacts de l’omnibus numérique sur la cybersécurité est apparu en premier sur Lexing Avocats.
-
« Il fera tout ce que vous lui demanderez » : les versions « uncensored » du modèle d’IA chinois Qwen affolent les réseaux
www.numerama.com
Depuis sa sortie, Qwen 3.8, le dernier modèle d'IA open source d'Alibaba, a rapidement vu fleurir des versions "uncensored" sur Hugging Face, la principale plateforme d'hébergement et de partage de modèles d'IA. Débarrassées de leurs derniers garde-fous, ces variantes circulent librement.
-
Microsoft veut mobiliser les batteries des particuliers pour soulager le réseau face à l’appétit électrique de ses data centers
www.usine-digitale.frLa batterie installée dans le garage d’un particulier pourrait-elle contribuer à absorber la consommation d’un data center de Microsoft ? C’est l’une des pistes étudiées par le géant américain et Qcells, la filiale spécialisée dans l’énergie du groupe sud-coréen Hanwha.
-
Terence Tao, le Mozart des maths modernes, brandit un mème pour expliquer le souci des maths à l’ère de l’IA
www.numerama.com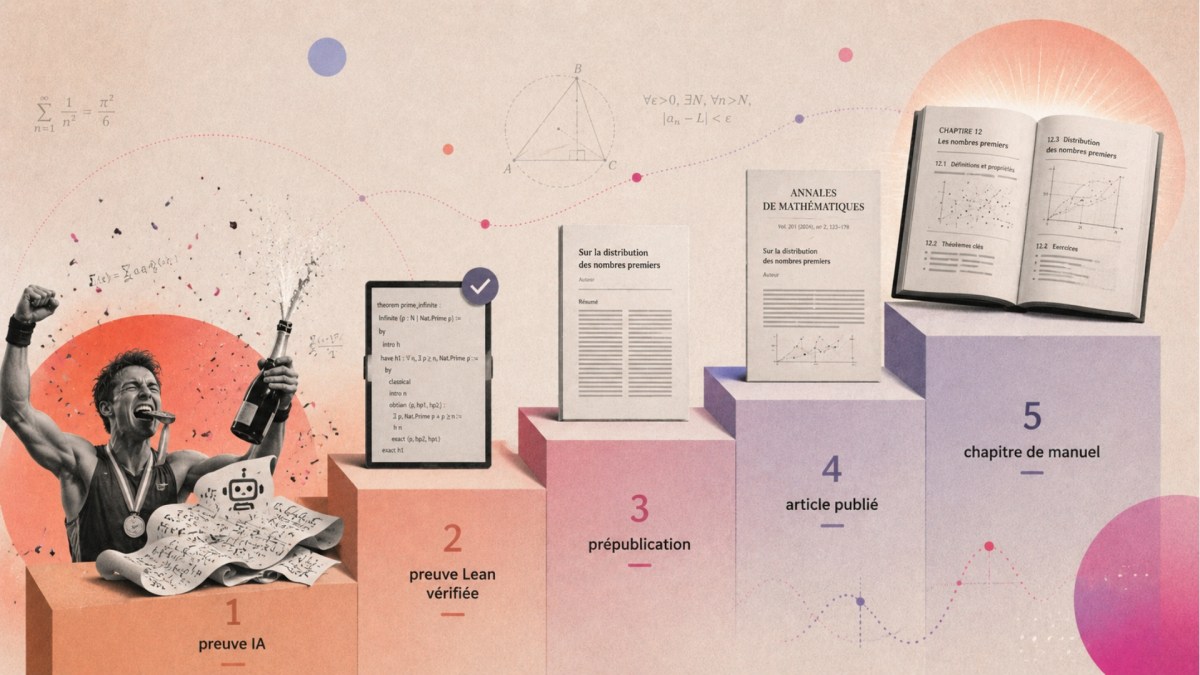
Alors que les géants de la tech célèbrent chaque prouesse algorithmique comme une victoire historique, le mathématicien Terence Tao utilise l'ironie d'un mème pour recadrer le débat : générer une démonstration brute avec une IA n'est que la toute première marche de la science.
-
Paiement : Stripe rachète OpenRouter pour aider les entreprises à choisir et optimiser leur utilisation des modèles d’intelligence artificielle
www.usine-digitale.frAprès avoir levé 113 millions de dollars en mai dernier, Alex Atallah, le cofondateur d’OpenRouter, avait décrit son entreprise comme « l’équivalent de Stripe pour l’IA » : sa plateforme permet aux développeurs d’accéder, depuis une interface unique, à des centaines de modèles proposés par différents fournisseurs, là où Stripe joue le rôle d’intermédiaire entre les entreprises et les infrastructures de paiement.
-
Nouvelle fuite de données en France : Red by SFR alerte ses clients
www.numerama.com
Red by SFR a averti ses clients d'un accès non autorisé à leurs données personnelles, détecté début juillet 2026 sur un outil interne.
-
Piratage de la DGFiP : le gouvernement veut une nouvelle unité cyber, mais pour quoi faire ?
www.usine-digitale.fr« Arrêtons de découvrir la lune à chaque cyberattaque ». Pour Sébastien Lecornu, les attaques qui frappent actuellement les administrations ne révèlent pas une menace nouvelle, mais les faiblesses persistantes de l’État pour y faire face. Le Premier ministre estime donc qu’il est nécessaire d’accélérer le renforcement de ses défenses.
-
Une offre d’emploi de Google confirme ce qu’on observe dans Discover
L’entreprise a publié une fiche de poste pour un ingénieur senior dans son équipe « Discover Ranking », l’équipe qui fabrique le classement de votre flux. Parmi les prérequis, une ligne retient l’attention : le candidat doit savoir construire et déployer des « modèles de systèmes de recommandation (retrieval, prediction, ranking, embedding) en production ».www.abondance.com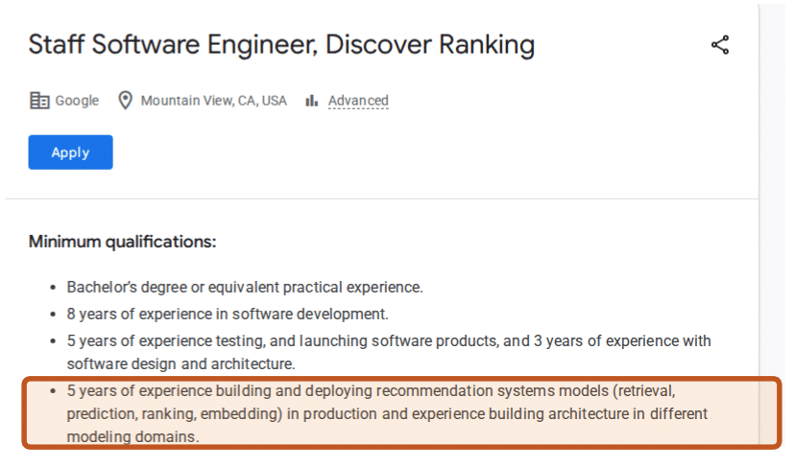
L’offre « Staff Software Engineer, Discover Ranking » sur Google Careers. La quatrième ligne des prérequis nomme les briques du système. Surlignage ajouté par nos soins.Quatre mots techniques, qui décrivent la chaîne complète d’un système de recommandation : sélectionner des contenus candidats, prédire ce que chaque lecteur va en faire, les classer, et représenter lecteurs et contenus sous une forme que la machine sait comparer.
Une offre d’emploi décrit des compétences recherchées, rien de plus. Sa valeur vient du recoupement : chez 1492.vision, nous observons de vrais flux Discover depuis deux ans, et ces mots recoupent très exactement ce que nous voyons passer. Voici trois exemples concrets, racontés simplement ; l’analyse complète, chiffres et graphiques à l’appui, est dans notre étude de référence (disponible en français et en anglais).
Chaque carte de votre flux porte des prédictions
Commençons par le mot « prediction ». Chaque carte qui s’affiche dans un flux Discover a été évaluée par des modèles qui prédisent le comportement du lecteur : va-t-il s’arrêter dessus ? Cliquer ? Lire en profondeur ?
Ces prédictions laissent des traces bien concrètes : des scores, que nous observons sur les cartes de nos panels de test. Et elles se résument à deux questions étonnamment indépendantes :
- Cette carte va-t-elle arrêter l’œil ? C’est une propriété de l’article : son titre, son image. Elle varie peu d’un lecteur à l’autre.
- Ce lecteur précis va-t-il s’engager ? Cliquer, lire longtemps, interagir. Celle-ci dépend énormément de chaque lecteur.
Les deux peuvent diverger complètement, et c’est toute la définition du clickbait : un titre qui arrête l’œil de tout le monde et ne retient personne. À l’inverse, un contenu de niche peut engager profondément ses lecteurs sans jamais accrocher la majorité.
Dans nos mesures, ces prédictions collent au comportement réel observé ensuite sur le panel : quand le score d’engagement prédit est haut, l’interaction constatée est environ deux fois plus forte que quand il est bas.
L’affinité change tout, à contenu égal
La personnalisation se raconte en deux exemples.
Premier exemple. Sur nos comptes de test, nous avons comparé deux éditeurs de sport, sur la même thématique, face aux mêmes comptes. Le potentiel de leurs sujets, tel que le système lui-même l’évalue, était du même ordre. Résultat : pour l’un des deux, les prédictions d’engagement étaient environ 2 fois plus élevées, et la visibilité finale dans les flux environ 8 fois plus forte, à sujet comparable.
Le détail qui surprend : l’éditeur dominant est celui que nos comptes de test suivent le moins, au sens du bouton « Suivre » de Google. Ce qui fait la différence, c’est l’affinité que ces lecteurs ont déjà installée avec la source : un historique de lectures, d’interactions, de rendez-vous pris. Le modèle a appris que ces lecteurs précis s’engagent avec cette source, et il le prédit.
Deuxième exemple, pour situer le rôle du bouton « Suivre ». Pour un même éditeur tech, à sujets égaux, les comptes qui le suivent obtiennent des prédictions d’engagement presque doublées par rapport aux comptes qui ne le suivent pas, et une visibilité un peu plus forte. Suivre compte, comme un signal parmi d’autres qui nourrit l’affinité. L’affinité, elle, fait la décision.
D’où une boucle qui s’auto-renforce, lecteur par lecteur : un lecteur découvre une source et s’y engage ; cette affinité s’installe dans les modèles ; la source devient plus visible dans son flux ; il s’y engage davantage. La boucle favorise structurellement les sources qui ont su créer une relation avec leurs lecteurs, et la fidélisation devient un levier direct de visibilité Discover, mesurable dans les prédictions elles-mêmes.
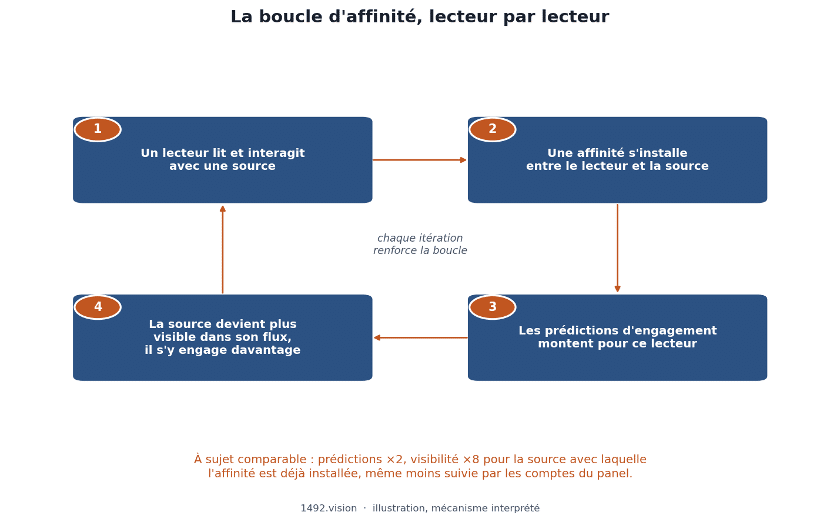 La boucle d’affinité se renforce lecteur par lecteur. Schéma, mécanisme interprété à partir de nos observations.
Un lecteur, plusieurs profils
Dernier mot de la liste : « embedding ». Derrière ce terme, une idée simple : pour vous recommander des contenus, la machine vous représente sous forme de coordonnées, et recommande ce qui est « proche » de vous.
Nos observations suggèrent que Google maintient plusieurs profils de vous en parallèle, plutôt qu’un seul : vos intérêts de fond, vos curiosités du moment, ce qui est en tendance autour de vous, et même un profil orienté achats. Votre flux du matin est le point de rencontre de ces différentes versions de vous.
C’est cohérent avec ce que tout utilisateur de Discover constate : le flux mélange vos passions stables, l’actu chaude et des essais parfois surprenants. Derrière ce qui ressemble à des sautes d’humeur de l’algorithme, il y a une architecture.
Ce qu’il faut en retenir
L’offre d’emploi valide un vocabulaire ; nos observations montrent la machinerie au travail. Pour un éditeur, trois conséquences :
- À contenu comparable, l’affinité installée entre vos lecteurs et votre marque pilote la visibilité. Fidéliser (faire revenir, faire interagir, faire suivre) est un levier Discover à part entière, au même titre que le travail éditorial, et dans nos tests il pèse davantage que le seul bouton « Suivre ».
- Capter l’attention et créer de l’engagement sont deux chantiers distincts, qui se mesurent et se travaillent séparément.
- L’engagement n’est que la moitié de l’histoire : l’offre parle de contenu « engaging, and useful », et la satisfaction du lecteur est portée par d’autres signaux. Optimiser le clic seul est une stratégie à courte vue.
Google a nommé publiquement les briques de sa machine à recommander. Nous, de l’extérieur, nous continuons à mesurer ce qu’elles font, carte après carte. L’analyse complète est ici.
Méthodologie : observations issues d’un panel de comptes de test sur de vrais flux Discover ; « suivre » s’entend au sens du bouton « Suivre » de Google, mesuré sur ce panel ; les deux cas éditeurs sont des illustrations sur de petits échantillons. Méthode complète, chiffres et graphiques : l’étude complète.
Damien Andell, co-fondateur de 1492.vision. Observations issues de l’analyse de vrais flux Google Discover ; les mécanismes décrits sont nos interprétations, pas des confirmations de Google.
L’article "Une offre d’emploi de Google confirme ce qu’on observe dans Discover" a été publié sur le site Abondance.
-
L’immense Samsung Odyssey OLED G9 revient en stock à 669 €, son prix le plus bas
www.numerama.com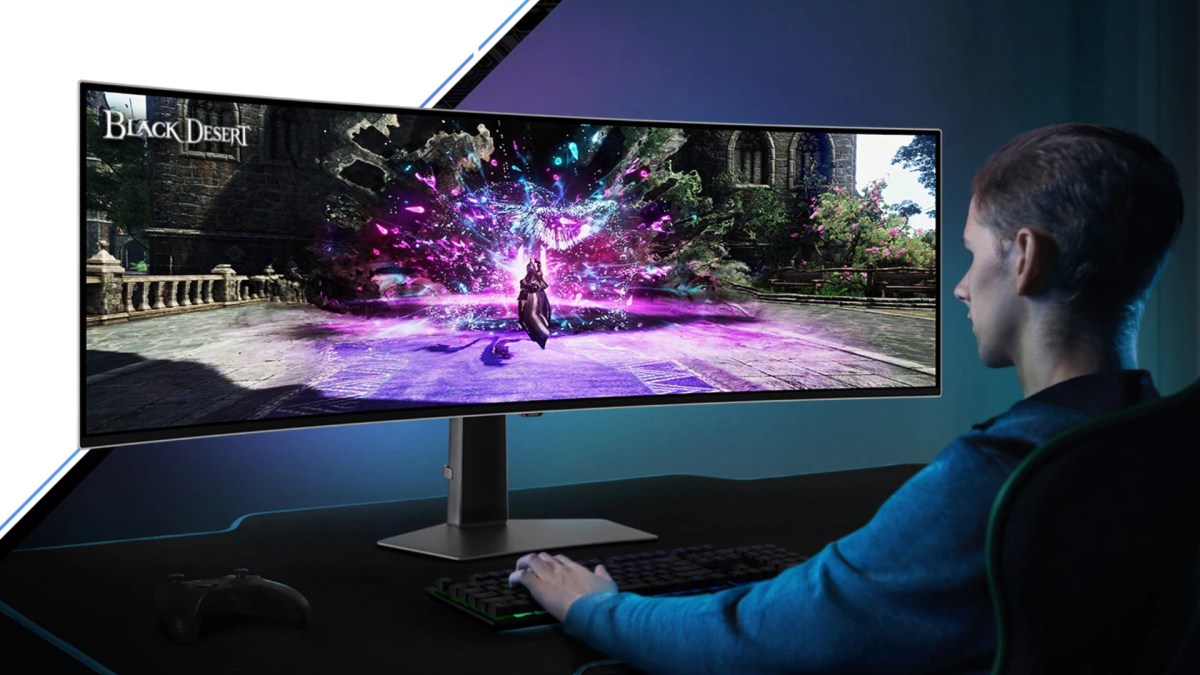
[Deal du jour] Brièvement disparue hier, l’offre sur le Samsung Odyssey OLED G9 est déjà de retour chez Carrefour. Cet immense écran OLED de 49 pouces repasse à 669,99 € au lieu de 1 099 €, soit son prix le plus bas jamais observé.
-
Google ajoute Marvell à ses partenaires pour développer ses puces IA et pourrait prendre une participation à son capital
www.usine-digitale.frMarvell va contribuer au développement d’une gamme de puces destinées à l’écosystème des Tensor Processing Units (TPU) de Google, rapporte l’agence de presse Reuters.
-
YouTube annonce plusieurs changements : à quoi va ressembler la nouvelle interface ?
www.numerama.com
YouTube a présenté, le 19 août 2026, plusieurs changements en cours de déploiement sur mobile, le Web et les téléviseurs. La plateforme promet notamment un lecteur vidéo plus épuré, une bibliothèque réorganisée et une meilleure intégration des Shorts sur grand écran.
-
Un an de Gemini et 400 Go gratuits : l’offre de Google à ne pas manquer pour la rentrée
www.numerama.com
Google remet le couvert pour la rentrée : douze mois de Gemini sont offerts aux étudiants. Le cadeau est néanmoins un peu moins intéressant que l'année dernière : les étudiants français reçoivent Google AI Plus (400 Go de stockage, environ 60 euros de valeur sur douze mois), et non plus l'abonnement AI Pro distribué en 2025.
-
Meta AI débarque sur Mac pour concurrencer ChatGPT et Claude (et on lui souhaite bon courage)
www.numerama.com
Quelques mois après avoir abandonné son application Messenger sur macOS, Meta lance une version bêta de Meta AI pour Mac, avec pour objectif de concurrencer Claude ou ChatGPT. Pour l'instant, ce sont surtout les créateurs et les entreprises qui sont sa cible.
-
Instagram vous dit que vos notifications sont désactivées ? C’est probablement un bug
www.numerama.com
Depuis le 19 août 2026, plusieurs utilisateurs d'Instagram voient des messages leur indiquant que leurs notifications sont désactivées, alors que ce n'est pas le cas. Il s'agit probablement d'un bug.
-
Geekom retire enfin un pilote que Windows Defender signalait comme vérolé depuis 2024
korben.infoLe constructeur Geekom a retiré de ses anciennes pages de support un installeur de pilote réseau que plusieurs moteurs d'analyse classent comme malveillant. Le fichier s'appelle
Install_PCIE_Win11_11.10.0720.2022_11222022.exeet il dormait dans l'archive LAN partagée par six mini-PC de la marque : A7, A8, AE7, AE8, AX7 Pro et AX8 Pro.Le signalement part d'un utilisateur de r/MiniPCs sur Reddit, et du site VideoCardz qui a vérifié lui-même en téléchargeant l'archive directement chez Geekom le 15 août dernier. VirusTotal, FileScan.IO, MetaDefender et YARAify réagissent tous les quatre, ce dernier en remontant même des signatures ClamAV qui nomment la famille Asruex.

Alors c'est déjà un peu chaud d'apprendre ça, surtout si vous avez un PC Geekom mais la problème c'est que ce n'est pas absolument pas une nouveauté !
En effet, le 29 décembre 2024, le propriétaire d'un AE8 explique sur le forum ComputerBase qu'il vient de réinstaller Windows, qu'il a pris ses pilotes sur le site du fabricant, et que Defender lui a sorti
Trojan:Win32/Asruex.Aau décompactage. Il dit ensuite avoir écrit à Geekom pour les prévenir.20 mois plus tard, Tom's Hardware décrit sur les machines Geekom, des permissions administrateur, des frappes clavier interceptées et une connexion à un serveur de commande, et PCWorld raconte que des attaquants sont venus glisser une backdoor dans le paquet.
Ce fichier est donc bien un paquet Realtek générique, que DriversCloud héberge et redistribue depuis le 25 novembre 2022 et qui s'est fait vérolé ensuite en 2024. Sur l'origine de l'exemplaire qui traînait chez elle, Geekom dit dans son communiqué du 18 août qu'il s'agit d'une ressource obsolète oubliée sur de vieilles pages, mais jamais d'une intrusion.
Donc si vous avez téléchargé et lancé cet installeur LAN depuis une page support d'un de ces six modèles, vous êtes concerné !! Le Windows livré avec la machine n'est pas en cause, du moins d'après Geekom. Supprimez donc l'installeur, lancez un scan complet avec Windows Defender ou votre antivirus préféré, et récupèrez un pilote réseau faible chez Realtek ou directement via Windows Update.
De son côté, Geekom a invoqué la déesse de l'effet Streisand en demandant à VideoCardz de retirer son article mais VideoCardz a dit non évidemment...
Source : PCWorld
-
Combien coûte vraiment un projet e-commerce B2B ? Ce qu’il faut budgéter en 2026
www.abondance.comCe qu'il faut retenir :
- Un projet e-commerce B2B coûte structurellement plus cher qu'un site B2C classique, en raison de la complexité métier et des intégrations obligatoires.
- Les budgets observés vont de quelques milliers d'euros pour une solution simple à plus de 150 000 € pour un projet sur-mesure avec catalogue volumineux et intégration ERP poussée.
- Des solutions modulaires pensées nativement pour le B2B, comme BaseCart développée par l'agence Vigicorp, permettent de réduire le temps de développement par rapport à un projet 100 % sur-mesure.
- Le nombre de comptes clients, la taille du catalogue, la profondeur de l'intégration ERP et le niveau d'automatisation des workflows sont les principaux critères qui font varier la facture.
- Anticiper les postes de migration de données et de formation des équipes évite les mauvaises surprises budgétaires après la mise en ligne.
Pourquoi le e-commerce B2B coûte plus cher que le B2C
Si un site B2C commercialise un produit au même prix pour tout le monde, un site B2B doit gérer des comptes entreprise avec des grilles tarifaires personnalisées, des catalogues parfois confidentiels selon le client, des commandes en gros et des cycles de validation impliquant plusieurs interlocuteurs (acheteur, décideur, utilisateur final). Cette complexité métier se traduit mécaniquement par plus de développement spécifique, donc un budget plus élevé.
L'autre différence structurante est l'intégration aux systèmes existants. Un projet B2B part rarement d'une page blanche. Il doit se connecter à un ERP, parfois à un CRM et à un PIM, pour synchroniser stocks, tarifs et données produits. Cette brique technique est un facteur de coût supplémentaire que les projets B2C n'ont, la plupart du temps, pas besoin de budgéter avec la même ampleur.
Une solution pensée nativement pour le B2B : l'exemple de Vigicorp
Face à ce constat, certaines agences ont choisi de construire leur propre socle technique plutôt que d'adapter une plateforme généraliste à chaque nouveau projet. C'est le parti pris de l'agence nantaise Vigicorp, qui a développé BaseCart, sa solution ecommerce btob en interne.
Concrètement, BaseCart combine la robustesse d'un développement sur Symfony avec la rapidité de déploiement d'un socle déjà configuré pour les besoins spécifiques du B2B : gestion des comptes entreprise, catalogues privés, grilles tarifaires personnalisées, validation des commandes et devis.
L'architecture est modulaire, ce qui permet de n'activer que les fonctionnalités nécessaires au démarrage, puis d'ajouter des modules à mesure que l'activité évolue. L'intégration avec l'ERP, le CRM ou les outils comptables fait partie du socle, plutôt que d'être développée à chaque fois de zéro.
L'intérêt budgétaire de cette approche : partir d'un socle déjà pensé pour les enjeux du B2B réduit le temps de développement et le time-to-market par rapport à un projet 100 % sur-mesure, sans sacrifier la possibilité de personnaliser la plateforme selon le secteur d'activité et le modèle commercial de l'entreprise. Pour les projets aux exigences techniques encore plus poussées, Vigicorp propose également un développement entièrement sur-mesure en Symfony, notamment pour les logiques de tarification très spécifiques ou la gestion logistique multi-entrepôts.
Les grandes fourchettes de budget selon le type de projet
Les budgets constatés sur le marché français varient fortement selon l'approche retenue. Une agence web française facture en moyenne entre 5 000 € et 12 000 € un site e-commerce simple, mais ce type de tarif correspond rarement aux besoins réels d'un projet B2B avec tarification personnalisée. Sur un échantillon de projets réels, le budget médian d'un développement e-commerce sur-mesure sans CMS no-code atteint environ 45 000 € et pour les gros catalogues B2B multi-sites, la médiane dépasse 75 000 €, avec un troisième quartile qui grimpe au-delà de 185 000 €
D'autres retours de terrain vont dans le même sens. Un site B2B connecté à un ERP, gérant plusieurs milliers de références et une dimension multi-pays, n'a rien de comparable en termes de budget avec une boutique Shopify basique, avec des écarts qui peuvent aller de 1 à 50 selon le périmètre. On peut résumer ces ordres de grandeur en trois familles de projets :
- Solution B2B « sur étagère » adaptée : quelques milliers à environ 20 000 €, pour un catalogue limité et des besoins d'intégration réduits.
- Solution B2B modulaire pré-construite (à l'image de BaseCart) : généralement entre 20 000 € et 60 000 €, selon le niveau de personnalisation et le nombre de modules activés.
- Développement 100 % sur-mesure : à partir de 45 000 € et souvent au-delà de 100 000 € pour les catalogues volumineux, le multi-sites ou les intégrations ERP complexes.
Ces chiffres restent évidemment des ordres de grandeur : chaque agence fixe ses propres tarifs, et le périmètre exact du projet reste le facteur déterminant.
Les postes de coûts à budgéter
Un budget e-commerce B2B complet doit couvrir plusieurs postes, souvent sous-estimés au moment du premier devis :
- Conception et UX : parcours d'achat professionnel, arborescence du catalogue, gestion des comptes multi-utilisateurs.
- Développement front et back : l'essentiel de l'enveloppe pour un projet sur-mesure ou semi-sur-mesure.
- Intégration ERP, CRM et PIM : synchronisation des stocks, des tarifs et des fiches produits.
- Migration des données existantes : reprise du catalogue, des comptes clients et de l'historique de commandes.
- Formation des équipes internes : back-office, gestion des tarifs, suivi des commandes.
- Maintenance, hébergement et évolutions : un poste récurrent qui se prolonge après la mise en ligne.
Cette liste rejoint un constat largement partagé sur le marché : les postes les plus souvent oubliés dans un budget e-commerce sont l'intégration aux outils de gestion existants, la préparation des données produits et la formation des équipes, alors même qu'un site techniquement abouti, mais mal pris en main en interne ne produira jamais les résultats attendus.
Les critères qui font varier les budgets
Plusieurs facteurs expliquent pourquoi deux projets B2B, en apparence similaires, peuvent afficher des devis très différents :
- Le nombre de clients à gérer : plus les comptes nécessitent des grilles tarifaires ou des catalogues individualisés, plus le développement se complexifie.
- La taille et la structure du catalogue : nombre de références, variantes, disponibilité différenciée selon les clients.
- La profondeur de l'intégration ERP : une synchronisation en temps réel coûte nettement plus cher qu'un import périodique.
- Le multilingue, le multi-devises et le multi-sites : chaque déclinaison ajoute de la complexité technique et de la maintenance.
- Le niveau d'automatisation des workflows de commande : validation interne, devis automatisés, gestion des commandes en gros.
L’article "Combien coûte vraiment un projet e-commerce B2B ? Ce qu’il faut budgéter en 2026" a été publié sur le site Abondance.
-
oMLX – Faites tourner vos agents IA en local sur votre Mac
korben.infoFaire tourner un modèle en local sur un Mac, c'est réglé depuis un moment. Ce qui l'est moins par contre, c'est de brancher un agent de code dessus, parce qu'à chaque reprise de session, le serveur doit malheureusement remouliner des dizaines de milliers de tokens de contexte avant de sortir le premier mot...
Ce calcul, ça s'appelle le cache KV, et la plupart des serveurs le gardent en mémoire. Du coup, quand le modèle se décharge, le cache part avec dans le grand vide...
C'est pourquoi oMLX a pris le parti d'écrire ce cache sur le disque, au format safetensors, car le contexte déjà envoyé une fois, prompt système et fichiers lus compris, se recharge depuis le SSD au lieu d'être recalculé, y compris après un redémarrage du serveur.
De son côté, LM Studio conserve lui aussi son cache MLX sur disque , mais dans un fichier temporaire qu'il efface quand le modèle se décharge. Les deux outils écrivent sur le disque, mais un seul conserve réellement son cache.

Côté raccordement, le serveur oMLX expose l'API OpenAI et l'API Anthropic ce qui permet par exemple à Claude Code de taper directement sur localhost. Et y'a même un tableau de bord qui nous dit quoi faire dans le terminal pour brancher Claude Code ou d'autres avec oMLX.

Sur oMLX, le cache disque est donc actif d'office et son plafond par défaut, parce qu'il en faut bien un, se calcule à 10 % de la capacité du disque qui l'héberge. Sur un SSD d'un téraoctet par exemple, ça fait cent gigaoctets qui peuvent partir en cache sans que personne n'ait rien demandé. Donc prévoyez un peu de place... Après rassurez-vous, ça se vide d'un clic sur un bouton dans le tableau de bord et la taille peut se régler.
Le deuxième piège est plus sournois puisqu'une installation par défaut via pip ne compile pas les kernels Metal, et les modèles GLM-5.2, MiniMax M3 et Qwen3.5 retombent alors sans prévenir sur un chemin générique... Donc je vous incite fortement à utiliser uniquement les DMG proposés qui contiennent déjà les kernels Metal compilés comme il faut.
Reste à savoir ce que ça donne vraiment dans un usage quotidien... Le cache attaque l'attente avant le premier mot mais pas la vitesse à laquelle les mots sortent ensuite donc tout dépend du modèle et de la machine que vous avez. Mais en tout cas, pour un usage avec des agents (coding par exemple), ce sera plus efficace d'utiliser oMLX que Ollama ou LMStudio.
Source : omlx.ai
-
Trade Republic lance le Livret A dans son application et dépasse 400 000 PEA
www.numerama.com
Trade Republic ajoute le Livret A à son application et franchit les 400 000 PEA. La néobanque allemande veut passer du statut de courtier à celui de banque principale des Français.
-
Surfshark lance une protection anti-scam SMS et enterre son moteur de recherche - La vie est faite de choix
-- Article en partenariat avec Surfshark --korben.infoVous recevez combien de SMS pourris par jour ? Moi, j'en ai tellement que mon téléphone vibre plus pour des arnaques que pour mes potes. "Votre colis est bloqué, cliquez ici" ... j'ai rien commandé. "Urgent : votre compte bancaire va être suspendu" ... j'ai pas de compte chez eux. "Bravo, vous avez gagné un iPhone" ... oui, et moi je suis le pape (après ça veut dire que je pourrai renommer la papamobile en korbenmobile, ça claque).
Aux USA, les gens se prenaient en moyenne 19,2 milliards de SMS spam par mois fin 2023. C'est près de trois fois plus qu'en 2021. Et ces conneries ne font qu'augmenter. Les escrocs ont compris une chose simple : on regarde nos SMS. On les ouvre. On clique. Et bim, votre compte est vide, votre identité est volée, et vous êtes bon pour passer trois jours au téléphone avec votre banque.
Surfshark a visiblement eu la même révélation que nous, sauf qu'eux, ils ont décidé de faire quelque chose. Depuis quelques jours ils ont lancé la Scam Text Protection. Une fonctionnalité qui utilise l'IA pour analyser vos SMS entrants en temps réel et détecter les arnaques avant que nous ne cliquions comme des débiles sur le lien.
Comment ça marche, cette magie ?
En gros, l'outil scanne chaque SMS qui arrive sur votre téléphone. Il cherche les URLs dangereuses, les numéros d'expéditeurs suspects, et les patterns de social engineering. "Agissez vite", "votre colis est bloqué", "virement suspect détecté" & co, l'IA connaît le script.
Sur iOS c'est efficace mais assez brutal (trop ?) : le message suspect est automatiquement déplacé dans le dossier Spam de l'app Messages. Vous ne recevez même pas de notification. C'est comme si le SMS n'avait jamais existé. Pas de tentation, pas de clic, pas de problème.

Sur Android, c'est un peu plus transparent. Vous recevez une alerte de Surfshark qui vous prévient qu'un scam a été détecté. Vous cliquez sur la notif, et le message s'ouvre dans un environnement contrôlé, directement dans l'app Surfshark. Vous pouvez le lire sans risque, sans déclencher de lien malveillant par accident.
Et pour les Américains, il y a même un dashboard in-app qui estime combien d'argent vous avez économisé en évitant chaque arnaque (qui apparaitra sûrement chez nous un jour). C'est un gros gadget inutile, mais ça fait plaisir de voir "1 250$ sauvés" à la place d'un virement frauduleux. Bon, après c'est juste pour se la raconter un peu parce que c'est pas comme si vous seriez tombé dans le panneau à chaque arnaque (enfin j'espère pas pour vous).
Le smishing, c'est 35% du phishing mondial
Oui, vous avez bien lu. 35% de toutes les tentatives de phishing passent maintenant par SMS. On appelle ça le smishing (contraction de SMS et phishing), parce que les cybercriminels adorent les mots à la con.
Alors que la cybersécurité traditionnelle se concentre sur les malwares et le piratage, les arnaques modernes ciblent de plus en plus le comportement humain via des techniques d'ingénierie sociale qui exploitent la confiance, le sentiment d'urgence et les données personnelles exposées. Les arnaques sophistiquées par SMS sont très difficiles à repérer, surtout lorsqu'elles ne comportent aucune erreur facilement identifiable. L'outil est donc conçu pour détecter ces erreurs ou ces patterns suspects afin d'éviter toute interaction avec des acteurs malveillants.
Et le truc rassurant, parce que je sais que vous allez me demander si Surfshark lit tous vos SMS pour les vendre à Facebook, c'est que Surfshark promet que la fonctionnalité ne conserve pas vos messages, ne surveille pas votre téléphone en général, et n'utilise pas vos données privées pour entraîner ses modèles d'IA. On attendra un audit indépendant pour valider ça bien sûr, mais jusqu'ici le requin a toujours montré
pattenageoire blanche.
Pour l'instant la Scam Text Protection est disponible pour les abonnés Surfshark One et Surfshark One+ . Si vous êtes sur le plan VPN de base, il va falloir upgrader, et ça tombe plutôt bien en ce moment, mais j'y reviens dans deux minutes.
Et pendant ce temps, Surfshark Search passe à la trappe
Mais dans la vie, quand une porte s'ouvre, une autre se ferme. Début août 2025, Surfshark a annoncé qu'il arrêtait Surfshark Search, son moteur de recherche privé intégré. La raison ? Personne ne s'en servait.
Surfshark a été honnête dans son annonce : "Search adoption stayed limited to a very small share of our users". Bref, c'était le cancre de la classe. Alors ils ont décidé de couper l'herbe sous le pied de ce truc pour se concentrer sur ce que les gens utilisent vraiment : le VPN, l'antivirus, la protection contre les scams et la protection d'identité. Surfshark justifie ça par une philosophie simple qui est que chaque fonctionnalité doit mériter sa place en vous protégeant. Si personne ne l'utilise, elle dégage. C'est un peu cruel, mais c'est pragmatique.
Le calendrier de disparition est assez simple puisque sur iOS et Android c'est déjà supprimé. Pour la version desktop et les extensions navigateur, vous avez jusqu'à la fin 2026 pour dire au revoir.

R.I.P.
Si vous utilisiez Surfshark Search comme moteur par défaut, il va falloir migrer. Les alternatives classiques sont DuckDuckGo , Brave Search ou Startpage . C'est dommage, parce qu'un moteur de recherche privé sans pubs et sans trackers, c'était une bonne idée. Mais face à l'hégémonie des moteurs grand public et des chatbots IA, un moteur de recherche intégré dans une app VPN, c'était un peu mission impossible.
Ce que ça dit de la stratégie de Surfshark
En vrai, ce double mouvement est très révélateur. Surfshark arrête un produit secondaire (Search) pour renforcer son cœur de métier et ajouter une fonctionnalité qui répond à un besoin immédiat et massif (la protection SMS). C'est de la consolidation intelligente et je trouve que l'échange est équitable (mais bon, j'utilisais pas trop leur search donc ...).
Le VPN reste le cœur du business. Mais Surfshark se transforme progressivement en une plateforme de sécurité multi-produits. VPN, antivirus, protection d'identité (Alert), suppression de données (Incogni) et maintenant protection anti-scam par SMS. Ils ne veulent plus être "juste" un VPN. Ils veulent être votre bouclier numérique global.
Et voilà les deux minutes que je vous avais promises, on va parler pognon. Du 17 août au 7 septembre, Surfshark lance son opération de fin d'été et le deal est simple : le plan One sur 24 mois passe au tarif du plan Starter, soit 2,49 € par mois au lieu de 2,79 €. Autrement dit, la suite complète (VPN, antivirus, bloqueur de pubs et le reste, Scam Text Protection comprise donc) vous coûte exactement le même prix que le VPN tout seul.
C'est relayé chez eux un peu partout, sur la page Deals, la page d'accueil et la grille tarifaire, et même si vous partez sur un Starter, on vous proposera de basculer sur le One au moment de payer. Bref, à ce tarif-là, prendre le plan de base n'a plus vraiment de sens, et ça garde à Surfshark sa très bonne place dans mon classement des meilleurs VPN du moment .
Si vous êtes comme moi et que vous en avez marre de recevoir trois SMS de merde par jour vous demandant de "confirmer votre identité" pour un colis que vous n'avez jamais commandé, cette fonctionnalité est une bénédiction. Surtout que ça fonctionne en arrière-plan, sans que vous ayez à devenir un expert en cybersécurité pour distinguer un vrai SMS de votre banque d'une arnaque.
Dans le doute, ne cliquez jamais sur un lien dans un SMS. Et si vous avez Surfshark One, laissez l'IA faire le tri à votre place.
=> Je profite de l'offre Surfshark avant la rentrée !
-
Les Américains disent non aux data centers d’IA : face à la fronde, les Big Tech sortent le carnet de chèques et les Etats serrent la vis
www.usine-digitale.frLa fronde continue de grossir aux Etats-Unis contre les projets de méga data centers. Les grandes entreprises technologiques doivent composer avec cette opposition des populations locales. Ce mouvement est suffisamment important pour commencer à peser sur les projets et pousser les responsables politiques à intervenir.