Timeline
Every post and feed across this instance
-
ICE got ‘quieter’ – then killed a father in Maine. Now watch groups are shifting their tactics too
ICE-watchers get creative after the killing of Johan Sebastián Durán Guerrero, as Trump’s immigration crackdown takes a more secretive approach
Most of the time, the scene outside the Immigration and Customs Enforcement (ICE) facility in the small, coastal town of Scarborough, Maine, could be confused for a nature watch in “Vacationland”, the slogan on state license plates.
People sitting in lawn chairs under a tent. Birds chirping. The sound of the breeze moving through the trees.
Continue reading... -
Paris, Marseille, Lyon : des salons pour pousser des Juifs français à s'installer dans les colonies de Cisjordanie
-
Le créateur de VLC avait menacé de quitter la France à cause de Darmanin : sa femme est finalement admise dans la magistrature
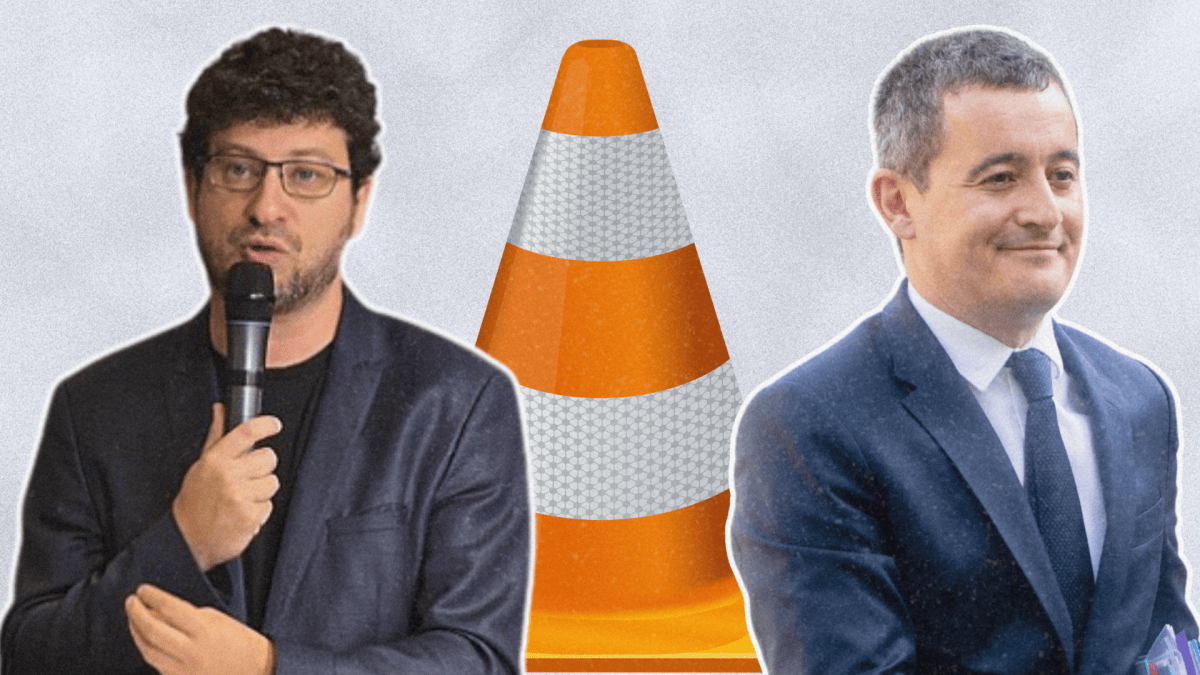
Ev février dernier, Jean-Baptiste Kempf avait menacé de quitter la France après le refus du ministère de la Justice de laisser son épouse accéder à la magistrature. Audrey Prévost figure désormais parmi les candidats définitivement admis au concours, dans un texte publié au Journal officiel le 30 septembre 2026.
-
Cette startup prétend réinventer l’iPod… mais ne dit pas comment télécharger sa musique
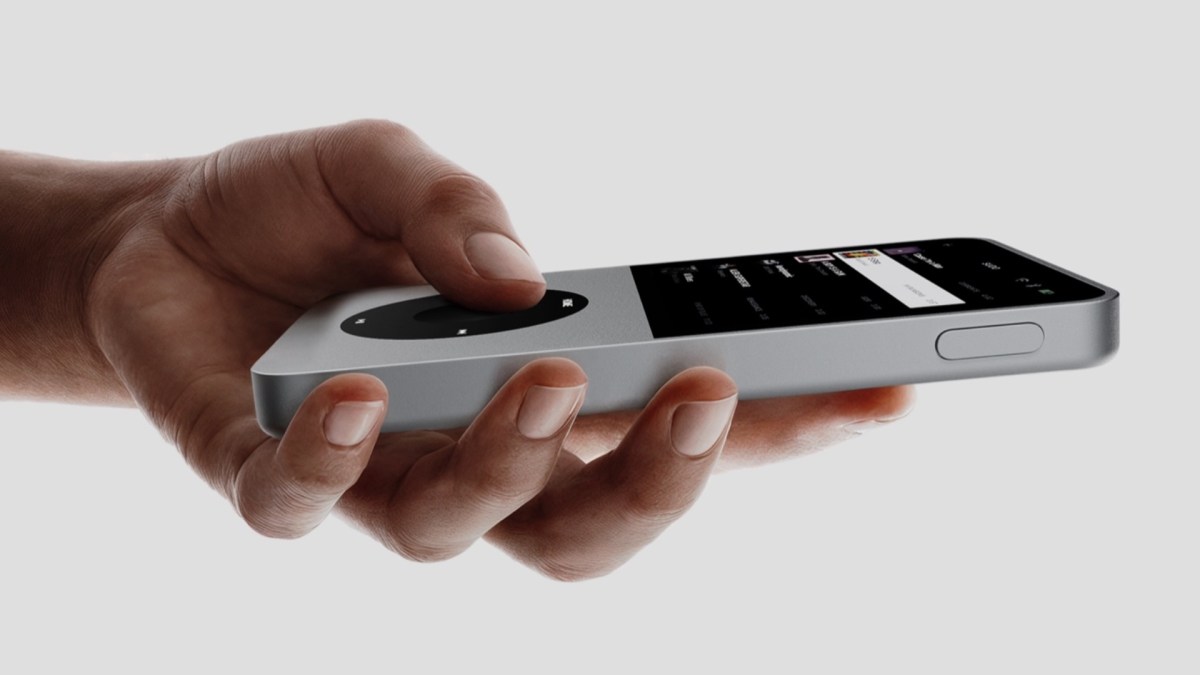
Avec son baladeur Sudo, la startup New Matter veut relancer au quatrième trimestre 2027 le baladeur MP3 avec une molette cliquable (click wheel), comme l'iPod d'Apple. Le design du produit donne extrêmement envie… mais New Matter ne donne aucun détail sur la partie la plus intéressante : l'accès aux services de streaming.
-
Au Caire, une table palestinienne au goût de l’amer
Célèbre famille de pêcheurs devenus restaurateurs, les Abou Hassira régalent les Gazaouis depuis cinq générations avec leur petit empire. Deux cousins font perdurer cet héritage dans la capitale égyptienne après avoir fui l’anéantissement de leur terre natale. Là, ils retrouvent une bourgeoisie palestinienne en exil, au futur incertain.
The post Au Caire, une table palestinienne au goût de l’amer appeared first on Revue21.fr.
-
Free parties : l'État s'attaque même aux festivals légaux
-
« Ils disent qu'on met la forêt en danger alors qu'ils vont la couper » : la zad contre la LGV Bordeaux-Toulouse expulsée

Pour empêcher les premiers travaux de la LGV Bordeaux-Toulouse, des opposants avaient installé une zad dans un bois privé. Leur campement a été démonté par la gendarmerie.
Lire la suite - Reportage / Photographies , Luttes , Transports
Feugarolles (Lot-et-Garonne), reportage
Sur le chemin qui mène au campement de la « zad du milieu », un habitant venu garnir les rangs de la mobilisation s'amuse du « curé [qui] a mis la pelle en travers du chemin ». Il ne s'agit pas d'un message codé. Dos à des véhicules de gendarmerie, Jean-Jacques, 76 ans, curé à la (…) -
Temu, ce fossoyeur du commerce français que Bpifrance a contribué à faire grandir
«Mediapart» révèle qu’en 2016, la banque publique d’investissement a soutenu financièrement la start-up chinoise Pinduoduo qui, plus tard, a lancé Temu, sulfureux géant du e-commerce mondial auquel on reproche de détruire des commerces en France. -
Bayer, Syngenta : ces agro-industriels qui fabriquent pesticides et anticancéreux
-
Montpellier : le mouvement lycéen s’étend, Paul-Valéry rejoint les blocages
Ce jeudi 1er octobre, plusieurs lycées montpelliérains étaient bloqués par leurs élèves. L’université Paul-Valéry était elle aussi bloquée. Au moins deux personnes ont été interpellées par la police
8 heures, devant le lycée Joffre. Il tombe une pluie fine, ce qui n’empêche pas une centaine d’élèves d’empiler des grilles devant l’entrée pour la deuxième fois de la semaine, après une première journée de mobilisation ce mardi 29 septembre, fortement réprimée par la police. Chloé, lycéenne, explique pourquoi elle est là : « Nous avons besoin de plus de moyens dans nos lycées. Nous, à Joffre, on sait qu’on est privilégiés, mais on est solidaires des élèves de Saint-Denis ou d’autres quartiers plus populaires. Il faut que les mêmes moyens soient attribués à tous. On n’a pas le droit de vote, donc le blocage, c’est le seul moyen de se faire entendre. » Elle évoque également un bâtiment mal isolé, « intenable » en période de canicule, et réclame un plan de rénovation thermique.
« On a souffert de la chaleur, on va souffrir du froid »
Au lycée Pompidou, déjà mobilisé mardi, c’est le deuxième blocus en trente ans d’histoire de l’établissement, selon Louis, un élève. Lui aussi décrit des locaux inadaptés au changement climatique : « On a beaucoup souffert de la chaleur, et on va souffrir du froid. »
Il détaille aussi le rythme imposé aux élèves : « Il y a trop de pression avec Parcoursup, il faut trouver une alternative. Nos emplois du temps sont trop chargés, on n’a qu’une heure pour manger le midi. » Les élèves réclament aussi la revalorisation du salaire des accompagnantes d’élèves en situation de handicap (AESH), « pas assez nombreuses et sous-payées » d’après Louis. « Dans notre établissement, il y en a une pour six élèves. »
Clemenceau : la direction écrit aux parents, les poubelles s’entassent quand même
Au lycée Clemenceau, la direction avait pris les devants. Après la journée de mardi, elle a envoyé un mail aux parents évoquant des « blocages, des intrusions et des actes de violence particulièrement préoccupants et inacceptables » dans de nombreux lycées en France. Elle demande aux familles de guetter « certains signes » chez leur enfant : « un départ beaucoup plus tôt que d’habitude, un changement inhabituel dans ses horaires ou encore des rassemblements organisés sur les réseaux sociaux ».
Les parents sont donc invités à rappeler à leurs enfants les « conséquences disciplinaires et pénales » auxquelles ils s’exposent, ainsi que leurs responsables légaux lorsqu’ils sont mineurs. La direction assure que « le droit d’expression des lycéens est pleinement reconnu et respecté », à condition qu’il passe par les délégués élus et le Conseil de la vie lycéenne, et précise que la liberté d’expression « ne saurait justifier des blocus ».
Un mail qui n’a pas dissuadé les élèves. Ce jeudi matin, les poubelles s’entassent quand même devant la porte et la circulation de la ligne 5 du tramway est interrompue. Milo, lycéen, décrit l’état du bâtiment : « Un rideau sur deux n’est plus là, ils ont dû condamner un escalier faute de moyens pour tout réparer. À la rentrée, il n’y avait même pas assez de tables et de chaises, certains élèves ont dû faire cours par terre ou dans les couloirs. » Il ajoute : « On dénonce aussi les violences policières qu’il y a eu à l’encontre de lycéens ces derniers jours. Le message est fort : on demande des moyens, ils nous envoient la police. »
A quelques centaines de mètres de là, devant le lycée Mermoz, un départ de feu a été signalé devant l’établissement. La police a fait usage de gaz lacrymogène. Scène similaire devant le lycée Mendez-France, où, selon l’observatoire des libertés de Montpellier (OLM), la police a interpellé au moins deux personnes. Un incendie a également été signalé au lycée Jules-Guesde.
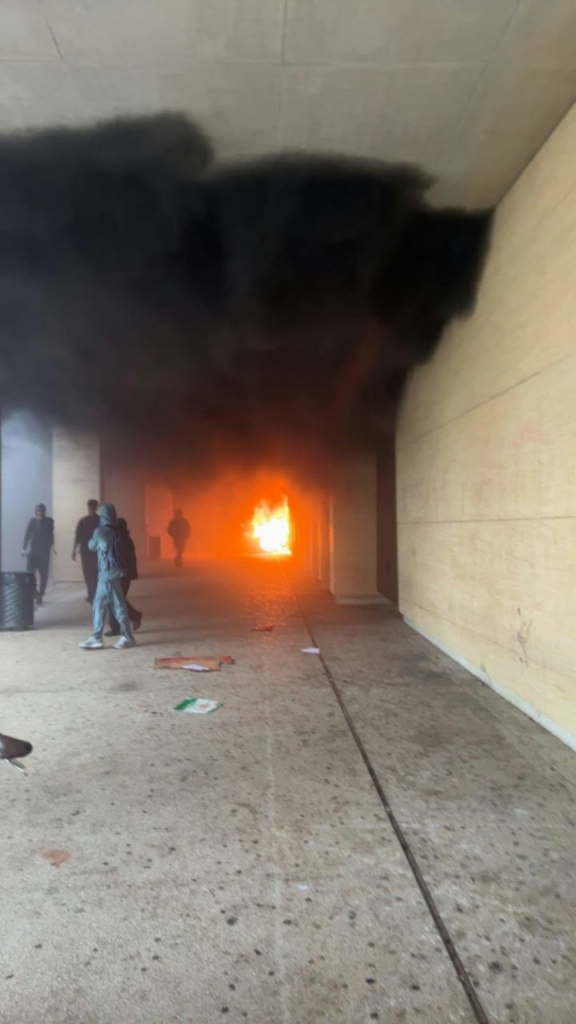 Le lycée Jules-Guesde a connu un incendie ce jeudi 1er octobre. (DR)
Paul-Valéry bloquée
À l’université Paul-Valéry, les étudiants mobilisés ont eux aussi bloqué le campus. Ils demandent la fin de la hausse des frais d’inscription pour les étudiants étrangers et des moyens pour l’université et le Crous. Comme les lycéens, ils expriment leur solidarité avec les élèves victimes de violences policières.
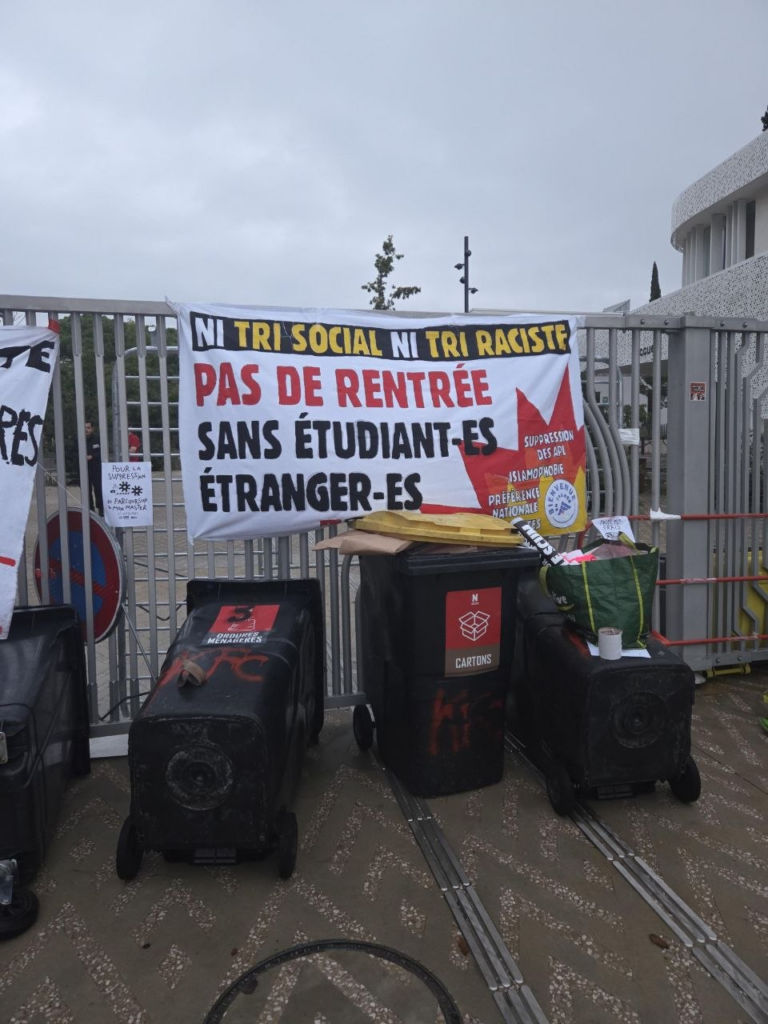 L’université Paul-Valéry était bloquée ce jeudi 1er octobre. (DR)
Ce rapprochement répond à un appel national. Mercredi, l’Union syndicale lycéenne (USL) et l’Union étudiante, deuxième syndicat étudiant, ont tenu une conférence de presse commune à Paris pour appeler à un « acte deux » ce jeudi et à une journée « décisive » le mardi 6 octobre, avec assemblées générales, blocages d’universités et manifestations. Ils réclament un « financement massif des lycées et des universités ».
440 interpellations en France
Le mouvement, parti d’Île-de-France, touche désormais de nombreuses villes. Mardi, environ 10 % des lycées du pays étaient concernés par des blocages ou des mobilisations. Le ministre de l’Intérieur a fait état de 440 interpellations lors des blocages, en majorité des mineurs. Le ministre de l’Éducation nationale, Édouard Geffray, a jugé certaines revendications « légitimes » tout en condamnant les violences, et a recensé 76 blessés parmi les élèves et les personnels depuis le début du mouvement. Le président de l’USL, Ryad Rani, dénonce de son côté la « répression du gouvernement » et des lycéens plaqués au sol, « un genou sur la tête ».
L’article Montpellier : le mouvement lycéen s’étend, Paul-Valéry rejoint les blocages est apparu en premier sur Le Poing.
-
«La parole des scientifiques est bafouée» : le Conseil européen s’accorde sur le prolongement des autorisations de nombreux pesticides
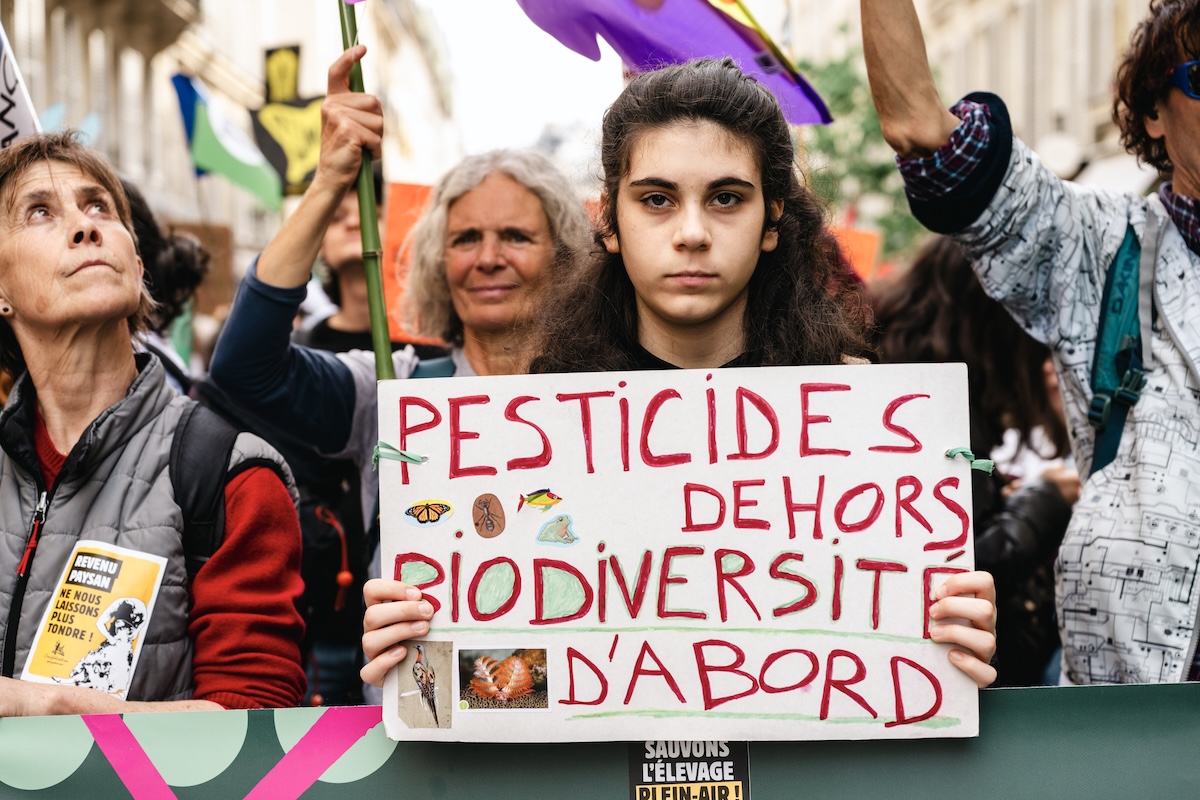 Plus de 500 scientifiques et médecins demandaient la suspension des négociations sur l’Omnibus X. © Mary-Lou Mauricio/Vert
Voilà plusieurs mois que des scientifiques alertent sur les risques liés au paquet législatif «Omnibus X» sur les pesticides. Cette réforme prévoit notamment d’allonger la durée d’autorisation de nombreuses substances actives utilisées dans les pesticides, sans nouvelle évaluation de leur dangerosité. Elle a été présentée il y a près d’un an par la Commission européenne comme un moyen de «réduire les charges réglementaires inutiles» pesant sur les agences européennes.
La semaine dernière encore, 573 scientifiques et médecins demandaient la suspension des négociations, jusqu’à la réalisation d’une évaluation indépendante de ses conséquences sanitaires et environnementales.
Mais cette mise en garde n’a pas infléchi le cap des États européens. Réuni·es mercredi, leurs représentant·es au Conseil se sont accordé·es, après des mois de tergiversations, sur une version définitive du texte à défendre dans les débats à venir. Un vote qui donne un véritable coup d’accélérateur à l’Omnibus X, alors que les négociations patinaient depuis des mois et que plusieurs pays, dont la France, affichaient jusqu’ici une opposition au projet.
«Ce vote envoie un signal extrêmement préoccupant»
Vert a examiné en détail ce nouvel accord entre États : malgré quelques garde-fous supplémentaires par rapport à la proposition initiale de novembre 2025, il conserve les principaux bouleversements voulus par la Commission.
C’est un «compromis honteux», «la parole des scientifiques est bafouée», a réagi l’ONG Générations futures. «Ce vote envoie un signal extrêmement préoccupant quant à l’engagement de l’Union européenne en faveur de politiques publiques fondées sur les données scientifiques», a commenté Salomé Roynel, du réseau d’action contre les pesticides PAN Europe.
Dans le détail, le compromis soutenu par les États membres rompt avec la logique de réévaluation systématique de la toxicité des substances qui prévaut dans l’Union européenne. Il prévoit, à la place, des autorisations sans limite de durée pour les molécules considérées comme «à faible risque». Il est légèrement plus protecteur que la version initiale du texte, qui ambitionnait d’autoriser sans limite de temps la quasi-totalité des pesticides (hormis les plus dangereux).
Du glyphosate et de l’acétamipride à gogo
Les substances à risque «normal à élevé» resteraient soumises à un réexamen périodique, mais la durée d’approbation passerait à quinze ans à la première autorisation (contre dix actuellement) et à vingt-cinq ans lors des renouvellements (contre quinze aujourd’hui). L’argument avancé est avant tout administratif : l’Autorité européenne de sécurité des aliments (EFSA) est submergée par le volume de dossiers à traiter, ce qui entraîne engorgements et retards.
Ce n’est pas tout. L’Omnibus X prévoit un mécanisme d’extension automatique des approbations déjà en vigueur. Une cinquantaine de substances actives – parmi lesquelles l’acétamipride ou encore le captane – verraient leur autorisation prolongée. L’acétamipride ne serait ainsi pas réexaminé avant 2043, tandis que le captane pourrait rester sur le marché jusqu’en 2049, sans aucune réévaluation de sa dangerosité.
Avec cette mesure, «il y a un risque que les avancées de la science relatives à la toxicité des pesticides soient ignorées pendant de longues années», déplore auprès de Vert Andy Battentier, de Générations futures.
Ce risque est loin d’être théorique. Ces dernières années, de nombreux pesticides dangereux ont été interdits précisément à l’issue de ces réexamens. Générations futures en a recensé 31 depuis 2011, dont l’insecticide neurotoxique chlorpyrifos ou le fongicide mancozèbe, reconnu toxique pour la reproduction et perturbateur endocrinien.
La «production» comme mot d’ordre
Un garde-fou a tout de même été ajouté au texte : en cas de doute sur la toxicité d’une substance (lié à la publication d’une nouvelle étude, par exemple), les États pourront demander à la Commission européenne des évaluations «ciblées». Toutefois, ils ne pourront plus interdire directement des produits que leurs agences sanitaires nationales auraient préféré bannir.
Le détricotage ne s’arrête pas là. Le compromis conserve l’allongement jusqu’à trois ans des «délais de grâce» accordés aux industriels pour écouler leurs stocks après une éventuelle interdiction de produits jugés dangereux, alors qu’ils sont aujourd’hui limités à un an et demi. Il sera également plus facile pour les agriculteur·ices de bénéficier de dérogations pour user de pesticides interdits dans les cas où la «production» serait menacée.
«À l’heure où les données scientifiques suscitent des inquiétudes croissantes au sujet des pesticides, les États membres ne devraient pas soutenir l’ouverture de nouvelles voies permettant à des substances dangereuses de continuer d’être utilisées», déplore Salomé Roynel, de PAN Europe.
De son côté, Générations futures invite chacun·e à se mobiliser le weekend des 10 et 11 octobre dans plusieurs villes de France contre ce projet «politiquement indéfendable tant il va à l’encontre de la volonté générale». L’appel est soutenu par plus de 70 organisations, parmi lesquelles Cancer colère, France nature environnement, Greenpeace France ou encore Notre Affaire à tous.
Le compromis trouvé mercredi ne signifie pas que la réforme est adoptée. Mais elle fixe la ligne que défendra désormais le Conseil face au Parlement européen. Ce dernier doit encore arrêter sa propre position dans les prochaines semaines : les négociations reprendront le 5 octobre, selon le média Contexte. Les deux institutions devront ensuite négocier un texte commun avant une éventuelle adoption définitive.
-
« À plus de 4000 kilomètres du conflit » | Mona Chollet
Vous avez le droit de vous apitoyer (brièvement) sur le sort des Palestinien·nes – c'est même un gage d'humanité incontournable à ce stade. Mais si vous prétendez manifester en leur faveur, alors vous devenez l'ennemi·e. Source: La méridienne -
Rangement de vêtements, arrosage de plantes… Le français Flourish présente un robot humanoïde domestique à 3500 dollars
L’Hexagone ne manque pas d’idées quand il s’agit de mettre au point des robots humanoïdes. Preuve en est avec Flourish (à ne pas confondre avec la start-up du même nom, spécialisée dans les neurosciences et soutenue par Jeff Bezos), qui a présenté le 29 septembre son premier robot domestique conçu pour les tâches ménagères. L’appareil est ouvert aux précommandes à 3555 dollars (3130 euros), avec un stock de 50 exemplaires numérotés. Les livraisons débuteront en décembre.
-
Avec Arnold Schwarzenegger, Figure fait fondre ses robots humanoïdes comme dans Terminator 2
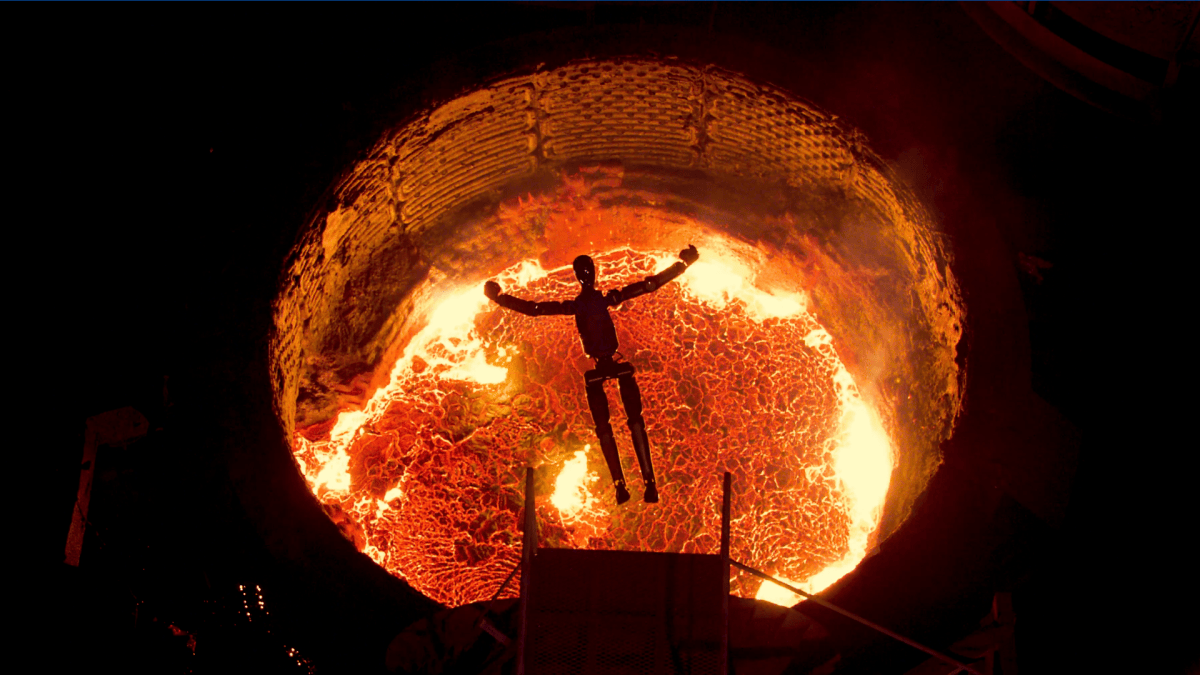
Pour mettre ses anciens robots à la retraite, Figure les a fait plonger dans de l’acier en fusion, avec la participation d’Arnold Schwarzenegger. Un clin d’œil à Terminator 2 qui n’a pas amusé tout le monde.
-
ELIZA, the first chatbot · 1966
In 1966 Joseph Weizenbaum gave people their first conversation with a machine. In 2021 we found its lost source code. This is a close reading of ELIZA: its program, its DOCTOR script, its many versions, and what it still tells us about artificial intelligence. Source: En anglais -
Comment acheter un ticket de métro ou passe Navigo sur son iPhone ou smartphone Android ?
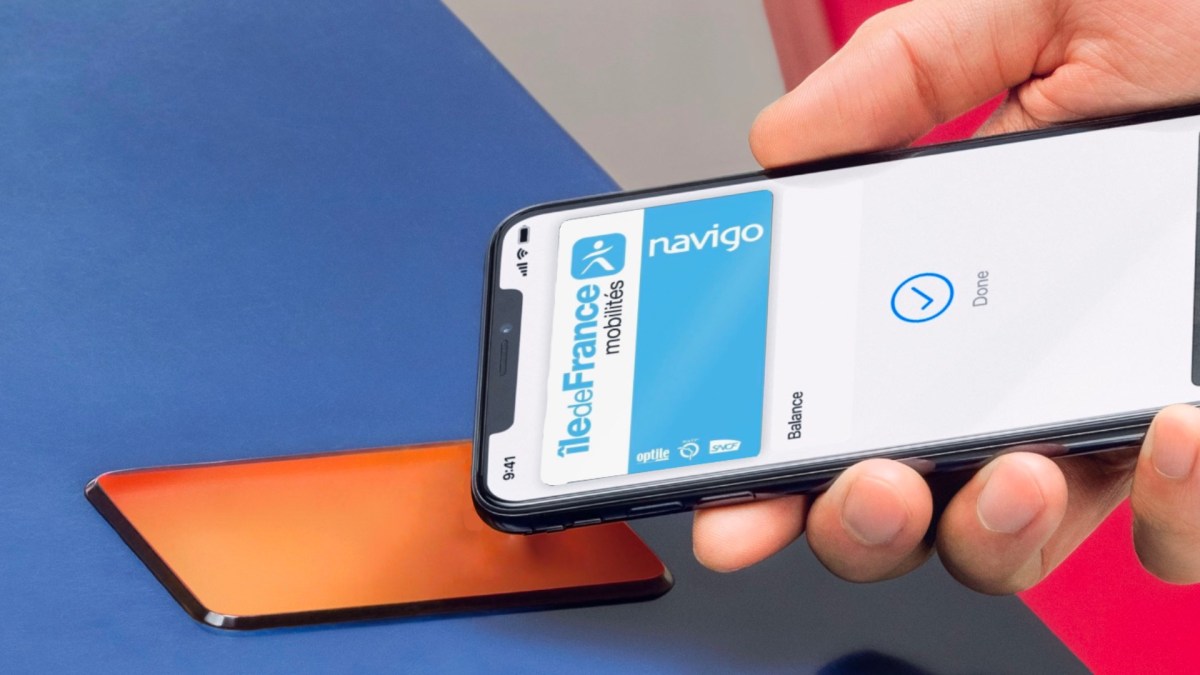
Depuis 2024, les propriétaires d’iPhone et de smartphones Android peuvent enfin utiliser leur téléphone pour prendre le métro, le tramway ou le bus en région Île-de-France. On peut aussi acheter un titre ou un forfait dématérialisé directement sur notre appareil. Voici comment faire.
-
Comment recharger son passe Navigo avec son smartphone pour éviter les files d’attente ?
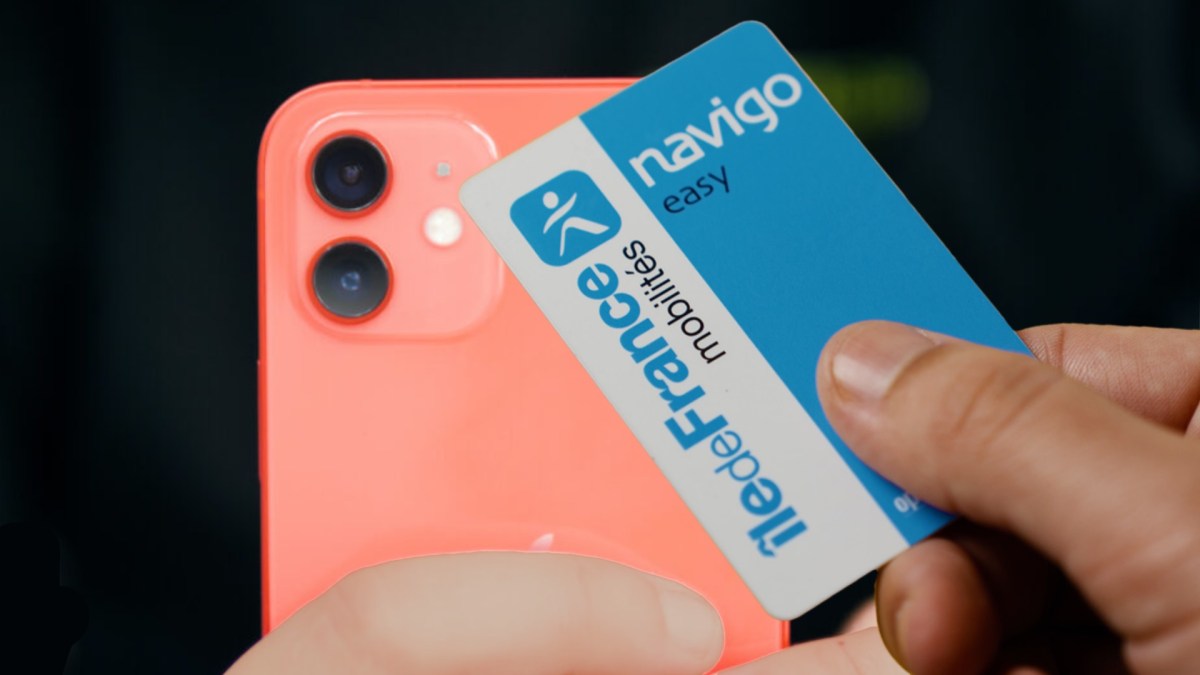
Dès le 20 du mois précédent, il est possible d'utiliser son smartphone pour renouveler son passe Navigo mensuel (et ainsi éviter la queue aux distributeurs de la RATP). Les personnes qui le souhaitent peuvent aussi créer un passe virtuel sur leur smartphone.
-
Fuite de données au laboratoire de l’Anssi et à la Dinum
L’Anssi a indiqué, le 30 septembre 2026, dans son point de situation REACTIV, qu’une vulnérabilité affectant une instance de Metabase avait entraîné des fuites de données touchant son laboratoire de recherche, la Direction interministérielle du numérique (Dinum) et QualiCharge.
En exploitant cette faille de l’outil de visualisation et d’analyse de données, les attaquants ont compromis 118 comptes du laboratoire d’innovation de l’Anssi, dont une trentaine appartenant à des utilisateurs externes. Ils ont dérobé des identifiants, des adresses e-mail, des mots de passe hachés et des données statistiques d’utilisation.
La vulnérabilité leur a également permis de compromettre deux instances Metabase de la Dinum, utilisées par les services publics ProConnect et Nuage-Public. Les attaquants ont exfiltré des informations relatives à des organismes publics : numéros SIREN et SIRET, données administratives, informations sur les budgets et les effectifs. Sont également concernées des métadonnées de contributions à des projets open source et des historiques de connexions anonymisés.
Les attaquants ont enfin compromis une instance Metabase de l’application QualiCharge, dédiée à la gestion des infrastructures de recharge des véhicules électriques. Ils y ont dérobé 102 000 sessions de recherche ainsi que les informations d’une centaine de comptes techniques.
The post Fuite de données au laboratoire de l’Anssi et à la Dinum appeared first on INCYBER NEWS.
-
Élection présidentielle au Brésil : le plus grand pays d'Amérique latine va-t-il basculer à l'extrême droite ?
-
La PlayStation 1 est de retour en briques : voici où précommander le set Lego (avec un cadeau offert)
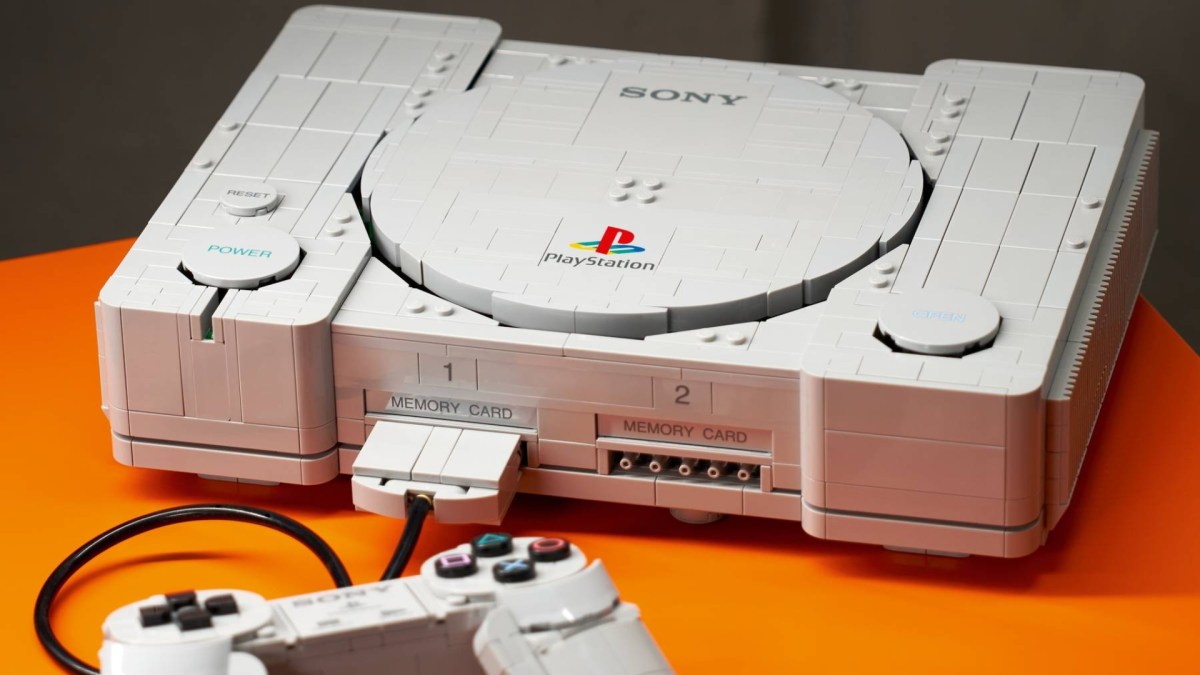
La première PlayStation revient en pièces détachées : 1 911 pièces Lego à monter soi-même. Le set Lego est disponible dès ce jeudi 1ᵉʳ octobre à 159,99 €, avec une figurine Astro Bot offerte pour son lancement. Voici où le commander et comment profiter du cadeau.
-
03/10 : mobilisation festive contre le Canon français
Les 23, 24 et 25 octobre prochains, le Canon français prévoit d'organiser trois banquets à la Filature de l'Isle, salle municipale de Perigueux. Depuis plusieurs mois, la mobilisation s'organise en Dordogne, et une grande mobilisation festive est organisé samedi 3 octobre à 11h devant la mairie de Périgueux.
- Initiatives / Manifs et rassemblements
À Bergerac, la contestation avait déjà contraint les organisateurs à déplacer leur événement. A Périgueux, malgré les interpellations et les premières mobilisations, le maire Michel (…) -
GenZ 212 : du Maroc à la France, ne pas laisser la mobilisation s’éteindre
Un an après le mouvement de contestation GenZ 212 au Maroc, les grandes manifestations se sont essoufflées et plusieurs centaines de personnes sont toujours détenues. Réunies à Paris le 27 septembre, quatre militantes marocaines installées en France racontent comment elles tentent de poursuivre la mobilisation depuis l’étranger, entre défense des détenus, liberté d’expression et crainte de la répression.
The post GenZ 212 : du Maroc à la France, ne pas laisser la mobilisation s’éteindre appeared first on Bondy Blog.
-
01/10 : rassemblement "Justice pour Djamel"
Le collectif « Justice pour Djamel », l'Assemblée des quartiers, avec le soutien de nombreux collectifs antiracistes et antifascistes, organisent un rassemblement place de la République à Paris ce jeudi 1er octobre à 18h.
- Solidarité / Violences
Plusieurs organisations de gauche et antiracistes, dont le NPA (Nouveau parti anticapitaliste), le collectif « Justice pour Adama », l'Action antifasciste Paris banlieues et Nous toutes 93 appellent à s'y joindre.
Pour rappel, le 31 août 2024, Djamel Bendjaballah a (…) -
« Si on doit partir, on ira où ? » La détresse des agriculteurs expropriés pour l'A412

Le tracé de l'autoroute A412, en Haute-Savoie, touche une trentaine de fermes, notamment de producteurs de lait de l'AOP reblochon de Savoie. Pour certaines d'entre elles, l'expropriation met à mal leur activité.
Lire la suite - Reportage / Photographies , Agriculture , Luttes , Autoroutes
Lully, Perrignier (Haute-Savoie), reportage
Lorsque l'on parcourt le tracé de l'A412, ce projet de bout d'autoroute de 16,5 kilomètres entre Machilly et Thonon-les-Bains, en Haute-Savoie, dont les travaux ont démarré début septembre, l'œil ricoche sur les taches blanches, brunes (…) -
A412 : les producteurs de reblochon savoyard expropriés pour une autoroute
Le tracé de l'autoroute A412, en Haute-Savoie, touche une trentaine de fermes, notamment de producteurs de lait de l'AOP reblochon de Savoie. Pour certaines d'entre elles, l'expropriation met à mal leur activité.
Lire la suite - Reportage / Photographies , Agriculture , Luttes , Autoroutes
Lully, Perrignier (Haute-Savoie), reportage
Lorsque l'on parcourt le tracé de l'A412, ce projet de bout d'autoroute de 16,5 kilomètres entre Machilly et Thonon-les-Bains, en Haute-Savoie, dont les travaux ont démarré début septembre, l'œil ricoche sur les taches blanches, brunes (…) -
« Si on doit partir, on ira où ? » La détresse des agriculteurs expropriés pour l'A412
Le tracé de l'autoroute A412, en Haute-Savoie, touche une trentaine de fermes, notamment de producteurs de lait de l'AOP reblochon de Savoie. Pour certaines d'entre elles, l'expropriation met à mal leur activité.
Lire la suite - Reportage / Photographies , Agriculture , Luttes , Autoroutes
Lully, Perrignier (Haute-Savoie), reportage
Lorsque l'on parcourt le tracé de l'A412, ce projet de bout d'autoroute de 16,5 kilomètres entre Machilly et Thonon-les-Bains, en Haute-Savoie, dont les travaux ont démarré début septembre, l'œil ricoche sur les taches blanches, brunes (…) -
ELEVENLABS valorisée 19,4 milliards d’euros : la bataille des agents vocaux entre dans les entreprises
Valorisée environ 19,4 milliards d’euros à l’occasion d’une opération de liquidité de 264 millions d’euros, ElevenLabs accélère sa mue. La société née de la synthèse vocale veut désormais devenir une plateforme d’agents capables de prendre en charge des interactions clients de bout en bout. Sa trajectoire met sous pression les spécialistes français de la téléphonie …
L’article ELEVENLABS valorisée 19,4 milliards d’euros : la bataille des agents vocaux entre dans les entreprises est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Lettre de Gino : "L'antifascisme n'est pas vaincu, il est une lutte constante"
Gino, dont l'extradition vient d'être confirmée, a adressé cette lettre à ses soutiens.
- Solidarité / Solidarité antifasciste, Gino -
« Xbox n’est pas à vendre » : la division gaming va mal, mais Asha Sharma se veut rassurante
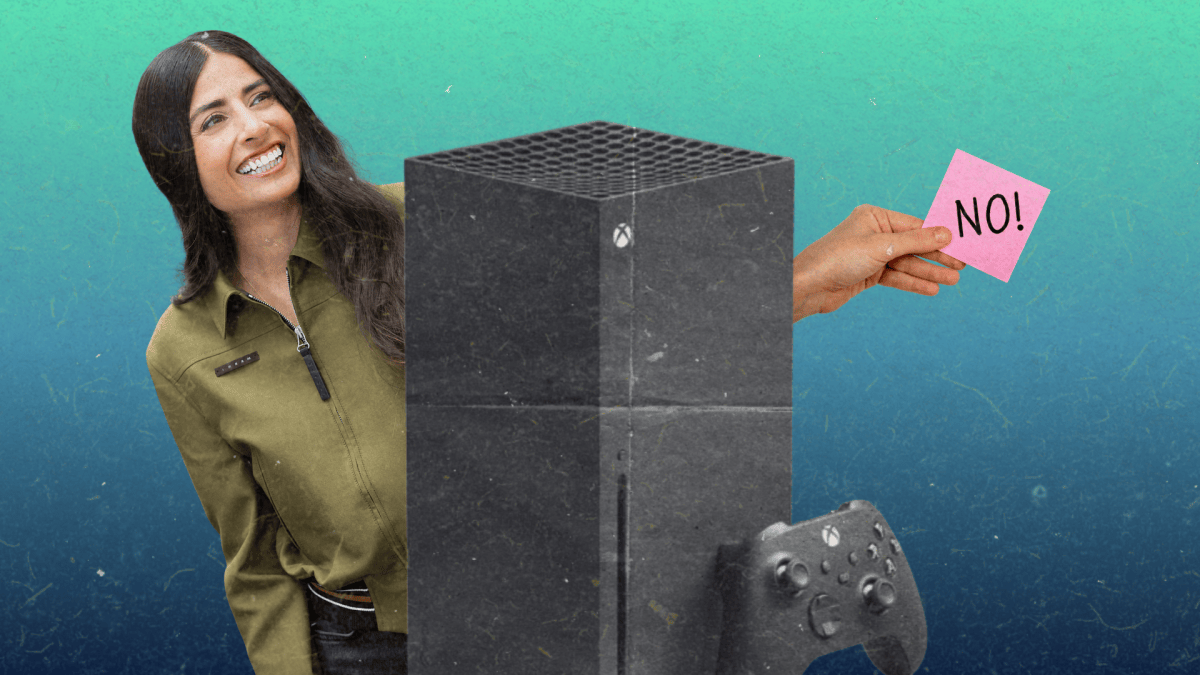
Les rumeurs d’une vente de Xbox circulent depuis des mois, et la patronne de la division vient de les démentir : non, Xbox n’est pas à vendre. Malgré les licenciements massifs et les importantes restructurations qui secouent la division jeux vidéo de Microsoft, Asha Sharma, CEO de Xbox, l’a affirmé au New York Times.
-
9-10/10 : AntifaFest #2
Organisé par Gasconha antifasciste
- Initiatives / Auch, Initiative culturelle, Rencontres et débats -
CTFreak - L'ordonnanceur de tâches pour toutes vos machines
-- Article en partenariat avec CTFreak --Sauvegarder un dossier sur un serveur, vérifier l'espace disque du PC du salon, relancer un service sur le NAS, et j'en passe... Chez moi ça se concrétise au travers de crontabs différents et de tâches planifiées Windows, et malheureusement, comme je n'ai pas toujours le nez dessus, le jour où l'une d'elles tombe en rade, bah je m'en rends compte des jours, voire des semaines plus tard... Heureusement, il existe un outil qui s'appelle CTFreak et qui permet de centraliser tout ça derrière une seule interface web !
CTFreak, c'est donc un ordonnanceur de tâches auto-hébergé, édité en solo par Jean-Yves Pellé, un développeur français, et cela depuis presque 4 ans. Vous l'installez chez vous, il se connecte à vos machines en SSH ou en WinRM, et il y exécute tout ce que vous lui demandez. C'est top parce que grâce à ça, il n'y a même rien à installer sur les machines pilotées.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
CTFreak vous propose ainsi 9 types de tâches à créer. La commande locale par exemple tourne sur la machine qui héberge CTFreak, et la commande distante fait la même chose mais sur un ensemble de machines de votre choix. Ensuite viennent les tâches de type scripts bash et PowerShell, les playbooks Ansible, les scripts SQL, ou encore les rapports SQL qui sortent de vrais tableaux et autres graphiques directement depuis vos bases de données (pratique pour illustrer vos rapports).
Il y a aussi la classique requête HTTP, pour taper sur une API ou vérifier qu'un site répond. Et surtout le "workflow", c'est-à-dire une tâche dont le boulot est d'en déclencher d'autres, en série ou en parallèle. Vous pouvez même imbriquer des workflows dans des workflows, si le cœur vous en dit, et surtout, si vous n'avez pas peur de vous y perdre.

Les neuf types de tâches proposés à la création, de la commande locale au rapport SQL
L'installation, c'est une minute chrono
Pour installer CTFreak, vous récupérez le binaire, vous le rendez exécutable, et c'est finito ! C'est un fichier unique de 56 Mo, sans la moindre dépendance, dispo en amd64 comme en arm64 (j'ai fait mes tests sur une Ubuntu 24.04 en ARM). Et il est également dispo en paquets Docker, Snap et Cloudron, mais ils tournent en bac à sable et n'embarquent pas Ansible, donc si les playbooks vous intéressent, restez sur le binaire. Comme l'URL de download se termine par l'architecture, pensez bien à remplacer
amd64pararm64si votre machine est en ARM.sudo curl -sL https://ctfreak.com/download/release/latest/linux/amd64 -o /usr/local/bin/ctfreak sudo chmod +x /usr/local/bin/ctfreak ctfreak runOuvrez ensuite
http://IP-du-serveur:6700et connectez vous avecadmin/ctfreak. Changez ce mot de passe tout de suite dans le menu Profile, et surtout n'exposez pas ce port sur Internet sans un reverse proxy devant. En effet, cette interface va bientôt contenir les accès de toutes vos machines.Ensuite pour en faire un service qui redémarre tout seul, copiez l'unité systemd de la doc d'installation dans
/etc/systemd/system/ctfreak.service, puis activez-la.sudo systemctl daemon-reload sudo systemctl enable --now ctfreakEt voilà, vous êtes prêts à commencer !
Votre première tâche planifiée
Tout se passe dans un projet, donc vous en créez un (j'ai appelé le mien Homelab), puis vous cliquez sur New task. Le plus simple pour commencer est la commande locale. Je lui ai collé une archive de mon dossier Documents, et coché Scheduled avec une expression cron pour 3h30 du matin.
tar -czf /home/korben/sauvegardes/documents-$(date +%F).tar.gz -C /home/korben DocumentsLe bouton Execute permet de lancer la tâche tout de suite, pour ne pas attendre 3h30 pour savoir si ça marche, et la page d'exécution affiche le statut, la durée et le journal complet. La fiche du projet vous montre ensuite les deux informations qui manquent toujours avec cron : 1/ quand est ce que la tâche est passée pour la dernière fois, et 2/ si elle s'est bien terminée.
Le PC Windows en machine distante
Là où ça devient intéressant, c'est quand vous ajoutez d'autres machines. Côté CTFreak il n'y a aucun agent à déployer, mais côté cible il faut quand même activer le serveur SSH intégré de Windows (ou WinRM, au choix) et installer PowerShell 7.2 ou plus récent, sans quoi les journaux d'erreur remonteront mal. Vous enregistrez ensuite le mot de passe ou la clé dans Credentials, vous déclarez la machine dans Nodes avec son OS, son IP et son identifiant, et le bouton Ping vous dira tout de suite si la connexion passe.
Ensuite vous créez une tâche de type Powershell Script, moi je l'ai planifiée tous les lundis à 8h. Le champ Node Set filter accepte ensuite des noms de machines, mais surtout des tags : j'ai mis
#windows, donc toute machine que je taguerai comme ça entrera dans la tâche sans que je la retouche. C'est bien fichu hein ?$libre = [math]::Round((Get-PSDrive C).Free / 1GB, 1) Write-Host "Espace libre sur C: $libre Go" if ($libre -lt 30) { Write-Error "Alerte : moins de 30 Go libres" ; exit 1 }
Le script PowerShell, l'expression cron du lundi matin et le filtre #windows qui trouve une machine
Et le journal qui remonte ensuite est vraiment complet. On y retrouve chaque ligne horodatée à la microseconde, la sortie du script, et le code de retour qui décide du statut. Ma machine Windows n'ayant que 22,1 Go de libre, la tâche a échoué comme prévu et s'est affichée en rouge dans la liste.

Le journal de l'exécution ratée : la sortie du script sur la machine distante, puis la sortie en erreur
Tout ce qu'il y a autour
Alors bien sûr, une tâche qui plante sans prévenir personne, ça ne sert pas à grand-chose. C'est pourquoi CTFreak permet d'envoyer des alertes sur Discord, Slack, Mattermost, Microsoft Teams, Telegram, ntfy ou par mail. Il peut même ouvrir directement un ticket dans GitHub, GitLab, Jira, Linear ou YouTrack quand un truc casse.
Dans l'autre sens, chaque tâche expose un webhook entrant, ce qui permet de la déclencher depuis un dépôt Git ou n'importe quel outil tiers, et une API REST complète fait pareil mais par script.
Le reste ensuite, c'est que du confort qui se découvre quand on utilise l'outil... Il y a par exemple une explorateur de fichiers qui parcourt vos machines depuis le navigateur, des calendriers qui empêchent une tâche de tomber un jour férié, ou encore la possibilité de partager vos projets entre équipe avec différents droits d'accès. L'authentification passe même par votre fournisseur OpenID Connect si vous en avez un.
Et les données dans tout ça ?
Hé bien elles restent bien au chaud dans un dossier avec une base SQLite dedans. C'est pratique parce que, si vous voulez sauvegarder votre ordonnanceur, il suffit juste de faire une copie de ce dossier.
Ce que la version gratuite ne fait pas
Maintenant, avant de vous lancer, sachez que l'édition gratuite vous limite à 8 tâches, avec 1 paramètre par tâche, 3 utilisateurs, 1 calendrier, 1 notificateur d'alerte et 1 notificateur de tickets. Surtout, elle n'exécute rien en parallèle. Vos tâches passent une par une, quel que soit le nombre de machines visées. Par contre, bonne nouvelle, le nombre de machines pilotées n'est bridé dans aucune édition. Vous pouvez donc déclarer 3 nœuds comme 50 sur la version gratuite, c'est le nombre de tâches qui limité dans la version gratuite, mais pas la taille de votre parc.
Autre chose à savoir aussi, c'est que les secrets (mots de passe...etc) sont stockés tels quels en clair dans la base SQLite. C'est bien indiqué dans la documentation, donc ce n'est pas une surprise, mais heureusement, y'a une commande qui permet de basculer tout ça en AES-256-GCM :
sudo systemctl stop ctfreak && ctfreak encrypt AES && sudo systemctl start ctfreakFaites-le, mais préférez quand même une clé SSH dédiée à un mot de passe de compte.
Côté tarifs, la page affiche l'édition Pro à 369 € la première année puis 299 €, la Business à 599 € puis 519 €, et la Sovereign à 899 € puis 799 € pour les environnements coupés d'Internet, le tout par instance.

Et si vous partez sur l'édition Pro, le code KORBEN15 vous fait 15 % de réduction sur la première année. Il est valable jusqu'au 31 octobre 2026 inclus.
Reste que pour du homelab, la version gratuite est téléchargeable ici et suffit largement pour se faire une idée.
-
Derrière les Dots, OPEN AI recadre ses prix
Pour sa quatrième conférence annuelle destinée aux développeurs, OpenAI a présenté les dots, ses agents personnels, de nouveaux outils de travail et un modèle moins coûteux. Si ces avancées élargissent ce que les utilisateurs peuvent déléguer à l’IA, elles rendent aussi plus pressante une question économique : comment financer une consommation de calcul qui augmente …
L’article Derrière les Dots, OPEN AI recadre ses prix est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Chaînes FAST : un vide juridique face à l’Arcom ?

L’acronyme FAST désigne la télévision en streaming gratuite financée par la publicité. Son principe imite la télévision linéaire classique. Toutefois, les coupures publicitaires durent moins longtemps. Aujourd’hui, aucune régulation n’encadre ces nouvelles chaînes. Elles connaissent pourtant une expansion fulgurante en France. En effet, des applications comme Molotov TV ou Pluto TV les proposent au public. Par ailleurs, les constructeurs les intègrent directement dans leurs téléviseurs connectés.
Les chaînes FAST : un angle mort de la classification légale de 1986
Historiquement, le législateur appréciait le droit de l’audiovisuel de manière binaire. D’abord, la télévision linéaire exploitait les fréquences hertziennes ou les réseaux câblés. Ensuite, la vidéo sur Internet restait strictement « à la demande » (SMAD).
La loi du 30 septembre 1986 fonde le droit audiovisuel français. Son article 2 classifie précisément les services de communication. Or, le décret du 22 juin 2021 impose des règles strictes aux SMAD. Ces plateformes valorisent obligatoirement les œuvres européennes. Elles financent aussi l’expression originale française (EOF).
Ainsi, ces quotas contraignent fortement les chaînes classiques (1). L’Arcom veille strictement au respect de ces règles. Ce système encourage la production audiovisuelle et cinématographique. Il soutient particulièrement les œuvres européennes et francophones.
Néanmoins, les chaînes FAST échappent totalement à cette classification et aux obligations liées à celle-ci. Ce format hybride combine un flux linéaire et une distribution exclusive par Internet (IP). Les chaînes FAST échappent aussi à la règlementation des SMAD.
L’inégalité réglementaire : l’exemption de facto des contraintes de diffusion
Un décret du 30 décembre 2021 « TNT » vient moderniser la télévision linéaire. Le gouvernement souhaitait équilibrer la concurrence avec les chaînes historiques. Il a donc révisé le cadre des chaînes distribuées hors TNT.
Ce texte distingue désormais les « services de cinéma » et les autres. Il précise également le calcul du chiffre d’affaires pour ces contributions. Cette réforme transposait la directive européenne SMA. Elle cherchait à simplifier le cadre et à garantir l’équité entre les acteurs. Elle devait aussi aider les diffuseurs historiques à exploiter leurs œuvres.
Cependant, cette quête d’équité a échoué. Le législateur a tout simplement oublié les chaînes FAST.
Plus tard, l’Arcom a validé deux conventions pour la société L’Équipe 24/24 (2). Le régulateur encadrait ainsi les services L’Équipe Live 1 et 2. Dès lors, l’Autorité a rattaché officiellement les chaînes FAST au décret CabSat du 30 décembre 2021.
L’inadaptation du régime CabSat : des seuils et des critères inatteignables
Le décret CabSat impose des contributions financières sous des conditions très strictes. D’abord, la chaîne doit réaliser plus de 5 millions d’euros de chiffre d’affaires. Ensuite, son audience doit dépasser 0,5 % de l’audience totale hors TNT.
À première vue, ces seuils semblent pertinents. Par exemple, la plateforme mondiale Pluto TV génère plus d’un milliard de dollars. Cependant, son siège social étranger la protège juridiquement. De plus, aucune micro-chaîne FAST individuelle n’atteint ces seuils nationaux. En outre, la loi de 1986 reste inapplicable. Finalement, le texte vise la chaîne individuelle au lieu de la plateforme globale. Cette erreur de ciblage permet aux chaînes FAST d’être en règle vis-à-vis de la loi.
Par conséquent, seules certaines chaînes FAST françaises signent une convention (3). Elles le font dès qu’elles dépassent 150 000 euros de revenus. Ce contrat encadre la publicité, le parrainage et le jeune public.
Les pouvoirs limités de l’Arcom face à des chaînes protégées par le droit commun du web
L’Arcom régule les acteurs audiovisuels en tant qu’autorité indépendante. L’institution dispose théoriquement de pouvoirs de sanction et de décision. Toutefois, une incompétence matérielle frappe le régulateur face aux chaînes FAST. En effet, le décret CabSat ne capture pas ces nouveaux flux. Dès lors, l’Arcom ne peut pas agir en vertu du principe de légalité. Elle ne peut qu’utiliser son pouvoir d’influence auprès du gouvernement. Par conséquent, le droit commun du web protège ces diffuseurs par défaut. Ce régime de la communication en ligne reste extrêmement souple.
Plan d’action
La direction générale des médias et des industries culturelles (4) a organisé une consultation publique. Ce processus permet au ministère de la Culture de constater l’essor des chaînes FAST et d’anticiper l’échéance de 2030 (5). Il prévoit « une révision profonde du modèle de régulation des services de télévision français ». Cette vision implique une distribution passant entièrement par Internet.
L’Arcom devra donc logiquement adapter sa méthode de contrôle. L’institution passera d’une régulation du tuyau de diffusion à une approche sur l’accès. Elle ciblera également l’audience globale de ces services.
Pour combler ce vide juridique, deux scénarios distincts se dessinent.
• Soit le législateur modifie directement la loi du 30 septembre 1986. L’État soumettrait ainsi les flux IP autonomes aux obligations culturelles. Ces chaînes FAST contribueraient alors à la création et au pluralisme. Leurs devoirs s’appliqueraient indépendamment de leur mode de distribution technique.
• Soit l’Union européenne fait d’abord évoluer la directive SMA. Le Parlement français transposerait ensuite ce texte dans son droit national. Cette seconde approche juridique ciblera directement les agrégateurs et les distributeurs. Dès lors, cette réglementation touchera les constructeurs de téléviseurs connectés. Les grandes applications hôtes de chaînes FAST appliqueront les mêmes règles. Dans ce cas, ces entreprises devront obligatoirement mettre en avant les œuvres européennes. Elles valoriseront aussi les chaînes d’information d’intérêt général sur leur interface. Enfin, elles contribueront financièrement selon leur chiffre d’affaires réalisé sur le territoire.Notes de bas de page :
- Arcom Les quotas à la télévision
- Arcom, Convention L’Equipe 2023
- Arcom, Création et régulation d’une chaîne télévisée
- Ministère de la Culture, communiqué de presse, 31 décembre 2021
- Ministère de la Culture, Consultation publique sur les perspectives de diffusion et de distribution des services de télévision en France au-delà de 2030, février 2025
Avec la collaboration de Caroline Plomhause, stagiaire, étudiante en L2 Droit à l’Université Paris I.
Marie Soulez
AvocateDirectrice du département
Propriété intellectuelle
L’article Chaînes FAST : un vide juridique face à l’Arcom ? est apparu en premier sur Lexing Avocats.
-
Législatives au Maroc : recomposition politique ou simple changement de couleurs ?
 Source : The Conversation France
-
Quand l'IA nuit à la santé des femmes
 Source : Axelle Magazine - Belgique
-
War, power games and impunity. I watched the farce that is the UN general assembly: what a tragedy, what a mess | Nesrine Malik
Ukraine, Iran, Palestine and Sudan: it has so many problems to confront and fails to do so. Seen up close, it is a study in stasis and decline
UN general assembly meetings are not usually riveting occasions. But this year’s encapsulated a world in flux and crisis, an international law and organisation structure that is falling apart, and a humanitarian order machine running hot. What unfolded was less a gathering for resolution and resolve than a display of showboating, frustration and fractiousness.
It was a snapshot for the history books of four huge destabilising conflicts for which there seems to be no means of, or interest in, resolution – Ukraine, Iran, Palestine and Sudan. Volodymyr Zelenskyy delivered an account of five years of Russian aggression: the staggering loss of life – hundreds of thousands killed on both sides – the porousness of the sanctions on Russia, the “madness” of it all. Donald Trump once again threatened to “annihilate” Iran if it did not make a deal, a promise that has now been made so many times its restating only reveals its hollowness. Iran’s president, Masoud Pezeshkian, responded in his own speech by saying that Iran has been the victim of US terrorism and aggression, and would defend itself with the “utmost strength”. The sole US delegation representative in the room walked out.
Nesrine Malik is a Guardian columnist
Continue reading... -
Manifestation statique Gilets Jaunes
Quand ?
Le 3 octobre de 14h30 à 19hOù ?
Place Edmond Michelet Place Edmond Michelet 75004 ParisManifestation Gilets Jaunes à partir de 14 h 30.
Ce sera une manifestation statique car la préfecture, au prétexte de manque d'effectif, proposait un cheminement sur trottoir, ce que nous avons refusé.
Dispersion 19:00
- Voir aussi resistance citoyenne
-
Discussion avec Bernard Friot
Quand ?
Le 4 octobre de 10h à 13hOù ?
Boissy-Saint-Léger Place de la Gare 94470Maison du marché de la ferme à Boissy Saint Léger
Nationalité et citoyenneté sont elles nécessairement indissociables ?
En s'appuyant sur les déjà-là communistes, Bernard Friot nous invitera à réfléchir et débattre sur la possibilité d'une extension des biens communs et de la sécurité sociale.
-
Discussion Bernard Friot
Quand ?
Le 4 octobre de 10h à 13hOù ?
Boissy-Saint-Léger Place de la Gare 94470Maison du marché de la ferme à Boissy Saint Léger
Nationalité et citoyenneté sont elles nécessairement indissociables ? En s'appuyant sur les déjà là Communistes Bernard Friot nous invitera à réfléchir et débattre sur la possibilité d'une extension des biens communs et de la sécurité sociale.
-
« La sécurité sociale de l'alimentation est un des plus enthousiasmant projet de société »
-
Soirée 'Tour d'horizon de la low-tech' (niveau première découverte)
Quand ?
Le 13 octobre à 19hOù ?
Le champ des possibles 93, boulevard Macdonald, 75019, ParisNous vivons dans des systèmes techniques en crise. Partout il est question de pénuries de matières premières, de pollutions monumentales, pour produire des marchandises qui font le tour du monde avant d'arriver, et à la fin, pour nous, une dépossession de chaque objet de notre quotidien. Au coeur du problème, des technologies complexes hyper-voraces en électricité et en pétrole.
Face à cette course à la high-tech, la low-tech promet un horizon bien plus respectueux de notre environnement et nous promet plus de prise en main et de liberté. Mais arrive-t-on bien à définir la low-tech ? Est-ce qu'un bol en argile modelé avec patience rentre dans la même catégorie qu'un vieux portable Nokia 3310 ? Quand certains vont jusqu'à parler de métropoles low-tech, on comprend qu'il y a une bataille en cours pour s'approprier le concept.
Nous tenterons de définir les low-tech, pourquoi elles représentent notre futur et comment elles sont revendiquées par plusieurs courants en France.
Niveau : première découverte, tout public.
Amenez de quoi alimenter un apéritif partagé !
-
Soirée 'Tour d'horizon la low-tech' (niveau première découverte)
Quand ?
Le 13 octobre à 19hOù ?
Le champ des possibles 93, boulevard Macdonald, 75019, ParisNous vivons dans des systèmes techniques en crise. Partout il est question de pénuries de matières premières, de pollutions monumentales, pour produire des marchandises qui font le tour du monde avant d'arriver, et à la fin, pour nous, une dépossession de chaque objet de notre quotidien. Au coeur du problème, des technologies complexes hyper-voraces en électricité et en pétrole.
Face à cette course à la high-tech, la low-tech promet un horizon bien plus respectueux de notre environnement et nous promet plus de prise en main et de liberté. Mais arrive-t-on bien à définir la low-tech ? Est-ce qu'un bol en argile modelé avec patience rentre dans la même catégorie qu'un vieux portable Nokia 3310 ? Quand certains vont jusqu'à parler de métropoles low-tech, on comprend qu'il y a une bataille en cours pour s'approprier le concept.
Nous tenterons de définir les low-tech, pourquoi elles représentent notre futur et comment elles sont revendiquées par plusieurs courants en France.
Niveau : première découverte, tout public.
Amenez de quoi alimenter un apéritif partagé !
-
Affaire des fiancés de Béziers: le procès vire au meeting politique, Bruno Retailleau en guest star
Robert Ménard a comparu mercredi 30 septembre devant le tribunal de Montpellier pour avoir refusé de marier un couple dont le fiancé, d’origine algérienne, faisait l’objet d’une obligation de quitter le territoire. Après trois ans d’instrumentalisation politique, le procureur a requis 7 500 euros d’amende. -
Découvrez les enquêtes publiques et projets d’aménagement en cours en Bretagne en octobre 2026
Des centaines d’enquêtes publiques sont organisées chaque année en Bretagne. Elles concernent des opérations susceptibles de porter atteinte à l’environnement. Bien souvent, les habitants en prennent connaissance trop tardivement. Chaque mois, la rédaction de Splann ! met en avant des projets d’aménagement du territoire, d’ouvrages et de travaux afin d’encourager le débat, la participation et la mobilisation citoyenne.
L’article Découvrez les enquêtes publiques et projets d’aménagement en cours en Bretagne en octobre 2026 est apparu en premier sur Splann ! | Premier média d'enquête indépendant en Bretagne.
-
Événements SEO et marketing digital d’octobre 2026 : les 8 rendez-vous à ne pas manquer
Ce qu'il faut retenir :
- Octobre 2026 compte huit événements SEO et marketing digital dans notre agenda, dont quatre en France, un au Royaume-Uni et trois en ligne.
- La semaine du 13 octobre en concentre cinq en quatre jours, du SEO Square au SEO & GEO Summit.
- Quatre événements sont gratuits : SEO Square, Marketing Digital Days, Fasterize Connect et Bizz & Buzz.
- Le code ABONDANCE20 donne 20 % de remise sur tous les billets du SEO & GEO Summit, les 15 et 16 octobre à Disneyland Paris.
- Le GEO et la visibilité dans les moteurs IA reviennent dans le programme de presque tous ces événements.
Le calendrier d'octobre 2026 en un coup d'œil
Cliquez sur le nom d'un événement pour accéder directement à sa présentation.
Dates Événement Lieu Prix 1er et 2 oct. Volcamp 2026 Clermont-Ferrand 99 € les deux jours 6 au 8 oct. One to One IA x Expérience Client Biarritz Sur invitation 8 et 9 oct. brightonSEO Brighton (Royaume-Uni) Dès 580 £ HT 13 et 14 oct. SEO Square En ligne Gratuit 13 au 15 oct. Marketing Digital Days En ligne Gratuit 13 au 15 oct. Fasterize Connect En ligne Gratuit 13 au 15 oct. Bizz & Buzz 7 villes d'Alsace Gratuit 15 et 16 oct. SEO & GEO Summit Disneyland Paris -20 % avec ABONDANCE20 Volcamp 2026, les 1er et 2 octobre à Clermont-Ferrand
 1er et 2 octobreHall 32, Clermont-FerrandEn présentiel99 € les deux jours
Volcamp est la conférence tech de Clermont-Ferrand, organisée depuis 2020 par l'association Geek&Terroir. Elle intéresse aussi les équipes search : les développeurs y montrent comment ils travaillent avec les agents IA, les navigateurs headless ou les LLM, des sujets qui finissent par arriver sur nos sites.
L'édition 2026 réunit 64 intervenants sur quatre espaces, avec des workshops de deux heures pour mettre les mains dans le code. Elle commence aujourd'hui, et le pass du vendredi seul coûte 55 €.
Les sessions qui ont retenu notre attention
- Profiler les bots comme un ailier analyse une mêlée, par Guenaelle De Julis
- MCP UI, React et LLM : comment créer son app dans Claude et ChatGPT, par Mathieu Mure et Mickael Alves
- Sécurité des LLM : comprendre les risques pour mieux s'en protéger, par Nicolas Foussard
One to One IA x Expérience Client, du 6 au 8 octobre à Biarritz
 Du 6 au 8 octobreLe Bellevue et le Casino, BiarritzEn présentielSur invitation
Depuis 2014, One to One réunit à Biarritz des décideurs marketing et digital et leurs fournisseurs de solutions. Chaque participant arrive avec un agenda de rendez-vous d'affaires de 30 minutes fixé à l'avance, complété par une trentaine de conférences et deux soirées.
Le fil rouge de 2026, « NO BRANDS ! Stupeur, tremblements et IA », rejoint une question que se posent beaucoup de SEO en ce moment : comment rester visible et désirable quand un agent ou un moteur choisit à la place du client ? L'événement est réservé aux professionnels invités, l'invitation se demande sur le site.
Les sessions qui ont retenu notre attention
- Conférence d'ouverture « NO BRANDS », avec Maya Noël (France Digitale) et Matthieu Stefani, mardi 6 octobre à 12h
- L'IA redessine les parcours d'achat, keynote Amazon Ads avec Shiseido, le Groupe SEB et Boulanger, mercredi 7 octobre à 16h
- Récits de marque : comment rester désirable quand l'IA sait tout produire ?, avec Rodolphe Pachot (Generali), jeudi 8 octobre à 10h
brightonSEO, les 8 et 9 octobre à Brighton
 8 et 9 octobreBrighton Centre, Royaume-UniEn présentiel, en anglaisÀ partir de 580 £ HT
brightonSEO se présente comme la plus grande conférence de search marketing au monde : plus de 4 500 participants et 190 intervenants, avec des conférences de 20 minutes sur six scènes en parallèle. Chacun compose son parcours entre SEO technique, recherche IA, contenu, relations presse digitales et mesure.
Cette édition fête les dix ans de l'événement au Brighton Centre et inclut MeasureFest, consacré à l'analytics. Côté francophone, Julien Deneuville anime la masterclass Advanced Technical SEO le jeudi, et Myriam Jessier donne la formation Fundamentals of GEO la veille, le mercredi 7 octobre (en option).
Les sessions qui ont retenu notre attention
- How to Engineer Your Brand Into the Memory Layer of Every LLM, keynote de clôture de Ross Simmonds, vendredi 9 octobre à 17h
- Adding Claude Code to Your Search Marketing Toolkit, par Ann Stanley
- Google Search Console Big Query Export, par Charles Meaden (MeasureFest)
Du 13 au 16 octobre, cinq événements se chevauchent
Trois d'entre eux se suivent en ligne, depuis votre bureau. Marketing Digital Days et Fasterize Connect proposent des replays : vous pouvez suivre en direct les sessions qui comptent le plus pour vous, puis rattraper les autres avant de partir au SEO & GEO Summit.
SEO Square, les 13 et 14 octobre en ligne
 13 et 14 octobreEn ligneDe 9h15 à 17h50Gratuit
Le SEO Square est l'événement en ligne de Semji, suivi par plus de 5 000 participants. Sa 11e édition a pour thème « Du SEO au GEO : piloter sa visibilité à l'ère des moteurs IA », avec 14 conférences sur deux jours.
La table ronde du mardi apporte le regard des annonceurs, souvent absent de ce type d'événement : Véronique Duong y réunit les responsables SEO de DocuSign, du Groupe SEB, d'ADEO et du Groupe Dubreuil autour d'une question simple, faut-il encore investir dans le trafic organique ?
Les sessions qui ont retenu notre attention
- Search à l'ère de l'IA : les grandes tendances qui redéfinissent les règles du jeu, par Fabrice Canel, mardi 13 octobre à 9h15
- Comment mesurer sa visibilité dans l'AI Search ?, par Juliette Bègue (Ahrefs France), mardi 13 octobre à 16h
- 12 tendances AI Search après 2 ans d'AI Overviews et AI Mode aux États-Unis, par Karine Abbou, mercredi 14 octobre à 9h15
Marketing Digital Days, du 13 au 15 octobre en ligne
 Du 13 au 15 octobreEn ligne18 webinaires de 45 minGratuit, avec replays
Pour la 6e édition de ses Marketing Digital Days, l'agence CyberCité a retenu le thème « Exister au-delà du clic : repenser la performance digitale à l'ère du zéro clic et de l'IA ». Le programme compte 18 webinaires de 45 minutes sur trois jours, avec ses experts et ceux de TimeOne, redirection.io, Meteoria et Channable.
Chaque session est disponible en replay, ce qui permet de suivre en direct celles qui concernent votre poste et de rattraper les autres ensuite.
Les sessions qui ont retenu notre attention
- Arrêtez de subir votre passé : auditez votre empreinte numérique pour survivre au GEO, par Sofiane Bairouk et Julien Petitot, mercredi 14 octobre à 11h
- Comment analyser et optimiser sa visibilité dans Google AI Overviews ?, par Idriss Khouader (Meteoria), jeudi 15 octobre à 13h30
- Comment rendre un site pleinement exploitable par les robots d'IA ?, par Xavier Lacot (redirection.io), jeudi 15 octobre à 15h30
Fasterize Connect, du 13 au 15 octobre en ligne
 Du 13 au 15 octobreEn ligne5 webinaires de 45 minGratuit, avec replays
Fasterize organise cinq webinaires gratuits avec des marques qui ont déjà mis l'IA au travail sur leur acquisition. Castorama présente son plan d'action AI Search et ses premiers résultats sur 18 univers produits, et TERACT raconte comment Jardiland et Gamm vert ont mis en ligne 1 000 nouvelles pages par enseigne grâce à une boucle agentique, avec une validation humaine aux étapes clés.
Stéphane Rios, CEO de Fasterize, y présente aussi le Digital Experience Index 2027, une analyse des sites les plus visités de France face aux usages des moteurs, des LLM et des agents.
Les sessions qui ont retenu notre attention
- Comment Castorama se prépare aux nouveaux parcours de recherche et d'achat à l'ère de l'IA, mardi 13 octobre à 11h
- Black Friday, Noël, soldes : comment AI Overviews redistribue visibilité, trafic et revenu, par Jérémy Lacoste (Eskimoz), mercredi 14 octobre à 14h
- De la demande au revenu, comment l'IA agentique permet de passer à l'échelle, par Léa Savonitti (TERACT), jeudi 15 octobre à 11h
Bizz & Buzz, du 13 au 15 octobre en Alsace
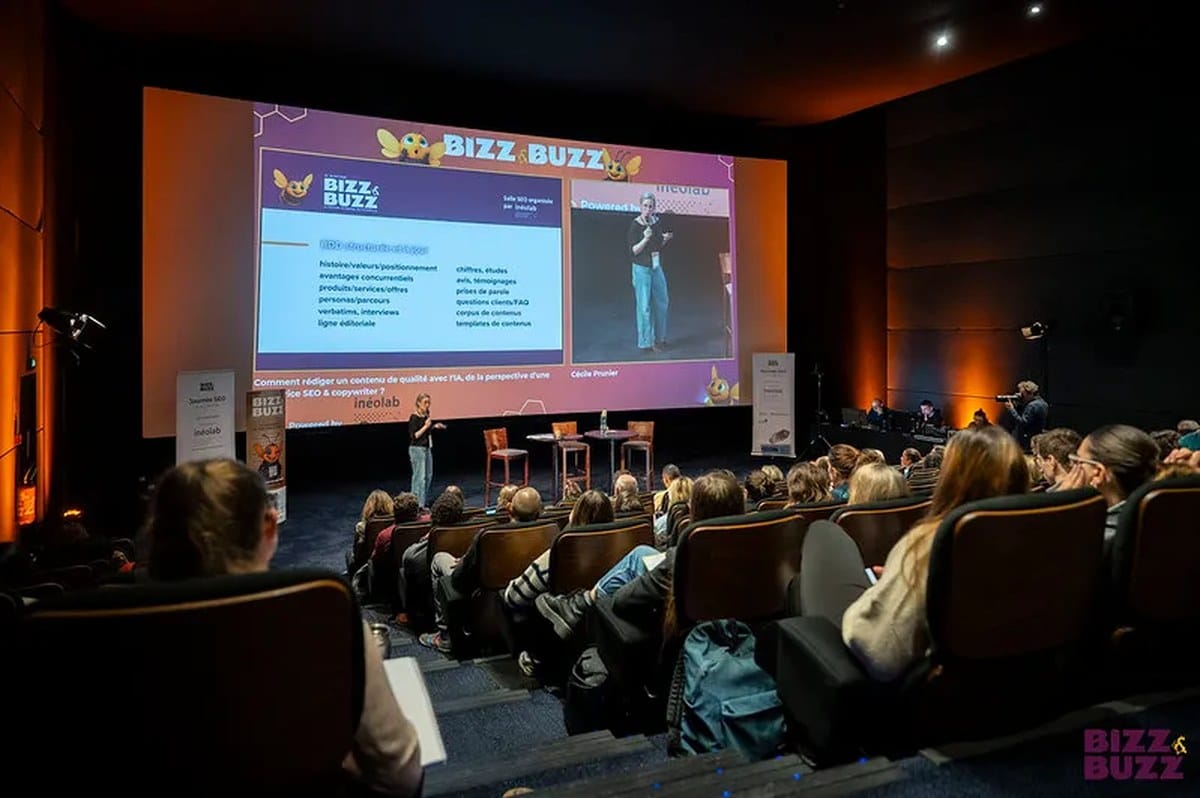 Du 13 au 15 octobre7 villes, de Mulhouse à StrasbourgEn présentielGratuit, sur inscription
Le festival du numérique de la CCI Alsace Eurométropole propose plus de 80 conférences gratuites sur trois jours, dans sept villes alsaciennes. Le programme s'adresse d'abord aux entreprises du territoire, avec une approche très concrète du digital.
Si vous venez pour le search, visez le jeudi 15 octobre à Strasbourg, sur la presqu'île Malraux : la journée réunit Google et l'IA, la visibilité dans ChatGPT et les campagnes Google et Meta Ads.
Les sessions qui ont retenu notre attention
- Google Search et IA : quels leviers méritent vraiment votre budget ?, jeudi 15 octobre à 9h, Strasbourg
- Comment (enfin) devenir visible sur ChatGPT et les IA, la méthode prouvée par la data, jeudi 15 octobre à 9h50, Strasbourg
- Gagner sa place dans le search IA des deux côtés de la frontière, jeudi 15 octobre à 11h40, Strasbourg
SEO & GEO Summit, les 15 et 16 octobre à Disneyland Paris
 15 et 16 octobreDisney's Hotel New York, ChessyEn présentielCode ABONDANCE20 : -20 %
Le SEO Summit s'élargit cette année au GEO et à l'acquisition, et s'installe pour deux jours au Disney's Hotel New York - The Art of Marvel. Le programme compte une cinquantaine de conférences réparties sur cinq salles, de 9h à 17h20.
Les sujets IA y occupent une large place : mesure du trafic des agents, marques recommandées par ChatGPT, GEO déployé à l'échelle d'un groupe international. Vous retrouvez le programme complet, salle par salle, dans notre article consacré au SEO & GEO Summit 2026.
Avec le code ABONDANCE20, vous bénéficiez de 20 % de remise sur tous les types de billets.
Les sessions qui ont retenu notre attention
- Refonte e-commerce full IA : 60 000 € économisés sans sacrifier le SEO, par Mathieu Chapon et Félix Nicolon (Peak Ace x e-fumeur), jeudi 15 octobre à 11h
- Le copywriting SEO à l'ère de l'IA générative : reprendre la main sur la création éditoriale, par Syphaïwong Bay (Assonance), jeudi 15 octobre à 16h50
- Comment Nissan a structuré le GEO à l'échelle mondiale, par Luca Fancello (Qwairy), vendredi 16 octobre à 9h
Les événements de novembre 2026 déjà dans l'agenda
Novembre se passe surtout à l'étranger, avec deux rendez-vous en France. Voici les dates à noter dès maintenant :
- Web Summit, du 9 au 12 novembre à Lisbonne
- MozCon, le 13 novembre à Londres
- Tech Show Paris, les 18 et 19 novembre à Paris
- SEODAY, le 19 novembre à Cologne
- Intelligence Marketing Day, le 24 novembre à Lyon
- SEOkomm, le 27 novembre à Salzbourg
Retrouvez tous les événements SEO, GEO et marketing digital, en France et à l'étranger, dans l'agenda d'Abondance.
Voir l'agenda completL’article "Événements SEO et marketing digital d’octobre 2026 : les 8 rendez-vous à ne pas manquer" a été publié sur le site Abondance.
-
Gamaredon et WebWorm : deux visages du cyberespionnage russe et chinois
À quoi ressemble concrètement une opération de cyberespionnage ? Derrière l’acronyme APT et les noms de groupes attribués par les chercheurs se trouvent des infrastructures, des outils, mais aussi des opérateurs humains dont les habitudes finissent parfois par transparaître.
Pour ce nouvel épisode d’INCYBER Voices, Mathieu Tartare, chercheur chez ESET, revient sur deux cas suivis par les équipes de l’éditeur : Gamaredon, associé à la Russie et particulièrement actif contre l’Ukraine, et WebWorm, groupe aligné sur les intérêts chinois dont l’activité a notamment été observée en Europe.
Ce deux cas prouvent surtout qu’il n’existe pas une méthode unique du cyberespionnage.
Pour en savoir plus, écoutez le premier épisode du podcast sur les APT.
Gamaredon : miser sur le volume et se renouveler sans cesse
Actif contre l’Ukraine depuis plus d’une décennie, Gamaredon se distingue notamment par l’intensité de son activité. En 2025, ESET a identifié 35 campagnes distinctes de spear phishing, principalement dirigées contre des institutions gouvernementales et militaires ukrainiennes.
Le principe repose moins sur des leurres grossiers que sur leur capacité à ressembler à des échanges parfaitement crédibles. Les attaquants peuvent s’appuyer sur de véritables documents officiels récupérés lors de compromissions antérieures, imiter des documents gouvernementaux ou encore usurper l’adresse d’un expéditeur. Dans certains cas, les courriels peuvent même provenir de comptes appartenant à des organisations préalablement compromises.
Autre caractéristique : le renouvellement extrêmement rapide de l’arsenal technique. ESET a notamment observé en 2025 plusieurs nouveaux scripts malveillants basés sur PowerShell.
L’objectif n’est pas nécessairement de produire systématiquement des outils extrêmement sophistiqués. Modifier régulièrement les malwares, les langages utilisés et désormais les chaînes d’infection permet de compliquer leur détection.
« Développer de nouveaux malwares, ce n’est pas suffisant pour contourner les détections », explique Mathieu Tartare. Gamaredon modifie donc aussi fréquemment les différentes étapes qui conduisent de l’infection initiale au déploiement de ses outils.
Une mécanique qui conduit le chercheur à reconnaître qu’on peut, « d’un certain point de vue », parler de cyberespionnage à la chaîne.
Cloudflare, Telegram, Discord, OneDrive : quand les services légitimes deviennent une infrastructure d’attaque
Gamaredon a également fait évoluer la manière dont il dissimule son infrastructure. Cloudflare ou les Microsoft Dev Tunnels peuvent par exemple permettre de masquer l’adresse IP réellement utilisée par les attaquants. Le groupe recourt aussi à une technique désormais bien connue des chercheurs : les dead drop resolvers. Plutôt que de faire directement appel au DNS pour retrouver l’adresse d’un serveur de commande et de contrôle, un malware peut consulter un message publié sur une plateforme légitime. Une fois déchiffré, celui-ci lui indique l’adresse du véritable serveur à contacter. Telegram, Reddit ou d’autres services accessibles publiquement peuvent ainsi devenir des intermédiaires dans une chaîne d’attaque. Et Gamaredon est loin d’être un cas isolé.
WebWorm : se fondre dans le trafic légitime
Avec WebWorm, changement de méthode et de terrain. Le groupe, aligné sur les intérêts chinois, a notamment été observé par ESET contre des cibles européennes. Sa particularité tient en partie à son utilisation d’outils parfaitement légitimes. Sur des serveurs compromis, les opérateurs peuvent par exemple installer SoftEther VPN afin de conserver un accès au réseau. Un logiciel VPN légitime risque moins d’être bloqué automatiquement qu’un malware clairement identifié. Une fois installé, il peut permettre aux attaquants de revenir dans le système d’information en empruntant un canal ressemblant à celui qu’utiliserait un administrateur ou un salarié à distance. WebWorm dispose toujours de ses propres portes dérobées. Mais certaines illustrent elles aussi ce brouillage croissant entre infrastructures légitimes et malveillantes.
EcoCrypt communique ainsi via Discord, tandis que GraphWorm s’appuie sur Microsoft Graph et OneDrive. Un serveur Discord peut alors se transformer en interface de commande : le malware s’y connecte, récupère les messages envoyés par les opérateurs et les traduit en actions sur la machine compromise.Les erreurs humaines racontent aussi l’attaque
Pour les chercheurs, ces communications constituent une source d’information particulièrement précieuse. Dans le cas de WebWorm, ESET a pu observer les commandes envoyées par les opérateurs et reconstituer une partie de leur activité. Les horaires de connexion donnent des indications sur leur fuseau horaire. La langue utilisée lors de tests peut fournir un autre indice. Les fautes de frappe ou les commandes répétées permettent même parfois de distinguer une action automatisée de celle d’un humain et d’évaluer son degré d’aisance technique. Aucun de ces éléments ne suffit cependant, à lui seul, à attribuer une opération. ESET croise différents indices : victimologie, horaires d’activité, infrastructures utilisées, configuration des serveurs, familles de malwares ou encore habitudes techniques. Le résultat n’est pas présenté comme une certitude absolue, mais avec un niveau de confiance faible, moyen ou élevé. Cette mécanique est d’autant plus importante que les groupes alignés sur les intérêts chinois partagent davantage certains outils et malwares entre eux, ce qui peut compliquer l’attribution.
Deux groupes, une même difficulté pour les défenseurs
Gamaredon et WebWorm ne fonctionnent donc pas de la même façon. Le premier privilégie notamment le volume, le spear phishing et un renouvellement rapide de ses outils et chaînes d’infection. Le second illustre particulièrement bien une autre tendance : l’utilisation de services légitimes pour se fondre dans l’activité normale d’un système d’information.
Pour les défenseurs, le problème est évident : impossible de bloquer indistinctement OneDrive, Discord ou les infrastructures cloud utilisées quotidiennement par les entreprises. Lorsqu’un détournement est identifié, la coopération avec les plateformes devient donc essentielle. Selon Mathieu Tartare, celles-ci peuvent fermer les serveurs, comptes ou ressources utilisés par les attaquants après leur signalement.
Les recherches permettent parfois aussi à ESET de découvrir des victimes qui ne sont pas clientes de l’entreprise. Elles sont alors alertées et peuvent être orientées vers des équipes de réponse à incident ou, lorsque cela est nécessaire, être contactées avec l’aide de CERT nationaux. Et la menace ne se limite pas aux ministères ou aux grandes institutions. Une organisation plus petite peut devenir une cible dès lors qu’elle détient un accès, une information ou un intérêt particulier pour les attaquants.
L’enseignement final de Mathieu Tartare est finalement beaucoup moins exotique que les techniques observées : se méfier du spear phishing, même lorsqu’un message paraît particulièrement crédible, et corriger les vulnérabilités connues des serveurs exposés.
En effet, derrière des infrastructures complexes et des groupes suivis depuis des années, des compromissions continuent de commencer par deux failles beaucoup plus ordinaires : un clic et un serveur qui n’a pas été patché.
Retranscription de l’épisode
Mélissa Périé-Betton : Bonjour à tous et bienvenue dans ce nouvel épisode d’InCyber Voices. Aujourd’hui, vous allez peut-être reconnaître sa voix puisque je retrouve Mathieu Tartare, chercheur chez ESET. On s’est parlé il y a quelques mois et, à l’époque, tu nous avais expliqué ce qu’était un groupe APT, mais aussi comment vous travaillez chez ESET pour suivre ces groupes et essayer de comprendre ce qui se cache derrière certaines opérations.
Cette fois, je te propose qu’on aille un peu plus loin. On va vraiment regarder comment ces groupes fonctionnent, analyser deux modes opératoires différents : d’abord celui de Gamaredon, qui est associé à la Russie, et WebWorm, qui est plutôt aligné sur les intérêts chinois.
Je vais commencer par une question très simple, Mathieu. Est-ce qu’il y a une méthode chinoise ? Est-ce qu’il y a une méthode russe ?
Mathieu Tartare : Alors oui, les écosystèmes sont beaucoup plus complexes que ça, mais en première lecture, on pourrait le dire. On voit qu’il y a des modes opératoires un peu différents entre les APT alignés avec la Russie et ceux alignés avec la Chine.
On peut voir différentes méthodes utilisées pour l’accès initial, pour l’exfiltration, et également différents implants être utilisés, partagés ou non. Donc, c’est clair qu’on voit des différences entre les groupes APT liés à la Chine et ceux liés à la Russie.
Après, encore une fois, on va aussi voir des différences entre les groupes au sein de ces ensembles. Mais en première lecture, oui, on peut voir des différences. On va voir, par exemple, les groupes russes faire un peu plus de spear phishing, de phishing ciblé. On va voir les groupes liés à la Chine faire beaucoup de compromissions de serveurs web en utilisant ce qu’on appelle des n-days, donc des vulnérabilités déjà connues, pour lesquelles il existe des correctifs, mais avec beaucoup de serveurs qui ne sont pas patchés. C’est quelque chose qu’on voit énormément auprès des groupes liés à la Chine, par exemple.
Mélissa Périé-Betton : Tu emploies le mot « groupe ». Peut-être qu’en préambule, parce que tout le monde n’a pas forcément écouté le premier épisode, tu peux rappeler ce qu’est un groupe APT ?
Mathieu Tartare : Comme on travaille du point de vue technique, on résume un groupe à un cluster d’activités. C’est-à-dire que, quand on parle de groupe, on ne parle pas nécessairement d’individus physiques. On va parler d’un cluster d’activités où l’on observe le mode opératoire utilisé. On peut presque utiliser les termes « groupe » et « mode opératoire » de façon interchangeable.
Mélissa Périé-Betton : Pour entrer dans le vif du sujet, je te propose qu’on commence par analyser le mode opératoire de Gamaredon. C’est un groupe qu’ESET suit depuis pas mal d’années, puisque vous lui avez consacré plusieurs rapports.
Pour le contexte, c’est un groupe actif contre l’Ukraine depuis au moins 2013, avant même l’annexion de la Crimée en 2014. Les autorités ukrainiennes le rattachent au 18e centre de sécurité de l’information du FSB. Qui se cache derrière Gamaredon ? Et pourquoi ce groupe occupe-t-il aujourd’hui une place particulière dans l’appareil cyberoffensif russe ?
Mathieu Tartare : Comme tu l’as dit, c’est un groupe qui a été attribué au FSB, au Centre 18 du FSB, basé à Sébastopol. C’est un groupe qui a été à l’origine constitué d’anciens membres des services de sécurité ukrainiens qui ont fait défection et qui sont passés du côté russe lors de l’annexion de la Crimée en 2014.
Ils ont été rattachés au Centre 18 du FSB et font théoriquement partie de sa division de cyberespionnage. Ce qui fait que Gamaredon a un rôle central dans la guerre en Ukraine, c’est que c’est un groupe extrêmement actif en Ukraine. En fait, c’est le plus actif.
Mélissa Périé-Betton : En 2025, vous avez identifié 35 campagnes distinctes de spear phishing, principalement contre des institutions gouvernementales et militaires ukrainiennes. Concrètement, quand un de ces mails arrive dans la boîte de réception d’une victime, à quoi ressemble-t-il ? Qu’est-ce qui pousse encore à cliquer alors que les utilisateurs sont plus ou moins formés, et probablement encore davantage dans ces organisations gouvernementales ?
Mathieu Tartare : Ça varie d’une campagne à l’autre, selon le type de document et le type de leurre utilisé. Mais souvent, on va avoir de vrais documents officiels qui ont été récupérés lors de précédentes compromissions ou par d’autres moyens, ou des documents qui ressemblent beaucoup à des documents tout à fait légitimes provenant, par exemple, d’organisations gouvernementales.
Il peut y avoir une image ou du texte flou et le document va, par exemple, demander d’activer les macros pour pouvoir exécuter du code.
Il existe tout un tas de techniques différentes, mais généralement, cela va ressembler à un document tout à fait légitime, souvent provenant d’une organisation gouvernementale ou d’une organisation qui fait affaire avec l’organisation ciblée.
On va également avoir soit l’adresse e-mail de l’expéditeur qui va être spoofée, c’est-à-dire truquée pour avoir l’air d’une adresse légitime, soit, dans le cas de certains groupes, des e-mails de spear phishing envoyés depuis de vraies organisations gouvernementales compromises par le passé. Les attaquants vont utiliser cet accès pour ensuite envoyer du spear phishing.
Mélissa Périé-Betton : Cela explique que ces campagnes trompent encore de nombreuses personnes. Une fois que la victime a cliqué et que l’attaquant a réussi à entrer, qu’est-ce que Gamaredon va chercher en priorité ? Des documents, des identifiants, des informations militaires ? Et comment progresse-t-il ensuite dans le système d’information de sa victime ?
Mathieu Tartare : On n’a pas toujours de visibilité sur ce qui est exfiltré ni nécessairement sur la façon dont le groupe progresse dans le réseau. C’est un groupe sur lequel on a une relativement bonne visibilité et qu’on bloque régulièrement au premier niveau de l’infection.
Comme ce n’est pas nous qui faisons la réponse à incident, on n’a pas nécessairement de visibilité sur le type de documents qui ont été volés. Je ne suis donc pas vraiment capable de répondre à cette question.
Mélissa Périé-Betton : Gamaredon se distingue aussi, de ce que j’ai compris, par la vitesse de renouvellement de ses outils. En 2025, vous avez identifié six nouveaux scripts malveillants basés sur PowerShell, dont cinq au premier trimestre. PowerShell est un outil d’administration et un langage de script Windows très répandu. Que traduit ce renouvellement permanent ?
Mathieu Tartare : Effectivement, Gamaredon est un groupe qui renouvelle son arsenal en permanence. Ils ont constamment de nouveaux implants. Tu mentionnais PowerShell : en fait, ils ne changent pas seulement d’implant ou de malware, mais également de langage utilisé pour les exécuter.
C’est un groupe vraiment très dynamique dans son développement de malwares. Souvent, c’est une technique utilisée pour essayer de contourner rapidement les protections antivirus. Vous développez plein de nouveaux malwares, avec plein de langages différents, et il y a des chances que vous puissiez contourner les détections les plus basiques en créant régulièrement de nouveaux malwares utilisant de nouvelles techniques.
Généralement, c’est donc fait pour essayer de contourner les défenses.
Mélissa Périé-Betton : On parle de plus en plus d’industrialisation du cybercrime. Avec ce renouvellement en masse, est-ce qu’on peut aussi parler de cyberespionnage à la chaîne ?
Mathieu Tartare : D’un certain point de vue, oui. Étant donné le nombre de victimes, ou en tout cas de cibles, le nombre d’implants et de campagnes de spear phishing déployés par Gamaredon, on peut un peu parler de cyberespionnage à la chaîne.
Cette approche industrielle peut aussi s’expliquer par différents facteurs et être simplement un choix opérationnel. Si ces méthodes fonctionnent, pourquoi se casser la tête avec des techniques plus sophistiquées ? Ils ciblent énormément d’organisations avec plusieurs implants différents.
Certains implants seront peut-être détectés, mais quand on voit la masse d’organisations ciblées, statistiquement, ils vont sûrement avoir du succès auprès de certaines organisations qui ne sont pas correctement protégées. On peut imaginer que, pour une agence de renseignement, les techniques de Gamaredon sont efficaces et suffisantes. Il n’y a donc pas nécessairement besoin d’avoir une approche moins bruyante.
Mélissa Périé-Betton : Justement, Gamaredon était auparavant réputé pour être assez peu discret. Mais le rapport montre qu’il cherche davantage à masquer son infrastructure. J’ai notamment noté l’utilisation de Cloudflare et des Microsoft Dev Tunnels, qui permettent à l’attaquant de cacher le véritable serveur depuis lequel il pilote son opération.
Mathieu Tartare : C’est quelque chose qu’on voit de plus en plus être utilisé par les groupes de cyberespionnage, mais aussi par les groupes de cybercrime : l’utilisation de services tout à fait légitimes pour masquer l’adresse IP originelle utilisée par les attaquants pour opérer leur serveur de commande et de contrôle.
C’est une technique couramment utilisée, en parallèle avec des services cloud totalement légitimes, afin de passer sous le radar.
Mélissa Périé-Betton : Tu parlais aussi des « dead drop resolvers ». Comment un simple message Telegram, quelque chose de très visible finalement, peut-il servir de point de rendez-vous entre le malware et les attaquants ?
Mathieu Tartare : Un dead drop resolver peut être, par exemple, un message Telegram ou un post sur Reddit. En gros, un post ou un message sur n’importe quelle plateforme en ligne peut être utilisé pour trouver l’adresse du C&C, donc du serveur de commande et de contrôle.
De la même manière qu’un malware va habituellement faire de la résolution via le DNS, qui est l’annuaire d’Internet, le malware peut se connecter à Telegram et récupérer un message chiffré. Une fois déchiffré, ce message donne l’adresse du véritable serveur.
Cela permet d’utiliser des services légitimes dans un premier temps pour résoudre l’adresse malveillante. Les attaquants n’ont pas besoin d’utiliser un nom de domaine pour résoudre l’adresse d’un serveur.
Ils peuvent encoder ou chiffrer l’adresse d’un serveur malveillant directement via Telegram, Reddit ou n’importe quel service en ligne. C’est une technique utilisée depuis très longtemps sur différents services, mais sa fréquence a augmenté. On la voit un peu plus fréquemment qu’il y a une dizaine d’années.
Mélissa Périé-Betton : Y a-t-il un autre trait spécifique à Gamaredon qui vous a particulièrement marqués dans vos recherches ?
Mathieu Tartare : Ce qui est intéressant chez Gamaredon, c’est que non seulement ils renouvellent régulièrement leurs malwares, mais ils renouvellent aussi régulièrement la chaîne d’infection, c’est-à-dire les différentes étapes, les différents malwares, les formats de fichiers ou les langages utilisés.
Ils ont compris qu’on ne les bloque pas uniquement en bloquant un seul malware. S’ils développent un nouveau malware pour contourner les détections, ça peut fonctionner, sauf qu’aujourd’hui beaucoup de détection comportementale est faite sur le comportement des malwares.
Ils ont donc compris qu’il fallait régulièrement changer leur comportement et leur chaîne d’infection. Quel que soit le malware utilisé, si c’est toujours la même chaîne d’infection et le même comportement pour se déployer chez la victime, cela finira par être bloqué par les détections comportementales.
Ce qui est intéressant actuellement, c’est que, puisqu’ils voient que développer de nouveaux malwares n’est pas suffisant pour contourner les détections, ils font désormais très attention à renouveler également très fréquemment leur chaîne d’infection.
Mélissa Périé-Betton : J’ai compris aussi qu’ils pouvaient coopérer avec d’autres groupes, notamment Turla, lui aussi associé au FSB, mais plus discret et plus sélectif dans ses cibles. Qu’est-ce que cette coopération nous dit de la manière dont ces groupes travaillent ensemble ?
Mathieu Tartare : C’est déjà quelque chose de rare à observer pour des groupes liés à la Russie. Il existe une compétition entre les services de renseignement russes qui fait qu’on ne s’attend pas nécessairement à beaucoup de collaborations.
Ici, il se trouve que les deux groupes ont été attribués au FSB. On a déjà vu Gamaredon collaborer avec InvisiMole.
Dans le cas de Turla et de Gamaredon, ils ont tous les deux été publiquement attribués au FSB. On a également pu observer cela pour le GRU, avec une collaboration entre Sandworm et UAC-0099, par exemple.
À ce stade, on voit plutôt des opérations qui se produisent à l’intérieur même des services, entre groupes du FSB ou entre groupes du GRU, mais pas nécessairement d’une agence à une autre, probablement parce que ces vieilles rivalités interservices existent encore.
Dans le cas de Gamaredon, InvisiMole et Turla, on a pu voir Gamaredon déployer ou redémarrer les malwares de Turla, ou déployer les malwares d’InvisiMole, uniquement sur un petit sous-ensemble de machines.
On peut imaginer que, dans le contexte de cette collaboration, certaines cibles sont particulièrement intéressantes et que Turla va alors prendre la main tandis que Gamaredon s’est occupé de l’accès initial. On ne voit pas Turla collaborer avec Gamaredon sur l’ensemble des victimes. On peut donc imaginer que cette coopération concerne certaines cibles d’intérêt.
Mélissa Périé-Betton : Je te propose qu’on change de mode opératoire et qu’on s’intéresse à WebWorm, un groupe aligné sur les intérêts chinois. Il s’est d’abord intéressé à l’Asie, puis vous avez observé une activité croissante en Europe. Vous avez notamment identifié des scans contre 56 cibles européennes dans des pays comme l’Espagne, la Belgique, la Hongrie ou la Serbie.
Quand on regarde l’ensemble de ces cibles, qu’est-ce qu’elles nous apprennent sur les objectifs du groupe ? Est-ce qu’un fil conducteur se dégage ?
Mathieu Tartare : En termes d’intention, c’est toujours compliqué de savoir quelles sont les intentions exactes des attaquants. Mais la liste de pays que tu viens de mentionner ne relève clairement pas du hasard.
WebWorm a, par exemple, récemment ciblé la Belgique. En Europe, c’est un pays assez central parce qu’il abrite plusieurs institutions internationales et de l’Union européenne. On se doute donc que la Chine cherche à observer de près les organisations gouvernementales basées en Belgique.
Au sein de l’Union européenne, les groupes liés à la Chine ciblent également fréquemment les représentations nationales auprès de l’UE. L’Europe est un très grand partenaire commercial de Pékin et beaucoup de partenariats tournent autour du projet des nouvelles routes de la soie, la Belt and Road Initiative ou BRI, dont l’objectif est d’élargir les corridors commerciaux de la Chine en direction de l’Europe.
On va donc avoir beaucoup de ciblages, par WebWorm mais aussi par d’autres groupes APT liés à la Chine, contre des intérêts liés aux nouvelles routes de la soie.
WebWorm a également ciblé l’Italie et la Serbie. Ce sont deux pays où la Chine a cultivé une influence particulière au cours des dix ou quinze dernières années, même si cela s’est un peu réduit avec l’Italie dernièrement. Pékin a notamment été un investisseur important en Italie et en Serbie.
On sait que les groupes APT ont tendance à surveiller ce que les gouvernements avec lesquels ils ont des intérêts financiers discutent.
Mélissa Périé-Betton : Leur façon de surveiller a également évolué. WebWorm utilise notamment des proxys, des VPN et des outils légitimes. Pourquoi des outils avec moins de fonctionnalités peuvent-ils aujourd’hui être plus difficiles à détecter ?
Mathieu Tartare : Parce que ce sont des outils légitimes. Très régulièrement, sur les serveurs qu’ils arrivent à compromettre, ils vont déployer SoftEther VPN, qui est un logiciel VPN tout à fait légitime.
Il est possible que les solutions de sécurité de l’organisation ciblée ne bloquent pas SoftEther VPN. Cela leur permet d’installer un VPN pour garder un accès au réseau de l’organisation et de s’y connecter comme un employé en télétravail qui accéderait à son organisation via un VPN.
Cela permet de rester complètement sous le radar.
Mélissa Périé-Betton : Quelle est la différence avec une porte dérobée ?
Mathieu Tartare : WebWorm déploie encore des portes dérobées. Ils ont toujours tout un jeu de malwares qui leur sont propres et exclusifs.
Une porte dérobée va souvent avoir davantage de fonctionnalités incluses dans son code pour effectuer tout un tas d’actions de façon simplifiée, avec, du point de vue de l’attaquant, un panneau de contrôle permettant de réaliser facilement ces actions.
Dans un contexte où l’on a déployé un VPN, il faut ensuite utiliser les commandes typiques qu’un administrateur utiliserait dans le réseau pour être capable de se propager, avant éventuellement de déployer une porte dérobée si l’attaquant estime que c’est possible sans qu’elle soit détectée.
Mélissa Périé-Betton : Ils développent justement encore des portes dérobées. Deux ont retenu mon attention : EcoCrypt, qui communique via Discord, et GraphWorm, qui utilise Microsoft Graph et OneDrive. Comment des services aussi banals que Discord ou OneDrive peuvent-ils devenir un canal de commande pour un groupe de cyberespionnage ?
Mathieu Tartare : De la même manière que les dead drop resolvers peuvent être utilisés pour cacher l’adresse des serveurs des attaquants, on peut utiliser Discord pour contrôler un malware simplement par l’intermédiaire de messages.
On peut détourner ce service légitime en ayant un malware qui se connecte comme un bot à Discord, voit passer les messages et les traduit en actions à réaliser chez la victime.
On peut imaginer tout un tas de services légitimes à travers lesquels on pourrait réaliser des actions qui seront ensuite relayées à la backdoor, à la porte dérobée.
Mélissa Périé-Betton : Et comment le chercheur distingue-t-il une activité malveillante d’une activité légitime ?
Mathieu Tartare : De notre point de vue, on va découvrir un malware qui se connecte à Discord. Comme on dispose des informations de connexion à Discord dans le malware, on peut se connecter au serveur et voir les messages passer. On voit alors très vite qu’il ne s’agit pas du tout d’une conversation normale et que ce sont des commandes qui sont passées au malware.
Mélissa Périé-Betton : Comment passe-t-on de l’analyse d’un malware à la lecture des commandes réellement envoyées par les opérateurs ? Et qu’est-ce qu’on trouve dans ces messages ? Vous avez notamment analysé 433 messages Discord.
Mathieu Tartare : Si le malware a accès à Discord ou à n’importe quel service cloud, il possède les identifiants nécessaires pour s’y connecter dans sa configuration. On peut donc les réutiliser pour se connecter à ces services. On ne va évidemment pas compromettre les services cloud : on utilise simplement les identifiants présents dans le malware.
Dans les messages, on peut par exemple observer les scans dont tu parlais. On a pu les voir à travers les commandes envoyées sur Discord par les attaquants. On pouvait voir qu’ils lançaient des commandes pour exécuter des outils de scan sur le réseau des victimes.
On va donc observer différents types de commandes pouvant être exécutées pour compromettre une victime ou chercher des informations.
Dans le cas de WebWorm, ce qui est intéressant, c’est qu’on a accès aux commandes par l’intermédiaire du serveur Discord, mais aussi à leur serveur d’exfiltration hébergé sur Amazon S3.
Dans le cas de certaines organisations compromises, qui n’étaient d’ailleurs pas nos clientes, on a pu voir des documents être exfiltrés et retrouver quelle organisation avait été compromise et quelles données avaient fuité.
Mélissa Périé-Betton : Depuis tout à l’heure, on parle de termes assez techniques, mais derrière ces opérations, il y a des humains. Que permettent de comprendre ces messages sur la manière dont travaillent les opérateurs ? Leurs horaires, leurs erreurs, leur niveau technique, voire leurs différents rôles ?
Mathieu Tartare : L’exemple des horaires de travail est très intéressant parce qu’il peut ajouter un point de données permettant de dire : « Ce groupe est potentiellement lié à la Chine parce qu’il a des horaires de travail qui correspondent à des horaires typiques d’un fuseau UTC+8 », qui correspond au fuseau horaire de la Chine.
On peut également voir si l’on a plutôt affaire à une organisation fonctionnant comme une start-up, avec des gens qui travaillent beaucoup en dehors des horaires de bureau, ou à des groupes plus institutionnels travaillant pendant les horaires de bureau.
On a aussi pu voir WebWorm tester ses serveurs Discord avant de les utiliser à des fins malveillantes et taper des messages utilisant, par exemple, des caractères en chinois simplifié. Cela nous donne un autre élément pour l’attribution.
Cela peut également nous indiquer si les attaques sont automatisées ou si ce sont effectivement des humains qui les réalisent. Parfois, on va voir des typos, des petites fautes de frappe. On va tout de suite comprendre que c’est un humain : il vient de réessayer trois fois la même commande, il s’est trompé trois fois, il a lancé la commande d’aide pour être sûr de ne pas se tromper, etc.
Cela nous renseigne sur le fait qu’on a affaire à un humain, mais également sur son niveau d’expérience. Est-il très technique ou non ? Comment va-t-il pivoter dans le réseau ?
Pour le niveau organisationnel, en revanche, c’est un peu plus compliqué. On ne voit pas qui est derrière le clavier et il est difficile d’inférer le mode d’organisation de ces groupes simplement à partir des messages observés sur Discord.
Mélissa Périé-Betton : Comment passe-t-on justement d’un message Discord à un élément permettant de reconnaître un groupe ? Peut-on attribuer une opération à 100 % ou reste-t-il toujours un doute ?
Mathieu Tartare : Il reste toujours un doute parce que beaucoup des artefacts sur lesquels on travaille sont contrôlés par l’attaquant et peuvent donc être falsifiés.
Généralement, nous n’utilisons pas nécessairement des pourcentages de certitude. On parle d’un niveau de confiance faible, moyen ou élevé pour notre attribution.
Dans le cas de WebWorm, on a un haut niveau de confiance parce qu’il y a une conjonction d’indicateurs.
Par exemple, ils ont une façon spécifique de configurer leur serveur SoftEther VPN. Ils ont une infrastructure réseau configurée d’une certaine manière et aiment beaucoup utiliser des services légitimes pour rester sous le radar.
On va donc avoir tout un tas d’éléments qui, à la fin, permettent d’attribuer une opération à WebWorm avec un haut niveau de confiance.
Ensuite, on va s’intéresser à l’alignement du groupe avec les intérêts d’un pays. On va utiliser la victimologie, les horaires de travail ou encore des informations sur la langue de l’attaquant.
Pour les groupes liés à la Chine, il faut aussi prendre en compte le fait qu’ils partagent beaucoup de malwares entre eux. Le simple fait d’observer certaines familles de malwares contre une organisation est donc très rarement suffisant pour attribuer une opération à un groupe.
Dans le contexte des groupes liés à la Russie, les collaborations sont moins importantes. Le malware de Turla, par exemple, ne va généralement pas être utilisé par Sednit, APT28. Cela devient donc un indicateur un peu plus fort.
Mélissa Périé-Betton : Il y a donc davantage de coopération entre les différents groupes APT chinois.
Mathieu Tartare : Oui, et cela complique beaucoup plus l’attribution.
Mélissa Périé-Betton : Même s’il nous manque le premier élément de la chaîne, celui qui permet d’identifier le point de départ d’une opération, on peut donc, en croisant suffisamment d’indices, reconstituer ce qui s’est passé et mener l’enquête.
Mathieu Tartare : Tout à fait. On peut imaginer une scène de crime où l’on ne sait pas par quelle porte est entré le criminel, mais où l’on dispose de tout un tas d’autres éléments permettant quand même de remonter jusqu’à lui.
Mélissa Périé-Betton : On a donc deux exemples assez représentatifs de groupes aujourd’hui très actifs. Mettons maintenant ces deux modes opératoires face à face.
D’un côté, Gamaredon lance beaucoup de campagnes et renouvelle rapidement ses outils. De l’autre, WebWorm construit des chaînes de proxys et cache ses communications dans des outils légitimes comme Discord. Qu’est-ce que ces deux approches disent de leurs objectifs respectifs ?
Mathieu Tartare : Dans le cas de Gamaredon, on voit que l’objectif est de compromettre le plus d’organisations possible en Ukraine, typiquement des organisations gouvernementales ou liées au secteur de la défense.
Dans le cas de WebWorm, actuellement, leurs objectifs semblent plutôt être de compromettre différentes organisations européennes.
Il y a quand même un point de similitude : actuellement, on voit WebWorm utiliser des campagnes de spear phishing, tout comme Gamaredon, mais pas du tout avec le même volume d’attaques.
L’objectif final reste compliqué à déterminer, sauf lorsqu’on est capable de voir ce que les attaquants exfiltrent. Dans le cas de groupes liés à la Chine ciblant des organisations européennes, cela peut avoir un lien avec les nouvelles routes de la soie ou, plus largement, avec les intérêts chinois en Europe.
Dans le cas de la Russie, on voit davantage l’objectif de gagner un avantage stratégique dans le contexte de la guerre en Europe.
La différence majeure qui nous informe sur leurs objectifs, c’est aussi que Gamaredon est observé exclusivement en Ukraine, tandis que WebWorm a été observé en Asie et également en Europe.
Mélissa Périé-Betton : Tous deux utilisent des services légitimes. Est-ce qu’il faut désormais considérer ces plateformes comme faisant partie de l’infrastructure du cyberespionnage d’État ?
Mathieu Tartare : Oui, je pense qu’il faut vraiment le prendre en compte. Et pas uniquement dans le cadre de l’espionnage d’État : il faut imaginer ces services comme une partie de l’infrastructure utilisée dans les cyberattaques en général.
Comme toute infrastructure, ils peuvent être utilisés par des attaquants à des fins malveillantes. Ici, ils sont utilisés pour essayer de rester sous le radar en s’appuyant sur des services tout à fait légitimes.
Mélissa Périé-Betton : Et comment les plateformes réagissent-elles lorsque vous leur signalez que des opérateurs utilisent leurs services pour des opérations malveillantes ?
Mathieu Tartare : Elles réagissent rapidement. On a affaire à de grosses organisations. Parfois, cela peut prendre un peu plus de temps, notamment pour trouver le contact de la bonne personne, mais généralement elles réagissent très rapidement.
Dans le cas de Discord, elles vont fermer le serveur utilisé. Si WebWorm utilise OneDrive, Microsoft peut fermer le compte OneDrive utilisé pour ces activités malveillantes.
C’est très important pour nous parce qu’on ne peut pas bloquer les adresses IP de ces services légitimes. On ne peut pas se permettre de bloquer OneDrive dans un réseau d’entreprise, par exemple. On peut bloquer certaines URL spécifiques, mais il est important que les plateformes interviennent.
Mélissa Périé-Betton : Tu disais tout à l’heure qu’il vous arrive de détecter des activités malveillantes touchant des entreprises qui ne sont pas clientes d’ESET. Dans ce cas-là, dans quelle mesure les accompagnez-vous ?
Mathieu Tartare : Dans le cadre de la recherche sur WebWorm dont on discute, l’analyse des logs et des commandes exécutées par les attaquants sur Discord nous a permis de découvrir de nouvelles victimes. L’analyse des serveurs d’exfiltration nous en a également fait découvrir d’autres.
Généralement, on les contacte. Ce sont souvent des organisations plutôt que des particuliers. On va être capable de contacter leur équipe de sécurité, de leur expliquer ce qui s’est passé, ce qui a été exfiltré lorsqu’il y a eu une exfiltration, et de les inviter à contacter une entreprise spécialisée dans la réponse à incident.
On leur donne toutes les informations nécessaires. Si ce ne sont pas des clients d’ESET, on peut par exemple leur envoyer un outil permettant de réaliser un scan préliminaire pour confirmer l’infection. Ensuite, généralement, on les redirige vers d’autres organisations pour la réponse à incident.
Lorsque la communication ne passe pas directement, il nous arrive également de demander l’aide de CERT nationaux. Ils peuvent nous aider à entrer en contact avec l’organisation ciblée et à nous assurer qu’elle nettoie correctement l’infection.
Mélissa Périé-Betton : Ce ne sont donc pas seulement des ministères ou de grandes institutions qui peuvent être visés. Cela peut aussi concerner une entreprise plus petite. Toutes ne sont probablement pas armées de la même manière pour réagir.
Mathieu Tartare : Cela dépend des pays. Tous n’ont pas le même niveau de maturité en matière de cybersécurité.
Parfois, on peut contacter une organisation qui ne va pas nécessairement savoir exactement quoi faire. Mais on la redirige vers des entreprises spécialisées dans la réponse à incident et tout va bien se passer.
Il faut garder en tête que toutes les organisations gouvernementales ne sont pas dotées de la même manière. C’est souvent une question de moyens, pas nécessairement de capacité technique.
De plus petites entreprises peuvent aussi être ciblées parce qu’elles ont des intérêts liés, par exemple, à la Belt and Road Initiative, aux nouvelles routes de la soie. Elles ne vont pas nécessairement avoir la bonne posture en matière de cybersécurité.
Mais généralement, quand on contacte les victimes et qu’on leur explique ce qui se passe, même si ce ne sont pas nos clients, elles sont très contentes d’être alertées lorsqu’on voit des documents être exfiltrés de leur organisation.
Mélissa Périé-Betton : Merci Mathieu. Avec ces deux exemples, on voit bien qu’il n’y a pas une seule façon de faire du cyberespionnage, même s’il existe évidemment des points communs.
Pour terminer, s’il y avait une chose que les organisations européennes devaient retenir, ce serait quoi selon toi ?
Mathieu Tartare : On est dans un contexte où le spear phishing est très régulièrement utilisé. Il faut donc être extrêmement vigilant vis-à-vis de campagnes qui peuvent être particulièrement convaincantes.
Et je mentionnais aussi le fait que beaucoup de groupes liés à la Chine compromettent des serveurs qui ne sont pas patchés. Il est très important de patcher les serveurs. On voit encore très souvent des organisations compromises parce que, par exemple, leur serveur mail Microsoft Exchange n’est pas patché alors que de nombreuses vulnérabilités connues peuvent être exploitées.
C’est vraiment quelque chose à ne pas négliger et qui reste encore beaucoup négligé.
Mélissa Périé-Betton : Merci beaucoup Mathieu. Je le reprécise pour ceux qui n’ont pas écouté le premier épisode : si vous voulez lire les rapports et en savoir plus sur les groupes APT, vous pouvez notamment consulter WeLiveSecurity, le blog d’ESET. Il y a énormément de ressources.
Merci beaucoup Mathieu pour cet éclairage et pour être entré dans le détail de ces deux groupes assez symboliques.
Mathieu Tartare : Avec grand plaisir.
Mélissa Périé-Betton : Merci à toi et à très bientôt. Merci d’avoir suivi cet épisode d’InCyber Voices. Si ça vous a plu, abonnez-vous et laissez-nous cinq étoiles.
The post Gamaredon et WebWorm : deux visages du <strong>cyberespionnage</strong> russe et chinois appeared first on INCYBER NEWS.
-
Samuel Bouron, sociologue: «Il y a une tension interne entre les coulisses du RN et sa devanture officielle»
Le chercheur, qui avait infiltré des groupes identitaires en 2010, peu de temps avant l’adhésion de Jordan Bardella au Front national, explique pourquoi les écrits antisémites du président du RN sont révélateurs «de la façon dont on se socialise en tant que militant à l’extrême droite». -
Lobbying toxique: une alliance d’industriels veut sauver la chimie en Europe à tout prix
La Commission européenne a créé une «alliance» chargée d’identifier les molécules jugées indispensables à l’industrie européenne et les sites à préserver pour les produire. Son but: soutenir leur production en Europe. Des ONG dénoncent un processus biaisé. -
«Affaire Bardella» : les médias français redécouvrent l’eau chaude
Le FN a changé de logo, mais son fond politique est resté identique. Et il faut vraiment être éditorialiste pour faire mine de le découvrir.
L’article «Affaire Bardella» : les médias français redécouvrent l’eau chaude est apparu en premier sur Contre Attaque.
-
Robotiser le geste irréversible : LUPIN DENTAL lève 15 millions d’euros pour ses robots dentaires
LUPIN DENTAL développe un système robotisé destiné à automatiser, sous la supervision d’un praticien, la préparation des dents pour les facettes esthétiques. La société montpelliéraine entre sur un marché encore émergent, où la promesse de précision se heurte à l’exigence de démontrer qu’un robot peut intervenir sur une dent naturelle sans compromettre un geste irréversible. …
L’article Robotiser le geste irréversible : LUPIN DENTAL lève 15 millions d’euros pour ses robots dentaires est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.