Timeline
Every post and feed across this instance
-
Comment recharger son passe Navigo avec son smartphone pour éviter les files d’attente ?
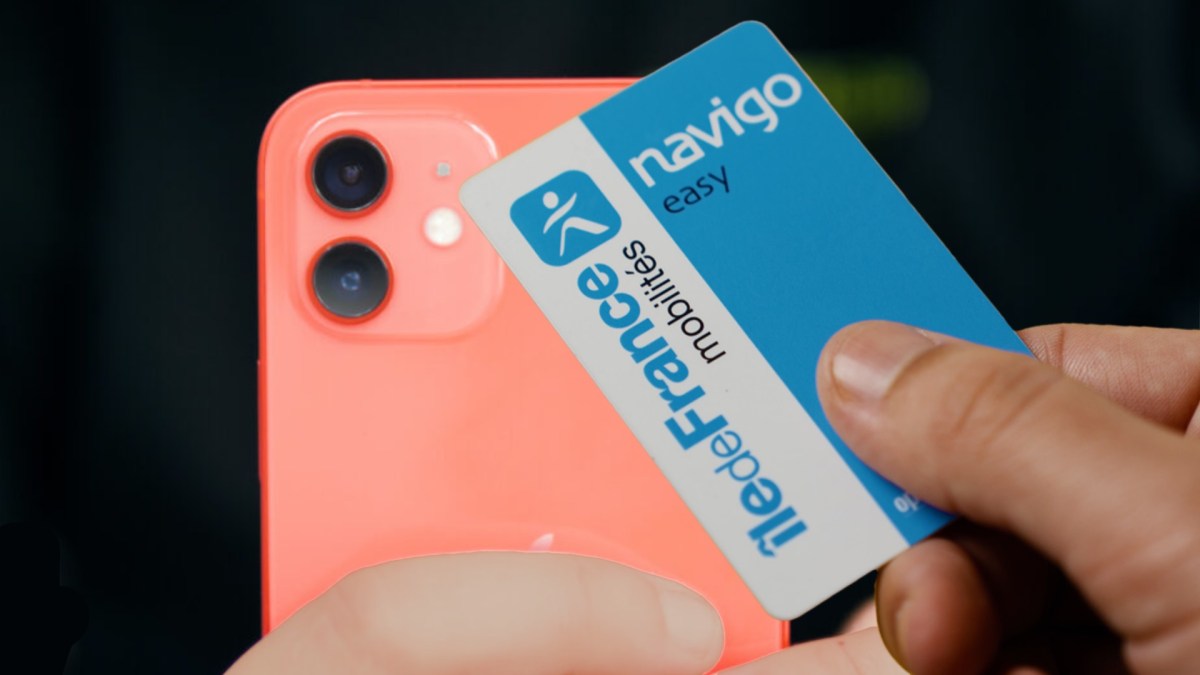
Dès le 20 du mois précédent, il est possible d'utiliser son smartphone pour renouveler son passe Navigo mensuel (et ainsi éviter la queue aux distributeurs de la RATP). Les personnes qui le souhaitent peuvent aussi créer un passe virtuel sur leur smartphone.
-
Fuite de données au laboratoire de l’Anssi et à la Dinum
L’Anssi a indiqué, le 30 septembre 2026, dans son point de situation REACTIV, qu’une vulnérabilité affectant une instance de Metabase avait entraîné des fuites de données touchant son laboratoire de recherche, la Direction interministérielle du numérique (Dinum) et QualiCharge.
En exploitant cette faille de l’outil de visualisation et d’analyse de données, les attaquants ont compromis 118 comptes du laboratoire d’innovation de l’Anssi, dont une trentaine appartenant à des utilisateurs externes. Ils ont dérobé des identifiants, des adresses e-mail, des mots de passe hachés et des données statistiques d’utilisation.
La vulnérabilité leur a également permis de compromettre deux instances Metabase de la Dinum, utilisées par les services publics ProConnect et Nuage-Public. Les attaquants ont exfiltré des informations relatives à des organismes publics : numéros SIREN et SIRET, données administratives, informations sur les budgets et les effectifs. Sont également concernées des métadonnées de contributions à des projets open source et des historiques de connexions anonymisés.
Les attaquants ont enfin compromis une instance Metabase de l’application QualiCharge, dédiée à la gestion des infrastructures de recharge des véhicules électriques. Ils y ont dérobé 102 000 sessions de recherche ainsi que les informations d’une centaine de comptes techniques.
The post Fuite de données au laboratoire de l’Anssi et à la Dinum appeared first on INCYBER NEWS.
-
Élection présidentielle au Brésil : le plus grand pays d'Amérique latine va-t-il basculer à l'extrême droite ?
-
La PlayStation 1 est de retour en briques : voici où précommander le set Lego (avec un cadeau offert)
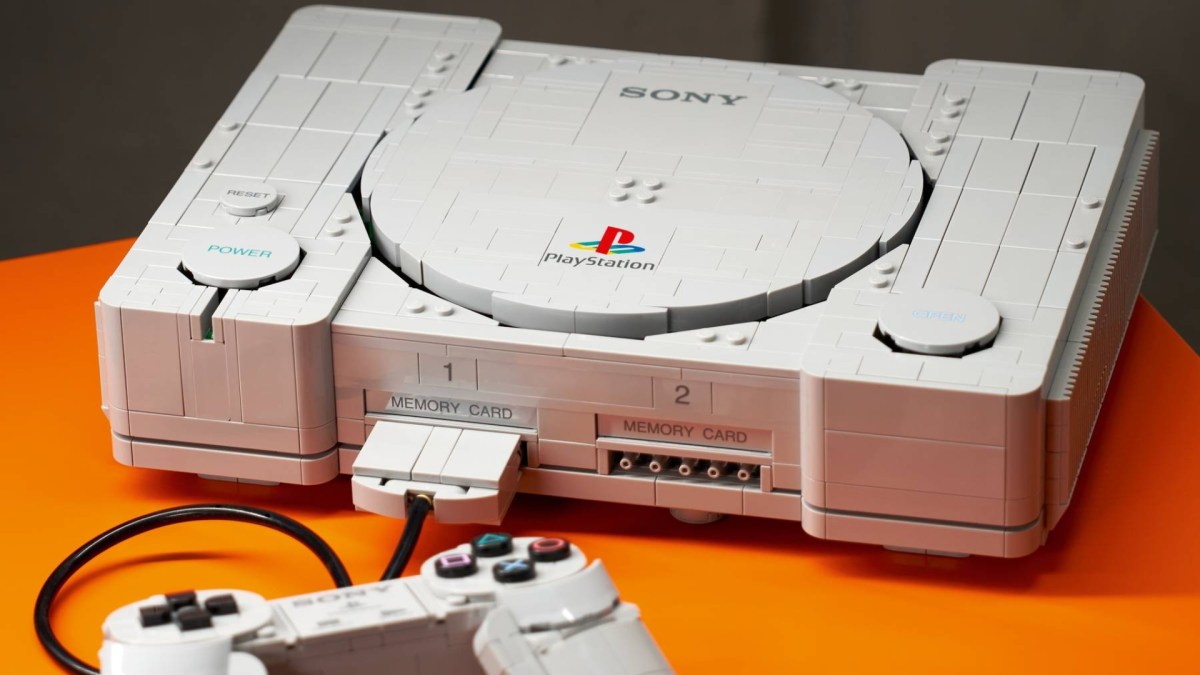
La première PlayStation revient en pièces détachées : 1 911 pièces Lego à monter soi-même. Le set Lego est disponible dès ce jeudi 1ᵉʳ octobre à 159,99 €, avec une figurine Astro Bot offerte pour son lancement. Voici où le commander et comment profiter du cadeau.
-
03/10 : mobilisation festive contre le Canon français
Les 23, 24 et 25 octobre prochains, le Canon français prévoit d'organiser trois banquets à la Filature de l'Isle, salle municipale de Perigueux. Depuis plusieurs mois, la mobilisation s'organise en Dordogne, et une grande mobilisation festive est organisé samedi 3 octobre à 11h devant la mairie de Périgueux.
- Initiatives / Manifs et rassemblements
À Bergerac, la contestation avait déjà contraint les organisateurs à déplacer leur événement. A Périgueux, malgré les interpellations et les premières mobilisations, le maire Michel (…) -
GenZ 212 : du Maroc à la France, ne pas laisser la mobilisation s’éteindre
Un an après le mouvement de contestation GenZ 212 au Maroc, les grandes manifestations se sont essoufflées et plusieurs centaines de personnes sont toujours détenues. Réunies à Paris le 27 septembre, quatre militantes marocaines installées en France racontent comment elles tentent de poursuivre la mobilisation depuis l’étranger, entre défense des détenus, liberté d’expression et crainte de la répression.
The post GenZ 212 : du Maroc à la France, ne pas laisser la mobilisation s’éteindre appeared first on Bondy Blog.
-
01/10 : rassemblement "Justice pour Djamel"
Le collectif « Justice pour Djamel », l'Assemblée des quartiers, avec le soutien de nombreux collectifs antiracistes et antifascistes, organisent un rassemblement place de la République à Paris ce jeudi 1er octobre à 18h.
- Solidarité / Violences
Plusieurs organisations de gauche et antiracistes, dont le NPA (Nouveau parti anticapitaliste), le collectif « Justice pour Adama », l'Action antifasciste Paris banlieues et Nous toutes 93 appellent à s'y joindre.
Pour rappel, le 31 août 2024, Djamel Bendjaballah a (…) -
« Si on doit partir, on ira où ? » La détresse des agriculteurs expropriés pour l'A412

Le tracé de l'autoroute A412, en Haute-Savoie, touche une trentaine de fermes, notamment de producteurs de lait de l'AOP reblochon de Savoie. Pour certaines d'entre elles, l'expropriation met à mal leur activité.
Lire la suite - Reportage / Photographies , Agriculture , Luttes , Autoroutes
Lully, Perrignier (Haute-Savoie), reportage
Lorsque l'on parcourt le tracé de l'A412, ce projet de bout d'autoroute de 16,5 kilomètres entre Machilly et Thonon-les-Bains, en Haute-Savoie, dont les travaux ont démarré début septembre, l'œil ricoche sur les taches blanches, brunes (…) -
A412 : les producteurs de reblochon savoyard expropriés pour une autoroute
Le tracé de l'autoroute A412, en Haute-Savoie, touche une trentaine de fermes, notamment de producteurs de lait de l'AOP reblochon de Savoie. Pour certaines d'entre elles, l'expropriation met à mal leur activité.
Lire la suite - Reportage / Photographies , Agriculture , Luttes , Autoroutes
Lully, Perrignier (Haute-Savoie), reportage
Lorsque l'on parcourt le tracé de l'A412, ce projet de bout d'autoroute de 16,5 kilomètres entre Machilly et Thonon-les-Bains, en Haute-Savoie, dont les travaux ont démarré début septembre, l'œil ricoche sur les taches blanches, brunes (…) -
« Si on doit partir, on ira où ? » La détresse des agriculteurs expropriés pour l'A412
Le tracé de l'autoroute A412, en Haute-Savoie, touche une trentaine de fermes, notamment de producteurs de lait de l'AOP reblochon de Savoie. Pour certaines d'entre elles, l'expropriation met à mal leur activité.
Lire la suite - Reportage / Photographies , Agriculture , Luttes , Autoroutes
Lully, Perrignier (Haute-Savoie), reportage
Lorsque l'on parcourt le tracé de l'A412, ce projet de bout d'autoroute de 16,5 kilomètres entre Machilly et Thonon-les-Bains, en Haute-Savoie, dont les travaux ont démarré début septembre, l'œil ricoche sur les taches blanches, brunes (…) -
ELEVENLABS valorisée 19,4 milliards d’euros : la bataille des agents vocaux entre dans les entreprises
Valorisée environ 19,4 milliards d’euros à l’occasion d’une opération de liquidité de 264 millions d’euros, ElevenLabs accélère sa mue. La société née de la synthèse vocale veut désormais devenir une plateforme d’agents capables de prendre en charge des interactions clients de bout en bout. Sa trajectoire met sous pression les spécialistes français de la téléphonie …
L’article ELEVENLABS valorisée 19,4 milliards d’euros : la bataille des agents vocaux entre dans les entreprises est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Lettre de Gino : "L'antifascisme n'est pas vaincu, il est une lutte constante"
Gino, dont l'extradition vient d'être confirmée, a adressé cette lettre à ses soutiens.
- Solidarité / Solidarité antifasciste, Gino -
« Xbox n’est pas à vendre » : la division gaming va mal, mais Asha Sharma se veut rassurante
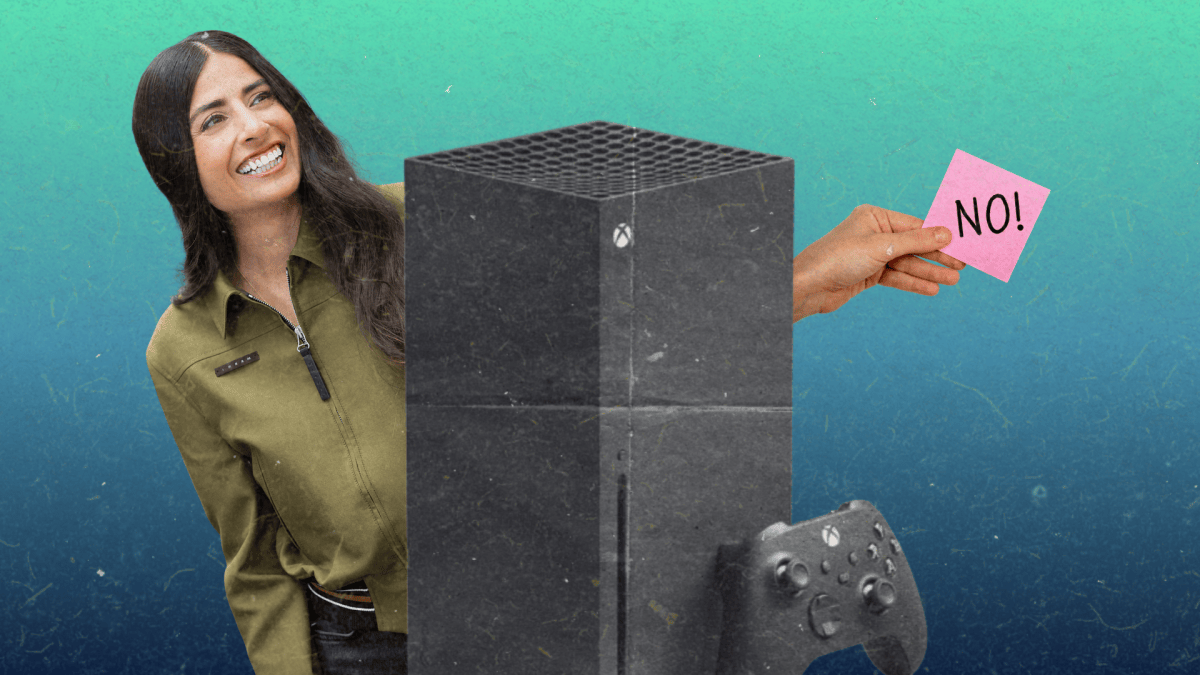
Les rumeurs d’une vente de Xbox circulent depuis des mois, et la patronne de la division vient de les démentir : non, Xbox n’est pas à vendre. Malgré les licenciements massifs et les importantes restructurations qui secouent la division jeux vidéo de Microsoft, Asha Sharma, CEO de Xbox, l’a affirmé au New York Times.
-
9-10/10 : AntifaFest #2
Organisé par Gasconha antifasciste
- Initiatives / Auch, Initiative culturelle, Rencontres et débats -
CTFreak - L'ordonnanceur de tâches pour toutes vos machines
-- Article en partenariat avec CTFreak --Sauvegarder un dossier sur un serveur, vérifier l'espace disque du PC du salon, relancer un service sur le NAS, et j'en passe... Chez moi ça se concrétise au travers de crontabs différents et de tâches planifiées Windows, et malheureusement, comme je n'ai pas toujours le nez dessus, le jour où l'une d'elles tombe en rade, bah je m'en rends compte des jours, voire des semaines plus tard... Heureusement, il existe un outil qui s'appelle CTFreak et qui permet de centraliser tout ça derrière une seule interface web !
CTFreak, c'est donc un ordonnanceur de tâches auto-hébergé, édité en solo par Jean-Yves Pellé, un développeur français, et cela depuis presque 4 ans. Vous l'installez chez vous, il se connecte à vos machines en SSH ou en WinRM, et il y exécute tout ce que vous lui demandez. C'est top parce que grâce à ça, il n'y a même rien à installer sur les machines pilotées.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
CTFreak vous propose ainsi 9 types de tâches à créer. La commande locale par exemple tourne sur la machine qui héberge CTFreak, et la commande distante fait la même chose mais sur un ensemble de machines de votre choix. Ensuite viennent les tâches de type scripts bash et PowerShell, les playbooks Ansible, les scripts SQL, ou encore les rapports SQL qui sortent de vrais tableaux et autres graphiques directement depuis vos bases de données (pratique pour illustrer vos rapports).
Il y a aussi la classique requête HTTP, pour taper sur une API ou vérifier qu'un site répond. Et surtout le "workflow", c'est-à-dire une tâche dont le boulot est d'en déclencher d'autres, en série ou en parallèle. Vous pouvez même imbriquer des workflows dans des workflows, si le cœur vous en dit, et surtout, si vous n'avez pas peur de vous y perdre.

Les neuf types de tâches proposés à la création, de la commande locale au rapport SQL
L'installation, c'est une minute chrono
Pour installer CTFreak, vous récupérez le binaire, vous le rendez exécutable, et c'est finito ! C'est un fichier unique de 56 Mo, sans la moindre dépendance, dispo en amd64 comme en arm64 (j'ai fait mes tests sur une Ubuntu 24.04 en ARM). Et il est également dispo en paquets Docker, Snap et Cloudron, mais ils tournent en bac à sable et n'embarquent pas Ansible, donc si les playbooks vous intéressent, restez sur le binaire. Comme l'URL de download se termine par l'architecture, pensez bien à remplacer
amd64pararm64si votre machine est en ARM.sudo curl -sL https://ctfreak.com/download/release/latest/linux/amd64 -o /usr/local/bin/ctfreak sudo chmod +x /usr/local/bin/ctfreak ctfreak runOuvrez ensuite
http://IP-du-serveur:6700et connectez vous avecadmin/ctfreak. Changez ce mot de passe tout de suite dans le menu Profile, et surtout n'exposez pas ce port sur Internet sans un reverse proxy devant. En effet, cette interface va bientôt contenir les accès de toutes vos machines.Ensuite pour en faire un service qui redémarre tout seul, copiez l'unité systemd de la doc d'installation dans
/etc/systemd/system/ctfreak.service, puis activez-la.sudo systemctl daemon-reload sudo systemctl enable --now ctfreakEt voilà, vous êtes prêts à commencer !
Votre première tâche planifiée
Tout se passe dans un projet, donc vous en créez un (j'ai appelé le mien Homelab), puis vous cliquez sur New task. Le plus simple pour commencer est la commande locale. Je lui ai collé une archive de mon dossier Documents, et coché Scheduled avec une expression cron pour 3h30 du matin.
tar -czf /home/korben/sauvegardes/documents-$(date +%F).tar.gz -C /home/korben DocumentsLe bouton Execute permet de lancer la tâche tout de suite, pour ne pas attendre 3h30 pour savoir si ça marche, et la page d'exécution affiche le statut, la durée et le journal complet. La fiche du projet vous montre ensuite les deux informations qui manquent toujours avec cron : 1/ quand est ce que la tâche est passée pour la dernière fois, et 2/ si elle s'est bien terminée.
Le PC Windows en machine distante
Là où ça devient intéressant, c'est quand vous ajoutez d'autres machines. Côté CTFreak il n'y a aucun agent à déployer, mais côté cible il faut quand même activer le serveur SSH intégré de Windows (ou WinRM, au choix) et installer PowerShell 7.2 ou plus récent, sans quoi les journaux d'erreur remonteront mal. Vous enregistrez ensuite le mot de passe ou la clé dans Credentials, vous déclarez la machine dans Nodes avec son OS, son IP et son identifiant, et le bouton Ping vous dira tout de suite si la connexion passe.
Ensuite vous créez une tâche de type Powershell Script, moi je l'ai planifiée tous les lundis à 8h. Le champ Node Set filter accepte ensuite des noms de machines, mais surtout des tags : j'ai mis
#windows, donc toute machine que je taguerai comme ça entrera dans la tâche sans que je la retouche. C'est bien fichu hein ?$libre = [math]::Round((Get-PSDrive C).Free / 1GB, 1) Write-Host "Espace libre sur C: $libre Go" if ($libre -lt 30) { Write-Error "Alerte : moins de 30 Go libres" ; exit 1 }
Le script PowerShell, l'expression cron du lundi matin et le filtre #windows qui trouve une machine
Et le journal qui remonte ensuite est vraiment complet. On y retrouve chaque ligne horodatée à la microseconde, la sortie du script, et le code de retour qui décide du statut. Ma machine Windows n'ayant que 22,1 Go de libre, la tâche a échoué comme prévu et s'est affichée en rouge dans la liste.

Le journal de l'exécution ratée : la sortie du script sur la machine distante, puis la sortie en erreur
Tout ce qu'il y a autour
Alors bien sûr, une tâche qui plante sans prévenir personne, ça ne sert pas à grand-chose. C'est pourquoi CTFreak permet d'envoyer des alertes sur Discord, Slack, Mattermost, Microsoft Teams, Telegram, ntfy ou par mail. Il peut même ouvrir directement un ticket dans GitHub, GitLab, Jira, Linear ou YouTrack quand un truc casse.
Dans l'autre sens, chaque tâche expose un webhook entrant, ce qui permet de la déclencher depuis un dépôt Git ou n'importe quel outil tiers, et une API REST complète fait pareil mais par script.
Le reste ensuite, c'est que du confort qui se découvre quand on utilise l'outil... Il y a par exemple une explorateur de fichiers qui parcourt vos machines depuis le navigateur, des calendriers qui empêchent une tâche de tomber un jour férié, ou encore la possibilité de partager vos projets entre équipe avec différents droits d'accès. L'authentification passe même par votre fournisseur OpenID Connect si vous en avez un.
Et les données dans tout ça ?
Hé bien elles restent bien au chaud dans un dossier avec une base SQLite dedans. C'est pratique parce que, si vous voulez sauvegarder votre ordonnanceur, il suffit juste de faire une copie de ce dossier.
Ce que la version gratuite ne fait pas
Maintenant, avant de vous lancer, sachez que l'édition gratuite vous limite à 8 tâches, avec 1 paramètre par tâche, 3 utilisateurs, 1 calendrier, 1 notificateur d'alerte et 1 notificateur de tickets. Surtout, elle n'exécute rien en parallèle. Vos tâches passent une par une, quel que soit le nombre de machines visées. Par contre, bonne nouvelle, le nombre de machines pilotées n'est bridé dans aucune édition. Vous pouvez donc déclarer 3 nœuds comme 50 sur la version gratuite, c'est le nombre de tâches qui limité dans la version gratuite, mais pas la taille de votre parc.
Autre chose à savoir aussi, c'est que les secrets (mots de passe...etc) sont stockés tels quels en clair dans la base SQLite. C'est bien indiqué dans la documentation, donc ce n'est pas une surprise, mais heureusement, y'a une commande qui permet de basculer tout ça en AES-256-GCM :
sudo systemctl stop ctfreak && ctfreak encrypt AES && sudo systemctl start ctfreakFaites-le, mais préférez quand même une clé SSH dédiée à un mot de passe de compte.
Côté tarifs, la page affiche l'édition Pro à 369 € la première année puis 299 €, la Business à 599 € puis 519 €, et la Sovereign à 899 € puis 799 € pour les environnements coupés d'Internet, le tout par instance.

Et si vous partez sur l'édition Pro, le code KORBEN15 vous fait 15 % de réduction sur la première année. Il est valable jusqu'au 31 octobre 2026 inclus.
Reste que pour du homelab, la version gratuite est téléchargeable ici et suffit largement pour se faire une idée.
-
Derrière les Dots, OPEN AI recadre ses prix
Pour sa quatrième conférence annuelle destinée aux développeurs, OpenAI a présenté les dots, ses agents personnels, de nouveaux outils de travail et un modèle moins coûteux. Si ces avancées élargissent ce que les utilisateurs peuvent déléguer à l’IA, elles rendent aussi plus pressante une question économique : comment financer une consommation de calcul qui augmente …
L’article Derrière les Dots, OPEN AI recadre ses prix est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Chaînes FAST : un vide juridique face à l’Arcom ?

L’acronyme FAST désigne la télévision en streaming gratuite financée par la publicité. Son principe imite la télévision linéaire classique. Toutefois, les coupures publicitaires durent moins longtemps. Aujourd’hui, aucune régulation n’encadre ces nouvelles chaînes. Elles connaissent pourtant une expansion fulgurante en France. En effet, des applications comme Molotov TV ou Pluto TV les proposent au public. Par ailleurs, les constructeurs les intègrent directement dans leurs téléviseurs connectés.
Les chaînes FAST : un angle mort de la classification légale de 1986
Historiquement, le législateur appréciait le droit de l’audiovisuel de manière binaire. D’abord, la télévision linéaire exploitait les fréquences hertziennes ou les réseaux câblés. Ensuite, la vidéo sur Internet restait strictement « à la demande » (SMAD).
La loi du 30 septembre 1986 fonde le droit audiovisuel français. Son article 2 classifie précisément les services de communication. Or, le décret du 22 juin 2021 impose des règles strictes aux SMAD. Ces plateformes valorisent obligatoirement les œuvres européennes. Elles financent aussi l’expression originale française (EOF).
Ainsi, ces quotas contraignent fortement les chaînes classiques (1). L’Arcom veille strictement au respect de ces règles. Ce système encourage la production audiovisuelle et cinématographique. Il soutient particulièrement les œuvres européennes et francophones.
Néanmoins, les chaînes FAST échappent totalement à cette classification et aux obligations liées à celle-ci. Ce format hybride combine un flux linéaire et une distribution exclusive par Internet (IP). Les chaînes FAST échappent aussi à la règlementation des SMAD.
L’inégalité réglementaire : l’exemption de facto des contraintes de diffusion
Un décret du 30 décembre 2021 « TNT » vient moderniser la télévision linéaire. Le gouvernement souhaitait équilibrer la concurrence avec les chaînes historiques. Il a donc révisé le cadre des chaînes distribuées hors TNT.
Ce texte distingue désormais les « services de cinéma » et les autres. Il précise également le calcul du chiffre d’affaires pour ces contributions. Cette réforme transposait la directive européenne SMA. Elle cherchait à simplifier le cadre et à garantir l’équité entre les acteurs. Elle devait aussi aider les diffuseurs historiques à exploiter leurs œuvres.
Cependant, cette quête d’équité a échoué. Le législateur a tout simplement oublié les chaînes FAST.
Plus tard, l’Arcom a validé deux conventions pour la société L’Équipe 24/24 (2). Le régulateur encadrait ainsi les services L’Équipe Live 1 et 2. Dès lors, l’Autorité a rattaché officiellement les chaînes FAST au décret CabSat du 30 décembre 2021.
L’inadaptation du régime CabSat : des seuils et des critères inatteignables
Le décret CabSat impose des contributions financières sous des conditions très strictes. D’abord, la chaîne doit réaliser plus de 5 millions d’euros de chiffre d’affaires. Ensuite, son audience doit dépasser 0,5 % de l’audience totale hors TNT.
À première vue, ces seuils semblent pertinents. Par exemple, la plateforme mondiale Pluto TV génère plus d’un milliard de dollars. Cependant, son siège social étranger la protège juridiquement. De plus, aucune micro-chaîne FAST individuelle n’atteint ces seuils nationaux. En outre, la loi de 1986 reste inapplicable. Finalement, le texte vise la chaîne individuelle au lieu de la plateforme globale. Cette erreur de ciblage permet aux chaînes FAST d’être en règle vis-à-vis de la loi.
Par conséquent, seules certaines chaînes FAST françaises signent une convention (3). Elles le font dès qu’elles dépassent 150 000 euros de revenus. Ce contrat encadre la publicité, le parrainage et le jeune public.
Les pouvoirs limités de l’Arcom face à des chaînes protégées par le droit commun du web
L’Arcom régule les acteurs audiovisuels en tant qu’autorité indépendante. L’institution dispose théoriquement de pouvoirs de sanction et de décision. Toutefois, une incompétence matérielle frappe le régulateur face aux chaînes FAST. En effet, le décret CabSat ne capture pas ces nouveaux flux. Dès lors, l’Arcom ne peut pas agir en vertu du principe de légalité. Elle ne peut qu’utiliser son pouvoir d’influence auprès du gouvernement. Par conséquent, le droit commun du web protège ces diffuseurs par défaut. Ce régime de la communication en ligne reste extrêmement souple.
Plan d’action
La direction générale des médias et des industries culturelles (4) a organisé une consultation publique. Ce processus permet au ministère de la Culture de constater l’essor des chaînes FAST et d’anticiper l’échéance de 2030 (5). Il prévoit « une révision profonde du modèle de régulation des services de télévision français ». Cette vision implique une distribution passant entièrement par Internet.
L’Arcom devra donc logiquement adapter sa méthode de contrôle. L’institution passera d’une régulation du tuyau de diffusion à une approche sur l’accès. Elle ciblera également l’audience globale de ces services.
Pour combler ce vide juridique, deux scénarios distincts se dessinent.
• Soit le législateur modifie directement la loi du 30 septembre 1986. L’État soumettrait ainsi les flux IP autonomes aux obligations culturelles. Ces chaînes FAST contribueraient alors à la création et au pluralisme. Leurs devoirs s’appliqueraient indépendamment de leur mode de distribution technique.
• Soit l’Union européenne fait d’abord évoluer la directive SMA. Le Parlement français transposerait ensuite ce texte dans son droit national. Cette seconde approche juridique ciblera directement les agrégateurs et les distributeurs. Dès lors, cette réglementation touchera les constructeurs de téléviseurs connectés. Les grandes applications hôtes de chaînes FAST appliqueront les mêmes règles. Dans ce cas, ces entreprises devront obligatoirement mettre en avant les œuvres européennes. Elles valoriseront aussi les chaînes d’information d’intérêt général sur leur interface. Enfin, elles contribueront financièrement selon leur chiffre d’affaires réalisé sur le territoire.Notes de bas de page :
- Arcom Les quotas à la télévision
- Arcom, Convention L’Equipe 2023
- Arcom, Création et régulation d’une chaîne télévisée
- Ministère de la Culture, communiqué de presse, 31 décembre 2021
- Ministère de la Culture, Consultation publique sur les perspectives de diffusion et de distribution des services de télévision en France au-delà de 2030, février 2025
Avec la collaboration de Caroline Plomhause, stagiaire, étudiante en L2 Droit à l’Université Paris I.
Marie Soulez
AvocateDirectrice du département
Propriété intellectuelle
L’article Chaînes FAST : un vide juridique face à l’Arcom ? est apparu en premier sur Lexing Avocats.
-
Législatives au Maroc : recomposition politique ou simple changement de couleurs ?
 Source : The Conversation France
-
Quand l'IA nuit à la santé des femmes
 Source : Axelle Magazine - Belgique
-
War, power games and impunity. I watched the farce that is the UN general assembly: what a tragedy, what a mess | Nesrine Malik
Ukraine, Iran, Palestine and Sudan: it has so many problems to confront and fails to do so. Seen up close, it is a study in stasis and decline
UN general assembly meetings are not usually riveting occasions. But this year’s encapsulated a world in flux and crisis, an international law and organisation structure that is falling apart, and a humanitarian order machine running hot. What unfolded was less a gathering for resolution and resolve than a display of showboating, frustration and fractiousness.
It was a snapshot for the history books of four huge destabilising conflicts for which there seems to be no means of, or interest in, resolution – Ukraine, Iran, Palestine and Sudan. Volodymyr Zelenskyy delivered an account of five years of Russian aggression: the staggering loss of life – hundreds of thousands killed on both sides – the porousness of the sanctions on Russia, the “madness” of it all. Donald Trump once again threatened to “annihilate” Iran if it did not make a deal, a promise that has now been made so many times its restating only reveals its hollowness. Iran’s president, Masoud Pezeshkian, responded in his own speech by saying that Iran has been the victim of US terrorism and aggression, and would defend itself with the “utmost strength”. The sole US delegation representative in the room walked out.
Nesrine Malik is a Guardian columnist
Continue reading... -
Manifestation statique Gilets Jaunes
Quand ?
Le 3 octobre de 14h30 à 19hOù ?
Place Edmond Michelet Place Edmond Michelet 75004 ParisManifestation Gilets Jaunes à partir de 14 h 30.
Ce sera une manifestation statique car la préfecture, au prétexte de manque d'effectif, proposait un cheminement sur trottoir, ce que nous avons refusé.
Dispersion 19:00
- Voir aussi resistance citoyenne
-
Discussion avec Bernard Friot
Quand ?
Le 4 octobre de 10h à 13hOù ?
Boissy-Saint-Léger Place de la Gare 94470Maison du marché de la ferme à Boissy Saint Léger
Nationalité et citoyenneté sont elles nécessairement indissociables ?
En s'appuyant sur les déjà-là communistes, Bernard Friot nous invitera à réfléchir et débattre sur la possibilité d'une extension des biens communs et de la sécurité sociale.
-
Discussion Bernard Friot
Quand ?
Le 4 octobre de 10h à 13hOù ?
Boissy-Saint-Léger Place de la Gare 94470Maison du marché de la ferme à Boissy Saint Léger
Nationalité et citoyenneté sont elles nécessairement indissociables ? En s'appuyant sur les déjà là Communistes Bernard Friot nous invitera à réfléchir et débattre sur la possibilité d'une extension des biens communs et de la sécurité sociale.
-
« La sécurité sociale de l'alimentation est un des plus enthousiasmant projet de société »
-
Soirée 'Tour d'horizon de la low-tech' (niveau première découverte)
Quand ?
Le 13 octobre à 19hOù ?
Le champ des possibles 93, boulevard Macdonald, 75019, ParisNous vivons dans des systèmes techniques en crise. Partout il est question de pénuries de matières premières, de pollutions monumentales, pour produire des marchandises qui font le tour du monde avant d'arriver, et à la fin, pour nous, une dépossession de chaque objet de notre quotidien. Au coeur du problème, des technologies complexes hyper-voraces en électricité et en pétrole.
Face à cette course à la high-tech, la low-tech promet un horizon bien plus respectueux de notre environnement et nous promet plus de prise en main et de liberté. Mais arrive-t-on bien à définir la low-tech ? Est-ce qu'un bol en argile modelé avec patience rentre dans la même catégorie qu'un vieux portable Nokia 3310 ? Quand certains vont jusqu'à parler de métropoles low-tech, on comprend qu'il y a une bataille en cours pour s'approprier le concept.
Nous tenterons de définir les low-tech, pourquoi elles représentent notre futur et comment elles sont revendiquées par plusieurs courants en France.
Niveau : première découverte, tout public.
Amenez de quoi alimenter un apéritif partagé !
-
Soirée 'Tour d'horizon la low-tech' (niveau première découverte)
Quand ?
Le 13 octobre à 19hOù ?
Le champ des possibles 93, boulevard Macdonald, 75019, ParisNous vivons dans des systèmes techniques en crise. Partout il est question de pénuries de matières premières, de pollutions monumentales, pour produire des marchandises qui font le tour du monde avant d'arriver, et à la fin, pour nous, une dépossession de chaque objet de notre quotidien. Au coeur du problème, des technologies complexes hyper-voraces en électricité et en pétrole.
Face à cette course à la high-tech, la low-tech promet un horizon bien plus respectueux de notre environnement et nous promet plus de prise en main et de liberté. Mais arrive-t-on bien à définir la low-tech ? Est-ce qu'un bol en argile modelé avec patience rentre dans la même catégorie qu'un vieux portable Nokia 3310 ? Quand certains vont jusqu'à parler de métropoles low-tech, on comprend qu'il y a une bataille en cours pour s'approprier le concept.
Nous tenterons de définir les low-tech, pourquoi elles représentent notre futur et comment elles sont revendiquées par plusieurs courants en France.
Niveau : première découverte, tout public.
Amenez de quoi alimenter un apéritif partagé !
-
Affaire des fiancés de Béziers: le procès vire au meeting politique, Bruno Retailleau en guest star
Robert Ménard a comparu mercredi 30 septembre devant le tribunal de Montpellier pour avoir refusé de marier un couple dont le fiancé, d’origine algérienne, faisait l’objet d’une obligation de quitter le territoire. Après trois ans d’instrumentalisation politique, le procureur a requis 7 500 euros d’amende. -
Découvrez les enquêtes publiques et projets d’aménagement en cours en Bretagne en octobre 2026
Des centaines d’enquêtes publiques sont organisées chaque année en Bretagne. Elles concernent des opérations susceptibles de porter atteinte à l’environnement. Bien souvent, les habitants en prennent connaissance trop tardivement. Chaque mois, la rédaction de Splann ! met en avant des projets d’aménagement du territoire, d’ouvrages et de travaux afin d’encourager le débat, la participation et la mobilisation citoyenne.
L’article Découvrez les enquêtes publiques et projets d’aménagement en cours en Bretagne en octobre 2026 est apparu en premier sur Splann ! | Premier média d'enquête indépendant en Bretagne.
-
Événements SEO et marketing digital d’octobre 2026 : les 8 rendez-vous à ne pas manquer
Ce qu'il faut retenir :
- Octobre 2026 compte huit événements SEO et marketing digital dans notre agenda, dont quatre en France, un au Royaume-Uni et trois en ligne.
- La semaine du 13 octobre en concentre cinq en quatre jours, du SEO Square au SEO & GEO Summit.
- Quatre événements sont gratuits : SEO Square, Marketing Digital Days, Fasterize Connect et Bizz & Buzz.
- Le code ABONDANCE20 donne 20 % de remise sur tous les billets du SEO & GEO Summit, les 15 et 16 octobre à Disneyland Paris.
- Le GEO et la visibilité dans les moteurs IA reviennent dans le programme de presque tous ces événements.
Le calendrier d'octobre 2026 en un coup d'œil
Cliquez sur le nom d'un événement pour accéder directement à sa présentation.
Dates Événement Lieu Prix 1er et 2 oct. Volcamp 2026 Clermont-Ferrand 99 € les deux jours 6 au 8 oct. One to One IA x Expérience Client Biarritz Sur invitation 8 et 9 oct. brightonSEO Brighton (Royaume-Uni) Dès 580 £ HT 13 et 14 oct. SEO Square En ligne Gratuit 13 au 15 oct. Marketing Digital Days En ligne Gratuit 13 au 15 oct. Fasterize Connect En ligne Gratuit 13 au 15 oct. Bizz & Buzz 7 villes d'Alsace Gratuit 15 et 16 oct. SEO & GEO Summit Disneyland Paris -20 % avec ABONDANCE20 Volcamp 2026, les 1er et 2 octobre à Clermont-Ferrand
 1er et 2 octobreHall 32, Clermont-FerrandEn présentiel99 € les deux jours
Volcamp est la conférence tech de Clermont-Ferrand, organisée depuis 2020 par l'association Geek&Terroir. Elle intéresse aussi les équipes search : les développeurs y montrent comment ils travaillent avec les agents IA, les navigateurs headless ou les LLM, des sujets qui finissent par arriver sur nos sites.
L'édition 2026 réunit 64 intervenants sur quatre espaces, avec des workshops de deux heures pour mettre les mains dans le code. Elle commence aujourd'hui, et le pass du vendredi seul coûte 55 €.
Les sessions qui ont retenu notre attention
- Profiler les bots comme un ailier analyse une mêlée, par Guenaelle De Julis
- MCP UI, React et LLM : comment créer son app dans Claude et ChatGPT, par Mathieu Mure et Mickael Alves
- Sécurité des LLM : comprendre les risques pour mieux s'en protéger, par Nicolas Foussard
One to One IA x Expérience Client, du 6 au 8 octobre à Biarritz
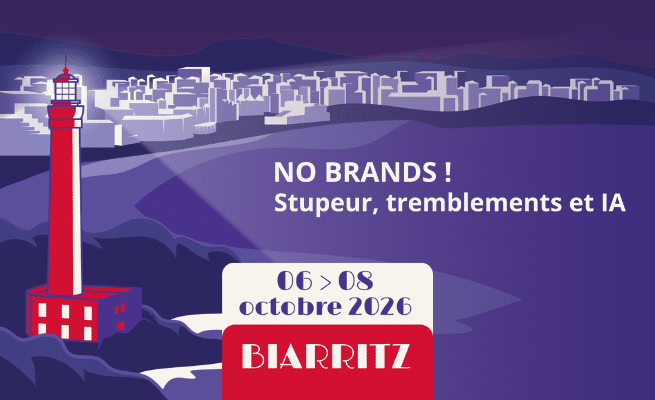 Du 6 au 8 octobreLe Bellevue et le Casino, BiarritzEn présentielSur invitation
Depuis 2014, One to One réunit à Biarritz des décideurs marketing et digital et leurs fournisseurs de solutions. Chaque participant arrive avec un agenda de rendez-vous d'affaires de 30 minutes fixé à l'avance, complété par une trentaine de conférences et deux soirées.
Le fil rouge de 2026, « NO BRANDS ! Stupeur, tremblements et IA », rejoint une question que se posent beaucoup de SEO en ce moment : comment rester visible et désirable quand un agent ou un moteur choisit à la place du client ? L'événement est réservé aux professionnels invités, l'invitation se demande sur le site.
Les sessions qui ont retenu notre attention
- Conférence d'ouverture « NO BRANDS », avec Maya Noël (France Digitale) et Matthieu Stefani, mardi 6 octobre à 12h
- L'IA redessine les parcours d'achat, keynote Amazon Ads avec Shiseido, le Groupe SEB et Boulanger, mercredi 7 octobre à 16h
- Récits de marque : comment rester désirable quand l'IA sait tout produire ?, avec Rodolphe Pachot (Generali), jeudi 8 octobre à 10h
brightonSEO, les 8 et 9 octobre à Brighton
 8 et 9 octobreBrighton Centre, Royaume-UniEn présentiel, en anglaisÀ partir de 580 £ HT
brightonSEO se présente comme la plus grande conférence de search marketing au monde : plus de 4 500 participants et 190 intervenants, avec des conférences de 20 minutes sur six scènes en parallèle. Chacun compose son parcours entre SEO technique, recherche IA, contenu, relations presse digitales et mesure.
Cette édition fête les dix ans de l'événement au Brighton Centre et inclut MeasureFest, consacré à l'analytics. Côté francophone, Julien Deneuville anime la masterclass Advanced Technical SEO le jeudi, et Myriam Jessier donne la formation Fundamentals of GEO la veille, le mercredi 7 octobre (en option).
Les sessions qui ont retenu notre attention
- How to Engineer Your Brand Into the Memory Layer of Every LLM, keynote de clôture de Ross Simmonds, vendredi 9 octobre à 17h
- Adding Claude Code to Your Search Marketing Toolkit, par Ann Stanley
- Google Search Console Big Query Export, par Charles Meaden (MeasureFest)
Du 13 au 16 octobre, cinq événements se chevauchent
Trois d'entre eux se suivent en ligne, depuis votre bureau. Marketing Digital Days et Fasterize Connect proposent des replays : vous pouvez suivre en direct les sessions qui comptent le plus pour vous, puis rattraper les autres avant de partir au SEO & GEO Summit.
SEO Square, les 13 et 14 octobre en ligne
 13 et 14 octobreEn ligneDe 9h15 à 17h50Gratuit
Le SEO Square est l'événement en ligne de Semji, suivi par plus de 5 000 participants. Sa 11e édition a pour thème « Du SEO au GEO : piloter sa visibilité à l'ère des moteurs IA », avec 14 conférences sur deux jours.
La table ronde du mardi apporte le regard des annonceurs, souvent absent de ce type d'événement : Véronique Duong y réunit les responsables SEO de DocuSign, du Groupe SEB, d'ADEO et du Groupe Dubreuil autour d'une question simple, faut-il encore investir dans le trafic organique ?
Les sessions qui ont retenu notre attention
- Search à l'ère de l'IA : les grandes tendances qui redéfinissent les règles du jeu, par Fabrice Canel, mardi 13 octobre à 9h15
- Comment mesurer sa visibilité dans l'AI Search ?, par Juliette Bègue (Ahrefs France), mardi 13 octobre à 16h
- 12 tendances AI Search après 2 ans d'AI Overviews et AI Mode aux États-Unis, par Karine Abbou, mercredi 14 octobre à 9h15
Marketing Digital Days, du 13 au 15 octobre en ligne
 Du 13 au 15 octobreEn ligne18 webinaires de 45 minGratuit, avec replays
Pour la 6e édition de ses Marketing Digital Days, l'agence CyberCité a retenu le thème « Exister au-delà du clic : repenser la performance digitale à l'ère du zéro clic et de l'IA ». Le programme compte 18 webinaires de 45 minutes sur trois jours, avec ses experts et ceux de TimeOne, redirection.io, Meteoria et Channable.
Chaque session est disponible en replay, ce qui permet de suivre en direct celles qui concernent votre poste et de rattraper les autres ensuite.
Les sessions qui ont retenu notre attention
- Arrêtez de subir votre passé : auditez votre empreinte numérique pour survivre au GEO, par Sofiane Bairouk et Julien Petitot, mercredi 14 octobre à 11h
- Comment analyser et optimiser sa visibilité dans Google AI Overviews ?, par Idriss Khouader (Meteoria), jeudi 15 octobre à 13h30
- Comment rendre un site pleinement exploitable par les robots d'IA ?, par Xavier Lacot (redirection.io), jeudi 15 octobre à 15h30
Fasterize Connect, du 13 au 15 octobre en ligne
 Du 13 au 15 octobreEn ligne5 webinaires de 45 minGratuit, avec replays
Fasterize organise cinq webinaires gratuits avec des marques qui ont déjà mis l'IA au travail sur leur acquisition. Castorama présente son plan d'action AI Search et ses premiers résultats sur 18 univers produits, et TERACT raconte comment Jardiland et Gamm vert ont mis en ligne 1 000 nouvelles pages par enseigne grâce à une boucle agentique, avec une validation humaine aux étapes clés.
Stéphane Rios, CEO de Fasterize, y présente aussi le Digital Experience Index 2027, une analyse des sites les plus visités de France face aux usages des moteurs, des LLM et des agents.
Les sessions qui ont retenu notre attention
- Comment Castorama se prépare aux nouveaux parcours de recherche et d'achat à l'ère de l'IA, mardi 13 octobre à 11h
- Black Friday, Noël, soldes : comment AI Overviews redistribue visibilité, trafic et revenu, par Jérémy Lacoste (Eskimoz), mercredi 14 octobre à 14h
- De la demande au revenu, comment l'IA agentique permet de passer à l'échelle, par Léa Savonitti (TERACT), jeudi 15 octobre à 11h
Bizz & Buzz, du 13 au 15 octobre en Alsace
 Du 13 au 15 octobre7 villes, de Mulhouse à StrasbourgEn présentielGratuit, sur inscription
Le festival du numérique de la CCI Alsace Eurométropole propose plus de 80 conférences gratuites sur trois jours, dans sept villes alsaciennes. Le programme s'adresse d'abord aux entreprises du territoire, avec une approche très concrète du digital.
Si vous venez pour le search, visez le jeudi 15 octobre à Strasbourg, sur la presqu'île Malraux : la journée réunit Google et l'IA, la visibilité dans ChatGPT et les campagnes Google et Meta Ads.
Les sessions qui ont retenu notre attention
- Google Search et IA : quels leviers méritent vraiment votre budget ?, jeudi 15 octobre à 9h, Strasbourg
- Comment (enfin) devenir visible sur ChatGPT et les IA, la méthode prouvée par la data, jeudi 15 octobre à 9h50, Strasbourg
- Gagner sa place dans le search IA des deux côtés de la frontière, jeudi 15 octobre à 11h40, Strasbourg
SEO & GEO Summit, les 15 et 16 octobre à Disneyland Paris
 15 et 16 octobreDisney's Hotel New York, ChessyEn présentielCode ABONDANCE20 : -20 %
Le SEO Summit s'élargit cette année au GEO et à l'acquisition, et s'installe pour deux jours au Disney's Hotel New York - The Art of Marvel. Le programme compte une cinquantaine de conférences réparties sur cinq salles, de 9h à 17h20.
Les sujets IA y occupent une large place : mesure du trafic des agents, marques recommandées par ChatGPT, GEO déployé à l'échelle d'un groupe international. Vous retrouvez le programme complet, salle par salle, dans notre article consacré au SEO & GEO Summit 2026.
Avec le code ABONDANCE20, vous bénéficiez de 20 % de remise sur tous les types de billets.
Les sessions qui ont retenu notre attention
- Refonte e-commerce full IA : 60 000 € économisés sans sacrifier le SEO, par Mathieu Chapon et Félix Nicolon (Peak Ace x e-fumeur), jeudi 15 octobre à 11h
- Le copywriting SEO à l'ère de l'IA générative : reprendre la main sur la création éditoriale, par Syphaïwong Bay (Assonance), jeudi 15 octobre à 16h50
- Comment Nissan a structuré le GEO à l'échelle mondiale, par Luca Fancello (Qwairy), vendredi 16 octobre à 9h
Les événements de novembre 2026 déjà dans l'agenda
Novembre se passe surtout à l'étranger, avec deux rendez-vous en France. Voici les dates à noter dès maintenant :
- Web Summit, du 9 au 12 novembre à Lisbonne
- MozCon, le 13 novembre à Londres
- Tech Show Paris, les 18 et 19 novembre à Paris
- SEODAY, le 19 novembre à Cologne
- Intelligence Marketing Day, le 24 novembre à Lyon
- SEOkomm, le 27 novembre à Salzbourg
Retrouvez tous les événements SEO, GEO et marketing digital, en France et à l'étranger, dans l'agenda d'Abondance.
Voir l'agenda completL’article "Événements SEO et marketing digital d’octobre 2026 : les 8 rendez-vous à ne pas manquer" a été publié sur le site Abondance.
-
Gamaredon et WebWorm : deux visages du cyberespionnage russe et chinois
À quoi ressemble concrètement une opération de cyberespionnage ? Derrière l’acronyme APT et les noms de groupes attribués par les chercheurs se trouvent des infrastructures, des outils, mais aussi des opérateurs humains dont les habitudes finissent parfois par transparaître.
Pour ce nouvel épisode d’INCYBER Voices, Mathieu Tartare, chercheur chez ESET, revient sur deux cas suivis par les équipes de l’éditeur : Gamaredon, associé à la Russie et particulièrement actif contre l’Ukraine, et WebWorm, groupe aligné sur les intérêts chinois dont l’activité a notamment été observée en Europe.
Ce deux cas prouvent surtout qu’il n’existe pas une méthode unique du cyberespionnage.
Pour en savoir plus, écoutez le premier épisode du podcast sur les APT.
Gamaredon : miser sur le volume et se renouveler sans cesse
Actif contre l’Ukraine depuis plus d’une décennie, Gamaredon se distingue notamment par l’intensité de son activité. En 2025, ESET a identifié 35 campagnes distinctes de spear phishing, principalement dirigées contre des institutions gouvernementales et militaires ukrainiennes.
Le principe repose moins sur des leurres grossiers que sur leur capacité à ressembler à des échanges parfaitement crédibles. Les attaquants peuvent s’appuyer sur de véritables documents officiels récupérés lors de compromissions antérieures, imiter des documents gouvernementaux ou encore usurper l’adresse d’un expéditeur. Dans certains cas, les courriels peuvent même provenir de comptes appartenant à des organisations préalablement compromises.
Autre caractéristique : le renouvellement extrêmement rapide de l’arsenal technique. ESET a notamment observé en 2025 plusieurs nouveaux scripts malveillants basés sur PowerShell.
L’objectif n’est pas nécessairement de produire systématiquement des outils extrêmement sophistiqués. Modifier régulièrement les malwares, les langages utilisés et désormais les chaînes d’infection permet de compliquer leur détection.
« Développer de nouveaux malwares, ce n’est pas suffisant pour contourner les détections », explique Mathieu Tartare. Gamaredon modifie donc aussi fréquemment les différentes étapes qui conduisent de l’infection initiale au déploiement de ses outils.
Une mécanique qui conduit le chercheur à reconnaître qu’on peut, « d’un certain point de vue », parler de cyberespionnage à la chaîne.
Cloudflare, Telegram, Discord, OneDrive : quand les services légitimes deviennent une infrastructure d’attaque
Gamaredon a également fait évoluer la manière dont il dissimule son infrastructure. Cloudflare ou les Microsoft Dev Tunnels peuvent par exemple permettre de masquer l’adresse IP réellement utilisée par les attaquants. Le groupe recourt aussi à une technique désormais bien connue des chercheurs : les dead drop resolvers. Plutôt que de faire directement appel au DNS pour retrouver l’adresse d’un serveur de commande et de contrôle, un malware peut consulter un message publié sur une plateforme légitime. Une fois déchiffré, celui-ci lui indique l’adresse du véritable serveur à contacter. Telegram, Reddit ou d’autres services accessibles publiquement peuvent ainsi devenir des intermédiaires dans une chaîne d’attaque. Et Gamaredon est loin d’être un cas isolé.
WebWorm : se fondre dans le trafic légitime
Avec WebWorm, changement de méthode et de terrain. Le groupe, aligné sur les intérêts chinois, a notamment été observé par ESET contre des cibles européennes. Sa particularité tient en partie à son utilisation d’outils parfaitement légitimes. Sur des serveurs compromis, les opérateurs peuvent par exemple installer SoftEther VPN afin de conserver un accès au réseau. Un logiciel VPN légitime risque moins d’être bloqué automatiquement qu’un malware clairement identifié. Une fois installé, il peut permettre aux attaquants de revenir dans le système d’information en empruntant un canal ressemblant à celui qu’utiliserait un administrateur ou un salarié à distance. WebWorm dispose toujours de ses propres portes dérobées. Mais certaines illustrent elles aussi ce brouillage croissant entre infrastructures légitimes et malveillantes.
EcoCrypt communique ainsi via Discord, tandis que GraphWorm s’appuie sur Microsoft Graph et OneDrive. Un serveur Discord peut alors se transformer en interface de commande : le malware s’y connecte, récupère les messages envoyés par les opérateurs et les traduit en actions sur la machine compromise.Les erreurs humaines racontent aussi l’attaque
Pour les chercheurs, ces communications constituent une source d’information particulièrement précieuse. Dans le cas de WebWorm, ESET a pu observer les commandes envoyées par les opérateurs et reconstituer une partie de leur activité. Les horaires de connexion donnent des indications sur leur fuseau horaire. La langue utilisée lors de tests peut fournir un autre indice. Les fautes de frappe ou les commandes répétées permettent même parfois de distinguer une action automatisée de celle d’un humain et d’évaluer son degré d’aisance technique. Aucun de ces éléments ne suffit cependant, à lui seul, à attribuer une opération. ESET croise différents indices : victimologie, horaires d’activité, infrastructures utilisées, configuration des serveurs, familles de malwares ou encore habitudes techniques. Le résultat n’est pas présenté comme une certitude absolue, mais avec un niveau de confiance faible, moyen ou élevé. Cette mécanique est d’autant plus importante que les groupes alignés sur les intérêts chinois partagent davantage certains outils et malwares entre eux, ce qui peut compliquer l’attribution.
Deux groupes, une même difficulté pour les défenseurs
Gamaredon et WebWorm ne fonctionnent donc pas de la même façon. Le premier privilégie notamment le volume, le spear phishing et un renouvellement rapide de ses outils et chaînes d’infection. Le second illustre particulièrement bien une autre tendance : l’utilisation de services légitimes pour se fondre dans l’activité normale d’un système d’information.
Pour les défenseurs, le problème est évident : impossible de bloquer indistinctement OneDrive, Discord ou les infrastructures cloud utilisées quotidiennement par les entreprises. Lorsqu’un détournement est identifié, la coopération avec les plateformes devient donc essentielle. Selon Mathieu Tartare, celles-ci peuvent fermer les serveurs, comptes ou ressources utilisés par les attaquants après leur signalement.
Les recherches permettent parfois aussi à ESET de découvrir des victimes qui ne sont pas clientes de l’entreprise. Elles sont alors alertées et peuvent être orientées vers des équipes de réponse à incident ou, lorsque cela est nécessaire, être contactées avec l’aide de CERT nationaux. Et la menace ne se limite pas aux ministères ou aux grandes institutions. Une organisation plus petite peut devenir une cible dès lors qu’elle détient un accès, une information ou un intérêt particulier pour les attaquants.
L’enseignement final de Mathieu Tartare est finalement beaucoup moins exotique que les techniques observées : se méfier du spear phishing, même lorsqu’un message paraît particulièrement crédible, et corriger les vulnérabilités connues des serveurs exposés.
En effet, derrière des infrastructures complexes et des groupes suivis depuis des années, des compromissions continuent de commencer par deux failles beaucoup plus ordinaires : un clic et un serveur qui n’a pas été patché.
Retranscription de l’épisode
Mélissa Périé-Betton : Bonjour à tous et bienvenue dans ce nouvel épisode d’InCyber Voices. Aujourd’hui, vous allez peut-être reconnaître sa voix puisque je retrouve Mathieu Tartare, chercheur chez ESET. On s’est parlé il y a quelques mois et, à l’époque, tu nous avais expliqué ce qu’était un groupe APT, mais aussi comment vous travaillez chez ESET pour suivre ces groupes et essayer de comprendre ce qui se cache derrière certaines opérations.
Cette fois, je te propose qu’on aille un peu plus loin. On va vraiment regarder comment ces groupes fonctionnent, analyser deux modes opératoires différents : d’abord celui de Gamaredon, qui est associé à la Russie, et WebWorm, qui est plutôt aligné sur les intérêts chinois.
Je vais commencer par une question très simple, Mathieu. Est-ce qu’il y a une méthode chinoise ? Est-ce qu’il y a une méthode russe ?
Mathieu Tartare : Alors oui, les écosystèmes sont beaucoup plus complexes que ça, mais en première lecture, on pourrait le dire. On voit qu’il y a des modes opératoires un peu différents entre les APT alignés avec la Russie et ceux alignés avec la Chine.
On peut voir différentes méthodes utilisées pour l’accès initial, pour l’exfiltration, et également différents implants être utilisés, partagés ou non. Donc, c’est clair qu’on voit des différences entre les groupes APT liés à la Chine et ceux liés à la Russie.
Après, encore une fois, on va aussi voir des différences entre les groupes au sein de ces ensembles. Mais en première lecture, oui, on peut voir des différences. On va voir, par exemple, les groupes russes faire un peu plus de spear phishing, de phishing ciblé. On va voir les groupes liés à la Chine faire beaucoup de compromissions de serveurs web en utilisant ce qu’on appelle des n-days, donc des vulnérabilités déjà connues, pour lesquelles il existe des correctifs, mais avec beaucoup de serveurs qui ne sont pas patchés. C’est quelque chose qu’on voit énormément auprès des groupes liés à la Chine, par exemple.
Mélissa Périé-Betton : Tu emploies le mot « groupe ». Peut-être qu’en préambule, parce que tout le monde n’a pas forcément écouté le premier épisode, tu peux rappeler ce qu’est un groupe APT ?
Mathieu Tartare : Comme on travaille du point de vue technique, on résume un groupe à un cluster d’activités. C’est-à-dire que, quand on parle de groupe, on ne parle pas nécessairement d’individus physiques. On va parler d’un cluster d’activités où l’on observe le mode opératoire utilisé. On peut presque utiliser les termes « groupe » et « mode opératoire » de façon interchangeable.
Mélissa Périé-Betton : Pour entrer dans le vif du sujet, je te propose qu’on commence par analyser le mode opératoire de Gamaredon. C’est un groupe qu’ESET suit depuis pas mal d’années, puisque vous lui avez consacré plusieurs rapports.
Pour le contexte, c’est un groupe actif contre l’Ukraine depuis au moins 2013, avant même l’annexion de la Crimée en 2014. Les autorités ukrainiennes le rattachent au 18e centre de sécurité de l’information du FSB. Qui se cache derrière Gamaredon ? Et pourquoi ce groupe occupe-t-il aujourd’hui une place particulière dans l’appareil cyberoffensif russe ?
Mathieu Tartare : Comme tu l’as dit, c’est un groupe qui a été attribué au FSB, au Centre 18 du FSB, basé à Sébastopol. C’est un groupe qui a été à l’origine constitué d’anciens membres des services de sécurité ukrainiens qui ont fait défection et qui sont passés du côté russe lors de l’annexion de la Crimée en 2014.
Ils ont été rattachés au Centre 18 du FSB et font théoriquement partie de sa division de cyberespionnage. Ce qui fait que Gamaredon a un rôle central dans la guerre en Ukraine, c’est que c’est un groupe extrêmement actif en Ukraine. En fait, c’est le plus actif.
Mélissa Périé-Betton : En 2025, vous avez identifié 35 campagnes distinctes de spear phishing, principalement contre des institutions gouvernementales et militaires ukrainiennes. Concrètement, quand un de ces mails arrive dans la boîte de réception d’une victime, à quoi ressemble-t-il ? Qu’est-ce qui pousse encore à cliquer alors que les utilisateurs sont plus ou moins formés, et probablement encore davantage dans ces organisations gouvernementales ?
Mathieu Tartare : Ça varie d’une campagne à l’autre, selon le type de document et le type de leurre utilisé. Mais souvent, on va avoir de vrais documents officiels qui ont été récupérés lors de précédentes compromissions ou par d’autres moyens, ou des documents qui ressemblent beaucoup à des documents tout à fait légitimes provenant, par exemple, d’organisations gouvernementales.
Il peut y avoir une image ou du texte flou et le document va, par exemple, demander d’activer les macros pour pouvoir exécuter du code.
Il existe tout un tas de techniques différentes, mais généralement, cela va ressembler à un document tout à fait légitime, souvent provenant d’une organisation gouvernementale ou d’une organisation qui fait affaire avec l’organisation ciblée.
On va également avoir soit l’adresse e-mail de l’expéditeur qui va être spoofée, c’est-à-dire truquée pour avoir l’air d’une adresse légitime, soit, dans le cas de certains groupes, des e-mails de spear phishing envoyés depuis de vraies organisations gouvernementales compromises par le passé. Les attaquants vont utiliser cet accès pour ensuite envoyer du spear phishing.
Mélissa Périé-Betton : Cela explique que ces campagnes trompent encore de nombreuses personnes. Une fois que la victime a cliqué et que l’attaquant a réussi à entrer, qu’est-ce que Gamaredon va chercher en priorité ? Des documents, des identifiants, des informations militaires ? Et comment progresse-t-il ensuite dans le système d’information de sa victime ?
Mathieu Tartare : On n’a pas toujours de visibilité sur ce qui est exfiltré ni nécessairement sur la façon dont le groupe progresse dans le réseau. C’est un groupe sur lequel on a une relativement bonne visibilité et qu’on bloque régulièrement au premier niveau de l’infection.
Comme ce n’est pas nous qui faisons la réponse à incident, on n’a pas nécessairement de visibilité sur le type de documents qui ont été volés. Je ne suis donc pas vraiment capable de répondre à cette question.
Mélissa Périé-Betton : Gamaredon se distingue aussi, de ce que j’ai compris, par la vitesse de renouvellement de ses outils. En 2025, vous avez identifié six nouveaux scripts malveillants basés sur PowerShell, dont cinq au premier trimestre. PowerShell est un outil d’administration et un langage de script Windows très répandu. Que traduit ce renouvellement permanent ?
Mathieu Tartare : Effectivement, Gamaredon est un groupe qui renouvelle son arsenal en permanence. Ils ont constamment de nouveaux implants. Tu mentionnais PowerShell : en fait, ils ne changent pas seulement d’implant ou de malware, mais également de langage utilisé pour les exécuter.
C’est un groupe vraiment très dynamique dans son développement de malwares. Souvent, c’est une technique utilisée pour essayer de contourner rapidement les protections antivirus. Vous développez plein de nouveaux malwares, avec plein de langages différents, et il y a des chances que vous puissiez contourner les détections les plus basiques en créant régulièrement de nouveaux malwares utilisant de nouvelles techniques.
Généralement, c’est donc fait pour essayer de contourner les défenses.
Mélissa Périé-Betton : On parle de plus en plus d’industrialisation du cybercrime. Avec ce renouvellement en masse, est-ce qu’on peut aussi parler de cyberespionnage à la chaîne ?
Mathieu Tartare : D’un certain point de vue, oui. Étant donné le nombre de victimes, ou en tout cas de cibles, le nombre d’implants et de campagnes de spear phishing déployés par Gamaredon, on peut un peu parler de cyberespionnage à la chaîne.
Cette approche industrielle peut aussi s’expliquer par différents facteurs et être simplement un choix opérationnel. Si ces méthodes fonctionnent, pourquoi se casser la tête avec des techniques plus sophistiquées ? Ils ciblent énormément d’organisations avec plusieurs implants différents.
Certains implants seront peut-être détectés, mais quand on voit la masse d’organisations ciblées, statistiquement, ils vont sûrement avoir du succès auprès de certaines organisations qui ne sont pas correctement protégées. On peut imaginer que, pour une agence de renseignement, les techniques de Gamaredon sont efficaces et suffisantes. Il n’y a donc pas nécessairement besoin d’avoir une approche moins bruyante.
Mélissa Périé-Betton : Justement, Gamaredon était auparavant réputé pour être assez peu discret. Mais le rapport montre qu’il cherche davantage à masquer son infrastructure. J’ai notamment noté l’utilisation de Cloudflare et des Microsoft Dev Tunnels, qui permettent à l’attaquant de cacher le véritable serveur depuis lequel il pilote son opération.
Mathieu Tartare : C’est quelque chose qu’on voit de plus en plus être utilisé par les groupes de cyberespionnage, mais aussi par les groupes de cybercrime : l’utilisation de services tout à fait légitimes pour masquer l’adresse IP originelle utilisée par les attaquants pour opérer leur serveur de commande et de contrôle.
C’est une technique couramment utilisée, en parallèle avec des services cloud totalement légitimes, afin de passer sous le radar.
Mélissa Périé-Betton : Tu parlais aussi des « dead drop resolvers ». Comment un simple message Telegram, quelque chose de très visible finalement, peut-il servir de point de rendez-vous entre le malware et les attaquants ?
Mathieu Tartare : Un dead drop resolver peut être, par exemple, un message Telegram ou un post sur Reddit. En gros, un post ou un message sur n’importe quelle plateforme en ligne peut être utilisé pour trouver l’adresse du C&C, donc du serveur de commande et de contrôle.
De la même manière qu’un malware va habituellement faire de la résolution via le DNS, qui est l’annuaire d’Internet, le malware peut se connecter à Telegram et récupérer un message chiffré. Une fois déchiffré, ce message donne l’adresse du véritable serveur.
Cela permet d’utiliser des services légitimes dans un premier temps pour résoudre l’adresse malveillante. Les attaquants n’ont pas besoin d’utiliser un nom de domaine pour résoudre l’adresse d’un serveur.
Ils peuvent encoder ou chiffrer l’adresse d’un serveur malveillant directement via Telegram, Reddit ou n’importe quel service en ligne. C’est une technique utilisée depuis très longtemps sur différents services, mais sa fréquence a augmenté. On la voit un peu plus fréquemment qu’il y a une dizaine d’années.
Mélissa Périé-Betton : Y a-t-il un autre trait spécifique à Gamaredon qui vous a particulièrement marqués dans vos recherches ?
Mathieu Tartare : Ce qui est intéressant chez Gamaredon, c’est que non seulement ils renouvellent régulièrement leurs malwares, mais ils renouvellent aussi régulièrement la chaîne d’infection, c’est-à-dire les différentes étapes, les différents malwares, les formats de fichiers ou les langages utilisés.
Ils ont compris qu’on ne les bloque pas uniquement en bloquant un seul malware. S’ils développent un nouveau malware pour contourner les détections, ça peut fonctionner, sauf qu’aujourd’hui beaucoup de détection comportementale est faite sur le comportement des malwares.
Ils ont donc compris qu’il fallait régulièrement changer leur comportement et leur chaîne d’infection. Quel que soit le malware utilisé, si c’est toujours la même chaîne d’infection et le même comportement pour se déployer chez la victime, cela finira par être bloqué par les détections comportementales.
Ce qui est intéressant actuellement, c’est que, puisqu’ils voient que développer de nouveaux malwares n’est pas suffisant pour contourner les détections, ils font désormais très attention à renouveler également très fréquemment leur chaîne d’infection.
Mélissa Périé-Betton : J’ai compris aussi qu’ils pouvaient coopérer avec d’autres groupes, notamment Turla, lui aussi associé au FSB, mais plus discret et plus sélectif dans ses cibles. Qu’est-ce que cette coopération nous dit de la manière dont ces groupes travaillent ensemble ?
Mathieu Tartare : C’est déjà quelque chose de rare à observer pour des groupes liés à la Russie. Il existe une compétition entre les services de renseignement russes qui fait qu’on ne s’attend pas nécessairement à beaucoup de collaborations.
Ici, il se trouve que les deux groupes ont été attribués au FSB. On a déjà vu Gamaredon collaborer avec InvisiMole.
Dans le cas de Turla et de Gamaredon, ils ont tous les deux été publiquement attribués au FSB. On a également pu observer cela pour le GRU, avec une collaboration entre Sandworm et UAC-0099, par exemple.
À ce stade, on voit plutôt des opérations qui se produisent à l’intérieur même des services, entre groupes du FSB ou entre groupes du GRU, mais pas nécessairement d’une agence à une autre, probablement parce que ces vieilles rivalités interservices existent encore.
Dans le cas de Gamaredon, InvisiMole et Turla, on a pu voir Gamaredon déployer ou redémarrer les malwares de Turla, ou déployer les malwares d’InvisiMole, uniquement sur un petit sous-ensemble de machines.
On peut imaginer que, dans le contexte de cette collaboration, certaines cibles sont particulièrement intéressantes et que Turla va alors prendre la main tandis que Gamaredon s’est occupé de l’accès initial. On ne voit pas Turla collaborer avec Gamaredon sur l’ensemble des victimes. On peut donc imaginer que cette coopération concerne certaines cibles d’intérêt.
Mélissa Périé-Betton : Je te propose qu’on change de mode opératoire et qu’on s’intéresse à WebWorm, un groupe aligné sur les intérêts chinois. Il s’est d’abord intéressé à l’Asie, puis vous avez observé une activité croissante en Europe. Vous avez notamment identifié des scans contre 56 cibles européennes dans des pays comme l’Espagne, la Belgique, la Hongrie ou la Serbie.
Quand on regarde l’ensemble de ces cibles, qu’est-ce qu’elles nous apprennent sur les objectifs du groupe ? Est-ce qu’un fil conducteur se dégage ?
Mathieu Tartare : En termes d’intention, c’est toujours compliqué de savoir quelles sont les intentions exactes des attaquants. Mais la liste de pays que tu viens de mentionner ne relève clairement pas du hasard.
WebWorm a, par exemple, récemment ciblé la Belgique. En Europe, c’est un pays assez central parce qu’il abrite plusieurs institutions internationales et de l’Union européenne. On se doute donc que la Chine cherche à observer de près les organisations gouvernementales basées en Belgique.
Au sein de l’Union européenne, les groupes liés à la Chine ciblent également fréquemment les représentations nationales auprès de l’UE. L’Europe est un très grand partenaire commercial de Pékin et beaucoup de partenariats tournent autour du projet des nouvelles routes de la soie, la Belt and Road Initiative ou BRI, dont l’objectif est d’élargir les corridors commerciaux de la Chine en direction de l’Europe.
On va donc avoir beaucoup de ciblages, par WebWorm mais aussi par d’autres groupes APT liés à la Chine, contre des intérêts liés aux nouvelles routes de la soie.
WebWorm a également ciblé l’Italie et la Serbie. Ce sont deux pays où la Chine a cultivé une influence particulière au cours des dix ou quinze dernières années, même si cela s’est un peu réduit avec l’Italie dernièrement. Pékin a notamment été un investisseur important en Italie et en Serbie.
On sait que les groupes APT ont tendance à surveiller ce que les gouvernements avec lesquels ils ont des intérêts financiers discutent.
Mélissa Périé-Betton : Leur façon de surveiller a également évolué. WebWorm utilise notamment des proxys, des VPN et des outils légitimes. Pourquoi des outils avec moins de fonctionnalités peuvent-ils aujourd’hui être plus difficiles à détecter ?
Mathieu Tartare : Parce que ce sont des outils légitimes. Très régulièrement, sur les serveurs qu’ils arrivent à compromettre, ils vont déployer SoftEther VPN, qui est un logiciel VPN tout à fait légitime.
Il est possible que les solutions de sécurité de l’organisation ciblée ne bloquent pas SoftEther VPN. Cela leur permet d’installer un VPN pour garder un accès au réseau de l’organisation et de s’y connecter comme un employé en télétravail qui accéderait à son organisation via un VPN.
Cela permet de rester complètement sous le radar.
Mélissa Périé-Betton : Quelle est la différence avec une porte dérobée ?
Mathieu Tartare : WebWorm déploie encore des portes dérobées. Ils ont toujours tout un jeu de malwares qui leur sont propres et exclusifs.
Une porte dérobée va souvent avoir davantage de fonctionnalités incluses dans son code pour effectuer tout un tas d’actions de façon simplifiée, avec, du point de vue de l’attaquant, un panneau de contrôle permettant de réaliser facilement ces actions.
Dans un contexte où l’on a déployé un VPN, il faut ensuite utiliser les commandes typiques qu’un administrateur utiliserait dans le réseau pour être capable de se propager, avant éventuellement de déployer une porte dérobée si l’attaquant estime que c’est possible sans qu’elle soit détectée.
Mélissa Périé-Betton : Ils développent justement encore des portes dérobées. Deux ont retenu mon attention : EcoCrypt, qui communique via Discord, et GraphWorm, qui utilise Microsoft Graph et OneDrive. Comment des services aussi banals que Discord ou OneDrive peuvent-ils devenir un canal de commande pour un groupe de cyberespionnage ?
Mathieu Tartare : De la même manière que les dead drop resolvers peuvent être utilisés pour cacher l’adresse des serveurs des attaquants, on peut utiliser Discord pour contrôler un malware simplement par l’intermédiaire de messages.
On peut détourner ce service légitime en ayant un malware qui se connecte comme un bot à Discord, voit passer les messages et les traduit en actions à réaliser chez la victime.
On peut imaginer tout un tas de services légitimes à travers lesquels on pourrait réaliser des actions qui seront ensuite relayées à la backdoor, à la porte dérobée.
Mélissa Périé-Betton : Et comment le chercheur distingue-t-il une activité malveillante d’une activité légitime ?
Mathieu Tartare : De notre point de vue, on va découvrir un malware qui se connecte à Discord. Comme on dispose des informations de connexion à Discord dans le malware, on peut se connecter au serveur et voir les messages passer. On voit alors très vite qu’il ne s’agit pas du tout d’une conversation normale et que ce sont des commandes qui sont passées au malware.
Mélissa Périé-Betton : Comment passe-t-on de l’analyse d’un malware à la lecture des commandes réellement envoyées par les opérateurs ? Et qu’est-ce qu’on trouve dans ces messages ? Vous avez notamment analysé 433 messages Discord.
Mathieu Tartare : Si le malware a accès à Discord ou à n’importe quel service cloud, il possède les identifiants nécessaires pour s’y connecter dans sa configuration. On peut donc les réutiliser pour se connecter à ces services. On ne va évidemment pas compromettre les services cloud : on utilise simplement les identifiants présents dans le malware.
Dans les messages, on peut par exemple observer les scans dont tu parlais. On a pu les voir à travers les commandes envoyées sur Discord par les attaquants. On pouvait voir qu’ils lançaient des commandes pour exécuter des outils de scan sur le réseau des victimes.
On va donc observer différents types de commandes pouvant être exécutées pour compromettre une victime ou chercher des informations.
Dans le cas de WebWorm, ce qui est intéressant, c’est qu’on a accès aux commandes par l’intermédiaire du serveur Discord, mais aussi à leur serveur d’exfiltration hébergé sur Amazon S3.
Dans le cas de certaines organisations compromises, qui n’étaient d’ailleurs pas nos clientes, on a pu voir des documents être exfiltrés et retrouver quelle organisation avait été compromise et quelles données avaient fuité.
Mélissa Périé-Betton : Depuis tout à l’heure, on parle de termes assez techniques, mais derrière ces opérations, il y a des humains. Que permettent de comprendre ces messages sur la manière dont travaillent les opérateurs ? Leurs horaires, leurs erreurs, leur niveau technique, voire leurs différents rôles ?
Mathieu Tartare : L’exemple des horaires de travail est très intéressant parce qu’il peut ajouter un point de données permettant de dire : « Ce groupe est potentiellement lié à la Chine parce qu’il a des horaires de travail qui correspondent à des horaires typiques d’un fuseau UTC+8 », qui correspond au fuseau horaire de la Chine.
On peut également voir si l’on a plutôt affaire à une organisation fonctionnant comme une start-up, avec des gens qui travaillent beaucoup en dehors des horaires de bureau, ou à des groupes plus institutionnels travaillant pendant les horaires de bureau.
On a aussi pu voir WebWorm tester ses serveurs Discord avant de les utiliser à des fins malveillantes et taper des messages utilisant, par exemple, des caractères en chinois simplifié. Cela nous donne un autre élément pour l’attribution.
Cela peut également nous indiquer si les attaques sont automatisées ou si ce sont effectivement des humains qui les réalisent. Parfois, on va voir des typos, des petites fautes de frappe. On va tout de suite comprendre que c’est un humain : il vient de réessayer trois fois la même commande, il s’est trompé trois fois, il a lancé la commande d’aide pour être sûr de ne pas se tromper, etc.
Cela nous renseigne sur le fait qu’on a affaire à un humain, mais également sur son niveau d’expérience. Est-il très technique ou non ? Comment va-t-il pivoter dans le réseau ?
Pour le niveau organisationnel, en revanche, c’est un peu plus compliqué. On ne voit pas qui est derrière le clavier et il est difficile d’inférer le mode d’organisation de ces groupes simplement à partir des messages observés sur Discord.
Mélissa Périé-Betton : Comment passe-t-on justement d’un message Discord à un élément permettant de reconnaître un groupe ? Peut-on attribuer une opération à 100 % ou reste-t-il toujours un doute ?
Mathieu Tartare : Il reste toujours un doute parce que beaucoup des artefacts sur lesquels on travaille sont contrôlés par l’attaquant et peuvent donc être falsifiés.
Généralement, nous n’utilisons pas nécessairement des pourcentages de certitude. On parle d’un niveau de confiance faible, moyen ou élevé pour notre attribution.
Dans le cas de WebWorm, on a un haut niveau de confiance parce qu’il y a une conjonction d’indicateurs.
Par exemple, ils ont une façon spécifique de configurer leur serveur SoftEther VPN. Ils ont une infrastructure réseau configurée d’une certaine manière et aiment beaucoup utiliser des services légitimes pour rester sous le radar.
On va donc avoir tout un tas d’éléments qui, à la fin, permettent d’attribuer une opération à WebWorm avec un haut niveau de confiance.
Ensuite, on va s’intéresser à l’alignement du groupe avec les intérêts d’un pays. On va utiliser la victimologie, les horaires de travail ou encore des informations sur la langue de l’attaquant.
Pour les groupes liés à la Chine, il faut aussi prendre en compte le fait qu’ils partagent beaucoup de malwares entre eux. Le simple fait d’observer certaines familles de malwares contre une organisation est donc très rarement suffisant pour attribuer une opération à un groupe.
Dans le contexte des groupes liés à la Russie, les collaborations sont moins importantes. Le malware de Turla, par exemple, ne va généralement pas être utilisé par Sednit, APT28. Cela devient donc un indicateur un peu plus fort.
Mélissa Périé-Betton : Il y a donc davantage de coopération entre les différents groupes APT chinois.
Mathieu Tartare : Oui, et cela complique beaucoup plus l’attribution.
Mélissa Périé-Betton : Même s’il nous manque le premier élément de la chaîne, celui qui permet d’identifier le point de départ d’une opération, on peut donc, en croisant suffisamment d’indices, reconstituer ce qui s’est passé et mener l’enquête.
Mathieu Tartare : Tout à fait. On peut imaginer une scène de crime où l’on ne sait pas par quelle porte est entré le criminel, mais où l’on dispose de tout un tas d’autres éléments permettant quand même de remonter jusqu’à lui.
Mélissa Périé-Betton : On a donc deux exemples assez représentatifs de groupes aujourd’hui très actifs. Mettons maintenant ces deux modes opératoires face à face.
D’un côté, Gamaredon lance beaucoup de campagnes et renouvelle rapidement ses outils. De l’autre, WebWorm construit des chaînes de proxys et cache ses communications dans des outils légitimes comme Discord. Qu’est-ce que ces deux approches disent de leurs objectifs respectifs ?
Mathieu Tartare : Dans le cas de Gamaredon, on voit que l’objectif est de compromettre le plus d’organisations possible en Ukraine, typiquement des organisations gouvernementales ou liées au secteur de la défense.
Dans le cas de WebWorm, actuellement, leurs objectifs semblent plutôt être de compromettre différentes organisations européennes.
Il y a quand même un point de similitude : actuellement, on voit WebWorm utiliser des campagnes de spear phishing, tout comme Gamaredon, mais pas du tout avec le même volume d’attaques.
L’objectif final reste compliqué à déterminer, sauf lorsqu’on est capable de voir ce que les attaquants exfiltrent. Dans le cas de groupes liés à la Chine ciblant des organisations européennes, cela peut avoir un lien avec les nouvelles routes de la soie ou, plus largement, avec les intérêts chinois en Europe.
Dans le cas de la Russie, on voit davantage l’objectif de gagner un avantage stratégique dans le contexte de la guerre en Europe.
La différence majeure qui nous informe sur leurs objectifs, c’est aussi que Gamaredon est observé exclusivement en Ukraine, tandis que WebWorm a été observé en Asie et également en Europe.
Mélissa Périé-Betton : Tous deux utilisent des services légitimes. Est-ce qu’il faut désormais considérer ces plateformes comme faisant partie de l’infrastructure du cyberespionnage d’État ?
Mathieu Tartare : Oui, je pense qu’il faut vraiment le prendre en compte. Et pas uniquement dans le cadre de l’espionnage d’État : il faut imaginer ces services comme une partie de l’infrastructure utilisée dans les cyberattaques en général.
Comme toute infrastructure, ils peuvent être utilisés par des attaquants à des fins malveillantes. Ici, ils sont utilisés pour essayer de rester sous le radar en s’appuyant sur des services tout à fait légitimes.
Mélissa Périé-Betton : Et comment les plateformes réagissent-elles lorsque vous leur signalez que des opérateurs utilisent leurs services pour des opérations malveillantes ?
Mathieu Tartare : Elles réagissent rapidement. On a affaire à de grosses organisations. Parfois, cela peut prendre un peu plus de temps, notamment pour trouver le contact de la bonne personne, mais généralement elles réagissent très rapidement.
Dans le cas de Discord, elles vont fermer le serveur utilisé. Si WebWorm utilise OneDrive, Microsoft peut fermer le compte OneDrive utilisé pour ces activités malveillantes.
C’est très important pour nous parce qu’on ne peut pas bloquer les adresses IP de ces services légitimes. On ne peut pas se permettre de bloquer OneDrive dans un réseau d’entreprise, par exemple. On peut bloquer certaines URL spécifiques, mais il est important que les plateformes interviennent.
Mélissa Périé-Betton : Tu disais tout à l’heure qu’il vous arrive de détecter des activités malveillantes touchant des entreprises qui ne sont pas clientes d’ESET. Dans ce cas-là, dans quelle mesure les accompagnez-vous ?
Mathieu Tartare : Dans le cadre de la recherche sur WebWorm dont on discute, l’analyse des logs et des commandes exécutées par les attaquants sur Discord nous a permis de découvrir de nouvelles victimes. L’analyse des serveurs d’exfiltration nous en a également fait découvrir d’autres.
Généralement, on les contacte. Ce sont souvent des organisations plutôt que des particuliers. On va être capable de contacter leur équipe de sécurité, de leur expliquer ce qui s’est passé, ce qui a été exfiltré lorsqu’il y a eu une exfiltration, et de les inviter à contacter une entreprise spécialisée dans la réponse à incident.
On leur donne toutes les informations nécessaires. Si ce ne sont pas des clients d’ESET, on peut par exemple leur envoyer un outil permettant de réaliser un scan préliminaire pour confirmer l’infection. Ensuite, généralement, on les redirige vers d’autres organisations pour la réponse à incident.
Lorsque la communication ne passe pas directement, il nous arrive également de demander l’aide de CERT nationaux. Ils peuvent nous aider à entrer en contact avec l’organisation ciblée et à nous assurer qu’elle nettoie correctement l’infection.
Mélissa Périé-Betton : Ce ne sont donc pas seulement des ministères ou de grandes institutions qui peuvent être visés. Cela peut aussi concerner une entreprise plus petite. Toutes ne sont probablement pas armées de la même manière pour réagir.
Mathieu Tartare : Cela dépend des pays. Tous n’ont pas le même niveau de maturité en matière de cybersécurité.
Parfois, on peut contacter une organisation qui ne va pas nécessairement savoir exactement quoi faire. Mais on la redirige vers des entreprises spécialisées dans la réponse à incident et tout va bien se passer.
Il faut garder en tête que toutes les organisations gouvernementales ne sont pas dotées de la même manière. C’est souvent une question de moyens, pas nécessairement de capacité technique.
De plus petites entreprises peuvent aussi être ciblées parce qu’elles ont des intérêts liés, par exemple, à la Belt and Road Initiative, aux nouvelles routes de la soie. Elles ne vont pas nécessairement avoir la bonne posture en matière de cybersécurité.
Mais généralement, quand on contacte les victimes et qu’on leur explique ce qui se passe, même si ce ne sont pas nos clients, elles sont très contentes d’être alertées lorsqu’on voit des documents être exfiltrés de leur organisation.
Mélissa Périé-Betton : Merci Mathieu. Avec ces deux exemples, on voit bien qu’il n’y a pas une seule façon de faire du cyberespionnage, même s’il existe évidemment des points communs.
Pour terminer, s’il y avait une chose que les organisations européennes devaient retenir, ce serait quoi selon toi ?
Mathieu Tartare : On est dans un contexte où le spear phishing est très régulièrement utilisé. Il faut donc être extrêmement vigilant vis-à-vis de campagnes qui peuvent être particulièrement convaincantes.
Et je mentionnais aussi le fait que beaucoup de groupes liés à la Chine compromettent des serveurs qui ne sont pas patchés. Il est très important de patcher les serveurs. On voit encore très souvent des organisations compromises parce que, par exemple, leur serveur mail Microsoft Exchange n’est pas patché alors que de nombreuses vulnérabilités connues peuvent être exploitées.
C’est vraiment quelque chose à ne pas négliger et qui reste encore beaucoup négligé.
Mélissa Périé-Betton : Merci beaucoup Mathieu. Je le reprécise pour ceux qui n’ont pas écouté le premier épisode : si vous voulez lire les rapports et en savoir plus sur les groupes APT, vous pouvez notamment consulter WeLiveSecurity, le blog d’ESET. Il y a énormément de ressources.
Merci beaucoup Mathieu pour cet éclairage et pour être entré dans le détail de ces deux groupes assez symboliques.
Mathieu Tartare : Avec grand plaisir.
Mélissa Périé-Betton : Merci à toi et à très bientôt. Merci d’avoir suivi cet épisode d’InCyber Voices. Si ça vous a plu, abonnez-vous et laissez-nous cinq étoiles.
The post Gamaredon et WebWorm : deux visages du <strong>cyberespionnage</strong> russe et chinois appeared first on INCYBER NEWS.
-
Samuel Bouron, sociologue: «Il y a une tension interne entre les coulisses du RN et sa devanture officielle»
Le chercheur, qui avait infiltré des groupes identitaires en 2010, peu de temps avant l’adhésion de Jordan Bardella au Front national, explique pourquoi les écrits antisémites du président du RN sont révélateurs «de la façon dont on se socialise en tant que militant à l’extrême droite». -
Lobbying toxique: une alliance d’industriels veut sauver la chimie en Europe à tout prix
La Commission européenne a créé une «alliance» chargée d’identifier les molécules jugées indispensables à l’industrie européenne et les sites à préserver pour les produire. Son but: soutenir leur production en Europe. Des ONG dénoncent un processus biaisé. -
«Affaire Bardella» : les médias français redécouvrent l’eau chaude
Le FN a changé de logo, mais son fond politique est resté identique. Et il faut vraiment être éditorialiste pour faire mine de le découvrir.
L’article «Affaire Bardella» : les médias français redécouvrent l’eau chaude est apparu en premier sur Contre Attaque.
-
Robotiser le geste irréversible : LUPIN DENTAL lève 15 millions d’euros pour ses robots dentaires
LUPIN DENTAL développe un système robotisé destiné à automatiser, sous la supervision d’un praticien, la préparation des dents pour les facettes esthétiques. La société montpelliéraine entre sur un marché encore émergent, où la promesse de précision se heurte à l’exigence de démontrer qu’un robot peut intervenir sur une dent naturelle sans compromettre un geste irréversible. …
L’article Robotiser le geste irréversible : LUPIN DENTAL lève 15 millions d’euros pour ses robots dentaires est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Steve Hilton, Xavier Becerra clash in testy California governor’s race debate
The candidates running to replace Gavin Newsom sparred over taxes, immigration and regulating AI
Xavier Becerra and Steve Hilton, the candidates running to be California’s next governor, clashed on Wednesday over taxes, immigration and regulating artificial intelligence in a testy debate held days before voters begin receiving their ballots in the heavily Democratic state.
Hilton, the former Fox News host endorsed by Donald Trump, used the hourlong matchup, hosted by CNN in its studio in Burbank, California, to argue that Becerra, a former congressman who served as the US health and human services secretary during the Biden administration, was not actively campaigning and instead taking voters for granted.
Continue reading... -
Balayant les discours alarmistes, le gouvernement américain confie la sécurité de l’IA à ceux qui la développent
La scène pourrait presque passer pour une réunion de crise. Donald Trump entouré de Dario Amodei, Greg Brockman, Sundar Pichai, Mark Zuckerberg, Jensen Huang et Elon Musk pour parler des risques liés à l’intelligence artificielle. Pourtant, ce rassemblement a davantage des airs de garden party au vu des extraits vidéo qui tournent en boucle sur les réseaux sociaux, les grands du monde de l’IA se donnant des airs de « grande famille ».
-
Loyer, électricité, Internet, assurance : le poids croissant des dépenses contraintes
Le sentiment que le travail ne paie plus s’explique largement par la progression des dépenses sur lesquelles les ménages ont peu de prise, comme le logement. Elles font pourtant l’objet d’un désintérêt politique global. -
Le « pacte Papin », une occasion de favoriser la transmission des entreprises aux salariés
Dans une « lettre aux entrepreneurs » diffusée sur les réseaux sociaux, le Premier ministre Sébastien Lecornu a annoncé une série de mesures à venir dans le projet de loi de finances 2027, parmi lesquelles certaines visent à faciliter la transmission d’entreprises aux salariés. Elles s’inscrivent… -
PROOF EXCLUSIVE: Ten More Ways Trump and His Agents Are Rigging the Coming Elections
Introduction
A Proof reader of Part I of this series commented below that report, “This is scary on an unprecedented level.”
And it was. The report exhaustively outlined twelve unprecedented ways that Donald Trump is rigging the 2026 midterm elections.
But for as scary and without precedent as that Proof report and its contents were, this author and many readers suspected that it detailed only a fraction of the story. It was clear—even when that report was published on September 21—that a Part II, Part III, and maybe even parts beyond that would eventually become necessary, even urgent.
Why? Because no president or political party has done more to try to rig a federal election than Donald Trump and the Republicans are doing right now in 2026, a fact made all the more grotesque by the fact that it’s these same entities who have spent the last decade crying wolf about supposed election theft as a justification for their own election crimes.
But this isn’t the first election Republicans have tried to steal. Or second. Or fourth.
In 2000, bussed-in Republican operatives led by Trump friends including Roger Stone staged a fake riot—the so-called Brooks Brothers Riot—to stop all vote-counting in Florida just as Democratic presidential candidate Al Gore was about to pull ahead in the state.
A plainly right-leaning Supreme Court then implicitly blessed that riot as dispositive by insisting that vote-counting in the state of Florida stop, though (a) there was time to complete it, and (b) it was the role of the Florida Supreme Court, not SCOTUS, to determine and when and whether Florida state election laws had been violated. To aid the Republican theft of the election the Court had to develop a new definition of the Fourteenth Amendment that it immediately opined would never ever be applied again.
In 2004, as discussed in much greater detail below—so it won’t be belabored here—an Ohio elected official linked to far-right Supreme Court Justice Clarence Thomas (and his wife Ginni Thomas, who informally ran White House personnel decisions for Mr. Trump in his first term) orchestrated a conspiracy to disenfranchise just enough Black and poor and college-aged Ohioans that that’s likely what gave the Republican George W. Bush victory in the election by a mere 50,000-vote swing in the Buckeye State. It goes without saying that just as there was no punishment, and indeed much reward, for Florida’s Secretary of State Katherine Harris’s rigging of state election protocols for Mr. Bush in Florida in 2000—Republicans soon gifted her with a seat in Congress to better underscore the party’s dedication to premeditated election-rigging—Ohio’s Kenneth Blackwell was granted ever more and more power in the Thomases’ circle once it was clear that he would steal the franchise from hundreds of thousands of his fellow Black Americans.
In 2016, scores of unreported collusive contacts between the Trump campaign—run by a Kremlin agent Trump well knew was a Kremlin agent when he hired him, Paul Manafort—dovetailed beautifully with the Kremlin’s own micro-targeting operations, a “British” micro-targeting operation devised by a Russian and overseen by Trump campaign CEO Steve Bannon, and a foreign policy quid pro quo involving proposed Trump Organization business in Russia negotiated by Trump fixer Michael Cohen at Trump’s explicit behest. The collusion, most of it never investigated by Robert Mueller (for all that Trump fans pretended it had been) was so comically obvious that it saw Manafort handing over proprietary campaign polling data to a known Kremlin agent in Manafort’s personal and professional circle, Konstantin Kilimnik, in Trump lawyer Rudy Giuliani’s favorite New York City cigar bar; not just one Donald Trump son but two (Donald Trump Jr. and Jared Kushner) meet alongside Mr. Manafort with multiple Kremlin agents in Donald Trump’s own house; and Trump’s eldest son Don trying (as did Trump adviser Roger Stone) to coordinate secretly with the Kremlin-asset WikiLeaks operation—a clearinghouse for the criminally stolen Democratic files Donald Trump had on national television successfully urged his Kremlin friends to try to get access to.
All this strategic dovetailing may well have turned the tide in a tight election.
In 2024, Trump ran for president while a private citizen, making it virtually impossible to track all the promises he made to would-be foreign election interferers to try to get them to help him. Suffice to say that we know this much: Donald Trump stole highly classified documents from the American people across months and months of federal criminal conspiring in late 2020 and early 2021, and his own subsequent statements—which focused on his right to sell such materials as he claims former GOP president Richard Nixon did—make clear that he intended to distribute those classified materials, which include his secret plans for a future war in Iran, to the highest bidder.
The point here is a fairly simple one: since 1988—when George W. Bush’s father beat Democratic presidential candidate Michael Dukakis, who’d been leading him for almost the entire election season—by agreeing to air what at the time was the most racist television ad the American electorate had ever seen, the Willie Horton Ad, the Republican Party has had no demonstrated ability to win a popular vote in the United States. The Willie Horton Ad was created by the business partner of Trump pal Roger Stone, Lee Atwater, and Trump friend Roger Ailes, confirming that the nihilistic and diabolical thinking of Trump and his circle has infected American life for decades.
Indeed, for 38 years now the GOP—and now MAGA—playbook has been to suppress the vote, conspire with foreign agents, spread mass disinformation, wrongly purge citizens from voter rolls, call in bomb threats, stage violent riots and rebellions, and engage in other more esoteric but equally illicit conduct that easily meets at least the ordinary definition of treason in order to win elections. Democrats may well pander cynically to their base, and may rightly work diligently to especially ensure that their base is able to vote easily, but only Republicans have become known more for feckless “election ratfuckery” than even attempting to develop a policy agenda American voters are interested in.
These are historical facts—not partisan spin. And they’re the backdrop for this report.
Ten More Ways Trump and His Agents Are Rigging the Coming Elections
-
En une année, 5 % des glaciers suisses ont fondu

Plus de 5 % de la masse des glaciers ont disparu au cours de la seule année 2026, en Suisse. Et en 5 ans, c'est près de 20 % du volume des glaciers qui ont fondu dans le pays. C'est le constat glaçant (si on peut dire) révélé le 1er octobre par le rapport annuel de la Commission suisse pour l'observation de la cryosphère, de l'Académie des sciences naturelles suisse, à partir des données du Réseau des relevés glaciologiques.
Lire la suite - En bref / Climat
L'épaisseur moyenne de glace de certains glaciers a diminué de (…) -
Procès de Robert Ménard à Montpellier : le “bon sens” contre l’État de droit ?
Jugé ce mercredi 30 septembre à Montpellier pour avoir refusé de marier Eva et Mustapha en 2023 au motif que celui-ci était visé par une obligation de quitter le territoire français, le maire d’extrême droite de Béziers assume tout. Entouré de Bruno Retailleau et d’élus venus défendre son « bon sens », il a fait de l’audience une tribune. Le parquet requiert 7 500 euros d’amende. Délibéré le 1er décembre
Il est 18 h 42, soit plus de cinq heures après le début des débats, quand Eva M. s’avance à la barre, vêtue de noir. « Par où commencer ? J’étais une personne lambda, et un matin je me suis réveillée, j’étais l’objet d’un débat national. »
Le 6 juillet 2023, elle est dans le bus, en plein préparatifs de son mariage, quand on lui envoie la vidéo : le maire de Béziers annonce à la télévision qu’il ne la mariera pas au motif que son fiancé est sous le coup d’une Obligation de quitter le territoire français (OQTF) « Je n’ai pas dormi de la nuit », se remémore-t-elle devant le tribunal. Le lendemain à 8 heures, elle tente de voir Robert Ménard pour lui dire que la police aux frontières est passée chez elle et lui a confirmé qu’elle avait le droit de se marier. Elle enregistre l’échange, « pour me défendre face à un maire qui a un pouvoir politique énorme ». Puis vient la mairie.« Quand j’arrive en robe de mariée le 7 juillet, j’imagine pas une seconde que des médias vont me sauter dessus. » Sa voix se noue. « L’alarme incendie sonne, la porte de la mairie se ferme. Derrière nous, des gens nous huent, se moquent de nous. » Quelques minutes plus tard, le maire sort, écharpe en bandoulière, pour annoncer son refus devant les caméras.
Mustapha est expulsé vers l’Algérie le 20 juillet 2023, « sans pouvoir me prévenir ». Eva raconte l’homme qui l’a aidée « à m’apaiser, à manger normalement » après des violences subies avant lui, et sa fille cadette qui l’appelait papa. « Quand il est parti, elle le cherchait derrière la porte. Je ne savais pas comment lui expliquer. » Elle pleure. Elle dit aussi que son compagnon a été accusé de viol sur deux chaînes de télévision, « alors que c’est faux ». Le couple a fini par se marier le 14 juillet dernier à Bir El Djir, près d’Oran. Depuis trois ans, Eva enchaîne les allers-retours à chaque vacances scolaires. « Quels sont les projets de ma vie ? Je ne sais pas. »
« Je savais les risques que je prenais »
Quelques heures plus tôt, l’épisode cévenol et l’alerte météo sur l’Hérault n’ont pas douché les volontés de se rassembler. Dès midi, une quarantaine de personnes attendent devant les grilles closes du tribunal pour soutenir le couple, sans savoir si l’audience se tiendra. L’arrivée des partisans du maire, drapeau tricolore au vent, déclenche chants et slogans antifascistes.
Procès de Robert Ménard à #Montpellier : devant le tribunal, l’arrivée des soutiens du maire de #Béziers provoque des slogans antifascistes de la part de soutiens du couple que l’édile a refusé de marier https://t.co/ILszueIcYq
— Le Poing – Montpellier (@lepoinginfo) September 30, 2026Vers 13 h 15, Bruno Retailleau, ancien ministre de l’Intérieur et candidat à la présidentielle de 2027, fait son entrée, sous étroite protection policière. Cité comme témoin de la défense, comme le sénateur de la Somme Stéphane Demilly, il est accueilli par une pluie d’applaudissements et un parterre d’écharpes tricolores, parmi lesquelles celle du député RN Aurélien Lopez-Liguori. Dans la salle, le plafond fuit. « Les moyens de la justice sont ce qu’ils sont », glisse un avocat sous les gouttes.
Robert Ménard est poursuivi pour avoir pris des mesures destinées à faire échec à l’exécution de la loi, en refusant de célébrer ce mariage. Il encourt cinq ans de prison, 75 000 euros d’amende et une peine d’inéligibilité. En février 2025, il avait refusé la procédure de plaider-coupable. Le parquet de Béziers, après onze pages d’audition des futurs époux, avait pourtant donné son feu vert à l’union, faute d’indices sérieux d’un mariage de complaisance.
À la barre, le maire se dit « écartelé » entre ses deux casquettes d’officier d’état civil et d’officier de police judiciaire. « Vous me demandez de marier une personne à qui vous avez demandé de quitter le territoire. » Le président Gilles Maschio ne se laisse pas embarquer : « La hiérarchie des normes devrait vous permettre de prendre une décision : la liberté de mariage est au-dessus. » Ménard objecte qu’il s’agit d’un « mauvais choix ». « La réponse, c’est l’État de droit », tranche le président. Puis : « La solution, c’est d’expulser monsieur ? »
Si c’était à refaire ? « Exactement », répond le prévenu, qui convoque le pape et ceux qui se sont dressés contre des lois « iniques », comme le droit à l’avortement. « Des fois, le bon sens, c’est important. » L’expression reviendra toute la journée.
Puis il se tourne vers la partie civile : « Madame, je vous connais, ça aurait été un Chinois, j’aurais fait pareil. » Eva fond en larmes, son avocate lui tend un mouchoir. Le maire enchaîne : « Madame pleure aujourd’hui, mais elle n’avait pas beaucoup pleuré devant moi jusqu’à présent. Elle a milité contre moi. »
Pourquoi ses adjoints n’ont-ils pas célébré l’union à sa place ? « Personne ne l’aurait fait, car nous avons à peu près tous les mêmes idées », tranche le maire. Et le « mariage blanc » ? L’avocat de l’association Les Amoureux au ban public lui relit son interview au Figaro, la veille de la cérémonie : il y détaillait l’âge des fiancés, les trois enfants d’Eva, ses aides sociales, et concluait que ça « sentait le mariage blanc à plein nez ». « C’est ce que disait le procureur au début, moi je l’ai cru », répond Ménard.
« Vous vous foutez de moi ? »
L’avocate d’Eva, Vanessa Edberg, retourne alors l’argument de l’ordre public contre le prévenu. Elle rappelle que l’OQTF de Mustapha n’était pas motivée par un trouble à l’ordre public, puis évoque le casier du maire, « bien plus fourni qu’une seule condamnation ». « N’êtes-vous pas une menace à l’ordre public ? » Ménard explose : « Vous vous foutez de moi ? C’est une saloperie de dire ça. » Il rappelle ses 25 ans à la tête de Reporters sans frontières : « J’en ai fait bien plus que vous tous réunis pour les droits de l’Homme. » Un avocat se lève pour défendre la profession, la salle s’échauffe.
Un peu plus tard, pile au moment où l’avocate lui demande si toute l’affaire n’était pas un plan de communication, un coup de tonnerre éclate au-dessus du tribunal. « Je n’ai pas besoin de ça », répond l’intéressé, qui reconnaît dans la foulée passer« dans les médias quatre à cinq fois par semaine ». Qui a choisi de médiatiser l’affaire, demande Me Mohamed Jaite, pour la LDH ? « Madame M. », répond l’édile. « Et vous ? » « Oui. »
Ses condamnations, dont 2 000 euros avec sursis pour diffamation ? « Des affaires de presse. Je ne vole pas des poules, je n’escroque personne, je défends juste des convictions. » Le président lui fait remarquer que devant un tribunal correctionnel, cela peut poser problème. « À vos yeux, pas aux miens. » Et de citer sa condamnation à cinq ans de prison en Turquie pour avoir mis en cause le régime : « C’est ça, être un délinquant ? Alors je suis un délinquant, et je suis fier de l’être. »
À l’avocat de SOS Racisme, Paul-Roger Gontard, qui rappelle qu’un élu d’opposition peut marier sur délégation, Ménard répond que « 90 % des gens » à Béziers approuvent son action, et que personne ne le lui a demandé. « Un élu d’opposition a pourtant demandé », corrige l’avocat. Devant la salle d’audience, vers 16 heures, on entend scander « Aquí es Besièrs », slogan populaire au stade de rugby et pendant la féria.
« Je ne suis pas juriste, je suis sénateur »
Vient ensuite le défilé des témoins. Le premier, Stéphane Demilly, sénateur de la Somme, n’a pas grand-chose à dire sur le dossier, mais beaucoup sur sa proposition de loi interdisant le mariage aux étrangers en situation irrégulière, adoptée par le Sénat le 20 février 2025, puis enlisée à l’Assemblée sous près de 300 amendements. « Le mariage est un droit, ça ne doit pas être un passe-droit », répète-t-il. Interrogé par l’avocate d’Eva, il livre la perle de la journée : « Je pense qu’une OQTF est une loi. J’imagine que c’est la justice française qui délivre une OQTF. » C’est en réalité un acte administratif pris par le préfet. « Je ne suis pas juriste, je suis sénateur », se justifie le centriste. Réplique de Me Edberg : « Un sénateur ne sait même pas ça alors qu’il porte une loi sur la question… »
À 17 h 35, Bruno Retailleau prend le relais. Selon lui, l’exécution des mesures d’éloignement relève de « la quasi-impossibilité », et Ménard a « choisi un équilibre » : célébrer ce mariage aurait permis à Mustapha d’obtenir rapidement un titre de séjour grâce à l’accord franco-algérien de 1968. Mustapha est-il une menace à l’ordre public ? Le candidat préfère parler de « malaise démocratique », de maires soumis à des « injonctions contradictoires », puis des logements qu’on leur demande de construire sans terrains. Rien à voir avec le dossier, mais la campagne présidentielle s’annonce longue, et tout est sans doute bon pour occuper la scène. Son successeur place Beauvau, Laurent Nuñez, avait pourtant estimé en mai que le maire aurait dû « respecter la loi ».
Quarante-cinq minutes plus tard, David Lisnard, maire de Cannes et président de l’Association des maires de France, prévient qu’il n’est « pas venu parler d’amour ou d’immigration ». Pour illustrer le dilemme des élus confrontés aux « injonctions contradictoires » , il choisit la Gironde, où il faudrait défricher la forêt contre les incendies alors que telle espèce est protégée. Dans la même situation, il dit qu’il pourrait lui aussi refuser de célébrer le mariage.
« Une collection d’arbitraires »
Il est autour de 19 h 40 quand les parties civiles commencent leurs plaidoiries. Me Vincent Le Junter, pour Les Amoureux au ban public, raille un prévenu qui « assume sans assumer ». « Les preuves de l’infraction débordent, il n’y a qu’à les ramasser, et le premier qui les donne, c’est monsieur Ménard. » Il rappelle que le maire lançait dans Midi Libre, la veille du mariage, « qui va m’obliger ? », et demande une requalification plus lourde, dès lors que les mesures ont été suivies d’effet. Il voit dans l’interview au Figaro « le bingo des discriminations », fondé sur l’origine, la nationalité et la différence d’âge, et cite l’horoscope du magazine de l’agglo de Béziers, truffés de saillies discriminatoires, dont le maire est directeur de publication. Il évoque aussi les insultes racistes lancées au couple devant la mairie, rapportées par Le Canard enchaîné. Pour l’avocat, le prévenu « pense qu’il a tous les pouvoirs : maire, préfet, procureur ». Un goût pour les pleins pouvoirs déjà illustré par son arrêté sur l’ADN des chiens, annulé par le tribunal administratif au motif qu’il lui donnait accès à un fichier normalement innaccessible aux maires, puis aussitôt repris. Sur son banc, Eva pleure en silence. Un mouchoir lui parvient du fond de la salle, de main en main.
Pour Me Jaite, de la Ligue des droits de l’Homme, Ménard « savait depuis longtemps qu’il ne célébrerait pas ce mariage » et a fait entrer un couple vulnérable dans un « traquenard ». Il aurait pu annoncer son refus et garder la tribune pour l’audience, plaide-t-il, « mais il a choisi l’exposition et l’humiliation publique du couple ». Bras et jambes croisés sur sa chaise, le maire fait non de la tête. Me Gontard, plaidant pour l’association S.O.S. Racisme, constituée partie civile, s’attaque quant à lui au fameux « bon sens » , qui aurait selon lui conduit les colons à juger l’esclavage acceptable. « Si chaque maire se fie à son bon sens, on n’a plus d’État de droit, on a une collection d’arbitraires. » Me Edberg conclut : « La politique est venue salir votre tribunal. »
Il est maintenant 21 heures, et sur le banc des journalistes, venus en nombre, on peut entendre des ventres gargouiller. Le procureur Thierry Lescouarc’h tient une ligne simple : « Les faits sont établis et revendiqués. » Le droit au mariage est fondamental et «ne laisse aucune place à l’interprétation personnelle ». Il n’y a, selon lui, aucune contradiction entre les normes, contrairement à ce qu’on a pu entendre toute la journée. Il requiert 7 500 euros d’amende, soit un dixième du maximum encouru. Et surtout, aucune peine d’inéligibilité n’est requise. Quelques regards incrédules s’échangent dans la salle.
La défense, elle, décrit un maire « dévoué à sa ville » qui ne se serait offert aucune tribune, « à l’inverse des associations présentes ». Un de ses avocats l’assure : « Robert Ménard est un vrai socialiste, il aime les gens. » Et puis les Biterrois l’ont réélu au premier tour en mars, avec 65,60 % des voix. Me Sylvain Fournier plaide la relaxe : un refus de marier serait une omission et non un acte positif entraînant un empêchement d’exécuter la loi, et l’alarme incendie qui aurait sonné le jour du mariage n’apparaîtrait que dans les déclarations du couple. .
À 22 h 18, Robert Ménard s’offre une dernière tribune politico-médiatique pour aujourd’hui. Il dit supporter mal les avocats qui « pensent que quand je parle du bon sens, c’est un truc de plouc ». « 73 % des Français sont d’accord avec moi sur cette mesure. Ça voudrait dire qu’ils sont des arriérés ? » Puis : « Je n’ai jamais dit que j’avais raison. » Juste qu’il le referait. Délibéré le 1er décembre.
L’article Procès de Robert Ménard à Montpellier : le “bon sens” contre l’État de droit ? est apparu en premier sur Le Poing.
-
Rennes 2, Bloquée , occupée !
Rennes 2, Bloquée , occupée !


-
Hegseth says he will cut number of US generals by 20% in anti-diversity speech – as it happened
This live blog is now closed.
Rachel Leingang and Riley Messer
Some of the biggest food and agriculture corporations in the US are funding a campaign that pays social media influencers to combat elements of Robert F Kennedy Jr’s Make America Healthy Again platform, according to an investigation by the Guardian and Documented, an investigative watchdog and journalism project.
Continue reading... -
Google annonce Gemini 4 Argon et revendique des meilleurs résultats qu’OpenAI et Anthropic
Totalement distancé depuis le printemps 2026, Google avait d'abord promis Gemini 3.5 Pro en mai avant de l'annuler à cause de ses trop mauvais résultats. Le géant du web annonce le 30 septembre « Gemini 4 Argon », son nouveau modèle de frontière présenté comme supérieur à GPT-6 Astra, Claude Fable 5.1 et Claude Opus 5.5. Tout suggère que Google vient de rattraper plusieurs générations en un modèle, pendant que ses concurrents en ont lancé plusieurs dizaines.
-
« Splann ! » condamne les entraves au travail des journalistes du « Cri » lors du pèlerinage Feiz e Breizh
« Splann ! » apporte son plein soutien à la rédaction du « Cri » et aux journalistes Adrien Giraud et Thomas Louapre, empêchés d’exercer leur métier lors du pèlerinage Feiz e Breizh, qui s’est tenu les 19 et 20 septembre derniers à Sainte-Anne-d’Auray, dans le Morbihan.
L’article « Splann ! » condamne les entraves au travail des journalistes du « Cri » lors du pèlerinage Feiz e Breizh est apparu en premier sur Splann ! | Premier média d'enquête indépendant en Bretagne.
-
4 takeaways from the MAHA Summit
Trump administration officials mingled with insurers, corporate executives and wellness influencers at the second Make America Healthy Again (MAHA) summit. They discussed issues ranging from affordability, the U.S. food supply and the food pyramid, as well as the use of artificial intelligence in healthcare. Along with many other mainstream outlets, The Hill was not granted press credentials to attend but watched a free livestream. Here are takeaways from the event. -
[Mayday] #258 Les dépendances artificielles
Émission du 30 septembre 2026, fabriquée sans robotsLes assoiffés, par Kim et Le Frigo avec un bout de texte de Camille Charvet*Chat GPT, la coke et moi, un entretien de Kim, le Frigo aux ciseauxDépendre des robots, un billet de Luigi qui dépend pas mal de lectures diagonales récentes**En Thérap’IA, séance proposée par NaméChez la psy, récits intimes du Frigo et de NaméL’IA n’est pas thérapeute, entretien de Kim avec une psychologueMon agent IA, une situation mise en scène par KimEt à la fin c’est la Silicon Valley qui gagne, un finish de LuigiMusiques ; NLF3 avec « Shadonga falls »Meridian Brothers, Salvatora robotsOognah Haines- Vacccum – part.1*Camille Charvet, Les assoiffés, 2026** Irénée Régnault, La sommation technologique au temps des catastrophes, 2026Contre Atlas de l’Intelligence artificielle de Kate Crowford, 2023Marie-José Mondzain, Peine Kapita, monologue avec l’IA, 2026
-
Trump’s AI chatbot turns on its master
The famously fact-averse president rolled out a new AI tool – but its answers don’t conform to his version of reality
Donald Trump, in a development that could almost be from a Greek tragedy, appears to have invented something that is willing to do what no one in his orbit will: tell him the truth.
The president launched America.gov on Tuesday, an AI platform which the White House says will make it easier for Americans to interact with the federal government and eventually complete services like renewing passports and enrolling in Medicare.
Continue reading... -
‘There’s Always A Way’: Jaime Santos
Earlier this month, Jaime Santos joined Proskauer Rose, making her the latest in a series of appellate advocates to switch firms in 2026. She came from Goodwin, where she practiced for more than a dozen years and served as co-head of the Supreme Court and appellate practice.
What led Jaime to make the move, and what does she think is driving all the lateral hiring in the space? With a new Supreme Court Term starting this coming Monday, which cases is she watching? And as the first ERISA and employee-benefits lawyer I’ve had on the podcast (after more than 100 episodes), what does she see as the key emerging issues in the field?
Thanks to Jaime for such an interesting and inspiring conversation, and congratulations to her on joining Proskauer.
Show notes:
Jaime Santos bio, Proskauer Rose LLP
Goodwin Supreme Court Group Chief Santos Bolts for Proskauer, by Meghan Tribe and Jacklyn Wille for Bloomberg Law
Proskauer Hires Goodwin Procter’s Supreme Court Co-Head, by Kevin Penton for Law360
Sponsored by:
NexFirm helps Biglaw attorneys become founding partners. To learn more about how NexFirm can help you launch your firm, call 212-292-1000 or email careerdevelopment@nexfirm.com.
 Jaime Santos (courtesy photo)
Three quick notes about this transcript. First, it has been cleaned up from the audio in ways that don’t alter substance—e.g., by deleting verbal filler or adding a word here or there to clarify meaning. Second, my interviewee has not reviewed this transcript, and any transcription errors are mine. Third, because of length constraints, this newsletter may be truncated in email; to view the entire post, simply click on “view entire message” in your email app.
David Lat: Welcome to the Original Jurisdiction podcast. I’m your host, David Lat, author of a Substack newsletter about law and the legal profession also named Original Jurisdiction, which you can read and subscribe to at davidlat dot substack dot com. You’re listening to the 106th episode of this podcast, recorded on Wednesday, September 23.
Thanks to this podcast’s sponsor, NexFirm. NexFirm helps small and midsize law firms offer Biglaw-caliber benefits at small-firm prices. To learn how NexFirm can improve your employee benefits program, call 212-292-1002 or email betterbenefits at nexfirm dot com. Want to know who the guest will be for the next Original Jurisdiction podcast? Follow NexFirm on LinkedIn for a preview.
My guest today is Jaime Santos, co-chair of the Compensation and Benefits Litigation Practice at Proskauer Rose and one of the nation’s leading appellate and ERISA litigators. We began our conversation by covering Jaime’s impressive and inspiring career path, which took her from a trailer park in a tiny town in Indiana to Harvard Law School, followed by two federal clerkships and partnership at two top law firms. We then discussed how she built her practice in appellate and ERISA litigation, her recent move from Goodwin Procter to Proskauer, and her thoughts on the game of musical chairs now unfolding in the Supreme Court and appellate bar. We concluded by talking about her most meaningful matters over the years, including her victory before the high court in Wilkinson v. Garland, as well as the most interesting cases in the Supreme Court’s upcoming Term and in the world of ERISA and employee-benefits litigation. Without further ado, here’s my conversation with Jaime Santos.
Jaime, thank you so much for joining me.
Jaime Santos: Thank you. I’m excited to be here.
DL: Tell us about your background and upbringing. Where did you grow up?
JS: I grew up in the Midwest, in this tiny town in Indiana called Rensselaer—basically in the middle of a cornfield. I was raised by a single mom with one sibling, and we grew up in a trailer park. When I was 14, we moved to St. Louis, Missouri—the inner city, which is the opposite of a rural Indiana cornfield. My aunt, who lived in St. Louis at the time, basically told my mom, “You cannot raise these children in Indiana with only corn and white people. Move to St. Louis. We will help out, and we’ll get these kids through high school and make sure they have a good future.”
DL: I wouldn’t have guessed that you were from the Midwest because you went to college out on the West Coast and law school out on the East Coast. Do you have any lawyers in the family?
JS: No lawyers in the family. My mom, before I was born, worked in the South Chicago steel mills, and then, when I was growing up in Indiana, she was a bookkeeper for a small printing company. My dad left when I was a year old. So I don’t even know that I met any lawyers until after undergrad.
It was funny: I went to the University of San Diego mostly because I wanted to get as far away from home as possible. When I was applying to schools, I got this beautiful glossy magazine—this is how we used to apply to undergrad—and it had beautiful pictures of the ocean. I applied, immediately got in, and got a full scholarship, so I didn’t apply anywhere else. I thought, “Well, this is the objective: get into college and have someone else pay for it.” And I spent four years there.
DL: What did you major in when you were there?
JS: I majored in ethnic studies, sociology, and Spanish.
DL: And what were you thinking in terms of your career at the time?
JS: I didn’t really know. I thought maybe I wanted to be a professor or maybe I wanted to work for nonprofits. I didn’t do debate or anything like that. I was really involved in student government, the multicultural center, and student leadership. To help pay for things, I also worked a ton through undergrad: I was a sandwich delivery person and a telemarketer, and I worked at the registrar.
I did have this one professor—my favorite professor, Dr. Rafik Mohamed—who taught a class called Sociology of Law. At the very beginning of the class, he taught us, just for a few minutes, how people sometimes write case briefs—the notes that law students keep to track cases and what they mean. We went through the class, and at the end of the semester, I went to his office and said, “Hey, that thing you taught us at the beginning—I decided to do that with every case we read.” I showed him all the notes I’d put together and said, “I’ve noticed a bunch of patterns across cases.” He said, “You’re a weirdo who does this for fun. You definitely need to go to law school.”
I didn’t at the time. I worked for four years after undergrad—as an event planner at a nonprofit, then at a law firm. But eventually I realized he was right, and I really wanted to use my brain. And event planning was fun, but it’s just not a very brainy activity. So I studied really hard for the LSAT, got into Harvard, and ended up going there about four years after I graduated from undergrad.
DL: When you were at HLS, did you have an idea of what type of law you wanted to practice?
JS: Going in, I definitely didn’t, because I was so excited just to be there. Harvard was the one place, when I was growing up, that anyone in my family would have known—other schools, we didn’t know as well. I was the first in my family to go to college; my mom and dad didn’t go, and neither did my grandparents.
I was so excited to go that I completely threw myself into everything; I studied crazy hard. I was afraid I was going to be the dumbest person at Harvard, surrounded by all these fancy people who’d gone to Ivy League undergrads. So I studied nonstop, at least the first two years.
I had more fun my third year. I got onto Law Review, I RA’d for a bunch of different professors, and I took really hard classes. Dan Meltzer had this super hard Fed Courts class—it was a five-credit class that felt like a 20-credit class—and I studied so hard that I literally sprained my neck. I had to get treatment because I sprained my neck studying too hard.
Coming out of that, I thought maybe I wanted to do labor and employment work. But when I was clerking—first on the Central District of California, then on the Ninth Circuit—I realized pretty quickly that I didn’t actually care about subject matter. I just liked complicated issues that were really hard.
Going into the clerkships, I thought, “I probably want to do labor or employment work.” Coming out of them, I thought, “I just want to do nerd stuff.”
DL: Which did you do first, the Ninth Circuit clerkship or the Central District clerkship?
JS: The Central District clerkship, though I actually got my Ninth Circuit clerkship first. I interviewed with Judge Raymond Fisher—I think it was probably in the fall right before my 3L year—and after I got that clerkship, he helped me talk to some district judges as well. Then I went through the normal interview timing process for district court clerkships at the time, which was just the year before graduation. Now it’s apparently the year you’re born—but back then, it was more human.
DL: Yes, I totally agree, and it’s really unfortunate how the timing has shaken out. But it’s interesting that you went to the district court right after law school, because I actually think a district court clerkship is, in many ways, the harder job, and a little overwhelming if you go straight from law school, whereas a circuit clerkship is more like a transition from law school to the practical world. And so that first clerkship must have been a demanding experience.
JS: It was. I clerked for Judge George King, who was then the chief judge of the Central District of California, and he was a particularly demanding judge to work for. He was really smart and really great, and I learned a ton. But we were working 80- to 100-hour weeks, every week, the entire year. It was very demanding.
For Judge Fisher, I think part of why he liked clerks who had clerked on the district court first was that it broke them in—or at least gave them a much better understanding of what district courts were doing, because he liked to defer to district courts on things they did better, and not defer on things that were really classic appellate issues. And I was absolutely a better Ninth Circuit clerk because I had been through the district court clerkship and understood what the dockets looked like and the incredible caseload and what trials looked like and how everything gets resolved.
DL: I totally agree. I think clerks who’ve clerked for a district court before a circuit court are probably less inclined to recommend reversal in everything, because they know how tough that job is and respect the discretion district judges have over so many areas. So I’m sure it made you a better clerk.
JS: I hope so. I don’t know that Judge Fisher would say I was the best clerk; I would often get in trouble for trying to come up with new arguments no one had proposed. One time I wrote a very long memo about Heck v. Humphrey and how the whole case failed. And I remember he wrote at the top of my bench memo something like, “This looks great. Did anyone argue it?” And I said, “No, Judge….” And he said, “Okay, let’s deal with what the parties argued.”
DL: Party presentation: it’s a thing. So you probably felt right at home once you got into practice.
JS: Absolutely. After my clerkship, I joined Goodwin Procter. The timing was funny: I finished my clerkship when I gave birth to twins, who were born a month early—only about seven business days before the end of my clerkship. I felt very bad about that, like I’d abandoned Judge Fisher.
So I finished my clerkship, gave birth to twins, and then twelve weeks later started at Goodwin. It was funny, because Willy Jay—who’s now at Paul Weiss—had just started there maybe the year before. I wasn’t hired by him or into the appellate group at all; I was just hired into litigation generally. I had a mentor at the firm who helped me weasel my way into the appellate group, basically by trying to make myself completely indispensable on any appeal.
When I started, Willy had just hired two recent Supreme Court clerks who weren’t allowed to work on Supreme Court matters for a couple of years. They didn’t really have much of an appellate group otherwise. So once I’d weaseled my way in and shown that I had a strong work ethic and would do literally anything I was asked to do, Willy started putting me on his Supreme Court matters. I also had—at the time, and still have—a raging case of imposter syndrome. I think of it as an asset, even though a lot of people see it as a weakness. It made me really good at my job because it made me question what I was doing, in constructive ways: I made sure that my arguments were airtight, that I researched more, and that I worked harder than other people.
Once I’d shown my value, I got to do more appellate work. I had a turning point around 2015. I worked with Willy on Teva v. Sandoz, a patent case, and I’d also argued two Ninth Circuit pro bono appeals. That work, taken together, left me completely hooked on appellate work, and I knew that was what I wanted to focus on. After the Teva argument, I told Willy that it had almost made me want to apply for a Supreme Court clerkship. He said, “What are you talking about? Why did you never apply?” I said, “I didn’t clerk for a feeder judge, and I just thought I wouldn’t have a chance.” He said, “You should definitely apply.”
So I applied for clerkships, and I got an interview with Justice Sonia Sotomayor. I didn’t end up getting the clerkship, but I spent the last month of my maternity leave with my youngest child basically prepping for that interview. I read the last three years of Supreme Court opinions, I read every opinion Justice Sotomayor had ever written, and I spent a month reflecting on what I wanted to do and where I wanted to go.
When I didn’t get the clerkship, I asked my firm if I could move down to D.C., because I wanted to immerse myself in the appellate world and learn from Willy and build our D.C. appellate practice, if he’d have me. The firm was incredibly supportive; they said, “Absolutely.” I moved a few months later.
Once I got down there, I was facing a bit of a conundrum: I tend to be a Type A, ambitious person, and I really wanted to be the most successful appellate lawyer I could be. But I knew I didn’t have the credentials that a lot of your former guests have—folks like Lisa Blatt, Paul Clement, Easha Anand, and Willy as well. But I really wanted to be good at this and get to a very high level.
So I thought, “You’re going to have to find a different way, Jaime. It’s not the normal path. Supreme Court to OSG [Office of the Solicitor General] isn’t going to work for you, and you’re going to have to find another way to get there.” I spent the next five-plus years trying, on the one hand, to get really good at honing my appellate craft and learning as much as I could, and, on the other, trying to figure out how to raise my profile and expand my network so I could succeed in the long term. You can only go so far being smart and hardworking. In D.C., that doesn’t actually get you very far, and it doesn’t get you hired.
I started doing a lot of public speaking, at law schools and conferences, and talked about anything: diversity in the legal profession, what it’s like to be a working mom, appellate practice. I got the chance to work with a group of current and former law clerks to advocate on issues of judicial misconduct in the federal courts, and then ended up working with a bunch of judiciaries across the country on their own judicial misconduct procedures, and that gave me the chance to testify before the Senate Judiciary Committee and the Judicial Conference. I helped start a podcast. I ended up serving as secretary of the Inn of Court in D.C., which is where the 200 biggest appellate nerds meet once a month during the Supreme Court Term for cocktails and panels. I thought, “This is a ton of work, but it’ll give me the chance to know everyone.” So I did all of these things as my side gig, while also trying to learn to be a really good appellate lawyer.
DL: What you just described is exactly what lawyers who want to build a practice need to be doing—because as you say, and I know it’s a cliché, being smart and hardworking is table stakes. You need to stand out in some other way.
So you were very modest when you said you “started a podcast.” Tell us what podcast that was.
JS: Back in the day, pre-pandemic, I helped start Strict Scrutiny. I was on it for the first year, then left, and it has continued to grow.
DL: It’s now one of the largest, most successful, and most influential legal podcasts—or podcasts, period, anywhere. What led you to leave after a year?
JS: There were a number of different factors. It was never going to be a long-term option for me, in part because when I do something important, I put a lot of work into it. I was spending 15 to 20 hours a week on the podcast, which was awesome. I loved it. I got to know everything about the Court, and I got to talk every week with three other brilliant women. But long-term, there was just no way—unless I stopped sleeping entirely—that I could keep doing that. So that was a piece of it.
The other piece of it is that it’s hard to do what Strict Scrutiny became and also be an effective advocate. Especially toward the end of my tenure, I felt like the tone was a little different than what I was necessarily comfortable with. I love edgy commentary, but if you’re trying to advocate before the Supreme Court, being on a podcast that sometimes takes a mocking tone toward the justices or the advocates isn’t a great idea. It’s also just not my style as much. So I thought that I could do smart, interesting commentary on the Supreme Court in other venues, and it might be time to give it a rest, while continuing to support the people who do that work.
DL: I have a couple of thoughts. First, I’m not surprised that you spent that much time on the podcast. People need to know that we try to make these things look relatively easy, but it takes a lot of work to prepare for a podcast. When I have guests, I’ve researched them, I’ve read their writing, I’ve listened to oral arguments—I’ve done all sorts of things. And for a news-driven podcast like Strict Scrutiny, Leah Litman, Kate Shaw, and Melissa Murray are really busting their tails to follow the news of the day.
On your point about being outspoken or candid, being a law professor is good for that kind of work, because (a) they have tenure—they can afford to be outspoken and don’t have to worry about clients or judges being upset—and (b) law professors work hard, but they have a lot of flexibility. You have clients, and you’re a working parent. So I don’t know how you’d find another 15 or 20 hours a week—unless you stopped sleeping, as you said. So I totally understand that.
You were working hard and dealing with imposter syndrome, and it clearly worked: you wound up being, alongside Willy Jay, the co-head of appellate at Goodwin. How long did you spend at Goodwin? You were there for a good long stretch.
JS: Yes—13 years. I think the last two or three years I was co-chair of the practice. Willy had gone on to become co-chair of the non-IP litigation group at Goodwin generally, and when he moved into that role, I moved into the co-chair role, along with my former colleague Kevin Martin, who’s in Massachusetts. I loved that role. Leadership is just in my DNA—getting the chance to lead the group, help expand it, and instill a sense of business development and proactiveness in everyone. I got to hire people and help promote people, and the group there is really phenomenal. It was a great place to spend 13 years.
DL: You recently made a move. This was certainly in the news, and once again, you have a leadership role too. Maybe you can tell us about that.
JS: Yes. I recently joined Proskauer Rose, straddling the litigation department and the employee benefits practice.
I definitely wasn’t looking to leave Goodwin. I really loved my colleagues, and my practice was growing there. Proskauer approached me through a friend who’s also a recruiter—shout-out to Karen Vladeck, whose lesser-known husband is Steve Vladeck. I’ve known her and Steve since I was on the Harvard Law Review and was the supervising editor for his book review; it’s funny how things come full circle.
So Proskauer approached me. The firm has this really incredible benefits platform, and an important part of my practice on the appellate side has always been ERISA litigation; I made that an intentional part of my practice. Their benefits practice and their benefits relationships are really conducive to the ERISA piece, and they wanted to invest heavily in that space. They also wanted to invest more broadly in their litigation practice. They’ve been building their trial practice, including folks who’ve joined on the antitrust side. My colleague Bart Williams joined from Munger about ten years ago and really turbocharged their trial practice.
So it seemed like a really great match for the two pieces of my practice I’d been building, and it was a super intensive process. I’ve heard of people switching firms in a month or so, and I don’t know how that would work. I spent three or four months interviewing, I visited three different offices, and I probably interviewed with 30 partners. Part of that is the firm wanting to make sure it’s recruiting people who culturally fit, but it was also very much me wanting to get a real feel for the place—because if I was going to leave this nerdy group of people I adore at Goodwin, I needed to feel sure of it.
And so I ended up coming to Proskauer, and I have been here for about a month.
DL: I have a couple of thoughts. First, you picked a great platform. Given your focus on ERISA, employee benefits, and executive compensation, Proskauer is really tops in that substantive area. I’m not surprised you were steered in the right direction by Karen, who’s one of the best recruiters in the industry—and a former law firm partner herself, so she knows the ins and outs.
I’m curious how you developed this additional expertise beyond the Supreme Court and appellate work. How did you come by the ERISA and employee-benefits focus?
JS: When I mentioned earlier that I didn’t have the normal path available to me and had to find a new way to do this, it was around the same time I was trying to figure it all out. I like being a generalist appellate lawyer, because I get bored doing the same thing too much. But on the appellate side, in terms of strategically building a practice, it’s really helpful to have one or two niche areas you know really well; you can market yourself, and you can speak on them.
I remember sitting in my D.C. office thinking, “What do I want my niche to be?” I thought about patent work; there’s a lot of work there. But there were a ton of, for lack of a better term, fancy gray-haired men with lots of credentials who were already the go-to lawyers in the space. Willy is one of them, Seth Waxman another—and no one’s going to hire me over Seth Waxman for a patent appeal. I thought about antitrust; I really like antitrust cases, but the dynamic was the same there. And bankruptcy—Roy Englert is amazing, the bankruptcy appellate god. I liked product-liability work. But Goodwin had largely wound down its product-liability practice, so that wasn’t going to be a good match.
I was going through the specialties, and I came to ERISA. I had done some ERISA cases, and I really liked them—because there’s a combination of administrative law, statutory interpretation, and some common law. It’s also very complicated, and everyone else hates it. So then I thought, “Who on the ERISA defense side is the appellate person?” And there wasn’t anyone; there was literally no one who was the overwhelming ERISA appellate person. On the plaintiffs’ side, there certainly were lawyers like David Frederick, Peter Stris, and Matt Wessler. But they do that work on the plaintiffs’ side, not on the defense side. And I thought, “This is an area where I can really carve out a place, be really good, and get to argue the appeals I lead.”
It turned out to be great for me in the long term, because it’s the one area where I feel I don’t have to fight over arguments or field the question, “Should she be the one who argues?” Even after I’d argued in the Supreme Court and argued en banc in the Sixth Circuit, in other areas, like patent, I’d have clients say, “I think someone with more experience, who’s done more Federal Circuit appeals, might be better.” That doesn’t happen on the ERISA side, because there isn’t someone more experienced—some gray-haired man who’s better suited. I’m the person, and I really like these cases. It was a strategic move that’s been great for my practice and a lot of fun.
DL: If you’re the managing partner of a boutique or midsize law firm, attracting and retaining great people is your most important responsibility. Competing with Biglaw for talent is difficult when your benefits don’t measure up. NexFirm helps you offer Biglaw-caliber benefits at a price built for smaller firms. To learn more, call 212-292-1002 or email betterbenefits at nexfirm dot com.
So I just want to highlight the wisdom of your approach. I spoke to a very successful lawyer at the top of their particular niche, and this person told me that when advising law students or young lawyers on choosing a practice, their advice is this. First, find something you’re genuinely interested in; don’t go into something just because it’s hot or trendy. Next, ask yourself whether there’s already a go-to person in that field—someone like Roy Englert or Seth Waxman. And then, if there’s no one who is that person, go be that person. So I guess you went and became that person for your field.
Let me now ask you about another topic. You’re an appellate and Supreme Court lawyer who moved in 2026, so join the club. It seems like pretty much every appellate and Supreme Court litigator moved in 2026. I won’t go through all of them, lest I leave somebody out—but what is up with this?
JS: It’s a very fair question, and I think there are a bunch of things going on. Some people are probably just chasing money. There’s a crazy amount of money kicking around, based on what I’ve heard about what some firms are willing to pay for an appellate practice.
For others, it’s more complicated. There are firms that have been undergoing a massive amount of change over the last ten years, increasing their transactional practice and shrinking their litigation practice. For litigators, and appellate litigators in particular, that can be really problematic. It can create bigger conflicts landscapes when you have big tech practices, especially if you’re representing smaller or mid-cap companies, since that can mean you can’t handle matters for Fortune 100 companies.
And with more of a focus on transactional practice, there’s less high-stakes litigation—and without high-stakes litigation, it’s really hard to have a successful appellate practice, unless you’re Paul Clement and people just pick up the phone and call you. It’s Paul, and Lisa Blatt, and Elizabeth Prelogar, and that’s basically it; there are probably a couple of others, but for the rest of us mortals, it doesn’t work that way. So as firms have changed their strategy, some appellate lawyers have taken a hard look at their practices and asked, “Is this really the right platform for me, or might I thrive somewhere else?”
And maybe the other piece is that if you look back 10 to 15 years, that was when you started to see litigation practices think, “I need an appellate practice to support my litigation practice—I’m losing pitches because we don’t have a good litigator here.” So a lot of people joined appellate practices 10 to 15 years ago, including Willy, and they might just want a change now. When you’ve been at the same place for a long time, you might just want a new experience. If you enjoy building a practice, you can start to feel antsy being part of one that’s already built—and that’s also a good reason to try something new.
DL: Looking back over the course of your career as a Supreme Court, appellate, and ERISA and benefits litigator, is there a particular matter you’re most proud of? I have one guess in my head, but I’ll let you tell us.
JS: I’ll give two—one appellate, one ERISA. The appellate one is probably obvious: I argued Wilkinson v. Garland in the Supreme Court a couple of years ago, on behalf of an immigrant, Situ Wilkinson, who was seeking relief from deportation under the cancellation-of-removal provision of the INA [Immigration and Nationality Act]. He was arguing that his removal would cause serious harm to his minor son, a U.S. citizen, and that he should therefore be allowed to stay in the United States. The Third Circuit had held there was no jurisdiction to review the immigration agency’s decision. We convinced the Supreme Court to take up the case, and it reversed.
There were a couple of reasons it was meaningful. The obvious one is that it was amazing to be entrusted by Situ to argue a case where his life and his family were on the line. You’re probably aware of this, but there are so many budgetary pressures in law firm practice that sometimes it feels like you’re just trying to get words on paper while spending as little time as possible. Getting to litigate a case the way I really wanted to—chasing down every thread, going down every rabbit hole, reading every case on the subject—is just a fun way to litigate, and I don’t get to do it that often.
It was also very meaningful because my family was there, and my mom came out from St. Louis to watch me argue. I talk to my husband and kids about my work, but I don’t really talk to my growing-up family about my work that much. I think part of it is that when I was growing up as a poor kid, people didn’t really talk about their jobs; you usually didn’t enjoy your job that much. It just wasn’t part of the culture I grew up in. And my work is complicated, technical, and not particularly intuitive, so I don’t talk to my mom much about what I do. But she could come out to the Supreme Court and completely understand the gravity of what I was doing, and having her there was a real point of pride.
Two of my three kids came. (One said, “That sounds too boring, Mommy, I’d rather go to school,” and went to school instead of watching me argue.) One of my kids got in trouble at the Court for trying to lie down on my husband’s lap, and she was told that wasn’t allowed. I remember thinking to myself, “You don’t wake up the justices when they fall asleep—why Emily?” So that was very meaningful to me.
The other reason it was meaningful is that I was proud to have gotten this coalition of justices. You have to count to five, and in an immigration case, that can be hard. But we got all three of the justices appointed by President Trump, plus Justice Kagan and Justice Sotomayor, to combine on this majority opinion. It goes to show that if you find the right case, make the right arguments, and do it with care, you can prevail. And I made sure to involve immigration advocates at every stage of briefing and at every moot. I don’t think it’s fair or just or right to take a case up to the Supreme Court that you have no chance of winning on behalf of a marginalized population, just to get an argument. I would never do that. I think it’s problematic, and I know some members of the bar do it, and I’m completely against it. But this was a case we really thought we had a chance at winning. We could make a good textual argument, we had good precedent, and we thought we could build a coalition. And we did, and it created good precedent nationwide.
DL: And what was the trial court matter?
JS: I’m going to anonymize it a bit, because it’s a case that’s still pending, but it’s an ERISA case—part of a series of cases that have gone almost 100% against ERISA defendants. There are something like 70 or 80 cases in this genre, and on almost every issue raised, courts have ruled in favor of ERISA plaintiffs. I see that pretty often in ERISA cases: you get one decision, and then another district court thinks, “I hate ERISA cases… This judge said this, I’ll go along with it.” It gathers steam, and everyone just keeps citing the original case.
There was an associate at my prior firm, Isabel Marin, who is awesome, and she and I basically crafted these arguments—really just administrative law and standing arguments that no one had started briefing when we started working on these cases. We went into court and told the judge, “We know that 25 courts have ruled against us, but these are really good arguments. Most of them weren’t raised, and if they were, they were poorly briefed; you can see it in the decisions, which say things like, ‘This issue was raised, but barely briefed.’ Please just take an independent look at this.”
We won an across-the-board decision, with the judge going against a wall of adverse authority: 100% of courts had gone the other way on Article III standing. I felt like it was a situation where the quality of the advocacy actually made a difference. Sometimes you don’t feel like it matters, but this time it really felt like it did. And even though it was an ERISA victory, it felt just like a normal appellate, ad-law, constitutional victory.
DL: That’s a great example. So much of lawyering comes down to creativity and to seeing arguments that haven’t been raised before.
I can also understand how amazing it must have been to have your mother in the audience when you argued Wilkinson v. Garland. It probably wasn’t easy for her as a single mom, and I got a bit of a chill or shiver as you were just telling me about how meaningful it must have been for her to watch her daughter argue before the highest court in the land.
Speaking of the highest court in the land, we’re recording this shortly before the start of the upcoming Supreme Court Term. Just an hour ago, I finished presenting on a CLE panel previewing the Term. For listeners who don’t follow the Court as closely as we do, what would you identify as some of the biggest cases or cases worth following?
JS: There aren’t a lot of high-profile cases that have been granted yet for this Term, but I always say that in September, and then the Court goes and grants a billion cases that give me heartburn. I think the Court is also leaving room in its docket for election cases this fall, in case they come up.
Probably the biggest case I’m keeping an eye on is the Suncor Energy case, which is about whether litigants can use state tort law to sue companies that have contributed to climate change. It’s interesting because, from my read, the defendant below was really trying to rely on general federal preemption principles—the idea that federal law, whether common law or statutory, supersedes state tort law. But the Supreme Court right now really does not like anything that starts with the word “implied”: implied private right of action, implied preemption, implied remedies—it’s a no-go. So the defendant has had to shift the argument toward a more constitutional, separation-of-powers argument, and it’ll be interesting to see how the justices come out on this and how principled the decision is. That’s one I’m keeping an eye on.
Another one—I call it the “Blockbuster Video bandanas case,” which isn’t what it actually is—it’s a case about the Video Privacy Protection Act, the statute passed many years ago so that Blockbuster couldn’t secretly reveal that George Clooney really liked binge-watching Teletubbies. It kept companies from disclosing people’s video-watching history, but the statute is written broadly enough that it could plausibly cover any transaction for any goods or services by a company that puts videos online. Think Home Depot self-help videos—my husband watches those all the time. Does this VPPA statute mean Home Depot can’t disclose that he bought a humidifier last year? I don’t know. The plaintiff says, “Yes—look at the statute, those words are on the page.” The defendant says, “What are you talking about? That’s not what the statute was meant to do.”
I think this is another case where the Court’s commitment to textualism versus contextualism is really going to be tested. I kind of believe the Court is textualist until it is not, and then you get this purposivism that masquerades as contextualism. Or maybe it’s just a better way of taking a look at the bigger picture, while still operating under a textualist method. But in both of these cases, I’ll be curious to see how principled the decision is.
DL: I totally agree with those picks—those are two of the most interesting cases. My husband Zach is the executive editor of SCOTUSblog, and he and I have gone back and forth on Suncor, because as a policy matter, you can understand why…
JS: It’s crazy, there’s no way…
DL: … you don’t want state or local officials being able to go after national or multinational companies. I understand that. But what’s the hook? As you mentioned, the Court doesn’t like anything “implied.” So what’s the concrete textual hook for ruling in favor of the companies? I don’t know; we’ll see. It’ll be interesting.
And on the VPPA case, this is the statute that was passed around the time of the Robert Bork nomination, when someone leaked his video-rental history—which had nothing scandalous in it, but people didn’t like the fact that it had been leaked. Doesn’t this case involve the plaintiff being served ads based on their viewing? We’re all served ads based on what we watch; it’s just a fact of modern life. So that’s an interesting one too.
JS: Yeah, it’s a question of how you deal with a statute that clearly wasn’t aimed at this, using this textualist approach the Court is taking. I could easily see a decision where the Court says, “Those words are on the page. Congress can amend it.” That also seems kind of insane as a policy matter, but maybe that’s just a policy issue.
DL: Are there any cases that you would mention or identify as sleeper cases, some important cases that are on the docket for the Court but maybe not getting the buzz they deserve?
JS: So there are two cases. One is a case my former colleague, Will Evans, who’s amazing and wonderful, is arguing: Montoya Palacios v. Liggins. It’s about EAJA fees—Equal Access to Justice Act fees, which a prevailing plaintiff who sues and wins against the government can generally recover, as long as it’s not a tort case and as long as certain standards are met.
Does EAJA apply in habeas cases? They’re technically civil cases, but they don’t always feel very civil all the time. This is a really important case right now, given all of the immigration raids the administration has been conducting—habeas has been the only avenue for relief in many cases. Even the government has said, in some instances, “You can only do this through habeas; you can’t bring a class action, you can’t bring an APA lawsuit.” Many of the groups doing this work are civil-rights organizations, nonprofits, or solo practitioners—teeny tiny little practices. So if they can’t recover EAJA fees when they win, even when the government wasn’t justified in its actions, it’ll be really hard for them to take on this work.
And the availability of EAJA fees affects what the government does in the first instance. When our client, Situ Wilkinson, was in immigration detention—he’d been there for years—we filed a habeas action to try to get him a bond hearing, which he’d been denied. The government, when we filed, agreed to release him as long as we agreed not to seek EAJA fees. I don’t know that he would’ve gotten out if there hadn’t been that risk of EAJA fees; why not just keep litigating? So it affects primary conduct, and it’s certainly important to the work immigration lawyers are doing.
DL: And then you mentioned there was maybe one other matter you wanted to highlight.
JS: Yes—there’s an ERISA case, obviously, which is the most important case of the Term. Luke McCloud, my friend from law school, is arguing it: Andersen v. Intel. It’s about what an ERISA plaintiff needs to show, when challenging an investment-plan lineup in a retirement plan, to state a viable claim. It’ll probably bore a generalist audience, but the Supreme Court granted cert in a similar case a few years ago, Hughes v. Northwestern University, and kind of punted on this issue. So I’ll be curious whether the Court digs in this time.
My experience with ERISA cases at the Supreme Court is that it usually writes very short, unanimous opinions that don’t really say that much. Maybe the justices are bored, or maybe they’re just worried about getting that area of law wrong. I’ll be curious whether they actually dig in, or just issue another very short, nine-page unanimous opinion from Justice Sotomayor.
DL: Well, it’s funny, I feel like ERISA is almost like a sleeper topic. It’s vitally important, but it doesn’t get as much attention as I think it deserves. And full disclosure, I’m something of an ERISA nerd myself. For those of you who aren’t familiar, it’s the Employee Retirement Income Security Act of 1974. I took ERISA in law school, I later worked with my professor as a research assistant on his ERISA casebook, and my father-in-law is a pension actuary—so I actually have this weird interest in ERISA.
So I’m curious—I’ve had more than 100 guests on this podcast, including a number of Supreme Court and appellate advocates, but you’re actually the first ERISA and employee-benefits lawyer I’ve had on. Besides what’s happening at the Supreme Court, what’s an issue that’s really on the minds of ERISA lawyers right now? It doesn’t have to be something on appeal. What’s an issue in the trenches that some of your clients are concerned about?
JS: Historically, over the last 15 or 20 years, most ERISA litigation—the class action litigation I focus on—has been on the retirement-plan side. And there’s been a recent push toward health-plan litigation. I think that creates an enormous amount of risk for employers who sponsor health plans, because those plans are incredibly complicated. They often involve hundreds of millions of dollars—a lot of it employer money, since employers are often heavily subsidizing health plans—and a lot of people don’t understand them at all. So a plaintiff, or a plaintiff’s lawyer, can come in and wreak a lot of havoc without really understanding how things operate, and make things look very factually complicated. I’ve seen a number of health-plan class actions over the last couple of years starting to wind their way through the courts.
On the ERISA appellate side in particular, the areas most interesting to appellate courts, and especially the Supreme Court, are a bit like patent law—where you find something that’s ERISA, but not too ERISA. Think of where ERISA intersects with Article III standing or with class actions. There’s a bunch of issues percolating about the standing of plan participants who claim there was some violation of ERISA but can’t show they would have been in any different position even if ERISA had been complied with.
There’s also an issue winding through the courts about whether you can certify a mandatory, no-opt-out class of ERISA plan participants who are seeking money. For basically 15 years, courts almost uniformly said, “Yes, absolutely, a non-opt-out class is fine.” The Fourth Circuit recently said, “Wait—no, that’s a Rule 23(b)(3) class. You can’t do that.” It was the first court to go against this wall of authority, and I’ve already seen that issue pending in one other circuit.
So those are the kinds of issues I think can reach the Supreme Court despite being ERISA cases.
DL: Do you think that that last issue is going to result in a split perhaps?
JS: Absolutely. I think it’s only a matter of time.
DL: Interesting—well, I hope you’re the one to argue it.
So, turning to my speed round, these are four questions, and they are the same for all my guests. My first question is, what do you like the least about the law? And this can be the practice of law, or law as an abstract system.
JS: It’s probably somewhere in between the two: I really dislike the purity test that exists right now on both the conservative and progressive sides of the legal world. I’ve gotten a lot of flak from the progressive movement for… I have a lot of friends who are conservative lawyers or judges, and I sometimes have views that diverge from the left side of the political spectrum. I think that’s a good thing; it’s good to maintain relationships with people who feel differently from you. But I think there’s a sense right now that if you don’t violently agree with everyone in your ideological tribe, you’re a fraudster or a sellout.
I’ll give just one example of this. I remember when the SEC v. Jarkesy case came out a Term or two ago, and it was about whether the SEC could do in-house adjudication of claims for civil penalties instead of going to court. And I remember reading through the majority opinion, and I called a friend of mine and I said, “Okay, so quick question. I’m a progressive, so I know I’m supposed to hate this, but why? Don’t progressives like due process? Don’t we like access to courts? Do we really like immigrants being subject to in-house adjudication where the Department of Justice and DHS are the judge, jury, and prosecutor? Absolutely not. And so why would we like it for the SEC?”
So I feel like that kind of thinking can paint you as a pariah, and I don’t like that—and I know it happens on the conservative side, too. And I just wish we could be a little bit more open-minded and listen a little bit more.
DL: I totally agree with you there; you’re preaching to the choir. My second question is, what would you be if you were not a lawyer?
JS: So I would like to say an adventure tour guide, because I mentioned I’m an adrenaline junkie. When we go to Disney World with the kids, I’m the roller-coaster parent; my husband is the hold-the-bags parent. But realistically, I probably am too risk-averse for that. So maybe a baker? I really love baking. I like the precision. I like the creativity. I like that you immediately know if you have succeeded or failed, instead of having to wait a year for an opinion after argument. So maybe a baker.
DL: I’m with you on the baking. I like the precision. I do not have the judgment or discretion to be a cook and say, “Oh, I’ll throw in a little more of this or that.” With baking, if you follow the recipe, it works.
JS: Exactly, exactly.
DL: My third question is, how much sleep do you get each night?
JS: Currently, I probably average about six to seven hours a night, which is not too bad. It has gotten better. My first four years out of law school, I was averaging probably two to four hours, which is awful, but part of this was I had newborn twins who did not sleep, and I was practicing, and that was really tough, and I had demanding clerkships.
But more recently, I really need more sleep. As I get older, I really, really, really need more sleep. One thing I’ve noticed is that the time I go to sleep matters sometimes more than the amount of sleep I get. So if I go to sleep at 1:00 a.m., my sleep is trash; it doesn’t matter how much I try to get. If I go to sleep earlier, I’m in a much better situation.
Before argument, I prioritize sleep over everything, because I definitely notice that I am sharper and I can use my brain more efficiently when I have better sleep. So the two nights before argument, I always try to get at least eight hours of sleep, and my Friday night fun is to try to go to bed at 9:00 p.m.—that’s my favorite thing ever.
DL: Well, getting good sleep before an oral argument is good advice, and that brings me to my last question: any final words of wisdom, such as career advice or life advice for my listeners?
JS: Sure—so maybe two, but I might come up with a third by the end. The first is to be kind. I think this is going to sound too Pollyannish, but kindness for me is one of the most underrated characteristics that people have. And for my part—especially living in D.C., where everyone is smart and hardworking—I am so much more impressed by people who treat each other well than by someone who is super smart. And I’m talking about being kind to everyone—not just the people above you, but judges, their clerks, the staff, the leaders of your group, the IT people, the TSA agents—saying thank you, just being kind. If you are kind to people, they will have your back, they will be loyal to you, and when you make a mistake or say something stupid, like I do all of the time, they will forgive you and be understanding. So number one, be kind; that’s my governing principle.
The number two piece of advice is to try to focus more on raising other people up than yourself. There are so many people, in D.C. especially, who are just always focused on promoting themselves. And in my experience, if you focus on promoting other people and what they are doing—whether it’s making your client look good, making your colleague look good, making a junior lawyer look good, making a friend look good—you’ll be happier, other people will do better, and then the universe just kind of has a way of making sure it works out from a karma perspective. So try to help other people instead of yourself.
And then maybe a third one is, “There’s always a way.” There’s a way to do what you want to do, and you just have to find that way. I remember saying, after I did not get the clerkship with Justice Sotomayor, “Okay, this door is closed, so I have to do a little light breaking and entering and find a crawl space or break a window.” There’s always a way to do what you want to do. It might not be immediately apparent, but I try to find a way. If I have a bad day or a bad argument or get a bad decision, I let myself have 24 hours to sulk, and then I have to get myself up and figure out what to do. So take your 24 hours and then get your butt up and start figuring out another option.
DL: Well, you have definitely found a way to have a fascinating and really inspiring career. Jaime, thank you so much for joining me.
JS: Thank you. It was really fun.
DL: Thanks so much to Jaime for joining me, and congratulations to her on joining Proskauer.
Thanks again to NexFirm for sponsoring the Original Jurisdiction podcast. NexFirm helps boutique law firms offer Biglaw-caliber benefits at small-firm prices. To learn how NexFirm can help your firm attract and retain exceptional talent, call 212-292-1002 or email betterbenefits at nexfirm dot com.
Thanks to Tommy Harron, my sound engineer here at Original Jurisdiction, and thanks to you, my listeners and readers. To connect with me, please email me at davidlat at substack dot com, or find me on Twitter, Facebook, and LinkedIn, at davidlat, and on Instagram and Threads at davidbenjaminlat.
If you enjoyed today’s episode, please rate, review, and subscribe. Please subscribe to the Original Jurisdiction newsletter if you don’t already, over at davidlat dot substack dot com. This podcast is free, but it’s made possible by paid subscriptions to the newsletter.
The next episode should appear on or about Wednesday, October 14. Until then, may your thinking be original and your jurisdiction free of defects.
-
[DuPainEtDesParpaings] Football(h)eur.euses
Dans cet épisode, il est question de foot. De sport, d’équipe, de bienveillance et de détermination. Rencontre avec un club queer féministe qui réinvente le foot, non pas dans ses règles mais dans ses valeurs.