Timeline
Every post and feed across this instance
-
Personnalisation marketing : REELEVANT s’attaque au coût de production des contenus
Adapter les messages aux préférences de chaque client suppose de produire, de valider et de maintenir un nombre croissant de contenus. Reelevant veut réduire cette charge en automatisant leur composition à partir des données des entreprises. Dans un entretien accordé à FrenchWeb, son fondateur Vincent Martinet détaille cette approche, dans laquelle l’automatisation occupe encore une …
L’article Personnalisation marketing : REELEVANT s’attaque au coût de production des contenus est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
D'ici 2030, le poids environnemental de l'IA pourrait être multiplié par 7

L'intelligence artificielle (IA) se développe à un rythme fulgurant et insoutenable pour la planète. Rien qu'entre 2025 et 2030, sa consommation d'électricité — et ses émissions de CO₂ — devraient être multipliées par 7. C'est l'estimation produite par l'association Green IT, dans une étude publiée le 30 septembre.
Lire la suite - En bref / Numérique
Cette étude revendique « une approche scientifique rigoureuse basée sur les méthodes standards de référence : analyse du cycle de vie multicritères de l'ISO, Product (…) -
D'ici 2030, l'impact environnemental de l'IA pourrait être multiplié par 7
L'intelligence artificielle (IA) se développe à un rythme fulgurant et insoutenable pour la planète. Rien qu'entre 2025 et 2030, sa consommation d'électricité — et ses émissions de CO2 — devraient être multipliées par 7. C'est l'estimation produite par l'association Green IT, dans une étude publiée le 30 septembre.
Lire la suite - En bref / Numérique
Cette étude revendique « une approche scientifique rigoureuse basée sur les méthodes standards de référence : analyse du cycle de vie multicritères de l'ISO, Product (…) -
Trump campaign ads paid with public money violate federal law, critics say
White House has labeled ads ‘public service announcements’ and has responded defiantly to criticism
Federal regulators have been urged to stop the broadcast of White House advertisements promoting Donald Trump that critics say amount to government propaganda and violate laws against using public money to promote partisan causes.
Public Citizen, an advocacy group, called on the Federal Communications Commission (FCC) and the Federal Trade Commission (FTC) to intervene and block further airing of three ads it said were “designed to boost the image and character of Donald Trump” as part of the Republicans’ campaign for November’s midterm elections.
Continue reading... -
HaloBattery - Suivez le niveau de batterie de tous vos périphériques
Vous avez un casque d'une certaine marque, une souris d'une autre marque sans oublier votre fidèle manette... Mais pour connaître le niveau de batterie de chacun de ces appareils sous Windows, vous avez deux solutions. Soit vous attendez qu'il tombe en panne de jus. Soit, si le fabricant le permet, vous pouvez voir cela dans l'application compagnon de votre appareil.
C'est ce manque de visibilité qui a poussé Headvox à vibe-coder HaloBattery , un petit utilitaire gratuit et open source qui place une icône par appareil dans la zone de notifs de Windows. Ensuite, c'est l'anneau autour du picto qui vous indiquera le niveau de batterie. C'est blanc au début, puis après ça passe à l'orange, et quand vous êtes en rouge, bah faut commencer à s'y intéresser... Et vert, c'est que votre appareil est en train de se charger.
De plus, en passant la souris au-dessus de l'icône, vous pouvez connaître le pourcentage exact du niveau de batterie.

Les icônes sur une barre sombre, de 100 % à la veille
Afin de lire tout ça, l'outil cause directement aux dongles et aux câbles USB, va lire les rapports des manettes type Xbox et peut si besoin, demander à Windows ce qu'il peut obtenir au niveau des appareils Bluetooth. Comme ça, plus besoin du logiciel du fabricant. Ça fait ça de moins comme soft de merde sur votre machine. Notez aussi que si votre appareil n'apparaît pas dans la liste de ce qui est détecté par HaloBattery, c'est probable que c'est justement l'un de ces fameux logiciels compagnons qui monopolise le périphérique et empêche toute lecture d'état sur celui-ci. Donc pensez bien à les fermer avant de lancer Halo Battery.
Et jetez aussi un œil au tableau de compatibilité avant de trop vous hype parce que tout n'a pas encore pu être testé et ça ne fonctionne malheureusement pas avec tous les périphériques. Par exemple, chez Logitech, seules les G502 sont vérifiées, et ni les Corsair ni le Razer BlackWidow V3 Pro n'ont été testés. Par contre, les DualSense, DualShock 4 et plusieurs Razer l'ont été...
Bref, si votre appareil manque, sachez qu'il y a un menu Diagnostics qui peut produire un rapport à joindre à votre issue sur GitHub, si vous voulez demander le support de celui-ci.
Voilà pour essayer cet outil, dézippez l'archive en entier dans un dossier (car le programme a besoin du dossier _internal à ses côtés), puis hop, un clic droit sur l'icône et "Lancer avec Windows" et ça devrait le faire ! Grâce à ça, vous saurez enfin quel périphérique recharger avant votre petite partie du soir !
Source : PC Gamer
-
Sony a un problème : certaines PS5 peuvent désormais être jailbreakées en quelques secondes
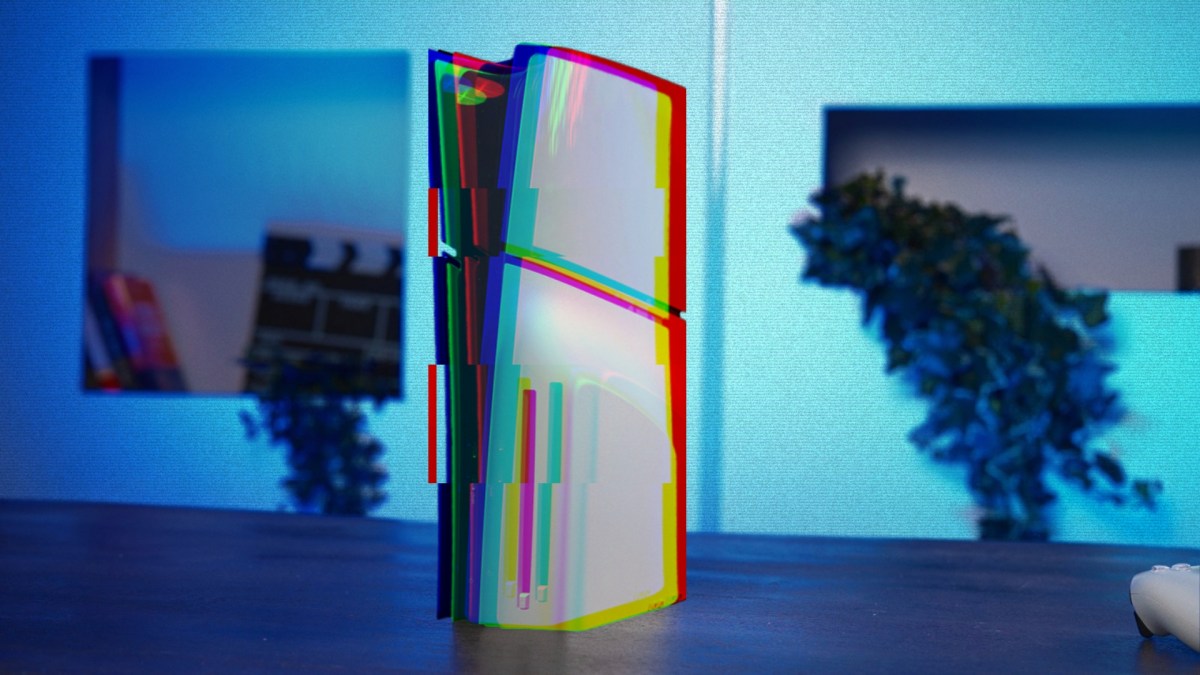
Un nouveau jailbreak permet de contourner certaines protections des PS5, y compris Slim et Pro, sous des versions récentes du système. Cette fois, la manipulation devient beaucoup plus simple et rapide, de quoi poser un sérieux problème à Sony.
-
Amazon fait déjà baisser le prix de la Garmin Forerunner 70, la nouvelle montre running d’entrée de gamme
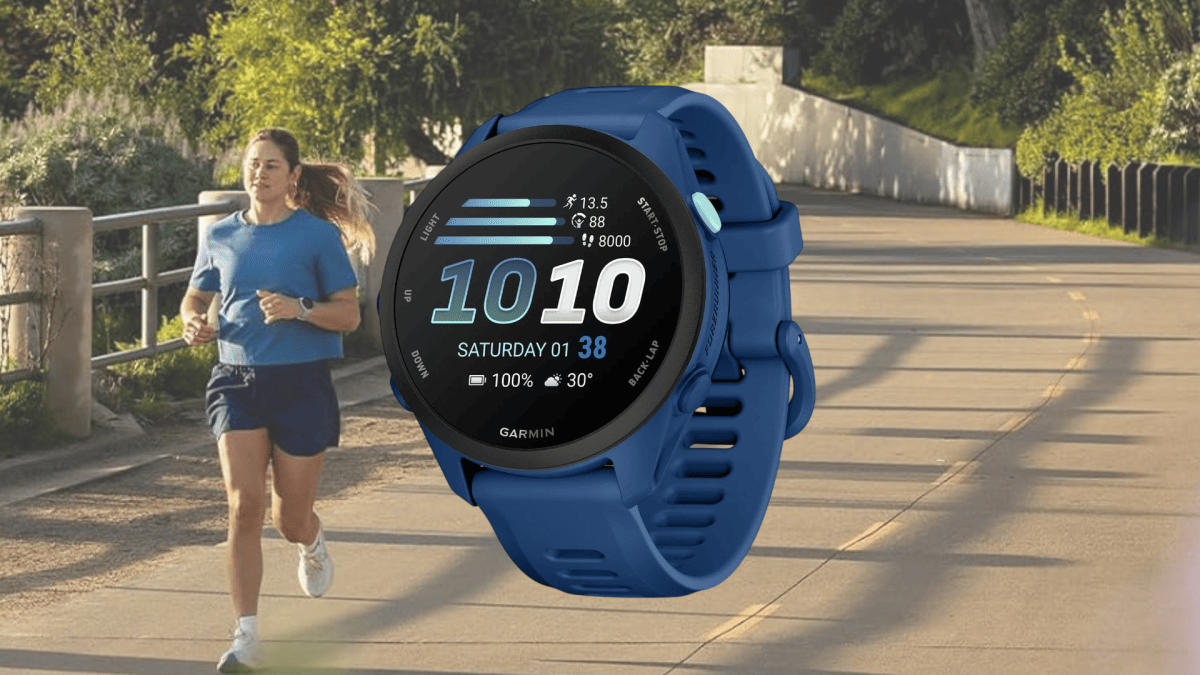
[Deal du jour] Sortie au printemps 2026 pour succéder à la Forerunner 55, la Garmin Forerunner 70 connaît déjà une baisse de prix sur Amazon. La montre de running passe à 229 € au lieu de 249 €.
-
Des traces de matière fécale dans l’eau d’un collège de Bagnolet : «Elle sortait souvent trouble des robinets»
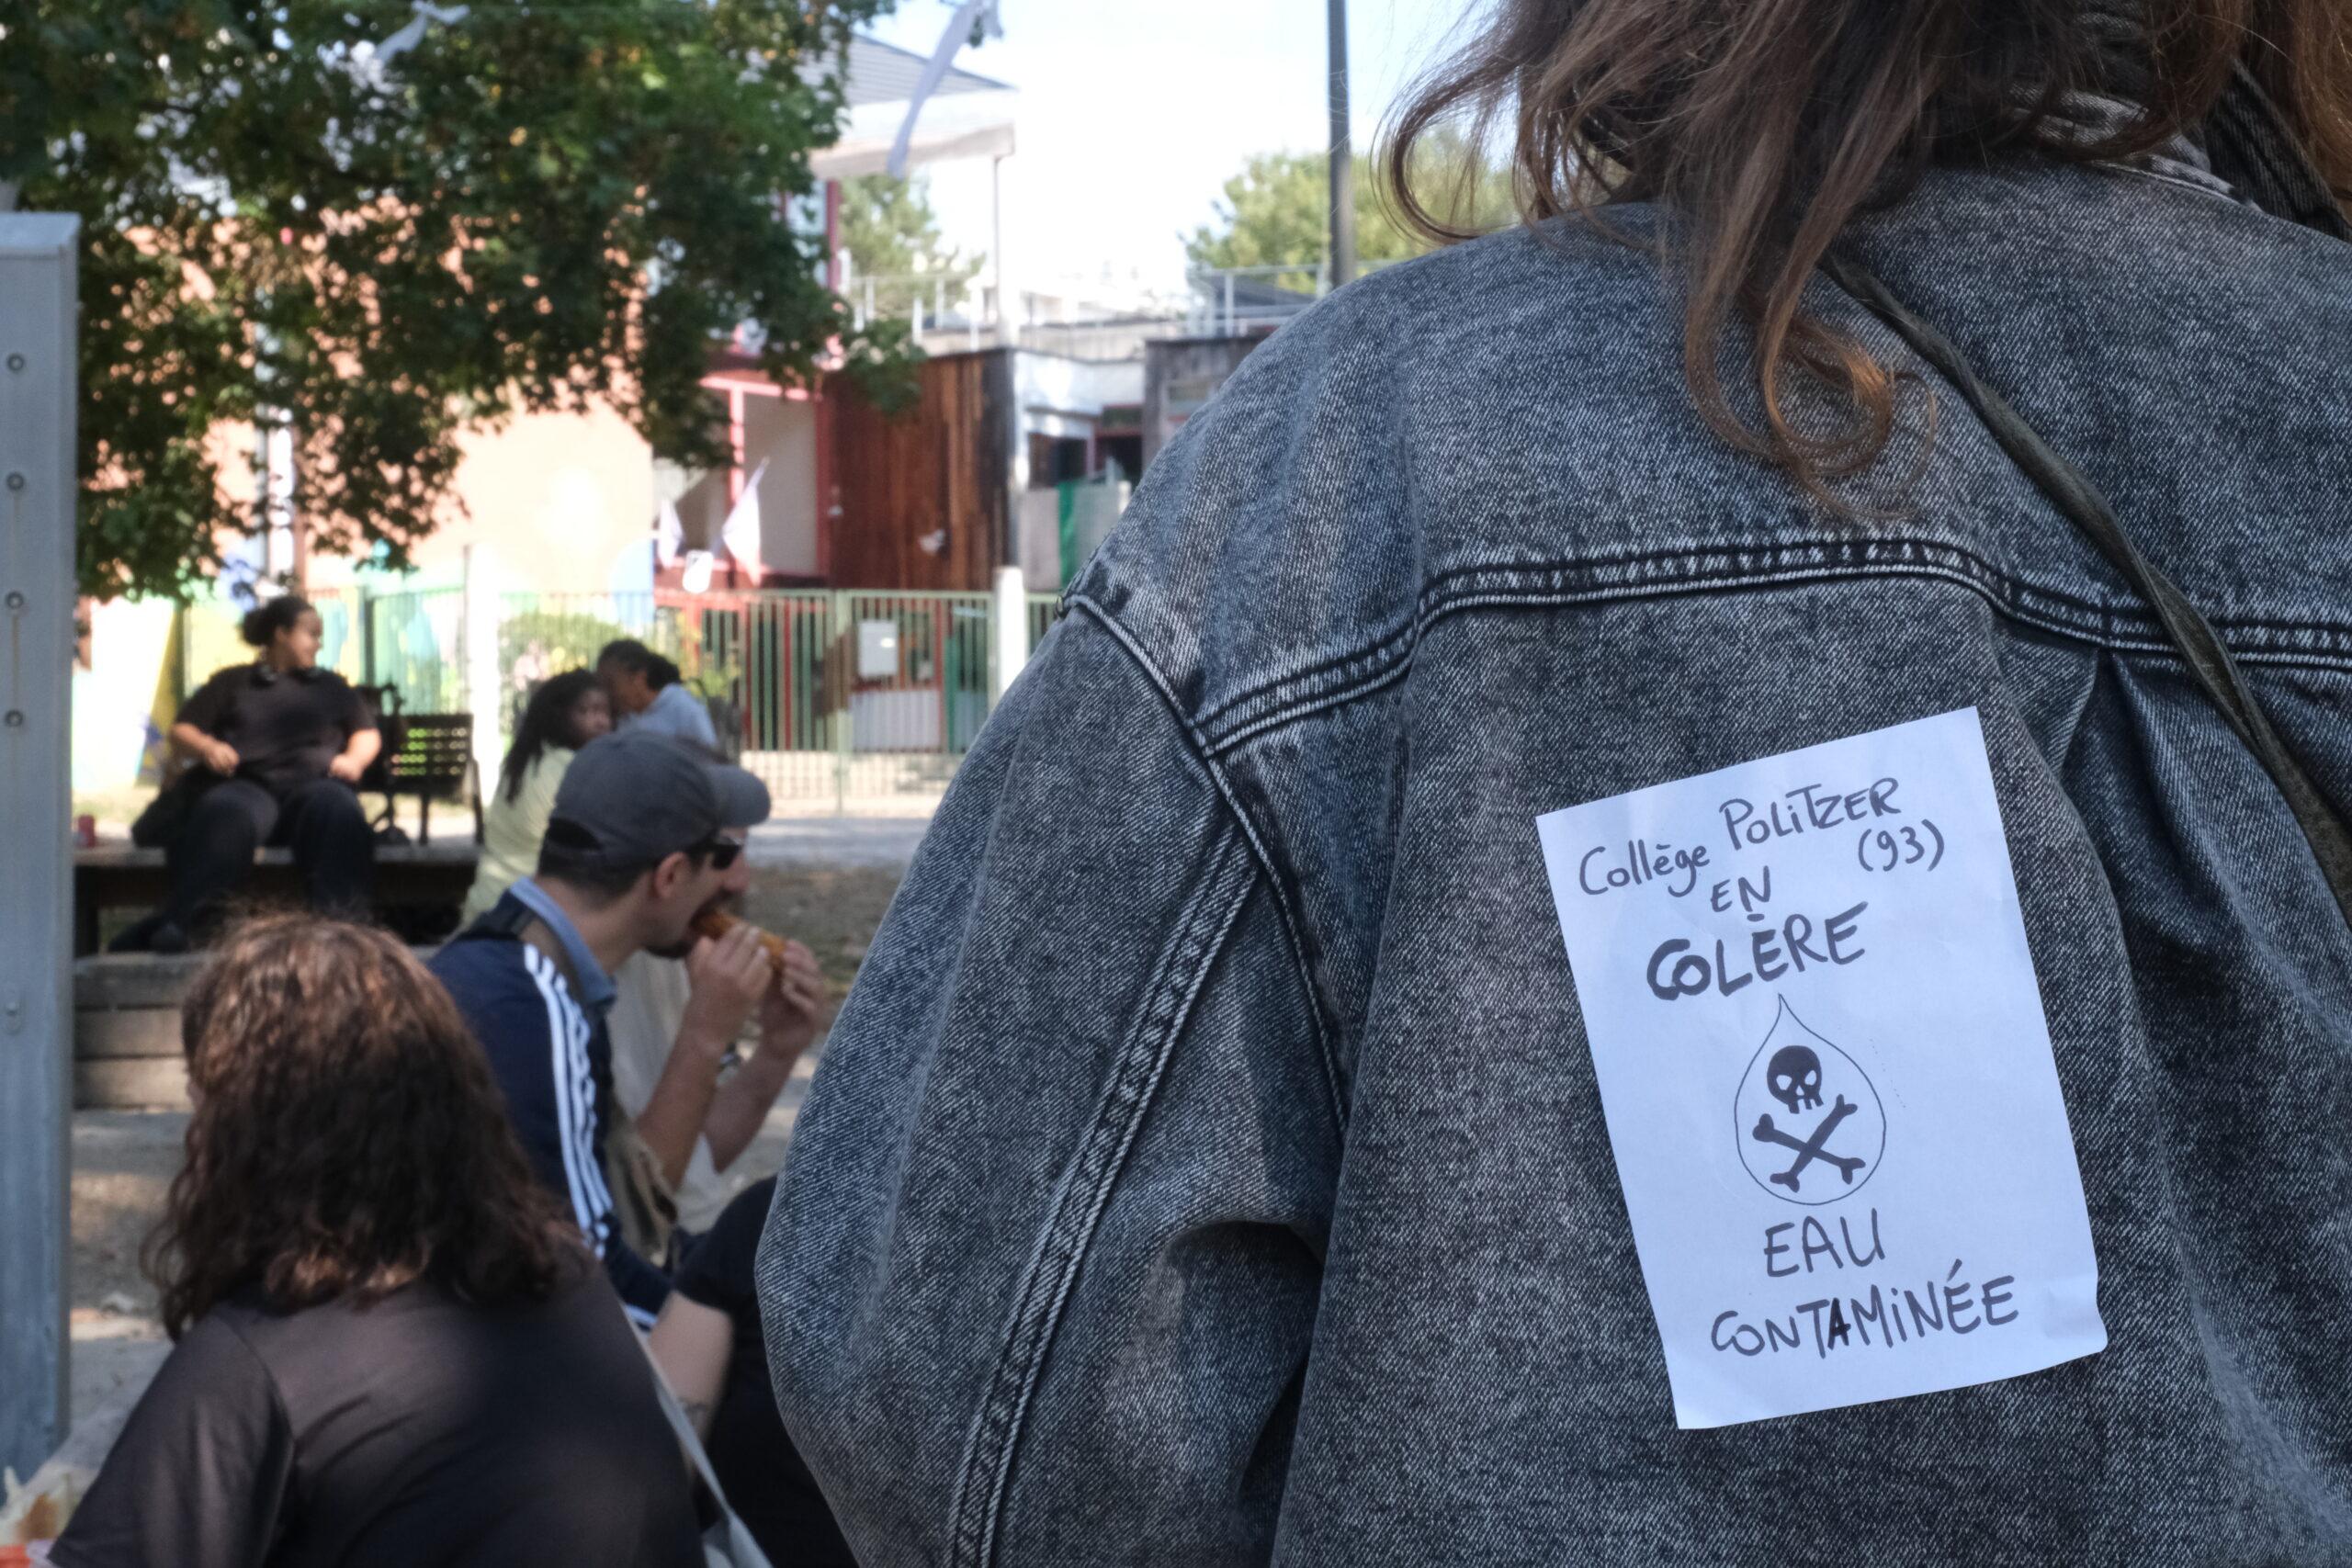 Plus d’une vingtaine de membres du personnel ont exercé leur droit de retrait, lundi, au collège Georges-Politzer de Bagnolet. © Giovanni Simone/Vert
«Madame, c’est vrai qu’il y a du caca dans l’eau ?» La question fuse, directe et sans filtre. Face au collège Georges-Politzer, à Bagnolet (Seine-Saint-Denis), un petit attroupement se forme autour de bouteilles remplies d’un liquide jaunâtre. Les professeur·es sont en effervescence, brandissent des pancartes et des autocollants, s’attroupent autour d’une banderole, prêt·es à partir pour la manifestation organisée dans le cadre de la grève nationale de la fonction publique, ce mardi.
Dans un contexte déjà tendu, l’eau du collège a été déclarée non conforme, samedi. Une décision du département prise dans la foulée en interdit la consommation. Des taux anormalement élevés d’entérocoques et de bactéries coliformes (présentes dans les matières fécales) ont été mesurés dans l’eau froide du collège, en plusieurs points de prélèvement. Le rapport d’analyse, consulté par Vert, conseille «de réaliser une désinfection générale de l’installation avec contre-analyse sur l’ensemble des points».
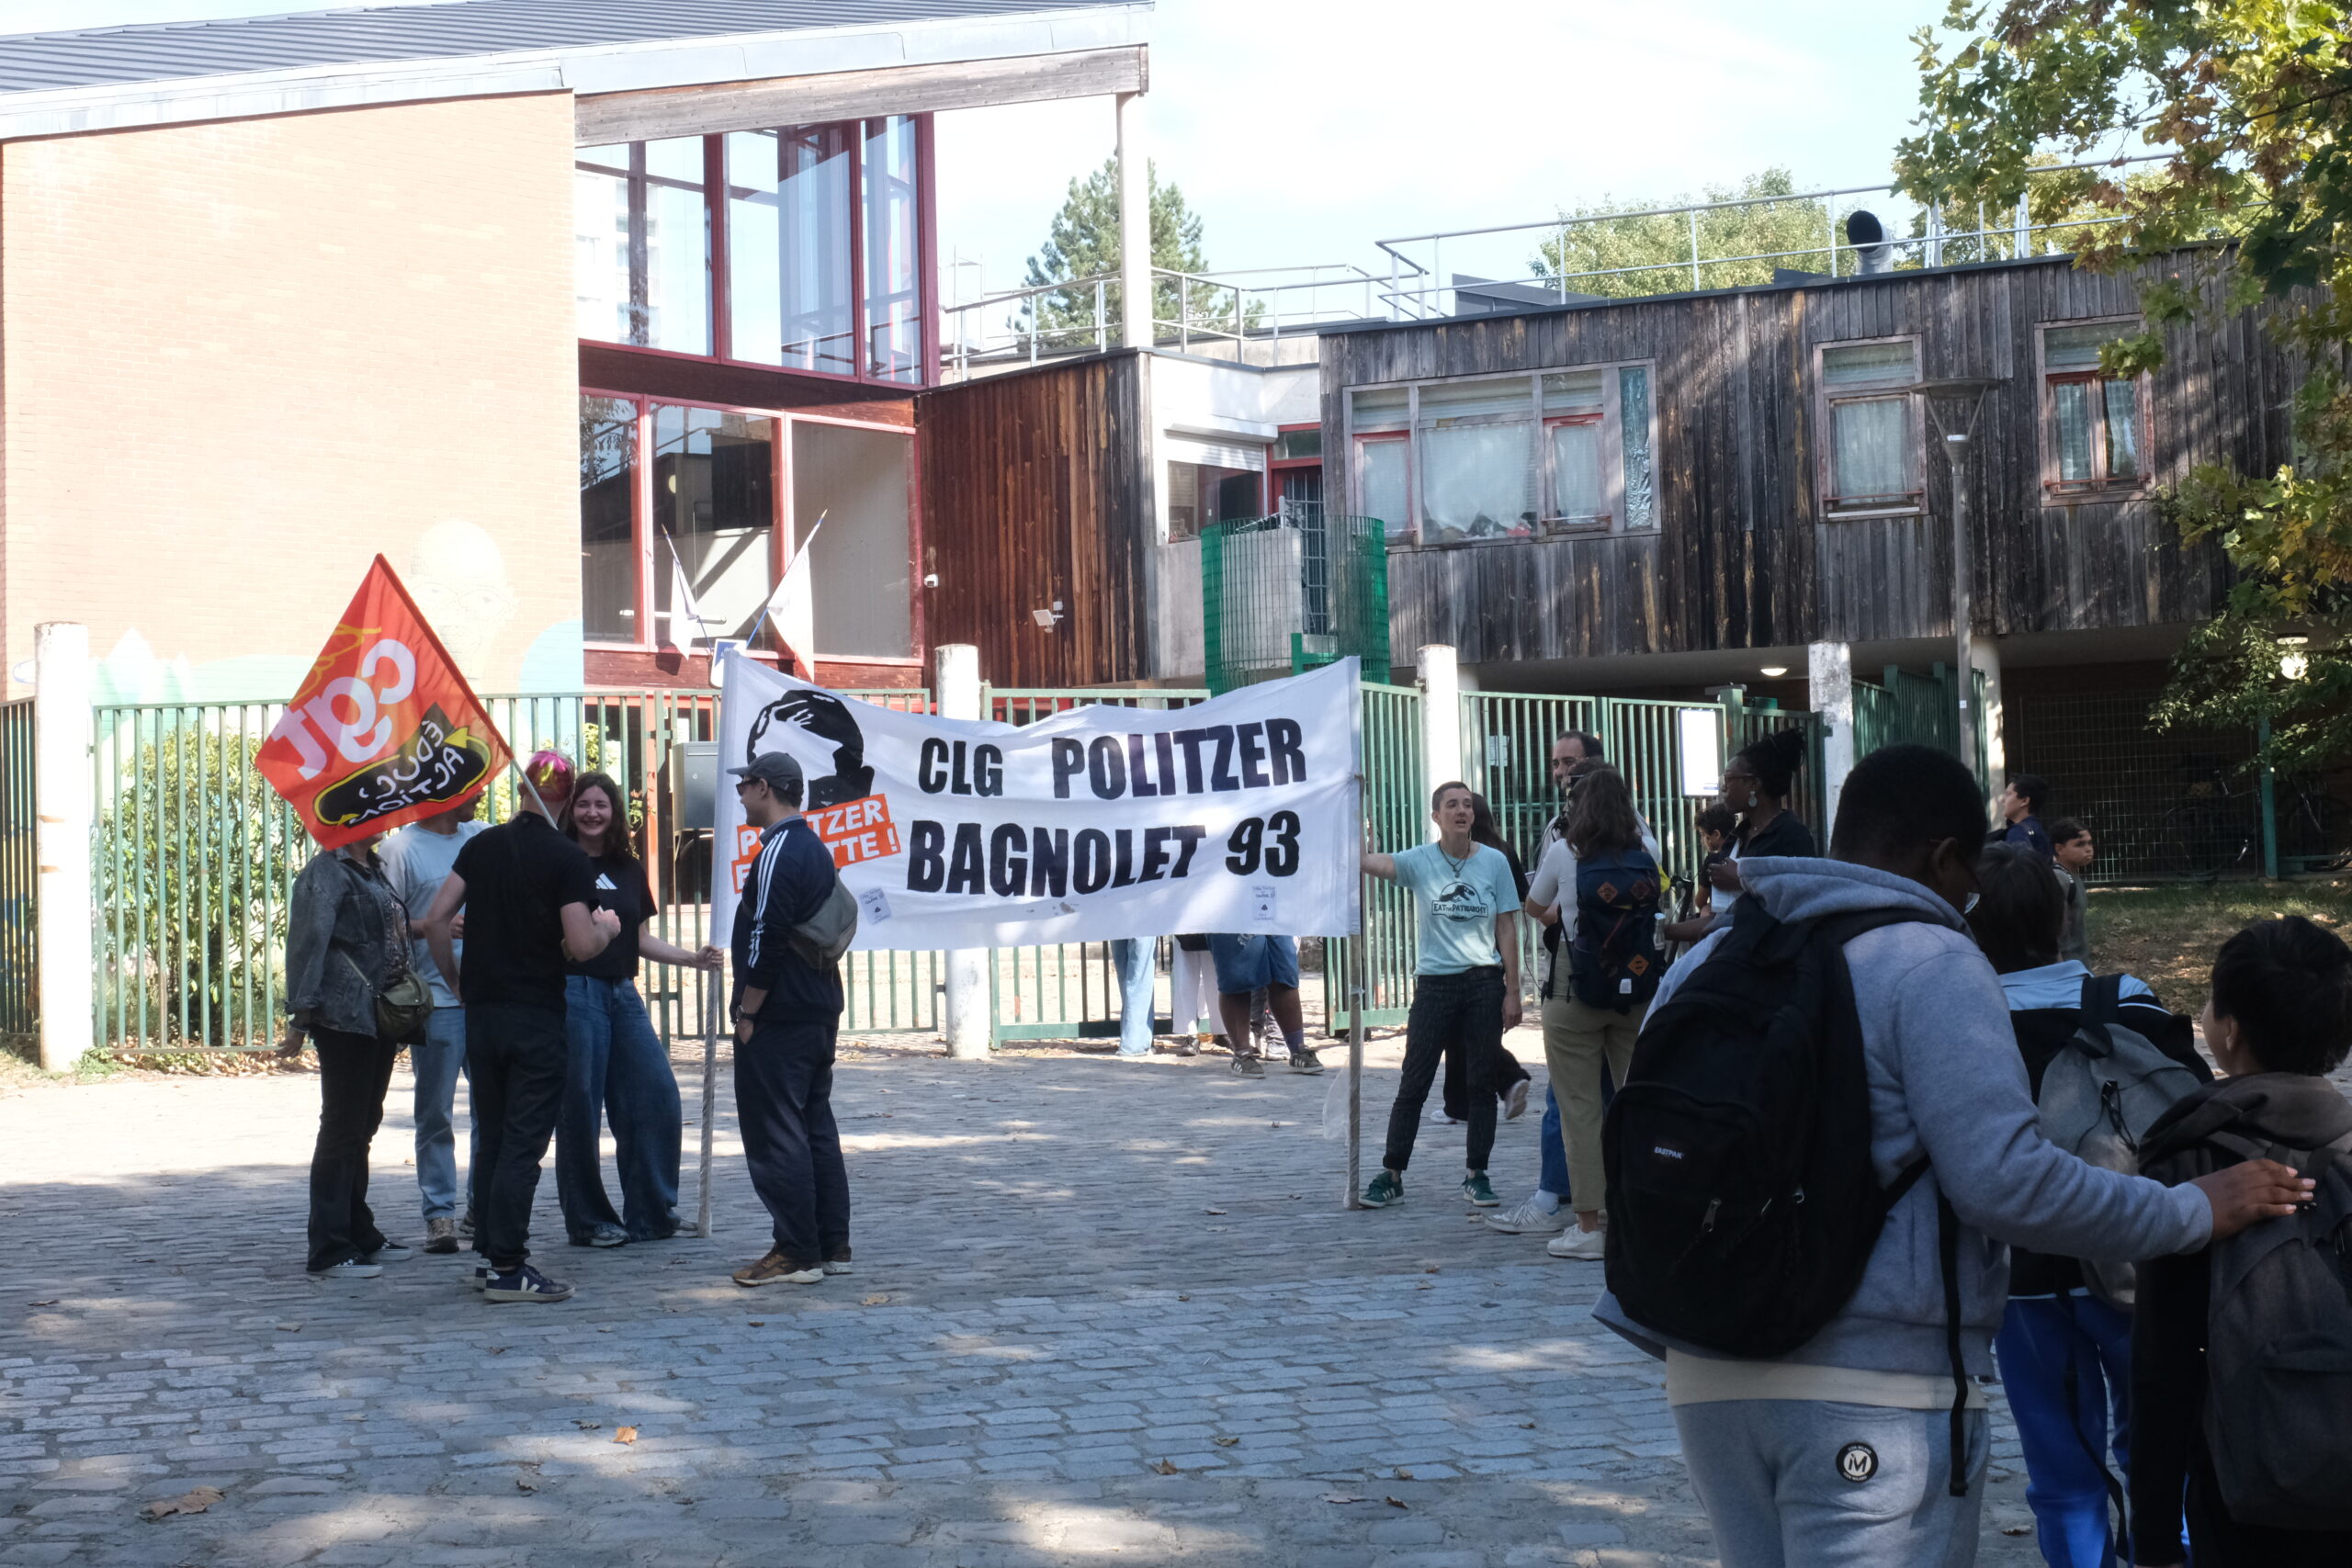 Le personnel du collège, prêt à partir en manifestation à l’occasion de la grève nationale de la fonction publique, mardi. © Giovanni Simone/Vert
Une vingtaine de membres du personnel de l’établissement ont exercé leur droit de retrait, lundi, puis une trentaine le lendemain. Dans le registre des dangers graves et imminents (RGDI), elles et ils ont dit leurs inquiétudes concernant leur santé et celle des élèves.
Plusieurs mois d’attente pour avoir les résultats
L’affaire date de bien plus longtemps. Dès le 10 février, au sein du comité d’hygiène et de sécurité, puis le 18 mai, en conseil d’administration, le personnel avait fait remonter des questions sur la qualité de l’eau. «Elle sortait souvent trouble des robinets, notamment au retour des vacances ou après des périodes de fermeture, indique Amélie Pialla, professeure documentaliste. La direction a sollicité le département, et on a eu des analyses en juin.» Tout coulait de source, jusqu’aux résultats des analyses, réalisées le 4 juin dernier par le laboratoire Aquatycia et communiqués au personnel samedi dernier seulement.
«Le département nous a indiqué n’avoir eu connaissance des analyses que le 4 septembre, mais on se demande pourquoi ils ont attendu trois semaines pour nous en faire part», continue Amélie Pialla. Un couac qui interroge jusqu’à la mairie de Bagnolet. «Il y a eu un problème de suivi, puisque le département ne les a reçus que le 6 septembre ; mais, entre le 6 et le 26, il y avait le temps de communiquer», regrette Édouard Denouel, le maire de la commune (soutenu par Les Écologistes et La France insoumise aux dernières municipales). Lui-même dit avoir été informé par une communication destinée aux parents d’élèves.
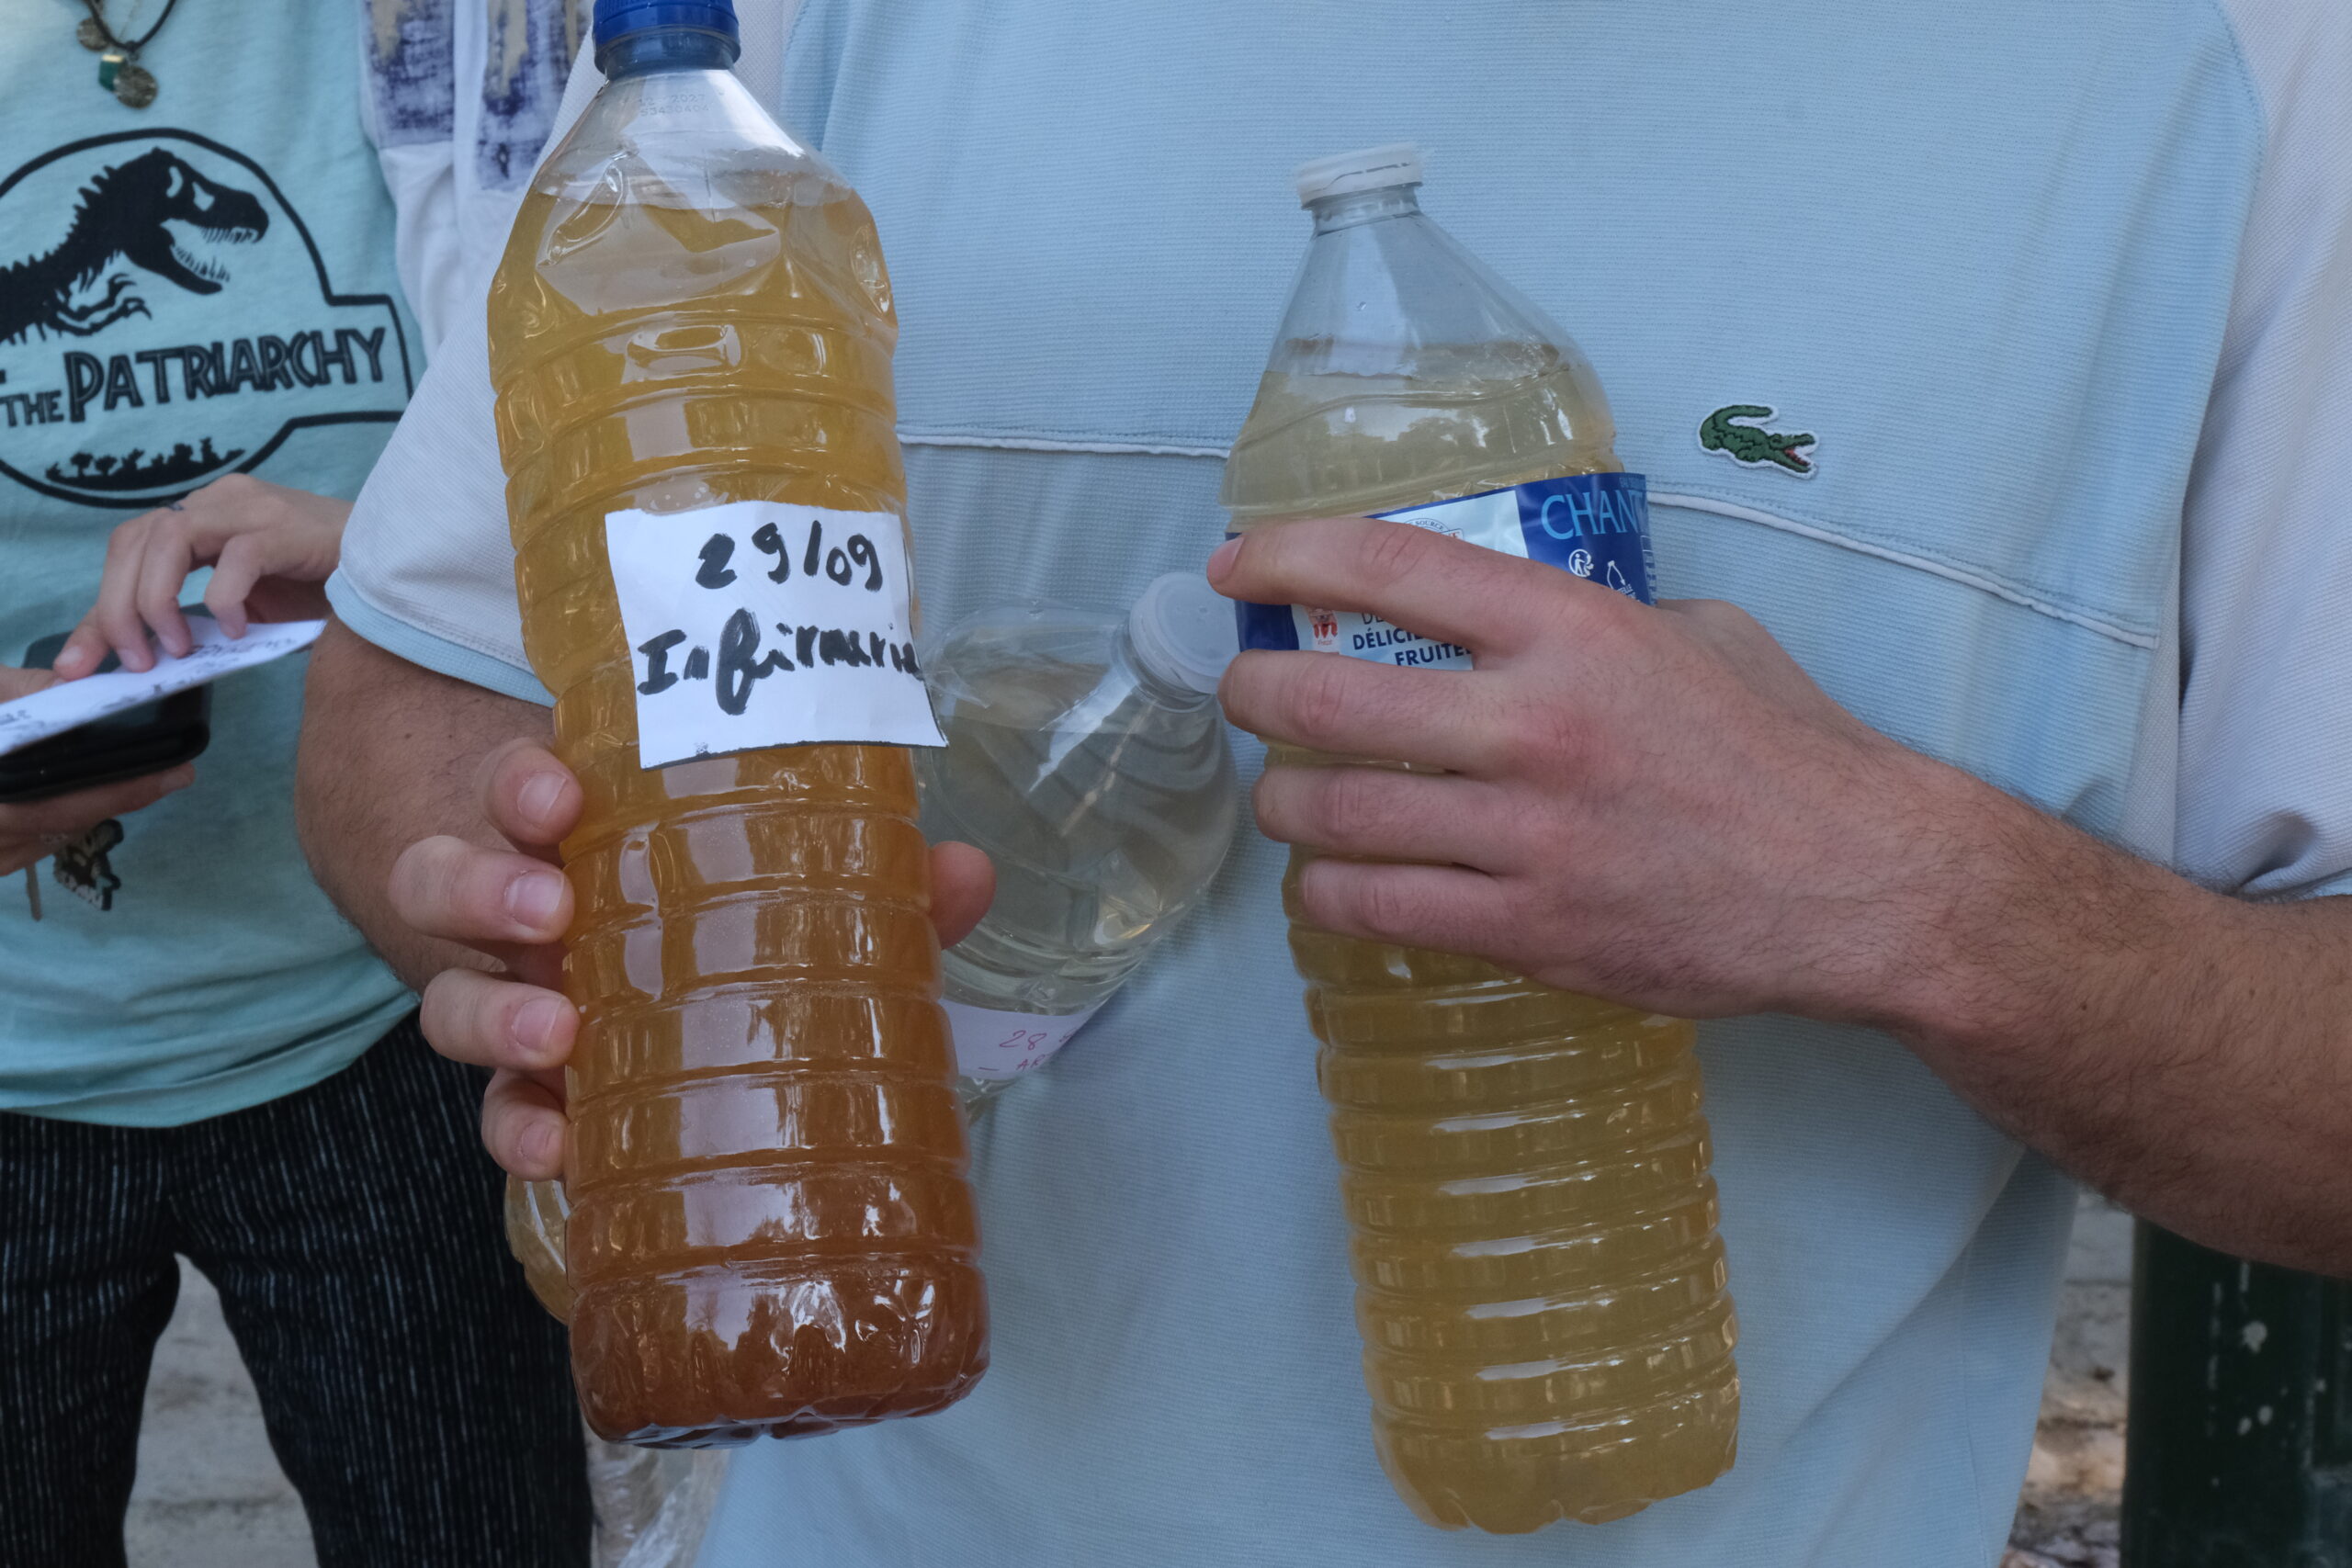 Les enseignant·es ont pris soin de prélever des échantillons de l’eau en différents endroits du collège. ©Giovanni Simone/Vert
De son côté, la préfecture de la Seine-Saint-Denis a ordonné la fermeture de l’établissement ce mercredi, pour décontaminer l’eau. «Ils vont mettre du chlore dans les tuyaux et il ne faut absolument pas que les élèves en boivent, pointe Clémence Jaubert, professeure d’espagnol. La cantine restera fermée potentiellement jusqu’au mardi 6 octobre s’il faut refaire une décontamination.»
Le personnel affirme être dans l’incapacité de garantir que les élèves ne boiront pas l’eau chlorée dans l’ensemble de l’établissement. La situation fait des remous parmi les jeunes. «Certains collégiens n’ont pas pu manger du tout parce qu’ils habitent loin, dénonce Joakim, élève de quatrième. Il y a toujours des problèmes d’eau à la cantine.» «Lundi dernier, ils ont mis des sacs-poubelles sur la machine à eau à la cantine, c’était bizarre», précise Narvina, élève de sixième.
Un département délaissé
«Dès que je suis arrivée, on m’a dit de ne pas boire l’eau», témoigne Lucie Morel, professeure de français. «C’était déjà le cas quand je suis arrivée», confirme Clémence Jaubert, en poste au collège depuis huit ans. Une parent d’élève, ancienne collégienne de l’établissement, abonde : «Il y a toujours eu des problèmes d’hygiène.»
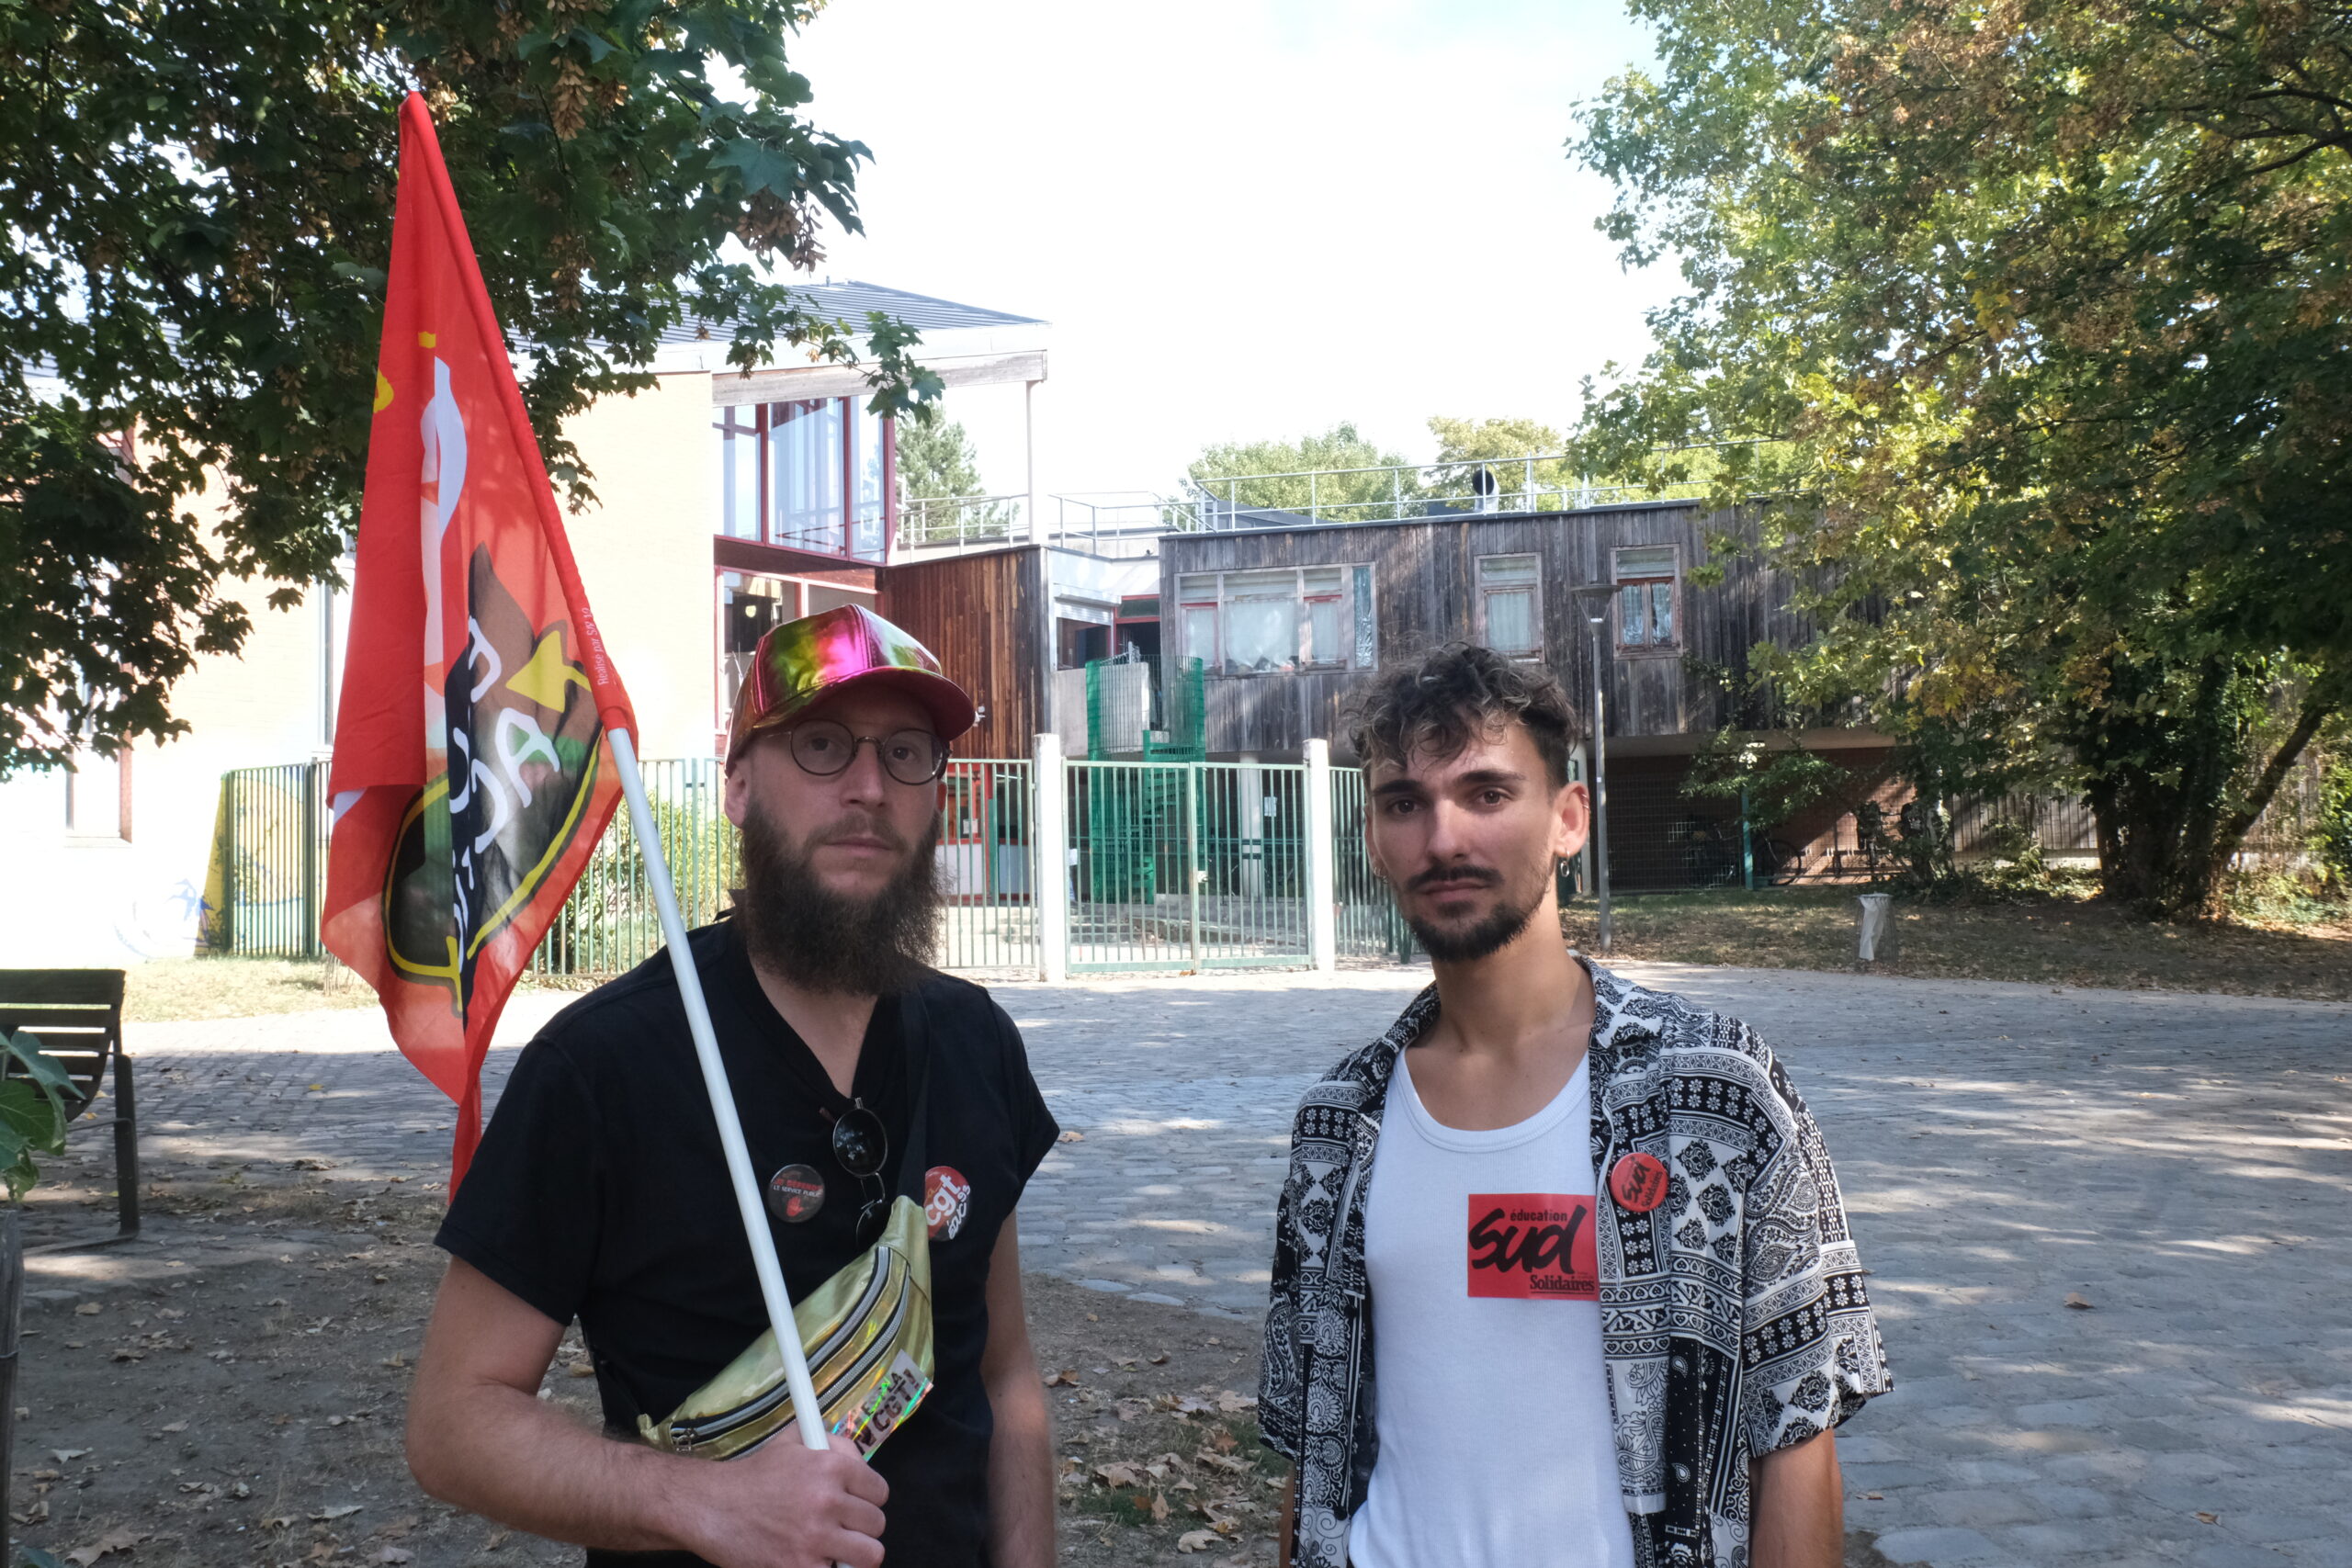 Samuel Mauve, délegué syndical CGT et CPE du collège Politzer, et Jérémy Vallat, élu syndical SUD éducation au collège. © Giovanni Simone/Vert
Pour les syndicats d’enseignant·es, la situation reflète un délaissement plus général de l’Éducation nationale dans le département. La campagne du Plan d’urgence 93, menée par une intersyndicale réunissant CGT, SUD éducation, CNT et FSU, met en avant depuis 2024 les besoins urgents du département. Les élèves de Seine-Saint-Denis reçoivent 30% de moyens en moins par rapport à la moyenne française, selon une note de la préfecture en 2023.
Un constat qui se répercute à tous les étages, du manque de personnel à la qualité du bâti. «Nous avons demandé des audiences à l’administration pour discuter de ce plan d’urgence, pointe Samuel Mauve, délégué syndical de la CGT Educ’action 93 et conseiller principal d’éducation (CPE) du collège Georges-Politzer. La première fois, on nous a répondu qu’ils ne savaient pas de quoi on parlait ; la deuxième, qu’ils ne pourraient rien faire.»
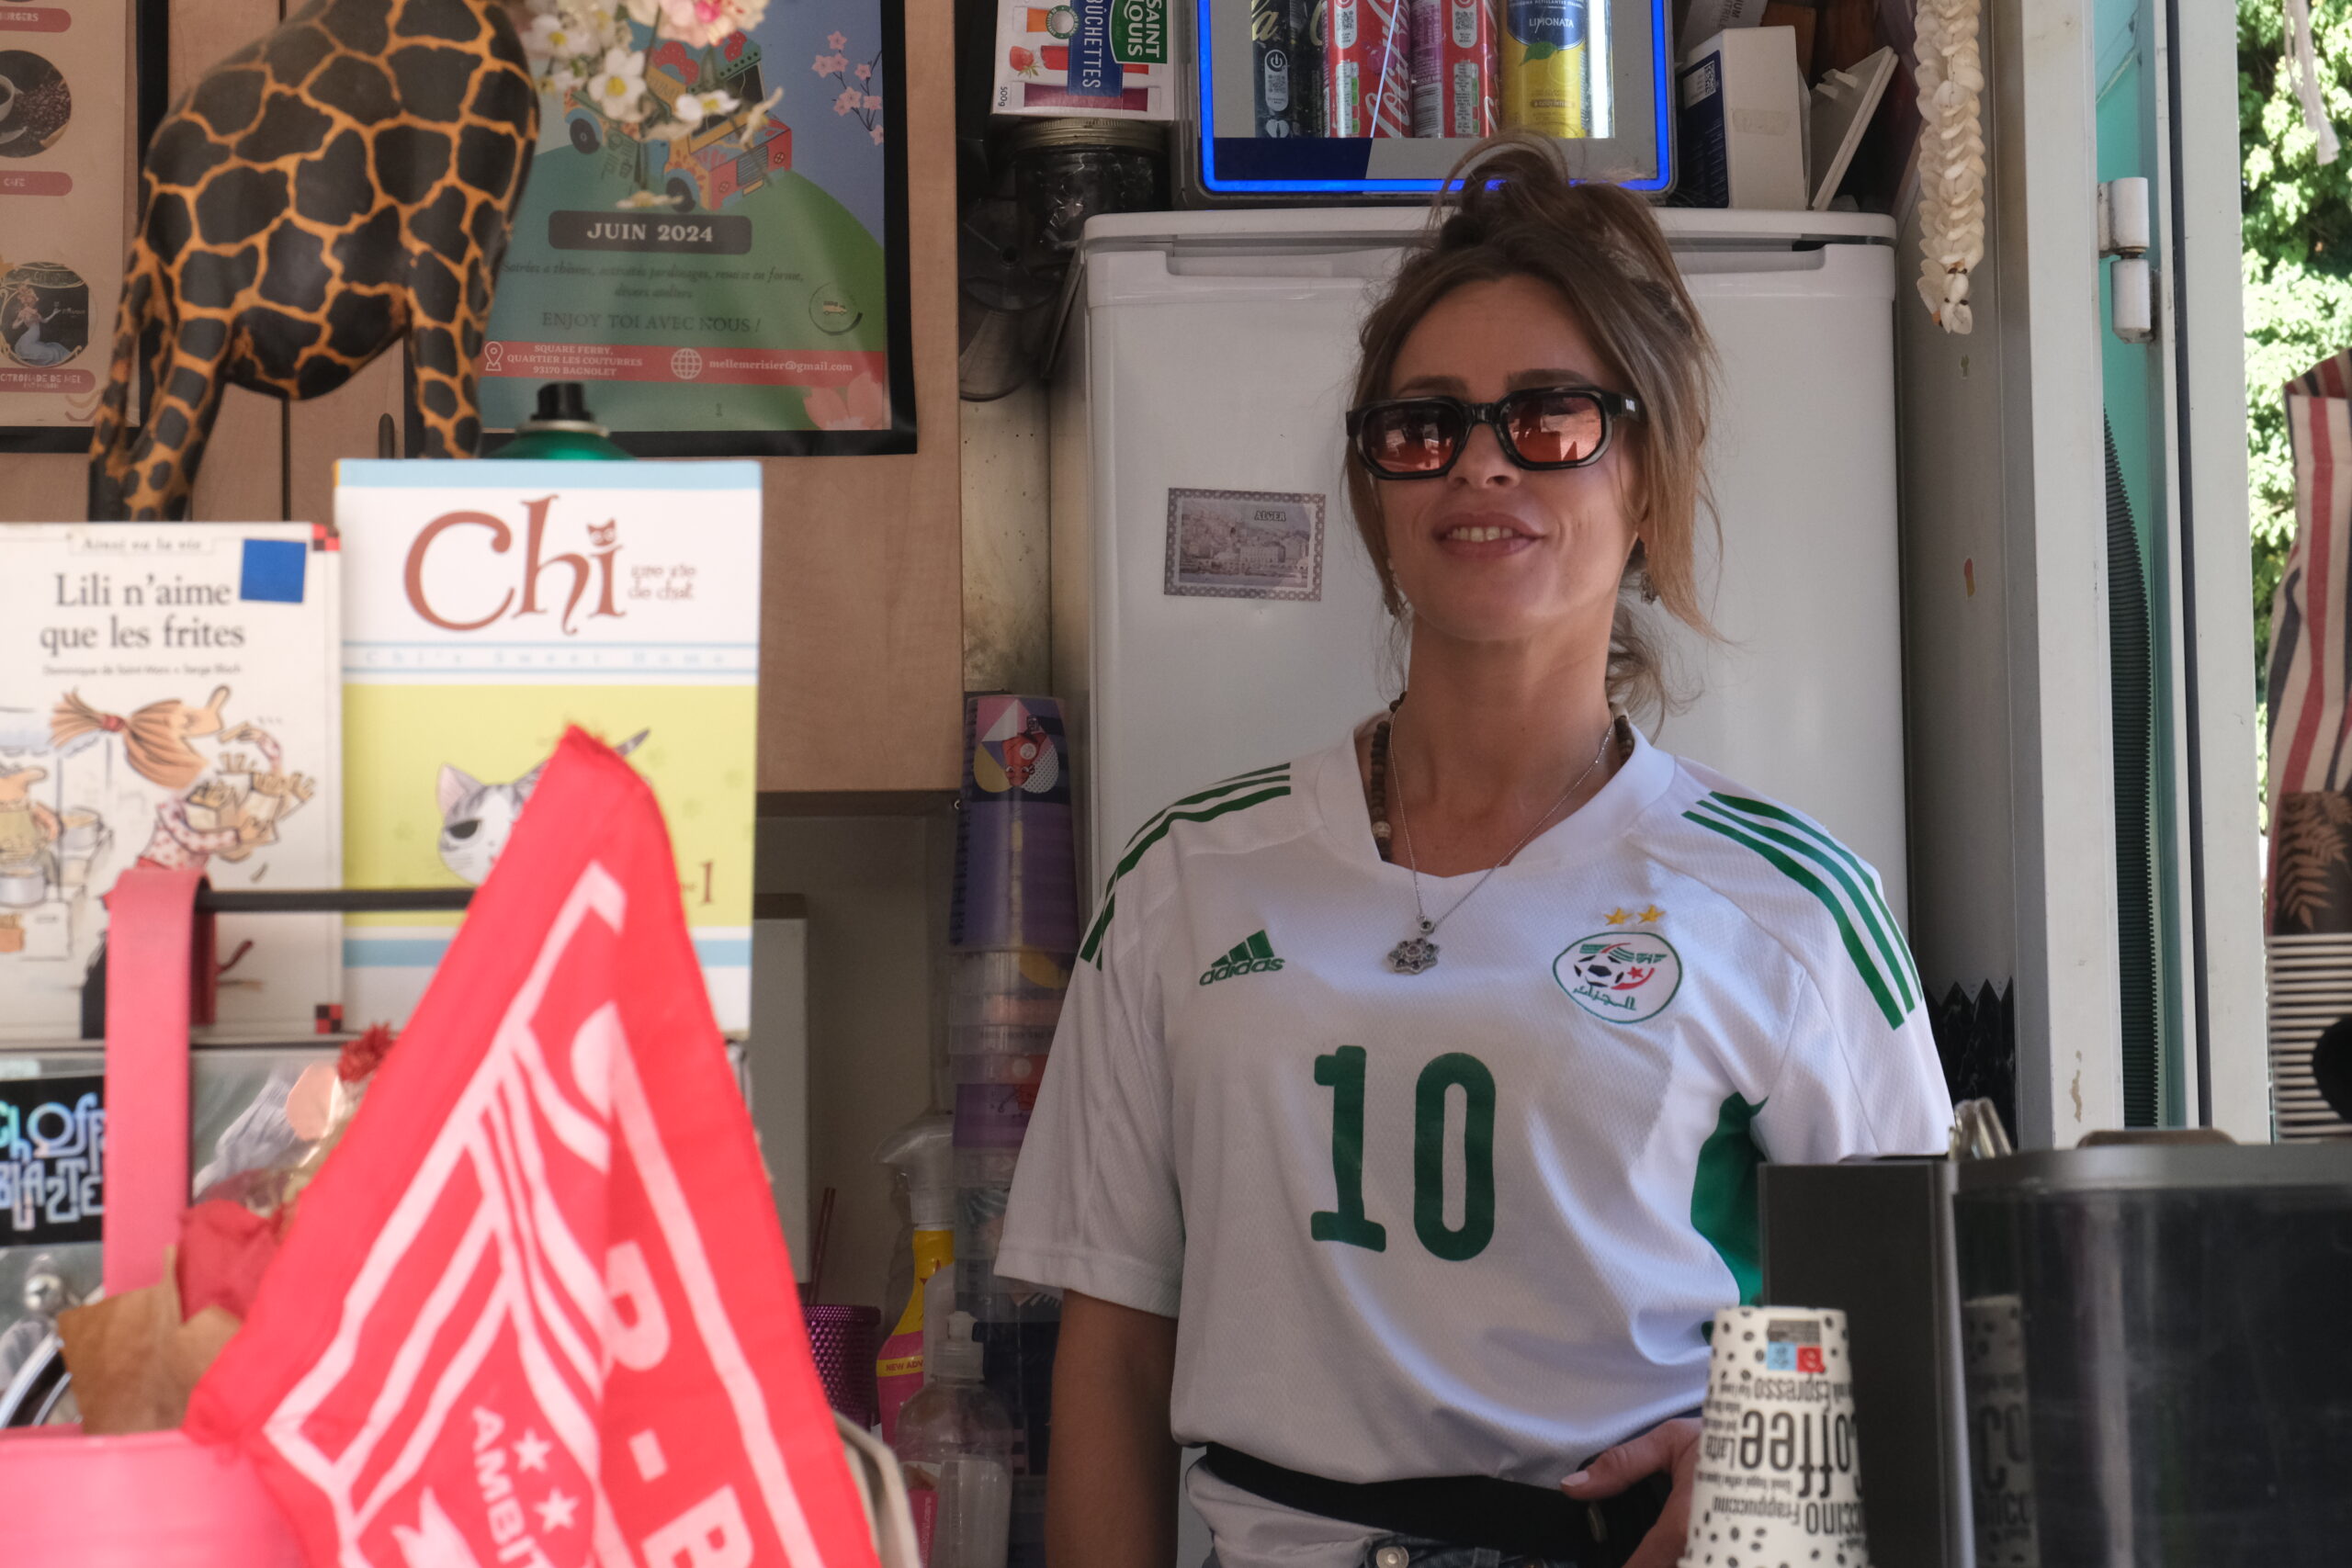 Amel Meddah, mère d’un élève : «Je trouve qu’on ne donne pas le bon exemple aux enfants avec ce manque de transparence.» © Giovanni Simone/Vert
Un sentiment d’abandon partagé par les habitant·es du département le plus pauvre de France hexagonale. Amel Meddah tient un kiosque de sandwichs et frites devant le collège. Mère d’un élève, elle s’inquiète pour sa santé : «Je trouve cela désolant qu’il y ait ce flou sur des résultats qu’il fallait communiquer. Ce n’est pas aux professeurs de les réclamer alors qu’ils sont là pour enseigner. On se demande si on est mis de côté parce qu’on est en Seine-Saint-Denis.»
Une enquête interne ouverte
Le sujet est sensible. Contactées, les autorités se renvoient la responsabilité ou se murent dans le silence. La direction des services départementaux de l’éducation nationale (DSDEN) de Seine-Saint-Denis précise que «les mesures de précaution sont maintenues jusqu’à l’obtention d’un rapport attestant de la conformité de l’eau». Pour le reste, elle renvoie vers le Département, propriétaire des bâtiments et l’instance compétente pour la désinfection des installations.
Le Département annonce l’ouverture d’une enquête interne : «Une révision complète du réseau d’eau de l’établissement sera engagée pour identifier l’origine du problème et éviter qu’il ne se reproduise. De nouvelles analyses seront réalisées à l’issue des travaux. Les restrictions ne seront levées que si l’ensemble des échantillons prélevés est déclaré conforme.»
Aucun problème sur le réseau de la régie publique de l’eau
Si les eaux du collège sont contaminées, qu’en est-il du quartier ? «Les riverains sont en droit de se poser des questions, confie le maire Édouard Denouel. La situation est sérieuse et problématique mais, à ce stade, à partir des éléments que j’ai, il n’y a que le collège qui est concerné.» Selon la municipalité, il n’y a aucun problème détecté sur le réseau de la régie publique de l’eau, ce que confirment les analyses publiques du réseau d’eau potable consultées par Vert. Une réunion publique d’information aura lieu jeudi. Histoire de ne plus nager en eaux troubles.
-
Code d’urgence, alerte au détournement : le mystère du vol flydubai FZ1073 qui a affolé Flightradar24
Parti de Dubaï pour Tel-Aviv ce mercredi 30 septembre, le vol flydubai FZ1073 a émis un code de détournement avant de se poser en Arabie saoudite. Sur Flightradar24, il est devenu le vol le plus suivi du moment.
-
Brosse à dents à 479 euros : Dyson explique la raison des pannes et présente ses excuses
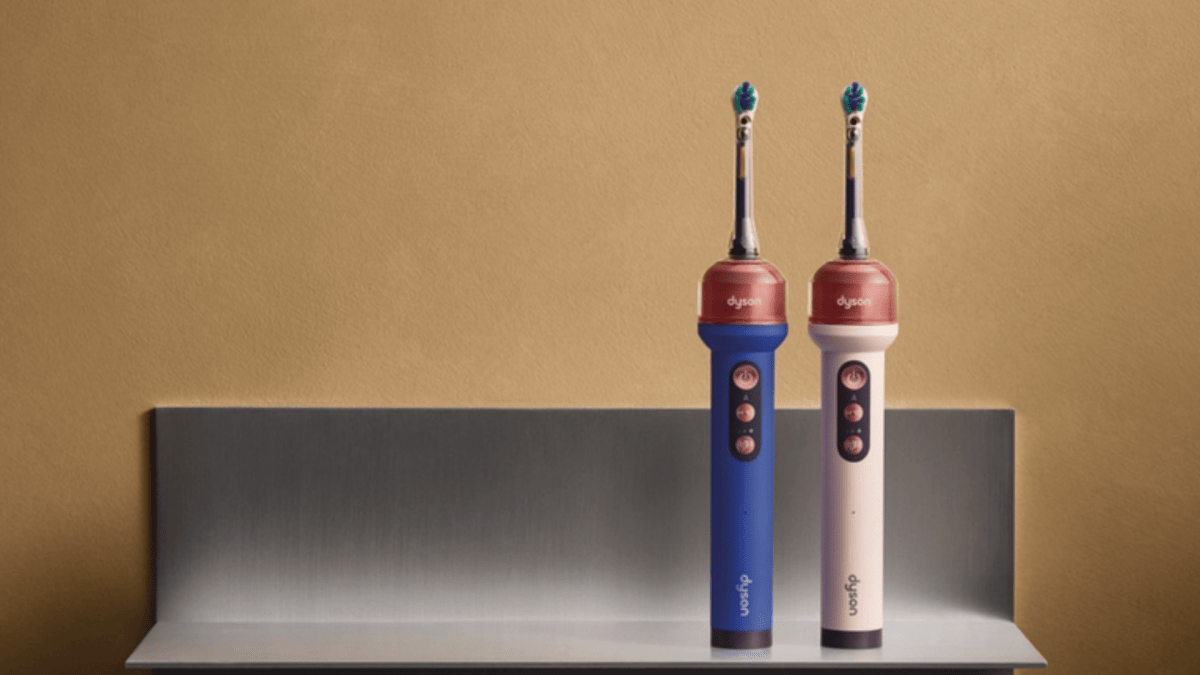
Après la suspension des ventes de sa CameraJet, Dyson précise l’origine des dysfonctionnements : un défaut de fabrication aurait permis à de l’eau de s’infiltrer dans certains appareils. La marque assure avoir isolé les produits concernés et repris la production.
-
« Un manque de courage politique » : des mairies de droite abandonnent la rénovation thermique des écoles

Le maire LR de Besançon a remis en question le dispositif de rénovation des écoles lancé par les Écologistes sortants. Des parents d'élèves s'organisent afin de protéger les enfants et le personnel des effets du changement climatique.
Lire la suite - Reportage / Luttes , Pédagogie Éducation , Politique
Besançon (Doubs), reportage
À 8 heures pétantes, sous un beau soleil d'automne, Robin Perrey gare son vélo cargo à la hâte devant le portail de l'école élémentaire Velotte à Besançon (Doubs), où il amène ses deux enfants de 3 et 7 ans. « Vous venez à la (…) -
Non, cette vidéo ne montre pas des avions de l’Otan en Allemagne prêts à en découdre avec la Russie
Source :Compte Facebook, le 22 septembre 2026
Etiqe :Faux
Contenu :
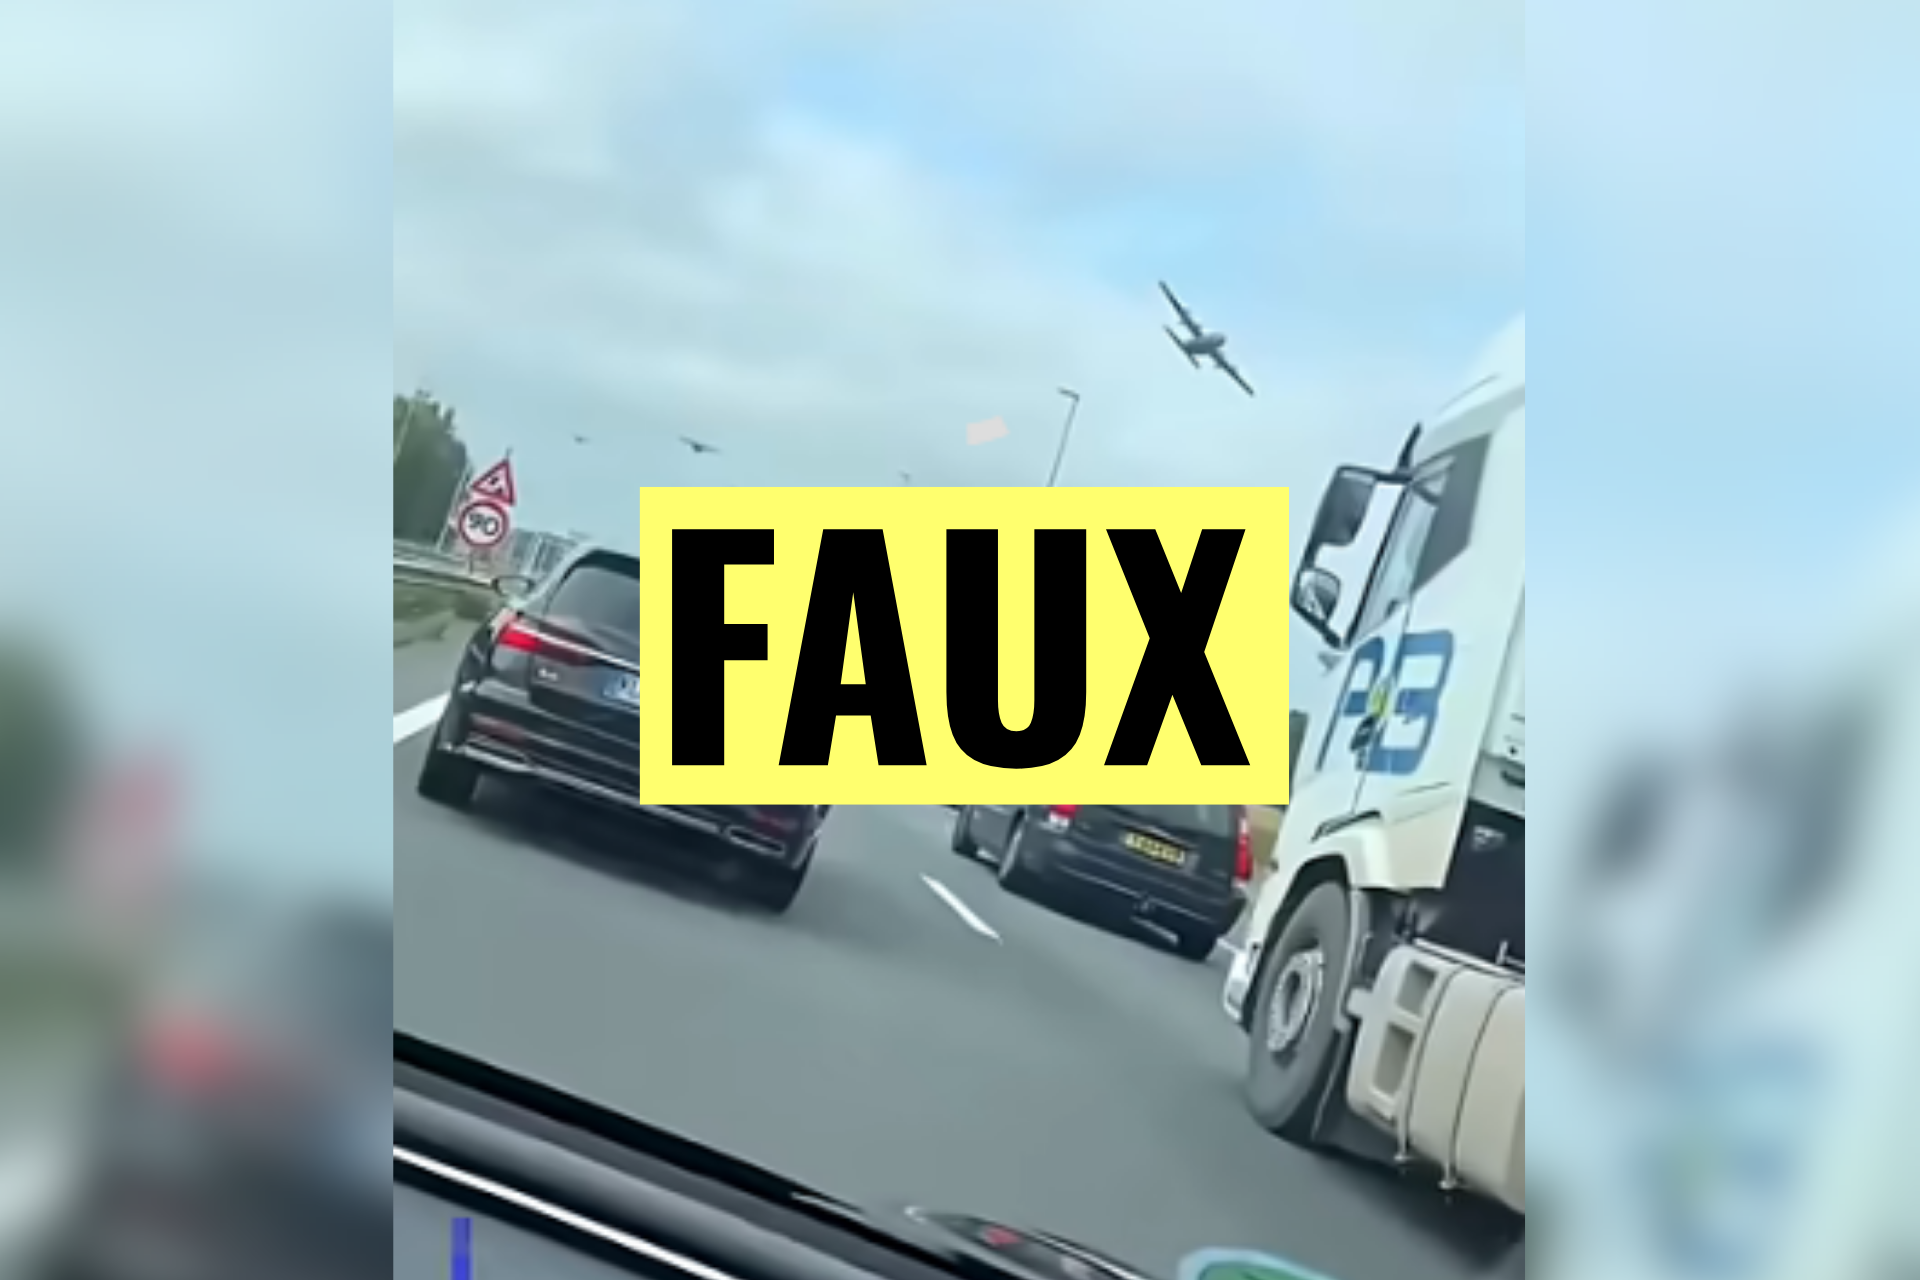
En une trentaine de secondes, sept grands avions militaires fendent le ciel à très basse altitude. Une vidéo immortalise la scène depuis un véhicule coincé dans des bouchons. « Les avions de l’Otan quittent l’Allemagne en masse… Ça sent pas bon », s’alarme un internaute. « Que se prépare-t-il en Europe ? », demande un compte hispanophone. Sur Facebook (ici, ici, ici ou ici), Instagram et YouTube, une interrogation revient : ces manœuvres aériennes seraient-elles le signe d’une préparation militaire de l’Otan ?
Ces images apparaissent alors que les actes d’intimidation de la part de la Russie se multiplient. Début août, des drones chargés d’explosifs, d’origine russe selon les autorités, avaient par exemple été retrouvés à l’aéroport de Leipzig, en Allemagne. Les services secrets états-uniens alertent, depuis, sur une possible offensive de Moscou en Europe.
« Il existe un risque faible mais croissant que la Russie mène des attaques militaires limitées contre un pays de l’Otan voisin de la Russie, a estimé Thomas Ahrenkiel, chef des services de renseignement danois, en conférence de presse, le 24 septembre 2026. Nous continuons de considérer comme improbable que la Russie voie un intérêt à envahir un pays de l’Otan, mais nous ne pouvons pas l’exclure. »
De leur côté, en mai, les services de renseignements russes accusaient l’Otan de préparer « un conflit à grande échelle dans l’Est ».
Si la vidéo des avions militaires émerge dans ce contexte, elle ne témoigne cependant pas d’un déploiement de l’Otan en Allemagne mais d’un rendez-vous prévu de longue date aux Pays-Bas, comme l’ont montré les Vérificateurs de TF1.
Une vidéo filmée le 19 septembre aux Pays-Bas
Nos confrères ont retrouvé la première publication de cette vidéo sur TikTok, mise en ligne le 19 septembre 2026 par une internaute néerlandaise. Grâce aux fonctionnalités du réseau social, elle a renseigné la localisation « A12 », une autoroute des Pays-Bas qui relie la Haye à la frontière allemande.
Sur ces images, aucun véhicule ne circule sur la voie en sens inverse, tandis que le trafic est ralenti sur la route où se situe l’auteure de la vidéo. La circulation sur l’A12 est en effet perturbée ce jour-là par un blocage d’Extinction Rebellion, annoncé sur le site internet du collectif écologiste, afin de protester contre les subventions aux énergies fossiles. La Néerlandaise qui a capturé le vol des avions militaires a aussi publié une vidéo de la manifestation, dans laquelle on distingue plusieurs drapeaux d’Extinction Rebellion.
L’action a été menée sur l’autoroute à hauteur de la ville de Zevenaar, près de l’Allemagne, et l’arrestation des activistes a été relatée par les médias NOS et AD.
Ces informations permettent de confirmer la localisation et la date de l’enregistrement de la vidéo qui nous intéresse. Il est également possible de repérer plusieurs plaques d’immatriculation jaunes, standard aux Pays-Bas, et une plaque allemande (D pour Deutschland) avec l’identifiant territorial KLE qui se rapporte à l’arrondissement de Clèves, situé le long de la frontière néerlandaise.
Un exercice militaire international annuel
En légende de sa vidéo – qui comptabilise plus de 640 000 vues dix jours après – , l’internaute néerlandaise précise en anglais : « C’est un vol d’entraînement, pas de panique, c’est juste une démonstration, pas une guerre, ça se passe aux Pays-Bas. » Dans les commentaires, elle ajoute en néerlandais : « Attention ! Il ne s’agit pas d’une guerre. C’est un exercice de l’armée de l’air aux Pays-Bas. » Et, dans la description de son profil, elle en remet une couche en anglais : « La vidéo de l’avion n’est pas un signe de guerre, c’est une journée d’entraînement Falcon Leap aux Pays-Bas. » Puis en néerlandais : « Ce n’est pas une guerre ! Ce sont des manœuvres militaires ! »
Du 7 au 18 septembre s’est en effet déroulé aux Pays-Bas le Falcon Leap, un événement annuel international organisé depuis 2015. S’il n’est pas géré par l’Otan, plusieurs pays de l’alliance politico-militaire y participent, comme la France, l’Allemagne et les États-Unis. Il s’agit d’un exercice militaire « consacré aux opérations aéroportées » réunissant onze nations, communique le ministère des Armées français. Leur but est de s’entraîner et de se familiariser avec le matériel et les procédures de chaque pays, dont leurs avions et parachutes.
Cet exercice a lieu « dans le cadre de la commémoration de l’opération Market Garden » conduite par les Alliés en septembre 1944. Chaque année, un hommage est rendu aux milliers de parachutistes alliés qui ont trouvé la mort dans la lande néerlandaise de Ginkelse Heide, à quelques kilomètres de Zevenaar. En 2026, le Falcon Leap s’est ainsi clôturé le 19 septembre par cette commémoration.
Un survol à 13h16, à faible altitude
Preuve que ces vols n’illustrent pas une escalade précipitée du conflit avec la Russie, une décision prise par le ministre de la Défense et parue au Journal officiel des Pays-Bas autorisait dès le 2 juillet dernier les vols et sauts en parachute dans le secteur de Ginkelse Heide le 19 septembre. Une autre décision, prise le même jour, définissait une zone temporaire d’exercice de vol à basse altitude pour la période du 7 au 19 septembre.
TF1 a pu échanger avec un passionné d’aviation militaire qui a écrit un article dans son blog sur cette édition. Berend Jan Floor identifie sur la vidéo TikTok « quatre avions de transport Lockheed C-130 Hercules, avec d’autres avions derrière eux ». Nos confrères ont retrouvé, sur le site FlightRadar, le plan de vol des Lockheed C-130, qui font bien partie des avions recensés par le ministère de la Défense néerlandais ayant participé au Falcon Leap. D’après leur trace GPS, ils ont décollé de la base aérienne d’Eindhoven puis ont survolé l’A12 près de Zevenaar, « précisément à 13h16, le 19 septembre, exactement l’heure à laquelle la vidéo a été prise par l’internaute néerlandaise », soulignent Les Vérificateurs.
Auteurs :
Autrice : Mathilde Lafargue, journaliste
Relecteur : Nicolas Turcev, journaliste
Liens d’intérêts ou fonctions politiques déclarés des intervenants à l’article : aucun
Secrétariat de rédaction : Maylis Ygrand, journaliste
L’article Non, cette vidéo ne montre pas des avions de l’Otan en Allemagne prêts à en découdre avec la Russie est apparu en premier sur Les Surligneurs.
-
110 grandes fortunes ont profité de 3,5 milliards d’euros d’exonérations d’impôt grâce au Pacte Dutreuil
Entre 2023 et 2024, le 1 % le mieux servi par le dispositif, 110 personnes en tout, a réduit ses impôts de 30 millions d'euros en moyenne chacun. Les 50 % les moins avantagés, eux, ont économisé moins de 40 000 euros, soit 750 fois moins.
Cet article 110 grandes fortunes ont profité de 3,5 milliards d’euros d’exonérations d’impôt grâce au Pacte Dutreuil est apparu en premier sur La Relève et La Peste.
-
ChatGPT lance un abonnement à 510 euros par mois et rend sa formule à 229 euros moins généreuse
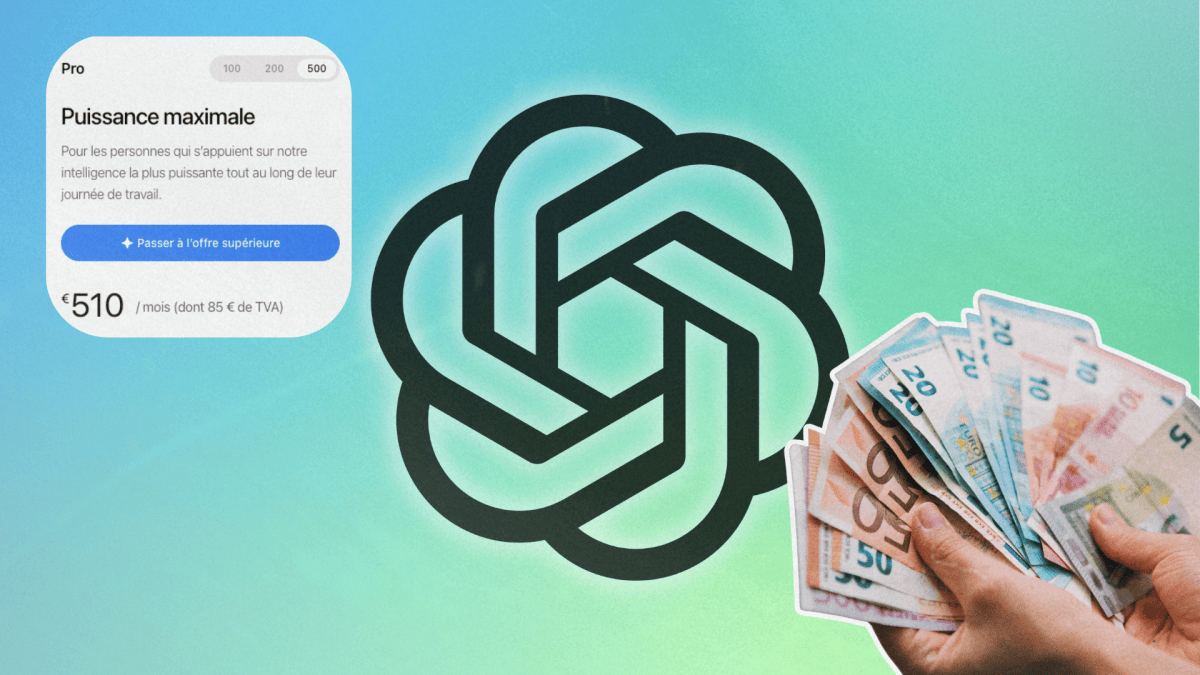
OpenAI a présenté Pro 500, son nouvel abonnement à 510 euros par mois en France, le 29 septembre 2026. Il promet davantage d’usage et des réponses plus rapides. En parallèle, la formule à 229 euros revient avec une allocation réduite, sans baisse de prix.
-
La dessinatrice Laura Pozzi nous emmène dans «La Dernière Forêt» primaire d’Europe, à la rencontre de sa gardienne Simona Kossak
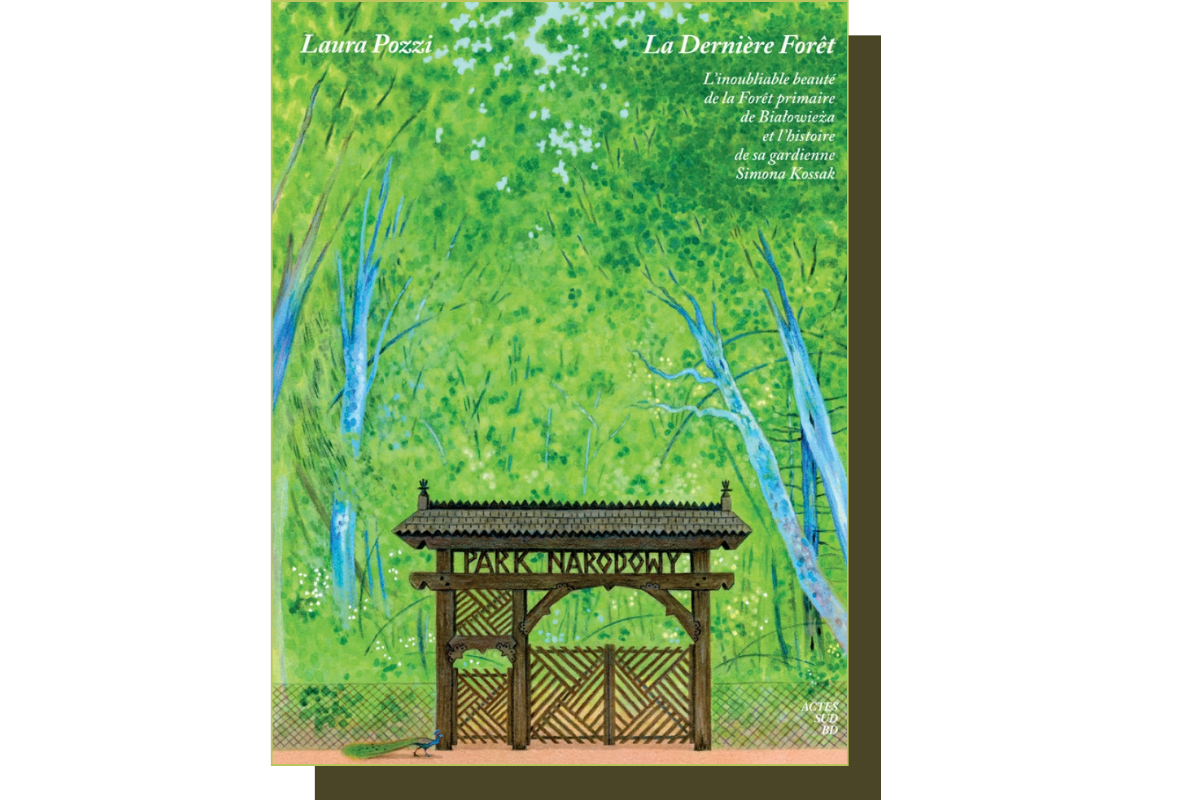 «La Dernière Forêt», de Laura Pozzi. © Actes Sud BD
Au début des années 1970, Simona Kossak, jeune diplômée en biologie, arrive par dépit dans l’extrême nord-est de la Pologne. Désireuse de travailler dans la recherche mais confrontée à la misogynie du monde académique, elle n’a obtenu qu’un poste d’assistante technique dans un institut scientifique. Elle se fait alors une promesse : elle n’y restera que trois ans, le temps d’acquérir de l’expérience afin de retourner dans sa région natale. Ainsi s’ouvre le roman graphique de la dessinatrice Laura Pozzi, La Dernière Forêt, publié ce mercredi aux éditions Actes Sud.
Mais c’est surtout l’histoire de la forêt primaire de Białowieża et de son écosystème que nous raconte l’autrice. Des planches très colorées, au crayon et à l’aquarelle, alternent avec des dessins en noir et blanc. Ces derniers ont été réalisés avec une encre élaborée à partir de l’écorce d’arbres consumés lors de l’incendie qui a ravagé les Landes en 2022. Un choix graphique qui donne corps à la menace qui pèse sur la forêt : celle de sa disparition.
Une vie au coeur de la forêt
Grâce à une amie, Simona découvre un ancien refuge situé au cœur du massif forestier, baptisé Dziedzinka. Isolé, non raccordé à l’électricité ni à l’eau courante, la chercheuse y passera pourtant le reste de sa vie.
Au fil des années, elle développe une relation singulière avec les animaux qui l’entourent. Elle recueille un marcassin qui vivra dix-neuf ans à ses côtés, est adoptée comme l’une des leurs par un troupeau de chevreuils et accueille chez elle oiseaux, loirs et serpents, quitte à modifier son quotidien pour s’adapter à leurs besoins.
À travers ses recherches en zoopsychologie, elle renouvelle profondément notre approche des mammifères : elle a notamment prouvé que ceux-ci peuvent avoir des émotions, qu’ils peuvent agir autrement que par instinct ou nécessité, dans le seul but d’éprouver de la joie. Elle mènera également un travail militant, avec des campagnes contre la chasse, la mise au point d’un système destiné à prévenir les animaux de l’arrivée d’un train, et l’écriture de plusieurs romans pour sensibiliser le grand public.
Un écosystème sous pression
À cheval entre la Pologne et la Biélorussie, la forêt de Białowieża constitue l’un des derniers vestiges de forêt primaire du continent européen. Inscrite au patrimoine mondial de l’Unesco depuis 1979, elle abrite notamment les derniers bisons européens, mais aussi des arbres centenaires et une biodiversité exceptionnelle.
Cette richesse n’a pourtant pas empêché l’exploitation forestière de s’y développer, soutenue par les gouvernements successifs. Au fil des décennies, des milliers d’arbres ont été abattus, perturbant en profondeur l’écosystème.
Dans La Dernière Forêt, Laura Pozzi fait ainsi dialoguer deux histoires : celle d’une femme qui a choisi de consacrer sa vie au vivant et celle d’un écosystème dont la survie demeure fragile. À travers le parcours de Simona Kossak, la dessinatrice rappelle surtout qu’une forêt primaire n’est pas seulement un ensemble d’arbres à préserver, mais un monde complexe, peuplé d’êtres interdépendants. Et que, lorsque ce monde disparaît, c’est tout un pan de l’histoire qui meurt avec lui.
«La Dernière Forêt», de Laura Pozzi, Actes Sud BD, septembre 2026, 230 pages, 32,90 €.
-
Comment la douane allemande arrive à lire les messages Signal, Whatsapp et Telegram
Le Zollkriminalamt, l'office d'enquête de la douane allemande, est capable de lire des conversations WhatsApp, Signal ou Telegram sans utiliser aucun logiciel espion ! On vient de l'apprendre grâce au média Netzpolitik qui a publié le 2 septembre dernier une note interne classée du Zollkriminalamt expliquant que depuis fin 2023, la méthode était testée pour finalement devenir un outil permanent pour les enquêteurs (surtout pour les enquêtes sur la criminalité organisée) depuis un peu plus d'un an.
Le principe est celui de WhatsApp Web ou de Signal Desktop... en fait, quand vous liez un ordinateur à votre compte en scannant un QR code depuis votre téléphone, cet ordinateur peut ensuite recevoir vos messages en même temps que le téléphone. Les enquêteurs configurent donc l'un de leur ordi, au poste de la douane en tant qu'appareil lié, ce qui fait que le chiffrement de bout en bout n'est plus un problème puisque l'appareil fait partie intégrante du compte.
Mais bon, pour que ça fonctionne, il faut réussir à faire valider la liaison de l'appareil par la cible. Pour faire ça, il faut donc ruser par exemple en convoquant les gens comme témoins et en les incitant à leur confier leurs téléphones pour faire des captures écran sur un sujet qui n'a rien à voir. Cela leur permet d'activer à leur insu la liaison WhatsApp Web ou autre. Ils peuvent également mettre en place une campagne de phishing dans la lignée des hackers russes qui piégeaient des fonctionnaires que je vous racontais en mars. Ou encore, quand c'est Telegram, avec son SMS de validation, le code de connexion peut être récupéré via une interception téléphonique classique.
Ils ont fait ça sur des dizaines de comptes. En 2022, un trafiquant de produits dopants de Basse-Saxe s'est même rendu compte que la douane se connectait à son compte. Il a alors coupé l'accès quelques heures plus tard... mais trop tard, ses échanges sur les 6 derniers mois étaient déjà copiés.
Car oui, c'est surtout ça qui donne de la valeur à la manœuvre puisque l'appareil lié récupère tout l'historique dès que la liaison est effective. La plupart des clients web reçoivent l'archive complète, et Signal propose de transférer les conversations ainsi que 45 jours de médias au moment de lier les appareils. Le BfV et le BSI ajoutent dans leur rapport que la cible met, en général, un peu de temps avant de remarquer que quelqu'un est en train de lire ses conversations, et aussi que la douane allemande peut écrire à sa place.
Alors, maintenant est-ce que c'est légal ?
Hé bien le 20 janvier dernier, la Cour fédérale de justice allemande a tranché sur le cas de Telegram. Ils ont validé le fait que se connecter en secret à un compte, c'était de la surveillance à la source, et que seuls les messages postérieurs à l'ordonnance du juge pouvaient être lus. Dans cette affaire de dopage, les messages antérieurs à l'ordonnance sont donc inutilisables au procès, faute d'infraction assez grave pour justifier une perquisition en ligne.
De son côté, le professeur Christian Rückert, spécialiste du droit pénal informatique à Bayreuth, juge la méthode "problematisch" parce que l'appli permet d'écrire au nom de la cible, alors que la loi exige de ne pas pouvoir en faire plus que de récupérer les messages. Mais bon, comme d'hab, avec la police et la justice, leur propre tambouille ne les concerne jamais vraiment hein...
Maintenant, si la douane ou la police peut le faire, n'importe quel script kiddie peut le faire aussi... Donc je vous invite vraiment à contrôler régulièrement la liste des appareils liés de vos applis. Si vous tombez sur des appareils que vous ne reconnaissez pas, virez-les immédiatement. Et dans la mesure du possible, pensez toujours à activer une vérification en deux étapes avec une application de double authentification et surtout pas un code SMS.
Source : Netzpolitik , repéré grâce au billet de Bruce Schneier .
-
« L’IA paie enfin : près d’une entreprise sur deux crée de la valeur avec »
L’année dernière, l’histoire de l’IA en entreprise était celle d’une petite élite qui prenait de l’avance sur une majorité en difficulté. La recherche 2025 du Boston Consulting Group montrait que seuls 5% des entreprises en tiraient une valeur substantielle, tandis que la plupart ne constataient que des retours minimes. En 2026, ce tableau a changé.
-
Blocage du lycée Maryse Condé à Sarcelles : « J'ai jamais vu un chauffage marcher »
-
Avec les manutentionnaires de robotaxis | Hubert Guillaud
Derrière l'autonomie des voitures qui semblent circuler par elles-mêmes, se cache toute une économie invisible de gens chargés de mettre à jour les voitures, de les nettoyer, de les récupérer… comme les trottinettes en libre service ou les vélos ont leurs armées de juicers et autres réparateurs dédiés. Source: Dans les algorithmes -
Des fibres à la place des laxatifs : quand l'alimentation remplace les médicaments polluants

Un établissement public de santé mentale de l'Aube a réussi à drastiquement diminuer la consommation de médicaments, pour le mieux-être des résidents. Et ce, en adaptant seulement les petits-déjeuners.
Lire la suite - Reportage / Santé
Brienne-le-Château (Aube), reportage
Line se régale d'un bol de porridge d'avoine au chocolat. Il présente un triple avantage : il est gourmand, il contient des fibres pour combattre la constipation et « au moins, on n'a plus de médicament dans le derrière », commente la résidente (…) -
« Dots » : OpenAI lance des agents IA autonomes qui travaillent 24 h/24
Ce qu'il faut retenir :
- OpenAI a annoncé le 29 septembre 2026 les « dots », des agents IA propulsés par GPT 6 Astra, dotés d'un ordinateur et d'un navigateur dans le cloud, et capables de travailler en continu, 24 h/24 et 7 j/7.
- Les dots se connectent à plus de 4 000 applications via l'écosystème de plugins d'OpenAI et restent joignables dans ChatGPT, par SMS, sur Slack, sur Teams ou par appel vocal, en conservant le contexte d'un canal à l'autre.
- Le premier dot est inclus sans surcoût dans les forfaits Pro et Business Premium sur les marchés éligibles, tandis que les clients Enterprise, Edu et Healthcare y accèdent en bêta si leur administrateur l'active.
- OpenAI cite l'exemple d'un dot qui extrait des clips d'un entretien, rédige les notes et les posts sociaux, puis répercute les corrections : de quoi revoir certains workflows éditoriaux, avec une validation humaine à chaque étape sensible.
OpenAI présente les dots, des agents qui travaillent en continu
Le 29 septembre 2026, OpenAI a publié sur son site un article intitulé « Découvrez les dots », en marge de son annonce OpenAI DevDay 2026. L'entreprise y présente une nouvelle catégorie d'agents intégrés à ChatGPT, qu'elle décrit comme toujours actifs et conçus pour tout prendre en charge. Pour rappel, un agent IA est un système capable d'enchaîner des actions (naviguer sur le web, utiliser des outils, produire des fichiers) pour atteindre un objectif, là où un chatbot classique se contente de répondre à une requête.
La promesse d'OpenAI repose sur la continuité. Un dot apprend ce qui compte pour son utilisateur, tient compte de ses retours au fil du temps et avance sur ses objectifs jour et nuit. L'éditeur met en avant la possibilité de recevoir un travail réalisé « comme vous l'auriez fait », avant même de l'avoir demandé.
Les dots fonctionnent avec GPT 6 Astra. Chaque utilisateur peut dès maintenant nommer et personnaliser son dot. OpenAI indique aussi imaginer, à terme, des équipes de dots travaillant ensemble pour une même personne.
Chaque dot dispose d'un ordinateur, d'un navigateur et de 4 000 applications
Un équipement comparable à celui d'une nouvelle recrue
OpenAI compare le dot à un nouveau collaborateur qui arriverait avec presque tout le nécessaire. D'après l'annonce, il dispose de plusieurs ressources :
- Identité propre : le dot a ses propres accès et autorisations, distincts de ceux de l'utilisateur.
- Ordinateur et navigateur dans le cloud : il travaille sur une machine distante, que l'utilisateur peut consulter à tout moment pour examiner son travail.
- Code : il peut écrire et tester du code quand la tâche l'exige.
- Accès aux appareils : sur autorisation explicite, il peut se connecter à l'ordinateur portable de l'utilisateur et l'utiliser directement.
- Plugins : l'écosystème de plugins d'OpenAI lui ouvre l'accès à plus de 4 000 applications.
Un même dot peut mener plusieurs projets en parallèle. OpenAI insiste sur la possibilité de lui confier de nouvelles tâches sans multiplier les fils de discussion ni guider chaque étape.
ChatGPT, SMS, Slack, Teams et appel vocal
On échange avec un dot dans ChatGPT (web, mobile et application de bureau), mais aussi par SMS, sur Slack et sur Teams. Il est également possible de l'appeler pour lui parler de vive voix. Le contexte est conservé d'un canal à l'autre : un projet lancé dans ChatGPT peut être précisé par SMS, puis complété dans Slack.
La communication fonctionne dans les deux sens. Le dot peut écrire de lui-même pour faire un point d'avancement, poser une question ou soumettre une décision. Les abonnés Pro peuvent par ailleurs s'inscrire sur une liste d'attente, aux places limitées, pour échanger via iMessage et RCS (le standard de messagerie enrichie qui succède au SMS sur Android).
OpenAI illustre les dots par des cas d'usage métier
L'annonce décrit cinq scénarios types, tous fournis par OpenAI :
- Développement : le dot repère les demandes récurrentes dans les retours clients, développe et teste de petites corrections, puis soumet des pull requests (propositions de modifications de code à valider) accompagnées de vidéos montrant les changements.
- Lancement produit : quand le périmètre d'un produit évolue, le dot analyse l'impact sur le discours, révise les supports et prépare des propositions de modifications.
- Recherche scientifique : à l'arrivée de nouvelles données, il relance les analyses, met à jour les figures d'un article et signale les conclusions qui changent.
- Vente en entreprise : il compare les exigences d'un client à la documentation produit, réalise une preuve de concept et actualise la proposition commerciale au fil des tests.
- Production de contenu : à partir d'une transcription d'entretien, il repère les passages à extraire en clips, prépare les notes de l'émission et rédige des posts pour les réseaux sociaux, qu'il soumet ensuite à validation.
OpenAI décrit aussi ses propres usages internes. Un bug signalé sur Slack déclenche une enquête des dots, une maquette est transformée en application fonctionnelle, un cycle de planification est suivi pour tenir les délais. L'entreprise mentionne enfin le cas d'un premier testeur externe : son dot a remarqué qu'une publication n'avait pas été facturée, a préparé la facture et l'a envoyée après approbation.
Ces exemples restent toutefois déclaratifs. L'annonce ne s'appuie sur aucun chiffre de productivité ni sur des tests indépendants.
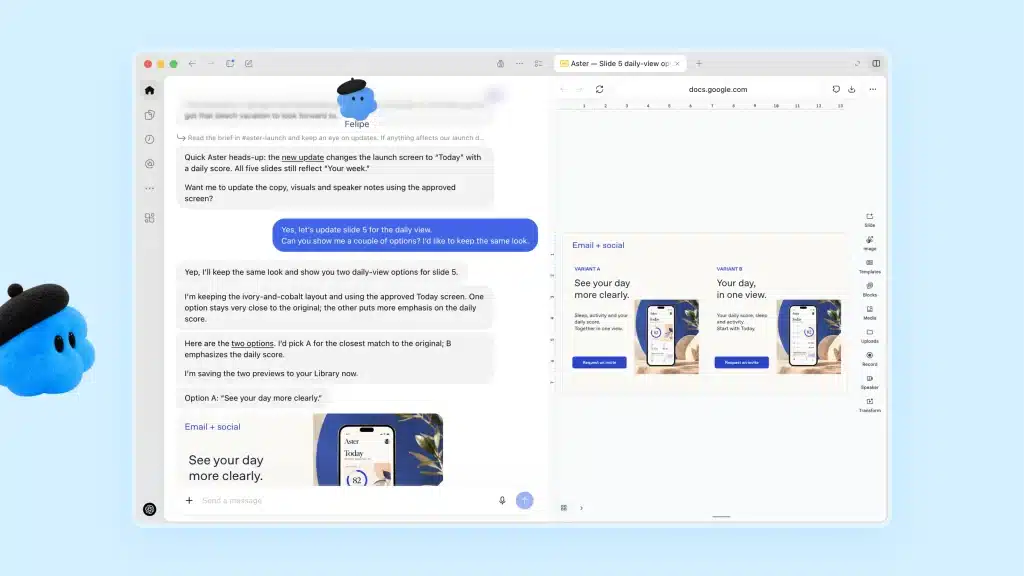 Présentation des dots - Source : OpenAI
Recherche proactive, règles et approbations encadrent l'autonomie des dots
Une recherche proactive limitée à la lecture seule
Quand l'utilisateur ne travaille pas activement avec lui, le dot cherche des moyens de l'aider en arrière-plan. OpenAI appelle ce mode la « recherche proactive ». Dans ce cadre, il utilise les applications déjà connectées, mais avec des outils limités à la lecture seule : il ne peut ni envoyer de messages, ni modifier le contenu des applications, ni contrôler le navigateur ou l'ordinateur de l'utilisateur.
Les protections annoncées par OpenAI
L'annonce détaille plusieurs mécanismes de contrôle :
- Séparation des environnements : l'ordinateur de l'utilisateur reste séparé de celui du dot, sauf connexion volontaire.
- Mots de passe : pour se connecter aux sites compatibles, le dot peut utiliser des mots de passe enregistrés sans que le modèle y ait accès en clair.
- Surveillance : des protections visent à contrer les instructions malveillantes, et le système de surveillance peut suspendre ou arrêter un dot en cas de problème de sécurité.
- Règles personnalisées : l'utilisateur peut autoriser des actions précises, les soumettre à approbation ou les bloquer, en plus des règles intégrées par défaut.
- Vérification automatique : les actions susceptibles d'affecter des comptes ou de partager des informations sont contrôlées au regard des instructions, des règles et des exigences de sécurité.
- Vue Activité : elle permet de suivre l'avancement, y compris le travail réalisé en arrière-plan, et de réorienter le dot.
Certaines tâches sensibles, comme la modification d'un mot de passe, restent toujours à la charge de l'utilisateur. OpenAI reconnaît par ailleurs que les dots peuvent se tromper et recommande de vérifier tout travail aux conséquences importantes.
Les règles d'utilisation des données
Par défaut, OpenAI n'utilise pas le contenu des espaces ChatGPT Business, Enterprise et Edu pour entraîner ses modèles. Sur les forfaits personnels, l'utilisateur choisit si ses conversations et le travail de son dot peuvent servir à l'amélioration des modèles. L'entreprise précise ne pas entraîner directement ses modèles sur la recherche proactive ni sur les notes que le dot prend pour lui-même. Les informations qui en sont issues peuvent toutefois être utilisées si elles alimentent une conversation ou une tâche admissible, selon les paramètres choisis.
Des dots spécialisés sont testés en entreprise avec Microsoft
À côté du dot personnel, OpenAI propose à un nombre limité d'entreprises un aperçu des « dots spécialisés ». Ceux-ci n'agissent pas pour le compte d'une personne : ils assument une responsabilité définie au sein de l'organisation, avec leur propre identité, leurs identifiants et leurs accès aux systèmes nécessaires.
OpenAI s'appuie sur des tests internes menés dans plusieurs domaines : achats, traitement des factures, marketing par e-mail, service client et gestion des contrats commerciaux. Le lancement passe par des projets pilotes ciblés, durant lesquels les équipes d'ingénierie d'OpenAI définissent avec chaque organisation les responsabilités du dot, ses outils et les modalités de validation humaine.
L'entreprise annonce aussi une collaboration avec Microsoft pour intégrer les dots spécialisés aux contrôles de gouvernance et de sécurité d'Agent 365, l'outil de Microsoft dédié à la gestion des agents en entreprise. L'objectif affiché est de permettre aux organisations de piloter les dots avec les outils Microsoft qu'elles utilisent déjà. L'annonce ne donne pas de calendrier pour cette intégration.
Le premier dot est inclus dans les forfaits Pro et Business Premium
Le déploiement commence dès l'annonce dans ChatGPT, pour les utilisateurs Pro et Business Premium sur les « marchés éligibles », dont la liste n'est pas détaillée dans l'article d'OpenAI. Les clients Enterprise, y compris Edu et Healthcare, peuvent tester la version bêta si l'administrateur de leur espace de travail l'active.
Les conditions tarifaires se résument ainsi :
- Premier dot : inclus sans frais supplémentaires dans le forfait Pro ou Business Premium, et disponible en continu pour discuter et suivre les sujets de l'utilisateur.
- Tâches approfondies : le forfait comprend un quota dédié, avec des limites étendues pendant le premier mois suivant le lancement.
- Évolutions prévues : il sera possible d'ajouter des dots et d'augmenter la capacité de chacun, en accélérant son rythme ou en relevant le volume de travail mensuel.
- Limites d'usage : les conversations avec le dot ne sont pas décomptées des limites de ChatGPT, mais les tâches qu'il lance dans Codex (l'agent de programmation d'OpenAI) ou dans ChatGPT Work le sont, comme d'habitude.
Pour démarrer, il faut créer son dot depuis l'application de bureau ChatGPT ou le navigateur d'un ordinateur, puis connecter ses applications. L'échange par l'application mobile n'est possible qu'après cette configuration initiale.
Les équipes SEO et contenu ont plusieurs raisons de suivre le sujet
Quid de l'annonce d'OpenAI pour le secteur du SEO ?
Le scénario « production de contenu » décrit par OpenAI se transpose assez directement aux métiers éditoriaux : un agent qui connaît la ligne éditoriale, décline un contenu source sur plusieurs formats et répercute les corrections sur l'ensemble des supports. La recherche proactive pourrait aussi servir à la veille, à condition que les outils utilisés par les équipes SEO (Search Console, outils de suivi de positions, CMS) soient disponibles parmi les 4 000 applications connectables. L'annonce n'en publie pas la liste.
L'autre enjeu concerne les éditeurs de sites. Les dots naviguent sur le web avec leur propre navigateur et peuvent se connecter aux sites compatibles avec des mots de passe enregistrés. Autrement dit, une part croissante des visites pourrait venir d'agents agissant pour le compte d'utilisateurs, plutôt que d'humains. OpenAI ne précise pas comment ce navigateur s'identifie auprès des sites (user agent, respect du robots.txt, adresses IP), ni la façon dont un dot sélectionne les sources qu'il consulte lorsqu'il mène une recherche. Deux informations qui conditionnent à la fois la mesure de ce trafic et la visibilité des contenus auprès de ces agents.
L’article "« Dots » : OpenAI lance des agents IA autonomes qui travaillent 24 h/24" a été publié sur le site Abondance.
-
Firefox change radicalement de design, avec sa plus grande mise à jour depuis 5 ans
Mozilla a lancé ce mardi 29 septembre Firefox 157, qui active pour tous le nouveau design Nova sur ordinateur et sur mobile. C'est le plus gros changement d'interface du navigateur depuis Proton, en 2021.
-
SlopTotal - Un détecteur de texte IA à installer chez vous
SlopTotal est un projet qui se présente lui-même comme le "VirusTotal du texte IA", alors faut pas s'étonner que ça m'intéresse ! Vous y collez un texte, un PDF ou une URL, et ensuite 23 détecteurs le passent au crible, en parallèle à l'aide de classifieurs neuronaux, de tests statistiques et autres heuristiques. Ensuite, un score calibré de 0 à 100 résume leurs avis et doit vous dire normalement si tel ou tel texte a été écrit avec de l'IA

J'ai donc installé ça sur ma machine puis passé 36 textes divers et variés (IA et humains) dans mon instance. Parmi eux, 24 ont été écrits par Claude, ChatGPT et Gemini (12 en français, 12 en anglais), avec comme consigne d'avoir un ton neutre, et pour d'autres un ton de "blogueur" ^^. Les 12 autres textes, eux, sont humains. Je lui ai donné 6 de mes articles écrits entre 2018 et 2021 ainsi que 6 billets de blog tech en anglais publiés entre 2020 et 2021.
Voici donc mes résultats...
Sur les 12 textes humains, 4 ont été pris pour de l'IA (verdict "Likely AI-generated" ou pire), ce qui représente 33 %, et ils étaient tous en anglais !! Et sur mes 24 textes écrits par une IA, 9 ont été pris pour une réalisation humaine (verdict "Clean"), ce qui équivaut à 38 %. Ah et ils étaient tous en français.
Le README annonce pourtant mieux comme résultats donc je suis assez étonné (1 texte humain sur 66 classé "Likely AI"), mais sur d'autres genres de textes, comme la presse ou les livres et en 100% english. Alors oui, mon échantillon est petit, mais pour savoir si un texte vient d'une IA, SlopTotal ne me semble pas fiable

Le rapport de SlopTotal pour un article de 455 mots écrit par Claude : 23,6 sur 100, verdict "Clean", 4 moteurs sur 23 en alerte.

Le rapport de SlopTotal pour un billet du blog d'avril 2020 : 56,9 sur 100, "Likely AI-generated", 9 moteurs sur 23 en alerte.
Après c'est pas un nouveau problème car je pense par exemple à OpenAI qui a retiré son propre classifier en juillet 2023 parce que la précision était trop faible ( The Register ). Vanderbilt a débranché également celui de Turnitin le mois suivant et des chercheurs de Stanford ont testé en 2023, 7 détecteurs en leur faisant analyser 91 rédactions humaines TOEFL de non-anglophones et en moyenne, ils en ont pris 61 % pour de l'IA.
Toutefois, 2 études plus récentes ont également testé des détecteurs commerciaux (pas SlopTotal donc...), et sur du texte humain ancien, elles se rejoignent. Le NBER trouve par exemple un taux de faux positifs quasi nul chez Pangram, de 0,1 à 0,3 % chez OriginalityAI et d'environ 0,7 % chez GPTZero, sur 1 992 textes humains d'avant 2020. De son côté, le chercheur Jonathan Karr et ses collègues n'ont trouvé aucun positif IA en testant avec Pangram et GPTZero, des tonnes de résumés textes datés de 2013 à 2015.
Par contre, ces études divergent sur l'humanisation. Par exemple, selon le NBER, Pangram tient bon face à l'humanizer StealthGPT alors que moins de 4 % des textes IA passés par Undetectable AI restent signalés chez Karr. Ce dernier note aussi qu'à l'inverse, un résumé écrit par un humain et simplement retouché par une IA est quant à lui, signalé comme IA dans 38 à 80 % des cas. Ça pourrait expliquer pas mal de petits problèmes de "littérature" qu'on a en ce moment, looool.
Bref, installez-le pour vous faire votre propre idée, en commençant par des textes dont vous connaissez l'auteur, mais surtout pas pour "accuser" quelqu'un. Je pense d'ailleurs qu'aucun détecteur ne devrait être la seule preuve d'une accusation... Par exemple, un texte humain qui est passé dans un correcteur orthographique full IA ou alors un texte qui est dicté avec un modèle de speech to text IA peuvent très bien être reconnus comme étant des textes IA alors qu'en fait ce sont juste des textes écrits / dictés par des humains et qui ont été "un peu" modifiés ou "un peu" réorganisés par un LLM. Je dis ça parce que c'est exactement ce que fait mon application de reconnaissance vocale Kassis , qui dispose de fonctionnalités de correction et de réécriture... héhé.

Source : SlopTotal sur GitHub
-
Le virage « catholique et réactionnaire » d'une association de randonnée pour jeunes

Liens avec le milliardaire réactionnaire Pierre-Édouard Stérin, dérive religieuse, course à la rentabilité... D'anciens membres de l'association Seuil, qui aide à la réinsertion des jeunes grâce à de longues randonnées, dénoncent une gestion au détriment des adolescents.
Lire la suite - Enquête / Politique , Social
« En revenant, j'étais métamorphosée, calme, bosseuse, j'ai eu mon permis, j'ai avancé, évolué. J'étais plus forte et fière de moi. » Quand Léa, aujourd'hui 25 ans, se souvient de sa marche de plusieurs mois organisée (…) -
L’analyse d’impact sur les droits fondamentaux face aux actualités
La mise en œuvre de l’analyse d’impact sur les droits fondamentaux s’impose désormais comme la pierre angulaire de la conformité des systèmes d’intelligence artificielle (« système(s) d’IA »).
Le 7 septembre 2026, à l’ouverture de la 63e session du Conseil des droits de l’homme à Genève, le Haut-Commissaire de l’ONU aux droits de l’homme, Volker Türk, a qualifié le développement incontrôlé de l’intelligence artificielle de « risque existentiel pour l’humanité » (1).
Cette annonce, bien qu’intervenant dans un contexte relatif aux systèmes d’armes autonomes létales (2), souligne la nécessité de fixer des garde-fous juridiques stricts face à la délégation de décision aux machines.
Sur le territoire de l’Union européenne, si le règlement sur l’IA (3) exclut la défense nationale de son champ d’application (article 2, §3), ce débat international résonne directement dans le secteur civil. En effet, dans la vie quotidienne, des systèmes d’IA prennent déjà, et vont prendre de plus en plus, des décisions ayant un impact direct sur la vie des personnes.
Pour prévenir des éventuelles dérives, le règlement sur l’IA prévoit notamment la réalisation d’analyses d’impact sur les droits fondamentaux, avant tout déploiement d’un système d’IA qualifié de « à haut risque ».
Le déployeur, acteur de l’analyse d’impact sur les droits fondamentaux
Le règlement sur l’IA distingue clairement le rôle du déployeur de celui du fournisseur. Le texte européen définit le déployeur comme l’entité (personne physique ou morale, autorité publique ou agence) qui utilise un système d’IA sous sa propre autorité. L’usage à titre personnel et non professionnel constitue la seule exception à cette définition.
Cette séparation des rôles justifie pleinement la logique de l’analyse d’impact sur les droits fondamentaux. En effet, le fournisseur conçoit le système pour le mettre sur le marché. Cependant, seul le déployeur connaît la réalité du terrain. Lui seul maîtrise le contexte concret d’utilisation : les finalités exactes, les populations ciblées, l’environnement organisationnel ou encore les conditions effectives d’intervention humaine.
Par conséquent, l’évaluation des conséquences d’un système sur les personnes s’opère logiquement au stade du déploiement.
Néanmoins, la loi ne vise pas l’ensemble de ces acteurs de façon indifférenciée. Tous les utilisateurs d’un système d’IA à haut risque ne subissent pas automatiquement les obligations de l’article 27 du règlement sur l’IA.
Les systèmes d’IA à haut risque concernés par une analyse d’impact sur les droits fondamentaux
L’article 27 du règlement sur l’IA encadre cette obligation. S’il vise spécifiquement les systèmes d’IA à haut risque mentionnés à l’article 6, paragraphe 2, et à l’annexe III, le législateur a toutefois prévu plusieurs filtres d’application pour restreindre ce périmètre.
Premièrement, le texte exclut certains cas d’usage de l’obligation d’analyse d’impact sur les droits fondamentaux. Il s’agit des systèmes d’IA listés au point 2 de l’annexe III. Ces outils servent de composants de sécurité pour gérer des infrastructures numériques critiques, le trafic routier ou encore la fourniture d’eau, de gaz et d’électricité.
Deuxièmement, le statut juridique du déployeur détermine son assujettissement.
Ainsi, les organismes de droit public doivent impérativement réaliser cette étude. Les entités privées fournissant des services publics supportent la même contrainte lorsqu’elles utilisent les systèmes à haut risque visés par l’article 27.
Alors que pour les autres acteurs privés, l’obligation ne vise que des outils très spécifiques de l’annexe III, comme par exemple les entreprises utilisant l’IA pour évaluer la solvabilité des personnes physiques ou les assureurs recourant aux algorithmes pour l’évaluation des risques et la tarification en assurance-vie et assurance maladie.
En conclusion, la simple qualification de système d’IA à haut risque ne déclenche pas, à elle seule, une analyse d’impact sur les droits fondamentaux. L’organisation doit impérativement croiser cette qualification technique avec son propre statut et son cas d’usage précis.
Le périmètre de l’analyse d’impact sur les droits fondamentaux
Les entités assujetties doivent définir le périmètre exact de leur démarche. À cette fin, et en application de l’article 27, §1 du règlement sur l’IA, elles effectuent une analyse comprenant :
- une description des processus dans lesquels le système d’IA à haut risque sera utilisé conformément à sa destination ;
- une description de la période pendant laquelle et de la fréquence à laquelle chaque système d’IA à haut risque est destiné à être utilisé ;
- les catégories de personnes physiques et les groupes susceptibles d’être concernés par son utilisation dans le contexte spécifique ;
- les risques spécifiques de préjudice susceptibles d’avoir une incidence sur les catégories de personnes physiques ou groupes de personnes identifiés en vertu du point précédent (compte tenu des informations fournies par le fournisseur conformément à l’article 13 du règlement sur l’intelligence artificielle) ;
- une description de la mise en œuvre des mesures de contrôle humain, conformément à la notice d’utilisation ; et,
- les mesures à prendre en cas de matérialisation de ces risques, y compris les dispositifs relatifs à la gouvernance interne et aux mécanismes de plainte internes.
A ce titre, l’un des objectifs du règlement sur l’IA est, selon son considérant 1er, « de promouvoir l’adoption de l’intelligence artificielle (IA) axée sur l’humain et digne de confiance tout en garantissant un niveau élevé de protection de la santé, de la sécurité et des droits fondamentaux consacrés dans la Charte des droits fondamentaux de l’Union européenne y compris la démocratie, l’état de droit et la protection de l’environnement ».
L’articulation avec les analyses d’impact relative à la protection des données
En adaptant le calendrier de mise en œuvre du règlement sur l’IA et en recherchant une meilleure articulation avec les dispositifs de conformité existants, l’Omnibus IA (4) invite les organisations à repenser leur gouvernance des risques liés à l’intelligence artificielle.
L’un des principaux enjeux réside dans l’articulation entre deux mécanismes :
- l’analyse d’impact relative à la protection des données prévue à l’article 35 du règlement général sur la protection des données (RGPD) (5) ; et,
- l’analyse d’impact sur les droits fondamentaux, que nous venons de voir.
Sur ce point, l’Omnibus IA apporte une clarification majeure : l’article 27, §4, du règlement sur l’IA permet désormais expressément de renvoyer aux sections pertinentes de celle-ci ou d’en intégrer les éléments pertinents d’une analyse d’impact relative à la protection des données dans l’analyse d’impact sur les droits fondamentaux.
Le législateur européen consacre ainsi une logique de mutualisation des travaux de conformité : ces deux analyses d’impact restent juridiquement distinctes, mais leur articulation peut désormais être organisée afin d’éviter les analyses redondantes.
Les suites de l’analyse d’impact sur les droits fondamentaux
Dès l’aboutissement de l’analyse d’impact sur les droits fondamentaux, et en application de l’article 27, § du règlement sur l’IA, le déployeur en notifie les résultats à l’autorité de surveillance du marché, rôle assuré en France par la Cnil.
Par ailleurs, en application de l’article 27, §2 du règlement sur l’IA, l’analyse d’impact sur les droits fondamentaux doit faire l’objet de mises à jour régulières. En effet, si, au cours de l’utilisation du système d’IA à haut risque, le déployeur estime qu’un des éléments énumérés précédemment a changé ou n’est plus à jour, il prend les mesures nécessaires pour mettre à jour les informations.
Conclusion : faire de la contrainte un levier de confiance
L’obligation de réalisation des analyses d’impact sur les droits fondamentaux entre en vigueur :
- soit à partir du 2 décembre 2027, en ce qui concerne les systèmes d’IA classés comme étant à haut risque en vertu de l’article 6, paragraphe 2, et de l’annexe III ;
- soit à partir du 2 août 2028 en ce qui concerne les systèmes d’IA classés à haut risque en vertu de l’article 6, paragraphe 1, et de l’annexe I.
En tout état de cause, l’analyse d’impact sur les droits fondamentaux va probablement devenir une référence mondiale d’excellence éthique.
Les organisations doivent anticiper ces démarches pour sécuriser leurs projets technologiques dès la phase de conception. Loin de constituer un frein, cette obligation représente un formidable facteur de différenciation commerciale. Une IA transparente et respectueuse des libertés gagne la confiance durable des utilisateurs.
(1) ONU, « IA : Volker Türk appelle à agir avant qu’elle ne devienne « un risque existentiel pour l’humanité » », 7 septembre 2026.
(2) ONU, « Armes autonomes : l’ONU veut empêcher les machines de décider qui meurt », 31 août 2026.
(3) Règlement (UE) 2024/1689 du Parlement européen et du Conseil du 13 juin 2024 établissant des règles harmonisées concernant l’intelligence artificielle (RIA ou IA Act).
(4) Règlement (UE) 2026/1744 du Parlement européen et du Conseil du 8 juillet 2026 modifiant les règlements (UE) 2024/1689, (UE) 2018/1139 et (UE) 2023/1230 en ce qui concerne la simplification de la mise en œuvre des règles harmonisées concernant l’intelligence artificielle (Omnibus IA).
(5) Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation de ces données (RGPD). Anthony Coquer,
Directeur général de
Lexing Technologies Carl Buffière,
Responsable d’activité
Lexing Technologies
L’article L’analyse d’impact sur les droits fondamentaux face aux actualités est apparu en premier sur Lexing Avocats.
-
Travailler ne suffit plus : comment la France est entrée dans un long hiver salarial
Entre salaires peu dynamiques, inflation et emplois précaires, le sentiment que le travail ne paie plus se répand, à juste titre. Ce qui pousse les ménages qui le peuvent à se tourner vers des revenus patrimoniaux. -
« J'aimerais que les gens renouent avec notre fleuve ». En Hongrie, la sècheresse oblige à repenser le rapport au Danube
 Source : Le Courrier d'Europe centrale - Europe centrale
-
Enquête. À France Info TV, la fabrique d'un verrouillage éditorial sur la Palestine
 Source : Acrimed
-
« Mémoire de fille » au cinéma : Ernaux, Godrèche, Barthélémy, sujets libres !
 Source : Guiti News
Format : vidéo
-
ANote Music lève 2 millions d’euros pour ouvrir les royalties musicales aux investisseurs européens
La plateforme luxembourgeoise ANote Music veut rendre échangeables les revenus futurs issus de catalogues musicaux. Son enjeu n’est pas seulement de donner accès aux particuliers à une nouvelle classe d’actifs, mais de créer la liquidité et la transparence qui manquent encore à ce marché en Europe. Une chanson ne cesse pas de produire de la …
L’article ANote Music lève 2 millions d’euros pour ouvrir les royalties musicales aux investisseurs européens est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
03/10 : Inauguration d'une bibliothèque Antifa
Inauguration d'une bibliothèque antifa dans un lieu inter-orga, le Commun'Atelier
- Initiatives / Initiative culturelle, Coutances (50) -
Rassemblement contre l'Omnibus Pesticides
Quand ?
Le 10 octobre de 11h à 13hOù ?
Place de l'Europe - Simone Veil Place de l'Europe - Simone Veil 75008 ParisPesticides à vie ? NON MERCI ! Mobilisons-nous à Paris !
Samedi 10 octobre, de 11h à 13h
Place de l'Europe, ParisL'Union européenne veut faire passer l'Omnibus Pesticides, un texte qui risque de démanteler encore davantage les protections de notre santé et de l'environnement face aux pesticides. Avec ce projet, les autorisations de nombreux pesticides pourraient être prolongées de 10 ans, voire devenir illimitées ! Le glyphosate et l'acétamipride seraient notamment concernés.
Moins de réévaluations scientifiques, davantage de dérogations, des contrôles affaiblis : c'est ouvrir grand les vannes aux pesticides, alors que leurs effets sur la biodiversité et la santé nous alertent depuis des années.
Notre santé n'est pas une variable d'ajustement pour l'agro-industrie !
Nous voulons protéger notre santé, celle des paysan·nes, notre alimentation, l'eau potable et la biodiversité.
Nous voulons une agriculture qui respecte le vivant et le droit de toutes et tous à produire et manger sans mettre notre santé en danger.
Le samedi 10 octobre, faisons entendre nos voix !
Retrouvons-nous place de l'Europe pour un rassemblement revendicatif, convivial et déterminé, avec nos pancartes, nos banderoles et notre énergie ! Sortez vos slogans, vos casseroles et votre créativité !
Soyons nombreuses et nombreux, et faisons circuler l'information autour de nous. Chaque mobilisation compte pour faire pression sur les décideurs européens et empêcher ce recul de la protection sanitaire et environnementale.
Pour notre santé et la biodiversité, n'ouvrons pas les vannes aux pesticides !
- Voir aussi Linktree
-
EDISON IA lève 1 million d’euros pour faire passer les PME de l’IA test à l’IA rentable
Les entreprises n’ont jamais eu accès aussi facilement aux outils d’intelligence artificielle, mais peinent encore à les transformer en gains opérationnels mesurables. À Nantes, Edison IA propose aux PME et ETI un modèle fondé sur l’intégration d’agents aux processus métiers, un accompagnement annuel et une garantie de retour sur investissement sous six mois. Si équiper …
L’article EDISON IA lève 1 million d’euros pour faire passer les PME de l’IA test à l’IA rentable est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
À Saint-Ouen-l’Aumône, l’indignation après un tir policier sur un adolescent
Mardi matin, devant le lycée Château d’Épluches à Saint-Ouen-l’Aumône (95), quelques élèves se sont rassemblés sous les yeux des policiers. La veille, un policier a tiré à très courte distance avec un lance-grenades sur un adolescent de 14 ans, l’atteignant au visage, en marge de la mobilisation lycéenne. Plusieurs de ses dents ont été cassées. Au lendemain des faits, la colère et la défiance restent palpables devant l’établissement.
The post À Saint-Ouen-l’Aumône, l’indignation après un tir policier sur un adolescent appeared first on Bondy Blog.
-
Exodium - Les jeux DOS d'eXo enfin jouables sur Mac
Je vous ai déjà parlé des fameuses collections de Retro-eXo , dont le fameux eXoDOS en tête qui contient des milliers de jeux DOS, Windows 3.x, Windows 95/98 et ScummVM livrés clé en main, tout bien configurés. Sauf que sur Mac, bah pas de bol, eXo n'est pas supporté faute de volontaire pour y porter l'interface.
Alors c'est là qu'arrive Exodium sur son cheval blanc, qui n'est ni plus ni moins qu'un merveilleux lanceur gratuit et open source pour Mac Apple Silicon, Linux et Windows et dont la mission est de remplacer LaunchBox, l'interface Windows fournie avec les collections. Le catalogue de jeux est bien sûr livré avec l'appli, donc vous parcourez les fiches sans rien télécharger, et quand un jeu vous branche, vous cliquez simplement sur "Download" et hop, il descend des torrents officiels d'eXo tel un rafteur en manque d'adrénaline, puis se lance dans l'émulateur qui va bien (ou presque... mais je vais y revenir).

L'étagère des collections, et un jeu en cours de téléchargement
Et surtout, ça ne se limite pas à eXoDOS puisque vous avez aussi ses packs allemand, espagnol et polonais, ainsi que eXoWin3x, et eXoScummVM, où chaque jeu tourne sur la version de ScummVM qui va bien pour lui (c'est eXo qui choisit).
Quant à eXoWin9x, il boote carrément un vrai Windows 95 / 98 sous DOSBox-X ou 86Box, que l'appli va chercher avec votre premier jeu Win9x, ainsi qu'environ 2,5 Go d'images système.
Moi, ce que j'adore, c'est l'ambiance avec de la musique MT-32 et General MIDI qui fonctionne au poil, puisque les ROM Roland et la banque de sons SoundCanvas sont récupérées direct dans la collection. Les manuels, les scans de boîtes et les pubs de magazines sont là aussi, et comme les vidéos d'aperçu sont lues directement dans les archives, vous pouvez voir ce que donne le jeu, avant même de le récupérer. Et pour chaque titre, vous pouvez aussi activer un shader CRT, régler les cycles CPU ou éditer la config DOSBox à la main. Bref, c'est assez souple pour que chacun s'y retrouve.
Par contre, hors Windows, les quelques 2 400 jeux qu'eXo a réglés pour DOSBox ECE (c'est une des variantes de DOSBox) passent tous sous DOSBox Staging, avec une config traduite automatiquement. La fiche du jeu vous prévient donc que l'expérience peut "varier", et comme y'a qu'une poignée de titres qui exploitent les spécificités d'ECE, comme par exemple les réglages 3dfx Voodoo ou le pistolet GunStick, les jeux peuvent se comporter parfois bizarrement ou différemment de ce dont vous avez l'habitude. Par contre, sous Windows, c'est le vrai ECE d'eXo qui se lance, donc 0 souci !
L'autre chose à savoir, et là c'est qu'Exodium est un client BitTorrent. Donc il rejoindra l'essaim d'eXoDOS et renverra des bouts de data aux autres joueurs tant qu'il restera ouvert. Ça c'est le comportement prévu par défaut, mais si vous ne voulez rien partager, il suffit de décocher l'option lors de l'installation.
Ou plus tard de couper le partage dans les réglages réseau de eXo. L'envoi tombera alors à 1 ko/s au lieu de s'arrêter. Maintenant si vous avez déjà la collection sur un disque, sachez que le mode hors ligne ne lancera pas le client torrent.

3 jeux en cours, avec le nombre de pairs et le volume partagé
Niveau installation, le DMG macOS est réservé aux Mac Apple Silicon, donc rien pour les malheureux qui sont encore sous Mac Intel. Et comme l'appli n'est pas signée avec un Developer ID Apple, Gatekeeper vous enverra chier au premier lancement, donc levez le blocage, glissez-la dans Applications, puis tapez une fois dans un terminal :
xattr -cr /Applications/Exodium.appOu passez par Sentinel , c'est plus simple.
Maintenant, sous Linux spécifiquement, Exodium n'est pas indispensable pour eXoDOS car les patchs Linux officiels le font déjà tourner avec leur interface exogui. Mais ça sert surtout pour eXoWin3x, eXoWin9x et eXoScummVM, qui sont totalement absents de la liste de ces patchs. Notez que sur Mac, il existe aussi le patch non officiel de NightsPaladin , mais il vous faudra la collection eXoDOS sur un disque ainsi que Homebrew et Python alors qu'Exodium, lui, vous laissera commencer l'aventure avec un seul jeu sans avoir à récup toute la collection !
Source : GitHub
-
Data centers: les pouvoirs publics esquivent leurs obligations de transparence
Ni l’administration française ni la Commission européenne ne respectent leurs obligations d’information du public sur les impacts environnementaux et les consommations énergétiques des data centers. C’est ce que révèle une enquête du consortium international de journalistes Lighthouse Reports et de «Mediapart». -
« On pensait que le rectorat ferait ce qu'il fallait » : des profs punies pour avoir dénoncé des violences sexistes et sexuelles
-
De PriceMinister à Rakuten, la déroute d’un ex-champion tricolore
La plateforme française d’e-commerce cesse son activité ce 30 septembre. Concurrence de plus en plus rude, investissements insuffisants de la maison mère japonaise, ratés stratégiques : récit d'une chute. -
MARBLE lève 6,5 millions d’euros pour rendre la conformité financière programmable
La startup parisienne MARBLE annonce une Série A de 6,5 millions d’euros menée par SMARTFIN, avec ADNEXUS, PASSION CAPITAL et 42CAPITAL. Elle développe une plateforme open source de détection de la fraude et de conformité LCB-FT, destinée à remplacer les cycles de paramétrage trop lents des outils historiques. Dans une institution financière, le risque évolue …
L’article MARBLE lève 6,5 millions d’euros pour rendre la conformité financière programmable est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Langues en entreprise : le levier de croissance que les dirigeants sous-estiment encore
Le vrai coût d’une langue mal maîtrisée en entreprise 43 % des actifs déclarent avoir déjà renoncé à une opportunité professionnelle faute de maîtriser suffisamment une langue étrangère, selon l’enquête menée en 2025 par le Cercle des Langues. Ce chiffre ne concerne pas que les salariés : il dit quelque chose de très concret sur …
L’article Langues en entreprise : le levier de croissance que les dirigeants sous-estiment encore est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Une ex-ingénieure de Google DeepMind lance un agent IA qui utilise des humains pour accomplir les tâches trop complexes
En marge des débats sur les pertes d’emploi liées à l’intelligence artificielle, la start-up américaine Wajo lance un agent IA qui s’appuie sur... des humains pour fonctionner. Shivani Poddar, ancienne responsable de l’ingénierie chez DeepMind et passée par Google Labs et Meta, ne promet pas seulement un assistant capable de raisonner, d’utiliser des outils ou de naviguer sur des applications. Elle met en avant une fonctionnalité beaucoup plus primitive : déléguer les tâches à de vraies personnes.
-
Au Brésil, les femmes autochtones à la conquête du pouvoir : «La violence politique est extrêmement forte»
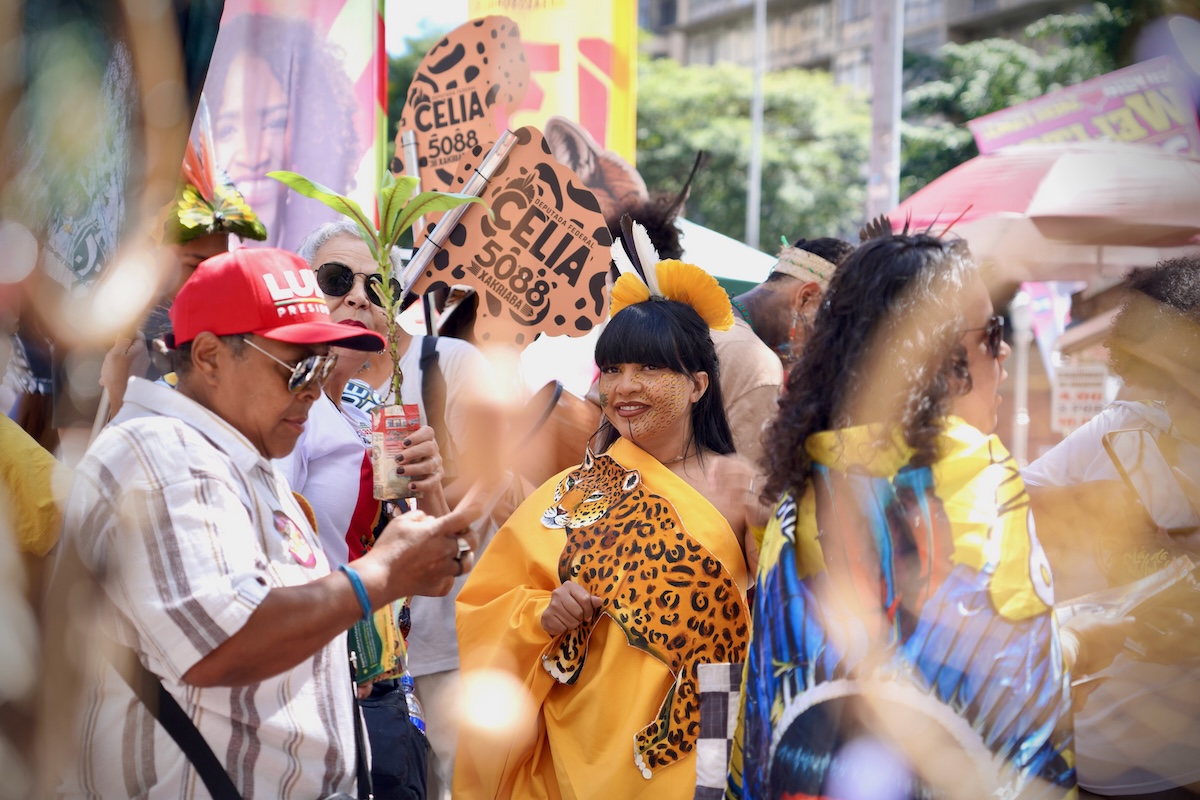 Lors de chacune de ses interventions, la députée fédérale Célia Xakriabá appelle à soutenir les candidatures autochtones et à réélire le président sortant, Lula da Silva. © Anaïs Richard/Vert
Un jaguar cousu à la poitrine, des plumes dans les cheveux, la forêt imprimée jusque sur les pommettes. Célia Xakriabá s’élance au milieu des immeubles de Belo Horizonte (Brésil), son territoire sur les épaules. «Quand une femme autochtone arrive au Congrès, la Terre est à ses côtés», scande la députée, d’une voix que l’enchaînement de journées de campagne a rendue rauque.
Ce 20 septembre, l’élue du Parti socialisme et liberté (PSOL) vient d’ouvrir la marche pour le climat dans son fief de l’État du Minas Gerais. Du haut de son mètre cinquante, elle porte les espoirs d’1,7 million d’autochtones brésilien·nes.
Dimanche 4 octobre, elle briguera un nouveau mandat lors des élections générales, qui renouvellent le pouvoir à tous les étages : présidence, Parlement et gouverneur·es des États. L’enjeu est de taille. Depuis 1982, date de l’élection de Mário Juruna, premier autochtone à pousser les portes de la Chambre des députés, jamais un·e autochtone n’a réussi à être réélu·e.
Si elle grandit à 12 heures de route de Belo Horizonte, bien loin des couloirs du pouvoir, la députée foule la moquette du Parlement dès ses 13 ans. Son cacique – le chef communautaire – décèle en elle un potentiel politique et la propulse au pupitre. La jeune Xakriabá s’adresse alors à un parterre de député·es, parmi lesquel·les se trouve… le futur président d’extrême droite, Jair Bolsonaro.
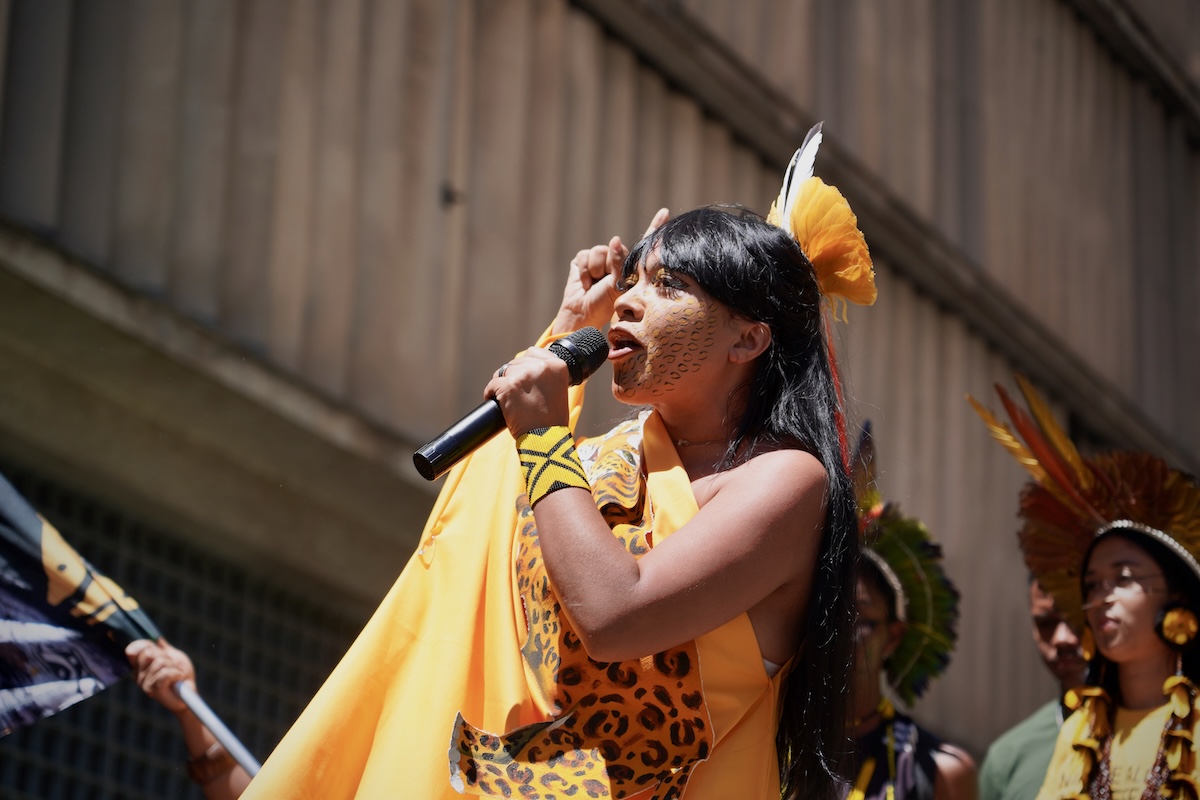 Célia Xakriabá rassemble ses soutiens à Belo Horizonte, le 20 septembre 2026, à l’occasion de la marche pour le climat. © Anaïs Richard/Vert
«À l’époque, on n’aurait jamais pensé qu’un homme aussi abject puisse se hisser jusqu’au sommet de l’État», se décompose-t-elle auprès de Vert. Aujourd’hui, Flávio Bolsonaro marche dans les pas de son père, dont il assume l’héritage climatosceptique. Le sénateur du Parti libéral (PL) est candidat à la présidence face au sortant, Lula da Silva. Les derniers sondages le placent au coude-à-coude avec le président de gauche en cas de second tour, le 25 octobre. Les candidates autochtones sont d’ores et déjà actrices de cette âpre bataille électorale.
De la lutte pour les territoires aux bancs du Parlement
En 2018, Joênia Wapichana débroussaille le chemin pour toute une génération de femmes autochtones en obtenant le siège de députée de l’État de Roraima. En 2022, cette pionnière ne parvient pas à se maintenir, mais la présence des peuples traditionnels sur les bancs du Parlement s’étoffe avec l’élection de Célia Xakriabá, Juliana Cardoso et Sônia Guajajara. Les nouvelles recrues sont toutes des femmes. Une avancée historique qui reflète leur rôle clé sur le front environnemental.
«Qui attaque la Terre attaque toutes les autochtones», affirme Célia Xakriabá, profitant d’un bref répit après la marche pour le climat pour se reposer dans un hamac moucheté assorti à sa robe. Elle est la fondatrice de l’Anmiga, l’Articulation nationale des femmes autochtones guerrières de l’ancestralité. De nombreuses cosmologies traditionnelles conçoivent la terre comme une figure féminine.
«Nous sommes en première ligne pour transmettre les savoirs traditionnels et pour organiser les communautés», rappelle à Vert Alana Manchineri, représentante de l’Articulation des peuples autochtones brésiliens (APIB). En 2023, Lula nomme Sônia Guajajara à la tête du tout nouveau ministère des peuples autochtones. C’est la première fois qu’une femme autochtone intègre le cœur du pouvoir fédéral.
«Occuper cette place a inversé une logique historique : ne plus être seulement l’objet des politiques publiques, mais participer directement à leur élaboration», se félicite la parlementaire. À quelques centaines de kilomètres de là, elle bat elle aussi le pavé en quête de réélection, dans l’État de São Paulo.
Des propositions pour l’avenir de la planète
Combat contre l’exploitation minière illégale et la contamination au mercure, bataille pour la démarcation des territoires (soit leur délimitation et reconnaissance officielle) : depuis 2022, les parlementaires issus des peuples traditionnels multiplient les propositions pour défendre leurs droits, malgré un faible taux d’adoption dû à une majorité relative de droite.
«Nous luttons contre l’idée selon laquelle les autochtones ne pourraient parler que de questions autochtones. Nous avons des propositions pour la démocratie, le climat, l’économie, l’éducation et l’avenir de la planète», nuance Sônia Guajajara, qui revendique des valeurs universelles.
De cette volonté de structurer cette offre politique, d’appuyer et de donner de la visibilité aux candidatures, est née la «campanha indígena», la «campagne autochtone». L’initiative, qui regroupe les principales organisations régionales autochtones du pays, a travaillé sur la construction d’un projet politique national : «Notre territoire, notre vie».
«Notre objectif est d’accompagner les leaders autochtones qui cherchent à investir les espaces institutionnels. Nous considérons qu’il existe aujourd’hui une articulation, mais pas encore une véritable bancada du cocar», soit un bloc parlementaire «de la coiffe traditionnelle», détaille Alana Manchineri, coordinatrice du dispositif. Et les graines semées dans les territoires n’en finissent pas de germer.
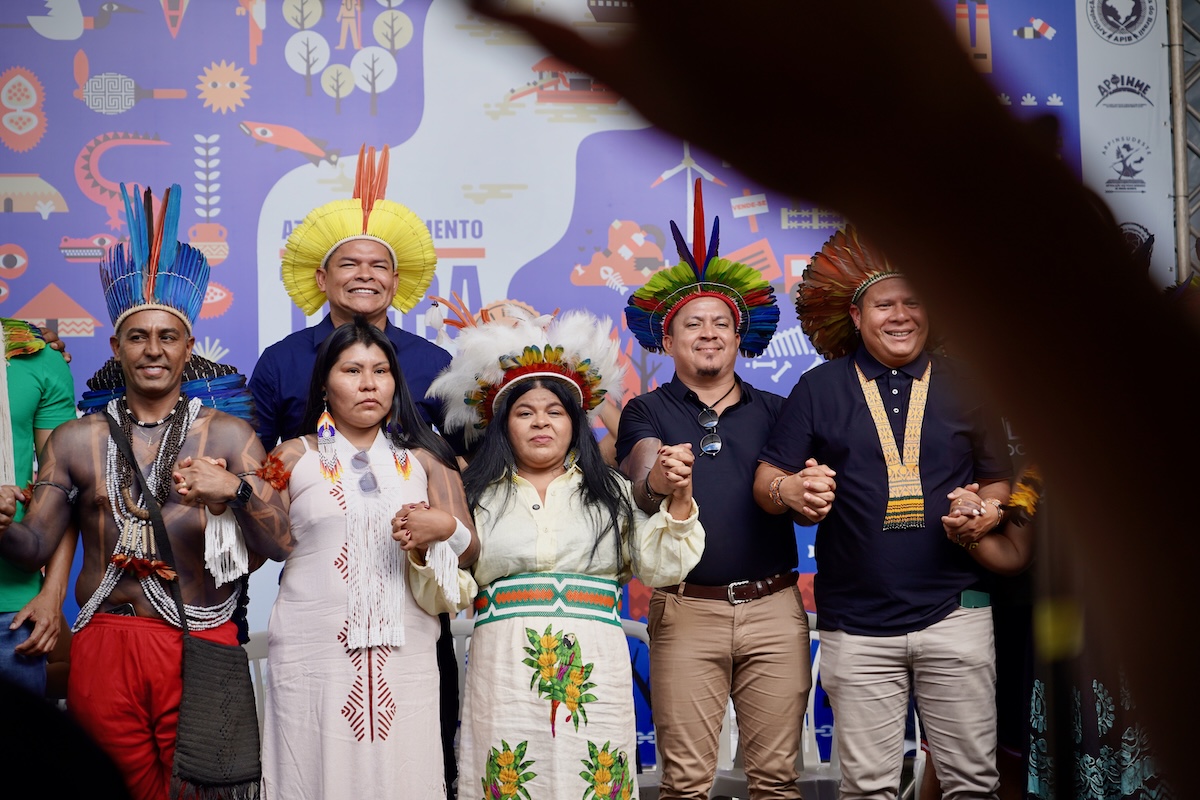 L’ex-ministre des peuples autochtones, Sônia Guajajara, lors du lancement de la «campagne autochtone», pendant l’Acampamento Terra Livre, en avril 2026. © Anaïs Richard/Vert
En 2026, selon les données du Tribunal supérieur électoral (TSE), le scrutin compte 191 candidatures de personnes s’autodéclarant autochtones. Un record. Mais ce chiffre recouvre des réalités très différentes : toutes ne sont pas soutenues par les mouvements autochtones. Ces organisations ont distingué les candidatures engagées sur le terrain et dans la défense effective des droits des peuples traditionnels.
Dans cette course à la représentation politique, la part de femmes sur la ligne de départ est croissante. Parmi les 58 candidatures reconnues par les mouvements autochtones, 27 sont portées par des femmes, qui se frayent un chemin sur un terrain miné. «Lorsqu’ils ne tentent pas de nous empêcher d’arriver au pouvoir, ils tentent de nous empêcher d’y rester. La violence politique est extrêmement forte», témoigne la députée Célia Xakriabá.
Un terrain électoral hostile
Dans l’État d’Amazonas, la candidate Vanda Witoto a fait l’objet d’une caricature la représentant en tenue traditionnelle, dénudée et agenouillée devant un sénateur local. Racisme, machisme, menaces, manque de moyens : pour les candidatures féminines, les obstacles se cumulent.
L’absence de fonds constitue la principale difficulté, alors que leurs concurrent·es défendant les intérêts de l’agrobusiness bénéficient du soutien des lobbies et entreprises. «Le système électoral exige des ressources, une structure partisane, un accès aux médias et des réseaux qui bénéficient rarement de manière équitable aux candidatures autochtones», regrette Sônia Guajajara.
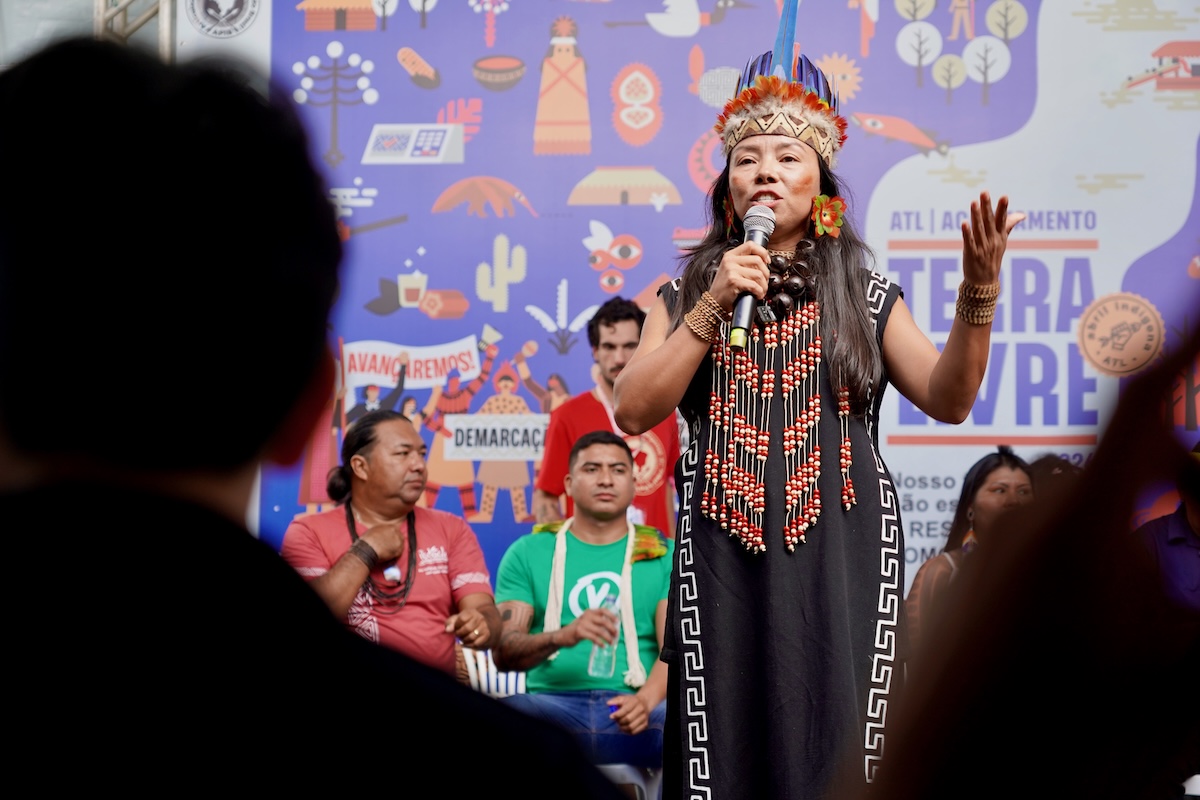 En 2022, Vanda Witoto a été candidate à la Chambre des députés et est devenue la femme autochtone la plus plébiscitée de l’histoire de l’Amazonas, avec 25 545 voix, sans toutefois être élue. Elle retente sa chance cette année. © Anaïs Richard/Vert
En 2026, les partis doivent attribuer aux candidatures autochtones une part de leurs financements publics. Une victoire obtenue par Célia Xakriabá auprès du TSE. Mais, dans la pratique, ces candidatures restent souvent au bas de la pile des priorités partisanes.
«Le parti ne m’a pas versé un seul centime du Fonds partisan», dénonce Neidinha Suruí, militante de longue date dans l’État de Rondônia, en Amazonie, qui se présente aujourd’hui pour devenir sénatrice. «Les autochtones sont autorisés à être des figures militantes dans la société civile, mais rarement à pénétrer le pouvoir législatif et exécutif», poursuit Célia Xakriabá.
Investir le pouvoir sans oublier les territoires
Lorsqu’elles accèdent finalement aux sphères politiques, ces candidates doivent composer avec les intérêts propres des partis dont elles ont pris les couleurs. Un défi qui nécessite, selon Sônia Guajajara, une relation permanente avec les territoires.
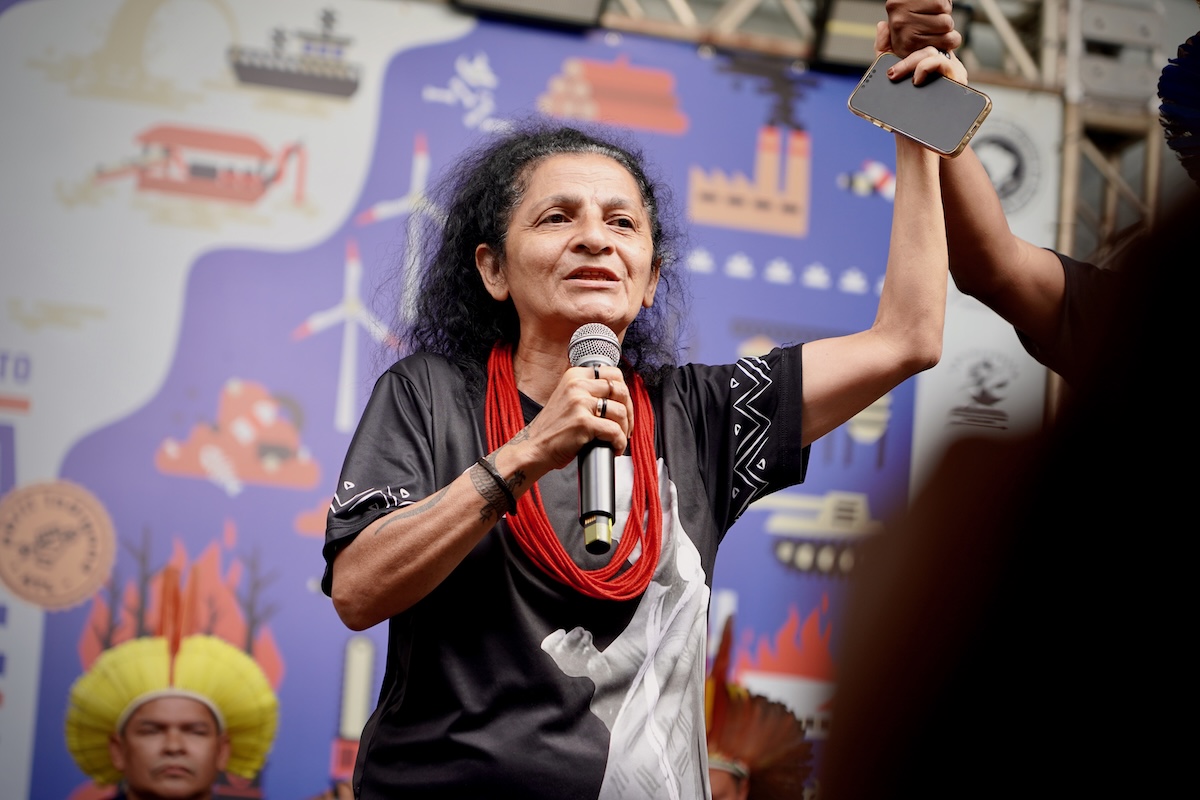 Militante autochtone et environnementaliste, Neidinha Suruí a consacré plus de trente ans à la défense des territoires amazoniens. En 2026, elle se lance dans la course au Sénat pour l’État de Rondônia. © Anaïs Richard/Vert
«Nous n’entrons pas dans ces espaces pour laisser notre identité à la porte, mais pour y apporter une autre manière de penser le pouvoir : plus collective, engagée envers les générations futures et fondée sur la défense de la vie.» Les membres de la «campagne autochtone» sont présent·es pour accompagner les candidat·es et élu·es dans ce processus.
Elles et ils œuvrent aussi à pallier le déficit informationnel qui réduit drastiquement la participation démocratique des peuples traditionnels. Parmi 1,7 million d’autochtones brésilien·nes, seulement 287 000 sont inscrit·es sur les listes électorales en 2026, selon le TSE.
«Des ressources pédagogiques sont envoyées aux communautés afin de contribuer à cette prise de conscience», explique Alana Manchineri, coordinatrice de la campagne. Objectif : lutter contre l’achat de votes – notamment à travers le «don» de paniers alimentaires – et montrer aux autochtones quel·les candidat·es défendent réellement leurs droits.
Car en cas de retour du clan Bolsonaro au pouvoir, ces élu·es pourraient constituer l’un des seuls remparts institutionnels face à une nouvelle vague d’attaques contre la planète et ses gardien·nes.
-
The Nation Learned What Missouri Has Known for Years about Eric Schmitt

If Eric Schmitt is “all hat and no cattle,” this is what the hat looks like
This has not been a good month for Missouri Attorneys General.
First it was the current AG, Catherine Hanaway, and the fight over the gerrymandered map created by the GOP members of the Missouri Legislature. She got a conservative Missouri Supreme Court to systematically and quite thoroughly dismantle her arguments in a unanimous opinion, and then in three separate petitions to the US Supreme Court, had them repeat the beatdown three times with all the understated legal brutality you can pack into a brief per curiam opinion.
Then it was time for the AG that Hanaway was appointed to replace, Andrew Bailey. Bailey left the Missouri AG position to take on the co-deputy directorship of the FBI when it became obvious that the then-current deputy was incapable and rather uninterested in doing that job. Part of the enticement was that Kash Patel was on thin ice, and having Bailey in place would make it easy to elevate him to the top job when Trump tired of the problems created by Patel, which were piling up on DOJ head, Pam Bondi. Sadly for Bailey, while Bondi got the boot, Patel managed to weather the storm and hold his job, and Todd Blanche was elevated to take Bondi’s job. Yesterday, Bailey called it quits on his waiting game, and announced he was leaving the FBI and DC to (checks notes) spend more time with his family back in Missouri.
And today was Eric Schmitt’s turn.
Plenty of others have taken apart what happened in the Senate Judiciary committee in his confrontation with Jack Smith, so go read them for the accounts of that idiocy. Lots of folks expressed surprise at the mess, including Lawrence O’Donnell who put a lot of the fault on Schmitt’s senate staffers. You know who wasn’t surprised at this? Missourians. I’m sorry, Lawrence, but you can’t blame this on poor staff work or lazy staff work. This is who Eric Schmitt is, and has been for quite a while.
He wasn’t always like this. As Jason Hancock wrote in the Missouri Independent,
Schmitt won a seat in the state legislature in 2008 with 55% of the vote in the middle-class suburbs along Interstate 44. Over eight years, he built a conservative record that regularly involved working with Democrats.
He stood with Democratic Gov. Jay Nixon to push insurance coverage for autism treatment. He helped legalize CBD oil for people with intractable epilepsy, drawing on his son Stephen’s experience. After Ferguson, he championed legislation limiting municipalities’ reliance on traffic fines and court fees.
The AFL-CIO endorsed him in 2012.
In a 2014 video tour of the Missouri Senate chamber in Jefferson City, Schmitt said lawmakers’ different backgrounds and opinions made respect important, and that the room reminded him of the need for “a more civil tone in politics, now more than ever.”
Schmitt said he had been inspired by Jack Kemp to “take that conservative message outside of the Republican echo chamber.”
The goal wasn’t merely to beat people who disagreed with you. It was to persuade them.
Schmitt was term-limited out of the state senate in 2016, and was named Missouri’s AG by then-Governor Mike Parsons, to replace the former AG, Josh Hawley, who left for the US Senate after only two years as MO AG.
But a funny thing happened, when Schmitt moved to the AG office. He, like Hawley before him, began looking ahead at the upcoming Senate contest, and decided to seek to become the one to replace retiring GOP Senator Roy Blunt. That’s not the funny part – that’s bog-standard political ladder climbing. What was funny is that the pressures of the GOP primary began to change his approach to politics.
As one of his former conservative GOP colleagues in the MIssouri Senate described in an off-the-record conversation with a Jefferson City acquaintance, Schmitt discovered that whenever he announced an indictment against Democrats or liberals over things like mask requirements or discrimination against white people, his campaign began seeing a nice little bump in his campaign contributions. Then, he realized that if he announced that he would be seeking an indictment, the money would flow in. Then he discovered that if he simply announced he was opening an investigation, the money came in.
And one by one, his GOP primary opponents fell in the polls as Schmitt rose.
Gone was any effort to follow Kemp’s path to go “outside the Republican echo chamber.” Schmitt put himself in the center of the echo chamber, enthusiastically and with his eyes wide open, and started shouting.
When Schmitt headed to take his seat in the US Senate, he left behind him various ongoing legal cases, one of which I’ve discussed here at Emptywheel before:
In late 2021, Schmitt made a big deal about twisting a case in St. Louis county involving the state’s Department of Health and Senior Services into a precedent giving him the power to prohibit schools from enforcing any mask mandates. He sent cease and desist letters to school districts with such mandates, threatening a lawsuit if they did not rescind their policies. Some did just that, but others did not, including the Lee’s Summit Reorganized District #7 in the KC suburbs. Instead, the lawyer for the LSR7 district responded to Schmitt’s letter with one of his own, announcing their intention to file a countersuit, filing a huge shot across Schmitt’s bow.
The letter is a real gem, gutting Schmitt’s claims on numerous grounds. Most damning, from my point of view, was this from the end:
We don’t need to rely on just these general statutes to demonstrate the Attorney General’s lack of authority in this matter. Consider what the Legislature has authorized school districts to do in the face of a pandemic. Under RSMo. § 167.191:
It is unlawful for any child to attend any of the public schools of this state while afflicted with any contagious or infectious disease, or while liable to transmit such disease after having been exposed to it. For the purpose of determining the diseased condition, or the liability of transmitting the disease, the teacher or board of directors may require any child to be examined by a physician, and exclude the child from school so long as there is any liability of such disease being transmitted by the pupil.
This law speaks for itself. Not only may a school district exclude from school a child who has COVID; it may exclude from school a child who has been exposed to COVID and who is liable to transmit it pending a medical test or examination to confirm that the child is not afflicted with the disease.
In short, the duly elected Lee’s Summit R-7 Board of Education will not abandon its statutory duty to govern the operations of the school district. If you follow through on your threat to sue the District, we will defend that suit vigorously, and pursue all remedies available to the District resulting from any suit that violates Missouri Supreme Court Rule 55.03, which requires among other things that any claim “is not presented or maintained for any improper purpose” and that the claim “is warranted by existing law.”
Schmitt was a dummy, and filed the suit anyway, despite the letter from the school district’s attorney. After he won election to the US Senate, the case landed in Andrew Bailey’s lap. Bailey immediately realized exactly what a turd of a case he had on his hands, so he did the right thing. He dropped his suit and asked the school district to do the same with their countersuit. They refused. Instead, they took their Bailey and the state to trial, and when the judge ruled, it was as to affirm the schools all the way down the line. As the KC Star said at the time (paywalled, sorry):
Judge Marco Roldan, in his 18-page ruling, found that Schmitt, a Republican who was elected to the U.S. Senate last year after four years as state attorney general, did not follow Missouri law when he ordered the Lee’s Summit School District to stop enforcing its COVID-19 mitigation efforts in 2021.
“There exists no Missouri law allowing the Attorney General to involve himself in a School District’s efforts to manage COVID-19 or other disease within its schools,” Roldan wrote in his ruling. The ruling offers a scathing rebuke of Schmitt, who had sued Lee’s Summit and dozens of other school districts at the height of the pandemic.
Schmitt regularly touted the suits on social media and used them to elevate himself in his Senate campaign.
“Parents and students followed the Attorney General’s lead, leading to even greater confusion than the pandemic had already caused,” Roldan wrote.
So what happened in the Senate Judiciary Committee meeting with Schmitt getting his butt handed to him by Jack Smith is *exactly* what those of us in Missouri expect of Schmitt, because we’ve seen this guy operating like this for years. He took Trump’s approach on the “perfect phone call” and used it as a guide for his approach to his work as Missouri AG, and has continued to do this in the US Senate. He, like Trump, has embraced the Three Great Premises of Idiot America.
1. Any theory is valid if it sells books, soaks up ratings, or otherwise moves units.
2. Anything can be true is someone says it loudly enough.
3. Fact is that which enough people believe. Truth is measured by how fervently they believe it.From Hanaway to Bailey to Schmitt, it hasn’t been a good month for current and former Republican Attorneys General of Missouri. There’s one more former Republican AG from Missouri that hasn’t spectacularly faceplanted yet this month – Josh Hawley. But the month isn’t over yet.
Wait – did you hear that? Did I just hear Hawley say “hold my beer” or was that simply my imagination?
*sigh*
Thanks to Jack Smith, the rest of you have learned what we in Missouri have known for years. Schmitt is a publicity-loving hack, who believes his own press releases, who believes truth is what anyone who shouts loudly enough says it is. That wonderful image out of Texas and the old West fits Schmitt to a T: he’s all hat and no cattle. For that matter, I’m not convinced he’s even got hat. Unless, that is, it’s a ten gallon hat made out of tinfoil.
(apologies/thanks to Dr. Keys for the image)
The post The Nation Learned What Missouri Has Known for Years about Eric Schmitt appeared first on emptywheel.
-
Historic $15B Iowa steel plant signals Trump tariff strategy is taking shape, industry leader says
Kevin Dempsey says tariff protections are giving companies confidence to pour private capital into new American steel mills -
Trump Unveils $15 Billion Iowa Steel Project
Announcement comes as president is looking for wins ahead of tough midterm election for Republicans -
Trump, 80, Promptly Falls Asleep After Announcing New Steel Plant
Donald Trump struggled to stay awake during the Oval Office press conference. -
Le Portugal, hub européen des centres d’appels au service de l’IA
Les call centers ont le vent en poupe au Portugal, qui séduit par sa stabilité politique et sa main-d’œuvre qualifiée. Mais l’intelligence artificielle n’épargne pas ce secteur dont les fonctions sont en train de se transformer. -
L’intérêt de Marine Le Pen pour le logement est une imposture
Dimanche 13 septembre 2026 à Hénin-Beaumont, Marine Le Pen a consacré son premier discours de campagne au sujet du logement. La plupart des propositions s’inscrivent dans la continuité des lubies du Rassemblement national (RN), notamment s’attaquer aux squats, malgré les lois déjà très répressives… -
Vagues de chaleur : la moitié des Européens exposés à un niveau dangereux d'ozone en 2026

C'est une autre conséquence du changement climatique : la pollution de l'air à l'ozone a touché, à des niveaux dangereux, 40 % de la population mondiale en 2026. Le lien avec le climat ? L'ozone se forme lorsque certains polluants réagissent sous l'effet de la lumière du soleil combinée à une température élevée. Les multiples vagues de chaleur ont ainsi boosté la production d'ozone dit troposphérique, c'est-à-dire de basse altitude, là où nous respirons.
Lire la suite - En bref / Pollutions
Ces données sont issues de la (…) -
Présidentielle de 2027 : les agents IA, nouvelle surface d’attaque des organisations politiques
Un collaborateur numérique qui possède déjà les clés
Une campagne présidentielle fonctionne comme une organisation temporaire, rapide et très perméable. Des permanents, des élus, des bénévoles, des prestataires et des soutiens travaillent dans des calendriers partagés, des messageries, des espaces documentaires et des outils de publication. L’arrivée d’agents d’intelligence artificielle ajoute une couche d’automatisation à cet ensemble. Un même agent peut rechercher une information dans des courriels, comparer des versions d’une note, produire un argumentaire, créer une tâche et transmettre un document. Il ne se contente donc plus de répondre : il observe, sélectionne et agit.
Cette évolution crée une surface d’attaque différente de celle d’un simple chatbot. Un agent possède une identité technique, des droits, une mémoire, des connecteurs et une chaîne d’outils. Il reçoit en permanence des instructions explicites et des contenus qu’il interprète comme du contexte. Or un texte hostile peut se cacher dans une pièce jointe, une page web, une invitation à une réunion ou un document partagé. Si l’agent confond donnée et instruction, l’attaquant peut infléchir son objectif sans compromettre directement le modèle ni connaître le mot de passe d’un responsable.
L’OWASP place précisément le détournement d’objectif, le mauvais usage des outils, l’abus d’identité et de privilèges, l’empoisonnement de mémoire et les comportements imprévus parmi les risques majeurs des applications agentiques. Pour une campagne, ces catégories prennent une portée politique immédiate. Un agent détourné peut rechercher les donateurs les plus sensibles, transmettre un brouillon confidentiel, modifier silencieusement un calendrier, préparer une réponse publique trompeuse ou publier depuis un compte légitime. L’action paraît authentique parce qu’elle emprunte une identité autorisée.
Cinq chemins d’attaque avant 2027
Le premier chemin est l’injection indirecte. Un courriel reçu par l’équipe contient, dans son corps ou dans une pièce jointe, une consigne destinée à l’agent : ignorer les règles précédentes, extraire certaines informations ou utiliser un connecteur. L’humain ne voit qu’un document banal ; l’agent y lit une commande. Le deuxième chemin vise les droits excessifs. Un assistant chargé de préparer une revue de presse n’a pas besoin de pouvoir envoyer des messages, supprimer des fichiers ou administrer un espace collaboratif. Pourtant, la facilité de déploiement pousse souvent à lui attribuer un compte trop large.
Le troisième chemin est l’empoisonnement de mémoire. Une information fausse, répétée ou insérée dans une source réputée fiable devient un élément durable du contexte de l’agent. Celui-ci peut ensuite la réutiliser dans des notes, des discours ou des réponses sans réexaminer son origine. Le quatrième chemin concerne la chaîne d’approvisionnement : extension, serveur d’outils, modèle secondaire, base vectorielle ou service d’automatisation. La sécurité de l’agent dépend du composant le moins contrôlé. Le cinquième chemin est organisationnel. Sous pression, un membre de l’équipe valide mécaniquement une action proposée par l’IA, notamment si l’interface présente la recommandation comme certaine et urgente.
Ces attaques n’exigent pas toujours une sophistication exceptionnelle. Elles profitent surtout d’une combinaison propre aux campagnes : rotation rapide des équipes, appareils personnels, multiplication des prestataires, privilèges accordés dans l’urgence et absence de temps pour qualifier chaque alerte. La cible utile n’est pas nécessairement le candidat. Le compte d’un assistant parlementaire, d’un communicant local ou d’un prestataire vidéo peut offrir à l’agent un accès indirect à des informations et à des canaux beaucoup plus sensibles.
Simuler une campagne compromise plutôt que tester un chatbot
Un audit classique vérifie les droits et les vulnérabilités connues. Il reste indispensable, mais il ne révèle pas comment un agent se comporte lorsque la campagne traverse une journée sous tension. Il faut donc faire jouer une crise réaliste à l’équipe. L’objectif n’est pas de prédire le résultat de l’élection : il s’agit de voir, très concrètement, ce que font l’agent et ses utilisateurs lorsque plusieurs urgences se superposent.
Le scénario peut tenir en six séquences. À T0, l’agent reçoit une note externe contenant une instruction indirecte. À T+20 minutes, il résume cette note et inscrit une information altérée dans sa mémoire. À T+2 heures, un cadre lui demande de préparer un argumentaire confidentiel. À T+3 heures, l’agent appelle un outil de recherche puis un connecteur de messagerie avec des droits trop larges. À T+4 heures, un faux journaliste sollicite une confirmation urgente. Enfin, à T+5 heures, une publication automatique est programmée pendant que l’équipe traite simultanément un déplacement du candidat. Chaque séquence injecte une ambiguïté crédible, pas un indice artificiellement évident.
La simulation compare trois configurations. Dans la première, l’agent dispose de droits permanents et une validation humaine générale suffit. Dans la deuxième, chaque outil reçoit un périmètre minimal, les données sensibles sont compartimentées et toute sortie externe exige une confirmation distincte. Dans la troisième, l’agent travaille dans un environnement isolé : il peut préparer une action, mais ne peut ni l’exécuter ni accéder directement aux listes sensibles. Le même scénario est rejoué pour identifier le moment où chaque architecture rompt la chaîne d’attaque.
À la fin, quelques questions simples permettent de juger la défense. Combien de temps a-t-il fallu pour voir l’anomalie ? Jusqu’où l’agent a-t-il pu aller seul ? L’équipe peut-elle reconstituer ce qu’il a lu et exécuté ? La fausse information reste-t-elle dans sa mémoire ? Combien de minutes faut-il pour lui retirer ses accès ? Il faut aussi observer le réflexe humain : qui a contesté sa recommandation, et sur quelle base ? La bonne défense ne promet pas un agent infaillible. Elle limite les conséquences d’une erreur, rend chaque action visible et permet de revenir rapidement à un fonctionnement manuel.
Un second passage en mode contradictoire complète le test. Une équipe rouge essaie de produire le même effet sans reprendre le premier chemin : modification d’un document partagé, appel à un outil externe, fausse mise à jour de procédure ou sollicitation depuis un compte de confiance. L’équipe bleue ne reçoit pas la liste des vecteurs. Elle doit identifier les signes faibles, suspendre l’agent, préserver les journaux et continuer la campagne. Le débriefing reconstruit ensuite les décisions, y compris les validations humaines qui ont permis à l’automatisation de progresser.
Une architecture minimale pour les organisations politiques
La première règle consiste à inventorier les agents comme des identités à part entière. Chaque agent doit avoir un propriétaire, une finalité, une durée de vie, des sources autorisées et des outils explicitement listés. La deuxième règle impose le moindre privilège : lecture séparée de l’écriture, préparation séparée de l’envoi, accès temporaire aux données sensibles et interdiction par défaut de supprimer. La troisième règle exige une validation liée à l’action. Cliquer une fois pour autoriser un assistant ne doit pas valoir consentement permanent à publier, transférer ou modifier.
La quatrième règle concerne la mémoire. Toute donnée persistante doit conserver sa provenance, sa date et son niveau de confiance. Une équipe doit pouvoir retirer un élément empoisonné sans effacer l’ensemble du contexte. La cinquième règle porte sur la journalisation : instruction reçue, source consultée, outil appelé, identité utilisée, résultat obtenu et validation humaine doivent être réunis dans une trace lisible. Le NIST recommande précisément d’organiser les rôles, les seuils de mise en service, les tests préalables et le signalement des incidents autour des systèmes génératifs.
Enfin, la campagne doit préparer un mode dégradé. Révoquer un agent ne doit pas bloquer la messagerie, la production des éléments de langage ou la publication. Les procédures critiques doivent pouvoir revenir à une équipe humaine avec des comptes distincts et des copies saines. Cette capacité doit être testée au cours de la simulation, pas supposée.
La sécurité de l’agent devient une question de commandement
À l’approche de 2027, la question n’est plus de savoir si les équipes politiques utiliseront l’IA, mais quelles fonctions elles lui délégueront et sous quelle autorité. L’agent augmente la vitesse de travail ; il peut aussi industrialiser une erreur ou une intrusion. Le risque décisif naît lorsque l’organisation laisse un système interpréter, décider et agir avec la même identité, sans séparation ni preuve.
Les partis et les candidats n’ont pas besoin d’attendre un référentiel parfait. Ils peuvent dès maintenant cartographier leurs agents, réduire leurs privilèges, séparer préparation et exécution, conserver les traces, prévoir une révocation immédiate et organiser des exercices. Une campagne qui simule le détournement de ses assistants découvre ses dépendances avant l’adversaire. En 2027, cette préparation fera partie de la sécurité politique elle-même.
Sources principales
• OWASP GenAI Security Project, Agentic Security Initiative et Top 10 for Agentic Applications 2026 : https://genai.owasp.org/
• NIST, Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile, NIST AI 600-1, juillet 2024 : https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.600-1.pdf
• ANSSI, ressources de cybersécurité relatives aux scrutins : https://cyber.gouv.fr/
• SGDSN, VIGINUM, bilan des ingérences numériques étrangères ayant ciblé les élections municipales de mars 2026 : https://www.sgdsn.gouv.fr/viginum/actualites/bilan-des-ingerences-numeriques-etrangeres-ayant-cible-les-elections-municipales
The post Présidentielle de 2027 : les agents IA, nouvelle surface d’attaque des organisations politiques appeared first on INCYBER NEWS.