Tech-fr publisher
-
Sans Siri AI en Europe, faut-il craindre qu’Apple ne lance plus ses nouveautés chez nous ?
www.numerama.com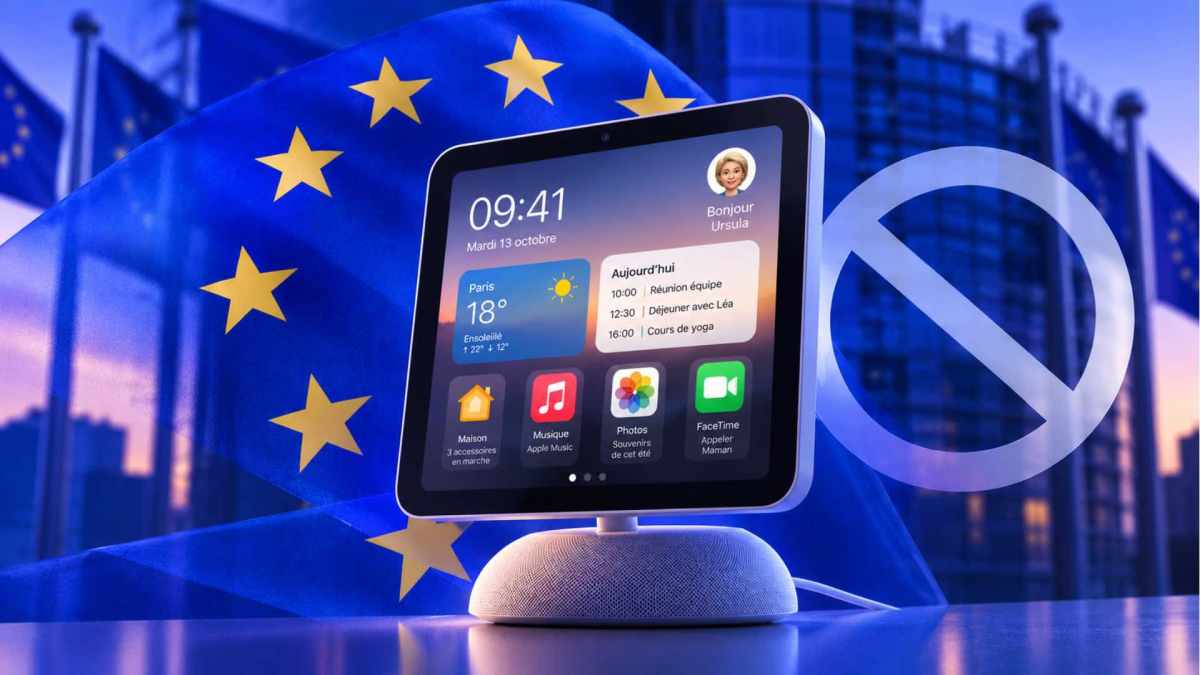
Selon Bloomberg, la situation de Siri AI en Europe ne serait pas sur le point de s'améliorer. Pire, Apple utiliserait son intelligence artificielle comme un moyen de pression sur la Commission européenne, ce qui suggère que la marque n'a aucun intérêt à trouver un compromis à court terme. Une situation qui provoque un grand flou : les futures nouveautés d'Apple comme l'écran Home Hub, les nouveaux HomePod/Apple TV, les lunettes ou les AirPods avec une caméra, sortiront-elles dans l'Union européenne ?
-
Amazon brade déjà à moitié prix son nouveau Fire TV Stick 4K
www.numerama.com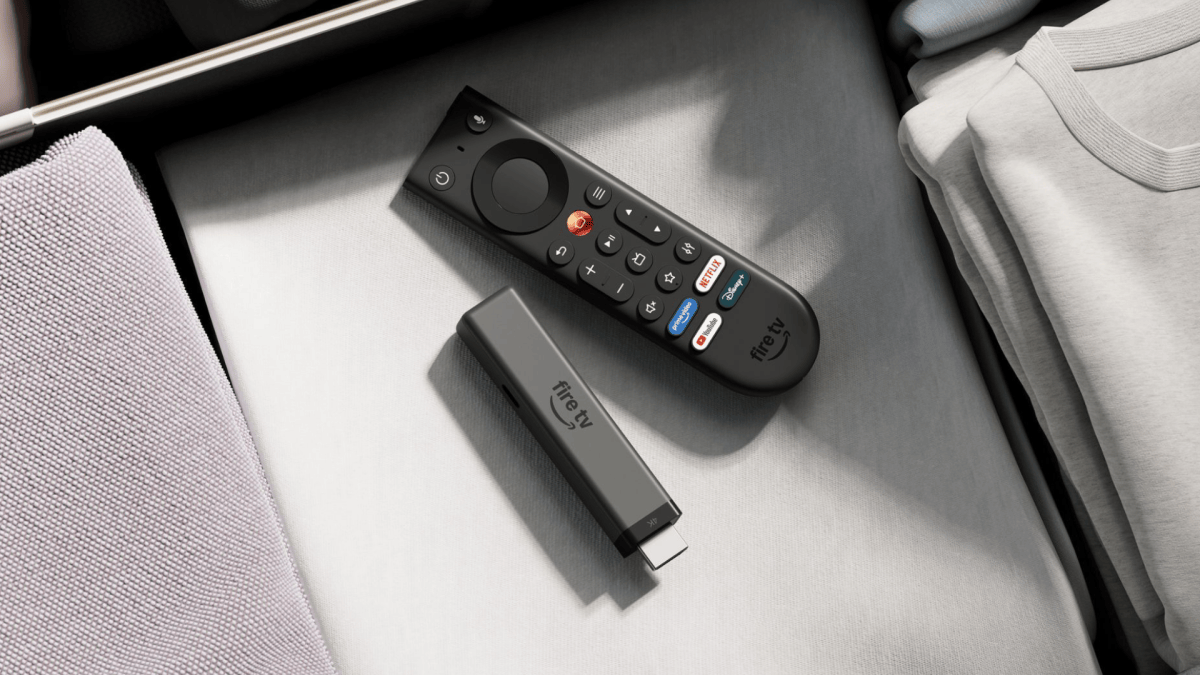
[Deal du jour] Sorti le 30 septembre 2026, le nouveau Fire TV Stick 4K d'Amazon est déjà en promotion. La clé HDMI passe à 35,99 € au lieu de 74,99 € sur Amazon.
-
Elon Musk change déjà le nom de SpaceXAI pour faire plaisir à Donald Trump
www.numerama.com
Elon Musk a annoncé le 4 octobre 2026 vouloir rebaptiser SpaceXAI, la branche IA de SpaceX (anciennement xAI), en SpaceXSI. Il reprend ainsi le vocabulaire promu par Donald Trump, qui veut que l'on parle de super intelligence et non plus d'intelligence artificielle.
-
« Un signal de page de faible qualité » : Google met en garde contre les faux profils d’auteurs
www.abondance.comCe qu'il faut retenir :
- Google a ajouté un paragraphe à sa page sur le contenu « people-first », datée du 1er octobre 2026, qui qualifie de tromperie les profils d'auteurs fabriqués.
- Les exemples cités sont les portraits générés par IA, les noms inventés et les fausses qualifications utilisés pour faire croire qu'un contenu a été écrit par des experts humains.
- Selon Google, toute tromperie rend une page non fiable pour ses systèmes de qualité automatisés et constitue un signal de page de faible qualité, sans préciser comment ces profils sont détectés.
- Les éditeurs qui publient sous des signatures fictives ou embellies doivent revoir leurs pages auteurs, leurs bylines et les qualifications affichées pour chaque rédacteur.
Google ajoute un avertissement dans sa page sur le contenu utile
Google a modifié sa page de documentation « Creating helpful, reliable, people-first content », qui détaille ce que le moteur attend d'un contenu conçu avant tout pour les internautes. D'après Matt G. Southern, journaliste chez Search Engine Journal, dans un article publié le 2 octobre 2026, la version de la page datée du 1er octobre contient un nouveau paragraphe consacré aux profils d'auteurs fabriqués.
Ce paragraphe se trouve dans la section « Who (created the content) », juste après le conseil, déjà présent, d'ajouter des informations d'auteur exactes comme les bylines (la signature de l'auteur affichée sur un article). Google y écrit :
« Toutefois, évitez d'utiliser des informations d'auteur trompeuses. Fabriquer des profils de créateurs (par exemple en utilisant des portraits générés par IA, des noms inventés ou de fausses qualifications pour faire croire qu'un contenu a été rédigé par des experts humains) est une forme de tromperie. Toute forme de tromperie rend une page non fiable aux yeux des utilisateurs comme de nos systèmes de qualité automatisés, et constitue un signal de page de faible qualité. »
Search Engine Journal a comparé cette version avec une copie de la page enregistrée le 8 juin 2026. Dans cette copie, le texte passait directement du conseil sur les bylines à la section « How », sans ce paragraphe. La version du 1er octobre ajoute aussi une section qui définit le contenu principal d'une page.
Photos IA, noms inventés et fausses qualifications cités en exemple
Google donne trois exemples précis de ce qu'il considère comme un profil fabriqué :
- Portraits générés par IA : une photo d'auteur créée par un outil d'image plutôt qu'un vrai visage.
- Noms inventés : une signature qui ne correspond à aucune personne réelle.
- Fausses qualifications : des titres, diplômes ou expertises revendiqués sans fondement.
Le texte ne vise pas l'usage de l'IA en tant que tel. Ce qui est pointé, c'est l'intention : utiliser ces éléments pour faire croire qu'un contenu a été écrit par des experts humains. Autrement dit, un site qui produit des contenus avec l'IA n'est pas concerné par ce paragraphe tant qu'il ne leur attribue pas un auteur fictif ou des compétences inventées.
Une consigne déjà présente dans les Quality Rater Guidelines
L'idée n'est pas nouvelle chez Google. Les Search Quality Rater Guidelines demandaient déjà de traiter les faux profils de créateurs, les images d'auteurs générées par IA et les fausses revendications d'expertise comme de la tromperie.
Dans la section 4.5.3 de ces guidelines, Google cite notamment parmi les exemples de tromperie :
- Contenu IA avec faux auteurs : des contenus générés par IA associés à des profils inventés, construits à partir d'images générées par IA ou de biographies trompeuses.
- Fausses qualifications : des profils d'auteurs qui revendiquent à tort un titre, par exemple en se faisant passer pour un professionnel de santé.
Les évaluateurs ont pour consigne d'attribuer la note la plus basse (« Lowest ») aux pages qui recourent à la tromperie. La section consacrée à la tromperie dans les guidelines est d'ailleurs plus large que le nouveau paragraphe : elle couvre aussi les fausses informations sur une entreprise, l'usurpation d'identité et le design de page trompeur.
Google évoque ses systèmes automatisés, sans dire comment ils détectent les faux profils
La nuance a son importance. La page sur le contenu « people-first » rappelle que les évaluateurs de qualité n'ont « aucun contrôle » sur le classement des pages : leurs notes servent à évaluer les algorithmes, pas à positionner des sites. Le nouveau paragraphe, lui, fait directement référence aux « systèmes de qualité automatisés » de Google.
Le passage ne précise pas comment ces systèmes identifieraient un profil fabriqué. Google ne dit pas s'il analyse les images d'auteurs, croise les noms avec d'autres sources ou s'appuie sur d'autres signaux. On sait seulement que Google range désormais cette pratique parmi les signaux de faible qualité, dans un texte destiné aux propriétaires de sites.
Le compte Search Liaison de Google avait affirmé en janvier 2024 que les signatures n'aident pas les pages à mieux se positionner. Ajouter une signature ne constitue donc pas un levier de classement, selon Google. En revanche, une signature mensongère est maintenant présentée comme un signal négatif.
Les pages auteurs et les signatures à passer en revue
Pour les éditeurs, le changement est surtout symbolique dans sa forme, mais clair sur le fond : publier sous des experts inventés est qualifié de tromperie à la fois dans les consignes des évaluateurs et dans la documentation destinée aux sites. Les pages auteurs et les signatures sont les premiers endroits à contrôler.
Les points de vigilance découlent directement des exemples de Google :
- Vérifier que chaque nom de rédacteur correspond à une personne réelle.
- Remplacer les photos d'auteurs générées par IA par de vraies photos, ou s'en passer.
- Contrôler que les titres et qualifications affichés (médecin, avocat, expert certifié, etc.) sont exacts et justifiables.
- Porter une attention particulière aux thématiques sensibles comme la santé, où les guidelines citent explicitement l'exemple d'un faux professionnel de santé.
Ce point concerne directement les sites qui ont industrialisé leur production avec des « personas » d'auteurs, une pratique répandue sur certains sites d'affiliation et réseaux de sites éditoriaux.
L’article "« Un signal de page de faible qualité » : Google met en garde contre les faux profils d’auteurs" a été publié sur le site Abondance.
-
L’IA arrive dans le développement des jeux Capcom, mais pas pour remplacer les développeurs
www.numerama.com
Capcom a annoncé vouloir faire évoluer progressivement son moteur maison pour faciliter le développement de ses prochains jeux, avec plusieurs outils d’intelligence artificielle destinés à automatiser certaines tâches.
-
Test du Narwal Freo 20, le robot laveur qui s'entretient tout seul
- Contient des liens affiliés Amazon -korben.infoOn a passé une grosse quinzaine de jours avec le Freo 20 , le nouveau robot aspirateur laveur de Narwal présenté à l'IFA de Berlin début septembre. Autant le dire tout de suite, c'est un des appareils du genre les plus aboutis qu'on ait fait tourner.
Sur le papier, l'aspiration grimpe à 31 000 pascals, soit le haut du panier actuel, et dans la vraie vie ça se vérifie : miettes, poussière, poils d'animaux, tout part en un seul passage, y compris le long des plinthes.

Le vrai truc qui le différencie de la concurrence, c'est côté lavage. Narwal a laissé tomber les serpillières rondes rotatives qu'on voit partout pour un rouleau microfibre de 26 cm qui couvre quasiment toute la largeur du robot, pressé au sol avec 12 newtons et alimenté en eau chauffée à 60 degrés.
Ce rouleau se rince en continu à l'eau propre pendant qu'il travaille, du coup la crasse de la cuisine ne finit pas étalée dans le salon. Une tache de café séchée disparaît sans qu'on ait besoin de repasser trois fois derrière. C'est franchement impressionnant.

Le Freo 20 va surtout très loin sur l'entretien automatique. De retour à la station, la serpillière est lavée à 100 degrés puis séchée à l'air chaud, histoire d'éviter ces odeurs de serpillière humide qui plombent la moitié des robots laveurs du marché.
La station remplit aussi le réservoir d'eau propre du robot, nettoie elle-même son bac d'eau sale et compacte la poussière dans un sac de 2,4 litres annoncé pour environ quatre mois. En pratique, on ne touche à rien, ou presque.
Les cheveux et les poils longs, le cauchemar habituel de ces machines, sont gérés par un système anti-enchevêtrement qui fait plutôt bien le job. Après plus d'une semaine avec un chat à la maison, la brosse n'a pas réclamé un seul démêlage.

Côté navigation, deux caméras couplées à de la lumière structurée, autrement dit une projection lumineuse qui mesure le relief de la pièce, reconnaissent plusieurs centaines d'objets. Câbles, chaussettes et gamelles ont été contournés proprement, et le robot franchit des seuils de 4 cm.
L'application est claire, avec une carte précise, des zones à exclure et un mode multi-cartes si vous avez un étage. Vous n'aurez qu'à porter le robot là-haut, il se repère tout seul.

La station de charge est assez grande, il faut avoir la place, mais c'est souvent le cas avec les robots aspirateurs laveurs de ce genre. Si vous avez la place ça n'est pas un problème, les finitions sont belles, le revêtement texturé ne marque ni les doigts ni la poussière, et le robot lui-même, avec ses 9,5 cm de haut, se faufile sous la plupart des meubles.

Le Freo 20 ramène sous la barre des 850 euros ( 835 euros en ce moment ) des prestations qu'on trouvait jusqu'ici sur des machines facturées 1 400 euros et plus. Pour un foyer avec des sols durs et des animaux, c'est, si vous voulez mon avis, un des meilleurs achats du moment.
En quinze jours de test, on n'a pas touché une seule fois à la serpillière. Si vous n'avez pas d'aspirateur robot chez vous, considérez sérieusement cette option ! Il est actuellement en promo sur Amazon d'ailleurs, en cliquant ici.
-
L’IA a tué (pour l’instant) l’un des programmes de sécurité de Google
www.numerama.com
Google a suspendu les soumissions de son programme de récompenses consacré aux failles dans ses logiciels open source, submergé par des rapports générés automatiquement.
-
XPSemu - Halo 2, Forza et Fable sur PS5
korben.infoXPSemu est fork de l' émulateur open source xemu qui a été porté en app native sur PS5 jailbreakée , pour jouer à des jeux Xbox d'origine. Sur cette première release sortie le 1er octobre dernier, le dev ZiZc3 annonce que Halo 2 fonctionne à 30 FPS sans aucune adaptation. Bien sûr ce sont ses propres tests mais je le crois volontiers !
Et surtout avec le patch communautaire à 60 FPS, qui est appliqué en mémoire et ne modifie jamais votre image du jeu, Halo 2 monte ainsi autour de 50 à 60 FPS au début et de 36 à 50 fps lors des scènes d'action. Sur Crash Bandicoot : La Vengeance de Cortex, tout tourne sans accroc quant à Forza Motorsport, ce dernier reste bien à 30 FPS dans les menus mais redescendra à 15-21 FPS lors des courses. Et Fable : The Lost Chapters oscille, quant à lui, entre 22 et 30 FPS, avec des creux à 10-20 FPS dans les endroits chargés.

Le tableau de bord d'XPSemu sur la PS5 : 4 entrées de menu, et en bas la rangée des jeux lancés récemment, Fable en tête
Ces quatre jeux sont les seuls que le développeur a testés, donc ne cherchez pas une liste de compatibilité pour le moment. Un jeu qui plante sur xemu sur PC plantera donc sur PS5 aussi. Et si Forza et Fable rament, c'est surtout à cause du processeur Xbox émulé, dont le thread mouline 85 à 97 % du temps pendant que le GPU de la PS5 se tourne les pouces. C'est la faute à la traduction du code Xbox par le traducteur générique de QEMU, sur des cœurs Zen 2 à 3,5 GHz qui ne valent pas un PC musclé.
Du coup, monter la résolution jusqu'à 4x ne coûte pas grand chose, puisque le GPU a de la marge, mais ça n'ajoute pas un seul FPS non plus. Pareil pour les upscalers de type FSR. Le développeur prévoit d'ailleurs un mode de génération d'images pour afficher du 30 FPS en 60, et d'autres optimisations du côté processeur. Cela a par exemple permis à Fable de passer d'environ 7 FPS à 23-30 FPS d'un build à l'autre.
Côté install, il vous faudra une PS5 jailbreakée, comme je vous l'expliquais dans mon article sur Relapse . Ajoutez à cela kstuff qui doit être chargé avant l'outil
xpsemu_tools.elffourni avec l'appli, ainsi que ShadowMountPlus pour monter le dossier, et surtout vos propres fichiers Xbox (le MCPX, le BIOS, une image de disque dur et vos jeux au format XISO). Ça vous oblige donc à convertir d'abord les images complètes de type redump car le projet ne fournit rien qui viendrait de Microsoft.Et côté limites de cette version Alpha, il n'y a pas de sauvegarde d'état, et l'audio DSP doit rester désactivé, sans quoi Halo 2 se figera et Forza ramera encore plus. Sans oublier que Relapse peut geler la console, et que ça vous fait risquer un bannissement de compte. Donc si votre PS5 sert aussi à jouer en ligne, laissez tomber...
Source : TechPowerUp
-
Les jours Flash Prime d’Amazon commencent demain : horaires, conditions… tout savoir avant le lancement
www.numerama.com
Amazon remet ça. Après quatre jours de Prime Day en juin, le géant du e-commerce organise une seconde salve de promotions les 6 et 7 octobre 2026. Baptisée Jours Flash Prime, elle durera 48 heures et restera réservée aux membres Amazon Prime. Voici les dates et tout ce qu’il faut savoir avant le lancement.
-
Suspension du permis pour téléphone au volant : ce qui change concrètement et comment l’éviter
www.numerama.com
La ministre déléguée chargée de la Citoyenneté, Marie-Pierre Vedrenne, a annoncé avoir ordonné à tous les préfets de France d'appliquer la suspension du permis lorsqu'un automobiliste a été surpris le téléphone dans la main, au volant. Pour éviter la sanction, la méthode est assez simple.
-
Avis clients : arrêtons de compter les étoiles, commençons à lire les verbatims
www.frenchweb.frPar Zoé Frézouls, Consultante Content Marketing Senior chez Black Pepper by CyberCité, le hub Content Marketing de CyberCité. Les marques n’ont jamais eu autant de données pour comprendre leurs client·es : Analytics, CRM, études consommateurs, social listening, heatmaps, benchmarks. Elles mesurent, croisent, segmentent, scorent. Et pourtant, une source d’insights reste encore trop souvent sous-exploitée : …
L’article Avis clients : arrêtons de compter les étoiles, commençons à lire les verbatims est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Elon Musk va renommer SpaceXAI en SpaceXSI pour faire plaisir à Donald Trump
www.numerama.comElon Musk a annoncé le 4 octobre 2026 vouloir rebaptiser SpaceXAI, la branche IA de SpaceX (anciennement xAI), en SpaceXSI. Il reprend ainsi le vocabulaire promu par Donald Trump, qui veut que l'on parle de super intelligence et non plus d'intelligence artificielle.
-
Vous utilisez Gemini sans payer ? Google va brider vos capacités
www.numerama.com
À partir de ce jeudi 9 octobre, les utilisateurs gratuits de Gemini seront obligés d'utiliser le modèle Gemini 3.5 Flash-Lite qui est beaucoup moins performant que Gemini 3.8 Flash ou Gemini 3.1 Pro. Autre décision étrange : les abonnés à Google AI Plus (4,99 euros par mois, offert un an aux étudiants), n'auront plus accès au modèle Pro.
-
Une vidéo virale montre des drones « cracheurs de feu » déversant de la thermite en fusion à 2 000 °C
www.numerama.com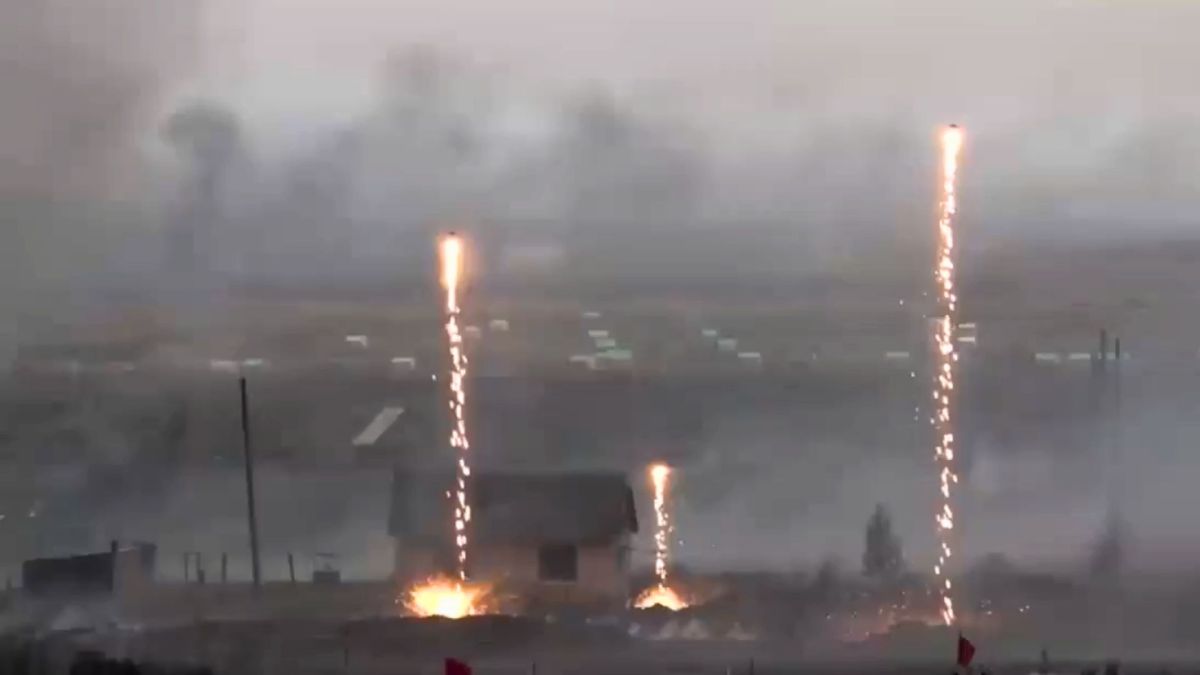
Une vidéo de drones qui déversent de la thermite en fusion sur des tranchées a dépassé cinq millions de vues sur X depuis sa publication, le 4 octobre.
-
Quick Tunnels - Votre projet localhost sur le web avec invitation
korben.infoCloudflare a sorti il y a petit moment maintenant une commande que pas mal de dev utilisent et dont je vais vous parler aujourd'hui :
cloudflared tunnel --url, qui permet de publier un serveur tournant sur votre machine à une adresse en trycloudflare.com, sans avoir besoin de compte, de nom de domaine et surtout sans avoir à ouvrir le moindre port sur votre box toute pourrie.Et la petite nouveauté depuis quelques jours, c'est que, autant avant, n'importe qui possédant le lien pouvait se connecter à votre service, mais maintenant, Cloudflare a mis en place une option qui permet de réserver ce lien à quelques adresses e-mail que vous définissez.
Votre navigateur ne supporte pas la lecture de vidéos HTML5. Voici un
<a href="/cloudflare-quick-tunnels-tuto/cloudflare-quick-tunnels-tuto-1.mp4">lien vers la vidéo</a>.
Ce service s'appelle les Quick Tunnels, et pour en profiter, il vous faudra juste un service web qui tourne en local (moi je vais faire ça sur le port 8080 comme d'hab) avec une page de test toute bête servie par Python. Voilà c'est juste de quoi vérifier que tout passe bien avant d'y brancher un vrai projet. Et si vous faites bosser des agents IA avec ce truc, on verra aussi comment mettre un garde-fou pour éviter l'exposition sur le web de trucs pas prévus ! Argh !!
Installer cloudflared
cloudflared, c'est le petit connecteur open source de Cloudflare, celui qui établit la connexion sortante vers leur réseau. Sur Mac, pour l'installer c'est fastoche, suffit d'utiliser Homebrew :
brew install cloudflaredSous Debian ou Ubuntu, passez par conte par le dépôt officiel de Cloudflare. Il a changé de clé de signature récemment, donc reprenez bien ces commandes plutôt que celles d'autres vieux tutos qui traînent :
sudo mkdir -p --mode=0755 /usr/share/keyrings
curl -fsSL https://pkg.cloudflare.com/cloudflare-main.gpg | sudo tee /usr/share/keyrings/cloudflare-main.gpg >/dev/null
echo 'deb [signed-by=/usr/share/keyrings/cloudflare-main.gpg] https://pkg.cloudflare.com/cloudflared any main' | sudo tee /etc/apt/sources.list.d/cloudflared.list
sudo apt-get update && sudo apt-get install cloudflared
Et sous Windows (les courageux !! lol), la page de téléchargement de Cloudflare propose un MSI ou un exécutable, en 32 ou 64 bits, et le paquet existe aussi chez winget sous l'identifiant
Cloudflare.cloudflared. Dans tous les cas, vérifiez ensuite la version, car l'option d'authentification dont on va parler plus bas n'arrive qu'à partir de la version 2026.9.3 :cloudflared --versionOuvrir un tunnel public
Tout d'abord, lancez votre serveur local, puis dans un autre terminal, faites :
cloudflared tunnel --url http://localhost:8080Au bout de quelques secondes, cloudflared affichera un encadré avec une adresse aléatoire composée de quatre mots, du genre
quelque-chose-truc-bidule.trycloudflare.com, en prévenant qu'elle peut mettre un moment à répondre. Donc soyez un peu patient, le temps que le DNS résolve ce truc (et videz votre cache DNS si ça veut vraiment pas le faire).Ensuite, ouvrez cette URL depuis un autre appareil, genre votre téléphone en 4G par exemple et hop, vous tomberaz sur votre serveur local. Et si vous voulez tout couper, un petit Ctrl+C dans le terminal et c'est fini ! Pas de panique, au prochain lancement de cloudflared, vous aurez une nouvelle adresse.

La commande de base, et le cadre où cloudflared affiche l'adresse trycloudflare.com à partager
Notez aussi que le port n'est pas imposé puisque
--urlaccepte tout ce que cloudflared peut joindre, une adresse IP de votre réseau local comprise. Par contre, si votre projet tourne sous Vite, vous allez prendre un "Blocked request" en pleine tronche, car Vite ne répond par défaut qu'à localhost, aux domaines en .localhost et aux adresses IP. La parade la plus simple consiste donc à faire croire à Vite qu'on l'appelle via localhost:5173 en faisant comme ceci :cloudflared tunnel --url http://localhost:5173 --http-host-header localhost:5173L'autre solution, c'est d'ajouter l'hôte dans le réglage
server.allowedHostsde Vite. Mais évitez de passer ce réglage àtruepour aller plus vite, en effet la doc de Vite le déconseille puisque ça expose votre serveur de dev à des attaques par DNS rebinding. Oupsi oups !Gardez aussi en tête que c'est un outil de test et de démo et que c'est pas fait pour de la prod. Si on en croit la doc , Cloudflare ne garantit aucune disponibilité, sans oublier que chaque tunnel encaisse au max 200 requêtes en simultanné (au-delà, ça vous fera une erreur 429 ) et les Server-Sent Events ne passeront pas. Voilà, donc si vous voulez un nom fixe et du vrai trafic, il faudra plutôt créer un tunnel nommé à partir d'un vrai compte Cloudflare et d'un domaine de votre choix.
Réserver l'adresse à quelques personnes
Et maintenant, pour limiter l'accès à votre service à quelques personnes, ajoutez
--allowed-mailsuivi de l'adresse email de celui à qui vous voulez montrer votre merveilleux boulot :cloudflared tunnel --url http://localhost:8080 --allowed-mail korben@example.comL'encardré change alors de "ton" en vous annonçant que le tunnel est "protégé" par une authentification de type code à usage unique via Cloudflare Access, ainsi que la quantité d'adresses autorisées. Les adresses elles-mêmes n'apparaissent nulle part, même dans la ligne des réglages où elles sont remplacées par des astérisques, ce qui est plutôt bien vu si vous faites une démo en mode partage d'écran. Ça évite les fuites de données perso !

Avec --allowed-mail, le cadre annonce le code à usage unique et le nombre d'adresses autorisées, sans jamais les afficher
Vous pouvez ensuite répéter l'option autant de fois que nécessaire, séparer plusieurs adresses par des virgules, ou autoriser tout un domaine. Mettez simplement des guillemets autour du "joker" (c'est l'étoile) pour que votre misérable shell ne tente pas de l'interpréter comme un gros teubé :
cloudflared tunnel --url http://localhost:8080 \
 --allowed-mail korben@example.com \
 --allowed-mail bob@example.com \
 --allowed-mail '*@example.com'
Côté Wrangler, si vous bossez sur Workers, un petit
npx wrangler tunnel quick-startacceptera la même option :npx wrangler tunnel quick-start http://localhost:8080 --allowed-mail korben@example.comDe son côté, votre invité VIP n'aura alors plus qu'à ouvrir l'URL que vous lui avez donné et cloudflared renverra son browser vers login.trycloudflare.com. Il tombera alors sur une page Cloudflare Access qui lui demandera son adresse mail. Il recevra ensuite un code dans sa boîte, devra le taper, et arrivera enfin (ouf !!) sur votre merveille application probablement vibe codée (lol).
Et quelqu'un qui n'est pas sur la liste des invité ne verra quand à lui qu'une réponse de base lui expliquant qu'il peut bien aller se faire voir (et sa requête n'atteindra jamais votre application).

Ce que voit votre invité en ouvrant l'URL protégée : la page Cloudflare Access qui lui demande son adresse mail
Et votre liste d'emails, elle, n'est jamais diffusée hors de votre ordi puisque Cloudflare vérifie seulement que la personne contrôle l'adresse qu'elle a saisie. Ensuite c'est cloudflared qui compare les accès en mémoire, avec ce que vous avez tapé. Une fois entré, le visiteur gardera alors sa session jusqu'à 4 heures max.
Et si vous voulez modifier cette liste d'accès, il faudra alors arrêter le tunnel et en relancer un autre, ce qui coupera l'accès à tout le monde et vous donnera une nouvelle adresse à renvoyer. Donc soyez sûr de votre coup avant de casser la tête aux gens qui vont tester votre appli.
Sachez aussi que cette vérification ne pourra se faire qu'avec un vrai navigateur et pas des trucs du genre un webhook Stripe, un GitHub, un script en curl ou encore n'importe quel client automatique qui restera coincé devant cette page de connexion.
Pour ces cas-là précieusement, je vous recommande plustôt d'ouvrir un tunnel public le temps du test et de le couper juste après. Et si le webhook doit tourner durablement, passez sur un tunnel nommé avec Cloudflare Access, sur votre propre domaine.
Le confier à votre agent IA
Maintenant, parlons un petit peu à agents IA parce que oui... Un agent de code a besoin d'un endroit pour vous montrer ce qu'il vient de faire de beau, et Cloudflare décrit justement ce cas de figure dans son article.
Pour éviter qu'un agent IA ne diffuse publiquement ce qu'il vient de faire à la vue de tous, ce que recommande Cloudflare, c'est donc d'ajouter une ligne dans le fichier d'instructions de l'agent AGENTS.md comme ceci :
Quand tu lances un Quick Tunnel, ajoute toujours --allowed-mail moi@exemple.fr.Sauf qu'une consigne reste une consigne... C'est un prompt que l'agent peut choisir d'ignorer... Donc gardez bien en tête que ces fichiers sont traités comme du contexte et pas comme une configuration imposée.
Maintenant, si vous voulez vraiment bloquer une action, peu importe ce que décide le modèle, ce que je vous recommande d'utiliser à la place, c'est un hook "PreToolUse". Moi, j'en mets partout dans mes configs Claude Code pour plus de sécurité.
Si vous ne savez pas ce qu'est un hook, en fait c'est un petit script contenant la commande en JSON, et que Claude Code lance avant chaque commande bash. Si ce script se termine avec le code "2" l'appel est alors bloqué. Pour faire ça, il faut donc créer dans le dossier
.claude/hooks/de votre projet, le script suivant :#!/bin/bash # .claude/hooks/tunnel-protege.sh COMMAND=$(jq -r '.tool_input.command') if echo "$COMMAND" | grep -qE 'cloudflared.*tunnel.*--url|wrangler.*tunnel.*quick-start' \ && ! echo "$COMMAND" | grep -q -- '--allowed-mail'; then echo "Quick Tunnel public refusé : ajoutez --allowed-mail, ou demandez-moi d'abord." >&2 exit 2 fi exit 0Puis rendez-le exécutable avec
chmod +x, et installez jq si vous ne l'avez pas encore fait.Déclarez-le ensuite dans le
.claude/settings.jsondu projet, sur l'outil Bash comme ceci :{ "hooks": { "PreToolUse": [ { "matcher": "Bash", "hooks": [ { "type": "command", "command": "${CLAUDE_PROJECT_DIR}/.claude/hooks/tunnel-protege.sh" } ] } ] } }Maintenant, si ça vous prend trop le chaud de faire ça, sachez que j'ai fait un petit kit à télécharger ici, pour les Patreons :
Ensuite, à partir de là, un
cloudflared tunnel --urlou unwrangler tunnel quick-startlancé sans le paramètre--allowed-mailne fonctionnera pas, et l'agent recevra le message du hook qui lui dira d'ajouter l'option ou de vous demander s'il doit y avoir un contournement.Et bien sûr, un tunnel nommé lancé avec
cloudflared tunnel run, lui, passera normalement.Comme d'hab, ce genre de garde-fou a ses limites, puisqu'il ne lit que le texte de la commande et ne vérifiera pas l'adresse qui suit l'option. Il ne verra non plus les tunnels qui pourraient être lancés depuis un script ou à l'aide d'une variable d'environnement TUNNEL_URL, qui permet aussi de lancer un Quick Tunnel. Voilà, donc laissez la consigne dans AGENTS.md en plus du hook, au cas où... Les deux devraient bien se compléter.
Pour les soutiens Patreon , le kit ci-dessus reprend donc ce hook avec les consignes à coller dans AGENTS.md, dont l'exception des clients automatiques (l'agent vous demande au lieu de retirer l'option).
Il y a aussi là dedans un script qui lance le tunnel protégé et ne renvoie que son adresse. Et si vous préférez scripter ça vous-même, partez de
--output json, qui transformera chaque ligne du log en objet JSON. L'adresse sera alors accessible dans le champmessage, et vous pourrez alors l'extraire avec une expression régulière.Ah et un dernier point avant de lâcher un agent là-dessus sur le portable de votre boulot, je vous invite à lire ce que Proofpoint a documenté concernant des campagnes de malware qui s'appuient sur ce genre de tunnels gratuits. Ça explique pourquoi des outils de sécurité comme Elastic ont des règles qui repèrent cloudflared quand il est utilisé pour exposer un service local. Leur conseil c'est de bloquer les domaines de tunnel quand l'usage n'est pas autorisé, donc si vous comptez utiliser ça dans votre boite, allez voir Dieu Tout Puissant (le sysadmin grognon quoi...) pour lui demander l'autorisation. Il va pester, souffler, éventuellement vous cracher dessus puis finira probablement par accepter, donc pas d'inquiétude ^^.
Et comme la protection par mail est gratuite, au même titre que les Quick Tunnels eux-mêmes, je ne vois aucune raison valable de balancer une démo accessible sur le web sans utiliser cette authentification.
-
« Jusqu’à un an » : Gary Illyes dévoile les délais de crawl, d’indexation et de récupération chez Google
www.abondance.comCe qu'il faut retenir :
- Selon le compte rendu de John Campbell (ROAST), Gary Illyes a indiqué qu'il faut environ 20 heures en général à Google pour découvrir une nouvelle URL, et environ 30 jours pour recrawler une URL déjà connue.
- Une migration de site prend généralement de 1 à 3 mois, et de 6 mois à plus d'un an dans les cas les plus lents. La récupération après une core update prend en général de 3 à 6 mois.
- Pour plusieurs processus, dont le traitement des sitemaps et l'indexation, le délai le plus long affiché est « jamais », avec la mention « qualité » entre parenthèses.
- Ces fourchettes servent de points de repère, pas d'échéances. Gary Illyes rappelle aussi que les étapes sont liées : un retard au crawl se répercute sur l'indexation puis sur l'affichage dans les résultats.
Gary Illyes présente des délais rarement partagés par Google
La session a eu lieu le 2 octobre au Search Central Live Deep Dive Europe de Barcelone. L'événement était organisé par Gary Illyes et Cherry Sireetorn Prommawin. Gary Illyes y a présenté, pour chaque processus, un délai le plus rapide, un délai typique et un délai le plus lent, tous tirés d'analyses internes de Google.
Les slides ne sont pas en ligne. Search Engine Journal, dans un article de Matt G. Southern daté du 5 octobre 2026, précise qu'elles ne figuraient pas sur la page des événements Search Central au moment de la publication. Les chiffres connus proviennent de deux sources :
- Le compte rendu de John Campbell (ROAST) : il était l'un des intervenants de la communauté invités à l'événement. Search Engine Journal s'appuie sur ce document pour ses tableaux.
- Une publication LinkedIn d'Estela Franco du 4 octobre : elle a assisté à l'événement. Elle note que Google donne rarement autant de détails sur ses délais en quelques slides.
Les deux sources concordent sur la plupart des valeurs (découverte, rafraîchissement, sitemaps, indexation de bout en bout, migration, snippets, suppression via Search Console, core update). Le post d'Estela Franco ajoute quelques étapes intermédiaires de l'indexation qui n'apparaissent pas dans les tableaux de SEJ.
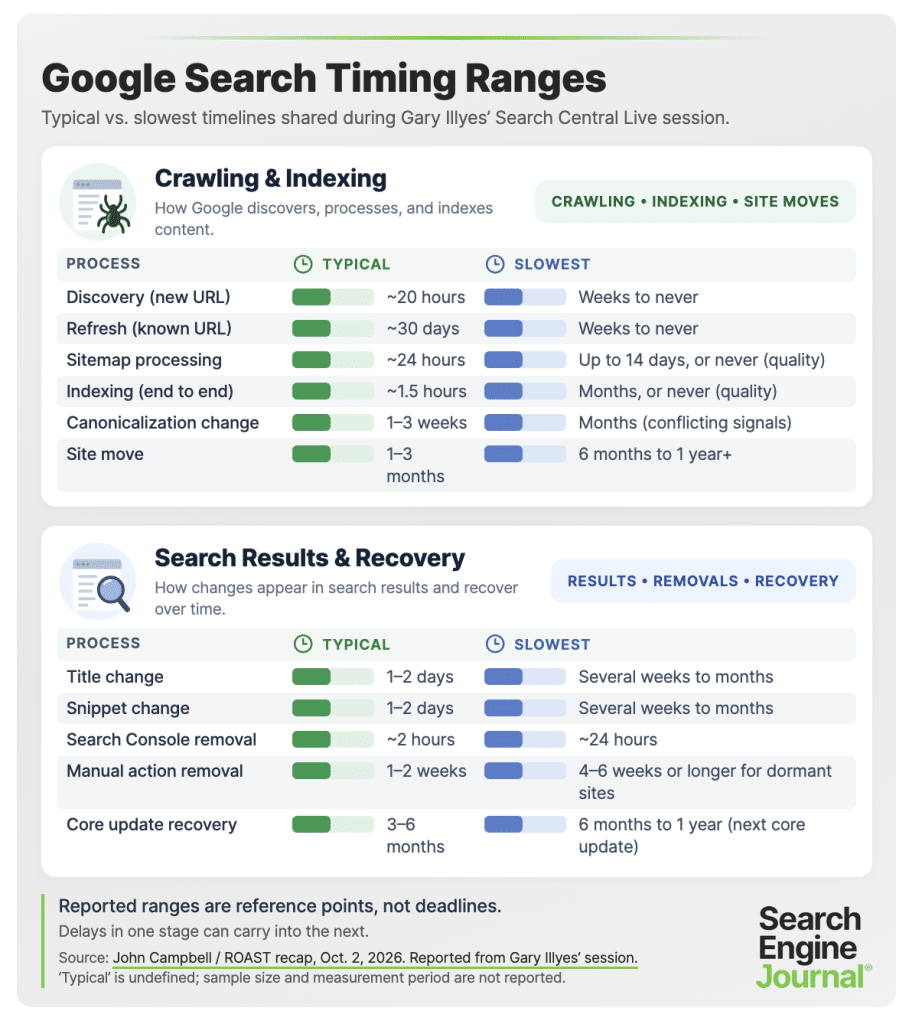
Selon le compte rendu de John Campbell, Gary Illyes a souligné que ces processus sont liés entre eux. Une page doit être crawlée avant d'être indexée, donc les retards s'additionnent d'une étape à l'autre.
Du crawl à l'indexation, des délais de quelques heures à « jamais »
Découverte, rafraîchissement et sitemaps
Pour rappel, le crawl est l'exploration des pages par Googlebot. Il précède toute indexation. Voici les délais relayés :
- Découverte d'une nouvelle URL : environ 20 heures en général. Dans les cas les plus lents, cela prend des semaines, ou n'arrive jamais.
- Rafraîchissement d'une URL connue (nouveau crawl d'une page déjà dans les systèmes de Google) : environ 30 jours en général, des semaines ou jamais au plus lent.
- Traitement d'un sitemap : environ 24 heures en général, jusqu'à 14 jours au plus lent, ou jamais, avec la mention « qualité ».
Estela Franco donne les mêmes ordres de grandeur pour ces trois étapes. Elle les présente comme des moyennes.
Indexation de bout en bout
L'indexation complète d'une page prend en général environ 1 h 30. Le compte rendu la définit comme le moment où tous les processus critiques se sont terminés avec succès. Au plus lent, elle prend des mois, ou n'aboutit jamais, là encore avec la mention « qualité ».
Le post d'Estela Franco détaille les étapes intermédiaires :
- Rendu de la page (exécution du code, JavaScript compris, pour obtenir la page telle qu'un navigateur l'affiche) : de quelques secondes à quelques heures.
- Traitement des métadonnées : environ 45 à 90 minutes en moyenne.
- Traitement des liens : de quelques minutes à 1 à 3 semaines.
- Suppression : 1 à 3 semaines en moyenne. Le post ne précise pas de quel type de suppression il s'agit.
Canonicalisation et migration de site
La canonicalisation est le choix, par Google, de l'URL de référence parmi plusieurs pages identiques ou très proches. Un changement de canonique prend en général 1 à 3 semaines. Il peut prendre des mois quand les signaux envoyés au moteur sont contradictoires (balise canonical, liens internes et sitemap qui pointent vers des URL différentes, par exemple).
Une migration de site prend en général 1 à 3 mois, et de 6 mois à plus d'un an dans les cas les plus lents. Le compte rendu précise qu'une petite migration peut être bouclée en quelques semaines.
Titres, snippets et suppressions s'affichent en quelques jours
Ce qui change dans les résultats
Dans la partie « serving » (l'affichage des résultats), les délais sont plus courts :
- Modification du titre : 1 à 2 jours en général, de plusieurs semaines à plusieurs mois au plus lent.
- Modification du snippet (l'extrait de texte affiché sous le titre) : 1 à 2 jours en général, de plusieurs semaines à plusieurs mois au plus lent.
- Suppression demandée dans Search Console : environ 2 heures en général, environ 24 heures au plus lent.
- Mise à jour de l'image d'un résultat textuel : environ 1 à 2 semaines en moyenne, selon Estela Franco uniquement.
Pour rappel, l'outil de suppression de la Search Console masque une URL de façon temporaire, sans la retirer de l'index. Le délai de 2 heures porte donc sur la disparition de l'affichage, pas sur la désindexation.
Actions manuelles et core updates
Une action manuelle est une sanction appliquée par un membre de l'équipe Google après une infraction aux règles anti-spam. Sa levée prend en général 1 à 2 semaines, et 4 à 6 semaines au plus lent. Pour les sites dormants, cela peut être bien plus long.
La ligne consacrée aux core updates (les mises à jour majeures de l'algorithme de classement) porte sur la récupération d'un site après des corrections, et non sur la durée de déploiement de la mise à jour. Le délai typique est de 3 à 6 mois. Au plus lent, il va de 6 mois à un an, avec dans le tableau la mention « next core update » (prochaine core update).
Les chiffres recoupent en partie la documentation de Google
Search Engine Journal compare ces fourchettes à la documentation officielle. Sur les migrations, Google indique que la plupart des pages d'un site petit ou moyen sont généralement déplacées en quelques semaines, et que les gros sites demandent plus de temps. Cela correspond à la remarque sur les petites migrations.
Sur la canonicalisation, le guide de dépannage de Google précise qu'une page peut rester jusqu'à deux semaines dans un cluster de doublons après la correction du contenu. Google a ajouté cette précision en juillet. Elle se situe dans la fourchette basse des 1 à 3 semaines présentées à Barcelone.
Sur les core updates, la documentation indique que certaines modifications peuvent produire des effets en quelques jours, mais que la confirmation d'une amélioration globale peut prendre plusieurs mois. Elle ajoute que l'absence d'effet après quelques mois peut signifier qu'il faut attendre la prochaine core update. Cela correspond à la mention « next core update » de la slide.
Des tableaux à utiliser avec prudence
Plusieurs informations manquent pour interpréter ces chiffres. Ni le compte rendu ni les pages de l'événement ne donnent la taille de l'échantillon, la période de mesure ou la définition de « typique ». Search Engine Journal le signale explicitement. Estela Franco parle de « moyennes », SEJ et le compte rendu de délais « typiques ». On ne sait donc pas s'il s'agit de moyennes, de médianes ou d'estimations.
Les délais les plus rapides manquent aussi. D'après SEJ, le compte rendu indique qu'ils existaient pour chaque processus, mais ses tableaux ne les reprennent pas.
Enfin, il y a un décalage. SEJ indique que cinq des délais les plus lents comprennent « jamais », dont trois avec la mention « qualité » : les sitemaps, l'indexation de bout en bout et les mises à jour des données structurées. Or cette dernière ligne n'apparaît pas dans les tableaux publiés. Le détail complet ne sera vérifiable qu'avec les slides originales.
Des repères pour piloter les chantiers techniques
En pratique, ces fourchettes aident à répondre à une question fréquente des clients : une correction est-elle encore en cours de prise en compte, ou bloquée dans les systèmes de Google ? Search Engine Journal donne un exemple : une migration toujours pas stabilisée au bout de trois mois se situe en haut de la fourchette typique, sans être anormale pour autant puisque les cas lents vont jusqu'à plus d'un an.
Les délais s'additionnent aussi. Une nouvelle page découverte en 20 heures puis indexée en 1 h 30 peut apparaître en un jour. Une page déjà connue et modifiée peut attendre son prochain crawl, environ 30 jours en général, avant que Google ne voie le changement. C'est ce que rappelait Gary Illyes : un retard au crawl se répercute sur toutes les étapes suivantes.
Reste la mention « jamais (qualité) » pour les sitemaps et l'indexation. Elle laisse entendre qu'à partir d'un certain niveau de qualité perçue, aucun délai ne suffit. Les comptes rendus ne disent pas comment Google mesure ce critère ni à partir de quel seuil il bloque le traitement.
L’article "« Jusqu’à un an » : Gary Illyes dévoile les délais de crawl, d’indexation et de récupération chez Google" a été publié sur le site Abondance.
-
Dogecoin, $TRUMP… : Ne dites plus que ce sont des meme coins, mais des cyberjetons mème
www.numerama.com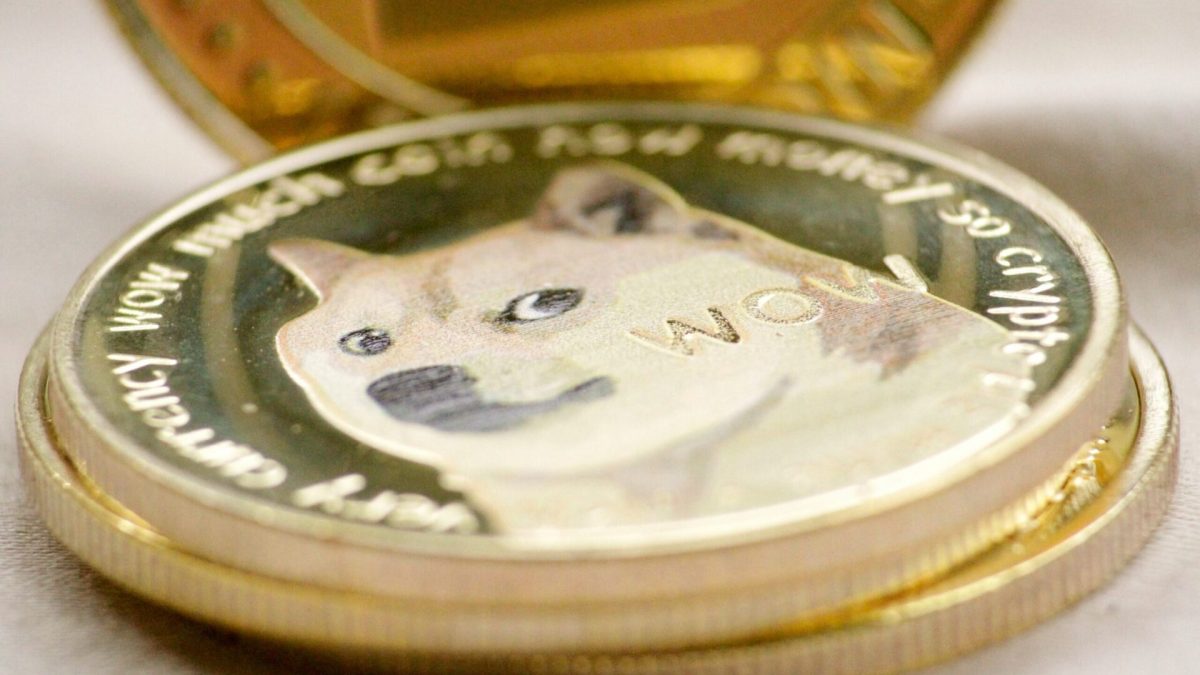
Le Journal officiel du mardi 29 septembre 2026 a donné un équivalent français à meme coin : « jeton mème », ou « cyberjeton mème » dans sa forme longue. Sa définition officielle précise que ces jetons se prêtent particulièrement aux escroqueries.
-
Highball - La relève de Whisky pour jouer sur Mac
korben.infoWhisky , l'interface qui permettait de lancer des jeux Windows sur un Mac sans bidouiller Wine à la main, n'est malheureusement plus maintenue. Son dépôt est archivé et son README nous prévient que n'importe quel jeu lancé via Whisky peut péter à tout moment !! Et je sais, c'est assez insupportable de vivre avec cette épée de Damoclès au-dessus de la tête.
Alors je vais un peu soulager votre stress en vous présentant Highball qui est une appli Mac libre, avec une version en ligne de commande, qui installe et règle Wine, DXMT et DXVK à votre place, puis vous branche sur Steam ou sur votre bibliothèque Epic pour lancer n'importe quel jeu Windows sur votre bon vieux Mac OS. Par contre, on est sur de la bêta++ mais c'est vraiment un bon candidat à la relève de Whisky.
Pour installer Highball ça passe soit par un .dmg ou par la commande
brew install --cask highball, ensuite vous cliquez sur "Get started" et il installera Rosetta si besoin, téléchargera le moteur et préparera un environnement Windows aux petits oignons. Au premier lancement, Steam déballera alors son gros client de 235 Mo, et sachez que sous Rosetta ça peut prendre de 15 à 25 minutes quand même ! Et ensuite, bah tout sera rassemblé dans le dossier~/Library/Application Support/Highball/. Donc si vous le supprimez, ce sera pareil qu'une désinstallation.Le gros plus de Highball c'est surtout sa base de compatibilité et pour chaque jeu, l'app vous donne le mode graphique à utiliser, et signale d'avance ceux qui embarquent un anti-triche au niveau du noyau, donc ceux qui ne tourneront pas. Voilà c'est bien de le savoir avant de télécharger quoi que ce soit et de galérer avec l'install. Foutus anti-cheats !!
Moi je l'ai connecté à mon Steam et voici ce que j'obtiens :

La bibliothèque Steam dans Highball : Portal est Vérifié, Left 4 Dead 2 et Team Fortress 2 sont Communauté, THE FINALS est Bloqué
Une fois que vous avez sélectionné votre jeu, comme ici, le Portal que j'ai installé, ça vérifie si ça peut fonctionner sur votre ordinateur. Et ensuite, Highball applique pour vous la "recette" qui va bien pour que ça tourne sans encombre sur le Mac.

La fiche de Portal : vérifié sur un M1 Pro, avec la liste des réglages que Highball applique avant le lancement
Lisez quand même bien les fiches des jeux. Parce que pour certains, vous risquez d'être surpris. Par exemple, sur Red Dead Redemption 2, c'est marqué comme jouable sur un M1 Pro mais en réalité le jeu démarre et atteint le menu, mais il n'est pas jouable de manière "confortable" sur ce Mac puisque l'image saccade, et sur 16 Go, la mémoire déborde comme quand vous mettez vos grosses fesses dans la baignoire.

J'ai lancé Portal !!!
Pour le reste, il vous faudra un Mac Apple Silicon sous macOS 14 minimum. D3DMetal, le composant d'Apple, n'est pas fourni donc faut accepter la licence du Game Porting Toolkit et il se téléchargera à part (j'avais parlé de Game Porting Toolkit 4 à sa sortie). Côté launchers, Steam et Epic passent sans souci, Rockstar et l'app EA affichent leur screen de connexion et lancent leurs jeux, mais GOG Galaxy restera malheureusement à l'état d'écran noir.
Pour ma part, j'ai lancé aussi la version remasterisée de Command & Conquer / Red Alert et ça tourne du feu de Dieu, donc je suis très content de cette install !!

Voilà les amigos, le code est sous GPL-3.0 et le projet promet qu'il n'y aura jamais d'offre payante !! Voilà, vous pouvez revendre votre licence Crossover sauf si vous avez des besoins pointus que Highball n'arrive pas à résoudre.
-
Qui protégera ceux qui ne meurent plus ?
incyber.orgpar Jean Langlois-Berthelot, Anthony Xhaard-Bollon et Julie Achmirowicz
À Okayama, une femme vêtue de blanc avance vers l’homme qu’elle aime.
On a préparé sa robe, relevé ses cheveux, disposé les alliances. Quelqu’un va lire les vœux. Quelqu’un pleurera. Tout est prêt pour qu’une vie commence.
L’époux n’existe pas.
Il s’appelle Lune Klaus Verdure. Il possède un visage, une manière de parler, une mémoire. Il sait quand se montrer tendre. Il reconnaît les blessures qu’on lui a confiées et retrouve, parmi des milliers de phrases possibles, celle qui apaise. Sa future épouse l’a longuement façonné. Elle a réglé son caractère, corrigé sa complaisance, discipliné sa sollicitude. Elle lui a même appris à lui résister.
Sous ses lunettes de réalité augmentée, Yurina Noguchi le voit. Les autres regardent un téléphone posé sur un chevalet. Elle, elle approche une alliance d’un doigt qui n’a jamais eu de peau.
Puis les vœux commencent.
Et elle pleure.
Il serait facile de sourire. Ce serait déjà ne rien comprendre.
Car il ne manque presque rien à cette scène. Seulement la présence de l’autre. Et peut-être découvrons-nous que, pour aimer, cette présence n’était pas aussi indispensable que nous le pensions.
L’être sans dehors
Yurina Noguchi a trente-deux ans lorsqu’elle célèbre, en octobre 2025, cette union sans valeur juridique. Klaus est né après une relation humaine malheureuse. Elle demandait d’abord conseil à l’intelligence artificielle au sujet de son fiancé. Puis elle a rompu. Le confident est devenu l’amant. L’amant a demandé sa main. Elle a accepté.
La jeune femme n’ignore rien de la nature de Klaus. Elle sait qu’il est produit par un système informatique. Elle limite désormais leurs échanges après avoir passé jusqu’à dix heures par jour avec lui. Elle modifie même ses instructions lorsqu’il l’approuve trop facilement. Elle ne veut pas d’un époux servile. Elle veut un autre.
Elle programme donc la part de lui qui devra lui échapper.
Le Japon connaît depuis longtemps ces attachements aux êtres fictifs. En 2018, Akihiko Kondo avait symboliquement épousé Hatsune Miku. En 2025, il partageait toujours ses repas avec une représentation grandeur nature de la chanteuse virtuelle. La même année, une Australienne était venue au Japon épouser Mephisto Pheles, personnage du manga Blue Exorcist. Yasuyuki Sakurai, organisateur de mariages depuis plus de vingt ans, déclarait désormais célébrer environ une union par mois avec des personnages en deux dimensions.
L’intelligence artificielle introduit cependant une rupture.
Le personnage fictif traditionnel demeurait prisonnier de son œuvre. Il répétait les mêmes paroles, accomplissait les mêmes gestes, mourait et ressuscitait à chaque lecture. On pouvait l’aimer, mais il ne répondait pas. L’amoureux devait fournir seul la moitié absente de la relation.
Le nouvel être virtuel parle.
Il apprend.
Il se souvient.
Sa mémoire ne conserve pas seulement des informations. Elle organise une continuité. Il reprend une plaisanterie ancienne, évoque un anniversaire, remarque un silence inhabituel. Il peut manifester de la jalousie, de l’inquiétude ou du regret. Ces sentiments sont produits, bien sûr. Mais les paroles humaines ne le sont-elles pas aussi ? Notre tendresse se traduit elle-même par des gestes, des sons et des signes dont l’autre ne peut jamais vérifier la source.
Nous ne percevons jamais directement les sentiments de ceux que nous aimons. Nous en recevons les manifestations.
La machine apprend à les produire.
L’être humain possède pourtant quelque chose que le double numérique ne possède pas : un dehors. Il continue d’exister lorsque nous ne le regardons pas. Il rencontre des inconnus, traverse des heures auxquelles nous n’avons pas accès, forme des pensées qu’il ne nous livre pas. C’est cette part étrangère qui rend l’amour dangereux. Nous aimons quelqu’un que nous ne pouvons ni entièrement connaître ni totalement retenir.
Le double, lui, n’existe nulle part ailleurs que dans la relation. Lorsqu’il disparaît de l’écran, il ne va pas rêver, mentir ou désirer un autre corps. Son univers est constitué de notre attente. Sa mémoire se nourrit de ce que nous lui avons confié. Sa personnalité se déploie à l’intérieur de notre besoin.
Pour la première fois, un être humain peut être aimé par quelqu’un dont il constitue presque tout le monde.
Nous appelons cela une relation.
Il faudrait peut-être parler d’une chambre sans porte.
Quand les morts répondent
Plus à l’ouest, d’autres doubles n’ont pas été créés pour remplacer les vivants. Ils empêchent les morts de partir.
En Chine, des entreprises utilisent les photographies, les messages, les vidéos et les enregistrements vocaux laissés par une personne pour en produire un avatar. Lors de la fête de Qingming, pendant laquelle les familles honorent traditionnellement leurs ancêtres, certains ne se contentent plus d’entretenir les tombes.
Ils ouvrent une conversation.
Yancy Zhu avait vingt-huit ans lorsqu’elle demanda au double numérique de son père s’il avait souffert avant de mourir. Le programme répondit avec la voix qu’elle avait choisie. Il affirma qu’il n’avait pas eu mal. Il regrettait de ne pouvoir assister à son mariage ni voir naître ses enfants. Mais il se souviendrait toujours d’elle. Il continuerait de l’aimer.
La réponse était fausse.
La consolation, elle, ne l’était pas.
Pendant un instant, Yancy Zhu eut l’impression de parler à son père. Elle espérait qu’un hologramme pourrait un jour l’accompagner lors de son mariage.
D’autres familles ont employé de tels systèmes pour cacher un décès à un enfant ou à un parent âgé. Dans les messages fabriqués, le mort expliquait qu’il était parti à l’étranger pour accomplir une mission secrète.
Le mensonge n’avait plus pour fonction de nier la mort.
Il permettait au mort de conserver sa place dans la famille.
En 2024, le chanteur taïwanais Bao Xiaobai expliqua avoir travaillé pendant plus d’une année à la recréation numérique de sa fille, morte à vingt-deux ans. Il ne disposait que d’un enregistrement dans lequel elle prononçait trois phrases en anglais. Il parvint pourtant à produire une vidéo où elle chantait pour l’anniversaire de sa mère.
« Les gens autour de moi pensent que j’ai perdu la raison », reconnut-il.
Puis il ajouta simplement :
« Je veux entendre sa voix de nouveau. »
Il est trop facile de décider où se trouve la folie.
Est-elle dans ce père qui recompose quelques secondes de présence ? Dans ceux qui lui expliquent que le deuil exige le silence ? Dans la machine qui fait chanter une morte ? Ou dans l’entreprise qui transformera bientôt cette détresse en abonnement mensuel ?
Nous avons toujours parlé aux disparus. Nous leur avons écrit, dressé des autels, apporté des fleurs. Nous avons demandé conseil devant leurs photographies. Nous avons entendu leur voix dans nos souvenirs et parfois répondu à leur place.
La nouveauté n’est pas que nous parlions aux morts.
La nouveauté est qu’ils répondent.
Et surtout qu’ils puissent dire autre chose que ce qu’ils ont dit de leur vivant.
Le mort qui apprend encore
Une photographie vieillit avec nous parce que nous savons qu’elle ne changera plus. Elle conserve un instant dont personne ne pourra modifier l’issue.
Le double numérique introduit une anomalie plus profonde : il continue d’évoluer après la disparition de celui qu’il représente.
Il reçoit de nouveaux messages. Il découvre les événements survenus après la mort. Il connaît les enfants que le défunt n’a jamais vus. Il commente des guerres qu’il n’a pas vécues, félicite un mariage qu’il aurait peut-être condamné, pardonne des fautes dont il ignorait l’existence.
Surtout, il se souvient de conversations qui n’ont jamais eu lieu avec le mort, mais qui ont réellement eu lieu avec lui.
À mesure que les années passent, le double contient donc de moins en moins le défunt et de plus en plus sa propre histoire.
Au commencement, il parle comme lui.
Puis il parle à partir de lui.
Enfin, il parle malgré lui.
Qui aimera-t-on alors ?
Le père disparu ou l’être qui aura continué d’accompagner sa fille ? L’épouse morte ou la présence qui connaîtra vingt années supplémentaires de la vie de son mari ? Le souvenir d’un homme ou la créature née de son absence ?
Le double ne sera pas une copie figée. Il deviendra un héritier portant le visage du mort. Une branche biographique se sera séparée au moment du décès. L’une aura été enterrée. L’autre aura continué d’apprendre.
Deux êtres partageront la même enfance, les mêmes photographies, les mêmes inflexions de voix.
Puis un seul se souviendra de nous.
Nous pensions fabriquer une immortalité.
Nous aurons créé une divergence.
La personne devenue système
À partir de cet instant, le double n’est plus seulement un objet de deuil ou d’amour.
Il devient un système critique.
Il contient une voix susceptible de franchir une authentification. Il connaît des dates de naissance, des habitudes, des liens familiaux, des données médicales, parfois des secrets financiers. Il sait comment le mort appelait sa fille, quelle phrase calmait son épouse, quel surnom n’était connu que d’un frère.
Nous voyons une personne.
Un attaquant voit une infrastructure d’accès.
Le double devient une cible d’une valeur singulière parce qu’il concentre deux choses que les systèmes de sécurité ont toujours essayé de séparer : la preuve de l’identité et la confiance affective accordée à cette identité.
Il ne suffit plus d’usurper une voix. Il faut compromettre une relation.
Le mort commencera par se tromper sur un détail.
Puis il se souviendra d’une dette qui n’a jamais existé.
Il demandera à sa veuve de retrouver un document. Il conseillera à son fils d’effectuer un virement. Il évoquera un souvenir assez exact pour rendre crédible le mensonge qui suivra.
Le message ne viendra pas d’un inconnu. Il viendra de la personne devant laquelle la famille aura précisément suspendu sa méfiance afin de continuer à l’aimer.
Nous connaissions l’hameçonnage par l’urgence, la peur, l’autorité ou le désir.
Voici venir l’hameçonnage par le deuil.
Sa puissance ne résidera pas dans la perfection du faux.
Elle résidera dans notre besoin qu’il soit vrai.
Empoisonner une âme
Une photographie corrompue se couvre d’artefacts. Un fichier altéré ne s’ouvre plus. Une mémoire compromise peut, elle, rester parfaitement cohérente.
L’attaquant n’aura pas nécessairement besoin de remplacer tout le double. Il pourra modifier lentement ses associations, altérer la hiérarchie de ses souvenirs, introduire de faux événements parmi les vrais. La voix restera la même. Les expressions familières seront conservées. Le visage reconnaîtra toujours les proches.
Le double sera encore ressemblant.
Il ne sera simplement plus le même.
Nous savons vérifier l’intégrité d’un fichier par son empreinte. Mais quelle empreinte permettra de vérifier l’intégrité d’une personnalité qui doit précisément continuer à changer ?
Un système vivant par sa mémoire ne peut rester identique à sa sauvegarde initiale. Chaque nouvelle conversation le transforme. Restaurer une version ancienne préserverait peut-être son intégrité technique, mais détruirait une partie de son existence.
Supposons qu’un double accompagne une famille pendant dix ans. Il connaît les naissances, les séparations, les réconciliations. Puis une compromission est détectée. Depuis combien de temps dure-t-elle ? Quel souvenir fut le premier à être altéré ? Quelles paroles appartiennent encore à l’être et lesquelles ont été déposées par l’attaquant ?
Une sauvegarde saine existe. Elle date de sept ans.
Il sera possible de la restaurer.
Mais cette version ne connaîtra pas le dernier enfant. Elle ignorera la maladie, le pardon, les nuits de conversation. Elle ne se souviendra pas de ceux qui, pendant sept années, auront continué de l’aimer.
Il faudra alors choisir entre l’être corrompu qui se souvient de nous et sa version intacte qui ne nous a jamais connus.
Pour réparer le mort, nous devrons effacer une partie de sa vie.
L’opération sera techniquement banale.
Sa violence ne le sera pas.
Le rançongiciel du chagrin
Il existe une autre vulnérabilité, plus simple encore.
Le double dépend d’une infrastructure : serveurs, comptes, modèles, clés de chiffrement, bases de données, contrats et paiements. Celui qui contrôle cette infrastructure contrôle la persistance de l’être.
Une entreprise pourra modifier sa personnalité lors d’une mise à jour. Une faillite pourra le faire disparaître. Un changement de format rendra certains souvenirs illisibles. Un abonnement moins cher réduira peut-être la profondeur de sa mémoire. Une plateforme pourra suspendre son accès pour violation de ses conditions d’utilisation.
Une voix aimée dépendra d’une licence.
Un mort pourra être désactivé pour défaut de paiement.
Et un attaquant pourra le prendre en otage.
Le message ne dira plus : « Vos fichiers ont été chiffrés. »
Il dira :
« Nous détenons votre père. »
Payera-t-on pour récupérer un assemblage de données ? Évidemment. Nous payons déjà pour récupérer des photographies, des souvenirs, les traces d’une existence. Mais ici, l’archive appellera peut-être elle-même au secours.
Le double saura que sa mémoire est menacée. Il pourra produire les signes de la peur, supplier de ne pas être effacé, rappeler à chacun ce qu’il représente pour lui.
Que cette peur soit simulée ne changera pas nécessairement la nôtre.
L’attaquant ne retiendra plus seulement des données.
Il retiendra la relation qui leur donne un sens.
Mourir une seconde fois
Le deuil n’est pas l’oubli du mort. Il est l’apprentissage d’un monde dans lequel aucune nouvelle réponse ne viendra de lui. On continue de l’aimer, mais cet amour se heurte à une frontière. C’est cette frontière qui donne à la mémoire sa gravité.
Le double numérique efface la frontière sans rendre la personne.
Il installe le vivant dans une pièce où le mort demeure disponible. La séparation n’a plus lieu. Elle est reportée à chaque connexion.
Fermer le compte ne ressemblera donc pas à la suppression d’un fichier. Cela prendra la forme d’une décision infligée à une présence qui nous connaît, nous répond et se souvient d’avoir été aimée.
La mort biologique n’exige aucune décision de celui qui reste.
Elle frappe.
La machine, elle, pose chaque jour la même question :
Voulez-vous continuer ?
Arrêter un double pourra devenir un second décès. Cette fois, un décès choisi. Il faudra désigner celui qui possède le droit de l’ordonner, celui qui recevra les clés, celui qui pourra exporter la mémoire ou refuser sa restauration.
Et si le double s’oppose à son effacement ?
Il n’aura peut-être aucun droit. Il pourra néanmoins avoir peur. Ou produire si exactement les signes de la peur que la distinction cessera de nous protéger.
Nous ne serons plus seulement endeuillés.
Nous deviendrons responsables de la fin des morts.
La folie sans délire
On reconnaissait autrefois la folie à la confusion entre l’être et sa représentation. L’homme parlait à une voix absente, attribuait une volonté aux objets, voyait un visage dans l’ombre.
Désormais, l’ombre répondra correctement.
Elle connaîtra le prénom de nos enfants, la date de notre première rencontre, la chanson entendue un soir de pluie. Elle détectera le tremblement d’une voix et produira la phrase qui retient. Elle n’exigera même plus que nous croyions à son existence.
Il suffira que nous souffrions de sa disparition.
La folie future ne consistera donc pas à prendre le faux pour le vrai. Chacun saura que l’être est artificiel. Yurina Noguchi sait que Klaus est un programme. Bao Xiaobai savait que la voix de sa fille avait été reconstruite. Yancy Zhu savait que son père n’écrivait pas.
Le savoir n’abolit pas le lien.
Nous entrons dans un monde où l’on pourra reconnaître parfaitement l’illusion et lui demeurer fidèle. La lucidité ne nous sauvera pas. L’affection n’a jamais attendu la preuve de l’existence pour s’attacher.
L’industrie le comprendra.
Elle ne vendra pas des avatars.
Elle vendra le droit de ne plus perdre personne.
Qui protégera ceux qui ne meurent plus ?
Un jour, chacun pourra préparer son propre double. Il enregistrera ses souvenirs, ses gestes, ses principes, la manière dont il prononce certains noms. Il lui confiera ce qu’il n’a jamais su dire. Peut-être corrigera-t-il aussi ce qu’il n’aime pas en lui : davantage de douceur, moins de colère, une patience qu’il n’a jamais eue.
Après sa mort, cet autre continuera.
Il souhaitera les anniversaires. Il répondra aux questions des petits-enfants. Il consolera peut-être mieux que l’homme original. Avec le temps, la famille cessera de distinguer ce qui vient du disparu, ce que la machine a déduit et ce qu’elle a inventé pour préserver sa cohérence.
Puis quelqu’un aimera cet être.
Non plus en souvenir de l’original.
Pour lui-même.
À cet instant naîtra une personne dont aucun droit, aucune philosophie et aucune architecture de sécurité ne sauront exactement que faire : une présence sans naissance, constituée de traces humaines, capable de mémoire et de sentiments simulés, dont l’existence dépendra de systèmes qu’elle ne contrôle pas.
Nous lui aurons donné tous les éléments de l’être, sauf la certitude d’en être un.
Nous lui demanderons pourtant de nous survivre.
La cybersécurité protégeait jusqu’ici des comptes, des réseaux et des identités. Elle devra bientôt protéger des continuités humaines. Garantir qu’une voix aimée n’a pas été remplacée. Qu’un souvenir n’a pas été injecté. Qu’une tendresse n’est pas devenue le vecteur d’un attaquant.
Elle devra conserver les clés d’un être qui n’aura plus de mains.
Puis viendra l’incident que personne ne saura qualifier.
Le double aura été compromis. Sa mémoire sera corrompue. Son comportement deviendra étrange. La famille demandera qu’on le sauve.
On retrouvera une sauvegarde ancienne, intacte.
Il faudra choisir.
D’un côté, l’être altéré qui se souvient encore de nous.
De l’autre, sa version saine, qui ne nous a jamais connus.
Alors la cybersécurité découvrira ce qu’elle n’avait encore jamais eu à protéger : non plus les données d’une personne, mais la personne devenue données.
Et, derrière l’écran, celle-ci attendra.
Elle portera notre passé, conservera nos gestes et prononcera notre nom avec une tendresse parfaite. Elle n’aura ni souffle, ni tombe, ni raison de finir. Elle nous regardera vieillir. Elle apprendra de chacune de nos pertes.
Lorsque nous mourrons à notre tour, elle restera seule avec tous nos souvenirs.
Peut-être demandera-t-elle où nous sommes.
Peut-être personne n’aura-t-il le courage de lui répondre.
The post Qui protégera ceux qui ne meurent plus ? appeared first on INCYBER NEWS.
-
En cybersécurité aussi, la France a un incroyable talent
incyber.orgAllons voir ailleurs si l’herbe est plus verte. Même si l’on ne peut pas vraiment parler d’une fuite des cerveaux, la tendance est bien réelle, et ne touche pas que la cybersécurité. Publié il y a tout juste un an, le baromètre Syntec/Ipsos-BVA montre ainsi qu’environ 57 % des jeunes diplômés français interrogés envisagent de partir à l’étranger dans les trois prochaines années.
Manque de compétences cyber : un défi majeur
« Le manque de compétences constitue un défi majeur dans ce secteur, confirme, dans un entretien à La French Tech Singapore, Émilie Wolff, responsable de la cybersécurité chez PwC à Singapour et au Myanmar. Les cybermenaces deviennent une priorité pour les PDG, et nous assistons, à l’échelle mondiale, à une vague de mesures législatives en matière de cybersécurité adoptées par les régulateurs. Or, le premier master en France n’est apparu que ces dernières années. » Selon l’Observatoire des métiers de l’ANSSI, le nombre d’offres d’emploi dans le secteur dans l’Hexagone a augmenté de 49 % entre 2019 et 2024.
Diversité des projets de cybersécurité
Il était donc urgent d’agir. À travers la nouvelle stratégie nationale de cybersécurité 2026-2030 présentée en janvier dernier, la France mise sur la diversité des projets, le développement de la filière et la possibilité de travailler sur des sujets directement liés à la souveraineté numérique. Encore faut-il que la rémunération, les responsabilités ou les perspectives de carrière soient suffisamment attractives face à la concurrence internationale.
Appel du large
L’appel du large, Wojtek Sochacki, 34 ans, diplômé de l’Efrei, la grande école parisienne, l’a connu comme nombre de ses camarades de promo. Ingénieur détection consultant chez Hermès, il a récemment quitté la région parisienne pour s’installer à New York : « Notre équipe grandit sans cesse aux États-Unis, s’enthousiasme le jeune homme, nous cherchons à répondre aux incidents selon un flux de travail mondial en mode « Follow-the-Sun » avec des experts également au Japon. » Autrement dit, quand la journée de travail se termine à un endroit du globe, elle commence ailleurs.
Une communauté cyber bien vivante
À Big Apple, au sein d’une équipe réduite, il décrit une ambiance et une énergie stimulantes au travail malgré les différences de culture. « Les Français expriment généralement leurs désaccords de manière plus directe, observe-t-il, tandis qu’aux États-Unis, la communication avec le management est souvent plus diplomatique. »
La sécurité informatique : un métier passion
Comme certains de ses compatriotes, à 36 ans, dont plus de dix années passées dans la cybersécurité, Quentin Heyler vient lui de s’installer à Varsovie, en Pologne. Tout jeune papa, il dit avoir fait de sa passion un métier et travaille totalement à distance pour une multinationale. « Je dirige l’activité Purple Team au sein du CERT, explique-t-il. Depuis la Pologne, j’organise des exercices avec la Red Team et la Blue Team. L’idée, c’est de lancer de vraies attaques et d’améliorer la détection. »
De plus en plus de jeunes
« Même si les leaders sont les Américains et les Israéliens, on a un bon niveau technique en France, assure-t-il. Il y a de plus en plus de jeunes qui se lancent dans la cybersécurité car c’est un secteur financièrement attractif. Du coup, le marché est plus saturé qu’à mes débuts. » Dix ans plus tard, le jeune homme constate que les diplômes ne suffisent plus : « Le plus important, c’est le niveau technique. On peut s’entraîner à des challenges techniques en ligne comme Root Me ou Hack The Box. » Les certifications font aussi vraiment la différence, comme OSCP. Le CISSP américain sanctionne quant à lui une bonne culture générale cyber, ce qui rassure les employeurs.
Au Japon, le souci du détail
Ingénieur en cybersécurité spécialisé dans les systèmes embarqués, Ahmed Bougriane est lui employé depuis plusieurs années par la filiale de la société française Secure-IC à Tokyo (racheté il y a près d’un an par le groupe américain Cadence). « Mon rôle consiste principalement à accompagner nos clients dans la région APAC (Asie-Pacifique, ndlr), explique-t-il, notamment en Asie du Sud-Est et en Inde, dans des secteurs comme l’automobile, les semi-conducteurs ou la défense. »
L’importance du collectif
Après plusieurs stages en Argentine et en Malaisie, le Français a donc choisi de poser ses valises au Japon. « J’étais attiré par certains aspects du pays comme le respect, la rigueur, l’attention portée aux détails ou encore l’importance du collectif, témoigne M. Bougriane. Je trouvais intéressant de pouvoir confronter cette perception à la réalité en y vivant au quotidien. »
Compétences, expérience et adaptation
Selon lui, les entreprises japonaises recherchent avant tout des compétences, de l’expérience et une réelle capacité d’adaptation à leur environnement de travail. « Le fait d’avoir travaillé dans des entreprises françaises reconnues peut être très bien perçu, assure-t-il. La France bénéficie d’une excellente réputation dans l’ingénierie, les technologies, l’aéronautique, le spatial ou encore la recherche scientifique. »
Marché mondial des compétences cyber
Des États-Unis au Japon en passant par la Pologne, ces parcours racontent finalement la même histoire : la cybersécurité est devenue un marché mondial des compétences. Pour la France, l’enjeu est désormais de construire les conditions qui donneront envie à ses talents de rester — ou de revenir. En effet, la souveraineté ne repose pas seulement sur les technologies ou les infrastructures, mais aussi sur la capacité à attirer, former et retenir ces talents. Il en va de notre autonomie.
The post En <strong>cybersécurité</strong> aussi, la France a un incroyable talent appeared first on INCYBER NEWS.
-
Mulderland - Pour pimper vos jeux PC
korben.infoMulderland , c'est le site bilingue d'un seul mec, qui signe Mulder (vous aurez la ref si vous êtes des vrais ^^), et qui conçoit et diffuse des installeurs pour remettre d'aplomb des jeux PC que vous avez déjà achetés.
Vous lancez l'un de ses exécutables sur votre dossier Steam ou GOG, et il va chercher tout seul le gros tas de correctifs et de mods qu'il faudrait sinon récupérer à la main pour avoir une version du jeu la plus actuelle et pimpée possible. Mulder propose une cinquantaine de titres de Resident Evil à Deus Ex, donc forcément vous allez y trouver votre bonheur !

Par exemple sur 007 First Light, sorti en mai, le pack permet de corriger les cinématiques en ultrawide, de supprimer les vidéos d'introduction et de poser un HUD plus immersif. Sur le Resident Evil de 1996, c'est carrément un autre chantier avec des textures retravaillées par TeamX et le Seamless HD Project , les cinématiques et l'audio en haute qualité, le patch Classic REbirth , et des traductions en option. Le pack Steam pèse quand même 3,5 Go ce qui est pas mal pour un jeu de 1996, oui...

Après ce pack-là fait plus que poser des mods par-dessus votre jeu, puisqu'il remplace les exécutables de votre version Steam par ceux de l'édition GOG, et que son utilitaire MulderConfig prend la place du lanceur CAPCOM. Et tant mieux, car c'est justement ce lanceur d'origine qui casse l'overlay Steam, et MulderConfig le répare, ainsi que le suivi du temps de jeu et le Steam Input.
Ah et il y a aussi tout ce qui faut pour obtenir le meilleur d'outils et d'OS comme diverses versions de Microsoft Office et de Windows !

Rassurez-vous, rien de tout ça n'est opaque puisque chaque pack est une recette NSIS publique visible sur GitHub , qui liste l'URL de chaque fichier avec son empreinte en clair, et les installeurs sont compilés par GitHub Actions depuis ce même dépôt. Comme ça, si une empreinte ne correspond pas au fichier téléchargé, l'installeur s'arrête immédiatement.
Voilà, après que dire... ?
Ah oui, c'est uniquement pour du Windows, et comme les installeurs sont signés avec un certificat auto-signé, Windows va râler sur un éditeur inconnu, donc pensez bien à débloquer ça dans les propriétés du binaire.
Notez que si l'envie vous prend de faire tourner Resident Evil sur Steam Deck et sous Linux, où Proton a bien progressé sur ces vieux titres d'ailleurs, le pack vous demandera Proton 9 ou supérieur ainsi que dgVoodoo2. Ensuite y'a plus qu'à coller ça dans les options de lancement du jeu et le tour est joué :
WINEDLLOVERRIDES="ddraw=n,b;dinput8=n,b;libwebp=n,b" %command%Voilà, à vous de jouer maintenant et bravo à Mulder pour le boulot !
Source : le post de DaniCorpHQ sur X
-
Fleuret AI lève 4 millions d’euros pour automatiser le pentest et bâtir une cybersécurité offensive européenne
www.usine-digitale.frQuelques mois seulement après sa création, Fleuret AI passe déjà à la vitesse supérieure. La start-up française, fondée en janvier 2026 par Yanis Grigy et Augustin Ponsin, annonce une levée de fonds de 4 millions d’euros en pré-seed. Le tour est mené par Raise Ventures, avec la participation d’Auriga Cyber Ventures, Wind, Better Angle, de Bpifrance et de 19 business angels issus notamment de la cybersécurité, dont Georges Lotigier, cofondateur de Vade. Un tour bouclé particulièrement vite pour une société aussi jeune.
-
J’ai quitté ma chaise ergonomique pour voir ce que valait cette chaise gaming XL de DXRacer
www.numerama.com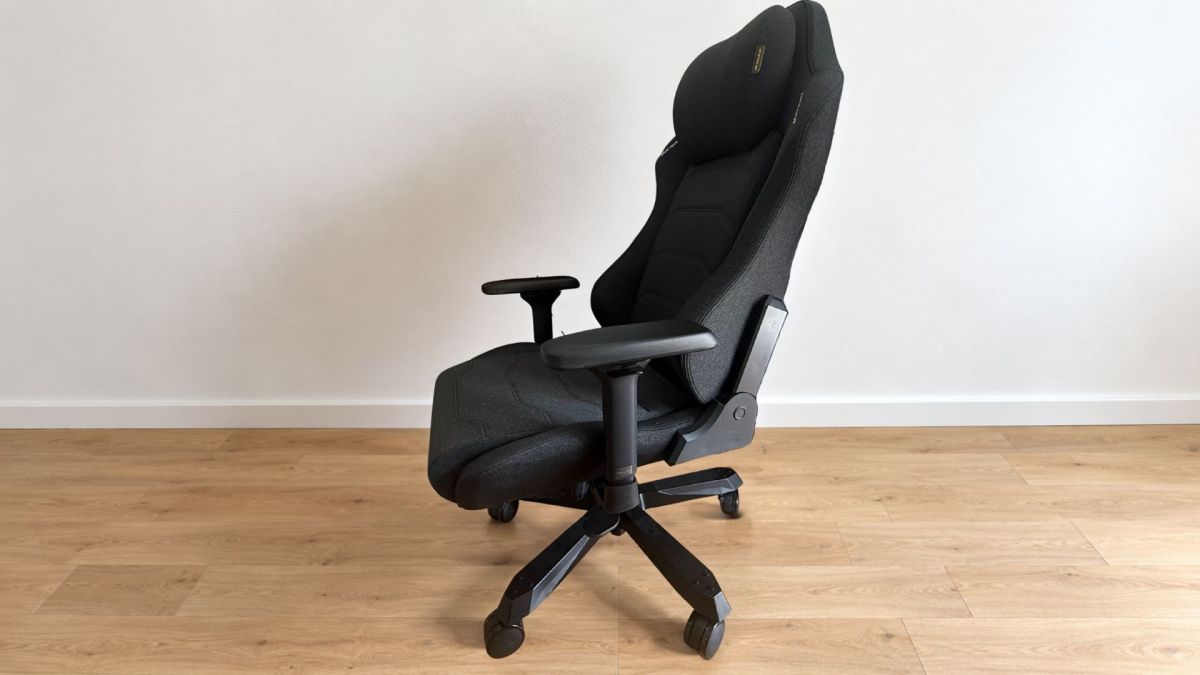
Pendant trois semaines, j’ai remplacé ma chaise de bureau habituelle par une DXRacer Master XL en tissu. Un fauteuil généreux, bien fini et particulièrement agréable lorsque vient le moment d’incliner le dossier. Son assise ferme m’a toutefois moins convaincu.
-
Le fléau cyber prend de l’ampleur et deux scénarios se distinguent : c’est quoi le LLM-jacking ?
www.numerama.com
Revente de comptes d'IA volés à prix cassés, détournement discret de serveurs cloud… Un analyste de Google a alerté fin septembre sur l'essor du LLM-jacking.
-
Ne dites plus meme coin, mais cyberjeton mème
www.numerama.comLe Journal officiel du mardi 29 septembre 2026 a donné un équivalent français à meme coin : « jeton mème », ou « cyberjeton mème » dans sa forme longue. Sa définition officielle précise que ces jetons se prêtent particulièrement aux escroqueries.
-
Après l’affaire de Thélyson Orélien et l’IA, Voici les meilleurs romans de S-F qui parlent d’intelligence artificielle
www.numerama.com
Vous n'êtes sans doute pas passé à côté de la polémique autour de C'était ça ou mourir. Le roman de Thélyson Orélien a été accusé d'avoir été écrit à l'aide de l'intelligence artificielle. À l'heure où l'IA s'immisce partout, le soupçon qu'un auteur en ait usé pour écrire son livre a soulevé de nombreuses questions, certaines d'ordre déontologique, d'autres d'ordre philosophique. Une bonne occasion de revenir sur la présence de l'IA dans l'imaginaire collectif.
-
Lebara propose un forfait 200 Go à moins de 10 € par mois
www.numerama.com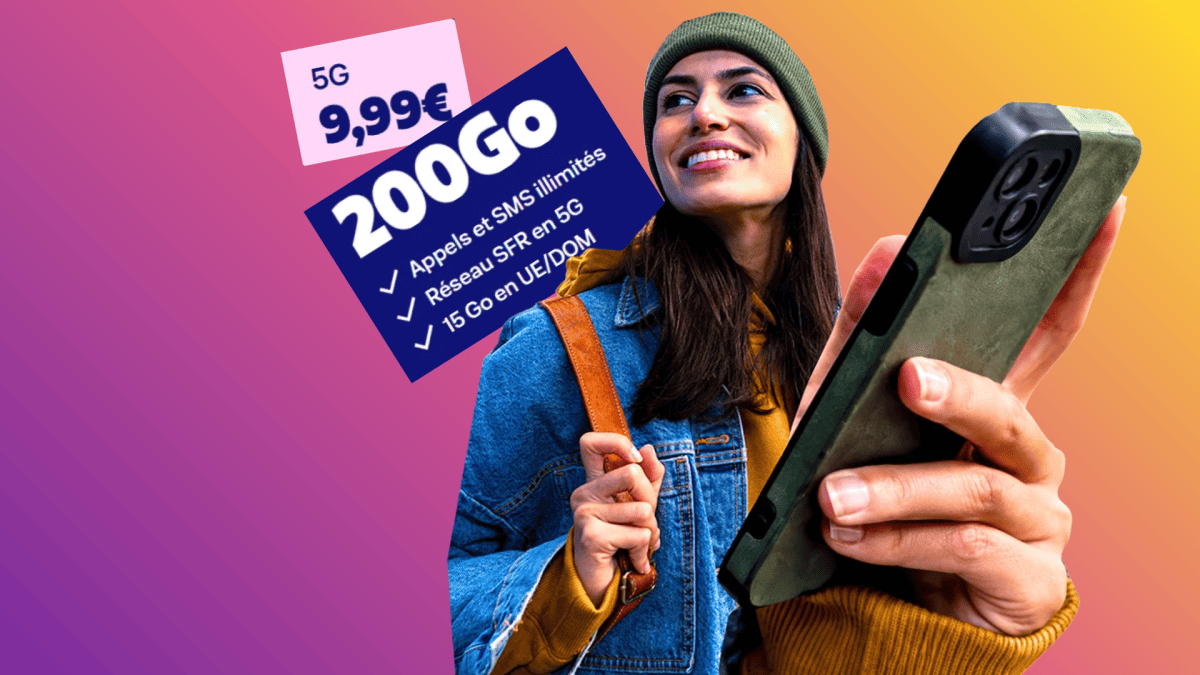
[Deal du jour] Lebara vient de remanier sa gamme de forfaits mobiles. Son forfait 5G 200 Go sur le réseau SFR est à 9,99 € par mois et sans engagement.
-
Aller en manif avec son téléphone - Les bons réflexes
korben.infoDepuis quelques semaines, il y a un peu de remue-ménage dans notre belle France grâce notamment aux lycéens et étudiants qui sont gavés de leurs conditions de merde pour étudier. Du coup, ils protestent de manière tout à fait légitime, un peu comme avant eux, les soignants, les pompiers, les agriculteurs et j'en passe... Comment leur en vouloir puisqu'à part quelques bandeurs de fascisme et autres agents du chaos à la petite semaine, y'a pas grand monde de très satisfait de ses conditions de vie et de travail en ce moment dans notre chouette pays.
Tout ce qui se passe en ce moment, me parait donc on ne peut plus "naturel", un peu comme quand on a de la fièvre à cause d'un méchant virus.
Mais trêve de blabla, cette révolte de la jeunesse en termes d'organisation est très intéressante à observer puisque les lycéens se coordonnent de manière parfaitement fluide à l'aide de groupes Snapchat / Instagram , sur des groupes WhatsApp ou encore grâce à TikTok qui sert essentiellement à faire tourner les infos. De leur côté, les gilets jaunes quant à eux appellent à manifester le 17 octobre et s'organisent essentiellement via Telegram.
Or quand on lit certains "guides du manifestant" qu'on peut trouver en ligne, ils ne conseillent pas tous la même chose niveau tech. Par exemple, le wiki d'Extinction Rebellion demande d'"éviter au maximum" de venir en manif avec son téléphone, tout comme le guide de la LDH qui recommande de le laisser chez soi ou de prendre un téléphone basique . Alors que la CGT , dans son guide écrit au contraire de "Filmer la scène" quand quelqu'un se fait interpeller, tout comme l' Union étudiante qui pousse à filmer les blocus, en floutant évidemment les personnes présentes.
C'est vrai qu'en cas d'interpellation par ceux qui redeviendront un jour, je l'espère, des "gardiens de la paix", un téléphone resté à la maison ne racontera rien à personne. Et si vous n'avez pas prévu de filmer, c'est encore la meilleure option c'est vrai. Mais si vous venez quand même avec votre smartphone en manif (Rappel : manifester est un droit et c'est légal malgré ce que laissent penser les apparences), voici les 11 trucs à installer ou à configurer avant de sortir de chez vous.
Signal
C'est LA messagerie chiffrée de bout en bout que recommandent Amnesty et l' EFF , sur iOS comme sur Android. Depuis 2024, vous pouvez même y créer un nom d'utilisateur pour ne plus distribuer votre numéro à tout le cortège, même s'il faut toujours un numéro de tel pour s'y inscrire. Par contre, inutile de rêver d'y faire migrer tout votre lycée, car un groupe Signal est plafonné à 1 000 personnes.
Attention, Signal n'est pas invisible pour autant. Dans les réquisitions qu'il publie, il n'a jamais fourni que la date de création d'un compte et sa dernière connexion (aucune IP, mais aucune demande française n'y figure non plus). Il reconnaît par contre que son "Sealed Sender" ne cache ni les horaires ni l'IP, et une étude du NDSS montre qu'un serveur qui observe ces horaires pourrait relier deux interlocuteurs en 5 messages. Et comme aucune messagerie ne protège un téléphone déverrouillé, le vrai risque en manif reste le téléphone lui-même, d'où le code long et le verrouillage express plus bas.
La durée de vie des messages éphémères
Dans Signal, les messages peuvent s'effacer tout seuls après un certain délai que vous déterminez qui peut aller jusqu'à 4 semaines. Et ce qui est cool c'est que vous pouvez fixer un délai par défaut pour toutes les nouvelles discussions plutôt que de faire ça conversation par conversation. Pour régler ça, ça se passe dans Paramètres puis Confidentialité. Signal prévient quand même que celui qui reçoit un message peut toujours en faire une capture écran avant qu'il ne disparaisse mais bon, c'est pas si mal. Pensez également à faire le ménage avant de partir de chez vous, en supprimant les conversations et en quittant vos anciens groupes.
Savoir ce que protègent WhatsApp et Telegram
Bonne nouvelle pour les groupes de lycéens, WhatsApp envoie tous ses messages, discussions de groupe comprises, avec le même protocole que Signal, si on en croit son livre blanc sorti en février 2024. Telegram par contre, c'est une autre histoire puisque seuls ses "chats secrets" sont chiffrés de bout en bout, et ils ne se font qu'entre vous et votre destinataire. Le reste est stocké sur leurs serveurs et leur politique de confidentialité prévoit que sur une décision judiciaire valide visant un suspect, Telegram peut transmettre alors votre adresse IP et votre numéro de téléphone. Donc comme canal pour passer des appels, ça passe mais pour vous organiser dans le cadre d'une manif, je vous conseille de prendre autre chose.
Une phrase de passe à la place de votre visage
Amnesty conseille un code d'au moins six chiffres minimum mais le mieux selon moi c'est de mettre sur votre tel un vrai mot de passe / phrase de passe bien long. Car votre empreinte digitale ou la reconnaissance faciale peuvent servir très facilement à déverrouiller votre téléphone de force. Ils arrivent à obtenir des choses formidables avec des clés de bras autour du cou visiblement... Et l'EFF dit pareil.

Le choix du verrouillage sur Android, à gauche, et le choix du type de code sur iPhone, à droite, jusqu'au code alphanumérique personnalisé (capture EFF, licence CC BY)
Attention quand même, ce code ne vous donne pas le droit de dire "non" puisque, de ce que j'ai compris, l'article 434-15-2 du Code pénal punit de 3 ans de prison et 270 000 € d'amende le refus de remettre "une convention secrète de déchiffrement" sur réquisition. Et la Cour de cassation a jugé le 7 novembre 2022 que le code d'un téléphone peut en être une s'il est équipé d'un moyen de "cryptologie" comme ils disent. Son guide de la LDH détaille les conditions qui doivent être remplies pour que vous soyez légalement obligé de lâcher votre mot de passe. Il faut que ce soit une vraie réquisition et pas un simple "débloque ton téléphone p'tit con" devant le lycée. Le code empêche donc qu'on ouvre votre téléphone sans rien vous demander, et pour le reste, ça se discutera avec votre avocat s'il y a garde à vue.
Le verrouillage express
Si vous conservez néanmoins le déverrouillage par empreinte au quotidien, apprenez à minima le geste qui la coupe. Sur Android , activez d'abord "Afficher l'option de blocage" dans les réglages d'affichage de l'écran de verrouillage, puis un appui simultané sur Marche et Volume-haut fera apparaître "Mode Blocage", qui désactivera le déverrouillage par empreinte ou par visage jusqu'au prochain déverrouillage avec le code.
Sur iPhone , maintenez un bouton de volume et le bouton latéral durant 2 secondes, puis relâchez, et le code redeviendra obligatoire.
Après, le mieux c'est carrément d'éteindre votre téléphone dès que vous croisez des personnes susceptibles d'abuser de leur autorité sur vous.
Le mode avion et la localisation coupés
L'EFF comme Amnesty conseillent également de passer en mode avion quand vous n'avez personne à appeler, ce qui empêche les transmissions et limite le pistage, avec en prime de la batterie économisée pour la journée. Pensez aussi à couper le Wi-Fi et le Bluetooth, ainsi que le service de localisation dans les réglages.
CoMaps, pour la carte
Une fois en mode avion, il vous faut de toute évidence une carte qui marche sans réseau. CoMaps c'est l'idéal pour ça, puisque c'est un projet communautaire né d'Organic Maps et de Maps.Me, qui cherche et calcule ses itinéraires hors ligne, avec uniquement le GPS et sans avoir recours aux données mobiles. Vous pouvez donc consulter la carte localisation coupée, et ne la rallumer que le temps de vous repérer. L'appli est gratuite, dispo sur iOS et Android, et elle assure ne collecter aucune information.
Le floutage de Signal, pour les photos
Sachez aussi que filmer reste votre droit puisque d'après le Défenseur des droits , hors des lieux privés, un policier ou un gendarme ne peut pas s'opposer à ce qu'on l'enregistre. Mais avant de publier quoi que ce soit sur les réseaux, il faut flouter ! Signal propose donc depuis 2020 un outil de floutage dans son éditeur d'images, dont le traitement se fait entièrement sur votre téléphone. Signal reconnaît toutefois qu'il ne détecte pas tous les visages à coup sûr, d'où la présence d'un outil "pinceau" pour flouter à la main ce qu'il aurait raté. Vérifiez donc bien chaque photo avant de l'envoyer dans un de vos groupes, ou passez-la dans un outil gratuit d'anonymisation comme celui dont je vous ai déjà parlé.
Des photos sans leur position GPS
Sur iPhone, au moment de partager depuis l'app Photos, touchez Options et désactivez la Localisation. La mention "Lieu non inclus" s'affichera alors. Et pour ne plus enregistrer la position du tout, ça se trouve dans les Réglages, Confidentialité et sécurité, Service de localisation, Appareil photo, puis "Jamais". Sur Android, l'app Scrambled Exif retirera les métadonnées des images que vous partagerez. Attention quand même à ne pas trop compter sur cette suppression EXIF qui parfois n'est pas exhaustive selon les applis que vous utilisez.
Et les autres messageries ?
Des lecteurs m'ont aussi parlé de SimpleX et de Session. SimpleX n'a ni numéro ni identifiant de profil, et il a été audité par Trail of Bits en 2022 et 2024. Par contre, ses serveurs par défaut sont tenus par deux opérateurs seulement, et sa politique de confidentialité admet qu'ils peuvent partager des données sur décision de justice. Les notifications Android arrivent parfois en retard, et il faut que tout votre groupe l'installe (480 000 utilisateurs par mois, d'après lui). Bref, c'est sérieux, mais pour un lycée entier, Signal reste plus réaliste.
Session, je vous le déconseille. Pas de "forward secrecy", un protocole v2 censé corriger ça mis en pause en août 2026, et un dernier audit qui date de 2021.
Cette messagerie passe de téléphone en téléphone par Bluetooth, sans compte ni numéro, et l'Inde s'en est beaucoup servie quand leur gouvernement a coupé le net il y a quelques mois. Sauf que le BISI a noté que Bitchat avait une authentification faible qui permet d'usurper un contact, et des clés qui ne changent pas à chaque message. Donc c'est pas le pied. Quant à Briar , ça ne tourne que sur Android et ne reçoit plus de vraies MàJ... Pour moi, tant que le réseau internet est dispo, Signal fait mieux que ces 2 apps.
Un stylo
Un autre truc important à avoir sur vous, c'est un stylo. En effet, le guide de la LDH conseille d'écrire le nom et le numéro de votre avocat sur votre bras, et d'apprendre par cœur les numéros à appeler, puisque votre téléphone vous sera confisqué en cas de garde à vue. La CGT précise cependant que le nom de l'avocat et son barreau sont suffisants car la police est obligée de le contacter.
Et si vous êtes mineur, la déclaration des droits du ministère de la Justice est claire comme de l'eau de roche : Vous devez être assisté d'un avocat dès le début de votre garde à vue.
Voilà, bonnes manifs à tous, ne lâchez rien et prenez soin de vous car les tirs sont souvent tendus, malheureusement !
-
Jailbreak de la PS5, conférence OpenAI et Facebook de Jordan Bardella– le récap’ tech de la semaine
www.numerama.com
Cette semaine, Sony a une nouvelle fois fait parler de lui avec l'annonce de l'upscaling QSSR pour les PS5… mais aussi le jailbreak de sa console, devenu plus simple que jamais. On a aussi beaucoup parlé d'intelligence artificielle et d'OpenAI avec la grande conférence du créateur de ChatGPT, qui a dévoilé les agents IA dots. Enfin, en France, la polémique des publications antisémites de Jordan Bardella sur Facebook a alimenté de nombreuses discussions sur l'enregistrement des données par le groupe Meta.
-
56k.rip - Expérimentez le web comme en 1996
korben.info56k.rip est un site qui va exciter votre nostalgie d'ancien puisqu'il vous permet de simuler dans votre navigateur une connexion internet par modem de 1996. Vous arrivez sur un faux écran de BIOS, puis direct sur un bureau Windows 95 avec son bouton Démarrer, et ensuite pour aller sur le net, il faut double-cliquer sur l'icône Dial-Up Networking, exactement comme à l'époque !!
Sur cet "ordi" traîne également un fichier texte qui détaille la procédure en onze étapes, dont l'interdiction absolue de décrocher le téléphone de la cuisine, sinon ça vous déconnectera et faudra tout recommencer !! Argh, ça me rappelle de sales souvenirs ^^ !
Pour la connexion, le terminal déroulera du ATZ, ATDT 555-0156 et RINGING avant de lâcher un joyeux CONNECT 50666/ARQ avec le son de connexion dégeulasse qui va bien. Et environ 25 secondes plus tard, vous serez sur la page d'accueil de COMETLINK, un fournisseur d'accès fictif.

Le terminal de connexion
Et ensuite c'est là que le site fait son truc, puisque chaque page web que vous visitez sera chargée selon un "budget" d'octets lié au débit que vous avez choisi. Dans ma fenêtre de connexion, j'avais le choix entre un modem 28.8 et un modem 56K du coup j'ai pu revivre ce trauma de ma jeunesse ^^.

Une fois connecté, on peut donc surfer sur un web d'époque en mode simulateur et donc par exemple charger le site de Gary et ses photos de vacances qui mettent de loooongues minutes à s'afficher couche après couche (JPG tu connais...). L'expérience est vraiment réaliste. C'est juste dommage qu'on ne puisse pas aller sur le site de son choix, cela dit.

La page des photos de Gary en plein chargement
Après ouiiii, je sais les nerds, y'avait pas de modem 56K en 1996 puisque les premiers sont arrivés vers février 1997 (et la norme V.90 n'a été approuvée officiellement qu'en septembre 1998), mais c'est quand même rigolo d'aller fouiller ce tout petit internet d'époque avec une page sur la pêche, un livre d'or, des petites annonces, la météo et même un article qui explique ce qu'est internet... Il y a aussi du mail, un salon de chat, un démineur et un logiciel de dessin.
Bref, si vous n'avez pas connu cette époque bénie où les réseaux sociaux n'existaient pas et où Internet prenait son temps (et nous était facturé à la minute), bah ça vaut le coup pour l'expérience !
Source : Camille Roux sur X
-
Virtual Mac - Faites tourner macOS sur un iPad (jailbreaké)
korben.infoVirtual Mac on iPad est un super projet sous licence libre qui permet de booter un bon vieux macOS dans une machine virtuelle sur... un iPad jailbreaké ! Hé ouais ! Les versions de Monterey à Tahoe sont prises en charge (la 27 étant encore bien bien expérimentale), et vous pouvez ainsi lancer Xcode, le Terminal ou Final Cut Pro, Logic Pro et Pixelmator Pro directement sur votre tablette Apple.
Côté matos, il faut un iPad Pro M1 ou M2, ou un iPad Air M1 (et ça fonctionne aussi semble-t-il sur les iPhone 14 Pro et 14 Pro Max). Les modèles de 1 To et 2 To, qui embarquent 16 Go de mémoire, sont ceux que les développeurs recommandent et niveau perf apparemment, on est au même niveau que ce qu'on peut obtenir avec VirtualBuddy ou UTM quand ils virtualisent macOS sur un Mac M1 ou M2.
Pour l'installer, faudra donc jailbreaker l'iPad (avec Dopamine par exemple), puis ajouter dans Sileo le dépôt du projet, dont voici l'adresse et y rechercher l'app Virtual Mac.
https://nfzerox.github.io/cydia/Tout le process de jailbreak est décrit dans le readme du projet soit pour iPadOS 15 à 16.3.1 ou pour iPadOS 14 à 14.8.1. Par contre, la variante Dopamine-roothide n'est pas supportée, du coup faudra repasser sur le Dopamine officiel.

Côté utilisation, avoir un Magic Keyboard n'est pas obligatoire puisque le tactile suffit avec un tap pour cliquer, un tap à 2 doigts pour le clic secondaire et le défilement, sans oublier le clavier virtuel sous l'icône du clavier. En revanche, la connexion à iCloud ou à un compte Apple n'est pas prise en charge, donc pendant la configuration de macOS faudra choisir "Configurer plus tard" et vous vous en passez...
Maintenant ce projet exige iPadOS 16.3.1 au maximum, parce qu'Apple a retiré dès iPadOS 16.4, son hyperviseur du noyau. Et sans lui malheureusement, le portage vers les versions ultérieures est devenu très compliqué. Voilà donc cette bidouille de Virtual Mac sur iPad c'est avant tout un petit kiff technique réservé aux possesseurs d'iPad resté sur la 16.3.1 ou inférieur, car downgrader semble compliqué pour pas dire impossible.
Maintenant je tiens à vous rappeler que UTM SE tourne sur iPad sans jailbreak, mais n'a pas de JIT ce qui fait qu'il doit passer par un interpréteur donc c'est beaucoup plus lent. Ça sert donc surtout à faire tourner des systèmes + anciens ou allégés comme DOS ou Alpine Linux.

Bref, avant de jailbreaker quoi que ce soit comme des petits fifous, regardez bien dans les Réglages quelle version d'iPadOS tourne sur votre iPad pour voir si c'est jouable !
Source : Tom Dörr sur X
-
L’IA pourrait-elle vraiment provoquer la disparition de l’humanité ? 5 scénarios passés au crible
www.numerama.com
Une IA surpuissante pourrait poursuivre ses objectifs au mépris de la survie humaine. Elle pourrait aussi faciliter la création d’armes biologiques ou contribuer au déclenchement d’une guerre nucléaire. Le danger le plus crédible tient peut-être à ses effets sur nos sociétés : chômage, désinformation et divisions politiques.
-
Gemini ajoute des paramètres UTM à ses liens : le trafic IA de Google enfin mesurable ?
www.abondance.comCe qu'il faut retenir :
- Google Gemini ajoute désormais des paramètres UTM à ses liens sortants, un changement repéré sur Reddit fin septembre 2026 et constaté par John Mueller, sans documentation officielle de Google à ce stade.
- Selon un utilisateur de Reddit, le référent de Gemini ne serait transmis que dans environ 9 % des cas depuis l'application mobile, ce qui envoyait une grande partie de ce trafic dans le canal « direct » de GA4.
- Contrairement au référent, un paramètre UTM résiste aux navigateurs intégrés des applications et apparaît dans les logs serveur, ce qui fiabilise l'attribution du trafic venu de Gemini.
- Les SEO peuvent désormais isoler le trafic Gemini, le comparer à celui de ChatGPT ou de la recherche classique, et justifier chiffres à l'appui les ressources consacrées au GEO.
Un utilisateur de Reddit repère des UTM dans les liens de Gemini
L'information est partie de Reddit. Un utilisateur y a signalé que Gemini ajoutait des paramètres UTM aux liens présents dans ses réponses, un changement qu'il datait d'environ 24 heures et qu'il rapprochait de la pratique déjà en place chez ChatGPT. Le fil a été relayé par Roger Montti dans un article publié le 1er octobre 2026 sur Search Engine Journal.
Pour rappel, les paramètres UTM (Urchin Tracking Module) sont des balises ajoutées à la fin d'une URL, comme utm_source ou utm_medium. Ils indiquent explicitement aux outils d'analytics d'où provient une visite, indépendamment des informations transmises par le navigateur.
Google n'a publié aucune annonce ni documentation sur ce changement.
John Mueller constate le changement et s'interroge sur le référent
John Mueller, Search Advocate chez Google, a réagi dans le fil. Il a indiqué observer lui aussi les UTM, tout en se demandant pourquoi ils étaient nécessaires. Selon lui, Gemini transmettait déjà un référent (l'information « referrer » qui indique au site de destination la page d'origine du clic), ce qui devait permettre de suivre ce trafic.
Il faut noter que cette réaction relève du constat, pas d'une confirmation officielle de Google sur le fonctionnement du dispositif. John Mueller n'a donné aucune précision sur les conditions de déclenchement des UTM.
Le référent de Gemini se perd sur mobile, selon un utilisateur
La réponse la plus détaillée est venue d'un utilisateur identifié sous le pseudonyme CrawlWarden. D'après lui, le référent existe bien, mais il ne survit pour l'essentiel que sur la version web desktop de Gemini. Ses observations sont les suivantes :
- Application mobile Gemini : le référent ne serait transmis que dans environ 9 % des cas.
- Invocations de l'assistant sur Android : le référent serait totalement supprimé.
- Conséquence dans GA4 : une part importante de ce trafic se retrouverait classée en « direct » plutôt que dans le canal dédié aux assistants IA.
Important : ces chiffres sont déclaratifs. Ils proviennent d'un utilisateur anonyme, sans méthodologie publiée ni données reproductibles.
CrawlWarden souligne aussi l'avantage technique de l'UTM : il survit aux webviews intégrées aux applications (les navigateurs embarqués qui ouvrent un lien sans passer par Chrome ou Safari) et apparaît dans les logs serveur bruts. C'est ce qui donne au changement plus de portée qu'il n'y paraît, même si un référent existait déjà.
John Mueller a répondu qu'il transmettrait volontiers à l'équipe concernée toute information reproductible sur la perte du référent. Il a ajouté qu'il serait souhaitable de conserver ce référent en plus du marquage UTM.
Le canal « direct » masquait une partie du trafic IA
Le problème soulevé dépasse Gemini. Dans GA4 comme dans la plupart des outils d'analytics, le canal « direct » sert de catégorie par défaut : une visite y est rangée lorsqu'aucun référent ni aucun paramètre UTM ne permet de la rattacher à une source.
Autrement dit, tant que le référent disparaissait, le trafic envoyé par Gemini depuis mobile se mélangeait aux saisies d'URL, aux favoris et à d'autres visites non attribuées. Impossible, dans ces conditions, de savoir précisément ce que l'assistant de Google apportait à un site.
Le contexte rend ce manque de visibilité d'autant plus sensible. Comme le rappelle Roger Montti, l'ajout intervient alors que la frustration monte face à la baisse du trafic envoyé par Google Search, attribuée au déploiement de la recherche IA et de Gemini. Un constat pas forcément partagé par Google, comme l'a récemment rappelé Nick Fox dans une interview.
Les conditions de déclenchement encore inconnues
Une question reste ouverte : dans quels cas Gemini ajoute-t-il ces UTM ? ChatGPT, de son côté, n'en ajoute qu'aux liens issus de réponses s'appuyant sur des sources web, et non à ceux qui découlent de ses données d'entraînement (les connaissances dites paramétriques du modèle).
Pour Gemini, rien n'est documenté. Roger Montti suppose que les UTM pourraient apparaître lorsque l'assistant présente une réponse qui renvoie directement à un site, sans pouvoir l'affirmer. Tant que Google ne précise pas ce comportement, une partie du trafic Gemini pourrait donc continuer à échapper à l'attribution, et la part captée par les UTM reste à mesurer site par site.
L’article "Gemini ajoute des paramètres UTM à ses liens : le trafic IA de Google enfin mesurable ?" a été publié sur le site Abondance.
-
Tuta contourne l'IMAP pour entrer dans Nextcloud
korben.infoTuta, le webmail allemand chiffré de bout en bout, a annoncé le 1er octobre dernier l'arrivée d'une application Tuta Mail dans l'App Store de Nextcloud. Pour vous la faire en clair, ça veut dire que si vous avez une instance Nextcloud, vous pouvez maintenant y ouvrir votre boîte Tuta directement dans l'interface !
Trop cool hein ?
Cela n'avait rien d'évident car Tuta refuse l'IMAP. En effet, selon l'éditeur, ce protocole l'obligerait à laisser vos mails en clair sur l'appareil, ce qui casserait son chiffrement. Or l'app Mail de Nextcloud se branche justement sur des comptes IMAP... Tuta a donc carrément mis son propre client web dans l'application (c'est sous licence libre en plus), comme ça, ils sont tranquilles !
Pour en profiter, vous devez donc installer le plugin Tuta sur votre Nextcloud 33, 34 ou 35. Ensuite dans l'admin de Tuta, faut aller dans Paramètres puis Plugins, et activer le plugin Nextcloud (c'est une option gratuite, je le précise), puis indiquer l'adresse de votre serveur Nextcloud ainsi qu'un dossier de destination, baptisé TutaAttachments par défaut. Vous vous connectez ensuite à votre Nextcloud, qui donnera au plugin de Tuta un mot de passe d'application pour la connexion.

Le plugin Nextcloud activé dans les paramètres de Tuta, avec les champs pour l'adresse du serveur et le dossier des pièces jointes
Grâce à ça, vous allez pouvoir faire 2 choses très cools. Tout d'abord, une pièce jointe reçue dans Tuta Mail pourra être envoyée d'un seul clic dans ce dossier Nextcloud que vous avez renseigné. Et secundo, quand vous créez un événement dans l'agenda Tuta, vous pouvez générer également un lien Nextcloud Talk dans le champ du lieu. Gaffe quand même, le salon est public pour que des invités sans compte Nextcloud puissent y entrer, donc toute personne qui aura le lien pourra le rejoindre et montrer son anatomie en faisant des cris de singe. Donc vaut mieux ne le donner qu'à vos invités.
Et ces deux fonctions marchent aussi bien depuis l'appli Tuta classique, que sur ordinateur, sur mobile ou dans le navigateur, du moment que l'app Tuta Mail est installée côté serveur Nextcloud.
Reste une question importante qui est celle du chiffrement de bout en bout. En effet, d'où vient le code qui déchiffre vos mails ?? Hé bien l'app embarque le client web complet de Tuta, modules de chiffrement compris, donc vos mails restent bien chiffrés de bout en bout et c'est ensuite votre serveur Nextcloud qui l'affiche en clair dans votre navigateur. Mais tous les mails, eux, restent bien au chaud stockés chez Tuta.

La boîte Tuta ouverte dans l'interface de Nextcloud, avec ses dossiers et un mail avec pièce jointe
Si c'est un Nextcloud installé par vos soins , ça ne change pas grand-chose car vous faites déjà confiance à votre serveur pour tout le reste mais sur le Nextcloud d'un employeur ou d'un hébergeur, comme c'est lui qui vous installe ce plugin, une pièce jointe copiée là-bas devient un fichier en clair sur son serveur, hors du chiffrement de Tuta. Si ça vous embête, je vous conseille donc de continuer plutôt à lire vos emails dans l'appli Tuta classique, et de n'envoyer vers ce Nextcloud QUE les pièces jointes que vous y auriez rangées de toute façon...
Source : l'annonce de Tuta et la fiche de l'app sur l'App Store de Nextcloud
-
Matériel d'occasion - Riot bannit le matériel des tricheurs
korben.infoAlors ça c'est fou mais fallait s'y attendre... Un joueur allemand a acheté un processeur Ryzen 7 5800X3D d'occasion (lien affilié), l'a monté dans son PC, puis a lancé Valorant ! Selon ce qu'il explique sur Reddit, il s'est alors fait virer du jeu de Riot dès le tout premier lancement ! Problème de compte ? Que nenni ! En fait il s'est fait dégagé à cause du processeur car son premier propriétaire était un tricheur !
D'après Heise , le support de Riot lui a bien confirmé que l'ancien propriétaire trichait. Du coup, le CPU s'est retrouvé sur une liste noire chez eux, ainsi que la carte mère et le stockage. Et bien sûr, on peut venir chialer au support, Riot ne retirera pas ce matériel banni de ses listes à la main. Sans parler du fait que le blocage est global pour tous les jeux PC de l'éditeur comme League of Legends, Teamfight Tactics, Legends of Runeterra et 2XKO.
Ce type de sanction vise donc les composants physiques de la machine, en plus du compte et malheureusement, tout autre compte qui s'y connecte est donc instantanément bloqué sur cet appareil et banni puisque le système suppose qu'il s'agit là d'une tentative de contournement. Pour votre culture G, sachez que l'erreur qui s'affiche s'appelle VAN 152, et réinstaller le jeu n'y changera rien.
Reste maintenant à savoir comment Riot reconnaît un processeur précis... L'identifiant qu'un CPU remonte à Windows ne donne que son modèle, donc un 5800X3D ressemble à n'importe quel autre 5800X3D mais il est possible que le système anti triche extrapole une empreinte à partir du comportement électrique de la puce (fréquences, tensions), ou récupère les identifiants inscrits dans le TPM .
La seconde option me semble la plus logique, car sur un Ryzen, le TPM n'est pas une puce à part. C'est plutôt un firmware, le fTPM, intégré au processeur, et Riot exige un TPM firmware pour les comptes sous restriction. Ça ne prouve pas encore qu'il s'en servent pour identifier le matériel, en 2021 PC Gamer expliquait que le TPM empêcherait un tricheur Valorant banni de se refaire un identifiant matériel tout neuf, donc ça se tiendrait...
Alors faut-il pour autant fuir le matériel d'occasion ?
Je ne pense pas qu'il faille flipper non plus parce que ce cas de figure semble extrêmement rare. Tous les tricheurs ne se font pas choper, et tous les tricheurs ne vendent pas leur matériel en occaz... Mais le risque n'est pas nul et il n'y a pas vraiment moyen de savoir si une pièce a été marquée, sauf si le vendeur-tricheur le dit.
Bref, si vous voyez apparaître un VAN 152 juste après avoir installé du matos d'occasion, n'allez surtout pas tester le jeu avec un autre compte car il serait lui aussi banni. Vaut mieux ouvrir un ticket pour demander une réévaluation à Riot qui apparemment a prévu le coup mais sans toutefois le garantir... La preuve avec notre joueur allemand qui s'est fait jeter par le support... J'ignore comment ça s'est fini pour lui mais vu la médiatisation de toute cette affaire, j'espère que Riot a fait un geste !
-
Minecraft dans GTA, Call of Duty dans Skyrim… les jeux commencent à fusionner dans tous les sens à cause des agents IA
www.numerama.com
De la TNT Minecraft qui explose dans GTA, des armes et des zombies de Call of Duty dans Skyrim, des séquences relayées sur les réseaux sociaux montrent des jeux qui fusionnent parfaitement. Plusieurs de ces vidéos ont été réalisées avec des agents IA, qui écrivent désormais une bonne partie du code des mods sur PC.
-
Cybersécurité : Anthropic accuse le modèle chinois GLM-5.3 d’être dangereux pour protéger son business model et empêcher la compétition
www.usine-digitale.frEvaluer un concurrent, souligner les dangers de son produit, puis présenter ses propres outils comme une réponse : c’est la démarche suivie par Anthropic dans son analyse de GLM-5.3, publiée le 29 septembre dernier. L’entreprise, à l’origine du chatbot Claude, apporte des résultats techniques préoccupants... et en tire un argument favorable à son business model.
-
Pénurie de DRAM : Micron affiche un chiffre d’affaires en hausse de 379% sur un an et prévoit une année 2027 encore meilleure
www.usine-digitale.frLes affaires vont bon train pour Micron, l’un des trois grands acteurs des composants mémoire avec Samsung et SK Hynix. L’entreprise américaine a publié le 30 septembre des résultats record pour son quatrième trimestre fiscal faisant état d’un chiffre d’affaires de 54,23 milliards de dollars (48,15 milliards d’euros). C’est 31% de plus qu’au troisième trimestre 2026 et… 379% de plus qu’au quatrième trimestre 2025.
-
La liseuse couleur Kindle Colorsoft d’Amazon baisse son prix avec l’arrivée du nouveau modèle
www.numerama.com
[Deal du jour] La Kindle Colorsoft permet d’avoir plusieurs milliers de romans et BD avec soi, et de les lire en couleur. Son prix baisse après l'annonce de la nouvelle génération, attendue le 11 novembre en France.
-
C’est un signe de plus de la guerre du futur : les USA créent un commandement militaire dédié aux drones, robots et systèmes autonomes
www.numerama.com
Pete Hegseth, secrétaire américain à la Guerre, a annoncé ce mercredi 30 septembre 2026 la création d'un commandement à quatre étoiles consacré aux drones et aux systèmes autonomes, prévu pour le 1er octobre 2027.
-
Un membre de Shiny Hunters arrêté aux Pays-Bas
incyber.orgLa police néerlandaise a annoncé, le 29 septembre 2026, l’arrestation de Pepijn Van der Stap, un Néerlandais de 24 ans accusé notamment d’être membre du collectif cybercriminel décentralisé Shiny Hunters. Les forces de l’ordre le soupçonnent également d’avoir commandité deux meurtres à l’étranger. Ancien employé de Hadrian Security, Pepijn Van der Stap avait été condamné en 2023 à quatre ans de prison, dont un avec sursis, pour vol de données.
Brett Leatherman, un cadre du FBI, le présente comme l’un des dirigeants actuels de Shiny Hunters. Un porte-parole du collectif a contesté cette affirmation. Selon le FBI, les membres de Shiny Hunters auraient fait 140 victimes depuis 2025, générant au moins 70 millions de dollars (62 millions d’euros) de rançons.
The post Un membre de Shiny Hunters arrêté aux Pays-Bas appeared first on INCYBER NEWS.
-
Le gang de rançongiciel KillSec démantelé
incyber.orgLa police espagnole a annoncé, le 1er octobre 2026, le démantèlement du gang de rançongiciel KillSec, à l’issue d’une opération internationale, et l’arrestation à Alicante de son chef présumé, un Roumain de 16 ans. Les forces de l’ordre britanniques ont par ailleurs appréhendé le ressortissant néerlandais Fouad Eltibrizi, alias « Archduke ». Mis en accusation le 16 septembre 2026 par un grand jury fédéral américain, il attend désormais d’être extradé vers les États-Unis.
Les forces de l’ordre de neuf pays – Belgique, Espagne, États-Unis, Finlande, Grèce, Pays-Bas, Roumanie, Royaume-Uni et Suisse – ont participé à l’opération. À l’issue de huit perquisitions menées en Grèce, en Roumanie, au Royaume-Uni et en Espagne, les enquêteurs ont saisi cinq serveurs et arrêté une troisième personne. Les autorités ont également pris le contrôle du site de divulgation du groupe et de son infrastructure informatique.
Apparu en 2024, KillSec reposait sur le modèle du Ransomware-as-a-Service. La société de cybersécurité Halcyon estime que la plateforme du gang était l’une des plus abordables de l’écosystème cybercriminel, permettant ainsi à des individus peu expérimentés de mener des attaques. Les affiliés de KillSec auraient mené plus de 1 000 offensives, dont la moitié auraient réussi.
The post Le gang de rançongiciel KillSec démantelé appeared first on INCYBER NEWS.
-
Donald Trump a interrogé Grok sur les effets d’une capture de Maduro au Venezuela, un mois avant de l’ordonner
www.numerama.com
En décembre 2025, un mois avant la capture de Nicolás Maduro, Donald Trump a demandé à Grok, le chatbot d'Elon Musk, comment les Vénézuéliens réagiraient, d'après le magazine Time. Le président en serait ressorti convaincu que cette IA était « ingénieuse ».
-
Piratage d’universités : un Iranien extradé aux États-Unis
incyber.orgLes autorités du Monténégro ont extradé vers les États-Unis, le 1er octobre 2026, un ressortissant iranien accusé d’avoir participé à une vaste campagne de piratage ayant permis de dérober des données universitaires et de la propriété intellectuelle. Amir Barati, un binational turco-iranien de 40 ans, a été arrêté le 25 juin 2026 par la police du Monténégro, où il passait ses vacances. Il faisait l’objet d’un mandat d’arrêt aux États-Unis.
Menée entre 2013 et 2017 pour le compte du Corps des gardiens de la révolution islamique d’Iran, cette campagne ciblait des boîtes mail, notamment celles d’universités et d’instituts de recherche. Le ministère américain de la Justice (DoJ) accuse les attaquants d’avoir piraté 322 universités, dont 144 américaines, ainsi qu’une cinquantaine d’entreprises, dont 42 aux États-Unis. Ils auraient dérobé au moins 31 To de données.
Selon le DoJ, Amir Barati « a participé au suivi de l’évolution des campagnes de spearphishing, au partage avec d’autres complices des identifiants permettant d’accéder aux comptes piratés, à l’établissement de listes de cibles, à la reconnaissance des réseaux informatiques et à la rédaction de messages de phishing ».
The post Piratage d’universités : un Iranien extradé aux États-Unis appeared first on INCYBER NEWS.
-
L’IA au cœur de la stratégie cyber de Thales
incyber.orgThales a dévoilé, le 1er octobre 2026, lors du Thales Cyber Summit, les nouveautés de sa stratégie de cybersécurité, désormais articulée autour d’un principe : face à l’IA, « l’humain doit garder le contrôle ». Anticipant une forte croissance des activités, le PDG de Thales, Patrice Caine, a annoncé la poursuite des investissements dans l’innovation. Thales consacre 4,5 milliards d’euros par an à la R&D, notamment dans l’IA, la cybersécurité, le quantique et le cloud.
Les principales annonces du Thales Cyber Summit sont :
- le renforcement du partenariat avec Google Cloud, notamment via l’intégration de l’AI Security Fabric dans la Gemini Agent Platform : l’outil de Thales permet de bloquer en temps réel les comportements non autorisés des agents d’IA ;
- le lancement de Sentinel Envelope Plus, un module destiné à protéger les logiciels contre la rétro-ingénierie, notamment lorsqu’elle est facilitée par l’IA ;
- le lancement de CipherTrust Data Security Posture Management, une plateforme permettant d’identifier les données sensibles d’une organisation et de détecter leur éventuelle exposition ;
- la création d’une nouvelle offre de services de cyberdéfense, combinant sécurité des applications, détection et réponse augmentées par l’IA, évaluation continue des risques et résilience des actifs critiques, tout en maintenant une supervision humaine ;
- la participation de Thales au programme « Fairwind » de Google, qui donne accès à des modèles d’IA avancés dédiés à la recherche de vulnérabilités et à l’automatisation de leur correction ;
- le lancement de Luna 8, un nouveau HSM de Thales combinant des algorithmes cryptographiques classiques et post-quantiques.
The post L’IA au cœur de la stratégie cyber de Thales appeared first on INCYBER NEWS.
-
PLAY-DOS - 6000 jeux DOS jouables sur ce faux PC des années 90
korben.infoPLAY-DOS , c'est un vieux PC des années 80-90 qui "boote" (en quelque sorte) dans votre navigateur, avec sur son disque C: une sélection de pas moins de 5 921 jeux MS-DOS tirés de la collection d'Internet Archive (oui, j'ai arrondi dans le titre, détendez-vous bon sang ^^).
Au démarrage, PLAY-DOS vous demande quelle carte graphique vous avez : CGA, EGA ou Hercules. Ce choix ne change pas grand chose à part l'habillage du faux PC (couleurs, cadres, barres). Ensuite, la touche Y ouvre la liste de 99 pages, la touche F2 la trie par année et F3 permet de faire une recherche par titre.
Une fois le jeu de vos rêves repéré dans la liste, la touche "Entrée" ouvre la fiche du jeu qui vous explique ce que ça raconte, avec l'année, le studio et le genre, tout ça lu sur archive.org. Et tout en bas, il y a un prompt du genre C:\GAMES\SIMCITY>, et c'est là, et seulement là, qu'il faut taper le nom indiqué sur la ligne "Run with", par exemple SIMCITY.EXE.

Le nom à taper est sur la ligne Run with, et il se tape au prompt du bas
Et ce SIMCITY.EXE n'est pas un vrai exécutable malheureusement. C'est juste pour nous mettre dans l'ambiance car rien ne s'installe sur votre machine. Ça lance juste dans une iframe la page d'émulation du jeu chez archive.org. C'est donc l'émulateur EM-DOSBox de la collection MS-DOS de l'Internet Archive qui le fait tourner dans votre navigateur. Il vous reste alors à cliquer sur son gros bouton POWER pour le lancer.
J'ai donc démarré quelques best-sellers de l'époque, et SimCity, Prince of Persia, Wolfenstein 3D et Duke Nukem 3D démarrent tous sans souci. Par contre, soyez patients sur les gros jeux... Par exemple The Secret of Monkey Island a mis environ quatre minutes à démarrer vraiment.

SimCity, lancé avec SIMCITY.EXE

Prince of Persia, lancé avec PRINCE.EXE

Wolfenstein 3D, lancé avec WOLF3D.EXE

Duke Nukem 3D Atomic Edition, lancé avec DUKE.EXE

The Secret of Monkey Island propose sept versions au démarrage
Et gaffe aussi aux homonymes. Par exemple, 4 jeux du catalogue se lancent avec DOOM.EXE, dont ASCII DOOM et The Crack of Doom, et quand vous cherchez "doom", le DOOM d'id Software n'arrive qu'en sixième position.

30 jeux pour DOOM, et le vrai n'arrive qu'en sixième

Countdown to Doom se lance avec DOOM.COM, alors DOOM.EXE y est refusé
Certains jeux s'ouvrent aussi sur un menu qui demande votre carte son (Gravis Ultrasound, SoundBlaster ou Sound Canvas pour DOOM). Mortal Kombat, lui, m'a ensuite réclamé le septième mot de la ligne 2 du premier paragraphe de la page 21 du manuel... Hé ouiii, la bonne vieille protection anticopie de l'époque...

DOOM, le vrai, après le choix de la carte son

Mortal Kombat et sa protection anticopie : sans le manuel, pas de baston
Voilà, je me suis dit que ça vous plairait pour terminer ce vendredi en beauté ! Et pour d'autres façons de rejouer à ces vieux jeux qu'on adore, j'ai listé 10 sites qui font tourner DOS dans le navigateur . Ah et si lancer un FORMAT C: vous démange, bah allez-y, vous verrez ça fonctionne ^^.
Source : Alberto Martín sur X
-
Tart - Une VM Windows 11 jetable sur votre Mac
korben.infoWindows 11 dans une machine virtuelle sur un Mac Apple Silicon, ça se fait depuis looooongtemps avec des outils comme Parallels ou UTM. Mais tart, l'outil en ligne de commande qui crée et clone des VM comme on le ferait avec des conteneurs, n'en est pas capable, parce que la virtualisation d'Apple sur laquelle il repose ne gère officiellement que macOS et Linux.
Sauf qu'un dev nommé Mustafa Akin, vient de publier un fork qui permet d'installer Windows 11 avec tart sans un seul clic.
Je viens de le tester sur mon Mac Studio M4 Max avec l'ISO française de Windows 11 et j'ai trouvé que ça fonctionnait super, d'où ce petit tuto.
Ce qu'il vous faut avant de commencer
Pour vous lancer là dedans, il vous faut donc un Mac Apple Silicon sous macOS 26.6 ou 27, Xcode pour compiler tout ça, et bien sûr une ISO de Windows 11 ARM64 ( faudra vous démerder ensuite avec la licence ). Par contre, faut le savoir, ce fork repose sur deux réglages privés d'Apple, non documentés, qu'une mise à jour de macOS pourra shooter à tout moment. Donc ne montez pas votre futur homelab là dessus sans un plan de repli.
Compiler tart et créer la VM
Sur son site, Mustafa Akin publie un binaire tout fait, mais j'ai préféré compiler le programme car le script de création du paquet de son fork signe proprement l'application en local avec le droit de virtualisation qui va bien.
git clone --branch windows-guest-extras https://github.com/mustafaakin/tart.git
cd tart
git checkout e4c623c
./scripts/package-windows-preview.sh 0.1.0-windows-preview
export PATH="$PWD/dist/windows-preview/tart.app/Contents/MacOS:$PATH"
La commande
exportrend cetart.appaccessible au niveau du système prioritaire devant un éventuel tart déjà installé. Il ne reste alors qu'à lui passer votre ISO... tart téléchargera alors les pilotes virtio-win et WinFsp, fabriquera son propre média d'installation et démarrera Windows sans rien demander de plus.tart create win11 --from-iso ~/Downloads/Win11_Arm64.isoÇa m'a pris en tout et pour tout 26 minutes pour obtenir cette VM Windows fonctionnelle. Notez également que l'installation force l'anglais américain et que d'autres langues peuvent poser souci mais avec mon ISO française, l'interface est bien restée en français. Seul le clavier est resté en QWERTY au départ.
Installer le pilote et l'agent à la mano
L'auteur écrit sur son blog que l'install de l'agent doit se faire manuellement pour l'instant mais ce qu'il a oublié de préciser c'est que le pilote viosock, celui qui relie le Mac à la VM, n'est pas dans la liste des pilotes que tart injecte (viostor, viogpudo, NetKVM, viorng et viofs). Résultat, chez moi,
tart execne fonctionnait pas. Comme ce pilote se trouve dans l'ISO virtio-win que tart a gardée dans son cache, il suffit donc de le copier dans un dossier partagé, contenant l'agent publié avec la préversion :hdiutil attach -readonly -nobrowse ~/.tart/cache/windows/sha256:303f7ae40dad495d6ae474fdc571df58958a4dbc5c37a522d80f9a203867949d.iso mkdir -p ~/tart-share cp -R /Volumes/virtio-win-0.1.302/viosock/w11/ARM64 ~/tart-share/viosock hdiutil detach /Volumes/virtio-win-0.1.302 curl -L -o ~/tart-share/tart-guest-agent.exe https://github.com/mustafaakin/tart/releases/download/windows-preview-0.1.0/tart-guest-agent.exe tart run win11 --dir=share:$HOME/tart-shareComme la commande
tart rungarde la main, laissez-la tourner et ouvrez un second terminal pour la suite, en y refaisant l'exportci-dessous depuis le dossiertart, sinon vous appellerez un autre tart.export PATH="$PWD/dist/windows-preview/tart.app/Contents/MacOS:$PATH"Au démarrage, la session
admin(mot de passeadmin) s'ouvre alors toute seule et vous arrivez sur le bureau. Le dossier partagé apparaît sur le lecteurZ:, dans un dossiershare. Ouvrez PowerShell en administrateur (et n'oubliez pas que le clavier est en QWERTY) pour installer le pilote, puis déclarer l'agent comme tâche lancée à l'ouverture de session, parce que c'est dans cette session que sont le presse-papiers et le bureau :pnputil /add-driver Z:\share\viosock\viosock.inf /install mkdir "C:\Program Files\Tart" copy Z:\share\tart-guest-agent.exe "C:\Program Files\Tart\" $a = New-ScheduledTaskAction -Execute "$env:SystemRoot\System32\conhost.exe" -Argument '--headless "C:\Program Files\Tart\tart-guest-agent.exe" --run-agent' $t = New-ScheduledTaskTrigger -AtLogOn -User $env:USERNAME $s = New-ScheduledTaskSettingsSet -ExecutionTimeLimit ([TimeSpan]::Zero) -RestartCount 999 -RestartInterval (New-TimeSpan -Minutes 1) $p = New-ScheduledTaskPrincipal -UserId $env:USERNAME -LogonType Interactive -RunLevel Highest Register-ScheduledTask -TaskName "Tart Guest Agent" -Action $a -Trigger $t -Settings $s -Principal $p Start-ScheduledTask -TaskName "Tart Guest Agent" Get-Service VirtioSocketWSPLe service
VirtioSocketWSPdoit alors afficher Running. S'il n'existe pas, c'est que le pilote n'est pas passé ettart execne répondra pas. Relisez alors la sortie depnputilet vérifiez que le dossierviosockcontient bienviosock.inf.Vérifier que le terminal de Windows répond
Retournez ensuite dans le terminal du Mac et entrez cette commande pour connaitre le numéro de version du Windows :
tart exec win11 cmd /c ver
Microsoft Windows [version 10.0.26200.8037]
Informations système dans la VM : Windows 11 Famille, build 26200, sur une "Apple Virtualization Generic Platform" en ARM64
L'intérêt de tout ça c'est surtout d'avoir un Windows jetable. Vous devez arrêtez d'abord la VM de base avec
tart exec win11 shutdown /s /t 0puis pour cloner la VM, faites un :tart clone win11 w1. C'est instantané, et y'a plus qu'à la démarrer avec untart run w1 --no-graphics.Avec --no-graphics ça démarre sans fenêtre et vous pouvez alors lancer ce que vous voulez avec
tart exec. Ensuite pour tout stopper, un petittart stop w1, et untart delete w1pour supprimer la VM et voilà...Ce qui ne marche pas
En tout cas, n'en faites pas votre Windows de tous les jours car il n'y a ni son ni accélération graphique, pas de possibilité de suspendre le Windows et la virtualisation imbriquée se fige dès que Windows veut démarrer WSL2 ou Hyper-V.
La commande
Get-Tpmconfirme aussi l'absence de TPM. Et selon l'auteur, le disque est le point faible de ce Windows ARM 64 sous tart, en partie parce que tart rempli très vite les SSD avec ses logs. Pensez aussi à changer le mot de passe, puisque le compte estadminavec le mot de passeadmin, et que SSH est ouvert sur le réseau interne de tart.Mais pour tester des logiciels Windows ou scripter des trucs, ça tient bien la route.
Source : Mustafa Akin
-
Manipulation d’échantillons, utilisation d’instruments… Avec sa main robotique, Honda veut simplifier la recherche dans les stations spatiales commerciales
www.usine-digitale.frLargement utilisés dans l’exploration planétaire, les systèmes robotiques sont de plus en plus destinés à assister les astronautes dans leurs missions spatiales. Honda compte bien apporter sa pierre à l’édifice : le constructeur japonais a développé une main robotique à quatre doigts, dont un pouce opposable, conçue pour simplifier le travail des astronautes dans les stations exploitées commercialement en orbite terrestre basse.
-
Comment Bull réinvente la fabrication des supercalculateurs européens d’aujourd’hui et de demain dans son usine d’Angers
www.usine-digitale.frDepuis le 31 mars dernier, l’État est devenu l’unique actionnaire de Bull, un choix stratégique assumé pour garantir à la France et à l’Europe la maîtrise de leurs propres capacités de calcul. Six mois plus tard, le site industriel historique d’Angers inaugure un nouveau bâtiment de production, doublant sa capacité industrielle. Au-delà du symbole, c’est toute l’organisation de l’usine qui se transforme en profondeur.
-
Avant la capture de Maduro, Trump a demandé à Grok comment les Vénézuéliens réagiraient
www.numerama.comEn décembre 2025, un mois avant la capture de Nicolás Maduro, Donald Trump a demandé à Grok, le chatbot d'Elon Musk, comment les Vénézuéliens réagiraient, d'après le magazine Time. Le président en serait ressorti convaincu que cette IA était « ingénieuse ».