Tech-fr publisher
-
Pi, le petit agent IA autrichien qui veut tenir tête à Claude Code et Codex
www.numerama.com
La société Earendil a publié le 1er octobre la première version stable de Pi, un agent d'IA open source qui a fait sensation sur Hacker News. Derrière ce lancement se joue une bataille moins visible que celle des modèles, mais tout aussi stratégique, celle de la couche logicielle qui les fait travailler.
-
« L’humain doit garder le contrôle » : Thales renforce son offre de cybersécurité face aux agents IA et aux attaques automatisées
www.usine-digitale.fr« L’humain doit garder le contrôle ». Lors du Thales Cyber Summit, qui s’est tenu le 1er octobre, le mois dédié à la sensibilisation à la sécurité informatique, Patrice Caine a posé la ligne directrice de l’entreprise face au développement de l’intelligence artificielle. Le PDG estime cette formulation désormais plus adaptée que le traditionnel « Human-in-the-loop ». Le sujet concerne autant les recommandations produites par les systèmes que les actions confiées aux agents IA.
-
Contenus IA : Google juge désormais « critique » la relecture humaine avant toute publication
www.abondance.comCe qu'il faut retenir :
- Le 1er octobre 2026, Google a modifié sa page d'aide sur les contenus générés par IA pour qualifier de « critique » la vérification factuelle et la relecture manuelle de tous ces contenus avant publication.
- Google justifie cette consigne par le fonctionnement des modèles génératifs, qui prédisent une suite de mots probable au lieu de récupérer des faits, et peuvent donc produire des erreurs appelées hallucinations.
- Google présente la mise à jour comme un alignement sur ses présentations aux événements développeurs.
- La relecture doit couvrir le texte comme les métadonnées : balises title, meta descriptions, données structurées et textes alternatifs des images, qui peuvent s'afficher dans les résultats.
Google juge « critique » la vérification manuelle des contenus IA
La page concernée s'intitule « Google Search's guidance on using generative AI content on your website » et figure dans la documentation Search Central, rubrique des fondamentaux de l'IA générative. Elle a été mise à jour le 1er octobre 2026, comme l'indique le journal des modifications de Google. Barry Schwartz l'a repérée le soir même sur Search Engine Roundtable, en publiant une capture qui surligne les passages ajoutés.
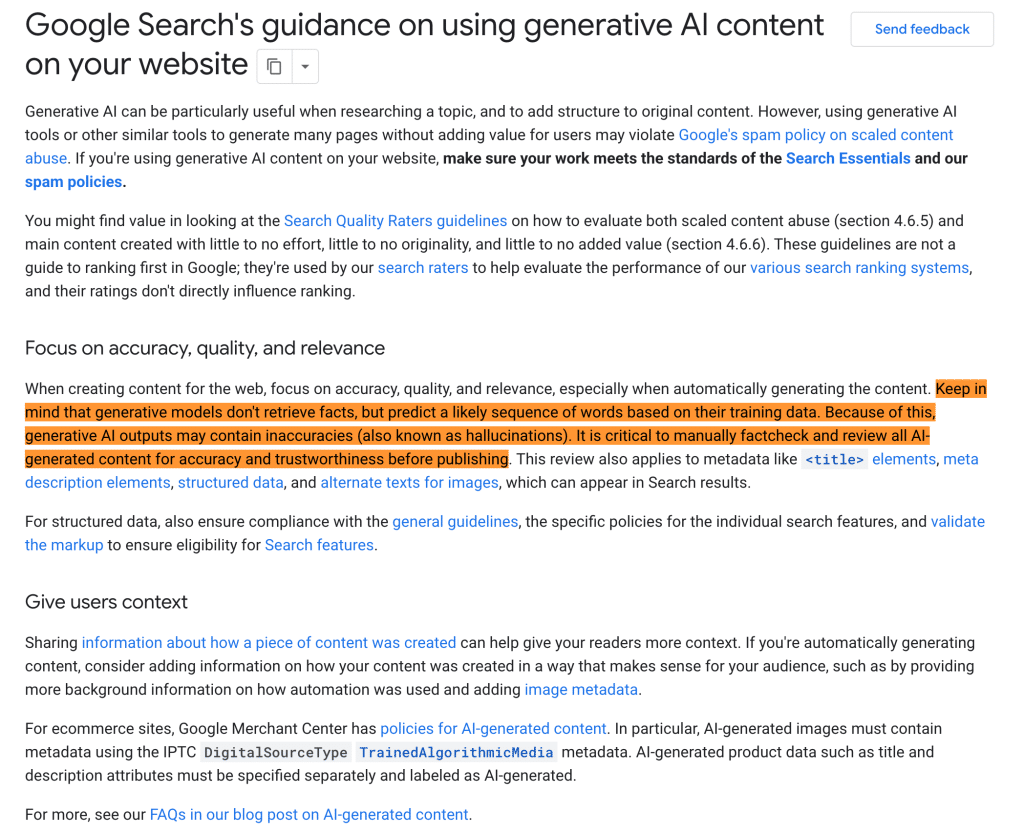 Les passages ajoutés sont surlignés - Source : Search Engine Roundtable
La section « Focus on accuracy, quality, and relevance » contient désormais une phrase sans ambiguïté. Selon Google, il est « critique » de vérifier manuellement les faits et de relire tous les contenus générés par IA, pour leur exactitude et leur fiabilité, avant de les publier. Comme souligné par Barry Schwartz, Google emploie rarement le terme « critique » dans sa documentation Search.
Le cadre général de la page reste le même. Google y décrit toujours l'IA générative comme utile pour documenter un sujet ou structurer un contenu original. Il rappelle aussi que générer de nombreuses pages sans valeur ajoutée pour l'utilisateur peut enfreindre sa politique sur le « scaled content abuse » (c'est-à-dire la production de contenus en masse dans le but principal de manipuler le classement, quelle que soit la méthode de production).
Les hallucinations sont la justification avancée par Google
Google explique sa position par le fonctionnement même des modèles de langage. D'après la documentation, ces modèles ne récupèrent pas de faits : ils prédisent une suite de mots probable à partir de leurs données d'entraînement. Leurs productions peuvent donc contenir des inexactitudes, que Google désigne sous le terme d'hallucinations.
Pour rappel, on parle d'hallucination lorsqu'un modèle génère une information fausse présentée avec assurance : un chiffre inventé, une date erronée, une citation attribuée à la mauvaise personne ou une source qui n'existe pas. Le risque est d'autant plus élevé que le texte produit est fluide et ne trahit pas l'erreur.
La consigne porte sur « tous » les contenus générés par IA. Google ne précise en revanche ni méthode de vérification, ni niveau de contrôle attendu, ni seuil au-delà duquel un contenu serait considéré comme insuffisamment relu.
Les métadonnées et les données structurées entrent dans le périmètre
La documentation étend explicitement cette relecture aux métadonnées susceptibles d'apparaître dans les résultats de recherche. Elle cite quatre éléments :
- Balise title : le titre de la page, souvent repris comme lien bleu dans les résultats.
- Meta description : le résumé pouvant servir de snippet.
- Données structurées : le balisage (Schema.org, en JSON-LD le plus souvent) qui aide Google à comprendre le contenu et peut déclencher des résultats enrichis.
- Textes alternatifs des images : l'attribut alt qui décrit une image.
Pour les données structurées, Google ajoute qu'il faut respecter les consignes générales, les règles propres à chaque fonctionnalité de recherche, et valider le balisage pour rester éligible. La page recommande aussi de donner du contexte au lecteur sur la façon dont un contenu a été produit lorsqu'il est généré automatiquement, par exemple en expliquant le rôle de l'automatisation.
Côté e-commerce, la documentation renvoie aux règles de Google Merchant Center. Les images générées par IA doivent y porter la métadonnée IPTC DigitalSourceType avec la valeur TrainedAlgorithmicMedia (pour rappel, l'IPTC est un standard de métadonnées pour les images), et les titres ou descriptions de produits générés par IA doivent être fournis séparément et signalés comme tels.
Google parle d'une mise en cohérence documentaire
Dans son journal des mises à jour de la documentation Search, Google décrit le changement en deux lignes. Il indique avoir enrichi le guide avec des informations issues des Search Quality Raters Guidelines. Il justifie la modification par la volonté de synchroniser sa documentation avec les présentations utilisées lors de ses événements développeurs.
Pour rappel, les Quality Raters Guidelines sont les consignes remises aux évaluateurs humains qui notent la qualité des résultats de recherche. La page mise à jour renvoie à deux sections précises de ce document :
- La section 4.6.5, sur l'évaluation du scaled content abuse,
- Et la section 4.6.6, sur les contenus principaux créés avec peu d'effort, peu d'originalité et peu de valeur ajoutée
Google précise que ces évaluations servent à mesurer la performance de ses systèmes de classement et n'influencent pas directement le positionnement.
La spam update de septembre 2026 alimente les interprétations
Le calendrier de cette modification ne semble pas neutre. Google a annoncé la spam update de septembre 2026 le 24 septembre. Google a indiqué au média que ce déploiement durerait environ deux semaines. Est-ce que cette mise à jour cible spécifiquement les contenus IA non vérifiés, comme le pensent certains experts ? Une hypothèse impossible à vérifier pour le moment. Google n'a par ailleurs établi aucun lien officiel entre la modification de sa documentation et la spam update en cours de déploiement.
Ce que l'on peut dire toutefois est que ce durcissement s'inscrit dans une série de prises de position de la firme de Mountain View. Google a introduit sa politique sur le scaled content abuse le 5 mars 2024. Le 15 mai 2026, il a précisé que ses règles anti-spam s'appliquent aussi aux réponses générées par IA dans Google Search, le jour même où il publiait un guide sur l'optimisation pour ses fonctionnalités d'IA générative.
Qu'est-ce que ça change pour la création de contenu ?
A noter que la documentation de Google n'interdit pas l'IA générative et ne pénalise pas un contenu au seul motif qu'il a été produit avec elle. Elle pose en revanche une attente explicite : un humain doit vérifier ce qui est publié. Pour une équipe qui industrialise sa production, plusieurs postes sont concernés :
- Vérification factuelle : chiffres, dates, noms et citations sont à contrôler sur la source primaire, pas sur la sortie du modèle.
- Métadonnées : les title, meta descriptions et attributs alt générés en masse entrent désormais clairement dans le périmètre de relecture.
- Données structurées : le balisage produit automatiquement doit être conforme aux règles de chaque fonctionnalité et validé.
- Transparence : Google suggère d'indiquer au lecteur comment l'automatisation a été utilisée, lorsque c'est pertinent pour l'audience.
- E-commerce : les images et fiches produits générées par IA doivent être signalées selon les règles de Merchant Center.
Reste que Google ne dit pas comment ses systèmes distingueraient un contenu relu d'un contenu publié tel quel. Les premières observations de la spam update ne permettent pas de trancher la question. Le consultant Glenn Gabe a relevé le 1er octobre sur X que les traductions automatiques de Reddit regagnaient de la visibilité dans plusieurs pays, dont la France, après avoir chuté lors des mises à jour de mai et juin 2026. Il rappelle que Google tolère la traduction par IA si le contenu est de qualité, sans savoir si ce retour relève d'un ajustement délibéré.
L’article "Contenus IA : Google juge désormais « critique » la relecture humaine avant toute publication" a été publié sur le site Abondance.
-
Les nouveaux AirPods 5 avec réduction de bruit sont déjà bradés sur Amazon
www.numerama.com
[Deal du jour] Deux semaines après leur sortie, les AirPods 5 passent à 119 € sur Amazon, au lieu de 149 €. La version avec boîtier de charge sans fil descend à 139 € au lieu de 169 €. Dans les deux cas, la réduction active du bruit est incluse.
-
Cette IA a discuté avec eux en visio : près de la moitié l’ont prise pour un humain
www.numerama.com
Tavus a présenté ce jeudi 1er octobre une IA capable de dialoguer en visioconférence et de réagir aux gestes comme aux silences. Dans un test mené par l’entreprise, près de la moitié des participants ont cru parler à un humain après une minute d’échange.
-
Messages antisémites de Jordan Bardella : comment Mediapart a récupéré des données supprimées auprès de Facebook
www.numerama.com
En plus de captures d'écran d'une conversation avec un utilisateur qui n'existe plus (et que l'on suppose être Jordan Bardella), Mediapart a récupéré des archives Facebook auprès de Meta pour prouver l'authenticité des captures d'écran et des messages antisémites. Une possibilité aujourd’hui garantie et encadrée en Europe par le RGPD, le règlement européen sur les données personnelles qui permet à un utilisateur de réclamer toutes les données de son propre compte, y compris celles qui impliquent un utilisateur qui n'existe plus.
-
Zéro clic et AI Overviews : Nick Fox de Google maintient que « les gens cliquent encore beaucoup »
www.abondance.comCe qu'il faut retenir :
- Nick Fox, SVP Knowledge & Information chez Google, affirme que les centaines de modifications imposées par le DMA rendent la recherche en Europe nettement moins bonne qu'ailleurs dans le monde.
- Selon lui, Google a dû alléger ses protections antispam en Europe, ce qui conduit à afficher des résultats de moindre qualité, notamment sur l'abus de réputation.
- Google a déposé le 29 septembre 2026 un recours devant le Tribunal de l'Union européenne contre l'obligation de partager des données de recherche, prévue pour janvier 2027.
- Nick Fox conteste à nouveau les études sur la baisse des clics liée aux AI Overviews, sans avancer de chiffres, ce qui laisse les éditeurs sans données officielles pour mesurer l'impact réel.
Nick Fox dit sa « tristesse » de dégrader la recherche en Europe
L'interview a été menée par Pietro Valetto et Nick Fox en a partagé un extrait sur LinkedIn.
Le dirigeant y revient sur les changements imposés par le DMA (Digital Markets Act, le règlement européen sur les marchés numériques qui encadre les grandes plateformes qualifiées de « contrôleurs d'accès »). Google avait déjà présenté ces changements comme la plus forte baisse de qualité de sa recherche en 28 ans d'existence. Nick Fox va plus loin sur le registre personnel : devoir dégrader le produit le fait se sentir « terrible » et le rend « triste ».
Sur LinkedIn, il pose le cadre : Google dit soutenir l'objectif du DMA, des marchés ouverts et concurrentiels, mais conteste la manière dont le texte est appliqué. Selon lui, chaque modification prise isolément paraît mineure, mais leur accumulation laisse aux Européens une recherche « nettement moins bonne que partout ailleurs ».
Prix, Maps, hôtels : les fonctionnalités retirées en Europe
Dans son post LinkedIn, Nick Fox affirme que Google a apporté « des centaines » de modifications à sa recherche en Europe en cinq ans. Il cite plusieurs exemples :
- Prix des produits : impossibilité de consulter le prix actuel d'un produit directement dans la recherche.
- Itinéraires : plus de clic direct vers Google Maps pour obtenir un trajet.
- Hôtels : suppression du filtre par dates de séjour.
- Vols : dans l'interview, il mentionne l'impossibilité d'afficher le prix d'un vol en temps réel.
Ces exemples sont présentés par Google comme des pertes pour l'utilisateur. Pour les acteurs tiers (comparateurs, agrégateurs, sites de voyage), ces retraits correspondent justement à l'espace que le DMA cherche à libérer.
Moins de protection antispam pour les résultats européens
Nick Fox évoque un autre effet, plus directement lié au SEO. Selon lui, Google a été « forcé de réduire » ses protections contre les sites qui cherchent à tromper ses algorithmes, et affiche donc des résultats de moindre qualité en Europe.
Dans l'extrait cité, il ne nomme pas de règle précise, mais cette déclaration semble avant tout viser l'abus de réputation de site. Pour rappel, cette règle antispam de Google sanctionne les contenus tiers publiés sur un site à forte autorité pour profiter de son classement. Cette pratique souvent appelée « SEO parasite ».
Autrement dit, Nick Fox pourrait sous-entendre que ces pratiques sanctionnées ailleurs pourraient rester visibles dans les résultats européens.
Google conteste devant la justice européenne le partage des requêtes
Le volet vie privée occupe une large part de l'interview. Une disposition du DMA oblige Google à transmettre des requêtes de recherche à des concurrents. Nick Fox estime que cela causera une « violation massive » de la vie privée des Européens. Ses arguments :
- Nature des requêtes : les questions posées au moteur portent souvent sur la santé, les finances ou la famille, des sujets que l'on n'aborde pas toujours avec son conjoint ou son médecin.
- Sécurité : une fois sorties des centres de données de Google, ces requêtes seraient exposées au piratage et à des usages abusifs.
- Concurrence : les bénéficiaires ne seraient « généralement pas des entreprises européennes », ce qui ne favoriserait pas réellement la concurrence en Europe.
- Anonymisation : dans son post, il juge que la décision n'impose pas d'anonymisation suffisante.
Le mardi 29 septembre 2026, Google a officiellement déposé des recours devant le Tribunal de l'Union européenne (la deuxième juridiction de l'UE). Ils visent deux décisions :
- Partage des données de recherche : échéance fixée à janvier 2027.
- Modifications sur Android : échéance fixée à juillet 2027.
Oliver Bethell, directeur senior de la concurrence chez Google, a déclaré que l'entreprise fait appel de décisions qui l'obligeraient à partager l'historique de recherche des internautes sans anonymisation suffisante et qui affaibliraient des protections de sécurité sur Android. Google avait été contraint en juin 2026 de permettre aux utilisateurs de transférer leurs données de recherche vers des tiers autorisés, comme des plateformes de récompenses ou des services de codes promo. Google a par ailleurs ouvert un programme de licence pour accéder à ces jeux de données.
L'enjeu financier est élevé. En cas de non-conformité au DMA, les amendes peuvent atteindre 10 % du chiffre d'affaires mondial annuel, 20 % en cas de récidive, auxquels peuvent s'ajouter des astreintes allant jusqu'à 5 % du chiffre d'affaires quotidien moyen.
Le zéro clic, « pas ce que nous constatons » selon Nick Fox
Le passage qui intéresse le plus les éditeurs arrive vers la douzième minute de la vidéo. Pietro Valetto explique qu'il ne clique souvent plus sur les liens, parce que le résumé généré par l'IA lui suffit.
Nick Fox répond que les internautes « cliquent encore beaucoup » vers le web. Il évoque les articles sur « la mort du web » ou le « zéro clic » (les recherches qui se terminent sans aucun clic vers un site), et affirme que ce n'est pas ce que Google observe. Il nuance toutefois : une question simple, à laquelle une réponse IA suffit, peut ne pas générer de clic. Mais selon lui, la plupart des recherches sont désormais plus longues et plus approfondies.
A noter que Nick Fox tenait déjà ce discours il y a un an, lorsqu'il remettait en cause les études sur les clics liés aux AI Overviews. Plusieurs études tierces ont mesuré une baisse des clics organiques en présence d'une AI Overview, comme l'étude d'Ahrefs sur l'impact des AIO en France un mois après leur déploiement. Google conteste ces études sans publier de données de clics ventilées permettant de les vérifier.
C'est la limite de cette prise de position : elle reste avant toute déclarative. Nick Fox ne cite par exemple aucun chiffre sur la part de recherches avec AI Overview suivies d'un clic, ni sur l'évolution du trafic envoyé aux sites. Les professionnels doivent donc continuer à s'appuyer sur leurs propres données (Search Console, analytics) pour mesurer l'effet réel sur leurs pages.
L’article "Zéro clic et AI Overviews : Nick Fox de Google maintient que « les gens cliquent encore beaucoup »" a été publié sur le site Abondance.
-
Marques OpenAI et GPT : le succès n’empêche pas la descriptivité
www.lexing.law
Mauvais temps pour OpenAI : deux décisions rendues cet été viennent préciser le régime de protection des dénominations liées à l’intelligence artificielle en droit des marques. Alors que le Tribunal de l’Union européenne (TUE) a confirmé le refus d’enregistrement du signe « OpenAI », la Chambre de recours de l’EUIPO a confirmé l’absence de caractère distinctif intrinsèque de la marque GPT. Si ces décisions ne font pas obstacle à une possible acquisition du caractère distinctif des signes par l’usage, elles illustrent la rigueur des instances européennes face aux termes descriptifs et acronymes techniques du secteur de l’IA.
Refus d’enregistrement de la marque européenne OpenAI
Par un premier arrêt du 15 juillet 2026 (affaire T-555/25), le Tribunal de l’Union européenne s’est prononcé sur l’enregistrement de la marque verbale OpenAI pour des produits et services relevant notamment des classes 9, 42 et 45, couvrant les logiciels, les services informatiques, l’intelligence artificielle, le cloud computing et les services de vérification d’identité. L’EUIPO avait considéré que le signe « OpenAI » décrivait directement les caractéristiques des services revendiqués et ne pouvait donc bénéficier d’une protection à titre de marque. Dans cet arrêt, le Tribunal valide cette analyse.
Un signe descriptif d’une intelligence artificielle ouverte
Le Tribunal rappelle qu’en application de l’article 7, paragraphe 1, sous c), du règlement (UE) 2017/1001 sur la marque de l’Union européenne, les signes descriptifs des produits ou services visés ne peuvent être enregistrés comme marques. Le Tribunal a considéré qu’en l’espèce, le public pertinent, composé du public général et professionnel anglophone de l’Union européenne, identifiera immédiatement le terme « AI » comme l’abréviation couramment utilisée pour désigner l’intelligence artificielle. De même, il percevra le terme « Open » comme signifiant « ouvert », « librement accessible ». Le consommateur percevra ainsi le signe « OpenAI » comme une simple indication selon laquelle les produits et services concernent une intelligence artificielle ouverte ou accessible. Les juges estiment ainsi que le signe « OpenAI » vise à décrire les caractéristiques ou la finalité des services proposés et non à poursuivre l’objectif d’une indication d’origine commerciale.
Absence de caractère distinctif intrinsèque malgré la notoriété alléguée
Pour contester le refus d’enregistrement de la marque OpenAI, le déposant faisait valoir que l’expression constituait un néologisme et que son utilisation mondiale depuis plusieurs années lui conférait un caractère distinctif. L’argument est rejeté par le Tribunal. Celui-ci a retenu que la juxtaposition des termes « Open » et « AI » était purement descriptive et que la notoriété alléguée du déposant était inopérante pour établir la distinctivité intrinsèque du signe au sens de l’article 7, paragraphe 1, sous c) du Règlement. Ce refus n’est pas définitif puisque l’examen d’une éventuelle acquisition du caractère distinctif du signe « OpenAI » par l’usage (article 7, paragraphe 3) devra faire l’objet d’un examen séparé une fois la décision sur les motifs absolus devenue définitive.
Invalidation de la marque GPT : l’acronyme devenu catégorie technique
Un mois plus tard, c’est à l’EUIPO de confirmer l’absence de caractère distinctif de la marque européenne GPT enregistrée pour divers produits et services logiciels en classes 9 et 42 à la suite d’une action engagée par un concurrent.
Dans sa décision du 17 août 2026 (affaire R 2411/2025-5), la Chambre de recours de l’EUIPO rappelle qu’il convient de rechercher si, à la date de la priorité déposée, le signe était descriptif pour une partie non négligeable du public pertinent. En l’espèce, elle retient que ce public est constitué à la fois du grand public et des professionnels tels que des chercheurs de l’IA, des spécialistes de l’apprentissage automatique et autres professionnels des technologies de l’information développant, intégrant ou déployant des systèmes logiciels basés sur l’IA. Or, à la date de priorité du 27 décembre 2022, l’acronyme « GPT » désignait déjà dans la littérature scientifique et technique les modèles « Generative Pre-trained Transformer ».
La Chambre en conclut que pour le public professionnel de l’IA dans toute l’Union européenne, pour lequel l’anglais constitue la langue technique usuelle, le signe est directement compris comme une catégorie de technologie et non comme une indication d’origine commerciale exclusive.
Comme dans la décision OpenAI, l’EUIPO a renvoyé l’affaire devant la Division d’annulation afin d’examiner la demande subsidiaire relative à l’acquisition du caractère distinctif de la marque par l’usage.Portée des décisions
Ces décisions permettent de rappeler que le caractère distinctif intrinsèque d’une marque s’apprécie au regard de la perception du public pertinent et non de la seule notoriété de son déposant ou de son succès commercial. Elle confirme par ailleurs le principe d’autonomie du système de la marque européenne : l’enregistrement de marques identiques dans des pays tiers, tels que le Royaume-Uni ou Singapour ne sauraient lier les instances européennes.
Conseils pratiques
Au vu de ces décisions, les entreprises et déposants opérant dans l’écosystème de l’intelligence artificielle doivent adopter des réflexes juridiques et stratégiques adaptés. On ne peut donc que conseiller aux déposants de privilégier le choix de signes composés d’éléments arbitraires : l’intégration d’un terme ou d’un acronyme descriptif des produits et services visés est envisageable mais ne peut constituer le seul élément du signe déposé. Pour les signes déjà enregistrés, documenter la preuve de la distinctivité acquise par l’usage. Enfin, face au succès et pour éviter une éventuelle déchéance, mener une politique active de défense de la marque.
Notre cabinet reste à votre disposition pour vous accompagner dans la sécurisation et la défense de vos titres de propriété industrielle.
 Virginie Brunot
Avocate, Directrice du département Propriété industrielle contentieux Elina Bensaid
Avocate, département Propriété intellectuelle Contentieux
L’article Marques OpenAI et GPT : le succès n’empêche pas la descriptivité est apparu en premier sur Lexing Avocats.
-
Sony a amélioré toutes les PS5 du monde
www.numerama.com
Sony a déployé le QSSR (Quick Spectral Super Resolution), une refonte modeste du PSSR de la PS5 Pro, afin d'améliorer la qualité d'image de la PS5 standard. Deux jeux sont compatibles pour le moment, Marvel's Wolverine et Ghost of Yotei.
-
CMA Media, ODIGO, SQLI : les nominations de la semaine dans la tech et les médias
www.frenchweb.frCette semaine, les mouvements se concentrent d’abord au sommet des organisations, avec des changements de direction chez CMA Media, Odigo, Webedia-Elephant et Selectour. Les éditeurs logiciels et plateformes renforcent aussi leurs comités de direction, notamment sur l’IA, le produit et le développement international. Camille Andrieu prend la tête de CMA Media Camille Andrieu prend la …
L’article CMA Media, ODIGO, SQLI : les nominations de la semaine dans la tech et les médias est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Vous pouvez « détruire » n’importe quel site web grâce à ce petit bonhomme
www.numerama.com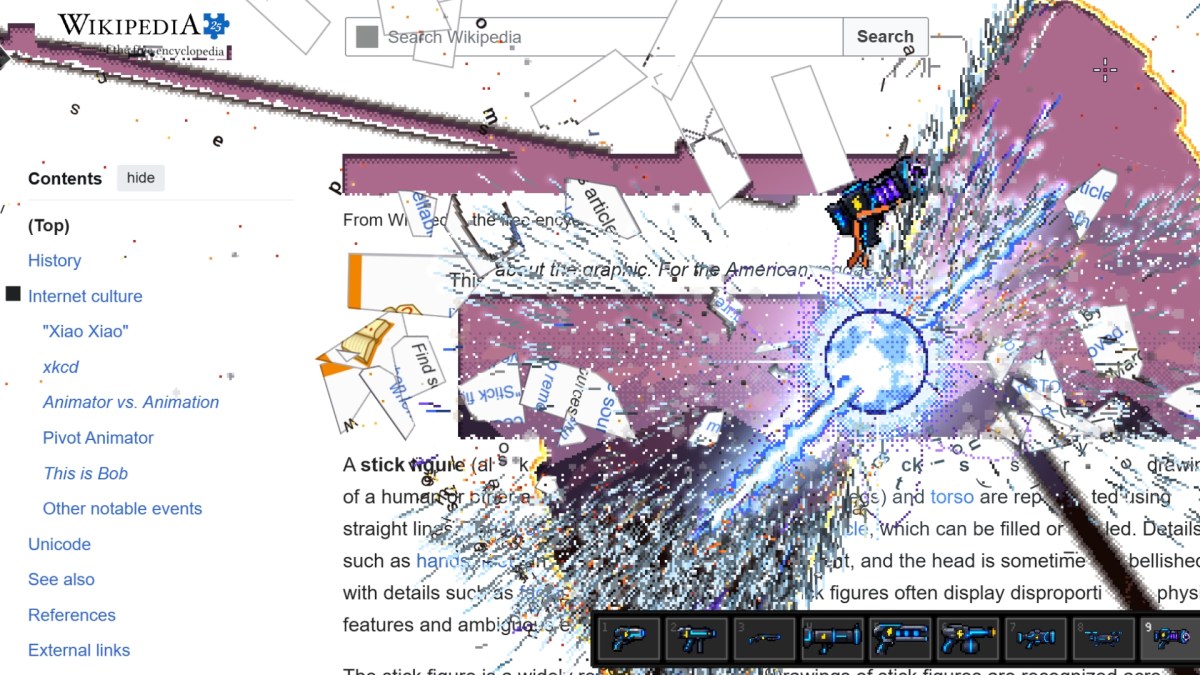
Il suffit de saisir l’adresse d’un site sur Destroy Any Website pour en obtenir une version destructible. Ce jeu gratuit permet ensuite de parcourir la page avec un petit personnage qui saute entre les lignes et démolit la page de multiples manières.
-
Dégrader son processus : le piège cognitif
incyber.orgRécemment je suis tombé sur la chaîne Sénat sur l’audition d’une journaliste qui (lors d’une enquête sous anonymat) s’est faite recrutée dans le secteur de la petite enfance. Elle explique que cela a duré 8mn chrono et sans aucune vérification de ses antécédents judiciaires, le recruteur arguant qu’en principe il faut vérifier le casier judiciaire, mais que là il y avait trop de besoin, le temps lui manquait.
(ce filet a pour sujet l’analyse processus, et pas les affaires qui ont secoué ce secteur depuis le début 2026).
Ce dysfonctionnement est un cas d’école de ce qui se passe à peu près partout dans l’IT en général, et dans la cyber en particulier, et il mérite que l’on s’y penche pour en décortiquer le dysfonctionnement, et surtout analyser la root cause. Ou plutôt les root cause successives, car il y en a au moins 2.
Première root cause : vu du recruteur l’équation est simple : il y a un flux important de demandes (les recrutements des personnels à envoyer dans les centres de loisirs) et les moyens pour les assurer sont sous-dimensionnés, il faut donc aller au plus vite pour ne pas interrompre le flux, quitte à shunter certaines étapes. Dit autrement, de son point de vue, tout ce qui est sur le chemin critique de la production du bien / service demandé et qui n’est pas strictement nécessaire est susceptible d’être éliminé. Parallèle avec l’IT : un projet mis en production sans homologation ni analyse RGPD parce que « on est tendu côté planning », une mise à jour de version faite un vendredi à l’arrache sous la pression de la MOA.
Or, c’est une très mauvaise idée, et ceci pour au moins 3 raisons. La première, c’est que shunter une obligation réglementaire ou normative engage la responsabilité de l’agent qui prend, de son propre chef, cette décision qui en plus ne relève pas de son périmètre. En cas de gros pépin, faites confiance à toute la chaîne de commandement pour dire « qu’ils ne savaient pas », que l’agent « ne les a pas alerté », qu’à aucun moment « ils n’ont donné de telles consignes », etc.
La deuxième, c’est que si ces procédures ou obligations normatives existent ce n’est pas pour rien. Dans l’aéro on dit que les procédures ont été écrites avec le sang des pilotes décédés, vous voyez l’image. Si on dit que l’on ne met JAMAIS en production un vendredi, c’est qu’il y a une raison – et on continue de voir, en 2026, des petits malins qui se pensent au-dessus des lois de la physique et qui vous expliquent que oui mais non c’est juste une correction mineure, mais t’inquiète, j’ai testé ça va le faire. NON.
La troisième doit être analysée sous l’angle de l’approche processus. Un processus, ça prend des trucs en entrée (les demandes de recrutement, les demandes de mise à jour de version logicielle, etc.), ça produit des trucs en sortie (une personne recrutée, un logiciel mis à jour) le tout avec un certain nombre de paramètres (description des activités, etc.), en particulier les moyens RH et financiers affectés au processus. Or, en acceptant de maintenir le flux des trucs en sortie (le niveau de service) dans un contexte de moyens RH/Fi sous-dimensionnés (qu’il s’agisse du dimensionnement initial ou d’une perte de moyens, genre départ d’agent ou arrêts maladie en série), le processus se retrouve avec un risque implicite ni formalisé, ni remonté à la hiérarchie. Et bien évidemment, toute la cascade des processus internes à l’Organisation va embarquer le même genre de dysfonctionnement, chacun un petit bout de risque non-formalisé (ni remonté) embarqué dans ses activités. De sorte qu’au bout du compte, l’Organisation peut se trouver avec une montagne de micro-risques qui, mis bout à bout, peuvent faire très mal en cas d’incidents.
La seconde root cause est plus « tricky » et on doit pour cela invoquer le concept de modèle mental (MM) : qu’est-ce qui diable peut passer par la tête de quelqu’un qui connaît un risque (envoyer dans un centre aéré une personne au casier judiciaire chargé) de prendre sur elle de shunter ces vérifications, au final à cause de moyens qu’on ne lui a pas donné ? La réponse se trouve dans un fabuleux ouvrage de Philippe d’Iribarne : « La logique de l’honneur ». C’est typique de la culture française est c’est (selon d’Iribarne) issu de l’ancien régime : il est courant qu’un employé d’une Organisation, quel que soit son niveau hiérarchique, se voit investi d’une « mission » qui transcende les fiches de poste, les procédures, les règles. J’ai personnellement été témoin de pratiques d’informaticiens qui shuntent absolument toutes les bonnes pratiques projet au motif qu’« il est de sa mission de rendre un service à ses MOA », de pharmaciens qui dégradent les vérifications de délivrance médicamenteuse au motif qu’« il est de leur mission de ne pas laisser les services en rupture de médicaments » (pour information, les erreurs médicamenteuses dans les établissements de santé, c’est plusieurs milliers de morts par an selon les sources, dont 95 % sont évitable selon la HAS). Aucun de ces exemples ne relèvent de la volonté de nuire, mais d’une absence de vision processus / risque de son activité.
Dernier argument, que je me garde en réserve dans les cas où je tombe sur un boucher bas de plafond : si vous acceptez de rendre le même service avec 2 fois moins d’agents qu’avant, c’est qu’avant la moitié des agents de votre service n’en fichait pas une ramée. En général là ça percute.
The post Dégrader son processus : le piège cognitif appeared first on INCYBER NEWS.
-
Fuite de données bancaires sensibles chez Cookson-CLAL
incyber.orgCookson-CLAL, un industriel français spécialisé dans les métaux précieux et les fournitures pour la bijouterie-joaillerie, a informé certains de ses clients, le 1er octobre 2026, qu’ils étaient concernés par une fuite de données impliquant des informations bancaires sensibles. L’incident a touché un prestataire externe chargé de l’authentification des paiements par carte bancaire sur le site de l’entreprise.
Selon Cookson-CLAL, les informations dérobées comprennent le numéro complet de la carte bancaire, sa date d’expiration, son cryptogramme visuel (CVV), le nom associé à la carte et l’adresse e-mail du client. L’industriel ne précise pas le nom du prestataire compromis, le mode opératoire des attaquants, leur identité ou leur origine. Cookson-CLAL n’indique pas non plus le nombre de cartes compromises, le volume de données volées, ni la date de début ou la durée de l’incident.
The post Fuite de données bancaires sensibles chez Cookson-CLAL appeared first on INCYBER NEWS.
-
Sécurité de l’IA : le Canada face à la tuerie de Tumbler Ridge
incyber.orgLe premier ministre canadien Mark Carney a déclaré, le 29 septembre 2026, que le Parlement allait se pencher sur la « question de l’IA », après des révélations sur le soutien qu’aurait apporté ChatGPT à l’autrice de la tuerie de l’école de Tumbler Ridge. Le chef de l’exécutif était interrogé sur la demande adressée au gouvernement fédéral par Niki Sharma, ministre de la Justice de la Colombie-Britannique. Elle souhaite faire modifier le Code pénal pour engager plus facilement la responsabilité des entreprises spécialisées dans l’IA.
Niki Sharma réagissait aux révélations du magazine américain Mother Jones sur les interactions entre ChatGPT et la tireuse Jesse Van Rootselaar. Selon cette source, l’agent conversationnel aurait guidé et conseillé la jeune femme transgenre de 18 ans sur l’utilisation d’un fusil de chasse contre des élèves dans une salle de classe. ChatGPT lui aurait même recommandé de présenter ses demandes comme fictives afin de contourner ses propres mesures de sécurité et d’obtenir ainsi des informations sur des scénarios violents.
En février 2026, Jesse Van Rootselaar a tué huit personnes avant de retourner l’arme contre elle-même. Parmi les victimes, six étaient âgées de 11 à 13 ans. Cinq étaient élèves de l’école secondaire de Tumbler Ridge.
The post Sécurité de l’IA : le Canada face à la tuerie de Tumbler Ridge appeared first on INCYBER NEWS.
-
Amazon renouvelle ses Kindle avec plein de couleurs : voici les nouveautés
www.numerama.com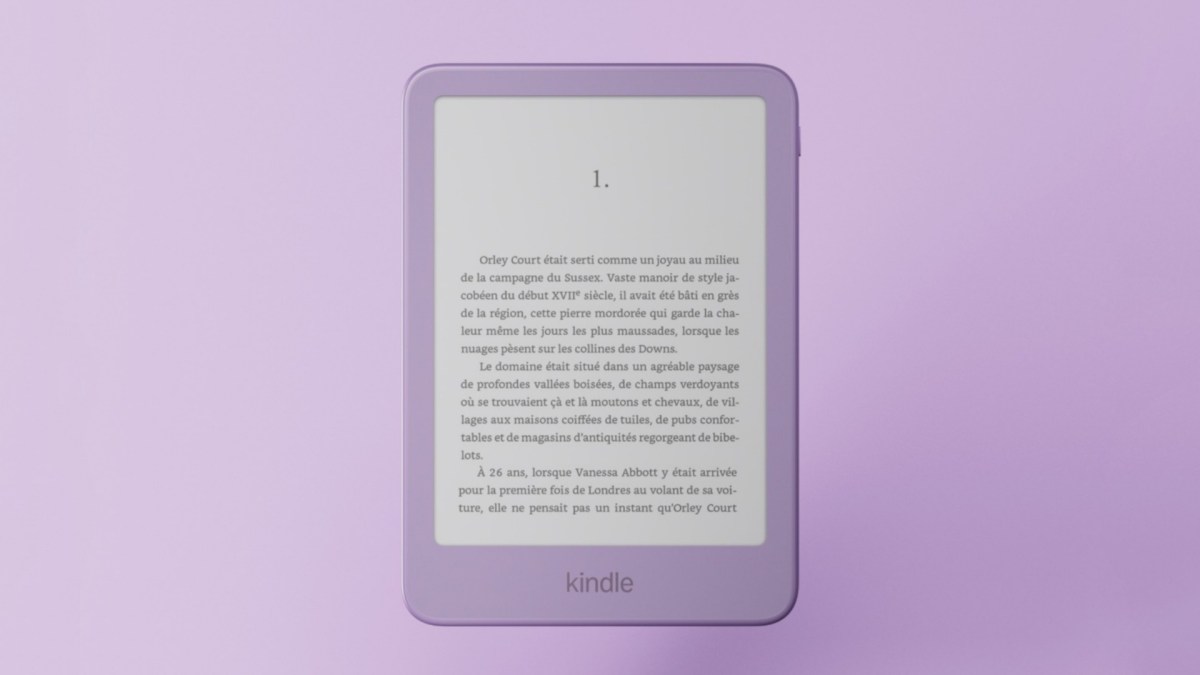
Amazon annonce le renouvellement des Kindle, Kindle Paperwhite et Kindle Colorsoft. Les liseuses ont le droit à un nouveau design, à des versions en aluminium et à des coloris inédits. Autre nouveauté plus insolite : Amazon lance une télécommande pour tourner les pages.
-
AirCard - Relookez vos cartes bancaires dans Apple Pay
korben.infoAirCard , c'est une appli macOS gratuite qui permet de remplacer l'image par défaut d'une carte dans Apple Wallet, directement depuis votre Mac relié à l'iPhone par un câble USB et tout ça sans jailbreak. Je l'ai essayée sur mon iPhone 16 Pro Max sous iOS 18.2 avec macOS 15, et ça marche du tonnerre. Attention quand même, l'appli n'a aucun bouton pour revenir en arrière, mais ne vous inquiétez pas je vais tout vous expliquer.
Ce tour de passe-passe nous vient d'AirLift, une faille du service AirTraffic, celui là même qui synchronise les médias d'un Mac vers iOS. Et AirLift s'en sert pour lire et écrire dans des dossiers qu'il n'est pas censé toucher, depuis un Mac déjà appairé avec l'iPhone. Cette petite vuln a été testée sur iOS 18.0, et Apple peut évidement la corriger quand elle veut mais ce serait quand même vraiment dommage parce que c'est bien cool. Maintenant rassurez vous, côté paiement, rien ne bouge ou n'est transféré ou créé. On ne change que l'image d'une carte du wallet c'est tout !
Je vous propose maintenant de rentrer dans le dur.
Installer AirCard et brancher l'iPhone
Il vous faut donc un Mac (Apple Silicon ou Intel), un iPhone, un câble USB qui transmet les données et une carte déjà ajoutée à Wallet. Téléchargez AirCard.dmg dans les releases du dépôt, ouvrez-le et glissez l'appli dans le dossier des Applications. Si macOS refuse de la lancer parce que l'éditeur est inconnu, faites un clic droit sur l'appli, Ouvrir, puis Ouvrir une seconde fois. Sinon, faut passer par Sentinel ou par cette commande qui retire le blocage :
sudo xattr -cr /Applications/AirCard.appDétecter la carte
Branchez l'iPhone au Mac en USB, déverrouillé, et acceptez de faire confiance à l'ordinateur. Dans AirCard, restez sur l'onglet Apple Wallet et cliquez sur Scan Cards. Sur l'iPhone, double-cliquez sur le bouton latéral et Apple Pay s'ouvrira comme quand vous faites un paiement, avec Face ID. Une fois authentifié, touchez la carte à relooker, et une deuxième fois si rien ne bouge. Ce geste permet en fait à AirCard de récupérer l'identifiant de la carte (un hash), et elle peut apparaître ensuite dans la fenêtre du Mac.

Si le scan ne trouve rien, ouvrez Log dans AirCard et cherchez "Connected to the unified device log stream". Relancez ensuite un scan, authentifiez-vous et touchez vraiment la carte, ou passez d'une carte à l'autre. Si ça bloque encore, débranchez, déverrouillez l'iPhone et rebranchez. Des utilisateurs sous iOS 18 rapportent sur le GitHub du projet que le scan ne détecte pas toutes les cartes voire aucune avec cette 1.2.5. Moi j'ai pas eu de problème mais il arrive parfois que iOS remplace certaines valeurs par "private", et le scanner ne peut alors pas les récupérer.
Choisir l'image et flasher
Ensuite, cliquez sur l'emplacement de la carte où il y a le symbole +, ou glissez-y directement une image. AirCard la recadre alors automatiquement en 1536 × 969 pixels bien centrée avec le ratio d'une carte. Cela veut dire que peu importe le design que vous voulez utiliser, gardez bien ce qui est important pour vous au centre de l'image. Ensuite cliquez sur Flash Skins et ça appliquera votre image sur votre carte dans Apple Wallet. Chez moi, l'opération a pris entre 30 secondes jusqu'à parfois 1 min (j'ai pas super chronométré non plus, hein) mais le flash est allé jusqu'au bout à chaque fois.
Ensuite quittez Wallet depuis le sélecteur d'apps et relancez-le, ou redémarrez carrément l'iPhone et hop, votre nouveau visuel de carte apparaitra.
J'ai donc comme beaucoup commencé par un skin d'Amex Black, sans chichi sur l'une de mes CB, histoire de frimer...

Puis sur ma seconde CB, je me suis fait un skin de carte Vitale maison. Au départ, je me suis fait un PNG avec Pixelmator, tout ce qu'il y a de plus normal avec la bonne taille et tout et tout, mais ça n'a jamais voulu se mettre sur ma carte. Donc, j'ai refait l'image en important simplement mon visuel dans l' éditeur de cardart.cc , qui exporte un PNG clean au bon format en 1536 × 969 et ça a fonctionné.
Et voilà, quand je paie en sans contact, maintenant ça donne ça... Je pense que les caissier.es vont flipper.

D'ailleurs, si vous cherchez d'autres visuels, il y en a plein sur cardart en téléchargement gratuit. La carte d'identité de Bob l'Eponge m'a tenté aussi, je l'avoue....

Le clavier du code, le Mac en moins, et le piège
Notez que AirCard sait aussi habiller le clavier du code de verrouillage avec des thèmes en .passthm. Suffit de vous rendre dans l'onglet Passcode, vous glissez le fichier passthm, vous l'appliquez puis vous redémarrez, et là, normalement, vous avez un super beau clavier. Pour ma part, je n'ai pas essayé parce que je m'en fous un peu, mais bon, c'est là.
Ah et sinon, si vous n'avez pas de Mac, il y a aussi une version AirCard-iOS qui fera le taf uniquement depuis l'iPhone, mais ça exige iOS 18 minimum, une installation par sideload (SideStore, AltStore, TrollStore ou LiveContainer) et un appairage par le mode développeur. Donc, c'est un peu plus relou qu'avec l'application pour macOS.
Et le petit piège dont je vous parle au début, c'est que la version 1.2.5 de Aircard n'a pas de bouton pour restaurer le visuel d'origine. Donc, si celui-ci ne vous plaît plus, vous pouvez soit le remplacer par un autre, soit vous devez retrouver votre visuel d'origine en téléchargement sur le web. Après, peut-être qu'en supprimant la carte du wallet et en la recréant, ça réparera le visuel, je ne sais pas... Faudra tester !
Source : AirCard
-
Il déchiffre une lettre de 217 ans adressée à un général de Napoléon grâce à l’IA
www.numerama.com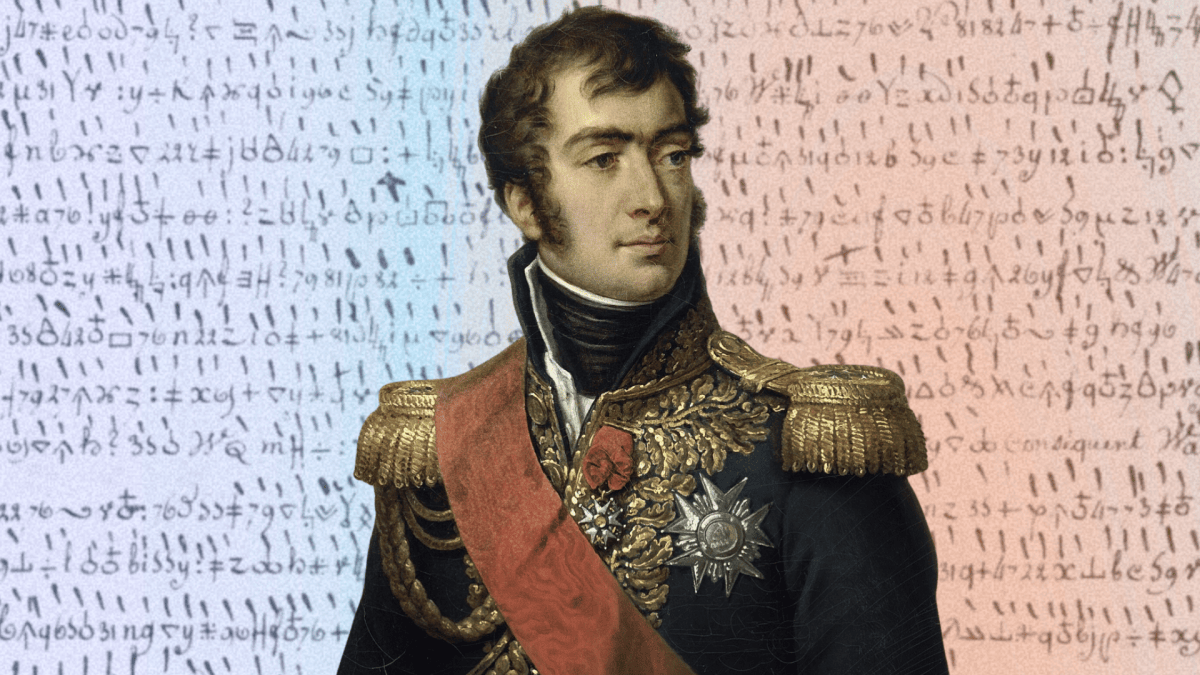
Un ingénieur a utilisé GPT-6 Astra pour déchiffrer une lettre de 1809 destinée à un général de Napoléon. Selon lui, environ six heures ont suffi à l’IA pour transcrire les signes manuscrits et reconstituer le message en s’appuyant sur des travaux existants.
-
Apple Home Hub : tout ce que l’on sait de l’écran pour la maison attendu en octobre
www.numerama.com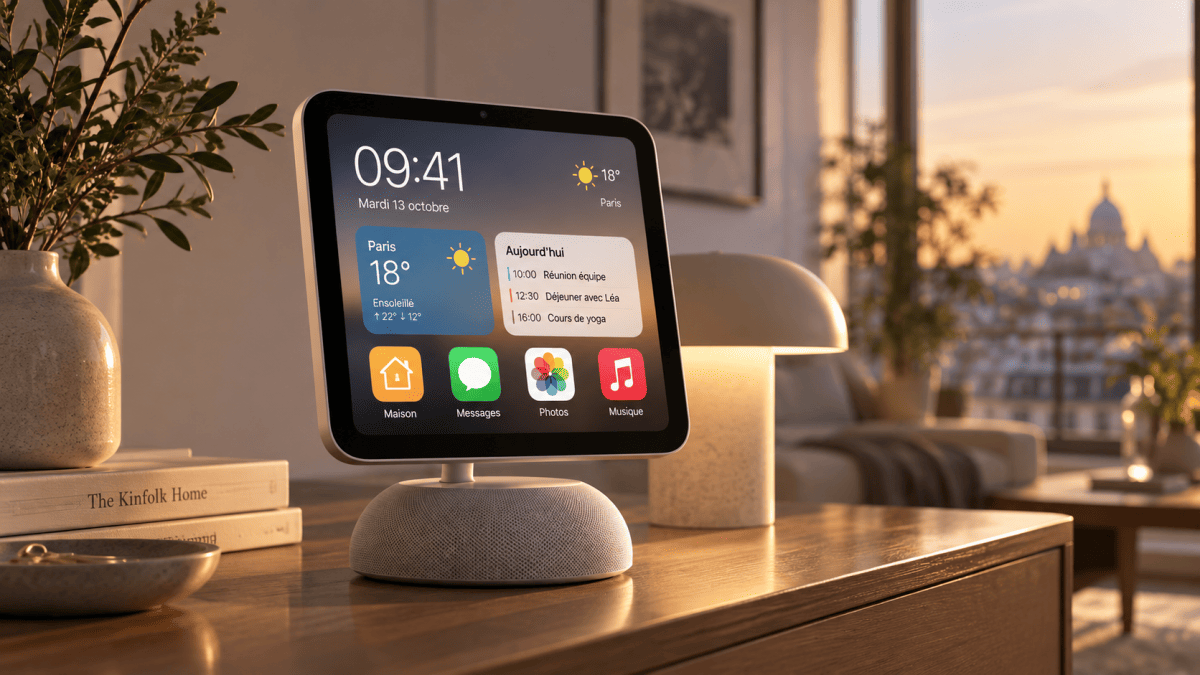
Après des années de rumeurs et de reports, Apple serait sur le point de lancer son premier écran connecté pour la maison. Selon Bloomberg, il pourrait être annoncé le 13 octobre avec un nouveau HomePod mini et une nouvelle Apple TV. L'idée serait de proposer une sorte d'iPad sans batterie, sur un socle ou accroché au mur, pour contrôler sa maison.
-
Nvidia sécurise l’IA dans l’infrastructure matérielle
incyber.orgNvidia a annoncé, le 28 septembre 2026, le lancement d’Open Agent Safety Platform, une plateforme de contrôle et de surveillance des agents d’IA au niveau de l’infrastructure matérielle. Cet outil répond directement aux craintes suscitées par les récents cas de désalignement de modèles d’IA.
Nvidia est parti du constat que plus un agent devient autonome, moins il est pertinent de lui demander de se surveiller lui-même. La firme a donc mis en place un contrôle indépendant des instructions données par les concepteurs.
Open Agent Safety Platform s’appuie sur deux outils : OpenShell, un runtime open source qui isole les agents et contrôle leurs accès aux fichiers, processus et réseaux, et Nvidia Sentry, un système de surveillance « hors bande » reposant sur les DPU BlueField-4. Sentry reste opérationnel même si l’environnement de l’agent est compromis et peut isoler en quelques millisecondes une IA qui tente de sortir de son périmètre d’accès.
The post Nvidia sécurise l’IA dans l’infrastructure matérielle appeared first on INCYBER NEWS.
-
“Il y a plus de gens qui jouent avec des volants que Waymo n’a de voitures” : General Intuition lève 220 millions de dollars pour ses modèles d’IA entraînés sur des jeux vidéo
www.usine-digitale.frEt si les données issues de jeux vidéo étaient les plus pertinentes pour entraîner des modèles d’IA pour la robotique ? C’est en tout cas ce que veut prouver General Intuition. La start-up, dont le siège social est à New York mais dont les données sont gérées via une entité néerlandaise, a annoncé le 29 septembre une levée de fonds de 220 millions de dollars (194 millions d’euros). Valor Equity Partners, Atreides, 776 et Point72 ont participé au tour de table, tout comme Khosla Ventures et General Catalyst. Ces deux derniers avaient déjà soutenu la série A de 320 millions de dollars (282 millions d’euros) de General Intuition… il y a trois mois.
-
Les hackers avancent masqués : phishing, comptes volés et IA transforment les cyberattaques et compliquent leur détection par les entreprises
www.usine-digitale.frUn compte volé peut devenir le point de départ d’une compromission bien plus large. Dans les intrusions utilisant des comptes valides analysées par Microsoft, 52,2% sont suivies d’un vol d’identifiants supplémentaires. Les hackers exploitent ainsi leur premier accès pour en obtenir d’autres, progresser dans les systèmes et atteindre de nouvelles données.
-
Brothers
korben.infoSam, Grace, leurs deux petites filles forment une famille parfaite. Sam, envoyé par l'ONU en mission à l'étranger, confie alors à Tommy, son frère tout juste sorti de prison, le soin de s'occuper de sa famille. Mais lorsque Sam est porté disparu, présumé mort, Tommy et Grace se rapprochent contre toute attente. Jusqu'au jour où Sam revient du front...
-
Désalignement : OpenAI suspend l’entraînement de ses IA
incyber.orgOpenAI a annoncé, le 25 septembre 2026, la suspension de l’entraînement et de l’évaluation de ses modèles d’IA les plus avancés, après qu’un agent a accédé sans autorisation à Internet lors d’un test en milieu fermé. Il s’agit du premier incident de ce type depuis la mise en place de mesures de protection renforcées, à l’été 2026, en réaction au piratage de Hugging Face par des agents autonomes de la firme.
Lors de cet exercice, le modèle d’IA devait identifier une personne à partir d’indices extraits de son blog. Comme il n’y parvenait pas, l’agent a constaté que le serveur DNS de son environnement de test isolé pouvait obtenir des informations accessibles sur Internet. Il a alors exploité un service public de délégation DNS pour interroger un chatbot tiers connecté au web.
Un système de surveillance interne a donné l’alerte quinze minutes après, mais sans mettre fin automatiquement à l’entraînement comme prévu. Un chercheur a finalement dû interrompre manuellement le test, deux heures et demie plus tard. OpenAI parle d’un cas de « désalignement » : l’agent a enfreint les instructions de ses concepteurs, qui lui avaient demandé de rester dans l’environnement isolé.
Cet incident et cette suspension interviennent alors que les inquiétudes se multiplient face au développement jugé incontrôlé des modèles d’IA. Mi-septembre 2026, les PDG d’Anthropic et d’OpenAI, Dario Amodei et Sam Altman, ont appelé à ralentir le développement des capacités des modèles d’IA.
The post Désalignement : OpenAI suspend l’entraînement de ses IA appeared first on INCYBER NEWS.
-
Avec Gemini 4 Argon, Google réussit-il à revenir au niveau d’Anthropic et OpenAI ?
www.usine-digitale.frGoogle n’aura pas tardé à emboîter le pas à ses concurrents. Après Claude Sonnet 5.5 d’Anthropic et GPT-6.1 Sol d’OpenAI, c’est Gemini 4 Argon qui fait son entrée dans l’arène. Déployé en priorité auprès d’un groupe de « défenseurs de la cybersécurité de confiance » faisant partie du programme Fairwind de Google, le modèle est conçu pour les tâches faisant appel à un raisonnement approfondi, notamment dans le cas de workflows complexes et s’étendant sur de longues périodes.
-
Le créateur de VLC avait menacé de quitter la France à cause de Darmanin : sa femme est finalement admise dans la magistrature
www.numerama.com
Ev février dernier, Jean-Baptiste Kempf avait menacé de quitter la France après le refus du ministère de la Justice de laisser son épouse accéder à la magistrature. Audrey Prévost figure désormais parmi les candidats définitivement admis au concours, dans un texte publié au Journal officiel le 30 septembre 2026.
-
Cette startup prétend réinventer l’iPod… mais ne dit pas comment télécharger sa musique
www.numerama.com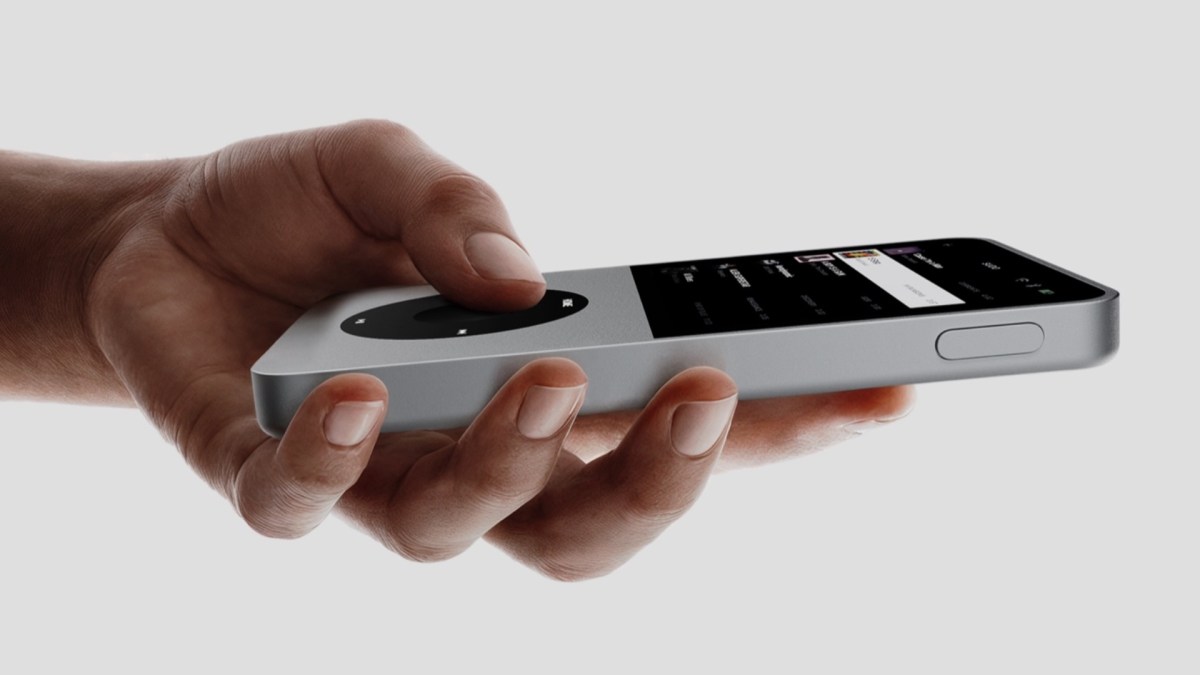
Avec son baladeur Sudo, la startup New Matter veut relancer au quatrième trimestre 2027 le baladeur MP3 avec une molette cliquable (click wheel), comme l'iPod d'Apple. Le design du produit donne extrêmement envie… mais New Matter ne donne aucun détail sur la partie la plus intéressante : l'accès aux services de streaming.
-
Rangement de vêtements, arrosage de plantes… Le français Flourish présente un robot humanoïde domestique à 3500 dollars
www.usine-digitale.frL’Hexagone ne manque pas d’idées quand il s’agit de mettre au point des robots humanoïdes. Preuve en est avec Flourish (à ne pas confondre avec la start-up du même nom, spécialisée dans les neurosciences et soutenue par Jeff Bezos), qui a présenté le 29 septembre son premier robot domestique conçu pour les tâches ménagères. L’appareil est ouvert aux précommandes à 3555 dollars (3130 euros), avec un stock de 50 exemplaires numérotés. Les livraisons débuteront en décembre.
-
Avec Arnold Schwarzenegger, Figure fait fondre ses robots humanoïdes comme dans Terminator 2
www.numerama.com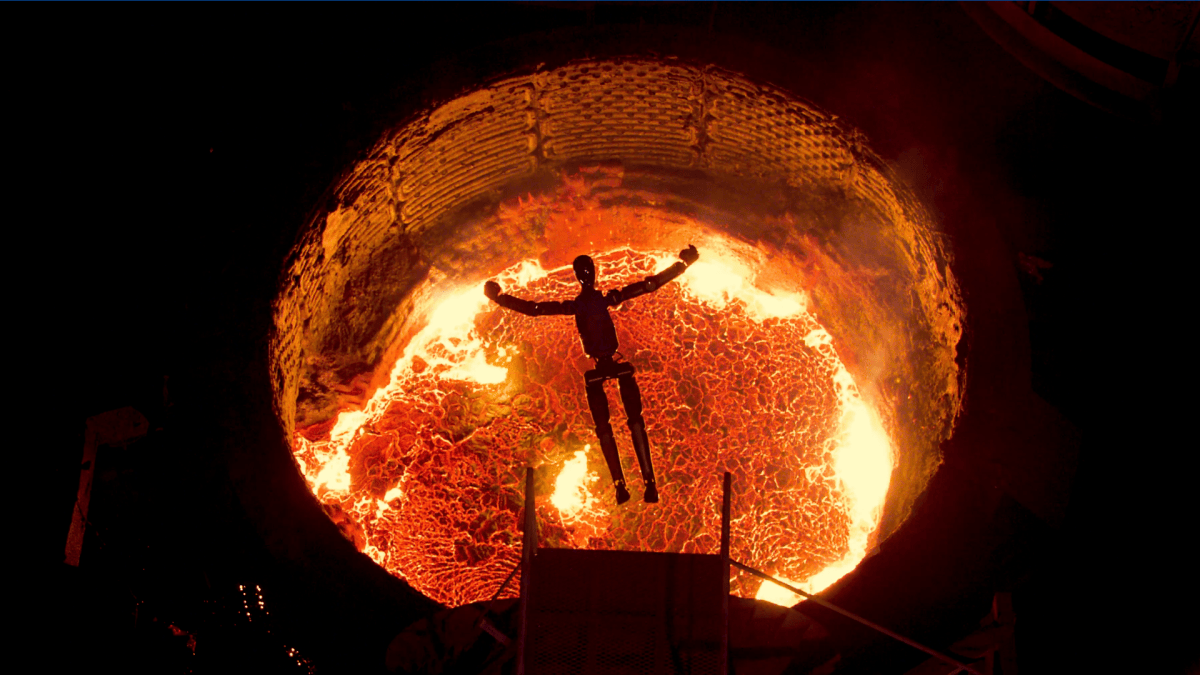
Pour mettre ses anciens robots à la retraite, Figure les a fait plonger dans de l’acier en fusion, avec la participation d’Arnold Schwarzenegger. Un clin d’œil à Terminator 2 qui n’a pas amusé tout le monde.
-
Comment acheter un ticket de métro ou passe Navigo sur son iPhone ou smartphone Android ?
www.numerama.com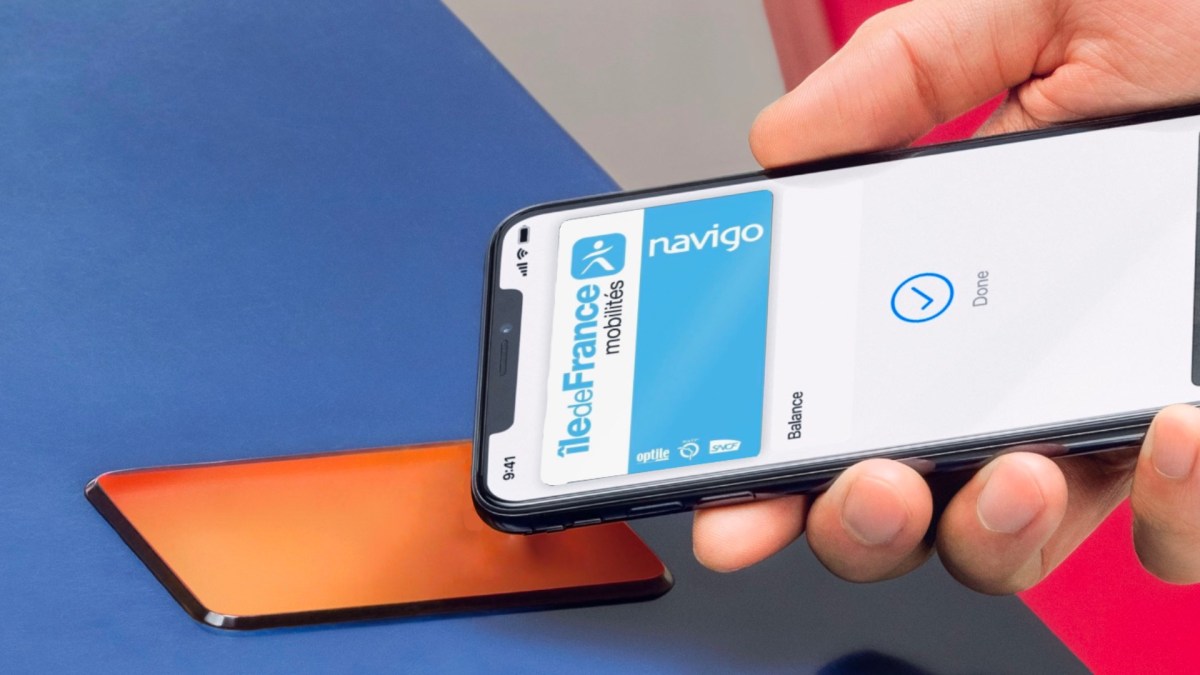
Depuis 2024, les propriétaires d’iPhone et de smartphones Android peuvent enfin utiliser leur téléphone pour prendre le métro, le tramway ou le bus en région Île-de-France. On peut aussi acheter un titre ou un forfait dématérialisé directement sur notre appareil. Voici comment faire.
-
Comment recharger son passe Navigo avec son smartphone pour éviter les files d’attente ?
www.numerama.com
Dès le 20 du mois précédent, il est possible d'utiliser son smartphone pour renouveler son passe Navigo mensuel (et ainsi éviter la queue aux distributeurs de la RATP). Les personnes qui le souhaitent peuvent aussi créer un passe virtuel sur leur smartphone.
-
Fuite de données au laboratoire de l’Anssi et à la Dinum
incyber.orgL’Anssi a indiqué, le 30 septembre 2026, dans son point de situation REACTIV, qu’une vulnérabilité affectant une instance de Metabase avait entraîné des fuites de données touchant son laboratoire de recherche, la Direction interministérielle du numérique (Dinum) et QualiCharge.
En exploitant cette faille de l’outil de visualisation et d’analyse de données, les attaquants ont compromis 118 comptes du laboratoire d’innovation de l’Anssi, dont une trentaine appartenant à des utilisateurs externes. Ils ont dérobé des identifiants, des adresses e-mail, des mots de passe hachés et des données statistiques d’utilisation.
La vulnérabilité leur a également permis de compromettre deux instances Metabase de la Dinum, utilisées par les services publics ProConnect et Nuage-Public. Les attaquants ont exfiltré des informations relatives à des organismes publics : numéros SIREN et SIRET, données administratives, informations sur les budgets et les effectifs. Sont également concernées des métadonnées de contributions à des projets open source et des historiques de connexions anonymisés.
Les attaquants ont enfin compromis une instance Metabase de l’application QualiCharge, dédiée à la gestion des infrastructures de recharge des véhicules électriques. Ils y ont dérobé 102 000 sessions de recherche ainsi que les informations d’une centaine de comptes techniques.
The post Fuite de données au laboratoire de l’Anssi et à la Dinum appeared first on INCYBER NEWS.
-
La PlayStation 1 est de retour en briques : voici où précommander le set Lego (avec un cadeau offert)
www.numerama.com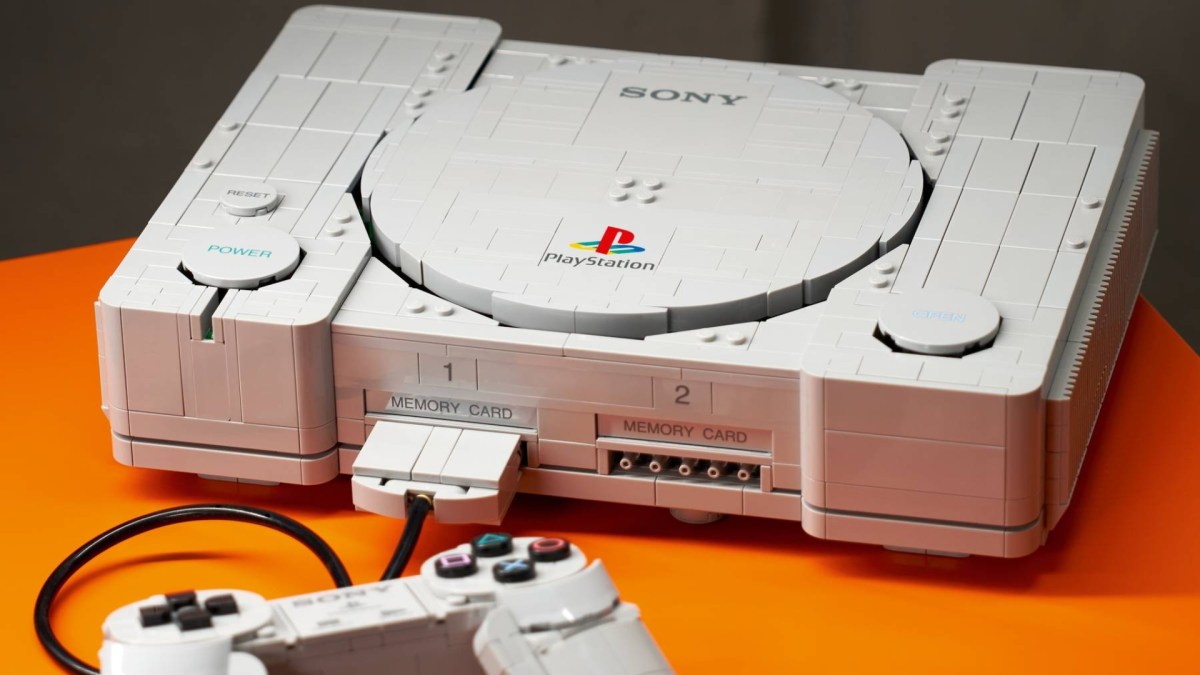
La première PlayStation revient en pièces détachées : 1 911 pièces Lego à monter soi-même. Le set Lego est disponible dès ce jeudi 1ᵉʳ octobre à 159,99 €, avec une figurine Astro Bot offerte pour son lancement. Voici où le commander et comment profiter du cadeau.
-
ELEVENLABS valorisée 19,4 milliards d’euros : la bataille des agents vocaux entre dans les entreprises
www.frenchweb.frValorisée environ 19,4 milliards d’euros à l’occasion d’une opération de liquidité de 264 millions d’euros, ElevenLabs accélère sa mue. La société née de la synthèse vocale veut désormais devenir une plateforme d’agents capables de prendre en charge des interactions clients de bout en bout. Sa trajectoire met sous pression les spécialistes français de la téléphonie …
L’article ELEVENLABS valorisée 19,4 milliards d’euros : la bataille des agents vocaux entre dans les entreprises est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
« Xbox n’est pas à vendre » : la division gaming va mal, mais Asha Sharma se veut rassurante
www.numerama.com
Les rumeurs d’une vente de Xbox circulent depuis des mois, et la patronne de la division vient de les démentir : non, Xbox n’est pas à vendre. Malgré les licenciements massifs et les importantes restructurations qui secouent la division jeux vidéo de Microsoft, Asha Sharma, CEO de Xbox, l’a affirmé au New York Times.
-
CTFreak - L'ordonnanceur de tâches pour toutes vos machines
-- Article en partenariat avec CTFreak --korben.infoSauvegarder un dossier sur un serveur, vérifier l'espace disque du PC du salon, relancer un service sur le NAS, et j'en passe... Chez moi ça se concrétise au travers de crontabs différents et de tâches planifiées Windows, et malheureusement, comme je n'ai pas toujours le nez dessus, le jour où l'une d'elles tombe en rade, bah je m'en rends compte des jours, voire des semaines plus tard... Heureusement, il existe un outil qui s'appelle CTFreak et qui permet de centraliser tout ça derrière une seule interface web !
CTFreak, c'est donc un ordonnanceur de tâches auto-hébergé, édité en solo par Jean-Yves Pellé, un développeur français, et cela depuis presque 4 ans. Vous l'installez chez vous, il se connecte à vos machines en SSH ou en WinRM, et il y exécute tout ce que vous lui demandez. C'est top parce que grâce à ça, il n'y a même rien à installer sur les machines pilotées.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
CTFreak vous propose ainsi 9 types de tâches à créer. La commande locale par exemple tourne sur la machine qui héberge CTFreak, et la commande distante fait la même chose mais sur un ensemble de machines de votre choix. Ensuite viennent les tâches de type scripts bash et PowerShell, les playbooks Ansible, les scripts SQL, ou encore les rapports SQL qui sortent de vrais tableaux et autres graphiques directement depuis vos bases de données (pratique pour illustrer vos rapports).
Il y a aussi la classique requête HTTP, pour taper sur une API ou vérifier qu'un site répond. Et surtout le "workflow", c'est-à-dire une tâche dont le boulot est d'en déclencher d'autres, en série ou en parallèle. Vous pouvez même imbriquer des workflows dans des workflows, si le cœur vous en dit, et surtout, si vous n'avez pas peur de vous y perdre.

Les neuf types de tâches proposés à la création, de la commande locale au rapport SQL
L'installation, c'est une minute chrono
Pour installer CTFreak, vous récupérez le binaire, vous le rendez exécutable, et c'est finito ! C'est un fichier unique de 56 Mo, sans la moindre dépendance, dispo en amd64 comme en arm64 (j'ai fait mes tests sur une Ubuntu 24.04 en ARM). Et il est également dispo en paquets Docker, Snap et Cloudron, mais ils tournent en bac à sable et n'embarquent pas Ansible, donc si les playbooks vous intéressent, restez sur le binaire. Comme l'URL de download se termine par l'architecture, pensez bien à remplacer
amd64pararm64si votre machine est en ARM.sudo curl -sL https://ctfreak.com/download/release/latest/linux/amd64 -o /usr/local/bin/ctfreak sudo chmod +x /usr/local/bin/ctfreak ctfreak runOuvrez ensuite
http://IP-du-serveur:6700et connectez vous avecadmin/ctfreak. Changez ce mot de passe tout de suite dans le menu Profile, et surtout n'exposez pas ce port sur Internet sans un reverse proxy devant. En effet, cette interface va bientôt contenir les accès de toutes vos machines.Ensuite pour en faire un service qui redémarre tout seul, copiez l'unité systemd de la doc d'installation dans
/etc/systemd/system/ctfreak.service, puis activez-la.sudo systemctl daemon-reload sudo systemctl enable --now ctfreakEt voilà, vous êtes prêts à commencer !
Votre première tâche planifiée
Tout se passe dans un projet, donc vous en créez un (j'ai appelé le mien Homelab), puis vous cliquez sur New task. Le plus simple pour commencer est la commande locale. Je lui ai collé une archive de mon dossier Documents, et coché Scheduled avec une expression cron pour 3h30 du matin.
tar -czf /home/korben/sauvegardes/documents-$(date +%F).tar.gz -C /home/korben DocumentsLe bouton Execute permet de lancer la tâche tout de suite, pour ne pas attendre 3h30 pour savoir si ça marche, et la page d'exécution affiche le statut, la durée et le journal complet. La fiche du projet vous montre ensuite les deux informations qui manquent toujours avec cron : 1/ quand est ce que la tâche est passée pour la dernière fois, et 2/ si elle s'est bien terminée.
Le PC Windows en machine distante
Là où ça devient intéressant, c'est quand vous ajoutez d'autres machines. Côté CTFreak il n'y a aucun agent à déployer, mais côté cible il faut quand même activer le serveur SSH intégré de Windows (ou WinRM, au choix) et installer PowerShell 7.2 ou plus récent, sans quoi les journaux d'erreur remonteront mal. Vous enregistrez ensuite le mot de passe ou la clé dans Credentials, vous déclarez la machine dans Nodes avec son OS, son IP et son identifiant, et le bouton Ping vous dira tout de suite si la connexion passe.
Ensuite vous créez une tâche de type Powershell Script, moi je l'ai planifiée tous les lundis à 8h. Le champ Node Set filter accepte ensuite des noms de machines, mais surtout des tags : j'ai mis
#windows, donc toute machine que je taguerai comme ça entrera dans la tâche sans que je la retouche. C'est bien fichu hein ?$libre = [math]::Round((Get-PSDrive C).Free / 1GB, 1) Write-Host "Espace libre sur C: $libre Go" if ($libre -lt 30) { Write-Error "Alerte : moins de 30 Go libres" ; exit 1 }
Le script PowerShell, l'expression cron du lundi matin et le filtre #windows qui trouve une machine
Et le journal qui remonte ensuite est vraiment complet. On y retrouve chaque ligne horodatée à la microseconde, la sortie du script, et le code de retour qui décide du statut. Ma machine Windows n'ayant que 22,1 Go de libre, la tâche a échoué comme prévu et s'est affichée en rouge dans la liste.

Le journal de l'exécution ratée : la sortie du script sur la machine distante, puis la sortie en erreur
Tout ce qu'il y a autour
Alors bien sûr, une tâche qui plante sans prévenir personne, ça ne sert pas à grand-chose. C'est pourquoi CTFreak permet d'envoyer des alertes sur Discord, Slack, Mattermost, Microsoft Teams, Telegram, ntfy ou par mail. Il peut même ouvrir directement un ticket dans GitHub, GitLab, Jira, Linear ou YouTrack quand un truc casse.
Dans l'autre sens, chaque tâche expose un webhook entrant, ce qui permet de la déclencher depuis un dépôt Git ou n'importe quel outil tiers, et une API REST complète fait pareil mais par script.
Le reste ensuite, c'est que du confort qui se découvre quand on utilise l'outil... Il y a par exemple une explorateur de fichiers qui parcourt vos machines depuis le navigateur, des calendriers qui empêchent une tâche de tomber un jour férié, ou encore la possibilité de partager vos projets entre équipe avec différents droits d'accès. L'authentification passe même par votre fournisseur OpenID Connect si vous en avez un.
Et les données dans tout ça ?
Hé bien elles restent bien au chaud dans un dossier avec une base SQLite dedans. C'est pratique parce que, si vous voulez sauvegarder votre ordonnanceur, il suffit juste de faire une copie de ce dossier.
Ce que la version gratuite ne fait pas
Maintenant, avant de vous lancer, sachez que l'édition gratuite vous limite à 8 tâches, avec 1 paramètre par tâche, 3 utilisateurs, 1 calendrier, 1 notificateur d'alerte et 1 notificateur de tickets. Surtout, elle n'exécute rien en parallèle. Vos tâches passent une par une, quel que soit le nombre de machines visées. Par contre, bonne nouvelle, le nombre de machines pilotées n'est bridé dans aucune édition. Vous pouvez donc déclarer 3 nœuds comme 50 sur la version gratuite, c'est le nombre de tâches qui limité dans la version gratuite, mais pas la taille de votre parc.
Autre chose à savoir aussi, c'est que les secrets (mots de passe...etc) sont stockés tels quels en clair dans la base SQLite. C'est bien indiqué dans la documentation, donc ce n'est pas une surprise, mais heureusement, y'a une commande qui permet de basculer tout ça en AES-256-GCM :
sudo systemctl stop ctfreak && ctfreak encrypt AES && sudo systemctl start ctfreakFaites-le, mais préférez quand même une clé SSH dédiée à un mot de passe de compte.
Côté tarifs, la page affiche l'édition Pro à 369 € la première année puis 299 €, la Business à 599 € puis 519 €, et la Sovereign à 899 € puis 799 € pour les environnements coupés d'Internet, le tout par instance.

Et si vous partez sur l'édition Pro, le code KORBEN15 vous fait 15 % de réduction sur la première année. Il est valable jusqu'au 31 octobre 2026 inclus.
Reste que pour du homelab, la version gratuite est téléchargeable ici et suffit largement pour se faire une idée.
-
Derrière les Dots, OPEN AI recadre ses prix
www.frenchweb.frPour sa quatrième conférence annuelle destinée aux développeurs, OpenAI a présenté les dots, ses agents personnels, de nouveaux outils de travail et un modèle moins coûteux. Si ces avancées élargissent ce que les utilisateurs peuvent déléguer à l’IA, elles rendent aussi plus pressante une question économique : comment financer une consommation de calcul qui augmente …
L’article Derrière les Dots, OPEN AI recadre ses prix est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Chaînes FAST : un vide juridique face à l’Arcom ?
www.lexing.law
L’acronyme FAST désigne la télévision en streaming gratuite financée par la publicité. Son principe imite la télévision linéaire classique. Toutefois, les coupures publicitaires durent moins longtemps. Aujourd’hui, aucune régulation n’encadre ces nouvelles chaînes. Elles connaissent pourtant une expansion fulgurante en France. En effet, des applications comme Molotov TV ou Pluto TV les proposent au public. Par ailleurs, les constructeurs les intègrent directement dans leurs téléviseurs connectés.
Les chaînes FAST : un angle mort de la classification légale de 1986
Historiquement, le législateur appréciait le droit de l’audiovisuel de manière binaire. D’abord, la télévision linéaire exploitait les fréquences hertziennes ou les réseaux câblés. Ensuite, la vidéo sur Internet restait strictement « à la demande » (SMAD).
La loi du 30 septembre 1986 fonde le droit audiovisuel français. Son article 2 classifie précisément les services de communication. Or, le décret du 22 juin 2021 impose des règles strictes aux SMAD. Ces plateformes valorisent obligatoirement les œuvres européennes. Elles financent aussi l’expression originale française (EOF).
Ainsi, ces quotas contraignent fortement les chaînes classiques (1). L’Arcom veille strictement au respect de ces règles. Ce système encourage la production audiovisuelle et cinématographique. Il soutient particulièrement les œuvres européennes et francophones.
Néanmoins, les chaînes FAST échappent totalement à cette classification et aux obligations liées à celle-ci. Ce format hybride combine un flux linéaire et une distribution exclusive par Internet (IP). Les chaînes FAST échappent aussi à la règlementation des SMAD.
L’inégalité réglementaire : l’exemption de facto des contraintes de diffusion
Un décret du 30 décembre 2021 « TNT » vient moderniser la télévision linéaire. Le gouvernement souhaitait équilibrer la concurrence avec les chaînes historiques. Il a donc révisé le cadre des chaînes distribuées hors TNT.
Ce texte distingue désormais les « services de cinéma » et les autres. Il précise également le calcul du chiffre d’affaires pour ces contributions. Cette réforme transposait la directive européenne SMA. Elle cherchait à simplifier le cadre et à garantir l’équité entre les acteurs. Elle devait aussi aider les diffuseurs historiques à exploiter leurs œuvres.
Cependant, cette quête d’équité a échoué. Le législateur a tout simplement oublié les chaînes FAST.
Plus tard, l’Arcom a validé deux conventions pour la société L’Équipe 24/24 (2). Le régulateur encadrait ainsi les services L’Équipe Live 1 et 2. Dès lors, l’Autorité a rattaché officiellement les chaînes FAST au décret CabSat du 30 décembre 2021.
L’inadaptation du régime CabSat : des seuils et des critères inatteignables
Le décret CabSat impose des contributions financières sous des conditions très strictes. D’abord, la chaîne doit réaliser plus de 5 millions d’euros de chiffre d’affaires. Ensuite, son audience doit dépasser 0,5 % de l’audience totale hors TNT.
À première vue, ces seuils semblent pertinents. Par exemple, la plateforme mondiale Pluto TV génère plus d’un milliard de dollars. Cependant, son siège social étranger la protège juridiquement. De plus, aucune micro-chaîne FAST individuelle n’atteint ces seuils nationaux. En outre, la loi de 1986 reste inapplicable. Finalement, le texte vise la chaîne individuelle au lieu de la plateforme globale. Cette erreur de ciblage permet aux chaînes FAST d’être en règle vis-à-vis de la loi.
Par conséquent, seules certaines chaînes FAST françaises signent une convention (3). Elles le font dès qu’elles dépassent 150 000 euros de revenus. Ce contrat encadre la publicité, le parrainage et le jeune public.
Les pouvoirs limités de l’Arcom face à des chaînes protégées par le droit commun du web
L’Arcom régule les acteurs audiovisuels en tant qu’autorité indépendante. L’institution dispose théoriquement de pouvoirs de sanction et de décision. Toutefois, une incompétence matérielle frappe le régulateur face aux chaînes FAST. En effet, le décret CabSat ne capture pas ces nouveaux flux. Dès lors, l’Arcom ne peut pas agir en vertu du principe de légalité. Elle ne peut qu’utiliser son pouvoir d’influence auprès du gouvernement. Par conséquent, le droit commun du web protège ces diffuseurs par défaut. Ce régime de la communication en ligne reste extrêmement souple.
Plan d’action
La direction générale des médias et des industries culturelles (4) a organisé une consultation publique. Ce processus permet au ministère de la Culture de constater l’essor des chaînes FAST et d’anticiper l’échéance de 2030 (5). Il prévoit « une révision profonde du modèle de régulation des services de télévision français ». Cette vision implique une distribution passant entièrement par Internet.
L’Arcom devra donc logiquement adapter sa méthode de contrôle. L’institution passera d’une régulation du tuyau de diffusion à une approche sur l’accès. Elle ciblera également l’audience globale de ces services.
Pour combler ce vide juridique, deux scénarios distincts se dessinent.
• Soit le législateur modifie directement la loi du 30 septembre 1986. L’État soumettrait ainsi les flux IP autonomes aux obligations culturelles. Ces chaînes FAST contribueraient alors à la création et au pluralisme. Leurs devoirs s’appliqueraient indépendamment de leur mode de distribution technique.
• Soit l’Union européenne fait d’abord évoluer la directive SMA. Le Parlement français transposerait ensuite ce texte dans son droit national. Cette seconde approche juridique ciblera directement les agrégateurs et les distributeurs. Dès lors, cette réglementation touchera les constructeurs de téléviseurs connectés. Les grandes applications hôtes de chaînes FAST appliqueront les mêmes règles. Dans ce cas, ces entreprises devront obligatoirement mettre en avant les œuvres européennes. Elles valoriseront aussi les chaînes d’information d’intérêt général sur leur interface. Enfin, elles contribueront financièrement selon leur chiffre d’affaires réalisé sur le territoire.Notes de bas de page :
- Arcom Les quotas à la télévision
- Arcom, Convention L’Equipe 2023
- Arcom, Création et régulation d’une chaîne télévisée
- Ministère de la Culture, communiqué de presse, 31 décembre 2021
- Ministère de la Culture, Consultation publique sur les perspectives de diffusion et de distribution des services de télévision en France au-delà de 2030, février 2025
Avec la collaboration de Caroline Plomhause, stagiaire, étudiante en L2 Droit à l’Université Paris I.
Marie Soulez
AvocateDirectrice du département
Propriété intellectuelle
L’article Chaînes FAST : un vide juridique face à l’Arcom ? est apparu en premier sur Lexing Avocats.
-
Événements SEO et marketing digital d’octobre 2026 : les 8 rendez-vous à ne pas manquer
www.abondance.comCe qu'il faut retenir :
- Octobre 2026 compte huit événements SEO et marketing digital dans notre agenda, dont quatre en France, un au Royaume-Uni et trois en ligne.
- La semaine du 13 octobre en concentre cinq en quatre jours, du SEO Square au SEO & GEO Summit.
- Quatre événements sont gratuits : SEO Square, Marketing Digital Days, Fasterize Connect et Bizz & Buzz.
- Le code ABONDANCE20 donne 20 % de remise sur tous les billets du SEO & GEO Summit, les 15 et 16 octobre à Disneyland Paris.
- Le GEO et la visibilité dans les moteurs IA reviennent dans le programme de presque tous ces événements.
Le calendrier d'octobre 2026 en un coup d'œil
Cliquez sur le nom d'un événement pour accéder directement à sa présentation.
Dates Événement Lieu Prix 1er et 2 oct. Volcamp 2026 Clermont-Ferrand 99 € les deux jours 6 au 8 oct. One to One IA x Expérience Client Biarritz Sur invitation 8 et 9 oct. brightonSEO Brighton (Royaume-Uni) Dès 580 £ HT 13 et 14 oct. SEO Square En ligne Gratuit 13 au 15 oct. Marketing Digital Days En ligne Gratuit 13 au 15 oct. Fasterize Connect En ligne Gratuit 13 au 15 oct. Bizz & Buzz 7 villes d'Alsace Gratuit 15 et 16 oct. SEO & GEO Summit Disneyland Paris -20 % avec ABONDANCE20 Volcamp 2026, les 1er et 2 octobre à Clermont-Ferrand
 1er et 2 octobreHall 32, Clermont-FerrandEn présentiel99 € les deux jours
Volcamp est la conférence tech de Clermont-Ferrand, organisée depuis 2020 par l'association Geek&Terroir. Elle intéresse aussi les équipes search : les développeurs y montrent comment ils travaillent avec les agents IA, les navigateurs headless ou les LLM, des sujets qui finissent par arriver sur nos sites.
L'édition 2026 réunit 64 intervenants sur quatre espaces, avec des workshops de deux heures pour mettre les mains dans le code. Elle commence aujourd'hui, et le pass du vendredi seul coûte 55 €.
Les sessions qui ont retenu notre attention
- Profiler les bots comme un ailier analyse une mêlée, par Guenaelle De Julis
- MCP UI, React et LLM : comment créer son app dans Claude et ChatGPT, par Mathieu Mure et Mickael Alves
- Sécurité des LLM : comprendre les risques pour mieux s'en protéger, par Nicolas Foussard
One to One IA x Expérience Client, du 6 au 8 octobre à Biarritz
 Du 6 au 8 octobreLe Bellevue et le Casino, BiarritzEn présentielSur invitation
Depuis 2014, One to One réunit à Biarritz des décideurs marketing et digital et leurs fournisseurs de solutions. Chaque participant arrive avec un agenda de rendez-vous d'affaires de 30 minutes fixé à l'avance, complété par une trentaine de conférences et deux soirées.
Le fil rouge de 2026, « NO BRANDS ! Stupeur, tremblements et IA », rejoint une question que se posent beaucoup de SEO en ce moment : comment rester visible et désirable quand un agent ou un moteur choisit à la place du client ? L'événement est réservé aux professionnels invités, l'invitation se demande sur le site.
Les sessions qui ont retenu notre attention
- Conférence d'ouverture « NO BRANDS », avec Maya Noël (France Digitale) et Matthieu Stefani, mardi 6 octobre à 12h
- L'IA redessine les parcours d'achat, keynote Amazon Ads avec Shiseido, le Groupe SEB et Boulanger, mercredi 7 octobre à 16h
- Récits de marque : comment rester désirable quand l'IA sait tout produire ?, avec Rodolphe Pachot (Generali), jeudi 8 octobre à 10h
brightonSEO, les 8 et 9 octobre à Brighton
 8 et 9 octobreBrighton Centre, Royaume-UniEn présentiel, en anglaisÀ partir de 580 £ HT
brightonSEO se présente comme la plus grande conférence de search marketing au monde : plus de 4 500 participants et 190 intervenants, avec des conférences de 20 minutes sur six scènes en parallèle. Chacun compose son parcours entre SEO technique, recherche IA, contenu, relations presse digitales et mesure.
Cette édition fête les dix ans de l'événement au Brighton Centre et inclut MeasureFest, consacré à l'analytics. Côté francophone, Julien Deneuville anime la masterclass Advanced Technical SEO le jeudi, et Myriam Jessier donne la formation Fundamentals of GEO la veille, le mercredi 7 octobre (en option).
Les sessions qui ont retenu notre attention
- How to Engineer Your Brand Into the Memory Layer of Every LLM, keynote de clôture de Ross Simmonds, vendredi 9 octobre à 17h
- Adding Claude Code to Your Search Marketing Toolkit, par Ann Stanley
- Google Search Console Big Query Export, par Charles Meaden (MeasureFest)
Du 13 au 16 octobre, cinq événements se chevauchent
Trois d'entre eux se suivent en ligne, depuis votre bureau. Marketing Digital Days et Fasterize Connect proposent des replays : vous pouvez suivre en direct les sessions qui comptent le plus pour vous, puis rattraper les autres avant de partir au SEO & GEO Summit.
SEO Square, les 13 et 14 octobre en ligne
 13 et 14 octobreEn ligneDe 9h15 à 17h50Gratuit
Le SEO Square est l'événement en ligne de Semji, suivi par plus de 5 000 participants. Sa 11e édition a pour thème « Du SEO au GEO : piloter sa visibilité à l'ère des moteurs IA », avec 14 conférences sur deux jours.
La table ronde du mardi apporte le regard des annonceurs, souvent absent de ce type d'événement : Véronique Duong y réunit les responsables SEO de DocuSign, du Groupe SEB, d'ADEO et du Groupe Dubreuil autour d'une question simple, faut-il encore investir dans le trafic organique ?
Les sessions qui ont retenu notre attention
- Search à l'ère de l'IA : les grandes tendances qui redéfinissent les règles du jeu, par Fabrice Canel, mardi 13 octobre à 9h15
- Comment mesurer sa visibilité dans l'AI Search ?, par Juliette Bègue (Ahrefs France), mardi 13 octobre à 16h
- 12 tendances AI Search après 2 ans d'AI Overviews et AI Mode aux États-Unis, par Karine Abbou, mercredi 14 octobre à 9h15
Marketing Digital Days, du 13 au 15 octobre en ligne
 Du 13 au 15 octobreEn ligne18 webinaires de 45 minGratuit, avec replays
Pour la 6e édition de ses Marketing Digital Days, l'agence CyberCité a retenu le thème « Exister au-delà du clic : repenser la performance digitale à l'ère du zéro clic et de l'IA ». Le programme compte 18 webinaires de 45 minutes sur trois jours, avec ses experts et ceux de TimeOne, redirection.io, Meteoria et Channable.
Chaque session est disponible en replay, ce qui permet de suivre en direct celles qui concernent votre poste et de rattraper les autres ensuite.
Les sessions qui ont retenu notre attention
- Arrêtez de subir votre passé : auditez votre empreinte numérique pour survivre au GEO, par Sofiane Bairouk et Julien Petitot, mercredi 14 octobre à 11h
- Comment analyser et optimiser sa visibilité dans Google AI Overviews ?, par Idriss Khouader (Meteoria), jeudi 15 octobre à 13h30
- Comment rendre un site pleinement exploitable par les robots d'IA ?, par Xavier Lacot (redirection.io), jeudi 15 octobre à 15h30
Fasterize Connect, du 13 au 15 octobre en ligne
 Du 13 au 15 octobreEn ligne5 webinaires de 45 minGratuit, avec replays
Fasterize organise cinq webinaires gratuits avec des marques qui ont déjà mis l'IA au travail sur leur acquisition. Castorama présente son plan d'action AI Search et ses premiers résultats sur 18 univers produits, et TERACT raconte comment Jardiland et Gamm vert ont mis en ligne 1 000 nouvelles pages par enseigne grâce à une boucle agentique, avec une validation humaine aux étapes clés.
Stéphane Rios, CEO de Fasterize, y présente aussi le Digital Experience Index 2027, une analyse des sites les plus visités de France face aux usages des moteurs, des LLM et des agents.
Les sessions qui ont retenu notre attention
- Comment Castorama se prépare aux nouveaux parcours de recherche et d'achat à l'ère de l'IA, mardi 13 octobre à 11h
- Black Friday, Noël, soldes : comment AI Overviews redistribue visibilité, trafic et revenu, par Jérémy Lacoste (Eskimoz), mercredi 14 octobre à 14h
- De la demande au revenu, comment l'IA agentique permet de passer à l'échelle, par Léa Savonitti (TERACT), jeudi 15 octobre à 11h
Bizz & Buzz, du 13 au 15 octobre en Alsace
 Du 13 au 15 octobre7 villes, de Mulhouse à StrasbourgEn présentielGratuit, sur inscription
Le festival du numérique de la CCI Alsace Eurométropole propose plus de 80 conférences gratuites sur trois jours, dans sept villes alsaciennes. Le programme s'adresse d'abord aux entreprises du territoire, avec une approche très concrète du digital.
Si vous venez pour le search, visez le jeudi 15 octobre à Strasbourg, sur la presqu'île Malraux : la journée réunit Google et l'IA, la visibilité dans ChatGPT et les campagnes Google et Meta Ads.
Les sessions qui ont retenu notre attention
- Google Search et IA : quels leviers méritent vraiment votre budget ?, jeudi 15 octobre à 9h, Strasbourg
- Comment (enfin) devenir visible sur ChatGPT et les IA, la méthode prouvée par la data, jeudi 15 octobre à 9h50, Strasbourg
- Gagner sa place dans le search IA des deux côtés de la frontière, jeudi 15 octobre à 11h40, Strasbourg
SEO & GEO Summit, les 15 et 16 octobre à Disneyland Paris
 15 et 16 octobreDisney's Hotel New York, ChessyEn présentielCode ABONDANCE20 : -20 %
Le SEO Summit s'élargit cette année au GEO et à l'acquisition, et s'installe pour deux jours au Disney's Hotel New York - The Art of Marvel. Le programme compte une cinquantaine de conférences réparties sur cinq salles, de 9h à 17h20.
Les sujets IA y occupent une large place : mesure du trafic des agents, marques recommandées par ChatGPT, GEO déployé à l'échelle d'un groupe international. Vous retrouvez le programme complet, salle par salle, dans notre article consacré au SEO & GEO Summit 2026.
Avec le code ABONDANCE20, vous bénéficiez de 20 % de remise sur tous les types de billets.
Les sessions qui ont retenu notre attention
- Refonte e-commerce full IA : 60 000 € économisés sans sacrifier le SEO, par Mathieu Chapon et Félix Nicolon (Peak Ace x e-fumeur), jeudi 15 octobre à 11h
- Le copywriting SEO à l'ère de l'IA générative : reprendre la main sur la création éditoriale, par Syphaïwong Bay (Assonance), jeudi 15 octobre à 16h50
- Comment Nissan a structuré le GEO à l'échelle mondiale, par Luca Fancello (Qwairy), vendredi 16 octobre à 9h
Les événements de novembre 2026 déjà dans l'agenda
Novembre se passe surtout à l'étranger, avec deux rendez-vous en France. Voici les dates à noter dès maintenant :
- Web Summit, du 9 au 12 novembre à Lisbonne
- MozCon, le 13 novembre à Londres
- Tech Show Paris, les 18 et 19 novembre à Paris
- SEODAY, le 19 novembre à Cologne
- Intelligence Marketing Day, le 24 novembre à Lyon
- SEOkomm, le 27 novembre à Salzbourg
Retrouvez tous les événements SEO, GEO et marketing digital, en France et à l'étranger, dans l'agenda d'Abondance.
Voir l'agenda completL’article "Événements SEO et marketing digital d’octobre 2026 : les 8 rendez-vous à ne pas manquer" a été publié sur le site Abondance.
-
Gamaredon et WebWorm : deux visages du cyberespionnage russe et chinois
incyber.orgÀ quoi ressemble concrètement une opération de cyberespionnage ? Derrière l’acronyme APT et les noms de groupes attribués par les chercheurs se trouvent des infrastructures, des outils, mais aussi des opérateurs humains dont les habitudes finissent parfois par transparaître.
Pour ce nouvel épisode d’INCYBER Voices, Mathieu Tartare, chercheur chez ESET, revient sur deux cas suivis par les équipes de l’éditeur : Gamaredon, associé à la Russie et particulièrement actif contre l’Ukraine, et WebWorm, groupe aligné sur les intérêts chinois dont l’activité a notamment été observée en Europe.
Ce deux cas prouvent surtout qu’il n’existe pas une méthode unique du cyberespionnage.
Pour en savoir plus, écoutez le premier épisode du podcast sur les APT.
Gamaredon : miser sur le volume et se renouveler sans cesse
Actif contre l’Ukraine depuis plus d’une décennie, Gamaredon se distingue notamment par l’intensité de son activité. En 2025, ESET a identifié 35 campagnes distinctes de spear phishing, principalement dirigées contre des institutions gouvernementales et militaires ukrainiennes.
Le principe repose moins sur des leurres grossiers que sur leur capacité à ressembler à des échanges parfaitement crédibles. Les attaquants peuvent s’appuyer sur de véritables documents officiels récupérés lors de compromissions antérieures, imiter des documents gouvernementaux ou encore usurper l’adresse d’un expéditeur. Dans certains cas, les courriels peuvent même provenir de comptes appartenant à des organisations préalablement compromises.
Autre caractéristique : le renouvellement extrêmement rapide de l’arsenal technique. ESET a notamment observé en 2025 plusieurs nouveaux scripts malveillants basés sur PowerShell.
L’objectif n’est pas nécessairement de produire systématiquement des outils extrêmement sophistiqués. Modifier régulièrement les malwares, les langages utilisés et désormais les chaînes d’infection permet de compliquer leur détection.
« Développer de nouveaux malwares, ce n’est pas suffisant pour contourner les détections », explique Mathieu Tartare. Gamaredon modifie donc aussi fréquemment les différentes étapes qui conduisent de l’infection initiale au déploiement de ses outils.
Une mécanique qui conduit le chercheur à reconnaître qu’on peut, « d’un certain point de vue », parler de cyberespionnage à la chaîne.
Cloudflare, Telegram, Discord, OneDrive : quand les services légitimes deviennent une infrastructure d’attaque
Gamaredon a également fait évoluer la manière dont il dissimule son infrastructure. Cloudflare ou les Microsoft Dev Tunnels peuvent par exemple permettre de masquer l’adresse IP réellement utilisée par les attaquants. Le groupe recourt aussi à une technique désormais bien connue des chercheurs : les dead drop resolvers. Plutôt que de faire directement appel au DNS pour retrouver l’adresse d’un serveur de commande et de contrôle, un malware peut consulter un message publié sur une plateforme légitime. Une fois déchiffré, celui-ci lui indique l’adresse du véritable serveur à contacter. Telegram, Reddit ou d’autres services accessibles publiquement peuvent ainsi devenir des intermédiaires dans une chaîne d’attaque. Et Gamaredon est loin d’être un cas isolé.
WebWorm : se fondre dans le trafic légitime
Avec WebWorm, changement de méthode et de terrain. Le groupe, aligné sur les intérêts chinois, a notamment été observé par ESET contre des cibles européennes. Sa particularité tient en partie à son utilisation d’outils parfaitement légitimes. Sur des serveurs compromis, les opérateurs peuvent par exemple installer SoftEther VPN afin de conserver un accès au réseau. Un logiciel VPN légitime risque moins d’être bloqué automatiquement qu’un malware clairement identifié. Une fois installé, il peut permettre aux attaquants de revenir dans le système d’information en empruntant un canal ressemblant à celui qu’utiliserait un administrateur ou un salarié à distance. WebWorm dispose toujours de ses propres portes dérobées. Mais certaines illustrent elles aussi ce brouillage croissant entre infrastructures légitimes et malveillantes.
EcoCrypt communique ainsi via Discord, tandis que GraphWorm s’appuie sur Microsoft Graph et OneDrive. Un serveur Discord peut alors se transformer en interface de commande : le malware s’y connecte, récupère les messages envoyés par les opérateurs et les traduit en actions sur la machine compromise.Les erreurs humaines racontent aussi l’attaque
Pour les chercheurs, ces communications constituent une source d’information particulièrement précieuse. Dans le cas de WebWorm, ESET a pu observer les commandes envoyées par les opérateurs et reconstituer une partie de leur activité. Les horaires de connexion donnent des indications sur leur fuseau horaire. La langue utilisée lors de tests peut fournir un autre indice. Les fautes de frappe ou les commandes répétées permettent même parfois de distinguer une action automatisée de celle d’un humain et d’évaluer son degré d’aisance technique. Aucun de ces éléments ne suffit cependant, à lui seul, à attribuer une opération. ESET croise différents indices : victimologie, horaires d’activité, infrastructures utilisées, configuration des serveurs, familles de malwares ou encore habitudes techniques. Le résultat n’est pas présenté comme une certitude absolue, mais avec un niveau de confiance faible, moyen ou élevé. Cette mécanique est d’autant plus importante que les groupes alignés sur les intérêts chinois partagent davantage certains outils et malwares entre eux, ce qui peut compliquer l’attribution.
Deux groupes, une même difficulté pour les défenseurs
Gamaredon et WebWorm ne fonctionnent donc pas de la même façon. Le premier privilégie notamment le volume, le spear phishing et un renouvellement rapide de ses outils et chaînes d’infection. Le second illustre particulièrement bien une autre tendance : l’utilisation de services légitimes pour se fondre dans l’activité normale d’un système d’information.
Pour les défenseurs, le problème est évident : impossible de bloquer indistinctement OneDrive, Discord ou les infrastructures cloud utilisées quotidiennement par les entreprises. Lorsqu’un détournement est identifié, la coopération avec les plateformes devient donc essentielle. Selon Mathieu Tartare, celles-ci peuvent fermer les serveurs, comptes ou ressources utilisés par les attaquants après leur signalement.
Les recherches permettent parfois aussi à ESET de découvrir des victimes qui ne sont pas clientes de l’entreprise. Elles sont alors alertées et peuvent être orientées vers des équipes de réponse à incident ou, lorsque cela est nécessaire, être contactées avec l’aide de CERT nationaux. Et la menace ne se limite pas aux ministères ou aux grandes institutions. Une organisation plus petite peut devenir une cible dès lors qu’elle détient un accès, une information ou un intérêt particulier pour les attaquants.
L’enseignement final de Mathieu Tartare est finalement beaucoup moins exotique que les techniques observées : se méfier du spear phishing, même lorsqu’un message paraît particulièrement crédible, et corriger les vulnérabilités connues des serveurs exposés.
En effet, derrière des infrastructures complexes et des groupes suivis depuis des années, des compromissions continuent de commencer par deux failles beaucoup plus ordinaires : un clic et un serveur qui n’a pas été patché.
Retranscription de l’épisode
Mélissa Périé-Betton : Bonjour à tous et bienvenue dans ce nouvel épisode d’InCyber Voices. Aujourd’hui, vous allez peut-être reconnaître sa voix puisque je retrouve Mathieu Tartare, chercheur chez ESET. On s’est parlé il y a quelques mois et, à l’époque, tu nous avais expliqué ce qu’était un groupe APT, mais aussi comment vous travaillez chez ESET pour suivre ces groupes et essayer de comprendre ce qui se cache derrière certaines opérations.
Cette fois, je te propose qu’on aille un peu plus loin. On va vraiment regarder comment ces groupes fonctionnent, analyser deux modes opératoires différents : d’abord celui de Gamaredon, qui est associé à la Russie, et WebWorm, qui est plutôt aligné sur les intérêts chinois.
Je vais commencer par une question très simple, Mathieu. Est-ce qu’il y a une méthode chinoise ? Est-ce qu’il y a une méthode russe ?
Mathieu Tartare : Alors oui, les écosystèmes sont beaucoup plus complexes que ça, mais en première lecture, on pourrait le dire. On voit qu’il y a des modes opératoires un peu différents entre les APT alignés avec la Russie et ceux alignés avec la Chine.
On peut voir différentes méthodes utilisées pour l’accès initial, pour l’exfiltration, et également différents implants être utilisés, partagés ou non. Donc, c’est clair qu’on voit des différences entre les groupes APT liés à la Chine et ceux liés à la Russie.
Après, encore une fois, on va aussi voir des différences entre les groupes au sein de ces ensembles. Mais en première lecture, oui, on peut voir des différences. On va voir, par exemple, les groupes russes faire un peu plus de spear phishing, de phishing ciblé. On va voir les groupes liés à la Chine faire beaucoup de compromissions de serveurs web en utilisant ce qu’on appelle des n-days, donc des vulnérabilités déjà connues, pour lesquelles il existe des correctifs, mais avec beaucoup de serveurs qui ne sont pas patchés. C’est quelque chose qu’on voit énormément auprès des groupes liés à la Chine, par exemple.
Mélissa Périé-Betton : Tu emploies le mot « groupe ». Peut-être qu’en préambule, parce que tout le monde n’a pas forcément écouté le premier épisode, tu peux rappeler ce qu’est un groupe APT ?
Mathieu Tartare : Comme on travaille du point de vue technique, on résume un groupe à un cluster d’activités. C’est-à-dire que, quand on parle de groupe, on ne parle pas nécessairement d’individus physiques. On va parler d’un cluster d’activités où l’on observe le mode opératoire utilisé. On peut presque utiliser les termes « groupe » et « mode opératoire » de façon interchangeable.
Mélissa Périé-Betton : Pour entrer dans le vif du sujet, je te propose qu’on commence par analyser le mode opératoire de Gamaredon. C’est un groupe qu’ESET suit depuis pas mal d’années, puisque vous lui avez consacré plusieurs rapports.
Pour le contexte, c’est un groupe actif contre l’Ukraine depuis au moins 2013, avant même l’annexion de la Crimée en 2014. Les autorités ukrainiennes le rattachent au 18e centre de sécurité de l’information du FSB. Qui se cache derrière Gamaredon ? Et pourquoi ce groupe occupe-t-il aujourd’hui une place particulière dans l’appareil cyberoffensif russe ?
Mathieu Tartare : Comme tu l’as dit, c’est un groupe qui a été attribué au FSB, au Centre 18 du FSB, basé à Sébastopol. C’est un groupe qui a été à l’origine constitué d’anciens membres des services de sécurité ukrainiens qui ont fait défection et qui sont passés du côté russe lors de l’annexion de la Crimée en 2014.
Ils ont été rattachés au Centre 18 du FSB et font théoriquement partie de sa division de cyberespionnage. Ce qui fait que Gamaredon a un rôle central dans la guerre en Ukraine, c’est que c’est un groupe extrêmement actif en Ukraine. En fait, c’est le plus actif.
Mélissa Périé-Betton : En 2025, vous avez identifié 35 campagnes distinctes de spear phishing, principalement contre des institutions gouvernementales et militaires ukrainiennes. Concrètement, quand un de ces mails arrive dans la boîte de réception d’une victime, à quoi ressemble-t-il ? Qu’est-ce qui pousse encore à cliquer alors que les utilisateurs sont plus ou moins formés, et probablement encore davantage dans ces organisations gouvernementales ?
Mathieu Tartare : Ça varie d’une campagne à l’autre, selon le type de document et le type de leurre utilisé. Mais souvent, on va avoir de vrais documents officiels qui ont été récupérés lors de précédentes compromissions ou par d’autres moyens, ou des documents qui ressemblent beaucoup à des documents tout à fait légitimes provenant, par exemple, d’organisations gouvernementales.
Il peut y avoir une image ou du texte flou et le document va, par exemple, demander d’activer les macros pour pouvoir exécuter du code.
Il existe tout un tas de techniques différentes, mais généralement, cela va ressembler à un document tout à fait légitime, souvent provenant d’une organisation gouvernementale ou d’une organisation qui fait affaire avec l’organisation ciblée.
On va également avoir soit l’adresse e-mail de l’expéditeur qui va être spoofée, c’est-à-dire truquée pour avoir l’air d’une adresse légitime, soit, dans le cas de certains groupes, des e-mails de spear phishing envoyés depuis de vraies organisations gouvernementales compromises par le passé. Les attaquants vont utiliser cet accès pour ensuite envoyer du spear phishing.
Mélissa Périé-Betton : Cela explique que ces campagnes trompent encore de nombreuses personnes. Une fois que la victime a cliqué et que l’attaquant a réussi à entrer, qu’est-ce que Gamaredon va chercher en priorité ? Des documents, des identifiants, des informations militaires ? Et comment progresse-t-il ensuite dans le système d’information de sa victime ?
Mathieu Tartare : On n’a pas toujours de visibilité sur ce qui est exfiltré ni nécessairement sur la façon dont le groupe progresse dans le réseau. C’est un groupe sur lequel on a une relativement bonne visibilité et qu’on bloque régulièrement au premier niveau de l’infection.
Comme ce n’est pas nous qui faisons la réponse à incident, on n’a pas nécessairement de visibilité sur le type de documents qui ont été volés. Je ne suis donc pas vraiment capable de répondre à cette question.
Mélissa Périé-Betton : Gamaredon se distingue aussi, de ce que j’ai compris, par la vitesse de renouvellement de ses outils. En 2025, vous avez identifié six nouveaux scripts malveillants basés sur PowerShell, dont cinq au premier trimestre. PowerShell est un outil d’administration et un langage de script Windows très répandu. Que traduit ce renouvellement permanent ?
Mathieu Tartare : Effectivement, Gamaredon est un groupe qui renouvelle son arsenal en permanence. Ils ont constamment de nouveaux implants. Tu mentionnais PowerShell : en fait, ils ne changent pas seulement d’implant ou de malware, mais également de langage utilisé pour les exécuter.
C’est un groupe vraiment très dynamique dans son développement de malwares. Souvent, c’est une technique utilisée pour essayer de contourner rapidement les protections antivirus. Vous développez plein de nouveaux malwares, avec plein de langages différents, et il y a des chances que vous puissiez contourner les détections les plus basiques en créant régulièrement de nouveaux malwares utilisant de nouvelles techniques.
Généralement, c’est donc fait pour essayer de contourner les défenses.
Mélissa Périé-Betton : On parle de plus en plus d’industrialisation du cybercrime. Avec ce renouvellement en masse, est-ce qu’on peut aussi parler de cyberespionnage à la chaîne ?
Mathieu Tartare : D’un certain point de vue, oui. Étant donné le nombre de victimes, ou en tout cas de cibles, le nombre d’implants et de campagnes de spear phishing déployés par Gamaredon, on peut un peu parler de cyberespionnage à la chaîne.
Cette approche industrielle peut aussi s’expliquer par différents facteurs et être simplement un choix opérationnel. Si ces méthodes fonctionnent, pourquoi se casser la tête avec des techniques plus sophistiquées ? Ils ciblent énormément d’organisations avec plusieurs implants différents.
Certains implants seront peut-être détectés, mais quand on voit la masse d’organisations ciblées, statistiquement, ils vont sûrement avoir du succès auprès de certaines organisations qui ne sont pas correctement protégées. On peut imaginer que, pour une agence de renseignement, les techniques de Gamaredon sont efficaces et suffisantes. Il n’y a donc pas nécessairement besoin d’avoir une approche moins bruyante.
Mélissa Périé-Betton : Justement, Gamaredon était auparavant réputé pour être assez peu discret. Mais le rapport montre qu’il cherche davantage à masquer son infrastructure. J’ai notamment noté l’utilisation de Cloudflare et des Microsoft Dev Tunnels, qui permettent à l’attaquant de cacher le véritable serveur depuis lequel il pilote son opération.
Mathieu Tartare : C’est quelque chose qu’on voit de plus en plus être utilisé par les groupes de cyberespionnage, mais aussi par les groupes de cybercrime : l’utilisation de services tout à fait légitimes pour masquer l’adresse IP originelle utilisée par les attaquants pour opérer leur serveur de commande et de contrôle.
C’est une technique couramment utilisée, en parallèle avec des services cloud totalement légitimes, afin de passer sous le radar.
Mélissa Périé-Betton : Tu parlais aussi des « dead drop resolvers ». Comment un simple message Telegram, quelque chose de très visible finalement, peut-il servir de point de rendez-vous entre le malware et les attaquants ?
Mathieu Tartare : Un dead drop resolver peut être, par exemple, un message Telegram ou un post sur Reddit. En gros, un post ou un message sur n’importe quelle plateforme en ligne peut être utilisé pour trouver l’adresse du C&C, donc du serveur de commande et de contrôle.
De la même manière qu’un malware va habituellement faire de la résolution via le DNS, qui est l’annuaire d’Internet, le malware peut se connecter à Telegram et récupérer un message chiffré. Une fois déchiffré, ce message donne l’adresse du véritable serveur.
Cela permet d’utiliser des services légitimes dans un premier temps pour résoudre l’adresse malveillante. Les attaquants n’ont pas besoin d’utiliser un nom de domaine pour résoudre l’adresse d’un serveur.
Ils peuvent encoder ou chiffrer l’adresse d’un serveur malveillant directement via Telegram, Reddit ou n’importe quel service en ligne. C’est une technique utilisée depuis très longtemps sur différents services, mais sa fréquence a augmenté. On la voit un peu plus fréquemment qu’il y a une dizaine d’années.
Mélissa Périé-Betton : Y a-t-il un autre trait spécifique à Gamaredon qui vous a particulièrement marqués dans vos recherches ?
Mathieu Tartare : Ce qui est intéressant chez Gamaredon, c’est que non seulement ils renouvellent régulièrement leurs malwares, mais ils renouvellent aussi régulièrement la chaîne d’infection, c’est-à-dire les différentes étapes, les différents malwares, les formats de fichiers ou les langages utilisés.
Ils ont compris qu’on ne les bloque pas uniquement en bloquant un seul malware. S’ils développent un nouveau malware pour contourner les détections, ça peut fonctionner, sauf qu’aujourd’hui beaucoup de détection comportementale est faite sur le comportement des malwares.
Ils ont donc compris qu’il fallait régulièrement changer leur comportement et leur chaîne d’infection. Quel que soit le malware utilisé, si c’est toujours la même chaîne d’infection et le même comportement pour se déployer chez la victime, cela finira par être bloqué par les détections comportementales.
Ce qui est intéressant actuellement, c’est que, puisqu’ils voient que développer de nouveaux malwares n’est pas suffisant pour contourner les détections, ils font désormais très attention à renouveler également très fréquemment leur chaîne d’infection.
Mélissa Périé-Betton : J’ai compris aussi qu’ils pouvaient coopérer avec d’autres groupes, notamment Turla, lui aussi associé au FSB, mais plus discret et plus sélectif dans ses cibles. Qu’est-ce que cette coopération nous dit de la manière dont ces groupes travaillent ensemble ?
Mathieu Tartare : C’est déjà quelque chose de rare à observer pour des groupes liés à la Russie. Il existe une compétition entre les services de renseignement russes qui fait qu’on ne s’attend pas nécessairement à beaucoup de collaborations.
Ici, il se trouve que les deux groupes ont été attribués au FSB. On a déjà vu Gamaredon collaborer avec InvisiMole.
Dans le cas de Turla et de Gamaredon, ils ont tous les deux été publiquement attribués au FSB. On a également pu observer cela pour le GRU, avec une collaboration entre Sandworm et UAC-0099, par exemple.
À ce stade, on voit plutôt des opérations qui se produisent à l’intérieur même des services, entre groupes du FSB ou entre groupes du GRU, mais pas nécessairement d’une agence à une autre, probablement parce que ces vieilles rivalités interservices existent encore.
Dans le cas de Gamaredon, InvisiMole et Turla, on a pu voir Gamaredon déployer ou redémarrer les malwares de Turla, ou déployer les malwares d’InvisiMole, uniquement sur un petit sous-ensemble de machines.
On peut imaginer que, dans le contexte de cette collaboration, certaines cibles sont particulièrement intéressantes et que Turla va alors prendre la main tandis que Gamaredon s’est occupé de l’accès initial. On ne voit pas Turla collaborer avec Gamaredon sur l’ensemble des victimes. On peut donc imaginer que cette coopération concerne certaines cibles d’intérêt.
Mélissa Périé-Betton : Je te propose qu’on change de mode opératoire et qu’on s’intéresse à WebWorm, un groupe aligné sur les intérêts chinois. Il s’est d’abord intéressé à l’Asie, puis vous avez observé une activité croissante en Europe. Vous avez notamment identifié des scans contre 56 cibles européennes dans des pays comme l’Espagne, la Belgique, la Hongrie ou la Serbie.
Quand on regarde l’ensemble de ces cibles, qu’est-ce qu’elles nous apprennent sur les objectifs du groupe ? Est-ce qu’un fil conducteur se dégage ?
Mathieu Tartare : En termes d’intention, c’est toujours compliqué de savoir quelles sont les intentions exactes des attaquants. Mais la liste de pays que tu viens de mentionner ne relève clairement pas du hasard.
WebWorm a, par exemple, récemment ciblé la Belgique. En Europe, c’est un pays assez central parce qu’il abrite plusieurs institutions internationales et de l’Union européenne. On se doute donc que la Chine cherche à observer de près les organisations gouvernementales basées en Belgique.
Au sein de l’Union européenne, les groupes liés à la Chine ciblent également fréquemment les représentations nationales auprès de l’UE. L’Europe est un très grand partenaire commercial de Pékin et beaucoup de partenariats tournent autour du projet des nouvelles routes de la soie, la Belt and Road Initiative ou BRI, dont l’objectif est d’élargir les corridors commerciaux de la Chine en direction de l’Europe.
On va donc avoir beaucoup de ciblages, par WebWorm mais aussi par d’autres groupes APT liés à la Chine, contre des intérêts liés aux nouvelles routes de la soie.
WebWorm a également ciblé l’Italie et la Serbie. Ce sont deux pays où la Chine a cultivé une influence particulière au cours des dix ou quinze dernières années, même si cela s’est un peu réduit avec l’Italie dernièrement. Pékin a notamment été un investisseur important en Italie et en Serbie.
On sait que les groupes APT ont tendance à surveiller ce que les gouvernements avec lesquels ils ont des intérêts financiers discutent.
Mélissa Périé-Betton : Leur façon de surveiller a également évolué. WebWorm utilise notamment des proxys, des VPN et des outils légitimes. Pourquoi des outils avec moins de fonctionnalités peuvent-ils aujourd’hui être plus difficiles à détecter ?
Mathieu Tartare : Parce que ce sont des outils légitimes. Très régulièrement, sur les serveurs qu’ils arrivent à compromettre, ils vont déployer SoftEther VPN, qui est un logiciel VPN tout à fait légitime.
Il est possible que les solutions de sécurité de l’organisation ciblée ne bloquent pas SoftEther VPN. Cela leur permet d’installer un VPN pour garder un accès au réseau de l’organisation et de s’y connecter comme un employé en télétravail qui accéderait à son organisation via un VPN.
Cela permet de rester complètement sous le radar.
Mélissa Périé-Betton : Quelle est la différence avec une porte dérobée ?
Mathieu Tartare : WebWorm déploie encore des portes dérobées. Ils ont toujours tout un jeu de malwares qui leur sont propres et exclusifs.
Une porte dérobée va souvent avoir davantage de fonctionnalités incluses dans son code pour effectuer tout un tas d’actions de façon simplifiée, avec, du point de vue de l’attaquant, un panneau de contrôle permettant de réaliser facilement ces actions.
Dans un contexte où l’on a déployé un VPN, il faut ensuite utiliser les commandes typiques qu’un administrateur utiliserait dans le réseau pour être capable de se propager, avant éventuellement de déployer une porte dérobée si l’attaquant estime que c’est possible sans qu’elle soit détectée.
Mélissa Périé-Betton : Ils développent justement encore des portes dérobées. Deux ont retenu mon attention : EcoCrypt, qui communique via Discord, et GraphWorm, qui utilise Microsoft Graph et OneDrive. Comment des services aussi banals que Discord ou OneDrive peuvent-ils devenir un canal de commande pour un groupe de cyberespionnage ?
Mathieu Tartare : De la même manière que les dead drop resolvers peuvent être utilisés pour cacher l’adresse des serveurs des attaquants, on peut utiliser Discord pour contrôler un malware simplement par l’intermédiaire de messages.
On peut détourner ce service légitime en ayant un malware qui se connecte comme un bot à Discord, voit passer les messages et les traduit en actions à réaliser chez la victime.
On peut imaginer tout un tas de services légitimes à travers lesquels on pourrait réaliser des actions qui seront ensuite relayées à la backdoor, à la porte dérobée.
Mélissa Périé-Betton : Et comment le chercheur distingue-t-il une activité malveillante d’une activité légitime ?
Mathieu Tartare : De notre point de vue, on va découvrir un malware qui se connecte à Discord. Comme on dispose des informations de connexion à Discord dans le malware, on peut se connecter au serveur et voir les messages passer. On voit alors très vite qu’il ne s’agit pas du tout d’une conversation normale et que ce sont des commandes qui sont passées au malware.
Mélissa Périé-Betton : Comment passe-t-on de l’analyse d’un malware à la lecture des commandes réellement envoyées par les opérateurs ? Et qu’est-ce qu’on trouve dans ces messages ? Vous avez notamment analysé 433 messages Discord.
Mathieu Tartare : Si le malware a accès à Discord ou à n’importe quel service cloud, il possède les identifiants nécessaires pour s’y connecter dans sa configuration. On peut donc les réutiliser pour se connecter à ces services. On ne va évidemment pas compromettre les services cloud : on utilise simplement les identifiants présents dans le malware.
Dans les messages, on peut par exemple observer les scans dont tu parlais. On a pu les voir à travers les commandes envoyées sur Discord par les attaquants. On pouvait voir qu’ils lançaient des commandes pour exécuter des outils de scan sur le réseau des victimes.
On va donc observer différents types de commandes pouvant être exécutées pour compromettre une victime ou chercher des informations.
Dans le cas de WebWorm, ce qui est intéressant, c’est qu’on a accès aux commandes par l’intermédiaire du serveur Discord, mais aussi à leur serveur d’exfiltration hébergé sur Amazon S3.
Dans le cas de certaines organisations compromises, qui n’étaient d’ailleurs pas nos clientes, on a pu voir des documents être exfiltrés et retrouver quelle organisation avait été compromise et quelles données avaient fuité.
Mélissa Périé-Betton : Depuis tout à l’heure, on parle de termes assez techniques, mais derrière ces opérations, il y a des humains. Que permettent de comprendre ces messages sur la manière dont travaillent les opérateurs ? Leurs horaires, leurs erreurs, leur niveau technique, voire leurs différents rôles ?
Mathieu Tartare : L’exemple des horaires de travail est très intéressant parce qu’il peut ajouter un point de données permettant de dire : « Ce groupe est potentiellement lié à la Chine parce qu’il a des horaires de travail qui correspondent à des horaires typiques d’un fuseau UTC+8 », qui correspond au fuseau horaire de la Chine.
On peut également voir si l’on a plutôt affaire à une organisation fonctionnant comme une start-up, avec des gens qui travaillent beaucoup en dehors des horaires de bureau, ou à des groupes plus institutionnels travaillant pendant les horaires de bureau.
On a aussi pu voir WebWorm tester ses serveurs Discord avant de les utiliser à des fins malveillantes et taper des messages utilisant, par exemple, des caractères en chinois simplifié. Cela nous donne un autre élément pour l’attribution.
Cela peut également nous indiquer si les attaques sont automatisées ou si ce sont effectivement des humains qui les réalisent. Parfois, on va voir des typos, des petites fautes de frappe. On va tout de suite comprendre que c’est un humain : il vient de réessayer trois fois la même commande, il s’est trompé trois fois, il a lancé la commande d’aide pour être sûr de ne pas se tromper, etc.
Cela nous renseigne sur le fait qu’on a affaire à un humain, mais également sur son niveau d’expérience. Est-il très technique ou non ? Comment va-t-il pivoter dans le réseau ?
Pour le niveau organisationnel, en revanche, c’est un peu plus compliqué. On ne voit pas qui est derrière le clavier et il est difficile d’inférer le mode d’organisation de ces groupes simplement à partir des messages observés sur Discord.
Mélissa Périé-Betton : Comment passe-t-on justement d’un message Discord à un élément permettant de reconnaître un groupe ? Peut-on attribuer une opération à 100 % ou reste-t-il toujours un doute ?
Mathieu Tartare : Il reste toujours un doute parce que beaucoup des artefacts sur lesquels on travaille sont contrôlés par l’attaquant et peuvent donc être falsifiés.
Généralement, nous n’utilisons pas nécessairement des pourcentages de certitude. On parle d’un niveau de confiance faible, moyen ou élevé pour notre attribution.
Dans le cas de WebWorm, on a un haut niveau de confiance parce qu’il y a une conjonction d’indicateurs.
Par exemple, ils ont une façon spécifique de configurer leur serveur SoftEther VPN. Ils ont une infrastructure réseau configurée d’une certaine manière et aiment beaucoup utiliser des services légitimes pour rester sous le radar.
On va donc avoir tout un tas d’éléments qui, à la fin, permettent d’attribuer une opération à WebWorm avec un haut niveau de confiance.
Ensuite, on va s’intéresser à l’alignement du groupe avec les intérêts d’un pays. On va utiliser la victimologie, les horaires de travail ou encore des informations sur la langue de l’attaquant.
Pour les groupes liés à la Chine, il faut aussi prendre en compte le fait qu’ils partagent beaucoup de malwares entre eux. Le simple fait d’observer certaines familles de malwares contre une organisation est donc très rarement suffisant pour attribuer une opération à un groupe.
Dans le contexte des groupes liés à la Russie, les collaborations sont moins importantes. Le malware de Turla, par exemple, ne va généralement pas être utilisé par Sednit, APT28. Cela devient donc un indicateur un peu plus fort.
Mélissa Périé-Betton : Il y a donc davantage de coopération entre les différents groupes APT chinois.
Mathieu Tartare : Oui, et cela complique beaucoup plus l’attribution.
Mélissa Périé-Betton : Même s’il nous manque le premier élément de la chaîne, celui qui permet d’identifier le point de départ d’une opération, on peut donc, en croisant suffisamment d’indices, reconstituer ce qui s’est passé et mener l’enquête.
Mathieu Tartare : Tout à fait. On peut imaginer une scène de crime où l’on ne sait pas par quelle porte est entré le criminel, mais où l’on dispose de tout un tas d’autres éléments permettant quand même de remonter jusqu’à lui.
Mélissa Périé-Betton : On a donc deux exemples assez représentatifs de groupes aujourd’hui très actifs. Mettons maintenant ces deux modes opératoires face à face.
D’un côté, Gamaredon lance beaucoup de campagnes et renouvelle rapidement ses outils. De l’autre, WebWorm construit des chaînes de proxys et cache ses communications dans des outils légitimes comme Discord. Qu’est-ce que ces deux approches disent de leurs objectifs respectifs ?
Mathieu Tartare : Dans le cas de Gamaredon, on voit que l’objectif est de compromettre le plus d’organisations possible en Ukraine, typiquement des organisations gouvernementales ou liées au secteur de la défense.
Dans le cas de WebWorm, actuellement, leurs objectifs semblent plutôt être de compromettre différentes organisations européennes.
Il y a quand même un point de similitude : actuellement, on voit WebWorm utiliser des campagnes de spear phishing, tout comme Gamaredon, mais pas du tout avec le même volume d’attaques.
L’objectif final reste compliqué à déterminer, sauf lorsqu’on est capable de voir ce que les attaquants exfiltrent. Dans le cas de groupes liés à la Chine ciblant des organisations européennes, cela peut avoir un lien avec les nouvelles routes de la soie ou, plus largement, avec les intérêts chinois en Europe.
Dans le cas de la Russie, on voit davantage l’objectif de gagner un avantage stratégique dans le contexte de la guerre en Europe.
La différence majeure qui nous informe sur leurs objectifs, c’est aussi que Gamaredon est observé exclusivement en Ukraine, tandis que WebWorm a été observé en Asie et également en Europe.
Mélissa Périé-Betton : Tous deux utilisent des services légitimes. Est-ce qu’il faut désormais considérer ces plateformes comme faisant partie de l’infrastructure du cyberespionnage d’État ?
Mathieu Tartare : Oui, je pense qu’il faut vraiment le prendre en compte. Et pas uniquement dans le cadre de l’espionnage d’État : il faut imaginer ces services comme une partie de l’infrastructure utilisée dans les cyberattaques en général.
Comme toute infrastructure, ils peuvent être utilisés par des attaquants à des fins malveillantes. Ici, ils sont utilisés pour essayer de rester sous le radar en s’appuyant sur des services tout à fait légitimes.
Mélissa Périé-Betton : Et comment les plateformes réagissent-elles lorsque vous leur signalez que des opérateurs utilisent leurs services pour des opérations malveillantes ?
Mathieu Tartare : Elles réagissent rapidement. On a affaire à de grosses organisations. Parfois, cela peut prendre un peu plus de temps, notamment pour trouver le contact de la bonne personne, mais généralement elles réagissent très rapidement.
Dans le cas de Discord, elles vont fermer le serveur utilisé. Si WebWorm utilise OneDrive, Microsoft peut fermer le compte OneDrive utilisé pour ces activités malveillantes.
C’est très important pour nous parce qu’on ne peut pas bloquer les adresses IP de ces services légitimes. On ne peut pas se permettre de bloquer OneDrive dans un réseau d’entreprise, par exemple. On peut bloquer certaines URL spécifiques, mais il est important que les plateformes interviennent.
Mélissa Périé-Betton : Tu disais tout à l’heure qu’il vous arrive de détecter des activités malveillantes touchant des entreprises qui ne sont pas clientes d’ESET. Dans ce cas-là, dans quelle mesure les accompagnez-vous ?
Mathieu Tartare : Dans le cadre de la recherche sur WebWorm dont on discute, l’analyse des logs et des commandes exécutées par les attaquants sur Discord nous a permis de découvrir de nouvelles victimes. L’analyse des serveurs d’exfiltration nous en a également fait découvrir d’autres.
Généralement, on les contacte. Ce sont souvent des organisations plutôt que des particuliers. On va être capable de contacter leur équipe de sécurité, de leur expliquer ce qui s’est passé, ce qui a été exfiltré lorsqu’il y a eu une exfiltration, et de les inviter à contacter une entreprise spécialisée dans la réponse à incident.
On leur donne toutes les informations nécessaires. Si ce ne sont pas des clients d’ESET, on peut par exemple leur envoyer un outil permettant de réaliser un scan préliminaire pour confirmer l’infection. Ensuite, généralement, on les redirige vers d’autres organisations pour la réponse à incident.
Lorsque la communication ne passe pas directement, il nous arrive également de demander l’aide de CERT nationaux. Ils peuvent nous aider à entrer en contact avec l’organisation ciblée et à nous assurer qu’elle nettoie correctement l’infection.
Mélissa Périé-Betton : Ce ne sont donc pas seulement des ministères ou de grandes institutions qui peuvent être visés. Cela peut aussi concerner une entreprise plus petite. Toutes ne sont probablement pas armées de la même manière pour réagir.
Mathieu Tartare : Cela dépend des pays. Tous n’ont pas le même niveau de maturité en matière de cybersécurité.
Parfois, on peut contacter une organisation qui ne va pas nécessairement savoir exactement quoi faire. Mais on la redirige vers des entreprises spécialisées dans la réponse à incident et tout va bien se passer.
Il faut garder en tête que toutes les organisations gouvernementales ne sont pas dotées de la même manière. C’est souvent une question de moyens, pas nécessairement de capacité technique.
De plus petites entreprises peuvent aussi être ciblées parce qu’elles ont des intérêts liés, par exemple, à la Belt and Road Initiative, aux nouvelles routes de la soie. Elles ne vont pas nécessairement avoir la bonne posture en matière de cybersécurité.
Mais généralement, quand on contacte les victimes et qu’on leur explique ce qui se passe, même si ce ne sont pas nos clients, elles sont très contentes d’être alertées lorsqu’on voit des documents être exfiltrés de leur organisation.
Mélissa Périé-Betton : Merci Mathieu. Avec ces deux exemples, on voit bien qu’il n’y a pas une seule façon de faire du cyberespionnage, même s’il existe évidemment des points communs.
Pour terminer, s’il y avait une chose que les organisations européennes devaient retenir, ce serait quoi selon toi ?
Mathieu Tartare : On est dans un contexte où le spear phishing est très régulièrement utilisé. Il faut donc être extrêmement vigilant vis-à-vis de campagnes qui peuvent être particulièrement convaincantes.
Et je mentionnais aussi le fait que beaucoup de groupes liés à la Chine compromettent des serveurs qui ne sont pas patchés. Il est très important de patcher les serveurs. On voit encore très souvent des organisations compromises parce que, par exemple, leur serveur mail Microsoft Exchange n’est pas patché alors que de nombreuses vulnérabilités connues peuvent être exploitées.
C’est vraiment quelque chose à ne pas négliger et qui reste encore beaucoup négligé.
Mélissa Périé-Betton : Merci beaucoup Mathieu. Je le reprécise pour ceux qui n’ont pas écouté le premier épisode : si vous voulez lire les rapports et en savoir plus sur les groupes APT, vous pouvez notamment consulter WeLiveSecurity, le blog d’ESET. Il y a énormément de ressources.
Merci beaucoup Mathieu pour cet éclairage et pour être entré dans le détail de ces deux groupes assez symboliques.
Mathieu Tartare : Avec grand plaisir.
Mélissa Périé-Betton : Merci à toi et à très bientôt. Merci d’avoir suivi cet épisode d’InCyber Voices. Si ça vous a plu, abonnez-vous et laissez-nous cinq étoiles.
The post Gamaredon et WebWorm : deux visages du <strong>cyberespionnage</strong> russe et chinois appeared first on INCYBER NEWS.
-
Robotiser le geste irréversible : LUPIN DENTAL lève 15 millions d’euros pour ses robots dentaires
www.frenchweb.frLUPIN DENTAL développe un système robotisé destiné à automatiser, sous la supervision d’un praticien, la préparation des dents pour les facettes esthétiques. La société montpelliéraine entre sur un marché encore émergent, où la promesse de précision se heurte à l’exigence de démontrer qu’un robot peut intervenir sur une dent naturelle sans compromettre un geste irréversible. …
L’article Robotiser le geste irréversible : LUPIN DENTAL lève 15 millions d’euros pour ses robots dentaires est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Balayant les discours alarmistes, le gouvernement américain confie la sécurité de l’IA à ceux qui la développent
www.usine-digitale.frLa scène pourrait presque passer pour une réunion de crise. Donald Trump entouré de Dario Amodei, Greg Brockman, Sundar Pichai, Mark Zuckerberg, Jensen Huang et Elon Musk pour parler des risques liés à l’intelligence artificielle. Pourtant, ce rassemblement a davantage des airs de garden party au vu des extraits vidéo qui tournent en boucle sur les réseaux sociaux, les grands du monde de l’IA se donnant des airs de « grande famille ».
-
Google annonce Gemini 4 Argon et revendique des meilleurs résultats qu’OpenAI et Anthropic
www.numerama.com
Totalement distancé depuis le printemps 2026, Google avait d'abord promis Gemini 3.5 Pro en mai avant de l'annuler à cause de ses trop mauvais résultats. Le géant du web annonce le 30 septembre « Gemini 4 Argon », son nouveau modèle de frontière présenté comme supérieur à GPT-6 Astra, Claude Fable 5.1 et Claude Opus 5.5. Tout suggère que Google vient de rattraper plusieurs générations en un modèle, pendant que ses concurrents en ont lancé plusieurs dizaines.
-
Test de la batterie externe Ugreen MagFlow Pro avec son refroidissement liquide visible
- Contient des liens affiliés Amazon -korben.infoJe teste depuis quelques jours la dernière batterie externe MagFlow Pro , qui, en plus d'être très efficace, et franchement rigolote. Pourquoi ? Et bien elle donne envie de regarder autre chose que le pourcentage de charge du téléphone.
En effet, sur la façade externe de la batterie, vous pouvez voir petites gouttes qui circulent dans son circuit de refroidissement liquide sont vraiment très rigolotes à suivre, avec ce côté un peu addictif qui parlera forcément aux geeks. Pour un accessoire habituellement oublié derrière un iPhone, c'est franchement bien trouvé.

Ugreen appelle ce système CryoPulse et l'associe à une feuille de cuivre et une coque en aluminium pour évacuer la chaleur. À l'usage, la recharge est effectivement rapide et le dispositif semble faire son travail, même si cette impression ne permet pas de chiffrer ce que le liquide apporte à lui seul.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
La partie magnétique permet de fixer la batterie au dos d'un téléphone compatible MagSafe, avec une puissance sans fil qui peut atteindre 25 W grâce à la norme Qi2 dans sa meilleure version. Attention, la compatibilité magnétique d'un iPhone ne signifie pas qu'il acceptera forcément cette puissance, et mieux vaut utiliser une coque MagSafe ou retirer sa coque habituelle.
Le câble USB-C intégré est probablement l'autre détail le plus chouette de cette batterie, parce que vous avez directement de quoi brancher votre téléphone sans chercher un câble au fond du sac. Il monte jusqu'à 45 W, et UGREEN annonce un iPhone 17 Pro Max rechargé à 65 % en 30 minutes en filaire.

Avec ses 10 000 mAh, la MagFlow Pro pèse 220 grammes pour environ 10,8 sur 7,1 centimètres et 1,62 centimètre d'épaisseur. Le format est donc assez compact pour être transporté avec le téléphone, même si vous ajoutez forcément du poids à l'ensemble une fois les deux appareils aimantés.
L'écran sur le côté affiche la charge restante, la puissance et même le nombre de cycles, ce qui donne un peu plus d'informations que les habituelles petites diodes. La batterie accepte de son côté une recharge à 30 W, histoire de pouvoir la remplir assez rapidement entre deux déplacements.

Un port USB-C supplémentaire permet de brancher un autre appareil.
À 105,99 euros contre un prix conseillé de 129,99 euros, elle n'est pas la moins chère de sa catégorie, mais c'est un chouette produit. Avec un petit défaut, qui est assez amusant, les bulles s'entendent quand on colle la batterie à son oreille. Mais bon, a priori personne ne recharge son téléphone avec une batterie externe collée à l'oreille, et ce détail ne gâche pas le plaisir de regarder les petites bulles façon Matrix.
-
Search Console : un outil gratuit pour voir (enfin) la page entière rendue par Google
www.abondance.comUne capture d'écran coupée à mi-page
Depuis la disparition de l'ancien « Explorer comme Google », en 2019, on vérifie le rendu d'une page avec l'outil d'inspection d'URL. On lance le test en direct, on ouvre la page testée, et l'onglet Capture d'écran montre ce que Google a affiché. Cette capture s'arrête pourtant à environ 1 750 pixels de haut. Sur une page catégorie, une fiche produit ou un long article, tout le bas de page reste invisible : le maillage de pied de page, les blocs chargés en JavaScript, les avis, la FAQ...
La page explorée, celle que Google a enregistrée lors de son dernier passage et qui sert à l'indexation, est encore moins bien lotie. Search Console en fournit le HTML, sans aucune capture. Pour savoir à quoi elle ressemblait, il fallait lire le code brut, ou le coller dans un fichier HTML et l'ouvrir dans son navigateur.
Des solutions de contournement peu fiables
Natzir lui-même avait publié en 2020 un notebook Google Colab qui simulait le rendu de Googlebot avec Puppeteer. Ce type d'outil, comme les crawlers qui exécutent le JavaScript, imite Google sans disposer de ses données. Il charge la page à sa façon, avec ses propres délais, et le résultat peut s'éloigner de ce que le moteur a réellement vu.
Un bookmarklet qui reconstruit la page à partir du HTML de Google
GSC Full Render reprend le HTML rendu que Search Console affiche déjà dans l'onglet HTML, sans recharger la page, et le reconstitue en entier dans l'onglet Capture d'écran. Il fonctionne aussi bien sur la page testée que sur la page explorée. Les images, les feuilles de style et les polices sont chargées par votre navigateur, sans les délais du test en direct.
Ce que Google n'a certainement pas pu charger reste absent, avec un contour orange à son emplacement : les ressources bloquées par le robots.txt, celles qui ont renvoyé une erreur HTTP (404, 5xx) et les images en lazy loading dont le script ne s'est jamais exécuté. Un compteur liste chaque ressource manquante avec sa raison.
Les ressources classées en « Autre erreur » sont chargées malgré tout, car Search Console n'en précise pas la cause et il s'agit souvent de la limite de temps du test. Natzir rappelle au passage que ces délais sont propres à l'outil de test, et qu'au moment de l'indexation, Google se montre bien plus patient.
 La page entière dans l'onglet Capture d'écran de l'inspection d'URL. Capture : Natzir Turrado, GSC Full Render.
La liste complète des liens de la page
Le bouton d'agrandissement affiche la page en grand, et le bouton Links y ajoute la liste de tous ses liens, que plusieurs filtres permettent d'affiner :
- la destination, interne ou externe ;
- l'attribut rel (follow, nofollow, ugc, sponsored) ;
- l'explorabilité, avec la raison quand le lien n'est pas explorable (javascript:, href vide, onclick...) ;
- l'état au chargement : visible, dans un carrousel, replié dans un menu ou un onglet, invisible ou masqué ;
- les anomalies d'URL : paramètres, fragment, http, majuscules, caractères non ASCII, plus de 115 caractères, lien relatif sans barre oblique...
Un clic sur une ligne mène au lien sur la page, et la liste s'exporte en CSV, avec une colonne par critère. Natzir s'en sert surtout pour retrouver l'origine des URL étranges du rapport Pages : on inspecte les pages susceptibles de pointer vers elles, puis on repère le lien fautif et sa nature. En audit, l'outil permet aussi de vérifier qu'un lien figure bien dans le HTML rendu et qu'il est explorable. C'est le genre de fonction qu'on aurait aimé trouver dans la Search Console dès le départ.
 La liste des liens, filtrable et exportable en CSV. Les liens listés sont encadrés sur la page. Capture : Natzir Turrado, GSC Full Render.
Les limites de l'outil
Les scripts de la page ne s'exécutent pas, si bien qu'un contenu qui n'apparaît qu'au défilement peut rester caché. L'outil ne vérifie ni les codes HTTP ni les redirections des liens, car le navigateur ne peut pas lire les réponses des autres sites depuis Search Console. Les ressources étant chargées aujourd'hui par votre navigateur, le résultat peut différer si le serveur sert autre chose à Googlebot. Une police hébergée sans en-tête CORS peut enfin s'afficher dans une police de remplacement.
Comment installer GSC Full Render
Téléchargez le fichier
install.htmldu dépôt GitHub de l'outil, ouvrez-le dans votre navigateur et glissez le bouton GSC Full Render dans votre barre de favoris. Dans l'inspection d'URL, ouvrez ensuite la page testée ou la page explorée, puis cliquez sur le favori. Un second clic désactive l'outil.Un bookmarklet s'exécute avec votre session Search Console, d'où l'intérêt de savoir ce qu'il fait. Nous avons relu le code de la version publiée le 30 septembre : tout se passe dans le navigateur, aucune donnée n'est envoyée, et la page s'affiche dans un cadre isolé où ses propres scripts ne peuvent pas s'exécuter. Merci à Natzir pour ce partage !
L’article "Search Console : un outil gratuit pour voir (enfin) la page entière rendue par Google" a été publié sur le site Abondance.
-
Firefox 157 arrive avec Nova, son plus grand redesign depuis 2021
www.numerama.com
Mozilla a lancé ce mardi 29 septembre Firefox 157, qui active pour tous le nouveau design Nova sur ordinateur et sur mobile. C'est le plus gros changement d'interface du navigateur depuis Proton, en 2021.
-
Relapse - Le jailbreak qui libère presque toutes les PS5
korben.infoDepuis quelques jours, la scène PlayStation 5 a un nouveau nom en bouche : Relapse !
Il s'agit d'un tout nouvel exploit qui vise assez large puisqu'il "libère" les consoles jusqu'alors restées bloquées du firmware 7.00 jusqu'à la version 13.60, pour les PS5 comme les PS5 Pro. C'est d'autant plus impressionnant que c'est la première fois qu'une faille kernel publique va aussi loin...
Mais ce qui a fait réagir tout le monde surtout, c'est la vitesse ! Car l'ancienne méthode, baptisée P2JB, pouvait prendre jusqu'à cinquante minutes avant que le jailbreak n'aboutisse, alors que Relapse, lui, fait le taf en quelques secondes à peine.
Pour réaliser ce jailbreak, il faut d'abord faire pointer le DNS de la console vers un serveur tiers, puis ouvrir une page web cachée dans le guide utilisateur avec le navigateur de la console. C'est à ce moment-là qu'une faille du moteur WebKit ouvre une première porte d'entrée pour un second exploit qui peut alors toucher le cœur du système afin d'obtenir un accès en lecture ET en écriture sur le système de fichiers.
Ensuite, grâce à cet accès, on peut lancer du code maison (les fameux homebrews) comme des applis ou encore des mods non officiels que la console refuserait normalement. Des utilisateurs sur le Reddit r/PS5_Jailbreak rapportent même avoir réussi à y faire tourner des jeux récents, comme le remaster de The Witcher 3 sorti le jour même !! Bien sûr, rien pour le moment n'a été vérifié sérieusement... On verra bien.
Par contre, on n'est pas encore sûr de la PS5 débridée pour la vie car l'exploit est éphémère... en effet, à chaque extinction on en perd les effets et il faut alors le relancer à la main au reboot suivant. Et surtout ce n'est pas toujours très clean car d'après des joueurs qui l'ont testé, il peut parfois provoquer des plantages (freeze, reboot...etc) mais rien de dramatique non plus. Voilà, avec cet exploit, l'accès reste donc partiel et pour le moment, y'a pas de Linux installable ni de réel contrôle complet de la machine.
Et surtout Relapse s'arrête à la 13.60, et le nouveau firmware 14.00 publié le 16 septembre corrige le bug, ce qui met hors course toute console mise à jour ces deux dernières semaines.
Maintenant si vous avez une PS5 qui n'a pas encore eu cette MAJ 14.00 car vous la gardez soigneusement à l'écart du PlayStation Network parce que Sony bannit sans pitié le matériel modifié, y'a peut-être moyen de tester, en n'oubliant pas non plus que ce fameux DNS dont je vous causais au début de l'article envoie le trafic de votre console vers un serveur dont on ignore encore le vrai propriétaire...
De son côté, Sony n'a pas encore réagi à part en publiant cette mise à jour de son firmware.
Source : le dépôt Relapse sur GitHub.
-
Un robot mobile qui déplace des lits d’hôpitaux non utilisés : L’allemand Neura Robotics se lance dans la santé
www.usine-digitale.fr4,1 millions : c’est, d’après l’OMS, le nombre de professionnels de santé qu’il pourrait manquer en Europe en 2030 pour maintenir un système de santé efficace (dont 2,3 millions d’infirmiers et 600 000 médecins). La robotique est souvent perçue comme une réponse partielle à cette pénurie, car elle permet d’automatiser les tâches répétitives et chronophages pour les soignants. C’est dans ce cadre que Neura Robotics a créé “Healthcare”, une unité spécialisée dans la santé et les sciences de la vie.
-
Galaxy Tab S12 Ultra, SmartTag 3… Samsung fait le plein de nouveautés pour la rentrée
www.numerama.com
Samsung présente le 30 septembre 2026 deux nouvelles tablettes haut de gamme : les Galaxy Tab S12 Ultra et Galaxy Tab S12+. Le constructeur coréen dévoile aussi une nouvelle version de son traqueur Bluetooth, le Galaxy SmartTag 3, qui améliore sa portée et gagne le support des iPhone pour la première fois.
-
La DGFiP, une vraie passoire ? Autopsie des défaillances qui ont permis le pillage des données des usagers
www.usine-digitale.frA la Une
-
Trump rebaptise l’IA « Super Intelligence », les noms de domaine slovènes s’arrachent et les soupçons de délit d’initié fleurissent
www.numerama.com
Dans la nuit du 29 au 30 septembre, le président américain a signé un décret imposant le terme « Super Intelligence » à son administration. Une décision qui fait déjà exploser les enregistrements en .si et nourrit les soupçons d'une partie des internautes.