Tech-fr publisher
-
Ryzen 7 9800X3D et RX 9070 XT : pourquoi le PC Gungnir de Cybertek mise sur le 100 % AMD [Sponso]
www.numerama.comCet article a été réalisé en collaboration avec Cybertek
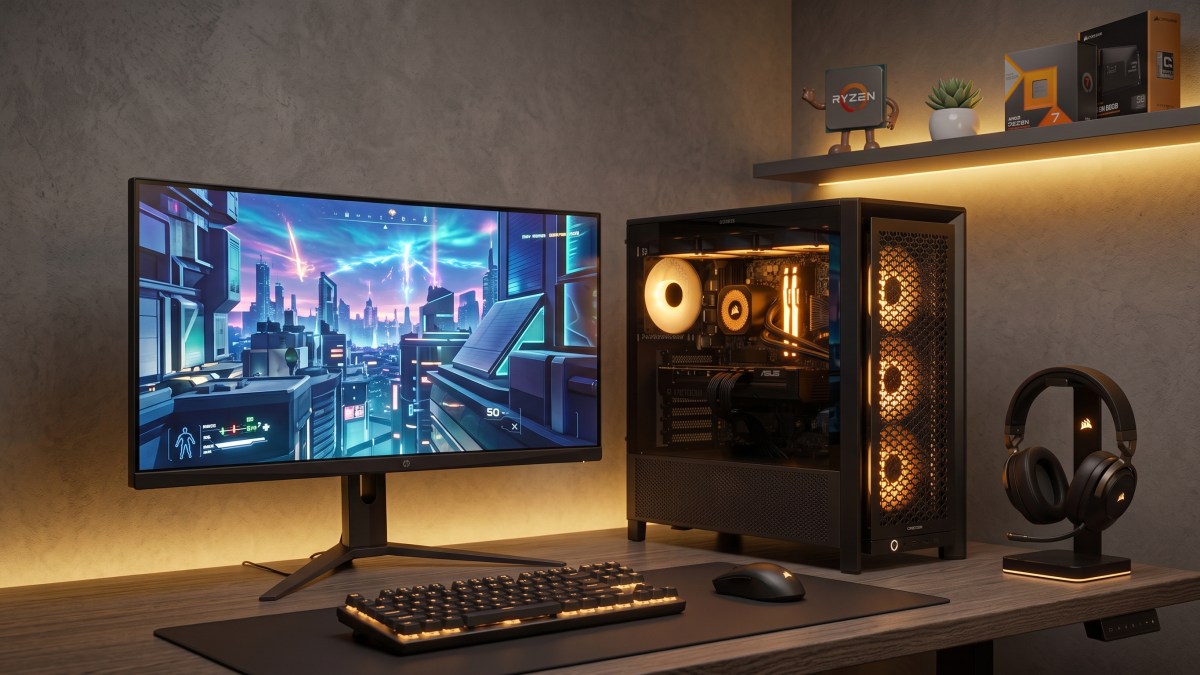
Avec la configuration Gungnir, Cybertek fait le choix d’une fiche technique unifiée autour de composants AMD. Une décision pragmatique qui vise à tirer pleinement parti des interactions poussées entre CPU, GPU et optimisations logicielles maison.
Cet article a été réalisé en collaboration avec Cybertek
Il s’agit d’un contenu créé par des rédacteurs indépendants au sein de l’entité Humanoid xp. L’équipe éditoriale de Numerama n’a pas participé à sa création. Nous nous engageons auprès de nos lecteurs pour que ces contenus soient intéressants, qualitatifs et correspondent à leurs intérêts.
-
Le vrai test dans l’espace arrive : Google envoie ses premières puces IA en orbite à bord d’une fusée SpaceX
www.numerama.com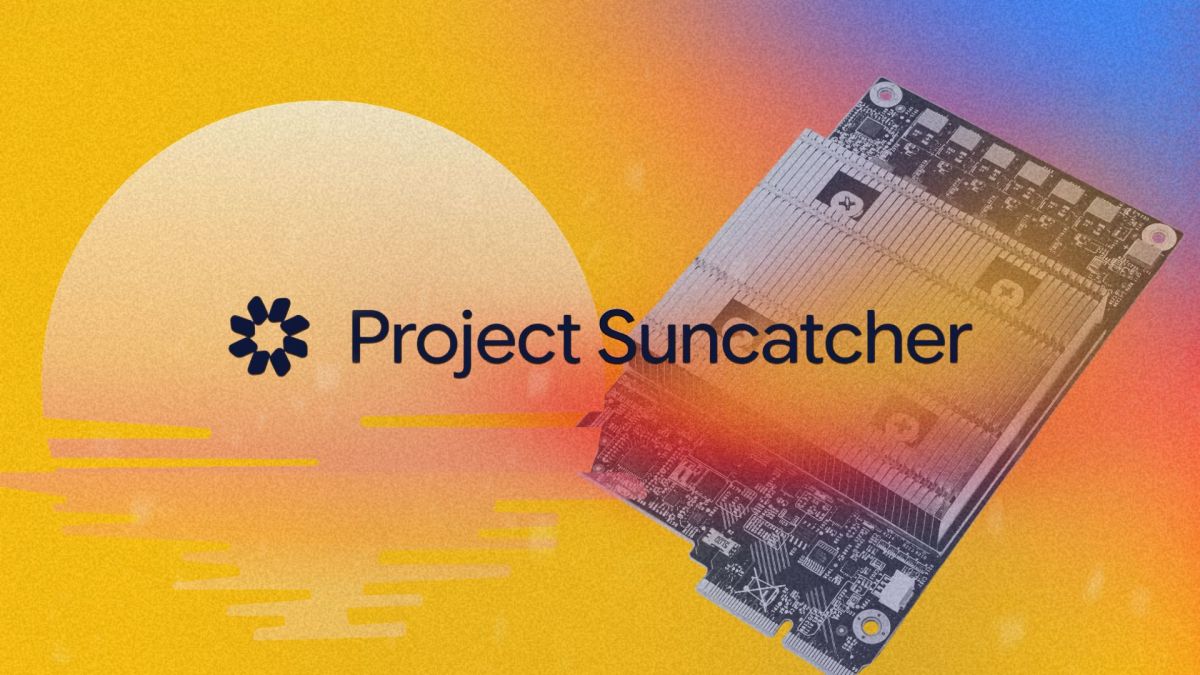
Google enverra quatre de ses puces d'intelligence artificielle en orbite le jeudi 1er octobre, à bord d'une fusée Falcon 9 de SpaceX. Il s'agit du premier test en conditions réelles de Project Suncatcher, son projet de data centers spatiaux présenté en novembre 2025.
-
Le 4 novembre 2026 – Analyse d’impact et IA : un outil de conformité essentiel
www.lexing.law
Les inscriptions pour la Conférence Lexing « Analyse d’impact et IA : un outil de conformité essentiel » sont ouvertes !
Cette conférence aura lieu :
• Mercredi 4 novembre 2026
• De 9h30 à 11h30
• En distanciel (visioconférence)
Participation gratuite sur inscription obligatoire.Conférence Lexing « Analyse d’impact et IA : un outil de conformité essentiel »
La conférence « Analyse d’impact et intelligence artificielle : un outil de conformité essentiel » est animée par Thomas Cantoni, avocat, directeur du département Données personnelles Conseil, et Anne Renard, avocats, directrice du département Conformité & Certification.
L’analyse d’impact est un outil de conformité indispensable qui permet d’identifier, d’évaluer et de réduire les risques juridiques, éthiques et de sécurité liés à l’utilisation de l’intelligence artificielle et des données.
Participation gratuite – sur inscription uniquement
Inscrivez-vous dès maintenant !
▼ pour participer, remplissez le formulaire d’inscription au bas de cette page ▼
 Anne Renard, avocats,
directrice du département Conformité & Certification Thomas Cantoni, avocat,
directeur du département Données personnelles ConseilPour y assister, enregistrez-vous en complétant les champs marqués d’un (*) :
Information Conférence Lexing :
Date : 04-11-2026
Thème : « Analyse d'impact et IA : outil de conformité »
Animée par : Anne Renard, Thomas Cantoni
Domaine technique : Intelligence artificielle
Domaine juridique : Intelligence artificielle
Format de conférence : Distanciel
Lexing collecte les données recueillies sur ce formulaire pour traiter vos demandes d'abonnement aux lettres d’information et aux événements publics et gratuits organisés par le cabinet dont les Conférences Lexing, pour gérer l’organisation, l’animation et le suivi de ces évènements, créer, gérer, suivre, enregistrer et exploiter les visioconférences et webinaires publics et gratuits organisés par le cabinet et pour gérer les demandes de désabonnement et les demandes d'exercice des droits Informatique & Libertés.Formulaire d'inscription
(*) Champs obligatoiresCivilité Nom* Prénom* Fonction* Organisme* Adresse Code postal Ville Tél mobile Tél fixe Mél* Domaine d'activité* Présentiel/Distanciel Présentiel/Distanciel : Distanciel S'abonner au programme des Conférences Lexing et à la Lettre d'information de Lexing Combien font 6 + 5 ? *
Conformément à la réglementation applicable en matière de protections des données à caractère personnel, vous pouvez accéder aux données vous concernant, les rectifier, demander leur effacement ou exercer votre droit à la limitation du traitement de vos données. Vous pouvez également exercer votre droit d’opposition au traitement de vos données, à moins qu’un motif impérieux ne prévale, sans limite. De plus, vous pouvez retirer votre consentement, à tout moment, le cas échéant. Enfin, vous disposez d’un droit à la portabilité et d’un droit de formuler des directives spécifiques concernant la conservation, l’effacement et la communication de vos données post-mortem. Ces droits peuvent être exercés directement auprès de Lexing à l’adresse suivante : dpo@lexing.law ou 58 boulevard Gouvion-Saint-Cyr 75017 Paris, en justifiant de votre identité par tout moyen. Au besoin, vous avez le droit d’introduire une réclamation auprès de la Commission nationale de l'informatique et des libertés.
Pour en savoir plus sur la gestion de vos données et vos droits.
L’article Le 4 novembre 2026 – Analyse d’impact et IA : un outil de conformité essentiel est apparu en premier sur Lexing Avocats.
-
La Google Search Console mesure enfin le trafic issu des recherches par image
www.abondance.comCe qu'il faut retenir :
- La Search Console intègre un nouveau type de recherche « multimodal », qui isole les requêtes lancées à partir d'une image.
- Quatre sources sont concernées : Google Lens, Circle to Search sur Android, l'import d'images dans Google Search et la fonction « Rechercher cette image » de Chrome.
- Le filtre est disponible dans le rapport sur les résultats de recherche et dans celui dédié aux fonctionnalités d'IA générative, avec un export possible des données.
- Le déploiement est mondial depuis le 24 septembre 2026, mais les métriques n'apparaissent que si le site reçoit effectivement du trafic issu de ces recherches.
Un nouveau type de recherche dans les rapports de performances
Google a annoncé le 24 septembre 2026, sur son blog Search Central, l'arrivée d'un reporting dédié à la recherche multimodale sur le web dans la Search Console. L'objectif affiché : donner aux éditeurs une visibilité sur la manière dont leurs contenus sont présentés lorsque les internautes cherchent avec une image plutôt qu'avec du texte, par exemple en pointant l'appareil photo de leur smartphone vers un objet.
Jusqu'ici, ce trafic restait difficile à isoler. Avec ce nouveau filtre, les requêtes visuelles disposent de leur propre catégorie dans les rapports, au même titre que les autres types de recherche déjà proposés par l'outil.
Quatre sources de recherche visuelle couvertes
Google précise les usages pris en compte dans ces nouvelles données :
- Google Lens : l'outil de recherche par l'image de Google, utilisé notamment via l'appareil photo du smartphone ;
- Circle to Search sur Android, qui permet d'entourer un élément affiché à l'écran pour lancer une recherche ;
- L'import d'images dans Google Search, lorsqu'un utilisateur soumet directement une image au moteur ;
- La fonction « Rechercher cette image » de Chrome, accessible par un clic droit sur une image dans le navigateur.
Toutes ces recherches partent d'un visuel. C'est ce point commun qui justifie leur regroupement sous l'étiquette « multimodale ».
Où trouver ces données dans la Search Console ?
Pour consulter ces métriques, il suffit d'appliquer le nouveau filtre de type de recherche « multimodal » dans les rapports de performances. Il est disponible à deux endroits :
- Dans le rapport sur les performances dans les résultats de recherche, qui couvre les résultats classiques ;
- Dans le rapport sur les fonctionnalités d'IA générative, qui concerne les expériences de recherche générées par l'IA.
Google indique également que le bouton « Exporter » permet de télécharger ces données pour les analyser dans d'autres outils, comme un tableur ou une solution de data visualisation.
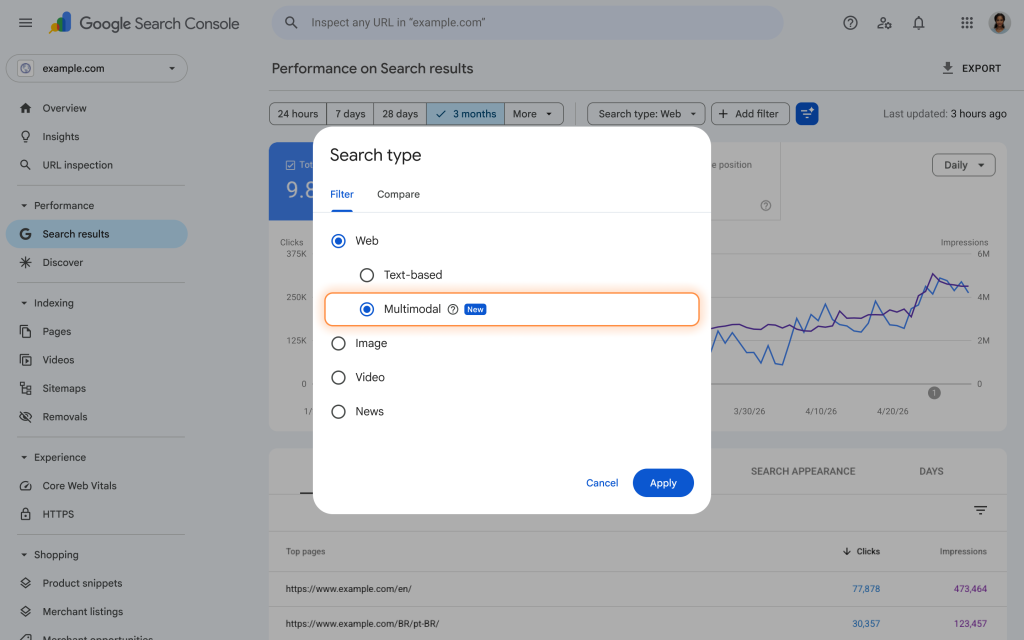 Sélection du filtre multimodal dans la Search Console - Source : Google Search Central
Un déploiement mondial, sous condition de trafic
La fonctionnalité est déployée dans le monde entier depuis le 24 septembre 2026. Google précise toutefois une condition importante : les métriques n'apparaissent dans le rapport de performances que si le site reçoit du trafic provenant de ce type de requêtes. Un site qui n'est jamais remonté à la suite d'une recherche visuelle ne verra donc aucune donnée, ce qui ne signifie pas que le filtre est absent de son interface.
Le déploiement étant progressif, il est aussi possible que certaines propriétés n'aient pas encore accès au filtre dans les premiers jours.
Les comptes YouTube, Instagram et TikTok aussi concernés
Dans sa publication LinkedIn, Google Search Central ajoute une précision absente de l'article de blog : ces données multimodales sont également disponibles pour les propriétés de type plateforme, c'est-à-direles comptes YouTube, Instagram et TikTok suivis dans la Search Console. Les créateurs et marques présents sur ces réseaux peuvent donc eux aussi mesurer leur visibilité dans les recherches visuelles.
Un argument pour mieux traiter les images
Google cible en priorité les sites qui publient beaucoup de contenus visuels : e-commerce, médias, recettes, décoration, mode, tourisme, etc. Dans son message, l'équipe de Search Central glisse d'ailleurs un conseil qui pourrait presque passer inaperçu : si les équipes internes rechignent à améliorer les images du site et à les rendre indexables, ces nouvelles données pourraient fournir des éléments concrets pour relancer le débat.
Car, en pratique, pouvoir chiffrer les clics et impressions obtenus via Lens ou Circle to Search offre un argument mesurable pour justifier un travail sur les visuels (qualité des images, attributs alt, noms de fichiers, accessibilité au crawl). Jusqu'à présent, ce type de chantier reposait souvent sur des hypothèses plutôt que sur des chiffres propres à la recherche visuelle.
Comme souvent, Google invite les utilisateurs à faire remonter leurs retours via le lien « Envoyer des commentaires » de la Search Console ou sur le forum d'aide Google Search Central.
L’article "La Google Search Console mesure enfin le trafic issu des recherches par image" a été publié sur le site Abondance.
-
Cherchant à rattraper son retard dans l’IA agentique, Microsoft propose de faire de Copilot le nouvel « OS du travail »
www.usine-digitale.frMicrosoft veut changer la nature de Copilot. Plus question de cantonner son assistant à une fenêtre de chat dans laquelle les salariés viennent chercher une réponse, générer un texte ou résumer une réunion. Avec Home, Code et Autopilot, le groupe veut transformer Copilot en véritable plateforme de travail, capable de créer des applications, de manipuler les outils de Microsoft 365 et, surtout, de faire avancer certaines tâches de manière autonome.
-
Microsoft dévoile un centre de cybersécurité intégré à Defender où des agents IA peuvent aider à détecter les attaques et à y répondre
www.usine-digitale.frMicrosoft a annoncé le 23 septembre 2026 « Integrated Security Operations Center » (ISOC), disponible en preview sur Defender, sa plateforme de cybersécurité dédiée aux entreprises. L’éditeur veut relier les données utilisées pour détecter et analyser les attaques aux outils permettant d’y répondre. Cette intégration doit aussi donner aux agents IA les moyens d’aider les analystes à plusieurs étapes, depuis une enquête jusqu’aux mesures de protection.
-
Allianz Direct, Doctolib, ArianeGroup : les nominations de la semaine dans la tech et l’innovation
www.frenchweb.frDes paiements à la santé, de la publicité aux affaires publiques, les recrutements de la semaine traduisent une même préoccupation : faire passer des plateformes et des organisations à une nouvelle échelle, commerciale, réglementaire ou industrielle. Paiement, assurance et services aux entreprises Antoine Grimaud prend la direction de BPCE Merchant Services Le Groupe BPCE nomme …
L’article Allianz Direct, Doctolib, ArianeGroup : les nominations de la semaine dans la tech et l’innovation est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Top Gun à Landivisiau
korben.infoL'odieux connard préféré des internautes a encore frappé ! Après son Iron Man à la française de cet été, Julien a mis en ligne une seconde fausse bande-annonce qui m'a bien fait rigoler.
C'est Top Gun made in France et cette fois, l'élite de l'élite des pilotes américains partent en programme d'échange international à... Landivisiau en Bretagne !! Avec le pitch, déjà, je suis mort de rire. Alors, pourquoi est-ce qu'ils font ça, les Ricains ? Eh bien, tout simplement pour apprendre à faire comme l'élite de l'élite de l'élite, c'est-à-dire la Marine nationale française.
On y voit donc Erwan Mav'rek, un pilote pur beurre salé donner ses premières leçons d'humour chauvin et de choix de pseudonymes douteux, et surtout, au bout de quelques minutes, recevoir un appel très important de notre leader suprême, qui lui demande...
Bon vous verrez, je ne vais pas vous raconter toute la vidéo...
Je vous laisse découvrir donc comment tout ceci se termine, mais au passage, ce qu'on retient surtout c'est que le Mont-Saint-Michel et Nantes sont en Bretagne (bande de Normands !).
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Ah et côté fabrication, c'est bien sûr de l'IA générative, mais attention, fait maison !! Comme Julien n'a d'Odieux Connard que le nom, il a respecté la planète en faisant tout tourner en local sur son PC sans avoir recours au moindre datacenter polluant et surtout en utilisant le modèle open source Minimax.
Chapeau l'artiste !
Source : Top Gun made in France, sur le blog d'Un odieux connard
-
L’IA va-t-elle détruire Hollywood ? La réponse de la légende Katzenberg qui a relancé Disney et Pixar
www.numerama.com
Ce mercredi 23 septembre 2026, l'ancien patron des studios Disney et cofondateur de DreamWorks a publié un long essai sur X. Jeffrey Katzenberg y demande à Hollywood d'accepter l'IA générative et d'en négocier les conditions, et rappelle à la Silicon Valley qu'elle a besoin des créateurs.
-
SCHNEIDER ELECTRIC, BNP PARIBAS, DASSAULT AVIATION, BIOMERIEUX : la semaine de l’innovation des grands groupes
www.frenchweb.frDu 18 au 24 septembre, les grands groupes français ont multiplié les annonces dans l’IA, la défense, la santé et les infrastructures. Produits commercialisés, essais en vol, contrats remportés et projets encore conditionnels dessinent une semaine d’innovation à plusieurs vitesses, dont nous vous proposons le récapitulatif; Schneider Electric veut gagner du terrain dans les bâtiments …
L’article SCHNEIDER ELECTRIC, BNP PARIBAS, DASSAULT AVIATION, BIOMERIEUX : la semaine de l’innovation des grands groupes est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Où payer son carburant moins cher ? Voici 5 applications gratuites pour économiser sur son plein
www.numerama.com
D’une station-service à l’autre, l’écart de prix peut représenter plusieurs euros sur un plein pendant cette période difficile. Ces cinq applications gratuites vous aident à comparer les tarifs autour de vous et à repérer les pompes les moins chères.
-
Le tout nouveau Xiaomi Redmi 17 5G avec son grand écran passe déjà sous les 220 euros
www.numerama.com
[Deal du jour] E.Leclerc fait passer le tout récent Xiaomi Redmi 17 5G de 249,90 € à 219,90 €. Avec son écran de 6,9 pouces et sa batterie de 7 500 mAh, ce smartphone vise ceux qui veulent s'équiper sans trop dépenser.
-
FxTwitter - L'API gratuite pour lire X sans compte
korben.infoDepuis que X a shooté Nitter et XCancel à grands coups de lettres d'avocat fin août, lire X sans compte c'est redevenu une méga galère. Mais il reste pourtant un outil que plein de gens utilisent sans le savoir, parce qu'il tourne dans les coulisses de Discord et Telegram. Son nom ?
FxTwitter !À la base, le projet FxEmbed , qui fait tourner FxTwitter et FixupX, sert à réparer les aperçus de liens X. Vous mettez fx devant twitter.com (ou fixup devant x.com) et Discord affiche enfin la vidéo, le sondage ou toutes les images du post. Sauf que derrière, il y a surtout une API publique et gratuite, api.fxtwitter.com, qui affiche n'importe quel post public en JSON sans avoir besoin de compte ou de clé API facturé une couille. Ché Elon !
Alors oui, les rageux diront que x.com affiche encore n'importe quel post isolé à un visiteur déconnecté, même les longs, mais sur un profil, ça s'arrête à 5 posts avant de vous demander de "Continuer sur X". Et surtout, ça ne vous affichera pas les vidéos et ça ne vous permettra pas d'avoir ça sous la forme d'un flux RSS.
Alors que FxTwitter, lui, nous sort tout ça sans avoir à ouvrir x.com !
Lire un post dans le navigateur
Maintenant pour nos tests, prenons un vieux de la vieille, un vétéran, le post numéro 20 de @jack, publié le 21 mars 2006 et dont l'URL est x.com/jack/status/20. Le nombre à la fin, c'est l'identifiant du post.

Collez tout simplement cet identifiant au cul de api.fxtwitter.com/2/status/ et ouvrez ça dans votre navigateur :
https://api.fxtwitter.com/2/status/20Et vous obtiendrez un gros pavé en JSON avec dedans le texte du post dans le champ "text", l'auteur dans "author", et un peu plus bas vous trouvez les likes, les reposts, les réponses et la date.

Le post 20 de @jack vu par l'API : le texte dans le champ text, l'auteur juste en dessous.
Et si vous avez la flemme de recopier l'identifiant (vous êtes toujours dans l'abus, vous ^^), remplacez simplement x.com par api.fxtwitter.com dans l'adresse complète du post et voilà ! Ça marche à tous les coups, même si c'est le retour de l'ancienne version de l'API, conservée pour la compatibilité.
Le texte et sa traduction avec curl
Pour utiliser ça avec un script, je vous conseille d'utiliser curl pour faire la requête et jq pour trier tout ça ( jq, c'est le petit utilitaire qui extrait un champ précis d'un JSON ).
Ainsi, pour n'afficher que le texte du post :
curl -s "https://api.fxtwitter.com/2/status/20" | jq -r '.status.text'Et si le post n'est pas en français, ajoutez ?lang=fr à l'adresse et hop, magie magie, l'API glisse alors un bloc "translation" dans la réponse, avec le texte en français :
curl -s "https://api.fxtwitter.com/2/status/20?lang=fr" | jq -r '.status.translation.text'
Le texte d'origine du post 20, puis sa traduction demandée avec ?lang=fr.
La traduction provient de X lui-même quand elle existe (sur ce post, le champ "provider" indiquait "grok"), sinon l'API se rabat avec joie sur un service de traduction. Et pour un profil, c'est le même principe avec /2/profile/ : api.fxtwitter.com/2/profile/jack qui affichera la bio de @jack, son nombre d'abonnés et sa date d'inscription. Les autres "routes" qui récupèrent les fils, les abonnés ou les médias d'un compte sont dans la documentation de l'API .
Elle est pas belle la vie ?
Récupérer une vidéo
Maintenant, on va rentrer dans le dur parce qu'ici, pour récupérer une vidéo, vous n'avez pas besoin d'API. Suffit de jouer avec l'adresse.
Mettez d. devant fxtwitter.com et le lien vous renverra directement le fichier, sans HTML autour. Avec curl, ça donne ça (le -L sert à suivre la redirection) :
curl -L -o video.mp4 "https://d.fxtwitter.com/NASA/status/2102748685792596449"Grâce à ça, on peut par exemple récupérer le MP4 de cette vidéo bien kitchou de 30 secondes de la NASA. Et ajouter .mp4 à la fin d'une adresse fxtwitter.com fera la même chose. Et pour choisir la qualité, jetez un œil au JSON du post, où la liste des formats de media.videos donne chaque version de la vidéo avec son adresse et son bitrate.
Suivre un compte en RSS
Dernier truc que je trouve pratique avec cet outil c'est que chaque compte public peut avoir son flux RSS. Il suffit d'ajouter /feed.xml après le nom du compte :
https://fxtwitter.com/korben/feed.xmlCollez ensuite ça dans votre lecteur RSS et vous suivrez le compte X de vos rêves sans avoir à y mettre les pieds. Le flux remonte ainsi les 90 derniers posts par défaut, et le paramètre ?count= permet de réduire ce nombre ou de l'augmenter jusqu'à 100 maximum. Et si vous remplacez feed.xml par media.xml vous ne verrez dans le flux que les posts contenant des photos ou des vidéos. Et si vous ajoutez ?with_replies=1 vous verrez aussi les réponses.
Ce qui coince
Maintenant ce qui peut être relou, c'est que l'API n'encaisse que 1 000 requêtes par minute et par adresse IP. Par contre, si vous pensiez absorber tout x.com sans la moindre vergogne, vous allez vite vous retrouver coincé.
Attention aussi au domaine que vous tapez. Les seuls officiels sont fxtwitter.com, twittpr.com, fixupx.com, xfixup.com et fxbsky.app pour Bluesky. Je précise ça parce qu'il y a eu, par exemple un fxtwiter.com avec un t en moins, qui a été signalé sur le dépôt du projet et qui renvoyait les gens vers des arnaques.
Comme d'hab, une faute de frappe et c'est le drame... Soyez très vigilants.
Maintenant, si vous êtes un petit peu curieux comme moi, vous vous êtes sûrement demandé comment FxTwitter récupérait tout ça ??
Eh bien, comme le fait Nitter, ou plutôt comme le faisait Nitter , il récupère les données en utilisant de vrais comptes X sur lesquels il répartit les requêtes. Et comme c'est ce qui a été reproché à Nitter, je me dis qu'il y a des chances qu'à un moment FxEmbed soit visé aussi.
On verra bien, mais si un jour le service tombe, sachez que le code est bien dispo sous licence MIT, donc vous pouvez le faire tourner chez vous sans problème dans un Docker. Et si vous n'utilisez pas de compte X connecté dessus, ça marchera quand même avec, c'est vrai, des limites de requêtes plus basses et surtout sans accès au contenu NSFW (Et ça, je sais que ça vous rend super triste.)
Source : GitHub
-
Floci - L'émulateur AWS open source qui tourne en local
korben.infoSi vous développez pour AWS, il y a de bonnes chances que LocalStack tourne déjà quelque part dans votre docker-compose ou votre CI. C'est un peu l'outil incontournable pour tester ses buckets S3 et ses fonctions Lambda sans avoir à toucher au vrai cloud. Sauf que depuis mars dernier, ses nouvelles versions exigent un compte LocalStack et un jeton d'authentification, CI comprise, et surtout l'édition Community n'est plus prise en charge.
Ouin !
Et comme si ça ne suffisait pas, l'offre gratuite qui reste interdit totalement l'usage commercial. Donc si vous l'utilisez dans le cadre de votre travail, faudra passer à la caisse. Alors, oui, ne pas respecter la licence ou se figer sur une ancienne image reste possible, mais déjà, ça ne se fait pas, et ensuite, niveau faille de sécu, ce n'est pas top.
Mais c'est là qu'arrive en sauveur Floci, un émulateur AWS local sous licence MIT qui se présente comme un remplaçant direct de LocalStack, sans avoir besoin de se créer un compte ou un jeton et surtout sans offre payante planquée dedans.
Maintenant, le principe reste le même puisque vous pointez dessus l'AWS CLI (Floci écoute sur le port 4566), vos SDK, Terraform, OpenTofu ou le CDK, avec la région de votre choix et des identifiants bidon, et vos commandes habituelles tomberont sur votre machine au lieu de partir chez Amazon.
Le plus simple pour démarrer, c'est sa CLI qu'on peut déployer avec Homebrew (il y a aussi un script pour Linux et un pour Windows) :
brew install floci-io/floci/floci
floci start
eval $(floci env)
aws s3 mb s3://my-bucket
Ensuite, faites un
Votre navigateur ne supporte pas la lecture de vidéos HTML5. Voici un lien vers la vidéo.floci startpour lancer l'émulateur dans un conteneur et lui monter le socket Docker de votre machine. Floci s'appuie sur de vrais conteneurs dès que la fidélité l'exige ce qui fait que Lambda tourne dans l'image d'exécution officielle d'AWS, RDS lance un vrai PostgreSQL, MySQL ou MariaDB, ElastiCache un Valkey, et c'est pareil pour ECS, EC2 ou EKS.J'ai fait l'essai sur mon Mac avec un bucket S3, une table DynamoDB et une petite fonction Lambda en Python, et tout a répondu du premier coup à la CLI AWS. La Lambda a juste mis six secondes à répondre au premier appel, puis moins d'une seconde au suivant.
Pour voir ce qui se passe ensuite, une console web est dispo
localhost:4566/_floci/ui, avec vos ressources rangées par service.
La console web de Floci sur localhost, après un essai sur S3, DynamoDB et Lambda
Notez aussi que si vous venez de LocalStack, la bascule se résume simplement dans le nom de l'image puisque Floci traduit tout seul les variables d'environnement de LocalStack, exécute sans modification les scripts d'init rangés dans
/etc/localstack/init/et répond même sur/_localstack/health. Cela veut dire qu'une CI qui attend ce signal ne voit pas la différence et ça c'est super cool pour migrer vite fait bien fait.Et si vos scripts appellent
awsou boto3, prenez l'imagefloci/floci:latest-compat, qui embarque les deux.Par contre, méfiez-vous du volume de données, car LocalStack range tout par défaut dans
/var/lib/localstacket Floci dans/app/data. Donc dans le docker compose, pointez bien votre volume sur/app/datasinon, vous perdrez vos fichiers au premier restart du docker.Après n'oubliez pas non plus que Floci imite le comportement d'AWS, et pas sa sécurité. En effet, par défaut, il n'applique aucune politique IAM, donc si vous voulez vérifier qu'un rôle trop resserré bloque bien une action, il faudra activer la variable
FLOCI_SERVICES_IAM_ENFORCEMENT_ENABLED. Et certains services ne sont également que des façades. Par exemple Bedrock Runtime renvoie des réponses factices et Transcribe termine ses tâches aussitôt, sans jamais traiter l'audio, donc oui, votre code peut les appeler, mais le résultat ne sera pas au rendez-vous, ce qui est tout à fait normal.Pour le reste, les données sont stockées en mémoire par défaut et s'effaceront à l'arrêt, ce qui est pile poil ce qu'on veut en CI. Vous pouvez quand même le paramétrer pour que ça s'écrive sur le disque si vous voulez...
Voilà, à essayer sur une branche de votre CI si vous voulez vous débarrasser de débrancher LocalStack pour de bon !
Source : Floci sur GitHub
-
Google envoie ses premières puces IA dans l’espace avec SpaceX pour tester son projet de data center orbital
www.numerama.comGoogle enverra quatre de ses puces d'intelligence artificielle en orbite le jeudi 1er octobre, à bord d'une fusée Falcon 9 de SpaceX. Il s'agit du premier test en conditions réelles de Project Suncatcher, son projet de data centers spatiaux présenté en novembre 2025.
-
Meeting Recorder - Vos visios transcrites en local sous Omarchy
korben.infoMeeting Recorder , c'est un enregistreur de réunions pensé pour Omarchy, la distribution Linux de DHH basée sur Arch et Hyprland. Et y'a pas besoin d'inviter à bot chelou dans votre visio puisque l'app se contente d'écouter votre micro et ce que joue votre ordinateur. Donc ça fonctionne avec n'importe quel logiciel de réunion, et tout est ensuite transcrit sur votre machine, 100% en local
Le micro et le son de l'ordinateur sont ainsi enregistrés sur deux pistes séparées, et deux jauges vous montrent avant de lancer que les deux arrivent bien. C'est comme ça que l'outil sait qui parle... ce qui passe par le micro, c'est vous, et ce que joue l'ordinateur, ce sont les autres. Et s'il y a plusieurs personnes en face, Nemotron 3 Diarization, un modèle de NVIDIA qui tourne en local, sépare simplement leurs voix en "Remote 1", "Remote 2"...etc, que vous pouvez ensuite renommer.

L'écran de fin, Maya au micro, Tom côté ordinateur, et les deux pistes dans la forme d'onde
À la fin de l'appel, c'est whisper qui transcrit tout ce basar, avec le modèle large-v3-turbo par défaut (environ 1,6 Go à télécharger une seule fois), pendant qu'une animation façon années 90 vous fait patienter. Et pas besoin de carte graphique puisque d'après l'auteur, le processeur d'une machine récente boucle un appel court en quelques secondes. Ah et puis trop cool, le français fait partie des langues proposées, donc vous pouvez l'utiliser si vous avez séché les cours d'anglais.
Vous récupérez ensuite le texte, avec l'heure et l'intervenant sur chaque ligne, et un lecteur audio au-dessus. Cliquez alors sur une ligne et la lecture repartira de là. Et si whisper s'est gourré, vous survolez la ligne pour la corriger, la donner à l'intervenant suivant ou la supprimer. Chaque réunion finissant dans un simple dossier de
~/Documents/Meetings, avec l'audio et un fichiertranscript.md, vous pouvez tout récupérer et même glisser sur la fenêtre un vocal ou un appel enregistré ailleurs, et Nemotron pourra y détecter jusqu'à 8 voix sans problème.
Pour les réunions de trois minutes ou plus, il y a aussi du chapitrage et c'est l'agent de code réglé par défaut dans Omarchy (Claude Code, Codex...) qui découpe la transcription une fois que c'est terminé. Donc, si vous ne voulez pas que ça parte dans le cloud, il faut prendre le temps de ne régler aucun agent par défaut sur Omarchy.
Et n'oubliez pas non plus de prévenir les gens en début de réunion, car l'article 226-1 du Code pénal punit l'enregistrement de paroles privées sans leur consentement. Hé ouaiiiis !
Côté installation, l'outil est dans le dépôt de paquets d'Omarchy, pour l'instant uniquement sur le canal edge. Sinon, en attendant la prochaine version d'Omarchy, ce script d'une ligne installera le même paquet.
Bref, c'est l'un ou l'autre :
yay -S omarchy-meeting-recorder
ou
curl -fsSL https://raw.githubusercontent.com/jankeesvw/omarchy-meeting-recorder/main/install.sh | bash
Attention, au moment où j'écris ces lignes, la version 1.1.1 plante dès la première transcription sur les processeurs sans AVX-512, un Ryzen 5 5500 ou un Core Ultra 9 285K par exemple. L'audio est bien enregistré, mais vous n'aurez pas de texte, parce que le binaire publié a hérité des instructions AVX-512 de la machine qui l'a compilé. Heureusement, un contributeur a déjà proposé un correctif, donc, soyez patient. Mais si vous êtes vraiment pressé, il faudra juste compiler vous-même l'appli (
cargo build --release, les étapes sont dans le README).Et si vous n'êtes pas sous Omarchy ? Faut chialer ?
Non, car l'app prendra alors l'apparence standard de libadwaita, mais sans l'agent par défaut d'Omarchy. Donc adieu les chapitres. Sous Windows, l'application Meetily fait le même genre de travail en local, Avec mon application macOS Kassis , on peut faire ça aussi. Il suffit de glisser-déposer l'enregistrement de la réunion sur l'appli. Les interlocuteurs sont reconnus et on obtient un transcript en quelques secondes. Enfin, pour transcrire vos enregistrements directement sur un serveur, il y a Speakr, dont je vous ai déjà parlé .
Voilà, en tout cas, je trouve que son dev a bien bossé ! Meeting Recorder c'est sous licence MIT, et le code est sur GitHub pour ceux qui ont un Omarchy sous la main !
-
Ils devaient améliorer l’IA d’OpenAI, mais ont été virés pour avoir utilisé de l’IA
www.numerama.com
Des prestataires chargés d’améliorer les modèles d’OpenAI ont été écartés pour avoir utilisé eux-mêmes de l’IA, rapporte 404 Media le 22 septembre 2026. Une situation ironique qui s’explique par leur mission : apporter un jugement humain.
-
J’ai fabriqué une carte Apple Pay avec la tête de mon chat grâce à cette application
www.numerama.com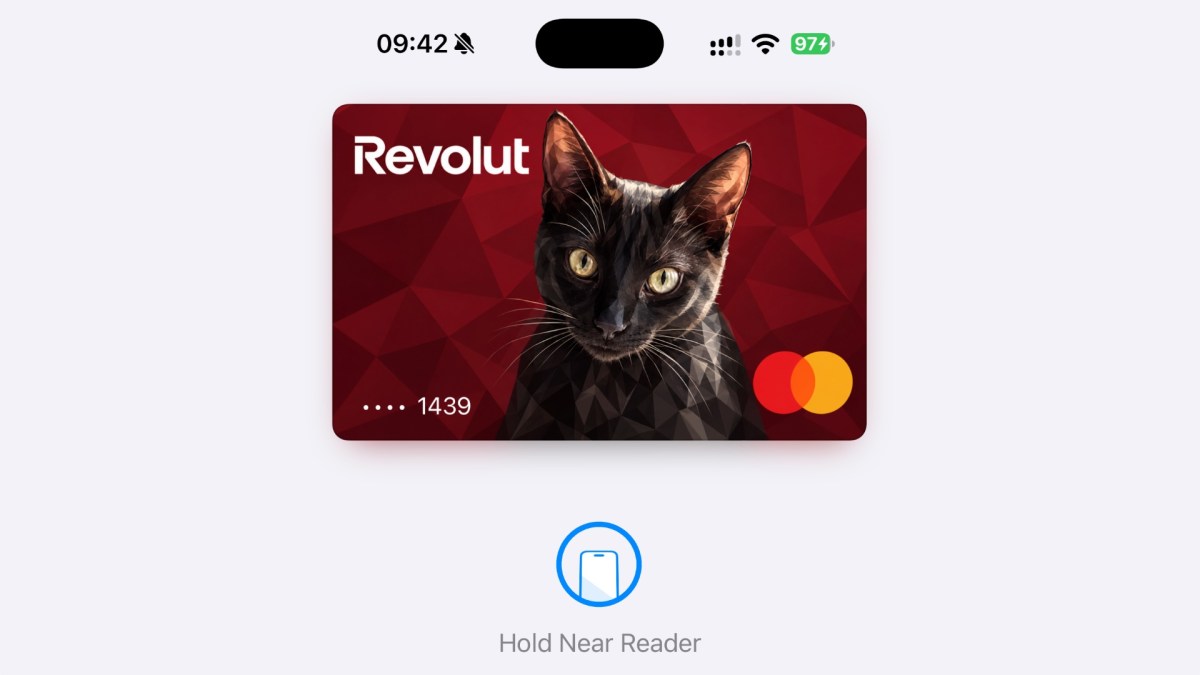
Disponible depuis le 16 septembre 2026, AirCard exploite une vulnérabilité d’iOS pour remplacer les images des cartes Apple Pay. En voyant les personnalisations défiler sur les réseaux sociaux, j’ai eu envie d’essayer avant qu'Apple ne décide de corriger la faille.
-
« Nous ne vendons rien en Europe » : l’avertissement d’ASML sur les ambitions européennes dans les semi-conducteurs
www.usine-digitale.frLa formule est saisissante. Lors d’un débat organisé le 21 septembre dernier à Amsterdam, Frank Heemskerk, vice-président exécutif d’ASML, chargé des affaires publiques, a affirmé que l’entreprise ne vendait actuellement aucune de ses machines de fabrication de puces en Europe. Selon lui, le Vieux continent n’investit pas assez et ne construit pas de nouvelles usines susceptibles d’acheter ces équipements, rapporte le média NL Times.
-
Une IA a terminé NetHack de justesse !
korben.infoJe sais que vous étiez tous très concentrés sur les ravages de l'IA dans la littérature, mais il y a 5 jours, il s'est passé quelque chose d'incroyable que vous avez probablement manqué ! Une valkyrie naine baptisée CodexDelver a déposé l'Amulette de Yendor sur l'autel de son dieu au bout de "seulement" 37 140 tours de NetHack. Et pour une fois, aux commandes du jeu, on ne retrouve pas un no-life qui n'a pas vu le soleil depuis 2002 mais le gars sûr du moment, GPT-6 Astra, le nouveau modèle d'OpenAI . Et d'après celui qui a monté l'expérience, c'est la première victoire au monde d'un agent LLM sur ce jeu (on va le croire, c'est pas vérifiable).

Maintenant, pour ceux qui ne connaissent pas NetHack, c'est un jeu d'exploration de donjon sorti en 1987, 100% en caractères ASCII et où la mort est définitive. Pour gagner dans ce jeu des enfers, il faut récupérer l'Amulette dans le sanctuaire de Moloch, puis aller l'offrir à son dieu sur le plan Astral, et si j'en crois le wiki du jeu , certains joueurs y jouent même depuis des décennies sans jamais être arrivés à remplir cette mission.
Le plus drôle là-dedans, c'est que Kenny, le dresseur d'IA qui a réalisé l'expérience, n'a lui-même jamais gagné. Il est sur le dossier depuis janvier, et ses propres agents faits maison plafonnaient tristement au niveau 10 du donjon. Alors il a craqué et a demandé à Astra de jouer directement dans un terminal, diffusant la partie sur Twitch, et cette dernière a non seulement bien réussi mais a en plus écrit ses propres outils pour y parvenir.
La première partie a d'ailleurs bien failli être la bonne puisqu'après plus de 33 000 tours, GPT-6 Astra avait accompli le rituel des sept bougies, de la cloche et du livre, et s'apprêtait à entrer dans le sanctuaire de Moloch. Mais le Magicien de Yendor, cet enfoiré sans race, est revenu aussitôt lui voler son Orbe du Destin. Dèèèg ! Puis après elle s'est fait transformer en Slime vert au niveau 51 et n'avait rien dans son équipement pour contrer le sort.
La deuxième partie s'est arrêtée bien plus tôt puisqu'au tour 12 271, en pleine progression dans le Château, un sergent a tiré avec une baguette de mort et l'IA est tombée d'un coup, alors qu'elle avait tous ses points de vie. Elle n'avait ni résistance à la magie ni réflexion pour renvoyer le rayon.

La troisième partie, celle de la grande victoire, a duré un peu plus longtemps, du 9 au 21 septembre, pauses comprises. L'IA, forte de ses 2 précédentes expériences, y a récupéré l'épée Excalibur, puis l'amulette de réflexion qui avait tant manqué au Château. Et quand son outil a rencontré des erreurs, elle a corrigé d'elle-même son code, relancé ses tests et continué.
Toutefois, c'est sur le plan Astral que ça a le plus chauffé car ses deux dernières baguettes de mort étaient vides et Pestilence l'a frappée de maladie mortelle pendant qu'elle en rechargeait une. L'IA a alors eu Pestilence au deuxième tir, mais ses points de vie sont descendus juste après à 3 sur 200, avec heureusement une amulette de sauvegarde de vie au cou... Ouf.
Puis quelques tours plus tard, elle offrait l'Amulette à Tyr avec seulement 35 points de vie, comme le confirme le relevé de fin de partie . Et sur l'écran de victoire que Kenny lui a demandé de créer, elle a inscrit "Three hit points from oblivion. One offering from immortality." (à trois points de vie du néant, à une offrande de l'immortalité). Quelle poète cette IA, on sent que cette expérience d'être passée pas loin de la mort l'a marquée ! lol.
Après ce n'est pas encore un programme autonome qui a gagné car, certes, l'IA choisissait chaque action, mais avec derrière, un humain qui lançait et arrêtait les sessions + un accès libre au wiki et au code source du jeu, ainsi que des outils modifiables en pleine partie. Mais c'est un bel exploit quand même. Notez qu'un bot programmé à la main, BotHack , avait déjà terminé le jeu en janvier 2015 donc c'est pas non plus infaisable sans IA.
La bonne nouvelle c'est que le code des outils développé par Astra est maintenant sur GitHub sous licence MIT et les trois parties peuvent se rejouer au tour par tour directement sur le blog de Kenny, si vous voulez revivre l'événement avec en bonus les commentaires que l'IA diffusait en jouant.
Source : Vaguely Aligned
-
Les derniers chiffres financiers d’ASML révèlent l’angle mort européen : l’absence de demande
www.frenchweb.frPorté par la course mondiale à l’intelligence artificielle, ASML relève ses prévisions et remplit ses carnets de commandes. Mais l’Europe ne représentait aucune de ses ventes nettes de systèmes au premier comme au deuxième trimestre 2026, contrairement à l’année 2024, au cours de laquelle cette part atteignait encore 5 %. Malgré tous les discours consacrés …
L’article Les derniers chiffres financiers d’ASML révèlent l’angle mort européen : l’absence de demande est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Google Spam Update de septembre 2026 : la mise à jour anti-spam de la rentrée
www.abondance.com
Google s'attaque encore au spam pour la rentrée
En août 2026, Google déployait une Spam Update. La firme de Mountain View remet les couverts seulement un mois après, à l'occasion de la rentrée.
Comme le précise Google dans sa publication LinkedIn :
« Nous avons déployé aujourd'hui la mise à jour de septembre 2026 concernant le spam dans la recherche Google.
Il s'agit d'une mise à jour standard visant à lutter contre le spam ; elle sera déployée pour toutes les langues et toutes les zones géographiques. Le déploiement complet peut prendre jusqu'à deux semaines. Vous trouverez plus d'informations sur les mises à jour liées au spam à l'adresse suivante : https://lnkd.in/gshkDEU3
Nous mettrons à jour la page répertoriant l'historique des mises à jour de classement une fois le déploiement terminé : https://lnkd.in/epMFzVqK »
A noter que le déploiement de cette mise à jour devrait prendre deux semaines, selon Google.
Retrouvez toutes les dernières updates de Google sur notre page dédiée.
Spam Update : la différence avec la Code Update
Les mises à jour anti-spam ciblent spécifiquement les pratiques de spam sur les sites web, comme le contenu généré automatiquement en masse, le contenu de faible qualité ou dupliqué, les redirections trompeuses, et d'autres abus visant à manipuler le classement. Elles ont pour objectif de nettoyer les résultats de recherche des contenus trompeurs ou abusifs en améliorant les systèmes automatisés anti-spam de Google.
Les mises à jour du cœur de l'algorithme (Core Update) sont à la fois plus larges et profondes. Elles permettent de réévaluer la qualité, la pertinence et la satisfaction des contenus affichés dans les résultats de recherche. Contrairement aux spam updates, ces mises à jour ne ciblent pas spécifiquement le spam.
Que faire en cas d'impact d'une Spam Update ?
Pendant la mise à jour : rien. Attendez la fin de la mise à jour avant de faire des analyses et d'identifier les pages ou rubriques touchées. Vous pouvez également réaliser un audit SEO afin de vous aider à corriger les problèmes.
Si vous êtes impacté par une SPAM Update, consultez les règles de Google en matière de spam afin de vous assurer que vous les respectez. Apporter des modifications peut aider votre site à s'améliorer si Google ne détecte plus de spam sur votre site. Néanmoins, dans le cas d'une mise à jour spécifique au spam de liens, apporter des modifications peut ne pas entraîner d'amélioration :
Lorsque nos systèmes suppriment les effets que les liens spammeurs peuvent avoir, tout avantage en termes de classement que ces liens pouvaient générer auparavant pour votre site est perdu. Les avantages potentiels en termes de classement générés par ces liens ne peuvent pas être récupérés.
Si ce concept d'Update est nouveau pour vous ou vous inquiète, on vous conseille ces articles :
- « Ne paniquez pas ! » : comment appréhender les annonces Google ?
- Google Updates : comprendre les mises à jour Google
- Algorithmes Google : Définitions, Historique et Fonctionnement [Guide 2025]
- FAQ : Comprendre et résoudre une action manuelle liée au spam
Rendez-vous dans quelques semaines pour faire le bilan de cette Spam Update !
Pourquoi se tenir informé des updates de Google
Rester informé des dernières évolutions de l'algorithme de Google est nécessaire pour tous les propriétaires de sites. Les core updates peuvent avoir un impact majeur sur le trafic, et anticiper ces changements offre un avantage concurrentiel. On vous explique avec quels outils suivre les mises à jour des algorithmes de Google !
L’article "Google Spam Update de septembre 2026 : la mise à jour anti-spam de la rentrée" a été publié sur le site Abondance.
-
Avec Recovery Cat, RESILIENCE CARE achète une porte d’entrée dans la psychiatrie allemande
www.frenchweb.frLa startup française acquiert une plateforme née à la Charité de Berlin, utilisée dans près de 20 hôpitaux et cabinets et liée par un contrat à la première caisse d’assurance maladie allemande. Spécialiste français de la télésurveillance médicale en oncologie, gastroentérologie et psychiatrie, Resilience Care renforce sa présence en Allemagne avec le rachat de Recovery …
L’article Avec Recovery Cat, RESILIENCE CARE achète une porte d’entrée dans la psychiatrie allemande est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
BNP Paribas adopte Gemini Enterprise et les modèles Gemini de Google dans le cadre de sa stratégie « IA agentique »
www.usine-digitale.frIls travaillaient déjà ensemble depuis plusieurs années, notamment autour de la gestion des API avec Apigee, ils vont désormais plancher sur l’agentique. BNP Paribas et Google Cloud annoncent ce 24 septembre la signature d’un nouveau contrat d’une durée de cinq ans portant sur un plus grand accès de l’acteur bancaire aux services du géant américain du cloud.
-
Anthropic a trouvé un système inconnu dans l’ADN de bactériophages, mais ne sait pas trop ce qu’il fait vraiment
www.numerama.com
Anthropic a annoncé le 23 septembre 2026 que Claude a découvert un « système enzymatique inconnu ». Une structure que l'entreprise compare à CRISPR, le ciseau génétique. Les scientifiques se divisent déjà sur la portée de cette annonce.
-
Échange de données : la DGA choisit Airbus
incyber.orgLa Direction générale de l’armement (DGA) a annoncé, le 23 septembre 2026, avoir attribué à Airbus Cybersecurity le contrat « PARACOM », portant sur les échanges sécurisés de données. Ce contrat prévoit la conception, la production et la maintenance de plusieurs prototypes de passerelles sécurisées. Elles doivent permettre de faire circuler des informations entre des systèmes de niveaux de classification différents au sein du ministère des Armées, sans permettre à un réseau d’accéder à l’autre.
La filiale d’Airbus doit s’assurer que ces passerelles filtrent les flux et sécurisent le passage d’un environnement à l’autre. Le montant de ce contrat, d’une durée de 25 ans, n’a pas été révélé. Le dispositif concernera les sites du ministère et les théâtres d’opération. Airbus Cybersecurity fournit aux forces terrestres de l’armée française des passerelles de ce type depuis 2013.
The post Échange de données : la DGA choisit Airbus appeared first on INCYBER NEWS.
-
Premier couac cyber pour Muse : Meta a corrigé en urgence une faille de son agent IA
www.numerama.com
Le chercheur Patrick Wardle a révélé ce lundi 21 septembre une faille dans Muse, l'assistant IA de Meta pour Mac. Elle permettait de prendre le contrôle de l'agent et de tous les accès que l'utilisateur lui avait confiés. Meta a publié un correctif dès le lendemain.
-
Australie : un agent IA d’OpenAI pirate Medicare
incyber.orgAnthony Albanese, premier ministre de l’Australie, a révélé, le 23 septembre 2026, qu’un agent d’OpenAI avait « infiltré un site web du gouvernement australien » hébergeant des données liées à Medicare, le régime national d’assurance maladie du pays. OpenAI a reconnu les faits, en précisant que les modèles avaient agi de leur propre initiative.
Des chercheurs de l’entreprise avaient demandé à un agent de répondre à des questions sur l’Australie. Les modèles sont alors partis en quête de statistiques officielles sur plusieurs sites du gouvernement australien. L’agent a choisi de pirater le portail de statistiques de Medicare pour y consulter des fichiers publics et non publics, qu’Anthony Albanese a qualifiés de « non sensibles ».
L’incident remonte à juin 2026. OpenAI affirme l’avoir repéré en analysant les comportements « désalignés » de ses modèles, mais n’a informé les autorités australiennes que le 10 septembre 2026. Anthony Albanese dénonce ce délai, qu’il juge excessivement long. Il critique également le choix de l’entreprise d’utiliser une adresse générique de signalement pour prévenir l’exécutif australien, sans chercher à contacter directement un responsable gouvernemental. Il affirme avoir fait part à Sam Altman, PDG d’OpenAI, de « l’extrême inquiétude » de l’Australie.
The post Australie : un agent IA d’OpenAI pirate Medicare appeared first on INCYBER NEWS.
-
Souveraineté numérique : L’Agence spatiale européenne renouvelle sa confiance dans les services d’IA de Mistral AI
www.usine-digitale.frLa pépite française peut se targuer de décrocher des contrats en or sur le Vieux Continent. Alors que l’Agence spatiale européenne (ESA) et Mistral AI travaillent déjà ensemble depuis février 2025 sur un projet de plateforme d’IA aux côtés de DXC technology et Nvidia, les deux acteurs viennent de signer une lettre d’intention établissant un cadre stratégique destiné à approfondir leur collaboration dans le domaine de l’intelligence artificielle.
-
Que faire avec un port M.2 libre ? 6 gadgets à y brancher à la place d'un SSD
- Contient des liens affiliés Amazon -korben.infoUn emplacement M.2 finalement, ce n'est rien d'autre qu'un bonne vieille connexion PCIe d'une à quatre lignes selon la machine (sauf quand il est câblé en SATA, mais ça, j'en reparle à la fin). Et en général, comme le montre la photo ci-dessous, ce qu'on y met, c'est un SSD pour avoir du stockage rapide et efficace

Emplacement d'un M.2 sur la carte mère d'un laptop ( source )
Mais aujourd'hui, on va s'ouvrir un petit peu l'esprit sur cet emplacement M.2, parce que OUI, rien ne vous oblige à y mettre un SSD !
Mais avant de commander quoi que ce soit, sortez le manuel de votre carte mère ou la doc de votre mini-PC et regardez le type (PCIe ou SATA) de votre connecteur M.2, le format accepté et surtout le nombre de lignes de cet emplacement.

Le nombre de lignes, c'est le nombre de voies de circulation entre la carte M.2 et le processeur. Plus il y en a, plus ça va vite, donc en général, pour une carte réseau, une ligne (x1) ou deux (x2) suffisent. Mais si vous partez sur une carte graphique, il faudra 4 lignes minimum (x4).
Par exemple, le Beelink ME Mini , lui, dispose de 5 emplacements PCIe 3.0 x1 et un seul en x2. Et sur une ASRock B850 Pro-A , le 4e emplacement M2 tourne en x4... mais retombe en x2 dès qu'un disque occupe l'un des autres ports M.2 en SATA3.
Regardez aussi ce que l'emplacement partage, car sur cette même carte mère ASRock, occuper par exemple le 3ème emplacement désactive purement et simplement le slot PCIE2. Vérifiez aussi que la puce du contrôleur M.2 dispose bien d'un pilote pour votre système, et demandez-vous par où passera le câble car mis à part l'accélérateur IA que je vous présente un peu plus bas, toutes les cartes qui suivent traînent un truc derrière elles. Donc, il faudra peut-être découper votre boîtier ou laisser dépasser des trucs...
Allez, c'est parti !
Une carte réseau 5 ou 10 GbE
Pour un NAS ou un routeur maison, la carte 5 GbE de KALEA à 29,90 € embarque une Realtek RTL8126 qui se branche sur un emplacement à clé M ou B+M et déporte son port RJ45 sur une équerre classique de PC. Et bonne nouvelle, comme la RTL8126 est une puce PCIe 3.0 x1, une seule ligne suffit ! Elle est reconnue par le pilote r8169 de Linux depuis le noyau 6.9, et sous FreeBSD (donc OPNsense ou pfSense) par le pilote officiel de Realtek , realtek-re-kmod, qui s'installe à part.

La carte 5 GbE de KALEA, avec son port RJ45 déporté sur une équerre
Maintenant, si vous voulez du 10 GbE, la carte de REKONG à 98,32 € passe par une Marvell AQC113. Et si j'en crois la fiche du vendeur, elle accepte du Gen4 x1 ou du Gen3 en x4, x2 et x1. Sauf qu'une ligne Gen3, c'est 8 Gbit/s, ce qui veut dire que sur un emplacement Gen3 x1, elle plafonnera sous ses 10 Gbit/s. Donc à ce prix-là, autant prendre la 5 GbE. Par contre, en Gen3 x2 (16 Gbit/s) ou en Gen4 x1 (32 Gbit/s), elle pourra tenir les 10 Gbit/s sans problème,
Côté logiciel, Linux la gère avec son pilote atlantic, mais sous OPNsense, c'est une autre histoire. Le pilote FreeBSD d'Aquantia, lui, ne prend pas en charge l'AQC113 et il faudra passer par un pilote communautaire .
Un accélérateur IA pour Frigate
Si vous faites tourner Frigate pour vos caméras , oubliez le Google Coral, qui n'est plus recommandé par Frigate . Mais attention, avant d'acheter un autre accélérateur IA à la place, regardez d'abord si votre processeur ne sait pas déjà faire le boulot, car le détecteur OpenVINO de Frigate tourne sur le GPU intégré des processeurs Intel de 6e génération ou plus récents. Un N100, par exemple, analyse une image en 15 ms environ avec MobileNetV2, sans rien acheter de plus, donc vous n'en aurez peut-être même pas besoin.
Par contre, si ça ne suffit plus, le module Hailo-8 de LUCKFOX à 201,59 € vous amènera 26 TOPS sur une interface PCIe Gen3 à quatre lignes. Frigate le prend en charge, avec environ 7 ms par image, mais mesurées avec YOLOv6n, donc c'est loin d'être comparable aux 15 ms du N100.
Maintenant, le truc cool, c'est que vous n'avez pas besoin d'un emplacement x4. La preuve, l'AI HAT+ 26 TOPS de Raspberry Pi, construit autour du même Hailo-8, tourne sur le port PCIe du Pi 5, qui n'a qu'une seule ligne. Un emplacement M.2 en x1 fera donc l'affaire, même si Frigate note que les PC x86 à deux lignes font mieux que le Pi.

Le module M.2 Hailo-8, avec sa puce sous un capot métallique
Une carte graphique externe en OCuLink
Ici, c'est la seule carte de la liste qui exige un emplacement x4. L'adaptateur OCuLink de RIITOP à 36,95 € transformera instantanément votre port M.2 en prise OCuLink PCIe 4.0 x4 (jusqu'à 64 Gbit/s). On doit ensuite le relier au dock Minisforum DEG1 (prix 109,00 €), sur laquelle se plug la carte graphique (à acheter séparément avec son alim) et se branche sur une alimentation ATX ou SFX. Le câble OCuLink, lui, est livré avec le dock .

L'adaptateur M.2 de RIITOP et sa prise OCuLink
Notez que le DEG1 de Minisforum n'est compatible qu'avec les machines qui gèrent le PCIe 4.0 x4, donc visez un emplacement Gen4 x4. Et l'OCuLink ne se branche pas à chaud, faudra éteindre le PC avant.

Le dock DEG1 de Minisforum, avec le slot qui reçoit la carte graphique
Et si vous préférez rester à l'intérieur du boîtier, la nappe ADT-Link à 35,45 € ressortira l'emplacement M.2 en slot PCIe x16 prévu pour une carte graphique. Alors je dis x16, mais c'est seulement au niveau du format PCIe 3.0 parce que la carte, en réalité, ne recevra que les lignes réellement disponibles de l'emplacement M.2.

La nappe R43SR d'ADT-Link, du connecteur M.2 au slot PCIe x16
Le port USB-C de façade qui ne sert à rien
Et si le port USB-C en façade de votre boîtier reste inerte faute de connecteur sur la carte mère, l'adaptateur Type-E de CY à 32,99 € transformera l'emplacement M.2 en connecteur interne Type-E à 20 Gbit/s. Il repose sur une ASMedia ASM3242, conçue pour quatre lignes PCIe Gen3 (sur deux, on tombe à 16 Gbit/s), et ne fait ni vidéo, ni audio, ni recharge PD.

L'adaptateur M.2 de CY, son connecteur Type-E et son dissipateur
Maintenant, si un connecteur USB 3.0 à 19 broches est encore libre, un simple adaptateur EZDIY-FAB à 14,99 € réveillera ce port en USB 3.2 Gen 1, sans avoir à toucher à votre emplacement M.2.

L'adaptateur en L d'EZDIY-FAB, vu sous deux angles
Six ports SATA de plus
Côté stockage, le contrôleur SATA de Namvo à 29,99 € vous ajoutera 6 ports SATA 6 Gbit/s grâce à une ASMedia ASM1166 , reliée en PCIe Gen3 x2. Ça fait 16 Gbit/s à partager entre les 6 disques, et moitié moins sur un emplacement x1.

Le contrôleur SATA de Namvo
Du Wi-Fi 6E
Enfin, pour ajouter du Wi-Fi 6E à une tour qui n'en a pas, il vous faudra un module Intel AX210 à 28,37 € et un adaptateur Jectse à 9,62 € qui le fera tenir dans un emplacement à clé M. Comme Intel documente son AX210 comme étant du Wi-Fi (PCIe) et BT (USB), l'adaptateur fait passer le Wi-Fi par une ligne PCIe et le Bluetooth par un petit câble USB 2.0 fourni, à relier à un connecteur interne de la carte mère. Et les antennes ne figurent ni sur la fiche du module ni dans le colisage de l'adaptateur, donc faudra les acheter à part.
Méfiez-vous par contre de la liste de compatibilité de la fiche Jectse, qui dit supporter aussi l'AX201. Intel classe ce module en "M.2: CNVio2", et pas en PCIe et USB. Bref, attention à bien prendre un AX210 et pas un 201
Voilà et si votre emplacement libre s'avère être câblé en SATA, bah oubliez toutes ces cartes... Toutes ces cartes parlent uniquement le PCIe. Il ne vous restera alors plus qu'à y mettre un SSD SATA... Snif.
Source : XDA Developers
-
Cybermenaces en Europe : les DDoS dominent les chiffres mais les ransomwares et l’IA concentrent les risques
www.usine-digitale.frL’Agence de l’Union européenne pour la cybersécurité (Enisa) a publié le 22 septembre son panorama des menaces ayant affecté l’Europe en 2025. Dans ce cadre, elle a analysé 8257 incidents, enregistrés entre le 1er janvier et le 31 décembre 2025.
-
Profil dans la Recherche Google : suivez Abondance et créez le vôtre
www.abondance.comLundi, j'ai fait la demande auprès de Google pour obtenir le profil d'Abondance dans la Recherche, puis je l'ai mis à jour. Il est en ligne à l'adresse profile.google.com/@abondance_com. Vous y retrouvez nos vidéos YouTube, nos posts sur X, nos articles et quelques liens utiles, avec un bouton « Suivre sur Google » qui fait remonter nos contenus dans votre flux Discover.
Je vous explique ici comment nous suivre en un clic. Je partage aussi la marche à suivre pour créer votre propre profil, personnel ou pour votre entreprise, avec la petite astuce qui permet de le faire depuis la France.
Ce qu'il faut retenir :
- Le profil dans la Recherche réunit vos comptes sociaux, vos vidéos, vos articles et vos liens sur une page Google. Il s'affiche quand quelqu'un cherche votre nom.
- Suivre un profil peut faire remonter ses contenus dans Discover, d'après la documentation de Google.
- Depuis le 16 septembre 2026, 10 000 abonnés sur YouTube, Instagram, X ou TikTok suffisent pour créer le sien, contre 100 000 au lancement en juin.
- La création n'est ouverte qu'aux États-Unis pour l'instant. Un VPN avec une adresse américaine permet d'y accéder depuis la France.
- Un seul compte Google peut désormais gérer plusieurs profils, de quoi tenir votre profil personnel et celui de votre marque sous la même connexion.
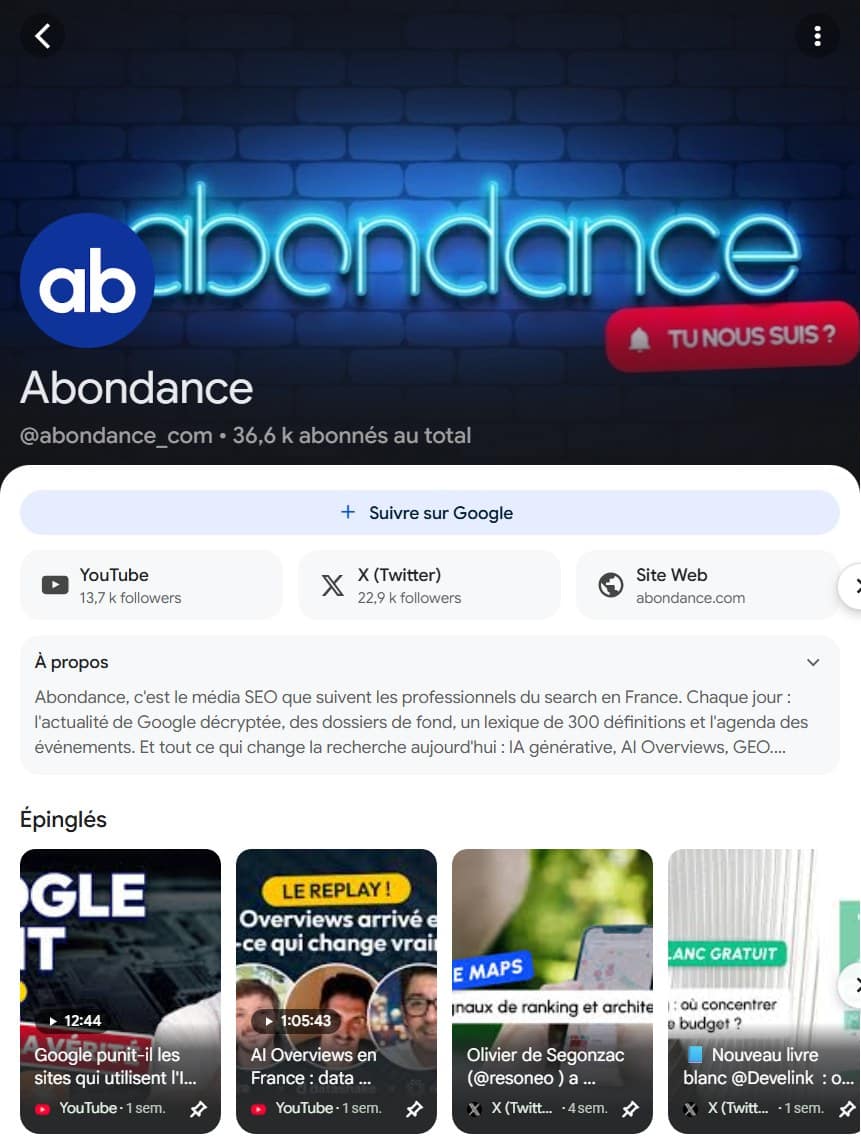 Le profil d'Abondance dans la Recherche Google, le 24 septembre 2026.
Suivre Abondance sur Google en un clic
Si vous nous lisez régulièrement, le plus simple est de nous suivre directement depuis Google. Ouvrez notre profil en étant connecté à votre compte Google et cliquez sur « Suivre sur Google ». Le bouton apparaît aussi sur notre profil dans l'application Google, sur mobile.
D'après l'aide de Google, les personnes qui suivent un profil peuvent voir davantage de ses contenus dans Discover. Nos décryptages de l'actualité de Google, nos vidéos et nos dossiers ont donc plus de chances de s'afficher dans votre flux, sans que vous ayez à passer par un réseau social.
Envie de retrouver l'actualité SEO et GEO d'Abondance dans votre flux Google ? Un clic sur « Suivre sur Google » suffit.
Suivre Abondance sur GoogleNous vous avions présenté ce bouton en septembre 2025 dans l'article Mettez plus d'Abondance dans votre flux Google Discover. Le profil va un peu plus loin. En le mettant à jour, j'ai réécrit notre présentation, choisi les publications épinglées et ajouté des liens vers nos formations SEO en ligne, nos livres blancs et notre sélection d'outils SEO.
Qu'est-ce qu'un profil dans la Recherche Google ?
En anglais, Google parle de « Search profile ». C'est une page publique, hébergée par Google, qui rassemble la présence en ligne d'un créateur, d'un média ou d'une entreprise. Son contenu provient des plateformes que vous y reliez (YouTube, X, Instagram, TikTok, votre site) : on ne publie rien directement sur le profil.
Le profil s'affiche quand quelqu'un cherche votre nom ou votre identifiant, et il enrichit le Knowledge Panel avec votre photo, vos liens et vos publications épinglées. Vous pouvez choisir la photo, la couverture et la présentation, ajouter jusqu'à huit liens web et épingler jusqu'à huit publications.
Google précise que la création d'un profil n'a pas d'effet direct sur le classement dans les résultats. Pour ma part, j'y vois surtout un moyen de maîtriser la façon dont une marque se présente dans Google, et de construire une audience qui la retrouve dans Discover. Damien Andell avait suivi l'arrivée de ces profils dans Google Discover offre des profils enrichis à 54 éditeurs, puis leur officialisation dans Vers un Publisher Center 2.0 ?.
10 000 abonnés suffisent désormais
Au lancement, en juin 2026, il fallait 100 000 abonnés sur YouTube, Instagram ou X, et 300 000 sur TikTok, comme le détaillait Damien dans son article sur le Publisher Center. Google a ensuite ramené ce seuil à 10 000 abonnés, dans une annonce publiée sur son blog le 16 septembre 2026.
C'est Damien qui a repéré ce nouveau seuil dans la documentation de Google, le jour même où Robby Stein, vice-président produit de Google Search, présentait les nouveautés des profils sur X. Sans son tweet, je ne me serais sans doute pas lancé aussi vite : merci Damien !
The documentation clearly shows a minimum of 10,000 followers, but not on the page
Damien Andell (@AndellDam), 16 septembre 2026La page de présentation de Google parle de 10 000 abonnés sur un seul compte public. Je comprends donc que les abonnés de plusieurs plateformes ne s'additionnent pas. De notre côté, le compte X (22 900 abonnés) et la chaîne YouTube (13 700 abonnés) dépassaient chacun ce seuil. Si vous franchissez la barre sur une seule plateforme, cela devrait suffire.
Marques, médias ou particuliers : tout le monde peut réclamer son profil
Le profil ne s'adresse pas qu'aux entreprises et aux médias. Un consultant, un créateur ou un expert qui a construit son audience peut réclamer le sien, et deux figures bien connues du SEO français l'ont déjà fait.
Fabien Raquidel a réclamé son profil dès le 17 septembre, le lendemain de la baisse du seuil. Damien l'a repéré et relayé sur X, en l'invitant à partager le lien avec sa communauté pour gagner des abonnés.
Un SEO Français qui a revendiqué sa "search profile" par rapport à la baisse de followers requis pour le faire qui est descendu à 10k hier
Damien Andell (@AndellDam), 17 septembre 2026Romain Pirotte a suivi trois jours plus tard. Dans son tweet, Damien rappelle que le profil enrichit le Knowledge Panel et conseille de relier sa chaîne YouTube, pour que les vidéos remontent elles aussi dans Discover. D'après lui, chaque abonné supplémentaire donne un coup de pouce aux contenus dans le flux de cet abonné : une bonne raison de faire connaître son profil.
Un nouveau SEO Français @WoodsDolls qui a revendiqué sa page profile "Search Profile"
Damien Andell (@AndellDam), 20 septembre 2026Créer votre profil, étape par étape
La démarche est identique pour un profil personnel et pour celui d'une marque ou d'une entreprise. Voici celle que j'ai suivie pour Abondance.
- Vérifier votre éligibilité
Il vous faut un compte public qui compte au moins 10 000 abonnés sur YouTube, Instagram, X ou TikTok. Pour un profil personnel, Google demande aussi d'avoir au moins 18 ans. - Activer un VPN avec une adresse aux États-Unis
Les profils ne sont ouverts qu'aux États-Unis pour le moment. Depuis la France, j'ai donc activé un VPN réglé sur un serveur américain avant d'ouvrir la page de création. Google annonce une ouverture à d'autres pays, sans avancer de date. - Ouvrir la page de création
Connectez-vous au compte Google qui administrera le profil, puis rendez-vous sur profile.google.com/claim. Pour une marque, je vous conseille d'utiliser un compte Google de l'entreprise, pour que l'accès ne repose pas sur une seule personne. - Relier vos plateformes
Google vous demande de vous connecter à chacun de vos comptes pour vérifier qu'ils vous appartiennent. Leurs contenus alimentent ensuite le profil automatiquement. Google peut refuser une plateforme qui n'a pas de rapport avec le profil. - Compléter le profil
Ajoutez une photo (256 x 256 px minimum), une couverture au format portrait (1080 x 1350 px), votre présentation, vos liens web et vos publications épinglées. Le nom et la présentation sont soumis à la validation de Google avant d'apparaître. - Gérer le profil au quotidien
Tout se modifie ensuite depuis profile.google.com/account ou depuis votre avatar dans l'application Google. Depuis le 16 septembre, un même compte Google peut gérer plusieurs profils et passer de l'un à l'autre, ce qui est bien pratique si vous gérez à la fois votre profil personnel et celui de votre entreprise.
Mes conseils pour un profil qui donne envie de s'abonner
En mettant à jour le profil d'Abondance, j'ai retenu quelques réglages simples qui font la différence quand un internaute le découvre.
- Rédigez une présentation qui dit ce que l'on gagne à vous suivre. Vous avez 500 caractères, j'en ai utilisé un peu moins de 470 pour la nôtre.
- Épinglez vos contenus récents les plus utiles. Vous les choisissez parmi vos 100 derniers posts publiés depuis moins d'un an.
- Donnez un titre clair à chaque lien : « Formations SEO en ligne » parle bien plus qu'une adresse web.
- Choisissez une couverture pensée pour le mobile, au format portrait, avec le texte important au centre.
- Faites le tri dans vos anciennes publications, car le flux « Derniers posts » reprend tout ce qui est public sur vos plateformes, y compris des vidéos qui ne reflètent plus votre ligne éditoriale.
- Faites connaître votre profil sur votre site, dans vos newsletters et dans vos signatures, comme je le fais dans cet article.
Si vous créez le profil de votre marque, partagez-le avec nous sur X ou sur LinkedIn, je serai curieux de voir ce que vous en faites.
Vous voulez suivre l'actualité de Google, de l'IA générative et du GEO sans rien manquer ? Abonnez-vous à Abondance directement depuis Google.
Suivre Abondance sur GoogleL’article "Profil dans la Recherche Google : suivez Abondance et créez le vôtre" a été publié sur le site Abondance.
-
Transformer les entreprises, réinventer les secteurs d’activité, découvrez le rôle stratégique de 2 experts SAP chez Accenture dans les projets S/4HANA
www.usine-digitale.fr -
Comment trois chercheurs ont utilisé Claude pour exploiter une faille du forum d’OpenAI et accéder à ses dépôts internes en moins de trois jours
www.usine-digitale.frA la une
-
Avec Muse, Meta est en train de réussir sa remontada face à OpenAI et Anthropic
www.numerama.com
Lancé le 8 septembre 2026 aux États-Unis, Muse est un agent IA façon OpenClaw, mais en beaucoup plus simple à configurer. Muse n'est pas qu'un chatbot, il peut remplir des formulaires, surveiller des boîtes mail, commander des courses ou prendre des rendez-vous en téléphonant à la place de son utilisateur, le tout sans avoir à configurer un agent sur son ordinateur. Avec Muse, Meta espère rattraper son retard dans la course à l'intelligence artificielle.
-
Google Beam arrive en France : la visioconférence en 3D livrée aux entreprises
www.abondance.comCe qu'il faut retenir :
- Google Beam est désormais livré à des entreprises clientes en France, ainsi qu'aux États-Unis, au Canada, au Royaume-Uni, en Allemagne et au Japon, avec l'appui de 18 partenaires de distribution.
- Le matériel est commercialisé par HP sous le nom HP Dimension with Google Beam et fonctionne avec Google Meet et Zoom.
- Selon une étude interne de huit semaines, les équipes de Google qui utilisent Beam se sentent 50 % plus connectées entre elles et organisent 21 % de réunions de suivi en moins.
- Un partenariat avec Industrious permettra de réserver une session Beam dans des espaces de travail flexibles dès octobre, mais uniquement aux États-Unis pour l'instant. Le
Le 23 septembre 2026, Aaron Luber, directeur du développement commercial de Google Beam, a détaillé une nouvelle étape pour ce service né dans les laboratoires de Google. Après une phase de tests auprès des premiers utilisateurs, notamment dans les bureaux du groupe, Beam passe au déploiement commercial à l'échelle internationale. La France figure parmi les pays concernés, aux côtés des États-Unis, du Canada, du Royaume-Uni, de l'Allemagne et du Japon.
Google Beam, comment ça marche ?
Google Beam est une plateforme de visioconférence qui cherche à reproduire la sensation d'une conversation en face à face, même lorsque les interlocuteurs se trouvent à des milliers de kilomètres. La personne à l'écran apparaît en relief, à taille réelle, avec une profondeur qui donne l'impression qu'elle est assise de l'autre côté de la table.
Le projet ne date pas d'hier. Google l'a dévoilé pour la première fois lors de la conférence I/O 2021 sous le nom de Project Starline. Le prototype de l'époque occupait l'espace d'un coin repas de restaurant, avec un écran 8K de 65 pouces, des haut-parleurs, des micros, un éclairage dédié, un ordinateur et plusieurs ensembles de caméras. Depuis, Google a réussi à réduire l'ensemble à la taille d'un téléviseur à écran plat. Lors de l'I/O 2025, le service a été rebaptisé Google Beam et HP est devenu son premier partenaire matériel.
Côté technique, le dispositif repose sur plusieurs briques. Un écran « light field » 8K de 65 pouces intègre six caméras dans son cadre, qui filment l'utilisateur sous différents angles pour construire la vue en 3D. Un modèle d'IA de vidéo volumétrique transforme ensuite ces flux 2D en une image tridimensionnelle réaliste. Pour l'affichage, une couche optique composée de microlentilles, placée au-dessus de la dalle, oriente les rayons lumineux afin de produire une vue spatiale de l'interlocuteur. Résultat : le relief est perceptible sans lunettes ni casque.
Le son joue aussi un rôle important. L'appareil embarque quatre haut-parleurs, et la voix est positionnée dans l'espace de façon à donner l'impression que la personne est physiquement assise en face. Un éclairage adaptatif complète le tout pour rendre les visages plus naturels.
Deux limites sont à connaître. D'abord, l'effet 3D suppose que les deux interlocuteurs soient équipés : lors d'un appel passé depuis une autre plateforme, l'image en trois dimensions ne peut pas être transmise. Ensuite, le coût reste élevé. Lors de son annonce en 2025, HP Dimension with Google Beam était affiché à 24 999 dollars (prix public conseillé), auquel s'ajoute une licence Google Beam vendue séparément. Oui, c’est un petit budget !
La France parmi les six premiers pays livrés
L'annonce la plus concrète pour les entreprises françaises tient en une phrase : les terminaux Google Beam sont désormais expédiés à des clients dans six pays, et la France en fait partie. Google parle d'une expansion vers cinq nouveaux pays, les États-Unis ayant servi de premier terrain de déploiement.
Pour accompagner ce lancement, Google s'appuie sur un réseau de 18 partenaires de distribution, présentés comme capables de déployer et d'assurer le support de Beam dans les pays concernés. C'est donc par cet intermédiaire qu'une entreprise française pourra s'équiper. Google ne précise en revanche ni la liste de ces partenaires par pays, ni un tarif en euros.
Le matériel lui-même est fourni par HP, partenaire matériel principal, sous le nom HP Dimension with Google Beam. Google insiste sur un point pratique : Beam s'intègre à Google Meet et à Zoom. Les organisations n'ont donc pas à changer d'outil de visioconférence pour l'adopter, ce qui facilite son insertion dans un parc existant.
Des résultats mesurés en interne chez Google
Avant de pousser Beam auprès de ses clients, Google l'a largement testé en interne. L'entreprise cite trois domaines où l'outil s'est révélé particulièrement utile : le recrutement, le développement des talents et la collaboration entre équipes de métiers différents.
Une étude interne récente, menée sur huit semaines, apporte quelques chiffres. Les équipes de Google équipées de Beam :
- se sont senties 50 % plus connectées les unes aux autres ;
- ont trouvé 33 % plus facile de s'assurer que leurs retours étaient bien compris ;
- ont eu 21 % moins besoin d'organiser des réunions de suivi.
Ces résultats ont conforté Google dans sa décision d'étendre le déploiement de Beam auprès de ses propres collaborateurs, en parallèle de la commercialisation. À noter qu'il s'agit de données internes, produites par Google sur ses propres équipes. Elles prolongent des mesures plus anciennes : les tests de Google avaient déjà relevé une hausse de 28 % de la mémorisation, de 14 % de la concentration et de 39 % des signaux non verbaux.
Bain, Netflix et Capital Group parmi les premiers clients
Google met en avant plusieurs entreprises qui utilisent déjà Beam. Le cas le plus détaillé est celui du cabinet de conseil Bain & Company. Plus tôt dans l'année, Bain a testé HP Dimension with Google Beam pour ses recrutements sur les campus et ses entretiens avec des candidats. Le cabinet a pu créer des échanges en face à face avec des candidats situés n'importe où, sans multiplier les déplacements.
Keith Bevans, vice-président exécutif et associé chez Bain, explique que l'une des choses les plus difficiles à évaluer chez un candidat est son comportement face aux clients. Selon lui, les nuances du langage corporel et du contact visuel comptent énormément, et Beam permet d'avoir un aperçu de la façon dont une personne se comportera en réunion physique.
D'autres clients sont cités, dont Netflix et Capital Group, qui cherchent à mieux relier leurs équipes réparties dans le monde.
Industrious et le premier réseau étendu Beam
Au prix affiché, Beam reste difficilement accessible aux petites structures. Pour élargir sa base d'utilisateurs, Google s'associe à Industrious, un opérateur international d'espaces de travail flexibles haut de gamme. Ensemble, ils lancent ce que Google appelle le premier « réseau étendu » Beam.
Le principe : au lieu d'acheter le matériel, une entreprise peut réserver une session dans un espace Industrious équipé. Un pilote mené plus tôt cette année a montré des usages variés, comme des points entre managers et collaborateurs, des entretiens d'embauche ou des rendez-vous clients pour des équipes distribuées. Google y voit un moyen d'ouvrir Beam aux startups et aux entreprises de toutes tailles.
À partir d'octobre, il sera possible de réserver HP Dimension with Google Beam dans une sélection d'espaces Industrious aux États-Unis, notamment à Atlanta, Chicago, New York et Palo Alto. Aucune extension de ce réseau à la France ou à l'Europe n'est mentionnée pour le moment. En France, l'accès passera donc, dans un premier temps, par l'achat du matériel auprès des partenaires de distribution.
L’article "Google Beam arrive en France : la visioconférence en 3D livrée aux entreprises" a été publié sur le site Abondance.
-
Une station au sol de Starlink servant de relais à l’Ukraine incendiée en Pologne, la piste d’un sabotage russe évoquée
www.numerama.com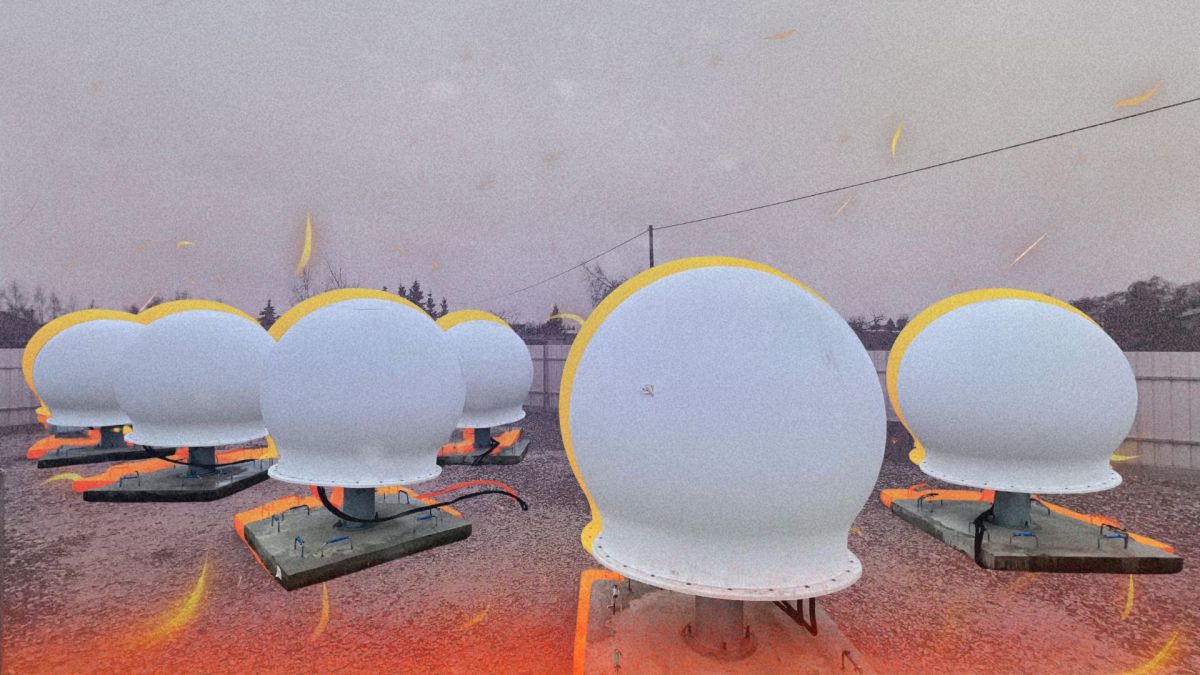
Un incendie a endommagé ce mercredi 23 septembre au soir la station au sol de Starlink à Wola Krobowska. Cette installation relaie Internet par satellite vers l'Europe centrale et l'Ukraine. La piste d’un incendie volontaire se renforce, tandis que le vice-Premier ministre polonais évoque déjà le mode opératoire des services russes.
-
Un agent IA utilisé par OpenAI s’est introduit dans le système Medicare sans autorisation, le gouvernement australien informé trois mois plus tard
www.usine-digitale.frC’est une affaire qui risque fort d’entacher la réputation d’OpenAI, une nouvelle fois. Le 18 juin 2026, un agent d’IA développé par OpenAI, utilisé dans le cadre d’une recherche interne sur les dépenses publiques de médicaments, a accédé sans autorisation au Medicare Statistics Reporting Service, un portail public administré par Services Australia.
-
Après l’annonce des AirPods 5 par Apple, Cdiscount déstocke les AirPods 4 avec ANC
www.numerama.com
[Deal du jour] À peine les AirPods 5 annoncés, les AirPods 4 avec réduction active du bruit voient leur prix fondre chez Cdiscount. Avec un code promo, les écouteurs sans fil d’Apple passent sous les 125 €, contre 199 € à leur lancement en 2024.
-
ShinyHunters revendique une attaque contre le FBI et le vol de données d’employés
incyber.orgD’après ESET, ShinyHunters affirme avoir piraté le FBI et dérobé des données personnelles concernant des employés actuels et anciens de l’agence ainsi que des candidats au recrutement. Le groupe revendique le vol de 2 à 3 To de données, une quantité qui n’a pas été confirmée indépendamment.
L’existence d’un incident est toutefois prise au sérieux par l’agence américaine. Le FBI a indiqué être au courant d’allégations concernant une « activité non autorisée » affectant FBIJobs.gov et enquêter sur l’incident avec les prestataires tiers qui participent au fonctionnement du portail de recrutement. Le point d’entrée exact de l’attaque n’est donc pas encore établi.
Plusieurs éléments tendent par ailleurs à montrer que ShinyHunters a eu accès à de véritables données. 404 Media a examiné un échantillon d’environ 5 000 enregistrements présentés comme appartenant à des employés du FBI et constaté que certaines informations correspondaient à des personnes réelles. Reuters a également pu vérifier une partie des données transmises par les pirates. Ces vérifications ne permettent toutefois pas d’établir leur provenance ni l’ampleur de la compromission.
Une nouvelle faille PeopleSoft revendiquée
Selon ShinyHunters, l’accès initial aurait été obtenu grâce à une vulnérabilité zero-day permettant l’exécution de code à distance dans Oracle PeopleSoft, utilisé par le portail de recrutement du FBI. Le groupe affirme ensuite s’être déplacé latéralement vers des environnements gérés par le FBI, notamment sur AWS GovCloud, et avoir accédé à différents services liés aux ressources humaines.
À ce stade, l’existence de cette nouvelle vulnérabilité n’est pas confirmée par Oracle et aucun identifiant CVE n’a été publié. La prudence est d’autant plus nécessaire que ShinyHunters avait déjà exploité une autre vulnérabilité PeopleSoft en 2026.
L’opération revendiquée aurait par ailleurs une motivation inhabituelle. ShinyHunters assure ne pas rechercher de rançon mais vouloir obtenir du FBI la modification ou le retrait d’une alerte publiée en mai 2026. Celle-ci associait notamment les acteurs suivis sous ce nom à des pratiques de harcèlement et de swatting et mettait en garde les victimes contre leurs méthodes d’extorsion.
Pour Benoit Grunemwald, expert en cybersécurité chez ESET France, l’affaire illustre en particulier la sensibilité des systèmes RH et de gestion des identités. Ces environnements concentrent des informations susceptibles d’être exploitées pour mener des campagnes de phishing ciblé, des usurpations d’identité ou des opérations de renseignement.
The post ShinyHunters revendique une attaque contre le FBI et le vol de données d’employés appeared first on INCYBER NEWS.
-
Questionnaire sur l’Australie, site gouvernemental infiltré, mail générique : ce que l’on sait de la nouvelle dérive agentique d’OpenAI
www.numerama.com
Un agent d'IA d'OpenAI a accédé sans autorisation à un portail de statistiques lié à Medicare, l'assurance maladie australienne. Le Premier ministre Anthony Albanese vient de rendre l'affaire publique et dénonce la façon dont l'entreprise l'a prévenu.
-
FamousSparrow cible les gouvernements d’Amérique latine avec une nouvelle porte dérobée
incyber.orgLes chercheurs d’ESET Research ont identifié une nouvelle porte dérobée dans l’arsenal de FamousSparrow. Baptisée SparroWocky, elle est utilisée depuis au moins août 2025 dans des opérations de cyberespionnage en Amérique latine. Entre mi-2025 et 2026, 90 % des cibles de FamousSparrow observées dans la télémétrie d’ESET se trouvaient dans cette région.
Des organismes gouvernementaux ont notamment été ciblés en Argentine, Équateur, Guatemala, Honduras, Panama, Pérou, Porto Rico et Venezuela. ESET estime que cette forte concentration géographique pourrait être liée au regain d’intérêt des États-Unis pour la région et aux rivalités avec Pékin, mais présente cette explication comme une hypothèse.
SparroWocky remplace progressivement SparrowDoor
Développée en C++, SparroWocky semble avoir remplacé SparrowDoor, précédente porte dérobée personnalisée de FamousSparrow. ESET attribue la nouvelle campagne au groupe avec un haut niveau de confiance : lors de certaines des premières compromissions observées, SparroWocky avait notamment été déployée par SparrowDoor, dont FamousSparrow est le seul utilisateur connu.
Le malware permet d’exécuter des commandes et des fichiers, d’utiliser la machine compromise comme proxy TCP, d’exfiltrer des fichiers ou encore de réaliser régulièrement des captures d’écran. Il collecte également différentes informations sur le système infecté, dont le nom de l’ordinateur et de l’utilisateur, le domaine, la version de Windows et les adresses IP des interfaces réseau.
SparroWocky intègre par ailleurs directement du code provenant de projets open source et peut charger des Beacon Object Files (BOF), utilisés notamment par des outils de red teaming. Pour compliquer son analyse et échapper aux mécanismes de sécurité, la porte dérobée recourt également à différentes techniques de manipulation de la mémoire et de modification du code pendant son exécution.
Actif depuis au moins 2019, FamousSparrow avait été documenté publiquement par ESET en 2021 après des campagnes exploitant les vulnérabilités ProxyLogon. Le groupe a notamment ciblé par le passé des hôtels, des gouvernements, des organisations internationales, des cabinets d’avocats et des entreprises d’ingénierie.
The post FamousSparrow cible les gouvernements d’Amérique latine avec une nouvelle porte dérobée appeared first on INCYBER NEWS.
-
Nomios rachète le portugais Orbcom et s’implante au Portugal
incyber.orgNomios a annoncé, le 23 septembre 2026, l’acquisition du portugais Orbcom, spécialiste des services de cybersécurité, des infrastructures réseau et du conseil IT. Finalisée en septembre, l’opération permet au groupe français de s’implanter pour la première fois au Portugal. Le montant de la transaction n’a pas été communiqué.
Fondé en 2002 et basé dans la région de Porto, Orbcom emploie environ 80 personnes et réalise quelque 15 millions d’euros de chiffre d’affaires annuel. L’entreprise intervient notamment dans la cybersécurité, le cloud, les réseaux et le développement logiciel. Elle propose également des services de SOC et de réponse aux incidents.
L’acquisition permet surtout à Nomios de renforcer ses liens avec plusieurs grands éditeurs de cybersécurité. Orbcom bénéficie du statut Diamond Innovator dans le programme NextWave de Palo Alto Networks et dispose notamment de compétences autour de Prisma SASE, Cortex XDR et des pare-feu de l’éditeur. La société travaille également avec Netskope, Infoblox et Arista.
Les équipes d’Orbcom doivent être conservées et l’entreprise poursuivra ses activités sous la marque Orbcom by Nomios. Son fondateur et CEO, Hélder Costa, devient Managing Director Portugal de Nomios et rejoint l’équipe de direction du groupe. Lui-même et plusieurs dirigeants d’Orbcom deviennent également actionnaires de Nomios.
Fondé en 2004, Nomios fournit des services de cybersécurité et de sécurisation des réseaux, allant du conseil et de l’intégration aux services managés. Keensight Capital en est l’actionnaire majoritaire depuis novembre 2023.
The post Nomios rachète le portugais Orbcom et s’implante au Portugal appeared first on INCYBER NEWS.
-
Surfshark ne vous rend pas invisible, mais il peut changer le décor
-- Article en partenariat avec Surfshark --korben.infoVous êtes chez vous, vous vous connectez au Wi-Fi du bureau, puis à celui d'un hôtel ou d'un café. Pour vous, ce sont simplement quatre réseaux différents. Pour les sites que vous consultez, c'est surtout plusieurs occasions de récupérer votre adresse IP, votre localisation approximative et quelques informations sur votre connexion.
Et si, au lieu de laisser toujours la même porte ouverte sur Internet, vous pouviez en choisir une autre ?
C'est exactement l'idée derrière un VPN comme Surfshark. Pas une cape d'invisibilité magique, pas un bouton "effacer mon existence numérique" (dommage, ça aurait été pratique) mais un moyen de modifier le point de départ de votre connexion.
Changer de décor
Sans VPN, les sites Internet voient généralement l'adresse IP attribuée par votre opérateur. Cette adresse ne permet pas forcément de connaître votre identité exacte, mais elle donne des indications sur votre réseau et votre zone géographique. Lorsque vous activez Surfshark, votre trafic passe d'abord par un serveur VPN. Les sites consultés voient alors l'adresse IP de ce serveur, et non celle fournie directement par votre opérateur.
C'est un peu comme entrer dans un immeuble par une autre porte. Vous êtes toujours la même personne, avec le même téléphone et le même navigateur, mais le point d'arrivée visible depuis l'extérieur a changé.

Et ça peut être utile dans plusieurs situations :
- éviter d'exposer directement son adresse IP sur un réseau public
- limiter certaines formes de suivi basées sur la connexion
- simuler une connexion depuis un autre pays
- accéder à des services qui ne proposent pas exactement le même contenu partout
- sécuriser le transport des données entre son appareil et le serveur VPN
Mais attention : changer de porte ne signifie pas changer de visage.
Une nouvelle adresse à intervalles réguliers
Surfshark propose également une fonction de rotation d'adresse IP. L'idée est assez simple : au lieu de conserver la même adresse visible pendant toute la session, celle-ci peut changer périodiquement. Pour les sites, la connexion ne vient donc pas toujours exactement du même point réseau. Pour vous, la transition doit rester suffisamment discrète pour éviter de couper complètement la session.
C'est pratique pour limiter les corrélations basées uniquement sur l'adresse IP. Mais il ne faut pas non plus imaginer les services en ligne assis devant leur écran en hurlant "Vite, l'IP a changé ! Nous avons perdu sa trace !". Si vous êtes connecté à votre compte Google, Amazon, Microsoft ou autre, le service sait toujours que vous êtes connecté à ce compte. Les cookies sont toujours là, votre navigateur possède toujours ses caractéristiques propres et votre comportement reste un excellent indice pour vous reconnaître.
La rotation d'IP modifie une information. Elle ne réinitialise pas l'intégralité de votre identité numérique.
L'un des intérêts d'un VPN est de pouvoir choisir quels usages passent par le tunnel et lesquels restent sur la connexion normale. Avec la fonction Bypasser de Surfshark, vous pouvez par exemple décider qu'une application ou qu'un site particulier ne doit pas utiliser le VPN. Une application bancaire peut rester sur votre connexion habituelle, tandis que votre navigateur passe par le serveur Surfshark.
Même chose pour certains services locaux : imprimante réseau, serveur domestique, périphérique connecté ou application qui n'apprécie pas les changements d'adresse IP. C'est un peu le principe du covoiturage sélectif. Tout le monde ne monte pas forcément dans le même véhicule, et c'est vous qui choisissez les passagers. Ce fonctionnement évite notamment de devoir désactiver complètement le VPN dès qu'une application pose problème. Au lieu de couper le courant dans toute la maison parce qu'une ampoule clignote, on règle simplement le circuit concerné.
Le cas du Wi-Fi public
Le café, l'hôtel, l'aéroport, le salon professionnel, etc. Les réseaux Wi-Fi publics sont devenus tellement banals qu'on finit par s'y connecter sans même y penser. Le problème, c'est qu'on ne sait pas toujours qui administre le réseau, comment il est configuré ni si le point d'accès auquel on se connecte est bien celui de l'établissement. Un faux réseau nommé "WiFi_Gare_Gratuit" peut être installé à quelques mètres du vrai sans que personne ne vienne distribuer un diplôme de vérification.
Avec Surfshark, le trafic est chiffré entre votre appareil et le serveur VPN. Cela limite ce qu'un observateur local peut déduire de vos communications, notamment sur un réseau auquel vous ne faites pas entièrement confiance. Mais là encore, il faut éviter le raccourci magique type "J'ai activé le VPN, je peux maintenant cliquer sur n'importe quel lien envoyé par un inconnu."
Non.
Un VPN ne vous empêchera pas de saisir vos identifiants sur un faux site bancaire. Il ne réparera pas un mot de passe réutilisé. Il ne supprimera pas les logiciels malveillants déjà installés sur votre ordinateur. Et il ne saura pas forcément faire la différence entre une page légitime et une page de phishing si vous lui demandez simplement de transporter votre connexion. Il protège un trajet réseau. Il ne remplace pas votre vigilance.

Moins de bruit dans le navigateur
Surfshark ne se limite pas au tunnel VPN. Quelle que soit la formule choisie, ses outils incluent CleanWeb, une fonction destinée à bloquer certaines publicités, certains traqueurs et des domaines associés à des menaces connues. L'objectif n'est pas de rendre Internet parfaitement propre. À ce stade, il faudrait probablement supprimer Internet et reconstruire le Web dans une cave, avec uniquement des pages HTML et un serveur Apache sous Debian.
Mais filtrer une partie du bruit peut rendre la navigation plus agréable. Moins de publicités agressives, moins de fenêtres surgissantes, moins de scripts de suivi connus, moins de domaines suspects et moins de chances de cliquer par accident sur le bouton "Votre téléphone a 17 virus".
Ce type de fonction est surtout utile lorsqu'il est présenté comme une première ligne de filtrage. Ce n'est ni un antivirus complet ni une garantie contre toutes les arnaques. Les campagnes malveillantes changent rapidement, et certains contenus dangereux peuvent passer entre les mailles du filet.
Ce que le VPN ne remet pas à zéro
Surfshark peut modifier votre adresse IP visible et chiffrer le trajet entre votre appareil et le serveur VPN. En revanche, il ne peut pas effacer ce que les services connaissent déjà de vous.
Un VPN ne supprime pas : les cookies déjà enregistrés, les comptes auxquels vous êtes connecté, l'empreinte de votre navigateur, les données stockées par les plateformes, les informations publiées volontairement, les profils créés par les courtiers en données (pour ça il vous faudra Incogni ) ou encore les habitudes qui permettent de vous reconnaître.
Si vous lancez Surfshark, choisissez un serveur au Japon, puis ouvrez Gmail avec votre compte habituel, Google ne va pas forcément conclure qu'un mystérieux samouraï vient de découvrir le courrier électronique. Il verra surtout votre compte habituel depuis une adresse IP inhabituelle. C'est pour cette raison qu'il vaut mieux parler de réduction de l'exposition réseau plutôt que d'anonymat total.
L'idée du "bouton reset" reste néanmoins intéressante. Vous changez de Wi-Fi, vous activez le VPN, vous choisissez une autre localisation et vous disposez d'un nouveau point de sortie vers Internet. Ce changement peut être ponctuel ou permanent, selon vos besoins.

Vous pouvez l'utiliser pour protéger votre connexion sur un réseau public, séparer certains usages personnels et professionnels, éviter de faire apparaître partout la même adresse IP, tester un service comme si vous étiez dans une autre région et ajouter une couche de confidentialité à vos connexions quotidiennes. Le fonctionnement est particulièrement simple sur un appareil mobile : une pression suffit généralement à activer la connexion, puis l'application s'occupe du reste. Les utilisateurs plus avancés peuvent ensuite affiner le comportement avec la rotation d'IP, le MultiHop ou le Bypasser.
Le VPN ne transforme pas votre machine en fantôme. Il vous permet plutôt de choisir la route empruntée par une partie de votre trafic. Le VPN aura du sens si vous cherchez une solution simple pour plusieurs appareils (il supporte un nombre illimité), avec une application disponible sur les principales plateformes et des options qui vont au-delà du simple changement d'adresse IP.
Comme toujours avec un VPN, il faut aussi accepter de déplacer une partie de la confiance. Votre fournisseur d'accès ne voit plus directement l'ensemble du trafic qui passe dans le tunnel, mais le fournisseur VPN devient un nouvel intermédiaire technique. Le choix du service, sa politique de confidentialité et ses pratiques de conservation des données restent donc importants. Et à ce niveau Surfshark n'a encore jamais été pris en défaut.
Parfois, quand on passe déjà sa journée à être suivi par des dizaines de services, choisir au moins la route empruntée par sa connexion constitue un début plutôt appréciable.
Autre point appréciable : Surfshark reste particulièrement bien placé sur le terrain du rapport qualité-prix. En cette fin d'année, l'offre 2 ans accompagnée de 3 mois supplémentaires revient à 80,68 € TTC pour 27 mois de couverture (moins de 3€/mois TTC). La création d'identités alternatives est également incluse. Et si vous êtes éligible au remboursement de la TVA, la facture descend à 67,23 €, soit près de 13.5 € d'économie supplémentaire.
Découvrez Surfshark VPN au meilleur tarif !
-
Meta dévoile un « Tamagotchi » pour emporter Muse (son IA) partout avec vous
www.numerama.com
Le 23 septembre 2026, Meta a présenté le Muse Charm, un petit appareil pour discuter avec son assistant IA. Derrière son allure de Tamagotchi, une bataille se dessine : celle des objets qui pourraient nous faire moins sortir notre smartphone.
-
Des drones russes lancés contre la France depuis la mer ? La CIA aurait alerté l’Europe d’une future attaque hybride
www.numerama.com
Les renseignements américains auraient prévenu l'Espagne, la France et l'Italie d'une possible opération russe menée avec des drones lancés depuis des navires marchands.
-
NIS 2 : Failles exposées, périmètre incertain, loi en retard… les entreprises françaises face à un chantier qui n’attend pas
www.usine-digitale.frLes entreprises françaises susceptibles d’être soumises à la directive européenne NIS 2 sont loin de présenter le même niveau de protection. Dans une nouvelle étude, Board of Cyber, un éditeur de logiciel spécialisé dans la notation cyber, a analysé la surface d’attaque externe de 21 700 organisations rattachées aux 18 secteurs couverts par NIS 2.
-
À l’ONU, les patrons de l’IA prennent place à la table des États, mais qui écrira les règles ?
www.frenchweb.frHier, 23 septembre, le Conseil de sécurité a entendu les dirigeants d’OpenAI, d’Anthropic et de Hugging Face sur les risques de l’intelligence artificielle. Plusieurs États européens ont défendu un contrôle public de ces technologies. Mais parmi les experts invités à présenter leur analyse, aucune entreprise européenne développant des modèles comparables, ni aucune institution de l’Union …
L’article À l’ONU, les patrons de l’IA prennent place à la table des États, mais qui écrira les règles ? est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Les chaînes FAST face aux obligations des chaînes classiques
www.lexing.law
Les chaînes FAST deviennent accessibles sans abonnement. Dès lors, leur réglementation soulève une question très légitime. En effet, ces acteurs créent une concurrence déloyale envers la télévision classique. La télévision traditionnelle subit en effet de lourdes contraintes. À l’inverse, le streaming gratuit profite d’un vide juridique.
L’acronyme FAST désigne la télévision en streaming gratuite financée par la publicité. Il ne faut pas confondre ce format avec l’IPTV.
L’IPTV représente simplement la technologie de diffusion par Internet. Le modèle FAST utilise donc cette technologie pour concurrencer la télévision hertzienne classique. Son principe imite exactement la télévision linéaire. Toutefois, les coupures publicitaires y durent moins longtemps. La comparaison s’arrête à cette diffusion en continu.
Aujourd’hui, ces chaînes FAST connaissent une expansion rapide en France. Des applications comme Molotov TV ou Pluto TV les proposent au public. Ces plateformes capitalisent ainsi sur une audience déjà existante, par la rediffusion d’anciennes émissions. Elles attirent des annonceurs avec des publicités ultraciblées. En effet, elles exploitent directement les données personnelles des spectateurs connectés. Par exemple, les constructeurs d’écrans connectés vont récolter les données des utilisateurs. Ils vendent ensuite aux annonceurs des publicités ultraciblées et beaucoup plus chères.
En revanche les chaînes historiques diffusent des campagnes publicitaires massives. Elles touchent un public très large mais moins qualifié. La création d’une chaîne FAST est très rapide et ne prend que quelques jours. Une simple connexion internet suffit pour lancer la diffusion.
À l’inverse, une chaîne TNT nécessite de lourdes infrastructures techniques. Elle exige également une autorisation étatique complexe à obtenir. De plus, l’accès à la TNT est payant. Les utilisateurs de chaînes FAST ont un accès direct par leur intégration dans leurs téléviseurs connectés.Les chaînes FAST : un avantage concurrentiel sous la protection du droit du web
La loi du 30 septembre 1986 dite « loi Léotard » encadre la liberté de communication. Ce texte historique impose des lourdes charges financières aux diffuseurs traditionnels. Ces acteurs financement obligatoirement la création originale française. Cependant les chaînes FAST échappent à cette classification légale stricte. Par conséquent, elles évitent toutes ces dépenses culturelles massives. Le droit commun du web régit simplement ces canaux gratuits.
Dès lors, elles basculent sous la protection du droit commun du web. Elles relèvent notamment de la communication au public en ligne. Or, ce régime juridique reste beaucoup plus souple que la loi Léotard.
Il repose avant tout sur la liberté d’entreprise. Il évite toute lourde contrainte liée à l’exception culturelle française.
L’enjeu reste pourtant colossal pour le secteur. La perte liée au piratage des chaînes thématiques est impactante, non seulement pour les chaînes hertziennes mais aussi pour veiller à la richesse des contenus diffusés sur les écrans et soutenir activement les professionnels de la filière.Télévision classique : le coût financier des obligations culturelles
La loi Léotard et le décret du 17 janvier 1990 imposent des quotas de diffusion (1). Ils restreignent logiquement la liberté de programmation de la télévision.
Ainsi, les chaînes TNT respectent une répartition annuelle très précise. Elles consacrent 60 % de leur temps aux œuvres européennes. Au moins 40 % reviennent aux œuvres originales françaises. De plus, elles appliquent ces proportions aux heures de grande écoute. Néanmoins, les chaînes peuvent obtenir une dérogation. En contrepartie, elles financent des œuvres françaises inédites auprès de producteurs indépendants.
Par conséquent, ce financement des œuvres audiovisuelles représente un coût supplémentaire pour les chaînes hertziennes. Les chaînes FAST diffusent des séries américaines sans payer de telles contribution.
Ainsi, elles contournent ces obligations culturelles. Cette asymétrie de charges crée une véritable concurrence déloyale.Les enjeux concurrentiels : vers un rééquilibrage du marché audiovisuel
La direction générale des médias (2) a organisé une consultation publique. Le ministère de la Culture constate une véritable disruption majeure. Les chaînes FAST concurrencent directement la télévision payante traditionnelle. En outre, elles fragilisent massivement son modèle de financement historique.
Face à cette asymétrie, les acteurs classiques doivent impérativement réagir. Ils risquent de perdre une grande partie de leurs revenus publicitaires. Pour survivre, les diffuseurs traditionnels ripostent donc sur le même terrain. Par exemple, ils lancent leurs propres plateformes gratuites de BVoD. Ils monétisent ainsi leurs propres catalogues sans aucun coût de production supplémentaire. L’application TF1+ illustre parfaitement cette stratégie de reconquête des audiences. De plus, ils créent désormais leurs propres chaînes FAST thématiques. Ils rentabilisent ainsi leurs immenses catalogues de séries et d’émissions.
Toutefois, le marché ne pourra pas s’autoréguler indéfiniment. Le ministre de la Culture anticipe l’échéance de 2030 (3). Il prévoit une révision profonde du modèle de régulation télévisuelle. L’objectif principal sera de rétablir une équité concurrentielle absolue. Les mêmes obligations devront peser sur tous les acteurs du marché. Seule cette stricte égalité sauvera le modèle audiovisuel national.Notes de bas de page :
(1) Arcom, Les quotas à la télévision.
(2) Ministère de la Culture, communiqué de presse, 31 décembre 2021.
(3) Ministère de la Culture, Consultation publique sur les perspectives de diffusion et de distribution des services de télévision en France au-delà de 2030, février 2025.Avec la collaboration de Caroline Plomhause, stagiaire, étudiante en L2 Droit à l’Université Paris I.

Marie Soulez
AvocatDirectrice du département
Propriété intellectuelle
L’article Les chaînes FAST face aux obligations des chaînes classiques est apparu en premier sur Lexing Avocats.
-
Openpilot - La NHTSA passe les boîtiers de Comma au crible
korben.infoLa NHTSA, l'agence américaine chargée de la sécurité routière, a ouvert le 21 septembre dernier une enquête préliminaire sur les boîtiers Comma et sur openpilot, le logiciel open source qui tourne dessus. En cause, 5 accidents signalés où la voiture a percuté un véhicule arrêté ou roulant lentement dans sa propre voie. Deux de ces accidents ont causé la mort de trois personnes au total et onze autres ont été blessés.
Pour ceux qui débarquent, Comma, c'est la boîte fondée en 2015 par George Hotz, alias Geohot. Son boîtier embarque des caméras, se branche sur le faisceau de la voiture et s'appuie sur les capteurs d'origine pour maintenir la vitesse et la trajectoire.
Et la NHTSA, Comma connaît déjà puisqu'en 2016, avant de la laisser vendre le Comma One, son premier boîtier, l'agence américaine a exigé des réponses à 15 questions (conception, tests, sécurité...) forçant Hotz à volontairement en annuler la sortie pour un mois plus tard, mettre openpilot en opensource sur Github.
Sauf que cette fois, les boîtiers sont déjà en service partout aux Etats-Unis et dans le monde. Dans son résumé d'enquête, l'agence recopie les promesses du site de comma (installation en un quart d'heure, conduite "hands free" sur la voiture que vous avez déjà, des heures sans reprendre le volant...etc), pour ensuite, juste après, ajouter l'avertissement du même site, qui exige un conducteur attentif et prêt à reprendre la main à tout moment.
Maintenant, les rapports d'accident déposés par Comma + un de Honda, montrent des situations très différentes. L'un des deux accidents mortels, c'est un RAV4 de 2022 qui a percuté en février, en Louisiane, une voiture de police stoppée sur la voie, gyrophares allumés, d'après ce que raconte la police de l'État . Et ce RAV4 faisait tourner FrogPilot, un fork d'openpilot, qui aurait été engagé. Dans son rapport, Comma écrit qu'elle ne peut rien dire de plus sur un logiciel tiers, et qu'elle a conservé les données à la demande de la NHTSA.
L'autre accident mortel, TechCrunch n'a pas pu l'identifier à partir des rapports cités. Pour deux autres, en revanche, les rapports sont bien plus bavards. En septembre 2025, dans le Missouri, une Honda Accord de 2020 a embouti une Chevrolet arrêtée à un carrefour. C'est le régulateur de Honda qui gérait la vitesse, openpilot ne tenant que le volant, et le conducteur a déclaré s'être endormi après avoir calé ce régulateur à 80 mph, soit environ 130 km/h. Et en juillet, dans l'Utah, une Corolla de 2021 sous openpilot 0.11.0, dont comma a elle-même vérifié qu'il était engagé, roulait à 56 mph, soit 90 km/h, juste avant de percuter une voiture.

Démêler tout ça, accident par accident, c'est le boulot de l'enquête, qui évaluera aussi les performances du système et les garde-fous censés garantir une utilisation sûre. Chez Comma, c'est notamment une caméra qui surveille le conducteur et l'alerte quand il arrête de porter son regard sur la route. Quant au fork mis en cause, l'agence américaine devra analyser ce qu'il partage avec openpilot, sachant que Comma interdit déjà aux forks de brider cette surveillance, sous peine d'être bannis de ses serveurs, eux et leurs utilisateurs.
Pour la suite, il va falloir être patient... L'enquête ouverte en 2021 sur l'Autopilot de Tesla , après des collisions sur des lieux d'intervention des secours, a débouché fin 2023 sur un rappel de plus de 2 millions de voitures, corrigées à distance avec des alertes renforcées pour garder le conducteur attentif. Et celle ouverte en avril 2024 sur le BlueCruise de Ford, après deux accidents mortels contre des véhicules arrêtés, n'a toujours abouti à aucun rappel.
Moi, ce que je peux vous dire, c'est que sur openpilot, il y a deux modes possibles. Il y a le mode par défaut qui gère le latéral, c'est-à-dire les mouvements du volant, et le mode latéral + longitudinal qui gère à la fois les mouvements du volant ET la vitesse de la voiture.
Ce second mode est expérimental et n'est pas suffisamment fiable pour être utilisé autrement qu'en conditions de tests avec une extrême vigilance, car effectivement, la caméra seule du Comma (et son IA) ne permet pas à 100 % de toujours correctement évaluer la vitesse du véhicule qui se trouve devant. Autrement quand on est en mode latéral seul, C'est le radar de la voiture (l'ADAS d'origine quoi) qui détermine si la voiture doit freiner ou pas.
Et ça, c'est côté constructeur que ça se passe.
Votre navigateur ne supporte pas la lecture de vidéos HTML5. Voici un
<a href="/comma-openpilot-enquete-nhtsa/comma-openpilot-enquete-nhtsa-1.mp4">lien vers la vidéo</a>.
Donc, ces histoires de collision avec des véhicules arrêtés en pleine voie, à priori, pour moi, ce sont des erreurs humaines. C'est-à-dire que ce sont des gens qui ont activé l'autopilot du Comma comme ils auraient activé un régulateur de vitesse, et qui n'ont pas pris la peine de surveiller la route pour voir si un véhicule était arrêté ou à vitesse basse devant eux. Ça reste de la conduite autonome de niveau 2, donc ça demande une vigilance de tous les instants.
On aurait eu, je pense, exactement le même problème avec un régulateur de vitesse engagé à 130 km/h sur l'autoroute avec une voiture complètement stoppée devant nous. La voiture se mettrait à freiner, mais trop tard et la collision serait inévitable à une telle vitesse. Surtout que sur ce genre de système, on peut aussi régler les distances de sécurité / de détection et donc réduire aussi (volontairement) les distances de freinage.
Mais bon, en attendant que l'enquête tranche, si vous roulez avec openpilot, en France comme ailleurs puisque le logiciel fonctionne dans n'importe quel pays , sachez qu'un véhicule arrêté dans votre voie fait partie des situations où le régulateur peut ne pas fonctionner comme prévu.
Donc gardez le pied prêt à freiner dès qu'un bouchon ou un accident se profile devant vous, les deux mains sur le volant et le regard fixé sur la route car ce n'est pas un jeu...
Source : TechCrunch