Tech-fr publisher
-
Claude Code vous fait choisir entre vie privée et AGENTS.md
korben.infoDepuis sa version 2.1.277, Claude Code sait parfaitement lire les fichiers AGENTS.md. Ainsi, quand un projet n'a pas de CLAUDE.md, il prend l'AGENTS.md à la place, ce qui est super confortable pour tous ceux qui jonglent entre plusieurs agents. Enfin... sauf si vous avez coupé sa télémétrie, parce que dans ce cas-là, bizarrement, votre fichier AGENTS.md est totalement ignoré !
AGENTS.md, pour ceux qui débarquent, c'est un fichier Markdown que les agents de code lisent pour comprendre un projet. Codex, Amp ou Cursor s'y mettaient déjà en août 2025 (souvenez-vous de ce fichier qui dit non aux IA ). Alors que chez Anthropic, la demande a traîné durant 1 an sur GitHub, jusqu'à ce que Boris Cherny, qui bosse sur Claude Code, ferme le ticket en août en conseillant une astuce, un CLAUDE.md qui contient juste
@AGENTS.md, pour que Claude Code importe le fichier.Puis la 2.1.277 est arrivée avec une vraie lecture native d'AGENTS.md, sans CLAUDE.md du tout, et c'est elle qui pose problème...
Parce que cette lecture native passe en réalité par un plugin intégré, qui est off par défaut et qui ne s'allume que si un feature flag récupéré chez Anthropic,
tengu_agents_md_mod, lui dit oui. Et si ce flag ne répond pas, bah c'est "niet", et le fichier n'est jamais lu. Hé oui c'est bizarre qu'un accès à un fichier local nécessite un tel appel réseau...Et ce "non", on l'obtient sans même le savoir, puisqu'il suffit d'activer
DISABLE_TELEMETRY,CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFICou mêmeDO_NOT_TRACK, ou encore de passer par Bedrock et les autres fournisseurs tiers.Attention, même à 0 (donc activé),
DISABLE_TELEMETRYcoupera la télémétrie. En fait, n'importe quelle valeur non vide compte.Le pire, c'est que rien ne vous avertit. C'est vrai que quand AGENTS.md est chargé, Claude Code l'annonce avec une petite ligne dans la session, mais quand il est ignoré, hé bien y'a rien du tout. Et c'est assez impactant car ensuite le modèle répond sans vos consignes, et vous vous tapez à reformuler vos prompts en boucle en croyant que l'IA vous ignore, alors que le fichier ne lui est tout simplement jamais parvenu.
Et le comble, c'est que c'est documenté, et la page des variables d'environnement liste même tout ce qu'on perd quand les flags ne sont pas récupérés, lecture d'AGENTS.md comprise. Pourtant, y'a aucun rapport logique... Couper la télémétrie, de mon point de vue, ça reste un choix légitime et ça ne devrait couper que l'envoi de statistiques à Anthropic et pas la lecture d'un stupide fichier texte. Bref, ça me dépasse, ce genre de bug ou de "fonctionnalité".
En attendant, la parade est celle que conseillait Boris Cherny... À côté de chaque AGENTS.md, posez un bon vieux CLAUDE.md qui contient une seule ligne,
@AGENTS.md. Par défaut, dès qu'un CLAUDE.md existe, la lecture native ne s'en mêle même plus, et c'est l'import qui fait le boulot. Et comme les imports de CLAUDE.md ne dépendent d'aucun flag, hé bien ça passe tranquillou, télémétrie coupée ou pas.Comme ça vous préservez votre vie privée ET vos consignes.
Source : szypowi.cz
-
WEALTHCOME lève 15 millions d’euros pour défier Harvest et accélérer auprès des grands comptes
www.frenchweb.frAprès avoir équipé environ 800 structures et plus de 6 000 professionnels, Wealthcome boucle une série B de 15 millions d’euros menée par Breega, avec la participation de BlackFin Capital Partners. Deux ans après son recentrage sur les professionnels de la gestion de patrimoine, l’éditeur français veut désormais accélérer auprès des banques, assureurs, mutuelles et …
L’article WEALTHCOME lève 15 millions d’euros pour défier Harvest et accélérer auprès des grands comptes est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Meta lance des Ray-Ban sans caméra et sort enfin ses lunettes avec écran en France
www.numerama.com
À l'occasion de sa conférence Meta Connect, le groupe de Mark Zuckerberg multiplie les annonces autour des lunettes connectées. En plus de la troisième génération de Ray-Ban Meta, il lance les Ray-Ban Meta Audio sans caméra, de nouvelles Meta Glasses et va commercialiser les Meta Ray-Ban Display, ses lunettes avec écran, en France et dans de nouveaux pays.
-
J’ai essayé les lunettes Meta VR et c’est exactement ce qu’Apple aurait dû faire du Vision Pro
www.numerama.com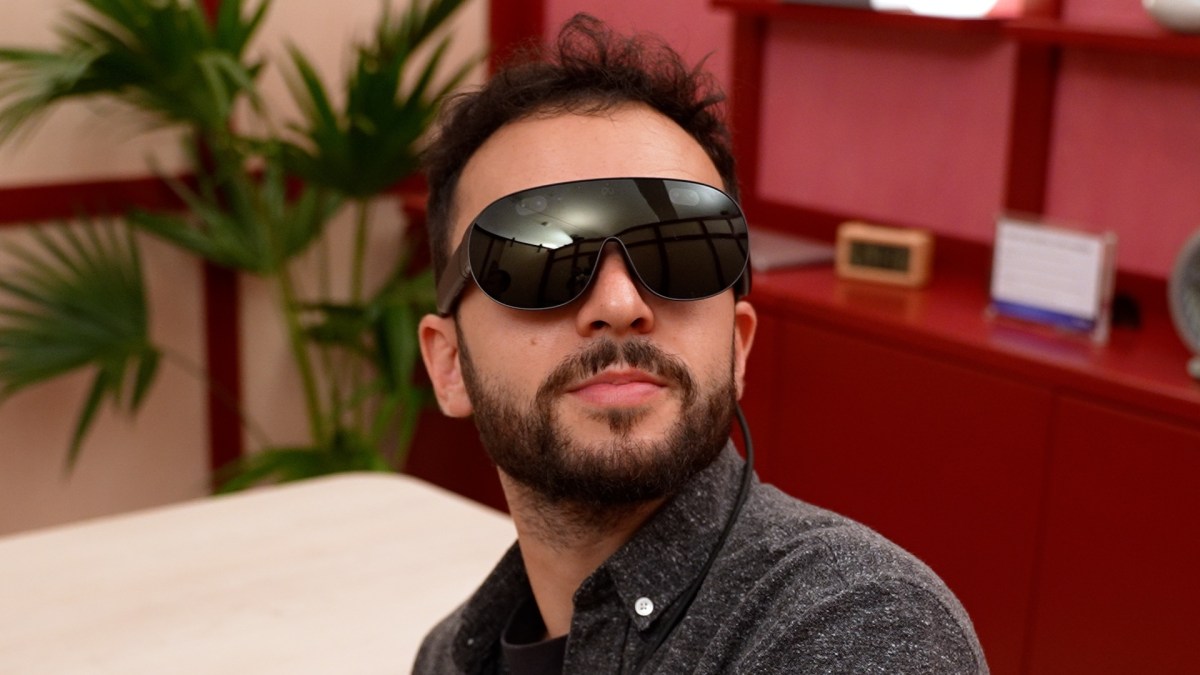
Une semaine avant la conférence Meta Connect, j'ai essayé les premières lunettes de réalité virtuelle du groupe de Mark Zuckerberg : les Meta VR Glasses. Le concept ridiculise les gros casques qui pèsent plusieurs centaines de grammes : Meta a réussi à miniaturiser un casque VR avec des écrans Micro OLED dans une paire de lunettes de 100 grammes. Le produit vise à remplacer les écrans plutôt qu'à immerger dans un monde virtuel façon métavers.
-
Euro numérique : quels garde-fous contre une monnaie programmable ?
incyber.orgL’essentiel à retenir
- L’euro numérique n’est toujours pas adopté : le Parlement a seulement ouvert les négociations avec le Conseil, et une réunion du 21 septembre préparait encore le troisième trilogue. Pendant que le cadre politique reste en négociation, la BCE avance déjà sur le pilote et le rulebook : le fonctionnement de l’euro numérique se précise avant que la loi soit figée.
- La proposition de règlement interdit explicitement la « monnaie programmable », mais autorise les paiements conditionnels et prévoit que l’infrastructure puisse réserver des fonds pour les exécuter. La frontière est juridique plus que technique : des effets fonctionnellement proches d’une restriction d’usage peuvent passer par la transaction sans être attachés aux euros eux-mêmes.
- Le rulebook prévoit déjà plafonds, waterfall, règles automatisées et scoring antifraude central pour les paiements en ligne. Cela ne crée pas une monnaie programmable, mais installe des briques techniques (règles paramétrables, réservation de fonds, scoring, métadonnées) qui pourraient servir à des usages plus intrusifs si le droit venait à évoluer.
- Les garde-fous n’ont pas tous la même solidité. Les paramètres techniques sont les plus faciles à faire évoluer ; l’interdiction de la monnaie programmable exige un changement législatif. Selon la BCE, franchir le verrou de la fongibilité et du cours légal pourrait aller jusqu’à une révision des traités. Le « jamais programmable » du discours européen repose donc d’abord sur des verrous juridiques et politiques, pas sur une impossibilité technique.
Sommaire
- Programmer le paiement sans programmer l’euro
- La consigne est dans l’infrastructure, pas dans l’euro
- Le scoring est antifraude… uniquement ?
- Des verrous… modifiables à loisir
- Pour faire expirer l’euro, il faudra repasser par la loi
- Derrière le règlement, les traités, l’obstacle en béton
- Identité et données : un verrou supplémentaire ?
- Pékin, vrai laboratoire et faux miroir
- Le vrai sujet : qui pourra changer quoi ?
- FAQ
Pendant que l’euro numérique des banques vient de passer du PowerPoint à la réalité avec le lancement de Pontes [1], sa version destinée au grand public avance à petits pas : toujours en négociation politique, en préparation technique et en attente de son véritable feu vert.
Le 9 juillet 2026, le Parlement européen a autorisé l’ouverture des négociations avec le Conseil par 416 voix contre 169 et 22 abstentions [2]. Le 21 septembre, un groupe de travail du Conseil se réunissait encore pour « préparer le troisième trilogue » sur le paquet monnaie unique [3], mais, à l’heure où nous mettons cet article en ligne, rien n’a fuité sur le contenu de cette réunion. Pendant ce temps, la BCE avance : trente-six prestataires ont été retenus pour un pilote de douze mois à partir du second semestre 2027 et Francfort vise une éventuelle première émission en 2029 si le règlement est adopté.
Rappelons que l’euro numérique serait une monnaie de banque centrale sous forme numérique, émise par l’Eurosystème, mais distribuée par les banques et prestataires de paiement : l’utilisateur n’aurait donc pas directement un compte à la BCE [3.1]. La différence avec une carte bancaire ordinaire paraît mince au moment de payer, mais, en coulisses, elle est fondamentale : une CB transfère de la monnaie créée et détenue dans le système bancaire commercial, tandis que l’euro numérique ferait circuler directement de la monnaie publique. Surtout, contrairement au billet et comme nous allons le voir, ce « cash numérique », comme aiment à le présenter ses promoteurs, fonctionnerait au sein d’une infrastructure capable d’appliquer automatiquement plafonds, contrôles et règles de paiement. La BCE assure qu’il complétera les espèces plutôt qu’il ne les remplacera et le projet européen prévoit d’ailleurs de protéger leur cours légal [3.2].
Surtout, depuis juillet, le projet possède un brouillon de mode d’emploi de 177 pages. Le rulebook v0.91 reste « préliminaire et non contraignant », souligne la BCE, et devra être réécrit après la fin du processus législatif. Il décrit néanmoins déjà les comptes, les flux, les plafonds, le waterfall qui renvoie automatiquement l’excédent d’euros numériques vers un compte bancaire ordinaire, son mécanisme inverse, les interfaces techniques et la gestion centralisée des risques [4]. Le législateur est encore en train de discuter des plans de la maison que les électriciens posent déjà les gaines.
C’est précisément là que le débat sur la monnaie programmable risquerait de virer à la caricature. À question binaire, réponse binaire : la BCE répond « jamais », les critiques répondent « évidemment ». Les textes et le code qui est en train d’être mis en place donnent pourtant une réponse plus nuancée.
Programmer le paiement sans programmer l’euro
Dans la proposition de règlement, la frontière est nette. Une « monnaie programmable » désigne des unités auxquelles sont intrinsèquement attachées des conditions d’utilisation, comme des catégories de biens ou services ou une date de péremption. Ce modèle est interdit. L’article 24 l’énonce en une phrase d’une admirable sobriété : « L’euro numérique n’est pas une monnaie programmable. » [5]
Le diable se cachant dans les détails, la ligne suivante est beaucoup moins souvent citée. Le même article permet en effet à la BCE de fournir dans l’infrastructure les fonctions nécessaires aux « opérations de paiement conditionnelles », y compris la réservation de fonds. Un logiciel pourra ainsi déclencher un paiement lorsque des conditions prédéfinies et acceptées sont réunies : livraison d’un produit, échéance, consommation d’un service, ordre récurrent, voire paiement de machine à machine.
La différence peut paraître byzantine jusqu’à ce qu’on la traduise. Verser 500 euros à quelqu’un en lui interdisant d’acheter autre chose que des soins reviendrait à programmer la monnaie et c’est interdit. Conserver 500 euros dans un dispositif qui ne les verse au professionnel de santé que lorsque la prestation éligible est réalisée revient à programmer le paiement et c’est potentiellement permis. Dans le premier cas, l’utilisateur possède des euros bridés. Dans le second, les euros restent ordinaires jusqu’au moment où une condition déclenche leur transfert. Le résultat pratique peut présenter de troublantes similitudes alors que le mécanisme juridique diffère radicalement.
Sur X, le compte Kruptos a trouvé une formule autrement plus efficace que plusieurs dizaines de pages de droit européen : « La programmabilité réelle passe par les rails, pas par le jeton » [6]. Si la suite de son thread pousse plusieurs affirmations au-delà de ce que démontrent actuellement les documents officiels, la formule tape dans le mille : une monnaie peut rester juridiquement fongible dans une infrastructure capable d’exécuter quantité de règles, jusqu’à l’encadrer très finement.
Le FMI établit d’ailleurs pratiquement la même distinction en termes plus austères : certaines politiques peuvent exploiter la « programmabilité des transactions » sans programmer la CBDC elle-même, précisément parce qu’une monnaie doit rester fongible [7].
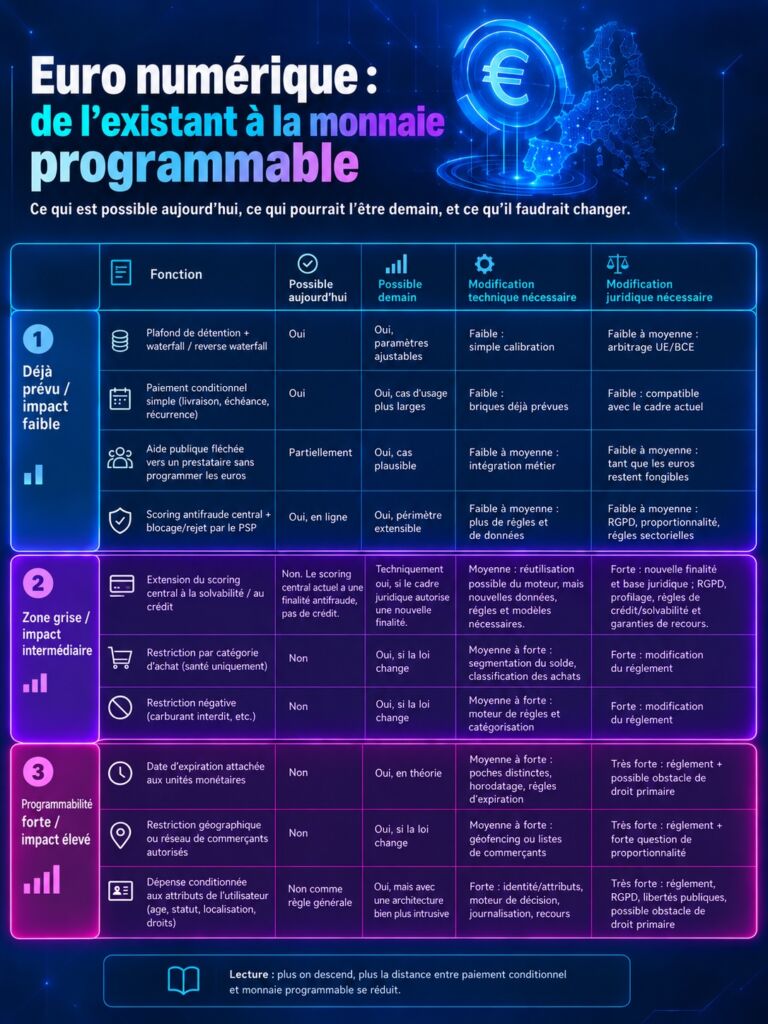
La consigne est dans l’infrastructure, pas dans l’euro
Regardons donc les rails, puisqu’ils sont déjà posés.
Le rulebook applique automatiquement un plafond de détention et le waterfall renvoie l’excédent vers le compte bancaire associé, tandis que le reverse waterfall peut y prélever ce qui manque pour réaliser un paiement. Le principe du plafond fait désormais partie des positions institutionnelles : le Conseil prévoit que la BCE fixe les limites à l’intérieur d’un plafond général approuvé par le Conseil et réexaminé au moins tous les deux ans [8]. Le fameux chiffre de 3 000 euros, souvent présenté comme acquis, ne l’est pas encore, à la différence du principe du bouton de réglage.Le scoring est antifraude… uniquement ?
Plus sensible encore : le Risk and Fraud Management component. Pour les paiements entre particuliers et pour le e-commerce, le prestataire de services de paiement (PSP) doit demander un score de risque au service central DESP (Digital Euro Service Platform, plateforme de services de l’euro numérique) et ne peut finaliser la transaction avant de l’avoir reçu. Seule exception, pour les paiements dans les commerces physiques dans lesquels le paiement s’effectue entre terminaux connectés à internet (un terminal du commerçant et un téléphone qui échangent par NFC, par exemple), le PSP peut se dispenser d’attendre le score de risque pour finaliser l’achat.
Dans tous les cas, il conserve la décision finale d’autoriser, bloquer ou retenir la transaction, sur la foi de ses propres critères ou de ceux fournis par le DESP et selon le droit applicable. Ce n’est donc pas la BCE qui a le pouvoir de bloquer tel ou tel achat. En l’état, elle a en revanche celui de se glisser, via le DESP, comme intermédiaire obligé de la plupart des paiements en ligne afin d’alimenter la décision antifraude du prestataire [9].
Aujourd’hui mécanisme antifraude, le Risk and Fraud Management component pourrait évoluer vers une logique de scoring de crédit ou de bonne tenue bancaire, pour peu qu’on le fasse évoluer avec de nouvelles données et de nouvelles règles. Le rulebook prévoit d’ailleurs des mécanismes de changement et une architecture évolutive, mais ce changement de finalité supposerait une évolution législative et réglementaire par rapport aux dispositions actuellement envisagées.
En attendant, l’API provisoire est instructive. Elle prévoit notamment un identifiant de paiement, une référence de transaction UETR (Unique End-to-End Transaction Reference, un un code unique de 36 caractères attribué à chaque virement international sur le réseau SWIFT), le BIC du PSP du payeur, autant de métadonnées permettant de caractériser une transaction.
On y trouve aussi une plage d’adresse IP, dont l’intérêt est double : détecter des anomalies, telles que connexions inhabituelles, utilisation de proxys, de VPN ou de réseaux associés à des fraudes d’une part, corréler plusieurs transactions ou sessions entre elles de l’autre. Voilà une capacité de traçage du comportement réseau qui ne figure pas dans les finalités déclarées. Enfin, cette API comporte deux lignes baptisées sans détour « Emplacement réservé pour d’autres éléments de données », l’administration européenne en mode « il y en a un petit peu plus, je vous le mets quand même ? » avec nos données, en somme.
Les autorités européennes de protection des données s’étaient d’ailleurs inquiétées du dispositif avant même cette version détaillée. L’EDPB et l’EDPS (respectivement, l’European Data Protection Board ou Comité européen de la protection des données et l’European Data Protection Supervisor, Contrôleur européen de la protection des données, en bon français) ont demandé de démontrer la nécessité et la proportionnalité de concentrer en un point le contrôle des plafonds, rappelant que des solutions décentralisées étaient techniquement envisageables. Elles jugeaient également insuffisamment prévisible le mécanisme antifraude envisagé [10]. « Quand c’est flou, c’est qu’il y a un loup », comme disait Martine Aubry.
Des verrous… modifiables à loisir
Sans rentrer dans le débat « solution centralisée contre solution décentralisée », force est de constater que tous les garde-fous envisagés ne valent pas la même chose.
Le premier étage est technique. Niveau du plafond, fonctionnement du waterfall, règles du dispositif de l’euro numérique, interfaces, champs des API, procédures antifraude : la plupart de ces éléments doivent être fixés dans le rulebook et ses spécifications. Le document lui-même prévient qu’il contient encore des emplacements vides, qu’il devra évoluer avec la législation et que certaines parties dépendent de futures décisions du Conseil des gouverneurs ou des prestataires.
Ce sont les verrous les plus fragiles au sens institutionnel du terme : leur modification ne suppose pas de renégocier les traités européens ni nécessairement de réécrire tout le règlement, ce qui permettrait des glissements en douceur vers de nouveaux objectifs. De telles modifications resteraient évidemment encadrées par ledit règlement, le droit des paiements, le RGPD et les procédures de gouvernance du dispositif. Le rulebook traduit le cadre politique et réglementaire – et son interprétation – en règles de fonctionnement, procédures et spécifications techniques qui déterminent ensuite le comportement du système.
Le plafond illustre bien cette souplesse. Personne ne pourra transformer arbitrairement 3 000 euros en 300 euros depuis une console cachée dans le sous-sol de la BCE. En revanche, le dispositif est construit autour d’une limite paramétrable, dont le niveau pourra être révisé suivant la procédure retenue par le futur règlement. La contrainte n’est pas technique, mais une variable de politique publique exécutée automatiquement par le système.
Même constat pour le scoring. Aujourd’hui, la couche centrale conseille et le prestataire de paiement décide. Modifier profondément cette répartition demanderait un fondement juridique approprié. En revanche, enrichir le score ou adapter certaines données traitées est techniquement envisageable sans bouleverser l’architecture logicielle. Mélanger les deux permet de fabriquer assez facilement soit un cauchemar de surveillance totale, soit une brochure vantant un simple « cash numérique ». Aucun des deux n’aide beaucoup.
Pour faire expirer l’euro, il faudra repasser par la loi
Passons au deuxième étage.
Pour qu’un particulier reçoive demain des euros qui expirent le 31 décembre, uniquement dépensables en transports publics ou inutilisables pour acheter du carburant, une modification du seul rulebook ne suffirait pas. Ces fonctions entrent précisément dans la définition de la monnaie programmable que le texte européen interdit. La proposition ajoute même que les paiements conditionnels ne doivent avoir ni pour objet ni pour effet de contourner cette interdiction.
Mentionner cette possible dérive ne fait pourtant que souligner la pertinence de ceux qui la craignent, car si le verrou est réel, il est aussi modifiable : un règlement européen reste du droit dérivé. Changer cette frontière supposerait cependant un acte législatif, donc une nouvelle intervention des colégislateurs. Présenter l’interdiction de l’euro programmable comme une promesse publicitaire révocable par quelques techniciens est tout aussi faux que de la présenter comme une impossibilité technique « by design ».
C’est ici que la zone grise devient intéressante. Une administration pourrait-elle financer une aide exclusivement consacrée à la santé sans jamais transférer au bénéficiaire des « euros santé » ? Techniquement, elle pourrait imaginer un dispositif où des euros parfaitement ordinaires restent réservés chez le payeur et ne sont débloqués que lors d’une dépense répondant à une condition. Le règlement autorise justement la réservation de fonds pour les paiements conditionnels. La limite juridique serait alors appréciée à l’aune de l’interdiction de produire, par ce détour, « l’objet ou l’effet » d’une monnaie programmable. La frontière est donc mince et la tracer risque d’incomber aux juristes – s’ils en sont saisis – plutôt qu’aux techniciens, pour qui elle peut n’être qu’un paramètre parmi d’autres.
Derrière le règlement, les traités, l’obstacle en béton
Le troisième étage est nettement plus solide.
Dans son avis juridique de 2023, la BCE ne se contente pas de soutenir l’interdiction prévue par le règlement. Elle estime qu’une unité monétaire dont l’usage serait limité selon le lieu, le moment ou le bénéficiaire ressemblerait à un bon, perdrait sa pleine fongibilité et entrerait en conflit avec son statut de cours légal. Elle ajoute que la BCE n’a pas mandat pour émettre de tels bons et qu’une monnaie programmable serait incompatible avec les traités, même si le droit dérivé cessait de l’interdire [11].
Cette analyse juridique de la BCE n’est cependant pas gravée dans le marbre du droit, comme le serait un arrêt de la Cour de justice de l’UE. L’argument est cependant solide en ce qu’il modifie l’échelle du changement à opérer : si l’incompatibilité avec le droit primaire devait être confirmée, supprimer deux lignes d’un règlement ne suffirait plus. Rendre l’euro programmable imposerait alors une révision des traités, donc l’accord de l’ensemble des États membres. Bon courage.
Identité et données : un verrou supplémentaire ?
À cela s’ajouteraient, pour les scénarios les plus intrusifs, le RGPD et les droits fondamentaux. Une dépense conditionnée à l’âge, au statut administratif, à la localisation ou à d’autres attributs personnels nécessiterait de relier les règles de paiement aux informations correspondantes. L’interopérabilité avec le portefeuille européen d’identité numérique est déjà prévue, mais uniquement dans le cadre défini par le texte : les services frontaux doivent pouvoir être intégrés ou interopérables et l’utilisateur peut demander à utiliser son EUDI Wallet. Rien n’établit aujourd’hui que ces attributs serviront à autoriser les achats, mais demain ? La distinction importe particulièrement alors que l’architecture de l’identité numérique européenne a déjà été analysée par INCYBER et que ses premières applications soulèvent déjà des questions techniques de séparation et de corrélation des données.
Pékin, laboratoire et faux miroir
Le yuan numérique donne néanmoins une idée de la distance qui sépare possibilité technique et choix politique.
Dès son livre blanc de 2021, la Banque populaire de Chine expliquait que l’e-CNY pouvait tirer sa programmabilité de smart contracts permettant des paiements automatiques selon des conditions prédéfinies [12]. Des programmes locaux sont allés plus loin dans le ciblage pratique : à Shenzhen, des enveloppes promotionnelles en yuan numérique n’étaient utilisables que pendant une période déterminée et auprès de plus de 15 000 commerçants désignés [13]. À Xiong’an, des aides étaient distribuées par catégories, telles que restauration, meubles ou supermarchés, avec durée de validité et réseaux de commerçants associés.
Évitons le tour de passe-passe habituel : cela ne signifie pas que le solde ordinaire de chaque portefeuille chinois est frappé d’obsolescence programmée. Les exemples documentés concernent notamment des coupons ou fonds promotionnels affectés. Ils prouvent cependant qu’une infrastructure de monnaie numérique peut appliquer des règles très granulaires autour de fonds et de transactions sans nécessairement tatouer chaque yuan ordinaire avec une date de péremption.
C’est exactement pour cette raison que la comparaison européenne mérite mieux que « Bruxelles prépare un euro numérique à la chinoise » ou « ça n’a absolument rien à voir ». Le contexte institutionnel européen comprend un règlement négocié par Parlement et Conseil, le RGPD, des autorités de protection des données et des voies de recours. La technologie, elle, permet de construire des couches de plus en plus conditionnelles. La trajectoire dépend donc principalement de la frontière juridique que les institutions maintiendront autour de ces capacités.
Le vrai débat : qui pourra changer quoi ?
On peut finalement ranger les garde-fous en trois familles.
Les paramètres techniques sont les plus souples : niveau de certaines limites, règles opérationnelles, interfaces, jeu de données du mécanisme antifraude… pourront évoluer dans les marges données par le droit et son interprétation, ce qui est loin d’être un carcan rigide, comme le montre l’expérience européenne.
L’interdiction de la monnaie programmable inscrite dans le futur règlement constitue un verrou nettement plus robuste. Elle interdit précisément l’expiration, l’affectation intrinsèque à certaines marchandises et les restrictions comparables. La déplacer exigerait une modification législative : tout serait alors affaire de volonté politique au sein des instances européennes ou à tout le moins d’absence d’opposition d’une partie d’entre elles, notamment le Parlement et le Conseil.
Enfin, le statut de cours légal, la fongibilité de l’euro et les compétences de la BCE forment le verrou le plus profond. Selon l’interprétation publiée par la BCE, on toucherait alors aux traités eux-mêmes, et là, bonne chance pour réunir l’unanimité à 27 États membres.
Cette gradation permet d’éviter deux écueils. Non, le rulebook actuel ne prépare pas un bouton « dépenses en carburant interdites » que Francfort pourrait activer vendredi après déjeuner. Oui, l’euro numérique introduit une différence fondamentale avec le billet : son infrastructure sait appliquer automatiquement des règles, vérifier des limites, réserver des fonds, demander un score de risque et exécuter des transactions conditionnelles.
Le cash possède une propriété politique assez rustique et précieuse : il est techniquement stupide. Il ignore qui le possède, pourquoi on le dépense et ne sait pas modifier lui-même son comportement. L’euro numérique tente de reproduire une partie de cette ignorance avec le hors-ligne et des protections juridiques. En ligne, il reposera néanmoins sur une machine beaucoup plus savante et potentiellement intrusive.
La question des libertés publiques se situe donc moins dans une mystérieuse fonction cachée que dans la gouvernance de cette intelligence : quelles règles resteront au niveau de la loi, lesquelles descendront dans le rulebook, quelles données alimenteront les contrôles et quelle procédure permettra demain de modifier chacune d’elles ? En l’état actuel de nos connaissances, le « jamais programmable » de la BCE devrait plutôt se lire « actuellement pas programmable ».
FAQ sur l’Euro Numérique
Tout savoir si les étapes de l’adoption de l’Euro Numérique
L’euro numérique est-il déjà adopté ?
Non. Au 22 septembre 2026, le Parlement européen a adopté son mandat de négociation, pas le règlement définitif [2]. Une réunion du Conseil du 21 septembre préparait encore le troisième trilogue sur le paquet monnaie unique [3], sans que l’on sache plus sur les résultats de cette réunion à l’heure où nous publions cet article. La BCE ne décidera de l’émission qu’après l’adoption du cadre législatif. Cela n’empêche pas l’infrastructure de se préciser avant le vote : le rulebook v0.91 existe déjà et un pilote est prévu à partir de 2027 [4]. Le cadre politique reste ouvert, mais une partie des infrastructures est déjà assez avancée pour être testée.
L’euro numérique pourra-t-il expirer ?
Pas dans le cadre actuellement proposé. Une date d’expiration attachée intrinsèquement aux unités correspond précisément à la définition de la monnaie programmable interdite par le projet de règlement [5]. Le verrou est donc réel, mais juridique : l’infrastructure sait déjà exécuter des règles et réserver des fonds. Le risque d’une expiration future passerait par une modification du cadre, pas par un bouleversement technique.
Quelle différence entre monnaie programmable et paiement conditionnel ?
La monnaie programmable impose une règle à l’unité monétaire elle-même : où, quand ou pour quoi elle peut être utilisée. Un paiement conditionnel conserve des euros fongibles, mais automatise leur transfert lorsque des conditions extérieures sont réunies [5]. La distinction juridique est réelle, mais ses effets peuvent se rapprocher : des euros ordinaires peuvent rester réservés et n’être débloqués que lorsqu’une dépense répond à une condition. Le texte interdit toutefois que ce détour ait pour objet ou pour effet de recréer de la monnaie programmable. Et là, tout est question d’interprétation juridique, pour peu qu’un éventuel glissement soit signalé aux autorités compétentes.
Une future loi pourrait-elle autoriser la monnaie programmable ?
Le règlement pourrait juridiquement être modifié. Selon la BCE, cela ne suffirait toutefois pas : une monnaie restreinte dans son utilisation serait incompatible avec le cours légal, la fongibilité et les traités qui définissent son mandat. Cette dernière affirmation est la position juridique de la BCE et n’a pas été tranchée sous cette forme par la CJUE [11]. Si cette lecture du droit primaire était confirmée, il faudrait aller jusqu’à une révision des traités et obtenir l’accord de l’ensemble des États membres. Le verrou est donc lourd, mais il reste d’abord juridique et politique, pas technique.
La BCE pourra-t-elle bloquer directement chaque achat ?
Ce n’est pas ce que prévoit l’architecture actuelle. Pour certains paiements en ligne, le système central produit un score de risque avant finalisation, mais le PSP conserve son propre dispositif antifraude et prend la décision concernant la transaction [9]. L’Eurosystème ne dispose donc pas aujourd’hui d’un veto direct sur chaque achat. Il installe néanmoins une couche centrale de scoring dans le circuit de nombreux paiements, avec un jeu de données et des règles susceptibles d’évoluer : la capacité de contrôle existe, même si sa finalité actuelle reste l’antifraude.
L’EUDI Wallet permettra-t-il de conditionner les dépenses ?
Les textes prévoient l’interopérabilité avec le portefeuille européen d’identité numérique et son utilisation à la demande de l’utilisateur. Ils ne prévoient pas actuellement de conditionner généralement les achats à des attributs provenant de ce portefeuille [5]. Rien ne permet donc d’affirmer aujourd’hui qu’un âge, un statut ou une localisation serviront à autoriser une dépense. La passerelle technique avec l’identité existe toutefois : l’utiliser demain pour conditionner des achats exigerait de nouvelles bases techniques et juridiques et poserait directement la question du RGPD et des droits fondamentaux.
Euro Numérique : sources et Références
[1] Banque centrale européenne, « Eurosystem brings central bank money to tokenised finance »
https://www.ecb.europa.eu/press/pr/date/2026/html/ecb.pr260921~e754847a7b.en.html
[2] Parlement européen, « Digital euro : MEPs ready to start negotiations », 9 juillet 2026.
[3] Conseil de l’Union européenne, CM 4227/26, réunion du groupe de travail consacrée à l’euro numérique et à la préparation du troisième trilogue, 21 septembre 2026.
https://data.consilium.europa.eu/doc/document/CM-4227-2026-INIT/en/pdf
[3.1] Frequently asked questions on the digital euro and the legal tender of cash :
[3.2] FAQs on the digital euro :
https://www.ecb.europa.eu/euro/digital_euro/faqs/html/ecb.faq_digital_euro.en.html
[4] Banque centrale européenne, « Digital Euro Scheme Rulebook v0.91 », 2 juillet 2026.
[5] Commission européenne, proposition de règlement COM (2023) 369 établissant l’euro numérique, notamment l’article 24 sur les paiements conditionnels et la monnaie programmable, 28 juin 2023.
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:52023PC0369
[6] Kruptos, thread sur la programmabilité de l’euro numérique par les « rails », X. Source notamment utilisée pour sa formulation des « rails » et comme élément du débat.
⚠️🇪🇺🪙 L’euro numérique n’est pas un outil de liberté. C’est l’infrastructure la plus puissante jamais construite pour surveiller et conditionner les flux financiers des Européens
— Kruptos (@KuptoKosmos) July 6, 2026
La BCE et la Commission répètent en boucle "privacy by design" et "comme du cash"
C’est juste du… pic.twitter.com/oTPPg7KSCg[7] Fonds monétaire international, « Central Bank Digital Currency Virtual Handbook », passages consacrés à la programmabilité des transactions et à la fongibilité.
[8] Conseil de l’Union européenne, « Single currency: Council agrees position on the digital euro and on strengthening the role of cash », 19 décembre 2025.
[9] Banque centrale européenne, « Digital Euro Scheme Rulebook v0.91 – Annex D2 – Back-end implementation specifications 4 – Risk and fraud », 2 juillet 2026.
[10] Comité européen de la protection des données (EDPB) et Contrôleur européen de la protection des données (EDPS), « Joint Opinion 02/2023 on the Proposal for a Regulation on the establishment of the digital euro », 17 octobre 2023.
[11] Banque centrale européenne, avis CON/2023/34 sur l’euro numérique, notamment la section consacrée à la programmabilité, à la fongibilité et au cours légal, 31 octobre 2023.
https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:52023AB0034
[12] Banque populaire de Chine, « Progress of Research & Development of E-CNY in China », juillet 2021.
https://www.pbc.gov.cn/en/3688110/3688172/4157443/4293696/2021072014364791207.pdf
[13] Gouvernement de Shenzhen, dispositif de distribution d’enveloppes en e-CNY assorties d’une durée de validité et utilisables auprès de commerçants désignés, 2022.
https://www.sz.gov.cn/szzt2010/wgkzl/jcgk/jcygk/zdzcjc/content/post_9828400.html
The post <strong>Euro numérique</strong> : quels garde-fous contre une monnaie programmable ? appeared first on INCYBER NEWS.
-
Accor lève le voile sur le futur de l’expérience client dans l’hôtellerie avec son assistant IA « All Concierge », disponible dans 11 langues
www.usine-digitale.frComptant 45 marques dans son portefeuille, présent dans plus de 110 pays, avec plus de 5 800 hôtels, 10 000 restaurants et bars, des espaces de wellness et de coworking, Accor, acteur majeur de l’hôtellerie, n’est plus à présenter. Aujourd’hui, ce n’est pas pour ses chiffres que le groupe français fait la une, mais pour sa stratégie autour de l’intelligence artificielle. Conscient des chamboulements liés à l’adoption généralisée de cette technologie, notamment en matière d’expérience client, il prend les devants et annonce le lancement généralisé de son assistant conversationnel « ALL Concierge » après une phase pilote réussie.
-
Vidéo : les F-16 ukrainiens engagent le combat au canon face aux drones russes rapides Gueran-5
www.numerama.com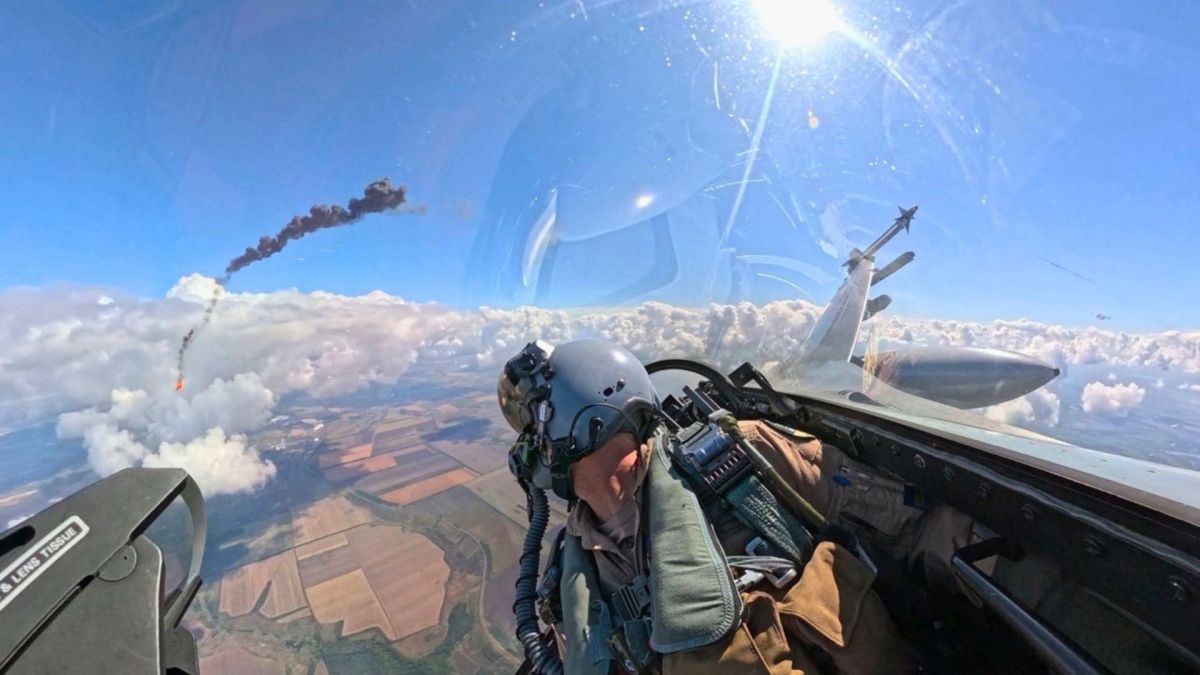
Des vidéos diffusées ces derniers jours disent montrer des F-16 ukrainiens détruisant des drones russes Gueran-5 à courte distance, au canon de 20 mm. Une méthode payante, mais risquée, qui trahit surtout une pénurie de missiles.
-
Anthropic sort Claude Opus 5.5, OpenAI réplique avec GPT-6 Sol et Luna : la bataille de l’IA est loin d’être finie
www.usine-digitale.frAlignement des planètes dans le doux monde de l’intelligence artificielle : OpenAI et Anthropic ont sorti le même jour leurs derniers modèles, GPT-6 Sol et Luna pour le premier, Claude Opus 5.5 pour le second. Une double sortie pour le moins inattendue au vu des récentes déclarations faites par les dirigeants des deux entreprises.
-
Deux semaines avec l’Apple Watch Ultra 4 : rapide comme l’éclair, mais le coaching sportif reste trop léger
www.numerama.com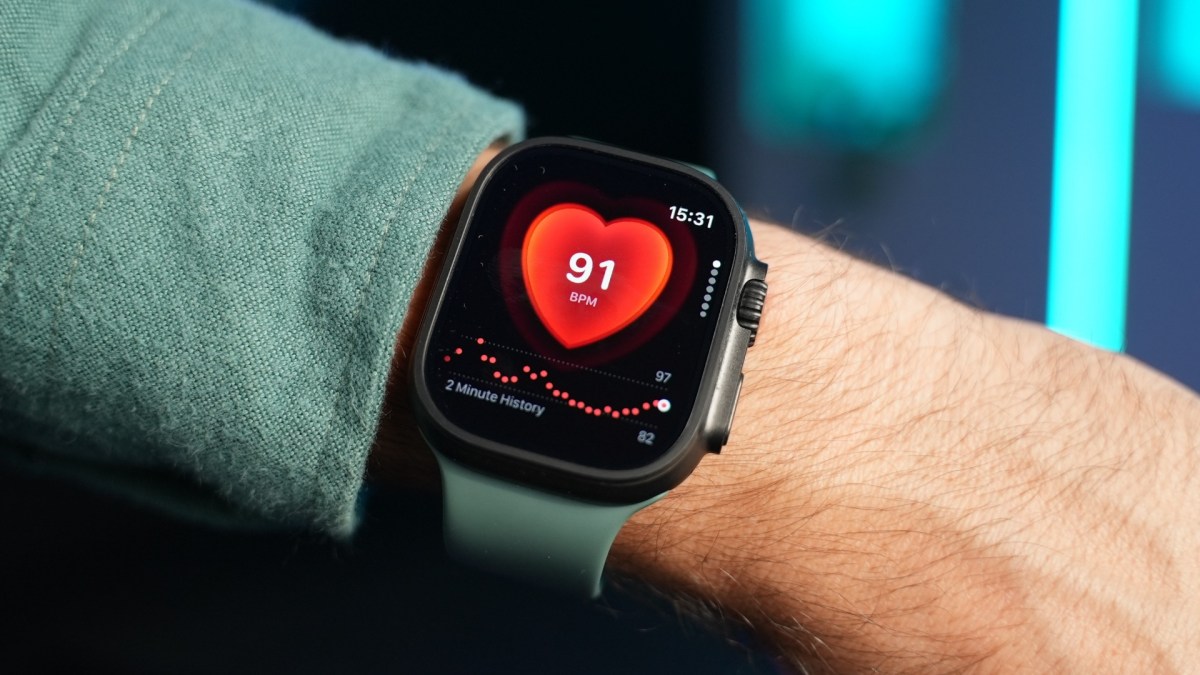
Commercialisée au tarif de 899 euros, l'Apple Watch Ultra 4 est la montre connectée la plus complète chez Apple en 2026-2027. Ses nouveautés ne sont pas très nombreuses, mais les changements effectués sous le capot donnent effectivement l'impression d'utiliser une montre plus moderne (rapidité, capteurs, batterie…). Après deux semaines d'utilisation permanente, sauf sous la douche, voici mon verdict.
-
REVOLUT BUSINESS, MEMO BANK, ou QONTO : quel compte professionnel choisir pour son entreprise ?
www.frenchweb.frLes trois acteurs permettent de gérer l’argent de l’entreprise, mais ils ne proposent pas la même organisation financière. Revolut Business privilégie les paiements internationaux et les devises. Memo Bank se positionne sur l’automatisation des flux et la relation bancaire des entreprises. Qonto rapproche le compte professionnel, les dépenses et la gestion administrative. Derrière le choix …
L’article REVOLUT BUSINESS, MEMO BANK, ou QONTO : quel compte professionnel choisir pour son entreprise ? est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Gros changement sur YouTube : une chaîne va pouvoir publier 3 versions différentes d’une même vidéo
www.numerama.com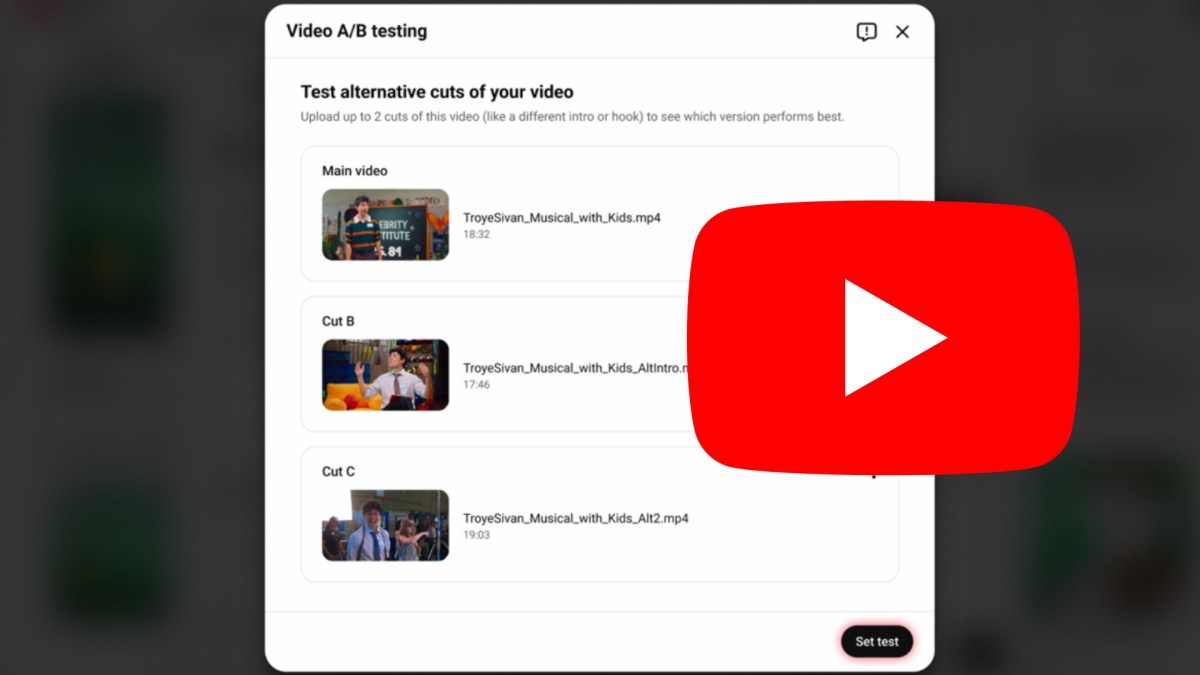
YouTube a présenté ce mercredi 23 septembre une série de nouveautés pour les créateurs et les spectateurs. Parmi elles, un outil qui permettra de publier jusqu'à trois versions d'une même vidéo : tout le monde ne verra pas la même chose et seule la version la plus performante restera en ligne.
-
Avec l’aval de l’Otan, AWS peut proposer son cloud aux armées alliées pour traiter certaines de leurs données classifiées
www.usine-digitale.frL’Organisation du traité de l’Atlantique nord (Otan) ouvre davantage son infrastructure numérique aux fournisseurs de cloud commerciaux. Amazon Web Services (AWS) a annoncé le 22 septembre 2026 que certaines de ses capacités avaient été approuvées pour traiter des informations classifiées au niveau « NATO Restricted ». Selon l’entreprise américaine, elle est le premier fournisseur de cloud à obtenir une approbation reconnue par l’ensemble des 32 pays membres de l’Alliance, dont la France fait partie.
-
Avec Septeo Legal, SEPTEO veut passer de la gestion des cabinets à la production juridique
www.frenchweb.frEn rapprochant ses logiciels métiers, les contenus de Lexbase et des fonctions d’intelligence artificielle, Septeo veut devenir l’environnement dans lequel les avocats préparent leur travail juridique. Derrière Septeo Legal se dessine une évolution stratégique : utiliser sa présence dans les cabinets pour intervenir davantage dans la recherche, l’analyse et la rédaction. Une ambition dont la …
L’article Avec Septeo Legal, SEPTEO veut passer de la gestion des cabinets à la production juridique est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Perception robotique : Un an après sa scission avec Intel, RealSense passe dans le giron de l’américain Cognex pour 500 millions de dollars
www.usine-digitale.frL’indépendance n’aura duré qu’un an. RealSense, spin-off d’Intel spécialisée dans la mise au point de solutions de computer vision et de caméras de profondeur, a annoncé le 22 septembre son acquisition par le fabricant américain de systèmes de vision industrielle Cognex. Ce dernier va débourser 500 millions de dollars (437 millions d’euros) pour s’offrir RealSense, auxquels s’ajouteront un programme de fidélisation des salariés de 56,5 millions de dollars sur trois ans et des actions à attribution restreinte d’une valeur de 50 millions de dollars.
-
Veeam Agent pour Windows - Une faille qui donne les droits SYSTEM
korben.infoSi vous faites tourner Veeam Agent pour sauvegarder un poste Windows, et surtout si plusieurs personnes s'y connectent, allez vérifier tout de suite son numéro de build parce que depuis quelques jours, un vilain exploit circule pour la faille CVE-2026-32996. Ce dernier est chaud patate parce qu'il permet à un utilisateur local sans droits particuliers de grimper jusqu'au compte SYSTEM, c'est à dire le compte le plus puissant de la machine.
Veeam évidemment ne minimise pas le problème et classe cette élévation de privilèges en gravité haute, avec un score CVSS de 7,3 sur 10. Elle touche l'agent en version 13.0.2.1102 comme toutes les versions antérieures de la branche 13.
Rassurez-vous, ils n'ont pas traîné parce que le correctif est disponible depuis fin mai. Mais visiblement, il y en a beaucoup qui n'ont pas fait la mise à jour puisque, hier, la société de sécurité Arctic Wolf a indiqué que des attaquants l'exploitaient activement. Par contre, on ne sait pas exactement comment.
Alors dans quel cas ça marche vraiment ?
Hé bien il faut que 2 choses réunies. D'abord il faut un accès local à la machine, parce que cette faille ne s'exploite pas à distance. Ensuite, une session d'administration doit être ouverte dans la console de l'agent (celle qui sert à piloter les sauvegardes).
Et de ce que j'ai capté, le souci c'est que cette session ne se shoote pas d'elle-même mais disparait uniquement quand on ferme la console, après un délai d'inactivité plus ou moins long. Ou alors à la déconnexion complète de l'utilisateur. Bref, autrement dit, sur un poste qu'on laisse ouvert toute la journée, c'est open bar !
Du coup, Arctic Wolf conseille de traiter en priorité les postes partagés, les serveurs, les machines d'administrateurs, et plus largement tout ordinateur où un compte sans droits qui tomberait entre de mauvaises mains suffirait à prendre la main sur toute la bécane. Bref, en gros faut patcher en priorité partout où y'a plus d'une personne touche au clavier.
Maintenant pour sécuriser vos machines, en fait tout dépend de la façon dont vous utilisez l'agent Veeam. S'il est piloté par Veeam Backup & Replication, le correctif arrivera de lui-même, donc vous n'avez rien à faire.
Par contre si vous utilisez l'agent tout seul, là c'est un peu plus tordu, parce que la version courante qui est sortie au mois d'août, la 13.1.1.700, n'est actuellement pas publiée sur les serveurs de mise à jour automatique. Donc la notification intégrée dans l'agent ne vous la proposera pas.
Ce qu'il faut que vous fassiez en fait, c'est ouvrir le menu About de l'agent, pour voir à quel numéro de build vous en êtes, et si vous n'êtes pas encore sur la dernière, et bien aller chercher directement l'installateur sur la page de téléchargement de Veeam.
Et si vous ne pouvez pas mettre à jour tout de suite, sachez qu'il n'existe aucune parade officielle côté Veeam. Tout ce que vous pouvez faire c'est restreindre l'accès local et interactif aux machines touchées, et réserver les droits d'administrateur local et d'opérateur de sauvegarde à ceux qui en ont vraiment besoin.
Voilà, vous l'aurez compris, s'il y a un Veeam Agent en version 13 qui tourne chez vous, dans votre entreprise, vérifiez bien que vous êtes sur un minimum, la version 13.0.3.1220.
Bon, entendez, salut !
Source : Security Affairs .
-
Pour alléger la facture d’électricité après le coucher du soleil, Zendure baisse le prix de sa batterie domestique
www.numerama.com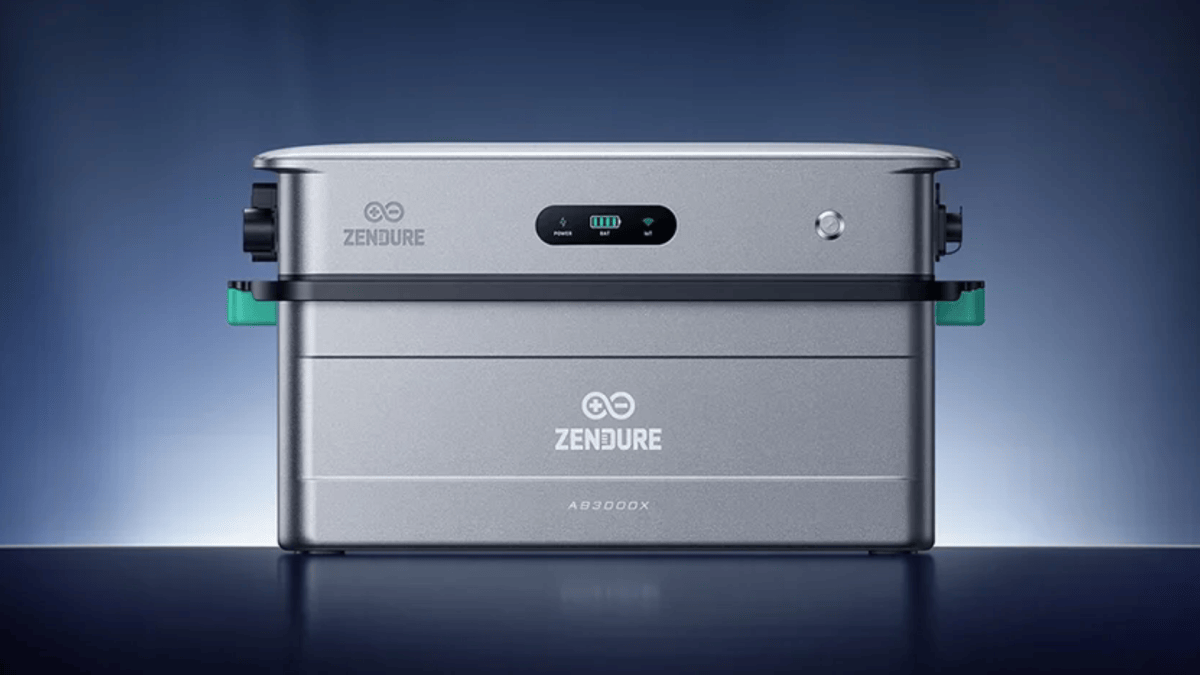
[Deal du jour] Produire son électricité solaire permet de réduire sa facture, à condition de pouvoir l’utiliser quand on en a besoin. Zendure propose son SolarFlow 2400 AC avec deux batteries à 1 199 €, contre un prix barré de 2 318 €. De quoi stocker le surplus de la journée pour le consommer le soir.
-
« Slop grenades » : le patron de Shopify dénonce les contenus IA non relus
www.abondance.comCe qu'il faut retenir :
- Chez Shopify, les contenus générés par IA et transmis à un collègue sans avoir été lus sont surnommés « slop grenades », des « grenades de bouillie » que les salariés se lancent entre eux.
- Pour Tobi Lütke, la paresse au travail ne se traduit plus par un manque de production mais par un excès de production non vérifiée.
- Sur les plateformes de freelancing, la demande pour corriger des contenus IA progresse fortement : +87 % d'annonces sur Freelancer.com, +70 % de missions sur Upwork en un an.
- Pour les équipes contenu et marketing, le temps de relecture fait partie intégrante du coût réel d'un premier jet rédigé par IA.
Une nouvelle forme de travail bâclé
Tobi Lütke s'est exprimé sur le sujet dans le podcast The Knowledge Project, dans un épisode diffusé le 15 septembre. L'animateur, Shane Parrish, lui a demandé si l'IA avait rendu certaines choses pires au sein de Shopify. Sa réponse, vers la 16e minute de l'épisode, est sans détour : selon lui, le travail paresseux ne se manifeste plus aujourd'hui par un manque de production. Le problème se trouve plutôt du côté de la surproduction.
Grâce à l'IA, un employé peut générer énormément de contenu en très peu de temps. Mais si personne ne relit ce contenu avant de le transmettre, la charge de vérification glisse simplement vers la personne qui le reçoit. D'où l'expression utilisée en interne : « slop grenades », que les salariés se lancent les uns aux autres. Pour rappel,le terme « slop » désigne les contenus générés par IA de faible qualité, produits en masse.
Deux exemples très parlants
Pour illustrer le phénomène, le CEO de Shopify donne deux cas concrets.
- Le premier concerne le code. Un employé demande une modification à un agent IA, valide la pull request (la proposition de modification de code soumise à la revue) sans vraiment la lire, puis laisse ses collègues effectuer le travail de relecture à sa place.
- Le second touche la communication écrite. Quelqu'un utilise un modèle de langage pour transformer une idée en un long e-mail. Le destinataire, de son côté, passe ce même e-mail dans un autre modèle dans le but de le résumer. En finalité, deux IA ont travaillé pour aboutir à peu près au message de départ, et personne n'y a vraiment gagné.
Sur ce point, le conseil de Lütke conseille d’utiliser le modèle pour raccourcir un propos, pas pour l'allonger. Il rappelle également un principe de base : une machine ne peut pas assumer la responsabilité d'un travail, seuls les humains le peuvent.
Chez Shopify, l'IA est une obligation depuis 2025
Ces déclarations prennent une dimension particulière quand on connaît la politique de Shopify en matière d'IA. En avril 2025, Tobi Lütke avait publié un mémo interne affirmant que le recours à l'IA devenait une attente de base dans l'entreprise.
Ce mémo prévoyait alors plusieurs mesures concrètes :
- L'usage de l'IA serait pris en compte dans les évaluations entre pairs et les évaluations de performance ;
- Les équipes souhaitant recruter devraient d'abord démontrer pourquoi l'IA ne pouvait pas faire le travail.
En octobre 2025, un ingénieur de Shopify indiquait que l'entreprise avait atteint une adoption universelle des éditeurs de code assistés par IA, avec des milliers de licences Cursor et un accès illimité aux meilleurs modèles pour chaque équipe.
Dans le podcast, Lütke a aussi présenté River, un agent IA intégré aux canaux Slack de l'entreprise et capable d'ouvrir des pull requests. Selon son estimation, jusqu'à environ la moitié des pull requests de Shopify sont désormais créées à partir de conversations dans la messagerie interne, là où River intervient. Une large partie de l'entretien a par ailleurs été consacrée à sa propre utilisation de l'IA, notamment une équipe d'agents qu'il consulte pour débattre des deux côtés d'une décision difficile.
Le constat sur les « slop grenades » vient d'un dirigeant qui a poussé l'adoption de l'IA plus loin que la plupart de ses pairs. Autrement dit, il ne s’agit pas d’une remise en cause de l'outil à proprement parler, mais bien la façon dont certains l'utilisent.
La correction des contenus IA devient un marché à part entière
Ce que Lütke décrit en interne se retrouve aussi à l'extérieur des entreprises, sous forme de prestations payantes. D'après des données internes de plateformes de freelancing publiées par le Guardian le 2 septembre, la demande pour des profils capables de corriger des productions IA progresse nettement :
- Freelancer.com : les annonces associées à des termes comme « correct AI » ou « AI hallucination » ont augmenté de 87 % entre août 2025 et juin 2026, pour atteindre 10 760 annonces dans le monde ;
- Upwork : les missions de remédiation de contenus IA ont bondi de 70 % sur un an ;
- Fiverr : les recherches pour des services de « AI cleanup » ont été multipliées par plus de 20 entre 2023 et 2026.
La différence avec la situation décrite par Lütke tient surtout à qui sort le chéquier. Chez un freelance, la correction fait l'objet d'une facture. En interne, elle se paie en temps de travail d'un collègue. Un coût bien réel mais beaucoup moins transparent.
Le « workslop » : un phénomène déjà mesuré
Le sujet avait déjà été documenté côté salariés. En septembre 2025, BetterUp, une entreprise de coaching professionnel, a mené une enquête avec le Stanford Social Media Lab auprès de plus de 1 000 employés de bureau américains à temps plein.
L'enquête s'intéressait au « workslop », défini comme un travail généré par IA qui a l'air soigné mais ne fait pas réellement avancer la tâche. Environ quatre répondants sur dix déclaraient en avoir reçu au cours du mois précédent. En moyenne, chaque cas nécessitait près de deux heures pour être traité. Précision importante : ces chiffres reposent sur des données déclaratives.
Des changements majeurs pour les équipes marketing
Shopify revendique une adoption universelle des outils d'IA pour le code, et c'est pourtant son CEO qui désigne les productions non relues comme ce que l'IA a rendu pire. En lui-même, un taux d'adoption élevé ne dit rien sur la question clé : le temps de travail a-t-il vraiment été économisé, ou simplement déplacé ?
Pour les équipes qui utilisent l'IA pour produire des « premiers jets » (articles, fiches produits, newsletters, e-mails), la leçon est directe. Le temps que passent les éditeurs et relecteurs à vérifier ces brouillons doit être intégré au calcul du coût réel. Un texte généré en trente secondes mais qui demande une heure de vérification des faits, de reformulation et de coupes n'a pas le même intérêt qu'un texte relu dès sa production par la personne qui l'a commandé à l'IA.
Il manque d'ailleurs une donnée pour trancher : ni le mémo de 2025, ni le post d'octobre 2025 sur l'adoption de l'IA chez Shopify ne chiffrent le temps que les salariés consacrent à relire les productions IA de leurs collègues.
Les freelances interrogés par le Guardian ne sont pas d'accord sur l'avenir de ce travail de correction. Une rédactrice estime qu'une grande partie de ces missions devrait disparaître d'ici cinq à dix ans, à mesure que les modèles s'amélioreront. Une designer, de son côté, pense que l'IA égalera son travail de création de logos d'ici quelques années.
L’article "« Slop grenades » : le patron de Shopify dénonce les contenus IA non relus" a été publié sur le site Abondance.
-
Quelle montre connectée choisir en 2026 ? Nos recommandations pour le quotidien et le sport
www.numerama.com
Consulter ses messages, suivre ses nuits ou préparer un marathon : on n’achète pas tous une montre connectée pour les mêmes raisons. Apple, Google, Samsung, Garmin ou Coros : voici notre sélection, avec les différences qui comptent à l’usage et les anciennes générations qui restent de bons achats.
-
Intelligence artificielle : la bataille pour écrire les règles mondiales s’engage autour du contrôle des modèles les plus puissants
www.usine-digitale.frLa bataille autour de l’intelligence artificielle ne se joue plus seulement dans les data centers et les laboratoires de recherche. Elle commence aussi à se jouer dans les institutions internationales. Le 21 septembre, en marge de l’Assemblée générale des Nations unies à New York, 22 dirigeants représentant 20 pays et la Commission européenne ont appelé à renforcer fortement la surveillance des modèles d’IA de pointe.
-
Discord classe dès à présent ses utilisateurs par âge, ce qui pourra changer sur votre compte
www.numerama.com
Discord annonce le lancement mondial de son contrôle de l’âge à partir de ce mercredi 23 septembre, après plusieurs mois de report. La plateforme promet que plus de 90 % des utilisateurs n’auront rien à faire et ajoute de nouvelles méthodes pour les autres.
-
Géolocalisation : Comment la multiplication des réglages de Google a brouillé le consentement des utilisateurs
www.usine-digitale.frLa Data Protection Commission (DPC), équivalent irlandais de la Commission nationale de l’informatique et des libertés, a annoncé le 21 septembre avoir condamné la filiale irlandaise de Google à une amende de 403 millions d’euros. L’entreprise dispose désormais de six mois pour mettre ses traitements en conformité avec le Règlement général sur la protection des données (RGPD).
-
Discord déploie son contrôle de l’âge : le selfie et la pièce d’identité ne sont plus les seules options
www.numerama.comDiscord annonce le lancement mondial de son contrôle de l’âge à partir de ce mercredi 23 septembre, après plusieurs mois de report. La plateforme promet que plus de 90 % des utilisateurs n’auront rien à faire et ajoute de nouvelles méthodes pour les autres.
-
L’émulation d’exclusivités PS5 s’accélère, et pourrait devenir un sérieux problème pour Sony
www.numerama.com
Des développeurs parviennent à faire tourner Astro Bot et Demon’s Souls sur PC avec des émulateurs PS5. Les progrès se multiplient depuis quelques semaines et pourraient compliquer la lutte de Sony contre le piratage, alors que ces exclusivités servent encore à vendre sa console.
-
Qualcomm dévoile les Snapdragon 8 Elite Gen 6, la puce des futurs smartphones Android haut de gamme
www.numerama.com
Deux semaines après Apple, Qualcomm dévoile ses nouvelles puces mobiles haut de gamme. Le Snapdragon 8 Elite Gen 6 et le Snapdragon 8 Elite Extreme Gen 6, gravés en 2 nm, équiperont la majorité des smartphones haut de gamme Android de 2027. Ce sont les premières puces mobiles à atteindre 5 GHz selon Qualcomm.
-
Hackuity lève 19 millions de dollars pour accélérer dans la gestion des vulnérabilités
incyber.orgHackuity a annoncé, le 16 septembre 2026, une levée de fonds de 19 millions de dollars (environ 16 millions d’euros) en série B. L’opération porte à 38 millions de dollars le montant total levé par l’entreprise depuis sa création. Le tour de table est mené par Forgepoint Capital International, avec la participation des investisseurs historiques Bright Pixel, Bpifrance et Seventure Partners.
Fondée en 2020 et basée à Lyon, Hackuity développe une plateforme consacrée à la gestion des vulnérabilités. Elle agrège les données provenant de plus de 130 outils de sécurité afin de permettre aux entreprises de centraliser, hiérarchiser et suivre la remédiation des vulnérabilités détectées. Selon l’entreprise, sa plateforme traite aujourd’hui plus d’un milliard de résultats de sécurité sur plus de deux millions d’actifs et est utilisée par plus de 6 000 professionnels de la sécurité, de l’IT et de l’ingénierie. Parmi ses clients figurent notamment Engie et le groupe BPCE.
Hackuity entend utiliser cette nouvelle enveloppe pour poursuivre l’automatisation de sa plateforme, notamment grâce à l’intelligence artificielle. L’entreprise travaille sur l’automatisation du tri des vulnérabilités, leur priorisation en fonction du contexte de menace et des actifs concernés, ainsi que l’orchestration des opérations de correction. Elle veut également développer une approche dite de « closed-loop remediation », destinée à vérifier qu’une vulnérabilité a effectivement été corrigée avant de clôturer son traitement.
Cette levée doit également accompagner les ambitions internationales de la société. Hackuity dispose aujourd’hui de bureaux à Lyon et Paris ainsi que d’un hub régional à Singapour.
The post Hackuity lève 19 millions de dollars pour accélérer dans la gestion des vulnérabilités appeared first on INCYBER NEWS.
-
Le Rafale du futur se dessine un peu plus : l’avion de combat français a testé 2 nouvelles IA souveraines
www.numerama.com
Dassault Aviation a fait voler deux intelligences artificielles à bord d'un Rafale. Objectif affiché : des algorithmes souverains qui épaulent le pilote dans ses missions.
-
Cybersécurité : Airbus remporte un contrat de 25 ans pour sécuriser les échanges de données du ministère des Armées
www.usine-digitale.frLa Direction générale de l’armement (DGA) a annoncé ce 23 septembre avoir attribué à Airbus, via sa filiale Airbus Cybersecurity, le contrat « PARACOM ». Il prévoit la conception de plusieurs prototypes de passerelles de cybersécurité puis leur production et leur maintien en condition opérationnelle pendant 25 ans. Le montant du contrat n’est pas précisé.
-
Le Schleswig-Holstein vire (presque) Windows de sa chancellerie
korben.infoSur la photo officielle que j'ai mise en illustration de cet article, Dirk Schrödter, ministre du Numérique et chef de la chancellerie du Land allemand du Schleswig-Holstein, pose assis dans un escalier avec un Tux en peluche. Et il a le smile puisque plus de 200 agents de sa chancellerie bossent maintenant uniquement sous Linux, exactement comme il l'a annoncé aux 24e Open-Source-und-Linux-Tage de Kiel.

Alors attention, on n'est pas à 100 % parce qu'il reste quand même une vingtaine de postes sous Windows à la chancellerie qui sont nécessaires pour cause de dépendance technique à des logiciels métiers purement Windows.
Mais le ministre assure dans l'annonce officielle du Land que ses équipes planchent aussi là-dessus. Mais voilà, globalement, pour tout le reste, la bascule s'est bien terminée, même si on ne sait pas sur quelle distrib ils tournent exactement.
Pour réussir cet exploit, Dirk Schrödter a commencé tout doucement depuis plusieurs années en mettant d'abord en place LibreOffice sur des postes hors administration fiscale et en passant également la messagerie sur Open-Xchange et tout ce qui était VisioConf sur OpenTalk.
Puis cela continue de s'étendre lentement avec Nextcloud pour généraliser le travail collaboratif, un annuaire qui s'appelle Nubus , conçu pour remplacer Active Directory de Microsoft. Sans oublier la téléphonie, qui doit encore passer sur OSKAR, une solution totalement libre.
Alors bien sûr, comme ils disent chez Microsoft, Linux n'est gratuit que si votre temps ne vaut rien. Mais côté porte-monnaie, d'après le bilan du Land, ça fait déjà plus de 15 millions d'euros de licences économisées, face à 9 millions d'investissements ponctuels prévus en 2026 pour la migration et le développement des outils libres. Pas mal, hein ?
Et si vous vous demandez comment on fait passer toute une chancellerie sous Linux, hé bien sachez que les agents ont eu droit à de nombreuses réunions d'information en présentiel ET en ligne, à des vidéos de formation, à des experts présents sur place pour les aider et à des forums Linux. On ne les a pas balancés comme ça devant un poste Linux en mode "démerdez-vous".
Et pour la maintenance, c'est Gonicus, une entreprise allemande spécialisée en open source, qui va assurer le support technique de Linux avec Dataport, le prestataire informatique du Land.
Alors, est-ce que Windows c'est terminé pour de bon en Allemagne ?
Hé bien pas vraiment, parce que ça ne représente qu'environ 200 agents, ce qui reste une goutte d'eau face aux quelques 30 000 agents que compte l'administration du Land. Les autres ministères et administrations devraient cependant suivre "progressivement" le mouvement, et la planification du déploiement "tourne à plein régime" d'après le ministre. Mais bon pour l'instant, il n'a donné aucune date...
Comme je vous le disais au début de mon article, le gros morceau, ce sont surtout les logiciels métier. Le Land explique qu'une grande partie de ceux hébergés chez Dataport ne tournent que sous Windows, ou ne sont supportés que sous Windows par leur éditeur. La parade prévue c'est donc de les remplacer par d'autres produits, ou de les rendre utilisables à distance !
Sans compter qu'une bascule de cette taille peut aussi mal tourner. En effet, quand le ministère de l'Intérieur a migré sa messagerie vers Open-Xchange et Thunderbird durant l'été 2025, le syndicat de police GdP a parlé de "chaos total", avec des milliers de mails retrouvés dans des services qui n'avaient rien à voir. Bref, c'était le bordel.
Le syndicat reconnaît quand même que le libre est utilisable, mais que c'est quand même assez loin du confort des anciens logiciels. Voilà, donc ça marche, mais le changement demande quand même des efforts d'adaptation à des interfaces plus austères / complexes...
M'enfin, voilà ça avance... Comme quoi, un autre monde est possible ^^.
Source : Hardwareluxx
-
Payer une rançon en 2026 : cadre légal, risques et cyber-assurance
incyber.orgLe rançongiciel, aussi appelé ransomware, est défini juridiquement comme une extorsion et une atteinte à un système de traitement automatisé de données selon le code pénal français. Il consiste en l’introduction malveillante d’un logiciel chiffrant l’appareil, le réseau ou les fichiers d’une victime afin d’exiger une somme d’argent (souvent en cryptomonnaie) en échange de la clé de déchiffrement ou sous la menace de divulguer des données confidentielles.
Selon le Panorama de la cybermenace 2025 publié par le CERT en mars 2026, les attaques à motivation financière recensées par l’ANSSI ont légèrement baissé en 2025 par rapport à 2024. Toutefois, la menace est bien réelle et ce sont les PME/TPE/ETI qui restent les plus visées par ces cyberattaques. Ces opérations par rançongiciel reposent généralement sur un modèle de franchise dit de Ransomware-as-a-Service (RaaS), où des groupes criminels louent leurs souches malveillantes à des affiliés chargés de cibler les victimes. On observe néanmoins un brouillage récent des frontières : désormais, des groupes sponsorisés par des États orchestrent des attaques financières, soit pour financer directement leurs opérations, soit pour dissimuler des actions de sabotage sous couvert de cybercriminalité. C’est le cas par exemple pour les MOA (Mode Opératoire Avancés) réputés Nord Coréen qui visent les crypto-actifs.
Face à cette professionnalisation de la menace et à l’évolution constante des attaques par extorsion, découvrez notre analyse détaillée sur l’évolution économique du marché du Ransomware-as-a-Service et ses nouveaux modes opératoires.
Ces entités financières et étatiques plaçant les entreprises face à un dilemme critique, la question de la réaction immédiate et du cadre légal devient centrale. Payer la rançon expose à un risque financier sans garantie de récupération des données tout en entretenant l’écosystème criminel, alors que refuser de payer maintient le blocage du système d’information. Au-delà de ce dilemme opérationnel, la décision d’un versement soumet la victime à des risques d’incrimination pénale — notamment en cas de financement du terrorisme ou de violation de sanctions internationales — et conditionne la prise en charge des sinistres par les compagnies d’assurance, dont l’indemnisation exige le respect strict des obligations légales d’information et de dépôt de plainte.
Rançon et sanctions UE : que dit le droit en 2026 ?
En droit français, aucun texte n’interdit formellement le paiement de la rançon. Cependant, la liberté d’action se heurte à un cadre juridique européen strict : le règlement UE 2019/796 et la décision PESC 2019/797.
En effet, face à l’augmentation des cyberattaques d’ampleur ciblant les intérêts souverains des États membres, l’Union européenne s’est dotée en 2019 d’un régime autonome de sanctions restrictives (Cyber Sanctions Regime). Cette démarche vise à dissuader, contrer et répondre collectivement aux opérations malveillantes étrangères ayant un impact significatif sur la sécurité ou la stabilité de l’Union, de ses institutions ou de ses citoyens.
Le dispositif repose sur la complémentarité d’une décision et d’un règlement. La décision (PESC) 2019/797 pose le cadre politique et diplomatique en définissant les menaces visées et en ordonnant le gel des avoirs ainsi que les interdictions de séjour dans l’UE. De son côté, le règlement (UE) 2019/796 traduit ces directives en obligations économiques directement applicables à tous les acteurs du marché européen, leur interdisant strictement de mettre des fonds ou des ressources à disposition des entités sanctionnées.
Ce cadre devient critique lors d’une attaque par rançongiciel, car il crée un piège légal pour la victime. Si une entreprise verse une rançon et que les fonds finissent par parvenir — même indirectement — à un groupe criminel figurant sur la liste noire européenne, elle commet une violation des sanctions internationales. La victime s’expose ainsi à des poursuites pénales et à de lourdes amendes pour avoir financé une entité sous embargo, cumulées aux pertes matérielles causées par le piratage.
Article L. 12-10-1 : l’assurance conditionnée au dépôt de plainte sous 72h
En droit français, l’extorsion par rançongiciel n’est pas assortie d’une interdiction pénale directe de paiement pour la victime. Le législateur a fait le choix de ne pas incriminer le versement en lui-même, mais d’encadrer strictement le marché de la cyber-assurance pour assécher le financement de la cybercriminalité. Ainsi, le système ne sanctionne pas le choix de céder au chantage, mais subordonne légalement toute indemnisation assurantielle à un strict respect des procédures d’enquête administrative et judiciaire.
Issu de la loi LOPMI, l’article L. 12-10-1 du Code des assurances pose une disposition d’ordre public : l’indemnisation des pertes ou le remboursement d’une rançon par un assureur est légalement conditionné au dépôt de plainte de la victime auprès des autorités compétentes. Ce dépôt de plainte doit impérativement intervenir dans un délai de 72 heures à compter de la connaissance de l’atteinte malveillante par la victime. Sans ce signalement formel dans le temps imparti, la garantie assurantielle devient caduque et l’assureur a l’obligation légale de refuser la prise en charge des dommages.
Sur le plan économique, le paiement de la rançon constitue un calcul financier particulièrement risqué. Si une entreprise cède au chantage sans avoir respecté le délai légal de dépôt de plainte sous 72 heures, l’assureur lui opposera un refus d’indemnisation systématique, laissant l’organisation supporter seule la perte sèche du montant versé. À cette défaillance de couverture s’ajoute une incertitude technique majeure : le règlement ne garantit ni la remise d’une clé de déchiffrement fonctionnelle, ni la suppression réelle des données exfiltrées. De surcroît, le statut de « victime payeuse » accroît la vulnérabilité de l’entreprise face à de futures réattaques et provoque généralement un renchérissement drastique, voire une résiliation, de sa couverture d’assurance.
À l’inverse, le choix du non-paiement s’impose comme une stratégie financièrement rationnelle et sécurisée. En refusant d’alimenter le chantage tout en déposant plainte dans les délais impartis, la victime préserve l’intégralité de ses droits à indemnisation. La cyber-assurance peut alors prendre en charge les frais de reconstruction du système d’information, les coûts d’intervention des experts en gestion de crise ainsi que les pertes d’exploitation subies pendant l’interruption d’activité. Ainsi, bien que le refus de payer implique une période de paralysie opérationnelle temporaire, la mobilisation des garanties assurantielles permet de limiter l’impact financier global, contrairement à la perte sèche qu’engendre le versement d’une rançon à fond perdu.
Tableau récapitulatif paiement vs non paiement d’une rançon.
Responsabilité des dirigeants et gestion de crise : le protocole à suivre
L’impact d’une attaque par rançongiciel dépasse désormais le simple blocage informatique, engageant une responsabilité juridique et financière directe pour les dirigeants. Les cybercriminels ont en effet généralisé la « double extorsion », qui consiste à paralyser le système tout en exfiltrant des données sensibles pour menacer de les divulguer, puis la « triple extorsion », en harcelant directement les clients, fournisseurs ou employés ciblés par la fuite. Cette surenchère de chantage expose de plein fouet l’entreprise aux sanctions de la CNIL, pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial en cas de compromission de données personnelles (art. 83 du RGPD). La responsabilité civile du dirigeant peut alors être recherchée pour faute de gestion, s’il est prouvé que l’absence de mesures de sécurité préventives a facilité cette intrusion et la fuite massive de données. Cette exigence d’anticipation s’inscrit dans un cadre réglementaire global plus strict : retrouvez notre décryptage sur l’impact de la directive NIS2 sur la gouvernance cyber des PME et ETI.
Pour limiter cette exposition juridique et conserver la couverture de son cyber-assureur, la victime doit immédiatement s’astreindre à des démarches réglementaires strictes. Dès la découverte de l’intrusion, un double signalement s’impose dans un délai couperet de 72 heures : d’une part, la notification formelle de la violation de données auprès de la CNIL (et de l’ANSSI pour les entités régulées), et d’autre part, le dépôt de plainte auprès des autorités judiciaires. Ce dépôt de plainte rapide constitue la condition légale sine qua non fixée par le Code des assurances (art. L. 12-10-1) pour prétendre au remboursement des pertes subies.
Pour ne manquer aucune étape légale durant les premières heures du sinistre, consultez le guide pratique d’INCYBER dédié aux démarches à accomplir en cas de cybercrise et d’exfiltration de données.
Parallèlement à ces démarches administratives, la préservation des preuves juridiques et techniques exige une réaction opérationnelle rigoureuse. La première urgence consiste à isoler les équipements compromis du réseau sans les éteindre, afin de conserver la mémoire vive et les traces numériques indispensables aux investigations forensics. La mobilisation conjointe d’une cellule de crise — réunissant experts en cybersécurité, juristes et assureurs — permet alors d’évaluer la possibilité d’une restauration des systèmes d’information à partir de sauvegardes hors ligne, saines et isolées.
La convergence de ces contraintes légales, assurantielles et techniques démontre que le refus de payer la rançon reste la seule décision stratégique viable. En documentant scrupuleusement la gestion de l’incident et en respectant les démarches d’alerte, l’entreprise sécurise la prise en charge de ses pertes d’exploitation par l’assurance tout en écartant tout risque de poursuites pour financement d’entités sous sanctions internationales. Le non-paiement, adossé à un protocole de crise conforme, transforme ainsi un événement critique en une démonstration de résilience juridique et opérationnelle.
FAQ : Réponse aux questions fréquentes sur les rançongiciels
Est-il illégal de payer une rançon lors d’une cyberattaque en France ?
En droit français, le paiement d’une rançon n’est pas formellement interdit en soi. Cependant, il devient illégal si les fonds sont versés à un groupe criminel figurant sur les listes de sanctions de l’Union européenne (Règlement UE 2019/796). Dans ce cas, l’entreprise s’expose à des poursuites pénales pour violation d’embargo international.
Quel est le délai légal pour déposer plainte afin d’être indemnisé par son assurance ?
Conformément à l’article L. 12-10-1 du Code des assurances (issu de la loi LOPMI), la victime dispose d’un délai maximal de 72 heures à compter de la prise de connaissance de l’attaque pour déposer plainte auprès des autorités compétentes. Sans ce dépôt dans le temps imparti, l’assureur refuse légalement toute indemnisation.
Que risque un dirigeant d’entreprise en cas de fuite de données suite à un ransomware ?
Le dirigeant s’expose à une double responsabilité. D’une part, des sanctions administratives de la CNIL au titre du RGPD (jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires mondial) en cas de manquement à la sécurité des données. D’autre part, sa responsabilité civile peut être engagée par les actionnaires ou des tiers pour faute de gestion si aucune mesure préventive n’avait été mise en place.
Pourquoi le paiement de la rançon ne garantit-il pas la récupération des données ?
Les attaquants utilisent souvent des chiffreurs défaillants qui corrompent définitivement les fichiers lors du processus. De plus, dans les schémas de « double » ou « triple extorsion », les cybercriminels conservent fréquemment une copie des données exfiltrées pour exercer de nouveaux chantages ultérieurs, même après réception du paiement.
The post <strong>Payer une rançon</strong> en 2026 : cadre légal, risques et cyber-assurance appeared first on INCYBER NEWS.
-
LIGHTSPRING lève 3,1 millions d’euros pour s’attaquer au maillon faible des puces photoniques
www.frenchweb.frLa deeptech bisontine Lightspring boucle un tour d’amorçage de 3,1 millions d’euros mené par Atlantic et OVNI Capital. Issue de travaux conduits au laboratoire FEMTO-ST, elle développe un procédé permettant de fabriquer directement sur les puces des interfaces optiques en trois dimensions. L’objectif est moins d’améliorer les circuits photoniques eux-mêmes que de résoudre l’un des …
L’article LIGHTSPRING lève 3,1 millions d’euros pour s’attaquer au maillon faible des puces photoniques est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
À rebours des data centers géants, Phocea DC mise 120 millions d’euros sur des infrastructures edge réparties dans Marseille
www.usine-digitale.frQuelques semaines après avoir détaillé à L’Usine Digitale son ambition de bâtir un réseau de data centers edge à Marseille, Phocea DC sécurise les moyens de changer d’échelle. L’opérateur annonce ce 23 septembre l’entrée au capital du fonds Marguerite et engage un plan d’investissement de plus de 120 millions d’euros.
-
Une VM qui s'évade vers son hôte, faut-il paniquer ?
korben.infoLes failles qui permettent à une machine virtuelle de s'échapper vers la machine qui l'héberge, ça court pas les rue. Et celle qui vient de débarquer est plutôt impressionnante ! En effet, il y a quelques jours, le chercheur Hyunwoo Kim a publié la CVE-2026-89775, qui est une évasion "invité vers hôte" bien planquée dans KVM (sur les archis ARM64). Pour rappel, KVM c'est la brique de virtualisation du noyau Linux. Et le score CVSS grimpe même jusqu'à 9,3 sur 10 ! Donc, autant dire que c'est du sérieux.
En fait, cette faille permet à la VM de lire et d'écrire dans la mémoire du noyau de l'hôte à grand coups de 64 bits à la fois ^^, sans même déclencher le garde-fou censé lui rendre la main. C'est possible à cause d'un simple calcul de taille qui retombe à zéro. Du coup, le noyau considère que ce zéro est une taille valide, ce qui permet d'éviter l'invalidation du cache mémoire.
Kim décrit deux façons de s'en servir. La première, c'est l' évasion classique où depuis une VM on peut débouler sur la machine hôte. Autant dire que c'est le cauchemar de quiconque loue de l'ARM à plusieurs clients.
La seconde, quand à elle, est plus vicieuse et souvent oubliée. Sur des distributions comme RHEL, le fichier
/dev/kvmest ouvert à tout le monde en écriture. Cela permet ainsi à un simple utilisateur sans droits de se servir de la faille comme d'un ascenseur vers root, sans avoir à lancer la moindre VM.Alors, est-ce que vous êtes concerné ??
Il y a de bonnes chances que non car sur ARM64, la virtualisation imbriquée n'est pas un mode par défaut de KVM. Il faut l'activer soi-même au démarrage avec
kvm-arm.mode=nested, et être sur une puce assez récente.Mais si vous administrez pour de vrai un hôte ARM64 avec la virtualisation imbriquée active, là oui ! Un
uname -rvous donnera votre version mais sachez que rien n'est impacté avant le noyau 6.16 et que le trou est colmaté à partir des versions 6.18.51 et 7.2.5. Red Hat prévient qu'aucun contournement "propre" n'existe, donc ce sera le correctif ou rien, déso ^^.À ce jour, le chercheur en sécurité, Kim, a livré le mécanisme mais pas de code d'exploitation. Donc, prenez le temps de corriger le problème sans traîner, mais ne paniquez pas non plus car ce n'est pas encore exploité activement.
Source : la divulgation de Hyunwoo Kim sur oss-security .
-
CPF, CFA, France Travail : le gouvernement veut ouvrir l’IA à 30 millions d’actifs
www.frenchweb.frAvec « Impulsion IA 2027 », le gouvernement ne crée pas une grande école nationale de l’intelligence artificielle, mais choisit de faire circuler l’IA dans les canaux déjà en place : Pix pour l’acculturation, les CFA pour les apprentis, le CPF pour la formation continue et France Travail pour les personnes en recherche d’emploi. L’ambition …
L’article CPF, CFA, France Travail : le gouvernement veut ouvrir l’IA à 30 millions d’actifs est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Claude Opus 5.5 et GPT-6 Sol sortent le même jour : Anthropic et OpenAI ont du mal à « ralentir » l’IA
www.numerama.com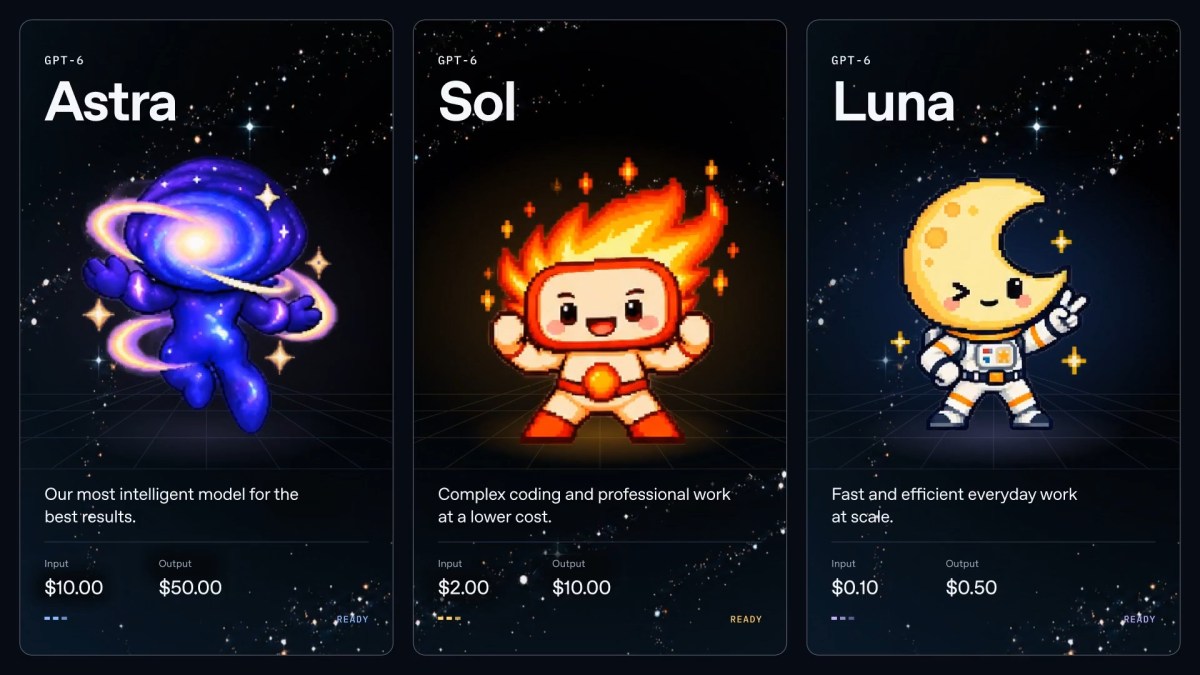
Quelques jours après avoir appelé à ralentir la course à l'IA, Anthropic lance Claude Opus 5.5 et OpenAI complète sa gamme GPT-6 avec GPT-6-Sol et GPT-6-Luna. La bonne surprise vient des prix : les deux entreprises baissent les tarifs de leurs API.
-
Des agents IA dans votre smartphone ? C’est le pari de Qualcomm, qui y voit le futur de l’expérience utilisateur
www.usine-digitale.frComme à l’accoûtumée, c’est à Hawaï que Qualcomm présente sa nouvelle puce premium pour smartphones. Ou plutôt ses deux puces. Annoncées ce 22 septembre, elles se nomment Snapdragon 8 Elite Gen 6 et Snapdragon 8 Elite Extreme Gen 6.
-
Motorola se positionne sur les smartphones très haut de gamme avec son Motorola Signature 27
www.usine-digitale.frC’est à l’occasion du Snapdragon Tech Summit de Qualcomm que Motorola a choisi de lever le voile sur son nouveau “flagship” : le Motorola Signature 27. Il s’agira du premier smartphone équipé du Snapdragon 8 Elite Extreme Gen 6, également annoncé ce 22 septembre.
-
Le Rampart, la nouvelle arme anti-drones de la Marine nationale, repéré sur le Mistral avant son départ pour l’Afrique
www.numerama.com
Un nouveau lanceur d'armes, baptisé Rampart, a été repéré sur le porte-hélicoptères amphibie Mistral, juste avant son départ pour le golfe de Guinée. Sa promesse : abattre des drones bon marché sans gaspiller de missiles hors de prix.
-
Robotique : Exotec consolide son implantation au Japon avec la mise en service de systèmes Skypod chez deux distributeurs
www.usine-digitale.frExotec étend sa présence à l’international. La scale-up spécialisée dans les systèmes robotisés d’automatisation pour entrepôts annonce ce 22 septembre la mise en exploitation à pleine capacité de deux systèmes Skypod chez le distributeur alimentaire Mitsubishi Shokuhin et le distributeur de produits industriels Trusco Nakayama. Elle s’est dans ce cadre associée à l’intralogisticien IHI Logistics Industrial Systems.
-
La crise de la RAM fait grimper les prix, mais la Kobo Libra Colour baisse de 40 €
www.numerama.com
[Deal du jour] La Kobo Libra Colour, première liseuse couleur de la marque, tombe à 232,40 € au lieu de 269,99 € chez Joybuy. De quoi lire ses BD et ses mangas sur un écran E Ink, sans passer par une tablette.
-
Dassault Aviation fait voler ses premiers systèmes d’intelligence artificielle à bord d’un Rafale
www.usine-digitale.frL’intelligence artificielle commence à quitter les laboratoires de Dassault Aviation pour prendre place à bord du Rafale. L’avionneur annonce avoir testé en vol deux algorithmes d’IA, dont l’un a été développé par ses propres ingénieurs et l’autre avec Thales, via son accélérateur d’intelligence artificielle cortAIx. Le groupe ne précise pas, à ce stade, les fonctions exactes assurées par ces deux algorithmes.
-
L’Union européenne va afficher les mauvaises performances des data centers... sans obliger leurs exploitants à réduire leur empreinte
www.usine-digitale.frLes data centers situés dans l’Union européenne auront bientôt leur étiquette environnementale. A l’image de celle apposée sur les appareils électroménagers, elle comportera des notes allant de A à G.
-
2h de cours par jour grâce à l’IA : c’est quoi Alpha School, l’école choisie par Fidji Simo pour sa fille ?
www.numerama.com
Fidji Simo, entrepreneuse française et ancienne patronne des applications d’OpenAI, vient d’inscrire sa fille à Alpha School. Ce réseau américain d’écoles privées promet de concentrer les matières fondamentales en seulement deux heures par jour, notamment grâce à l'IA.
-
Pour financer vos études, BNP Paribas propose une offre de rentrée à 0,99 % TAEG à durée limitée [Sponso]
www.numerama.comCet article a été réalisé en collaboration avec BNP Paribas
Que vous commenciez vos études en France ou à l'étranger, les frais de scolarité et le coût de la vie peuvent rapidement représenter une ombre au tableau. Heureusement, il existe des solutions, et le prêt étudiant en fait partie.
Cet article a été réalisé en collaboration avec BNP Paribas
Il s’agit d’un contenu créé par des rédacteurs indépendants au sein de l’entité Humanoid xp. L’équipe éditoriale de Numerama n’a pas participé à sa création. Nous nous engageons auprès de nos lecteurs pour que ces contenus soient intéressants, qualitatifs et correspondent à leurs intérêts.
-
En retard sur la facturation électronique ? Un expert vous répond
www.frenchweb.frDepuis le 1er septembre 2026, toutes les entreprises assujetties à la TVA doivent être en mesure de recevoir des factures électroniques. Pour les TPE et PME, l’obligation d’émettre interviendra le 1er septembre 2027. Plateforme agréée, logiciel compatible, factures à des particuliers ou à l’international : il n’est pas trop tard pour reprendre la main, à …
L’article En retard sur la facturation électronique ? Un expert vous répond est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
80 millions d’euros pour forcer l’adoption de l’IA : le ministère du Travail a-t-il vraiment la bonne méthode pour aider les entreprises et les actifs ?
www.usine-digitale.frLe gouvernement veut mettre les bouchées doubles. Jean-Pierre Farandou, ministre du Travail et des Solidarités, a présenté ce mardi 22 septembre « Impulsion IA 2027 », un plan de 12 mesures doté de plus de 80 millions d’euros pour accompagner le monde du travail dans sa transformation par l’intelligence artificielle. L’ambition affichée est considérable : toucher et « acculturer » plus de 30 millions de personnes.
-
C’est la guerre du caddie : Amazon bloque le nouvel agent shopping autonome de Meta
www.numerama.com
Depuis quelques jours, l'IA de Meta ne peut plus faire vos courses sur Amazon. Le géant du e-commerce dénonce un outil non autorisé qui enfreint ses conditions d'utilisation.
-
La PS5 a beaucoup plus de manettes différentes que de jeux exclusifs
www.numerama.com
Sony ne cesse de lancer de nouvelles manettes pour la PS5. Il y en a des dizaines et des dizaines. Les propriétaires préféreraient qu'elles soient remplacées par des jeux exclusifs.
-
Le Japon, laboratoire des futurs – Death Stranding : reconnecter une société suffit-il à la reconstruire ?
incyber.orgRallumer le réseau ne suffit pas
Après un incident majeur, le premier indicateur regardé est souvent celui du rétablissement : serveurs redémarrés, liens restaurés, applications de nouveau accessibles. Cette mesure est nécessaire, mais trompeuse. Un système peut être techniquement disponible sans que le service essentiel qu’il soutient ait réellement repris. Les identités ne sont plus fiables, les données ont perdu leur fraîcheur, les équipes hésitent à agir, les fournisseurs restent injoignables et les opérations physiques demeurent interrompues.
Death Stranding donne une forme visible à cet écart. Raccorder un refuge au réseau chiral ouvre immédiatement des possibilités : partager des informations, fabriquer certains équipements, repérer les traces laissées par d’autres. Pourtant, la nourriture, le médicament ou la pièce détachée doivent encore franchir le terrain. Le retour de la connexion améliore l’action ; il ne produit pas l’action à sa place.
Cette distinction est au cœur de la cyber-résilience. Il ne s’agit plus seulement d’empêcher l’intrusion ou de restaurer une infrastructure numérique. Il faut préserver la capacité d’une organisation à remplir sa mission pendant l’incident, puis à revenir à un état maîtrisé. Le vrai objectif n’est pas le réseau pour lui-même, mais l’eau distribuée, le train qui circule, le soin délivré, l’ordre transmis et compris.
Le monde numérique repose encore sur des corps
Le choix du porteur comme personnage principal paraît presque provocateur dans un univers saturé de technologies. Sam marche, trébuche, répartit sa charge, cherche un passage et mesure ce qu’il peut réellement emporter. Le jeu réintroduit ainsi la fatigue, le relief et la météo dans un imaginaire numérique qui tend souvent à les effacer.
Une infrastructure critique possède toujours cette profondeur matérielle. Les logiciels supervisent des centrales, des réseaux de transport, des hôpitaux ou des chaînes logistiques, mais ils dépendent de capteurs, d’alimentations électriques, de stocks, de câbles, de routes et de personnes qualifiées. Une panne de télécommunications ralentit la restauration électrique ; une route coupée empêche l’équipe d’atteindre le relais ; une identité compromise bloque l’accès d’un mainteneur pourtant présent sur place. La crise se propage par les dépendances entre couches numériques, physiques et humaines.
Le jeu vidéo permet ici davantage qu’une simple illustration. Il agit comme un prototype de science-fiction, c’est-à-dire un monde fictif dans lequel le public éprouve les conséquences pratiques d’une hypothèse. Dans Death Stranding, cette hypothèse est simple : que vaut une infrastructure parfaitement connectée si le dernier kilomètre reste infranchissable ? La réponse tient dans chaque pas de Sam : la continuité d’une donnée n’est pas la continuité d’un service.
Reconnecter, c’est aussi rouvrir une surface d’attaque
Une unité isolée est privée de ressources communes, mais elle possède au moins une propriété : sa compromission ne se propage pas automatiquement au reste du système. La reconnecter apporte des capacités, tout en rétablissant des chemins d’attaque. Les données locales deviennent accessibles, les protocoles doivent être compatibles, les comptes sont fédérés et les dépendances logicielles se multiplient.
Dans une opération réelle de reprise, cette phase est particulièrement dangereuse. Les équipements ont pu dériver pendant l’isolement ; des correctifs manquent ; les journaux sont incomplets ; des mots de passe ont été partagés pour maintenir l’activité ; des solutions temporaires sont devenues indispensables. Rebrancher sans réévaluer la confiance revient à considérer comme sain ce qui a seulement réussi à survivre.
La reconnexion devrait donc être graduelle. Il faut identifier l’actif, vérifier son état, limiter ses droits, observer ses échanges et prévoir la possibilité de le séparer à nouveau. L’urgence ne justifie pas de restituer immédiatement toutes les autorisations. La résilience commence par une question élémentaire : que sommes-nous prêts à laisser entrer avec ce nœud lorsque nous lui rendons accès au commun ?
Le même principe vaut pour les données restaurées. Une sauvegarde disponible n’est pas nécessairement une sauvegarde saine ; un historique complet peut avoir conservé l’altération que l’on cherche à éliminer. Reprendre exige donc une chronologie fiable, des points de restauration diversifiés et la capacité de comparer plusieurs états du système. Sans cette mémoire, la reconnexion peut réintroduire silencieusement l’attaquant au cœur de l’infrastructure que l’on croyait sauver.
Toute connexion distribue du pouvoir
Le réseau chiral n’est pas un simple canal. Il rattache les refuges à une architecture politique, technique et informationnelle commune. La connexion permet d’accéder à des ressources, mais elle rend aussi l’unité visible depuis le centre. Elle transforme sa manière de produire, de décider et de dépendre des autres. Ce qui relie soutient ; ce qui relie peut également saisir.
Nos infrastructures suivent la même logique. Un identifiant partagé simplifie l’accès, mais concentre les effets d’une compromission. Une plateforme unique accélère la coordination, mais peut devenir un point de défaillance commun. Un fournisseur central réduit les coûts, puis rend toute sortie extrêmement difficile. La dépendance ne naît pas toujours d’une décision spectaculaire : elle s’accumule au fil des intégrations pratiques, jusqu’au jour où l’organisation découvre qu’elle ne sait plus agir autrement.
La cybersécurité ne peut donc être séparée de la gouvernance. Qui contrôle les règles de connexion ? Quelles données remontent ? Qui peut suspendre un service ? Existe-t-il une procédure de sortie ? Une architecture est réellement résiliente lorsque le centre améliore les capacités des marges sans absorber leur faculté de décider, de fonctionner localement et, si nécessaire, de se déconnecter.
L’entraide distribuée n’est pas l’absence de sécurité
Le multijoueur asynchrone de Death Stranding offre une autre image du réseau. Les joueurs ne se rencontrent presque jamais, mais ils découvrent une corde, une échelle, un abri ou un tronçon de route construit par un inconnu. Chacun agit dans son propre espace ; certains gestes utiles deviennent néanmoins disponibles aux autres. La coopération existe sans fusion complète des environnements.
Cette mécanique suggère un modèle fécond pour la résilience : partager des capacités précises plutôt que centraliser toutes les opérations. Des organisations peuvent mutualiser des indicateurs de compromission, des moyens de secours, des composants ou des itinéraires alternatifs tout en conservant leurs données sensibles et leur autonomie. Le commun devient modulaire : chacun apporte une brique vérifiable, utilisable et, au besoin, révocable.
Mais cette entraide exige une sécurité propre. Il faut authentifier la contribution, connaître sa provenance, vérifier qu’elle n’a pas été altérée et pouvoir la retirer si elle devient dangereuse. Une échelle bien placée peut sauver un trajet ; une échelle compromise peut conduire directement au piège. La confiance distribuée n’est pas une confiance aveugle. Elle repose sur l’attribution, la limitation des effets et la possibilité de revenir en arrière.
Le mode dégradé doit être pratiqué, pas seulement écrit
Plus un réseau devient efficace, moins ses utilisateurs tolèrent de travailler sans lui. Les procédures manuelles disparaissent, les stocks sont réduits, les compétences locales s’érodent et les canaux alternatifs ne sont plus testés. Le mode dégradé subsiste dans un classeur, tandis que l’organisation réelle devient incapable de l’appliquer.
Death Stranding montre au contraire des communautés qui doivent continuer à produire, stocker, décider et se protéger avant même leur raccordement. Leur autonomie n’est pas idéale : elle peut nourrir l’isolement et la méfiance. Elle constitue néanmoins une réserve de fonctionnement. Lorsqu’elles rejoignent le réseau, elles ne devraient pas abandonner cette capacité, mais l’intégrer à une architecture plus large.
Pour une infrastructure critique, cela implique des données essentielles disponibles hors ligne, des délégations d’autorité explicites, des moyens de communication alternatifs, des pièces de rechange, des itinéraires physiques et des exercices réguliers de rupture. La redondance paraît inefficace tant que le système principal fonctionne. Au moment de la crise, elle devient la mémoire matérielle d’une liberté d’action.
« La sécurité ne réside pas dans le retour du réseau, mais dans la capacité à continuer d’agir lorsqu’il disparaît de nouveau. »
Partir de la panne future
Le threatcasting consiste à décrire un futur menaçant, puis à remonter vers les décisions, dépendances et signaux qui pourraient le rendre possible. Death Stranding se prête particulièrement bien à cet exercice. Imaginons une société dont tous les services essentiels ont été reconnectés à une architecture commune : identités, production, logistique, santé, énergie et communications. Le système fonctionne mieux que jamais. Puis le centre tombe, ou cesse d’être digne de confiance.
À partir de ce point, les questions deviennent concrètes. Quelles unités peuvent encore décider ? Quels services disposent d’une copie locale de leurs données ? Combien de temps les opérations peuvent-elles tenir sans authentification centrale ? Quels fournisseurs partagent la même dépendance cachée ? Qui possède encore les compétences nécessaires pour reprendre manuellement ? Le scénario fictionnel cesse alors d’être une prédiction. Il devient un instrument pour révéler ce que l’efficacité ordinaire a rendu invisible.
La meilleure réponse n’est pas de renoncer au réseau. Elle consiste à construire la reconnexion comme une capacité réversible, segmentée et observable. Chaque ajout doit augmenter le service sans rendre l’ensemble incapable de survivre à sa perte. La sécurité ne réside pas dans l’absence de liens, mais dans l’absence de lien unique dont dépendrait toute possibilité d’agir.
Cet exercice oblige aussi à nommer les décisions de crise avant qu’elles deviennent urgentes. Qui peut isoler une région du réseau ? Qui autorise la reprise d’un système dont l’intégrité demeure incertaine ? Quel niveau de service justifie d’accepter temporairement un risque supérieur ? En l’absence de réponses, la technique ne manque pas seulement de procédures : elle manque d’autorité légitime. La cyber-résilience dépend autant de cette préparation politique que de la redondance des équipements.
Reconnecter sans livrer les clés
Death Stranding ne célèbre ni l’isolement ni la connexion totale. Les refuges fermés protègent leurs habitants, mais condamnent peu à peu toute société commune. Le réseau chiral rend la coopération possible, mais il agrandit aussi la surface d’attaque, concentre les dépendances et redéfinit le pouvoir. Entre ces deux extrêmes demeure le travail de l’architecture : relier sans confondre, partager sans tout exposer, coordonner sans retirer aux marges leur capacité d’initiative.
La reconstruction ne commence donc pas lorsque tous les voyants repassent au vert. Elle commence lorsque les acteurs savent encore que faire si ces voyants s’éteignent de nouveau. Une infrastructure sûre doit pouvoir continuer, se séparer, se recomposer et apprendre de sa propre rupture. Elle doit protéger non seulement les systèmes, mais les chemins physiques et humains par lesquels un service atteint réellement ceux qui en dépendent.
Sam ne sauve pas le monde en supprimant la distance. Il le sauve en acceptant de la parcourir, puis en laissant derrière lui des passages que d’autres pourront vérifier et utiliser. La leçon cyber tient dans ce geste : reconnecter augmente la puissance d’un système ; reconstruire exige de préserver ce qui lui permet encore de vivre lorsque la connexion manque.
Repères documentaires
1. Kojima Productions, Death Stranding, Sony Interactive Entertainment, 2019. [source]
2. Brian David Johnson, Science Fiction Prototyping: Designing the Future with Science Fiction, Morgan & Claypool, 2011.
3. Brian David Johnson et Natalie Vanatta, Threatcasting, Springer, 2022.
4. NIST, Cybersecurity Framework 2.0, 2024. [source]
5. NIST, Developing Cyber-Resilient Systems: A Systems Security Engineering Approach, SP 800-160, vol. 2, révision 1, 2021. [source]
6. Union européenne, directive (UE) 2022/2557 sur la résilience des entités critiques, 2022. [source]
7. UNDRR, Principles for Resilient Infrastructure, 2022. [source]
8. OCDE, Recommendation of the Council on the Governance of Critical Risks, 2014. [source]
The post Le <strong>Japon</strong>, laboratoire des futurs – Death Stranding : reconnecter une société suffit-il à la reconstruire ? appeared first on INCYBER NEWS.
-
Russie : des cyberattaques frappent les élections
incyber.orgLes autorités russes ont affirmé, le 20 septembre 2026, avoir repoussé de nombreuses cyberattaques visant les systèmes de vote en ligne et d’autres infrastructures numériques durant les élections législatives, organisées du 18 au 20 septembre. Oleg Kachanov, vice-ministre du Développement numérique, en a dénombré 2 000. Plus de 3 000 attaques DDoS auraient par ailleurs ciblé les institutions du pays, d’après la Commission électorale centrale (CEC).
Le 18 septembre, une panne technique attribuée à une action malveillante a brièvement mis hors service les bornes de vote électronique à Moscou. Le 20 septembre, des cyberattaques contre le registre électoral utilisé pour délivrer les bulletins papier ont retardé les opérations de vote dans la capitale russe. Selon la présidente de la CEC, Ella Pamfilova, ces tentatives d’intrusion ou de perturbation provenaient du Royaume-Uni, d’Ukraine, du Brésil et du Mexique.
Les autorités ont également signalé des dégradations et sabotages d’infrastructures numériques physiques, notamment de lignes de fibre optique.
Aucune de ces affirmations n’a pu être vérifiée indépendamment.
The post <strong>Russie</strong> : des <strong>cyberattaques</strong> frappent les élections appeared first on INCYBER NEWS.
-
L’université de Munich victime d’une cyberattaque
incyber.orgL’université Ludwig-Maximilian (LMU) de Munich a annoncé, le 19 septembre 2026, qu’elle enquêtait sur une cyberattaque ayant compromis un SI contenant des données d’inscription sensibles sur les étudiants. L’établissement a détecté l’intrusion le 16 septembre, mais n’a communiqué ni sur la date du piratage, ni sur son éventuelle attribution, ni sur une possible demande de rançon. La LMU n’a pas non plus précisé le volume de données concernées ou le nombre d’étudiants touchés parmi les 52 000 que compte l’établissement.
Le SI compromis contenait les informations suivantes : nom, prénom, date de naissance et autres éléments d’identification ; coordonnées postales, électroniques et bancaires ; cursus et diplômes antérieurs ; numéros d’assurance maladie et identifiants liés au programme d’aide financière aux étudiants. Dans certains cas, les données pourraient aussi inclure les motifs pour lesquels des étudiants ont demandé un congé d’études.
Selon la LMU, ces informations n’ont été ni modifiées ni supprimées. Rien n’indique non plus qu’elles aient été mises en vente ou utilisées à mauvais escient. Dès qu’elle a détecté l’incident, l’université a déconnecté, par mesure de précaution, le SI compromis et d’autres serveurs associés, ce qui a notamment empêché les nouvelles inscriptions. L’établissement indique collaborer avec des experts en cybersécurité et les forces de l’ordre.
The post <strong>L’université de Munich</strong> victime d’une cyberattaque appeared first on INCYBER NEWS.