Tech-fr publisher
-
DokuWiki - Une faille critique à patcher immédiatement
korben.infoJe sais que beaucoup d'entre vous font tourner un DokuWiki quelque part, alors c'est pour ça que je vous en parle... Le 2 septembre dernier, Andreas Gohr, qui écrit ce moteur de wiki depuis plus de 20 ans, a confirmé publiquement une faille critique dans son propre bug tracker.
Le signalement vient d'un chercheur, sebastianosrt, qui avait envoyé le détail de la faille par mail mais comme il n'a jamais reçu de réponse, il a fini par ouvrir un ticket public pour dire qu'il n'arrivait pas à joindre le mainteneur.
Le mail était dans les spams...
Gohr l'a repêché huit minutes après l'ouverture du ticket, et un peu plus d'une heure après, il qualifié lui-même ce bug de critique, car il permet une exécution de code à distance (RCE) voire même une suppression de fichiers arbitraire.
Alors comme d'hab avec ce genre d'actu, il y a une bonne et une mauvaise nouvelle. La bonne, c'est qu'il faut un accès en écriture sur DokuWiki pour exploiter le truc. Cela veut dire que si votre wiki est en lecture seule, il ne pourra pas tomber. Mais la mauvaise, c'est que si votre wiki a des comptes rédacteurs, ou pire, l'inscription ouverte, alors n'importe lequel de ces comptes peut passer de "je corrige une typo" à "j'exécute ce que je veux sur ton serveur, nananananère". Et à peu près toutes les versions de DokuWiki publiées depuis dix ans sont concernées.
Rassurez-vous, le correctif est sorti le soir même , dans la version 2026-07-14c mais faudra forcement mettre à jour si vous êtes sur une ancienne version, parce que les précédentes releases majeures n'ont pas eu de patch. Et si vous l'avez installé avec apt, pour le moment, le correctif n'a pas été déployé sur les dépôts. Donc pour ceux qui ne peuvent pas mettre à jour tout de suite, Gohr conseille de désactiver l'option
usedraft, qui est active par défaut.Dernier point, et il est important, ce correctif interdit désormais aux plugins de ranger des objets PHP dans le cache d'instructions. Ceux qui le faisaient vont donc casser. Par exemple, les formulaires du plugin bureaucracy finiront en erreur sur toutes les pages. De son côté, le plugin gallery a quand a lui été mis à jour pour supporter cette update... On verra si les autres plugins arrivent à suivre...
Pour le reste, il n'y a ni CVE ni annonce ailleurs. Tout se passe dans ce ticket , et il est toujours ouvert si vous voulez y ajouter votre grain de sel ^^.
-
Contrôle judiciaire, bracelet électronique ou détention provisoire : quelles règles ?
www.lexing.law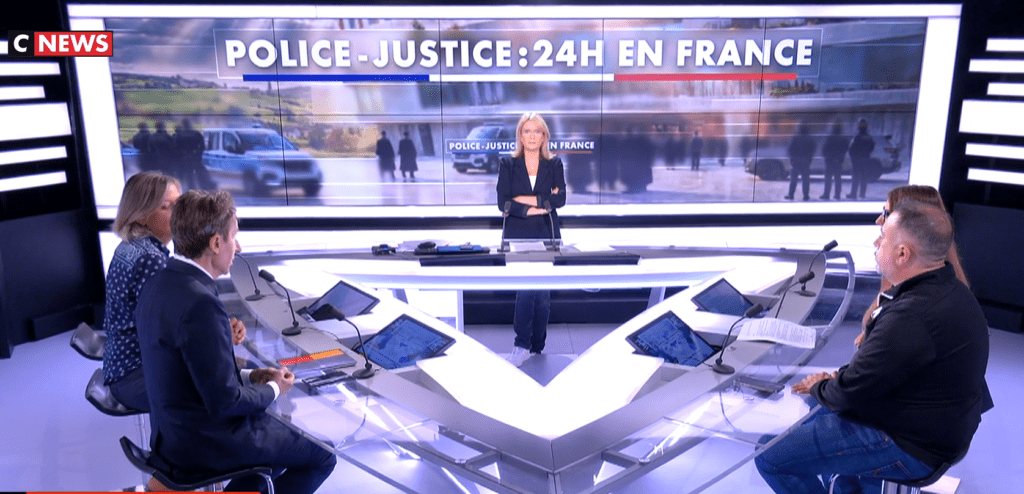
Contrôle judiciaire, bracelet électronique ou détention provisoire :
quelles règles pour une personne mise en examen ?Alain Bensoussan était l’invité de Nelly Daynac dans l’émission « Police Justice : 24H en France » sur CNews, mercredi 2 septembre 2026. À cette occasion, il est revenu sur les conditions dans lesquelles une personne mise en examen peut être :
• laissée libre,
• placée sous contrôle judiciaire,
• assignée à résidence sous surveillance électronique ou
• placée en détention provisoire.La mise en examen d’une personne ne signifie pas qu’elle est reconnue coupable. Elle intervient au cours de l’instruction et demeure gouvernée par un principe fondamental : la présomption d’innocence. C’est pourquoi l’article 137 du code de procédure pénale pose comme principe que « toute personne mise en examen, présumée innocente, demeure libre ». Le code pénal organise ensuite une véritable gradation des mesures susceptibles de restreindre cette liberté : le contrôle judiciaire, puis, s’il est insuffisant, l’assignation à résidence avec surveillance électronique et, seulement à titre exceptionnel, la détention provisoire.
Le contrôle judiciaire : maintenir la personne en liberté sous certaines obligations
Lorsqu’une personne mise en examen encourt une peine d’emprisonnement, elle peut être placée sous contrôle judiciaire en raison des nécessités de l’instruction ou à titre de mesure de sûreté. La personne demeure alors libre, mais doit respecter certaines obligations ou interdictions fixées par le magistrat. Il peut notamment lui être interdit de se rendre dans certains lieux, d’entrer en relation avec certaines personnes ou de quitter un territoire déterminé. Elle peut également être tenue de se présenter périodiquement auprès d’un service de police ou de gendarmerie, de remettre son passeport, de suivre des soins ou encore de verser un cautionnement. Le contrôle judiciaire permet ainsi de répondre aux nécessités de l’enquête ou de prévenir certains risques sans priver la personne de sa liberté.
L’assignation à résidence sous surveillance électronique : une mesure intermédiaire
Lorsque les obligations du contrôle judiciaire apparaissent insuffisantes, une mesure plus contraignante peut être ordonnée : l’assignation à résidence avec surveillance électronique. Elle peut être prononcée lorsque la personne mise en examen encourt une peine correctionnelle d’au moins deux ans d’emprisonnement ou une peine plus grave. La personne doit alors demeurer à son domicile ou dans une résidence déterminée par le magistrat et ne peut s’en absenter que dans les conditions et pour les motifs fixés par celui-ci. Le respect de ces obligations est contrôlé au moyen d’un dispositif électronique. Cette mesure constitue donc une alternative à l’incarcération, plus contraignante que le contrôle judiciaire mais permettant encore d’éviter la détention provisoire.
La détention provisoire demeure l’exception
Le principe est particulièrement clair : une personne mise en examen ne doit être incarcérée avant son jugement que lorsque les autres mesures ne permettent pas de répondre aux nécessités de la procédure. En matière correctionnelle, la détention provisoire suppose en principe que la personne encourt une peine d’au moins trois ans d’emprisonnement. Elle peut également être ordonnée en matière criminelle ou lorsqu’une personne se soustrait volontairement aux obligations de son contrôle judiciaire ou de son assignation à résidence sous surveillance électronique. Mais le niveau de la peine encourue ne suffit pas.
L’article 144 du code de procédure pénale exige que la détention constitue l’unique moyen d’atteindre un ou plusieurs objectifs précisément déterminés : conserver les preuves nécessaires à la manifestation de la vérité, empêcher des pressions sur les témoins, les victimes ou leur famille, empêcher une concertation frauduleuse avec des coauteurs ou complices, protéger la personne mise en examen, garantir qu’elle reste à la disposition de la justice, mettre fin à l’infraction ou prévenir son renouvellement ou, en matière criminelle, mettre fin à un trouble exceptionnel et persistant à l’ordre public. Ce dernier ne peut d’ailleurs résulter du seul retentissement médiatique de l’affaire. La gravité des faits reprochés ne suffit donc pas, à elle seule, à justifier une détention provisoire. Le juge doit apprécier au regard des circonstances de l’espèce la situation de la personne mise en examen, les risques identifiés dans le dossier et la possibilité d’y répondre par des mesures moins attentatoires à la liberté.
Une décision spécialement motivée par le juge
Dans le cadre d’une information judiciaire, le placement en détention provisoire relève du juge des libertés et de la détention et intervient à l’issue d’un débat contradictoire au cours duquel la personne mise en examen est assistée de son avocat. La décision doit être spécialement motivée : le juge doit expliquer pourquoi les obligations susceptibles d’être imposées dans le cadre d’un contrôle judiciaire ou d’une assignation à résidence sous surveillance électronique seraient insuffisantes. Cette exigence traduit le principe posé par le code de procédure pénale : la liberté demeure la règle pour une personne présumée innocente ; la détention provisoire est l’exception.
Voir le replay de l’émission « Police Justice : 24H en France » du 2 septembre 2026 sur CNews

Alain Bensoussan
AvocatSpécialiste en droit des nouvelles technologies de l’informatique
L’article Contrôle judiciaire, bracelet électronique ou détention provisoire : quelles règles ? est apparu en premier sur Lexing Avocats.
-
Piratage du ministère de la Transition écologique : les messageries ciblées, le parquet saisi
www.usine-digitale.frAprès la Direction générale des finances publiques (DGFiP), c’est le ministère de la Transition écologique, de la Biodiversité et des Négociations internationales sur le Climat et la Nature qui a été visé par une cyberattaque. Sollicité par L’Usine Digitale, le pôle ministériel a indiqué avoir fait l’objet « la semaine dernière » d’une « attaque informatique sophistiquée » ciblant des outils de messagerie.
-
NTLite - Nettoyer Windows avant même de l'avoir installé
korben.infoNTLite , j'sais pas si vous connaissez, mais ça permet d'ouvrir le fichier d'installation de Windows, celui que vous gravez sur une clé USB, et ça vous laisse en retirer des composants avant que la moindre machine ne démarre. C'est super pratique pour alléger des install afin de tout faire rentrer dans des images ISO, WIM, ESD et SWM.
Le nom vous dit d'ailleurs peut-être quelque chose parce que derrière se cache Dino Nuhagić, le même auteur que pour l'app nLite, l'outil qui charcutait les CD de Windows XP . Et 20 ans plus tard, le principe n'a pas bougé, et seules les cibles ont changé.
Dans cette même image que vous préparez avec NTLite, vous pouvez aussi coller les mises à jour cumulatives (celles qui vous bouffent 20 minutes au premier démarrage) et les pilotes, pour que le PC soit à jour tout de suite et qu'il voie ses disques NVMe pendant l'installation. Puis surtout, faire en sorte que l'installation puisse se faire sans surveillance (sans clic clic suivant, OK, clic clic...etc), avec le partitionnement, les bons comptes utilisateurs et la région déjà choisie.

Et il n'a même pas besoin d'une image pour faire sa petite affaire puisqu'il sait éditer un Windows déjà installé, sur une autre partition, dans un disque virtuel monté, ou carrément le C:\Windows sur lequel vous êtes en train de lire cette page... Vous cochez, vous appliquez vos choix, vous redémarrez, et c'est fait !! Pas besoin de réinstaller !
Alors évidemment, il reste la question du prix. Parce qu'il s'agit d'un outil payant. Mais rassurez-vous, pour une utilisation personnelle, c'est totalement gratuit. Il fait l'installation sans surveillance, l'intégration basique des mises à jour et des pilotes, l'édition d'un Windows déployé, et un retrait de composants que l'éditeur qualifie lui-même de "basique".
La licence payante débloque uniquement le retrait de n'importe quel composant Windows (les non basiques), ainsi que le nettoyage des applications MSIX et Appx, la gestion des tâches planifiées, l'import des pilotes de votre propre machine et leur ciblage par matériel. Rassurez-vous, certaines fonctionnalités IA comme Copilot ou Recall, récemment intégrées dans Windows 11, sont également désactivables par la version gratuite.

Maintenant, attention avant de tout décocher dans la joie et la bonne humeur, retirer trop de choses d'une image Windows peut lui coûter sa capacité à évoluer ou à être modifié, et le projet tiny11builder l'explique bien dans sa doc . Par exemple son script le plus agressif produit un système auquel on ne peut plus ajouter ni langue, ni mise à jour, ni fonctionnalité.
Et ça vaut pour tous les outils du genre, NTLite compris.
Sachez aussi que si les 40 balles de la version payante de NTLite vous freinent, tiny11builder est tout aussi capable de fabriquer des images Windows 11 allégées avec des scripts PowerShell. En plus c'est open source, et de son côté, le WinUtil de Chris Titus fera le ménage, les réglages et les mises à jour sur une installation fraîche. Et ça c'est tout gratos !
À récupérer sur ntlite.com , ou en une ligne avec winget pour ceux qui sont pressés (
winget install ntlite)Enjoyyyy !
-
La COREE DU SUD veut devenir l’usine des technologies de rupture
www.frenchweb.frSMR, fusion, solaire tandem, puces quantiques, satellites, biotechnologies et minerais critiques : la CORÉE DU SUD a sélectionné sept technologies qu’elle veut transformer en moteurs de croissance au cours des vingt prochaines années. Derrière cette dispersion apparente se dessine une stratégie familière. SÉOUL cherche moins à remporter chaque course scientifique qu’à devenir indispensable à l’industrialisation …
L’article La COREE DU SUD veut devenir l’usine des technologies de rupture est apparu en premier sur FW.MEDIA.
-
Pérennisez votre succès avec Kaufland Global Marketplace : 5 conseils pour optimiser votre stratégie de croissance en ligne en 2026
www.frenchweb.frDans le secteur du commerce en ligne, la hausse des coûts et la saturation des marchés requièrent désormais de nouvelles stratégies. En 2026, la réussite ne dépendra plus de l’envergure des équipes, mais du choix de la bonne plateforme. Les vendeurs qui proposeront leurs produits à de nouveaux clients sur les marchés en ligne adéquats accéderont …
L’article Pérennisez votre succès avec Kaufland Global Marketplace : 5 conseils pour optimiser votre stratégie de croissance en ligne en 2026 est apparu en premier sur FW.MEDIA.
-
OpenAI dévoile GPT-6-Astra, le nouveau modèle flagship de ChatGPT
www.numerama.com
Après plusieurs semaines de teasing, OpenAI dévoile GPT-6-Astra, son nouveau modèle d'intelligence artificielle et le successeur de la génération GPT-5. Présenté comme une avancée majeure pour ChatGPT, GPT-6 Astra doit permettre à OpenAI de reprendre l'avantage dans une course à l'IA toujours plus intense face à Anthropic et aux modèles open source.
-
The Frame Pro de Samsung, ce téléviseur qui se fait passer pour un tableau, perd 150 €
www.numerama.com
[Deal du jour] Le Samsung The Frame Pro 65 pouces, ce téléviseur qui se fait passer pour un tableau lorsqu'il est en veille, passe à 1 049 € chez Joybuy, contre 1 199,99 € habituellement, et 1 990 € à sa sortie.
-
Après TF1 dans Netflix, M6 va diffuser ses programmes sur Disney+
www.numerama.com
Après l'arrivée de TF1+ dans Netflix en juin 2026, c'est au tour de M6 de se rapprocher d'un géant du streaming. Le groupe va moins loin que son concurrent : seuls quelques-uns de ses programmes seront proposés en replay sur Disney+. Les chaînes en direct et la majorité du catalogue restent sur M6+.
-
ChatGPT ou Claude en panne ? Voici les meilleures alternatives en 2026
www.numerama.com
Il fut un temps où pour interagir avec une intelligence artificielle, on ouvrait naturellement ChatGPT. Mais en 2026, le chatbot d'OpenAI n'est plus seul sur son trône, et ses concurrents ont définitivement cessé de faire de la figuration. Voici les meilleures alternatives à utiliser.
-
73 dossiers patients consultés par minute sans alerte : la Cnil épingle la cybersécurité de l’Hôpital privé de la Loire
www.usine-digitale.frLa Commission nationale de l’informatique et des libertés (Cnil) a rendu sa délibération le 21 juillet dernier à l’encontre de l’Hôpital privé de la Loire à la suite d’une attaque informatique survenue en 2025. La décision qui vient d’être publiée sanctionne l’organisme d’une amende de 500 000 euros pour plusieurs manquements au Règlement général sur la protection des données (RGPD).
-
Publicité ChatGPT : OpenAI franchit le milliard de dollars de revenus annualisés
www.abondance.comCe qu'il faut retenir :
- ChatGPT Ads atteint 1 milliard de dollars de revenus annualisés en moins de 200 jours d'existence, avec des dizaines de milliers d'annonceurs actifs.
- L'accès en libre-service via Ads Manager s'étend désormais à l'Inde, l'Europe, le Moyen-Orient et l'Afrique du Nord.
- Les publicités sont clairement identifiées, séparées des réponses de ChatGPT, et n'influencent pas le contenu généré ; les annonceurs n'ont pas accès aux conversations privées des utilisateurs.
- Le ciblage s'appuie sur le contexte de la conversation en cours et, selon les paramètres et le pays, sur les centres d'intérêt plus larges de l'utilisateur.
Une croissance rapide portée par la publicité
OpenAI présente la publicité comme l'un des piliers de son modèle économique, aux côtés des abonnements grand public, des offres entreprises et des API facturées à l'usage. Cette diversification permet de maintenir un accès gratuit à ChatGPT, soutenu par la publicité, pour une base qui dépasse le milliard d'utilisateurs actifs hebdomadaires.
Le principe de fonctionnement repose sur les moments où les utilisateurs prennent des décisions dans ChatGPT : choisir un logiciel, apprendre une langue, planifier des travaux, chercher un emploi ou explorer un nouveau loisir.
Selon OpenAI, ces échanges permettent aux annonceurs d'apporter des informations pertinentes directement dans le fil de la conversation, l'outil s'appuyant sur le contexte immédiat de l'échange pour afficher une publicité en lien avec ce que la personne recherche.
Des règles de transparence mises en avant
OpenAI insiste sur le respect de ce qu'elle appelle ses "principes publicitaires". Les annonces restent toujours signalées comme telles et distinctes des réponses générées par le modèle. La société affirme aussi que la publicité n'a aucune influence sur le contenu des réponses fournies par ChatGPT, et que les annonceurs ne reçoivent pas accès aux conversations privées des utilisateurs, qui gardent la main sur le niveau de personnalisation de leur expérience publicitaire.
D'après OpenAI, les indicateurs suivis en matière de confiance, de pertinence et d'expérience globale sont restés stables tout au long du déploiement international, ce qui a motivé la poursuite de l'expansion.
Un déploiement mondial et un écosystème élargi
Les publicités ChatGPT sont désormais disponibles dans plus de 40 pays, via l'équipe OpenAI Ads Solutions ainsi que des partenaires agences et technologiques. À partir d'aujourd'hui, l'accès en libre-service s'ouvre également en Inde, en Europe, au Moyen-Orient et en Afrique du Nord.
La base d'annonceurs internationaux progresse : les clients situés hors des États-Unis représentent une part croissante des revenus, et plusieurs des plus gros clients utilisent désormais ChatGPT Ads pour toucher des audiences sur plusieurs marchés à la fois. L'écosystème de partenaires technologiques et de mesure dépasse aujourd'hui les 50 entités, contre un modèle initialement centré sur la vente gérée et les agences.
Le lancement d'Ads Manager en mai a ouvert la plateforme aux petites et moyennes entreprises, qui représentent désormais une part significative de l'activité. OpenAI met en avant cette ouverture comme un moyen de donner accès à la publicité à des entreprises de toutes tailles.
Des outils publicitaires plus sophistiqués
La plateforme a gagné en maturité technique. La majorité des campagnes utilise désormais des enchères au coût par clic ou optimisées sur les résultats. Le pixel de suivi et l'API Conversions sont devenus des briques essentielles pour la mesure et l'optimisation des campagnes. Des fonctionnalités comme les flux produits, le ciblage géographique et par plateforme, ainsi que les audiences personnalisées, permettent aux annonceurs d'affiner leur portée.
OpenAI cite des résultats concrets pour illustrer ces progrès : un annonceur e-commerce a obtenu un retour sur investissement publicitaire multiplié par 3 sur ses campagnes en 28 jours, tandis qu'un partenaire technologique rapporte que plus de 80 % du trafic généré par les publicités ChatGPT provient de nouveaux clients.
Les prochaines étapes annoncées
OpenAI indique vouloir poursuivre l'expansion vers de nouveaux marchés et introduire de nouveaux formats publicitaires, objectifs de campagne, options d'achat et outils de mesure. L'entreprise évoque aussi de nouvelles façons pour les entreprises d'interagir avec les utilisateurs de manière plus intégrée dans ChatGPT. Les entreprises intéressées peuvent s'inscrire sur ads.openai.com.
L’article "Publicité ChatGPT : OpenAI franchit le milliard de dollars de revenus annualisés" a été publié sur le site Abondance.
-
ChatGPT en panne : les signalements explosent, voici ce que l’on sait
www.numerama.com
Quelques heures après le début d’une panne chez Anthropic, c’est au tour de ChatGPT de connaître de fortes perturbations. Les signalements explosent sur DownDetector depuis 16 h 30, heure française.
-
FW DAILIES: DOCTRINE trouve acquéreur, SORARE se refinance, quelle valorisation pour MISTRAL? un nouveau (?) CEO pour AIRCALL
www.frenchweb.frLEXISNEXIS rachète DOCTRINE pour intégrer toute la chaîne de l’IA juridique LEXISNEXIS finalise l’acquisition de DOCTRINE, pour un montant non communiqué, un peu plus d’un an après que les deux entreprises se sont affrontées devant la justice. Le nouvel ensemble représente 800 collaborateurs et environ 200 millions d’euros de chiffre d’affaires en France, tandis que …
L’article FW DAILIES: DOCTRINE trouve acquéreur, SORARE se refinance, quelle valorisation pour MISTRAL? un nouveau (?) CEO pour AIRCALL est apparu en premier sur FW.MEDIA.
-
L’acquisition de Hugging Face par Nvidia confirmée : les dessous de l’accord à 12,93 milliards de dollars
www.usine-digitale.frC’est Jensen Huang personnellement qui l’a annoncé : le patron de Nvidia vient de confirmer que la firme a bel et bien conclu un accord en vue d’acquérir Hugging Face pour 12,93 milliards de dollars ou plus exactement 12 930 300 000 dollars. « Ensemble, nous allons développer la plateforme de Hugging Face, renforcer ses infrastructures et élargir l’accès à l’intelligence artificielle pour les développeurs et les institutions du monde entier », peut-on lire.
-
PlayStation va lancer des manettes PS5 aux couleurs de GTA 6
www.numerama.com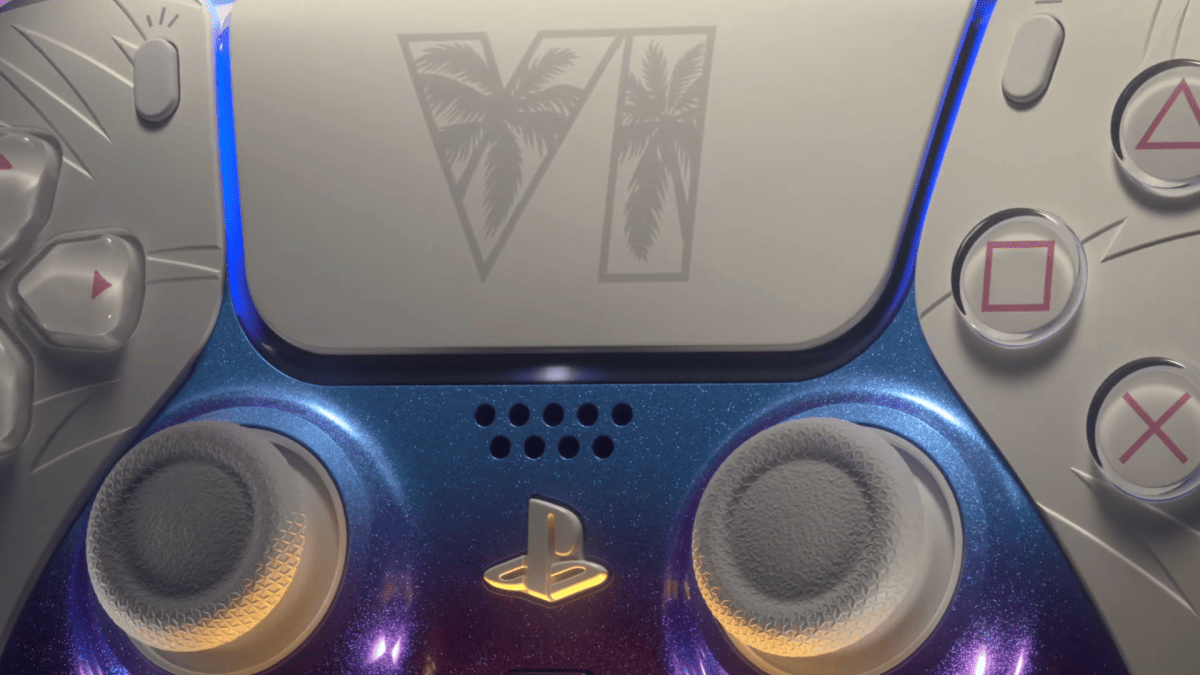
Surprise du State of Play : PlayStation annonce le lancement de deux manettes DualSense édition GTA 6. La date de sortie et le prix ne sont pas encore connus, mais on peut déjà imaginer que des packs spéciaux avec la console, le jeu et une manette arriveront dans un second temps.
-
Mythos, Fable, Opus : une panne frappe plusieurs modèles de Claude
www.numerama.com
Plusieurs modèles de la gamme Claude sont touchés par des erreurs élevées depuis le milieu d'après-midi ce jeudi.
-
Meta fait sa rentrée avec Muse Spark 1.3, son dernier modèle taillé pour l’IA agentique et le développement
www.usine-digitale.frQui dit rentrée, dit nouveaux modèles. Même dans le monde de l’intelligence artificielle générative, il existe des rendez-vous à ne pas rater et cette semaine n’y échappe. Après Google et ses modèles Gemini 3.8 Flash et Flash Cyber, c’est au tour de Meta de mettre le paquet avec son tout dernier système Muse Spark 1.3.
-
L’Europe injecte 96 millions d’euros dans la cybersécurité, dont 35 millions consacrés à l’IA
www.usine-digitale.frLe nouvel appel à propositions lancé par le Centre européen de compétences en cybersécurité (ECCC) dans le cadre du programme « Europe numérique » doit financer jusqu’à 96 millions d’euros de projets destinés à renforcer les capacités européennes face aux cybermenaces. Les candidats peuvent déposer leurs propositions jusqu’au 14 janvier 2027.
-
C’est officiel, Nvidia rachète Hugging Face et met la main sur la plateforme de référence de l’IA
www.numerama.com
Nvidia officialise le rachat de Hugging Face pour 12,93 milliards de dollars, après une semaine de rumeurs. D'un Tamagotchi pour ados lancé en 2017 à un rachat par l'entreprise la plus valorisée du monde, la plateforme fondée par trois Français est devenue incontournable dans le monde de l'IA. Jensen Huang promet qu'elle restera neutre.
-
Le marché des CRM en pleine mutation face aux nouvelles attentes des entreprises
www.frenchweb.frLongtemps cantonnés au suivi commercial, les CRM deviennent des plateformes de données, d’automatisation et d’intelligence artificielle. Une évolution qui élargit les usages, mais rend aussi les arbitrages plus délicats. Le CRM n’est plus seulement le carnet d’adresses des commerciaux Pour cartographier une offre devenue particulièrement dense, cette sélection des meilleurs CRM gratuits distingue 18 solutions …
L’article Le marché des CRM en pleine mutation face aux nouvelles attentes des entreprises est apparu en premier sur FW.MEDIA.
-
Wayve lance ses premières courses autonomes avec Uber et fait de Londres sa vitrine européenne
www.usine-digitale.frLa voiture autonome entre officiellement dans le quotidien des Londoniens. Wayve et Uber ont lancé les premiers trajets autonomes accessibles au public au Royaume-Uni. Depuis le 3 septembre, un utilisateur qui commande une course UberX, Uber Electric ou Uber Comfort peut ainsi se voir attribuer une Ford Mustang Mach-E électrique équipée du « Wayve AI Driver », sans supplément de prix.
-
Line Rider - À fond sur la piste de luge !
korben.infoCe jeu, ou plutôt cette expérience, je vous le dis tout de suite, ça ne va pas changer votre vie. Au contraire, ça risque même d'aggraver vos PTSD en rapport avec les sports d'hiver. Moi, ça va, je ne suis jamais allé à la montagne en vacances l'hiver, parce que je n'étais pas assez richou étant + jeune, donc, c'est au moins un trauma que je n'ai pas !
Dans Line Rider , vous tracez une ligne à la souris, vous appuyez sur play, et un petit bonhomme en luge dévale la pente que vous venez de dessiner à pleine balle. Voilà c'est tout !

Alors, je pense que si vous êtes un ancien, vous connaissez forcément, parce que ce truc n'est pas de première fraîcheur. C'est sorti en 2006 sur DeviantArt . Ça a été créé par Boštjan Čadež, un étudiant de l'Académie des Beaux-Arts de Ljubljana, pour un devoir de son cours d'illustration. À l'époque, il y a eu quand même 10 000 personnes qui l'ont vu dans les 24 heures de la sortie du jeu. Et un mois plus tard, on en était à 4 millions de vues et 325 000 téléchargements du jeu.
Notez quand même que la toute première version n'avait même pas de gomme et c'était volontaire de la part de Boštjan. Sauf qu'aujourd'hui ce n'est plus le Flash de 2006 que vous lancez mais une réécriture complète pour le web moderne, signée David Lu avec Matthew Henry et Tobias Bessler.
Et la réécriture a pris du muscle puisque vous avez maintenant trois types de ligne (la bleue qui porte, la rouge qui accélère, la verte qui ne sert qu'au décor), des calques, une pelure d'oignon pour suivre la trajectoire, jusqu'à six lugeurs en même temps, et un moteur de scripts pour piloter la caméra ou la gravité.
Attention quand même : Ne lancez que des scripts dont vous connaissez la provenance ^^. Par contre, n'oubliez pas que les lignes ont un sens. Si vous les tracez de la gauche vers la droite, elles feront office de sol. Par contre, si vous les tracez dans l'autre sens, votre petit gugusse va s'y cogner par en dessous ou la traversera sans la voir s'il y arrive par le dessus.
Vous pouvez aussi glisser un fichier audio dans l'éditeur pour caler l'animation sur la musique. C'est comme ça que la communauté sort ses morceaux de bravoure, genre les 39 millions de vues de la piste que DoodleChaos a synchronisée sur "In the Hall of the Mountain King".
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Ensuite, concernant l'export vidéo, le bouton sort bien un MP4, mais celui-ci sera muet. La musique que vous avez chargée sert uniquement à caler l'animation pendant que vous dessinez, et la synchro, vous devrez la faire ailleurs, dans OBS ou un vrai logiciel de montage.
Côté mobile par contre, c'est plus tristoune. L' application Android est à 2,99 € et n'a plus bougé depuis juillet 2023, et la fiche App Store vers laquelle le site pointe toujours renvoie un beau 404. Bof donc...
Le web reste donc le seul endroit où Line Rider est vraiment vivant.
Le code, lui, est fermé. David Lu n'a sorti que le moteur physique, dans un dépôt sans aucune licence et qui n'a plus évolué depuis 2017. Alors si vous voulez du libre pour de vrai, allez voir plutôt LROverhaul , un descendant de Line Rider Advanced sous GPL-3.0 qui tourne sur le bureau.
Merci à j0j0b4rj0 pour le lien !
Source : linerider.com
-
Wero dévoile son plan pour tuer les cartes bancaires : bouton Payer avec Wero, paiement NFC en magasin, nouvelle app…
www.numerama.com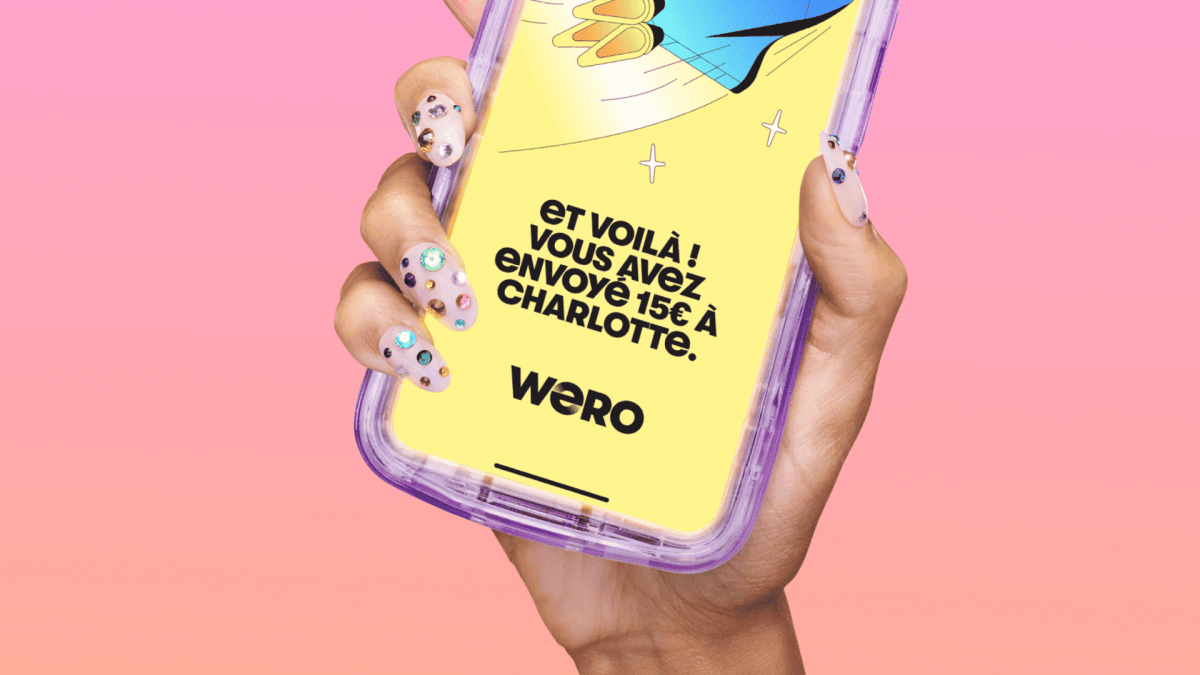
À l'occasion d'une conférence de rentrée le 3 septembre 2026, le consortium EPI, qui réunit plusieurs banques européennes, a donné des détails sur sa feuille de route pour les prochaines années. Dès l'automne 2026, il sera possible de payer en ligne via Wero, sans carte bancaire, en cliquant sur un bouton façon PayPal ou Apple Pay. L'année prochaine, Wero s'attaquera à l'expérience en magasin et vise, à terme, sa propre application de paiement NFC.
-
WinBtrfs - Le pilote Windows qui monte vos disques Linux se réveille enfin
korben.infoLe 1er septembre, Mark Harmstone a publié WinBtrfs 1.10 , le pilote qui fait lire et écrire des partitions Btrfs à Windows. Et je trouve qu'il était temps, parce que la version précédente datait quand même de mars 2024.
Le principe, lui, n'a pas bougé. Vous avez un disque formaté en Btrfs, celui de votre Linux en dual-boot par exemple, et plutôt que Windows l'ignore totalement comme votre date ignore vos textos le lendemain, celui-ci arrive dans l'explorateur de fichiers avec sa petite lettre de lecteur, en lecture comme en écriture. Ce driver pour le système de fichiers Btrfs a été réécrit from scratch, sans reprendre une seule ligne du noyau Linux, et c'est quand même du LGPL.
Alors regardons ce que cette 1.10 répare, parce que la liste vaut le détour. Déplacer un fichier d'un subvolume vers un autre faisait totalement planter le pilote, ce qui fait qu'il était compliqué de mettre un fichier à la corbeille. Laisser Steam créer plein de fichiers d'un coup le faisait aussi planter comme une merde, sans parler du fait qu'écrire sur un snapshot corrompait l'arbre d'extents.
Bref, c'était compliqué jusqu'alors, d'avoir un usage normal d'un disque formaté en Btrfs.
Cette nouvelle version répare aussi la préallocation, ce qui remet rclone d'aplomb, un blocage sur les liens durs, et une corruption mémoire liée à la surveillance du registre. Elle ajoute aussi l'écriture des bitmaps d'espace libre et des fichiers compressés en ligne, deux choses qu'elle savait jusqu'ici seulement lire. En échange, le RAID disparaît sur les périphériques amovibles (si vous en faisiez sur des clés USB, c'est finito pépito).
Reste à savoir comment Harmstone a fait pour nous pondre 370 commits en quatre semaines ? Est-ce la coke ? Est-ce la caféine ? Hé bien non, le README répond à cette question sans détour : C'est Claude d'Anthropic qui l'a, je cite, "grandement aidé" sur la chasse aux bugs et les revues de code. Il ajoute dans la foulée que tout le code a quand même été écrit à la main (wink wink ^^).
Maintenant, est-ce que vous avez besoin de ce driver ?
Chez Paragon, le produit Btrfs dédié est marqué "Legacy" et indisponible depuis octobre 2025, et dans leur suite qui reste vendue, Btrfs est encore en lecture seule. De son côté, WSL 2 sait aussi monter du Btrfs, car son noyau embarque le module, mais la documentation de Microsoft pose ses limites : ni clé USB ni lecteur de cartes, pas de partition du disque de démarrage, et un accès depuis Windows qui passe par un chemin réseau plutôt que par une lettre de lecteur.
Voilà pourquoi ce pilote incroyable n'a pas de réel équivalent.
Côté Windows, il y a quand même des petites surprises. Le pilote est bien signé et s'installe normalement, mais avec Secure Boot activé sur un Windows 10 ou 11, il peut refuser de se charger pour la simple et bonne raison que Microsoft a durci ses exigences de signature d'une façon que les pilotes libres n'ont pas encore réussi à régler. Il faut donc contourner la vérification, ou couper Secure Boot dans le BIOS. Ne vous inquiétez pas, Windows 11 demande en principe Secure Boot pour s'installer, mais tourne ensuite très bien sans. Cependant, je ne suis pas fan d'enlever des contrôles de sécurité sur l'ordinateur, donc, à vous de voir.
Et une fois le disque monté, ne le cherchez pas non plus dans la gestion des disques, car il n'y sera pas. Le pilote passe en fait par un faux périphérique bloc pour que le RAID fonctionne, et diskmgmt ne sait rien de tout ça. C'est donc dans l'explorateur que ça se passe, et nulle part ailleurs.
Et puis 370 commits en quatre semaines sur un pilote de système de fichiers, dont deux chemins d'écriture flambant neufs, ça reste quand même un peu chaud niveau vérification / bugs. Donc pensez bien à faire des backups avant d'installer ça.
Source : Neowin
-
« Lac Ontario » vs « Lake America » : l’appli MapQuest tient tête à Donald Trump et grimpe en flèche sur l’App Store
www.numerama.com
Une application de cartographie vient de doubler Google Maps et Apple Plans au classement des téléchargements aux États-Unis. Son seul argument : avoir refusé un ordre venu de la Maison-Blanche.
-
Google poursuit la construction de sa forteresse cyber dopée à l’IA générative avec Gemini 3.8 Flash Cyber
www.usine-digitale.frEn août, Google n’a pas chômé. De nouveaux composants conçus pour Gemini dans la gamme Pixel 11, le déploiement de Gemini Omni 1.1 Flash et le lancement de Gemini dans Chrome sur Android. En sus, le géant introduit des outils vocaux utilisables en mode mains libres dans Google Workspace et Gemini Live. Et cette semaine n’échappe pas à la cadence imposée. « Dans le prolongement de la dynamique créée par 3.7 Flash, lancé il y a trois semaines, nous présentons aujourd’hui Gemini 3.8 », annonce fièrement Google.
-
HortusFox - Le carnet de bord partagé de vos plantes
korben.infoJe n'ai plus mes 5 hectares de jardin et de forêt, snif snif.... Maintenant c'est un immense jardin de 15 mètres carrés dans lequel je n'ai encore rien planté. Il y a des framboisiers, une pelouse en souffrance++ et deux ou trois trucs qui servent surtout de litière aux chats du quartier. Dans la maison, j'ai également deux spathiphyllums, ces fleurs de lune que tout le monde a chez soi, et une Monstera achetée chez Ikea.
Et je ne sais absolument pas m'en occuper. ^^
Alors quand je suis tombé sur HortusFox , j'ai regardé ça d'un autre œil que d'habitude. Il s'agit d'une application web que vous installez chez vous, qui est développée sous licence MIT depuis 2023 par un type tout seul, Daniel Brendel, qui va vous permettre de gérer toutes vos plantations et autres plantes vertes en intérieur.

Reste à comprendre ce que ça fait vraiment, parce que ce n'est pas ce à quoi on s'attend... Ça n'est pas vraiment un conseiller, ça ne va pas vous dire par exemple quand arroser votre Monstera, ni diagnostiquer une feuille jaune.
C'est simplement un carnet de bord, point. Vous déclarez vos lieux (le salon, la cuisine, la serre), vous y rattachez vos plantes avec leurs photos, vos notes et un journal, et vous créez des tâches dont c'est vous qui fixez l'intervalle. Le système vous rappelle alors ce que vous avez à faire selon l'échéance que vous avez décidée, et il garde la trace de ce que vous avez fait.
Dit comme ça, ça paraît maigre, sauf que quand vous êtes cinq à passer devant les mêmes pots de fleurs, c'est super pratique ! Est-ce que quelqu'un a arrosé pendant les vacances ? Est-ce que le petit s'est occupé de ses plantes carnivores ou pas ? Là, la réponse est dans le journal de la plante et pas dans la tête de X ou Y qui a mis son téléphone en mode avion.
C'est d'ailleurs ce qui fait sa différence. Plusieurs comptes partagent le même espace, avec les tâches en commun, un inventaire du matériel et même un chat de groupe pour se laisser des mots.
Plant-it , l'autre projet libre du genre, repose exactement sur la même philosophie. À la base, c'était également une application web, mais comme il y avait trop de bugs , l'auteur a préféré supprimer la version qu'il hébergeait. Et Plant-it est ainsi devenu une simple application Android. Adieu les versions web et la version iOS.

HortusFox, lui, a fait le chemin inverse et garde son serveur, mais du coup il n'a aucune application native en face : le dépôt Android du projet est archivé depuis 2024, ce qui fait que pour savoir ce qui se passe, vous devrez ouvrir la page web pour voir l'état de vos plantes. Je vous laisse deviner si mon fils va penser à ouvrir un onglet tout seul pour ses plantes carnivores... lol.
Ce n'est pas grave, je me suis acheté ces petites Oyas pour les plantes vertes (lien affilié), et ça fait super bien le taf pour garder la terre un petit peu humide en permanence.
Ça s'installe en Docker Compose avec une base MariaDB. Pas de SQLite, pas de PostgreSQL et n'attendez pas que ça change parce que ça demanderait trop de boulot à l'auteur... L'interface est également disponible en onze langues dont le français. Au niveau de la vie privée, il n'y a pas vraiment de télémétrie, il faut juste savoir que l'identification des photos passe par l'API de Pl@ntNet , qui est gratuite jusqu'à 500 identifications par jour, et la météo par OpenWeatherMap. Ces deux-là réclament donc vos propres clés, et vous n'êtes pas obligé de les activer. Les données botaniques, elles, viennent du GBIF sans rien demander.
Et si vous voulez juste identifier vos plantes sans monter un serveur, j'avais déjà parlé des applis qui font ça .
Un point quand même avant que vous ne lanciez le docker compose : Une XSS stockée a été remontée le 11 août 2026 dans la version 5.9, qui est la dernière en date. Cela veut dire que n'importe quel membre de votre espace HortusFox peut glisser du JavaScript persistant dans les notes d'une plante, qui s'exécutera ensuite chez tous ceux qui la consultent, admin compris ( CVE-2026-72559 ). Donc mettez bien cette application ailleurs que sur Internet et assurez-vous que votre grand-mère ou vos enfants ne sont pas des petits hackers en herbe.
Amusez-vous bien avec vos plantes vertes !
-
Cloud souverain : de la promesse politique au cahier des charges
incyber.orgL’Europe cesse de débattre pour savoir si le cloud souverain vaut la peine d’être poursuivi. Le débat s’est déplacé de cette question vers une autre, plus difficile : de quel niveau de souveraineté un workload donné a-t-il réellement besoin, et comment un acheteur peut-il vérifier la revendication d’un fournisseur ? Bernd Wagner, Chief Sales Officer et membre du conseil d’administration en charge du cloud chez Schwarz Digits, contribue à construire l’alternative aux hyperscalers américains. Martin Kuppinger, cofondateur du cabinet d’analystes KuppingerCole, met en garde contre le fait de traiter la souveraineté comme une fin en soi.
Le débat sur la souveraineté a changé de nature
Wagner a rejoint Schwarz Digits en 2024, après avoir quitté Google, et décrit lui-même ce basculement à travers l’évolution des conversations avec les clients. « Quand j’ai quitté Google et que j’ai commencé ici, le débat était encore différent. Il fallait frapper à beaucoup plus de portes pour faire exister le sujet de la souveraineté numérique. » Aujourd’hui, il formule les choses autrement. « Il n’y a presque plus aucun client avec qui on discute du pourquoi il faudrait le faire ; la question, c’est plutôt comment le faire. »
Kuppinger ne conteste pas cette urgence, mais pose une limite. Interrogé sur le fait de savoir s’il croit à un champion européen unique du cloud ou à plusieurs fournisseurs sur un pied d’égalité, il répond sans hésiter. « Je pense que c’est une bonne chose d’avoir plusieurs alternatives. Si on a trois ou quatre clouds vraiment solides, avec un haut niveau de souveraineté, au moins on a vraiment le choix. » Un champion européen unique n’est pas à son agenda. Un oligopole résilient, oui.
Ce qui doit vraiment être souverain
Kuppinger s’oppose au réflexe consistant à tout traiter de la même façon, et ancre plutôt son analyse sur deux critères. « Qu’est-ce que la souveraineté veut vraiment dire, au fond, et où en ai-je besoin ? D’un côté, il y a les aspects réglementaires, là où j’ai une obligation légale. Le deuxième critère, c’est la résilience, qui va jusqu’à la protection de la propriété intellectuelle. » Ce n’est qu’après cela qu’intervient l’arbitrage entre coût, capacité et disponibilité, que chaque organisation doit peser pour elle-même.
Comme exemple de mauvaise priorité, il cite les administrations publiques qui commencent par changer leurs applications bureautiques et négligent les systèmes critiques. La véritable dépendance, selon lui, se situe ailleurs : dans la cybersécurité et l’authentification.
Son conseil central s’adresse aux acheteurs avant qu’ils ne signent, pas après. « La question que les DSI se posent bien trop rarement, et qu’ils doivent ancrer dans leur organisation, c’est la toute première pour n’importe quelle décision d’achat de produit : comment est-ce que j’en ressors ? On y prête bien trop peu attention. » Un verrouillage entré délibérément n’est pas une erreur, selon lui. Un verrouillage entré sans y avoir réfléchi, si.
La souveraineté en pratique
Wagner propose quatre vérifications qu’un acheteur peut appliquer à tout fournisseur revendiquant une offre souveraine, et chacune produit un document plutôt qu’une opinion.
La première concerne le code source. « Nous sommes souverains par nature, parce que nous développons nos systèmes depuis zéro, en open source. » La vérification qui en découle vise les concurrents : quelle part du code source d’une solution soi-disant souveraine le client reçoit-il réellement.
La deuxième est l’entiercement (escrow). « Avez-vous déjà vu un contrat d’entiercement de leur part, où ils disent : oui, je vous donne un contrat d’entiercement pour que vous puissiez continuer le développement vous-même, au cas où je ne serais plus autorisé à livrer. » Un accord d’entiercement est soit dans le contrat, soit il n’y est pas. Ce type de contrat consiste à confier des éléments sensibles ou le code source d’un logiciel à un tiers neutre pour les protéger et les transmettre à un client en cas de défaillance du fournisseur.
La troisième vérification porte sur la télémétrie et la liberté de changer de fournisseur. L’endroit où finissent les données opérationnelles est, pour Wagner, le point où une offre souveraine fuit le plus discrètement. Deux clauses contractuelles viennent renforcer ce point : l’absence de facturation pour l’ingress et l’egress, et un environnement Kubernetes sans variante propriétaire, « pour que le client ne puisse plus changer ».
La quatrième porte sur la propriété. Sur le schéma d’une entreprise américaine exploitant une filiale européenne avec des dirigeants locaux, Wagner est direct. « Elle a quand même un propriétaire et une structure de contrôle. Vous pouvez en tirer les conséquences vous-même. » Une entité juridique locale ne change rien à qui la contrôle en dernier ressort. Il illustre son propos avec un cas néerlandais, où la vente d’un fournisseur local à un acheteur américain aurait placé ses clients sous le coup du Cloud Act américain dès la clôture de l’opération, sans qu’aucun changement n’intervienne dans la technologie ni dans la localisation des données.
Une phrase de l’entretien suffit à poser une limite au propre discours commercial de Wagner. Interrogé sur les logiciels achetés auprès de partenaires américains comme ServiceNow ou CrowdStrike, il fixe lui-même sa limite. « Nous détenons le contrat, nous assurons l’exploitation, mais au bout du compte nous dépendons des mises à jour tout autant qu’eux. Cela veut dire que nous ne pouvons que geler le statu quo. Mais nous ne pouvons pas garantir que nous continuerons à recevoir les mises à jour à l’avenir. Ça, nous ne pouvons pas le faire. Mais nous pouvons au moins maintenir le statu quo en fonctionnement. C’est déjà bien mieux que rien. »
Peut-on vraiment mesurer la souveraineté ?
Plusieurs référentiels tentent actuellement de capturer la souveraineté en niveaux, et trois d’entre eux utilisent chacun quatre niveaux. La ressemblance s’arrête là.
Le Cloud and AI Development Act est une proposition de la Commission européenne, présentée le 3 juin 2026, qui n’est pas encore une loi. Il établirait un cadre européen de souveraineté du cloud computing avec quatre niveaux d’assurance, allant du traitement et du stockage à l’intérieur de l’Union au niveau 1, jusqu’au contrôle total de la chaîne d’approvisionnement sans aucune interférence de pays tiers au niveau 4. L’Office fédéral allemand de la sécurité de l’information a publié ses propres critères le 27 avril 2026, sous le nom de C3A, explicitement conçus comme un guide et non comme un schéma de certification. L’European Sovereign Stack Standard est une initiative de Schwarz Digits, présentée le 17 avril 2026 au salon Hannover Messe, avec quatre niveaux cumulatifs nommés Basic, Initial, Advanced et Future-Proof, vérifiés par l’auditeur BDO. Il reste un référentiel d’éditeur, sans mandat de l’UE.
Wagner ne conteste pas cette ressemblance de famille et la ramène à un seul test. « Les modèles ont un degré d’analogie relativement élevé. Au fond, c’est toujours la même chose : qui peut couper l’accès. » Selon sa propre évaluation, Schwarz Digits atteint le niveau le plus élevé de l’European Sovereign Stack Standard, Advanced plus. Il n’existe aucune confirmation indépendante du niveau atteint par un quelconque fournisseur dans le cadre propre à la Commission, car celle-ci ne publie pas de chiffres par fournisseur.
Kuppinger voit ces référentiels avant tout comme un outil de rapidité, pas comme un verdict définitif. « C’est toujours utile de prendre ce genre de référentiels et d’y accrocher ses propres critères. » Il met en garde contre le réflexe consistant à sur-protéger l’ensemble. « Il faut sortir de l’idée que tout doit être protégé comme la partie qui a les exigences les plus élevées. Dans la plupart des situations, on n’en a pas besoin. »
La commande publique comme faiseur de marché
Le test le plus clair de la capacité de la commande publique à construire un marché s’est joué au sein même de la Commission. En juin 2026, elle a publié l’attribution du marché « Multiple Sourcing of EU Sovereign IaaS/PaaS Cloud Services », un lot unique divisé en quatre contrats parallèles, pour un plafond combiné de 180 millions d’euros. Les attributaires sont Scaleway pour la France, Proximus pour la Belgique, la Schengen Cloud Alliance construite autour de POST Telecom au Luxembourg et de Clever Cloud, et Schwarz Digits Cloud pour l’Allemagne. Aucun hyperscaler américain ne figure parmi les quatre lauréats. Le niveau atteint par chacun d’entre eux n’est pas publié.
Le cas néerlandais fonctionne différemment, et il est plus révélateur. En avril 2026, la centrale d’achat du gouvernement néerlandais a signé un accord-cadre avec STACKIT, négocié une seule fois, de sorte que chaque organisme public puisse y recourir sans lancer son propre appel d’offres. Wagner chiffre lui-même le vivier d’organisations éligibles. « Nous avons signé un accord-cadre grâce auquel 120 organisations du secteur public aux Pays-Bas peuvent recourir à nos services sans procédure d’appel d’offres. »
Ce que l’accord-cadre exclut est tout aussi révélateur que ce qu’il contient. Il n’y a ni obligation d’achat, ni montant minimum engagé. Le contrat garantit également un droit de résiliation si la propriété de STACKIT venait à sortir de l’Espace économique européen. Cette clause est la traduction contractuelle de la quatrième vérification de Wagner, celle sur la propriété.
L’IA, prochain défi de la souveraineté
La question la plus intéressante dans le débat sur l’IA n’est plus de savoir quel modèle calcule le mieux. Wagner situe le désavantage de l’Europe dans la diffusion des outils d’IA, pas dans leur capacité, et n’épargne pas son propre camp dans sa critique. Les clients de Microsoft 365 ouvrent l’assistant IA Copilot d’un simple clic, directement dans Word, Outlook ou Teams. Ce n’est pas le cas pour des alternatives européennes comme le service de traduction DeepL ou le modèle d’image de Black Forest AI. Wagner les juge tous deux techniquement matures, et pourtant, d’après ce qu’il observe, presque personne ne les utilise au quotidien. La raison, selon lui, n’est pas la qualité. C’est que ces outils ne sont intégrés dans aucun logiciel largement utilisé. Les utilisateurs doivent d’abord les chercher et les ouvrir séparément, au lieu de les trouver déjà présents pendant qu’ils travaillent.
Pour Kuppinger, l’identité devient décisive au moment où des agents commencent à en appeler d’autres. Les modèles de permission classiques supposent une forme d’accès fixe et prédéfinie — par exemple, qu’un employé nommément identifié a accès à SAP, et que SAP reconnaît exactement cette seule habilitation, rien de plus. Un agent d’IA fait voler cet ordre en éclats. « On passe de « Matthias a accès au système A ou B » à « Matthias, d’une certaine façon, volontairement ou non, sciemment ou non, invoque un agent qui peut lui-même en invoquer d’autres, qui peuvent même créer des agents accédant à certaines ressources. » C’est un accès aux ressources bien plus complexe que tout ce qu’on a connu jusqu’ici, dans n’importe quel autre scénario. »
Sa conclusion est en conséquence sobre. « Nous n’avons pas vraiment résolu cette question. On en est loin. » Comme piste viable, il pointe les identifiants vérifiables issus du monde de l’identité décentralisée, explicitement présentés comme une option et non comme une solution aboutie. Aucun des trois référentiels de souveraineté évoqués plus haut ne couvre pour l’instant cette chaîne.
Le verdict se jouera dans cinq ans
Kuppinger mesure le verdict à cinq ans à l’aune de trois critères : la part de marché des fournisseurs européens, une dépendance démontrablement plus faible des secteurs régulés vis-à-vis des hyperscalers, et un contrôle appliqué, et non simplement déclaré, sur les identités et les workloads d’IA. Sur la structure du marché, il maintient la ligne posée en ouverture : plusieurs fournisseurs solides plutôt qu’un seul en tête.
L’évaluation que Wagner porte lui-même sur son secteur est plus honnête que ne l’autorise d’ordinaire le langage marketing de la filière. L’Europe ne maîtrise pas encore chaque couche dont elle dépend, ni dans le cloud, ni dans l’intelligence artificielle, ni dans la sécurité et la cyberdéfense. Le cloud souverain a quitté la scène des déclarations politiques pour devenir une discipline d’achat, avec des documents à l’appui. Au bout du compte, les fournisseurs qui dureront seront ceux dont les documents résisteront à l’examen.
The post <strong>Cloud souverain</strong> : de la promesse politique au cahier des charges appeared first on INCYBER NEWS.
-
Après BEEKEEPER, LUMAPPS déplace son centre de gravité aux États-Unis
www.frenchweb.frLe fondateur de LUMAPP, Sébastien RICARD cédera le 1er décembre la direction opérationnelle de l’entreprise à Sébastien CANO, ancien président de GEMALTO North America et actuel dirigeant de la cybersécurité de THALES. Le nouveau CEO pilotera depuis Austin un groupe profondément transformé depuis l’arrivée de BRIDGEPOINT à son capital en 2024. Rapprochement avec BEEKEEPER, acquisition …
L’article Après BEEKEEPER, LUMAPPS déplace son centre de gravité aux États-Unis est apparu en premier sur FW.MEDIA.
-
Septeo rachète Lexbase : une nouvelle étape dans la consolidation du secteur de la legaltech à l’heure de l’IA
www.usine-digitale.frQuelques mois seulement après avoir finalisé l’acquisition de l’entreprise allemande stp.one, Septeo annonce ce 3 septembre 2026 le rachat de l’éditeur Lexbase. Le montant de cette opération n’est pas communiqué.
-
Un appel vidéo et un filtre : voici la faille qui donne accès à vos photos WhatsApp sans déverrouiller le téléphone
www.numerama.com
Depuis quelques jours, une manipulation circule sur les réseaux sociaux : elle permettrait d'accéder à toute la galerie photo d'un téléphone Android via WhatsApp, sans même connaître le code de verrouillage. Nous l'avons testée, elle fonctionne.
-
Google publie les modalités d’accès à son dataset de recherche européen pour les moteurs concurrents
www.abondance.comCe qu'il faut retenir :
- Google doit partager un "Search Dataset" anonymisé (données de classement, de requêtes, de clics et de vues) avec les moteurs de recherche concurrents établis dans l'EEE, y compris les chatbots IA dotés de fonctions de recherche.
- L'accès est soumis à des conditions strictes d'éligibilité : ancienneté ou financement minimum, seuil de 50 000 utilisateurs mensuels dans l'UE, absence de lien avec des acteurs étatiques hors EEE ou des entités sanctionnées.
- Les tarifs suivent des conditions FRAND (justes, raisonnables et non discriminatoires), limitées aux coûts marginaux de mise à disposition des données plus un taux de rendement défini.
- Le cadre juridique découle des Mesures adoptées par la Commission européenne le 16 juillet 2026, qui précisent les obligations de Google au titre de l'article 6(11) du DMA.
Un partage de données imposé par le DMA
Le 6 septembre 2023, la Commission européenne a désigné Google comme gatekeeper au sens du DMA. Cette désignation entraîne pour l'entreprise une série d'obligations, dont celle de donner accès à certaines données de recherche à ses concurrents. Dès mars 2024, Google avait commencé à mettre à disposition des données anonymisées pour se conformer à l'article 6(11) du DMA.
Le 16 juillet 2026, la Commission européenne est allée plus loin en adoptant des mesures précisant concrètement comment Google doit remplir cette obligation. Ces mesures définissent le périmètre exact du Search Dataset que Google doit désormais partager avec les moteurs de recherche éligibles.
Ce que contient le Search Dataset
Le dataset couvre à la fois les résultats de recherche gratuits et payants. Il regroupe des données anonymisées générées par les utilisateurs sur Google Search, réparties en quatre catégories :
- Les données de classement (ranking)
- Les données de requêtes (query)
- Les données de clics (click)
- Les données de vues (view)
Ces informations concernent les recherches effectuées dans l'Espace économique européen (EEE). Elles sont accessibles aux moteurs de recherche tiers, y compris les chatbots dotés de fonctionnalités de recherche, à condition qu'ils opèrent dans l'UE ou l'EEE.
Trois conditions encadrent le partage
Google précise que l'accès aux données répond à trois exigences principales.
D'abord, les conditions tarifaires doivent respecter le cadre FRAND : les tarifs sont limités aux coûts marginaux liés à la mise à disposition des données, auxquels s'ajoute un taux de rendement fixé par les Mesures.
Ensuite, l'anonymisation doit être robuste. Alphabet est tenu de mettre en place des mesures techniques et contractuelles solides pour garantir que les données partagées ne permettent pas d'identifier des personnes.
Enfin, Alphabet doit évaluer où et comment les données seront traitées. Si un candidat prévoit de transférer les données hors de l'EEE vers un pays sans décision d'adéquation européenne, Alphabet doit s'assurer d'un niveau de protection équivalent à celui garanti dans l'EEE, sous peine de rejeter la demande.
Qui peut demander l'accès
Google a détaillé les critères d'éligibilité que doit remplir un candidat pour espérer recevoir les données :
- être reconnu comme fournisseur d'un moteur de recherche en ligne au sens de l'article 2(6) du DMA
- opérer dans l'EEE, c'est-à-dire cibler des utilisateurs situés dans cette zone
- ne pas être sous le contrôle, direct ou indirect, d'un acteur étatique non membre de l'EEE
- ne pas être sous le contrôle, direct ou indirect, d'une personne physique ou morale visée par des sanctions ou mesures restrictives de l'UE
- justifier d'une activité suffisante : soit avoir proposé des services de moteur de recherche dans l'UE depuis au moins deux ans, soit avoir été fondé depuis moins de deux ans tout en ayant levé plus de 50 millions d'euros, et dans tous les cas avoir compté au moins 50 000 utilisateurs actifs mensuels dans l'UE au cours de l'année écoulée
Un cadre également pensé pour la responsabilité des données
Les mesures de la Commission ne se limitent pas à fixer qui peut candidater. Elles définissent aussi la fréquence de mise à disposition des données, les usages autorisés, et la responsabilité qui incombe aux destinataires puisqu'ils recevront des données à caractère personnel. Des exigences techniques et organisationnelles précises encadrent la ségrégation des données, le contrôle des accès et la journalisation des opérations, le tout soumis à un audit et un reporting par des tiers.
L'accès aux données est par ailleurs conditionné à l'acceptation des conditions de licence fixées par Google. Les entreprises qui estiment remplir les critères peuvent déposer une demande via le formulaire mis en ligne par Google.
L’article "Google publie les modalités d’accès à son dataset de recherche européen pour les moteurs concurrents" a été publié sur le site Abondance.
-
J’ai testé le Narwal Freo 20 et je passe beaucoup moins souvent la serpillière
www.numerama.com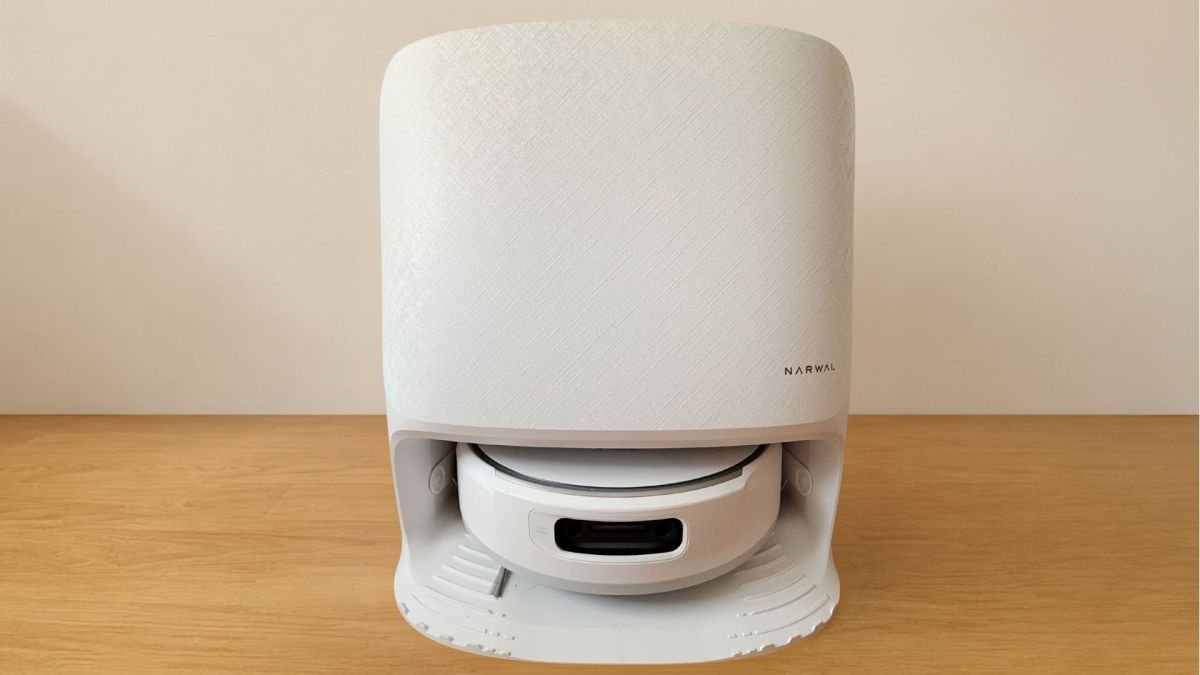
Le Freo 20 est le nouvel aspirateur robot haut de gamme de Narwal. Encore assez méconnue en Europe, la marque chinoise avance pourtant une fiche technique particulièrement ambitieuse : 31 000 Pa d’aspiration, deux caméras pour éviter les obstacles, une station presque entièrement autonome et surtout un système de lavage assez différent de ce que propose la concurrence.
-
CRA : les obligations incombant aux fabricants
www.lexing.law
Le règlement (UE) 2024/2847 relatif à la cyber-résilience (CRA) (1) marque un tournant historique pour l’écosystème numérique européen [16, 57]. Pour la première fois, l’Union européenne impose des exigences de cybersécurité horizontales obligatoires pour tous les « Produits Comportant des Éléments Numériques » (PCEN)
Il fait peser sur le fabricant l’essentiel des obligations du dispositif. L’article 13 du CRA, entièrement consacré aux obligations des fabricants, dresse une liste dense de vingt-cinq paragraphes. Plutôt que de la parcourir dans son ordre numéroté, il est utile de la restituer selon la logique opérationnelle qu’elle recouvre : de la conception du produit jusqu’à sa fin de vie.Le fabricant, notion fonctionnelle et non statutaire du CRA
Le CRA définit le fabricant comme toute personne physique ou morale qui conçoit, développe ou fait développer un produit comportant des éléments numériques et le commercialise sous son propre nom ou sa marque, à titre onéreux ou gratuit (art. 3, point 13).
Cependant, le législateur européen a posé un principe fort de responsabilisation de la chaîne : le risque de requalification. En effet, la qualification de fabriquant n’est pas réservée aux éditeurs de logiciels ou aux industriels : un importateur, un distributeur ou toute entreprise qui met un produit sur le marché sous son propre nom, ou qui lui apporte une modification substantielle, est réputé fabricant et se voit appliquer l’intégralité des articles 13 et 14 (art. 21 et 22). La première étape d’une mise en conformité consiste donc à vérifier, produit par produit, si l’entreprise endosse ce rôle.1e étape du CRA : cartographier et documenter les risques (Security by Design)
Avant toute mise sur le marché, le fabricant doit procèder à une évaluation des risques de cybersécurité du produit, prenant en compte son utilisation prévue et son utilisation raisonnablement prévisible (art. 13, § 2 et 3).
Cette évaluation n’est pas un exercice ponctuel : elle est documentée et mise à jour pendant toute la période d’assistance, et détermine la manière dont les exigences essentielles de l’annexe I, partie I, s’appliquent concrètement au produit. Elle est intégrée à la documentation technique prévue à l’article 31 ; lorsqu’une exigence n’est pas applicable, le fabricant en justifie l’écart (art. 13, § 4).2e étape du CRA : sécuriser les composants tiers
Le fabricant fait preuve de diligence raisonnable lorsqu’il intègre des composants obtenus auprès de tiers, y compris des composants open source non commercialisés (art. 13, § 5). Lorsqu’une vulnérabilité est identifiée dans un composant intégré, l’obligation est double :
• la signaler à l’entité qui en assure la maintenance,
• et partager, le cas échéant, le correctif développé (art. 13, § 6).
Ces échanges, ainsi que toute information pertinente reçue de tiers, sont documentés de manière systématique et proportionnée à l’ampleur du risque (art. 13, § 7).3e étape du CRA : organiser la gestion des vulnérabilités dans la durée
C’est l’un des apports structurants du CRA : le fabricant garantit une gestion efficace des vulnérabilités pendant toute une période d’assistance qu’il détermine lui-même, en fonction de la durée d’utilisation attendue du produit – avec un plancher impératif de cinq ans, sauf si le produit est destiné à un usage plus bref (art. 13, § 8).
Il tient des politiques de divulgation coordonnée des vulnérabilités et assure la disponibilité des mises à jour de sécurité pendant dix ans au minimum après leur émission, ou pour le reste de la période d’assistance si celle-ci est plus longue (art. 13, § 9).
Le fabricant qui met sur le marché des versions logicielles substantiellement modifiées peut concentrer sa conformité sur la dernière version, à condition d’en garantir l’accès gratuit aux utilisateurs des versions antérieures (art. 13, § 10).4e étape du CRA : évaluer la conformité et apposer le marquage CE
Avant la mise sur le marché, le fabricant établit la documentation technique (art. 31) et met en œuvre la procédure d’évaluation de la conformité adaptée à la catégorie du produit – contrôle interne, examen UE de type ou assurance qualité, selon que le produit relève de la catégorie par défaut, des produits importants ou des produits critiques (art. 32).
Cette évaluation débouche sur l’établissement de la déclaration UE de conformité (art. 28) et l’apposition du marquage CE (art. 13, § 12) (2). Le fabricant conserve documentation technique et déclaration de conformité pendant dix ans après la mise sur le marché, ou pendant la période d’assistance si celle-ci excède cette durée (art. 13, § 13).
Il veille également, dans la durée, à ce que les produits fabriqués en série restent conformes malgré les évolutions du processus de production ou des normes applicables (art. 13, § 14).5e étape du CRA : assurer la traçabilité et l’information des utilisateurs
Le fabricant identifie ses produits par un numéro de type, de lot ou de série (art. 13, § 15) et indique ses coordonnées sur le produit, son emballage ou la documentation qui l’accompagne (art. 13, § 16).
Il désigne un point de contact unique, clairement identifiable, permettant aux utilisateurs de signaler des vulnérabilités par un canal de leur choix (art. 13, § 17).
Les informations et instructions destinées à l’utilisateur, énumérées à l’annexe II, accompagnent le produit dans une langue compréhensible et restent accessibles pendant dix ans ou pendant la période d’assistance (art. 13, § 18).
Enfin, la date de fin de la période d’assistance est précisée dès l’achat, de manière claire et accessible (art. 13, § 19).6e étape du CRA : réagir en cas de non-conformité
Dès la mise sur le marché et jusqu’à la fin de la période d’assistance, le fabricant qui constate ou a des raisons de croire que son produit n’est plus conforme prend immédiatement les mesures correctives nécessaires, pouvant aller jusqu’au retrait ou au rappel (art. 13, § 21).
Il coopère avec les autorités de surveillance du marché sur requête motivée (art. 13, § 22) et, en cas de cessation d’activité, informe préalablement ces autorités ainsi que, dans la mesure du possible, les utilisateurs de ses produits (art. 13, § 23).
Pour la France, l’autorité de surveillance du marché désignée est l’ANFR (3).7e étape du CRA : signaler les vulnérabilités activement exploitées et les incidents graves
Applicable dès le 11 septembre 2026, soit près de quinze mois avant l’application générale du règlement (art. 71, § 2), l’article 14 du CRA institue un dispositif de signalement autonome. Le fabricant notifie toute vulnérabilité activement exploitée dont il a connaissance sur la Plateforme Unique de Signalement (SRP, Single Reporting Platform) gérée par l’ENISA, (art. 14, § 1, et art. 16). Les notifications déposées par un fabricant français sur la SRP sont simultanément transmises au CERT-FR (le CSIRT national de l’ANSSI).
Cette notification s’effectue en trois temps :
• une alerte précoce sous 24 heures, dès la prise de connaissance de l’incident grave ou de la vulnérabilité activement exploitée ;
• une notification détaillée sous 72 heures précisant la nature de la vulnérabilité et les mesures correctives déjà prises,
• puis un rapport final dans les 14 jours suivant la mise à disposition d’un correctif (art. 14, § 2).Le même calendrier s’applique aux incidents graves ayant des répercussions sur la sécurité du produit, le rapport final devant alors intervenir dans le délai d’un mois suivant la notification (art. 14, § 3 et 4).
Un incident est qualifié de grave lorsqu’il compromet la disponibilité, l’authenticité, l’intégrité ou la confidentialité de données ou fonctions sensibles, ou lorsqu’il conduit à l’introduction ou à l’exécution d’un code malveillant (art. 14, § 5). Le fabricant informe par ailleurs les utilisateurs concernés de la vulnérabilité ou de l’incident, ainsi que des mesures correctives disponibles (art. 14, § 8). Ce signalement obligatoire, à la différence du signalement volontaire prévu à l’article 15, n’emporte pas, par lui-même, d’aggravation de la responsabilité du fabricant (art. 17, § 4).
Un aménagement est prévu : par dérogation, les amendes administratives ne s’appliquent pas aux fabricants considérés comme des micro ou petites entreprises en cas de non-respect du délai d’alerte précoce de 24 heures (art. 64 § 10).Les sanctions
Le non-respect des exigences essentielles de cybersécurité ou des obligations des articles 13 et 14 expose à une amende administrative pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu (art. 64, § 2).
Les manquements aux obligations connexes (documentation, procédures d’évaluation, marquage) sont sanctionnés à hauteur de 10 millions d’euros ou 2 % du chiffre d’affaires (art. 64, § 3).
En France, l’autorité de surveillance du marché est l’ANFR. Elle dispose d’importants pouvoirs de contrôle (inspections, opérations « coup de balai », droit d’accès aux données et aux codes sources sur requête motivée). L’ANSSI intervient en soutien technique de l’ANFR pour les contrôles les plus pointus et gère la notification des OEC (Organismes d’Évaluation de la Conformité).
Par ailleurs, le non-respect des règles du CRA pourrait engager la responsabilité du fabricant en cas de faille de sécurité dommageable, notamment au titre du régime de responsabilité du fait des produits défectueux ou de la responsabilité contractuelle.Conclusion
L’article 13 du CRA ne se lit pas comme une simple liste d’obligations juxtaposées, mais comme un parcours de conformité continu, de la conception du produit à sa fin de vie. Les fabricants ont intérêt à structurer dès à présent leurs processus internes (évaluation des risques, gestion des vulnérabilités, documentation technique, traçabilité) pour anticiper l’application progressive du règlement, qui débute avec les obligations de signalement dès le 11 septembre 2026.
Notes de bas de page :
(1) Règlement (UE) 2024/2847 du Parlement européen et du Conseil du 23 octobre 2024 concernant des exigences de cybersécurité horizontales pour les produits comportant des éléments numériques (règlement sur la cyberrésilience).
(2) Article « Évolution de la conformité et du marquage CE à l’ère du CRA », Lexing du 16-03-2026.
(3) Article « CRA : une-gouvernance nationale articulée entre Anssi et ANFR », Lexing 20-04-2026. Katharina Berbett
Avocate, Directrice du département Informatique contentieux complexe Mathilde Pennès-Lavoye
Avocate, collaboratrice du département Informatique contentieux complexe
L’article CRA : les obligations incombant aux fabricants est apparu en premier sur Lexing Avocats.
-
Toujours plus connectés, toujours plus inquiets : les Français face à l’explosion des risques cyber
www.usine-digitale.frLa généralisation des usages numériques ne s’accompagne pas nécessairement d’une meilleure compréhension des risques cyber. C’est l’un des principaux enseignements d’une étude Ipsos BVA réalisée pour Idemia Secure Transactions entre février et mars 2026 auprès de 3303 personnes dans onze pays, dont la France.
-
ChatGPT rapportait déjà des clients avant d’y vendre de la publicité
www.frenchweb.frDepuis le 31 août 2026, n’importe quelle entreprise établie en Europe peut créer une campagne publicitaire dans ChatGPT. L’Ads Manager d’OpenAI est passé en libre-service en France et dans une trentaine de marchés européens, une semaine après une ouverture réservée aux agences partenaires. La structure est familière : campagnes, groupes d’annonces, annonces. Les objectifs le …
L’article ChatGPT rapportait déjà des clients avant d’y vendre de la publicité est apparu en premier sur FW.MEDIA.
-
153 millions de permis de conduire scannés en vente sur le darkweb
korben.infoDes pirates ont mis en vente cette semaine, sur un site baptisé Nexus, les copies numériques de plus de 153 millions de permis de conduire américains et canadiens, plus de 10 millions de cartes d'identité, 3 millions de documents de voyage et de pièces étrangères, et près de 600 000 cartes médicales. Le site vit sur le darkweb, la partie d'internet où ce commerce se fait entre criminels, à l'abri des regards.
Pour chaque personne, le dossier contient jusqu'à six photos du permis, recto et verso, en lumière normale, en infrarouge et en ultraviolet, avec la date et l'heure de la prise de vue. Un acheteur tape un nom, obtient un aperçu en partie masqué, et paie. Le permis du secrétaire américain à la Défense, Pete Hegseth, était affiché à 100 dollars.
Brian Krebs, un journaliste américain spécialisé dans la cybercriminalité, a tapé son propre nom. Son permis y était, et la date de la photo correspondait au jour et à l'heure où il avait tendu sa carte au comptoir d'une agence Hertz, en juin 2025.

D'autres victimes ont fait le même rapprochement, entre la date de leur photo et une location chez Hertz ou un passage dans une boutique de cannabis légal à Las Vegas. À chaque fois, le permis avait été glissé dans un petit scanner posé sur le comptoir pour vérifier qu'il était authentique.
Ces scanners viendraient tous d'IDScan.net, une société de La Nouvelle-Orléans d'une centaine de salariés que Hertz, Target, FedEx, les casinos Caesars ou des centaines de boutiques de cannabis paient pour contrôler les pièces d'identité de leurs clients. Ses appareils photographient le permis en infrarouge et en ultraviolet pour repérer les faux, et c'est exactement ce jeu de six images qu'on retrouve dans chaque dossier vendu par Nexus.
Vous montrez votre permis pour louer une voiture, le boîtier le photographie sous trois lumières, et les images partent chez un sous-traitant dont vous n'avez jamais entendu parler. C'est infernal.
IDScan.net n'a rien dit sur le fond, se contentant de prévenir ses clients dans la nuit d'un possible incident de sécurité, alors que les pirates affirmaient aspirer ces images depuis plus d'un an et en ajoutaient près de 400 000 en 24 heures. Le FBI de La Nouvelle-Orléans a ouvert une enquête le 1er septembre.
Sauf que voilà, un mot de passe volé se change. Un scan de permis, non, et une photo de pièce d'identité sert couramment à ouvrir un crédit ou à passer les contrôles d'identité en ligne, jusqu'aux prestataires qui vérifient votre âge pour les sites pour adultes par chez nous par exemple.
Le soir même de l'ouverture de l'enquête, la page d'accueil de Nexus ne montrait plus qu'une ligne. Le service n'est plus disponible. Les images, elles, sont toujours quelque part.
Source : Apple Insider
-
La Cnil améliore Genmod, son outil pour retracer la généalogie des modèles d’intelligence artificielle
www.usine-digitale.frUn modèle d’intelligence artificielle peut rapidement donner naissance à une multitude de versions dérivées. Une fois publié sur une plateforme comme Hugging Face, il peut être téléchargé, fine-tuned sur de nouvelles données, fusionné avec un autre modèle ou encore quantifié afin de réduire les ressources nécessaires à son fonctionnement. Le résultat peut ensuite être remis en ligne, puis servir à son tour de base de développement à d’autres systèmes.
-
HYIMPULSE lève plus de 50 millions d’euros pour trouver une autre voie vers l’orbite
www.frenchweb.frSix jours après l’attribution par l’ESA de près de 544 millions d’euros à trois de ses concurrents, HYIMPULSE annonce une extension de Série A supérieure à 50 millions d’euros. La startup allemande porte ainsi ses financements cumulés, fonds propres et soutiens publics confondus, à plus de 125 millions d’euros. Un montant important, mais encore très …
L’article HYIMPULSE lève plus de 50 millions d’euros pour trouver une autre voie vers l’orbite est apparu en premier sur FW.MEDIA.
-
FW DAILIES: New York interdit l’IA… Alan rachète… GOPRO passe sous le contrôle de…
www.frenchweb.frALAN rachète TANEL pour s’implanter en Afrique de l’Ouest ALAN acquiert TANEL, une entreprise de santé digitale fondée en 2021 et présente au Sénégal et en Côte d’Ivoire, pour un montant non communiqué. Cette première implantation africaine doit permettre à l’assureur français de déployer sa plateforme sur un marché régional de l’assurance santé estimé par …
L’article FW DAILIES: New York interdit l’IA… Alan rachète… GOPRO passe sous le contrôle de… est apparu en premier sur FW.MEDIA.
-
Un « hello » et rien d’autre : le premier jour très discret de John Ternus comme patron d’Apple
www.numerama.com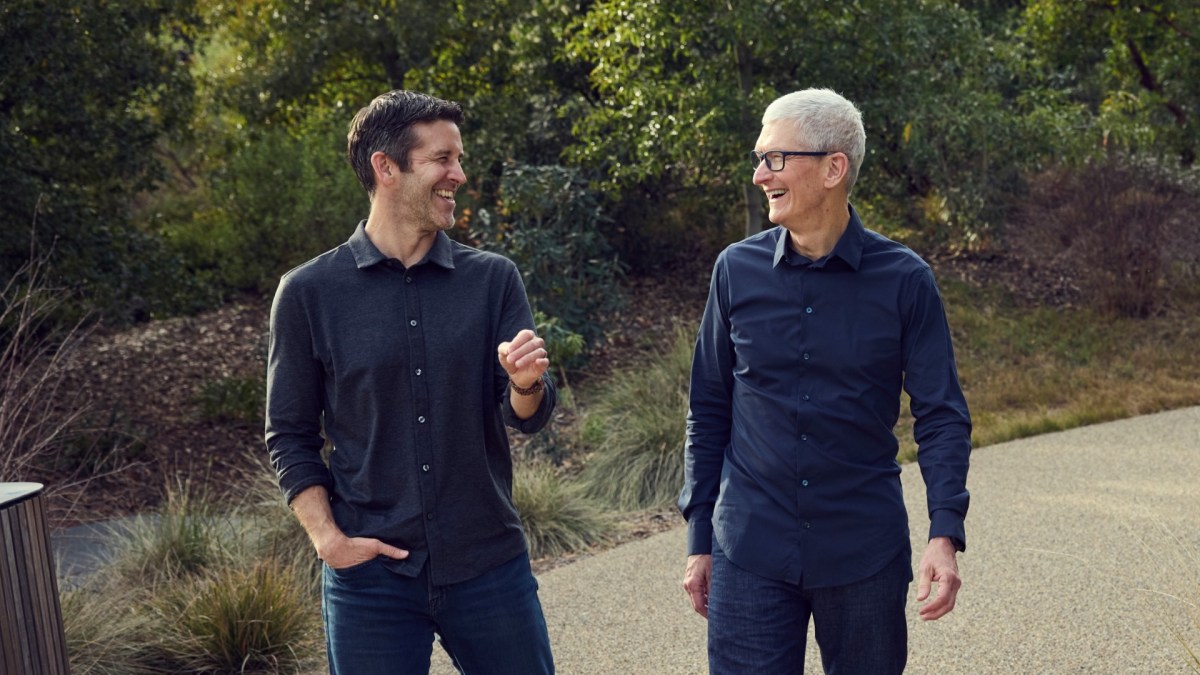
Pour sa première journée en tant que CEO d'Apple, John Ternus a choisi le minimalisme. Le successeur de Tim Cook s'est contenté d'un simple « hello » sur X (anciennement Twitter) sans aucune communication publique de la marque. En interne, John Ternus promet « un immense lancement » le 9 septembre, lors de la keynote dédiée aux iPhone 18 Pro et à l'iPhone pliant.
-
Astra n’est pas encore sorti… mais OpenAI affirme avoir franchi un seuil critique en cybersécurité sans pouvoir éliminer tous les risques
www.usine-digitale.frGPT‑5.4 en mars, GPT‑5.5 en avril, GPT‑5.6 en juillet, puis Astra annoncé pour début septembre : les sorties de modèles s’accélèrent chez OpenAI. En parallèle, la start-up de Sam Altman décline désormais presque chaque génération en une version cyber plus permissive et plus étroitement contrôlée.
-
Firefox lance Smart Window en France, sa nouvelle fenêtre de navigation dopée à l’IA
www.numerama.com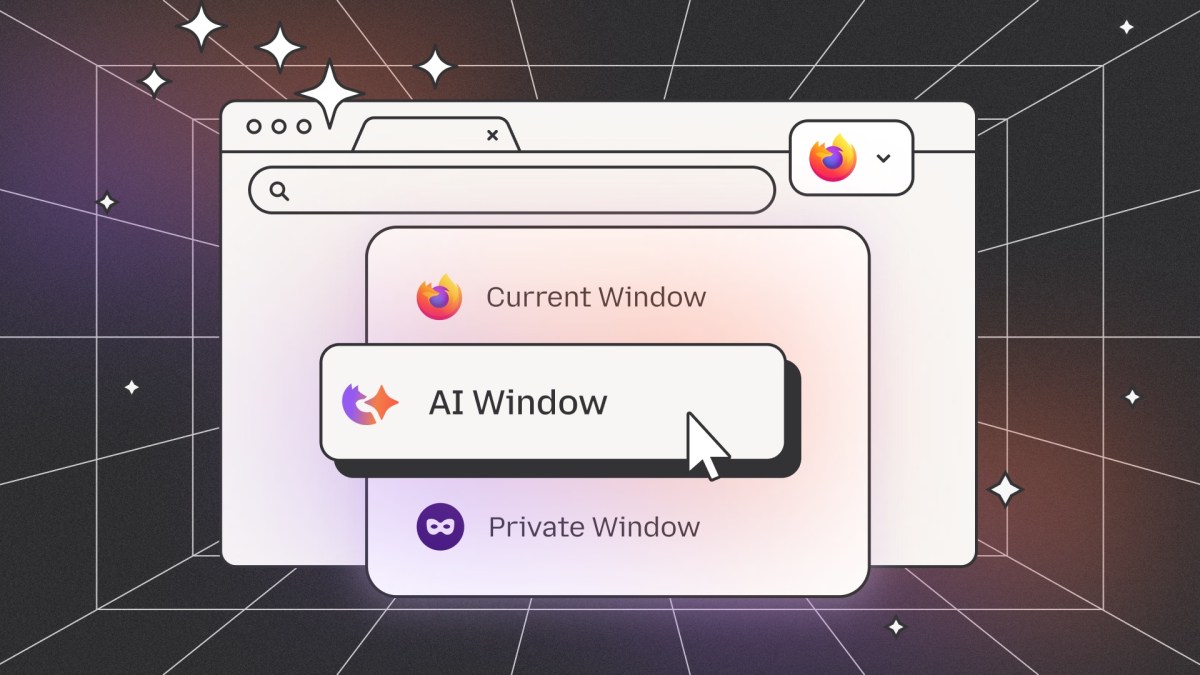
Avec sa version 155 sortie le 1er septembre, Firefox ouvre Smart Window, son mode de navigation dopé à l'IA, aux internautes français.
-
Piratage de Dropbox : des hackers accèdent à 5000 comptes sans voler le moindre mot de passe
www.usine-digitale.frDropbox a effet confirmé cette semaine à l’agence de presse Bloomberg avoir subi une intrusion ayant affecté environ 5000 comptes utilisateurs au mois d’août. Particularité de l’incident : les hackers n’ont pas eu besoin de dérober les mots de passe des victimes pour parvenir à leurs fins. Ils ont exploité une ancienne intégration avec Lenovo ID pour accéder à des comptes Dropbox qui n’étaient pas protégés par l’authentification à deux facteurs.
-
13 To de données de Steam ont fuité
korben.infoPendant des années, un point d'accès de l'ancienne infrastructure de Steam est resté ouvert au public sans que personne ne s'en aperçoive. Des individus ont fini par le trouver, et ils en ont extrait entre 12 et 13 téraoctets de fichiers couvrant tout ce qui a transité par la boutique entre 2003 et 2013. La communauté a déjà baptisé l'affaire le Teraleak.
Aucune effraction dans l'histoire. Ces serveurs dataient de l'époque où Valve distribuait ses jeux dans des formats maison, avant de basculer sur le système SteamPipe en mars 2013, et ils ont simplement été oubliés là avec leur contenu.

Le Graal se cache dans une vieille version de Portal 2. Les fouilleurs y ont retrouvé un modèle 3D du Weaponizer, l'arme que Valve destinait à Half-Life 2 Episode 3 et qui transformait les objets ramassés en munitions. Depuis 2007, ce concept n'existait qu'à travers des interviews d'anciens développeurs. Le fichier existe, et pour les fans du jeu le plus attendu et le plus fantomatique de l'histoire du PC, sa simple présence vaut de l'or.
Cette build de Portal 2, reconstruite en version jouable par des moddeurs, réserve d'autres surprises. En juillet 2009, le jeu s'organisait autour d'un hub central abandonné par la suite, l'introduction faisait chuter le joueur dans un laboratoire et GLaDOS jouait les seconds rôles. On y croise aussi les restes de F-Stop, une préquelle annulée qui se jouait entièrement à l'appareil photo.
Left 4 Dead sort aussi du lot, dans une version complète de juin 2008 où l'interface diffère, où des répliques ont sauté et où Valve recyclait sans complexe des morceaux du mod Terror Strike issu de Counter-Strike Condition Zero. Une jeune build de CS:GO complète la collection, avec ses cartes en alpha, ses couteaux abandonnés et un bouclier antiémeute repris de Counter-Strike 1.6.
Valve n'a pas dit un mot, et les fichiers les plus récents affichent treize ans d'âge, ce qui relativise l'ampleur des dégâts d'un point de vue commercial.
La fouille dans tous ces To, elle, ne fait que commencer.
Source : Tom's Hardware
-
Avec K Pro, Owkin veut faire des agents IA de véritables outils de travail pour les chercheurs du groupe pharmaceutique Boehringer Ingelheim
www.usine-digitale.frLa start-up Owkin, spécialisée dans l’application de l’intelligence artificielle à la recherche pharmaceutique, ajoute un grand nom de la pharmacie à la liste des utilisateurs de K Pro, une plateforme agentique qui orchestre des modèles d’IA et des données pour répondre aux requêtes des chercheurs. Après AstraZeneca et Sanofi, la biotech annonce ce 2 septembre avoir conclu un accord de licence avec Boehringer Ingelheim autour de son « AI Scientist ».
-
UniClipboard - Un presse-papiers chiffré qui communique avec tous vos OS
korben.infoVous avez un Mac et un PC Windows sur le même bureau, et à chaque fois qu'il faut faire passer une commande de l'un à l'autre, vous vous envoyez un message Slack à vous-même, ou vous ouvrez un fichier texte dans un dossier partagé. Hé oui, avouez, c'est le lose un peu quand même. Heureusement, UniClipboard règle exactement ce problème ! Vous copiez ici, vous collez là-bas, et basta !
La première fois que vous utilisez UniClipboard, vous choisissez une phrase de passe, vos machines rejoignent le même espace avec un code d'invitation, et le presse-papiers circule entre elles. Pas de compte à vous créer et surtout, texte, images et fichiers passent d'une machine à l'autre sans souci.
L'outil vous permet même de conserver un historique local dans lequel vous pouvez faire des recherches hyper rapidement, à l'aide d'un raccourci clavier.
Entre 2 ordinateurs sur le même réseau ça fonctionne super bien mais quand deux machines ne se voient pas directement, elles passent par un relais, et ce relais n'a aucune clé : il ne transporte que du chiffré. Maintenant, si l'idée même de passer par un intermédiaire vous hérisse le poil, y'a un mode LAN-only qui coupe tout chemin sortant de votre réseau. Comme ça vous êtes pépouze.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Derrière, le chiffrement, c'est du classique avec du XChaCha20-Poly1305 sur le texte et les images, une identité Ed25519 par appareil, du QUIC pour le transport. Votre phrase de passe, elle, ne chiffre rien directement mais passe par Argon2id pour déverrouiller la clé maîtresse de votre espace, et c'est cette clé-là qui fait le boulot.
Après si vous ajoutez votre téléphone, là, le décor change car comme l'explique la documentation d'appairage , le téléphone n'est rien d'autre qu'un client HTTP SyncClipboard et absolument pas un pair iroh.
Le mobile c'est juste du HTTP sans TLS et tout passe en clair entre celui-ci et le service web que votre ordinateur a ouvert sur votre réseau local. Le téléphone s'y connecte avec un identifiant et un mot de passe mais en ce qui concerne le chiffrement du transport, c'est à vous de le monter derrière un reverse proxy.
Bref, n'activez pas cet écouteur mobile sur le Wi-Fi d'un café ou d'un aéroport, parce que n'importe qui sur le même réseau pourra lire ce qui passe. Et ce qui passe, je vous le rappelle, c'est votre presse-papiers...
C'est sous licence AGPL, c'est gratuit, ça tourne sur macOS, Windows et Linux, mais par contre, le seul audit dont ils parlent est interne. Donc, utilisez-le, mais uniquement pour vos commandes et bouts de code entre deux ordis et pas vraiment pour des choses sensibles, et encore moins sur mobile.
-
Empêcher les agents IA de faire confiance aux mauvaises ressources : le pari à 50 millions de dollars de la start-up AIR
www.usine-digitale.frCinquante millions de dollars (43,2 millions d’euros environ) pour une entreprise qui n’existait encore officiellement pas il y a quelques mois : le financement annoncé par AIR a de quoi attirer l’attention. La start-up spécialisée dans la sécurité des agents d’intelligence artificielle sort pourtant de sa phase de développement confidentiel avec deux tours d’amorçage bouclés à quelques semaines d’intervalle. 10 millions de dollars apportés par Sequoia, puis 40 millions menés par Greenoaks. Swish, Netz et plusieurs investisseurs issus de la cybersécurité et de l’IA ont également participé.
-
IA au travail : les salariés français passent à la vitesse supérieure, les entreprises cherchent encore leur cadre
www.usine-digitale.frL’intelligence artificielle gagne rapidement les bureaux français, sans pour autant devenir un outil parfaitement intégré aux pratiques des entreprises. C’est le principal enseignement de l’étude « Le moment de vérité de l’IA en entreprise », réalisée par OpinionWay pour l’éditeur de logiciels de gestion Cegid auprès de 2004 salariés de bureau basés en France, en Espagne, au Portugal et en Allemagne.