Tech-fr publisher
-
ChatGPT affiche des publicités : comment désactiver le ciblage publicitaire
www.numerama.com
La publicité arrive dans ChatGPT, et notamment les annonces personnalisées. Si ce modèle économique s'impose à tous (sauf à souscrire un abonnement Plus ou plus haut de gamme), il est possible de choisir si l'on veut avoir du ciblage publicitaire ou non. Voici où désactiver la pub ciblée dans le chatbot d'OpenAI.
-
Piratages en série : le gouvernement donne 15 jours aux ministères pour accélérer la sécurisation des systèmes de l’Etat
www.usine-digitale.frLa rentrée débute avec un ultimatum pour les ministères. Réunis le 31 août 2026 à l’occasion du séminaire gouvernemental de rentrée, les membres du gouvernement ont été appelés par Sébastien Lecornu à un « sursaut sur le volet cyber », rapportent nos confrères de Franceinfo. Le Premier ministre leur donne désormais deux semaines pour s’assurer de la mise en œuvre du plan de sécurisation demandé au printemps dernier, annoncé à la suite de la fuite de données de l’Agence nationale des titres sécurisés (ANTS).
-
Nitter et XCancel sont morts, et l'explication est dans leur code
korben.infoLe 24 août dernier, X Corp. a envoyé une lettre de mise en demeure au développeur de Nitter et une autre à celui de XCancel (une instance célèbre de Nitter). Le délai accordé était très court (environ 24h), et depuis, les deux services sont hors ligne.
Alors que s'est-il passé ?
Nitter, c'était sept ans de travail bénévole pour lire les posts publics de Twitter puis de X sans avoir besoin de compte, sans pub, sans JavaScript et surtout sans laisser son adresse IP à Elon Musk et ses sbires. On remplaçait x.com par nitter.net dans l'URL, et on lisait ce qui nous intéressait. Y'avait même des extensions de redirection automatique qui le faisaient pas à notre place. Et XCancel qui venait de fêter ses 2 ans, c'était tout pareil !
Aujourd'hui la page d'accueil de XCancel affiche ces 4 lignes qui disent en gros que le service est arrêté jusqu'à nouvel ordre. Celle de Nitter n'est pas plus bavarde et son mainteneur, zedeus, cherche un avocat et refuse de commenter.

Notez qu'aucun tribunal n'a été saisi et qu'une simple lettre a suffi.
Ce que X reproche à ces 2 services, c'est un "usage illicite et un contournement de son API", plus une violation du Texas Harmful Access by Computer Act et du Lanham Act. TechCrunch, qui a pu lire le courrier , rapporte une accusation plus précise qui est que Nitter aurait accédé à des comptes X et à des jetons de session pour récupérer le contenu en douce.
Aux États-Unis, en tout cas, "aspirer" des pages web publiques n'a rien de criminel. Mais le problème, c'est que Nitter ne fonctionne plus comme ça depuis des années. Si on analyse son code, on se rend compte que depuis que Twitter a supprimé les comptes invités début 2024, Zedeus, le développeur de Nitter, a mis en place un tout autre système.
Pour contourner les limites imposées par X.com, il a développé un script tools/get_session.py qui prend en arguments un identifiant X, un mot de passe, un secret à double facteur et un chemin de fichier.
Et là-dedans, il embarque en dur une paire de clés API, se déclare auprès des serveurs de X comme LE client Twitter officiel pour Android en version 10.21 tournant sur un OnePlus A3010, fait passer le flux de connexion par cloudscraper, génère le code à double facteur à la volée, et récupère un jeton OAuth qu'il écrit ensuite dans un fichier.
Au niveau des identifiants, c'est l'hébergeur de l'instance qui les fournit puisque depuis la coupure de 2024, faire tourner Nitter imposait de le relier à un vrai compte X. On est donc très loin du robot anonyme qui lit une page publique. C'est un client officiel simulé, avec des identifiants valides, et c'est exactement ça que la lettre de mise en demeure décrit.
Donc voilà, le problème est bien plus compliqué que du scraping simple. Ce sera donc à un juge de trancher sur le fond.
Depuis, le dépôt GitHub est passé en lecture seule, archivé et selon Zedeus, d'autres instances ont reçu des courriers du même genre. De son côté, X ne s'est pas encore exprimé publiquement sur cette affaire.
Reste la question qui nous intéresse : On fait comment pour lire la merde fasciste de X sans compte maintenant ? Bah honnêtement, y'a pas grand-chose... Moi, je vous recommande d'arrêter d'aller là-dessus pour votre propre bien-être. Mais si vraiment vous êtes accro, le pont ActivityPub bird.makeup répond toujours présent et permet de suivre un compte X public depuis Mastodon. Toutefois, il ne vous affichera pas un fil de discussion direct dans le navigateur comme le faisait XCancel ou Nitter.
Après pour un post précis, il reste éventuellement la Wayback Machine, à condition que quelqu'un ait archivé le tweet avant. Sinon, bah faudra vous reconnecter sur X à l'ancienne avec votre compte...
Source : Techdirt
-
Claude Fable et Mythos 5.1 : Anthropic dévoile ses modèles les plus puissants, mais marche sur des œufs
www.numerama.com
Avec ses nouveaux modèles Fable 5.1 et Mythos 5.1, Anthropic revendique un nouveau palier de performance, mais déploie en parallèle tout un arsenal de contrôles.
-
INLEAP PHOTONICS porte son financement à 20 millions d’euros pour passer du laser industriel à la défense anti-drones
www.frenchweb.frLa startup allemande INLEAP PHOTONICS vient de boucler un tour de seed mené par UVC PARTNERS qui porte à environ 20 millions d’euros son financement cumulé. La spin-off du LASER ZENTRUM HANNOVER veut désormais industrialiser une technologie de pilotage de faisceau initialement conçue pour la fabrication additive et le traitement des matériaux afin d’en faire …
L’article INLEAP PHOTONICS porte son financement à 20 millions d’euros pour passer du laser industriel à la défense anti-drones est apparu en premier sur FW.MEDIA.
-
IKEA lance des têtes thermostatiques Matter à seulement 15 euros
www.numerama.com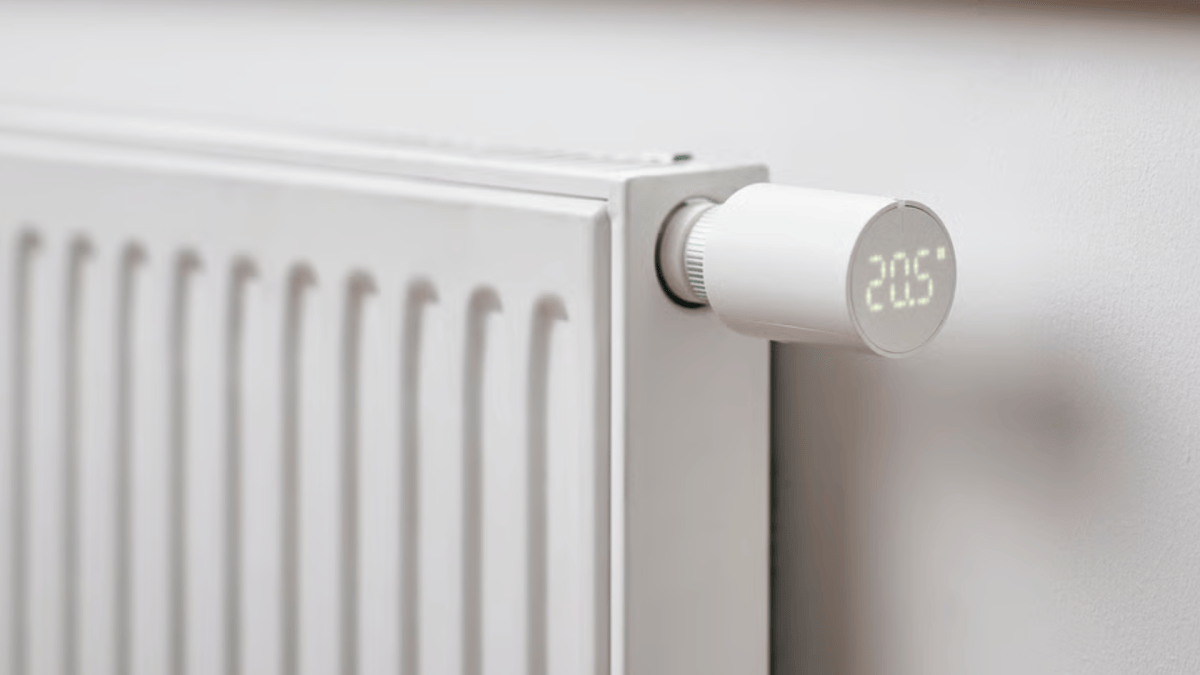
En Allemagne, Ikea référence le LILJEBAGGE, une tête thermostatique connectée en Matter over Thread pour seulement 14,99 euros. Un tarif trois à cinq fois inférieur à celui de Tado, Netatmo ou Eve, sans passerelle maison obligatoire. Reste une inconnue de taille : la fiabilité du protocole Thread.
-
Mobile money en Afrique : la bataille de la confiance numérique
incyber.orgSur les marchés comme dans les commerces de quartier, un simple QR code affiché sur une pancarte suffit parfois à accepter des paiements par téléphone, contrastant avec la faible présence des infrastructures bancaires traditionnelles dans de nombreuses régions africaines. Cette image illustre l’une des particularités de la transformation financière du continent : il est désormais possible de payer un commerçant, d’envoyer de l’argent ou de régler une facture sans nécessairement disposer d’un compte bancaire, mais via un simple téléphone portable.
Au Ghana, les kiosques MoMo de MTN matérialisent cette nouvelle infrastructure financière y compris dans les zones peu desservies par les banques. En Côte d’Ivoire les services comme Orange Money se sont également imposés dans les échanges du quotidien.
Le mobile money repose en effet sur un portefeuille électronique associé à un numéro de téléphone et sur un réseau d’agents permettant de déposer ou de retirer des espèces. Son essor a favorisé le développement d’un écosystème diversifié, composé d’opérateurs comme Orange Money, de fintech spécialisées dans les paiements comme Wave, mais aussi de sociétés de transfert international telles que Western Union et Ria.
Selon la GSMA (organisation internationale qui représente l’écosystème de la téléphonie mobile), l’Afrique comptait 1,2 milliard de comptes enregistrés en 2025. La même année, les services de mobile money ont traité plus de 1 432 milliards de dollars de transactions en Afrique subsaharienne, soit environ les deux tiers de la valeur mondiale des transactions du secteur. Ces chiffres témoignent du rôle central du mobile money dans l’inclusion financière et dans la circulation des capitaux, tout en révélant l’ampleur des flux désormais exposés à la fraude et aux cyberattaques. Cette croissance élargit simultanément la surface d’attaque et augmente le coût potentiel de chaque compromission.
Une chaîne de confiance attaquée de bout en bout
Selon l’African Cyberthreat Assessment Report 2026 d’INTERPOL, la fraude au mobile money a été signalée par 97 % des pays africains interrogés dans le cadre de son évaluation 2026 de la cybermenace. Phishing, détournement de cartes SIM (SIM swap), applications malveillantes et compromission des comptes exploitent désormais les failles d’un écosystème où le numéro de téléphone fait office d’identité financière.
La menace ne se concentre pas seulement sur une vulnérabilité unique, elle traverse toute la chaîne de paiement, de l’utilisateur aux infrastructures techniques en passant par les agents, les opérateurs télécoms, les fintechs et les banques.
En août 2026, la Plateforme de lutte contre la cybercriminalité de Côte d’Ivoire a alerté sur une campagne visant les utilisateurs de services mobile money. Les cybercriminels diffusaient par SMS et sur les réseaux sociaux des offres attractives accompagnées d’un lien invitant à télécharger une application Android au format APK (Android Package Kit). Une fois installée, celle-ci pouvait compromettre le téléphone et faciliter la modification des paramètres de sécurité ou la réalisation de retraits frauduleux. Cette attaque combinait ingénierie sociale, hameçonnage par SMS et logiciel malveillant : l’utilisateur servait de porte d’entrée vers son propre portefeuille.
C’est tout le paradoxe du mobile money. Sa simplicité, sa rapidité et son accessibilité depuis un téléphone expliquent son succès, mais étendent également les possibilités de fraude.
Kenya : quand le numéro devient la faille
Lancé en 2007 par Safaricom et Vodafone, M-Pesa a permis à des millions de personnes d’accéder à des services financiers sans passer par une agence bancaire. Plus de huit adultes kényans sur dix utilisent aujourd’hui le mobile money, tandis que M-Pesa a franchi en 2026 le seuil des 40 millions de clients dans le pays. Initialement conçu pour envoyer et recevoir de l’argent, le service permet désormais de payer des commerçants et des factures, de recevoir un salaire, d’épargner ou encore d’accéder à certaines offres de crédit.
Cette concentration des services explique la dangerosité du SIM swap. Cette fraude consiste à transférer le numéro d’une victime vers une carte SIM contrôlée par l’attaquant, en détournant une procédure normalement prévue en cas de perte ou de vol du téléphone. Après avoir obtenu des informations personnelles par hameçonnage, ingénierie sociale ou exploitation de données divulguées, le fraudeur peut usurper l’identité du titulaire auprès de l’opérateur. Il devient alors susceptible d’intercepter des codes reçus par SMS, de réinitialiser certains accès et de prendre le contrôle d’un portefeuille mobile ou d’un compte associé.
Selon INTERPOL, les fraudes au SIM swap ont progressé de 327 % au Kenya en 2025. Plus de 123 000 cartes SIM frauduleuses ont été émises et environ 3,8 millions de dollars ont été détournés de portefeuilles mobiles.
Le phénomène relève moins d’une intrusion informatique sophistiquée que d’une attaque contre l’identité et les procédures de contrôle. Il prospère grâce à la circulation des données personnelles, à l’inégale application des règles de connaissance client (ou KYC), à l’absence de vérification en temps réel et, parfois, à la complicité d’agents. La rapidité des transferts permet ensuite de disperser les fonds avant que la victime ou l’opérateur ne puisse réagir.
Anatomie d’un SIM swap
Scénario fictif inspiré de mécanismes de fraude documentés.
Amina, 34 ans, commerçante à Nairobi, utilise quotidiennement son portefeuille mobile pour encaisser ses clients, payer ses fournisseurs et envoyer de l’argent à sa famille.
J-3 – Ses données sont collectées
Après avoir cliqué sur un faux message promotionnel, Amina communique involontairement certaines informations personnelles.
Point de contrôle : détection du phishing et sensibilisation de l’utilisateur.↓
9 h 00 — Son identité est usurpée
Le fraudeur se présente auprès d’un agent et demande le remplacement de sa carte SIM.
Point de contrôle : vérification biométrique ou documentaire renforcée.↓
9 h 15 — Son téléphone perd le réseau
Amina ne peut plus appeler ni recevoir de SMS. Son numéro fonctionne désormais sur la carte SIM du fraudeur.
Point de contrôle : confirmation du remplacement sur un second canal et alerte aux services financiers.↓
9 h 25 — Son portefeuille est compromis
Le fraudeur reçoit les codes de validation et réinitialise certains accès associés au numéro.
Point de contrôle : délai de sécurité après un changement de SIM.↓
9 h 35 — Les fonds sont dispersés
Le solde du portefeuille est transféré vers plusieurs comptes avant d’être retiré.
Point de contrôle : détection des transactions inhabituelles et suspension automatique.↓
10 h 10 — Amina découvre la fraude
Elle ne peut plus encaisser ses clients ni payer ses fournisseurs. Elle doit faire bloquer sa ligne, contester les transactions et rétablir ses accès.Une fraude individuelle, une défaillance collective : l’attaque progresse parce que les signaux détenus par l’agent, l’opérateur télécom et le service financier ne sont pas croisés assez rapidement.
Loin de relever d’un scénario purement théorique, cette chaîne de défaillances s’est déjà retrouvée devant la justice kényane. En juin 2026, la Haute cour du Kenya a confirmé la responsabilité conjointe de Safaricom et de Diamond Trust bank après la perte de 4,42 millions de shillings kényans par une cliente victime d’un SIM swap. La juridiction a attribué 60 % de la responsabilité à l’opérateur télécom, qui n’avait pas empêché le remplacement frauduleux de la carte SIM malgré le signalement de la cliente, et 40 % à la banque, qui avait autorisé une succession de transactions inhabituelles. Cette décision montre que chaque acteur conserve une obligation de vigilance propre et ne peut reporter la faute sur un autre maillon de la chaîne.
L’IA industrialise la fraude
L’intelligence artificielle ne crée pas nécessairement de nouvelles formes de cybercriminalité, mais elle permet d’exécuter plus rapidement, à plus grande échelle et à moindre coût des attaques déjà éprouvées. Selon INTERPOL, l’IA est intervenue, à des degrés divers, dans 55 % des affaires de cybercriminalité signalées en Afrique en 2025. Elle est désormais mobilisée à différentes étapes de l’attaque, depuis la collecte d’informations sur les victimes jusqu’à la création de contenus frauduleux, en passant par l’automatisation du phishing et le contournement de certains mécanismes de vérification d’identité.
L’ingénierie sociale constitue l’un de ses principaux terrains d’application. Les outils génératifs peuvent produire rapidement des messages crédibles, corriger les maladresses linguistiques et adapter le vocabulaire au pays, à l’opérateur ou au profil de la victime. Dans le cas du mobile money, un fraudeur peut se faire passer pour un agent de support ou pour un proche confronté à une urgence. La génération de voix synthétiques renforce encore cette capacité d’usurpation : l’appel ne repose plus seulement sur un récit convaincant, mais peut reproduire la voix d’une personne connue. L’IA permet ainsi, paradoxalement, de donner à une fraude industrialisée les apparences de la proximité et de la familiarité.
Elle fragilise également les procédures KYC. À partir d’informations volées ou divulguées, les fraudeurs peuvent fabriquer des profils hybrides combinant des éléments réels et fictifs, générer de faux portraits ou manipuler des vidéos afin de contourner les contrôles d’entrée en relation.
INTERPOL indique que ces identités synthétiques ont notamment été utilisées pour ouvrir des comptes bancaires, obtenir des microcrédits mobiles ou enregistrer des cartes SIM sous de faux noms. La correspondance entre une identité, un document et une personne devient plus difficile à établir.
Les données de Smile ID témoignent de cette pression croissante sur les systèmes de vérification. L’entreprise indique que la fraude biométrique a atteint une moyenne trimestrielle record de 15 % en Afrique en 2024. Elle relève notamment le recours à des visages modifiés numériquement et à des techniques de substitution faciale, dont la sophistication est renforcée par l’IA générative. Les tentatives de fraude seraient par ailleurs quatre fois plus fréquentes lors de l’authentification d’un utilisateur déjà inscrit que pendant son enregistrement initial. La protection ne peut donc plus se concentrer uniquement sur l’ouverture du compte mais doit couvrir l’ensemble de son cycle de vie.
Sécuriser le mobile money, nouveau marché de la confiance numérique
Face à l’industrialisation de la fraude, sensibiliser les utilisateurs ne suffit plus. La sécurité doit couvrir toute la transaction : vérification d’identité, authentification, détection des comportements suspects et protection des applications comme des API. L’enjeu n’est plus seulement d’empêcher l’ouverture frauduleuse d’un portefeuille, mais de détecter en temps réel toute rupture dans le comportement habituel de son titulaire.
Le SIM swap illustre cette nouvelle approche. Grâce aux API développées dans le cadre de la GSMA Open Gateway, une banque ou une fintech peut savoir si la carte SIM d’un client a été récemment remplacée et renforcer immédiatement ses contrôles. L’opérateur télécom devient ainsi un véritable capteur du risque financier.
La réponse commence également à se structurer sur le plan institutionnel. En août 2026 la Sierra Leone a validé une feuille de route nationale contre la fraude mobile élaborée avec les autorités financières et cyber, les opérateurs télécoms et les fournisseurs de mobile money, traduisant un changement d’approche où la sécurisation des paiements devient une responsabilité collective.
Cette structuration ouvre un marché pour les entreprises européennes spécialisées dans les télécommunications, la cybersécurité et l’identité numérique. Des acteurs européens se positionnent déjà sur ces différents maillons : Orange sur l’exposition sécurisée des signaux issus des réseaux télécoms, IDEMIA sur la vérification documentaire et biométrique.
Ce marché n’est toutefois ni homogène ni vierge. Les solutions doivent s’intégrer à des infrastructures, des réglementations et des usages très différents selon les pays, tout en composant avec des acteurs déjà implantés sur le continent. La capacité à nouer des partenariats locaux et à transférer des compétences sera donc aussi déterminante que la performance technologique.
Sources :- INTERPOL report finds AI linked to more than half of cybercrime in Africa
- La PLCC Côte d’Ivoire alerte sur une nouvelle arnaque ciblant les comptes Mobile Money — Africa Cybersecurity Mag
- Mobile Technologies Contributed $240 Billion to Africa’s Economy in 2025 as the Continent Enters a New Phase of Digital Transformation
- Fraude au mobile money en Sierra Leone : vers une feuille de route nationale pour renforcer la lutte — Africa Cybersecurity Mag
- Fraude à l’identité : l’essor de l’IA accentue la pression sur l’Afrique (Smile ID)
- Kenya : Une banque et un opérateur télécoms jugés responsables d’une fraude à la carte SIM estimée à 34 000 USD
The post Mobile money en Afrique : la bataille de la confiance numérique appeared first on INCYBER NEWS.
-
Campagnes YouTube : la créativité paie plus que le ciblage ou les enchères
www.abondance.comCe qu'il faut retenir :
- Selon Nielsen, la créa représente 49% du ROI d'une campagne publicitaire. Ekimetrics va plus loin en estimant qu'une créa optimisée peut plus que doubler le ROI sur YouTube.
- Pour les formats Demand Gen en in-stream skippable, Google avance trois chiffres précis (données US, juillet 2026) : +12% de conversions avec une voix humaine, +3% avec des sur-titres ou un texte incrusté, +4% en montrant la marque dans les 5 premières secondes.
- Côté visuels fixes, Google recommande de bannir les faux boutons et flèches cliquables, de privilégier des photos plein cadre plutôt que des bandeaux noirs ou des logos surdimensionnés, et de mettre en scène des visages ou des personnes.
Pourquoi Google publie cette documentation ?
Ce nouveau guide s'inscrit dans un contexte où Google automatise de plus en plus les enchères, le ciblage et la gestion des campagnes. Dans ce contexte, la créa reste l'un des rares leviers que les annonceurs peuvent encore piloter directement. En publiant des chiffres précis plutôt qu'un simple appel à "faire de meilleures créas", Google donne aux équipes marketing des repères concrets pour tester et arbitrer leurs assets.
Les trois chiffres clés pour les formats Demand Gen
Le document se concentre d'abord sur les publicités in-stream skippable diffusées via Demand Gen. Trois éléments créatifs ont été isolés et mesurés sur des données américaines de juillet 2026 :
- La voix humaine : son ajout est associé à 12% de conversions en plus en moyenne. C'est, de loin, l'élément le plus impactant parmi ceux testés.
- Les sur-titres ou le texte incrusté : leur présence apporte 3% de conversions supplémentaires.
- La visualisation de la marque dès les 5 premières secondes : elle génère 4% de conversions en plus.
Google insiste particulièrement sur le premier point. L'audio ne devrait pas être traité comme un simple habillage ajouté après coup, mais comme un élément à part entière de la conception, pensé pour l'environnement dans lequel la pub sera réellement visionnée.
Les bonnes pratiques pour les visuels fixes
Au-delà des chiffres sur les formats vidéo, Google détaille aussi trois recommandations pour les créas image.
Supprimer les faux éléments d'interface
Google déconseille d'intégrer dans les visuels des boutons, flèches ou zones cliquables qui n'ont en réalité aucune fonction. Ces éléments "baked-in" entrent en concurrence avec les vrais boutons d'appel à l'action de YouTube. Résultat : une charge cognitive supplémentaire pour l'utilisateur, qui peut se sentir perdu au lieu d'être guidé vers le site de l'annonceur.
Adapter le visuel aux codes de YouTube
Une créa qui ressemble trop à un format publicitaire générique, pensé pour un autre canal, se remarque immédiatement dans un fil YouTube et détonne. Google recommande donc de privilégier des photographies en plein cadre, en haute résolution, ou des visuels de type lifestyle. À l'inverse, les logos surdimensionnés, les zones vides et unies, ou les bandes noires donnent une impression de créa fragmentée et peu naturelle dans l'environnement de la plateforme.
Mettre en scène des personnes
Dernier point mis en avant : la présence humaine visible dans une image. D'après Google, les visuels montrant des visages ou des personnes en interaction avec un produit surperforment systématiquement les autres assets. La recommandation est donc d'intégrer des personnes dans les visuels chaque fois que cela reste cohérent avec la campagne.
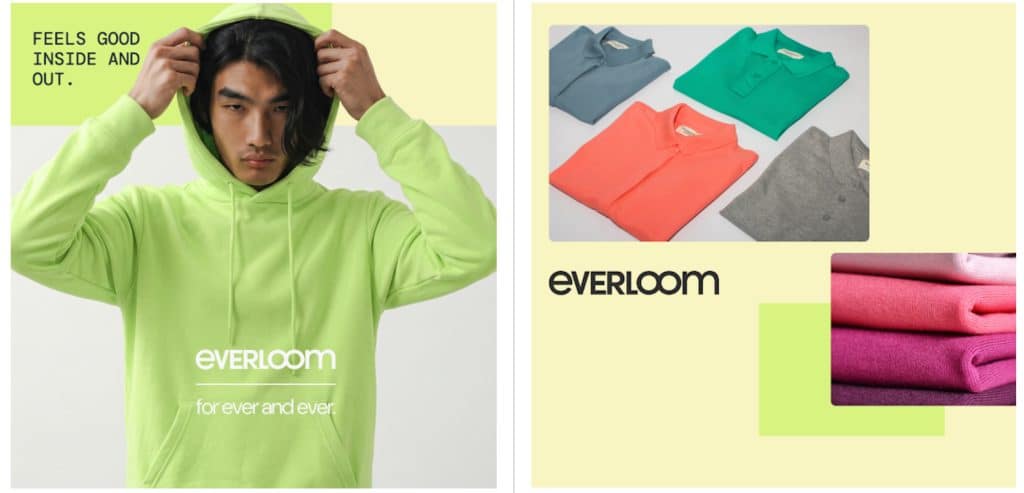 Comparaison entre ce qu'il faut faire (à gauche) et ce qu'il ne faut pas faire (à droite) - Source : Google
Ce que ça change concrètement pour les annonceurs
Le message de fond de cette documentation dépasse la simple liste de conseils techniques. Google encourage les annonceurs à concevoir des créas pensées spécifiquement pour YouTube, plutôt qu'à recycler des assets initialement conçus pour d'autres canaux publicitaires. Cela concerne aussi bien le choix de la voix que la mise en scène de la marque, le texte incrusté, l'imagerie utilisée ou l'intégration naturelle de la pub dans le fil.
Pour les équipes qui gèrent des campagnes Demand Gen ou d'autres formats YouTube, l'enjeu n'est donc plus seulement d'avoir suffisamment d'assets, mais de tester différentes variantes de présentation d'un même message : avec ou sans voix humaine, avec ou sans texte incrusté, avec une marque visible dès le départ ou non. Ces tests permettent de s'appuyer sur des données propres plutôt que sur des recommandations génériques.
L’article "Campagnes YouTube : la créativité paie plus que le ciblage ou les enchères" a été publié sur le site Abondance.
-
SIDO Lyon 2026 : Alain Bensoussan intervient sur l’autonomie des robots à l’ère de l’IA
www.lexing.law
A l’occasion du SIDO Lyon 2026, Alain Bensoussan interviendra, le mercredi 16 septembre 2026 à 9h30, lors d’une table ronde consacrée aux nouvelles formes d’intelligence artificielle appliquées à la robotique : « Analytique, générative, agentique : quand l’IA booste l’autonomie des robots ».
De l’IA analytique à l’IA agentique : vers des robots toujours plus autonomes
Longtemps programmés pour exécuter des tâches déterminées dans des environnements maîtrisés, les robots industriels voient aujourd’hui leurs capacités évoluer sous l’effet des progrès de l’intelligence artificielle.
IA analytique, IA générative et désormais IA agentique permettent d’envisager des systèmes robotiques capables non seulement d’analyser leur environnement mais également de s’adapter à des situations nouvelles, de planifier des actions et d’interagir de manière plus autonome avec leur environnement.
L’IA analytique permet d’exploiter les données issues des capteurs afin d’optimiser les trajectoires, la maintenance ou encore le contrôle qualité. L’IA générative ouvre de nouvelles perspectives en matière de programmation en langage naturel, de simulation et d’apprentissage de nouvelles tâches.
L’IA agentique franchit une étape supplémentaire en permettant aux systèmes d’enchaîner des actions, d’interagir avec d’autres machines ou logiciels et d’adapter leur comportement en fonction des circonstances.
Cette autonomie croissante soulève cependant des questions essentielles : jusqu’où peut-elle aller ? Quels niveaux de décision peuvent être confiés aux robots ? Comment garantir leur sécurité et leur cybersécurité ? Et comment déterminer les responsabilités lorsqu’un système doté de capacités d’adaptation ou de décision est à l’origine d’un dommage ?
Autant de questions technologiques, industrielles mais aussi juridiques qui accompagneront nécessairement le développement de la robotique intelligente.
Une table ronde consacrée aux nouveaux enjeux de la robotique intelligente
La table ronde réunira :
- Alain Bensoussan, avocat, Lexing ;
- Fabrice Deblock ;
- Frédéric Hélin, Coboteam Auvergne-Rhône-Alpes ;
- Fabrice Jumel, CPE Lyon ;
- Anuchika Stanislaus, Secrétariat général pour l’investissement – France 2030.
Les échanges permettront d’aborder les usages déjà accessibles aux industriels, les perspectives offertes par l’IA agentique mais aussi les limites technologiques et les enjeux de sécurité, de cybersécurité et de responsabilité associés à l’autonomisation croissante des systèmes robotiques.
Consulter le programme des conférences du SIDO Lyon 2026.
SIDO Lyon 2026, rendez-vous de la convergence IA, IoT, robotique et XR
Les 16 et 17 septembre 2026, le SIDO Lyon réunira à la Cité Internationale de Lyon les acteurs de l’industrie et des services autour des technologies IoT, intelligence artificielle, robotique et XR.
Pour sa 12e édition, le salon entend mettre en relation l’ensemble de la chaîne de valeur technologique afin d’accompagner les entreprises dans la transformation de leurs activités et le déploiement de solutions innovantes, performantes et sécurisées.
Informations pratiques
SIDO Lyon 2026
16 et 17 septembre 2026
Centre de Congrès de Lyon – Cité Internationale
50 quai Charles de Gaulle
69006 LyonLe salon est réservé aux professionnels.
Découvrir SIDO Lyon 2026.
Créer son badge visiteur.
Alain Bensoussan
AvocatSpécialiste en droit des nouvelles technologies de l’informatique
L’article SIDO Lyon 2026 : Alain Bensoussan intervient sur l’autonomie des robots à l’ère de l’IA est apparu en premier sur Lexing Avocats.
-
Logiciel « Scribe » : Comment les défaillances de pilotage d’un projet informatique de la police ont causé 30 millions d’euros de préjudice à l’Etat
www.usine-digitale.frDans un arrêt prononcé le 28 août dernier, la Cour des comptes revient en détail sur le projet « Scribe », lancé à la fin de l’année 2015 pour développer un nouveau logiciel de rédaction des procédures destiné à la police et à la gendarmerie nationale.
-
On a repéré ce pot connecté qui transforme votre plante en Tamagotchi et vous alerte quand elle a soif
www.numerama.com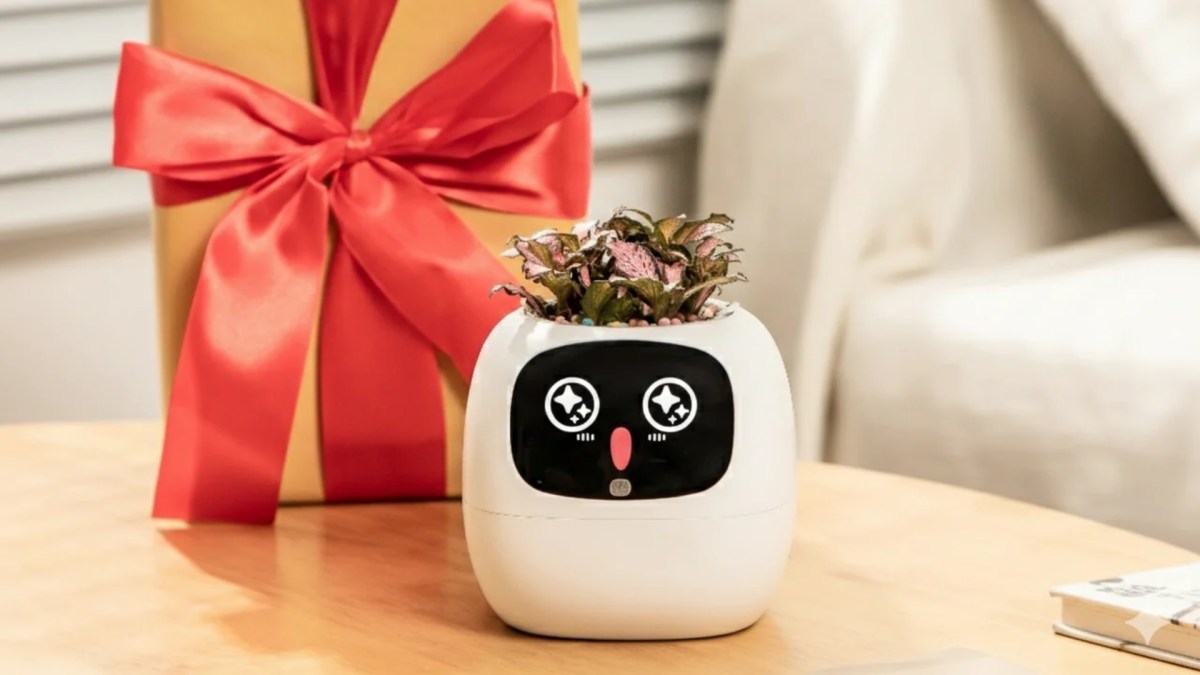
[Deal du jour] À mi-chemin entre le pot connecté et le Tamagotchi, l’Ivy Gen 2 surveille les besoins de votre plante et les traduit en expressions sur son écran. Joybuy le propose actuellement à 59,99 € au lieu de 69,99 €.
-
OpenAI proposerait à certains grands clients de ne payer que lorsque son IA réussit sa tâche
www.usine-digitale.frLa start-up de Sam Altman chercherait à rapprocher le prix de ses services de la valeur qu’ils produisent réellement. Depuis quelques mois, l’entreprise proposerait à certains grands clients de ne payer que lorsque son système d’intelligence artificielle accomplit la tâche qui lui a été confiée, rapporte The Information, citant une personne ayant une connaissance directe de ces accords.
-
FW DAILIES: SPACE CARGO & Thomas Pesquet, PHOTOROOM, FTC vs AMAZON…
www.frenchweb.frSPACE CARGO entre au capital de NOVESPACE pour relier vols paraboliques et usines orbitales SPACE CARGO réalise un investissement stratégique, dont le montant n’est pas communiqué, dans NOVESPACE, filiale du CNES dirigée par Thomas Pesquet ; son CEO Nicolas Gaume rejoint le conseil d’administration. Les vols paraboliques de NOVESPACE offrent des séquences d’environ 22 secondes …
L’article FW DAILIES: SPACE CARGO & Thomas Pesquet, PHOTOROOM, FTC vs AMAZON… est apparu en premier sur FW.MEDIA.
-
Avec 488 millions d’euros de financement, PLD Space doit maintenant passer de la fusée à l’industrie
www.frenchweb.frPLD SPACE porte sa Série C à 288 millions d’euros, avec une nouvelle tranche de 108 millions menée par MITSUBISHI ELECTRIC. Après quinze ans à développer ses technologies de lancement, l’entreprise espagnole finance désormais ses capacités de production, ses bancs d’essais et ses infrastructures de lancement. Avec 488 millions d’euros cumulés et un contrat de …
L’article Avec 488 millions d’euros de financement, PLD Space doit maintenant passer de la fusée à l’industrie est apparu en premier sur FW.MEDIA.
-
Cerebras exécute son plan d’expansion en Europe : un data center de 165 MW doit voir le jour en Finlande
www.usine-digitale.frDébut juillet, Cerebras Systems annonçait vouloir mettre en service ses premiers data centers européens dès la fin de l’année 2026. Une montée en puissance qui doit se traduire par une implantation à la fois en France, en Norvège et en Finlande, trois pays choisis pour leur accès à une électricité abondante et décarbonée. D’ici fin 2027, l’entreprise ambitionne même d’atteindre une capacité cumulée de 200 mégawatts sur le continent.
-
« Merci, Anthropic, vraiment » : piraté, il découvre par mail que ses tokens Claude alimentent un marché parallèle
www.numerama.com
Anthropic a déconnecté de force un compte Claude compromis, après avoir détecté une vague de détournements de sessions authentifiées. Objectif : couper l'herbe sous le pied à des acteurs malveillants qui exploitent gratuitement l'accès payant d'utilisateurs légitimes.
-
Une caméra dans la bouche et un jet automatique : comment fonctionne la brosse à dents Dyson CameraJet à 479 euros
www.numerama.com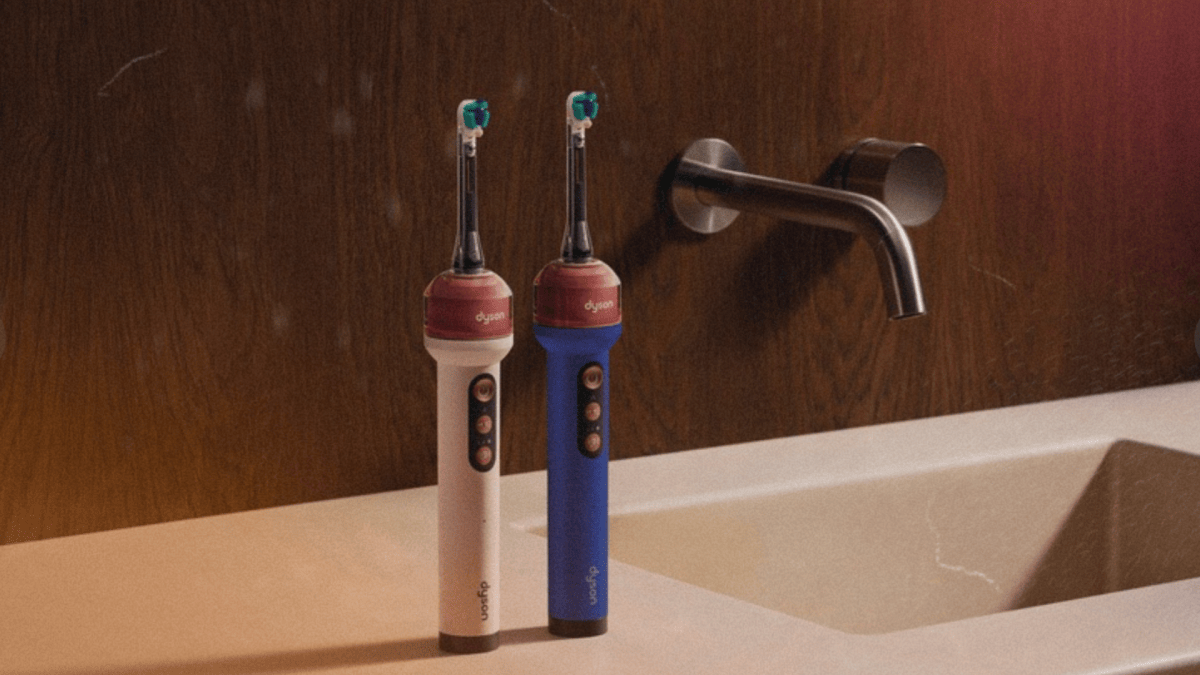
Dyson se lance dans l’hygiène bucco-dentaire avec un appareil qui réunit brosse électrique, caméra et hydropulseur. Vendue 479 euros, la CameraJet utilise une IA pour repérer les espaces entre les dents et y projeter automatiquement du bain de bouche. Numerama a pu assister à sa présentation.
-
Pharmaceutique : McKesson ciblé par Shiny Hunters
incyber.orgLe géant américain des produits pharmaceutiques McKesson a indiqué, le 29 août 2026, qu’un « incident de sécurité » avait entraîné une exfiltration de données concernant les clients de ses divisions d’oncologie et de chirurgie. La veille, l’entreprise avait indiqué dans un communiqué qu’elle enquêtait sur le piratage d’une « application tierce » et qu’elle avait déposé des documents réglementaires à ce sujet auprès de la Securities and Exchange Commission (SEC), le régulateur américain des marchés financiers.
Le 28 août 2026, le groupe cybercriminel anglophone Shiny Hunters a revendiqué l’attaque et menacé de publier des données sensibles si McKesson ne lui versait pas de rançon. Francisco Fraga, directeur technique de l’industriel, a déclaré que l’incident pouvait perturber l’accès à aux services de l’entreprise, mais que les équipes techniques n’avaient procédé à aucune déconnexion préventive des serveurs touchés.
McKesson a indiqué qu’elle dédommagerait les clients dont les données ont été dérobées. L’entreprise n’a en revanche pas confirmé l’attribution de l’attaque.
The post Pharmaceutique : McKesson ciblé par Shiny Hunters appeared first on INCYBER NEWS.
-
Berlin ne versera pas de rançon à Rhysida
incyber.orgLe maire de Berlin, Kai Wegner, a confirmé le 28 août 2026 que la ville avait été victime d’une cyberattaque ayant entraîné une fuite de données, mais qu’elle ne paierait pas la rançon réclamée. Le gang de rançongiciel Rhysida a revendiqué le piratage : il affirme détenir 5,79 To de données gouvernementales, dont 46 500 contrats, des e-mails, des numéros de téléphone, des mots de passe et des informations classifiées.
Rhysida a mis ces données aux enchères, avec une mise à prix de 30 bitcoins (2 millions d’euros) et un compte à rebours de sept jours. Selon les autorités berlinoises, l’incident s’est produit entre le 7 et le 12 août 2026 et a touché les SI de deux ministères : celui du Développement urbain, de la construction et du logement et celui de la Mobilité, des transports, de la protection du climat et de l’environnement. Berlin a déconnecté les systèmes concernés du réseau régional le 14 août, après avoir détecté l’intrusion.
L’attaque a perturbé le travail des salariés des deux ministères ainsi que le fonctionnement de certains services publics qui leur sont rattachés. Les autorités n’ont en revanche confirmé ni l’attribution de l’attaque ni le périmètre des données dérobées.
Les élections législatives du Land de Berlin sont prévues pour le 20 septembre 2026. Selon le gouvernement local, l’incident n’aurait pas affecté les processus électoraux.
The post Berlin ne versera pas de rançon à Rhysida appeared first on INCYBER NEWS.
-
Cloud de confiance : le marché des offres qualifiées SecNumCloud s’élargit, poussé par les contraintes réglementaires
www.usine-digitale.frCe 1er septembre, Numspot et OVHcloud annoncent chacun avoir obtenu la qualification SecNumCloud. Derrière cette concomitance se cachent deux situations différentes : le premier fait entrer son infrastructure cloud dans le périmètre qualifié, tandis que le second complète son catalogue.
-
Comment obtenir l’affichage des étoiles en SERP sur des collections de produits ?
www.abondance.comDans notre travail de R&D chez Kalys, on voit de plus en plus d’e-commerçants s’en servir pour se démarquer dans les résultats. Et l’ajout des étoiles ne se limite pas aux fiches produit, comme on pourrait le croire :
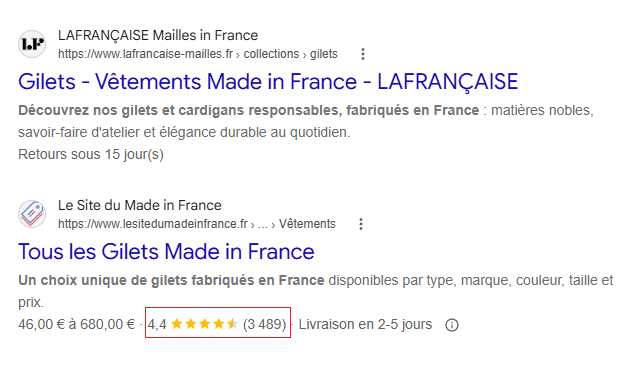 Exemple de collection Made in France affichant étoiles, avis et fourchette de prix en SERP
Sur une fiche produit, c’est balisé et documenté par Google depuis des années : c’est ce qu’il appelle l’extrait d’avis, basé sur les données structurées Product et AggregateRating. Ce qui l’est beaucoup moins, c’est comment, et surtout si, on peut obtenir ce même affichage sur une page de collection : une catégorie qui regroupe plusieurs dizaines ou centaines de produits, sans note propre à afficher.
C’est tout l’objet de cet article. On va voir :
- comment fonctionne un extrait enrichi, et comment l’ajouter concrètement à vos pages e-commerce
- et surtout, le cas des collections de produits ; ce que Google interdit officiellement, et ce qu’on observe quand même en SERP
Un extrait enrichi, ça vient d’où ?
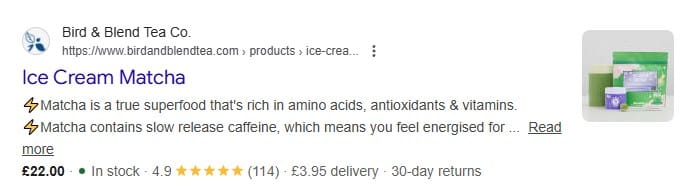 Exemple d’extrait enrichi avec étoiles sur une fiche produit dans Google
Ces étoiles ne sont pas décidées à la main par Google. Elles viennent de données structurées ; du code JSON-LD injecté dans la page, invisible pour le visiteur, mais lisible par les moteurs de recherche.
Exemple, pour l’image au-dessus, il faudrait ajouter ceci :
<script type="application/ld+json">
{
  "@context": "https://schema.org/",
  "@type": "Product",
  "name": "Ice Cream Matcha",
  "aggregateRating": {
    "@type": "AggregateRating",
    "ratingValue": "4.9",
    "reviewCount": "114"
  },
  "offers": {
    "@type": "Offer",
    "priceCurrency": "GBP",
    "price": "22.00",
    "availability": "https://schema.org/InStock"
  }
}
</script>
Une fois ce balisage détecté, validé et jugé pertinent, Google peut décider de l’afficher sous forme de rich snippet en résultats de recherche. J’insiste sur le “peut” : le balisage est une condition nécessaire, jamais une garantie d’affichage.
Où on l’ajoute ?
Vous n’avez pas besoin d’un plugin, module ou application pour ajouter des données structurées à votre boutique, surtout si vous utilisez le format JSON-LD. Il suffit de coller du code dans la page directement, ou dans les fichiers du thème.
Voici comment procéder :
Ajouter à la description de page
Il est possible d’ajouter le script JSON-LD directement dans la description d’une page. Depuis l’éditeur, collez-le dans vos pages de type Collection (ou autres), en passant en mode HTML/Code :
 Bouton “Show HTML” dans l’éditeur de description Shopify
Puis collez le script JSON-LD au début ou à la fin du contenu (peu importe l’ordre).
Cette solution est spécifique à une seule page. Pour l’appliquer à plusieurs, préférez la solution suivante.
Ajouter au thème
Pour que cela s’applique sur un même type de page, vous devrez l’ajouter à votre thème — bien qu’il soit probable qu’une version de base de code JSON-LD soit déjà présente par défaut.
Exemples pour Shopify :
- Les données structurées de type Product peuvent être ajoutées au fichier product-template.liquid, repris sur tous les templates produit de base.
- Le type Breadcrumb peut être ajouté ou personnalisé directement dans breadcrumbs.liquid, sous theme > snippets.
- Le type Organization peut être inclus dans le modèle theme.liquid.
Comment les mettre en place sur une fiche produit ?
Sur Shopify et Prestashop, dans l’immense majorité des cas, c’est déja intégré nativement par les développeurs de thème.
Et pour les données structurées liées aux produits, vous n’avez pas à écrire ce balisage à la main : une application d’avis (Loox, Judge.me, Yotpo, Stamped, Skeepers…) s’en charge, en stockant la note et le nombre d’avis dans un metafield produit. Votre travail consiste surtout à vérifier que ce metafield est bien repris dans le JSON-LD de la fiche produit, ce qui n’est pas toujours le cas par défaut.
Pour vérifier que vos données structurées “Produits” sont valides, plusieurs possibilités rapides et gratuites :
- Testez votre URL dans le validateur Schema.org.
- Passez-la dans le Rich Results Test de Google (afin de doubler la verification, on a parfois des surprises)
- Ou consultez directement l’onglet Extraits d’avis de la Search Console, pour repérer d’éventuelles erreurs sur vos pages produit.
Jusque-là, rien de très différent de ce que vous avez peut-être déjà lu ailleurs. La vraie question, celle qui m’a été posée, et qui revient régulièrement en clientèle, c’est celle des collections.
Le cas des collections de produits : ce que dit Google (et ce qu’on observe en pratique)
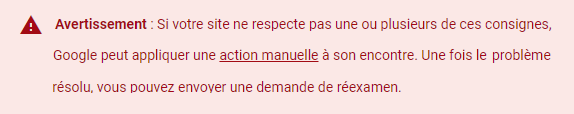 Consigne officielle Google sur les avis de catégorie ou de liste
La documentation Google est sans ambiguïté :
« Veillez à ne fournir un avis que sur un élément spécifique, et non sur une catégorie ou une liste d’éléments. »
Une page de collection n’est pas un produit. Elle n’a pas de note propre; elle contient des dizaines de produits qui, eux, en ont potentiellement une. En toute rigueur, une collection n’est donc pas éligible aux étoiles en SERP.
Et pourtant, dans les faits, la plupart des e-commerçants utilisent cette technique depuis très longtemps, peut-être même depuis le début des extraits enrichis pour les sites marchands en novembre 2010.
Regardez : les plus gros acteurs du web utilisent eux aussi cette méthode.
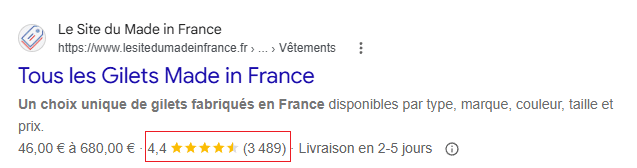 Capture SERP réelle (août 2026) : étoiles, avis et fourchette de prix affichés sur une page de collection Le Site du Made in France
Et ce n’est pas un cas isolé : Décathlon, Lidl, Norauto, Manomano, Speedway.fr... tous secteurs confondus, sur des pages qui sont bien des collections, pas des fiches produit.
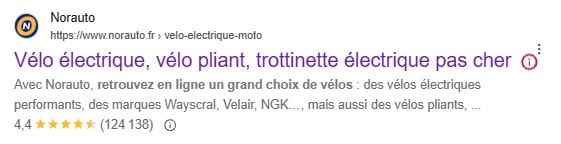 Collection vélos électriques Norauto avec étoiles et 124 138 avis en SERP
On voit qu’ils basent leur notation sur les avis global de la boutique.
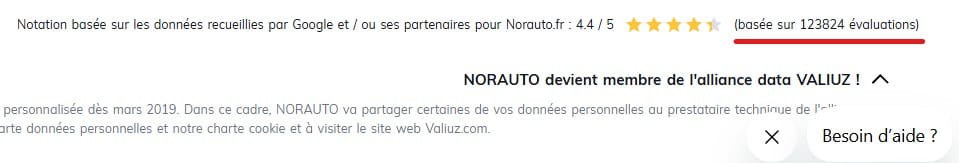 Note présente dans le footer de la page d’accueil base sur les données google et partenaires.
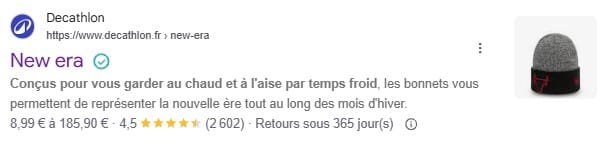 Collection Decathlon “New era” avec 2602 étoiles, basé sur le total des avis de chaque produit.
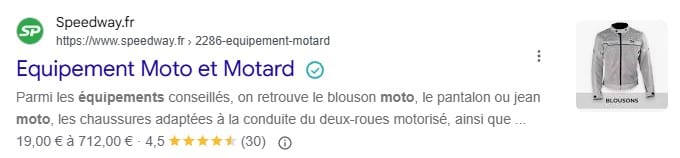 Collection équipement moto Speedway.fr avec étoiles et fourchette de prix en SERP
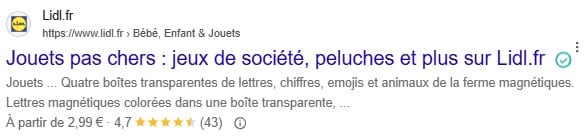 Collection jouets pas chers Lidl avec étoiles et 43 avis en SERP qui sont liés au 1er produit de la liste.
Et un dernier pour la route,
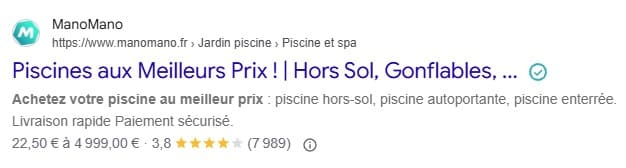 Collection piscines ManoMano avec étoiles et 7989 avis, basé sur le total des avis de chaque produit.
Il s’agit bien de pages de collection (“New era”, “Vélo électrique, vélo pliant, trottinette électrique pas cher”), pas de fiches produit. Et pourtant, elles affichent une fourchette de prix, une note moyenne et un nombre d’avis. Vous en croiserez régulièrement dans les SERP e-commerce, tous secteurs confondus.
Comment c’est fait, techniquement
La technique consiste à baliser la page de collection non pas comme une liste (CollectionPage, ItemList), mais comme si elle était elle-même un Product, une sorte de produit fictif qui représente l’ensemble de la catégorie. Et à afficher :
- le nombre d’avis et la note, via AggregateRating (ratingValue / ratingCount / bestRating / worstRating)
- le prix le plus bas et le plus haut de la collection, via AggregateOffer (lowPrice / highPrice)
Par exemple, voici ce qu’a écrit Décathlon sur sa collection “New era casquette” :
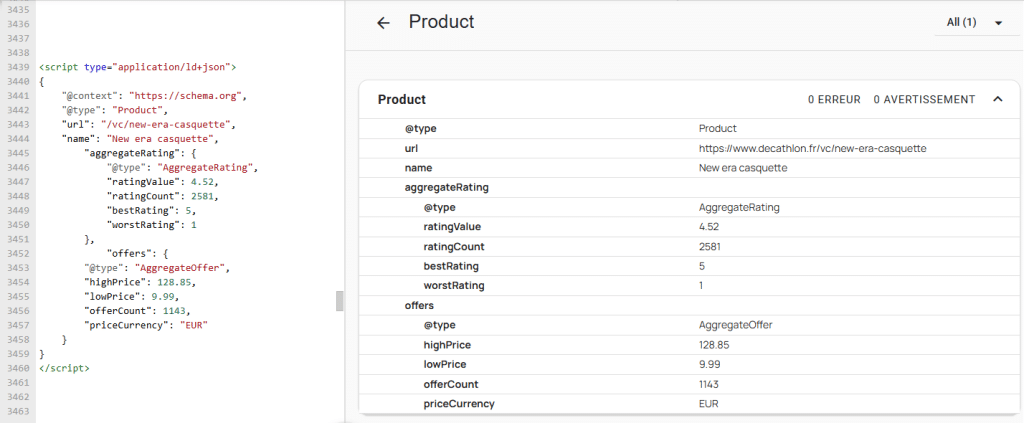 Code source JSON-LD réel de la page collection Décathlon, type Product avec aggregateRating et AggregateOffer
Tout simplement.
Google, de son côté, ne fait pas de distinction sémantique entre “un vrai produit unique” et “une collection déguisée en produit” : il lit un Product valide avec une note et une fourchette de prix, et l’affiche comme n’importe quel autre résultat enrichi. Ça marche, jusqu’à ce que ça ne marche plus.
Que risque-t-on en cas de triche ?
Google est explicite sur la conséquence :
« Si votre site ne respecte pas une ou plusieurs de ces consignes, Google peut appliquer une action manuelle à son encontre. »
Une action manuelle sur les données structurées ne fait pas disparaître votre page des résultats de recherche, elle fait disparaître les extraits enrichis. Concrètement : plus d’étoiles, plus de prix, plus de rien de ce qui distingue visuellement votre résultat des dix autres liens bleus autour de lui. Et cette pénalité s’applique généralement à l’échelle du site, pas seulement à la page fautive : c’est le vrai risque à mettre en balance avant de généraliser la technique des collections.
Une fois le problème identifié et corrigé, il est possible d’envoyer une demande de réexamen, mais aucun délai n’est garanti, et le site reste sans rich snippets pendant toute la durée du traitement.
Voici une façon de plus, pour les SEO, de manipuler les résultats de Google.
Attention : “ça marche” n’est pas “c’est sûr”. Le fait que ce soit répandu et toléré aujourd’hui ne l’engage pas à le rester ad vitam æternam. Mais maintenant, vous êtes informé, et vous savez faire. À vous de choisir

L’article "Comment obtenir l’affichage des étoiles en SERP sur des collections de produits ?" a été publié sur le site Abondance.
-
Agents IA, robotique, matériaux avancés : les trois paris de l’Europe pour renforcer sa souveraineté technologique
www.usine-digitale.frSur 250 propositions déposées, seules sept ont été sélectionnées par la Commission européenne dans le cadre de l’appel HORIZON-CL4-2026-05, qui finance plusieurs projets dans les technologies numériques et les matériaux avancés.
-
Andrew Garfield veut un Spider-Man ouvertement gay, mais les comics l’ont fait avant Hollywood
www.numerama.com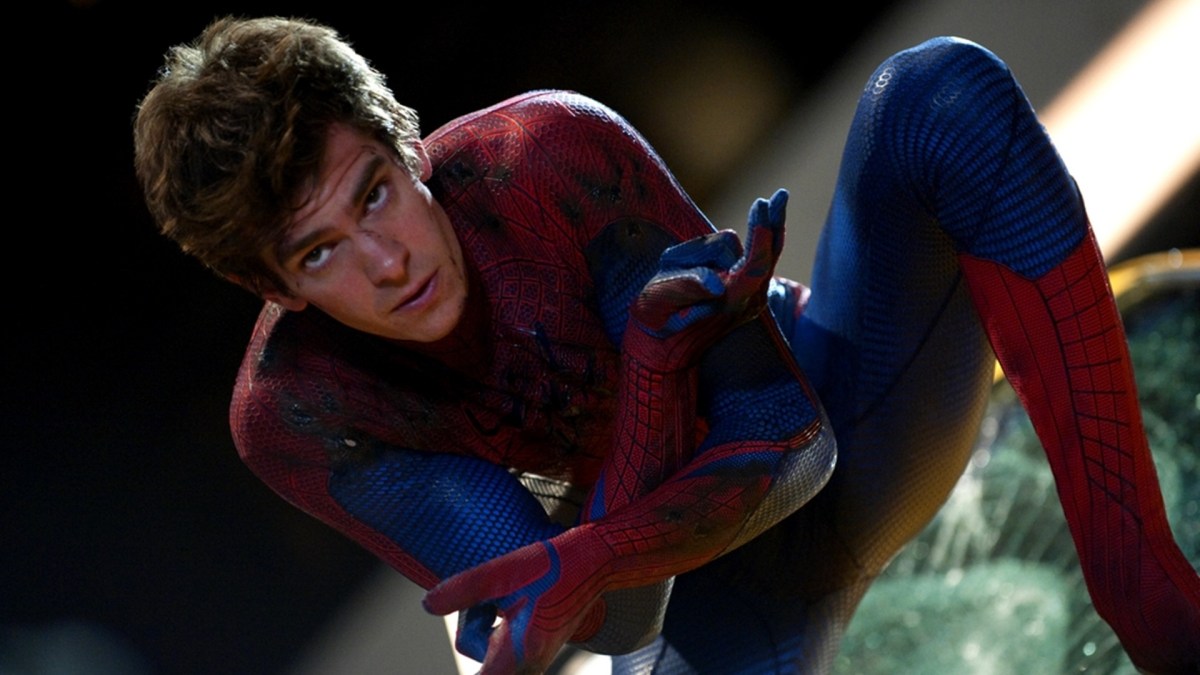
Treize ans après ses premières déclarations, Andrew Garfield réitère son souhait de voir un homme-araignée ouvertement queer sur grand écran. L'ex-interprète de Peter Parker milite pour une représentation inclusive, libérée des dogmes d'Hollywood.
-
ffmpeg - Doubler le framerate d'une vidéo avec votre GeForce
korben.infoDepuis ce week-end, bonne nouvelle les zamis, puisque ce bon vieux ffmpeg sait maintenant fabriquer des images qui n'ont jamais été filmées. Oui oui ! Et ça c'est possible grâce à un filtre qui s'appelle
fruc_vulkan, qui permet de calculer le mouvement entre deux images grâce au bloc dédié des GeForce RTX, pour ensuite synthétiser ce qui manque entre les deux. Grâce à ça, un 24 images par seconde ressort sans souci en version 60 images par seconde.La cadence de sortie se paramètre, donc vous pouvez aussi faire du 25 vers du 50, du 30 vers 60, ou n'importe quelle valeur intermédiaire. C'est donc beaucoup plus souple que le filtre équivalent côté AMD,
frc_amf, qui ne sait que doubler la fréquence et ne fonctionner qu'en DirectX...Fabriquer ce genre d'images intercalaires n'a rien de neuf, cela dit... L'outil RIFE convertissait déjà du 24 fps en 96 en 2020. Mais ce qui change ici, c'est qu'il n'y a plus de chaîne externe, plus d'aller-retour par des milliers de PNG, puisque tout tient dans le graphe de filtres, entre le décodage et l'encodage.
Le filtre logiciel historique de ffmpeg,
minterpolate, existe pourtant depuis des années mais c'était loin d'être du temps réel. Alors que là, le vrai gain avec cette nouvelle feature, c'est qu'on passe en full temps réel. Ça veut dire que sur un catalogue à réencoder, l'interpolation cesse d'être l'élément qui bloque toute la chaîne de conversion.Pour l'essayer il vous faut une RTX 30 ou plus récente. Il faut aussi compiler une version de développement car ce filtre est arrivé après la sortie de ffmpeg 9.0, ce qui veut dire que pour le moment, il n'est dans aucune release et ne sera dans aucun paquet avant la prochaine.
La commande suit ensuite le motif habituel des filtres Vulkan, qui veulent les images en mémoire GPU :
ffmpeg -init_hw_device vulkan=vk:0 -filter_hw_device vk -i entree.mp4 -vf "format=yuv420p,hwupload,fruc_vulkan=fps=60,hwdownload,format=yuv420p" sortie.mp4L'auteur du filtre prévient quand même qu'en 2160p24, les réglages par défaut ne suivront pas en temps réel et qu'il faudra alors descendre la qualité d'estimation du mouvement. Ça s'écrit comme ceci :
fruc_vulkan=fps=60:perf=medium:grid=2En traitement par lots maintenant, la question ne se pose pas, c'est juste plus lent.
Maintenant, les pros de l'encodage, redescendez de votre chaise parce que j'ai quand même quelques mauvaises nouvelles... Tout d'abord, on n'a aucune stat indépendante sur le débit ou la qualité. Et il y a aussi un défaut que l'auteur du patch documente lui-même... En fait, dans les zones sans texture, le moteur invente un mouvement faux mais cohérent, qui laisse des "fantômes" autour des objets. La parade existe heureusement, mais c'est une heuristique, qui demande quelques réglages à la main sur des échantillons.
Et il y a aussi un coût qu'on oublie... Car doubler la cadence, c'est donner deux fois plus d'images à avaler à l'encodeur, donc, il y a toujours une espèce de goulot d'étranglement. Et puis après il y a le rendu... un film de cinéma en 24 images par seconde qu'on monte à 60 prend immédiatement un aspect téléfilm que les cinéastes détestent !! Imaginez l'Odyssée de Nolan avec l'aspect visuel de Plus Belle La Vie... Ahahaha. Après sur de l'animation ou un ralenti, ça se défend bien sûr mais sur du cinéma, c'est un choix à prendre et pas une amélioration. En tout cas, c'est mon avis.
Ah et dernier point, parce que la confusion est déjà partout dans les commentaires sur le net : Tout ça se passe à l'encodage ! Je répète : A L'ENCODAGE ! Le fichier qui sort de ffmpeg est une vidéo NORMALE. Absolument personne n'aura besoin d'une carte graphique GeForce pour la regarder ! OK ? 😘
Source : Phoronix
-
Nvidia mise 3,5 milliards sur MediaTek pour ne pas perdre la main sur les puces maison de ses clients
www.usine-digitale.frEn annonçant un investissement de 3,5 milliards de dollars (environ 3 milliards d’euros) en obligations convertibles chez MediaTek, Nvidia ne se contente pas de resserrer un partenariat de longue date avec le fabless taïwanais. L’opération lui permet surtout de renforcer une alliance qui couvre plusieurs fronts stratégiques.
-
Cyberattaque : la CGT accuse l’extrême droite
incyber.orgLa CGT a estimé, le 31 août 2026, que les traces laissées par le piratage des sites de la CGT Éduc’Action Créteil et de la CGT Éduc’Action 77 indiqueraient « des motivations politiques d’extrême droite ». Cette attaque a contraint le syndicat à suspendre l’accès aux deux plateformes pendant plusieurs jours, à la fin du mois d’août 2026.
Selon la CGT, des articles publiés sur ces sites auraient notamment été détournés afin de diffuser de la propagande raciste. Le syndicat cite le remplacement de « élèves » par « élèves étrangers » dans certains contenus. La CGT dénonce une tentative de déstabilisation, réaffirme son engagement antiraciste et antifasciste, et rappelle qu’elle considère l’extrême droite comme un « ennemi mortel ».
The post Cyberattaque : la CGT accuse l’extrême droite appeared first on INCYBER NEWS.
-
Le cyber au cœur de la rentrée gouvernementale
incyber.orgLe séminaire de rentrée du gouvernement, le 31 août 2026, a débuté par une session de travail avec Vincent Strubel, directeur général de l’Anssi, au siège du Secrétariat général de la défense et de la sécurité nationale (SGDSN). Le Premier ministre Sébastien Lecornu souhaitait ainsi réaffirmer la priorité accordée à la cybersécurité, après un été marqué par de nombreuses fuites de données touchant les secteurs public et privé.
Le groupe ZeroBytes a notamment piraté les SI de la Direction générale des finances publiques (DGFiP), ce qui a entraîné trois fuites distinctes, ainsi que ceux du ministère de l’Éducation nationale. Le 29 août 2026, le groupe cybercriminel a revendiqué un nouveau vol de données, celui des informations foncières de 48 millions de personnes issues de la plateforme publique « Zéro Logement Vacant », rattachée au ministère de la Ville et du Logement.
Sébastien Lecornu a déjà annoncé une accélération du plan gouvernemental présenté en avril 2026 pour sécuriser les SI de l’État, ainsi que des investissements destinés à développer les capacités de test et de réponse aux attaques. L’Anssi va notamment créer une unité d’intervention rapide. Un Conseil de défense cyber doit se tenir dans les prochaines semaines.
The post Le cyber au cœur de la rentrée gouvernementale appeared first on INCYBER NEWS.
-
ChatGPT gratuit et sans pub, c’est fini, mais voici comment désactiver la publicité ciblée
www.numerama.comLa publicité arrive dans ChatGPT, et notamment les annonces personnalisées. Si ce modèle économique s'impose à tous (sauf à souscrire un abonnement Plus ou plus haut de gamme), il est possible de choisir si l'on veut avoir du ciblage publicitaire ou non. Voici où désactiver la pub ciblée dans le chatbot d'OpenAI.
-
Maintenant - Le monitoring qui trouve vos conteneurs tout seul
korben.info"Maintenant", ce n'est pas qu'un adverbe à la con pour apprécier l'instant présent ou faire péter ses ordres comme votre Belle Mère ! C'est également un conteneur à lancer, qui se connecte en lecture seule à un socket Docker pour réaliser en un battement de cil, tout l'inventaire de votre home lab !
Il relève ainsi l'état de chaque conteneur, ses healthchecks, ses boucles de redémarrage, ses logs, et vos projets Compose regroupés comme vous les avez écrits.
Ensuite, tout ce qui vous alerte pour de bon se déclare à la main. Les checks HTTP et TCP se configurent sous la forme de labels sur les conteneurs à surveiller. Par exemple, un
maintenant.endpoint.httpavec son intervalle et son seuil d'échec, unmaintenant.endpoint.tcppour la base...etc. Pas besoin donc d'aller mettre votre gros nez dans un fichier de config spécifique.
Vos tâches planifiées reçoivent chacune une URL à appeler quand elles finissent comme ça si la sauvegarde de trois heures du matin ne se manifeste pas, vous êtes prévenu. Vos certificats HTTPS sont surveillés et signalés cinq fois avant leur expiration, un mois avant puis de plus en plus près. Il compare aussi l'empreinte de vos images à celle publiée sur le registre, ce qui vous permet ensuite de savoir lesquelles ont pris du retard sans lancer des docker pull à l'aveugle. Ah et il sert une page de statut publique pour vos utilisateurs.
Le tout tient dans un binaire Go qui occupe environ 17 Mo de RAM et qui se repose sur une simple base SQLite.
Par contre, l'édition gratuite (Community) gère une seule machine. Si vous voulez du multi-hôte, il faudra passer par la case payante. Toujours en gratuit, il y a aussi des plafonds... Vous avez le droit uniquement à 10 endpoints, 5 heartbeats, 5 certificats, 3 composants de page de statut et uniquement 7 jours d'historique.
Attention quand même, y'a 2 choses à savoir avant de vous enflammer et de poser ça sur une machine exposée sur le net. Il n'y a aucune authentification intégrée, et de ce que j'ai compris, c'est assumé ! A vous donc de mettre en place un reverse proxy et un Authelia ou un Authentik devant.
Pour situer "Maintenant" par rapport à d'autres solutions que je vous ai déjà présentées, Beszel fait les métriques par conteneur sans aucun plafond gratos, mais pas les checks HTTP. Uptime Kuma lui, fait les checks, mais ses monitors doivent être créés un par un dans l'interface, sauf à lui greffer AutoKuma pour lire les labels. Donc, il n'y a pas vraiment de solution tout-en-un gratuite...
-
Les vieux Mac Intel peuvent enfin installer l’app ChatGPT, deux ans après son lancement
www.numerama.com
L'application ChatGPT pour Mac supporte désormais les machines avec un processeur Intel. Une compatibilité passée totalement inaperçue alors qu'elle manquait depuis le lancement de l'app en 2024. Chez Google, l'application Gemini reste réservée aux puces Apple Silicon.
-
La Switch 2 coûte désormais 500 € : où la trouver moins chère ?
www.numerama.com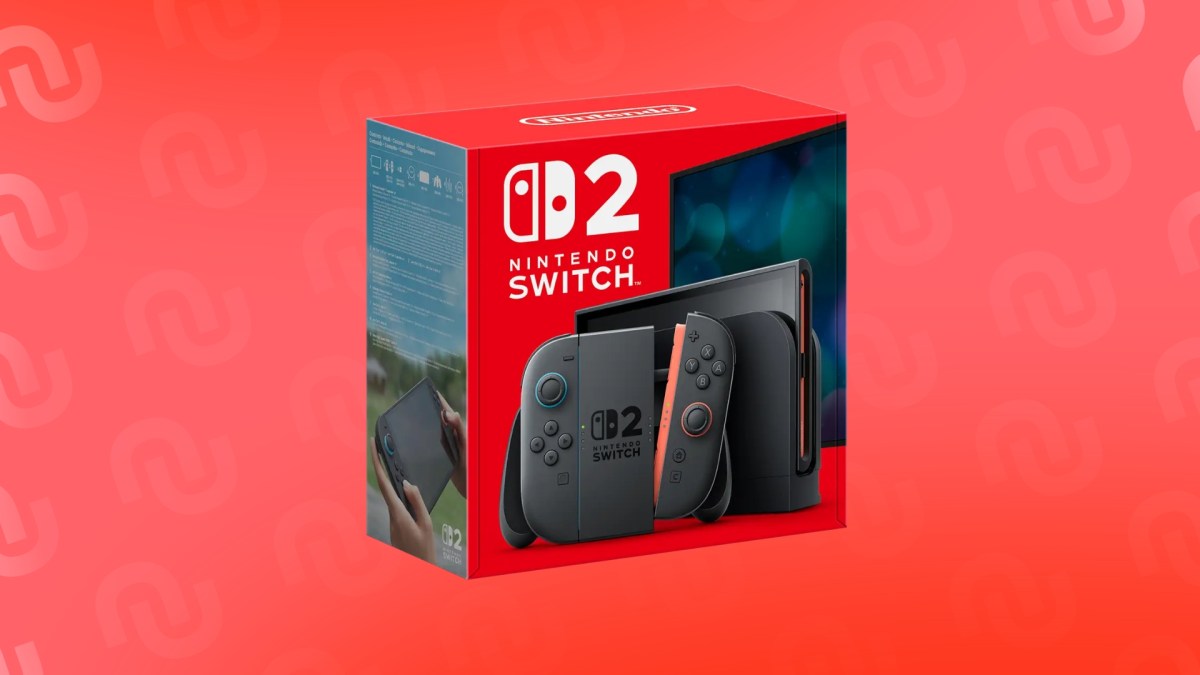
Depuis le 1ᵉʳ septembre, la Switch 2 coûte officiellement 499,99 € chez Nintendo. Plusieurs revendeurs proposent encore la console moins chère : voici où la trouver au meilleur prix.
-
Tesla publie ses données de sécurité sur le FSD à quelques semaines d’un vote européen décisif
www.numerama.com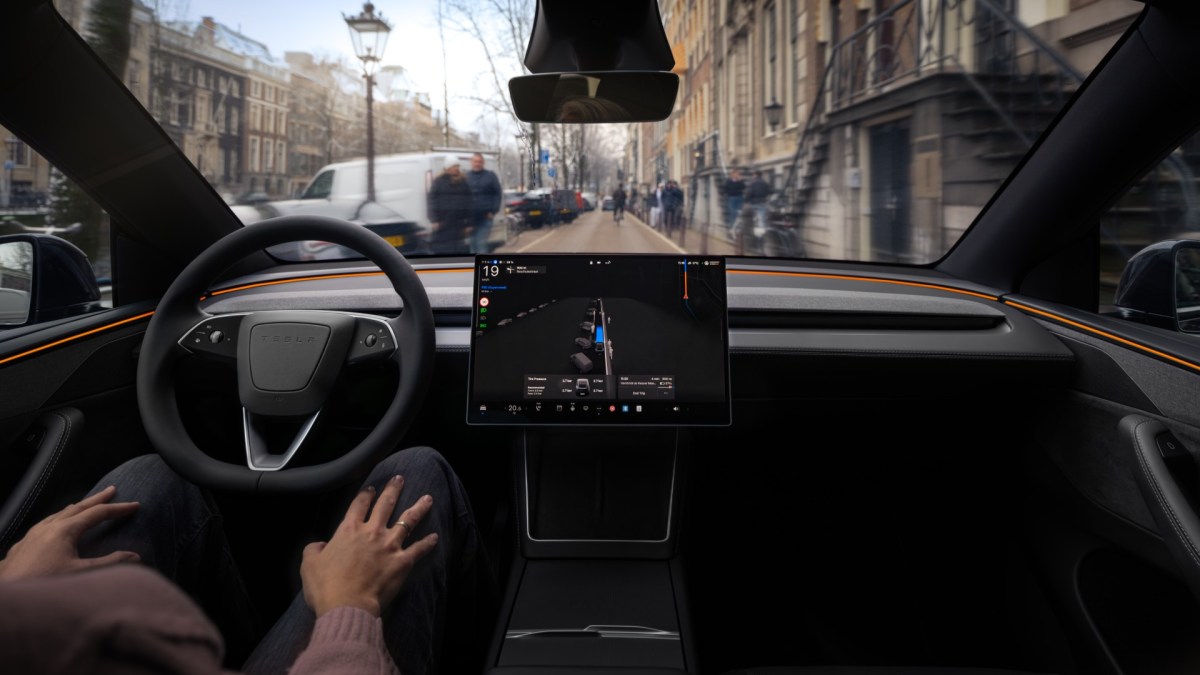
Tesla a publié ses statistiques sur la sécurité de son FSD. Une diffusion au grand public qui tombe à quelques semaines d'un vote européen qui pourrait l'autoriser dans les 27 pays.
-
Gemini, GPT, Grok : Le Pentagone étoffe sa plateforme d’accès aux modèles d’IA générative et limite la dépendance à un fournisseur unique
www.usine-digitale.frLe ministère américain de la Guerre voit les choses en grand et n’a pas peur de se lancer. Le 31 août, il a annoncé l’ajout de « Grok for Government », version sécurisée du modèle de xAI commercialisée par la branche gouvernementale Starshield AI de SpaceX, et de ChatGPT Mil d’OpenAI, à sa plateforme GenAI.mil, élargissant ainsi l’éventail des capacités d’intelligence artificielle proposées sur sa principale plateforme dédiée.
-
WhatCable - Trouvez le câble qui bride la charge sur votre Mac
korben.infoJe ne sais pas vous, mais chez moi, mes câbles USB-C se ressemblent tous. Et dans le tas, j'en ai qui chargent mon MacBook deux fois plus vite que d'autres. Et franchement, en les regardant, je ne peux pas vous dire lesquels sont les plus efficaces. Alors que mon Mac, lui, apparemment, il le sait déjà.
En tout cas, c'est ce que j'ai compris en allant lire le site de WhatCable. Ce qu'ils expliquent, c'est qu'à chaque branchement, le contrôleur de port d'un Mac Apple Silicon envoie un message à la puce que certains câbles embarquent et récupère sa fiche d'identité : débit annoncé, ampérage, fabricant. De ce que j'ai compris, macOS range la réponse dans le registre IOKit sous forme d'objets bruts, et ne l'affiche nulle part en clair. Snif...

Et c'est cette réponse que WhatCable va chercher, puis traduit. L'app vit dans la barre de menus, vous branchez un câble, et elle vous dit alors instantanément lequel des trois maillons plafonne la charge : Soit le chargeur, soit le câble, soit le Mac lui-même quand sa batterie est presque pleine.
Et vous obtenez le même verdict côté débit.
L'app confronte aussi la fiche du câble à sa spécification USB-PD et lève un carton jaune quand quelque chose cloche. Ça peut être l'identifiant fabricant à zéro, les bits réservés utilisés de travers...etc. Moi, je parle bien ici de contrefaçon de câbles, mais l'app reste très prudente dans sa formulation. Elle signale juste des trucs bizarres, et elle ne dit jamais qu'un câble est une contrefaçon.
Après, la plupart des câbles sous 60 W n'ont aucune puce à interroger, donc il n'y a rien à lire, et certains ne répondent correctement qu'avec un appareil branché à l'autre bout. Sur les ports USB-C en façade d'un Mac mini ou d'un Studio, aucune donnée de câble ne remonte non plus. C'est à cause de l'architecture d'Apple.

Côté matériel, il vous faut donc un Mac Apple Silicon sous macOS 14 minimum, les Mac Intel ne publiant pas ces données du tout. L'app est gratuite et son code est sous licence MIT, sauf le dossier des fonctions Pro où là, faudra débourser environ 10 €.
Si vous avez Homebrew, vous pouvez installer l'app rapidement comme ceci :
brew install --cask darrylmorley/whatcable/whatcableL'app est même en français si vous avez séché les cours d'anglais. Bref, de quoi trier votre caisse de câbles sans vous planter...
-
AI Act : Bruxelles passe à l’offensive et commence à contrôler les fournisseurs de modèles
www.usine-digitale.fr« Les modèles d’IA deviennent de plus en plus performants et ont donné lieu à un certain nombre d’incidents au cours de l’été ». C’est par ce constat que la Commission européenne justifie le nouveau tour de vis à l’égard des fournisseurs d’IA.
-
Qui est John Ternus, le nouveau patron d’Apple qui remplace Tim Cook ?
www.numerama.com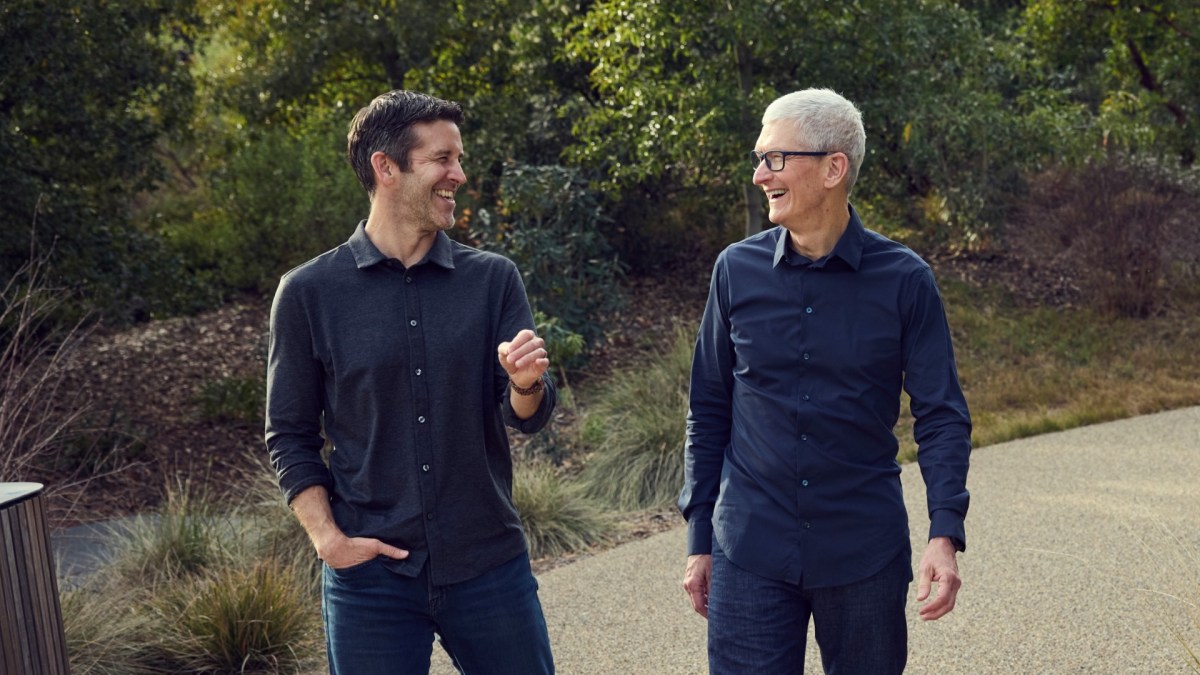
C'est officiel : John Ternus est le nouveau CEO d'Apple. Après plus de 15 ans à la tête d'Apple, Tim Cook a cédé sa place le 1er septembre 2026. Son successeur a un profil très différent du sien : John Ternus est un ingénieur de formation et dirigeait jusque-là la division hardware d'Apple.
-
Xbox commence à déployer son système pour convertir les jeux physiques en versions numériques
www.numerama.com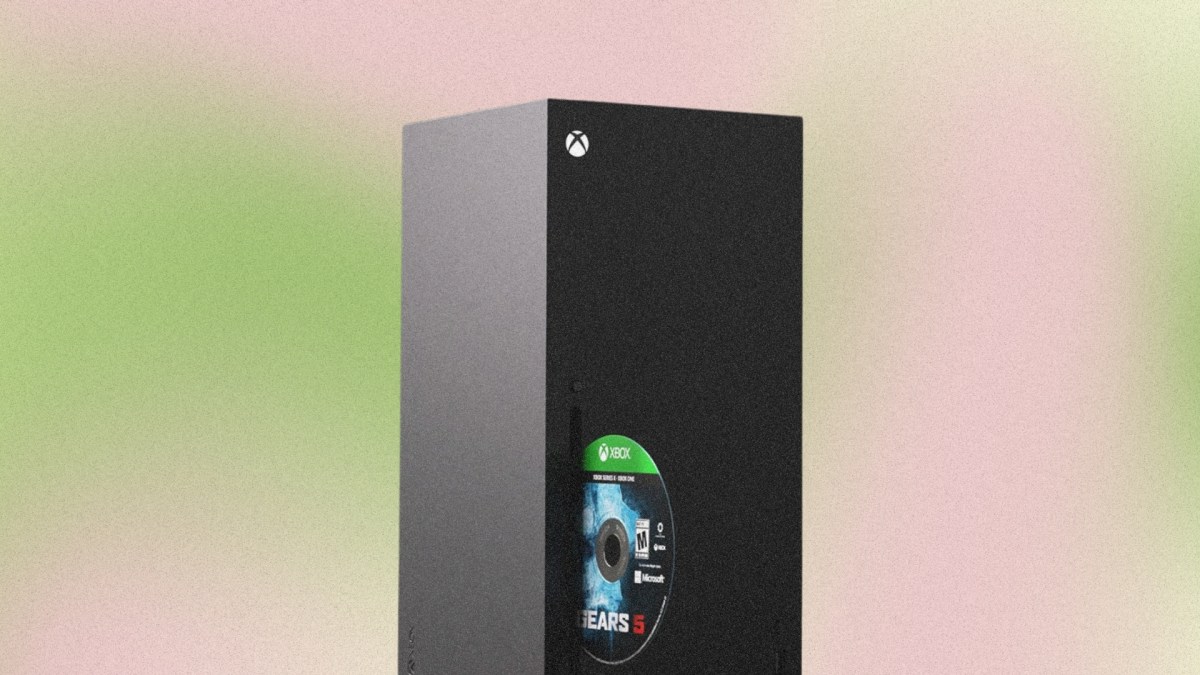
La fonction « Disc-to-Digital » de Xbox commence à devenir une réalité. Depuis le 31 août 2026, certains membres du programme Xbox Insider peuvent transformer leurs jeux sur disque en licences numériques, sans rendre leur exemplaire physique inutilisable.
-
Quels sont les meilleurs PC portables pour la rentrée 2026 ?
www.numerama.com
Sur la liste des fournitures de rentrée, le PC portable figure souvent tout en haut, que ce soit pour étudier ou télétravailler. Voici les meilleurs modèles que nous avons retenus selon les usages et les budgets.
-
Virginie Bensoussan-Brulé sur CNews le 28 août : un maire peut-il interdire un spectacle ?
www.lexing.law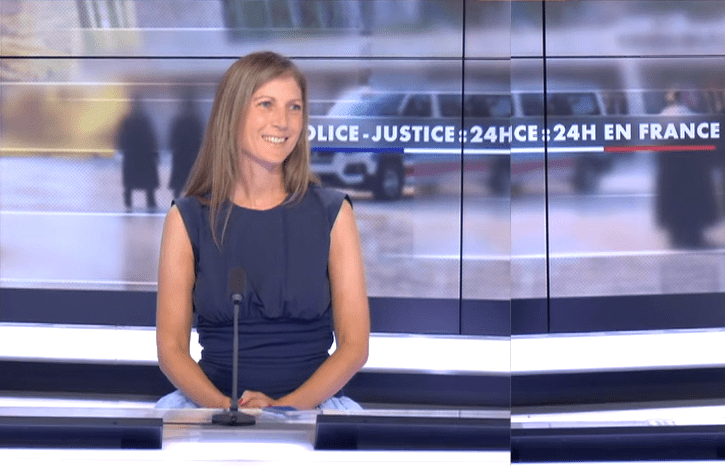
Virginie Bensoussan-Brulé était l’invitée de Nelly Daynac dans l’émission « Police Justice : 24H en France » sur CNews le 28 août 2026.
Conviée à apporter son éclairage juridique sur plusieurs sujets d’actualité, elle est notamment revenue sur la question des pouvoirs dont dispose un maire pour interdire la tenue d’un spectacle, à l’occasion de la controverse suscitée par le maintien des concerts de Patrick Bruel programmés les 9 et 10 octobre 2026 au Zénith d’Orléans.
Le maire d’Orléans a indiqué ne pas souhaiter interdire ces concerts, estimant qu’il ne lui appartenait pas de se substituer à l’autorité judiciaire. Patrick Bruel, qui conteste les faits qui lui sont reprochés, est actuellement mis en examen dans plusieurs dossiers de violences sexuelles et demeure présumé innocent.Le maire dispose d’un pouvoir de police mais pas d’un pouvoir général d’interdiction des spectacles
En application des articles L2212-1 et L2212-2 du code général des collectivités territoriales, le maire est titulaire du pouvoir de police municipale et doit assurer le bon ordre, la sûreté, la sécurité et la salubrité publiques. Ce pouvoir peut lui permettre de réglementer, voire exceptionnellement d’interdire, la tenue d’un spectacle lorsque celui-ci est susceptible de provoquer un trouble à l’ordre public.
Pour autant, l’existence d’un risque de trouble ne suffit pas à justifier automatiquement une interdiction.
Depuis l’arrêt Benjamin du 19 mai 1933, le Conseil d’État impose à l’autorité de police administrative de concilier la sauvegarde de l’ordre public avec l’exercice des libertés. Dans cette affaire, le maire de Nevers avait interdit une conférence en raison des troubles qu’elle risquait de provoquer. Le Conseil d’État avait annulé cette interdiction en considérant que les risques invoqués n’étaient pas d’une gravité telle que le maintien de l’ordre ne puisse être assuré par des mesures de police moins restrictives.
Une interdiction doit ainsi être adaptée, nécessaire et proportionnée au risque de trouble à l’ordre public. Autrement dit, lorsque des mesures moins contraignantes (dispositif de sécurité renforcé, contrôle des accès, encadrement des rassemblements ou mobilisation des forces de l’ordre) permettent de prévenir les troubles, l’interdiction pure et simple du spectacle ne peut être retenue.Dans quelles hypothèses un spectacle peut-il être interdit ?
Une interdiction peut être envisagée lorsqu’existent des risques suffisamment sérieux et établis de violences, d’affrontements ou de troubles à la sécurité et à l’ordre publics, et que les mesures de police ordinaires ne permettent pas d’y faire face.
La jurisprudence admet également que la dignité de la personne humaine constitue une composante de l’ordre public. Le Conseil d’État l’a consacré dans son arrêt Commune de Morsang-sur-Orge du 27 octobre 1995. Dans des circonstances particulièrement graves, une atteinte à la dignité humaine peut donc justifier une mesure de police, indépendamment même de circonstances locales particulières.
Cette jurisprudence a été mise en œuvre en matière de spectacles par le Conseil d’État dans son ordonnance du 9 janvier 2014, concernant le spectacle Le Mur, compte tenu notamment de propos susceptibles de porter gravement atteinte à la dignité de la personne humaine et des risques sérieux de troubles à l’ordre public. Le Conseil d’État y rappelle cependant que les restrictions apportées aux libertés fondamentales doivent demeurer nécessaires, adaptées et proportionnées.Une mise en examen ne constitue pas, en elle-même, un motif d’interdiction
La situation entourant les concerts de Patrick Bruel pose donc une question différente : le pouvoir de police administrative ne permet pas au maire de prononcer une sanction en considération des poursuites pénales dont un artiste fait l’objet.
L’existence d’une mise en examen, d’un débat public ou d’appels à l’annulation d’un spectacle ne caractérise pas, à elle seule, un trouble à l’ordre public permettant de justifier une interdiction.
Une décision d’interdiction devrait être fondée sur des circonstances précises et circonstanciées permettant d’établir un risque réel pour l’ordre public, puis satisfaire au contrôle de nécessité et de proportionnalité exercé par le juge administratif.
Il convient par ailleurs de distinguer le pouvoir de police administrative du maire des décisions susceptibles d’être prises au titre de la gestion de la salle de spectacle. À Orléans, le Zénith est exploité par la société Orléans Events dans le cadre d’une délégation de service public conclue avec Orléans Métropole, et l’exploitant est lié contractuellement au producteur des concerts.
Il en résulte que le maire ne peut pas, en sa seule qualité d’élu ou d’autorité délégante, décider de mettre fin au contrat conclu par l’exploitant. Une éventuelle annulation sur le terrain contractuel relève des stipulations du contrat et peut, selon les circonstances, engager la responsabilité de celui qui en prendrait l’initiative.
Si le maire entend empêcher la tenue du spectacle au nom de l’ordre public, il doit pouvoir établir l’existence d’un risque suffisamment caractérisé et démontrer que l’interdiction est nécessaire et proportionnée, conformément aux principes dégagés par l’arrêt Benjamin.Un rendez-vous juridique chaque vendredi en septembre sur CNews
À la suite de cette première intervention dans « Police Justice : 24H en France », Virginie Bensoussan-Brulé sera invitée chaque vendredi du mois de septembre sur CNews afin d’apporter son éclairage juridique sur les sujets d’actualité abordés dans l’émission présentée par Nelly Daynac.
À revoir : Police Justice : 24H en France – émission de CNews le 28 août 2026.

Virginie Bensoussan-Brulé
AvocateDirectrice du pôle Contentieux du numérique
L’article Virginie Bensoussan-Brulé sur CNews le 28 août : un maire peut-il interdire un spectacle ? est apparu en premier sur Lexing Avocats.
-
Boulanger retire 300 € à ce PC gamer équipé d’une RTX 5070 en pleine rentrée
www.numerama.com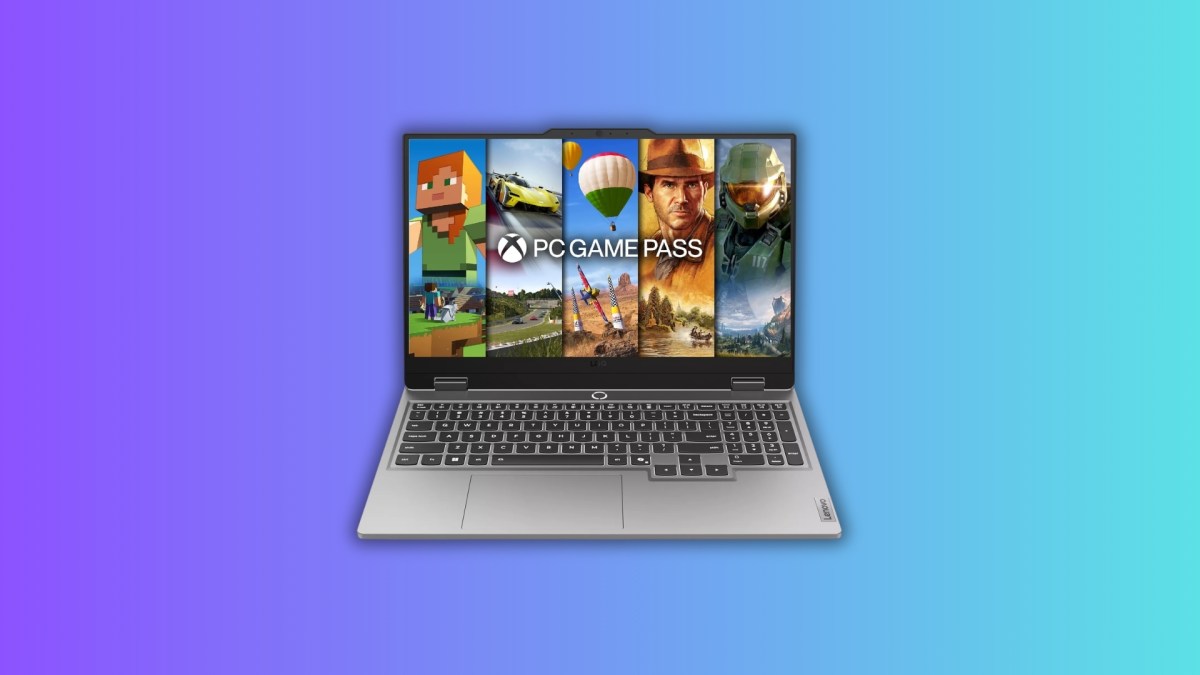
[Deal du jour] Alors que les prix des composants s'envolent, Boulanger fait chuter le PC portable gamer Lenovo LOQ 15IRX10 à 1 299,99 € au lieu de 1 599,99 €, grâce à un code promo à saisir dans le panier.
-
Goossips SEO : Liens obsolètes
Goossip #1www.abondance.comGoogle ne pénalise pas les liens obsolètes, mais il y a une nuance importante
Sur Reddit, John Mueller a répondu à une question sur les liens sortants anciens pointant vers un site qui a changé de propriétaire et héberge désormais du contenu douteux. Sa réponse : Google ne pénalise pas ce genre de liens (« le web est plein de turbulences »), même s'il reste préférable de garder ses liens à jour.
Il ajoute cependant une nuance importante : « Cela dit, et c'est, je l'espère, une évidence, si la valeur de l'ensemble de votre site est devenue obsolète, il s'agit d'un problème d'une tout autre nature que celui de quelques liens rompus. »
Source : Search Engine Roundtable
Taux de fiabilité :
 On est d'accord !
Cette déclaration reflète le positionnement de Google depuis des années, qui a tendance à ignorer les liens anciens, spammy et non pertinents accumulés au fil du temps, au lieu de pénaliser les sites qui les hébergent.
L’article "Goossips SEO : Liens obsolètes" a été publié sur le site Abondance.
-
Startups : Berlin veut passer des licornes aux champions industriels
www.frenchweb.frComme de nombreux pays européens dont la France, l’Allemagne ne manque plus de vocations entrepreneuriales, son problème commence après la naissance : financer une usine, décrocher une première commande publique, recruter à l’international, empêcher qu’une levée décisive ne déplace le centre de gravité de l’entreprise. À travers 152 mesures, Berlin veut désormais faire de l’État …
L’article Startups : Berlin veut passer des licornes aux champions industriels est apparu en premier sur FW.MEDIA.
-
Un milliard de dollars en moins de 200 jours : comment OpenAI installe la publicité au cœur de son modèle
www.usine-digitale.frMoins de 200 jours après son lancement, ChatGPT Ads a déjà franchi le cap du milliard de dollars de revenus récurrents annualisés (ARR), annonce OpenAI. L’activité rassemble désormais plusieurs dizaines de milliers d’annonceurs et est disponible dans plus de 40 pays.
-
Piratages de l’État : les mesures du gouvernement suffisent-elles ?
incyber.orgL’été a été chaud pour le gouvernement. Il a dû éteindre tous les feux et pas seulement les incendies de forêt. L’exécutif a fait face à une série de piratages sans précédent. Le 14 août, la Direction générale des finances publiques (DGFiP) déclarait avoir été victime « d’un accès illégitime à son système d’information. » Quelques jours plus tard, le ministère de l’Éducation nationale confirmait le vol de plusieurs millions de données appartenant à des enseignants et des élèves. Un double piratage revendiqué par ZeroBytes se présentant comme un duo de hackers français.
Un véritable camouflet pour le gouvernement. D’autant que ces violations de données avaient été précédées, un peu plus tôt dans l’année, par les piratages du ministère de la Culture, de l’ANTS (Agence nationale des titres sécurisés) et de France Travail. Au regard de l’enjeu, c’est le Premier ministre en personne qui est monté au créneau.
Le 15 août, Sébastien Lecornu a annoncé une série de mesures dont la plupart avaient été présentées le 30 avril comme le déblocage de 200 millions d’euros pour élever la sécurité des systèmes d’information étatiques ou la création d’Ariane (Autorité référente pour l’intelligence artificielle et le numérique de l’État), directement rattachée à Matignon. Par ailleurs, chaque ministère, à partir de 2027, devra obligatoirement consacrer 5 % de son budget numérique à la cybersécurité.
Enfin, un plan d’urgence comprend 40 actions prioritaires dont la généralisation de l’authentification mutificateur, des exercices d’ « auto-attaque » obligatoires et le recours à l’IA pour accélérer la détection des vulnérabilités. Parmi les rares mesures nouvelles, on trouve la création d’une force d’intervention rapide au sein de l’Anssi pour agir dès le moindre doute d’atteinte grave aux systèmes de l’État. Au-delà des moyens renforcés, Matignon évoque, dans son communiqué, « une nouvelle gouvernance numérique de l’État » et « une doctrine de protection renforcée. »
Des fragilités identifiées de longue date
« Cette expression forte au plus haut niveau de l’État marque une réelle prise de conscience », reconnaît Jean-Michel Mis, dirigeant du cabinet de conseil ViaPublica. « La réaction du gouvernement répond aussi à une volonté de montrer sa capacité d’action avant la rentrée parlementaire et la préparation du budget ».
Ancien député et vice-président du groupe d’études Cybersécurité et souveraineté numérique de l’Assemblée nationale de 2018 à 2022, Jean-Michel Mis pointe néanmoins un retard à l’allumage. « Le sujet n’est pas nouveau ». Il rappelle que le rapport d’avril 2019 de la Cour des comptes, intitulé « Les systèmes d’information de la DGFiP et de la DGDDI – Investir davantage, gérer autrement », pointait déjà l’essentiel des difficultés actuelles : responsabilités diffuses, organigramme peu lisible, coordination insuffisante et moyens financiers et humains limités.
Pour juger véritablement de la qualité de la réponse du gouvernement, il faudra, selon lui, attendre la tenue, mi-septembre, d’un Conseil de défense et de sécurité nationale qui devrait déboucher sur des arbitrages concrets et orientera les prochains choix budgétaires. « Les mesures prises devront être évaluées à l’aune de leur caractère effectivement opérationnel et de leur capacité à améliorer la sécurité des services publics numériques », prévient Julien Grimault, expert cybersécurité chez mc2i.
Un audit général pour redémarrer sur le bon pied
En attendant, les experts interrogés estiment que les annonces gouvernementales vont dans le bon sens même s’ils invitent l’exécutif à aller plus loin. Si tout n’est pas question que de moyens financiers et humains, des exemples récents montrent que quand l’Etat investit lourdement dans la cybersécurité, le résultat est là. La réussite des JO de Paris en est la preuve.
Expert en cybersécurité chez ESET France, Benoit Grunemwald cite, lui, le programme CaRE (Cybersécurité, accélération et résilience des établissements) dédié à la protection des hôpitaux face aux attaques aux rançongiciels. Doté d’une enveloppe globale de 750 millions d’euros, il a montré son efficacité. « Les cyberattaques des hôpitaux ne font plus la une de l’actualité », note-t-il.
Au-delà de la question du budget, certaines mesures gouvernementales paraissent anachroniques. « Il est préoccupant qu’en 2026, la généralisation de l’authentification multifacteur soit encore un sujet », tacle Julien Grimault. La MFA s’est, de fait, largement diffusée dans le secteur privé. À noter que, selon La Lettre, Sébastien Lecornu avait demandé, dès avril, à ses ministres de mettre en place cette double authentification.
En ce qui concerne la décision de rendre obligatoire les exercices d’« auto-attaque » au sein des administrations, Hélène Brisset, senior partner au sein de mc2i, conseille d’aller plus loin. « Pour vérifier concrètement la robustesse des systèmes d’information, il faut commencer par un audit général avec des campagnes de tests d’intrusion et de programmes de bug bounty. Ce regard extérieur est indispensable pour identifier les vulnérabilités. Il s’agit ensuite de contrôler la gestion des droits d’accès, examiner les annuaires et apporter les remédiations nécessaires ».
Une dette technique de plusieurs décennies
Hélène Brisset connaît bien l’appareil de l’État de l’intérieur pour avoir occupé différents postes de direction au sein de l’Anssi, du RIE, de la Dinum, du Secrétariat d’État au numérique ou de ministères sociaux. Durant ces années, elle a pu observer l’essor pris par le numérique au sein du service public. « Les usagers attendent des services modernes, agiles et simples d’accès. En revanche, les budgets et les effectifs n’ont pas suivi cette montée en puissance. »
« Dans un contexte budgétaire sous tension, les administrations doivent à la fois construire les nouveaux services attendus par les citoyens et maintenir des systèmes d’information parfois très anciens, dont certains datent de plusieurs décennies », poursuit-elle. À ces contraintes financières s’ajoutent des contraintes opérationnelles fortes. « Avec l’essor de l’IA, le rythme des attaques s’accélère : l’exploitation de failles « zero day » peut désormais se jouer en quelques heures, là où elle prenait auparavant des semaines, voire des mois ».
Pour faire face à l’IA offensive, le recours à une I’IA défensive tombe sous l’évidence. « L’intelligence artificielle contribuera à la détection des comportements anormaux, mais elle ne constitue pas une réponse magique, tempère Julien Grimault. Elle peut, par exemple, aider à identifier une situation suspecte lorsqu’un agent public commence soudainement à extraire un volume inhabituellement élevé de dossiers. » Le consultant rappelle, par ailleurs, les fondamentaux de la cybersécurité. « En assurant un cloisonnement efficace des accès et des environnements, en limitant les droits et les périmètres d’action, les administrations peuvent réduire l’impact d’un incident et éviter qu’une compromission locale ne se propage trop largement. »
Un empilement d’entités cyber, un organigramme flou
En termes de gouvernance, la création de nouvelles entités interroge. Expert en cybersécurité chez ESET France, Benoit Grunemwald met en garde « contre la tentation de répondre à chaque crise par un empilement de structures ». Un mal bien français.
D’autant que l’État ne manque pas d’acteurs dédiés à la cyber entre l’Anssi, pour la régulation, le Commandement de la cyberdéfense (ComCyber), le CERT-FR, le Secrétariat général de la défense et de la sécurité nationale (SGDSN) ou le Centre de coordination des crises cyber (C4) qui est censé coordonner ces entités en cas de cyberattaque majeure. A cela s’ajoutent des CSIRT territoriaux et sectoriels. Dans un post sur LinkedIn, Jean-Nicolas Piotrowski, PDG d’ITrust, a tenté de proposer un organigramme à peu près lisible.
« Dans un paysage déjà composé de nombreuses agences d’État et de multiples instances de contrôle, il faut éviter d’ajouter une nouvelle couche sans renforcer réellement le nombre d’acteurs capables d’agir, avance Hélène Brisset. Il y a beaucoup de contrôleurs pour peu d’opérationnels sur le terrain. »
Tous nos experts prennent, en revanche, la défense de l’Anssi pointée du doigt lors de cette crise. Pour Benoît Grunemwald, l’autorité nationale constitue une référence en Europe. « Plutôt que de créer une couche supplémentaire, la priorité devrait être de renforcer son pouvoir, ses moyens et sa capacité d’intervention ». En cela, le retard de la France dans la transposition de NIS2 est d’autant plus dommageable que la directive européenne donnera à l’Anssi des pouvoirs accrus (audits réguliers, sanctions financières).
Alors que « peu de ministères ont le niveau requis » en matière de cybersécurité pour reprendre les mots du Premier ministre dans un courrier qu’il a adressé à l’Anssi, « le ministère des Armées, qui disposent de compétences plus avancées, peut jouer un rôle d’entraînement pour l’ensemble de l’appareil d’État », juge Jean-Michel Mis. Cela tombe bien, Sébastien Lecornu connaît la maison pour l’avoir dirigée de 2022 à 2025.
Qui est responsable ? Qui est sanctionné ?
Jean-Michel Mis appelle également à un effort de simplification. « L’urgence n’est pas d’ajouter de nouveaux organes, mais de clarifier les missions des autorités légitimes et référentes, et de les placer au bon niveau hiérarchique pour qu’elles disposent d’un réel pouvoir d’action. »
La responsabilité implique aussi une possibilité de sanction. Dans un autre billet sur LinkedIn, Stéphane Dubreuil, ancien CISO du ministère de la Justice, pose la question qui fâche : « Pourquoi les dysfonctionnements à répétition dans la cybersécurité des sites de l’État ne conduisent-ils jamais à des sanctions ? » En détaillant la chaîne de responsabilité, il évoque un cadre réglementaire complexe qui conduit à une dilution des responsabilités entre notamment l’autorité qualifiée en SSI (AQSSI) et l’autorité d’homologation (AH).
Alors que dans le privé, le PDG de Target a été poussé vers la sortie après la fuite massive de 2014 et que celui d’Equifax a été débarqué après la compromission de 2017, rien de tel dans la sphère publique. « Dans n’importe quel organisme privé, des responsables auraient dû rendre compte après de telles attaques », confirme Jean-Michel Mis. « Je ne réclame pas de têtes par principe, écrit, de son côté, Stéphane Dubreuil. Je constate un mécanisme. Sans certitude que la négligence ou le désintérêt auront des conséquences, il n’y aura pas d’investissement. »
Un recours accru au privé ?
Les conséquences de ces piratages en série sont pourtant lourdes puisqu’ils fragilisent le lien de confiance entre l’État et les citoyens. « La protection des données publiques n’est pas seulement un sujet technique, mais aussi un enjeu démocratique et institutionnel », estime Julien Grimault.
Si l’État faillit dans ses missions de protection des données de ses citoyens, ne doit-il pas recourir davantage à l’écosystème florissant des spécialistes cyber du privé ? Au regard de l’ampleur de la tâche et du nombre de structures à défendre, Jean-Michel Mis recommande à la sphère publique de faire appel à « des prestataires privés préassignés qui interviennent en pompiers en cas d’incident grave. »
L’État coordonne, qualifie la menace, enquête, mais ne remédie pas, observe Jean-Nicolas Piotrowski sur LinkedIn. « Ce sont les SOC, les CSIRT privés et les prestataires PASSI et PRIS qui reconstruisent les annuaires, isolent les systèmes, rétablissent les sauvegardes et tiennent l’astreinte à 3 heures du matin. » Prêchant pour sa paroisse, il préconise d’« industrialiser le recours au privé plutôt que de le considérer comme une variable d’ajustement. »
A défaut d’un soutien accru du privé, l’État devrait renforcer son attractivité pour attirer et retenir les talents sur un marché de travail déjà pénurique. « En dépit de sa grille de salaires, forcément moins attractive que dans le privé, l’État parvient à recruter des experts de haut niveau, attirés par la complexité des enjeux et l’intérêt des missions de service public », constate Hélène Brisset.
« En revanche, une surcouche organisationnelle peut nuire à leur engagement, poursuit la consultante. Lorsque les circuits de décision se complexifient sans apporter de moyens supplémentaires, le risque est de démotiver les acteurs du terrain. » Jean-Michel Mis déplore, lui, que les RSSI de l’État ne soient pas reconnus à la hauteur de leurs responsabilités. « Trop souvent, ils ne sont pas associés au bon niveau de décision et ne sont pas invités à la table lorsque se prennent les arbitrages structurants. »
Pour Jean-Michel Mis, une meilleure acculturation des agents publics aux menaces cyber permettrait de réduire les comportements à risque alors que l’ingénierie sociale et l’hameçonnage sont à l’origine des piratages du fisc et du ministère de l’Éducation nationale. Il plaide pour des campagnes de simulation de phishing et une formation obligatoire.
L’Estonie, un modèle à suivre
En conclusion, nos experts estiment que les annonces gouvernementales traduisent une prise de conscience réelle, au plus haut niveau, mais ne constituent pas pour autant un changement de doctrine.
Pour Benoît Grunemwald, la France gagnerait, par exemple, à s’inspirer de l’Estonie qui a, de par son histoire, une grande maturité sur le sujet. Alors que la cybersécurité de la France repose sur un schéma classique de protection et de réponse à l’incident, le petit pays balte a développé une approche basée sur la résilience. Au-delà de se protéger des attaques, il s’agit d’assurer la continuité des services de l’État en cas d’échec.
The post Piratages de l’État : les mesures du gouvernement suffisent-elles ? appeared first on INCYBER NEWS.
-
FW DAILIES: GOOGLE MAPS, OPENAI, NEXPERIA, ELEKTA
www.frenchweb.frSur GOOGLE MAPS, le lac Ontario change désormais de nom à la frontière GOOGLE MAPS affiche désormais « Lake America » aux utilisateurs situés aux États-Unis, « Lake Ontario » au Canada et les deux appellations dans le reste du monde. GOOGLE dit appliquer la nomenclature du GNIS américain, modifiée après un décret de Donald …
L’article FW DAILIES: GOOGLE MAPS, OPENAI, NEXPERIA, ELEKTA est apparu en premier sur FW.MEDIA.
-
ChatGPT n’est plus seulement un chatbot aux yeux de Bruxelles : il devient un très grand moteur de recherche et passe sous surveillance renforcée
www.usine-digitale.frChatGPT n’est désormais plus considéré comme un simple chatbot aux yeux de Bruxelles. La Commission européenne a annoncé ce 31 août sa désignation comme « très grand moteur de recherche en ligne » (VLOSE, Very Large Online Search Engine) au titre du Digital Services Act (DSA).
-
Reprenez la main sur ce que l’IA dit de votre marque grâce aux RP
www.frenchweb.frChatGPT, Gemini, Perplexity, AI Overviews de Google : ces interfaces IA sont devenues un point d’entrée vers l’information … et les marques. Pour les directions communication et marketing, une question s’impose : que dit l’IA de vous, et comment influencer ses réponses ? En chiffres 58 % des consommateurs ont remplacé les moteurs de recherche …
L’article Reprenez la main sur ce que l’IA dit de votre marque grâce aux RP est apparu en premier sur FW.MEDIA.
-
Atelier DPO – Démarchage téléphonique : maîtriser les nouvelles règles de l’opt-in
www.lexing.law
Démarchage téléphonique : êtes-vous prêt pour le nouveau régime ?
Abonnés à la Lettre Lexing du DPO, profitez d’un avantage exclusif !
À l’occasion de la réforme du démarchage téléphonique, entrée en vigueur le 11 août 2026, Lexing Éditions vous propose un atelier pratique en distanciel pour décrypter les nouvelles règles de l’opt-in et leurs conséquences opérationnelles.
Réservé aux abonnés à la Lettre Lexing du DPO, il aura lieu le mercredi 16 septembre à 18h, animé par Céline Avignon, avocate, directrice du département Publicité et Marketing électronique du cabinet Lexing et responsable de la Lettre Lexing du DPO.
Le mercredi 16 septembre 2026
À 18h – en distancielDémarchage téléphonique : maîtriser les nouvelles règles de l’opt-in
Consentement préalable, exception du « contrat en cours », automates d’appel, preuve du consentement, gestion des retraits, prestataires et bases de prospection : cet atelier permettra de revenir sur les points clés de la réforme et les actions à engager pour sécuriser vos campagnes de démarchage téléphonique.
À partir de situations concrètes, nous vous proposons de faire le point sur les bons réflexes pour :
- identifier le régime juridique applicable selon les modalités de prospection et les outils utilisés ;
- déterminer quand le consentement est requis et dans quelles conditions l’exception du « contrat en cours » peut être mobilisée ;
- organiser le recueil, la preuve et le retrait du consentement ;
- sécuriser le recours aux centres d’appels, outils de dialing et autres prestataires ;
- mettre en place un plan d’action opérationnel de mise en conformité.
Les inscriptions se font par mél auprès de celine-avignon@lexing.law.
Vous pouvez vous abonner à la Lettre Lexing du DPO ici.
Céline Avignon
AvocateDirectrice du département Publicité, Communication et Marketing digital
L’article Atelier DPO – Démarchage téléphonique : maîtriser les nouvelles règles de l’opt-in est apparu en premier sur Lexing Avocats.
-
Intelligence artificielle : Bull décroche un contrat de 387,8 millions d’euros pour renforcer les capacités de calcul européennes
www.usine-digitale.frL’Europe est-elle en train de rattraper son retard en matière d’infrastructures pour l’intelligence artificielle ? Un acteur, français de surcroît, spécialisé dans le calcul haute performance connaît un renouveau et les contrats semblent s’enchaîner pour lui : après la signature d’un contrat de 30 millions d’euros sur cinq ans pour équiper Mimer, une usine d’IA implantée en Suède (projet soutenu par EuroHPC) et un supercalculateur livré à Airbus en Allemagne, c’est au tour de la Finlande de faire appel à son expertise en la matière. Cet acteur, c’est Bull.
-
Course à l’armement cyber dopée à l’IA : les géants de la tech sonnent l’alarme et prescrivent… toujours plus d’IA
www.usine-digitale.fr« Nous disposons d’une fenêtre limitée pour renforcer les cyberdéfenses ». L’avertissement vient d’une centaine d’entreprises, dont OpenAI, Anthropic, Google, Microsoft, Capgemini, Broadcom ou encore Hugging Face, dans une lettre ouverte publiée le 27 août 2026.