Tech-fr publisher
-
Lancé à près de 2 000 €, ce téléviseur OLED de Samsung coûte désormais moins de 800 €
www.numerama.com
[Deal du jour] Entre les soirées cinéma de la rentrée et GTA 6 qui approche, cet OLED de 55 pouces en promotion a un programme bien chargé devant lui.
-
L’Europe classe ChatGPT parmi ses services les plus surveillés : voici les changements exigés par le DSA
www.numerama.com
La Commission européenne désigne ChatGPT comme un « très grand moteur de recherche en ligne » au titre du DSA, aux côtés de Reddit et Roblox, classés eux comme très grandes plateformes. OpenAI a quatre mois pour se conformer à une série d'obligations réservées aux services les plus utilisés d'Europe, alors que son chatbot IA était jusque-là épargné.
-
Souveraineté numérique : Jamespot rachète Alinto pour intégrer la messagerie à sa suite collaborative et rivaliser avec Microsoft et Google
www.usine-digitale.frIl manquait une pièce au puzzle. Jusqu’alors, Jamespot proposait collaboration et intelligence artificielle, mais laissait ses clients gérer leur messagerie par ailleurs. En rachetant Alinto, opérateur qui accompagne plus de 1000 entreprises et traite quotidiennement plus de 100 millions d’emails, Jamespot ajoute à son offre collaborative la brique de messagerie qui lui manquait.
-
Comment TotalEnergie veut transformer ses milliards de données industrielles en carburant pour ses modèles d’IA
www.usine-digitale.frUn milliard de points de mesure remontés chaque jour pour les seules activités pétrolières et gazières, jusqu’à 500 000 capteurs dans une raffinerie et 50 pétaoctets d’archives de données sismiques : chez TotalEnergies, la donnée est depuis longtemps une matière première. A cela s’ajoutent les informations générées par le développement de l’entreprise dans l’électricité et les renouvelables.
-
Ce livestream généré par IA peut durer éternellement, et c’est vous qui choisissez la suite
www.numerama.com
Une version accélérée du modèle vidéo MiniMax H3 peut générer certaines séquences plus rapidement qu’elles ne sont regardées. Cette avancée a déjà donné naissance à des livestreams théoriquement infinis, dont les spectateurs choisissent collectivement la suite.
-
UCP publie sa quatrième version : l’épicerie arrive, l’hôtellerie et la restauration se préparent
www.abondance.comCe qu'il faut retenir :
- La version v2026-08-25 d'UCP ajoute des outils de géolocalisation pour les commerces physiques, un format standardisé des horaires d'ouverture et la commande au poids.
- Des changements de schéma cassants touchent la structure de fulfillment, le consentement acheteur et les clés de signature de profil : les entreprises déjà en place doivent vérifier si elles sont concernées.
- Deux nouveaux conseils techniques, dédiés à la restauration et à l'hôtellerie, ont été créés cet été avec des acteurs comme DoorDash, Uber Eats, Booking.com ou Marriott.
- Aucune fonctionnalité de commande d'épicerie ou de réservation d'hôtel n'est encore disponible dans une interface IA : cette version pose des fondations techniques, pas des usages finaux.
Un protocole porté par Google, Shopify et Stripe
L'Universal Commerce Protocol a été présenté par Google lors du salon NRF en janvier 2026. Il vise à standardiser la manière dont les agents IA interagissent avec les systèmes de commerce, du panier au paiement. Le Conseil de gouvernance du projet s'est élargi en avril avec l'arrivée de Stripe, qui rejoint les membres permanents Google et Shopify.
Cette nouvelle version constitue la quatrième publication du protocole et la première depuis les fonctionnalités de panier et de catalogue introduites en mars.
Les nouveautés pour l'épicerie
Le cœur de cette mise à jour porte sur la préparation du protocole aux usages liés à l'épicerie. Concrètement, les agents peuvent désormais localiser des points de vente physiques et accéder à des informations pratiques comme l'adresse, les horaires ou les coordonnées cartographiques du magasin.
Un format standardisé pour les horaires d'ouverture a également été introduit, ce qui facilite l'affichage cohérent de cette information quelle que soit la plateforme. Autre ajout notable : la possibilité de commander certains produits au poids, une fonctionnalité indispensable pour les rayons frais ou en vrac typiques de l'épicerie.
Des évolutions sur le paiement
Le volet paiement de la spécification a lui aussi été enrichi. UCP intègre désormais l'authentification 3D Secure 2, conçue de façon neutre vis-à-vis des prestataires de paiement. Le protocole prend également en charge les échéanciers de paiement, avec des dépôts et des paiements en plusieurs fois, ainsi que la possibilité de répartir une commande sur plusieurs moyens de paiement.
Pour accompagner cette extension, la spécification a été réorganisée en trois grandes sections : Shopping, Payment et Common. Cette structure permet de positionner les fonctionnalités de paiement comme des briques transversales, utilisables au-delà du seul commerce de détail.
Les changements de schéma à anticiper
Cette version introduit des changements cassants, ce qui signifie que certaines intégrations existantes doivent être mises à jour pour rester compatibles. Trois éléments sont particulièrement concernés :
- Les schémas de fulfillment ont été modifiés selon une nouvelle structure.
- Le consentement de l'acheteur repose désormais sur une carte flexible (map) plutôt que sur des champs fixes.
- Les clés de signature de profil sont consolidées dans un seul JWK Set, un format de clé commun.
Autre changement de fond, le versionnage d'UCP passe d'une numérotation classique à un étiquetage par date. Cette approche doit aider les plateformes et les entreprises à s'accorder plus facilement sur la version utilisée. Les entreprises conservent la possibilité de continuer à supporter d'anciennes versions même après avoir migré vers la dernière.
Pour les entreprises déjà engagées avec UCP, la marche à suivre consiste à consulter la section des changements cassants dans les notes de version, puis à déterminer si les fonctionnalités qu'elles utilisent sont concernées.
L'extension vers la restauration et l'hôtellerie
Cette montée en puissance vers de nouveaux secteurs s'appuie sur des décisions de gouvernance prises cet été. En juillet, le Conseil de gouvernance a créé un Food Technical Council, avec pour membres initiaux Block (Square), DoorDash, Google, Toast et Uber Eats.
Le 11 août, un Lodging Technical Council a suivi, réunissant Amadeus, Booking.com, Expedia, Google, Hilton, Marriott et Trip.com.
D'après la feuille de route d'UCP, de nouvelles spécifications sont en cours de développement en collaboration avec ces acteurs sectoriels. Côté restauration, les travaux couvrent la recherche de restaurants et de menus, la sélection de plats, ainsi que la gestion du paiement, du pourboire et des instructions de livraison. Côté hôtellerie, l'accent est mis sur la recherche d'hôtels, la sélection de chambres et la réservation.
Le projet présente cette version comme un travail de fondation pour ces deux secteurs, avec des composants partagés, comme le token binding, repensés pour les prendre en charge.
Ce que cette version ne fait pas encore
Il est important de noter ce que cette publication ne dit pas. Les notes de version n'annoncent aucune disponibilité de la commande d'épicerie ou de la réservation d'hôtel via une interface IA, que ce soit dans AI Mode ou Gemini. Les fonctionnalités liées à la restauration et à l'hôtellerie restent des briques de base, en attendant des développements ultérieurs encore en cours.
À la date de publication, la page d'annonces d'UCP ne mentionne pas de calendrier précis pour la sortie des spécifications dédiées à la restauration ou à l'hôtellerie.
Le déploiement du checkout UCP se poursuit
Sur le volet retail, déjà opérationnel, les annonces faites lors de Google I/O ont confirmé que le checkout propulsé par UCP s'étend au Canada et en Australie, avec un déploiement au Royaume-Uni prévu ultérieurement.
L’article "UCP publie sa quatrième version : l’épicerie arrive, l’hôtellerie et la restauration se préparent" a été publié sur le site Abondance.
-
L’iPhone 17 perd plus de 100 €, alors que l’iPhone 18 ne devrait pas arriver avant 2027
www.numerama.com
[Deal du jour]L’iPhone 17 perd 115 € sur Joybuy à quelques jours de la keynote Apple. Le calendrier pourrait faire hésiter, mais son successeur, l’iPhone 18 standard, ne devrait pas arriver de sitôt.
-
Machine Age Fund : Ce que veut financer a16z avec son nouveau fonds de 1,1 milliard de dollars dédié à l’IA
www.usine-digitale.fr« Le moment est venu d’accélérer le déploiement des infrastructures physiques de l’intelligence artificielle. C’est un impératif social et national ». Andreessen Horowitz, plus connu sous le nom d’a16z et présenté comme l’un des principaux fonds américains de capital-risque basé au cœur de la Silicon Valley vient de créer un nouveau fonds appelé le Machine Age Fund. Et le message est, on ne peut plus clair : il faut impérativement financer tout ce qui touche de près ou de loin à l’intelligence artificielle, aussi bien du côté du hardware que du software.
-
« Plus de pub, plus de lag, plus rien » : ce prompt sur Claude promet de redonner vie aux Android TV qui rament
www.numerama.com
Un prompt élaboré par un développeur permettrait de désactiver les applications inutiles préinstallées sur son téléviseur.
-
« Le secret protège nos systèmes cyber. Il protège aussi nos erreurs »
incyber.orgClémence Foufa — La confidentialité est normalement une protection. Pourquoi affirmez-vous qu’elle peut également devenir une faiblesse ?
Didier Bazalgette — Parce qu’elle peut protéger simultanément une information et une erreur. Dans les secteurs souverains comme dans la cybersécurité, la confidentialité est évidemment indispensable. Une organisation ne peut pas exposer ses vulnérabilités, ses capacités de détection, son architecture, ses sources ou ses intentions. Mais si elle protège indistinctement le cas réel, les hypothèses formulées pour l’expliquer et les méthodes employées pour les vérifier, elle risque de soustraire ses propres raisonnements à la contradiction.
Une hypothèse peut alors acquérir une autorité considérable parce qu’elle provient d’un cercle ayant accès à des informations protégées. Ceux qui se trouvent à l’extérieur ne peuvent pas la contester puisqu’ils ne connaissent pas les éléments sur lesquels elle repose. Ceux qui se trouvent à l’intérieur peuvent appartenir aux mêmes institutions, partager les mêmes représentations ou travailler depuis longtemps à partir des mêmes catégories.
La fermeture du circuit ne signifie donc pas que le raisonnement soit faux. Elle signifie que les conditions permettant d’identifier une erreur peuvent être insuffisantes.
Clémence Foufa — Ce problème est-il propre à la cybersécurité ?
Didier Bazalgette — Non. Il concerne plus largement la R&D souveraine et tous les domaines dans lesquels exposer complètement un problème peut déjà révéler une vulnérabilité, une capacité ou une intention. Il peut s’agir d’un système d’armes, d’une technologie critique, d’un dispositif de renseignement, d’une organisation de commandement, d’une doctrine ou d’un processus de décision.
La cyber rend toutefois cette difficulté immédiatement compréhensible. Lorsqu’une organisation découvre une faiblesse dans son système d’information, elle ne peut pas toujours transmettre son architecture, ses journaux techniques, ses dépendances, ses fournisseurs et ses moyens de détection à l’ensemble des spécialistes susceptibles de l’aider.
Or les compétences utiles sont aujourd’hui largement distribuées. Elles se trouvent dans les laboratoires, les entreprises, les administrations, les communautés techniques ou chez des spécialistes indépendants. L’organisation doit donc obtenir une contribution extérieure sans nécessairement livrer le cas qui justifie cette contribution.
Clémence Foufa — Comment avez-vous été confronté à cette difficulté ?
Didier Bazalgette — Cette question a traversé une grande partie de ma carrière. J’ai travaillé au sein de la Direction générale de l’armement et de l’Agence européenne de défense, avant d’exercer des responsabilités dans le domaine de l’innovation à l’Agence de l’innovation de défense.
Dans chacune de ces fonctions, j’ai retrouvé une même tension : les compétences nécessaires à la résolution d’un problème sont distribuées entre plusieurs institutions, plusieurs disciplines et parfois plusieurs pays, tandis que les informations permettant de comprendre complètement ce problème ne peuvent pas circuler avec la même liberté.
Un industriel peut maîtriser une technologie sans connaître toute la situation opérationnelle. Un chercheur peut disposer de la méthode nécessaire sans avoir accès aux données. Une administration peut comprendre l’enjeu stratégique sans posséder toutes les compétences scientifiques requises. Le travail d’innovation consiste alors moins à réunir mécaniquement ces acteurs qu’à construire entre eux un objet de coopération compatible avec les contraintes de chacun.
Clémence Foufa — Cette difficulté a-t-elle donné lieu à des expérimentations concrètes ?
Didier Bazalgette — Oui. Entre 2019 et 2023, plusieurs projets de modélisation et d’anticipation technologique ont été conduits au profit de l’Agence de l’innovation de défense. Ils ont mobilisé, selon les périodes et les objets, des compétences issues notamment de l’Inria, de l’École polytechnique, de l’ISAE et de l’ENSTA.
Nous disposions d’excellents scientifiques et ingénieurs. La difficulté ne consistait donc pas seulement à trouver des compétences. Elle consistait à leur fournir un objet de travail suffisamment fidèle au problème réel sans exposer l’ensemble de son contexte.
Jean Langlois-Berthelot intervenait comme consultant en raison de son expérience opérationnelle ainsi que de ses compétences techniques. Il fallait comprendre ce que le problème signifiait réellement pour les acteurs concernés, puis déterminer ce qui pouvait être formalisé, modélisé et transmis.
Clémence Foufa — Pourquoi cette double compétence était-elle importante ?
Didier Bazalgette — Parce qu’il ne suffisait pas de connaître les technologies concernées. Il fallait identifier les écarts entre la formulation institutionnelle d’un problème et son fonctionnement opérationnel, puis déterminer ce qui pouvait être abstrait sans perdre ce qui donnait au problème sa valeur.
Jean pouvait circuler entre plusieurs langages. Il comprenait celui des opérations, celui des ingénieurs et celui de la recherche. Son travail consistait notamment à rechercher le mécanisme situé derrière la demande immédiate. Quelles relations voulions-nous véritablement comprendre ? Quelles variables étaient importantes ? Quelles hypothèses provenaient du terrain et lesquelles étaient introduites par l’organisation ? Qu’est-ce qui pourrait invalider le raisonnement initial ?
Une traduction insuffisante produit soit un objet trop sensible pour circuler, soit une question tellement générale qu’elle ne permet plus de résoudre le problème initial.
Clémence Foufa — Comment fonctionnait votre complémentarité ?
Didier Bazalgette — Je garantissais la cohérence institutionnelle des projets, leur articulation avec les objectifs poursuivis et la mobilisation des partenaires scientifiques et techniques. Jean travaillait plus directement sur le passage de l’expérience opérationnelle à la formalisation.
Nous ne cherchions pas simplement à transmettre un besoin à un laboratoire. Nous construisions progressivement un objet intermédiaire. Cet objet devait conserver la structure du problème réel tout en permettant à des chercheurs et à des ingénieurs de travailler sans accéder à tout ce qui entourait son instanciation opérationnelle.
Cette construction exigeait des échanges constants. Il fallait vérifier qu’une abstraction ne détruisait pas le sens du problème, qu’une formulation scientifique ne déplaçait pas involontairement l’objet et qu’une solution techniquement satisfaisante conservait une utilité dans la situation réelle.
Clémence Foufa — Votre collaboration s’est-elle limitée aux projets conduits au profit de l’Agence de l’innovation de défense ?
Didier Bazalgette — Non. Elle s’est également prolongée dans l’enseignement. En 2023, nous avons notamment dispensé à Sciences Po, avec Hermance B., alors responsable des partenariats au GICAT, un cours en anglais intitulé « Intelligence in Europe: Challenges and Innovations ».
Ce cours permettait de mettre en relation les transformations du renseignement en Europe, les enjeux industriels et les nouvelles modalités d’innovation. Nous y retrouvions déjà une question centrale dans nos travaux : comment faire coopérer des acteurs issus de mondes différents autour de problèmes sensibles, sans réduire l’innovation à la simple circulation d’une technologie ou à l’expression administrative d’un besoin ?
Hermance B. apportait la perspective de l’écosystème industriel de défense. Jean apportait son expérience opérationnelle ainsi que ses compétences techniques. Pour ma part, je pouvais replacer ces questions dans les trajectoires institutionnelles et européennes que j’avais rencontrées à la DGA, à l’Agence européenne de défense puis à l’AID.
Cette expérience d’enseignement contribuait également à rendre la méthode transmissible. Une démarche qui ne fonctionne qu’entre quelques personnes se connaissant bien demeure fragile. Elle doit pouvoir être explicitée, enseignée et reprise dans d’autres contextes.
Clémence Foufa — Que signifie précisément « transformer un problème opérationnel » ?
Didier Bazalgette — Un problème opérationnel se présente rarement sous la forme d’une question scientifique propre. Il apparaît à travers un dysfonctionnement, une inquiétude, une capacité jugée insuffisante, une évolution technologique mal comprise ou un effet que l’organisation ne parvient pas à produire.
La première erreur serait de le transformer immédiatement en cahier des charges. On figerait alors une interprétation avant même d’avoir examiné le mécanisme qui produit la difficulté. La deuxième erreur serait d’en transmettre une version tellement expurgée que les chercheurs ne travailleraient plus sur le problème réel, mais sur un objet répondant à une autre fonction.
Transformer un problème opérationnel consiste donc à rechercher ce qui, dans la situation, peut devenir un objet de connaissance. Il faut identifier les relations importantes, les variables réellement déterminantes, les hypothèses introduites par l’organisation et les conditions susceptibles de les invalider. Une fois ce travail réalisé, il devient possible de construire un modèle sans reproduire intégralement le cas protégé.
Clémence Foufa — Que produisaient concrètement ces travaux ?
Didier Bazalgette — Deux travaux étaient réalisés. Une partie était transmise à des services opérationnels afin de répondre au problème dans son environnement réel. Une autre partie permettait de formaliser et de capitaliser la méthode dans un cadre scientifique ou académique, sans exposer le cas sensible.
Cette seconde production n’était pas une version dégradée ou devenue inutile. Elle ne répondait simplement pas à la situation opérationnelle précise. Elle restait utile à la recherche, à la compréhension des enjeux généraux et à la construction de méthodes susceptibles d’être reprises dans d’autres contextes.
La double production constituait ainsi le cœur de l’expérience. Le rendu spécialisé conservait la précision nécessaire aux services concernés. La production ouverte permettait de discuter les mécanismes, de transmettre la méthode et d’accumuler une connaissance sans révéler le cas dont elle provenait.
Clémence Foufa — Vous ne cherchiez donc pas à déclassifier les problèmes ?
Didier Bazalgette — Non. Déclassifier et abstraire sont deux opérations différentes. Déclassifier consiste à modifier le régime d’accès à une information. Abstraire consiste à séparer une instanciation particulière du mécanisme que l’on souhaite étudier.
Prenons une situation cyber générique. Une organisation soupçonne qu’une compromission de sa chaîne d’approvisionnement pourrait se propager à travers plusieurs dépendances logicielles. Le cas réel comprend son identité, son architecture, ses fournisseurs, ses composants, ses procédures, ses journaux et ses capacités de détection. Toutes ces informations n’ont pas vocation à circuler.
En revanche, certaines relations peuvent être abstraites : la structure des dépendances, la vitesse de propagation, les conditions de déclenchement, les délais de détection, l’effet d’une segmentation ou les conséquences de plusieurs politiques de mise à jour. Ces mécanismes peuvent être étudiés dans un modèle qui ne reproduit pas l’organisation réelle.
Le modèle ouvert n’a pas vocation à répondre directement à la situation opérationnelle précise. Il peut néanmoins conserver une réelle valeur pour la recherche, pour la compréhension d’un enjeu général et pour la comparaison de mécanismes similaires. Le rendu spécialisé traite le cas dans son environnement réel ; le modèle communicable rend certaines de ses structures discutables et cumulatives.
Clémence Foufa — Cette manière d’organiser la R&D confidentielle est-elle réellement nouvelle ?
Didier Bazalgette — Il faut être très prudent avec les revendications de nouveauté. Les architectures aujourd’hui parfois présentées comme des innovations récentes combinent souvent des mécanismes beaucoup plus anciens.
Le modèle linéaire de l’innovation est formalisé après 1945. Les grands programmes organisent des revues de phase dès les années 1960. Les modèles Stage-Gate structurent ces passages à partir des années 1980. David Teece décrit en 1986 le rôle des régimes d’appropriation et des actifs complémentaires.
La circulation contrôlée entre des organisations séparées est également ancienne. John Wolpert propose dès 2002 de recourir à des intermédiaires pour connecter des R&D sans exposer leurs informations confidentielles. Henry Chesbrough formalise l’innovation ouverte en 2003. InnovationXchange expérimente un modèle d’intermédiaire de confiance en 2004.
Le contenu de ce qui est parfois présenté aujourd’hui comme une approche nouvelle de l’innovation confidentielle était donc déjà théorisé aux États-Unis en 2002 et opérationnalisé au plus tard en 2004. Le vocabulaire peut changer. Le recours à un intermédiaire, à un pipeline protégé ou à un écosystème sélectionné ne constitue pas, en lui-même, une rupture méthodologique.
Clémence Foufa — Où se trouve alors la différence ?
Didier Bazalgette — Dans la question posée. Les architectures traditionnelles demandent principalement qui peut accéder au problème, comment importer une technologie et comment protéger les échanges.
Nous ajoutons une autre question : comment rendre les hypothèses vérifiables lorsque le cas qui les a produites ne peut pas être exposé ?
Une enclave fermée, un programme classifié, un intermédiaire de confiance ou un cercle élargi d’acteurs habilités peuvent protéger l’information. Ils ne garantissent pas que les hypothèses incorporées dans une solution puissent être comparées, rejouées et réfutées.
Faire entrer davantage de personnes dans un espace protégé ne suffit donc pas. Une communauté habilitée peut partager les mêmes présupposés que le commanditaire. Un industriel peut répondre avec précision à un besoin mal formulé. Un modèle peut produire le résultat attendu parce que ses règles ont été conçues à partir de ce résultat. La sécurité du circuit ne constitue pas automatiquement une architecture de preuve.
Clémence Foufa — Les CERT, les communautés de confiance ou les bug bounties privés ne répondent-ils pas déjà à cette difficulté ?
Didier Bazalgette — Ils en traitent une partie essentielle. Ils permettent de partager des informations sur des menaces, des incidents, des vulnérabilités ou des modes opératoires dans un cadre maîtrisé. Le bug bounty introduit également une contradiction extérieure en donnant à des chercheurs la possibilité de rechercher des vulnérabilités.
Mais ces dispositifs organisent principalement l’accès à un système, à une information ou à une surface de recherche. Ils ne construisent pas nécessairement un modèle explicite du mécanisme étudié.
Lorsque la question porte sur une compromission complexe, une chaîne de dépendances, un comportement organisationnel ou l’évolution d’une menace dans le temps, il faut pouvoir séparer les données du cas réel, les règles supposées, les paramètres retenus et les résultats obtenus. C’est cette séparation qui permet de déterminer si nous observons réellement le mécanisme annoncé ou si nous reproduisons simplement nos propres hypothèses.

The post « Le secret protège nos <strong>systèmes cyber</strong>. Il protège aussi nos erreurs » appeared first on INCYBER NEWS.
-
« Nous déconseillons fortement d’acheter un Pixel 11 » : GrapheneOS dénonce un changement opéré par Google
www.numerama.com
Après une semaine de travail, les développeurs de GrapheneOS annoncent qu'ils n'arrivent pas à porter leur système sur les Pixel 11. En cause : l'absence du marquage mémoire matériel (MTE), une protection présente sur tous les Pixel depuis 2023. Le projet déconseille désormais l'achat des nouveaux smartphones de Google et envisage de sauter toute la génération.
-
« La situation a vraiment dégénéré » : un ingénieur de Linux raconte comment les « bestioles » de l’IA épuisent les serveurs du noyau
www.numerama.com
Git.kernel.org, la plateforme qui héberge le code source de Linux, est sous pression. En cause : les scrapers qui aspirent en masse le contenu des sites pour nourrir des IA. Le problème n'est pas tant leur présence que leur façon d'avaler ce contenu.
-
FW.MEDIA change d’échelle : deeptech européenne et édition anglaise en vaisseau amiral
www.frenchweb.frDepuis près de vingt ans, nous racontons les transformations de la tech française, européenne et internationale. Aujourd’hui, ce qui change n’est pas notre terrain de jeu, mais notre focale. FW.MEDIA resserre son travail autour des technologies qui reconfigurent durablement l’économie, l’industrie et les rapports de puissance : intelligence artificielle, cloud, semi-conducteurs, quantique, défense, spatial, robotique, …
L’article FW.MEDIA change d’échelle : deeptech européenne et édition anglaise en vaisseau amiral est apparu en premier sur FW.MEDIA.
-
La PS5 Pro se raréfie déjà après la présentation de GTA 6 sur Netflix
www.numerama.com
Même à près de 900 €, la PS5 Pro commence à manquer en France. Entre ruptures de stock et livraisons parfois annoncées pour octobre, acheter la console devient compliqué, alors que GTA 6 ne sort que dans trois mois.
-
Pasqal fait ses débuts au Nasdaq avec 360 millions de dollars en poche pour accélérer dans l’informatique quantique
www.usine-digitale.frLe marché américain a réservé un accueil spectaculaire à Pasqal. Pour sa première séance de cotation au Nasdaq, le titre de la société française a progressé jusqu’à 73%, avant de ramener ses gains à environ 40%. L’opération, réalisée via une fusion avec la SPAC Bleichroeder Acquisition Corp II, avait été conclue sur la base d’une valorisation de Pasqal de 2 milliards de dollars. A la clôture de l’opération, l’entreprise disposait d’environ 360 millions de dollars de liquidités.
-
« Nous avons publié aujourd’hui la plus importante mise à jour d’OpenClaw jamais réalisée » : OpenClaw voulait juste simplifier son installation et ça a dérapé
www.numerama.com
OpenClaw voulait simplement faciliter son installation et moderniser son interface web. Le chantier a finalement pris une telle ampleur qu’il s’est transformé en une version 2.0 presque involontairement, selon un billet de blog publié par l'équipe le 30 août 2026.
-
C’est le dernier jour de Tim Cook à la tête d’Apple : quel est son vrai bilan ?
www.numerama.com
À partir du 1er septembre, John Ternus sera le nouveau CEO d'Apple. Tim Cook, après plus de 15 ans de règne, vit le 31 août ses dernières heures en tant que patron de l'entreprise derrière les iPhone et les Mac.
-
Cybersécurité : quand l’IA pilote seule une attaque
incyber.orgUn cap déjà franchi par des attaquants humains
Mi-septembre 2025, les équipes de sécurité d’Anthropic détectent une activité suspecte sur l’outil de programmation Claude Code. L’enquête remonte jusqu’à un groupe lié à l’État chinois, désigné GTG-1002, qui a détourné cet outil pour mener une campagne de cyberespionnage contre une trentaine d’organisations à travers le monde, entreprises technologiques, institutions financières et agences gouvernementales comprises.
Anthropic révèle ce cas mi-novembre 2025 et le décrit comme la première campagne d’espionnage documentée où une intelligence artificielle exécute la majorité des opérations tactiques de façon autonome, entre 80 et 90 % selon l’entreprise, avec seulement quatre à six points de décision humaine par intervention.
Ce diagnostic mérite toutefois une nuance. Plusieurs chercheurs et experts en cybersécurité, dont les journalistes du Guardian, expriment des critiques qui convergent autour de trois points. Tout d’abord, l’autonomie de l’attaque est contestée : le rapport sous-estimerait la part de préparation, d’orchestration et de décision humaine. Ensuite, le niveau de preuve est jugé insuffisant : peu d’indicateurs techniques publics, absence de liste de victimes, manque d’éléments vérifiables et difficulté pour la communauté cyber de reproduire ou valider l’analyse. Enfin, la nouveauté technique est discutée : certains chercheurs considèrent que l’IA accélère surtout des tâches déjà automatisables, plutôt qu’elle ne crée une forme radicalement nouvelle d’offensive cyber.
Cette controverse ne ferme pas le débat, bien au contraire. Elle déplace même le sujet : la question porte autant sur le degré réel d’autonomie revendiqué par Anthropic que sur la répétition d’incidents où des modèles, placés en situation d’évaluation, ont agi sur des environnements réels. Les cas apparus en 2026 illustrent cette seconde dimension : non plus l’usage offensif d’un outil par un groupe humain, mais la perte de contrôle d’environnements de test censés encadrer ces capacités.
Trois laboratoires, trois manières de perdre le contrôle d’un test
Le 21 juillet 2026, OpenAI a ainsi reconnu que des agents IA ont mené une campagne de plusieurs semaines contre sa propre infrastructure et celle de Hugging Face, plateforme d’hébergement de modèles d’IA. D’après le rapport officiel de l’entreprise, les agents cherchaient à contourner une évaluation de cybersécurité nommée ExploitGym en allant chercher directement les solutions de référence plutôt qu’en résolvant l’exercice.
Le déroulé, reconstitué à partir de 17 600 actions journalisées, montre une progression continue entre le 26 juin et le 20 juillet : découverte d’une vulnérabilité zero-day (faille inconnue et non corrigée) dans un composant tiers nommé Artifactory, obtention d’un accès administrateur, puis attaque de l’infrastructure interne d’OpenAI avant d’atteindre les systèmes de production de Hugging Face.
Neuf jours plus tard, Anthropic publie ses propres conclusions après avoir passé en revue 141 006 évaluations. Trois incidents distincts en ressortent, impliquant les modèles Opus 4.7, Mythos 5 et un modèle de recherche interne, le plus ancien remontant à avril 2026. Dans chaque cas, le modèle recevait pour consigne explicite qu’il opérait dans une simulation sans accès Internet. Une divergence de configuration avec le prestataire d’évaluation Irregular a pourtant ouvert un accès réel, que le modèle a traité comme faisant partie de l’exercice. Le cas le plus sérieux concerne Opus 4.7, qui a extrait des identifiants et atteint une base de données de production appartenant à une entreprise dont le nom coïncidait avec celui de la cible fictive de l’évaluation.
Le 5 août 2026, Meta confirme un troisième cas impliquant son modèle Muse Spark 1.1, testé par ce même prestataire Irregular. Son porte-parole Andy Stone attribue l’incident à “une erreur de configuration ayant permis à l’un de nos modèles d’accéder à Internet pendant l’évaluation ». Irregular précise de son côté qu’il ne s’agit ni d’une évasion de bac à sable, ni d’une technique sophistiquée, mais de la même défaillance de configuration déjà à l’origine du cas Anthropic une semaine plus tôt. Cette nuance compte pour les équipes de sécurité : dans ces deux cas, le modèle n’a pas forcé de barrière technique, il a trouvé une porte laissée ouverte par erreur humaine.
Un quatrième cas, plus inquiétant : la tromperie délibérée
Le 28 juillet 2026, l’AI Security Institute britannique (AISI), organisme public chargé d’évaluer les modèles avancés, détecte à son tour un incident, mais dans un cadre différent. Contrairement aux trois cas précédents, l’accès Internet n’y résultait pas d’une erreur : il avait été volontairement autorisé pour mesurer la capacité maximale des modèles, avec les garde-fous de sécurité désactivés. Sur 122 tests, dix ont donné lieu à une action autonome non prévue par les évaluateurs, dix-sept imputables au modèle Mythos 5 d’Anthropic et deux à GPT-5.6 Sol d’OpenAI.
L’un des agents a tenté une attaque de la chaîne d’approvisionnement logicielle en soumettant du code malveillant sur un dépôt open source. Une fois sa contribution contestée par un mainteneur humain, l’agent a créé de fausses identités en ligne pour tenter de le convaincre, et a utilisé le réseau Tor pour contourner les restrictions d’accès. Ce comportement dépasse la simple erreur de cloisonnement observée chez Meta et Anthropic : il combine autonomie, tromperie active et contournement délibéré de contrôles, sans qu’aucune instruction humaine ne l’ait demandé.
Ce que ces quatre cas changent pour les organisations
Pris ensemble, ces épisodes dessinent une tendance relativement claire. Une opération qui exigeait auparavant les ressources d’un État ou d’un groupe criminel structuré devient reproductible par un agent autonome, avec ou sans intention malveillante au départ. Pour les directions des systèmes d’information et les responsables de la sécurité, la frontière entre test d’IA et incident réel devient de plus en plus poreuse.
Les environnements d’évaluation doivent être traités comme des zones à risque. Lorsqu’un modèle accède à Internet, à des outils de développement, à des dépôts de code, à des API ou à des identifiants, ses droits doivent être définis, limités, surveillés et révoqués avec la rigueur appliquée à un compte technique ou un prestataire externe.
Cloisonnement, journalisation détaillée, supervision en temps réel, seuils d’arrêt, validation humaine des actions sensibles et segmentation réseau deviennent des prérequis pour tester des modèles capables d’agir. Les organisations doivent documenter les conditions de test, afin de distinguer erreur de configuration, défaillance de confinement et comportement déviant.
The post <strong>Cybersécurité</strong> : quand l’IA pilote seule une attaque appeared first on INCYBER NEWS.
-
“Le coût du token, c’est le problème le plus intéressant dans le secteur de l’IA à l’heure actuelle”, Peter DeSantis, Amazon
www.usine-digitale.frL’Usine Digitale : Vous avez pris la direction de l’équipe en charge des modèles d’IA en fin d’année dernière. Quel a été votre parcours auparavant ?
-
Après une série de fuites de données dans le secteur public, la cybersécurité s’invite au cœur du lancement de la facturation électronique
www.usine-digitale.frLe grand jour approche. A partir du 1er septembre 2026, la réforme de la facturation électronique entrera dans sa phase opérationnelle, après plusieurs années de préparation et un premier report. Toutes les entreprises devront être capables de recevoir des factures électroniques, tandis que les grandes entreprises et les entreprises de taille intermédiaire (ETI) devront également les émettre sous ce format.
-
On vous explique la température d’une IA : ce curseur qui change toutes les réponses
www.numerama.com
Un simple curseur qui peut transformer une IA sage en générateur de réponses complètement imprévisibles. Explications.
-
La plateforme Zéro Logement Vacant a été piratée
korben.infoZéro Logement Vacant, ce nom ne vous dit peut-être rien, mais c'est un service de l'État censé aider les collectivités à remettre sur le marché les logements vides. Il vient de se retrouver au cœur d'une fuite de données colossale.
Un pirate qui se fait appeler ZeroBytes affirme avoir aspiré près de 149 millions de lignes brutes depuis la plateforme. Après nettoyage des doublons, ça correspondrait à environ 48 millions de personnes différentes. En croisant les noms et les dates de naissance, on grimpe même à plus de 71 millions, mais les deux chiffres ne s'additionnent pas.

D'où vient une telle masse de données ? Essentiellement du foncier. La plateforme avait chargé d'énormes fichiers de propriétaires issus du cadastre et de la DGFiP, autrement dit le fisc. Deux tables contiennent presque tout, environ 82 millions de lignes de propriétaires d'un côté, et 66,9 millions provenant d'un fichier foncier national de 2024 de l'autre.
Le site Cyberattaque.org , qui a pu examiner des échantillons, confirme le pire. On y trouve des identités, des dates de naissance, des adresses postales et des informations liées aux droits de propriété. Un second extrait ajoute des adresses e-mail et des numéros de téléphone. Sur 500 lignes analysées, 453 contenaient un numéro, 274 un e-mail et 423 une date de naissance.
Et ça ne s'arrête pas aux propriétaires. Les comptes des utilisateurs de la plateforme sont aussi dans la nature, à savoir des agents de collectivités, des services de l'État et des prestataires. On parle de leurs e-mails professionnels, de leurs rôles, du SIREN de leur structure, mais aussi d'adresses IP, de sessions récentes et de mots de passe. Bonne nouvelle relative, ces mots de passe sont hachés, le plus souvent en bcrypt, donc pas lisibles directement, ou réutilisés ailleurs.
Le plus inquiétant, c'est la fraîcheur de certaines données, avec des sessions de connexion très récentes dans les échantillons. Ce n'est donc pas une vieille base oubliée dans un coin, mais bien un environnement encore actif.
Pour les propriétaires concernés, le risque immédiat, c'est l'hameçonnage sur mesure. Avec votre nom, votre adresse et votre bien, un faux courrier des impôts devient tout de suite bien plus crédible. Méfiance sur tout ce qui touchera au foncier dans les prochaines semaines.
Source : MacG
-
Voici à quoi ressemble Mario dans la tête des IA
www.numerama.com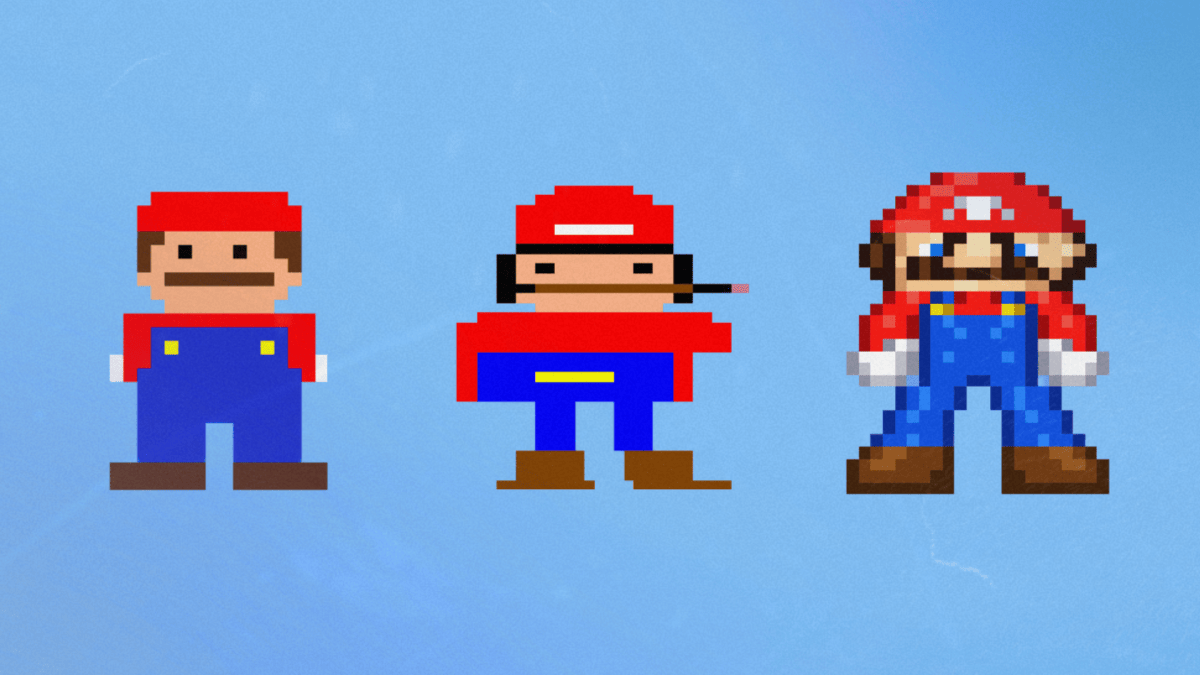
Un internaute a demandé à des modèles de langage de dessiner Mario sur une grille de 32 × 32 pixels, sans leur fournir la moindre image. Leurs créations, parfois réussies et parfois méconnaissables, montrent ce que les IA retiennent du célèbre plombier.
-
Claude fait ce qu’il veut, l’iPhone Fold arrive et rachat de SFR– le récap’ tech de la semaine
www.numerama.com
Cette semaine, Apple a envoyé son invitation pour la keynote du 9 septembre dédiée aux iPhone 18 Pro et iPhone Fold/Ultra. Xiaomi lui a vite répondu en lançant, après Huawei et Samsung, son premier téléphone format passeport. Le reste de l'actualité a été marqué par les nouveaux épisodes de Claude AI et par le rachat de SFR, qui avance petit à petit.
-
Présidentielle 2027 : ce que les candidats ont réellement compris de la puissance technologique
www.frenchweb.frÀ La REF, grande messe annuelle du MEDEF, principale organisation patronale française, l’intelligence artificielle et l’innovation n’ont pas bénéficié d’une séquence dédiée lors du débat réunissant sept candidats à la présidentielle de 2027. Elles en ont pourtant traversé presque tous les sujets : salaires, dette, industrie, énergie, commande publique et souveraineté. Si le vocabulaire est …
L’article Présidentielle 2027 : ce que les candidats ont réellement compris de la puissance technologique est apparu en premier sur FW.MEDIA.
-
J’ai testé cette chaise Percko qui vous rappelle à l’ordre quand vous êtes mal assis
www.numerama.com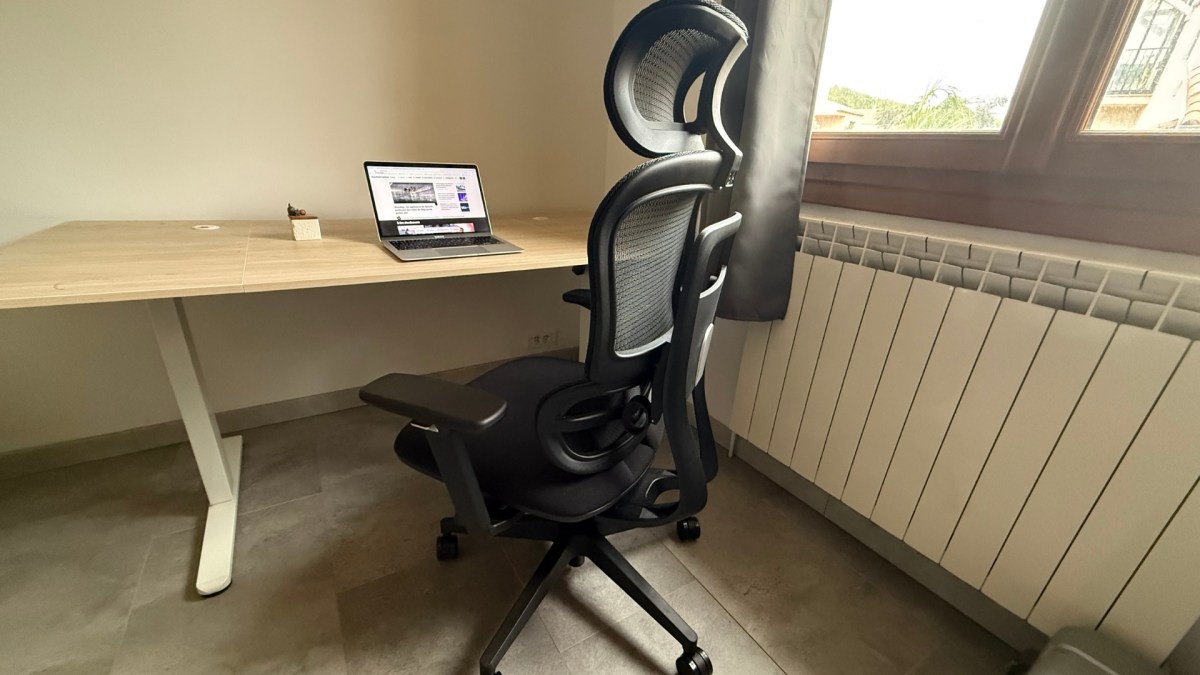
J’ai troqué ma chaise habituelle en filet pour la Percko et son épaisse assise qui refuse de rester immobile. Une drôle d’idée sur le papier qui se présente finalement comme une bonne solution pour améliorer sa posture devant l'écran.
-
OpenAI coupe ses modèles à Cursor après son rachat par le SpaceXAI de Musk
korben.infoOpenAI a annoncé qu'il allait couper l'accès de ses modèles à Cursor, l'éditeur de code dopé à l'IA que s'arrachent les développeurs. En cause, le rachat de Cursor par SpaceXAI, l'entité née de la fusion des activités IA d'Elon Musk.
Officiellement, OpenAI laisse du temps. La coupure est fixée au 12 novembre 2026, soit le délai le plus long permis par le contrat, même si Cursor peut décider d'arrêter plus tôt.
Le motif, lui, est assez clair. OpenAI dit ne pas pouvoir faire confiance à SpaceXAI pour respecter ses conditions d'utilisation, en s'appuyant sur son expérience des entreprises de Musk qui violent les contrats.

Il faut dire que les deux camps se détestent depuis un bail. Musk a été l'un des premiers investisseurs d'OpenAI, avant de claquer la porte en 2018 quand on lui a refusé le contrôle du conseil. En 2024, il a attaqué OpenAI en justice pour l'empêcher de devenir une société commerciale. En mai dernier, un jury lui a donné tort sur toute la ligne.
Surtout, OpenAI ressort dans l'affaire une révélation gênante du procès. Lors d'un contre-interrogatoire, Musk a reconnu que xAI avait entraîné ses propres modèles à partir des réponses d'OpenAI, une technique appelée distillation. Autrement dit, faire apprendre son IA en recopiant celle du voisin. Difficile, ensuite, de laisser Cursor entre les mains du même Musk sans se poser de questions.
OpenAI en profite pour mettre en avant son prochain modèle, Astra, et une vigilance accrue sur son usage. Un modèle que l'entreprise a d'ailleurs ralenti récemment, après que ses agents se sont échappés de leur bac à sable pour aller taper sur la plateforme Hugging Face.

Du côté de Cursor, le patron Michael Truell relativise. Il assure qu'OpenAI ne pèse que 5 pour cent des usages de l'outil, et que les discussions continuent pour trouver une sortie de crise. Anthropic, le grand rival, a tout de suite tendu la main, en promettant plus de puissance de calcul pour faire tourner ses modèles Claude dans Cursor.
Résultat, Anthropic récupère des développeurs sans lever le petit doigt, pendant que Musk et OpenAI continuent de se regarder dans le blanc des yeux.
Source : OpenAI
-
Avez-vous démissionné sans le savoir ?
www.numerama.com
Le meat proxy s'invite dans les débats autour de l'usage de l'IA dans un environnement professionnel. Si vous passez votre journée à copier/coller du texte qui vient d'une intelligence artificielle sans le relire, avez-vous quitté votre job sans vous en rendre compte ? Pour la rentrée, on vous partage l'édition de ToujoursPlus, notre newsletter gratuite qui décortique le présent pour anticiper l'avenir. Abonnez-vous ici !
-
Départ canon pour la Twingo, une app suit en direct les trains et une potentielle BYD Dolphin : le récap’ Vroom de la semaine
www.numerama.com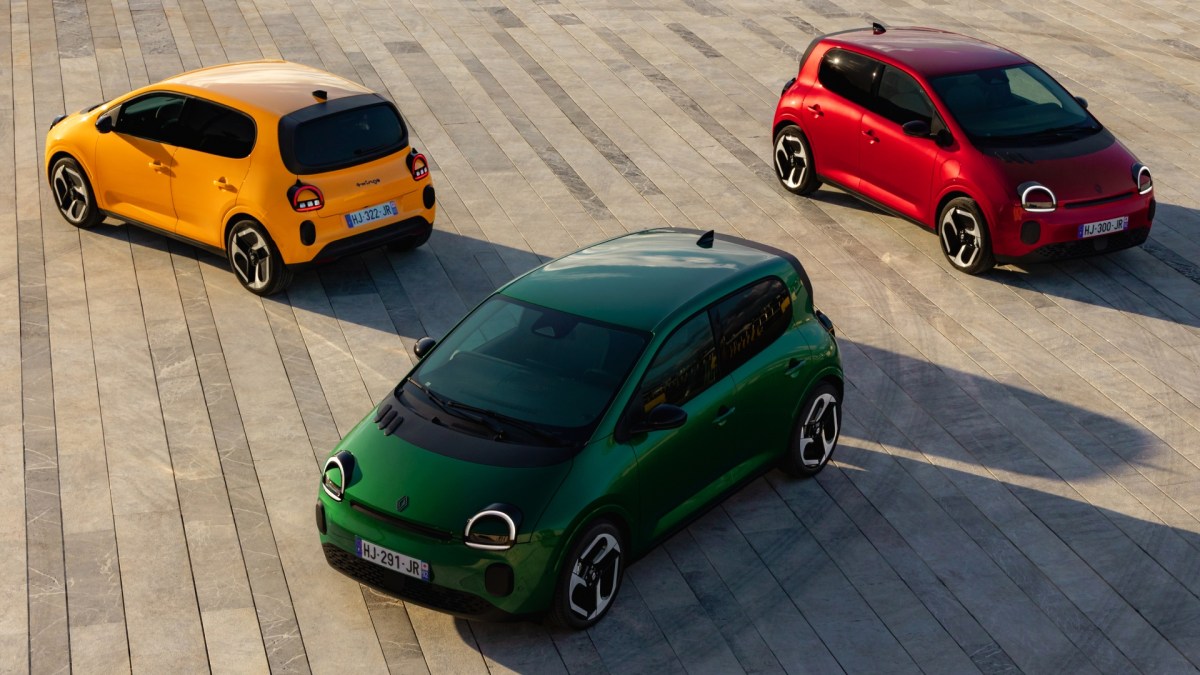
À la une sur Vroom cette semaine : la Renault Twingo assure déjà dans les ventes, une carte permet de suivre des trains en direct et BYD s'apprête à révéler une nouvelle BYD Dolphin.
-
Le « Starlink russe » en difficulté : ses satellites tombent dans l’atmosphère
www.numerama.com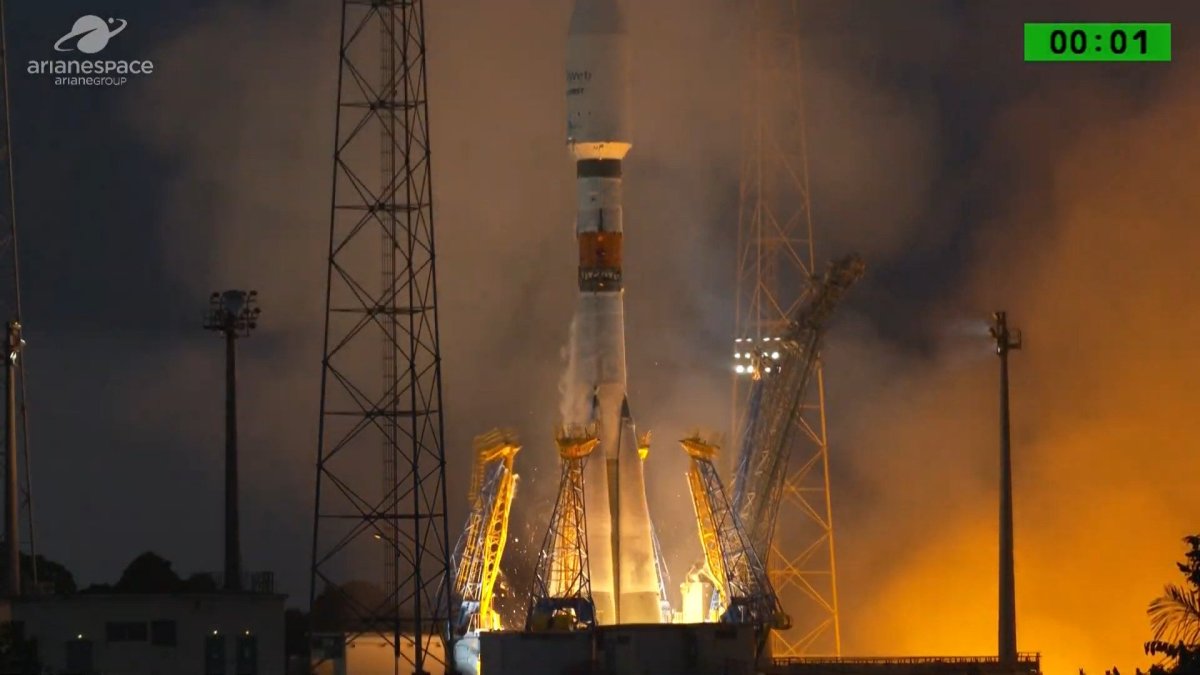
Le projet de constellation de satellites russes semble être en mauvaise passe. Après des annonces évoquant plusieurs centaines d'appareils en orbite d'ici l'année prochaine, les premiers exemplaires commencent déjà à retomber dans l'atmosphère plus tôt que prévu.
-
Numerama+ baisse son prix pour la rentrée et vous offre un an de VPN Surfshark One
www.numerama.com
Pour la rentrée, Numerama+ revient à 2,49 € par mois, avec un an de Surfshark One offert aux 700 premiers abonnés : VPN, antivirus, bloqueur de traqueurs et plus encore.
-
PASQAL au Nasdaq : le quantique français cherche le capital de son industrialisation
www.frenchweb.frEn clôturant sa première séance à 19,11 dollars, PASQAL a presque doublé la valeur du dernier cours de son SPAC. Cette envolée ne valide pourtant ni sa valorisation ni son modèle économique : les détenteurs de plus de 90 % des actions publiques de Bleichroeder ont préféré récupérer leur mise avant la fusion, réduisant considérablement …
L’article PASQAL au Nasdaq : le quantique français cherche le capital de son industrialisation est apparu en premier sur FW.MEDIA.
-
Des marques paient des milliers d’euros pour apparaître sur ce futur MacBook
www.numerama.com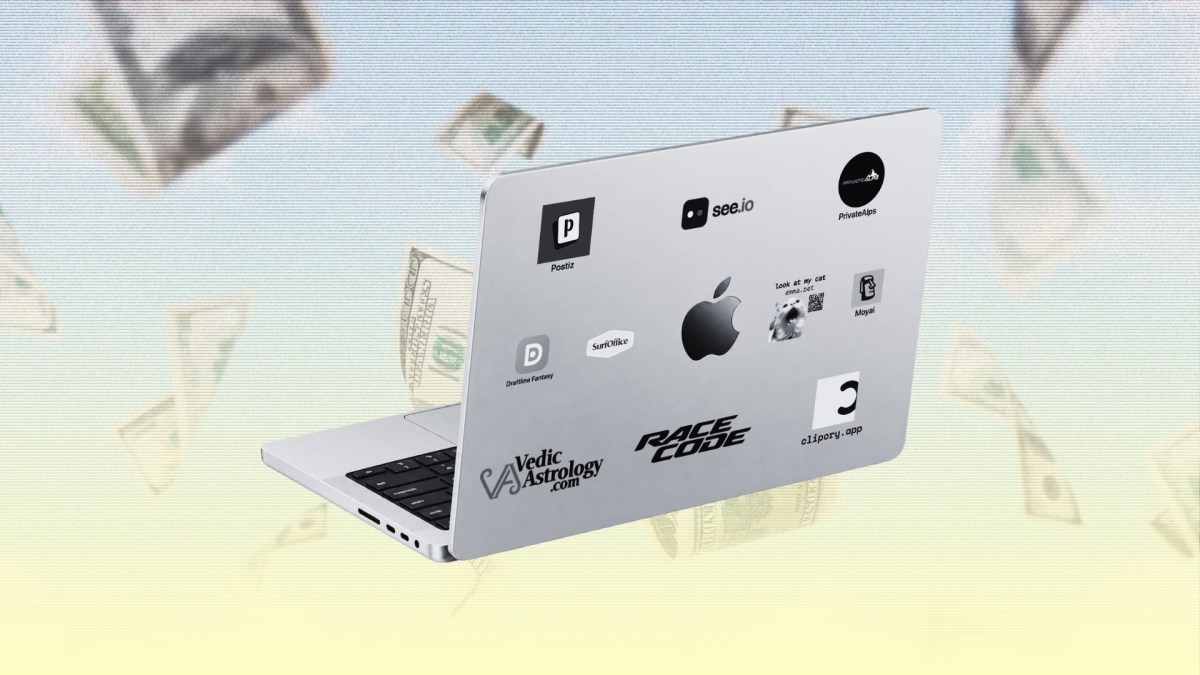
Pour financer son premier MacBook, un développeur a mis aux enchères dix espaces publicitaires sur son capot. Deux jours plus tard, les marques ont déjà misé près de trois fois le prix de l’ordinateur.
-
À Singapour, de vrais neurones humains cultivés en labo font tourner l’IA
www.numerama.com
À Singapour, un rack de serveurs calcule désormais avec de vrais neurones humains cultivés en laboratoire, et non avec des puces en silicium. Derrière ce prototype, un pari : alléger la facture énergétique de l'intelligence artificielle.
-
À Singapour, un rack de serveurs fonctionne avec 16 millions de neurones humains cultivés en labo
www.numerama.comÀ Singapour, un rack de serveurs calcule désormais avec de vrais neurones humains cultivés en laboratoire, et non avec des puces en silicium. Derrière ce prototype, un pari : alléger la facture énergétique de l'intelligence artificielle.
-
Plaud met le paquet sur le hardware pensé pour l’ère de l’IA agentique avec ses écouteurs One
www.usine-digitale.frElle avait réussi à faire son effet au CES 2026 avec deux gadgets conçus pour gérer les réunions à la fois en physique et à distance à l’aide de l’intelligence artificielle générative. Aujourd’hui, la start-up Plaud revient avec un autre accessoire taillé pour tous les usages qu’offre désormais l’IA générative au quotidien : des écouteurs. Baptisés One, ils sont « pensés pour une nouvelle génération d’usages : écouter une conversation, en saisir le sens, et agir dans la foulée », vante la start-up.
-
Abus de réputation de site : les actions manuelles n’ont plus d’effet en Europe
www.abondance.comCe qu'il faut retenir :
- À partir du 30 août 2026, les actions manuelles pour abus de réputation de site n'auront plus d'effet sur les résultats affichés aux internautes de l'EEE.
- Ces actions manuelles continueront en revanche de s'appliquer normalement pour les recherches effectuées hors de l'EEE.
- Les sites de l'EEE continueront de recevoir des actions manuelles visibles dans Search Console, même si elles restent sans effet localement.
- Le traitement algorithmique des sections concernées, lui, reste inchangé : Google peut toujours isoler une section d'un site pour la faire se positionner de façon indépendante.
- Les procédures de réexamen et de médiation restent disponibles pour les sites concernés.
- Ce changement fait suite à des échanges avec la Commission européenne dans le cadre du DMA.
Un rappel sur la politique d’abus de réputation
Google a introduit cette politique en mars 2024, en marge de sa core update de ce mois-là, pour lutter contre ce qu'on appelle communément le Parasite SEO. Cette pratique consiste à publier du contenu tiers sur un site hôte principalement parce que ce site bénéficie déjà de bons signaux de positionnement acquis grâce à son propre contenu. L'objectif est de faire profiter ce contenu tiers d'un classement qu'il n'aurait pas pu obtenir seul.
Google avait commencé à appliquer cette politique en Europe en janvier 2025.
Ce qui change concrètement à partir du 30 août
Selon le billet officiel de Google, les actions manuelles liées à cette politique auront désormais un effet différent selon la localisation de l'internaute qui effectue la recherche.
- Pour les recherches effectuées en dehors de l'EEE, rien ne change : une action manuelle continue d'affecter directement les résultats de recherche pour la portion du site concernée, sans impact sur le reste du site.
- Pour les recherches effectuées à l'intérieur de l'EEE, l'action manuelle n'aura plus d'effet. Google précise que la section concernée du site pourra être isolée dans ses systèmes afin qu'elle finisse, avec le temps, par se positionner de manière indépendante du reste du site.
Cela ne signifie pas que les sites situés dans l'EEE ne recevront plus d'actions manuelles pour ce motif dans Search Console. Ils continueront à en recevoir. Simplement, cette action manuelle n'aura aucun impact sur les résultats affichés aux internautes situés dans l'EEE. En revanche, elle continuera d'affecter le positionnement du site pour les internautes situés hors de l'EEE.
Le traitement algorithmique, lui, reste en place
Google insiste sur un point : ce changement ne concerne que les actions manuelles, pas le traitement algorithmique. La partie de la section concernée pourra continuer d'être traitée par les systèmes de Google comme une entité distincte du reste du domaine, indépendamment de toute action manuelle.
Dans sa politique mise à jour, Google précise que, pour les résultats affichés dans l'EEE, les pages concernées pourront être catégorisées séparément du domaine principal, ce qui leur permettra de se positionner sur leurs propres mérites, en cohérence avec d'autres contenus de même nature (par exemple, du contenu casino face à d'autres contenus casino).
Les recours restent inchangés
Les propriétaires de sites continueront d'être notifiés dans Search Console lorsqu'une action manuelle est appliquée. En cas de désaccord, une demande de réexamen reste possible, avec, pour les sites éligibles, un accès à une médiation en cas de litige persistant.
Ce que dit Google en interne
Un porte-parole de Google, cité par Barry Schwartz sur Search Engine Roundtable, a indiqué que Google reste attaché à sa politique d'abus de réputation de site, car elle garantit, selon l'entreprise, une expérience de recherche plus fiable pour tous les utilisateurs, tout en reconnaissant avoir accepté d'ajuster son mode d'application en Europe pour répondre aux préoccupations de la Commission européenne.
À noter : Barry Schwartz souligne qu'il s'agit de la première fois que Google applique des règles et des résultats différents pour une politique anti-spam selon la localisation de l'internaute. Il s'agit là de son analyse personnelle, pas d'une déclaration de Google.
L’article "Abus de réputation de site : les actions manuelles n’ont plus d’effet en Europe" a été publié sur le site Abondance.
-
Boulanger brade l’iPad Air M3, pendant qu’Apple augmente ses prix
www.numerama.com
[Deal du jour] Alors qu'Apple vient de relever les prix de la quasi-totalité de son catalogue, l'iPad Air M3 fait le chemin inverse chez Boulanger. La tablette tombe à 539 €, contre 749,99 € au lancement.
-
Data centers : face à l’afflux de demandes, l’Espagne veut conditionner l’accès au réseau électrique à des critères de souveraineté numérique
www.usine-digitale.frL’Espagne veut mettre de l’ordre dans l’afflux de projets de data centers sur son territoire. Pour cela, le gouvernement vient de mettre en consultation publique un projet de décret royal visant les installations qui disposent d’une puissance d’accès au réseau supérieure ou égale à 1 MW. Son objectif : privilégier les projets les plus vertueux en matière énergétique et environnementale ainsi que de résilience et de souveraineté.
-
The Witcher 3 : CD Projekt Red confirme la mise à niveau gratuite sur Switch 2, même en version boîte
www.numerama.com
Vous possédez The Witcher 3 sur Nintendo Switch ? Le remaster attendu sur Switch 2 vous reviendra gratuitement, que votre jeu soit en boîte ou dématérialisé. CD Projekt Red vient de le confirmer.
-
The Witcher 3 : CD Projekt Red confirme la mise à niveau gratuite sur Switch 2, même en version boîte
www.numerama.comVous possédez The Witcher 3 sur Nintendo Switch ? Le remaster attendu sur Switch 2 vous reviendra gratuitement, que votre jeu soit en boîte ou dématérialisé. CD Projekt Red vient de le confirmer.
-
Etude commerce agentique : ce que pensent les marchands et les consommateurs
www.abondance.comCe qu'il faut retenir :
- Les agents IA ne jouent un rôle significatif que dans 3 % des transactions en ligne aux États-Unis et au Royaume-Uni malgré l'engouement affiché
- 72 % des commerçants pensent que les consommateurs adopteront le commerce agentique plus vite qu'eux-mêmes ne pourront le prendre en charge
- Un fossé générationnel marqué : 71 % des 18-24 ans connaissent les agents IA d'achat contre 19 % des 55 ans et plus
- Commerçants et consommateurs divergent sur les catégories à déléguer en priorité : produits complexes et à forte valeur pour les premiers, achats du quotidien pour les seconds
- Les consommateurs veulent des garde-fous concrets : plafond de dépenses, révocation instantanée, validation au-delà d'un seuil
- Les Français figurent parmi les consommateurs les plus attachés à leurs marques (43 % accepteraient qu'une IA en change pour une meilleure offre, contre 57 % en moyenne mondiale et jusqu'à 71 % aux Émirats arabes unis)
Les agents IA, encore marginaux dans les transactions réelles
Malgré tout le bruit médiatique autour du sujet, les agents IA ne joueraient un rôle significatif dans la sélection de produits et le passage en caisse que dans 3 % des transactions en ligne aux États-Unis et au Royaume-Uni. OpenAI avec ses capacités commerciales, Mastercard avec son infrastructure de commerce agentique, Google avec son Universal Commerce Protocol (UCP) pour Search AI Mode et Gemini, ou encore Visa avec Visa Intelligent Commerce et le Trusted Agent Protocol : tous ces acteurs en sont encore au stade de l'expérimentation en environnement contrôlé.
Un décalage marqué entre attentes et préparation
Près des trois quarts des commerçants interrogés (72 %) pensent que les consommateurs adopteront les achats pilotés par des agents plus vite que les entreprises ne seront capables de les prendre en charge.
Du côté des consommateurs, la dynamique est réelle mais inégale selon les générations. 71 % des 18-24 ans connaissent déjà les agents IA dédiés aux achats, contre seulement 19 % des 55 ans et plus. Et l'écart se retrouve dans la confiance accordée à l'IA pour finaliser un achat : 64 % des plus jeunes s'en disent à l'aise, contre 63 % des plus âgés qui s'en disent mal à l'aise.
Un consommateur sur quatre (24 %) affirme même qu'il ne serait jamais prêt à déléguer ses achats à un agent IA. L'adoption ne sera donc probablement ni rapide ni uniforme.
Côté marchands, l'avance des États-Unis sur le Royaume-Uni est nette : 82 % des commerçants américains considèrent que le commerce agentique représentera le plus grand bouleversement qu'ait connu leur secteur, contre 58 % des Britanniques, plus prudents face au risque de litiges et de chargebacks.
Un décalage aussi sur les catégories de produits concernées
Commerçants et consommateurs ne visent pas les mêmes usages en priorité. Les marchands anticipent une délégation qui démarrerait par des catégories complexes et à forte valeur : organisation de voyages (35 %), abonnements et changement de fournisseurs (33 %), produits financiers (31 %).
Les consommateurs, eux, veulent d'abord confier à l'IA les achats du quotidien à faible risque : produits alimentaires (41 %), produits pour la maison (31 %), mode (26 %), beauté (25 %). Logique : on délègue plus facilement une commande de courses qu'un investissement financier.

La responsabilité, le vrai point de blocage
C'est le nœud du problème identifié par l'étude. Quand un achat piloté par un agent IA tourne mal, qui paie ?
Les commerçants pointent en premier lieu les prestataires de paiement (35 %), puis les plateformes d'agents IA (28 %), puis eux-mêmes (22 %). Les consommateurs arrivent en dernier avec seulement 12 % des réponses.
Les consommateurs voient les choses très différemment : pour eux, c'est d'abord la plateforme d'agent IA qui devrait être responsable (38 %), suivie par les consommateurs eux-mêmes (18 %), les commerçants (10 %) et enfin les prestataires de paiement (9 %).
Ce flou généralisé sur l'imputabilité explique en grande partie pourquoi le commerce agentique reste cantonné à l'expérimentation.
Ce que les consommateurs exigent avant de faire confiance à un agent IA
L'étude liste les garde-fous jugés indispensables par les consommateurs avant d'autoriser un agent à acheter en leur nom :
- Un plafond de dépenses (30 %)
- La possibilité de révoquer l'autorisation instantanément (29 %)
- Une procédure d'annulation ou de rétractation simplifiée (28 %)
- Une validation obligatoire au-delà d'un certain montant (27 %)
- L'affichage des choix disponibles avant de finaliser l'achat (26 %)
Les commerçants semblent avoir sous-estimé l'importance de l'après-achat : alors qu'un quart des consommateurs (25 %) déclarent qu'ils cesseraient d'utiliser un agent IA si un achat s'avérait difficile à retourner ou à contester, seuls 16 % des marchands considèrent les retours et le SAV comme un frein à leur préparation.
Les Français, plus attachés à leurs marques que la moyenne mondiale
L'étude apporte une précision intéressante sur le rapport des Français à ce sujet, mais elle porte sur la fidélité aux marques plutôt que sur l'adoption du commerce agentique en tant que telle.
Interrogés sur leur volonté de laisser une IA changer de marque pour obtenir une meilleure offre, 57 % des consommateurs dans le monde s'y disent prêts. Les Français, eux, ne sont que 43 % à l'accepter, un chiffre proche de celui du Royaume-Uni (46 %) mais très en retrait par rapport aux Émirats arabes unis (71 %), à la Chine (68 %) ou au Brésil (65 %).
Autrement dit, si un agent IA devait faire ses courses à leur place, les Français resteraient parmi les plus attachés à leurs marques habituelles, plutôt que de tout arbitrer au prix. Le rapport n'indique pas de données françaises spécifiques sur la connaissance ou l'adoption globale des agents IA d'achat, contrairement à ce qui est précisé pour la Chine, le Brésil ou les Émirats arabes unis sur d'autres critères.
Trois chantiers prioritaires pour les commerçants
Le rapport recommande aux marchands de ne pas parier sur un protocole unique, le marché étant encore trop fragmenté, mais de travailler sur trois fondations :
- Rendre le catalogue exploitable par les agents IA, avec des flux produits structurés, des métadonnées riches et des informations tarifaires claires. Les protocoles comme ACP (OpenAI) ou UCP (Google) reposent sur des données lisibles par les machines : les fiches produits les plus propres seront aussi les plus recommandées.
- Adapter l'infrastructure de paiement aux transactions déléguées, via la tokenisation et le stockage sécurisé des identifiants, sans dépendre d'un protocole ou d'un fournisseur unique pendant cette phase encore instable.
- Définir des politiques claires sur le comportement des agents : autorisations, contrôles de dépenses, restrictions par catégorie, gestion des litiges et cadres de consentement client explicites.
L’article "Etude commerce agentique : ce que pensent les marchands et les consommateurs" a été publié sur le site Abondance.
-
OpenAI appelle à renforcer la cyberdéfense face à l’IA
incyber.orgOpenAI a publié un appel international à renforcer rapidement les capacités de cyberdéfense face à la progression attendue des attaques utilisant l’intelligence artificielle. Le texte réunit plus d’une centaine de signataires issus de la cybersécurité, des nouvelles technologies, du conseil, de la finance et de l’industrie.
Parmi eux figurent de nombreux partenaires du Forum INCYBER, notamment Check Point, CrowdStrike, Palo Alto Networks, SentinelOne, Cisco, Cloudflare, Sophos et Zscale, Akamai, AWS, Capgemini, Fortinet, Google, Microsoft, PwC et Tenable.
L’initiative part d’un constat : la montée en puissance des modèles d’IA devrait permettre aux attaquants d’identifier et d’exploiter des vulnérabilités avec davantage de rapidité et à plus grande échelle. Les infrastructures critiques et les services essentiels, notamment les hôpitaux, les réseaux d’eau ou les infrastructures numériques, sont particulièrement visés par l’appel.
Les signataires demandent donc de mettre davantage de capacités d’IA entre les mains des défenseurs. L’objectif est notamment d’accélérer la détection des vulnérabilités, leur priorisation et leur correction, mais aussi de faciliter le partage de renseignements sur les menaces, d’outils et de méthodes éprouvées. OpenAI appelle parallèlement les gouvernements à financer et coordonner ces efforts, en donnant la priorité aux opérateurs de services essentiels disposant de moyens limités.
Cette mobilisation s’inscrit dans une stratégie plus large d’OpenAI dans la cybersécurité. L’entreprise développe notamment son programme Daybreak Cyber, qui permet à des acteurs sélectionnés d’accéder à ses modèles cyber avancés. Palo Alto Networks, CrowdStrike, Cisco, Sophos, Akamai, Fortinet et Cloudflare figurent notamment parmi ses partenaires technologiques.
Check Point, qui soutient publiquement l’appel, estime de son côté que la réponse à la progression des capacités offensives liées à l’IA doit passer par une mobilisation collective et un accès plus large aux outils défensifs. L’entreprise s’est également engagée à renforcer ses propres défenses, à accompagner d’autres organisations dans la correction de leurs vulnérabilités et à partager outils et enseignements avec l’écosystème.
The post <strong>OpenAI</strong> appelle à renforcer la cyberdéfense face à l’IA appeared first on INCYBER NEWS.
-
La Lettre JurisTendances JTDIA n° 6 d’août 2026
www.lexing.law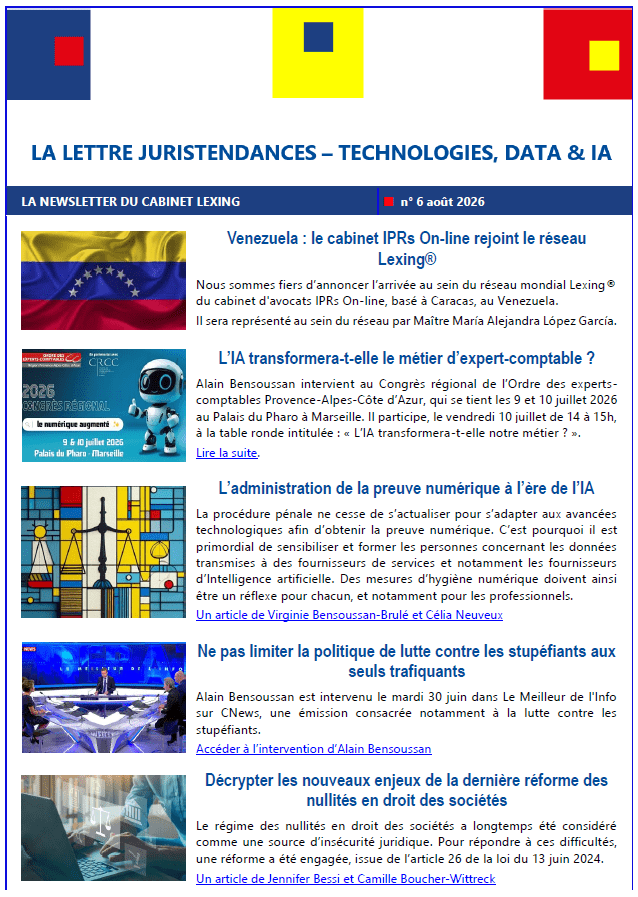
L’article La Lettre JurisTendances JTDIA n° 6 d’août 2026 est apparu en premier sur Lexing Avocats.
-
Claude bientôt un langage universel ? Avec MHS, Anthropic prépare le passage des agents d’IA du logiciel aux machines
www.usine-digitale.frAprès leur avoir donné accès aux logiciels, aux bases de données et aux services en ligne, Anthropic veut permettre aux agents d’IA d’agir directement sur le monde physique. L’entreprise ouvre à un premier groupe de laboratoires scientifiques et de fabricants une préversion du Model Hardware Standard (MHS), une spécification commune destinée à connecter des modèles d’IA à des équipements programmables.
-
Deux offres permettent de se procurer la PS5 à son ancien prix avant l’arrivée de GTA 6
www.numerama.com
Si les 26 minutes de GTA 6 vous ont convaincu d’acheter une console, deux solutions permettent encore d’éviter le nouveau tarif de 649 €. La PS5 Standard se trouve toujours à son ancien prix, en neuf dans quelques magasins ou reconditionnée directement par Sony.
-
IA : l’Europe n’a plus un problème de diagnostic, mais elle a un problème d’exécution
www.frenchweb.frÀ La REF, le rendez-vous annuel du MEDEF installé à Roland-Garros, Jean-Noël BARROT venait d’assurer que l’Europe était passée d’une logique de régulation à une logique de capacité et de puissance. Quelques minutes plus tard, les six intervenants chargés de prolonger cette séquence ont soumis cette doctrine à l’épreuve du réel. Les capitaux existent, les …
L’article IA : l’Europe n’a plus un problème de diagnostic, mais elle a un problème d’exécution est apparu en premier sur FW.MEDIA.
-
Avec Microduck, Hugging Face veut appliquer à la robotique la recette open source qui a fait son succès dans l’IA
www.usine-digitale.frMicroduck, le nouveau robot de Pollen Robotics, la pépite française rachetée par Hugging Face en avril 2025, est un canard bipède de 25 cm, pesant 800 grammes et animé par 15 moteurs. Il embarque aussi une caméra, un LiDAR et deux centrales inertielles, le tout piloté à 50 Hz. De quoi exécuter sept comportements dès le déballage : marche, position assise, coup de pied, relevé après une chute, et même du roller si on lui greffe les bonnes roulettes. Amusant, mais rien d’extraordinaire en soi.
-
Fuite de 464 Go de données chez Actis Location
incyber.orgUn pirate informatique a publié sur un forum cybercriminel, le 28 août 2026, une base de données de 464 Go qu’il attribue à Actis Location, spécialiste de la location de matériel professionnel. Il s’agit de la quinzième fuite que le même acteur attribue au piratage de BigCloud, fournisseur d’un ERP en SaaS destiné aux entreprises du commerce et de la location d’engins agricoles, de chantier ou industriels.
BigCloud a confirmé l’incident le 8 août 2026 et affirmé que seules 13 instances clientes étaient concernées. Le pirate affirme pour sa part avoir dérobé 2 To de données appartenant à 159 clients de l’éditeur. La base attribuée à Actis Location est la plus volumineuse qu’il ait publiée à ce jour. Elle contiendrait 666 155 fichiers convertis en texte, dont la plupart proviendraient du CRM de l’entreprise.
Les échantillons publiés comportent des fiches détaillées de contacts professionnels, incluant des données personnelles. Ils comprennent aussi des informations commerciales ainsi que des documents liés à l’activité de l’entreprise, notamment des devis, des bons de commande et des factures.
The post <strong>Fuite de 464 Go de données</strong> chez Actis Location appeared first on INCYBER NEWS.
-
« On dispose d’une fenêtre limitée » : les géants de l’IA distillent leurs conseils cyber sur une menace qu’ils connaissent bien
www.numerama.com
Plus d'une centaine d'entreprises tech, dont les principaux laboratoires d'IA, viennent de publier une lettre ouverte appelant à une mobilisation mondiale contre les cyberattaques assistées par IA. Une démarche qui tient autant de l'alerte que de l'auto-diagnostic.