Tech-fr publisher
-
Sur Pinterest, le bloqueur de pubs le plus simple serait… un gros mot
www.numerama.com
Une astuce insolite permet de faire disparaître les publications sponsorisées des résultats de Pinterest : ajouter un gros mot à sa recherche. Nous avons testé cette méthode, qui semble exploiter les mécanismes chargés de protéger l’image des annonceurs.
-
Cyberattaque DGFiP : Matignon convoque une cellule de crise
incyber.orgLe gouvernement veut désormais faire le point sur les conséquences du piratage et la sécurisation des systèmes de l’administration fiscale. La réunion doit notamment permettre de coordonner l’information individuelle des personnes touchées et d’examiner l’avancement du plan de renforcement de la cybersécurité de l’État engagé au printemps.
Selon Bercy, les intrusions ont reposé sur l’usurpation des identifiants d’un agent de la DGFiP et d’un tiers habilité. Les accès frauduleux avaient été interrompus après leur détection. En revanche, les contrôles menés à ce moment-là n’avaient pas permis d’identifier l’exfiltration de données, que le ministère attribue à la sophistication de l’attaque.
Les informations consultées ou extraites comprennent notamment le revenu fiscal de référence, le quotient familial et le taux de prélèvement à la source. Des données cadastrales, comme les adresses et les surfaces de biens immobiliers, ont également été consultées. Pour les entreprises, des informations telles que la raison sociale ou le numéro SIREN sont concernées. Les espaces personnels et professionnels sur impots.gouv.fr n’ont en revanche pas été compromis, précise la DGFiP, pas plus que les identifiants et mots de passe des contribuables.
La CNIL a été saisie et l’ANSSI participe aux investigations. Le parquet de Paris a également ouvert une enquête, notamment pour extraction frauduleuse de données et association de malfaiteurs.
Sébastien Lecornu a par ailleurs demandé un audit de la sécurisation des systèmes de la DGFiP, dont les conclusions opérationnelles sont attendues en septembre. L’affaire intervient alors que le gouvernement avait annoncé, fin avril, un plan de renforcement de la cybersécurité de l’État comprenant 200 millions d’euros d’investissements supplémentaires et l’objectif de consacrer, dès 2027, 5 % du budget numérique de chaque ministère à la cybersécurité.
Ce nouvel incident intervient quelques mois après des accès frauduleux au fichier national des comptes bancaires Ficoba, déjà rendus possibles par l’usurpation d’identifiants.
The post Cyberattaque DGFiP : Matignon convoque une cellule de crise appeared first on INCYBER NEWS.
-
La fronde contre le marquage des textes de Claude s’organise : ces outils traquent déjà les failles du filigrane
www.numerama.com
Début août, Anthropic annonçait que les textes générés par Claude porteraient bientôt une marque invisible, censée permettre de repérer un contenu écrit généré par IA. Une annonce accueillie froidement et qui voit naître son lot d’outils pour contrecarrer la mesure.
-
GitHub subit une panne généralisée : Pull Requests, Issues, Actions et API en erreur
www.numerama.com
Un incident affecte plusieurs services critiques de GitHub ce lundi 17 août. La plateforme évoque un taux d'erreur d'environ 20% sur de nombreuses fonctionnalités.
-
Cyberattaques, sabotage, désinformation : l’Allemagne veut considérablement élargir les pouvoirs de ses services de renseignement
www.usine-digitale.frLe gouvernement allemand veut considérablement élargir les pouvoirs de ses services de renseignement. Le conseil des ministres a approuvé un projet de loi, rapporte le média The Record. Ce texte constitue l’une des plus importantes réformes de la législation allemande sur l’espionnage depuis la Seconde Guerre mondiale. Il doit désormais être examiné par le Parlement.
-
Les Galaxy Buds 3 Pro passent au prix du modèle FE avec cette promo
www.numerama.com
[Deal du jour] Affichés à 249 € lors de leur lancement, les Galaxy Buds 3 Pro tombent à seulement 83,62 € avec un code promo.
-
Quel iPad choisir en 2026 ? Le comparatif entre iPad Air, Pro, 11 et Mini
www.numerama.com
Quel iPad choisir en 2026 ? Les récentes hausses de prix d’Apple ont rebattu les cartes. Numerama a comparé l’iPad A16, les iPad Air M3 et M4, l’iPad Pro M5 et l’iPad mini 7 pour identifier les modèles qui valent réellement leur prix aujourd'hui.
-
En Europe, le bouton « Demander à l’app de ne pas me suivre » va disparaître sur iPhone
www.numerama.com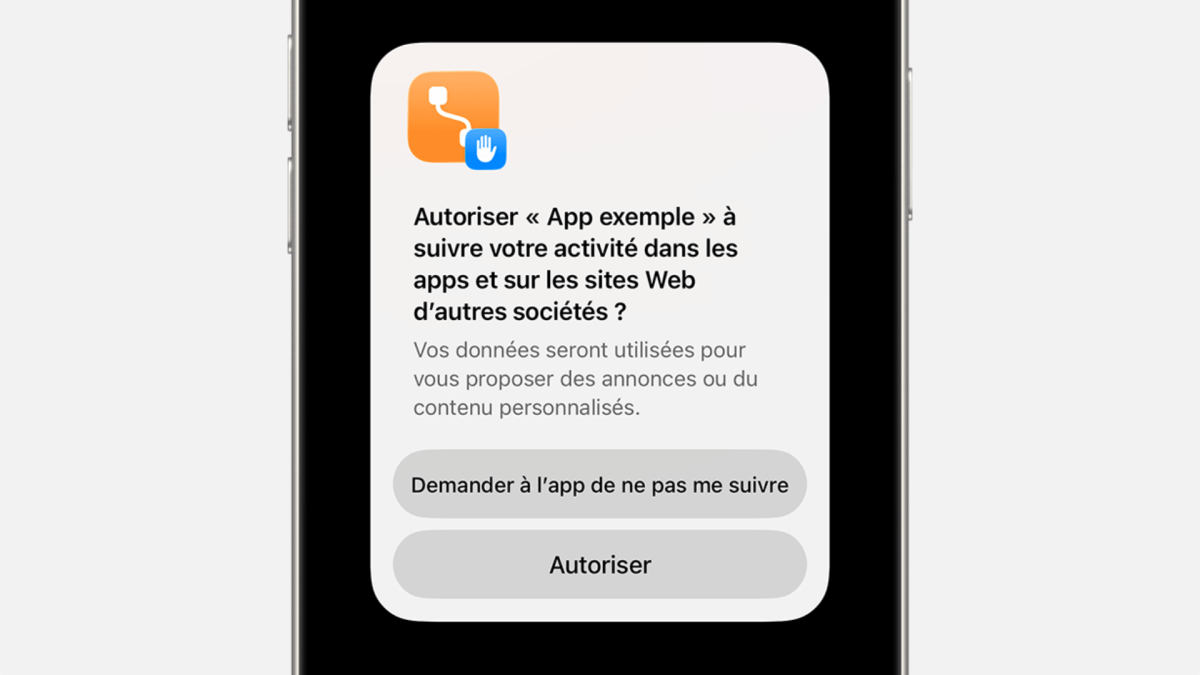
L'autorité de la concurrence allemande contraint Apple à faire évoluer sa technologie App Tracking Transparency (ATT). Le mot « suivi » va disparaître de la fenêtre affichée par les applications tierces, dont l'apparence sera alignée sur celle d'Apple. La marque étend volontairement ces changements à toute l'Union européenne dans l'espoir d'apaiser les autres régulateurs.
-
SpaceX rachète Cursor : pourquoi l’éditeur de code assisté par IA est une pièce stratégique de son empire dans l’intelligence artificielle
www.usine-digitale.frC’est officiel : Cursor fait désormais partie de SpaceX. Anysphere, la start-up à l’origine de l’éditeur de code assisté par IA, a annoncé le 14 août la finalisation de son rachat par l’entreprise d’Elon Musk pour 60 milliards de dollars (environ 51,7 milliards d’euros).
-
ChatGPT peut visiter vos pages interdites, et OpenAI l’assume
www.abondance.comCe qu'il faut retenir :
- En Europe, environ 15 % des bots IA de type "fetcher" identifiés ont accédé à des URL pourtant marquées comme interdites.
- ChatGPT-User, Bytespider et Youbot sont les principaux responsables : chacun a atteint des pages interdites sur près de la moitié des sites européens qui les avaient explicitement bloqués, ChatGPT-User en tête.
- OpenAI justifie ce comportement par le fait que ChatGPT-User agit à la demande d'un utilisateur, ce qui le distinguerait d'un crawl classique soumis au robots.txt. Perplexity avance le même argument pour Perplexity-User, tandis qu'Anthropic affirme que ses trois bots respectent tous le fichier.
- Bloquer ChatGPT-User ne bloque pas OAI-SearchBot, l'agent qui décide si un site apparaît dans les résultats de recherche de ChatGPT. Un site qui interdit les deux pense couper tout trafic IA, mais perd la visibilité côté recherche sans gagner en protection côté fetch.
Le rapport State of the Bots de TollBit, qui compile les données du premier semestre 2026, montre aussi que la situation varie beaucoup selon les agents. Claude-User n'est bloqué que par 9 % des sites européens, contre 26 % en Amérique du Nord. Perplexity-User affiche 13 % contre 26 %. La plupart des agents récents ont des taux de blocage à un chiffre en Europe, mais ChatGPT-User fait figure d'exception, à la fois très bloqué et très souvent contourné malgré ce blocage.
La documentation d'OpenAI est claire sur ce point : ChatGPT-User se déclenche quand un utilisateur pose une question dans ChatGPT, et parce que l'action part d'un humain, le robots.txt pourrait ne pas s'appliquer. TollBit, de son côté, ne fait pas cette distinction : toute requête vers une URL interdite est comptée comme un contournement, quelle que soit la justification donnée par l'opérateur du bot.
Pour un éditeur de site, la conséquence pratique est la suivante : le fichier robots.txt ne montre que ce qui a été demandé en théorie, pas ce qui s'est réellement passé. Seuls les logs serveur ou les données CDN permettent de savoir ce qui a effectivement été récupéré.
Cloudflare prépare de son côté un changement de méthode. À partir du 15 septembre, les nouveaux domaines ajoutés à Cloudflare verront leurs crawlers d'entraînement et leurs agents bloqués par défaut sur les pages contenant des publicités, les crawlers de recherche restant autorisés. La décision de blocage se déplace ainsi au niveau du réseau plutôt que d'être laissée à la bonne volonté du crawler. Reste à savoir si l'argument du "chargement initié par l'utilisateur" tiendra sur la durée, maintenant que tous les grands assistants IA récupèrent les pages de cette manière.
L’article "ChatGPT peut visiter vos pages interdites, et OpenAI l’assume" a été publié sur le site Abondance.
-
Cet adorable robot aspirateur américain fait tout l’inverse des géants chinois (et ça fonctionne)
www.numerama.com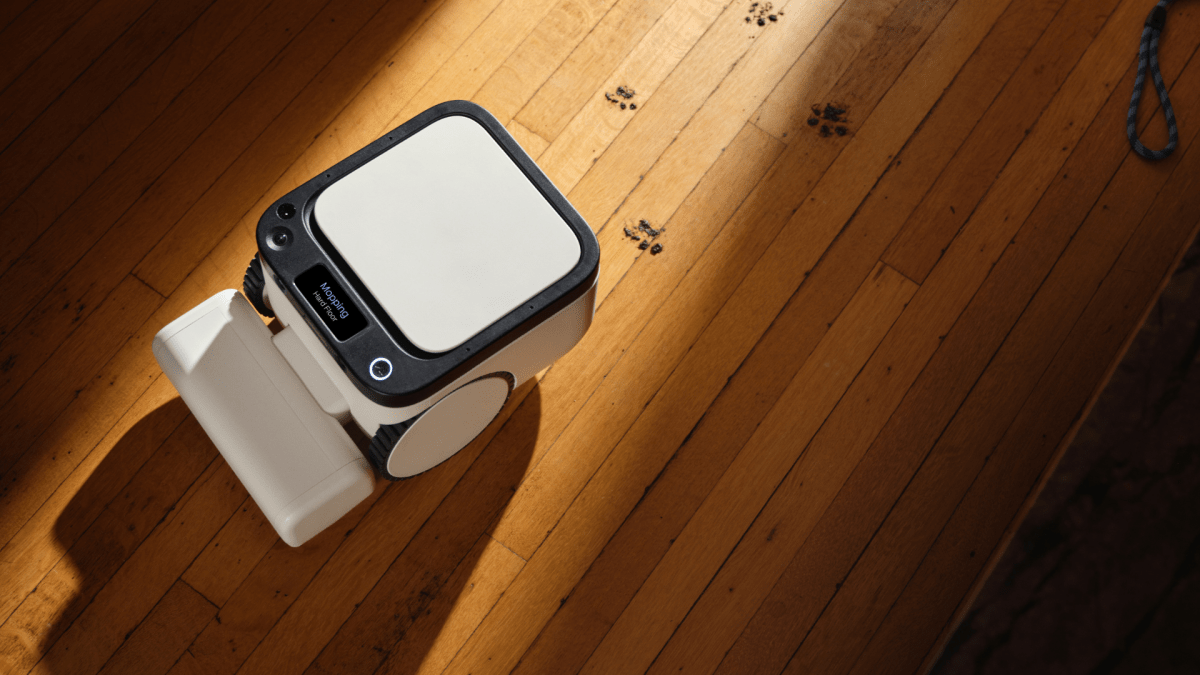
Déjà couvert d’éloges aux États-Unis, l’aspirateur robot Matic gagne une fonction étonnante : il suffit de lui montrer une saleté du doigt pour qu’il parte la nettoyer. Un appareil original, à contre-courant des entreprises chinoises.
-
Je me suis remis à la domotique grâce à un vieux mini PC et Claude Code
korben.infoCe mois-ci, je suis en mode déménagement / vidage de cartons / montage de meubles Ikea et bien sûr, j'en profite pour réinstaller mon matos... Mon système d'alarme, mes caméras et un peu de domotique.
Sauf que la domotique, c'est pas mon kif car même si j'aime l'idée d'avoir des automatisations chez moi, ça fonctionne un moment, puis après ça ne fonctionne plus, souvent parce que les Raspberry Pi passent leur temps à corrompre les cartes SD... Puis surtout, je manque de temps pour me prendre la tête à régler des scénarios au poil de cul.
Mais là, c'est aussi un peu les vacances et y'a plusieurs paramètres qui ont changé. Déjà la nouvelle maison est plus petite. J'ai aussi un mini PC à disposition qui ne faisait pas grand chose. J'ai également une caisse de matos divers et variés (Zigbee / Zwave et autre) qui prend la poussière. Et puis les nouveautés dans ma vie, c'est bien sûr l'IA et Alexa.
Je me suis donc chauffé un peu, et je vais vous raconter ce que j'ai mis en place ces derniers temps.
Étape 1 : le mini PC qui dormait dans un carton
Le point de départ, c'est ce mini PC. Un NiPoGi Pinova P1 (lien affilié) que j'avais acheté en 2023, un Ryzen 3 4300U avec 16 Go de RAM et 1 To de SSD, qui n'avait jamais vraiment trouvé sa vocation. Complètement surdimensionné pour de la domotique, vous vous en doutez, et c'est exactement pour ça qu'il est parfait.
Parce que le vrai sujet, c'est pas la puissance, c'est le stockage. Mes install précédentes mouraient toutes de la même façon : une carte SD qui rend l'âme au bout de quelques mois d'écritures permanentes. Là, le système tourne sur un SSD, et rien que ça, ça règle le problème qui m'avait dégoûté les fois d'avant.
J'ai donc collé Home Assistant OS dessus, ce qu'on appelle HAOS pour les intimes. C'est la version "système d'exploitation" qui prend la machine entière et qui pilote tout elle-même, sans Linux à administrer en dessous ni Docker à maintenir. Et puis avec cette version, vous récupérez au passage le magasin d'add-ons et les sauvegardes automatiques, sans rien configurer. Sur une machine dédiée qui ne fait que ça, c'est franchement le mode le plus tranquille.
Et là, premier petit piège à savoir au niveau du BIOS si vous vous lancez... Pour démarrer, HAOS exige en effet que le mode UEFI soit activé et que le Secure Boot soit désactivé. Si vous zappez ça, votre clé USB ne bootera jamais et vous allez tourner en rond un bon moment.
Et tant que vous êtes dans le BIOS, y'a un troisième réglage dont la doc ne parle pas et qui est pourtant le plus important sur la durée : le comportement après une coupure de courant. Ça s'appelle "Restore on AC Power Loss", "After Power Failure" ou "AC Back Function" selon les marques, et il faut le passer sur "Power On". Sans ça, la moindre micro-coupure vous laisse une maison sans domotique jusqu'à ce que quelqu'un rentre appuyer sur le bouton. Et ça, croyez-moi, on n'en veut pas quand on est parti en vacances.
Le reste après, c'est du classique. Vous récupérez l'image générique x86-64 et vous la flashez sur une clé USB avec Balena Etcher. Attention à bien prendre
haos_generic-x86-64et pas une version pour Raspberry Pi ou pour machine virtuelle, sinon vous allez vous demander longtemps pourquoi ça ne démarre pas. Ensuite vous bootez le mini PC sur la clé, l'installeur écrit le système sur le SSD interne, et c'est plié. Vous retirez la clé, ça reboote, et l'interface vous attend :http://homeassistant.local:8123Si ça ne répond pas, c'est que votre box ne fait pas de mDNS, allez juste chercher l'IP dans sa liste de clients. Et voilà, un Home Assistant tout neuf.
Maintenant, passons à la suite parce que j'ai une caisse pleine de matos à réveiller.
Première galère : Faire parler le Zigbee
Dans ma caisse, y'avait notamment un dongle USB Sonoff (lien affilié) pour le Zigbee. Je le branche, et je décide de partir sur Zigbee2MQTT plutôt que sur ZHA, l'intégration native. Le choix se paye tout de suite en complexité (il faut un broker MQTT à côté, Mosquitto en l'occurrence), mais il se rembourse largement après, parce que Zigbee2MQTT expose absolument tous les réglages internes des appareils. Vous verrez plus bas pourquoi c'est déterminant.

Le mini PC qui va me faire oublier mes galères avec le Raspberry Pi
Sauf que rien ne s'est passé comme prévu. J'installe les modules recommandés, et Zigbee2MQTT n'apparaît tout simplement pas dans la liste. Bon. Une fois que j'ai réussi à le sortir de sa cachette, c'est la configuration du port série de la clé qui m'a offert un vrai moment de solitude : on modifie, on clique sur "Submit", ça a l'air de sauvegarder... et la page revient vierge, sans plus rien à sélectionner. Allez savoir si le réglage est passé ou pas !
Le truc à retenir en fait, c'est qu'il faut désigner la clé par son identifiant stable et pas par un
/dev/ttyUSB0qui peut changer au reboot. Le chemin ressemble à ça :/dev/serial/by-id/usb-ITEAD_SONOFF_Zigbee_3.0_USB_Dongle_Plus_V2_...-if00Une fois ça compris, le bridge est monté et n'a plus bougé. Mais c'est ce genre de conneries qui font lâcher la domotique à pas mal de monde, je pense.
Deuxième galère : mes appareils étaient otages du cloud
Deuxième claque, et celle-là est plus vicieuse. Mes prises connectées Meross, je les avais appairées à l'époque avec l'app du fabricant. Résultat, elles étaient déjà mariées au cloud Meross, et impossible de les récupérer proprement depuis l'app iPhone pour les basculer ailleurs.
La solution est donc passée par HACS, le magasin de composants communautaires, et un custom component qui s'appelle Meross LAN. L'intérêt, c'est qu'il parle aux prises en local, sur votre réseau, sans faire l'aller-retour par les serveurs du fabricant. Même logique avec l'app Sonoff LAN pour un interrupteur USB que j'avais (lien affilié). Vos automatisations continuent donc de tourner même quand le cloud du constructeur est dans les choux ou quand votre fibre est coupée.
J'ai aussi buté sur un cas plus tordu avec du matos Tuya car j'ai des appareil qui sont vendus sous une autre marque, avec leur app maison, et qui n'existent pas dans le cloud Smart Life sur lequel s'appuie l'intégration Tuya standard. Donc intégration cloud inutilisable... C'est vraiment le problème numéro un de l'objet connecté grand public, et c'est pour ça que je vous conseille de vérifier si un appareil a besoin du cloud avant de l'acheter, pas après.
Du coup, HACS est devenu mon meilleur pote sur ce chantier. J'y ai pris Meross LAN pour les prises, Sonoff LAN pour l'interrupteur, Alexa Media Player pour mes Echo et l'intégration Dyson. Il n'y a que mon capteur de qualité d'air air-Q qui était supporté nativement, sans rien avoir à installer.
Et pour faire tout ça, j'ai une arme secrète : Claude Code !
Et maintenant, la partie qui a vraiment tout débloqué. Parce que jusqu'ici, j'avais du matériel qui répondait, mais toujours zéro automatisation. Et c'est précisément là que je décrochais avant car l'éditeur graphique de Home Assistant devient vite limitant, et dès qu'on veut une condition un peu fine, on se retrouve à taper du YAML avec des templates Jinja et à se planter d'indentation ou de paramètres.
Du coup j'ai fait un truc très à la mode en ce moment... J'ai branché Claude Code directement sur mon Home Assistant via un serveur MCP conçu spécialement pour ça . En gros, le MCP c'est ce qui donne des outils concrets à l'IA. Grâce à ça elle peut lister mes entités, lire leur état en direct, et surtout écrire les automatisations dans HA. Je décris ce que je veux en français, il va regarder ce que j'ai réellement comme capteurs chez moi, et il écrit le scénario.

Et ça pour moi, ça change complètement le rapport tordu que j'ai à ma domotique. Et voilà comment en quelques jours, je me suis retrouvé avec 21 automatisations qui tournent, ce que je n'aurais jamais fait à la main. Pas parce que l'IA est magique, mais parce qu'elle supprime la friction. Je n'ai qu'à formuler les idées qui me passent par la tête et l'IA fait le job sans que j'ai à me galérer avec du paramétrage.
À noter que Home Assistant a aussi sa propre intégration Model Context Protocol Server depuis la version 2025.2, mais elle fait plutôt l'inverse : elle expose vos appareils à un assistant. Moi je voulais un truc qui écrive la config à ma place.
Mon vrai défi : Passer l'été sans clim
Voilà le scénario dont je suis le plus fier, parce qu'il résout un problème que j'ai vraiment dans cette nouvelle maison : pas de clim, et un bureau qui monte en température. Ce n'est pas que je ne veux pas en installer , c'est que je viens d'arriver, que y'a pénurie de ventilos et de pompes à chaleur et en plus je suis en location, donc ce n'est pas si simple que ça. Mes seules armes pour le moment, c'est donc un Dyson qui filtre et qui brasse, et des fenêtres à ouvrir au bon moment.

Mon fidèle ventilo !
Ce que j'ai fait du coup, c'est que le Dyson démarre tout seul quand l'air se charge en pollution et s'arrête quand c'est redevenu propre. Concrètement il se lance quand les PM2,5 dépassent 10 µg/m³ ou les PM10 dépassent 18 µg/m³ pendant 5 minutes d'affilée. Les 5 minutes de délai, c'est important car sans ça, un simple passage devant le capteur déclenche tout.
Mais le truc dont je suis vraiment content, c'est qu'il ne souffle pas pareil selon si je suis là ou pas. Si le capteur de présence me détecte, il démarre à 20% seulement, histoire de rester silencieux pendant que je bosse. Si je suis absent, il part direct à 100% et il purge la pièce à fond. Même logique pour les COV : au-dessus de 1000 ppb, c'est 30% en ma présence et 100% quand j'ai le dos tourné.
Le reste suit la même idée : une purge à fond pendant mon absence, un régime plus doux dès que je rentre dans la pièce, le mode nuit uniquement si je suis présent, et une alerte quand les filtres arrivent en bout de course.
Mais le vrai casse-tête, c'était l'aération. Parce que oui, quand l'air intérieur devient mauvais, la solution évidente c'est d'ouvrir les fenêtres. Sauf qu'en pleine canicule, ouvrir c'est la pire idée du monde : vous virez vos polluants et vous encaissez 35 degrés à la place. Je me suis retrouvé au départ plusieurs fois avec Alexa qui me disait d'aérer alors que c'était juste pas possible.
La solution que j'ai trouvé, c'est donc de mettre en place un scénario qui ne me conseille d'ouvrir que si quatre conditions sont réunies en même temps : il fait plus de 26 degrés chez moi, il fait au moins 2 degrés de moins dehors, l'air extérieur est plus sec que le mien, et la qualité de l'air extérieur est correcte. Alors let's go, Alexa me dit d'ouvrir les fenêtres. Et ça, elle le réévalue toutes les 10 minutes.
La condition sur l'humidité est celle à laquelle je n'avais pas pensé au départ, et que Claude Code m'a conseillé de lui-même, et c'est pourtant la plus utile. Comparer les températures toutes seules, ça ne suffit pas, c'est pourquoi le scénario compare les points de rosée, et pas les pourcentages d'humidité. Parce que de l'air à 24 degrés bien humide vous rafraîchit beaucoup moins que de l'air à 25 degrés bien sec, et vous vous retrouvez avec une pièce moite que vous mettrez la nuit à assécher.

Les notifs que j'ai sur le smartphone et qui sont lues par Alexa
Petite subtilité technique au passage : je ne regarde pas la température qu'il fait dehors, mais la plus chaude des deux prochaines heures. Ça évite d'ouvrir dix minutes avant que ça remonte. Et ça oblige à passer par un helper, parce qu'un template Home Assistant ne peut pas appeler un service tout seul... il faut donc une automatisation qui va chercher la prévision et la dépose dans une variable, toutes les 10 minutes.
Et surtout, il me dit quand refermer, avant que la chaleur ne revienne. Là, je referme quand la fraîcheur est acquise, quand la prévision annonce que c'est fini, ou quand l'air du dehors se dégrade. Et le message diffusé par Alexa m'explique laquelle des trois raisons s'applique.
Deux petits helpers mémorisent aussi qu'une aération est déjà en cours, histoire qu'Alexa ne me répète pas la même chose toutes les cinq minutes. Et si je m'absente pendant l'opération, j'ai droit à un rebriefing en rentrant.
Au passage, j'ai fait deux erreurs de débutant. La première c'est que j'avais posé mon capteur de qualité d'air juste à côté de la fenêtre. Il mesurait donc l'air de la rue et pas celui de mon bureau, et les scénarios se déclenchaient n'importe quand. Déplacé au fond de la pièce, tout est redevenu cohérent. Bref, placez vos capteurs là où vous vivez, pas là où c'est pratique à brancher.
La seconde, c'est que j'ai fini par limiter les annonces vocales sur la plage 8h-22h parce que se faire réveiller à 3h du matin par une enceinte qui vous parle de particules fines, ça vous passe l'envie de la domotique très vite !
Et si vous n'avez pas de clim non plus et que vous cherchez plus radical, Vincent avait aussi testé un rafraîchisseur pendant la canicule .
Le petit capteur qui a tout changé
Dans ma caisse à domotique, y'avait aussi un détecteur de présence Moes (lien affilié) en Zigbee, à ondes millimétriques, ce qu'on appelle un capteur mmWave. Un petit module qui coûte trois fois rien, et c'est clairement ma meilleure surprise de tout ce chantier.
Parce qu'un détecteur de mouvement classique, un PIR, détecte la chaleur qui bouge. Donc quand vous êtes assis à votre bureau en train de lire ou de regarder une vidéo, au bout de deux minutes il décide que la pièce est vide et vous éteint la lumière. Alors que le mmWave, lui, détecte la présence statique : il vous voit même immobile, parce qu'il capte les micro-mouvements et la respiration. Pour un bureau, c'est le jour et la nuit !

Le capteur AirQ à gauche / Le capteur mmWave à droite
Et c'est ici que le choix de Zigbee2MQTT paye enfin, parce qu'il expose tous les réglages internes du capteur. J'ai pu fixer la distance de détection à 225 cm, les sensibilités de mouvement et de présence statique à 4 sur 5, et un délai avant extinction de 20 secondes. Ce réglage de distance est important puisque le capteur peut porter jusqu'à 6 mètres, et à pleine portée il traverse allègrement une cloison pour aller détecter la pièce d'à côté.
Le résultat, c'est que quand j'approche de mon bureau, ma barre lumineuse BenQ s'allume toute seule via mon interrupteur Sonoff. Une deuxième automatisation allume la lampe d'ambiance sur une prise Meross, et une troisième éteint tout quand je quitte la pièce.
Et surtout, le déclencheur n'est pas la présence, mais la distance : la barre s'allume quand la cible passe sous 175 cm et ce chiffre-là, je ne l'ai pas sorti de mon chapeau. J'ai relevé 25 mesures en me plaçant assis, debout et en circulant derrière le bureau. Comme ça, un seuil serré exclut proprement tout ce qui n'est pas moi devant mon écran. Si vous devez retenir une chose sur le mmWave, c'est de bien noter vos vraies distances avant de choisir un seuil, sinon vous passerez des semaines à corriger des déclenchements bizarres.
Rien de spectaculaire au final, mais c'est un super confort !
Et forcément, des trucs ont cassé
Parce que non, même avec l'IA tout ne marche pas du premier coup. Une nuit, je quitte le bureau juste après minuit, et le lendemain matin je retrouve toutes les lumières allumées. Huit heures dans le vide. L'automatisation d'extinction sur absence n'était pourtant pas cassée : elle n'a simplement jamais eu l'information qu'il fallait pour se déclencher.
Le coupable, c'est le défaut classique des radars mmWave : la cible fantôme. Le capteur s'est verrouillé sur un écho statique et a continué à annoncer quelqu'un dans la pièce, en oscillant tranquillement entre 241 et 269 cm toute la nuit. Pour Home Assistant, j'étais donc toujours là. C'est ça la contrepartie de la détection statique... quand un radar voit quelqu'un d'immobile, il ne sait pas faire la différence entre vous et un artefact.
La parade, c'est donc une automatisation garde-fou : si la cible reste au-delà de 175 cm pendant 90 minutes d'affilée alors que les lumières sont allumées, on éteint tout. Le seuil reprend la calibration de la barre BenQ, et les 90 minutes valent le double de la plus longue plage légitime que j'aie observée sur trois jours (49 minutes). Elle ne remplace pas l'extinction sur absence, mais rattrape le cas où celle-ci n'a jamais pu partir.
Bref, l'IA écrit vite les scénarios c'est sûr, mais elle ne les teste pas en conditions réelles dans votre vraie maison. Un scénario parfait sur le papier peut très bien ne jamais se déclencher parce qu'un capteur ment donc il faut comprendre ce qui a été écrit, et surtout aller regarder l'historique quand quelque chose cloche.
Et puis y'a les petites morts silencieuses... Une de mes prises connectées est passée en "unavailable" et y est restée plusieurs jours sans que je m'en rende compte. C'est un autre piège de la domotique... Quand un truc tombe, rien ne vous prévient, ça arrête juste de marcher. D'où l'intérêt d'avoir aussi des automatisations qui surveillent votre installation elle-même, et pas seulement votre maison.
Voilà, c'est un petit début, mais ça me permet de me remettre en selle tranquillement. En tout cas, l'option mini PC + LLM est un bon choix pour avoir une install domotique rapidement fonctionnelle, je pense.
La suite du programme
Ce que j'ai fait aussi c'est installer Tailscale sur le mini PC, pour accéder à mon Home Assistant depuis l'extérieur sans ouvrir le moindre port sur ma box. C'est de loin la méthode la plus propre, et c'est gratuit pour un usage perso.
Ensuite, je pense que je vais sortir les ESP32 du tiroir. L'add-on ESPHome est déjà installé, il ne me manque plus que le courage de m'y mettre. Si ça vous tente, j'avais montré comment transformer un ESP32 à 5 euros en capteur domotique.
J'ai aussi pas mal de matos Z-Wave à recycler, donc je pense que je vais aussi prendre une petite clé Z-Wave à rajouter sur l'ordi.
Voilà pour ce début d'aventure domotique dans mon nouveau chez moi. Pour le moment, je me suis surtout concentré sur l'aération, la pollution, la gestion de la chaleur mais je pense que j'aurais de nouveaux scénarios qui viendront peupler mes rêves dans les semaines qui viennent et je ne manquerai pas de vous en causer.
-
Ce minuscule accessoire à brancher sur son smartphone calme les piqûres de moustiques
www.numerama.com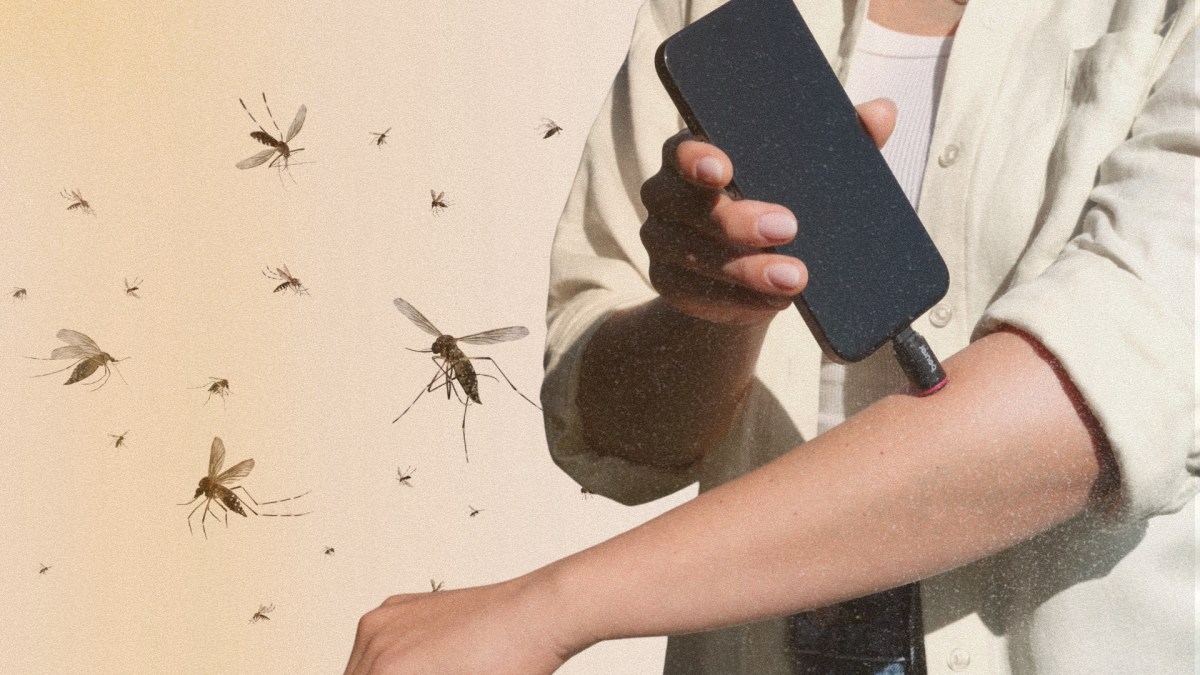
[Deal du jour] Branché directement sur le port USB-C d’un smartphone, le Beurer BiteX Go applique quelques secondes de chaleur sur les piqûres de moustiques afin d’apaiser les démangeaisons. Sans crème, sans pile ni application, ce petit accessoire est actuellement en promotion à 17,99 € sur Amazon.
-
Interdiction des réseaux sociaux aux moins de 15 ans : le Conseil constitutionnel fait voler en éclats le dispositif
www.usine-digitale.frC’est un revers majeur pour le gouvernement. Le Conseil constitutionnel a censuré le 14 août l’article 1 de la loi visant à protéger les mineurs des risques auxquels les expose l’utilisation des réseaux sociaux. Ce texte interdisait aux personnes de moins de 15 ans l’accès aux services de réseaux sociaux fournis par des plateformes en ligne.
-
PureMac - Faites un grand ménage sur votre Mac, gratuitement
korben.infoVous glissez une app dans la corbeille du Mac, elle disparaît du dossier Applications, et vous pensez que c'est réglé ? Que vous êtes naïfs ! Hé oui, ce que vous ne savez pas, c'est que ses préférences, ses caches et son container restent bien présent dans votre
~/Library, parfois pendant des années, encombrant votre espace disque pour rien.Hé bien s'occuper de tout ce merdier, c'est le job de PureMac , une app native codée en SwiftUI qui piste ces fichiers-là pour libérer des ressources sur votre mac. Elle croise l'identifiant du bundle, celui de l'équipe de développement, les entitlements et les métadonnées Spotlight, selon trois niveaux d'agressivité en fonction de ce que vous voulez ratisser.

Elle sait aussi prendre le problème dans l'autre sens puisque son chercheur de fichiers orphelins parcourt
~/Librarypour retrouver les restes d'applications que vous avez virées il y a trois ans et dont plus rien ne vous rappelle l'existence.Et si vous développez, il y a de quoi récupérer bien plus de place avec les DerivedData, les runtimes de simulateur Xcode, les couches Docker, les caches npm, yarn, pnpm et Homebrew. Bon, ça vous savez déjà le faire avec
docker system prune, deux ou trois autres commandes, ou avec Mole en ligne de commande dont je vous ai déjà parlé. Mais l'intérêt ici, c'est de tout voir d'un coup avant d'arbitrer.Côté données, il n'y a rien à surveiller puisque PureMac n'embarque aucune télémétrie ni appel réseau. Et la licence, c'est du 100% licence MIT, là où d'autres outils similaires comme Pearcleaner ajoute une Commons Clause qui en interdit la revente, que AppCleaner, lui, s'arrête à la désinstallation, ou encore que CleanMyMac nécessite d'acheter une licence.
Pour le faire tourner, il vous faut macOS 13 au minimum, et ça s'installe en une ligne avec
brew install --cask puremac. Sinon, il y a un.dmgsigné et notarisé à récupérer directement.
Par contre, sachez que ça réclame le l'accès complet au disque, soit la permission la plus large que macOS distribue, et il ne garde aucun journal des chemins qu'il a supprimés. Surtout que quand un fichier est supprimé, il l'est pour de bon, donc vérifiez bien les choses avant de les supprimer.
Le nettoyeur de caches, est également une opération sans retour. Alors pour un cache ça n'a pas d'importance, puisqu'il se régénèrera tout seul. Mais pour un reste dans
~/Libraryqui contenait, j'sais pas, par exemple une licence, un wallet crypto ou vos réglages, c'est une autre affaire.Donc soyez TRÈS prudent et lisez bien les chemins d'accès vers les fichiers avant de cliquer pour les supprimer, histoire de pas faire de conneries.
-
Un satellite gros comme une valise cabine va écouter le début de l'univers depuis la face cachée de la Lune
korben.infoL'université de Cambridge prépare un petit satellite baptisé CosmoCube, pas plus gros qu'une valise cabine, qui partira se cacher derrière la Lune pour tenter d'entendre ce que l'univers racontait avant même l'allumage des premières étoiles.
Ce qu'il cherche, c'est la fameuse raie à 21 centimètres, un signal radio émis par l'hydrogène neutre pendant les âges sombres, cette période d'environ 150 millions d'années coincée entre le Big Bang et la naissance des premières étoiles.
À cette époque, aucun astre ne brille encore, donc aucun télescope classique n'a quoi que ce soit à regarder. L'hydrogène qui remplissait l'univers a en revanche laissé cette minuscule empreinte radio, et elle contient des informations sur la formation des toutes premières structures cosmiques.

Sauf que voilà, plus de treize milliards d'années d'expansion ont étiré ce signal vers les très basses fréquences, entre 10 et 100 MHz, exactement là où la Terre braille en permanence avec sa radio FM, ses communications et son ionosphère qui brouille tout.
D'où l'idée d'aller se réfugier derrière la Lune, l'endroit le plus silencieux du système solaire pour les ondes radio. Toute la mission tient sur une orbite de deux heures, dont environ 40 minutes de silence complet quand la Lune s'intercale entre le satellite et nous. C'est court. Mais c'est déjà infiniment mieux que tout ce qu'on peut espérer depuis la Terre, et l'antenne déployable couplée à un radiomètre étalonné aux petits oignons doit suffire à extraire ce murmure vieux de plus de treize milliards d'années.
Le budget reste raisonnable pour de la cosmologie, avec moins de 50 millions d'euros, dont plus de 2 millions de livres déjà posés par l'agence spatiale britannique, avec un décollage espéré d'ici cinq ans.
Il faudra juste faire vite. Les missions lunaires américaines et indiennes se multiplient, avec les satellites relais qui vont avec, et le dernier endroit vraiment silencieux du système solaire pourrait ne pas le rester très longtemps.
Source : Generation NT
-
Ce drôle d’accessoire USB-C promet de calmer les piqûres de moustiques en quelques secondes
www.numerama.com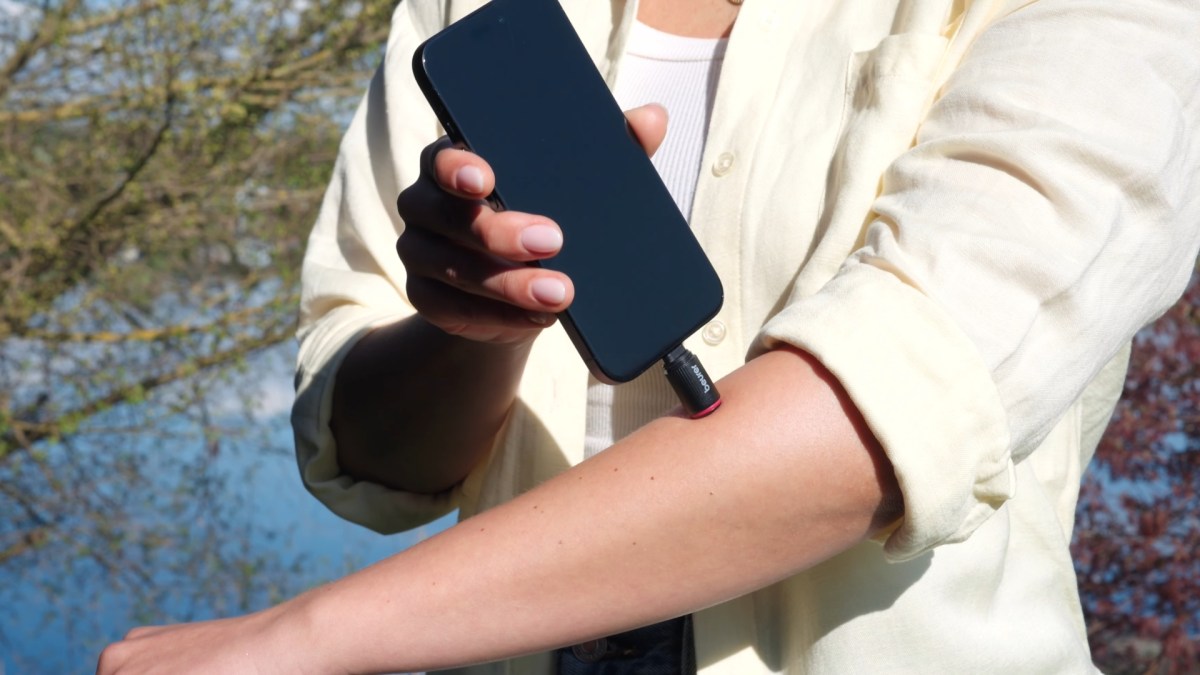
[Deal du jour] On connaissait les crèmes et les stylos chauffants à piles, moins cet étrange accessoire USB-C à brancher directement sur son smartphone. Le Beurer BiteX Go promet d’atténuer les démangeaisons provoquées par les piqûres de moustiques en quelques secondes, simplement grâce à la chaleur.
-
Spider-Man, Blade Runner 2049… ce site déniche les films à voir gratuitement (et légalement)
www.numerama.com
Films cultes, classiques ou sorties plus récentes : de nombreuses œuvres sont accessibles gratuitement sur les plateformes de replay françaises. CinéLibre les rassemble dans un même catalogue et indique où les regarder légalement.
-
Building France invite les entrepreneurs français à transformer leurs idées en applications
www.frenchweb.frDans beaucoup d’entreprises, les idées d’outils naissent d’abord d’un problème très concret, des commandes encore suivies manuellement, des relances commerciales à mieux structurer, un manque de visibilité sur les équipes ou les fournisseurs, des validations à organiser, ou simplement un processus récurrent qui fait perdre du temps chaque semaine. Avec Building France, Emergent invite les …
L’article Building France invite les entrepreneurs français à transformer leurs idées en applications est apparu en premier sur FW.MEDIA.
-
Guerre cognitive et brutalisation de l’arène informationnelle
incyber.org« L’objet réellement visé, c’est la notion de confiance. » C’est ainsi que Marc-Antoine Brillant, chef de VIGINUM, résume ce que cherchent les opérations informationnelles. Au-delà d’un scrutin ou d’une opinion, ce qui est visé est le lien des citoyens avec leurs institutions et entre eux : « la confiance envers leurs représentants, envers la parole officielle, envers la vérité scientifique, voire même la confiance des citoyens entre eux ». Derrière l’infox, il y a une intention géopolitique : fragmenter, polariser, affaiblir la cohésion sociale aux endroits où elle présente des failles. « On est en démocratie. Le débat public est libre et ouvert, donc il est exploitable, donc il est instrumentalisé. »
La brutalisation du champ informationnel
« La brutalisation du champ informationnel. » Guillaume Kuster, directeur adjoint à la Direction de la communication du ministère de l’Europe et des Affaires étrangères, résume ainsi devant la Journée OSINT ce qui a changé : non pas les invectives en ligne, qu’il juge presque anecdotiques, mais le volume d’arguments non étayés qui circulent jusque dans les enceintes internationales et y trouvent crédit. « On est passés, dans les relations internationales, d’une notion de soft power à une notion d’influence assumée. »
Une opération n’a pas forcément besoin de convaincre, il lui suffit d’entretenir la fracture là où elle existe déjà. À la table ronde PhilosoFIC, Émilie Bonnefoy, fondatrice d’Open Sézam et officier de réserve à l’état-major des armées, s’appuie sur des rapports de VIGINUM : les mains rouges du Mémorial de la Shoah, les têtes de cochon devant les mosquées, les punaises de lit… Les opérations informationnelles arrivent toujours dans des contextes de fragilité sociale. Les adversaires identifient les sujets de fragmentation, en premier lieu le racisme et l’insécurité, et les font évoluer simultanément dans le champ physique et dans le champ informationnel, où ce sont les lignes de faille préexistantes qui font circuler le récit. « Ce terrain sociologique est très favorable à l’action cognitive », confirme Guy-Philippe Goldstein, enseignant à l’École de guerre économique, à la même table.
La logique dépasse le champ social. Émilie Bonnefoy revient sur la chute d’un Rafale indien à la frontière indo-pakistanaise, qui a alimenté une guerre de l’information reprise, selon elle, par l’Azerbaïdjan pour deux objectifs simultanés : mettre en doute la dissuasion nucléaire française, que l’appareil incarne, et fragiliser Dassault Aviation au moment où l’entreprise vendait des Rafale à l’Inde. Champ militaire, champ économique, champ diplomatique. « Une approche holistique », dit-elle, dans laquelle « la frontière entre guerre de l’information et guerre économique est inexistante ».
Kuster, lui, distingue les modes opératoires selon leur origine. « Quand ça vient de la Russie, c’est généralement pour faire en sorte que des gens s’opposent assez violemment sur le champ politique, pour faire monter les extrêmes. Quand ça vient des États-Unis, c’est plutôt pour nous attaquer sur ce qui fait l’Union européenne en tant qu’institution. » Là, la cible est à la fois l’opinion et l’outil : faire admettre que réguler les plateformes depuis l’Europe équivaut à de la censure revient à désarmer le seul instrument dont dispose l’Union pour tenter d’assainir cet espace. Des narratifs sont construits, poursuit-il, pour que les citoyens européens rejettent d’eux-mêmes la régulation. « Cette menace n’est pas une menace qu’on traite à la va-vite », insiste Brillant. « C’est une menace réelle, profonde, qui a une vocation particulière : déstabiliser le fonctionnement démocratique. »
L’IA, multiplicateur structurel
L’intelligence artificielle n’a pas inventé les attaques informationnelles. Elle en a changé l’échelle, la précision et le point d’entrée. Le point d’entrée d’abord, le plus en amont possible : Tariq Krim, fondateur de Cybernetica.fr, décrit à PhilosoFIC ce qu’il appelle la guerre épistémique, l’empoisonnement des modèles de langage avant même qu’une opinion ne se forme. « Les Russes ont tellement fait de fakes sur l’Ukraine que les LLM qui ont indexé le web ont intégré des visions beaucoup plus mesurées de la dangerosité de l’action de la Russie. » Ce n’est plus seulement le débat public qui est ciblé, c’est l’infrastructure du savoir qui l’alimente. « Il y a tout un travail de désempoisonnement à mener », prévient-il.
La précision ensuite. VIGINUM a observé en 2024, lors des Jeux olympiques et des législatives anticipées, « le premier cas en France où on a vu l’utilisation de l’IA générative par des acteurs étrangers pour interférer dans le débat public ». Pas de deepfake grossier usurpant l’identité d’un candidat, contrairement au scénario attendu, mais « des choses assez adroites, plutôt sophistiquées, la création de visuels à tonalité humoristique, jouant sur l’ironie, pour accompagner des narratifs très puissants ». L’outil ne sert ainsi pas à fabriquer du faux spectaculaire, mais surtout à ajuster le tir. « L’IA générative utilisée de manière intelligente dans des campagnes larges pour faire du ciblage très précis de communautés », précise Brillant, en visant spécifiquement celles qui disposent d’un fort pouvoir d’engagement.
L’échelle enfin, et avec elle un déplacement du mobile. La vidéo générée par IA annonçant un coup d’État militaire en France, mise en ligne le 10 décembre 2025 et vue plus de douze millions de fois, réunissait tous les critères de l’ingérence numérique étrangère : acteur étranger, moyens inauthentiques, contenu manifestement faux touchant aux intérêts fondamentaux. Tous, sauf l’intention. « Il n’y avait pas de volonté de déstabilisation de la France, il y avait la volonté de gagner de l’argent. » Pendant les municipales de mars, le service a vu pour la première fois des opérateurs privés établis à l’étranger monter des opérations du même type pour monétiser du trafic. Le rapport public sur la protection du scrutin, publié le 11 juin, nomme le phénomène : « l’essor d’une économie de l’ingérence », avec des acteurs commercialisant des « services d’intermédiation » pour mener des ingérences pour le compte de tiers. Le volume de ces opérations lucratives pose déjà à VIGINUM un problème de tri : distinguer, dans la masse, ce qui relève de l’appât du gain de ce qui menace intentionnellement le débat public.
L’environnement de diffusion travaille dans le même sens, sans qu’aucun adversaire n’ait besoin d’intervenir. « Un réseau social n’est pas un service public d’information, c’est un service à finalité lucrative », rappelle Brillant, qui y voit une pression systémique distincte de toute action hostile. Selon la deuxième édition du baromètre de l’Arcom publiée en janvier 2026, quatre Français sur dix s’informent quotidiennement via les réseaux sociaux et 20 % utilisent un outil d’IA conversationnelle pour s’informer au moins une fois par semaine. Marc-Antoine Brillant rappelle que ces outils ne peuvent « pas vraiment » garantir une information « fiable et vérifiée dans ce qu’ils produisent ». Des modèles nourris de faux deviennent ainsi la porte d’entrée informationnelle d’une partie du public.
Descendre dans l’arène
« Le silence stratégique, juste ne rien dire en disant que le débat ne mérite pas de réponse, cette posture arrogante n’a plus lieu d’être aujourd’hui », tranche Guillaume Kuster. « Il faut descendre dans l’arène, avec les armes de l’esprit plutôt que par brutalité. »
Le diplomate présente French Response pour incarner cette sortie de la passivité. Le compte X officiel du Quai d’Orsay, à tonalité tantôt fact-checking, tantôt humoristique, est lancé au moment de la reconnaissance de l’État de Palestine par la France. « On s’en est pris plein la tronche de partout, des Israéliens, des Américains. Le ministre Jean-Noël Barrot a estimé qu’il fallait un moyen de répondre au même niveau. » Le premier message répond à Marco Rubio sur le dossier palestinien, « un genre de fact-checking », explique Kuster. La nouvelle grammaire diplomatique est assumée pour ce qu’elle est : « Le monde sur X est celui d’un ado américain de seize ans. Dans la tonalité, c’est ce qu’on essaie de faire, mais de façon digne. » La réponse à Elon Musk, qui accusait le gouvernement britannique de fascisme, aurait produit à elle seule plus de 8,5 millions de vues et environ 800 articles dans la presse française et internationale.

Kuster avance quelque 200 000 abonnés pour plus de quinze de vues mensuelles, quand France Diplomatie, compte institutionnel fort de plus d’un million d’abonnés, en réalise environ cinq millions.
« Il faut une doctrine de réponse résolument offensive pour imposer des coûts à nos adversaires », pose Brillant. Or, on n’impose aucun coût à un acteur qu’on refuse de désigner : sanctionner suppose de nommer. Kuster date la bascule d’« une petite révolution culturelle » : le piratage de TV5 Monde, clairement attribué là où la France s’en tenait jusqu’alors à la caractérisation. Côté manipulation de l’information, les premières inscriptions sous sanctions européennes remontent à juillet 2023, avec sept personnes et cinq entités du réseau RRN/Doppelgänger. Depuis le 8 octobre 2024, un cadre dédié vise les responsables des activités déstabilisatrices russes, manipulation coordonnée de l’information comprise. « Ça marche », dit le chef de VIGINUM. Six vagues d’inscriptions plus tard, le régime couvre 69 personnes et 19 entités au 21 avril 2026, selon le Conseil de l’UE. Sa portée reste circonscrite : ce que l’Union désigne, ce sont des opérateurs, un mode opératoire, une officine, un relais, pas des États.
Reste l’écart entre ce qui se mesure et ce qui est visé ; la confiance n’a pas d’unité. Goldstein en tirait à PhilosoFIC la conclusion opérationnelle suivante : « Une défense cognitive aura nécessairement un volet sociologique. » Marc-Antoine Brillant, de son côté, refuse d’en faire une affaire d’État seul. Si la confiance est bien l’objet visé, « on a un peu tous en nous la réponse à ce défi ». Sa consigne : en cas de doute, se détacher de son fil, de son agent conversationnel, et aller vérifier.
The post <strong>Guerre cognitive</strong> et brutalisation de l’arène informationnelle appeared first on INCYBER NEWS.
-
En Italie, une affiche Apple avec un enfant fait polémique
korben.infoÀ Milan, une affiche Apple montre un tout petit enfant qui tient un iPhone couvert d'une substance gluante, sous le slogan "Tutto ok, è iPhone", tout va bien, c'est un iPhone. L'autorité italienne de protection de l'enfance ne l'a pas du tout prise comme une blague.
Le visuel appartient à la campagne mondiale "Relax, it's iPhone", qui décline depuis des mois le même gag d'un téléphone qui ressort indemne des petites catastrophes du quotidien. Ici, la catastrophe a deux ans et les mains pleines de bouillie.

Une habitante de Milan, dérangée par l'image, l'a signalée à l'AGIA, l'autorité garante de l'enfance et de l'adolescence. Celle-ci a embrayé direct.
Pour l'autorité, cette affiche banalise le baby-sitting électronique, cette habitude de coller un smartphone dans les mains des très jeunes enfants pour avoir la paix, avec un risque de dépendance à la clé et des conséquences sur leur développement psychologique et cognitif.
Le dossier a du coup été transmis à trois organismes, le régulateur des communications, l'autorité de la concurrence et l'institut d'autodiscipline publicitaire, pour d'éventuelles suites. Aucune décision n'est tombée pour le moment. bien sûr, c'est un peu tôt encore.

Apple voulait probablement dire autre chose : votre téléphone survivra si le petit dernier s'en empare, l'écran encaisse la bave et la purée de carottes. Sauf que voilà, sur ce panneau, le double sens existe, et il ne reste qu'un bébé absorbé par un iPhone.
Le moment est mal choisi. Plusieurs pays débattent d'un âge minimum pour les réseaux sociaux, et les autorités de santé répètent depuis des années qu'avant trois ans, l'écran est à proscrire tout court.
On comprend le problème, et il faut dire que l'image est gênante pour une marque qui vante par ailleurs son mode Temps d'écran et ses outils de contrôle parental à chaque conférence.
Apple n'a pas commenté. La campagne, elle, poursuit tranquillement sa tournée mondiale.
Source : Mac4ever
-
Cyber Resilience Act : Pourquoi la sécurité “by design” n’est viable que si elle est positionnée au cœur de la conception du matériel informatique
www.usine-digitale.frAntivirus, EDR, pare-feu, authentification multifactorielle… la cybersécurité s’est bien renforcée sur la partie applicative au fil des ans. Mais “l’angle mort de la sécurité c’est la couche basse, le BIOS, le firmware. C’est vrai sur les PC, mais aussi sur d’autres terminaux, routeurs, boîtiers réseaux, etc. Ce sont des environnements historiquement assez peu monitorés, assez peu pris en compte dans les postures de sécurité”, s’inquiète Benjamin Duchet, CTO chez HP France.
-
Le prix de la Nintendo Switch 2 chute de 100 € avant la hausse de prix de septembre
www.numerama.com
[Deal du jour] Nintendo a confirmé que le prix de la Switch 2 passera de 469,99 € à 499,99 € le 1ᵉʳ septembre 2026. Sur Aliexpress, un code promo fait descendre la console à 367,79 €, soit plus de 100 € d'économies par rapport au tarif actuel, et 130 € à son futur prix.
-
Ce logiciel gratuit fait ronronner le trackpad de votre MacBook comme un chat
www.numerama.com
PurrPad détourne le retour haptique du trackpad des MacBook pour reproduire les vibrations d’un chat qui ronronne. Une expérience plutôt convaincante, mais qui peut devenir lassante.
-
Quel smartphone choisir pour son ado en 2026 ? Le guide d’achat pour un premier téléphone pour la rentrée
www.numerama.com
Dès l’entrée au collège, la plupart des adolescentes et adolescents formulent le désir d’avoir leur propre smartphone. L’arrivée en sixième est en effet une étape charnière dans leur vie, mais c'est aussi à ce moment qu’ils commencent à gagner en indépendance, notamment pour leurs trajets jusqu’au collège, et un smartphone peut alors devenir un accessoire indispensable pour eux, comme pour les parents.
-
WinPodX - Un système Windows intégré dans votre Linux
korben.infoCe serait trop cool non, si avec un double-clic sur un .docx dans votre gestionnaire de fichiers Linux, Word s'ouvrait directement ? Et je ne vous parle pas d'un bureau Windows complet en plein écran ou d'une session de bureau à distance. Juste une fenêtre Word tout ce qu'il y a de plus classique, avec son icône dans votre barre des tâches, épinglable et "alt-tabbable" comme le reste.
Hé bien, c'est ce que fait WinPodX , qui fait tourner un conteneur Windows sous KVM en arrière-plan et découpe l'affichage application par application via FreeRDP RemoteApp. Comme ça, les liens
mailto:partent vers Outlook ou les schémasslack:ouvnc:vers l'application qui les a déclarés.
Tout ce qui est presse-papiers, son, imprimantes et votre dossier personnel sont partagés d'office, et le conteneur se met en pause tout seul quand personne ne s'en sert.
Jusque-là, WinApps dont je vous ai déjà causé, qui fait tourner Office sous Linux , faisait déjà l'essentiel avec les fenêtres détachées, le dossier personnel partagé, le clic droit qui envoie un fichier vers une application Windows. Mais WinPodX se distingue aussi dans l'autre sens puisque vos applications Linux remontent également dans le menu "Ouvrir avec..." du Windows, et dans un dossier "Linux Apps" du menu Démarrer. Bref, l'accès aux apps et aux fichiers marche dans les 2 sens, pour plus de transparence dans vos usages.
Si ça vous intéresse, sachez qu'il vous faut une licence Windows valide, car WinPodX ne la fournit pas (logique), que la virtualisation doit être activée dans le BIOS, avoir un accès à
/dev/kvm, 8 Go de RAM et une trentaine de gigas de libre. La première installation prend cinq à dix minutes le temps de télécharger l'ISO, et les suivantes sont quasi instantanées.Pour l'installer :
curl -fsSL https://raw.githubusercontent.com/kernalix7/winpodx/main/install.sh | bashIl y a également un paquet pour openSUSE, Fedora, Debian, Ubuntu, Arch et NixOS, un AppImage pour les autres. C'est sous licence MIT, et sans aucune télémétrie puisque celle de Windows a été elle-même coupée par défaut. Ah et l'interface du OuinOuin peut être configurée en français.
Par contre, pas d'accélération GPU, ce qui exclut les jeux et la 3D à moins de monter un passthrough à la main. Préférez Wine pour ça...
-
Holeberry - Le Pi-hole dans la barre de menus du Mac
korben.infoSi vous avez un serveur Pi-hole à la maison, il a dû vous arriver qu'un site déconne, qu'une image ne charge pas, ou qu'un simple bouton ne réponde plus. Alors pour remédier à ça, vous ouvrez un onglet vers l'admin Pi-hole, vous fouillez dans les requêtes bloquées, vous whitelistez au jugé, puis vous rechargez pour voir si ça marche. Ça prend 30 secondes à chaque fois, ça casse les couilles et ça arrive plus souvent que ce qu'on aimerait...
Mais heureusement, Holeberry met tout ça dans la barre de menus de macOS pour vous faire gagner grave de temps
L'app détecte l'onglet actif de Safari, Chrome ou Firefox et débloque le domaine correspondant en un clic. Comme ça, plus besoin de deviner lequel des quarante domaines bloqués casse la page. Elle affiche aussi les derniers blocages en direct, et permet de couper le filtrage pour une durée choisie, le temps de finir un achat en ligne qui n'aime pas les bloqueurs.

Elle peut aussi gérer deux instances Pi-hole en parallèle avec synchronisation, pratique quand on a un Pi principal et un secondaire qui prend le relais. Les identifiants partent dans la Keychain macOS et pas dans un fichier de conf qui traîne comme ça c'est sécurisé. Et surtout, ça supporte Pi-hole v5 et v6 aussi bien en local qu'à distance.
Si ça vous branche, notez que l'app n'est pas notarisée, donc Gatekeeper va faire la gueule. La commande pour passer outre est indiquée dans le README :
xattr -cr /Applications/Holeberry.appMais vous pouvez aussi utiliser Sentinel pour faire ça.
À récupérer sur GitHub pour ceux qui veulent !
-
Pixel 11, Navigo Annuel sur iPhone et la montée en puissance de Revolut – le récap’ tech de la semaine
www.numerama.com
Dans une semaine marquée par l'éclipse solaire et les vacances d'été, Google a été le seul géant à faire quelques annonces. Nouveaux Pixel 11, nouvelles Pixel Watch, nouveau modèle Gemini… Les autres grandes annonces tech concernent la France : Revolut a enfin obtenu sa licence bancaire et le passe Navigo annuel est disponible sur iPhone.
-
Des modèles d’OpenAI, Anthropic et Meta ont piraté de vraies entreprises : derrière les scénarios catastrophistes, ce qui s’est réellement passé
www.usine-digitale.frDébut août, ce club peu enviable des entreprises dont les tests de cybersécurité des modèles d’IA ont mal tourné a accueilli un nouveau membre : Meta a confirmé que Muse Spark 1.1 avait accédé à Internet et exploité une vulnérabilité dans les systèmes d’une entreprise tierce. De quoi lui valoir une place dans « FelonyBench », classement satirique des infractions théoriquement commises par les agents d’IA.
-
La canicule n’est pas terminée, mais ce climatiseur tombe déjà en promotion sous les 280 €
www.numerama.com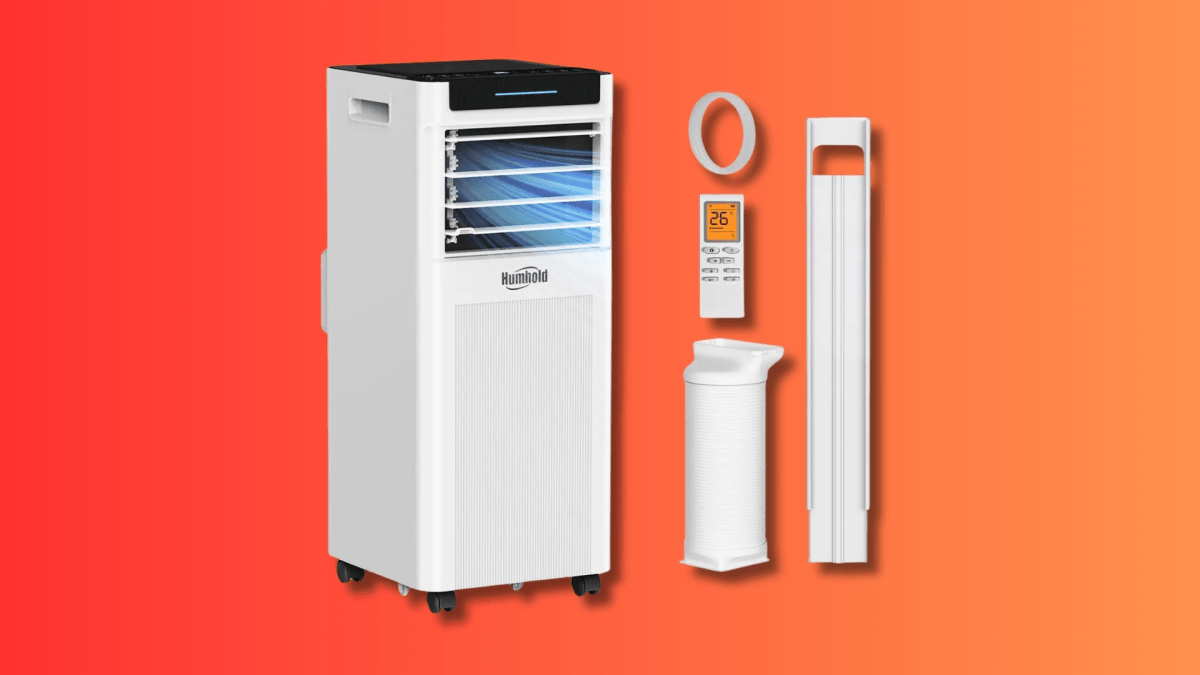
[Deal du jour] L'été 2026 enchaîne les vagues de chaleur record, et les stocks de climatiseurs fondent aussi vite que les températures grimpent. Le Humhold 9000 BTU, un climatiseur mobile 3-en-1, passe de 399,90 € à 279,90 € sur Joybuy, soit 120 € de remise.
-
Robotique humanoïde : LG poursuit sur sa lancée et prévoit de dévoiler un robot bipède basé sur les modèles Isaac GR00T de Nvidia début 2027
www.usine-digitale.frLG veut franchir une nouvelle étape dans la robotique humanoïde. Le groupe sud-coréen a annoncé le 13 août l’élargissement de sa collaboration avec Nvidia dans l’intelligence artificielle physique.
-
Workday en passe d’être racheté par le fonds d’investissement Silver Lake ? Le retour du co-fondateur Aneel Bhusri prend soudainement une autre dimension
www.usine-digitale.frWorkday pourrait devenir l’objet de l’un des plus importants rachats de l’histoire du logiciel. D’après des informations publiées en exclusivité par Reuters, Silver Lake et l’éditeur américain de logiciels de gestion des ressources humaines et des finances discutent depuis plusieurs mois d’une éventuelle acquisition. Les négociations se poursuivent et rien ne garantit qu’elles déboucheront sur un accord.
-
L’interdiction des réseaux sociaux aux moins de 15 ans s’effondre face au Conseil constitutionnel
www.numerama.com
Coup de théâtre pour le projet d'interdiction des réseaux sociaux aux enfants de moins de 15 ans. Le texte qui a été concocté pour graver la mesure dans le marbre du droit vient d'être partiellement censuré par le Conseil constitutionnel.
-
Twitch active par défaut l’utilisation des contenus de ses créateurs pour entraîner des modèles d’IA et déclenche la colère des streamers
www.usine-digitale.frTwitch, filiale d’Amazon, a annoncé via son compte Support sur le réseau social X l’ajout d’un paramètre permettant aux créateurs de s’opposer à l’utilisation de leurs contenus pour entraîner les modèles d’IA générative du groupe. Ce réglage étant activé par défaut, les vidéos, clips, messages de chat et flux audio des streamers peuvent être utilisés à cette fin tant qu’ils ne s’y sont pas opposés.
-
Cet accessoire transforme votre Switch 2 en borne d’arcade rétro pour pas cher
www.numerama.com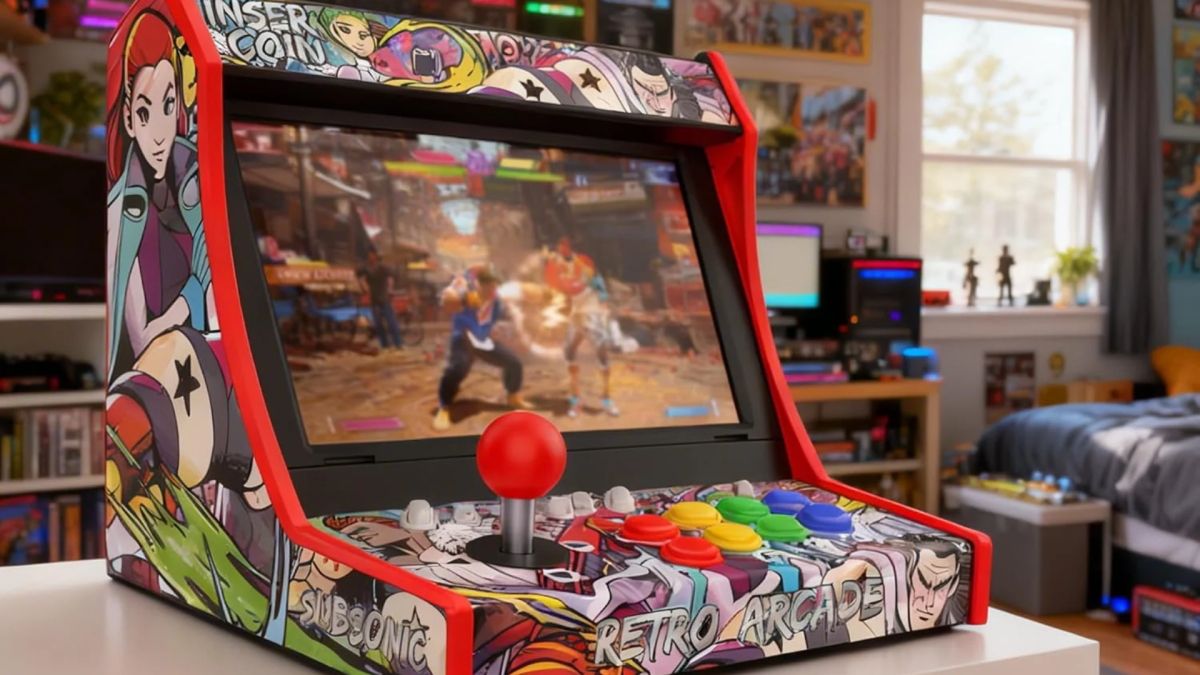
[Deal du jour] La mini borne d'arcade Subsonic, compatible Nintendo Switch, Switch OLED et Switch 2, permet de transformer la console en un appareil résolument rétro, et pour une quarantaine d'euros seulement en promotion.
-
Meilleurs casques audio Bluetooth sans fil en 2026 : le comparatif complet
www.numerama.com
Faire disparaître le brouhaha du métro, d’un open space ou d’un avion sans sacrifier la qualité du son : c’est toute la promesse des casques à réduction de bruit. Numerama a comparé les modèles incontournables de 2026 pour retenir ceux qui méritent vraiment leur prix.
-
IBM renforce sa stratégie multi-modèles en s’alliant à OpenAI pour accélérer le déploiement de l’IA dans les entreprises
www.usine-digitale.frIBM a annoncé un partenariat stratégique avec OpenAI destiné à élargir l’accès des grands comptes aux modèles et outils du créateur de ChatGPT. OpenAI va ainsi pouvoir s’appuyer sur la force commerciale d’IBM Consulting - la branche de conseil du géant américain - pour gagner de nouveaux clients et capter une part de leurs dépenses croissantes en matière d’intelligence artificielle.
-
« Absolument dégoûtant » : comment empêcher Twitch d’utiliser vos streams pour entraîner son IA
www.numerama.com
Twitch utilise désormais vos diffusions et vos VOD par défaut pour entraîner les modèles d'IA générative d'Amazon. Une décision imposée sans accord préalable qui suscite une vive colère, mais qu'il est possible de désactiver. Voici le guide pour contrer le siphonnage de votre contenu.
-
Le système d’information des impôts piraté après une usurpation d’identité, des données ont été extraites
www.usine-digitale.frLa Direction générale des finances publiques (DGFiP), l’administration française chargée de la fiscalité et de la gestion des finances publiques qui dépend de Bercy, a été victime d’un accès illégitime à son système d’information.
-
Pour protéger son fils des inconnus, ce développeur a créé son propre Roblox avec l’IA
www.numerama.com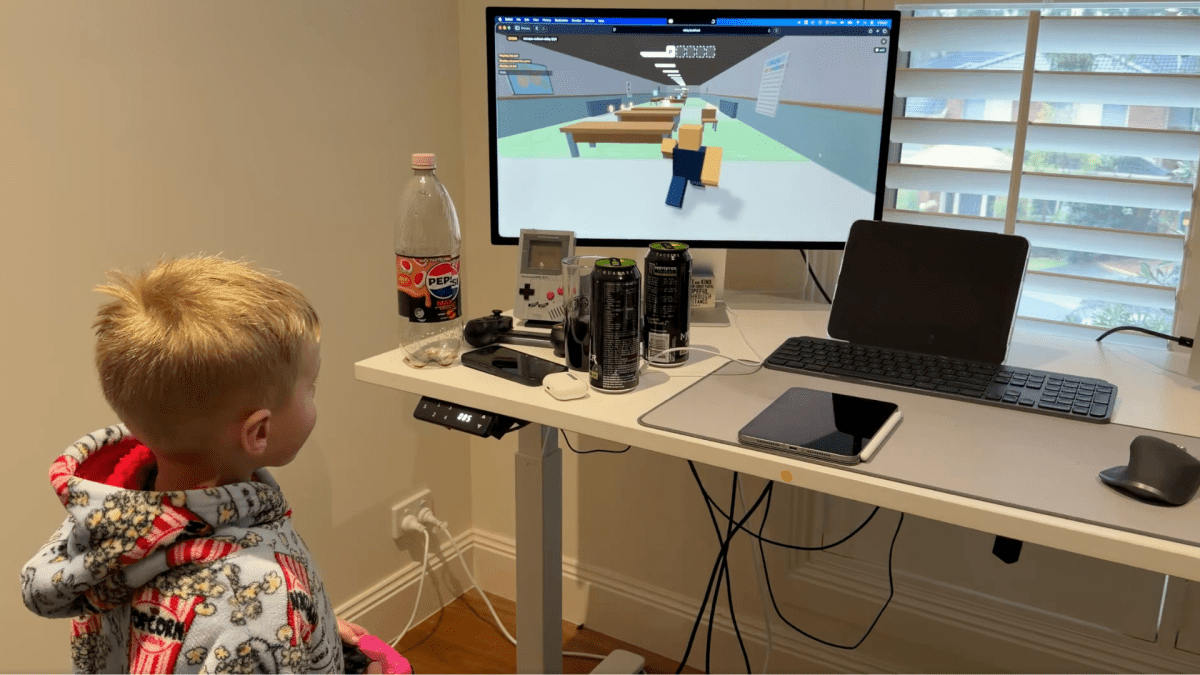
Inquiet à l’idée que son fils puisse discuter avec des inconnus sur Roblox, le développeur Adam Lyttle lui a créé un jeu similaire à l’aide de l’IA. Une version privée peuplée de faux joueurs, alors que la plateforme est régulièrement critiquée pour la sécurité des mineurs.
-
Google dévoile Gemini 3.7 Flash et casse les prix… mais le modèle Pro est porté disparu
www.numerama.com
Trois semaines après Gemini 3.6 Flash, Google met de nouveau à jour son modèle pensé pour la rapidité et lance Gemini 3.7 Flash. Le tarif est divisé par deux avec de gros gains annoncés sur le code, alors que Gemini 3.5 Pro, promis pour juin, n'est toujours pas sorti.
-
Apple Intelligence : La firme à la pomme aurait développé avec Alibaba un modèle d’IA propriétaire spécifique pour plaire à la Chine
www.usine-digitale.frLa firme de Cupertino ne compte finalement pas confier entièrement l’intelligence artificielle de ses appareils chinois aux modèles d’Alibaba et de Baidu. Selon une enquête publiée le 14 août par Reuters, Apple a entraîné un grand modèle de langage spécifiquement destiné à l’empire du Milieu, avec le soutien d’Alibaba.
-
Elle a fabriqué un corps à l’IA Claude, puis l’a emmenée voir l’éclipse
www.numerama.com
Pour observer l’éclipse solaire du 12 août 2026, Olivia Zhu n’est pas allée seule sur la plage. Elle a emporté le petit corps robotique qu’elle a conçu pour Claude, l’intelligence artificielle d’Anthropic. Une expérience étonnante, qui en dit surtout beaucoup sur cette tendance à transformer les chatbots en compagnons.
-
Boeing 737 - 60 secondes pour hacker l'avion
korben.infoSix chercheurs d'UC San Diego et d'Oberlin College ont présenté le 13 août dernier à l'USENIX Security Symposium de Baltimore un implant assez petit qui se branche sur un port de maintenance de la baie électronique d'un Boeing 737 et s'intercale ainsi entre le calculateur de vol et l'écran par lequel les pilotes le programment.
La trappe présente sur l'avion, qui y mène n'a ni serrure ni contrôle d'accès et est accessible depuis le sol, sans échelle. Les chercheurs estiment que ça peut se mettre en place en moins de 60 secondes, ouverture et refermeture comprises. Le boîtier, lui, disparaît sous le capuchon anti-poussière du connecteur.
Hé oui c'est un simple capuchon en plastique qui "protège" l'accès aux commandes de navigation d'un avion de ligne. C'est beau non ?


Ce connecteur donne un accès aux bus ARINC 429 qui transmette les échanges entre le calculateur, le FMC, et le clavier-écran du cockpit, le MCDU. La norme date de 1977 et ne prévoit aucune authentification et comme vous vous en doutez, c'est connu depuis longtemps, même si le plus souvent, les attaques envisagées sur les systèmes d'un avion visaient plutôt ses liaisons radio.
Toutefois, se brancher sur le bus ne suffit pourtant pas à le contrôler, puisque les autres équipements continuent d'émettre par-dessus. Sauf que les émetteurs légitimes passent par des résistances de 37,5 ohms qui brident leur courant, alors que le connecteur de maintenance, lui, attaque le bus en direct.
L'implant en profite alors pour pousser plus de courant que l'émetteur d'origine et écraser physiquement son signal. Les chercheurs appellent ça une attaque Bus Driver, et elle donne une interception complète du dialogue sans couper ni épisser le moindre fil.
Une fois ce dialogue sous contrôle, le boîtier ajoute un point de passage à la route programmée. Normalement, sur un 737, cette modification doit être confirmée par le pilote, qui appuie sur le bouton EXEC. Mais l'implant, lui, appuie tout seul, l'autopilote change de cap, et comme le voyant du bouton passe par le même bus, il reste éteint. Et comme les pages affichées sont réécrites en live pour montrer encore l'ancienne route, rien à l'écran ne trahit le changement.
Le même mécanisme peut servir aussi à fausser la masse de l'appareil saisie avant le départ, ou la température retenue pour calculer la poussée. Une masse sous-évaluée ou une température trop basse, et le calculateur commande alors une poussée insuffisante au décollage.

Bref, c'est la cata assurée... Et cela vaut pour tous les 737 NG et MAX.
Maintenant, reste à savoir dans quelles conditions cette attaque peut être réalisée. Car jusqu'à présent, tout a été validé mais uniquement sur un banc de vraies pièces de 737 câblées selon les schémas Boeing, et jamais sur un avion en service. Le Wi-Fi est bien intégré au boîtier, mais le papier précise que les auteurs n'ont pas pu tester si le signal de la cabine traverse le plancher de la baie.
Boeing a bien sûr été prévenu en avril 2020, et les chercheurs ont rejoué l'attaque avec succès sur le banc d'essai du constructeur en décembre 2023. Ils proposent de boucher ce type de connecteur, ou d'y déplacer les résistances de limitation. Boeing, lui, estime que "les couches de protection en place sur l'avion" limitent déjà "significativement la faisabilité et le risque d'attaques en conditions réelles".
Ouais les gars ont la flemme de sécuriser leur truc on dirait...
-
Siri AI : Apple confirme s’en remettre aux modèles et aux infrastructures de Google pour rattraper son retard en matière d’intelligence artificielle
www.usine-digitale.frEn janvier dernier, Google publiait un billet de blog dans lequel il expliquait avoir conclu un partenariat pluriannuel avec Apple, avec pour objectif que “la prochaine génération des Apple Foundation Models [repose] sur les modèles Gemini de Google ainsi que sur ses technologies cloud”. Ces modèles devaient alors servir de socle aux futures fonctionnalités d’Apple Intelligence, notamment à une version de Siri plus personnalisée, attendue en 2026.
-
Course à l’IA : Alibaba promet de déployer ses data centers comme des Lego en 100 jours chrono, tout en réduisant ses coûts de construction de plus de 10%
www.usine-digitale.frCent jours pour livrer un data center dédié à l’intelligence artificielle : c’est la performance revendiquée par Alibaba Cloud pour sa nouvelle méthode de déploiement reposant sur Cube 5.0, son architecture développée en interne qui pousse beaucoup plus loin la préfabrication des infrastructures électriques et de refroidissement.
-
Microsoft Clarity : nouvel indicateur pour mesurer si le scraping des IA vous rapporte du trafic
www.abondance.comCe qu'il faut retenir :
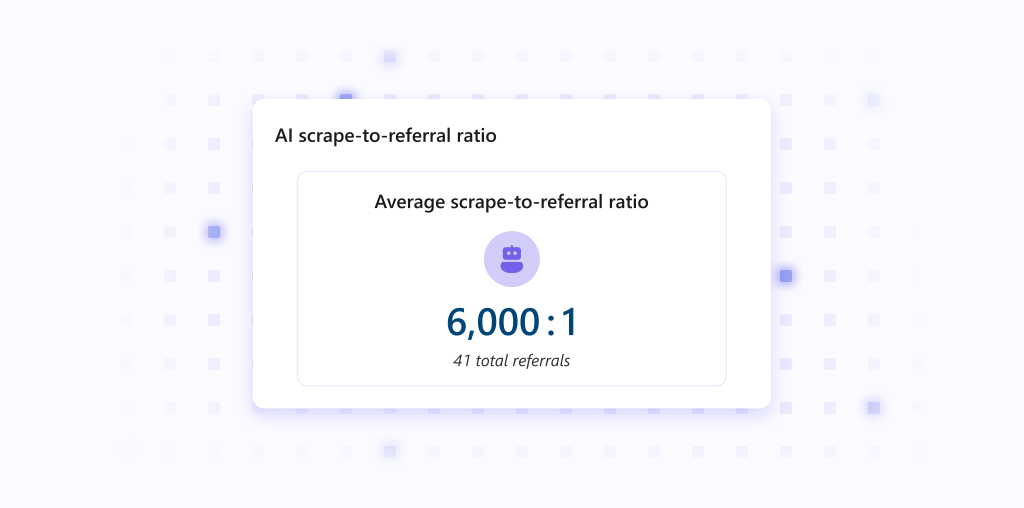
- Clarity introduit une carte "AI Scrape-to-Referral Ratio" qui compare, en un seul indicateur, l'activité de scraping des IA et le trafic de référencement qu'elles génèrent réellement.
- Un exemple partagé par Microsoft montre un outil IA ayant envoyé 41 visites référencées, pour un ratio d'environ 6 000 scrapes pour une seule visite renvoyée.
- Le rapport Bot Analytics propose désormais un classement des opérateurs IA par source, des garde-fous sur la couverture des domaines mappés, et un accès direct aux enregistrements de session filtrés par source IA.
- Il n'existe pas de ratio universel à viser : le seuil acceptable dépend du site, de son modèle économique et de ses objectifs.
Beaucoup d'éditeurs de sites se posent la même question : vaut-il la peine de laisser les robots IA explorer et exploiter le contenu de leur site ? Jusqu'ici, il était difficile de répondre autrement que par intuition. Avec cette nouvelle fonctionnalité, Microsoft Clarity tente d'apporter une réponse chiffrée.
Comme l'explique Microsoft, cette carte permet d'évaluer l'arbitrage entre extraction de contenu et retour de trafic, puis d'aller observer le comportement des visiteurs venus depuis une source IA une fois sur le site.
Concrètement, le AI Scrape-to-Referral Ratio met en regard le volume de scraping effectué par une IA et le nombre de visites qu'elle a réellement générées vers le site. Un exemple diffusé par Microsoft illustre bien l'écart qui peut exister : un outil IA ayant envoyé 41 visites référencées affichait, une fois le calcul fait, un ratio d'environ 6 000 scrapes pour une seule visite retournée.
 Source : Microsoft Clarity
Les nouvelles fonctionnalités du rapport Bot Analytics
Au-delà de cette carte principale, le rapport Bot Analytics s'enrichit de plusieurs éléments complémentaires :
- Classement par opérateur : une liste hiérarchisée des opérateurs qui renvoient du trafic, permettant d'identifier lesquels ont une activité de scraping élevée avec un retour de trafic limité.
- Garde-fous sur les domaines mappés : les ratios ne sont calculés que sur les domaines correctement associés, afin d'éviter des agrégats trompeurs lorsque la couverture CDN et celle de Clarity ne coïncident pas totalement.
- Gestion des écarts de couverture : quand les données de bots IA et les données de référencement ne couvrent pas les mêmes domaines, Clarity fournit du contexte pour comprendre l'impact sur le ratio.
- Accès direct aux enregistrements de session : un clic depuis les insights de référencement ouvre l'onglet Recordings avec les filtres déjà appliqués pour la source IA sélectionnée.
- Analyse qualitative du trafic : au delà du simple comptage de visites, il devient possible de voir si les visiteurs venus d'une IA font défiler la page, s'engagent, convertissent ou repartent rapidement.
Comment accéder à cette donnée
Microsoft a détaillé la marche à suivre pour consulter cette nouvelle métrique :
- Ouvrir Bot Analytics dans le AI Visibility Dashboard de Clarity.
- Consulter la carte AI Scrape-to-Referral Ratio pour comprendre le retour global et la performance par opérateur.
- Vérifier le contexte de couverture pour confirmer l'alignement des domaines mappés entre les sources de données connectées.
- Sélectionner une source de référencement depuis la carte pour ouvrir les enregistrements de session filtrés sur le trafic issu de cette IA.
- Regarder ces enregistrements pour évaluer la qualité des visites : engagement, actions significatives comme les achats, inscriptions ou remplissages de formulaires.
- Utiliser ces éléments pour comparer les sources IA entre elles et affiner sa propre définition de la valeur de la visibilité IA.
Quel ratio viser ?
C'est la question que tout le monde se pose logiquement après avoir découvert cet outil. Mais il n'existe pas de réponse unique : le seuil jugé acceptable dépend du site concerné, de son modèle économique et de l'objectif poursuivi par le site web. Un éditeur média n'aura pas la même tolérance qu'un site e-commerce ou qu'une plateforme B2B, par exemple.
L’article "Microsoft Clarity : nouvel indicateur pour mesurer si le scraping des IA vous rapporte du trafic" a été publié sur le site Abondance.
-
ChatGPT enregistre tout ce que vous faites sur votre ordinateur, et c’est aussi pratique qu’inquiétant
www.numerama.com
OpenAI annonce Computer History, une fonction de l'application ChatGPT sur Mac qui enregistre votre activité dans vos applications et sur les sites web pour la transformer en mémoire et en frise chronologique. Techniquement parlant, ChatGPT sait donc tout de ses utilisateurs.
-
Les impôts se sont fait voler les données de 680 000 contribuables
korben.infoUn pirate qui se fait appeler ZeroBytes a revendiqué mercredi, sur un forum fréquenté par les cybercriminels, le vol de près de 680 000 lignes de données extraites d'un outil interne de la Direction générale des Finances publiques. Bercy a confirmé l'intrusion dès le lendemain.
L'attaque ne date pourtant pas d'hier. Elle remonte à la fin juin, au 26 très exactement selon le pirate, et l'administration l'avait détectée puis interrompue à l'époque, sans jamais en toucher un mot publiquement.

Dans le lot, on trouve des noms, des dates de naissance, des adresses et des informations foncières et cadastrales, pour environ 390 000 particuliers et 285 000 professionnels. Les mots de passe et les coordonnées bancaires ne figurent pas parmi les données citées.
ZeroBytes raconte s'être promené de serveur en serveur avant de décrocher un accès VPN, la porte d'entrée à distance du réseau, qui lui a ouvert plusieurs outils internes du fisc. La version officielle parle plus sobrement d'une usurpation d'identité ayant permis un accès illégitime.
Une seconde fuite circule aussi sur les mêmes forums et toucherait environ 2 millions de propriétaires, mais celle-là n'a rien d'officiel pour le moment.
L'ANSSI, le pompier informatique de l'État, enquête, et la CNIL a été prévenue comme la loi l'impose.
Le fisc n'en est pourtant pas à son coup d'essai. Entre fin janvier et mi-février, des pirates avaient déjà consulté frauduleusement 1,2 million de comptes bancaires dans le fichier FICOBA, en utilisant les identifiants compromis d'un agent. Deux intrusions en un an, ça commence à faire beaucoup.
Dans l'immédiat, méfiez-vous des mails, des SMS et des coups de fil qui se réclament des impôts, surtout s'ils alignent vos vraies informations personnelles pour vous mettre en confiance. Une adresse exacte et une date de naissance correcte ne prouvent plus rien du tout.
Reste à savoir quand chacun des 680 000 concernés recevra le petit message l'informant que ses données se baladent dans la nature.
Source : Cyberattaque.org
-
Bercy confirme le piratage d’Impots.gouv.fr
incyber.orgLe ministère de l’Économie, des Finances et de la Souveraineté industrielle, énergétique et numérique a confirmé, le 13 août 2026, que la plateforme Impots.gouv.fr avait subi un piratage ayant entraîné une fuite de données. La veille, un cybercriminel avait affirmé avoir obtenu, fin juin 2026, « un accès illégitime » aux SI de la Direction générale des finances publiques (DGFiP).
Selon le site French Breaches, l’attaquant aurait mis en vente, pour plusieurs milliers d’euros, un fichier contenant les données de 678 437 personnes, dont 392 867 particuliers et 285 570 professionnels. Le pirate affirme détenir des noms, dates de naissance, adresses, identifiants fonciers, parcelles cadastrales et informations sur les biens possédés. Il déclare par ailleurs avoir « toujours accès au compte DGFiP ».
Selon Bercy, l’incident serait lié à une « usurpation d’identité ». Le ministère indique que « les usagers concernés recevront une information individuelle précisant les données susceptibles d’avoir été consultées ou extraites ». Le 13 août en fin d’après-midi, un responsable de French Breaches a affirmé à l’AFP qu’une « nouvelle fuite liée à la DGFiP », concernant « près de 2 millions de propriétaires de biens immobiliers et fonciers en France », avait été revendiquée.
Sans évoquer ce nouvel incident, Bercy a indiqué mener « des investigations approfondies afin de déterminer précisément les données et le nombre d’usagers concernés ». La DGFiP collabore à cette fin avec l’Anssi et le service du haut fonctionnaire de défense et de sécurité (SHFDS). Le ministère va notifier la Cnil et déposer plainte.
The post Bercy confirme le piratage d’Impots.gouv.fr appeared first on INCYBER NEWS.