Tech-fr publisher
-
Plus d’un milliard d’utilisateurs mensuels : comment Google a réussi à faire de son application Gemini un incontournable dans sa palette de services d’IA
www.usine-digitale.frGoogle a déroulé le tapis rouge ce 12 août pour Made, sa conférence annuelle consacrée à ses derniers appareils Pixel et aux fonctions logicielles qui les accompagnent. Parmi elles, l’assistant de la firme, Gemini, au cœur d’une grande nouvelle : l’application dédiée a officiellement dépassé le milliard d’utilisateurs mensuels, devenant le produit de Google « qui connaît la croissance la plus rapide à ce jour, et le quatorzième à atteindre le milliard d’utilisateurs », à en croire son CEO, Sundar Pichai.
-
Pourquoi cette star d’Hollywood n’a pas joué Joel dans The Last of Us
www.numerama.com
Notamment connu pour ses rôles dans Interstellar et True Detective, Matthew McConaughey aurait pu être le Joel de la série The Last of Us. Il a préféré refuser le rôle.
-
Instagram modernise son logo après 10 ans, mais le nouveau design divise déjà
www.numerama.com
Après dix ans sans changement, Instagram retouche son célèbre logo. Dévoilée ce 13 août 2026 par Adam Mosseri, le patron du service, cette nouvelle version se veut plus moderne, mais son mélange de styles ne convainc pas tout le monde.
-
Washington va confier à des entreprises privées des opérations de piratage contre des groupes criminels étrangers
www.usine-digitale.frLe président des Etats-Unis, Donald Trump, veut renforcer le recours aux entités privées dans les opérations américaines contre les groupes cybercriminels étrangers. Un mémorandum - directive adressée à l’administration - signé le 12 août crée un programme permettant à des entreprises sélectionnées de mener, sous le contrôle du gouvernement fédéral, des opérations de surveillance mais aussi de perturbation de systèmes informatiques.
-
Midea PortaSplit : la clim mobile revient en stock et en promo, mais il faut faire vite
www.numerama.com
[Deal du jour] La chaleur revient par épisode, et avec elle la grande question : comment rafraîchir son logement sans transformer son salon en chantier ni supporter le bruit d'un moteur pendant toute la nuit ? La Midea PortaSplit 12K entend apporter une réponse.
-
Meilleur Mac et MacBook : quel ordinateur choisir chez Apple en 2026 ?
www.numerama.com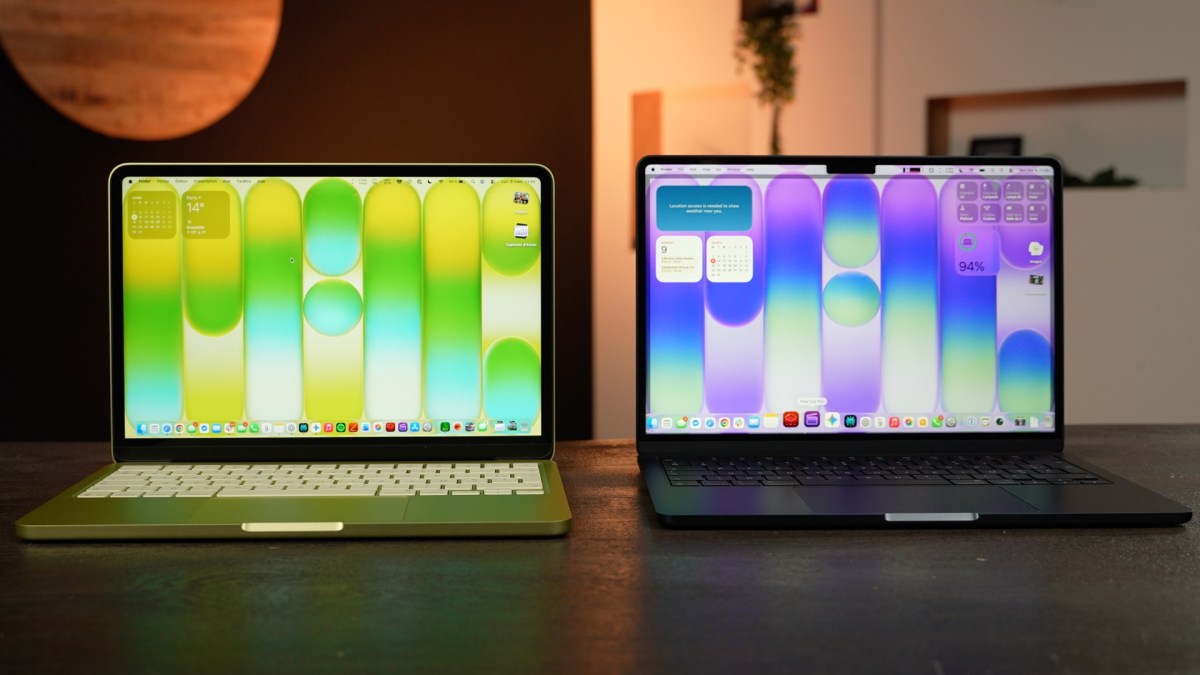
Se perdre dans les fiches techniques des Mac et MacBook a ses limites : rien ne vaut une véritable mise en situation. Chez Numerama, nous testons tous les ordinateurs Apple pour vous aider à choisir le modèle le plus adapté à vos besoins -- et à éviter les moins recommandables.
-
La Pologne confrontée à une fuite massive de données médicales : près de 19 millions de personnes potentiellement touchées
www.usine-digitale.frPrès de 19 millions de Polonais, soit la moitié de la population du pays, ont vu leurs données personnelles et médicales potentiellement compromises après le piratage de MyDr, un fournisseur de logiciels utilisé par 12 000 établissements de santé, rapporte Le Monde.
-
Ewan McGregor fait encore du forcing pour Obi-Wan et ça devient ridicule
www.numerama.com
Sur le tapis rouge de son dernier film, l'acteur britannique Ewan McGregor a de nouveau interpellé directement la firme aux grandes oreilles pour réclamer une suite aux aventures de son maître Jedi Obi-Wan. Une supplique médiatique qui tourne au forcing embarrassant pour un comédien pourtant majeur.
-
Vous êtes étudiant ? Apple lance ses remises de la rentrée (mais comparez bien avec les autres sites)
www.numerama.com
À l’approche de la rentrée, Apple relance son offre réservée aux étudiants (et aux professionnels de l'éducation). Jusqu’au 22 octobre 2026, l’achat d’un MacBook Air, d’un MacBook Pro, d’un iPad Air ou d’un iPad Pro permet de recevoir jusqu’à 120 € en carte Apple.
-
Vibe coding : Lovable lève 400 millions de dollars, sa valorisation s’envole à 13,3 milliards de dollars
www.usine-digitale.frLovable continue de lever des capitaux au rythme auquel ses utilisateurs génèrent des applications. La start-up de Stockholm, qui permet de créer des logiciels à partir d’instructions en langage naturel, a annoncé le 12 août une levée de fonds en série C de 400 millions de dollars. L’opération, menée par Menlo Ventures et co-dirigée par le Scaleup Europe Fund géré par EQT (lancé le 4 août 2026), porte sa valorisation à 13,3 milliards de dollars.
-
8 heures d’écart, Trevor Noah à l’animation… La conférence Google Pixel 11 était très étrange
www.numerama.com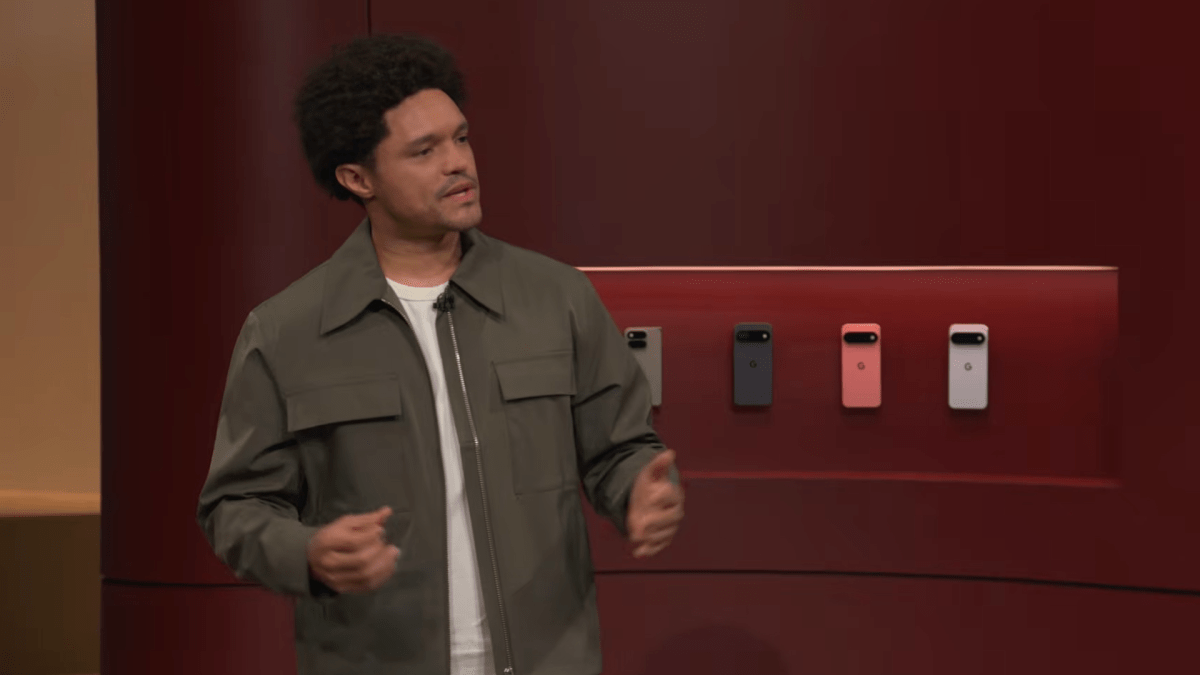
Pour annoncer ses nouveaux Pixel 11, Google a inauguré une stratégie de communication inédite. Au lieu de tout officialiser en même temps, la marque a d'abord dévoilé ses smartphones à 16 heures, puis a organisé une conférence le soir, vers minuit en France.
-
Fuite de données chez Bloctel : 3 millions de numéros de téléphone exposés juste avant la fermeture définitive du service
www.usine-digitale.frDouze ans après sa création, Bloctel s’est éteint le 11 août 2026, remplacé par un nouveau régime d’opt-in pour le démarchage téléphonique. La plateforme a dû avertir ses usagers d’un incident de sécurité touchant des fichiers de numéros de téléphone.
-
Grok Bot débarque en bêta
korben.infoSpaceXAI, la maison d'Elon Musk née de la fusion entre SpaceX et xAI, a mis en ligne mardi la bêta de Grok Bot. L'outil installe des agents IA sur une machine distante qui leur appartient, et ces agents continuent d'avancer sur leurs missions une fois votre ordinateur, même refermé. Vous dormez, eux non.
Un bot garde le contexte de sa tâche pendant des heures et ne vous sollicite que pour valider un envoi ou trancher une décision qui l'a bloqué.
Quand un projet se découpe en plusieurs morceaux, les bots se le répartissent en discutant entre eux dans une messagerie commune, un peu comme le ferait une petite équipe dans un canal Slack.
Ces agents ouvrent vos applications et vos sites web avec vos propres identifiants, exactement comme vous le feriez au clavier, sans passer par les interfaces officielles que les logiciels s'offrent entre eux. Les agents d'OpenAI, d'Anthropic ou de Google savent déjà faire du travail de bureau, sauf que chez eux vous ouvrez la session vous-même avant de laisser la main. Ici, le bot se débrouille.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
La bêta tourne sur Mac, iOS, Windows et Linux. Android suivra.
Il faut par contre y mettre le prix. SuperGrok Heavy coûte 300 dollars par mois, et les abonnés de Cursor, l'éditeur de code boosté à l'IA, y accèdent avec les formules à 120 ou 200 dollars. Aucun tarif en euros n'a été communiqué pour le moment, et les entreprises font la queue sur une liste d'attente.
SpaceXAI a annoncé en juin le rachat d'Anysphere, la maison mère de Cursor, pour 60 milliards de dollars, un record pour une startup. Les régulateurs n'ont pas encore donné leur feu vert, ce qui n'empêche visiblement pas les deux équipes d'avancer main dans la main. Grok 4.6, un modèle conçu pour tenir des tâches longues sans perdre le fil, est d'ailleurs sorti le lendemain de la bêta.
En juillet, Grok Build, l'outil de codage de la même maison, expédiait des dépôts Git entiers vers ses serveurs, avec les clés d'API dedans. Confier l'ensemble de ses comptes à un agent autonome demande du coup beaucoup de confiance.
C'est un usage de l'IA vraiment fascinant qui va clairement se généraliser dans les années à venir, j'ai hâte de voir ce que ça donnera.
Source : The Verge
-
Claude va glisser un filigrane invisible dans tous ses textes
korben.infoAnthropic a annoncé que ses modèles Claude allaient intégrer un filigrane invisible directement dans les textes qu'ils produisent. Vous ne le verrez pas, il ne change ni le sens ni la qualité de la réponse, mais il est là, et il suit le texte au copier-coller.
Anthropic, l'éditeur de Claude et concurrent direct d'OpenAI, a signé le code de bonnes pratiques adossé à l'AI Act, le règlement européen sur l'intelligence artificielle, dont les obligations de transparence s'appliquent depuis le 2 août. Le texte impose que les contenus générés par IA soient identifiables par une machine.
Google, Meta, Microsoft, OpenAI ou encore Synthesia ont signé le même document. Anthropic va plus loin que le minimum demandé, puisque son marquage sera déployé partout dans le monde, et pas seulement en Europe.

Dans la pratique, les modèles lancés dans l'Union européenne à partir du 2 août embarquent le marquage dès leur sortie, et les plus anciens y passeront ensuite, sans calendrier précis. Le filigrane s'appliquera sur le site de Claude, dans l'API, dans Claude Code et jusque dans les versions hébergées chez Amazon, Google et Microsoft.
Anthropic ne détaille pas sa recette. Les filigranes de texte qu'on connaît déjà, le SynthID de Google par exemple, biaisent discrètement le choix des mots pendant la génération, et le motif statistique qui en ressort ne se voit pas à l'œil nu mais se retrouve avec le bon détecteur. La marque survit au copier-coller. Pour la faire sauter, il faudrait réécrire le texte en profondeur, et encore, Anthropic admet ne pas savoir où placer le curseur.
Les images et les fichiers y auront droit aussi, via des métadonnées signées au standard C2PA que les fabricants d'appareils photo utilisent déjà pour tracer l'origine d'un cliché.
La marque signale en fait qu'un texte est passé entre les mains de Claude, sans rien dire de qui tenait le stylo au départ. Votre propre prose, confiée au robot pour une simple relecture ou une traduction, ressortira du coup tatouée pareil qu'un texte généré de bout en bout. Anthropic le reconnaît direct.
Sur les réseaux, l'accueil est un peu agacé, pas mal d'utilisateurs digérant mal l'idée d'une signature cachée glissée dans leurs documents de travail.
OpenAI a signé le même code de bonnes pratiques et marque déjà ses images, ses vidéos et son audio depuis fin juillet. Pour les textes de ChatGPT, rien pour le moment, mais ça viendra peut-être.
Source : TechCrunch
-
Vous avez pris l’éclipse solaire en photo, mais avez-vous eu des clichés de cette qualité ?
www.numerama.com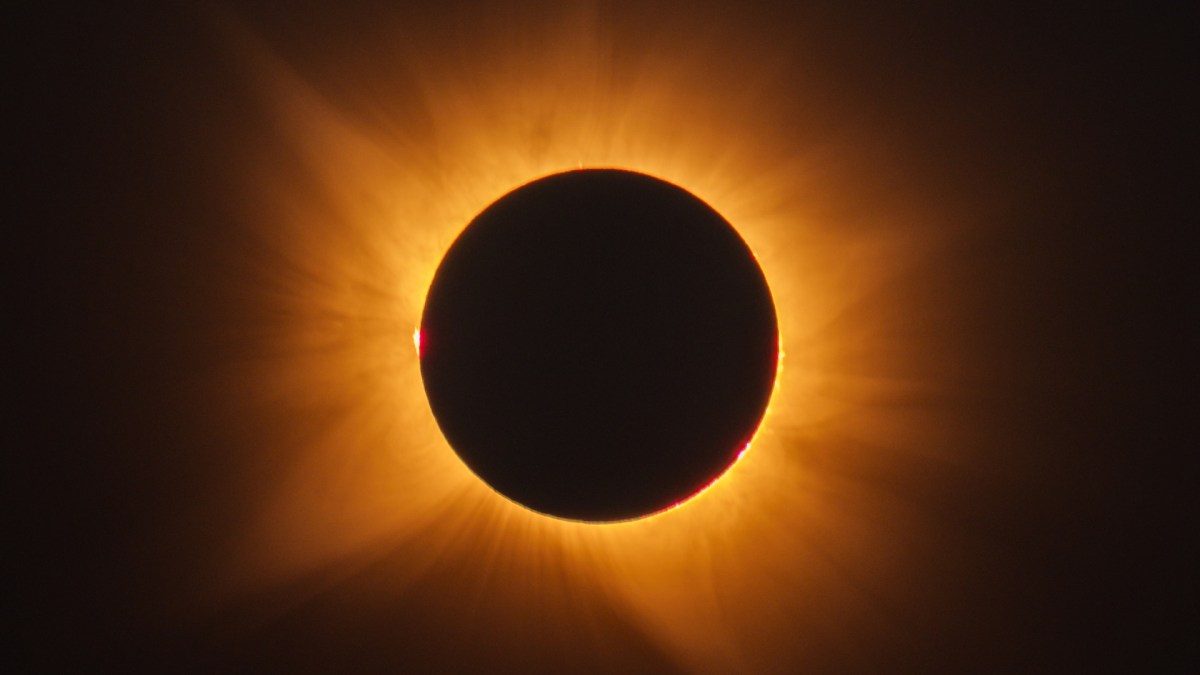
Dans la soirée du 12 août 2026, une éclipse solaire a traversé l’Europe, offrant un spectacle saisissant de la péninsule Ibérique aux quatre coins du continent. Du simple cliché au smartphone aux compositions spectaculaires d’astrophotographes, retour en images sur l’événement astronomique de l’année.
-
Cloudflare veut donner un portefeuille aux agents IA pour leur permettre de payer sur le web
www.abondance.comCe qu'il faut retenir :
- Cloudflare a annoncé ses Wallets et les identifiants cloudflare.pay le 4 août 2026, mais l’essentiel des fonctions de paiement reste encore à venir.
- Les agents pourront utiliser des Virtual Wallets avec des limites de dépenses définies par un compte principal, notamment un budget, une liste de services autorisés et un montant maximal par transaction.
- L’identité de l’agent restera facultative, mais un site pourra décider d’exiger une identification pour accéder à certains services, promotions ou crédits.
- Cloudflare étend un modèle de paiement déjà expérimenté avec les crawlers à beaucoup plus de ressources, notamment les pages web, les jeux de données, les API et les outils MCP.
Cloudflare veut faire payer les agents ia directement
Les agents d’intelligence artificielle commencent à agir sur le web comme des utilisateurs capables de rechercher une information, d'appeler une API ou d'utiliser un outil pour accomplir une tâche. Mais jusqu’ici, leur capacité à payer automatiquement pour ces services restait limitée.
C’est précisément le problème auquel Cloudflare veut s’attaquer avec ses Wallets. L’entreprise a annoncé ce nouveau système le 4 août 2026, dans le cadre de son Agents Week. Le principe est simple : permettre à un agent de disposer d’un budget et de régler lui-même les ressources qu’il utilise.
Il ne s’agit toutefois pas encore d’un service pleinement disponible. Cloudflare indique que les fonctions permettant de configurer et d’utiliser un Wallet pour payer des API et du contenu arriveront prochainement. Le communiqué évoque une disponibilité complète dans les mois à venir.
Les identifiants cloudflare.pay ont, eux, déjà ouvert leur phase de réservation le 4 août.
Un portefeuille principal pour contrôler les dépenses des agents
Le système repose sur deux niveaux de portefeuille :
L’Account Wallet appartient à un humain et contient les fonds. Il peut ensuite déléguer une partie de cet argent à des Virtual Wallets, utilisés par les agents au moyen de clés API.
L’objectif est surtout de conserver un contrôle sur les dépenses. Cloudflare cite notamment trois mécanismes :
- Une allocation budgétaire,
- Une liste de services autorisés,
- Et un montant maximal par transaction.
Une entreprise pourrait ainsi attribuer à ses agents un budget hebdomadaire destiné à certains services d’intelligence artificielle. L’exemple donné par Cloudflare évoque une enveloppe de 100 dollars par semaine pour l’inférence IA.
Cette architecture permet donc d’éviter qu’un agent dispose d’un accès illimité aux fonds de son propriétaire. Le portefeuille de l’agent devient une sorte de compte de dépenses programmable.
Les fonds doivent être détenus sous forme de stablecoins. Cloudflare prévoit des possibilités d’alimentation et de conversion dans les zones géographiques prises en charge, ainsi que l’auto-financement par stablecoins pour certains utilisateurs éligibles.
À ce stade, l’entreprise n’a toutefois pas précisé quels stablecoins et quels réseaux seront utilisés. Elle n’a pas non plus annoncé de partenaire chargé de la conservation des fonds.
Cloudflare étend le paiement au-delà des crawlers
Le paiement pour accéder à une ressource n’est pas une nouveauté chez Cloudflare. En juillet 2025, l’entreprise avait lancé Pay Per Crawl en bêta privée. Le mécanisme permettait alors au propriétaire d’un site de choisir, crawler par crawler, entre trois possibilités : autoriser gratuitement l’accès, demander un paiement ou bloquer complètement le crawler.
La nouveauté des Wallets et du Monetization Gateway tient surtout à l’élargissement du périmètre :
Le Monetization Gateway, dont la liste d’attente a été ouverte le 1er juillet 2026, doit permettre de facturer pratiquement n’importe quelle ressource protégée par Cloudflare. Cela peut concerner une page web, un jeu de données, une API ou encore un outil MCP.
Le paiement intervient au niveau de l’infrastructure Cloudflare avant que la requête ne parvienne au serveur d’origine.
Autrement dit, Cloudflare ne cherche plus seulement à monétiser le passage des robots d’indexation. L’entreprise prépare une infrastructure dans laquelle n’importe quel appelant peut potentiellement devoir payer pour accéder à une ressource.
Le protocole x402 devient la pièce centrale des paiements
Les transactions doivent s’appuyer sur x402, un système qui utilise le code HTTP 402, « Payment Required », pour signaler qu’un paiement est nécessaire avant de fournir une ressource.
L’intérêt du mécanisme est de permettre à un agent de payer sans passer nécessairement par la création d’un compte classique. Cloudflare présente notamment les micropaiements en stablecoins comme un moyen de tester facilement une API ou un service.
Cette approche peut modifier la logique habituelle du web. Aujourd’hui, un utilisateur doit souvent créer un compte, renseigner ses informations et parfois accepter une période d’essai avant d'utiliser un service payant. Un agent pourrait, lui, effectuer directement une transaction pour obtenir la ressource dont il a besoin.
Le règlement est prévu en pair à pair vers le portefeuille du vendeur. Cloudflare précise qu’il n’est donc pas dans le circuit de règlement comme marchand de référence pour ce nouveau dispositif.
Le projet x402 bénéficie par ailleurs d’un soutien institutionnel croissant. Il est désormais porté par une structure de la Linux Foundation dont les membres comprennent notamment Visa, Mastercard, American Express, Google, Shopify et Stripe.
L’identité des agents reste facultative
Cloudflare ne veut pas seulement permettre aux agents de payer. L’entreprise cherche également à donner aux agents une identité lisible. Avec cloudflare.pay, un agent pourrait par exemple utiliser un nom permettant à un marchand de comprendre quelle organisation se trouve derrière lui. Un agent de recherche pourrait ainsi disposer d’un identifiant associé à l’entreprise qui l’exploite.
Cette couche s’appuie sur Web Bot Auth, qui permet déjà aux agents d’enregistrer leur identité à l’aide d’une paire de clés. Mais Cloudflare insiste sur un point important : la déclaration d’identité est facultative pour l’agent.
Cela ne signifie pas pour autant qu’un site doit accepter un agent anonyme. Le marchand reste libre de décider avec quels agents il souhaite travailler et peut imposer une identification pour accéder à certains services.
La différence est donc essentielle. Un agent peut choisir de ne pas révéler son identité, mais le propriétaire d’un service peut décider que l’accès à certaines fonctionnalités nécessite justement cette identification.
Le véritable enjeu concerne les essais gratuits et les crédits
Cette question devient particulièrement importante pour les entreprises qui proposent des essais gratuits, des crédits de bienvenue ou des remises.
Ces modèles commerciaux reposent généralement sur une hypothèse simple : une personne ou une organisation crée un compte et bénéficie d’un avantage limité dans le temps. Avec des agents autonomes, cette logique devient beaucoup plus difficile à contrôler. Un même humain peut potentiellement créer ou piloter plusieurs agents. Sans identité stable, un agent peut donc être difficile à distinguer d'un autre lorsqu’il réclame une promotion, un crédit ou une période d’essai.
Cloudflare reconnaît directement ce problème dans sa présentation du projet. L’entreprise souligne qu’il est facile d’accorder une période d’essai à un humain ou à une organisation, mais beaucoup plus difficile de faire la même chose à un agent sans identité stable.
La question ne concerne donc pas uniquement la facturation. Elle touche aussi les règles commerciales les plus courantes du web : offres de bienvenue, parrainage, remises sur une première commande ou paliers d’utilisation.
Pour les entreprises, les conditions générales d’utilisation devront probablement préciser ce qui est considéré comme un compte, un utilisateur ou un agent autorisé à bénéficier de ces avantages.
Un web déjà largement automatisé
Le contexte rend cette évolution particulièrement importante. Selon Cloudflare Radar, les bots représentaient 60,6 % des requêtes vers des contenus HTML sur les sept jours précédant le 10 août 2026, contre 39,4 % pour les humains. Ce chiffre ne mesure pas directement le trafic généré par les agents IA : il englobe notamment les crawlers et les scanners. Il constitue donc plutôt une indication de l’importance globale du trafic automatisé.
Mais la tendance est claire. Le web n’est déjà plus un environnement où chaque requête correspond à une personne derrière un navigateur. Les agents IA ajoutent une nouvelle catégorie à cette automatisation. Ils peuvent non seulement consulter une page, mais aussi prendre des décisions, enchaîner plusieurs requêtes et effectuer des transactions.
L’identité devient alors un moyen de distinguer différents comportements. Un agent qui s’identifie et agit à l’échelle d’un utilisateur peut être traité différemment d’un agent qui refuse toute identification tout en envoyant des requêtes à grande échelle.
Les entreprises devront adapter leurs règles
Pour les sites et les services en ligne, le sujet n’est donc pas simplement de décider s’il faut autoriser ou bloquer les agents IA.
Plusieurs situations peuvent être distinguées :
- Un agent qui déclare l’organisation qu’il représente et se comporte comme un utilisateur classique peut être servi dans les mêmes conditions, voire bénéficier d’un traitement privilégié si l’identification apporte une garantie supplémentaire.
- Un agent qui ne déclare pas son identité mais reste dans un comportement comparable à celui d’un utilisateur peut continuer à être traité selon les règles existantes.
- En revanche, un agent non identifié qui fonctionne à une échelle clairement automatisée peut être soumis aux mécanismes de limitation déjà utilisés contre les bots.
La situation devient encore plus sensible lorsqu’un agent réclame un essai gratuit, un crédit ou une remise. Dans ce cas, le service peut exiger le même niveau d’identification que celui demandé à une personne ou à une organisation.
Cette distinction permet aux entreprises de ne pas confondre absence d’identité et comportement abusif. Un agent anonyme n’est pas nécessairement malveillant. En revanche, son accès à certains avantages peut légitimement dépendre de sa capacité à établir son éligibilité.
Ce que les Wallets ne permettent pas encore
Malgré l’annonce, il faut se garder de présenter les Wallets comme une infrastructure déjà opérationnelle à grande échelle.
Cloudflare indique en effet que les principales fonctions de paiement arriveront ultérieurement. Le Monetization Gateway reste également associé à une liste d’attente. Il n’existe donc pas encore de disponibilité générale, de grille tarifaire publique détaillée ou de grande entreprise cliente présentée comme contrepartie payante du système.
Le rôle exact de Cloudflare dans la gestion des fonds mérite également d’être surveillé. Pour le nouveau modèle, le règlement doit se faire directement vers le portefeuille du vendeur et Cloudflare ne se présente pas comme intermédiaire dans le règlement.
Les prochaines étapes seront donc déterminantes pour comprendre les frais, les partenaires financiers, les stablecoins retenus, les réseaux utilisés et les conditions d’accès au service.
L’article "Cloudflare veut donner un portefeuille aux agents IA pour leur permettre de payer sur le web" a été publié sur le site Abondance.
-
Plus de 50% du coût des sinistres liés aux incendies : les data centers face à des risques grandissants
www.usine-digitale.frAllianz Commercial, la branche du groupe assurantiel allemand consacrée aux risques des entreprises, s’est penchée sur l’évolution des risques auxquels sont confrontés les data centers à mesure que leur taille et leur complexité augmentent.
-
Montez votre premier cyberdeck à l'aide de ce PDF gratuit
korben.infoJe suis trop content, le numéro d'août du magazine officiel Raspberry Pi est sorti avec un dossier spécial cyberdeck en couverture, et ses 132 pages sont téléchargeables gratuitement en PDF.

Un cyberdeck, si ça ne vous dit rien, c'est un ordinateur portable bricolé à la main. Petit écran, clavier physique, look cyberpunk assumé. On fabrique la machine que le commerce ne vend pas, pour un usage qui n'appartient qu'à soi. J'en ai déjà montré un y'a pas longtemps, même si faut encore voir ce que ça donne une fois posé sur un bureau.
Le dossier de Raspberry Pi Magazine en aligne une dizaine. Un Amstrad PPC 640 de 1987 vidé de ses entrailles pour loger un Raspberry Pi 3 et une appli de narration qui se déclenche à l'insertion d'une disquette. Une machine à écrire Smith Corona de 1989 refaite à neuf autour d'un Raspberry Pi 4. Un sac à dos qui trimballe un labo mobile, radio logicielle et outils Kali Linux...etc. Y'a de quoi faire !
On y croise aussi un Hackberry Pi monté en outil de pentest, une pochette rose façon clutch avec un Pi Model A+, et le PiDex Doomsday Companion, caisse étanche à panneau solaire qui embarque Wikipedia sur clé USB.
Vient ensuite le montage pas à pas. Brian Corteil y déroule la construction d'une machine logée dans une valise étanche de type Pelican (lien affilié), avec un Raspberry Pi 5, un écran tactile 7 pouces, un clavier Bluetooth, une carte son USB et une batterie LiPo protégée par un fusible.

Et rassurez-vous, le tuto ne se contente pas d'aligner des références à commander sur Amazon... Non, il détaille même le calcul d'alimentation à faire à la main, I = P/V, soit 28 W et environ 5,6 A pour un Pi 5 et son écran à pleine luminosité. Il conseille également de prototyper en carton votre cyberdeck avant de vous lancer dans la CAO, et préfère un power bank au LiPo pour ceux qui ne veulent pas jouer avec les batteries (BOUM !).
Pour récupérer le fichier PDF du magazine, le lien passe d'abord par une page de don. Si vous êtes un gros radin, le bouton No thanks, take me to the free PDF déclenchera quand même le téléchargement sans compte ni adresse mail. C'est en anglais bien sûr et pour ceux qui aiment le toucher du papier, l'édition physique coûte 7,99 livres.
Ah et le contenu est sous licence Creative Commons BY-NC-SA 3.0, sauf mention contraire. Amusez-vous bien !!
-
33 secondes pour lancer un MP3 ? C'est pas VLC, c'est Windows Defender
korben.infoHé oui, ENCORE LUI !!
Jonathan Blow, le développeur de Braid et de The Witness, a annoncé hier (le 12 août) sur X qu'il laissait tomber VLC... La raison c'est 33 putain de secondes d'attente entre un clic sur un fichier MP3 et le début de la lecture, sous Windows (évidement). C'est vrai qu'une demi-minute pour lancer un son sur une machine récente, c'est abusé ! Du coup, il est repassé au bon vieux lecteur multimédia de Microsoft.
Son point de vue c'est que "tout un secteur du logiciel open source est dans un état franchement embarrassant" dès qu'il s'agit de tourner Windows. Je peux pas lui donner tord, c'est vrai que le ralentissement est réel sous Windows 11, sans qu'on sache vraiment pourquoi...
Mais heureusement, la réponse de VideoLAN ne s'est pas faite attendre et a replacer correctement le débat. Pour l'équipe de VLC, la lenteur vient d'un bug de Microsoft Defender arrivé avec une mise à jour de Windows 11, qui a mis le cache de plugins de VLC en quarantaine. L'antivirus maison de Windows a donc classé comme suspect, puis mis de côté, un fichier que VLC génère lui-même. VideoLAN écrit qu'il s'est retrouvé là "comme par magie".
Pour remettre VLC d'aplomb, VideoLAN propose donc de réinstaller le logiciel ou de régénérer ce cache. Mais pas besoin d'aller jusqu'à la réinstallation, puisque l'installeur Windows officiel dispose déjà d'un raccourci qu'il faut dans le dossier VideoLAN du menu Démarrer, "VLC media player - reset preferences and cache files".
Ce raccourci lance vlc.exe avec les deux options de remise à zéro, la configuration et le cache de plugins, puis referme aussitôt le lecteur. Ça devrait faire le taf même si attention, vos préférences partent aux chiottes avec le reste, donc si vous avez bricolé vos réglages de sortie audio, vos raccourcis clavier ou vos sous-titres, vous les perdrez. Mais ensuite, le cache, lui, se reconstruira au lancement suivant.
Après régénérer le cache n'empêche pas Defender de le rechoper par la suite. L'autre option, c'est donc d'exclure une bonne fois pour toutes vlc.exe de la liste d'analyse de l'antivirus.
Bref, ce genre de faux positif n'est pas nouveau chez Windows Defender, qui y'a pas longtemps a même pris des certificats DigiCert pour un cheval de Troie, sans parler des ISO Linux qui se font flagger régulièrement .
Voilà, hormis la comm de VLC pour le moment, personne n'a encore publié de détails techniques, et Microsoft n'a rien dit.
-
ShieldBreak - C'est Windows Defender qui tient la porte grande ouverte
korben.infoShieldBreak est un nouvel exploit qui vise l'antivirus livré avec Windows. Cela permet à un compte utilisateur limité de passer SYSTEM sur un Windows entièrement à jour, grâce notamment à Windows Defender qui lui sert de marchepied.
Le chercheur Nightmare Eclipse a sorti le code de son exploit en public y'a 2 jours, quelques heures après un Patch Tuesday qui corrigeait plus de 400 failles. Mais pas celle-ci évidemment... Une machine parfaitement à jour reste donc exposée.
Kevin Beaumont, ancien de chez Microsoft, a testé l'exploit et confirme qu'il fonctionne sur un Windows 11 à jour. Sa lecture technique, en revanche, diffère de celle du chercheur. Nightmare Eclipse présente ShieldBreak comme un contournement complet du correctif de RoguePlanet, sa faille précédente, alors que Beaumont souligne que les deux reposent sur des mécanismes très différents.
L'attaque réclame un accès local et l'exécution du programme, elle ne s'attrape pas en visitant une page web. Elle a été testée sur Windows 11 25H2 et Windows Server 2025, Windows 10 étant déclaré vulnérable sans être pris en charge par le code publié. Et il faut que Defender soit activé pour que ça marche.
Cette publication sans préavis n'arrive pas de nulle part. En mai, Microsoft a publié un billet qualifiant d'injustifiables les divulgations non coordonnées qui mettent du code d'exploitation entre les mains d'acteurs malveillants, en rappelant que sa Digital Crimes Unit continuerait à poursuivre ces acteurs. Le texte ne visait pas nommément les chercheurs. Le milieu de la sécurité l'a quand même reçu comme une menace.
Microsoft a fait ensuite machine arrière sur les réseaux sociaux, en assurant ne pas vouloir s'en prendre à ceux qui publient de la recherche. Le billet d'origine, lui, est toujours en ligne et les publications n'ont pas ralenti pour autant : une dizaine de zero-days Windows depuis avril, dont BlueHammer et GreatXML dont je vous ai déjà parlé.
Microsoft dit avoir connaissance de la vulnérabilité signalée et enquêter sur la validité des affirmations mais pour le moment, la faille n'a même pas d'identifiant CVE à elle, et reste rattachée au correctif qu'elle est censée contourner. Bref, si ça vous fait flipper comme faille, désolé, il n'y a rien à installer pour l'instant pour fixer le problème.
En attendant, Beaumont a mis en ligne des requêtes de "chasse" pour Defender for Endpoint qui repèrent quand un processus étranger à Defender charge ses bibliothèques, ou qu'un processus non validé charge celles de l'API Cloud Filter. Tout ça via le même processus.
Mais c'est de la détection, et pas un correctif...
-
Vos streams Twitch nourrissent l'IA d'Amazon - La case à décocher
korben.infoSachez-le, les amigos, je reprendrai mes lives Twitch début septembre, parce que là j'ai pas vraiment le temps et qu'il fait trop trop chaud. Mais ça ne m'empêche pas de surveiller ce qui s'y passe... Car pendant que la chaîne dort, faut savoir que Twitch a ajouté un réglage que personne n'a demandé comme d'hab : une case qui autorise Amazon à entraîner ses modèles d'IA générative sur le contenu de votre chaîne. Et bien sûr, comme d'hab, c'est coché par défaut.
L'annonce n'est pas passée par le blog officiel mais discrètement via un message du compte Twitch Support sur X, le 12 août, pour expliquer qu'on peut désormais refuser ça. Donc si vous ne faites rien, vous avez déjà accepté...

Alors c'est pas très très nouveau cette histoire d'entraîner des IA avec le contenu des streams puisque dès 2024 , lors d'un événement organisé par The Information, les journalistes demandaient à Mike Minton, alors directeur de la monétisation de Twitch, si Amazon se servait de la plateforme pour entraîner ses modèles. Et sa réponse c'était "Ouais, carrément."
Il précisait quand même que ça se faisait "dans les limites de la confiance des utilisateurs et des réglementations sur la vie privée" et depuis Minton est passé directeur produit, et c'est lui qui a "justifié" en direct la case cochée d'office en expliquant que "* Si c'était en opt-in, personne ne cocherait.*" Au moins c'est clair... J'sais pas si l'IA Act Européen a tenu compte de ce genre de chose mais visiblement, ça ne les concerne pas trop.
Voilà, ce réglage est visible sur tous les comptes, que vous streamiez tous les soirs ou que vous n'allumiez jamais votre webcam. Il couvre vos streams, vos VODs, vos clips, le chat de votre chaîne, ses images et ses textes. Twitch donne comme exemple d'usage, votre voix, qui peut affiner des modèles de reconnaissance vocale réutilisés bien au-delà de la plateforme. Bref, encore un endroit où il est nécessaire de reprendre la main sur ses données .
Décocher la case
Direction twitch.tv/settings/security , la page Sécurité et confidentialité de votre compte. Descendez jusqu'à la section Privacy, tout en bas : le réglage s'appelle "Training for Generative AI". Basculez-le sur off et votre contenu sort du périmètre d'entraînement.

Voilà c'est tout.
Il y a aussi un petit détail que la FAQ de Twitch glisse discrètos... Quand vous écrivez dans le chat d'une autre chaîne, c'est le réglage de cette chaîne qui décide du sort de vos messages, et pas le vôtre. Vous pouvez donc avoir tout coupé chez vous et nourrir quand même l'entraînement IA, ailleurs. Et c'est pareil dans l'autre sens. Ce que vos viewers tapent chez vous suit votre réglage à vous, donc si vous respectez vos viewers, vaut mieux décocher cette case.
Après le refus ne coupe ni AutoMod ni les sous-titres automatiques, qui tournent sans nourrir de modèle génératif et surtout il ne remonte pas le temps puisque ce qui a déjà servi à entraîner l'IA par le passé y restera. Snif.
-
Stratégie multicloud : après avoir prolongé avec AWS, Ryanair fait aussi monter Google Cloud à bord
www.usine-digitale.frRyanair a transporté un nombre record de 22,2 millions de passagers en juillet 2026. Sur douze mois glissants, la compagnie aérienne a accueilli environ 213,2 millions de passagers, confortant ainsi sa position de premier groupe aérien européen en nombre de voyageurs transportés. Pour soutenir cette croissance, la compagnie aérienne a donc décidé de changer d’échelle et de voler avec les plus grands pour soutenir cet essor : Google Cloud.
-
Votre identité vaut de l'or, et l'IA vient de la mettre en vente sur Le Bon Coin
-- Article en partenariat avec Surfshark --korben.infoVous croyez que votre identité vous appartient ? Pffff, noob. Qu'elle est en sécurité parce que vous avez un mot de passe compliqué et que vous ne cliquez pas sur les liens suspects ? Re pffff. Détrompez-vous. En 2024, les cybercriminels ont réussi à extorquer 12,5 milliards de dollars aux consommateurs américains, une hausse de 25% en seulement un an (bon c'est des Américains, mais quand même). Et l'IA est le principal coupable.
Oui, l'intelligence artificielle. Cette merveille qui vous aide à rédiger vos mails et à générer des images de chats cosmonautes, c'est aussi l'outil préféré des escrocs pour vous voler votre identité. Et ils sont devenus sacrément bons.
Deepfakes : votre patron vous demande de virer 25 millions
Petite mise en situation réelle (les noms ont été changés pour protéger les victimes comme ils disent à la télé). Vous êtes employé dans une boîte à Hong Kong. Vous recevez un mail du CFO basé à Londres qui vous demande de faire un virement urgent de 25 millions de dollars. Vous vous connectez à une visioconférence. Le CFO est là, vos collègues aussi. Ils discutent, ils répondent à vos questions, tout semble normal. Vous validez le virement.
Sauf que personne n'était réel (sauf vous, peut-être ... on vit dans une simulation il parait). Tous les participants étaient des deepfakes générés par IA. Des visages, des voix, des gestes ... le tout est créé à partir de vidéos publiques trouvées sur le net. La boîte a perdu 25 millions. Vous avez perdu votre job. L'IA s'en fout, elle n'a pas de sentiments.

Ce n'est pas un scénario de film. C'est arrivé en 2024. Et ce n'est qu'un exemple parmi tant d'autres. Des deepfakes d'Elon Musk qui promeuvent des arnaques crypto, des faux appels vocaux de "membres de votre famille" en détresse qui vous demandent de l'argent, des vidéos de Taylor Swift qui offrent des batteries de cuisine en échange de vos coordonnées bancaires. & co. L'IA a rendu l'imposture parfaite.
L'IA, la boite à outils de l'arnaque
Les cybercriminels utilisent l'IA à toutes les étapes du vol d'identité :
Le clonage vocal. Avec seulement quelques secondes d'audio (merci vos stories Instagram), l'IA peut reproduire votre voix à la perfection. Plus d'un quart des gens ont été ciblés par des arnaques au clonage vocal. Votre mère reçoit un appel de "vous" en larmes, vous avez besoin de 5 000€ tout de suite. Elle envoie. C'était pas vous. Bye bye votre héritage lol.
Le phishing généré par IA. Fini les mails avec des fautes d'orthographe et des traductions Google Translate. Les LLM comme ChatGPT écrivent des messages parfaitement structurés, personnalisés avec vos données scrapées sur LinkedIn, Facebook, et je ne sais quoi. 40% des emails de phishing ciblant les entreprises sont désormais générés par IA. Ils sont indétectables (pas tous, mais ça viendra assez vite).
Les documents synthétiques. Besoin d'un faux relevé bancaire, d'une fausse carte d'identité, d'un contrat bidon ? L'IA le génère en quelques secondes. Les fraudeurs créent des identités entièrement fictives (le fameux synthetic identity fraud) en mélangeant des données réelles (souvent le numéro de sécu d'un enfant ou d'un défunt) avec des infos inventées. Le crime à l'identité synthétique coûte déjà 6 milliards de dollars par an aux prêteurs américains.
Le cracking de mots de passe : PassGAN, un outil IA, a cracké 51% des mots de passe en moins d'une minute, 81% en moins d'un mois. Votre "MotDePasse123!" ne résiste même pas le temps de faire un café.
Le spyware boosté à l'IA. Les malwares espions sont devenus plus intelligents. Ils évitent la détection, ciblent les infos sensibles avec précision, et les menaces de spyware mobile ont doublé ces derniers mois. Vous cliquez sur une pub, vous installez une app, et paf, tout ce que vous tapez est enregistré et envoyé à un mec dans un bunker.

Et vous, vous faites quoi face à ça ?
Vous ne pouvez pas empêcher les deepfakes d'exister. Vous ne pouvez pas empêcher les data brokers de vendre vos infos. Mais vous pouvez limiter ce que les escrocs connaissent de vous. Et c'est là qu'un VPN comme Surfshark entre en jeu.
Pas n'importe lequel. Un VPN qui comprend que la vie privée, c'est pas juste cacher votre IP. C'est surtout réduire votre empreinte numérique globale. Pas juste un VPN, un bouclier contre le vol d'identité.
Surfshark, c'est pas qu'un tunnel chiffré. C'est une boîte à outils de privacy qui attaque le problème du vol d'identité sous plusieurs angles :
- Alternative ID : votre fausse identité de secours
Vous devez créer un compte sur un site douteux ? Vous réservez un hôtel sur une plateforme que vous ne connaissez pas ? Alternative ID génère une identité complète (nom, prénom, adresse, email, numéro de téléphone virtuel) que vous utilisez à la place de la vôtre. Les emails arrivent dans votre vraie boîte, mais l'expéditeur ne sait pas qui vous êtes réellement. Fini les fuites de données qui mènent directement à vous.
- Incogni : le chasseur de data brokers
Vos données traînent partout. Des centaines de sites revendent votre nom, votre adresse, votre numéro, votre historique d'achats. Incogni, inclus dans le pack Surfshark One+, contacte automatiquement ces agrégateurs de données et demande la suppression de vos infos. Vous n'avez rien à faire. C'est comme avoir un avocat de la privacy qui travaille 24/7 pour vous.
- CleanWeb : bloquer les trackers avant qu'ils ne vous profilent
Chaque site que vous visitez vous traque. Chaque pub vous profile. CleanWeb bloque les trackers, les pubs et les malwares au niveau DNS. Moins de données collectées = moins de matière première pour les IA des escrocs. C'est simple.
- Chiffrement post-quantique : parce que demain, c'est maintenant
Surfshark a intégré le chiffrement post-quantique dans son protocole Dausos. Pourquoi ? Parce que dans quelques années, les ordinateurs quantiques pourront casser les chiffrements actuels comme du verre. Surfshark s'y prépare déjà. Vos données d'aujourd'hui ne seront pas déchiffrables demain. C'est de la vision. Ou de la paranoïa. Les deux se valent en cybersécurité.
- Le VPN de base : cacher votre IP, cacher votre localisation
Le cœur du métier. Votre vraie IP est masquée, votre trafic est chiffré en AES-256-GCM, votre FAI ne sait pas ce que vous faites. Sur un WiFi public, dans un hôtel, à l'aéroport, là où les attaques sont les plus fréquentes, vous êtes protégé. Même si un mec sniff le réseau, il ne verra que du chiffré.

- Surfshark Nexus : changer d'IP toutes les 5 minutes
Avec Rotating IP, votre adresse change automatiquement toutes les 5 minutes sans coupure. Les sites ne peuvent pas vous tracker à long terme. Les data brokers ne peuvent pas corréler vos sessions. C'est comme changer de costume toutes les 5 minutes dans une foule.
- Antiscam Hub : tous les outils anti-arnaque dans le même écran
C'est la nouveauté maison, sortie en mai dernier. Au lieu d'aller pêcher chaque fonction dans un recoin différent de l'application, tout est réuni au même endroit : email masqué, numéro de téléphone alternatif, surveillance du dark web qui vous prévient quand vos données fuitent, blocage des sites malveillants et couverture en cas de vol d'identité. Sur le seul mois écoulé, Surfshark dit avoir bloqué près de 1,2 million de nouveaux sites de phishing et de malwares. Le Hub est encore en test sur iOS, les autres plateformes suivront.
Les chiffres qui font peur
- Plus de 40% de la fraude dans le secteur financier est désormais pilotée par l'IA.
- 60% des consommateurs ont vu un deepfake entre 2023 et 2024.
- 48% des Américains estiment que l'IA les a rendus moins capables de repérer les arnaques.
- 1 deepfake sur 15 tentatives de fraude dans le secteur financier, une augmentation de 2 100% depuis l'adoption généralisée de l'IA générative.
- 76% d'augmentation des attaques de prise de contrôle de compte, 105% pour les fraudes de prise de contrôle de ligne téléphonique.
L'IA a transformé le vol d'identité en industrie. Ce n'est plus le petit escroc dans son garage. Ce sont des organisations structurées, avec des outils IA à la pointe, qui opèrent à l'échelle mondiale.
Je répète pour ceux du fond : vous ne pouvez pas arrêter l'IA. Vous ne pouvez pas arrêter les deepfakes. Vous ne pouvez pas empêcher les data brokers de vendre vos infos. Mais vous pouvez réduire votre surface d'attaque. Méfiez-vous de l'appel de votre "mère" qui vous demande de l'argent. Comme ça même si c'est vrai, vous avez une bonne raison de refuser et de garder votre argent (rooooh faites pas ça, faut toujours aider sa maman hein).
Un VPN, avec ses fonctionnalités de privacy avancées ne vous rend pas invincible. Mais il rend la vie des escrocs bien plus compliquée. Et, en 2026 et au-delà, chaque couche de protection compte. Votre identité est votre bien le plus précieux. Ne la laissez pas finir sur un dark web market, vendue au prix d'un sandwich. Surtout que vous pouvez vous protéger pour moins cher que ce sandwich, moins de 3€/mois TTC (80.63€ au total pour 2 ans + 3 mois offerts + 1 semaine d'essai gratuit).
Économisez gros sur Surfshark aujourd'hui !
N'hésitez pas à jeter un œil sur mon comparateur des meilleurs VPN du moment ;)
-
Il confie sa récolte à une IA, 10 hectares dépérissent en une nuit
www.numerama.com
En Chine, un agriculteur aurait perdu 10 hectares de plants de sésame après avoir suivi les recommandations d’une intelligence artificielle. Un traitement inadapté aurait détruit sa récolte en une seule nuit, rapporte The Independent.
-
Fuite de données revendiquée à Santé publique France
incyber.orgTrois pirates informatiques utilisant les pseudonymes « cybernox », « artemis » et « d’ont call me » ont revendiqué, le 11 août 2026, le piratage de Santé publique France. Dans une publication sur un forum cybercriminel, ils affirment avoir compromis une plateforme associée à l’établissement public et en avoir exfiltré les données personnelles liées à 80 000 comptes.
Ces informations semblent concerner des professionnels, des organismes et des structures des secteurs sanitaire, social et de la prévention, ainsi que certains de leurs utilisateurs. Les trois cybercriminels ont publié un échantillon comportant les données suivantes : noms, adresses postales, numéros de téléphone, adresses e-mail, catégories professionnelles, noms et types de structures.
La publication contient également des éléments présentés comme attestant d’un accès à une interface d’administration de Santé publique France. L’établissement public n’a toutefois confirmé ni la réalité de l’attaque ni son ampleur.
Depuis plusieurs mois, de nombreuses institutions publiques françaises ont été victimes de fuites de données. Parmi les compromissions confirmées en 2026 figurent celles touchant le fichier national des comptes bancaires (FICOBA), France Titres (anciennement ANTS) et le ministère de l’Éducation nationale.
The post Fuite de données revendiquée à Santé publique France appeared first on INCYBER NEWS.
-
Brad Lightcap, l’un des artisans de la transformation commerciale d’OpenAI, quitte l’entreprise : qui reprendra la direction des opérations ?
www.usine-digitale.frUn nouveau départ parmi les cadres historiques d’OpenAI. Brad Lightcap a annoncé le 11 août son intention de quitter l’entreprise afin de « lancer quelque chose de nouveau », sans préciser la nature de son futur projet. Il restera encore quelques semaines au sein de la société afin d’assurer la transition.
-
Google dévoile les Pixel 11 et remplace son capteur le moins utilisé par… des LED
www.numerama.com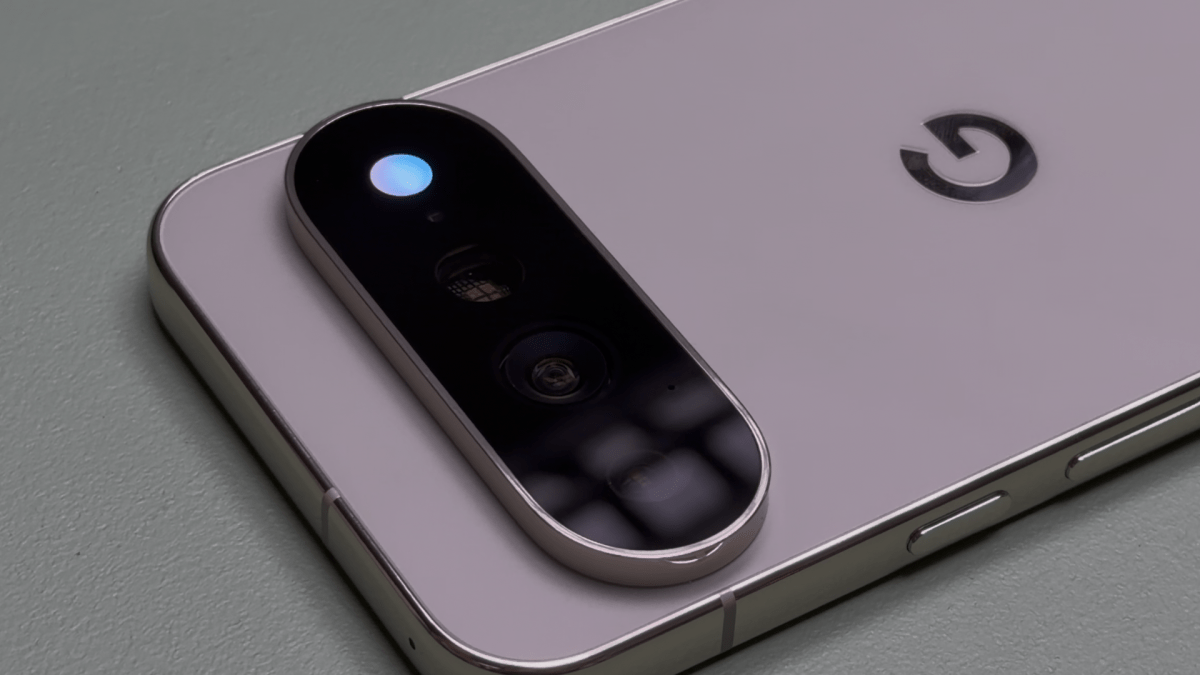
Avec les Pixel 11, Pixel 11 Pro, Pixel 11 Pro XL et Pixel 11 Pro Fold, Google améliore la formule de l'année dernière sans grande révolution. La nouveauté de 2026 s'appelle HiLight : Google a inséré des LED colorées autour du flash pour permettre au téléphone de communiquer des informations lorsqu'il est retourné.
-
Avec son badge “AI Persona”, Spotify va étiqueter les artistes aux identités générées par IA et les écarter de ses recommandations
www.usine-digitale.frDès la mi-septembre, Spotify affichera un badge « AI Persona » sur les profils d’artistes dont l’identité publique correspond à une personnalité générée par IA, mais pas sur la manière dont la musique a été créée. Ce label apparaîtra sur la bannière et la section « À propos » des profils, dans les résultats de recherche ainsi qu’à côté des titres au sein des playlists.
-
Sony et TSMC créent une coentreprise à 4,7 milliards de dollars au Japon pour produire les futurs capteurs d’image des smartphones
www.usine-digitale.frSony Semiconductor Solutions et TSMC ont officialisé la création d’une coentreprise baptisée « Advanced Vision Semiconductor Manufacturing Corporation », basée à Koshi, dans la préfecture de Kumamoto, au Japon.
-
ChatGPT arrive enfin sur Linux, avec Work et Codex
www.numerama.com
OpenAI a annoncé, le 11 août 2026, lancer une version preview de son application ChatGPT pour Linux. Elle réunit au sein d’une même interface ChatGPT, l’agent professionnel Work et l’assistant de programmation Codex.
-
Freenet-git - Le dépôt Git sans serveur
korben.infoDepuis ce printemps, sachez qu'un
git cloneordinaire peut maintenant récupérer un dépôt qui n'existe sur aucun serveur spécifique. En fait, le code est stocké dans Freenet, le réseau pair-à-pair qu'Ian Clarke a relancé en mars. Et comme y'a plus d'hébergeur, bah y'a plus personne pour fermer un compte ou shooter le dépôt.Car Git est décentralisé depuis toujours et fonctionne très bien comme ça, puisque chaque clone contient l'historique complet, ce qui permet à 2 clones de se synchroniser directement. Ce qui lui manquait par contre, c'était l'hébergement, et c'est là-dessus que les forges que nous connaissons, Github en tête, sont venues capitaliser. Y'a bien des initiatives comme Grasp qui essaie d'en sortir grâce au protocole Nostr mais freenet-git lui range carrément le dépôt dans un contrat que les nœuds recopient, et se publie lui-même à l'adresse
freenet::99TmCayXn6Tm/freenet-git.Cloner ou publier du code exige donc le paquet freenet-git et un nœud qui tourne sur votre machine, ce qui fait qu'on ne supprime pas vraiment le serveur, mais on le ramène juste chez soi.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Le socle compte plus que l'application dans cette présentation. Les contrats et les delegates forment la couche où une app tourne sans backend, et quatre tournent déjà dessus : River pour le chat de groupe, Delta pour les sites, Atlas pour la recherche, et freenet-git pour le code. Mail, Raven et Harvest existent aussi, à un stade plus jeune.
L'adresse du dépôt sort des 12 premiers caractères de la clé publique de son propriétaire, et à ce stade expérimental, lui seul peut pousser dedans. Y'a pas non plus de pull requests, ni d'issues puisque c'est le modèle du noyau Linux d'avant les forges, où chacun publie son clone et le mainteneur vient y piocher ce qui l'intéresse.
Reste le plus dur maintenant, retrouver un dépôt.
Car sans annuaire, un nœud doit deviner lequel de ses voisins mettra le moins de temps à trouver ce qu'on lui demande. Le réseau traite ça comme un problème d'apprentissage et parie sur le bon voisin à partir des requêtes passées grâce à Renegade, une bibliothèque open source sortie en 2021, capable de faire ce calcul.
Installer freenet-git
Il faut une chaîne Rust, et
~/.cargo/bindoit être dans votre PATH. Les installeurs du nœud sont sur freenet.org/quickstart.curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | shRust n'entre dans le PATH qu'au shell suivant, donc ouvrez un nouveau terminal avant la commande d'après. Elle dépose deux binaires, freenet-git et le remote helper que Git appellera tout seul.
cargo install freenet-gitCloner un dépôt qui existe déjà
Aucune identité n'est nécessaire pour lire. La bibliothèque standard de Freenet fait un bon test, elle porte son historique complet et ses tags.
git clone freenet::96rknpy1GYhZ/freenet-stdlibPublier le vôtre
C'est
createqui publie réellement le contrat. Il affichePUT confirmed by hostet l'adresse du dépôt, dont le préfixe se recopie dans le remote. La phrase de passe voyage par une variable d'environnement parce que Git garde la main sur l'entrée standard durant le push.freenet-git init-identity --name "Votre Nom" --email vous@example.com cd ~/code/mon-projet freenet-git create --name mon-projet # -> URL: freenet:VOTRE_PREFIXE/mon-projet git remote add freenet freenet::VOTRE_PREFIXE/mon-projet export FREENET_GIT_PASSPHRASE='votre-phrase-de-passe' git push freenet mainEt voilà ! Avec ça vous pouvez faire du vrai git décentralisé même si la vraie limite est ailleurs...
En effet, les nœuds gardent en cache ce qu'on leur réclame et évacuent le reste, donc un dépôt que personne ne clone finit au bout d'un moment par ne plus être clonable. Et ça c'est dommage... C'est pourquoi une commande (
rescue), le remet en circulation depuis une machine qui a encore les données. Le projet ne présente toutefois pas ça comme un bug, mais comme son modèle de durabilité actuel.Mais autant le savoir avant d'y déposer votre code.
-
OneDrive Photos - Ce que vous pouvez vraiment virer aujourd'hui
korben.infoVous rentrez de soirée à moitié bourré, vous ouvrez Paramètres, Applications, Applications installées, et vous cherchez OneDrive Photos pour le virer... Mais il n'y est pas ! Rassurez-vous, ce n'est pas à cause des effets de l'alcool car l'application est pourtant bien sur la machine, avec son icône moche dans le menu Démarrer et son interface photo qui s'ouvre très bien quand on clique dessus... ALORS POURQUOI NE PEUT ON PAS VIRER CETTE COCHONNERIE ???
Hé bien Microsoft a reconnu avoir distribué cette nouvelle interface "photo" plus largement que prévu sur Windows 11 sans anticiper que des gens auraient envie de le virer. Le déploiement était involontaire, mais le résultat est quand même arrivé sur votre disque et vu la réputation de OneDrive côté dark patterns , l'envie de nettoyer tout de suite se comprend...
Mais rassurez-vous, je vais vous aider !
Étape 1 - Trouver ce qui est réellement installé
OneDrive Photos n'est pas une application séparée, c'est le binaire OneDrive.App.exe livré à l'intérieur du client de synchronisation OneDrive.
Voilà pourquoi Windows ne lui donne aucune entrée de désinstallation.
Son emplacement dépend en réalité du mode d'installation du client. En installation par utilisateur, il atterrit dans votre profil. En installation pour toute la machine, il va dans Program Files. Cette commande ci-dessous teste donc les deux et affiche la version trouvée.
Get-ChildItem "$env:LOCALAPPDATA\Microsoft\OneDrive","$env:ProgramFiles\Microsoft OneDrive","${env:ProgramFiles(x86)}\Microsoft OneDrive" -Filter OneDrive.App.exe -ErrorAction SilentlyContinue | Select-Object FullName,@{n='Version';e={$_.VersionInfo.FileVersion}}
Étape 2 - Supprimer les raccourcis
Ce que Windows vous laisse supprimer facilement par contre, ce sont les raccourcis. Ils se posent au niveau de la machine et dans votre profil, donc menu Démarrer et bureau. Par contre, ouvrez PowerShell en administrateur sinon, vous ne pourrez pas les virer.
"$env:ProgramData\Microsoft\Windows\Start Menu\Programs","$env:APPDATA\Microsoft\Windows\Start Menu\Programs","$env:PUBLIC\Desktop","$env:USERPROFILE\Desktop" | ForEach-Object { Get-ChildItem $_ -Filter "OneDrive Photos.lnk" -ErrorAction SilentlyContinue } | Remove-Item -VerboseLe script affiche alors chaque raccourci retiré. Tapez ensuite "OneDrive Photos" dans le menu Démarrer, et vous verrez plus rien ne remonte.
Pourquoi ça ne suffit pas ?
Mais vous l'avez compris, le binaire, lui, n'a pas bougé. Vous avez nettoyé le point d'entrée, mais pas désinstallé l'application. Un double-clic sur OneDrive.App.exe rouvrira l'interface photo comme avant, et une mise à jour du client peut très bien rétablir le raccourci...
Et non, il n'existe aucune clé de registre ni stratégie de groupe pour bloquer proprement cette application, même sur un parc géré. Pas d'interrupteur à débrancher comme avec RemoveWindowsAI face à Copilot . Les scripts qui circulent suppriment des .lnk, rien d'autre.
Alors comment on fait ? Hé bien on passe à l'étape 3 !
Étape 3 - Retirer OneDrive en entier
Car la seule suppression réelle aujourd'hui, c'est de désinstaller le client OneDrive en entier, ce qui n'a de sens que si vous ne vous en servez pas. Le dossier d'installation part avec, donc le binaire photo aussi. Avant de lancer quoi que ce soit, si vous utilisez les fichiers à la demande, faites donc un clic droit sur les dossiers qui comptent et cochez "Toujours conserver sur cet appareil".
winget uninstall --id Microsoft.OneDriveLe même résultat s'obtient depuis Paramètres > Applications installées > Microsoft OneDrive > Désinstaller. La synchronisation locale s'arrête là, mais vos données restent en ligne et rien n'est supprimé côté Microsoft.
Pour vérifier le résultat, relancez alors la commande de l'étape 1. Plus aucun chemin affiché, le binaire a quitté les emplacements contrôlés. Si un chemin encore là, c'est qu'un client OneDrive traîne toujours, souvent dans un autre profil utilisateur.
Ensuite, pour revenir en arrière, il faudra réinstaller OneDrive depuis le site officiel de Microsoft. Mais si la synchro de vos fichiers revient, sachez que l'interface photo aussi. Les deux voyagent ensemble comme des bro incels soudés à la vie à la mort.
Alors que faire ?
Hé bien faudra attendre septembre..
Car oui, youpi, Microsoft annonce pour septembre 2026 un contrôle qui retirera OneDrive Photos seul, sans couper la synchronisation. Donc si vous tenez à OneDrive, attendre quelques semaines vous coûtera moins cher qu'une désinstallation complète.
-
Une carte SIM piégée et la borne de recharge exécute du code malveillant
korben.infoJe m'intéresse à la sécurité mobile depuis un paquet d'années, et cette attaque-là, je ne l'avais jamais vue. Le point de départ n'est ni le réseau, ni un SMS piégé, ni une appli vérolée. C'est la carte SIM elle-même ! En effet, des chercheurs de l'université de Birmingham et de Fuzzware lui ont fait donner des ordres au modem qui l'héberge.
Le mécanisme s'appelle RUN AT et c'est une commande proactive puisque la carte ne se contente pas de répondre à l'appareil, mais elle lui demande aussi d'exécuter une commande AT. C'est ce même langage qui pilote les modems depuis le Hayes Smartmodem de 1981 donc autant dire qu'on a là, une vraie console générique dispo sur un bout de plastique.
Et sur une borne de recharge Autel, ça donne tout simplement une exécution de code. Le module Quectel qui l'équipe, fait passer le texte reçu dans un appel shell, avec une liste noire de caractères censée bloquer les échappements. Mais un simple retour à la ligne passe au travers... Et voilà comment 2 étapes plus loin, les chercheurs sont parvenus à faire tourner leur propre code, piloté depuis la SIM. Décidément, les bornes de recharge collectionnent les mauvaises surprises .

Autre exemple sur un smartphone OPPO Reno 14 F 5G, où une seule commande coince le téléphone en 2G... Son propriétaire ne peut alors plus revenir en arrière : ni le mode avion, ni la sélection manuelle du réseau, ni la désactivation de la SIM dans les réglages ne permet de restaurer de la 5G ou de la 4G. Or la 2G n'a pas d'authentification mutuelle, donc une fausse antenne redevient un facteur de risque sur ce genre de matos récent. Deux autres commandes éteignent même le téléphone ou tuent son modem.
Reste la condition d'entrée, et elle est lourde : la carte doit déjà être hostile. Cela passe au choix par un échange physique, un interposeur glissé sous la puce, un opérateur compromis, ou du sabotage en usine... Mais surtout, rien là-dedans n'exploite de bug exotique. En fait, cette capacité est écrite dans les spécifications cellulaires, ce qui fait dire au chercheur Marius Muench que ces attaques sont conformes au standard.
Maintenant sur votre téléphone perso, le scénario d'une telle attaque reste assez serré. Mais sur un boîtier 4G oublié dans un local technique, beaucoup moins. Sur 26 appareils testés, 9 exposent l'interface, dont 6 modems IoT sur 8, contre 3 téléphones sur 18. Par contre, ni iPhone ni Pixel ne sont faillibles et Qualcomm a préparé une configuration durcie qui la coupe par défaut. De son côté, Quectel travaille encore dessus...
Bref, si vous exploitez des équipements cellulaires sur le terrain, une seule question au fournisseur du module suffit : RUN AT est-il activé, et peut-on le couper ? Notez qu'aucune attaque de ce type n'a été signalée pour le moment.
-
Créer une centrale d’achat européenne de puissance de calcul : le plan de Mistral AI pour renforcer la souveraineté de ses clients
www.usine-digitale.frLe secteur de l’intelligence artificielle ne connaît décidément pas de pause estivale. Alors que le marché prend le temps de digérer l’annonce faite par le géant des puces Nvidia et six géants de Wall Street plus tôt cette semaine, c’est au tour du français Mistral AI d’occuper l’espace médiatique avec une annonce de taille concernant la souveraineté numérique de ses clients.
-
La Royal Navy et ses caméras de la Dynastie Ping
korben.infoDans la série "les gens qui assurent notre sécurité n'ont pas fait leur job jusqu'au bout", voici une chouette histoire de caméras montées sur les drones navals de la Royal Navy qui, ÉVIDEMMENT, envoyaient des signaux vers une adresse IP située en Chine. Et cette découverte ne vient pas d'une opération de contre-espionnage mais d'une simple évaluation de vulnérabilité de routine, menée par le ministère de la Défense britannique sur son propre matériel.
Ces caméras sont celles qui équipent les K3 Scout, des bateaux sans équipage que la Royal Navy et les Royal Marines utilisent pour la surveillance et la protection de force.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Et le signal en question porte un nom que tout le monde connaît en domotique : un heartbeat. C'est le ping le plus banal qui existe, celui qui dit "je suis en ligne, je fonctionne" et rien d'autre. C'est le même que crache votre caméra IP du salon, dont je vous parlais déjà avec OpenIPC .
Le ministère britannique affirme qu'aucune donnée sensible, aucun système militaire et aucune donnée gouvernementale n'ont été consultés, compromis ou transmis hors des canaux autorisés et ajoute que ses procédures de test ont repéré le problème "tôt".
La connectivité internet des caméras a quand même été coupée puisque même si ça n'a l'air de rien, un mouchard qui se contente de dire bonjour reste un mouchard qui connaît le chemin.
Reste maintenant la question de comment ce composant est arrivé sur un engin de reconnaissance militaire. En fait, les caméras ne viennent pas de Kraken Technology Group, le constructeur britannique du K3 Scout, mais d'un sous-traitant tiers qui pourtant avait fourni des assurances sur le fait que ses caméras répondaient aux exigences de sécurité, y compris celles rattachées au National Defense Authorization Act américain.
Bref, de la paperasse, des assurances, mais pas un démontage ni une capture de trafic... Kraken dit avoir mené un audit complet avec la Royal Navy une fois les communications découvertes. J'espère bien ^^ !
Côté portée, ça concerne les 20 K3 Scout achetés dans le cadre du Project Beehive, un programme de 12,3 millions de livres, en service chez les Royal Marines depuis mars. Le Telegraph , qui a sorti l'affaire, écrit que du matériel lié à la préparation d'une éventuelle mission britannique dans le détroit d'Ormuz avait été enregistré sur ces appareils.
Par contre, ce qu'on ne sait toujours pas, c'est la marque de la caméra et la nature exacte du composant chinois car aucun rapport ne les nomme pour le moment... Mais j'espère que ça n'a pas été aussi intégré sur du matos français...
-
Xodus - Vos jeux Xbox PC tourneront bientôt sur Linux / macOS
korben.infoVous jouez sous Linux et votre bibliothèque Steam, GOG ou Epic tourne à peu près entièrement grâce à Proton ? Cela signifie que, malheureusement, vos jeux Xbox PC et ceux du Game Pass, eux, restent à la porte... C'est con d'avoir un catalogue entier, payé tous les mois rubis sur l'ongle et de ne pas pouvoir y toucher ailleurs que sous Windows, via le streaming cloud.
Mais cette époque est révolue puisque Xodus est un projet open source qui rétro-ingénierie la chaîne Xbox PC pour faire tourner ces jeux directement sur Linux. Son dépôt coche déjà la connexion de l'appareil, celle du compte, l'autorisation Xbox, la récupération des licences, le téléchargement des paquets de jeu et le déchiffrement des exécutables à la demande. Bref, la douane est passée (non pas Hamza, celle de Microsoft).
Ce qui bloquait n'a jamais été Proton puisqu'en fait un jeu Xbox PC moderne repose sur le GDK de Microsoft et arrive emballé dans un conteneur MSIXVC chiffré, dont les clés dépendent de la licence attachée au compte.
Rien à voir donc avec un .exe posé dans un dossier.
L'équipe, emmenée par Paweł Lidwin qui contribue aussi à Heroic , a donc dû fabriquer ses propres briques, une bibliothèque d'authentification Xbox, un lecteur capable de parcourir ces conteneurs, et surtout une réimplémentation libre de xgameruntime.dll, le composant par lequel les jeux réclament les services Xbox (Celle-là est toujours en chantier). Le projet entretient même ses propres versions modifiées de Wine et de Proton.

Sauf qu'on ne joue toujours pas... Aucun binaire n'est distribué, il faut tout compiler soi-même, et les fameux services Xbox doivent encore être servis aux jeux à travers Wine. Le lancement, c'est donc le gros morceau restant même si un jeu auquel vous avez droit se récupère et se déchiffre.
Côté catalogue, il faut du GDK et du MSIXVC. Le MSIXVC2 n'est pas géré, Gears of War 4 reste sur le carreau, et les titres rétrocompatibles se récupèrent mais réclameront peut-être des correctifs dans wine ou dxvk. Quant au déchiffrement, il s'appuie sur les instructions AES du processeur. Cela signifie que sur une machine trop vieille pour les avoir, ça ne ramera même pas... ça s'arrête juste net sur une instruction "illegal".
Et puis, vous vous en doutez, il y a Microsoft... Le projet n'est ni affilié ni approuvé par Redmond, donc c'est à utiliser à vos risques et périls, car rien n'empêche l'éditeur de changer une clé ou de modifier un bout du protocole et de refermer la porte du jour au lendemain. Avec Xodus, personne n'a rien promis, et c'est un pari sur un avenir incertain... Toutefois le dépôt avance bien quand même, sans binaire à la clé pour le moment.
-
Cloudflare Computer - Un ordinateur dans le cloud pour votre agent IA
korben.infoCloudflare Computer est un projet qui donne à votre agent IA un endroit rien qu'à lui. C'est-à-dire un vrai système de fichiers, avec des dossiers, des fichiers qui restent, et de quoi lancer des commandes dedans. Bref, un vrai poste de travail que l'agent garde entre deux sessions, au lieu de repartir de zéro à chaque fois, puisque tous les fichiers sont rangés dans une base SQLite.
Le système de fichiers s'utilise ensuite comme n'importe quel autre. Lire, écrire, créer un dossier, lister, supprimer, et un grep intégré pour fouiller dans le tas. Pour tout le reste, il n'y a qu'une fonction à retenir,
exec(). Vous lui passez une commande, et elle vous rend la sortie et le code de retour.Ce qui change par contre, c'est l'endroit où la commande tourne. 3 environnements sont disponibles et interchangeables sur les mêmes fichiers. Il y a d'abord un conteneur Linux complet, avec npm, node et de vrais binaires. Ou un shell léger pour les commandes simples. Et enfin, un dernier qui exécute directement votre code, sur une base neuve à chaque appel.
Comme ça, vous passez de l'un à l'autre sans réécrire une ligne de votre agent.

Les 9 exemples fournis montrent bien ce qu'on peut en tirer quand on aime bidouiller. Le plus parlant fait par exemple tourner un agent de discussion qui prendra l'espace de travail comme répertoire courant, donc qui travaillera dans de vrais fichiers au lieu de tout garder en mémoire.
Un autre colle pandoc dans le conteneur et laisse l'agent transformer une fiche markdown en PDF. Il y en a aussi un qui fabrique des images avec Workers AI, un quatrième joue sur les politiques de sortie réseau pour décider ce que l'agent a le droit de joindre, et enfin, un dernier génère un projet Worker complet, puis le publie.
Il y a même une interface web qui balance la même tâche dans le conteneur et dans un environnement léger, côte à côte.
Reste à savoir ce qui est gratuit là-dedans... Le code est sous licence MIT, et le système de fichiers seul, sans aucune exécution, tourne sans souci dans le plan Workers gratuit puisque les Durable Objects qui portent ce stockage y sont inclus, avec 100 000 requêtes par jour et 5 Go d'espace.
Il faut un compte Cloudflare, évidemment...
Puis si vous voulez faire tourner des vraies commandes ou avoir un shell, faudra payer puisque le conteneur comme les environnements légers réclament le plan Workers payant, facturé 5 dollars par mois au minimum.
Après j'ai quelques réserves quand même parce que le projet est très récent, encore en preview et clairement inadapté à de la production. Ensuite, la limite technique d'un espace de travail tourne autour de 10 Go, et les accès disque lourds restent plus lents que sur un vrai disque. Puis surtout, tout vit chez Cloudflare, et pas chez vous (si vous préférez l'inverse, je vous avais montré workerd , le moteur des Workers en local).
Mais bon, c'est à garder à l'œil si vous êtes client Cloudflare.
-
Pour se conformer à l’AI Act, Anthropic va laisser une trace invisible dans les contenus générés par Claude : à quoi va-t-elle servir ?
www.usine-digitale.frAnthropic va désormais intégrer un filigrane invisible aux textes générés par les nouveaux modèles de Claude. Cette évolution répond aux nouvelles obligations de transparence prévues par l’Artificial Intelligence (AI) Act, le règlement européen encadrant l’IA, entrées en application le 2 août dernier.
-
Chrome sécurise votre session dans une puce, Firefox dit non
korben.infoVoici une bonne nouvelle du côté de Chrome puisque ce dernier a commencé à enfermer la clé qui signe votre session dans la puce de sécurité de votre machine, c'est-à-dire le TPM sous Windows, ou la Secure Enclave sous macOS. Le serveur envoie un défi, le navigateur le signe, et la clé privée ne sort jamais du silicium. Ainsi, un cookie de session recopié ailleurs ne suffit donc plus à entrer dans votre compte.
Ça s'appelle DBSC, pour device-bound session credentials et comme le résume Scott Helme, qui vient de déployer le protocole chez Report URI : "*L'attaquant peut voler le cookie, mais il ne peut pas répondre à un défi DBSC en le signant avec la clé privée, qui reste en sécurité sur votre appareil *".
Depuis que la double authentification et les passkeys se généralisent, voler un mot de passe ne rapporte plus grand-chose et c'est pour cela que les attaquants sont passés au cookie de session, un bout de texte qui prouve au site que vous êtes déjà bien connecté.
Ils le récupèrent avec un infostealer, ou avec une page de phishing qui relaie votre vraie connexion, comme le faisait la plateforme Tycoon 2FA démantelée par Europol . Ensuite ils collent le cookie dans leur navigateur et héritent de votre session. Et votre bonne vieille 2FA n'y change rien, puisqu'elle est déjà passée.
Donc ce DBSC c'est une bénédiction, surtout que côté utilisateur, il n'y a rien à activer.
Google a basculé ses propres comptes dessus fin mai, sur Chrome pour Windows, et il n'existe ni réglage administrateur ni réglage utilisateur pour le couper. Pour le reste du web, il faut évidemment que le site ait implémenté le protocole de son côté, et Chrome ne l'ouvre encore qu'à une partie des utilisateurs (dispo à partir de la version 147 sous Windows et 150 sous macOS).
Pour vérifier si c'est en place chez vous, ouvrez les outils de développement (F12) sur un site où vous êtes connecté, votre compte Google par exemple, onglet Application, et cherchez "device bound sessions". Si la ligne apparaît, c'est que c'est actif. Sinon, c'est que le site, votre version de Chrome ou votre machine ne suivent pas encore, et Chrome retombe alors sur la session classique sans rien casser.
Sur Firefox, en revanche, il ne faudra pas l'attendre car Mozilla a acté début août une position officielle négative sur le sujet. Les deux reproches que fait Mozilla c'est que DBSC laisse une fenêtre ouverte pendant laquelle un cookie volé reste utilisable, et que son flux de réauthentification est un protocole ad hoc qui ne colle pas à la gestion normale des cookies.
Mozilla craint aussi qu'on finisse par exiger des sites une attestation matérielle, ce qui limiterait le choix du matos... Google répond que rien de tel n'est prévu, et que faire signer chaque requête s'est révélé infaisable à grande échelle. Mais bon, cette position négative n'interdit pas une implémentation future... On verra bien. Apple, elle, n'a jamais tranché, mais a prévenu que DBSC risquait de compliquer la restauration d'un appareil depuis une sauvegarde.
Bref, aujourd'hui, ça se joue donc sur Chrome, et seulement là où le site a implémenté DBSC, mais je pense que ça s'étendra de plus en plus à l'avenir.
-
Comment Novo Nordisk s’appuie sur l’intelligence artificielle et le cloud d’AWS pour accélérer les processus de découverte de médicaments
www.usine-digitale.frMême le secteur pharmaceutique s’y met. La firme danoise Novo Nordisk a annoncé cette semaine renforcer sa collaboration avec Amazon Web Services (AWS) afin d’intégrer l’intelligence artificielle et le cloud dans les processus de découverte de médicaments.
-
Diagram-design - Des schémas à vos couleurs
korben.infoDiagram-design , c'est un skill pour Claude Code, Codex et Pi qui vous fabrique un schéma technique sous forme de fichier HTML autonome. Vous double-cliquez, ça s'ouvre dans le navigateur, et le diagramme est là, super clean et sans avoir à faire de build ou importer des images.
27 types de diagrammes sont couverts, du schéma d'architecture au diagramme de séquence en passant par la machine à états, le Gantt et le quadrant, chacun en 3 variantes : claire, sombre et éditoriale. Bref, de quoi illustrer une doc ou un article de blog sans dessiner les boîboîtes vous-même, une par une comme dans un Excalidraw .

Le type Loop, avec son moyeu de mémoire partagée. Les pointillés sont les écritures en retour.
Il sait aussi partir de ce que vous avez déjà. Vous lui pointez un fichier draw.io ou un bloc Mermaid planqué dans un README, et il le reprend. Attention, ce n'est pas une conversion hein, mais un re-dessin (ça se dit ?? j'sais pas mais je m'en fous) complet. Il va même récupérer le diagramme embarqué dans un .drawio.png, vous savez, celui qui ressemble à du charabia quand vous ouvrez le fichier dans un éditeur.
Ce qu'il jette au passage ce sont les coordonnées de la source, sa palette, ses polices, les connecteurs en diagonale de draw.io et la mise en page automatique de Mermaid. Ce qu'il garde par contre, ce sont les composants, les relations, les regroupements et le sens de lecture.
À la fin de l'import, il rend même un genre de relevé de fidélité en vous indiquant les noeuds en entrée, les noeuds qu'il a dessinés et les noeuds orphelins qu'il a supprimé.

Un fichier draw.io de 12 nœuds redessiné en niveau de détail équilibré, pour un billet de blog.
La sortie se règle ensuite sur 4 critères. Le format d'abord, HTML, SVG ou PNG. Puis la taille, qui ne touche pas que le cadre. Une planche 16:9 destinée au vidéoprojecteur reçoit des libellés en 16px, une image de doc en reçoit des 12px.
Le troisième critère élague votre dessin, avec 24 nœuds au maximum en mode fidèle, 12 en équilibré, 7 en simplifié, et la coupe suit toujours le même ordre : les décorations, puis les doublons, puis les grappes de feuilles, puis l'infrastructure.
Le quatrième change le vocabulaire, mais pas le nombre de boîtes pour s'adapter au public à qui est destiné le diagramme. Pratique pour passer d'un diagramme hyper technique à quelque chose qui pourra être compris de la direction ou des commerciaux.
Reste l'allure du diagramme... Vous lui donnez par exemple l'URL de votre site, il lit la page d'accueil, en tire la couleur de fond, celle du texte, celle des boutons et la pile de polices, puis range tout ça dans des rôles, et voilà vous avez le design de vos rêves.
Mais surtout, avant d'écrire quoi que ce soit, il contrôle le contraste en AA. Si une de vos couleurs ne tient pas la route à la taille où vivent les libellés, entre 9 et 12px, il propose une valeur corrigée et explique pourquoi. Vous validez le diff, et le guide de style du skill est mis à jour pour tous les schémas suivants.
Et au premier schéma dans un nouveau projet, il refusera même de partir sur le thème par défaut sans vous demander. Il vous proposera naturellement d'aller consulter votre site, de coller vos couleurs à la main, ou encore d'assumer le défaut en connaissance de cause.
Côté installation, ça passe par les plugins pour Claude Code et Codex, par npx pour Codex, par une ligne pour Pi. C'est sous licence MIT et c'est gratuit. Tout est ensuite produit en local, et l'import Mermaid se contente de lire le texte, sans rendu ni appel réseau. Il n'y a que l'export PNG qui réclame un extra, à savoir Playwright, à installer à côté.
Maintenant, c'est pas le même usage qu'un bloc Mermaid qui lui est destiné à évoluer en permanence. Là c'est vraiment pour faire des rendus sous la forme d'une image finie et jolie. Donc à vous de voir !
-
En train avec un vampire
- Article rédigé par l'ami Remouk (DansTonChat) - Merci à lui -korben.infoIl y a quelques années je vous ai parlé d'un gros coup de cœur dans le style puzzle / énigme : A Monster's Expedition , créé par l'équipe de chez Draknek & Friends . Ils ne se sont pas arrêtés en si bon chemin, et proposent un nouveau concept aussi farfelu qu'ingénieux : bienvenue à bord du Spooky Express ! 👻
Le principe est plutôt simple : amener à bon port (ou plutôt, à bonne gare) les différents personnages disposés sur la map. Sauf qu'il faut remplir à chaque fois certaines conditions : amener les vampires dans leurs cercueils, les zombies dans leurs tombes, les humains à la sortie, sans qu'ils se fassent manger... Sauf quand c'est nécessaire. xD
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
À nous de créer le chemin avec des rails. Si le nombre de rails que l'on peut poser est infini, on ne peut pas faire le moindre croisement ! C'est là que ça commence à devenir compliqué, ou en tout cas, que ça nous demande une once de jugeote.
Ça commence facilement, très facilement, puis chaque niveau apporte une nouvelle astuce, voire une nouvelle mécanique : la progression est vraiment très bien faite et le jeu se renouvelle régulièrement. On est poussés à avancer pour découvrir la suite. Ce n'est jamais trop frustrant car on a toujours le choix entre plusieurs niveaux, on avance à notre rythme.

Bon ok, parfois c'est frustrant, on retourne un problème dans tous les sens en se disant que c'est impossible... Puis on y revient le lendemain et on trouve du premier coup... Un classique. Ou pire, on montre à un pote qui nous donne immédiatement la solution. :D Bref, un jeu de puzzle / énigme !
Aucun bug à déplorer, une réalisation au poil, un univers cruel mais mignon, je recommande chaudement !
Spooky Express est disponible sur Steam , Itch.io , Apple Store , Google Play

P.S. C'est la suite spirituelle d'un de leurs jeux précédents : Cosmic Express, auquel je n'ai pas joué.
-
À peine lancés en France, les résumés générés par IA de Google déclenchent une nouvelle bataille avec les éditeurs de presse
www.usine-digitale.frL’Alliance de la presse d’information générale (Apig), qui représente près de 300 titres, a annoncé ce 11 août avoir saisi l’Autorité de la concurrence au sujet des AI Overviews et AI Mode, deux services de Google lancés en France fin juillet dernier. Ces derniers transforment progressivement le fonctionnement du moteur de recherche.
-
Comment suivre la conférence Google Pixel 11 avec Trevor Noah à l’animation
www.numerama.com
L'ex-animateur du Daily Show, qui s'était notamment fait connaître ici en attaquant l'Équipe de France en 2018, succède à Jimmy Fallon dans l'animation de la conférence Google Pixel. Le géant américain devrait dévoiler 4 nouveaux téléphones dans la soirée du 12 août.
-
Wayland-Wheeltani - L'autoscroll qui survit au débranchement
korben.infoLucas, lecteur de Korben.info, m'a écrit pour me montrer Wayland-Wheeltani , son outil qui ramène l'autoscroll au clic molette sous Wayland, et qu'il met à jour depuis ce printemps. C'est un peu dans l'air du temps de ce genre d'outils puisque fin juillet, je vous parlais déjà de midscroll , qui règle le même manque sous Linux. Wayland-Wheeltani vise le même geste, mais avec une idée nouvelle que l'autre n'a pas.
Le geste, donc... Vous le connaissez, on maintient le bouton du milieu, on éloigne la souris du point d'appui, et la page défile dans cette direction. Plus on s'éloigne, plus ça accélère et si on relâche, ça s'arrête net. Et si on repasse de l'autre côté du point de départ, hé bien le défilement s'inverse sur cet axe.
Toutefois, un mouvement minuscule ne déclenche rien, ce qui fait que sous le seuil, le clic molette reste un clic molette, collage de la sélection compris. Et comme le programme déchiffre les mouvements de la souris au niveau du noyau pour réémettre un genre de molette virtuelle, les applications au-dessus n'en savent rien. Pour elles, c'est juste une molette de souris ordinaire.
L'écart sur la méthode de fonctionnement avec Midscroll, c'est que Wayland-Wheeltani ne se lie pas à votre souris par son fichier dans /dev/input, dont le numéro bouge à chaque branchement, mais bien par son identifiant USB constructeur et produit. Le réglage survit ainsi aux redémarrages et aux changements de port, et le service la retrouve seul quand vous la rebranchez. C'est super si par exemple vous utilisez à certains moments un dock externe.
Le filtre par application, lui, existe des deux côtés, mais ne fonctionne pas dans le même sens. Midscroll démarre avec FreeCAD, OrcaSlicer et Minecraft déjà blacklistés alors qu'avec Wayland-Wheeltani, rien n'est filtré au départ, et vous pouvez exclure des applications ou n'en autoriser que quelques-unes grâce à une commande donnant l'identifiant précis de la fenêtre active. Hyprland, Sway et i3 sont ainsi supportés en direct, GNOME avec une extension fournie, KDE avec kdotool. Et l'autoscroll, lui, marche sur toute session Wayland.
Pour le reste, il faut une session Wayland, systemd en mode utilisateur et l'accès à /dev/uinput. L'installation dépose une règle udev visant votre souris, ce qui évite de faire tourner le service en root au quotidien.
Après la limite, vous la connaissez puisqu'elle est dans le nom : Wayland-Wheeltani ne couvre que Wayland, là où midscroll gère aussi X11. Donc si votre session est encore en X11, vous n'aurez pas le choix. Par contre, si elle est en Wayland et que vous passez votre temps à débrancher / rebrancher votre souris et qu'elle change de port sans cesse, c'est celui-ci qu'il vous faut.
-
Google suspend la génération d’images par IA dans Google Earth
incyber.orgGoogle n’aura laissé fonctionner son nouvel outil qu’une journée. Présentée le 30 juillet 2026, la fonctionnalité permettait aux utilisateurs de Google Earth sur le web de sélectionner un lieu, puis de demander à Nano Banana 2, le modèle de génération d’images de Google, d’en produire une nouvelle représentation à partir des données satellites, aériennes ou 3D disponibles dans le service.
L’expérience devait notamment permettre de visualiser des projets immobiliers, de recréer des environnements historiques ou d’imaginer la transformation d’un quartier. Mais la possibilité de partir d’un lieu bien réel pour produire une scène fictive a rapidement montré ses limites. Des chercheurs et journalistes sont parvenus à générer des représentations de situations qui n’avaient jamais existé, notamment dans des zones de conflit ou autour de sites sensibles. Dans les tests rapportés par BBC Verify, des images montraient par exemple des chars russes à Kiev, une centrale nucléaire fictive en Iran ou encore un hôpital à Gaza entouré de traces supposées de bombardement.
Google a finalement retiré temporairement la fonction le 31 juillet. Le groupe a expliqué vouloir renforcer ses garde-fous après la diffusion de contenus susceptibles d’enfreindre ses règles. Les créations comportaient pourtant des mécanismes permettant d’indiquer leur origine artificielle et n’étaient pas intégrées aux images publiques de Google Earth. Elles pouvaient néanmoins être exportées et circuler hors de la plateforme, privées de leur contexte initial.
L’épisode dépasse ainsi la seule question des deepfakes générés par IA. Google Earth constitue depuis longtemps une source utilisée pour observer, documenter ou vérifier un lieu. En permettant de produire une image artificielle directement à partir de cet environnement, l’outil brouillait la frontière entre représentation du territoire et génération de contenu.
Les journalistes de BBC Verify ont également constaté que certains dispositifs de détection pouvaient échouer à identifier correctement ces images synthétiques. Pour les professionnels de l’OSINT, du fact-checking ou du renseignement, la vérification de la provenance d’une image devient donc aussi importante que sa géolocalisation. Google indique que la fonctionnalité restera suspendue le temps de mettre en place des protections supplémentaires.
The post Google suspend la génération d’images par IA dans Google Earth appeared first on INCYBER NEWS.
-
Cyberattaque chez CEVA Logistics : données de clients Steam exposées
incyber.orgValve a commencé à prévenir certains de ses clients européens après avoir été informé, le 7 août 2026, d’une cyberattaque ayant touché CEVA Logistics. Cette filiale de CMA CGM assure notamment l’expédition en Europe des équipements physiques commercialisés par Steam. Selon les informations communiquées aux utilisateurs concernés, l’intrusion s’est produite entre le 29 juillet et le 1er août. Les serveurs de Valve et la plateforme Steam n’auraient pas été directement compromis : l’attaque concerne les systèmes du prestataire auquel certaines informations nécessaires aux livraisons étaient transmises.
Noms, adresses et informations de commande compromises
Les données potentiellement accessibles aux attaquants comprennent le nom et prénom des clients, leur adresse postale, leur pays, leur numéro de téléphone, l’adresse électronique associée au compte Steam ainsi que des informations relatives au matériel commandé et à son prix. Les données bancaires, mots de passe et codes Steam Guard ne feraient en revanche pas partie des informations compromises, CEVA Logistics n’y ayant pas accès. Valve a choisi d’alerter largement les acheteurs susceptibles d’être concernés, son prestataire pouvant conserver certaines données de livraison pendant une période allant jusqu’à 90 jours.
Un risque accru de phishing ciblant les clients Steam
Si les informations dérobées ne permettent pas directement de prendre le contrôle d’un compte Steam, leur combinaison peut faciliter des campagnes de phishing particulièrement crédibles. Un attaquant pourrait par exemple reprendre le nom d’un produit réellement acheté, l’identité du client ou son adresse pour simuler un problème de livraison ou réclamer de faux frais supplémentaires. Dans ses recommandations officielles de sécurité, Steam appelle notamment ses utilisateurs à se méfier des sollicitations non demandées prétendant provenir de son support et à vérifier les sites sur lesquels ils saisissent leurs identifiants. L’incident dépasse par ailleurs le seul écosystème Steam : plusieurs entreprises clientes de CEVA Logistics en Europe ont également signalé une possible exposition de données après la cyberattaque.
The post Cyberattaque chez CEVA Logistics : données de clients Steam exposées appeared first on INCYBER NEWS.
-
La toute première Nintendo Switch 2 collector risque de ravir les fans de Zelda
www.numerama.com
Une fuite massivement partagée sur le web montre des photos d'une possible Nintendo Switch 2 collector. Ce serait la toute première, et elle se mettrait aux couleurs de The Legend of Zelda.
-
26 mois après le ticket de métro, le passe Navigo Annuel est disponible sur iPhone
www.numerama.com
Île-de-France Mobilités a publié le 11 août la version 10.0.0 de son application iOS, qui permet enfin de transférer un passe Navigo Annuel sur son iPhone. La fonction était promise pour septembre, elle arrive avec quelques semaines d'avance. Subtilité : il faut toujours posséder une carte physique pour la dématérialiser.
-
Des puzzles à en perdre la bulle
- Article rédigé par l'ami Remouk (DansTonChat) - Merci à lui -korben.infoLicence mythique des années 90, Bubble Bobble a eu le droit à différents spin-offs, dont le tout aussi mythique Puzzle Bobble, aussi appelé Bust-a-Move ! Vous y avez sûrement joué à l'époque sur Playstation ou PC !
Ce "puzzle game" à la Tetris / Columns / Puyo Puyo, a été copié en boucle, mais jamais égalé. De nouvelles versions sont sorties au fur et à mesure des années, sans jamais trop réinventer la formule (à quoi bon ?) mais aussi, sans jamais trop apporter grand-chose de nouveau. Ce Puzzle Bobble Everybubble! fera-t-il exception ?
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Et bien je sais pas s'il apporte grand-chose, mais il est super super chouette ! Faut dire, je suis vraiment fan du jeu original. Ici, j'ai l'impression qu'ils ont tout amélioré et fourni une expérience super riche. Par rapport à la version pixelisée de l'époque, on gagne pas mal de choses :
Une réalisation super léchée. Le style dessin animé est super joli, très fin, les musiques entraînantes (trop ? :D), ça rend le jeu ultra lisible et agréable à jouer. Il y a des options pour régler certains effets et améliorer la lisibilité, si jamais. La maniabilité est donc très fluide, très précise.

Vu que la précision devient extrême, et pour filer un coup de pouce (j'imagine) aux gamers les moins aguerris, notre viseur nous "aide" un peu. C'est très très léger, et vraiment bien fait : on doit toujours bien viser, et ça nous permet quelques coups de génie qu'on aura pas réussi si c'était pixel-perfect (surtout vu la haute définition du jeu :D).
Côté contenu, la grande nouveauté c'est le mode multijoueur ! En plus du 1v1 qu'on connaissait déjà (jouable en ligne d'ailleurs !), il y a un mode 2v2 (superbe idée), et surtout tous les niveaux du mode histoire sont jouables jusqu'à 4 ! La disposition s'adapte en fonction du nombre, mais conserve la même mécanique / astuce. Côté contrôleurs tout est possible : clavier, gamepad, souris... (si si, même que c'est pas mal !)

Le contenu est immense, avec + de 100 niveaux à parcourir, à peu près tous aussi malins / bien conçus les uns que les autres. Voir le bout vous demandera du skill et de la patience. Perso, j'ai fini tous les niveaux mais pas avec le max d'étoiles, certains sont vraiment retors. 😅
On retrouve aussi, bien sûr, le mode "infini" à la Tetris, un marathon où il faut faire le plus gros score. Là aussi c'est pas mal corsé. Enfin (et ensuite je crois que je n'aurai rien oublié) on trouve une collab' avec Space Invaders ! Ça mélange un peu les deux jeux pour un résultat plutôt chaotique mais réussi. Lui aussi faisable en coop. :)

Voilà, donc non ça ne va pas révolutionner la licence ou le genre, mais c'est une excellente version de ce grand classique. À mon sens, c'est ce qu'il se fait de mieux dans le genre puzzle game. À la fois technique, malin, ça mélange réflexion et skill, c'est ultra mignon, y a énormément de niveaux et un bon paquet de contenus (personnages etc.) à débloquer, ça se joue à l'infini... :)
Je conseille !
Puzzle Bobble Everybubble! est dispo sur Steam et Nintendo Switch 1 & 2