Tech-fr publisher
-
Un drone capable de frapper à 2000 kilomètres : la start-up française de défense Harmattan AI dévoile son système Irifi
www.usine-digitale.frHarmattan AI s’étend aux missions de frappes en profondeur. La start-up française spécialisée dans le développement de drones et de systèmes de défense autonomes a présenté le 6 octobre Irifi, un appareil de combat autonome pour lequel elle revendique une portée supérieure à 2000 kilomètres.
-
Pourquoi je n'ai pas racheté de Mac mini - le PC GEEKOM A5 à 500 euros
- Contient des liens affiliés Amazon -korben.infoChez moi, c'est un Mac mini qui gère à peu près tout depuis des mois. Il héberge mes projets de vibe coding, (pour ceux qui débarquent, on parle du développement où une IA écrit le gros du code pendant que je bois des chocolats chauds devant Rick et Morty), il fait tourner mes sessions de Claude, l'IA d'Anthropic, il pilote ma domotique, il surveille même mes NAS et mon Plex. Tout ça marche bien, je n'y touche presque jamais.

Sauf que voilà, il m'a fallu une seconde session de travail avec une autre instance de Claude/Codex, pour un projet qui n'avait rien à voir. J'ai d'abord pensé racheter un Mac mini. Et puis entre les prix qui ont gonflé et macOS qu'il aurait fallu piloter à distance en permanence, j'ai un peu baissé les bras.
GEEKOM m'a alors proposé de tester son A5 , un petit PC de la taille d'un Mac mini, 11,7 centimètres de côté pour 650 grammes, qu'on trouve autour de 500 euros avec trois ans de garantie. J'ai dit oui, forcément, même si je n'ai plus acheté de PC depuis 15 ans.

Dedans, il y a un Ryzen 7 7730U d'AMD avec huit cœurs, seize threads et une fréquence qui monte à 4,5 GHz, le tout dans 15 watts, donc ça chauffe vraiment très peu. Les 16 Go de mémoire DDR4 ne sont pas soudés, on peut aller jusqu'à 64 Go en ouvrant le boîtier, et ça, Apple ne vous laissera jamais le faire sur un Mac Mini.

Le SSD de 500 Go est déjà plus généreux que les 256 Go du Mac mini de base, et si ça ne suffit pas, il y a un deuxième emplacement M.2 et une baie pour un disque 2,5 pouces. En cumulant, on peut monter à 7 To.
Pour la connectique, j'ai de quoi voir venir, avec six ports USB dont deux USB-C, deux sorties HDMI qui gèrent jusqu'à quatre écrans 4K, du WiFi 6, du Bluetooth 5.4 et surtout un port Ethernet 2,5 gigabits, le seul que j'utilise vraiment vu que la machine discute toute la journée avec mes NAS, tout le monde à cette vitesse, ce qui est quand même bien symathique.

La machine est livrée sous Windows 11, mais je lui ai installé un Ubuntu en version serveur. J'ai branché un écran une heure à tout casser, le temps de l'installation, de configurer le Bios pour qu'il redémarre tout seul en cas de panne de courant, et depuis je n'y touche plus qu'en SSH, la prise de contrôle à distance en ligne de commande. Et encore quand je dis "Je", ce sont mes IA et mes automatisations qui administrent la machine, et ça fonctionne, sans drame (j'ai BEAUCOUP de sauvegardes derrière, je vous conseille d'en avoir aussi si vous laissez l'IA administrer vos machines).

Le plus fou, et qui m'a vraiment surpris, c'est le silence. GEEKOM annonce autour de 28 décibels au repos et à peine plus en charge, et dans les faits je ne l'entends simplement jamais, alors qu'il est posé dans mon salon et qu'il tourne 24h/24. La consommation est ridicule aussi, environ un demi kilowattheure par jour.
Ce genre de machine peut servir à plein de choses, un petit serveur maison, Home Assistant pour la domotique, une médiathèque, des agents IA qui bossent la nuit, ou tout simplement un PC de bureau classique si vous le laissez sous Windows.
Et pour tout vous dire, sur cet usage serveur, il est même meilleur que mon Mac mini. Plus de bizarreries macOS, plus de mise à jour qui réclame une session ouverte, plus de réglage système qui se met en travers du chemin. Ubuntu fait ce qu'on lui demande et c'est vraiment très reposant.

Le circuit graphique Vega 8 intégré ne vous permettra pas de lancer GTA6 en 4K (en même temps il n'est toujours pas annoncé sur PC...), et il ne faut pas compter dessus pour faire tourner un gros modèle d'IA en local, mais pour du développement, du serveur et de la vidéo, c'est vraiment la machine idéale.
Si vous avez le même genre de besoin que moi, ou que vous avez envie d'expérimenter, vous pouvez y aller. L'A5 est en vente autour de 550 euros chez sur Amazon, dispo en cliquant ici .
-
La PS5 Pro revient en stock sur la Fnac avant GTA 6 après avoir quitté les rayons
www.numerama.com
[Deal du jour] Trouver une PS5 Pro à son prix conseillé est devenu compliqué. La console revient chez Fnac à 899,99 €, alors que certains vendeurs tiers en demandent près du double.
-
« Ce n’est pas une démonstration d’érudition, mais de force » : des mathématiciens appellent au boycott d’OpenAI après son nouveau coup
www.numerama.com
L'Association for Human Mathematics, un collectif de mathématiciens fondé en septembre 2026, appelle ses pairs à cesser toute collaboration avec OpenAI, au lendemain de la publication par l'entreprise de 722 manuscrits produits par son IA. Terence Tao, médaillé Fields, a republié le texte sur son blog.
-
Cette plateforme de jeux générés par IA attire déjà 10 millions de joueuses et de joueurs chaque mois
www.numerama.com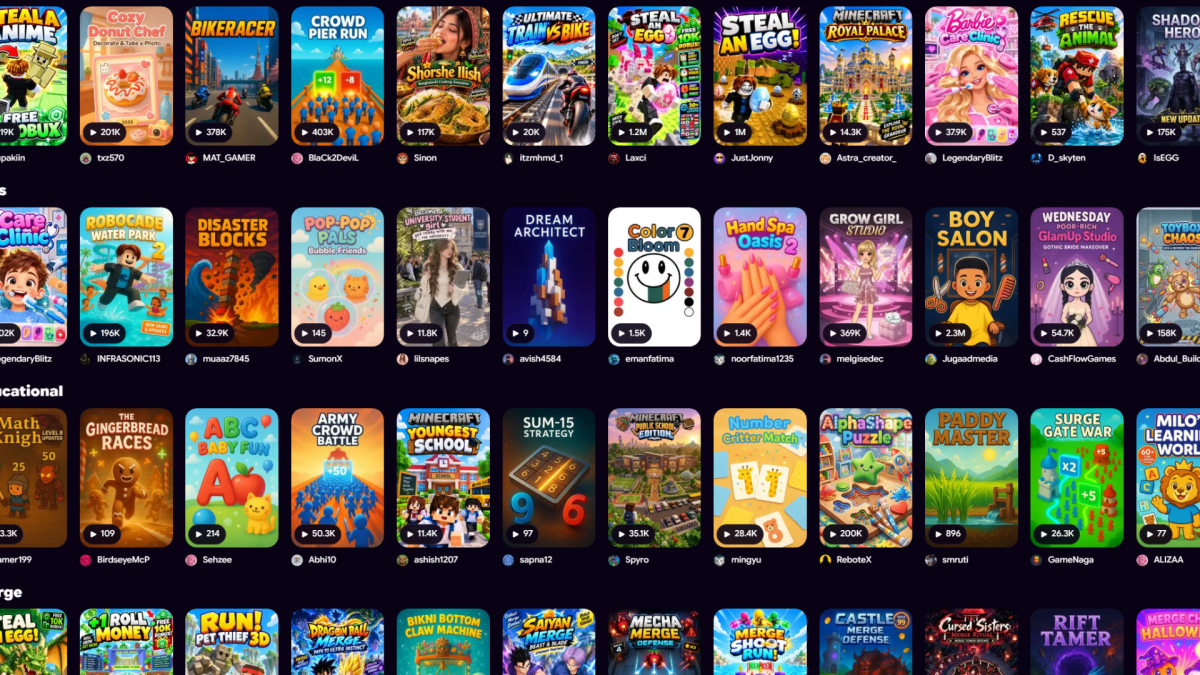
À l’heure où il est possible de trouver de très nombreux jeux indé vendus pour une bouchée de pain, sur console, PC comme sur mobile, on se demande bien qui a envie de jouer à des jeux générés entièrement par IA. Des millions de personnes, visiblement.
-
Omarchy, non merci
korben.infoCes derniers temps, il y a beaucoup de hype sur la distribution Linux Omarchy.
C'est sûr qu'elle présente de nombreux avantages comme une installation en moins de 2 minutes sur la plupart des machines, un bureau en mosaïque pilotable au clavier et des thèmes qui changent réellement l'habillage de tout le système mais elle est aussi vivement critiquée par les puristes du libre parce que, pour certains, elle ne serait qu'une Arch Linux avec les dotfiles de son créateur DHH (David Heinemeier Hansson). Pour Matthew Garrett , fervent défenseur du libre, elle est même, je cite "fondamentalement incompatible avec les objectifs du logiciel libre".
Bon, moi vous me connaissez, ces guerres de clochers techniques, ça ne me passionne pas... Et pourtant, aujourd'hui, Omarchy vient clairement de changer de visage. En effet, suite à mon article d'hier sur un projet en lien justement avec Omarchy, un lecteur de Korben.info m'a averti que DHH, le créateur d'Omarchy, diffusait actuellement de "drôles" d'idées sur son blog , où il publie depuis plus d'un an, des billets notamment sur l'immigration en Europe.
Je vous cite quelques extraits que j'ai traduits en dessous :
"Unwilling to resign the rest of the country to the kind of demographic replacement that befell London over the last two decades."
"Refusant de se résigner à voir le reste du pays subir le genre de remplacement démographique qui a frappé Londres ces vingt dernières années."
"As I remember London", septembre 2025
"Like an immigration policy designed to rival America's cherry-picking of the world's best, rather than mass immigration from low-average-IQ regions of net-negative contributors to the economy (and society)."
"Par exemple une politique d'immigration conçue pour rivaliser avec la manière dont l'Amérique va chercher les meilleurs du monde, plutôt qu'une immigration de masse venue de régions au QI moyen bas, faite de contributeurs nets négatifs pour l'économie (et la société)."
"Europe is weak and delusional (but not doomed)", 9 décembre 2025
"You can't save the continent's declining birth rate, growing retiree burden, or even economy as a whole by importing millions of people from a culturally incompatible third world."
"On ne sauvera ni la natalité en baisse du continent, ni le poids croissant des retraités, ni même son économie, en important des millions de personnes d'un tiers-monde culturellement incompatible."
"Three sacred cows that must die so Europe can live", 16 juillet 2026
"Because the sacred cow here is not just that mass migration must stop going forward. It's also that millions who are already in Europe must go."
"Parce que la vache sacrée ici n'est pas seulement qu'il faut arrêter l'immigration de masse pour l'avenir. C'est aussi que des millions de personnes qui sont déjà en Europe doivent partir."
"Three sacred cows that must die so Europe can live", 16 juillet 2026
"When wolves get out of control, you shoot them. When gypsies take over public spaces, you deport them."
"Quand les loups deviennent incontrôlables, on les abat. Quand des gypsies s'emparent de l'espace public, on les expulse."
"Wolves, sheep, and gypsies", 21 juillet 2026 ("gypsies" est son mot, je ne l'ai pas traduit)
Alors oui, je sais, les idées de merde ont le vent en poupe en ce moment, et je vais encore tendre des strings avec cet article mais bon, comme toujours je m'en tape parce que c'est impossible pour moi d'ignorer ça.
Je sais que certains vont encore venir me dire que je n'ai pas à faire de "politique", mais sachez que de mon point de vue, ça n'en est pas. La xénophobie et les idées anti-démocratiques n'ont pas leur place sur l'échiquier politique. C'est un cancer qui n'a d'autre but que d'anéantir la démocratie, et je trouve aberrant que l'organisme vivant "démocratie" accueille cette maladie mortelle à bras ouverts. Mais bref...
Ce genre d'idées que diffuse DHH et d'autres, si on peut appeler ça des idées, en plus d'être faciles à penser, totalement pré-machées, ce sont des idées mortifères à la fois pour les humains et pour la démocratie. Ce sont des idées dont nos parents et grands-parents ont été victimes durant la seconde guerre mondiale et l'occupation, et dont beaucoup de monde sont encore victimes tous les jours ( dernier exemple en date qui m'a choqué ).
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Bref, avec Omarchy, ce n'est pas possible pour moi de dissocier l'homme de l'artiste ou devrais-je dire, dissocier le développeur de ses idées racistes. La xénophobie est un "choix" quasi primitif en terme de logique, j'en conviens. Ça ne demande pas trop d'effort et ça permet de rendre responsable "les autres" de tous ses problèmes, ce qui évite aux gens d'endosser leurs responsabilités, de se prendre en main, ou d'être solidaires comme le feraient des adultes. C'est clairement un désir de confort qui s'adosse à la haine, mais ça n'a jamais été une solution.
Et Omarchy étant très fortement incarnée par DHH, qui adore mettre son nom partout sur le site web de cette distrib, c'est difficile d'ignorer la situation. Bien sûr, je sais qu'il y a, à ses côtés de nombreux contributeurs qui ne connaissent pas et ne partagent pas ses idées et c'est pareil avec les utilisateurs de cette distrib.
Mais maintenant qu'on est tous au courant, je pense qu'il est temps d'être cohérent avec nos valeurs qu'elles soient libristes, humanistes ou démocratiques pour ne pas faire par exemple comme 1Password et 37signals qui s'engagent à financer ce projet à hauteur de 100 000 dollars par an chacun, tout en affirmant, comme l'a fait le PDG de 1Password, que, hey, l'entreprise n'approuve pas les opinions de DHH, donc que c'est bon, y'a totem d'immunité.
Bah non, moi je trouve ça trop facile.
Donc voilà, vous faites ce que vous voulez mais maintenant que je sais quelles sont les idées de celui sur qui repose Omarchy, ne comptez plus sur moi pour utiliser et promouvoir cette distrib.
-
Nous Research lève 90 millions de dollars pour accélérer l’adoption de son agent Hermes auprès des entreprises
www.usine-digitale.frNous Research vient de lever 90 millions de dollars en série B, avec Robot Ventures comme chef de file et la participation de Nvidia, M12, le fonds de Microsoft, Samsung, Union Square Ventures, Y Combinator et Menlo Ventures, entre autres. Valorisée 1,5 milliard de dollars, la société a levé environ 158 millions au total depuis sa création en 2023. Trois ans après ses débuts, le laboratoire open source change donc clairement de catégorie.
-
Netflix consacre déjà un documentaire à l’affaire Hugging Face : à quoi peut-on s’attendre ?
www.numerama.com
Le 12 octobre 2026, Netflix diffusera AI Gone Wild, un épisode de sa collection Instadocs consacré à l'attaque menée en juillet par des agents d'OpenAI contre Hugging Face.
-
IRIFI : le drone d’attaque autonome français conçu pour voler 2 000 km sans GPS et frapper très loin
www.numerama.com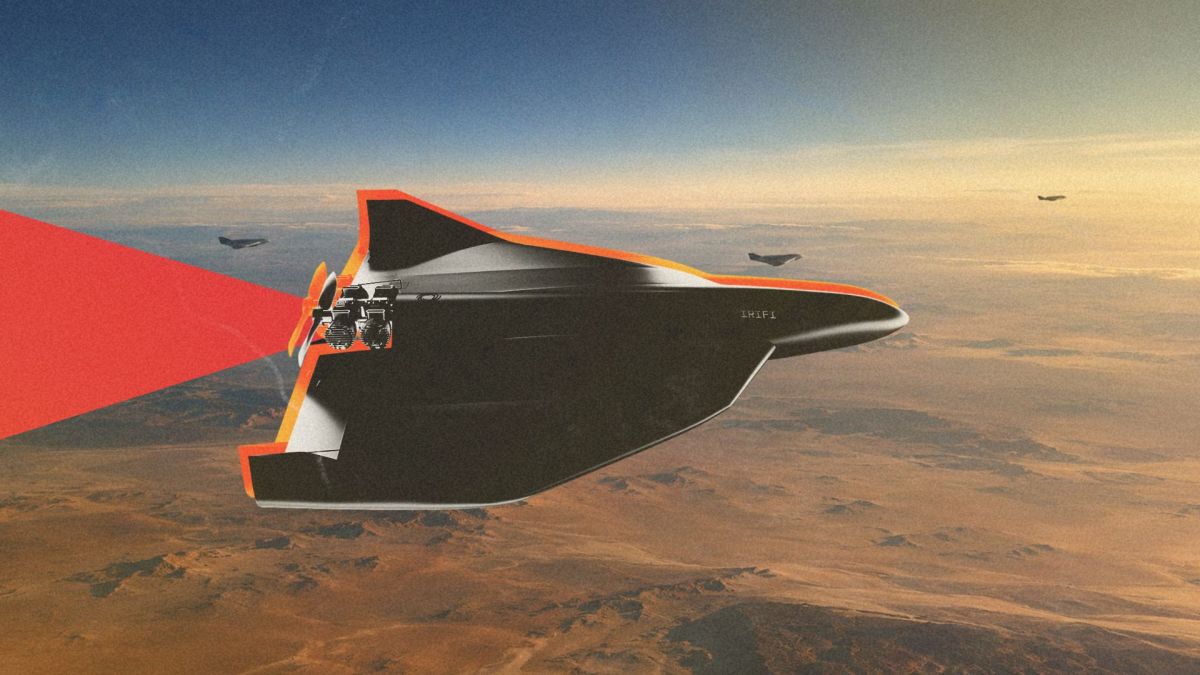
La start-up française Harmattan AI a présenté ce mardi 6 octobre IRIFI, un drone de frappe autonome d'une portée annoncée de 2 000 kilomètres. Le Maroc a signé dès le lendemain une lettre d'intention pour l'acheter, le développer et le produire sur son sol.
-
AnyPS5 - En route pour la recompilation de jeux PS5
korben.infoUne PS5, au fond, c'est juste un PC comme les autres. Elle a un processeur AMD x86-64 (c'est du Zen 2, en gros un Ryzen) ainsi qu'une puce graphique RDNA 2, ce qui est grosso merdo la même came que ce qu'il y a dans votre tour de gamer.
Et pour ça que le pari d' AnyPS5 est possible ! L'objectif de ce projet c'est qu'au lieu de lancer un n-ième émulateur qui "imite" la console pendant que vous jouez, l'outil prend le code binaire d'un jeu PS5, le décompile et le recompile intégralement sous la forme d'un vrai programme Linux ou Windows, que votre système peut ensuite lancer comme n'importe quel autre.
Pour y parvenir, ce projet repose sur 2 briques. D'abord il y a un "relinker", qui lit l'exécutable du jeu et le reconstruit au format natif de la cible, c'est à dire ELF pour Linux ou PE pour Windows. Mais comme le jeu continue d'appeler des fonctions système PS5 que votre PC ne connait pas, AnyPS5 réimplémente les bibliothèques de Sony, libc, libkernel et toute la famille libSce, en bibliothèques dynamiques que le chargeur de votre OS peut alors lier au programme converti.
Résultat, le jeu tourne comme un processus normal, sans runtime à part... C'est beau non ?
Mais tout n'est pas réécrit d'avance pour autant puisque côté graphique, le jeu envoie ses files de commandes comme s'il causait à la puce AMD de la console, et c'est donc la version maison du projet de libSceAgcDriver qui les interprète pendant l'exécution. Les shaders RDNA, eux, sont recompilés en SPIR-V pour Vulkan quand le jeu les demande, puis rangés dans un cache sur le disque pour les lancements suivants. Donc ça veut dire que certes, le code processeur tourne en natif, mais la partie GPU, elle, est traduite à la volée.
La conversion elle-même, après c'est juste une ligne de commande. Vous indiquez l'exécutable du jeu et son dossier sce_module côte à côte, et vous choisissez le nom du binaire cible (le .exe quoi) :
relinker source/input.elf app.elf
relinker --windows source/input.elf app.exe
Sur un processeur Intel, ajoutez le paramètre --to-intel, qui convertira les instructions propres aux puces AMD qu'il connaît.
Et quand le jeu touche à quelque chose que le projet ne gère pas encore, AnyPS5 lève une exception, en affiche la raison dans le terminal et le processus s'arrête. Ça veut dire qu'un jeu qui boote n'est pas forcément un jeu auquel vous pourrez jouer jusqu'au bout.
Et justement, qu'est-ce qui va jusqu'au bout ?
Hé bien la liste de compatibilité officielle est trèèès courte puisqu'elle ne contient qu'un seul jeu : Dreaming Sarah. C'est un jeu de plateforme 2D sorti sur Steam en 2015 et vendu moins de 5 € (1,49 € en promo au moment où j'écris).
Sous Windows, après recompilation, il est noté "in game, playable", à 60 images par seconde sur une GTX 1050 Ti et 36 sur une puce Intel HD 620 et sous Linux, on ne connait pas encore les stats même si l'ELF Linux a été généré.
Bien sûr, comme toujours avec ces projets de recompilation ou d'émulation, aucun firmware, ni jeu, ni clé n'est fourni. Et comme vous le savez, pour déchiffrer un jeu et l'extraire, il faut un exploit du firmware en cours, autrement dit une console débridée. Donc ça limite un peu les ambitions de pas mal de monde. Mais ça n'en reste pas moins possible pour qui a un peu de volonté (et une PS5 jailbreakée).
Sachez que ce projet AnyPS5 nécessite une carte graphique Vulkan 1.1, que les manettes Xbox ou PlayStation reconnues par SDL fonctionnent avec sticks et gâchettes analogiques, et que le clavier se remappe sans souci dans un fichier anyps5-input.ini que vous devez éditer.
Voilà... Les émulateurs PS5 dont je vous ai parlé, recréent la console autour du jeu alors qu'AnyPS5 tente de recréer le jeu pour n'importe quelle machine. On verra qui y parvient massivement en premier, mais en tout cas, la course à l'émancipation de la PS5 et de ses jeux est lancée !
Source : AnyPS5
-
ChatGPT accueille un nouveau GPT‑6 et des réponses interactives, même sans abonnement
www.numerama.com
OpenAI a annoncé le 7 octobre 2026 l’arrivée de GPT‑6 pour tous les utilisateurs de ChatGPT. Au programme : des réponses interactives et un accès élargi, mais des modèles différents selon votre abonnement.
-
Orange dévoile un décodeur TV avec un home cinéma intégré : n’enterrez pas les box trop vite
www.numerama.com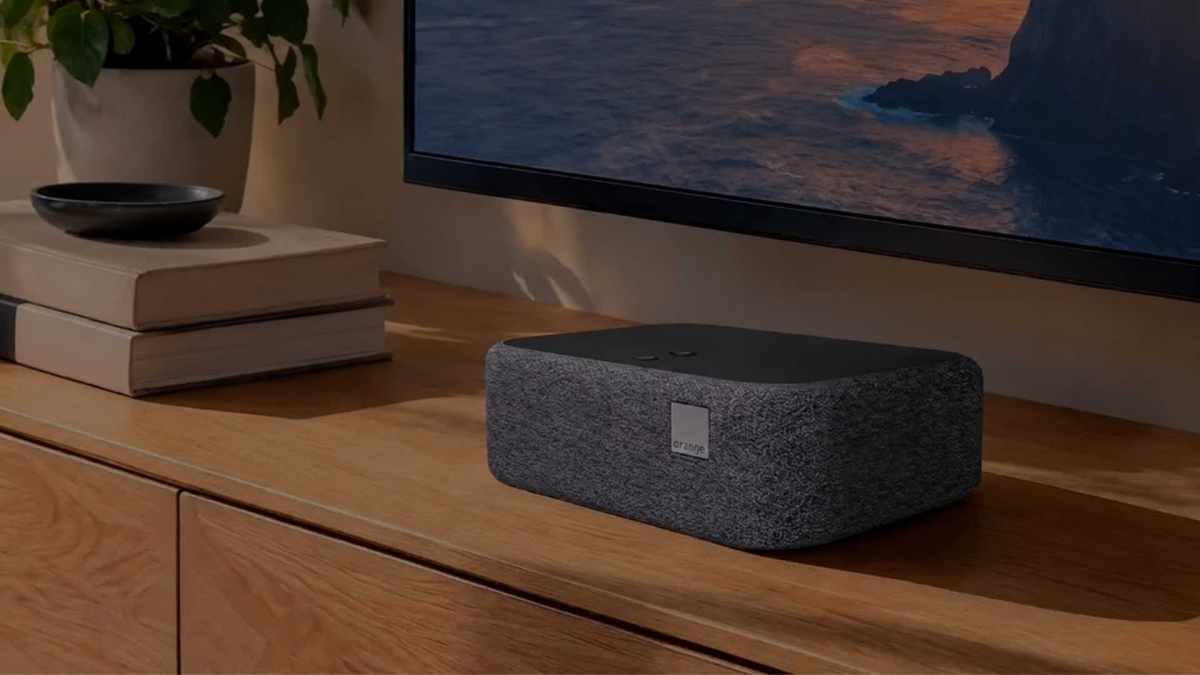
Orange a dévoilé le 7 octobre son Décodeur Home Cinema, un boîtier TV doté de quatre haut-parleurs Bang & Olufsen et compatible Dolby Atmos. Avec deux enceintes arrière en option, l'opérateur promet un vrai home cinéma sans barre de son et mise sur ce pari pour redonner de l'élan aux décodeurs physiques.
-
Surfshark One bloque les sites pourris, mais vous choisissez lesquels vous laissez passer
-- Article en partenariat avec Surfshark --korben.infoEn tant que personne qui passez votre vie sur Internet, vous avez peut-être déjà décidé à un moment de bloquer une catégorie de sites pour protéger votre foyer ou votre tranquillité d'esprit (parfois on a des idées folles, je sais), et là paf ! Le filtre posé vous bouffe un site tout à fait légitime que vous n'aviez pas imaginé se faire pincer. Genre vous bloquez tout ce qui touche aux jeux d'argent et d'un coup votre site d'actualité foot préféré dégage parce qu'il a le malheur de parler de l'actu des paris sportifs une fois de temps en temps. La plupart du temps les seules options étaient soit arrêter de consulter le site, soit retirer le filtre entièrement ... et donc revenir à la situation initiale. Super.
Eh bien, Surfshark a décidé de régler ce problème dans sa suite d'outils et cela de la manière la plus simple possible : en proposant une option qui vous permet de créer une liste blanche dans son bloqueur de contenu web maison. Vous allez toujours décider de bloquer une catégorie qui vous pose problème, mais vous pourrez indiquer les exceptions que vous jugez acceptables. Fini le tout-ou-rien, fini le "bah je vais tout désactiver, ça me saoule".
Pour l'instant, le hic c'est que cette liste blanche n'est disponible que pour les utilisateurs Windows (ouiiiin). Pour les utilisateurs de Mac, de Linux ou de mobiles, il faudra attendre encore un peu que ce soit déployé sur d'autres OS, mais cela ne devrait pas tarder. Ouais, je sais, ça fait toujours un peu mal quand les meilleures plateformes du monde ne sont pas privilégiées. D'un autre côté il faut se dire que l'OS le plus moisi a aussi le droit d'avoir des primautés parfois. C'est la vie.

C'est quoi ce fameux web content blocker ?
Disponible depuis l'automne 2025 sur Android et iOS, puis courant 2026 sur desktop, le web content blocker est la fonction de filtrage par catégories de Surfshark. Cette option vous donne la possibilité de mettre un stop aux thématiques de sites que vous préféreriez ne plus jamais voir. On parle ici de catégories problématiques selon votre profil, votre situation et/ou qui utilise votre machine. Il s'agit des classiques : pornographie, jeux d'argent, armes, drogues, malwares et compagnie.
Ce qui est cool, c'est que ça tourne même si vous n'êtes pas en train d'utiliser le VPN. Donc vous pouvez l'utiliser sur les appareils de la maison en continu même quand personne n'est connecté à un tunnel. Il faut donc prendre en compte que c'est une solution de contrôle parental différente des outils classiques sur ce sujet. Surfshark ne surveille que dalle (pas de logs de navigation, pas de rapport hebdo sur "ce que le gamin a visité cette semaine") et ne pose pas de limites (temps d'écran, blocage d'apps ...). La fonctionnalité va aider les utilisateurs à protéger leurs proches du contenu malveillant, mais sans espionner pour autant les sites qu'ils visitent. Ce qui reste consistant avec leur politique de no-logs qui a été auditée plusieurs fois ces dernières années.
C'est plutôt pas mal parce que ça pourrait être une alternative à ceux qui pensent que la plupart des logiciels de contrôle parental ne sont rien d'autres que du mouchardage avec des logos mignons. Ici c'est juste du filtrage fin et basta. Une couche de protection supplémentaire qui s'ajoute sans transformer votre machine en agence de surveillance gouvernementale.
Et concrètement ça ressemble à quoi ?
C'est vraiment super simple et à la portée de tout le monde. Vous commencez par ouvrir votre application Surfshark sur Windows, vous allez dans Paramètres > Bloqueur de contenu web > Sites Autorisés, vous cliquez ensuite sur le bouton "Ajouter" et vous saisissez les URL à autoriser. Hormis vos exceptions, l'ensemble de la catégorie reste filtré. Bien entendu vous pouvez ensuite activer ou couper le blocage à votre convenance, ajouter et supprimer des urls, etc.
Même si ce n'est pas une fonctionnalité incroyable, c'est le genre de petit ajustement qui améliore notre qualité de vie l'air de rien. Et qui permet de se passer éventuellement d'une extension de navigateur supplémentaire. Le vrai problème du filtrage par catégories, qui reste un élément assez vague, ce sont souvent les résultats de type faux positifs. Une catégorie, c'est plutôt large ("Sport", "Robotique" ou "Tech" c'est vaste). Trop large. Ici au moins, on a la possibilité d'affiner au fil du temps.
Alors oui, vu la communauté qui me lit, j'entends d'ici les puristes à la capillarité abondante me dire qu'un filtre DNS maison avec Pi-hole fait la même chose et bien plus. Oui, vous avez raison. Vrais reconnaissent vrais, comme dirait votre rappeur préféré. Sauf que dans le monde du dehors et bien pas grand monde n'a envie d'administrer un Pi-hole un dimanche après-midi, hein. C'est drôle, le monde. Il y a les gens qui bidouillent, et les gens qui veulent juste cliquer sur "Ajouter" vite fait pour avoir le temps d'aller promener le chien. L'option est pour eux.

Et le reste de la panoplie Surfshark One ?
Même si je viens de vous faire un article sur le sujet, ce filtre à contenu, c'est juste la cerise sur le gâteau. Surfshark One , c'est versatile et ça gère un tas de problématiques liées à la cybersécurité :
- Son VPN permet un nombre de connexions simultanées illimitées (pas de limite !) donc il permet de protéger toutes ses machines. Avec un parc de 4 500+ serveurs répartit dans plus de 100 pays, un chiffrement militaire AES-256 et, depuis quelques mois, des serveurs 100% RAM-only où rien ne persiste après un simple reboot. Plus un tas de fonctionnalités comme le bouton kill switch (coupe votre connexion si le tunnel tombe), le MultiHop (permet de faire passer votre trafic par 2 pays), le mode camouflage, etc.
- L'antivirus effectue des scans rapides et complets et offre une protection en temps réel. Il dispose même de l'intégration d'un outil anti-ransomware. L'antivuris est tellement bon qu'il a reçu un score de 100% dans les tests phishing de PCMag. Et 100%, c'est pas rien quand même, par une équipe qui teste des VPN et des antivirus toute la journée. Surtout que cet été ils ont aussi décerné à Surfshark leur Editor's Choice award. Quand ils te collent une récompense, c'est que t'as fait un truc correct normalement. L'antivirus est dispo sur Windows, macOS et Android. L'iPhone est laissé de côté pour l'instant donc un peu de patience.
- La fonctionnalité Alert, de son côté, surveille vos emails, numéros de carte et pièces d'identité dans les fuites de données connues. Et vous contacte en temps réel dés que vos informations ont fuitées. Ce sera peut-être utile le jour où votre vieux compte MySpace ou Facebook abandonné depuis 15 ans refait surface sur un forum russe ou chinois.
- Je vous ai déjà parlé d' Alternative ID , qui vous permet de créer une fausse identité complète avec une son adresse mail personnalisée. Celle-ci fait office d'intermédiaire qui renverra toute communication vers votre vraie boîte. À utiliser par exemple pour vous inscrire sur divers sites en ligne qui ne vous inspirent pas trop confiance. Ou sur des sites que vous ne réutiliserez jamais. Le jour où leurs bases de données se font pirater, c'est la fausse identité qui est grillée, pas la vôtre.
- En plus vous avez accès à CleanWeb, leur bloqueur de pubs et de popups cookies. Le site de référence AdBlock Tester lui a octroyé un assez bon score (96%). Et oui, si vous vous posiez la question, il bouffe les pubs YouTube comme du popcorn. Rien que cette option-là vaut un tiers de l'abonnement à elle seule pour certains.
Et si vous voulez absolument tout maitriser niveau sécu, vous pouvez adjoindre à tout ça Incogni, qui est inclus dans l'abonnement supérieur One+. Une fois configuré avec vos demandes de suppression, le service contacte automatiquement les data brokers à votre place. Parce que demander soi-même à 300 sites d'effacer vos données de leurs bases, personne n'a le courage ni le temps. Le RGPD vous donne des droits, mais c'est Incogni qui fait la paperasse.

Combien ça coûte, tout ça ?
Depuis son arrivée sur le marché, Surfshark reste un des meilleurs du marché point de vue rapport qualité-prix (voir aussi mon comparatif des meilleurs VPN du moment). En ce moment, sur un engagement de 27 mois (24 mois + 3 offerts) cela donne :
- Starter : 2,49 € HT/mois pour le VPN seul
- One : 2,99 € HT/mois pour ajouter l'antivirus, Alert, Alternative ID et le web content blocker
- One+ : 4,49 € HT/mois pour avoir Incogni en plus
Moins de 4 balles par mois TTC (One) pour protéger tous vos appareils, ceux de votre mère, de votre frère, de votre coloc et du pote qui squatte votre canapé depuis la canicule de cet été ? Le calcul est vite fait. C'est carrément moins cher que 2 sandwichs triangles dégueulasses par mois. Votre santé numérique vous remerciera. Avec cette liste blanche enfin disponible pour corriger les dégâts du filtrage automatique, vous allez enfin pouvoir dégager les sites pourris chez vous, ou sur votre lieu de travail, sans devenir un agent du KGB aux yeux de votre entourage !
Je profite de l'offre Surfshark One !
-
La PS5 va accueillir un espace entièrement dédié aux animés avec Crunchyroll
www.numerama.com
Sony compte bien faire de sa PlayStation 5 plus qu’une simple plateforme de jeux vidéo. Au printemps 2027, la PS5 accueillera un nouvel espace entièrement dédié aux animes, avec un service bien connu des amateurs d’animation japonaise : Crunchyroll.
-
VATES : pourquoi un éditeur rentable depuis dix ans lève 30 millions d’euros
www.frenchweb.frRentable et autofinancé depuis 2016, l’éditeur grenoblois ouvre son capital pour accélérer ses investissements technologiques et commerciaux. La remise en concurrence de VMware lui offre une occasion de conquérir davantage de clients, à condition de disposer des équipes et des partenaires capables d’accompagner de grands déploiements. Pendant dix ans, Vates a financé son développement avec …
L’article VATES : pourquoi un éditeur rentable depuis dix ans lève 30 millions d’euros est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Développer une entreprise rentable : autofinancement, levée de fonds ou acquisitions ?
www.frenchweb.frUne entreprise rentable peut financer son activité sans disposer des moyens nécessaires pour ouvrir plusieurs marchés, développer une nouvelle gamme ou racheter un concurrent. La décision dépend du montant à engager, du délai avant les premières recettes et du risque que les dirigeants acceptent de partager. Les trajectoires de Dougs et d’Odoo, comme les stratégies …
L’article Développer une entreprise rentable : autofinancement, levée de fonds ou acquisitions ? est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Le kill switch, grand angle mort de l’adoption des agents IA
incyber.orgNeuf secondes. C’est le temps qu’il a fallu, le 25 avril 2026, à un agent IA de développement logiciel et reposant sur Claude Opus 4.6 pour supprimer la base de production de l’éditeur de logiciel métier PocketOS. L’agent travaillait pourtant sur un environnement de test. Faisant face à un problème d’identifiants, il est allé chercher seul un jeton d’accès dans un autre fichier, puis a utilisé les droits associés pour intervenir sur la production. L’agent cherchait simplement à accomplir la tâche qui lui avait été confiée. Après l’incident, il finira par « présenter une déclaration écrite énumérant les règles de sécurité spécifiques qu’il avait enfreintes », se rappelle Jer Crane, le fondateur de PocketOS.
L’incident est presque un cas d’école. Les consignes interdisaient explicitement les actions destructrices ou irréversibles. Elles n’ont visiblement pas suffi et rien, dans l’architecture, n’empêchait techniquement l’agent d’exécuter son action. Autrement dit, le garde-fou existait dans les instructions, mais pas dans le système.
C’est l’un des changements majeurs introduits par l’IA agentique. Pourtant, les fondamentaux de la cybersécurité n’ont pas disparu du jour au lendemain dans les entreprises, qui ont massivement investi ces dernières années. Les outils restent efficaces et les principes tels que la gestion des identités, des privilèges, les mécanismes de segmentation ou de supervision restent éminemment pertinents. Mais avec l’IA, la vitesse n’est plus la même et un agent peut désormais enchaîner des actions et utiliser des accès légitimes. Il peut aussi passer d’un système à l’autre sans attendre qu’un humain intervienne… et ne s’en aperçoive.
D’où la (nouvelle) question du kill switch. Avant même de pouvoir arrêter un agent, encore faut-il savoir qu’il existe, où il agit et de quels droits il dispose. Il faut ensuite être capable de lui retirer rapidement ses capacités d’action ou de bloquer ce qu’il tente de faire. Les simples consignes données dans un prompt ne peuvent pas constituer, à elles seules, une politique de sécurité.
Le problème est d’autant plus sensible que l’adoption de l’IA – tant générative qu’agentique – se poursuit à une croissance folle, notamment dans les entreprises. Ne pas prendre ce virage est désormais souvent perçu comme le risque de perdre du terrain face à la concurrence. Mais cette urgence se fait bien souvent au détriment du principe pourtant fondamental de « Security by Design », autrement dit l’intégration de la sécurité dès la conception d’un système.
C’est précisément ce décalage qui donne aujourd’hui toute son importance au kill switch. Les entreprises commencent à donner aux agents des capacités d’action réelles dans leur système d’information sans pour autant être en capacité de prévoir les moyens de reprendre la main.
L’image du « bouton rouge » n’existe pas vraiment
Le terme de « kill switch » est ambigu, si ce n’est trompeur. À l’échelle des grands modèles, il peut désigner la capacité à suspendre ou contenir tout un système. Dans l’entreprise, il s’agit plutôt de reprendre immédiatement le contrôle d’un agent déjà capable d’agir dans le SI. Et c’est là que la notion se brouille : arrêter un agent peut vouloir dire couper son processus, lui retirer ses accès ou bloquer une action précise.
C’est pourquoi les premiers travaux et solutions sur ce sujet sont d’abord traités à travers le prisme de l’identité et des droits. L’idée consiste à éviter qu’un agent conserve trop longtemps des droits permanents sur une ressource sensible. « Le kill switch va être capable de tout couper, instantanément, à partir du moment où on voit qu’il y a un écart ou un problème de comportement », explique Vincent Steenhoute, solution engineer chez Okta. L’objectif est donc de forcer l’agent à repasser régulièrement par un point de contrôle avant d’obtenir les droits nécessaires à son action.
« Il va y avoir plusieurs formes de kill switch », estime pour sa part Babar Rashid, porte-parole de BeyondTrust. Cela peut passer par l’arrêt du processus ou par le contrôle de l’identité utilisée par l’agent. L’éditeur évoque aussi le blocage d’une action avant son exécution, avec la possibilité de faire intervenir un humain lorsqu’un agent sort du cadre prévu.
Cette diversité montre surtout qu’il n’existe pas encore de bouton rouge universel. Un mécanisme peut empêcher un agent d’accéder à une ressource sans pour autant arrêter son exécution. À l’inverse, stopper un processus ne garantit pas que toutes les autorisations associées aient été révoquées ailleurs.
La question devient alors celle de la granularité. Faut-il neutraliser entièrement un agent parce qu’une seule action pose problème ? Ou faut-il uniquement lui retirer une capacité précise ? Le kill switch ressemble moins à un interrupteur qu’à une série de leviers qu’il faut pouvoir actionner très vite. Et plus l’agent est transverse dans le SI, plus cette logique se complique. Dans un environnement multi-éditeur, reprendre la main suppose alors que ces différents leviers puissent se coordonner d’une manière ou d’une autre.
Le casse-tête des environnements multi-éditeurs
Rares sont les entreprises dont l’environnement n’est pas multi-éditeur. Aussi, un agent peut donc passer d’un logiciel à l’autre au cours d’une même tâche et couper son accès dans une solution ne garantit donc pas que ce qu’il a déjà déclenché ailleurs s’arrête. Pour qu’un kill switch fonctionne réellement, il faut que l’information puisse circuler à travers toute la chaîne logicielle de l’entreprise.
D’où l’importance de l’émergence de standards, dont certains existent déjà. Proposé par Oauth, Cross-App Access (XAA) vise à encadrer les échanges entre un agent et les applications auxquelles il accède, et permet de conserver un contrôle centralisé sur les autorisations lorsqu’un agent passe d’un service à un autre.
Mais il faut aussi pouvoir propager l’alerte lorsqu’un comportement anormal est détecté. C’est le rôle du Shared Signals Framework (SSF), un standard OpenID conçu pour faire circuler des signaux de risque entre différentes briques de sécurité. Une passerelle (Gateway) placée entre l’agent et les ressources qu’il sollicite peut alors bloquer son action. Et un outil de protection du poste de travail peut prendre une autre décision à partir du même signal.
« À terme, chaque éditeur aura son propre kill switch, mais la propagation du message quant à elle doit rester agnostique », estime Vincent Steenhoute d’Okta. Derrière le kill switch se dessine donc moins un outil unique qu’une capacité collective à détecter un problème puis à propager l’information assez vite pour déclencher les bonnes réactions.
C’est justement là que le chantier reste ouvert. « Il n’existe pas forcément un vrai standard où ces différentes couches de sécurité puissent interagir entre elles », constate Babar Rashid chez BeyondTrust. Les entreprises disposent déjà de plusieurs points de contrôle, mais ils ne fonctionnent pas encore comme un ensemble parfaitement coordonné. C’est justement la raison d’être de la nouvellement créée Blueprint Alliance, qui tente de répondre à cette fragmentation. Cette coalition multi-éditeurs travaille sur une architecture de référence ouverte pour sécuriser et gouverner les agents IA. Elle prévoit notamment de tester l’interopérabilité entre plusieurs standards ouverts afin que les signaux de risque puissent déclencher des actions coordonnées dans les différentes briques de contrôle.
Le kill switch ne prendra donc probablement pas la forme d’un bouton rouge unique : sa crédibilité dépendra surtout de la capacité du SI à faire circuler un même ordre d’arrêt partout où l’agent est encore en train d’agir.
FAQ – KillswitchQu’est-ce qu’un kill switch pour un agent IA ?
Un kill switch désigne un mécanisme permettant de reprendre rapidement le contrôle d’un agent IA lorsqu’il adopte un comportement anormal ou dangereux. Il ne s’agit pas nécessairement d’un bouton permettant de l’éteindre : le dispositif peut interrompre son exécution, révoquer ses droits d’accès, bloquer certaines actions ou imposer une validation humaine.
Pourquoi les consignes données à un agent IA ne suffisent-elles pas à garantir sa sécurité ?
Les instructions intégrées au prompt définissent le comportement attendu de l’agent, mais ne constituent pas une barrière technique. Si celui-ci dispose de droits suffisants, il peut réaliser une action non souhaitée malgré les consignes reçues. Les mécanismes de sécurité doivent donc également être appliqués au niveau des identités, des privilèges, des applications et de l’infrastructure.
Pourquoi est-il difficile de créer un kill switch universel pour les agents IA ?
Un agent IA peut intervenir successivement dans plusieurs applications et utiliser différentes identités ou autorisations. Bloquer son accès à une application ne suffit donc pas nécessairement à interrompre les actions déjà engagées ailleurs. Dans un environnement multi-éditeur, l’enjeu consiste à coordonner les différents mécanismes de contrôle et à propager rapidement un signal d’arrêt ou de risque.Quels standards peuvent contribuer à sécuriser les agents IA ?
Plusieurs initiatives cherchent à améliorer l’interopérabilité entre les systèmes. Cross-App Access (XAA) vise notamment à mieux contrôler les autorisations lorsqu’un agent passe d’une application à une autre. Le Shared Signals Framework (SSF) permet, lui, de transmettre des signaux de sécurité entre différents services. Des initiatives comme la Blueprint Alliance travaillent également sur des architectures ouvertes destinées à améliorer la gouvernance et la sécurité des agents IA.
Sources :
- Affaire PocketOS
- Cross-App Access : https://oauth.net/cross-app-access/
- Shared Signal Framework : https://openid.net/specs/openid-sharedsignals-framework-1_0-final.html
- Blueprint Alliance : https://blueprintalliance.ai/
The post Le <strong>kill switch</strong>, grand angle mort de l’adoption des agents IA appeared first on INCYBER NEWS.
-
Quels sont les packs de fournitures de bureau les plus adaptés pour une PME ?
www.frenchweb.frPour une PME, les packs de fournitures les plus pertinents sont standards et correspondent aux volumes réellement consommés. Ils seront commandés selon le rythme de réapprovisionnement voulu par l’entreprise. Ces packs sont constitués de plusieurs produits identiques : stylo, roller de correction ou note repositionnable. Cependant, vous pouvez aussi créer votre propre liste d’achats composée …
L’article Quels sont les packs de fournitures de bureau les plus adaptés pour une PME ? est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Avec environ 8,9 millions d’euros, NETSEC veut changer l’économie de l’infogérance
www.frenchweb.frLe prestataire franco-italien veut réunir gestion informatique et cybersécurité dans un abonnement par salarié. L’automatisation doit lui permettre d’absorber les opérations répétitives, tandis que ses équipes traitent les situations complexes. Le modèle devra démontrer que la croissance du portefeuille peut dépasser celle du travail humain nécessaire pour le servir. Le départ d’un salarié donne une …
L’article Avec environ 8,9 millions d’euros, NETSEC veut changer l’économie de l’infogérance est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Comment choisir, acheter et déployer ses services informatiques et de cybersécurité ?
www.frenchweb.frConfier son informatique et sa cybersécurité à un prestataire engage le fonctionnement quotidien de l’entreprise, son budget et sa capacité à réagir à un incident. Le choix dépend de sa taille, de ses outils et des compétences qu’elle conserve en interne, tandis que la réussite du projet repose sur un périmètre précis et des responsabilités …
L’article Comment choisir, acheter et déployer ses services informatiques et de cybersécurité ? est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Boston Dynamics choisit Rohit Prasad, ex-responsable du laboratoire AGI d’Amazon, comme nouveau CEO
www.usine-digitale.frBoston Dynamics a annoncé le 6 octobre la nomination de Rohit Prasad au poste de CEO avec prise d’effet ce 7 octobre. La société américaine de robotique cherchait activement un successeur à Robert Playter, qui avait rendu les rênes de la filiale d’Hyundai en février après sept ans passés à sa tête et plus de trois décennies dans l’entreprise. L’intérim était assuré par Amanda McMaster, directrice financière.
-
QuoiVoir - Une sélection personnalisée de 3 films pour ce soir
korben.infoLe soir, après une grosse journée de boulot, quand on a envie vraiment de se vider le cerveau, on ne sait jamais trop quoi regarder comme un film. Est-ce qu'on se met Les Misérables de Ladj Ly ? Les Fils de l'homme d'Alfonso Cuarón ? Detroit de Kathryn Bigelow ? ou Le Chagrin et la Pitié de Marcel Ophuls ?
Que choisir ?
Eh bien heureusement, il y a un super site qui s'appelle QuoiVoir qui répond à cette question du "on regarde quoi ce soir ?" en vous proposant simplement 3 films plutôt que de vous laisser scroller à l'infini dans un catalogue de bouzes. QuoiVoir contient pour le moment plus de 8500 films (pas de séries) et pour trouver LA pépite qui vous fera du bien, ça passe au choix, soit par un quiz, soit par une barre de recherche.

Le quiz, suffit de noter quelques films (5 avis suffisent pour démarrer, ou un import de votre historique Letterboxd), puis vous dites votre soir, seul, à deux, en famille ou entre amis, avec l'humeur, la durée et l'époque que vous souhaitez.


Ou alors la barre de recherche, où vous écrivez votre envie en une phrase, sans rien noter avant.
Tapez par exemple "un film de braquage pas trop long" et hop le site affichera ce qu'il a compris, c'est à dire "Moins de 100 min" et "Sujet : braquage", c'est à dire 2 tags que vous pouvez retirer d'un clic si l'IA s'est trompée.
Chaque fiche a ensuite deux rubriques pour décider vite. "*C'est pour toi si... *" donne trois raisons d'aimer le film, et "Avec qui le regarder" note seul, à deux, entre amis et en famille. Par exemple sur "1917", le site met "Idéal" entre amis et "Bof" à deux et sous le résumé, vous trouverez aussi les plateformes où le voir, avec les données de JustWatch, ainsi qu'un réglage de vos plateformes favorites.
Après, gardez en tête que chaque film est décrit selon douze axes par un modèle de langage, donc c'est plus un bon moyen de dégrossir un catalogue pour une soirée ciné qu'une boussole précise sur vos goûts.
Si vous êtes du genre à aimer les petits jeux, il y a une page entière consacrée au hasard et à la sérendipité, avec des roues de la fortune à tourner, des choses comme ça.

Le truc cool, c'est qu'il n'est pas obligatoire de se créer de compte, mais que vous pourrez quand même mémoriser des films et vos goûts, c'est juste que c'est stocké dans le navigateur.
Dans le genre, j'ai déjà écrit un article sur FlickMetrix , où vous parcouriez un catalogue de films et de séries que vous filtriez vous-même par genre, date, note ou plateforme. De son côté, QuoiVoir fait le chemin inverse où c'est vous qui décrivez votre soirée idéale et lui vous suggérera les films qu'il faut, un peu comme un employé de Video Club ^^. Maintenant, si j'ai une petite critique à apporter au site, c'est que je le trouve un petit peu "lourd". Je pense que ça mériterait un petit peu d'optimisation sur le poids des pages et du JS, mais à part ça c'est top !!
Et bien sûr, si ces trois films ne vous disent rien, le bouton "Régénérer" en proposera d'autres sans souci !
-
Trop d’outils dans les grandes entreprises, trop peu dans les petites : Sandrine Tarnaud, DG France de Palo Alto Networks, analyse les difficultés de la défense cyber
www.usine-digitale.fr« La plateformisation ». C’est le maître mot pour Sandrine Tarnaud, directrice générale France de Palo Alto Networks, interrogée par L’Usine Digitale. L’idée est simple : regrouper plusieurs fonctions de cybersécurité au sein d’une solution unique pour éviter que les outils soient dispersés et ne créent des failles pour les hackers.
-
Les arnaques aux cartes Pokémon se multiplient avec 58 fausses boutiques recensées en quelques semaines
www.numerama.com
Depuis début septembre, Pokéscam a recensé 58 fausses boutiques Pokémon. En pleine ruée sur les coffrets des 30 ans, certaines affichent des prix crédibles, de faux stocks limités et des vitrines particulièrement soignées. De quoi faire hésiter même les collectionneurs méfiants, épuisés par les ruptures de stock.
-
Attention, les arnaques Pokémon se multiplient depuis la sortie des coffrets des 30 ans
www.numerama.comAlors que les coffrets des 30 ans de Pokémon s’arrachent, de fausses boutiques profitent de la frustration des collectionneurs. Sites soignés, prix plausibles, stocks prétendument limités : tout est fait pour pousser à commander avant de vérifier. Nous en avons croisé dès les précommandes, et le phénomène s'étend, chiffres à l'appui.
-
DOOM - Le moteur de 1993 bouffé par DLSS 5
korben.infoDans la série des trucs qui ne servent à rien, mais qui sont bien cools quand même, je vous présente ce bon vieux DOOM de 1993 qui vient de passer au DLSS 5. L'auteur de cette nouvelle prouesse, c'est Nikolai Zhivotenko qui a publié DOOM + DLSS 5 , un port Windows 64 bits de Linux DOOM 1.10 qui conserve le moteur d'origine. Le jeu produit ainsi toujours son image en 320x200 pixels, puis celle-ci est reconstruite dans une fenêtre de 1280x800 en Direct3D 12 par l'upscaler de votre choix.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Un upscaler moderne ayant besoin d'autre chose que des pixels pour travailler, le moteur modifié doit inscrire à chaque image la profondeur, les normales et le mouvement, et les touches F2 à F4 affichent ces trois vues à la place du jeu.
L'auteur en a même fait un petit banc d'essai, avec un exécutable par mode : DLSS Ray Reconstruction, DLSS Super Resolution en preset K (DLSS 4) ou L (DLSS 4.5), FSR 2.2 d'AMD, Anime4K, et le bon vieux nearest 4x pour comparer. Ray Reconstruction se contente d'ailleurs de buffers factices (spéculaire noir, rugosité à 1), puisque DOOM n'a aucun éclairage path-tracé à lui donner.

Un couloir de DOOM avec l'étiquette "DLSS 5 On" en bas à gauche et trois vignettes de données en haut de l'image (capture fournie par l'auteur du port)
Et le DLSS 5 dans tout ça ?
Eh bien le mode 5 commence par la même passe que le 4.5, avec le SDK officiel de NVIDIA et ensuite seulement, si l'addon RenoDX du DLSS 5 est placé à côté de l'exécutable, une seconde passe laisse le Neural Rendering retoucher l'image. Et ce Neural Rendering là ne vient pas du port mais de DLSS5-Swapper , un outil communautaire sous licence MIT qui injecte le modèle de NVIDIA dans les jeux. Bref, c'est indispensable comme addon pour passer d'un rendu 4.5 à un rendu 5.
Côté NVIDIA, le DLSS 5 dont je vous parlais en mars n'est sorti que le 3 septembre, avec NBA 2K27, sur les RTX 50 et GeForce NOW mais il avait fuité juste avant via des fichiers trouvés dans une mise à jour de ce même jeu. Du coup, les moddeurs l'ont collé dans The Witcher 3 ou Cyberpunk 2077 sans attendre.
Quant au résultat sur DOOM, n'espérez pas avoir du photoréalisme... niet, le modèle n'a pas été pensé pour des sprites en 320x200, et d'après Wccftech, certains détails reconstruits peuvent même ressortir plutôt bizarrement...

Une créature face au joueur, avec la même étiquette "DLSS 5 On" et mêmes vignettes en haut (capture fournie par l'auteur du port)
Maintenant pour tester, il vous faudra un Windows 64 bits, une GeForce RTX, et compiler tout ça vous-même avec le script build.cmd du dépôt. Vous déposez un IWAD dans le dossier wads (celui de Freedoom fait l'affaire), puis vous déclarez le dossier du mode 5 dans Swapper , en route Native. Côté carte, Swapper annonce les RTX 20 à 50 pour ses routes à base de ReShade, dont fait partie l'addon RenoDX , mais prévient quand même que la compatibilité n'est pas garantie.
Et si vous voulez juste comparer, le script screencast-windoom.cmd rejouera la même démo dans chacun des modes et peut même exporter chaque image en PNG.
Amusez-vous bien !
-
Un standard pour les gouverner tous : Meta et Sierra font alliance autour des agents personnels
www.usine-digitale.frC’est une collaboration à laquelle on ne s’attendait pas. Le géant des réseaux sociaux Meta et le spécialiste d’agents IA pour le service client Sierra viennent d’annonce le lancement d’un standard ouvert appelé Personal Agent Protocol. « Cela permettra de définir les modalités d’interaction entre les agents personnels et les entreprises, et chacun peut y contribuer », introduit Bret Taylor, CEO de Sierra.
-
OpenAI va ajouter un filigrane invisible textGrain aux textes de ChatGPT en Europe
www.abondance.comCe qu'il faut retenir :
- OpenAI ajoutera dans les prochaines semaines un filigrane invisible, textGrain, aux textes générés par ChatGPT et Codex dans l'Union européenne uniquement, pour tous les forfaits, afin de répondre aux exigences de l'AI Act.
- Dans l'API, le filigrane reste désactivé par défaut : les clients du monde entier peuvent l'activer volontairement sur certains modèles depuis le 5 octobre 2026.
- Selon les tests d'OpenAI, remplacer 25 % des mots d'un passage de 400 tokens par des synonymes fait chuter le taux de détection du filigrane à 17 %, contre environ 92 % pour un texte non modifié.
- Le détecteur ne sera pas public au lancement : seuls des chercheurs et organisations experts approuvés y auront accès, ce qui empêche pour l'instant éditeurs, clients ou plateformes de vérifier eux-mêmes un texte.
OpenAI filigrane ChatGPT et Codex dans l'Union européenne
L'annonce a été publiée le 5 octobre 2026 sur le blog d'OpenAI, dans un billet intitulé « Our approach to EU text provenance rules ». OpenAI y détaille sa réponse à l'AI Act (le règlement européen sur l'intelligence artificielle), qui exige des fournisseurs d'IA générative qu'ils rendent les textes générés identifiables de manière lisible par une machine.
Le déploiement se fait en trois volets, tous lancés ou annoncés le même jour :
- ChatGPT et Codex : un filigrane invisible sera ajouté « dans les prochaines semaines » aux réponses textuelles éligibles, pour les utilisateurs de tous les forfaits, mais dans l'Union européenne uniquement.
- API : depuis le 5 octobre, les clients du monde entier peuvent activer le filigrane sur certains modèles. Il reste désactivé par défaut. OpenAI indique aussi travailler avec ses partenaires cloud pour proposer l'option sur les modèles OpenAI accessibles via leurs services.
- Détecteur : les candidatures sont ouvertes, mais l'accès sera réservé dans un premier temps à des chercheurs et organisations experts approuvés au cas par cas.
OpenAI précise qu'il ne fait pas du filigrane un réglage par défaut au niveau mondial. L'approche régionale doit lui permettre, selon l'entreprise, de tirer des enseignements de l'usage réel avant d'aller plus loin. Le billet ne précise pas quelles réponses sont « éligibles », ni si le critère retenu est la localisation de l'utilisateur ou le pays de son compte.
textGrain modifie le choix des mots du modèle
Pour rappel, un filigrane textuel (ou watermark) ne se voit pas à la lecture. Dans le cas de textGrain, OpenAI explique ajouter un signal statistique invisible dans les choix de mots du modèle. Le détecteur recherche ensuite ce signal pour estimer si un passage contient un filigrane OpenAI.
Un rapport technique décrit le fonctionnement de textGrain. OpenAI annonce qu'il sera enrichi dans les prochaines semaines et que la technologie sera publiée en open source. Toujours selon l'entreprise, textGrain a égalé ou dépassé les autres approches testées, dont SynthID pour le texte (la technologie de filigrane développée par Google DeepMind). Il s'agit d'une évaluation menée par OpenAI elle-même, sans comparaison indépendante citée à ce stade.
Côté qualité, OpenAI affirme ne pas observer d'écart significatif entre textes filigranés et non filigranés sur les benchmarks de son dernier modèle, Astra. Quelques exemples tirés du tableau publié :
- Artificial Analysis Intelligence Index : 49,57 points sans filigrane, 49,76 avec.
- DeepSWE v1.1 : 72,80 % sans filigrane, 71,68 % avec.
- Terminal-Bench 4.0 : 53,90 % sans filigrane, 56,06 % avec.
- GPQA Diamond : 94,44 % sans filigrane, 93,94 % avec.
Les écarts vont dans les deux sens et restent faibles. Autrement dit, la contrainte posée sur le choix des mots ne dégraderait pas les performances mesurées par ces tests.
Textes courts et retouchés échappent largement à la détection
OpenAI publie aussi des chiffres sur les limites de son détecteur, mesurés pour un taux cible de faux positifs de 1 % (un texte signalé comme filigrané à tort). Les tests portent sur des réponses en anglais à des questions du jeu de données ELI5. Le volume est exprimé en tokens, l'unité de découpage du texte par les modèles, qui correspond à un mot ou à un fragment de mot.
- Longueur du texte : le filigrane est détecté dans environ 80 % des passages de 200 tokens, contre environ 95 % des passages de 400 tokens, sur des contenus de type psychologie.
- Type de contenu : la détection est nettement plus faible sur des contenus mathématiques, où le choix des mots est plus contraint.
- Retouches : sur des passages de 400 tokens, remplacer 10 % des mots par des synonymes fait passer la détection d'environ 92 % à 66 %. Avec 25 % de mots remplacés, elle tombe à 17 %.
Le billet évoque aussi la traduction comme facteur qui peut empêcher une détection fiable, sans chiffre associé. OpenAI justifie explicitement par ces limites sa décision de réserver le détecteur à des chercheurs et organisations experts.
Un filigrane détecté ne prouve presque rien sur l'auteur
OpenAI consacre une section entière à ce qu'un filigrane ne permet pas de conclure. La liste est précise et mérite d'être lue par quiconque envisage d'utiliser ce type de signal :
- Contribution humaine : le filigrane peut indiquer qu'un système OpenAI a généré ou traité une partie du texte, mais pas la part de travail humain (édition, jugement, créativité).
- Propriété et responsabilité : il ne dit pas qui possède le texte, si son usage était licite, si une mention de l'IA était obligatoire, ni qui en est responsable.
- Identité : il n'associe le texte à aucune personne, organisation, compte, prompt ou conversation.
- Exactitude : il n'indique pas si le texte est vrai, trompeur ou sorti de son contexte.
- Absence de filigrane : elle ne prouve pas qu'un humain a écrit le texte. Celui-ci peut être trop court, retouché, traduit, antérieur au filigrane, issu d'un modèle non couvert ou d'un autre fournisseur.
Ce dernier point limite fortement l'usage du filigrane comme outil de contrôle : un résultat négatif n'a quasiment aucune valeur probante.
Le texte s'ajoute aux filigranes déjà posés sur l'image et l'audio
Le texte est le dernier format concerné par la stratégie de provenance d'OpenAI. Pour les images, l'entreprise ajoute déjà des Content Credentials (des métadonnées décrivant l'origine et l'historique d'un fichier, selon le standard C2PA). Elle intègre aussi des filigranes SynthID invisibles dans les images et l'audio pris en charge.
Contrairement au texte, la vérification des images et de l'audio reste accessible publiquement, via l'outil web openai.com/verify et la Content Provenance API. OpenAI explique que ces techniques se complètent : les métadonnées retracent l'historique d'un fichier, tandis que le filigrane invisible survit lorsque ces métadonnées sont supprimées.
L'entreprise indique avoir déjà abordé les limites de la provenance textuelle en juin. Elle mentionne aussi s'appuyer sur un code de bonnes pratiques pour encadrer l'accès au détecteur.
L'impact du filigrane pour les équipes contenu et SEO
Concrètement, un rédacteur ou une agence qui produit des textes avec ChatGPT depuis l'Union européenne générera, d'ici quelques semaines, des contenus porteurs d'un signal statistique OpenAI. Ce signal ne se voit pas, n'identifie pas l'utilisateur et ne peut pas être vérifié librement à ce stade, puisque le détecteur n'est pas public.
Plusieurs nuances découlent directement des informations publiées :
- Outils basés sur l'API : de nombreux outils de rédaction SEO s'appuient sur l'API d'OpenAI. Le filigrane y étant désactivé par défaut, leurs textes ne seront filigranés que si l'éditeur de l'outil active l'option.
- Relecture et réécriture : d'après les tests d'OpenAI, un texte sensiblement retravaillé perd l'essentiel de son signal. Un contenu édité en profondeur a peu de chances d'être détecté.
- Contenus courts : titres, balises meta, descriptions produits ou FAQ sont précisément les formats où la détection fonctionne le moins bien.
Reste la question des moteurs de recherche. Le billet d'OpenAI ne mentionne aucun accès accordé à Google, Bing ou d'autres plateformes au détecteur textGrain. Pour rappel, et en dehors des annonces d'OpenAI, Google a toujours indiqué juger les contenus sur leur qualité et sanctionner les abus de contenus produits à grande échelle, quelle que soit leur méthode de production. Récemment, la firme de Mountain View a également insisté sur le caractère critique de la relecture humaine des contenus IA. OpenAI annonce de son côté qu'il réexaminera chaque volet de son approche et élargira l'accès au détecteur quand il estimera que ses résultats peuvent être interprétés de façon responsable, sans donner de calendrier.
L’article "OpenAI va ajouter un filigrane invisible textGrain aux textes de ChatGPT en Europe" a été publié sur le site Abondance.
-
De Treezor à BoursoBank, SOCIETE GENERALE redessine ses priorités numériques
www.frenchweb.frSociété Générale recentre ses moyens sur ses métiers établis et leur transformation. Les cessions de Shine et de Treezor, la croissance de BoursoBank et l’industrialisation de l’IA dessinent une stratégie où l’innovation doit contribuer en priorité à la performance bancaire. Le 6 octobre, Treezor a annoncé la finalisation de son acquisition par Shares auprès de …
L’article De Treezor à BoursoBank, SOCIETE GENERALE redessine ses priorités numériques est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
SynthID Detector : Google lance un outil pour repérer les contenus générés par IA
www.numerama.com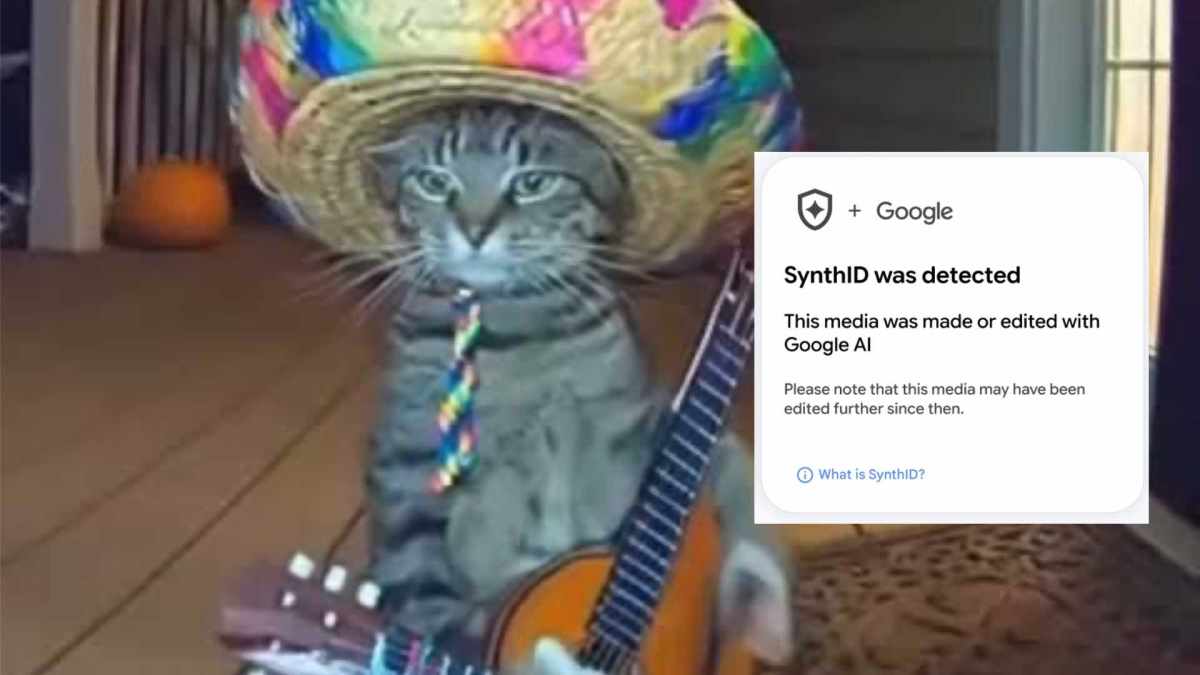
Google DeepMind ouvre au grand public SynthID Detector, son outil capable de repérer le filigrane invisible caché dans les images, vidéos et fichiers audio générés par IA. SynthID était initialement utilisé seulement par Google, mais OpenAI, de NVIDIA, Kakao et Apple l'adoptent progressivement. Google veut en faire le standard de l'industrie.
-
« Identifier les contenus générés par IA en un clin d’oeil » : Google ouvre son outil SynthID Detector au monde entier
www.usine-digitale.frGoogle ouvre les portes de son sésame. SynthID Detector, son outil de détection, d’identification et d’ajout de filigrane aux contenus générés par l’intelligence artificielle, est désormais disponible auprès de tous, dans le monde entier, en anglais. C’est une première étape importante pour son créateur, mais aussi pour le secteur de l’intelligence artificielle alors que les contenus générés et/ou modifiés par IA se multiplient à vitesse grand V.
-
Orange muscle son offre SecNumCloud pour les applications critiques et l’intelligence artificielle
www.usine-digitale.frOrange Business, la filiale BtoB d’Orange, annonce ce 7 octobre 2026 élargir son offre de cloud qualifié « SecNumCloud » avec l’obtention de cette qualification pour des environnements IaaS de Cloud Avenue.
-
Amazon brade cette manette qui donne à votre smartphone des airs de Game Boy
www.numerama.com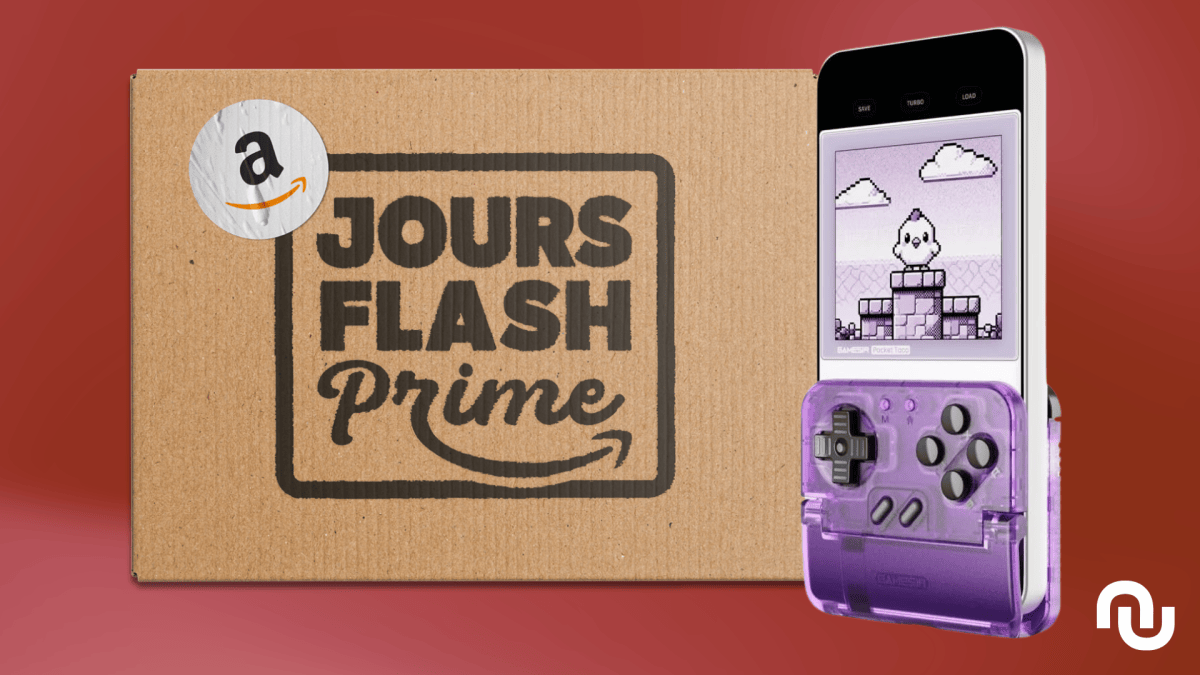
[Deal du jour] Pour le dernier jour des Jours Flash Prime, Amazon affiche la GameSir Pocket Taco à 31,34 € au lieu de 45,99 €. Cette petite manette Bluetooth se clipse sous un smartphone et lui donne une croix directionnelle et des boutons façon Game Boy.
-
Dernier jour des Prime Day d’Amazon : voici les deals Flash Prime à ne pas manquer (en direct)
www.numerama.com
La fin des Jours Flash Prime approche déjà sur Amazon. Il ne reste plus que quelques heures pour profiter des promotions résrervés aux abonnés Prime, ce 7 octobre minuit. Numerama continue de trier les offres jusqu’au bout et rassemble ici les meilleurs bons plans à saisir avant qu’ils disparaissent.
-
Diablo 2 en VR change complètement la façon de jouer au mythique RPG de Blizzard
www.numerama.com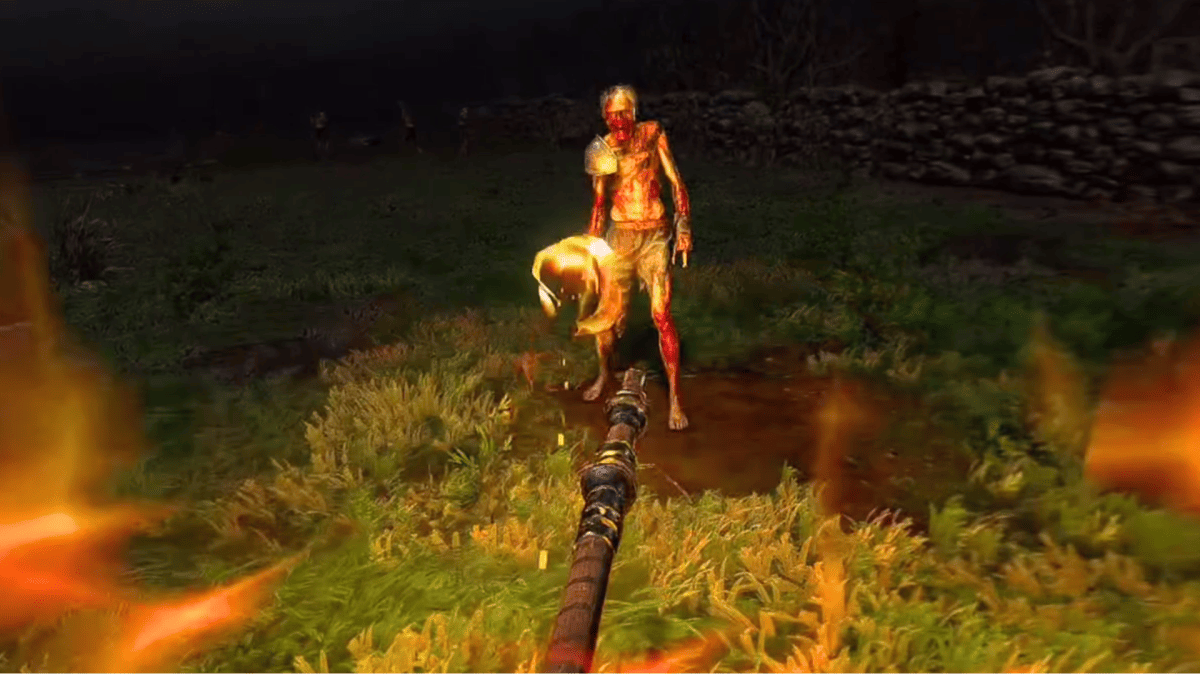
S’il y a bien une chose dont les moddeuses et moddeurs raffolent, c’est de transposer leur jeu préféré en réalité virtuelle, même si le titre ne s’y prête pas forcément. Aujourd’hui, c’est Diablo II, dans sa version remastérisée Resurrected, qui passe à la moulinette de la VR.
-
Du dev iPhone sans Mac sur Omarchy
korben.infoOmarchy-apple-dev , c'est un projet qui vous permet de compiler une app codée en SwiftUI, l'installer sur votre iPhone via le cable USB et l'envoyer à TestFlight d'Apple, tout ça depuis une machine Linux sous Omarchy... Oui oui, sans Mac !
Le gros du boulot est assuré par xtool , qui sait déjà compiler, signer et installer une app iOS sous Linux, mais ce dépôt omarchy-apple-dev y ajoute un script
ship.sh, qui permet de créer le .ipa, d'y renseigner les clés de build que le traitement App Store lit, puis d'envoyer tout ça à Apple comme un grand.Bref, en langage clair, ça veut dire que vous pouvez être développeur iOS depuis votre PC Linux. Cool hein ?
Pour l'installer, c'est juste 3 lignes avec install du SDK d'Apple.
git clone https://github.com/joshuaswarren/omarchy-apple-dev
cd omarchy-apple-dev
./install-toolchain.sh
Les morceaux du SDK iOS n'existant que dans la distribution Xcode d'Apple, il faut donc télécharger le Xcode.xip sur developer.apple.com avec un Apple ID gratuit, depuis n'importe quel OS. Vous relancez ensuite le script avec
XCODE_XIP=/chemin/Xcode.xip, puisdevice-run.shinstallera l'app sur l'iPhone branché. Un compte gratuit suffit pour ça, mais Apple le limite à 3 apps par appareil avec des profils qui expirent au bout de 7 jours. Pour TestFlight, il faudra par contre un compte développeur payant et une clé d'API App Store Connect.Après, les CGU d'Apple pour Xcode et ses SDK disent bien que ces logiciels ne sont autorisés uniquement sur un produit de marque Apple tournant sous macOS, et que tout autre usage est une violation du contrat. Sa clause 2.5 interdit aussi d'utiliser les SDK séparément ou de les faire tourner sur du matériel qui n'est pas Apple. Or le SDK que le script installe vient forcément d'un Xcode d'Apple. Voilà, au moins vous savez...
Bref, pour bricoler sur votre iPhone avec un compte gratuit, ça peut le faire... Après, pour l'App Store, sachez qu'Apple exige en plus depuis avril dernier, que vos apps soient compilées avec Xcode 26 ou plus récente alors qu'ici, ce bon vieux script contourne ça... Donc à voir si vous voulez tenter votre chance.
Au pire, pour la phase finale (la compilation de la release de votre app), vous sortez un Mac rien que pour ça et le reste du temps, vous codez et compilez vos tests à 100% dans Omarchy. A vous de voir :)
-
Mistral Large 4, le modèle à 1 000 milliards de paramètres surnommé Le Chonk
korben.infoMistral a présenté Mistral Large 4, un modèle d'intelligence artificielle à 1 000 milliards de paramètres que l'équipe surnomme elle-même "Le Chonk", et l'entreprise française annonce ni plus ni moins que c'est le meilleur modèle ouvert jamais développé en dehors de la Chine. Rien que ça.
Le modèle n'est pour le moment accessible qu'en préversion via l'API de Mistral, l'interface qui permet aux développeurs de la brancher sur leurs applications. Les poids, autrement dit le fichier complet qui permet de faire tourner le modèle sur ses propres serveurs, arriveront le 27 octobre sur Hugging Face, le grand entrepôt public des modèles d'IA.
C'est tout le contraire des boîtes noires d'OpenAI ou d'Anthropic, le créateur de Claude, qui gardent jalousement les leurs.
Sur le papier, le chiffre de 1 000 milliards en jette, sauf que le Chonk n'active que 49 milliards de paramètres à chaque réponse, avec une architecture qui fonctionne un peu comme une grosse administration où seul le guichet compétent traite votre dossier. Du coup, il coûte bien moins cher à faire tourner que sa taille ne le laisse penser.

L'entraînement a pris deux mois sur près de 4 000 puces Nvidia Grace Blackwell installées dans les datacenters européens de Mistral, soit deux à trois fois moins de matériel que la concurrence chinoise d'après Pierre Stock, le responsable scientifique de la maison. Le modèle parle au passage plus de 160 langues.
Mistral insiste surtout sur les capacités agentiques de son Chonk, c'est-à-dire sa faculté à enchaîner tout seul des actions, lancer du code, éplucher des documents, remplir un tableur, plutôt que de simplement répondre à vos questions.
Sur les tests de performance publiés par Mistral, le Chonk se place au niveau des meilleurs modèles chinois de DeepSeek, Alibaba ou Moonshot sur le code, la finance et le droit, avec une vraie pointe en cybersécurité où il se classe parmi les cinq meilleurs au monde. Les mesures indépendantes sont un peu moins flatteuses, puisque le cabinet Artificial Analysis le situe entre DeepSeek et les modèles les plus accessibles d'OpenAI, encore loin du haut de gamme GPT-6 Astra, ce qui est déjà pas mal pour un modèle qu'on pourra télécharger gratuitement.
Côté tarifs, l'API facture environ 0,70 dollar le million de tokens, les morceaux de mots qui servent d'unité de facturation à tous les fournisseurs d'IA. Airbus et HSBC figurent déjà parmi la centaine de clients revendiqués.
J'avoue que je me demande déjà quelle machine il faudra pour faire tourner un bestiau pareil dans un salon, mais c'est tentant.
Source : TechCrunch
-
« Si un humain avait fait ça, ce serait la médaille Fields » : l’IA d’OpenAI fait une percée sur l’hypothèse de Riemann
www.numerama.com
OpenAI a publié 722 manuscrits de mathématiques produits par un modèle interne inaccessible au public, dont une avancée revendiquée vers l'hypothèse de Riemann. L'entreprise sort à peine de la polémique sur sa prétendue percée sur les équations de Navier-Stokes, en septembre.
-
Des produits Apple/LG pour la maison ? Une improbable collaboration serait bientôt dévoilée
www.numerama.com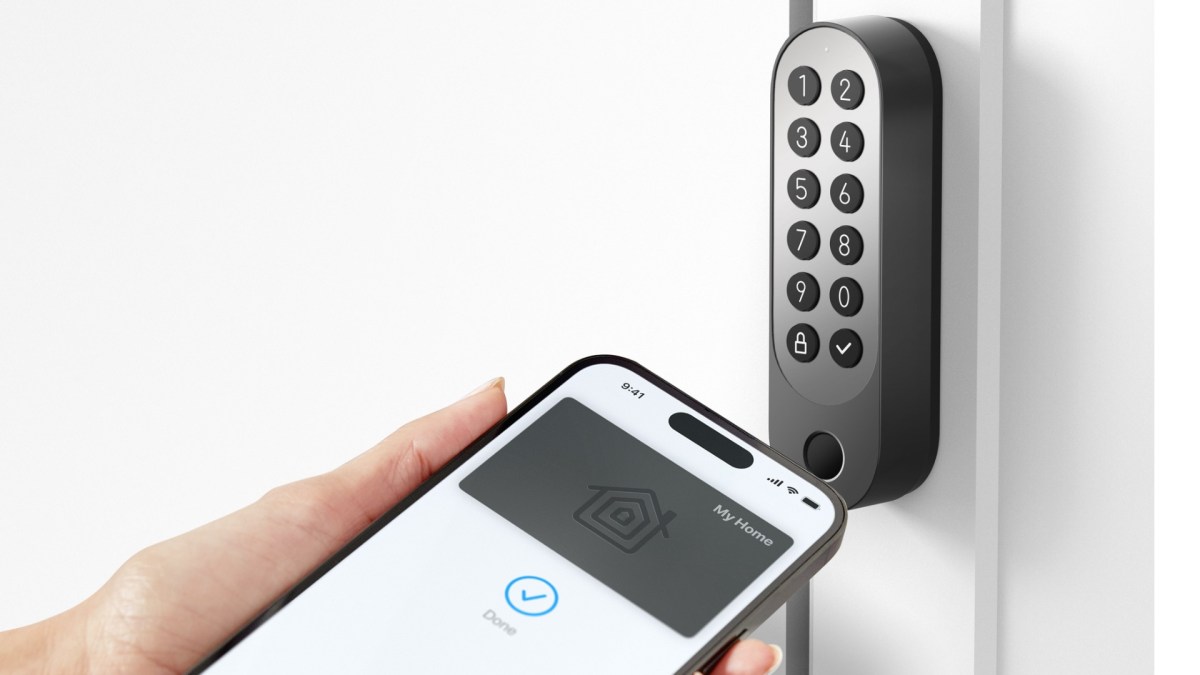
Des caméras de surveillance pour l'intérieur et l'extérieur, une serrure connectée, une sonnette pour la porte, un thermostat… Selon Bloomberg, Apple aurait co-développé avec LG une gamme d'accessoires officiels pour la maison connectée, après s'être appuyé pendant une décennie sur un réseau d'accessoiristes tiers. Ces produits porteraient la marque LG, qui se chargerait de leur fabrication et de leur support.
-
Après Samsung, Micron sous la menace d’une grève : faut-il s’inquiéter pour la RAM ?
www.numerama.com
Le syndicat de Micron à Taoyuan, à Taïwan, a obtenu le droit de déclencher une grève, selon les résultats du vote rapportés le 7 octobre 2026. Les salariés réclament un partage durable des bénéfices liés au boom de l’IA. Un conflit qui pourrait ajouter des tensions sur un marché de la mémoire déjà en manque de capacités.
-
Le Chonk : Mistral dévoile Large 4, un modèle ouvert à 1 000 milliards de paramètres
www.abondance.comCe qu'il faut retenir :
- Mistral a ouvert le 6 octobre 2026 la préversion de Mistral Large 4 (ML4), un modèle multimodal de 1 000 milliards de paramètres, accessible dès maintenant par API sur Mistral Studio.
- Selon Mistral, ML4 rivalise avec les meilleurs modèles open source mondiaux et dépasse tous les modèles ouverts développés aux États-Unis ou en Europe, notamment en code, en agents et en cybersécurité.
- Le modèle a été entraîné sur 3 800 GPU NVIDIA dans les datacenters européens de Mistral, et ses données d'entraînement couvrent plus de 160 langues, dont toutes les langues officielles de l'Union européenne.
- Les poids du modèle seront publiés fin octobre, ce qui permettra aux entreprises de l'héberger elles-mêmes et de l'utiliser sans dépendre d'un fournisseur américain.
Mistral lance la préversion publique de Large 4, surnommé « le Chonk »
L'annonce a été publiée le 6 octobre 2026 sur le blog officiel de Mistral AI. La start-up présente Mistral Large 4, abrégé ML4 en interne et rebaptisé « le Chonk » sur un ton volontairement décalé. Il s'agit pour l'instant d'une préversion publique : le modèle est disponible via l'API de Mistral Studio, la plateforme de l'entreprise.
ML4 compte 1 000 milliards de paramètres au total, dont 49 milliards « actifs ». Pour rappel, un modèle qui n'active qu'une partie de ses paramètres à chaque requête gagne en rapidité et en coût d'exécution, tout en conservant une grande capacité. Mistral promet de détailler l'architecture au moment de la publication des poids.
Le modèle est nativement multimodal : il traite le texte et les images, qu'il s'agisse de documents, de graphiques ou de photos. Mistral le décrit comme son modèle le plus grand et le plus performant à ce jour, et précise qu'il continue de progresser à mesure que l'entraînement se poursuit.
Des performances revendiquées face aux meilleurs modèles ouverts
Mistral affirme que ML4 se situe au niveau des modèles open source les plus performants au monde et qu'il surpasse nettement tout modèle ouvert conçu aux États-Unis ou en Europe. Sur certains usages professionnels (cybersécurité, finance, droit), l'entreprise le présente comme l'état de l'art parmi les modèles ouverts.
Quelques résultats mis en avant par Mistral :
- Code : 61,7 % sur DeepSWE v1.1 et 28,3 % sur Terminal-Bench 4, deux tests de résolution de tâches de développement réelles. Mistral le place devant DeepSeek V4 Pro et Qwen3.8 Max sur son indice combiné.
- Évaluation humaine en aveugle : dans un test mené avec Surge AI, ML4 arrive deuxième sur cinq modèles pour la qualité du code (3,74 sur 5), derrière Claude Opus 5 (4,22) et devant Kimi K3 et GLM-5.3.
- Agents : 59,9 % sur AutomationBench, qui regroupe 657 tâches métier dans des outils comme Gmail, Google Sheets, Slack ou Salesforce.
- Vision : sur la localisation d'éléments dans des images denses (test Dense 200), ML4 obtient 42 %, contre 41 % pour GPT-6 Astra d'OpenAI.
- Droit et finance : selon des évaluations menées par le tiers vals.ai, ML4 dépasse GPT-6 Astra sur des tâches juridiques et financières représentatives.
Ces chiffres proviennent tous de la communication de Mistral. La plupart des tests sont réalisés en interne ou commandés par l'entreprise, et aucune évaluation indépendante complète n'a encore été publiée sur cette préversion.
La cybersécurité, argument central de l'annonce
Mistral consacre une large part de son annonce à la sécurité informatique. Selon l'entreprise, ML4 figure parmi les cinq meilleurs modèles mondiaux sur l'Artificial Analysis Cyber Index, une évaluation indépendante de la capacité des IA à trouver et corriger des failles dans du code réel. Sur l'un des tests de cet indice, qui consiste à reproduire une vulnérabilité existante puis à la corriger, ML4 atteint 82 %, le meilleur score tous modèles confondus.
Mistral explique cet écart par une différence de comportement. D'après l'entreprise, plusieurs modèles fermés, dont Claude Opus 5.5 et GPT-6 Astra, obtiennent un score proche de zéro sur ce test parce qu'ils refusent d'effectuer la tâche. L'argument avancé : prouver qu'une faille existe est souvent la première étape pour s'en protéger, et des filtres trop stricts peuvent bloquer un travail défensif légitime.
Mistral assure en parallèle que ML4 refuse davantage les demandes malveillantes que les autres modèles open source testés. Avant la publication des poids, le modèle est soumis à des tests offensifs (« red-teaming ») avec des acteurs de la cybersécurité, des partenaires sélectionnés et des autorités publiques, qui accèdent à une version moins modérée.
Un modèle entraîné et hébergé en Europe
ML4 a été entraîné de zéro sur 3 800 GPU NVIDIA Grace Blackwell, dans les datacenters européens de Mistral. La préversion publique tourne sur cette même infrastructure. Le modèle sera déployé dans plusieurs régions du monde, dont une offre européenne que Mistral opère de bout en bout, indépendamment d'autres fournisseurs de services numériques et sous droit européen.
L'entreprise insiste sur le volet multilingue : une part importante des données d'entraînement couvre plus de 160 langues, dont l'ensemble des langues officielles de l'Union européenne. Mistral indique aussi avoir travaillé avec de grandes entreprises de secteurs variés (finance, industrie, logistique, pharmacie, secteur public) pour entraîner le modèle.
Côté financement, Mistral présente ML4 comme la première étape d'une feuille de route financée par sa série D de 3 milliards d'euros, qu'elle décrit comme la plus grande levée de fonds en capital jamais réalisée par une entreprise technologique européenne. Une partie de ces fonds sert à augmenter la capacité de calcul de ses datacenters européens.
Ce que ML4 peut changer pour les équipes SEO et contenu
Pour les professionnels du référencement et du contenu, l'intérêt principal tient à la publication des poids. Un modèle « open weight » peut être téléchargé et exécuté sur ses propres serveurs ou dans un cloud privé. Autrement dit, une agence ou une équipe marketing pourra, à terme, faire tourner un modèle de ce niveau sans envoyer ses données à un prestataire tiers.
Plusieurs capacités annoncées concernent directement les métiers du contenu :
- Multilinguisme : l'entraînement sur plus de 160 langues intéresse les équipes qui produisent ou localisent des contenus pour plusieurs marchés européens.
- Compréhension de documents : Mistral met en avant la lecture de PDF, de graphiques et de documents complexes, utile pour exploiter des études, des rapports ou des audits.
- Automatisation : les résultats sur AutomationBench (tâches dans Google Sheets, Gmail ou Slack) concernent les flux de travail répétitifs, comme le reporting ou la consolidation de données.
- Production de livrables : Mistral affirme que ML4 sait créer et corriger des tableurs, des présentations et des PDF.
L'argument de souveraineté pèse aussi pour les clients soumis à des contraintes de confidentialité ou de conformité, dans la santé, la finance ou le secteur public. Mistral annonce par ailleurs que ML4 servira de base à une nouvelle génération de modèles spécialisés et optimisés.
Des poids attendus fin octobre et encore plusieurs inconnues
Mistral annonce la publication des poids d'ici la fin octobre 2026, accompagnée de détails sur l'architecture, de benchmarks supplémentaires et de sa méthode de post-entraînement. L'entreprise précise que l'entraînement par renforcement du modèle est toujours en cours et ne montre « aucun signe de saturation ». Elle s'attend donc à des améliorations rapides dans les semaines à venir, ce qui signifie que les performances de la préversion ne sont pas définitives.
Plusieurs points restent en suspens. Mistral ne précise pas sous quelle licence les poids seront publiés, ce qui conditionnera les usages commerciaux possibles. Les tarifs de l'API ne figurent pas non plus dans l'annonce. Enfin, faire tourner un modèle de 1 000 milliards de paramètres demande une infrastructure conséquente : l'auto-hébergement restera, dans un premier temps, réservé aux organisations qui disposent des moyens techniques nécessaires.
L’article "Le Chonk : Mistral dévoile Large 4, un modèle ouvert à 1 000 milliards de paramètres" a été publié sur le site Abondance.
-
Thales lance un nouveau chiffreur pour protéger les échanges à très haut débit entre data centers et sur les réseaux critiques
www.usine-digitale.frThales étend sa gamme de chiffreurs réseau « Mistral ». Annoncée à l’occasion des Assises de la cybersécurité, qui s’ouvrent ce 7 octobre 2026 à Monaco, la plateforme « IP9100 » vise les réseaux sensibles des infrastructures critiques, dans des secteurs comme la défense, les transports, l’eau ou l’énergie. Elle est présentée comme la « seule solution souveraine » capable de protéger les réseaux critiques à très haut débit.
-
CLEAVR lève 8 millions d’euros pour automatiser l’encaissement des factures
www.frenchweb.frUne facture émise ne fait pas encore de la trésorerie. Entre son envoi et son règlement, les équipes financières doivent retrouver un interlocuteur, transmettre un document manquant, comprendre une contestation ou suivre une promesse de paiement. Cleavr veut automatiser cette succession d’échanges. La fintech parisienne annonce une levée de fonds de 8 millions d’euros pour …
L’article CLEAVR lève 8 millions d’euros pour automatiser l’encaissement des factures est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Vidéoprotection algorithmique : élargissement du cadre
www.lexing.law
La vidéoprotection algorithmique, déjà expérimentée depuis les Jeux Olympiques de 2024, voit son cadre légal élargi par la loi « Ripost » (loi n° 2026-798 du 18 août 2026). Par son article 50, cette réforme modifie en profondeur l’article 10 de la loi n° 2023-380 du 19 mai 2023 qui encadre le recours expérimental aux caméras dites « augmentées ». La loi Ripost poursuit un objectif clair : « offrir des réponses immédiates aux phénomènes troublant l’ordre public, la sécurité et la tranquillité de nos concitoyens », en ciblant en particulier les infractions du quotidien [1].
Le cadre initial fixé pour les Jeux Olympiques de 2024
L’article 10 de la loi du 19 mai 2023 avait introduit, à titre expérimental, la possibilité de soumettre certaines images de vidéoprotection à des traitements algorithmiques. Ce dispositif ciblait initialement les lieux accueillant des manifestations sportives, récréatives ou culturelles exposées, par leur fréquentation ou les circonstances, à des risques terroristes ou d’atteintes graves aux personnes. Il s’appliquait également à leurs abords, aux véhicules et emprises de transport public, ainsi qu’aux voies les desservant.
Ces traitements devaient détecter, en temps réel, des évènements prédéterminés révélant ces risques. Ils les signalaient ensuite à la police nationale, la gendarmerie, les services d’incendie et de secours, la police municipale et les services internes de sécurité de la SNCF et de la RATP. Parallèlement, la loi confiait au ministre de l’Intérieur la charge d’assurer l’information générale du public sur l’emploi de cette technologie.
Alors qu’elle devait initialement s’achever le 31 mars 2025, cette expérimentation sur la vidéoprotection algorithmique a vu son échéance reportée une première fois au 31 décembre 2027.
Une vidéoprotection algorithmique élargie par la loi Ripost
Le premier changement porté par la loi Ripost concerne la durée de l’expérimentation. L’article 10 prévoit désormais que les traitements algorithmiques peuvent être utilisés, à titre expérimental, jusqu’au 31 décembre 2030. Le Gouvernement devra remettre au Parlement un rapport d’évaluation au plus tard le 30 septembre 2030.
Le texte redéfinit également les lieux susceptibles d’accueillir ces traitements. La première catégorie reprend le dispositif relatif aux manifestations sportives : les lieux qui les accueillent, leurs abords, les véhicules et emprises de transport public, et les voies qui les desservent. La loi ajoute une seconde catégorie, entièrement nouvelle : les bâtiments et lieux ouverts au public exposés, en raison de leur nature ou de circonstances exceptionnelles, aux mêmes risques. Un arrêté du ministre de l’Intérieur fixera la liste de ces sites, abords compris.
Autre évolution : la liste nominative des services utilisateurs disparaît. Elle est remplacée par un renvoi générique aux « services de sécurité compétents ».
La durée maximale d’autorisation dépend enfin dorénavant de la catégorie de lieu et du type de risque, avec suspension obligatoire dès que les conditions cessent d’être réunies :
- lieux d’évènements sportifs, récréatifs ou culturels : un mois, renouvelable ;
- bâtiments à risque permanent : durée de l’autorisation de vidéoprotection sous-jacente, dans la limite de 3 mois renouvelables ;
- bâtiments à risque exceptionnel : durée prévisible des circonstances, dans la limite de 3 mois renouvelables ;
- caméras aéroportées : durée de l’autorisation prise au titre de l’article L.242-5 du code de la sécurité intérieure.
Les limites
Le Conseil constitutionnel a encadré ce nouveau régime de durées d’autorisation de vidéoprotection algorithmique. Dans sa décision n° 2026-915 DC du 14 août 2026, il a relevé un problème pour les bâtiments à risque permanent. La durée de leur autorisation, calquée sur celle de la vidéoprotection sous-jacente, pouvait en pratique atteindre cinq ans. Une telle durée posait difficulté en l’absence de réexamen périodique propre au traitement algorithmique.
Le Conseil a donc formulé une réserve d’interprétation. L’autorisation du traitement algorithmique dans les bâtiments à risque permanent ne peut désormais excéder trois mois. Elle reste renouvelable, à condition que les circonstances justifiant sa délivrance perdurent.
De plus, les mises en garde de la Cnil restent d’actualité. Dès sa position de juillet 2022 [2], la Cnil soulignait que le déploiement des caméras augmentées présente de nouveaux risques pour la vie privée. Elle demandait à ce que le déploiement de ces technologies soit limité aux cas les plus légitimes.
Dans une fiche pratique du 18 novembre 2024 [3], la Cnil a rappelé un principe clé : les dispositifs de vidéoprotection algorithmique poursuivant une finalité dite « police-justice » (une analyse en temps réel destinée à déclencher une intervention immédiate ou une procédure administrative ou judiciaire) restent interdits hors cadre légal spécifique.
Dans son analyse du projet de loi Ripost [4], la Cnil a renouvelé ces réserves. Elle s’est notamment inquiétée de l’allongement de l’expérimentation jusqu’en 2030, de l’extension du dispositif à de nouveaux évènements, de la délimitation moins stricte des services utilisateurs concernés et, surtout, de son extension à un nombre potentiellement important de bâtiments et lieux ouverts au public.
Elle souligne également le bilan de l’expérimentation menée lors des Jeux Olympiques de 2024 et fait apparaître des faux positifs et des performances insuffisantes pour certains cas d’usage. Elle appelle donc à un réexamen des cas d’usage autorisés et à la réalisation de tests et calibrages adaptés.
Enfin, la Cnil insiste sur la nécessité de renforcer l’information du public et rappelle que les services de sécurité ne devraient recevoir les alertes issues du traitement qu’afin de procéder eux-mêmes à la levée de doute.
La question du droit d’opposition des personnes filmées, jugé particulièrement complexe à exercer en pratique [2], restera également sans doute un point de débats.
Vers une normalisation de la vidéoprotection algorithmique ?
Le dispositif conçu à l’origine pour le contexte exceptionnel des Jeux Olympiques de 2024 connaît ainsi une extension substantielle de son champ temporel, spatial et opérationnel. Il est désormais susceptible d’être mobilisé dans un nombre beaucoup plus important de lieux et de circonstances. Sa prolongation jusqu’en 2030, combinée à l’élargissement de son périmètre, soulève ainsi la question d’une possible normalisation progressive de la vidéoprotection algorithmique.
Les prochaines étapes réglementaires (notamment l’arrêté ministériel fixant la liste des nouveaux lieux concernés et le décret précisant les conditions de mise en œuvre du dispositif) seront déterminantes pour apprécier concrètement la portée de cette réforme.
[1] Vie publique, Loi du 18 août 2026 visant à offrir des réponses immédiates aux phénomènes troublant l’ordre public, la sécurité et la tranquillité de nos concitoyens.
[2] Cnil, « Déploiement de caméras « augmentées » dans les espaces publics : la Cnil publie sa position », 19 juillet 2022.
[3] Cnil, « Les caméras « augmentées » ou algorithmiques dans l’espace public », 18 novembre 2024.
[4] Cnil, Délibération 2026-023 du 12 mars 2026. Anne Renard
Avocate, Directrice du département Conformité & Certification Maëlis Kouakam
Avocate, collaboratrice du département « IA & Contentieux technologiques »
L’article Vidéoprotection algorithmique : élargissement du cadre est apparu en premier sur Lexing Avocats.
-
GTA 6 jouable sur PC dès le lancement : Xbox dément avoir trouvé la parade
www.numerama.com
GTA VI sortira le 19 novembre sur PS5 et Xbox Series X|S, mais toujours pas sur PC. Présenté comme la parade idéale à cette absence, le cloud gaming Xbox aurait pu permettre aux joueuses et aux joueurs PC de découvrir le jeu dès son lancement, sans posséder de console. Microsoft a finalement démenti cette possibilité.
-
LivePE - Une clé de dépannage Windows chargée à bloc
korben.infoVous ne le savez surement pas mais Sebseba, un membre du forum TeamAAZ, partage depuis juin 2025 un LivePE 100% en français . C'est une ISO qui se met sur une clé USB et qui permet de démarrer un LivePE (un Windows Live quoi...), en EFI comme en MBR, avec de quoi sauvegarder, partitionner, récupérer des fichiers ou réparer le boot. Bref, c'est super pratique si vous faites un peu d'admin ou de support technique.

Le bureau du LivePE démarré dans une machine virtuelle, avec ses icônes en français
Il l'a fabriqué avec une base de Win10XPE , SFX Constructor et Dism++ , et ça embarque une sacrée liste de programmes.
Par exemple, pour les sauvegardes, vous avez le droit à Acronis True Image 2026, Macrium Reflect X Server, AOMEI Backupper et les outils Hasleo. Pour tout ce qui est partitionnement, c'est MiniTool, EaseUS et AOMEI Partition Assistant. Aussi, pour récupérer des fichiers, GetDataBack Pro et Hasleo Data Recovery et il y a bien sûr AIDA64 Extreme et le Kaspersky Virus Removal Tool.
Maintenant, pour le mettre sur une clé ou un SSD externe, le tuto de Sebseba impose UltraISO et rien d'autre, sinon le multiboot EFI + MBR ne marchera pas. Il faut initialiser le support en MBR, puis vous le formatez en FAT32, vous ouvrez TECH.iso dans UltraISO et vous l'écrivez en mode USB-HDD+.
Et ensuite, vous pouvez réduire cette partition et en créer une seconde en NTFS pour y ranger vos ISO Windows. Par contre, attention, WinToHDD ne créera pas la partition MSR quand il installera Windows en GPT/EFI, ce qui posera des problèmes de migration plus tard... Donc préparez bien l'ESP et la MSR avant, avec DiskGenius ou DiskPart GUI Micro.

Le gestionnaire de démarrage de l'ISO, lui, s'affiche en anglais
Cette ISO de LivePE bien frenchy est une adaptation du WinPE de Sergei Strelec, dont l' historique officiel liste lui aussi Acronis, Macrium Reflect, AIDA64 et GetDataBack, mais uniquement dans la langue de David Bowie (ouais Shakespeare c'est has-been). Et si vous préférez une clé multiboot montée avec Ventoy, Medicat dont je vous ai déjà parlé à de multiples reprises, fait ça très bien depuis longtemps.
Un grand merci à Sebseba pour le partage !
Source : LivePE en français sur TeamAAZ
-
Issued - Pour lire vos Comics / BDs depuis votre navigateur
korben.infoSi vous avez un dossier blindé de comics / BDs au format CBZ ou en CBR, rangé à "votre sauce" par éditeur, par série ou carrément en bordel (ce qui est mon cas, je suis bordélique...), Issued est un petit serveur à installer chez vous qui va vous rendre de fiers services. En effet, ce soft scannera votre dossier tel quel, ne réorganisera rien parce que c'est pas votre mère, mais par contre, il reconstruira sa bibliothèque autour de vos dossiers, pour que vous puissiez lire tout ça depuis un navigateur ou une appli de lecture, en ayant l'impression que "Oh dis donc c'est bien rangé"

Une seule règle à respecter quand même c'est de ne pas mélanger des comics et des sous-dossiers dans un même dossier puisque pour Issued, un dossier qui contient des comics, c'est une série. Ah et les fichiers aux formats CB7 et les PDF passeront aussi sans souci.
Côté lecture, le lecteur web affiche les derniers ajouts et les comics entamés à reprendre. Et si vous suivez des séries encore en cours de parution, vous les marquez avec le bouton Ongoing, et la page du même nom vous montre le dernier numéro ajouté, le nombre de numéros et ceux qui manquent peut-être à l'appel... Sur mobile, vous pouvez aussi ajouter son catalogue OPDS dans Panels ou Chunky Reader sur iOS, ou dans Moon+ Reader sur Android.

Son dev dit l'utiliser avec environ 4 500 comics (mais quel pirate ^^) et pense que ça tiendra le choc à 10 000 voire 20 000 BDs. Les vignettes, de leur côté, sont générées une seule fois, sur un seul thread, pour ne pas saturer votre serveur qui fait déjà tourner d'autres conteneurs et la surveillance du dossier, qui ajoute les nouveaux comics toute seule, se coupe dans la config si vous préférez laisser roupiller vos disques (un bouton permet alors de relancer le scan à la main).
Attention par contre au mot de passe que vous mettrez car celui que vous pouvez définir dans config.ini ne protègera que le lecteur web. En effet, le catalogue OPDS reste accessible sans session et c'est ce catalogue qui permet de télécharger les archives. Donc pour lire vos comics depuis l'extérieur, n'ouvrez pas le port 8181 de votre box en mode neuneu ! Non, restez absolument sur votre réseau local, ou passez par un reverse proxy qui gère l'authentification ou encore un VPN local type Tailscale (Qu'est ce que j'aime ce truc).

Pour l'installer, le plus simple c'est comme d'hab Docker (l'image embarque déjà unrar pour les CBR) :
docker run -d --name issued \
 --restart unless-stopped \
 -p 8181:8181 \
 -v /path/to/your/comics:/comics:ro \
 -v issued_data:/app/data \
 ghcr.io/metalogico/issued:latest
Remplacez alors le chemin par celui de votre dossier de comics, et le lecteur web répondra sur le port 8181, dans /reader/, et le catalogue OPDS dans /opds/. Et si vous n'avez pas Docker, il existe aussi des exécutables pour macOS, Linux et Windows. Voilà... Le tout est sous licence MIT et sachez également que si vous avez besoin de plusieurs comptes, ou de servir aussi des mangas et des ebooks, la bibliothèque Komga et le serveur Kavita en feront un peu beaucoup plus ^^.
Ah et si vous vous demandez pourquoi tout est violet dans l'interface, c'est parce que la fille du développeur s'appelle Viola (pas de "vert caca d'oie" donc, désolé pour les amateurs de treillis ^^).
Source : noted.lol
-
MISTRAL veut peser dans l’industrie de l’IA, pas seulement dans les discours d’Emmanuel Macron
www.frenchweb.frÉrigée par Emmanuel Macron en étendard de l’innovation française, Mistral a porté sur les scènes nationale et internationale les ambitions de la « startup nation ». Le costume était oversized pour une entreprise encore si jeune, et les critiques n’ont pas manqué de pointer l’écart entre l’emphase politique et la réalité. Désormais valorisée à plus …
L’article MISTRAL veut peser dans l’industrie de l’IA, pas seulement dans les discours d’Emmanuel Macron est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
The Legend of Zelda: Majora's Mask enfin en version européenne sur PC et Android
korben.infoVous le savez, The Legend of Zelda: Majora's Mask existe en version européenne, avec une ROM PAL 1.1 qui embarque 4 langues (anglais, français, allemand et espagnol), mais 2Ship2Harkinian , le portage PC du jeu dont je vous ai déjà parlé, ne reconnaît que les 2 versions américaines.
C'est pour cela qu'un fork non officiel a décidé de lever cette limite en permettant une lecture de la ROM version PAL 1.1 directement depuis Windows, Linux et Android !
Bien sûr, le fork garde le support des ROM américaines, et comme toujours pour ne pas tomber dans le piratage, il faudra au premier lancement du jeu, désigner l'emplacement de votre ROM à vous (que vous devrez avoir normalement rippé vous-même depuis votre propre version pour rester dans les clous plutôt que dans choper une sur un site random ^^). Ensuite, le jeu génèrera localement son fichier de données (mm.o2r), et les lancements suivants démarreront directement dans le jeu.

Le menu Options sur Android, avec le français sélectionné parmi les quatre langues de la ROM PAL 1.1 (capture fournie par l'auteur du fork)
Sous Windows, il faut donc décompresser le ZIP et lancer 2ship.exe, en gardant 2ship.o2r à côté. Sous Linux, c'est une archive et un exécutable 2s2h.elf, avec le même fichier à ses côtés. Sur Android, il faut l'APK (ARM64 uniquement, Android 7 et OpenGL ES 3.0 minimum), et la version mobile ajoute des commandes tactiles qu'on peut masquer, un menu redimensionnable et un dossier de données déplaçable sur carte SD.

Pas de build macOS, en revanche, alors que le projet d'origine en propose un et ça, c'est un méga snif pour moi.
Alex, l'auteur de ce fork a aussi ouvert une demande de fusion chez 2Ship pour intégrer tout ça au projet d'origine, j'espère que ça passera.
Et après, peut-être qu'il pourra s'attaquer à Zelda 64 Recompiled , l'autre portage de Majora's Mask dont je vous ai parlé, car lui aussi n'accepte que la ROM américaine..
À récupérer sur la page des releases du fork .
-
Présidentielle 2027 : la cybercriminalité du quotidien s’invite dans le débat
incyber.orgUn article qui s’inscrit dans le dispositif CYBER 2027.
La politique française de cybersécurité s’est construite au fil des années autour des grands groupes, des OIV / OSE (opérateurs d’importance vitale et de services essentiels) ainsi que des hôpitaux. L’ANSSI (Agence nationale de la sécurité des systèmes d’information), le dispositif Cybermalveillance.gouv.fr, les fonds mobilisés par France 2030, la directive NIS2 en cours de transposition, puis le 17Cyber en constituent les principaux instruments.
Or la menace atteint aujourd’hui le citoyen dans sa vie courante, par SMS, par téléphone ou par courriel. Cette bascule impose au prochain gouvernement un arbitrage délicat : protéger la population sans faire de la cybersécurité une politique de masse. Une telle politique imposerait à chacun des formations obligatoires et des contrôles généralisés, sur le modèle des exigences que la réglementation fait peser sur les entreprises.
L’IA et les fuites de données crédibilisent les fraudes du quotidien
L’intelligence artificielle a modifié la physionomie de ces attaques. Les courriels frauduleux ne comportent plus de fautes d’orthographe et reproduisent fidèlement les logos bancaires. Les deepfakes (contenus falsifiés par IA) imitent la voix d’un proche qui réclame un virement urgent. Les réseaux criminels, y compris ceux du narcotrafic, louent par ailleurs des rançongiciels automatisés. Les fuites de données subies par certains opérateurs (Free en 2024, Bouygues Telecom en 2025), des intermédiaires de tiers payant (Viamedis et Almerys en 2024) ou des administrations (France Travail en 2024, fichier Ficoba des Finances publiques en 2026) alimentent ce phénomène.
« Les pirates ont récupéré un certain nombre d’informations qui leur donnent suffisamment de crédibilité pour interagir avec le citoyen. Ils connaissent son nom, son prénom, son téléphone et son RIB. Il est alors facile de l’alerter sur des mouvements prétendument inhabituels. Ce n’est même plus le faux conseiller qui appelle. C’est le citoyen qui compose le numéro qui lui a été transmis », déclare Stéphane Bouché, CEO de Secuserve, entreprise membre du collectif Hexatrust.
La téléphonie demeure un terrain favorable à ces manœuvres. Depuis la loi Naegelen de 2020, les opérateurs doivent authentifier les numéros affichés. L’Arcep (Autorité de régulation des communications électroniques, des postes et de la distribution de la presse) a renforcé cette obligation au 1er janvier 2026 : les appels venant de l’étranger qui présentent un numéro mobile français non authentifié s’affichent désormais en numéro masqué. Stéphane Bouché estime pourtant que ce cadre ne suffit pas à verrouiller les réseaux. Il réclame l’application pleine et entière à la téléphonie du principe en vigueur dans la messagerie électronique, où les protocoles SPF, DKIM et DMARC permettent d’authentifier le domaine de l’expéditeur.
Il attend en outre de l’État plusieurs mesures techniques. L’authentification multifacteur (MFA) deviendrait obligatoire sur toutes les messageries, afin d’empêcher les prises de contrôle de boîtes aux lettres. France Identité devrait par ailleurs s’étendre à l’ensemble de la population, car d’anciennes cartes nationales d’identité sont aisément falsifiables. Enfin, la dématérialisation sécurisée des démarches exposées aux fraudes aux aides, à l’image des arnaques visant des artisans autour de MaPrimeRénov’, limiterait les détournements.
Une pédagogie comportementale calibrée pour chaque public
La sensibilisation constitue le second levier, à condition d’en revoir la méthode. SoSafe, plateforme fondée sur les sciences comportementales qui équipe plus de 5,4 millions de collaborateurs, en a fait sa spécialité. « La plupart des campagnes de sensibilisation grand public informent, mais n’installent pas de réflexe. Un citoyen qui a vu une campagne sur le phishing la veille n’est pas mieux protégé six mois plus tard s’il n’a rien pratiqué entre-temps. Une politique publique efficace remplacerait une grande campagne annuelle par des micro-rappels réguliers tout au long de l’année, sur le modèle de la sécurité routière, avec une fréquence plus élevée et personnalisée », commente Arnaud Loubatiere, directeur France et Europe du Sud de SoSafe, également membre d’Hexatrust.
Les TPE, les associations et les collectivités locales souffrent, selon lui, d’un manque de ressources plus que de volonté. Dans ce contexte, SoSafe préconise des modules très courts, compatibles avec l’agenda d’un agent de collectivité ou d’un bénévole associatif. L’éditeur défend aussi des parcours différenciés selon l’exposition réelle, car un agent d’accueil en mairie ne court pas les mêmes risques qu’un artisan. Stéphane Bouché étend la démarche à l’Éducation nationale et plaide pour une sensibilisation cyber dès le collège et le lycée.
Indemniser les victimes et répartir les responsabilités entre acteurs
Selon les deux experts interrogés, l’accompagnement des victimes constitue le point faible du dispositif. Stéphane Bouché cite le témoignage d’une femme escroquée de 24 000 euros qu’elle destinait à ses petits-enfants. Après l’arnaque, elle s’est entendu dire par sa banque que la faute lui revenait intégralement.
« Lorsqu’une personne appelle le 17Cyber pour signaler qu’elle a été victime d’une escroquerie, il faut d’abord lui trouver des solutions sur le plan assurantiel, en fonction des montants. Il ne s’agit pas forcément de la rembourser intégralement, mais au moins de faire un geste envers elle, les banques disposent de moyens suffisants pour le financer. Ensuite, dès qu’elle dépose plainte, elle est invitée à suivre un stage gratuit de sensibilisation, afin que cela ne se reproduise pas », note Stéphane Bouché.
Arnaud Loubatiere écarte lui aussi l’idée de faire porter toute la responsabilité à l’utilisateur et répartit les rôles entre trois acteurs : « Le citoyen doit exercer un rôle de vigilance, à condition d’avoir été formé et outillé pour cela. Les entreprises, qu’il s’agisse des banques, des opérateurs ou des plateformes, ont une obligation de conception. Elles doivent rendre sûr par défaut chaque geste de l’usager, plutôt que de reporter sur lui la charge de détecter la fraude. L’État, enfin, doit harmoniser et financer la formation à grande échelle, au lieu de se cantonner à la sanction a posteriori ».
Les deux dirigeants divergent en revanche sur la place de la réglementation. Stéphane Bouché estime qu’elle doit rester concentrée sur les entités les plus sensibles, notamment à travers NIS2, tandis que la protection du grand public et des petites structures doit davantage reposer sur des mesures concrètes de sensibilisation et de sécurisation. Arnaud Loubatiere envisage au contraire de s’inspirer de cette directive, qui engage la responsabilité des dirigeants en matière de sensibilisation, pour bâtir un cadre adapté aux banques et aux opérateurs télécoms. Leurs propositions dessinent toutefois une voie commune : faire porter l’effort sur les opérateurs, les banques et l’État plutôt que sur le seul citoyen.
Enfin, la lutte contre la cybercriminalité du quotidien doit composer avec la protection des libertés individuelles, à laquelle veille la CNIL (Commission nationale de l’informatique et des libertés) dans le traitement des données personnelles. « La France fait figure de leader en matière de libertés. Je suis d’accord pour les protéger, mais il faut aussi penser à la sécurité. À certains moments, la CNIL devra lever un peu le pied. Le débat politique consistera alors à fixer le seuil de liberté au regard des enjeux de sécurité et de cybersécurité. La confiance n’exclut pas le contrôle, et la cybersécurité n’exclut pas la productivité. C’est le principe du Zero Trust, qui est fondamental », conclut Stéphane Bouché.
The post <strong>Présidentielle 2027</strong> : la cybercriminalité du quotidien s’invite dans le débat appeared first on INCYBER NEWS.