Tech-fr publisher
-
Fortuneo fait sa rentrée en offrant jusqu’à 250 € [Sponso]
www.numerama.comCet article a été réalisé en collaboration avec Fortuneo
Pour simplifier la gestion de ses comptes en banque et économiser sur les frais de gestion, la banque en ligne est un excellent choix. Surtout quand, comme avec cette offre de rentrée de Fortuneo, il est possible de récupérer jusqu'à 250 € dans l’opération.
Cet article a été réalisé en collaboration avec Fortuneo
Il s’agit d’un contenu créé par des rédacteurs indépendants au sein de l’entité Humanoid xp. L’équipe éditoriale de Numerama n’a pas participé à sa création. Nous nous engageons auprès de nos lecteurs pour que ces contenus soient intéressants, qualitatifs et correspondent à leurs intérêts.
-
Maroc le cabinet Roudane Law Firm rejoint le réseau Lexing
www.lexing.law
Nous sommes fiers d’annoncer l’arrivée du cabinet marocain Roudane Law Firm au sein du réseau Lexing. Roudane Law Firm est un cabinet d’avocats indépendant reconnu pour son accompagnement stratégique des entreprises, investisseurs et institutions. Cette adhésion renforce la présence du réseau en Afrique et consolide sa capacité à accompagner les projets technologiques et les opérations transfrontalières au Maroc et dans la région.
Roudane Law Firm
une expertise marocaine
au service de l’innovation et des affaires internationalesFondé en 2008 et basé à Casablanca, au Maroc, Roudane Law Firm est un cabinet d’avocats d’affaires indépendant qui conseille une clientèle marocaine et internationale sur des dossiers complexes, sensibles et à forte dimension stratégique.
Le cabinet intervient notamment dans les domaines suivants :
• droit du numérique, protection des données, intelligence artificielle, cybersécurité, propriété intellectuelle et accompagnement des entreprises innovantes ;
• droit des affaires, droit des sociétés, investissements, opérations transfrontalières, droit du travail, concurrence et règlement des litiges.
Le cabinet sera représenté au sein du réseau par sa fondatrice et Managing Partner, Maître Nesrine Roudane.Maître Nesrine Roudane
Fondatrice et Managing Partner
de Roudane Law Firm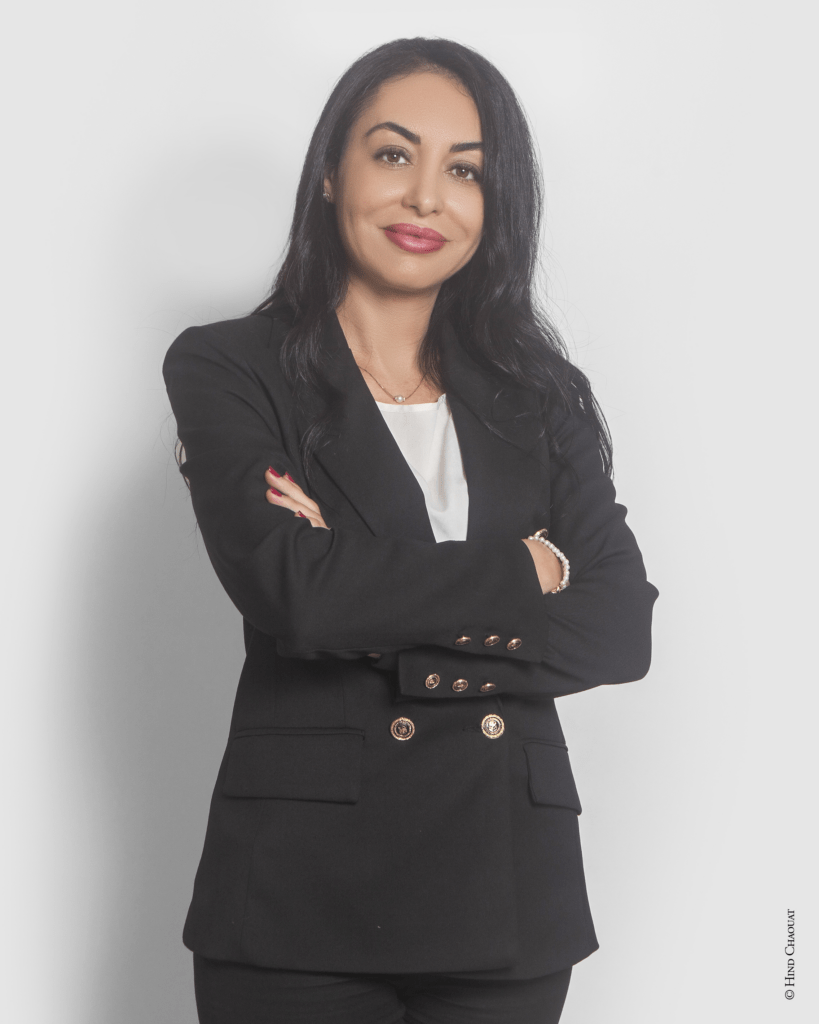
Nesrine Roudane, sa pratique
Maître Nesrine Roudane est la fondatrice et Managing Partner de Roudane Law Firm. Avocate au Barreau de Casablanca, habilitée à intervenir devant la Cour de cassation, elle conjugue depuis plus de deux décennies conseil stratégique, pratique transactionnelle et contentieux des affaires.
Elle accompagne des groupes internationaux, investisseurs, dirigeants et institutions dans la structuration et la sécurisation de leurs activités au Maroc, ainsi que dans la gestion de situations complexes ou à forts enjeux.
Son approche se distingue par une compréhension fine des environnements réglementaires, une forte culture internationale et la capacité à coordonner des équipes multidisciplinaires.Sa pratique couvre notamment :
• la protection des données, la conformité numérique et les enjeux juridiques liés à l’intelligence artificielle ;
• la propriété intellectuelle, l’innovation, les start-ups et le venture capital ;
• le droit des sociétés, le droit commercial, les investissements et les transactions transfrontalières ;
• les contentieux complexes, l’arbitrage, la médiation et les procédures collectives ;
• le droit du travail, les restructurations et les enquêtes internes ;
• le droit de la concurrence et la conformité réglementaire.
Elle développe une pratique particulièrement orientée vers les enjeux des marchés émergents, avec une connaissance approfondie du Maroc et de l’Afrique francophone.Nesrine Roudane, ses implications
Nesrine Roudane préside la Commission Start-ups & Venture Capital de l’UIA (Union Internationale des Avocats) et exerce les fonctions de senior vice-présidente de l’Arab Regional Forum de l’IBA (International Bar Association).
Nesrine Roudane est présidente de la Commission juridique et fiscale de la CFCIM (Chambre Française de Commerce et d’Industrie du Maroc), elle a également été membre élue du Conseil de l’Ordre des avocats de Casablanca.
Son expérience auprès d’acteurs de premier plan et son engagement dans les organisations juridiques internationales lui permettent d’apporter à ses clients une vision à la fois locale, régionale et globale.
Trilingue en arabe, français et anglais, elle est reconnue pour son sens stratégique, sa rigueur et sa capacité à transformer des problématiques juridiques complexes en solutions concrètes et opérationnelles.Bienvenue à Roudane Law Firm au sein du réseau international Lexing® !
À propos de Lexing®
Le réseau Lexing® compte actuellement plus d’une quarantaine de membres sur les 5 continents. Créé à l’initiative d’Alain Bensoussan, il permet aux multinationales de bénéficier de l’assistance d’avocats chevronnés du monde entier ayant une compétence établie dans le domaine des nouvelles technologies dans leurs pays respectifs. Les avocats de Lexing® partagent une approche commune au sein du réseau qui leur permet de travailler ensemble de manière transparente afin d’offrir aux clients une solution globale, sur mesure et cohérente avec les règles juridiques de tous les pays.


Frédéric Forster
AvocatDirecteur du pôle Télécommunications et Communications numériques
L’article Maroc le cabinet Roudane Law Firm rejoint le réseau Lexing est apparu en premier sur Lexing Avocats.
-
ARLEQUIN AI lève 28 millions d’euros pour construire une alternative européenne à Palantir
www.frenchweb.frArlequin AI lève 28 millions d’euros auprès de redalpine, OTB Ventures et du Fonds Innovation Défense de Bpifrance, un peu plus d’un an après un amorçage de 4,4 millions d’euros. Fondée par le chercheur en sciences politiques Hugo Micheron et l’ancien ingénieur du CNRS Antoine Jardin, la startup parisienne veut développer des réseaux neuronaux topologiques …
L’article ARLEQUIN AI lève 28 millions d’euros pour construire une alternative européenne à Palantir est apparu en premier sur FW.MEDIA.
-
Les manettes PS5 GTA 6 arrivent en précommande : voici où les trouver
www.numerama.com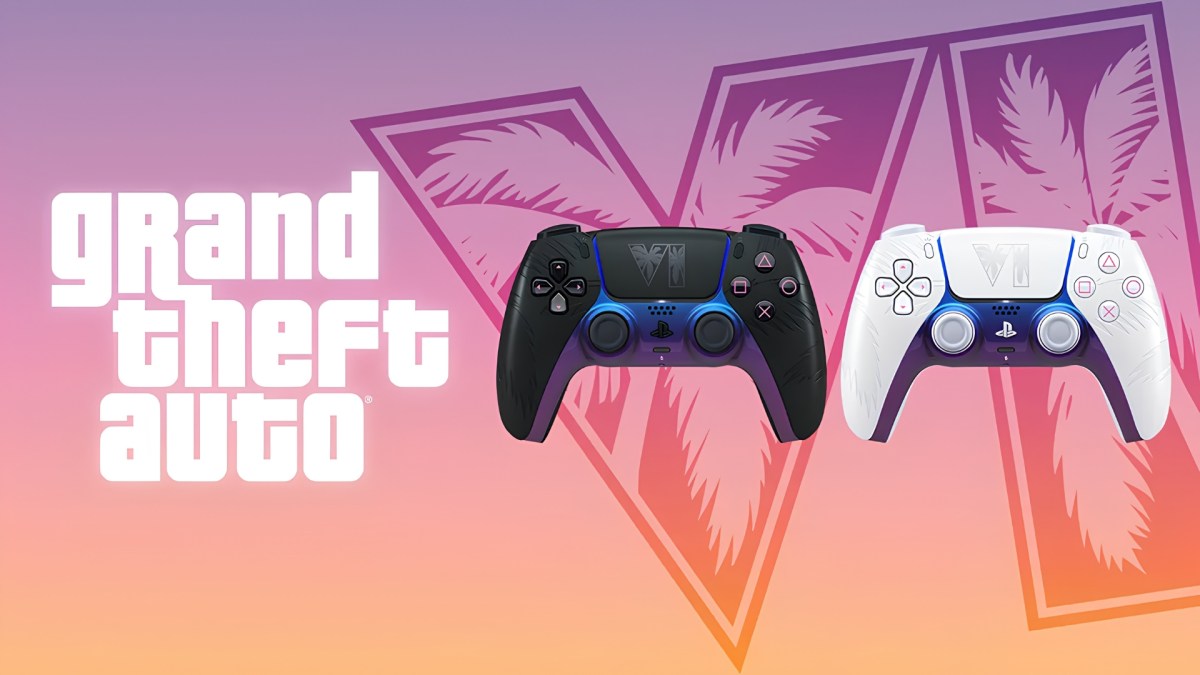
Sony a ouvert ce jeudi 10 septembre 2026, à 10 heures, les précommandes de ses deux manettes DualSense aux couleurs de GTA 6, vendues 84,99 € pièce.
-
Une faille cPanel distribue des accès root
korben.infoSi vous avez un site chez un hébergeur qui fait du mutualisé, il y a de bonnes chances que votre machine tourne sous cPanel. Et si je viens vous prendre la tête avec ça, c'est parce qu'il y a 2 jours, l'éditeur a publié un correctif pour une faille assez grave qui permet à un simple client du serveur d'en prendre le contrôle complet.
Le problème c'est une injection SQL dans EmailTrack, la fonction qui suit les statistiques d'envoi de mail. Un titulaire de compte authentifié, à condition d'avoir des droits liés au mail, peut ainsi s'en servir pour écrire les fichiers qu'il veut sur le serveur. Et de là, vous l'aurez compris, exécuter du code en tant que root...
Bref, le lendemain de cette alerte, la CVE-2026-67401 est sortie avec sa note : 9,9 sur 10 ! C'est quasiment un perfect et ce qui fait grimper le score aussi haut, ce n'est ni la difficulté de l'attaque, jugée faible, ni les privilèges nécessaires, faibles eux aussi mais c'est que les dégâts débordent largement du compte par lequel on est entré.
Et c'est ça qui change tout par rapport à une faille web classique. L'attaquant n'a rien à forcer depuis Internet, il lui suffit de s'inscrire chez l'hébergeur et de demander une adresse mail comme tout le monde. Ensuite, il ne choisit pas vraiment sa victime, mais embarque juste tous les sites qui vivent sur le serveur où il a atterri.
Bon, maintenant la partie moins drôle c'est que la CISA n'a encore relevé aucune exploitation, alors que pourtant, un chercheur a mis en ligne le même jour une preuve de concept en Python qui fait tout le taf d'exploitation de A à Z, du compte client jusqu'au root.
Son auteur précise qu'il ne l'a pas essayée sur une vraie cible et qu'il l'a développée à partir des informations dispo publiquement. Mais reste que la marche à suivre est désormais publique.
Rassurez-vous quand même, sur une configuration d'origine, il n'y a rien à faire puisque cPanel applique de lui-même, toutes les heures et via une tâche cron, les mises à jour de sécurité disponibles pour la version majeure en cours.
Sauf si l'admin a figé la version lui-même et n'a pas fait la mise à jour. Dans ce cas-là, ça devient craignos.
Donc si vous êtes chez un mutualisé, demandez vite à votre hébergeur le numéro de build exact de ses machines et comparez-le à la liste plus haut. S'il vous répond une version en 118 ou en 126, il n'y a malheureusement pas de build corrigé dispo pour lui. Il sera donc obligé de faire un upgrade rapidement !
Source : l'advisory de cPanel , la fiche CVE-2026-67401 et The Hacker News .
-
Nucleon Security lance « ATOM AI », des agents capables d’analyser, décider et agir dans les SOC
www.usine-digitale.frNucleon Security veut faire passer l’intelligence artificielle d’un rôle d’assistant à celui d’opérateur dans les centres de sécurité (SOC). L’entreprise lance ce 10 septembre « ATOM AI », une plateforme destinée à automatiser une partie du travail réalisé dans les Security Operations Centers (SOC).
-
La Fnac et Darty font chuter le prix de l’iPhone 17 avant qu’il ne s’envole après la hausse d’Apple
www.numerama.com
[Deal du jour] L’iPhone 17 vient de prendre 150 € sur l’Apple Store, sans amélioration en contrepartie. Chez Darty, les French Days permettent encore de l’acheter à 919 € avec un code promo, sous son prix de lancement.
-
Meta Muse : l’agent IA personnel qui veut travailler à votre place… mais peut-on vraiment lui faire confiance ?
www.usine-digitale.frMeta vient de franchir une nouvelle étape dans la course à l’IA agentique avec Muse, un assistant personnel conçu non plus seulement pour répondre aux questions, mais pour agir à la place de l’utilisateur. Envoyer un e-mail, réserver un voyage, acheter un produit, remplir un formulaire, organiser un événement ou encore suivre une tâche dans le temps : l’ambition est de transformer l’assistant IA en véritable « bras droit numérique ».
-
« En cyber, nos exercices testent souvent le scénario. Pas nos hypothèses »
incyber.orgClémence Foufa — La méthode expérimentée dans le cadre de l’AID s’est-elle ensuite prolongée ?
Didier Bazalgette — Oui. Jean Langlois-Berthelot a poursuivi ce travail dans plusieurs directions.
Entre 2024 et 2026, la division « Sciences opérationnelles et Développement » du Centre de l’enseignement militaire supérieur Terre a tenté de donner une forme institutionnelle à cette continuité. Elle cherchait à associer trois opérations généralement séparées : partir de l’expérience des forces, construire une connaissance à partir de cette expérience et conduire cette connaissance vers un développement.
L’opérationnel n’était plus uniquement considéré comme l’utilisateur final d’une technologie ou comme celui qui exprime un besoin. Il participait à la production de l’objet de recherche parce qu’il connaissait l’écart entre la description administrative d’une capacité et son fonctionnement effectif.
La division ne devait donc pas devenir un laboratoire académique supplémentaire. Elle devait constituer une interface entre expérience opérationnelle, recherche et développement. Son rattachement ultérieur à une logique principalement académique a cependant déplacé sa fonction.
Clémence Foufa — Pourquoi cette continuité est-elle si difficile à maintenir ?
Didier Bazalgette — Parce que chaque milieu possède ses propres critères de réussite. L’opérationnel recherche un effet dans une situation donnée. Le chercheur doit construire un objet susceptible d’être discuté au-delà de cette situation. L’ingénieur doit produire un système stable, testable et maintenable. L’institution doit respecter des procédures, des responsabilités et des temporalités spécifiques.
Aucun de ces critères n’est illégitime. Le problème apparaît lorsqu’on passe d’un milieu à l’autre sans conserver la structure du problème. L’opérationnel remet une expression de besoin. Le chercheur la transforme en question compatible avec son champ. L’ingénieur développe une solution conforme aux spécifications. À la fin, chacun peut avoir correctement rempli sa fonction alors que la continuité initiale a disparu.
Une interface doit éviter ces ruptures successives de sens. Elle doit construire un objet que chacun puisse manipuler sans que le problème soit intégralement réécrit à chaque étape.
Clémence Foufa — Le Net Assessment cognitif s’inscrit-il dans cette continuité ?
Didier Bazalgette — Oui. Le Net Assessment cognitif, ou NAC, cherchait à traiter les capacités d’analyse, de compréhension et de décision comme des objets susceptibles d’être comparés. Il ne s’agissait pas de réduire la cognition à un indicateur unique, mais d’examiner des écarts, des configurations et des effets dans la durée.
J’ai moi-même écrit plusieurs articles sur ce sujet avec le lieutenant-colonel Janin. Ces travaux montraient déjà que l’analyse cognitive ne pouvait pas reposer uniquement sur une appréciation intuitive des acteurs ou sur une série d’indicateurs isolés. Il fallait construire un cadre permettant de comparer des configurations, de rendre les hypothèses explicites et d’examiner leurs conséquences.
Jean a ensuite contribué à prolonger cette logique en reliant davantage l’expérience opérationnelle, la formalisation et la construction d’objets susceptibles d’être mis à l’épreuve.
Clémence Foufa — Et le Net Technological Assessment ?
Didier Bazalgette — Le Net Technological Assessment, ou NTA, répondait à une difficulté comparable dans le domaine technologique. Les organisations disposent de nombreuses productions : veille, prospective, renseignement, expertise technique et appréciation opérationnelle. Mais ces informations restent souvent fragmentées et ne produisent pas nécessairement une analyse d’ensemble.
Le premier objectif du NTA était donc de rendre l’analyse technologique plus systématique : expliciter les critères, structurer les comparaisons, examiner les dépendances et relier davantage l’évolution des technologies à leurs conséquences stratégiques et opérationnelles.
Clémence Foufa — Le NTA permettait-il déjà de simuler les trajectoires technologiques ?
Didier Bazalgette — Non, pas encore au sens complet. Il ne faut pas lui attribuer rétrospectivement des capacités qu’il n’avait pas.
Le NTA constituait d’abord une architecture d’analyse plus systématique. Il ne simulait pas encore véritablement les trajectoires, leurs interactions, leurs dépendances et leurs conditions d’emploi. Mais il préparait cette évolution.
Une analyse technologique atteint rapidement ses limites lorsqu’elle attribue à une technologie une valeur relativement fixe ou lorsqu’elle prolonge une tendance unique. Une technologie ne se développe jamais isolément. Sa trajectoire dépend des investissements, de l’accès aux composants, des compétences, des infrastructures, des normes, des usages, des décisions publiques et des réactions adverses.
Le prolongement logique du NTA consiste donc à aller vers le stochastique : ne plus produire une seule trajectoire supposée, mais représenter plusieurs évolutions possibles, faire varier leurs conditions et observer la sensibilité des résultats aux hypothèses retenues.
Clémence Foufa — Que permettrait cette évolution vers le stochastique ?
Didier Bazalgette — Elle permettrait d’abord de distinguer l’anticipation de la prédiction. Nous ne pouvons généralement pas affirmer qu’une trajectoire technologique précise se réalisera. Nous pouvons en revanche représenter plusieurs évolutions compatibles avec les informations disponibles et identifier les facteurs qui modifient réellement les résultats.
Une technologie peut sembler très prometteuse si l’on considère uniquement sa performance. Mais sa trajectoire peut être transformée par une pénurie de composants, une dépendance industrielle, une évolution réglementaire, une hausse des coûts énergétiques ou l’apparition d’un usage concurrent.
Une approche stochastique permettrait de faire varier ces facteurs, de produire un grand nombre de configurations et d’observer les zones de fragilité, les seuils et les décisions qui restent robustes malgré l’incertitude. L’objectif n’est pas d’obtenir un chiffre prétendument exact. Il est de rendre l’incertitude manipulable.
Clémence Foufa — Comment cette méthode générale rejoint-elle les enjeux cyber ?
Didier Bazalgette — La cybersécurité est un domaine profondément dynamique. Une défense n’existe jamais indépendamment d’un adversaire, d’une architecture, d’une chaîne de dépendances et d’un environnement d’usage. Une mesure efficace dans une configuration peut déplacer l’attaque, produire une nouvelle vulnérabilité ou devenir obsolète lorsque l’adversaire adapte son comportement.
Une organisation peut tester sa résilience à partir d’un scénario unique et obtenir un résultat rassurant. Mais ce résultat peut changer si l’attaquant utilise une autre technique, si la détection intervient plus tard, si une équipe n’est pas disponible ou si une dépendance non identifiée accélère la propagation.
Une approche stochastique permettrait de faire varier ces éléments. On ne demanderait plus seulement si le dispositif résiste dans le scénario retenu, mais dans quelle proportion de configurations il échoue, selon quels mécanismes et à partir de quels seuils.
La cyber constitue cependant une application d’une méthode plus large. La même logique peut servir à examiner une trajectoire industrielle, l’évolution d’une capacité, la diffusion d’une technologie, une organisation de commandement ou un système de décision.
Clémence Foufa — Quel rôle la simulation joue-t-elle dans cette évolution ?
Didier Bazalgette — Elle permet de distinguer quatre éléments : le cas, le mécanisme, le modèle et l’épreuve.
Le cas est la situation réelle. Il comprend les acteurs, les systèmes, les données, les contraintes et les informations protégées. Dans une situation cyber, il peut s’agir de l’architecture exacte d’une organisation et d’une vulnérabilité effectivement observée.
Le mécanisme est la relation que nous supposons déterminante. Nous pouvons, par exemple, faire l’hypothèse que certaines dépendances indirectes accélèrent la propagation d’une compromission ou qu’un délai particulier réduit fortement la capacité de réaction.
Le modèle rend ce mécanisme manipulable. Il traduit certaines relations en règles, en variables et en paramètres.
L’épreuve compare les conséquences du modèle, fait varier les hypothèses et recherche les conditions dans lesquelles le mécanisme supposé cesse d’expliquer les résultats.
Une simulation qui ne permet pas cette dernière opération reste une illustration. Elle peut être utile pour former, communiquer ou préparer une décision, mais elle ne constitue pas encore une architecture de preuve.
Clémence Foufa — Une simulation peut pourtant dissimuler les hypothèses de son concepteur dans son code.
Didier Bazalgette — Absolument. Une simulation ne produit pas une preuve par nature. Elle peut même donner une apparence scientifique à une conviction déjà arrêtée.
Pour devenir un instrument de R&D, elle doit rendre séparables les données, les règles, les paramètres, les résultats et leur interprétation. Si le résultat dépend d’une règle implicite enfouie dans le code, la contradiction devient presque impossible. Si le scénario, le mécanisme et les paramètres sont confondus, l’utilisateur ne peut pas déterminer ce qui produit réellement l’effet observé.
Il faut donc documenter le modèle, permettre le rejeu, conserver les configurations et comparer plusieurs ensembles d’hypothèses. Dans certains cas, des équipes différentes devraient pouvoir proposer des mécanismes concurrents à partir d’un même problème abstrait.
La simulation devient alors un espace de contradiction. Elle ne sert plus seulement à montrer ce qui pourrait se produire. Elle permet d’examiner pourquoi un résultat apparaît et dans quelles conditions il disparaît.
Clémence Foufa — Peut-on garantir qu’un modèle abstrait ne révélera rien du problème initial ?
Didier Bazalgette — Non. Aucune abstraction ne doit être considérée comme automatiquement inoffensive. Un modèle peut révéler indirectement les préoccupations d’une organisation, ses priorités, certaines caractéristiques de son système ou les scénarios qu’elle juge plausibles.
Il faut donc évaluer non seulement les données contenues dans le modèle, mais aussi ce que sa structure permet d’inférer. La séparation entre cas et mécanisme doit faire l’objet d’une procédure, d’une revue et d’une responsabilité clairement identifiée.
Toutes les couches ne doivent d’ailleurs pas nécessairement être publiques. Certaines règles peuvent circuler largement. D’autres peuvent être partagées avec un cercle sélectionné de chercheurs ou d’industriels. Certains paramètres doivent rester exclusivement dans le périmètre spécialisé.
L’erreur serait d’opposer un monde ouvert à un monde fermé. Il faut construire plusieurs espaces de connaissance et définir précisément ce qui peut passer de l’un à l’autre.
Clémence Foufa — Quelle place cette méthode accorde-t-elle à l’expérience opérationnelle ?
Didier Bazalgette — Une place centrale. L’opérationnel ne doit pas seulement fournir un témoignage initial, valider un prototype à la fin ou choisir entre plusieurs solutions. Il doit participer à la construction du mécanisme étudié.
Il connaît les écarts entre les procédures et les pratiques, entre les capacités annoncées et les capacités effectives, entre le fonctionnement nominal d’un système et son comportement en situation dégradée. Cette connaissance est indispensable pour éviter que le modèle ne reproduise uniquement la représentation administrative du problème.
L’une des forces du travail de Jean a précisément été de considérer l’expérience opérationnelle comme une matière première de la R&D. Mais une matière première n’est pas encore une preuve. Elle doit être formalisée, comparée et soumise à l’épreuve.
Clémence Foufa — Cette démarche transforme-t-elle le rôle du responsable cyber ?
Didier Bazalgette — Profondément. Le responsable cyber ne se contente plus de décrire une menace, de commander un audit, de choisir une solution ou de participer à un exercice de crise. Il devient capable de construire un modèle du problème, d’expliciter ses hypothèses et d’organiser leur réfutation.
Cela modifie également la relation entre l’organisation, les laboratoires et les industriels. Le commanditaire ne transmet plus seulement un cahier des charges expurgé. Il construit une interface intellectuelle permettant à des compétences extérieures de contribuer sans accéder à l’ensemble du cas protégé.
Cette capacité devrait devenir une compétence professionnelle à part entière dans les directions cyber. Elle permettrait de travailler avec des écosystèmes plus larges sans transformer chaque coopération en diffusion incontrôlée d’informations sensibles.
Clémence Foufa — Faut-il alors revoir la formation à la cybersécurité ?
Didier Bazalgette — Oui. Une partie des formations se concentre sur les outils, les référentiels, les procédures ou la réponse à incident. D’autres utilisent des scénarios de crise dans lesquels les participants doivent prendre des décisions face à une situation préparée à l’avance. Ces approches sont utiles, mais elles ne suffisent pas.
Il faut apprendre à distinguer une hypothèse d’un résultat, un scénario d’une expérimentation, une démonstration d’une preuve et une corrélation d’un mécanisme. Il faut également apprendre à identifier ce qui ferait échouer une solution.
Dans un exercice traditionnel, les participants cherchent souvent la bonne réponse dans le cadre construit par les organisateurs. Dans une simulation conçue comme instrument de R&D, ils doivent aussi pouvoir contester le cadre, modifier les règles, tester d’autres mécanismes et déterminer si le scénario repose sur une représentation crédible de la menace.
Clémence Foufa — La simulation peut-elle aider à éliminer de mauvaises solutions avant qu’elles deviennent trop coûteuses ?
Didier Bazalgette — C’est l’un de ses intérêts majeurs. Une solution peut fonctionner dans le scénario retenu et devenir très fragile lorsque deux ou trois paramètres changent. Une autre, moins spectaculaire, peut rester efficace dans une gamme beaucoup plus large de configurations.
La question ne devrait donc plus être seulement : « Est-ce que cette solution fonctionne ? » Il faut demander : « Dans quelles conditions fonctionne-t-elle, dans quelles conditions échoue-t-elle et quelle confiance pouvons-nous accorder à cette conclusion ? »
L’approche stochastique renforce cette capacité parce qu’elle ne dépend plus d’un scénario central unique. Elle permet d’évaluer la robustesse d’une solution face à une distribution de situations possibles.
Clémence Foufa — Quelle application cyber pourrait démontrer rapidement la valeur de cette méthode ?
Didier Bazalgette — Il faudrait choisir un problème rencontré par plusieurs organisations, mais dont aucune ne peut partager complètement le cas réel. Les chaînes d’approvisionnement logicielles, les dépendances cachées ou la propagation d’une compromission constitueraient de bons terrains.
Chaque organisation conserverait son architecture, ses fournisseurs, ses vulnérabilités et ses journaux. Un modèle commun permettrait cependant d’étudier les mécanismes de dépendance, les délais de détection, les réactions organisationnelles et les conditions de résilience.
Il faudrait surtout choisir une question comportant une véritable incertitude et plusieurs hypothèses concurrentes. Si la réponse est déjà connue, la simulation ne produira qu’une démonstration.
L’objectif ne serait pas de réaliser une étude ponctuelle supplémentaire, mais de construire un environnement rejouable que plusieurs acteurs pourraient enrichir sans devoir accéder aux cas des autres.
Clémence Foufa — Quel serait le changement par rapport aux exercices de crise cyber déjà pratiqués ?
Didier Bazalgette — Un exercice de crise place généralement une organisation face à un scénario afin d’évaluer ses réactions. C’est utile pour la préparation et la formation. Mais le scénario lui-même est rarement soumis à la contradiction.
Dans l’approche que nous proposons, il faudrait pouvoir modifier les mécanismes de propagation, les comportements adverses, la disponibilité des équipes, les délais, les dépendances et les règles de décision. Il ne s’agirait plus uniquement d’entraîner les participants à répondre à une histoire écrite à l’avance, mais d’éprouver les hypothèses sur lesquelles repose leur organisation de défense.
La simulation passerait ainsi du statut d’exercice à celui d’instrument de R&D cyber.
Clémence Foufa — Cette méthode est-elle suffisamment mûre pour être industrialisée ?
Didier Bazalgette — Ses principes sont suffisamment solides pour passer à une autre échelle.
Les premiers projets ont montré qu’une double production était possible : une partie destinée aux services opérationnels et une autre permettant de capitaliser la méthode. La division Sciences opérationnelles et Développement a montré l’intérêt d’une continuité entre expérience, connaissance et développement. Le NAC et le NTA ont étendu cette logique à de nouveaux objets. Le travail engagé autour de la simulation permet maintenant de construire un environnement dans lequel les hypothèses deviennent manipulables et comparables.
L’industrialisation suppose de définir des formats communs, des protocoles d’épreuve, des règles de séparation entre informations protégées et modèles partageables, ainsi que des modalités de traçabilité et de rejeu.
Il faut également constituer des bibliothèques de mécanismes. Plusieurs organisations peuvent rencontrer des manifestations différentes d’un même phénomène. Si le mécanisme a déjà été formalisé et éprouvé, elles ne devraient pas avoir à recommencer tout le travail depuis le début.
Clémence Foufa — Quel bénéfice concret les organisations cyber pourraient-elles en retirer ?
Didier Bazalgette — Elles pourraient d’abord élargir leur accès aux compétences sans élargir dans les mêmes proportions l’accès à leurs informations sensibles. Un laboratoire pourrait tester un mécanisme de propagation sans connaître l’organisation victime. Un industriel pourrait comparer plusieurs stratégies de résilience sans disposer de l’architecture réelle. Un centre de formation pourrait rejouer le modèle sans reproduire un incident identifiable.
Elles pourraient ensuite comparer les solutions sur une base plus rigoureuse. Aujourd’hui, deux produits ou deux doctrines peuvent être évalués dans des scénarios différents, avec des paramètres différents et des critères qui ne sont pas toujours explicites. Un environnement commun permettrait de rejouer les mêmes mécanismes et de mesurer la sensibilité des résultats.
Elles pourraient enfin capitaliser les retours d’expérience sans constituer une base centralisée de vulnérabilités réelles. Chaque cas enrichirait les mécanismes, les règles et les distributions du modèle, tandis que les informations permettant d’identifier les organisations resteraient dans leurs périmètres respectifs.
Pour la cyber, l’apport est donc très concret : partager davantage de capacité d’analyse sans partager davantage de vulnérabilités.
Clémence Foufa — Cette méthode peut-elle aussi améliorer la défense face à des adversaires adaptatifs ?
Didier Bazalgette — Oui, parce qu’elle oblige à abandonner l’idée d’un scénario adverse unique. Un attaquant observe, apprend, modifie ses outils et exploite les réactions du défenseur. Une protection évaluée uniquement contre un comportement fixe risque d’être performante dans le modèle et fragile dans la réalité.
La simulation permet d’introduire plusieurs comportements adverses, plusieurs rythmes d’adaptation et plusieurs objectifs. Une approche stochastique permet ensuite d’examiner la robustesse de la défense face à cette diversité.
Elle peut également révéler des déplacements du risque. Une mesure peut réduire la probabilité d’une intrusion directe tout en augmentant la dépendance à un fournisseur. Une automatisation peut accélérer la détection tout en créant une nouvelle surface de compromission. Une segmentation peut limiter une propagation technique tout en ralentissant la réponse humaine. L’intérêt du modèle est précisément de rendre visibles ces interactions.
Clémence Foufa — La méthode pourrait-elle contribuer à une véritable souveraineté cyber européenne ?
Didier Bazalgette — Oui, à condition de ne pas réduire la souveraineté à la localisation d’un fournisseur ou à la propriété d’une technologie.
Une souveraineté réelle suppose aussi de maîtriser les hypothèses sur lesquelles reposent nos choix, de pouvoir comparer des architectures, de comprendre les dépendances et de conserver la capacité de contredire nos propres décisions.
Des partenaires européens pourraient partager des modèles de mécanismes sans centraliser leurs incidents, leurs vulnérabilités ou leurs architectures nationales. Ils pourraient construire des épreuves communes, comparer des solutions et accumuler une connaissance collective tout en maintenant la protection des cas opérationnels.
Cette capacité serait particulièrement utile dans les domaines où aucun acteur ne possède seul toutes les compétences et toutes les données nécessaires.
Clémence Foufa — Quelle formule résume le mieux cette proposition ?
Didier Bazalgette — Le secret doit porter sur l’instanciation, pas nécessairement sur toute la structure du modèle.
Une organisation doit protéger le cas réel : ses vulnérabilités, ses capacités, ses données, ses sources et ses intentions. Mais elle doit essayer d’extraire de ce cas un mécanisme suffisamment abstrait pour être partagé et suffisamment fidèle pour être utile.
La simulation rend ce mécanisme manipulable. L’épreuve en recherche les limites. Le stochastique permet d’explorer plusieurs évolutions plutôt que de figer une trajectoire unique.
Clémence Foufa — Le véritable enjeu n’est donc plus seulement de savoir qui peut entrer dans le secret ?
Didier Bazalgette — Exactement. Pendant longtemps, la R&D confidentielle a principalement organisé l’entrée des personnes et des technologies dans un périmètre protégé. Cette logique reste nécessaire, mais elle ne suffit plus.
Nous devons également apprendre à faire sortir des objets intellectuels contrôlés : des mécanismes, des modèles, des métriques et des protocoles d’épreuve qui puissent être discutés sans révéler le cas dont ils proviennent.
Pour la cybersécurité, le changement serait considérable. Nous pourrions mutualiser des capacités de recherche sans mutualiser les vulnérabilités, comparer des solutions sans exposer les architectures, capitaliser des incidents sans constituer un inventaire exploitable par un adversaire et entraîner les responsables cyber à contester les hypothèses plutôt qu’à seulement réagir à des scénarios.
Nous pourrions également passer d’exercices fondés sur une histoire unique à des environnements dans lesquels les attaques, les réactions, les dépendances et les délais varient. Une solution cyber ne serait plus jugée sur sa capacité à réussir une démonstration, mais sur sa robustesse dans un ensemble de configurations.
Enfin, cette méthode permettrait de créer une connaissance cumulative. Chaque incident protégé pourrait enrichir un modèle commun sans être directement exposé. Les chercheurs, les industriels et les responsables opérationnels pourraient travailler sur les mêmes mécanismes sans devoir accéder aux mêmes informations.
La R&D souveraine ne peut pas choisir entre la protection et la contradiction. Elle a besoin des deux. La confidentialité protège les capacités et les vulnérabilités. La contradiction protège la qualité des décisions. La simulation devient décisive lorsqu’elle parvient à maintenir simultanément ces deux exigences.
The post « En cyber, nos exercices testent souvent le scénario. Pas nos hypothèses » appeared first on INCYBER NEWS.
-
La SEO Garden Party revient le 22 septembre 2026
www.abondance.comSponsorisé par Linksgarden.
Le 22 septembre 2026, la SEO Garden Party fait sa rentrée des classes ! Pour cette 22e édition, on ne change pas une formule qui a largement fait ses preuves. La SEO Garden Party, c'est une journée entière autour du Search Marketing. Un événement en ligne 100 % gratuit pour parler du SEO et du GEO sous toutes ses coutures ! Pour y participer, rien de plus simple : s'inscrire !
Une nouvelle édition particulièrement variée !
GEO, Google Search, AI Overviews, Google Maps, LinkedIn, Reddit... Pour cette rentrée, les intervenants vont s'attarder sur l'incontournable question de l'intelligence artificielle, mais c'est loin d'être la seule thématique stratégique qui sera abordée.
Que vous soyez SEO, consultant, développeur ou que vous ayez simplement envie de mieux comprendre les mutations du web, cette SEO Garden Party est un événement à ne surtout pas manquer !
À noter que cette édition du 22 septembre 2026 sera suivi d'une autre édition en novembre. On vous en reparle bientôt !
Inscrivez-vous gratuitementLe programme de la SEO Garden Party 22e édition
 Mardi 22 septembre 2026
 9h30 : Serge-Jérome Laverny : "SEO 2027 : La fin de la Position #1. Comment forcer Google et ChatGPT à recommander vos services."
 10h30 : Guillaume Pracht : "Google Search et IA : quels leviers méritent vraiment votre budget ?"
 11h30 : Thomas Casiez : "Le hold-up des AI Overviews : La réalité brutale des baisses de trafic (et qui va survivre)"
13h00 : Quentin Saboureau : "Google Maps : transformez votre fiche en machine à clients"
 14h00 - Dorothée Raffray : "Gagner des clients grâce à Linkedin - La méthode qui fonctionne en 2026"
 15h00 : Kate Herchuez et Marilou Rudel : "GEO & Reddit : comment émerger sur ces plateformes ?"
16h00 : La Provence : Titre annoncé prochainement
Les détails du programme sont disponibles sur le site de la SEO Garden Party !
Ce webinaire 100 % gratuit sera présenté par Alain Guisado.

Infos pratiques de la SEO Garden Party 22
- Quand : mardi 22 septembre 2026
- Où : webinaire 100 % en ligne
- Prix : gratuit
- Inscription : obligatoire, l’inscription a lieu sur le site de la SEO Garden Party
- Pour qui : les professionnels du Search Marketing et du SEO
Pourquoi participer ?
Chaque édition de la SEO Garden Party est l'occasion d'écouter des experts partager leurs retours terrain, leurs méthodes et leurs visions sur l'évolution du Search. L'événement est reconnu pour la qualité de ses interventions, son accessibilité et la richesse des échanges.
« La SEO Garden Party est un événement incontournable pour tous ceux qui veulent progresser en SEO. Les conférences offrent des retours d’expérience concrets et des conseils directement applicables. C’est rare de trouver un contenu aussi riche et gratuit. »
- Victor Lerat, Directeur AbondanceL’article "La SEO Garden Party revient le 22 septembre 2026" a été publié sur le site Abondance.
-
Shipup : Le Printemps, Citadium et Aroma Zone piratés
incyber.orgLe Printemps, Citadium et Aroma Zone ont informé certains de leurs clients, le 9 septembre 2026, qu’ils étaient concernés par une fuite de données résultant du piratage de leur prestataire Shipup. Le 3 septembre 2026, ce spécialiste du suivi des colis pour le e-commerce avait confirmé être affecté par l’exploitation d’une faille critique dans Metabase.
Shipup avait alors explicitement relié cet incident aux fuites de données dont ses clients Micromania et Easypara ont été victimes. Les accès non autorisés ont eu lieu entre le 31 juillet et le 17 août 2026. Le 3 août 2026, Metabase a indiqué que la vulnérabilité affectait environ 3 % de ses clients cloud. L’éditeur a publié les premiers correctifs le 6 août 2026.
Shipup compte plus de 700 enseignes clientes, mais l’incident n’aurait touché que celles dont les données étaient accessibles depuis l’environnement compromis. Micromania, Easypara, Aroma Zone, Le Printemps et Citadium sont actuellement les seules victimes confirmées en France. Dans les cinq cas, les attaquants ont dérobé des noms et prénoms, des adresses e-mail et, lorsqu’ils étaient renseignés, des numéros de téléphone. Aucune enseigne n’a indiqué le nombre de clients concernés.
The post <strong>Shipup</strong> : Le Printemps, Citadium et Aroma Zone piratés appeared first on INCYBER NEWS.
-
Phishing, deepfakes et faux messages d’urgence : simuler une population prise pour cible
incyber.orgpar Jean Langlois-Berthelot et Marc-Olivier Boisset
Le message ne contient plus nécessairement une faute grossière, une adresse absurde ou une promesse extravagante. Il peut reprendre le vocabulaire d’un métier, le nom d’un supérieur, la forme d’une procédure réelle et le contexte exact d’un incident en cours. Il peut être traduit sans maladresse, décliné pour plusieurs catégories de destinataires et envoyé au moment où chacun possède une raison crédible d’y répondre.
L’attaque n’a pas besoin de tromper toute la population. Elle doit atteindre le petit nombre de personnes dont la réaction ouvrira un accès, déclenchera un paiement, saturera un service ou donnera au récit une apparence de légitimité.
C’est pourquoi le phishing, le vishing, les deepfakes et les faux messages d’urgence ne doivent pas être étudiés comme une collection de contenus mensongers. Ils forment un système d’expérimentation hostile appliqué aux comportements humains.
L’ingénierie sociale devient une industrie adaptative
Le rapport 2025 de l’ENISA analyse près de 4 900 incidents observés entre juillet 2024 et juin 2025. Dans les cas où le vecteur initial est connu, le phishing représente 60 % des intrusions. L’agence souligne également la diffusion des plateformes de phishing-as-a-service : des infrastructures prêtes à l’emploi permettent de préparer les pages frauduleuses, d’envoyer les messages et de collecter les identifiants sans disposer soi-même d’une expertise technique avancée.
Ces données figurent dans l’ENISA Threat Landscape 2025.
L’intelligence artificielle générative ajoute une couche nouvelle. Europol observe en 2025 que les modèles de langage améliorent l’efficacité de l’ingénierie sociale en personnalisant la communication avec les victimes et en automatisant une partie du processus criminel. L’enjeu n’est donc pas seulement la qualité littéraire du message. C’est la capacité à produire rapidement plusieurs versions, à les adapter à un secteur, une langue ou une fonction et à maintenir la conversation après la première réponse.
Europol décrit cette évolution dans son rapport Steal, deal and repeat – IOCTA 2025.
Le CERT-FR formule en février 2026 un constat plus nuancé, mais particulièrement utile. L’ANSSI n’a pas connaissance d’une cyberattaque contre une entité française qui aurait été conduite intégralement et de manière autonome par une intelligence artificielle. Elle observe cependant l’emploi croissant de l’IA générative comme facilitateur : production de contenus d’hameçonnage, création de faux profils, génération de sites d’apparence légitime et recours à des deepfakes vendus pour quelques dizaines de dollars.
Le même rapport recense l’utilisation de services génératifs par des opérateurs réputés liés à la Chine, à la Corée du Nord, à l’Iran ou à la Russie. En janvier 2025, Google indiquait que son modèle Gemini avait été sollicité, entre 2023 et 2024, par les opérateurs d’au moins dix modes opératoires liés à l’Iran, vingt à la Chine, neuf à la Corée du Nord et trois à la Russie. L’IA ne remplace pas encore l’attaquant. Elle augmente sa vitesse, sa diversité et sa capacité d’industrialisation.
L’état de la menace française est détaillé dans la synthèse du CERT-FR sur l’IA générative face aux attaques informatiques publiée le 4 février 2026.
Les pertes montrent déjà la puissance économique de l’usurpation. Selon le FBI, les fraudes au président et compromissions de messageries professionnelles ont représenté 305 033 incidents déclarés et environ 55,5 milliards de dollars de pertes exposées entre octobre 2013 et décembre 2023. Pour la seule année 2025, le centre IC3 a reçu plus d’un million de plaintes liées à la criminalité en ligne, pour 20,9 milliards de dollars de pertes. Les compromissions de messagerie professionnelle ont représenté près de 3,05 milliards de dollars.
Voir l’alerte du FBI sur les 55 milliards de dollars de fraudes BEC et son rapport annuel 2025.
Ces chiffres ne mesurent pas seulement la crédulité. Ils mesurent la capacité des attaquants à comprendre les circuits de décision, à choisir le bon moment et à présenter une action anormale comme la suite logique d’une procédure ordinaire.
La population n’est pas homogène, l’attaque ne doit plus l’être
Les politiques de sensibilisation imaginent encore souvent un utilisateur moyen confronté à un message type. Or il n’existe ni utilisateur moyen ni message unique. Un agent comptable, un soignant, un élu local, un étudiant et une personne âgée n’ont ni les mêmes habitudes, ni les mêmes contraintes, ni les mêmes raisons d’accorder leur confiance.
L’attaquant peut exploiter ces différences. Il peut invoquer l’urgence pour celui qui travaille sous pression, l’autorité pour celui qui respecte une chaîne hiérarchique, l’entraide pour celui qui veut protéger un proche, ou la continuité du service pour celui qui gère une crise. Le message efficace n’est pas nécessairement le plus sophistiqué. C’est celui qui transforme le contexte de la cible en justification de l’action attendue.
Le deepfake accentue cette logique sans la renverser. Une voix synthétique ou une vidéo falsifiée ne convainc pas par sa seule qualité. Elle fonctionne lorsqu’elle s’insère dans une relation existante, confirme une attente et réduit le temps disponible pour vérifier. L’identité imitée apporte moins une preuve qu’une permission d’agir.
Les faux messages d’urgence ajoutent une dimension collective. L’usurpation d’un service public, d’une banque, d’un opérateur de transport ou d’un établissement hospitalier peut conduire des milliers de personnes vers une fausse page, provoquer un afflux d’appels ou détourner les usagers du canal officiel au moment même où celui-ci est nécessaire. Une attaque technique réelle peut fournir le contexte idéal : l’incertitude existe déjà, les procédures habituelles fonctionnent mal et chacun attend une instruction.
Il faut donc distinguer la propagation du message et la propagation de l’action. Un contenu peut être très visible sans provoquer beaucoup de compromissions. À l’inverse, une campagne confidentielle adressée à quelques fonctions critiques peut produire un effet considérable. Mesurer seulement le nombre de messages ouverts ou signalés ne suffit pas. Il faut observer les décisions qu’ils déclenchent, les canaux qu’ils déplacent et les services qu’ils saturent.
Cette observation conduit à penser la population comme un ensemble de profils fonctionnels. Chaque profil possède un niveau d’exposition, des contraintes temporelles, des relations de confiance, des moyens de vérification et une capacité différente à supporter l’interruption d’une procédure. Une simulation peut faire varier ces paramètres sans prétendre réduire les individus à des stéréotypes fixes.
Construire un cyber range humain
Les cyber ranges reproduisent des réseaux et des systèmes afin d’entraîner les défenseurs. Leur extension logique consiste à représenter également les personnes qui utilisent ces systèmes et l’adversaire qui cherche à orienter leur comportement. Nous proposons de nommer cet environnement le cyber range humain.
Dans un tel dispositif, une population synthétique reçoit plusieurs variantes d’une même attaque. Certains agents voient un courriel, d’autres un SMS, un appel vocal ou une vidéo. Le contenu varie selon la fonction, la langue, l’heure, l’identité usurpée et les informations déjà disponibles. Les agents peuvent ignorer, vérifier, signaler, cliquer, transférer le message ou exécuter l’action demandée.
L’équipe rouge ne se contente plus de lancer une campagne. Elle observe les réactions et adapte son offensive. Si un message bancaire échoue, elle peut se présenter comme le service antifraude. Si l’alerte officielle réduit le taux de clic, elle peut imiter cette alerte. Si un groupe se montre peu réceptif à l’urgence, elle peut exploiter l’autorité ou la confiance interpersonnelle. La simulation fait alors apparaître une boucle : produire, tester, mesurer, sélectionner et recommencer.
L’équipe bleue dispose elle aussi de plusieurs leviers. Elle peut modifier le canal de vérification, le moment de l’alerte, la forme du message, la procédure de double contrôle ou l’interface qui présente la demande. L’objectif n’est plus seulement d’évaluer si les utilisateurs connaissent les règles. Il est de comparer les défenses dans un environnement où l’adversaire réagit.
Les indicateurs doivent suivre cette dynamique. On mesure le délai avant le premier signalement, la proportion de personnes qui utilisent un second canal, le nombre de comptes compromis, la vitesse de propagation interne, les groupes qui restent vulnérables après l’alerte, l’effet d’une interruption de service et la capacité de l’attaquant à retrouver un chemin après la première contre-mesure.
Une partie des agents doit être humaine. Les populations synthétiques permettent d’explorer rapidement des milliers de variantes, mais les modèles de langage peuvent homogénéiser artificiellement les réactions, reproduire des stéréotypes ou rationaliser après coup des décisions que des personnes réelles prendraient autrement. Les exercices les plus solides combineront donc agents simulés, participants humains, données historiques et validation par des experts métiers.
La simulation doit aussi rester proportionnée. Il ne s’agit pas de collecter sans limite des données personnelles pour construire des doubles psychologiques. Les profils utiles peuvent être fonctionnels et agrégés : type de mission, exposition, dépendance au service, moyens de vérification et contraintes de temps. Le modèle cherche des mécanismes de vulnérabilité, non des individus à manipuler.
Cette méthode transforme enfin la sensibilisation. Au lieu de diffuser chaque année le même module à tous, l’organisation peut identifier les situations réellement dangereuses, tester ses procédures et entraîner les fonctions les plus exposées. Elle peut surtout vérifier qu’une défense reste efficace lorsque l’attaque change de forme.
Face à une ingénierie sociale industrialisée, la bonne réponse ne consiste pas à demander aux utilisateurs d’être constamment plus méfiants. Une société ne peut pas fonctionner si chaque message, chaque voix et chaque ordre deviennent suspects. Il faut préserver des mécanismes simples de confiance vérifiable : second canal, authentification forte, confirmation hors bande, délais imposés aux opérations sensibles et continuité des communications officielles.
L’enjeu du cyber range humain est précisément de soumettre ces mécanismes à l’épreuve avant la crise. L’attaquant simule déjà nos réactions lorsqu’il teste ses messages. Il est temps que la défense simule les siennes.
Lieutenant-colonel Marc-Olivier Boisset
Officier supérieur de l’armée de Terre et breveté de l’Enseignement
militaire supérieur, le lieutenant-colonel Marc-Olivier Boisset achève
actuellement un doctorat professionnel à l’ESCP Business School,
sous la direction de Jean Langlois-Berthelot.The post Phishing, deepfakes et faux messages d’urgence : simuler une population prise pour cible appeared first on INCYBER NEWS.
-
Post-quantique : 2026, le passage du laboratoire au SI
incyber.orgLa cryptographie post-quantique (PQC) est depuis bien longtemps un sujet de prospective suivi surtout par les chercheurs, les spécialistes de la cryptographie et quelques grandes organisations. Mais 2026 marque probablement un tournant puisqu’elle commence à devenir un chantier beaucoup plus concret pour les directions IT et cyber. L’enjeu n’est plus tant de savoir quand un ordinateur quantique sera capable de casser certaines protections actuelles, mais plutôt comment préparer les systèmes d’information avant que cette menace ne devienne opérationnelle.
Cette bascule se lit d’abord dans les calendriers. En Europe, la feuille de route coordonnée prévoit que les États membres aient établi leur plan initial de migration et lancé des pilotes pour les cas à risque moyen ou élevé d’ici fin 2026. Les cas d’usage à haut risque doivent avoir achevé leur transition d’ici fin 2030. L’échéance de fin 2035 vise ensuite les cas à risque moyen et, dans la mesure du possible, ceux à faible risque.
Cette accélération se joue désormais sur les deux fronts. D’un côté, l’épée : le développement de l’ordinateur quantique et de nouvelles capacités de calcul. De l’autre, le bouclier : la mise en place de mécanismes capables de résister à ces futures attaques. Les États-Unis en ont donné une illustration le 22 juin avec deux décrets présidentiels publiés le même jour. L’un vise à accélérer le développement du calcul quantique et de ses applications, quand l’autre organise la migration des systèmes fédéraux vers la PQC, avec une échéance fixée à fin 2030 pour certains systèmes à forte criticité.
Les briques techniques commencent également à être disponibles. Le NIST, l’institut américain chargé notamment d’élaborer des standards technologiques et de cybersécurité, a publié en 2024 ses premiers standards de PQC. Depuis, les éditeurs et fournisseurs commencent à intégrer ces mécanismes dans leurs solutions. Présenté officiellement fin juin par le Campus Cyber, un panorama recense déjà des outils pour inventorier la cryptographie existante et gérer les certificats. Il référence également des solutions permettant de faire évoluer les infrastructures de clés.
Reste une inconnue majeure : la date à laquelle un ordinateur quantique suffisamment puissant pourra casser certains mécanismes de chiffrement actuels. Ce moment est généralement désigné sous le nom de Q-Day. Mais attendre qu’il survienne serait déjà prendre du retard. Le harvest now, decrypt later (HNDL) consiste justement à intercepter aujourd’hui des données chiffrées pour tenter de les déchiffrer plus tard. Une information qui devra encore rester secrète en 2030 ou 2035 est donc déjà concernée. Si le calendrier de l’ordinateur quantique reste incertain, celui de la migration, lui, ne l’est plus.
Entre grands groupes et PME, le post-quantique révèle deux niveaux de maturité
La transition vers le post-quantique ne démarre pas partout du même point. Pour Almond, cabinet de cybersécurité qui travaille notamment sur l’évaluation de produits et la cryptographie, les entreprises déjà engagées dans une véritable migration restent peu nombreuses. Les plus avancées sont surtout de grandes organisations disposant des équipes nécessaires pour structurer le chantier. Chez les ETI et les grandes PME, certes l’intérêt progresse, mais beaucoup en sont encore à comprendre les travaux qu’elles devront mener.
La Banque de France donne une idée de l’avance déjà prise par certains acteurs. L’institution expérimente depuis plusieurs années des mécanismes post-quantiques autour des VPN ou de la messagerie chiffrée. Elle avance désormais par priorité, en commençant par les applications exposées sur Internet et les zones les plus critiques de son système d’information. Mais cette démarche suppose déjà et surtout d’avoir identifié précisément les usages cryptographiques et les dépendances à faire évoluer.
C’est justement à ce stade que l’écart de maturité devient tangible. « Techniquement, la migration n’est pas forcément compliquée. Le plus gros travail se fait en amont : il faut savoir ce qu’on doit migrer et où intervenir. Il faut aussi disposer des compétences nécessaires », explique Alexandre Deloup, directeur du Security Evaluation and Analysis Lab (SEAL) chez Almond. Pour les organisations les moins avancées, cette cartographie reste encore à construire. Elle conditionne pourtant la capacité à définir des priorités et à évaluer l’ampleur du chantier. Le manque de compétences constitue également un frein identifié par Almond, au même titre que les moyens financiers nécessaires pour conduire la transition.
Cette photographie ne dessine pourtant pas une frontière, ni même une fracture, aussi simple entre grands groupes et PME. Une petite structure peut disposer d’un environnement IT beaucoup moins complexe à faire évoluer. « A la différence des grands groupes, les petites entreprises ont des infrastructures IT souvent beaucoup plus simples et plus orientées cloud », observe Mohamed Bassiouny, Quantum Risk & Cybersecurity Lab Lead de QuRISK. Lorsqu’une grande partie du SI repose sur des services SaaS, une partie de la migration est en effet portée directement par les fournisseurs.
À l’inverse, les grands groupes doivent souvent composer avec des infrastructures internes et des services tiers. Leur avance en matière de préparation ne signifie donc pas nécessairement que la transition sera plus simple. La fracture post-quantique existe bien, mais elle tient autant au niveau de préparation qu’à la complexité du système d’information.
La migration post-quantique se jouera aussi chez les fournisseurs
Pour les entreprises les moins avancées, le retard n’est pas forcément définitif. Une partie de la migration post-quantique se jouera en dehors de leur propre SI : chez les éditeurs et les fournisseurs de services qu’elles utilisent. Que ce soit en cloud ou en SaaS, le client ne maîtrise d’ailleurs pas toujours lui-même les mécanismes cryptographiques employés. Le guide du Campus Cyber recommande ici d’obtenir la feuille de route post-quantique du fournisseur et des garanties sur les composants utilisés ; une nouvelle ligne à prendre en compte dans les appels d’offre !
Les grands donneurs d’ordres ont aussi un rôle d’entraînement. Dans le cadre du Système européen de banques centrales, la Banque de France explique par exemple mutualiser les contacts avec les principaux fournisseurs. L’objectif est de connaître leurs roadmaps et d’identifier ceux qui ont déjà intégré la PQC dans leurs produits. Cette mise en commun évite aussi que chaque banque mène séparément le même travail.
La pression exercée par ces grands clients peut ensuite mécaniquement bénéficier à des organisations beaucoup plus petites. Almond observe justement que les PME disposent de moins de poids pour influencer directement les choix technologiques des éditeurs. La transition doit donc aussi venir de l’écosystème des fournisseurs eux-mêmes. À mesure que les produits évolueront pour répondre aux exigences des clients les plus avancés, ils pourront diffuser ces capacités auprès d’un marché beaucoup plus large.
Cette dépendance ne dispense pourtant pas les PME de suivre le sujet. Même lorsqu’un fournisseur prend en charge une partie de la migration, l’entreprise doit savoir quelles solutions elle utilise et vérifier leur trajectoire. Le post-quantique déplace ainsi une partie du problème : il ne s’agit plus uniquement de maîtriser sa propre cryptographie, mais aussi – et certainement de plus en plus – de connaître celle dont on dépend.
L’enjeu est aussi de faciliter les prochaines évolutions de la cryptographie. C’est tout l’intérêt de la crypto-agilité : concevoir les systèmes de façon à pouvoir remplacer un mécanisme cryptographique sans devoir revoir toute l’architecture. Des acteurs spécialisés se positionnent déjà sur ce créneau, à l’image de CryptoNext Security, qui développe des solutions dédiées à l’inventaire, à la migration post-quantique et au pilotage de la crypto-agilité. « La raison pour laquelle les roadmaps de transition cryptographique sont importantes dès aujourd’hui c’est qu’à long terme, il faut penser aux bonnes pratiques et à la crypto-agilité, et pas seulement au post-quantique », renchérit encore Mohamed Bassiouny de QuRISK. La migration actuelle devient ainsi l’occasion d’intégrer cette capacité d’évolution durablement dans les systèmes.
La transition post-quantique ne devrait donc pas avancer partout au même rythme. Mais l’écart observé aujourd’hui peut encore se réduire si les produits évoluent assez vite et si les entreprises cessent de considérer la cryptographie comme une brique figée de leur système d’information.
Sources :
- https://wiki.campuscyber.fr/Guide_de_migration_vers_la_cryptographie_post-quantique
- Commission européenne — feuille de route PQC 2026 / 2030 / 2035 : https://digital-strategy.ec.europa.eu/fr/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography
- NIST — standards post-quantiques publiés en 2024 : https://csrc.nist.gov/News/2024/postquantum-cryptography-fips-approved
- Maison-Blanche — décret du 22 juin 2026 sur la migration post-quantique : https://www.whitehouse.gov/presidential-actions/2026/06/securing-the-nation-against-advanced-cryptographic-attacks/
- Maison-Blanche — décret du 22 juin 2026 sur l’accélération du quantique : https://www.whitehouse.gov/presidential-actions/2026/06/ushering-in-the-next-frontier-of-quantum-innovation/
The post <strong>Post-quantique</strong> : 2026, le passage du laboratoire au SI appeared first on INCYBER NEWS.
-
IMPLICITY lève 35 millions d’euros pour passer du tri des alertes à la cardiologie prédictive
www.frenchweb.frLa medtech française Implicity lève 35 millions d’euros auprès d’IRIS et de Five Arrows pour accélérer son développement aux États-Unis. Fondée par le cardiologue Arnaud Rosier, sa plateforme agrège les données produites par les dispositifs cardiaques de différents fabricants, puis aide les équipes médicales à hiérarchiser leurs alertes. Déployée dans plus de 250 centres auprès …
L’article IMPLICITY lève 35 millions d’euros pour passer du tri des alertes à la cardiologie prédictive est apparu en premier sur FW.MEDIA.
-
Un seul abonnement Surfshark, une infinité d'appareils protégés pour la rentrée
-- Article en partenariat avec Surfshark --korben.infoVous savez ce qui est pire qu'un cousin qui vous demande votre mot de passe Netflix ? C'est quand ledit cousin vous demande aussi un VPN pour sa boîte, sa copine, son chien et sa PlayStation. Et là, vous devez lui expliquer que la plupart des VPN c'est 10 appareils max, et que non, vous allez pas payer trois abonnements différents pour que toute la famille puisse regarder Koh Lanta en sécurité.
Surfshark, lui, a compris le problème. Connexions simultanées illimitées. Un seul abonnement, tous vos appareils, tous ceux de votre mère, de votre frère, de votre coloc, et même de ce pote qui squatte votre canapé depuis trois mois. C'est pas une fonctionnalité, c'est une déclaration de guerre contre les limites artificielles des concurrents.
Et en 2026, Surfshark n'a pas chômé
L'année a été chargée chez Surfshark . Ils ont sorti des fonctionnalités qui font passer la concurrence pour des dinosaures.
Dausos : le protocole qui envoie du pâté
Surfshark a lancé son propre protocole propriétaire, Dausos. Chiffrement AEGIS-256X2, résistant à l'informatique quantique, et jusqu'à 30% plus rapide que les protocoles standards. Le truc ouf ? Chaque utilisateur a son propre tunnel de trafic dédié. La plupart des VPN vous mettent dans des voies partagées où vos données se mélangent à celles des autres. Dausos vous donne votre propre autoroute privée.

Le seul hic (et c'est un gros hic) c'est que pour l'instant, Dausos n'est dispo que sur macOS. Les utilisateurs Windows et Android ragent, et Surfshark a promis d'étudier les retours pour décider où expander ensuite. Mais si vous avez un MacBook, vous êtes déjà dans le futur.
FastTrack : votre trafic prend l'autoroute
Il y a quelques semaines, Surfshark a étendu FastTrack à plus de la moitié de son réseau. Des gains de vitesse allant jusqu'à 70% par rapport à une connexion classique (selon le site). Au lieu de vous envoyer bêtement vers le serveur le plus proche, FastTrack analyse en temps réel tous les chemins possibles et choisit le plus rapide, même s'il est physiquement plus long. C'est comme Waze, mais pour vos paquets de données.
Nexus : le réseau qui change tout
Lancé en 2022 et perfectionné en 2026, Surfshark Nexus repose sur le Software-Defined Networking (SDN). Vous ne vous connectez plus à un serveur isolé, mais à tout le réseau en même temps. Votre trafic est routé dynamiquement à travers 4 500+ serveurs dans 100 pays.
Ça permet de bien faire certains trucs comme :
- Rotation d'IP : votre IP change toutes les 5 à 10 minutes sans coupure. Les sites vous voient comme un nouvel utilisateur à chaque fois.
- Multi IP : une IP différente pour chaque site que vous visitez. Votre banque vous voit à Paris, Netflix à New York, Reddit à Tokyo. En même temps.
- Dynamic MultiHop : vous choisissez votre entrée et votre sortie dans le réseau. Suisse → Japon ? Pas de souci.
- Everlink : si le serveur tombe, Nexus bascule automatiquement sur un autre. Vous ne remarquez même pas la coupure.

Scam Text Protection : l'IA qui mange les arnaques par SMS
En août 2026, Surfshark a lancé une protection anti-arnaque SMS basée sur l'IA. Elle scanne vos SMS entrants, détecte les arnaques (smishing), et sur iOS, déplace automatiquement les messages suspects dans le dossier Spam. Sur Android, vous recevez une alerte avant d'ouvrir le message. 35% du phishing mondial passe par SMS maintenant. Surfshark vous protège avant que vous ne cliquiez comme un débile sur le lien.
Le reste de la panoplie (celle que je vous rabâche souvent) est bien entendu toujours intacte :
- CleanWeb : bloque les pubs, trackers et malwares au niveau DNS
- Kill Switch : coupe internet si le VPN tombe, pas de fuite d'IP
- Mode Camouflage : fait passer votre trafic VPN pour du HTTPS normal, votre FAI ne sait même pas que vous utilisez un VPN
- NoBorders : s'active automatiquement dans les pays qui bloquent les VPN (Chine, Iran, Russie...)
- Alternative ID : génère des identités complètes (nom, email, tel virtuel) pour vos inscriptions
- Bypasser : split tunneling, vous choisissez quelles apps passent par le VPN
Toujours cet été, Surfshark a reçu le PCMag Editor's Choice award. Quand les mecs de PCMag, qui testent des VPN toute la journée, disent que t'es dans le top, c'est que t'as quelque chose de solide. La politique no-logs est auditée par Deloitte. Les serveurs sont 100% RAM-only, un reboot et tout s'efface. Même si les feds débarquent avec un mandat, y'a rien à saisir (enfin ça on verra le jour où la situation se présente). De plus les vitesses sont excellentes.
Bot ou pas bot ?
Parce que c'est la fin d'été et qu'il faut s'amuser encore une fois, Surfshark s'est amusé à créer un petit test de détection avec les étudiants de l'université de Malmö. Et le résultat est flippant, presque la moitié des gens ne distinguent pas un bot d'un vrai humain.
Les jeunes, eux, s'en sortent mieux. Jusqu'à 20 ans, ils repèrent 65% des bots. Mais passé la quarantaine ? Paf, ça tombe à 42% (ouf ça fait mal). C'est-à-dire que votre tante sur Facebook a presque une chance sur deux de tomber dans le panneau d'un compte fake. Et le pire, c'est que les sujets émotionnels rendent tout le monde con : sur un sujet neutre comme les data centers, les gens trouvent 71% des bots. Mais dès qu'on parle de sujets qui touchent une corde sensible, la détection s'effondre à 49%.
Morale de l'histoire : quand ça vous énerve, vous cliquez avant de réfléchir. Si vous voulez tester votre propre crédulité, Surfshark propose le challenge " Bot or Not? ". Bon courage, vous en aurez besoin.

Combien ça coûte, cette folie ?
Alors accrochez-vous, parce que les tarifs sont toujours assez délirants. En ce moment, Surfshark propose son abonnement Starter à 2,49 € HT par mois pour 27 mois (24 mois + 3 offerts), soit 67,23 € HT (80,68€ TTC) facturés en une seule fois.
Faites le calcul : moins de 3 € par mois, divisé par le nombre illimité d'appareils que vous pouvez connecter. C'est littéralement moins cher qu'une pizza surgelée dégueulasse par mois. Et meilleur pour votre santé. Pour protéger votre téléphone, votre laptop, votre tablette, votre Smart TV, votre Fire Stick, votre Xbox, votre routeur, et celui de votre tante qui habite à 300 km. Tout le monde est couvert.
Les formules supérieures :
- One : 2,99 €/mois pour ajouter l'antivirus, Alert (surveillance de fuites), et Alternative ID
- One+ : 4,49 €/mois (toujours sur 27 mois) ajoute Incogni (suppression de données chez les brokers)
Surfshark n'est plus juste un VPN pas cher. C'est un VPN qui vous laisse connecter autant d'appareils que vous voulez avec un seul abonnement. Tout votre parc informatique perso, celui de votre mère, de votre frère, de votre coloc et du pote qui squatte votre canapé. Au fil du temps c'est même devenu une plateforme de sécurité numérique complète qui trône fièrement sur mon podium des meilleurs VPN du moment .
Arrêtez de vous prendre la tête. Un abonnement. Une infinité d'appareils. Et la paix. Si vous devez chiffrer pour tout le monde, autant le faire à prix cassé.
J'économise 85% sur Surfshark VPN !
-
En Finlande, GOOGLE sécurise le nucléaire qui alimentera son développement dans l’IA
www.frenchweb.frSi Google prévoit d’investir au moins 13 milliards d’euros dans ses infrastructures finlandaises en 2027 et 2028, le groupe américain a surtout conclu avec Fortum un contrat portant sur jusqu’à la moitié de la capacité de la centrale nucléaire de Loviisa jusqu’en 2049. Microsoft, Amazon et Meta avaient déjà commencé à déplacer leurs data centers …
L’article En Finlande, GOOGLE sécurise le nucléaire qui alimentera son développement dans l’IA est apparu en premier sur FW.MEDIA.
-
J’ai essayé l’iPhone Duo en vrai : Apple répond à Samsung de la plus belle des manières
www.numerama.com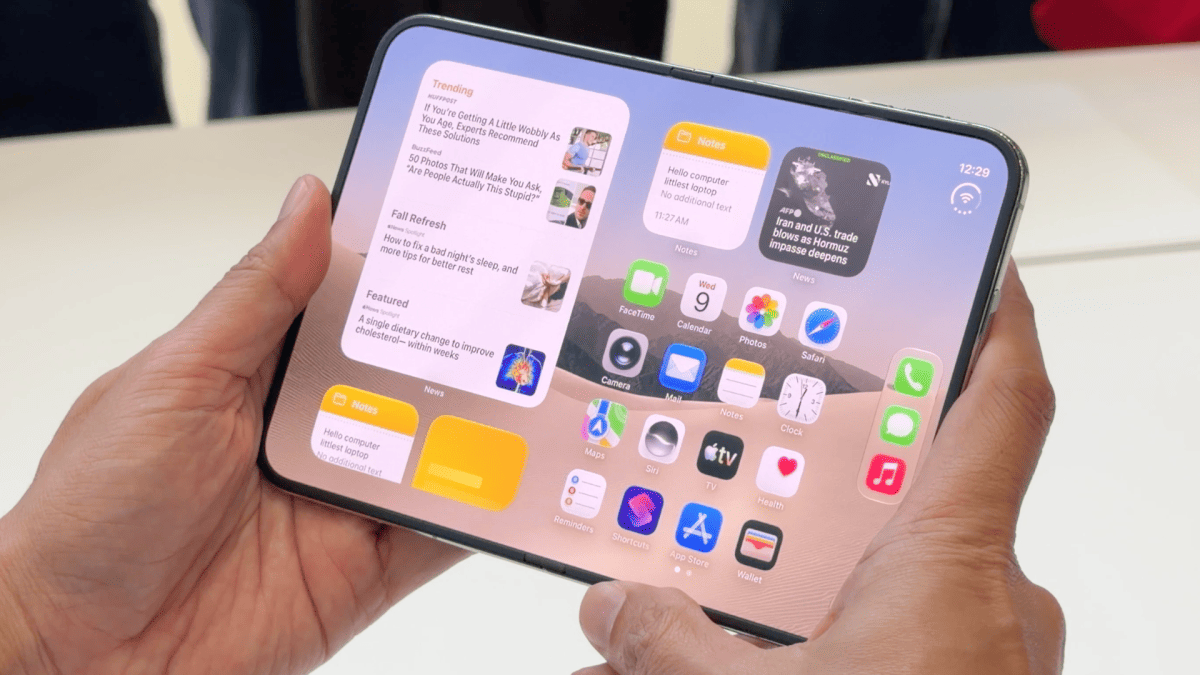
Quelques minutes après la keynote d'Apple, j'ai pu manipuler l'iPhone Duo à Apple Park. Le premier iPhone pliant impressionne par son écran anti-reflets sans pli visible, sa caméra cachée sous la dalle et un iOS repensé pour être utilisé à une main. Mais son prix de 2 339 euros, ses concessions en photo et son autonomie réelle nous encouragent à ne pas célébrer trop rapidement. Premières impressions à chaud.
-
Mauvaise nouvelle : Apple augmente les prix des iPhone 17, 17e et Air malgré l’annonce des iPhone 18
www.numerama.comApple ne remplace pas ses iPhone 17 et iPhone 17e cette année… mais les prix augmentent quand même. Sur l'Apple Store français, l'iPhone 17 passe de 969 à 1 119 euros et l'iPhone 17e de 719 à 869 euros. Les iPhone 17 Pro, eux, disparaissent du catalogue.
-
Il y a une mauvaise nouvelle pour l’iPhone 18 Pro en France
www.numerama.com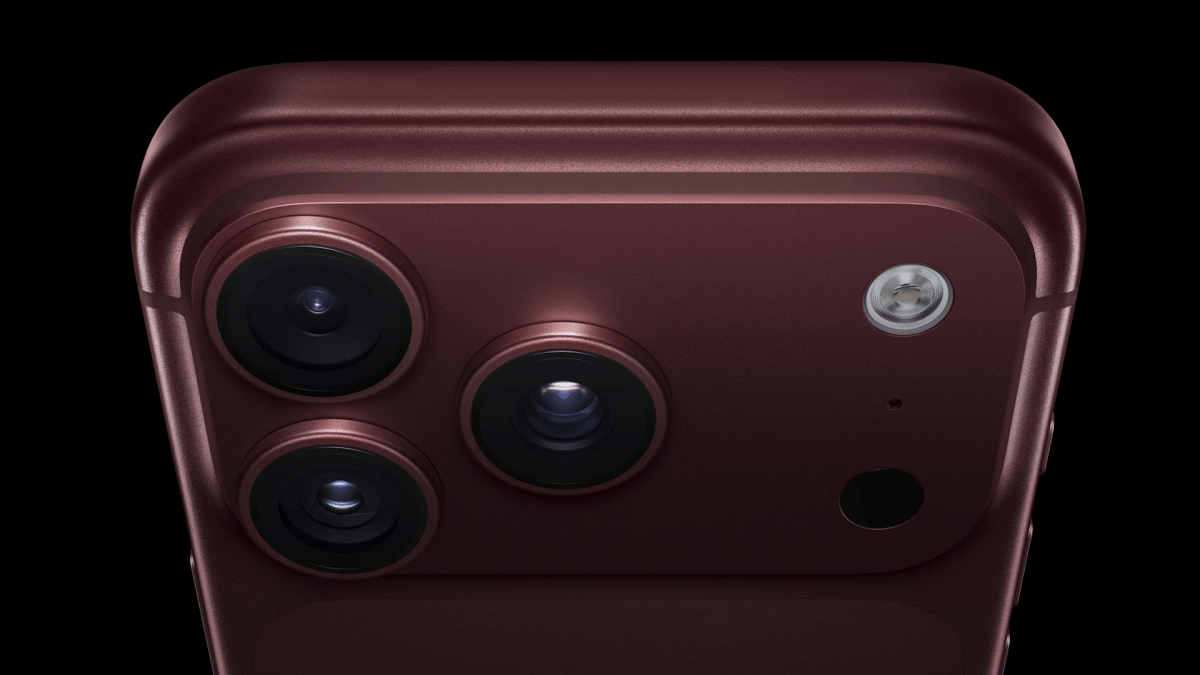
Comme c'était déjà le cas pour l'iPhone 17 Pro l'an dernier, la version française de l'iPhone 18 Pro conserve un tiroir pour venir loger une carte SIM physique. La batterie est rognée, et l'autonomie avec.
-
iPhone Duo, iPhone 18 Pro, Apple Watch, AirPods 5… tous les prix en France des nouveautés Apple
www.numerama.com
Apple a présenté le 9 septembre 2026 son premier iPhone pliant, les iPhone 18 Pro et iPhone 18 Pro Max, de nouvelles Apple Watch et des AirPods. Voici tous les prix français, capacité par capacité, ainsi que les dates de précommande et de sortie.
-
Apple dévoile l’iPhone Duo : le smartphone pliant le plus attendu de la décennie est officiel
www.numerama.com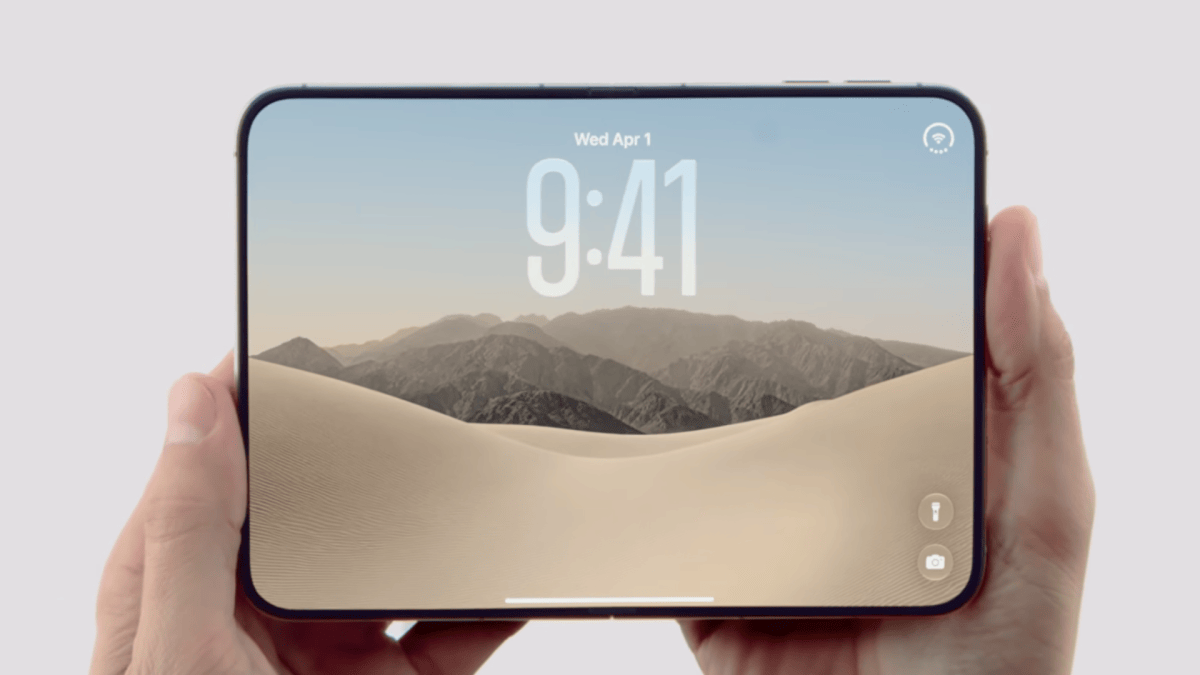
Sept ans après Samsung, Apple entre sur le marché des smartphones pliants. L'iPhone Duo, dévoilé le 9 septembre 2026 par John Ternus, est un iPhone au format passeport qui s'ouvre pour révéler un écran de 7,8 pouces, proche d'un iPad mini. Vendu à partir de 2 339 €, compatible avec l'Apple Pencil et attendu en octobre, il va beaucoup faire parler.
-
Apple Watch Series 12 et Ultra 4 : Apple mise tout sur le cœur (et sur Siri AI, pas dispo en Europe)
www.numerama.com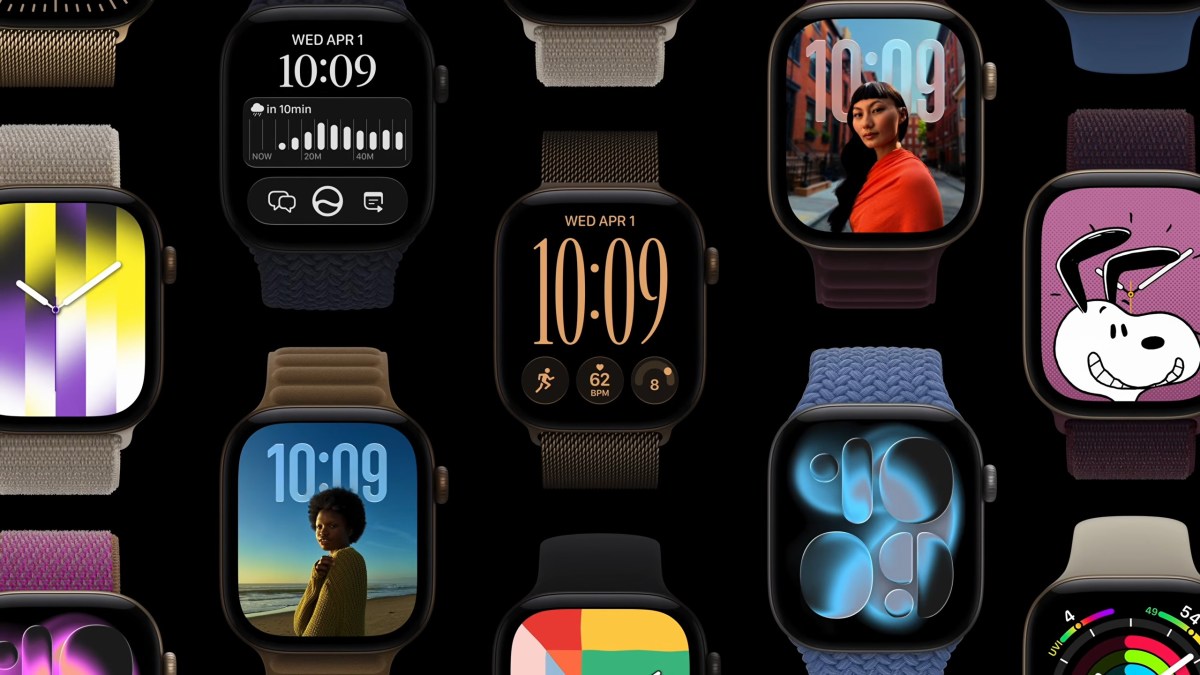
Nouveau capteur cardiaque « le plus précis sur objet connecté », puce S11, Ceramic Shield 2, score de préparation et jusqu'à 50 heures d'autonomie pour l'Ultra 4 : Apple a dévoilé ce mardi ses deux nouvelles montres. Les prix ne bougent pas, la disponibilité est fixée au 18 septembre.
-
Apple dévoile les iPhone 18 Pro : voici les nouveautés par rapport aux iPhone 17 Pro
www.numerama.com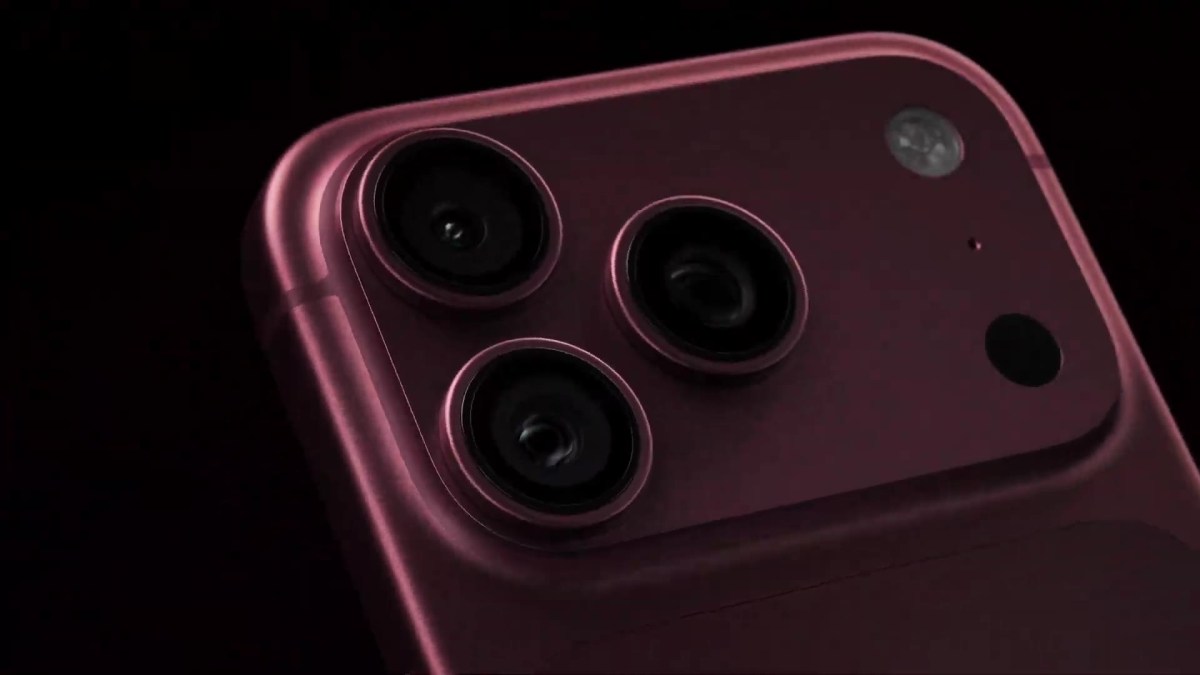
Apple présente officiellement les iPhone 18 Pro et iPhone 18 Pro Max. Le design évolue peu, mais l’orange disparaît au profit d’un rouge bordeaux. À l’intérieur, la puce A20 Pro gravée en 2 nm accompagne un nouvel appareil photo à ouverture variable, une autonomie en hausse et un refroidissement repensé. Les prix augmentent de 100 dollars aux États-Unis. Numerama est à Cupertino et vous proposera ses prises en main dans les prochaines heures.
-
Apple dévoile la date de sortie d’iOS 27 : quelles nouveautés et quels iPhone compatibles ?
www.numerama.com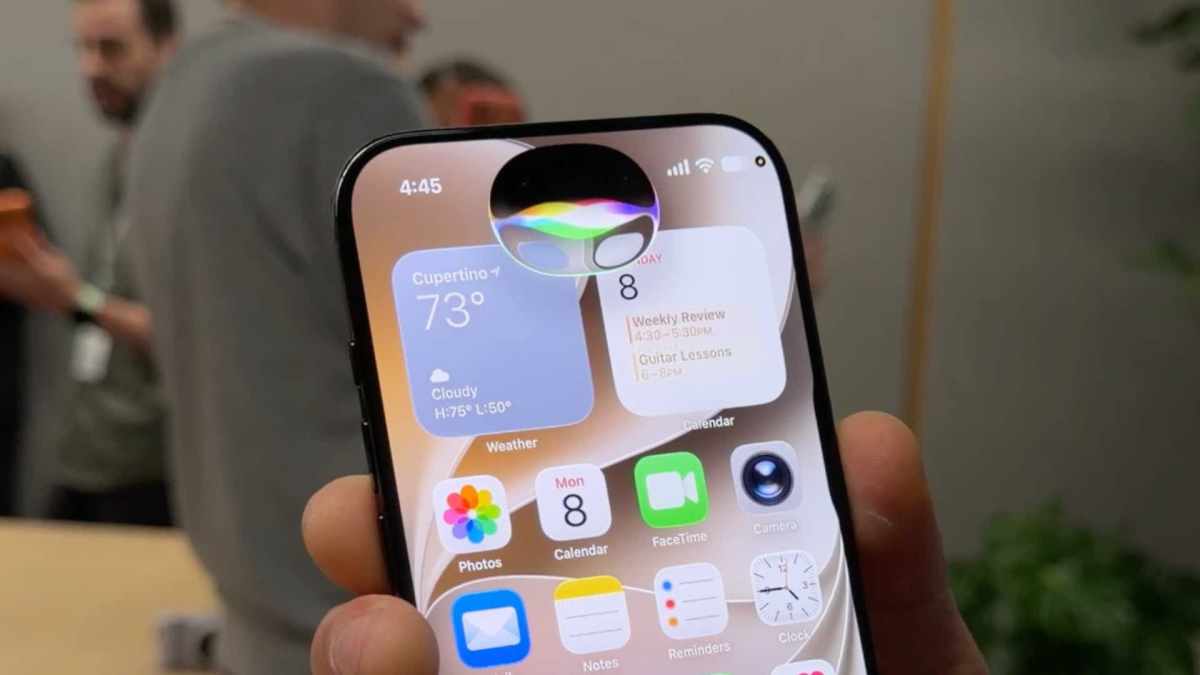
Apple vient de donner la date de sortie d'iOS 27, iPadOS 27, macOS 27 Golden Gate, watchOS 27, tvOS 27 et visionOS 27. Les mises à jour arriveront sur tous les appareils compatibles le lundi 14 septembre, quelques jours avant la sortie des nouveaux iPhone.
-
Robotique humanoïde : Après l’entrée en Bourse mitigée d’Unitree, la Chine serre la vis pour les start-up qui voudraient faire de même
www.usine-digitale.frAssiste-t-on à l’éclatement d’une bulle spéculative de la robotique humanoïde ? La rengaine revient souvent, en particulier depuis l’entrée en Bourse du chinois Unitree à Shanghai le mois dernier. Le titre a certes bondi de 460% lors de la première séance, le 19 août, mais a brusquement chuté dès le lendemain. Il s’établit désormais à 513 yuans (65,8 euros), soit un recul de 39% par rapport à son pic initial.
-
Forcé, non forcé… : au fait, que sont les équations Navier-Stokes et pourquoi OpenAI n’a pas tout réglé ?
www.numerama.com
OpenAI affirme, ce mardi 8 septembre, qu'un de ses modèles a bouclé une preuve autour des équations de Navier-Stokes, l'un des sept problèmes à un million de dollars des mathématiques. Mais de quoi parle-t-on, au juste ?
-
Data centers : Google engage 13 milliards d’euros en Finlande et muscle ses capacités énergétiques
www.usine-digitale.frAvec 13 milliards d’euros d’investissements prévus en Finlande au cours des deux prochaines années, Google signe la plus importante opération d’investissement jamais réalisée par le groupe américain en Europe.
-
ACTIONABLE lève 8,5 millions d’euros pour transformer la donnée client en décisions opérationnelles
www.frenchweb.frFondée par Nicolas Rieul et Nans Thomas, Actionable annonce un financement de 8,5 millions d’euros mené par Hi inov, avec Axeleo Capital. La startup veut aider les grandes entreprises à anticiper les départs, les réclamations et les achats de leurs clients en rapprochant données commerciales et événements opérationnels. Ses déploiements chez Carrefour, OUIGO ou Engie …
L’article ACTIONABLE lève 8,5 millions d’euros pour transformer la donnée client en décisions opérationnelles est apparu en premier sur FRENCHWEB.FR : innovation, tech, network.
-
Cegid et Silae se disent oui pour créer un « leader technologique européen » au service des PME à l’ère de l’IA
www.usine-digitale.frPourquoi choisir entre l’un et l’autre quand on peut se permettre d’avoir les services des deux ? Le lyonnais Cegid et l’aixois Silae, tous deux acteurs dans la paie et les logiciels pour PME et cabinets comptables, annoncent ce 9 septembre leur rapprochement pour « créer un leader technologique européen porté par l’intelligence artificielle ». L’opération devrait valoriser le nouveau groupe à plus de 10 milliards d’euros, soit « l’une des plus grandes entreprises françaises de logiciels et l’un des principaux champions technologiques européens », assurent les deux parties prenantes.
-
Navier-Stokes : Derrière l’exploit d’OpenAI, une bataille sur les données, le mérite et le pouvoir scientifique
www.usine-digitale.frOpenAI a annoncé le 8 septembre avoir résolu l’un des sept problèmes du millénaire du Clay Mathematics Institute : le problème d’existence et de régularité des équations de Navier-Stokes, qui décrivent mathématiquement le mouvement des fluides, comme l’air ou l’eau, en reliant notamment leur vitesse, leur pression et les forces qui s’exercent sur eux.
-
Navier-Stokes, conjecture de Poincaré… : quels sont ces fameux problèmes du millénaire
www.numerama.com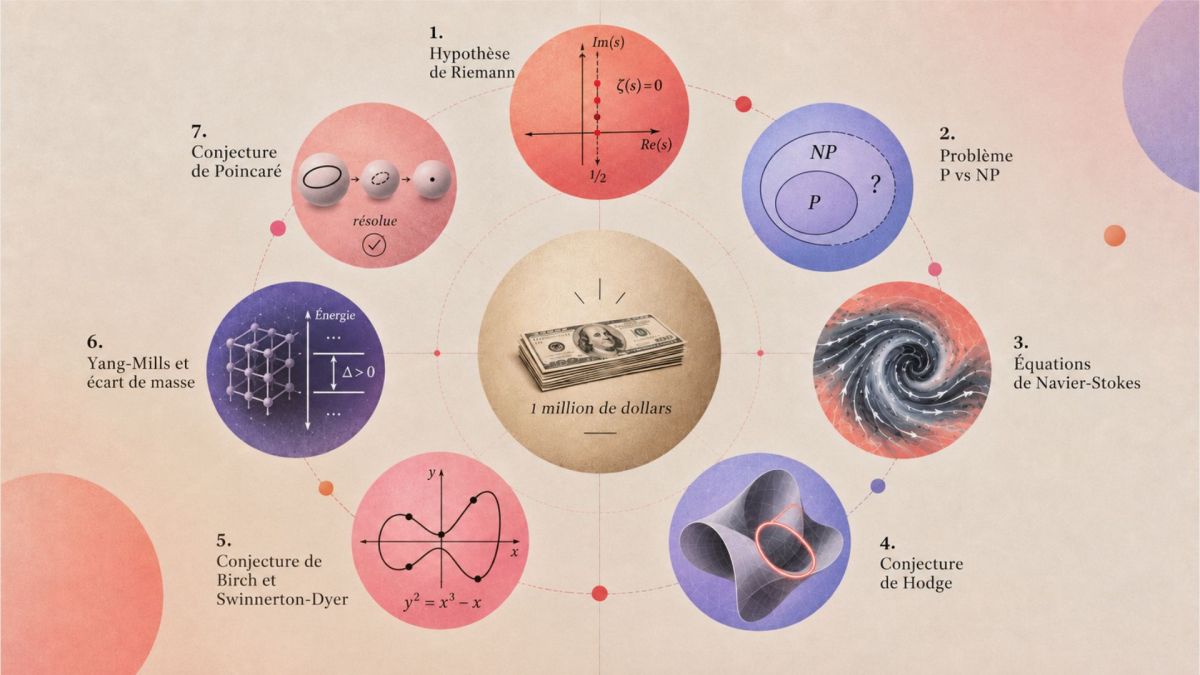
Si vous trouvez la solution à l'un de ces problèmes mathématiques, vous pourrez empocher un million de dollars. L'Institut de mathématiques Clay offre cette récompense pour résoudre des énigmes réputées insurmontables.
-
Mettez à jour Plex ! (même sans savoir contre quoi)
korben.infoSi vous faites tourner un Plex Media Server quelque part chez vous, sachez que le 1er septembre dernier, Plex a publié un avis de sécurité qui demande aux propriétaires de serveur de passer en 1.43.3, et aux utilisateurs de l'application Desktop de passer en 1.115.0. Les versions 1.43.2 et antérieures sont donc toutes concernées.
Et c'est à peu près tout ce que l'annonce contient... Ils évoquent "un certain nombre de problèmes de sécurité", sans un mot sur ce qui est touché, ni sur la façon dont ça s'exploite, ni sur la gravité. Plex dit avoir demandé des identifiants CVE et promet de revenir publiquement donner des détails ensuite. Mais cela fait 8 jours et pour le moment, rien. Même la base de vulnérabilités du NIST ne renvoie rien sur "Plex Media Server"...
Mais de son côté, la Shadowserver Foundation , elle, n'a pas attendu les détails. En réponse à l'avis de Plex, elle scanne Internet tous les jours à la recherche des serveurs non patchés. Et à ce jour, elle en a dénombré plus de 36 000 exposés dont 16 000 rien qu'aux États-Unis.
Mais bon, peu importe... Comme personne ne sait ce que la faille permet, inutile d'essayer de jauger le risque. La seule question qu'on doit tous se poser, c'est de savoir si nos serveurs sont joignables depuis l'extérieur. Si l'accès distant est activé, ou qu'une redirection de port sur la box ou un sous-domaine pointe dessus, vous êtes sûrement dans le lot que Shadowserver a débusqué. Pire, des cybercriminels pourraient exploiter cette vulnérabilité... Donc mettez à jour rapidement.
C'est pas sorcier. Sous Windows, macOS et Linux, vérifiez que vous êtes bien en 1.43.3 ou plus récent, et sinon le paquet vous attend sur la page de téléchargement. Pour les installations Docker, Plex renvoie au README de son dépôt. Par contre, si votre Plex tourne sur un NAS, Plex prévient lui-même que le paquet peut ne pas encore être arrivé dans le magasin d'applications du constructeur. N'attendez pas qu'il descende tout seul, récupérez-le et installez-le à la main depuis l'interface du NAS.
Et si vous vous dites qu'un serveur de films n'intéresse personne, souvenez-vous de LastPass. En 2022, les attaquants sont entrés dans l'ordinateur d'un ingénieur de la boîte par son Plex Media Server , qui était encore sur une vieille version, et sont ressortis avec les coffres chiffrés des clients.
Alors allez-y.
Source : BleepingComputer
-
Robots humanoïdes : Neura Robotics fait appel à l’italien Seco pour fabriquer les modules de calcul de ses robots 4NE1
www.usine-digitale.frElle est l’une des start-up européennes les plus en vogue dans la robotique humanoïde : Neura Robotics, connue pour son modèle 4NE1, a annoncé le 7 septembre un partenariat avec l’entreprise italienne Seco afin de travailler sur les modules de calcul électronique de ses robots de pointe. “Grâce à son concept de membres intelligents, la détection et le calcul sont distribués dans tout le robot, rapprochant l’intelligence des articulations, des capteurs et des interactions physiques où des décisions en temps réel sont nécessaires”, explique la jeune pousse allemande.
-
Souveraineté numérique : Face à la ruée vers les data centers géants, le marseillais Phocea DC mise sur des infrastructures edge de quelques mégawatts
www.usine-digitale.frAlors que la plupart des investissements annoncés dans les data centers portent sur des campus de plusieurs dizaines, voire centaines de mégawatts (MW), le marseillais Phocea DC défend une trajectoire presque inverse. L’opérateur veut bâtir un réseau de data centers edge de quelques mégawatts, implantés en ville, proches des utilisateurs et mieux intégrés au tissu local.
-
Ce pack avec GTA VI en précommande ajoute un casque gaming JBL gratuitement
www.numerama.com
[Deal du jour] Grand Theft Auto VI arrive le 19 novembre 2026 sur PS5, et les précommandes sont ouvertes depuis fin juin. Le site Joybuy propose la version PS5 en pack avec un casque de jeu JBL Quantum 100P pour 79,99 €.
-
Piratage de données de santé : les informations médicales de plus de 3500 patients atteints d’un cancer exposées
www.usine-digitale.frLe 7 septembre, un utilisateur d’un forum cybercriminel a publié une archive qu’il présente comme issue de Jinko.care, rapporte Radio France. Selon les éléments diffusés, elle pèserait environ 3,7 Go et comprendrait 85 tables issues de Firestore, représentant plus de 883 000 lignes, ainsi qu’une archive Firebase contenant plus de 2600 fichiers. Le nombre de comptes concernés serait d’environ 3550.
-
Controverse autour de la solution Navier-Stokes par OpenAI : le chercheur d’Anthropic sort du silence
www.numerama.com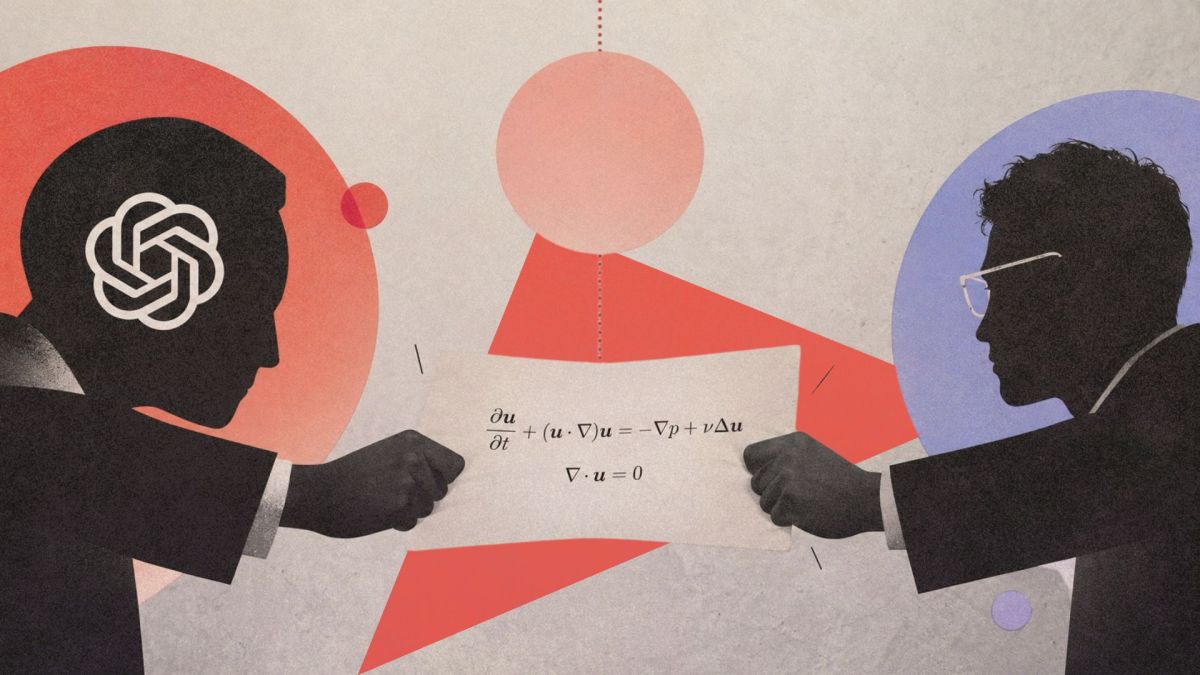
Resté en retrait pendant que son collègue portait seul les accusations, Levent Alpöge, le mathématicien d'Anthropic, a fini par prendre la parole. Sa version relance la bataille de crédit autour d'un problème à un million de dollars qu'OpenAI dit avoir résolu.
-
FFmpeg Commander - Cochez, copiez, collez dans le terminal
korben.infoConvertir une vidéo avec ffmpeg, ça prend 2 minutes... Mais ça c'est quand on connaît les commandes et les paramètres de l'outil, par cœur. Sinon, vous êtes partis facilement pour une demi-heure de documentation.
Mais votre vie va changer puisque FFmpeg Commander est une page web qui règle ce problème-là. Vous cochez ce que vous voulez obtenir, et la commande s'écrit toute seule en dessous, prête à être copiée.
Le formulaire couvre en réalité ce qu'on demande le plus souvent à ffmpeg. Je pense notamment au conteneur, aux codecs vidéo et audio, au débit ou au CRF (la qualité), mais aussi la résolution, le découpage d'un extrait, sans oublier quelques filtres... Si vous touchez un réglage, la commande se réécrit alors dans la foulée, et vous voyez donc tout de suite quelle option votre clic vient d'ajouter.

Le formulaire et la commande juste en dessous
Et depuis sa refonte, il y a surtout de super "recettes". 34 préréglages rangés par usage, dont six catégories entières arrivées d'un coup : du MP4 en faststart pour le web, du vertical en 1080x1920 pour les réseaux sociaux, du HEVC 10 bits pour l'archivage, le désentrelacement d'un vieux DVD, la stabilisation d'une action cam, ou l'extrait de 10 secondes qu'on doit se faire toujours en urgence.
Ce qui est cool c'est que tous vos réglages sont encodés dans l'URL. Du coup une recette se partage en collant un lien, et la personne en face se retrouvera avec le même formulaire, dont les cases seront déjà cochées. Par contre, vos préréglages maison, eux, resteront dans le stockage local de votre navigateur.
Une fois que vous avez la commande qu'il vous faut, vous ouvrez votre terminal, vous collez la commande et puis ça va lancer FFmpeg et convertir votre fichier tranquillement.
Pour le reste, c'est du MIT et c'est gratuit. L'auteur prévient lui-même que son outil ne couvre pas tout ffmpeg et que le résultat dépend aussi de votre version. Relisez donc bien la commande avant de la lancer, surtout sur un fichier que vous n'avez pas en double.
À tester sur ffmpeg-commander.com , et le code est sur GitHub si vous voulez le faire tourner chez vous.
Source : FFmpeg Commander
-
Ancien chercheur d’OpenAI et Anthropic, il démissionne et accuse les géants de l’IA de « jouer avec nos vies » : décryptage du témoignage de Jacob Coxon
www.numerama.com
Jacob Coxon, chercheur en IA passé par OpenAI puis Anthropic, a publié sur X une série de tweets accusant les deux laboratoires de jouer avec l'avenir de l'humanité.
-
French Days : les meilleurs bons plans disponibles en ligne ce mercredi
www.numerama.com
Un écran OLED pour préparer l’arrivée de GTA 6, un casque à l’autonomie à rallonge, une console rétro… On a déjà déniché quelques offres qui nous donnent envie de sortir la carte pour les French Days. Suivez ici nos trouvailles en direct jusqu’au 14 septembre.
-
Piratage DGFiP : le Sénat pointe des failles
incyber.orgUne note de la commission des finances du Sénat apporte de nouveaux éléments sur les intrusions ayant récemment touché la Direction générale des finances publiques (DGFiP). Les attaquants auraient notamment exploité des identifiants légitimes compromis pour circuler entre plusieurs services de l’administration et accéder à des données concernant plusieurs centaines de milliers de particuliers et de professionnels.
Selon les éléments rapportés, après une première compromission d’un compte appartenant à un agent de l’Éducation nationale, l’attaquant aurait accédé au Réseau interministériel de l’État (RIE). Il aurait ensuite utilisé des identifiants d’agents de la DGFiP, probablement récupérés via des infostealers, pour atteindre un portail destiné à des administrations partenaires. L’application « e-contact » aurait ainsi permis l’extraction de données concernant près de 350 000 particuliers et 250 000 professionnels.
D’autres vecteurs ont également été exploités. Entre fin juillet et début août, le compte compromis d’un géomètre-expert aurait permis d’accéder à des données cadastrales concernant 434 564 foyers. Une autre intrusion, détectée mi-août et concernant les successions vacantes, aurait cette fois reposé sur l’exploitation d’une vulnérabilité technique affectant un dispositif de traitement statistique de la DGFiP.
Au-delà des différentes méthodes employées, les sénateurs Claude Raynal et Jean-François Husson mettent en cause des faiblesses plus générales dans la protection du système d’information de l’administration fiscale. Ils soulignent notamment les difficultés à sécuriser les accès et à détecter des comportements inhabituels. Si certains comptes compromis ont pu être désactivés, les systèmes en place n’auraient pas identifié les volumes anormaux d’extraction de données.
La DGFiP a depuis restreint certains accès et interdit l’utilisation d’ordinateurs personnels pour se connecter à ses outils. Le gouvernement prévoit également d’étendre l’authentification multifacteur et d’accélérer le déploiement de mécanismes capables de détecter des volumes inhabituels de consultation.
L’enquête judiciaire se poursuit. Un suspect âgé de 18 ans a été mis en examen.
The post <strong>Piratage DGFiP</strong> : le Sénat pointe des failles appeared first on INCYBER NEWS.
-
Annonce NicheObserver : jaugez gratuitement l’audience des sites depuis les données CrUX
www.abondance.comCe qu'il faut retenir :
- Reach est un nouvel outil du projet NicheObserver, présenté le 8 septembre par Kevin Richard (512banque) lors d'un live sur X
- Il permet d'estimer la taille de l'audience d'un site à partir des données Chrome (CrUX) publiées par Google, sans révéler de nombre de visites exact
- Chaque domaine reçoit un score de reach de 0 à 100, une tranche de popularité, un marché principal probable et un historique sur 24 mois
- L'outil est gratuit dans sa version actuelle, avec un mode bulk, un accès API, une extension via SEObserver et un serveur MCP pour les agents IA
- Reach est présenté comme une alternative gratuite à Similarweb, capable de dire si un site a de vrais utilisateurs, à quelle échelle et sur quel marché, sans détailler les sources de trafic ni les visiteurs uniques
Un outil pensé comme une alternative gratuite à Similarweb
Comme annoncé par Kevin Richard dans son live du 8 septembre 2026, Reach se positionne comme une alternative gratuite à des outils comme Similarweb pour évaluer la taille d'un site. Contrairement aux estimations basées sur des panels ou des modèles statistiques, l'outil s'appuie directement sur le CrUX, le jeu de données que Google publie chaque mois à partir des chargements de pages réels effectués par des utilisateurs Chrome éligibles, sur ordinateur et sur Android. Les visites Safari et iOS restent hors du périmètre.
Selon les chiffres affichés, la base couvre plus de 35 millions de domaines interrogeables sur 24 mois, plus de 40 millions d'origins, et 238 pays et territoires. Pour le seul mois d'août 2026, environ 13,9 millions de domaines ont été observés.
Comment fonctionne le score de reach
Plutôt que d'afficher un nombre de visites, que Google ne publie pas, NicheObserver traduit les données brutes du CrUX en un score de 0 à 100, l'adjusted_reach_score, qui sert de signal principal pour comparer des domaines entre eux. Ce score s'accompagne d'un reach_score propre à la meilleure origin du domaine, et d'un popularity_rank_bucket qui indique une tranche d'appartenance (top 1 000, top 10 000, top 1 million, etc.) plutôt qu'un classement précis.
Un domaine classé dans une tranche donnée n'a pas nécessairement une position connue à l'intérieur de cette tranche, et un score à 0 signifie simplement que le domaine n'a pas été observé sur le mois concerné, pas qu'il a disparu.
L'outil permet aussi de repérer le marché principal d'un site (le pays où son audience est la plus concentrée), avec un niveau de confiance associé, ainsi que l'historique mensuel du score sur 24 mois pour suivre une progression ou un recul dans le temps.
 Exemple du site de la CAF - Source : NicheOserver
Ce que propose l'outil dès aujourd'hui
Lors de sa présentation, Kevin Richard a précisé que l'ambition était de « dépixeliser la data » du CrUX pour la rendre directement exploitable par les professionnels du SEO. Dans sa version actuelle, Reach s'appuie uniquement sur les données gratuites du CrUX. Une offre payante est annoncée pour les prochains mois, au moment du lancement complet de NicheObserver.
Plusieurs modes d'accès sont déjà disponibles :
- une recherche unitaire par domaine, hostname, origin ou URL
- un mode bulk pour interroger plusieurs domaines à la fois
- un accès via API, avec des exemples d'intégration donnés pour Codex et Claude Code
- une extension proposée via SEObserver
- un serveur MCP, pensé pour être branché à des agents IA
Un pont entre NicheObserver et SEObserver est également annoncé, sans que le calendrier précis n'ait été communiqué.
Le positionnement affiché : une alternative gratuite à Similarweb
Dans sa présentation, Kevin Richard revendique frontalement la comparaison avec Similarweb, en résumant son outil comme la promesse d'obtenir gratuitement ce que d'autres facturent pour vérifier si un site reçoit du trafic et comment ce trafic évolue.
Il insiste sur un point de méthode : le CrUX agrège des chargements de pages réels, quelle que soit leur origine, recherche, publicité, email, lien entrant ou accès direct. Reach ne cherche donc pas à décomposer les sources de trafic ni à donner un nombre de visiteurs uniques. La promesse est plus modeste et plus factuelle : dire si un site a de vrais utilisateurs, à quelle échelle, et sur quel marché.
Pour illustrer la fiabilité du signal, l’intéressé cite un test mené sur des sites dont il avait accès aux vraies statistiques. Sur l'un d'eux, l'outil a détecté l'apparition d'un nouveau marché en janvier 2026, le mois exact où les clics de la Search Console de ce site avaient triplé. Il invite d'ailleurs la communauté à tester l'outil sur des sites qu'elle connaît bien, pour vérifier où le signal se trompe.
Les limites à connaître
L'outil ne prétend pas offrir un recensement exhaustif du web. Certains sites sont absents des données, notamment ceux qui sont en noindex. Plus largement, Google applique ses propres critères d'éligibilité et de confidentialité pour intégrer une page au CrUX, ce que NicheObserver ne peut pas contourner.
Autre point de vigilance signalé par l'outil lui-même dans sa documentation : une variation du score de reach d'un mois sur l'autre ne signifie pas automatiquement une variation de trafic. Un changement de couverture du CrUX peut produire le même effet. D'où la recommandation de lire l'évolution sur plusieurs mois plutôt que sur un seul point.
L’article "Annonce NicheObserver : jaugez gratuitement l’audience des sites depuis les données CrUX" a été publié sur le site Abondance.
-
L’Australie veut remettre le graphe social au cœur des réseaux sociaux
www.frenchweb.frLe gouvernement australien veut désormais obliger les réseaux sociaux à proposer aux utilisateurs de plus de 16 ans un fil limité aux comptes qu’ils ont choisi de suivre. Présentée comme une mesure de protection, l’initiative « My Feed, My Way » intervient surtout au cœur du modèle de TikTok, Instagram ou Facebook : la recommandation …
L’article L’Australie veut remettre le graphe social au cœur des réseaux sociaux est apparu en premier sur FW.MEDIA.
-
Virginie Bensoussan-Brulé sur CNews : quel cadre juridique pour le vol d’animaux ?
www.lexing.law
Virginie Bensoussan-Brulé était l’invitée de Nelly Daynac dans l’émission « Police Justice : 24H en France » sur CNews le 4 septembre 2026.
Conviée à apporter son éclairage juridique sur plusieurs sujets d’actualité, elle est notamment intervenue sur la question du vol d’animaux et sur les sanctions encourues par leurs auteurs.Le vol d’un animal constitue bien un vol au sens du code pénal
Depuis 2015, l’article 515-14 du code civil reconnaît que les animaux sont des « êtres vivants doués de sensibilité ». Ils demeurent toutefois, sous réserve des lois qui les protègent, soumis au régime des biens. La soustraction frauduleuse d’un animal appartenant à autrui peut donc être qualifiée de vol, au sens de l’article 311-1 du code pénal, qui définit cette infraction comme « la soustraction frauduleuse de la chose d’autrui ».
Le vol simple est puni de trois ans d’emprisonnement et de 45 000 euros d’amende.Cette solution avait d’ailleurs été consacrée par la jurisprudence bien avant la reconnaissance, en 2015, de la sensibilité de l’animal dans le code civil. Dans un arrêt du 13 mai 1992, la chambre criminelle de la Cour de cassation a expressément affirmé que « les animaux peuvent faire l’objet d’un vol dès lors qu’au moment de leur soustraction, ils sont la propriété d’autrui ». L’affaire concernait la soustraction de dix-sept singes appartenant au CNRS et d’un ours détenu par un particulier. Les prévenus invoquaient notamment la protection des animaux et les mauvais traitements dont ceux-ci auraient fait l’objet. La Cour de cassation a néanmoins considéré que les éléments constitutifs du vol étaient caractérisés et rappelé que les mobiles poursuivis par les auteurs de la soustraction ne se confondent pas avec l’élément intentionnel de l’infraction (Cass. crim., 13 mai 1992, n° 91-83.204).
Cette qualification s’applique également aux animaux d’élevage. La jurisprudence l’a admise à propos de bétail. Dans un arrêt du 21 avril 1964, la chambre criminelle de la Cour de cassation a ainsi validé la condamnation pour vol d’une exploitante agricole qui avait vendu à un marchand de bestiaux des animaux appartenant à un ouvrier agricole, après s’être faussement présentée comme leur propriétaire. La Cour a précisé que la simple détention matérielle des animaux dans l’exploitation, lorsqu’elle ne s’accompagne pas d’une remise de leur possession, n’exclut pas la soustraction constitutive du vol (Cass. crim., 21 avril 1964, n° 63-92.168). Elle a retenu le même raisonnement à propos d’un troupeau composé de onze génisses et d’un veau confié à la surveillance d’un éleveur : celui-ci avait emmené les animaux chez lui en prétendant qu’ils lui appartenaient, ce qui était susceptible de caractériser un vol de bétail (Cass. crim., 18 janvier 1972, n° 71-90.918). Ces décisions montrent que le droit pénal ne distingue pas, pour l’application de la qualification de vol, selon qu’il s’agit d’un animal de compagnie ou d’un animal d’élevage : une brebis, un mouton, un bovin ou tout autre animal appartenant à autrui peut faire l’objet d’une soustraction frauduleuse. La question déterminante est celle de savoir si l’auteur s’est emparé, sans le consentement de son propriétaire ou de son légitime détenteur, d’un animal dont il n’avait pas la possession.
La qualification doit toutefois être distinguée de celle d’abus de confiance lorsque l’animal avait préalablement été volontairement remis à l’auteur dans des conditions lui conférant sa possession. La Cour de cassation l’a jugé à propos d’un cheptel confié à un fermier dans le cadre d’un bail à cheptel de fer : la vente des animaux par le preneur pouvait alors relever de l’abus de confiance et non du vol (Cass. crim., 8 janvier 1969, n° 67-93.150).
La dimension affective particulière attachée à un animal de compagnie ne modifie donc pas, en elle-même, la qualification pénale : juridiquement, son enlèvement sans le consentement de son détenteur relève des règles applicables au vol.
Elle n’est toutefois pas ignorée par le droit. Dans un arrêt du 9 décembre 2015, la première chambre civile de la Cour de cassation a ainsi approuvé une décision ayant retenu qu’un chien de compagnie était un être vivant « unique et irremplaçable », destiné à recevoir l’affection de son maître. Cette décision, rendue en matière de garantie de conformité, illustre la prise en compte par le juge de la relation affective particulière qui unit le maître à son animal (Cass. 1re civ., 9 déc. 2015, n° 14-25.910).
Cette dimension peut être prise en considération dans l’évaluation du préjudice subi par la victime, indépendamment de la seule valeur marchande de l’animal.
Une circonstance aggravante spécifique au trafic d’animaux
Le législateur a toutefois renforcé la répression lorsque le vol s’inscrit dans une logique de trafic.
Depuis la loi du 30 novembre 2021 visant à lutter contre la maltraitance animale, l’article 311-4 du code pénal prévoit expressément que le vol est aggravé lorsqu’il est « destiné à alimenter le commerce illégal d’animaux ». Dans cette hypothèse, il est puni de cinq ans d’emprisonnement et de 75 000 euros d’amende.
Cette aggravation vise donc non seulement l’acte de soustraction lui-même, mais sa finalité : le vol doit être destiné à alimenter un circuit de commerce illégal d’animaux.D’autres circonstances peuvent également aggraver les peines, par exemple lorsque le vol est commis par plusieurs personnes agissant comme auteurs ou complices, dans un local d’habitation, avec des violences n’ayant entraîné aucune incapacité totale de travail, ou encore lorsqu’il est accompagné d’une destruction, d’une dégradation ou d’une détérioration.
Lorsque deux des circonstances aggravantes énumérées par l’article 311-4 sont réunies, les peines sont portées à sept ans d’emprisonnement et 100 000 euros d’amende ; lorsque trois de ces circonstances sont réunies, elles peuvent atteindre dix ans d’emprisonnement et 150 000 euros d’amende.La personne qui, en connaissance de cause, détient, acquiert ou transmet un animal provenant d’un vol peut par ailleurs être poursuivie pour recel, délit puni, dans sa forme simple, de cinq ans d’emprisonnement et de 375 000 euros d’amende.
L’article 321-1 du code pénal vise en effet le fait de dissimuler, détenir ou transmettre une chose en sachant qu’elle provient d’un crime ou d’un délit, ainsi que le fait de servir d’intermédiaire pour sa transmission. Le particulier ou le professionnel qui acquiert ou revend sciemment un animal volé s’expose donc lui aussi à des poursuites pénales.Que faire en cas de vol de son animal ?
La première démarche consiste à déposer plainte auprès des services de police ou de gendarmerie. Il est utile de communiquer aux enquêteurs tous les éléments permettant d’identifier sans ambiguïté l’animal : numéro d’identification, photographies récentes, carnet de santé ou passeport, certificat d’identification et, le cas échéant, tout élément relatif aux circonstances de sa disparition.
Pour les chiens, chats et furets identifiés, le vol doit également être signalé au Fichier national d’identification des carnivores domestiques (I-CAD). La loi du 30 novembre 2021 prévoit en effet qu’à l’occasion d’un dépôt de plainte pour vol d’un animal, le plaignant signale obligatoirement ce vol à l’organisme agréé chargé de la collecte et du traitement des données d’identification.
Pour les chiens, chats et furets, les modalités de ce signalement sont précisées par l’arrêté du 9 novembre 2023 relatif à leur identification : le détenteur doit informer le gestionnaire du fichier national en lui fournissant le dépôt de plainte.
L’enregistrement du statut d’animal volé dans le fichier I-CAD permet de sécuriser administrativement la situation de l’animal. Dès réception du signalement, le gestionnaire du fichier suspend toute demande de mise à jour concernant celui-ci jusqu’à ce que le détenteur l’informe d’un retrait de plainte ou qu’une décision de justice soit rendue. Ce mécanisme permet de faire obstacle à une tentative de changement frauduleux de détenteur dans le fichier.Le bétail fait également l’objet d’un dispositif obligatoire d’identification et de traçabilité. Les bovins, ovins et caprins sont enregistrés dans des systèmes nationaux permettant de retracer leur exploitation de détention et leurs mouvements. Pour les ovins et caprins, l’identification repose en principe sur deux repères auriculaires, dont un électronique, tandis que leurs déplacements doivent être accompagnés d’un document de circulation et faire l’objet d’une notification. Les bovins disposent quant à eux d’une identification individuelle par marques auriculaires et d’un passeport.
En cas de vol de bétail, il est donc recommandé, parallèlement au dépôt de plainte, d’informer rapidement le service chargé de l’identification animale de la chambre d’agriculture compétente et de lui communiquer la liste et les numéros d’identification des animaux concernés. Cette démarche peut permettre de détecter une anomalie si les animaux volés font ensuite l’objet d’une tentative de déplacement ou d’enregistrement dans le circuit d’élevage.Virginie Bensoussan-Brulé sera invitée chaque vendredi du mois de septembre dans l’émission « Police Justice : 24H en France » afin d’apporter son éclairage juridique sur les sujets d’actualité abordés par Nelly Daynac.
À revoir : Police Justice : 24H en France – émission sur CNews le 4 septembre 2026 sur CNews.
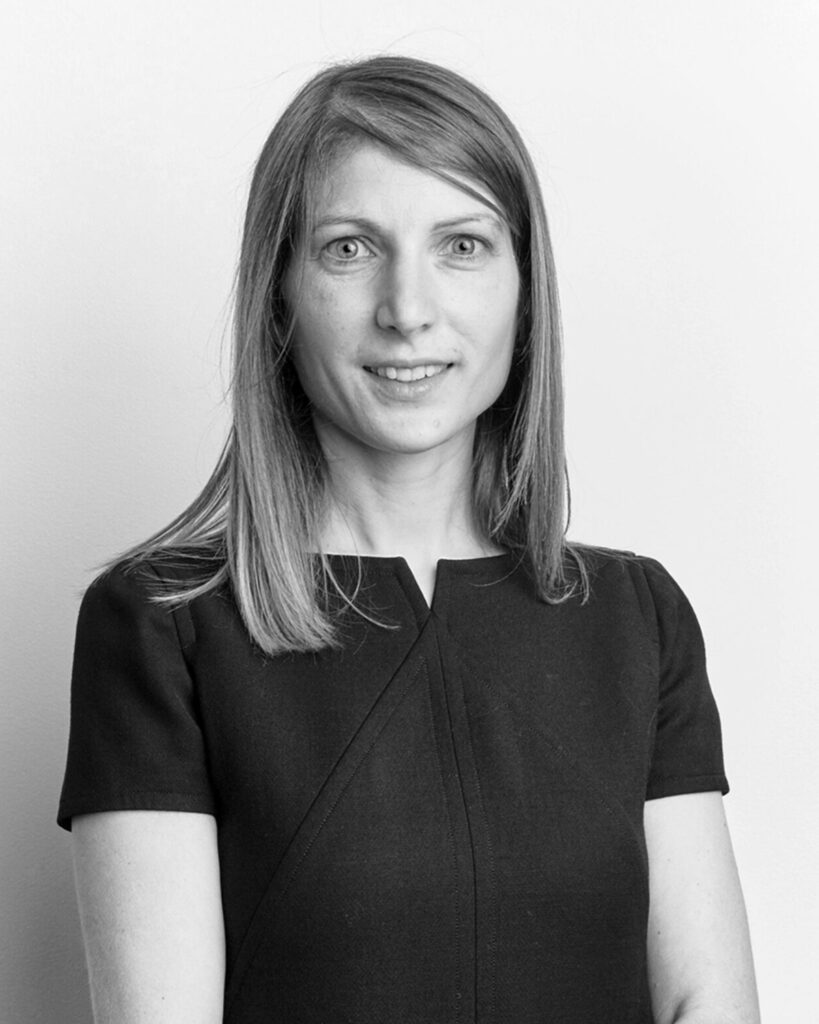
Virginie Bensoussan-Brulé
AvocateDirectrice du pôle Contentieux du numérique
L’article Virginie Bensoussan-Brulé sur CNews : quel cadre juridique pour le vol d’animaux ? est apparu en premier sur Lexing Avocats.
-
Du réseau à la population : mesurer l’impact réel d’une cyberattaque
incyber.orgJean Langlois-Berthelot et Marc-Olivier Boisset
Le 3 juin 2024, le prestataire britannique Synnovis est victime d’une attaque par rançongiciel. L’entreprise fournit des services de biologie médicale à plusieurs établissements du National Health Service dans le sud-est de Londres. L’attaque affecte donc des serveurs, des applications et des données. Mais ses conséquences véritables apparaissent ailleurs.
Les capacités d’analyse sont brutalement réduites. Des prélèvements doivent être priorisés. Des opérations sont reportées parce qu’elles dépendent de résultats biologiques devenus indisponibles. Le 15 août, le NHS dénombre déjà 1 693 interventions programmées et 10 054 consultations ambulatoires reportées dans les deux établissements les plus touchés. L’attaque contribue également à une tension sur les stocks sanguins. Le NHS Blood and Transplant émet une alerte et demande aux hôpitaux de réserver le sang de groupe O aux cas essentiels. Les services ne seront intégralement restaurés qu’en décembre 2024.
Ces données sont publiées par NHS England et dans son bilan du 15 août 2024.
La séquence mérite d’être observée attentivement. Un système informatique est compromis. Des analyses médicales deviennent indisponibles. Des médecins modifient leurs priorités. Des patients voient leur prise en charge déplacée. D’autres établissements absorbent une partie de la demande. Une tension locale se propage jusqu’à une ressource nationale : le sang. L’attaque est cyber. Sa trajectoire ne l’est plus exclusivement.
L’angle mort de l’impact cyber
Les instruments de cybersécurité mesurent avec précision un nombre croissant de variables : compromission initiale, déplacement latéral, comptes affectés, volume de données exfiltrées, durée d’indisponibilité, coût de restauration ou temps nécessaire au retour en production. Ces mesures sont indispensables. Elles décrivent cependant principalement ce qui se déroule dans le système attaqué.
Elles rendent beaucoup moins bien compte de ce qui se produit lorsque la perturbation traverse la frontière numérique. Combien de personnes changent-elles de comportement ? Quels services alternatifs sont sollicités ? À partir de quel moment ceux-ci saturent-ils ? Une communication officielle rassure-t-elle la population ou attire-t-elle davantage son attention sur la crise ? La restauration technique suffit-elle à rétablir le fonctionnement normal ?
L’incident survenu en février 2024 chez Change Healthcare fournit un autre exemple de ce décalage. Cette entreprise américaine occupe une position centrale dans les échanges entre professionnels de santé, assureurs et pharmacies. Sa compromission a perturbé le traitement des prescriptions, des remboursements et des paiements à une échelle nationale. Le département américain de la Santé estimait encore, en juillet 2025, qu’environ 192,7 millions de personnes avaient été affectées par la violation de données.
Le chiffre consolidé figure dans la documentation officielle du département américain de la Santé.
Le nombre impressionne, mais il ne dit pas tout. Derrière lui se trouvent des professionnels temporairement privés de trésorerie, des pharmacies confrontées à des difficultés de vérification, des patients incertains de pouvoir accéder à leurs traitements et des organismes contraints de reconstruire en urgence des procédures manuelles. Le véritable impact d’une attaque ne correspond donc pas uniquement à la somme des actifs compromis. Il résulte de la manière dont leur indisponibilité se propage à travers les dépendances techniques, économiques et humaines.
Du périmètre compromis au rayon d’impact socio-cyber
Nous proposons de distinguer deux espaces. Le périmètre de compromission désigne les systèmes, comptes, données et équipements directement affectés par l’attaque. Le rayon d’impact socio-cyber désigne l’ensemble des activités, organisations et comportements perturbés par les conséquences de cette compromission, y compris lorsqu’ils ne sont ni connectés au réseau attaqué ni directement visés par l’adversaire.
Cette distinction paraît simple. Elle modifie pourtant profondément l’évaluation du risque. Une attaque contre un système de paiement ne touche pas uniquement le prestataire compromis. Elle peut conduire des commerçants à refuser certains moyens de paiement, des consommateurs à rechercher des espèces, des services clients à recevoir un afflux d’appels et des acteurs économiques à différer leurs transactions.
Une attaque contre un hôpital peut entraîner un report vers les établissements voisins. Une compromission des transports peut déplacer la demande vers la route ou d’autres réseaux. L’indisponibilité d’une administration numérique peut provoquer le retour massif vers les guichets, les plateformes téléphoniques ou les intermédiaires locaux. Chaque réaction, rationnelle à l’échelle individuelle, peut produire une nouvelle fragilité à l’échelle collective.
La cybersécurité connaît bien les interdépendances entre infrastructures. CISA rappelle qu’un incident affectant une infrastructure critique peut rapidement se propager aux infrastructures dépendantes ou interdépendantes. Mais les citoyens ne sont pas seulement les bénéficiaires passifs de ces infrastructures. Lorsqu’un service tombe, ils cherchent une solution, modifient leur itinéraire, retardent une décision, sollicitent un autre canal ou relaient une information. La population devient alors l’un des milieux de propagation de la crise.
Les comportements humains sont encore trop souvent traités comme des éléments extérieurs au modèle technique : une série de réactions difficiles à anticiper, ajoutées après l’évaluation de l’incident. Or ils peuvent déterminer l’ampleur finale de la crise. Après l’attaque de Colonial Pipeline en mai 2021, la crainte d’une pénurie a provoqué des achats massifs de carburant. La perturbation technique et logistique a ainsi été amplifiée par une réaction collective. L’exemple est célèbre, mais sa leçon reste imparfaitement intégrée : les effets d’une attaque dépendent aussi des représentations que la population se forme de la situation et des comportements qu’elle adopte en conséquence.
Il faut dès lors suivre quatre transformations successives, sans les enfermer dans quatre silos. L’effet technique rend le système indisponible. L’effet fonctionnel dégrade le service. L’effet comportemental conduit les usagers et les professionnels à s’adapter. Enfin, l’effet systémique apparaît lorsque ces adaptations affectent d’autres services et modifient la conduite de la crise.
Cette chaîne permet de comprendre pourquoi deux attaques techniquement comparables peuvent produire des conséquences radicalement différentes. Tout dépend de la fonction touchée, du moment de l’attaque, des solutions de substitution, de la confiance accordée aux autorités et des réactions collectives.
Le rapport 2025 de l’ENISA repose sur près de 4 900 incidents observés entre juillet 2024 et juin 2025. L’agence identifie l’administration publique comme le secteur le plus visé dans l’Union européenne. Son analyse sectorielle rappelle que les administrations fournissent des services essentiels, détiennent de grandes quantités de données et demeurent pourtant parmi les secteurs dont la maturité cyber est la plus faible. Une perturbation peut donc atteindre simultanément la continuité du service, la sécurité nationale et la confiance publique.
Voir l’ENISA Threat Landscape 2025 et l’analyse sectorielle consacrée aux administrations publiques.
Simuler pour explorer, pas pour prophétiser
Comment intégrer la population à l’analyse sans prétendre prévoir exactement sa conduite ? Par la simulation.
Il ne s’agit pas de fabriquer une copie parfaite de la société ni d’attribuer à chaque citoyen un double numérique. Une telle prétention serait scientifiquement fragile et politiquement dangereuse. Il s’agit de construire des populations synthétiques composées de groupes possédant des ressources, des contraintes et des comportements différenciés.
Dans une simulation appliquée à une attaque contre les paiements, certains agents disposent d’espèces ; d’autres non. Certains peuvent se déplacer vers une agence bancaire ; d’autres sont isolés. Certains commerçants possèdent plusieurs solutions d’encaissement ; d’autres dépendent d’un seul prestataire. Les comportements évoluent en fonction de la durée de la panne, des informations disponibles et de l’état des services alternatifs.
La simulation permet alors de tester la durée de soutenabilité d’une procédure de secours, d’identifier le service alternatif qui sature en premier, de repérer les groupes les plus rapidement privés d’accès ou de comparer les effets de plusieurs communications de crise. Elle peut également introduire une campagne de désinformation concomitante et observer si la remise en service technique entraîne un retour immédiat à la normale ou, au contraire, un nouvel afflux.
Ces modèles ne prédisent pas ce que chaque individu fera. Ils explorent les conséquences possibles de comportements plausibles. Cette différence est fondamentale. Une bonne simulation ne promet pas de deviner l’avenir. Elle révèle les conditions dans lesquelles un système devient vulnérable.
Les exercices cyber reposent traditionnellement sur un scénario d’attaque : l’équipe rouge compromet un système, l’équipe bleue détecte l’intrusion, la contient puis restaure les services. Pour mesurer le rayon d’impact socio-cyber, il faut ajouter un troisième élément : une population simulée qui réagit à la perturbation et aux décisions prises pendant la crise.
Prenons un hôpital fictif. Un rançongiciel rend indisponibles le dossier patient, la biologie et une partie de la téléphonie. L’exercice classique mesure le basculement vers les procédures dégradées et la restauration informatique. La simulation socio-cyber ajoute les patients dont les opérations sont reportées, ceux qui se déplacent vers d’autres établissements, les services d’urgence voisins qui absorbent une demande supplémentaire, les professionnels qui recourent à des canaux personnels, les appels des familles, la circulation d’informations contradictoires, les besoins de transport sanitaire, les stocks consommés plus rapidement que prévu et les décisions des autorités sanitaires.
On peut alors faire varier la durée de l’attaque, le jour de la semaine, le niveau initial des stocks, la confiance accordée aux messages officiels ou l’existence d’une campagne hostile. La question n’est plus seulement de savoir combien de temps il faudra pour restaurer les serveurs. Elle devient : à quel moment l’écosystème de soins cesse-t-il d’absorber les conséquences de leur indisponibilité ?
Cette approche transforme aussi la définition du retour à la normale. Dans le cas Synnovis, la reconstruction des systèmes centraux n’a pas immédiatement effacé les opérations reportées, les examens en attente et les tensions accumulées. Le NHS indiquait dès juin 2024 que les effets de l’incident continueraient à se faire sentir pendant plusieurs mois.
La récupération possède donc plusieurs temporalités : récupération informatique, reprise du service, résorption des files d’attente, retour des comportements à la normale et restauration de la confiance. Une organisation peut avoir récupéré ses données tout en continuant à subir les conséquences de la crise. À l’inverse, des procédures humaines robustes peuvent maintenir un service acceptable malgré une indisponibilité informatique prolongée.
L’indicateur décisif n’est donc pas seulement le temps de restauration technique, mais le temps de récupération socio-cyber : le délai nécessaire pour que le système technique, les services et leurs usagers retrouvent ensemble un fonctionnement maîtrisé.
Cette extension ne diminue en rien l’importance de la protection technique. Elle lui donne sa véritable portée. Cartographier les actifs demeure indispensable, mais il faut également cartographier les fonctions sociales qu’ils soutiennent, les populations qui en dépendent, les solutions de substitution et les comportements susceptibles de déplacer la crise. Tester une sauvegarde demeure indispensable, mais il faut aussi tester la capacité des équipes à fonctionner pendant sa restauration et celle de l’écosystème à absorber les reports d’activité. Préparer une communication de crise demeure indispensable, mais il faut encore éprouver ses effets possibles sur différents groupes, à différents moments et sur différents canaux.
La simulation relie ainsi l’incident informatique à ses conséquences humaines sans prétendre réduire la société à une équation. Elle transforme des dépendances invisibles en hypothèses testables. Elle permet de répéter une crise, d’en modifier les paramètres et d’observer non pas un avenir unique, mais plusieurs trajectoires possibles.
Une cyberattaque ne se termine donc pas lorsque le dernier serveur redémarre. Elle se termine lorsque les services, les organisations et les populations ont retrouvé leur capacité normale d’agir. Entre ces deux moments s’étend encore un angle mort de la cybersécurité. C’est là que doit désormais porter la simulation.
The post Du réseau à la population : mesurer l’<strong>impact réel d’une cyberattaque</strong> appeared first on INCYBER NEWS.
-
Robots humanoïdes : Xpeng met en service l’usine de production de ses machines Iron, un lancement commercial prévu pour 2027
www.usine-digitale.frLa concurrence s’intensifie dans la robotique humanoïde en Chine. Xpeng annonce le 8 septembre la mise en service de ses premières lignes de production de robots humanoïdes Iron. “Le premier robot humanoïde polyvalent a fait ses débuts en quittant les lignes de production de manière autonome après la fin de sa fabrication, détaille le constructeur chinois de véhicules électriques. Cette réalisation (…) représente un progrès important vers la production à grande échelle.”
-
Winapp - Comment créer une app Windows native sans Visual Studio
korben.infoPour fabriquer une application Windows native, le passage par Visual Studio était jusqu'ici la voie normale. Mais c'était sans compter sur Microsoft qui a publié winapp , un outil en ligne de commande qui permet de faire tout pareil directement depuis un terminal : il crée le projet, le construit, le lance avec son identité de paquet et sort le résultat sous la forme d'un fichier d'installation MSIX.
C'est encore estampillé en version "expérimentale" par ses auteurs, mais ça fonctionne déjà très bien pour des trucs basiques. C'est pour ça qu'aujourd'hui, je vous propose un petit tuto pour afficher un Hello World dans une vraie fenêtre Windows. Vous allez voir, c'est fastoche !
Ce qu'il faut avant de commencer
Il vous faut donc Windows 10 version 1809 au minimum, le mode développeur activé dans Paramètres, Système, Options avancées, et le SDK .NET 10 ou plus récent. Visual Studio, non par contre, y'en a pas besoin. Les deux installations se font via winget, dans un terminal normal :
winget install Microsoft.DotNet.SDK.10
winget install Microsoft.winappcli --source winget
Faites ensuite un
winapp --versionet vous saurez si le CLI répond.Créez le projet
La commande
newfabrique l'application à partir des modèles WinUI 3 officiels, qu'elle télécharge toute seule dès qu'on la lance. Sans option elle vous pose des questions, mais avec celles que je vous mets ci-dessous, elle ne demandera rien et prendra le modèle le plus dépouillé du lot :winapp new --template winui --name HelloKorben --use-defaults cd HelloKorbenVous récupérez alors un projet C# complet, avec son manifeste de paquet et ses icônes. Et surtout, le modèle
winuivous donne une fenêtre vide, ce qui tombe bien puisqu'on va écrire dedans. Notez que le pack de modèles est encore publié en 0.0.6-alpha, donc si un nom de fichier a bougé depuis,winapp new --listvous sortira la liste de ce que le vôtre propose.Écrire le Hello World
Attention, là y'a un petit piège ! Le fichier qui décrit la fenêtre s'appelle
MainWindow.xaml, sauf que ce n'est pas celui-là qu'il faut toucher. Ouvrez plutôtMainPage.xaml, qui est à la racine du projet, et remplacez son<Grid />vide par ces quelques lignes :<Grid> <TextBlock Text="Hello World !" HorizontalAlignment="Center" VerticalAlignment="Center" FontSize="48" /> </Grid>Ensuite, un petit
winapp runconstruira le projet, l'enregistrera auprès de Windows avec une identité de paquet qui pointe droit sur votre dossier de build, et le lancera. Votre fenêtre s'ouvre alors avec le Hello World au milieu :winapp run
La fenêtre HelloKorben ouverte par winapp run, et derrière, le terminal qui vient de la construire en 12 secondes
Bon, là, on a fait un Hello World, mais bien sûr, si vous faites chauffer une IA là-dessus, vous pouvez faire des trucs un peu plus complexes sans forcément savoir coder, et tout ça, une fois encore, sans Visual Studio.
Sortir le fichier d'installation
Maintenant, à quoi bon empaqueter ?
Cette identité de paquet, ce n'est pas de la paperasse. En fait c'est elle qui ouvre à votre application les notifications natives, les associations de fichiers, les protocoles maison et les API d'IA locale de Windows. Donc si vous voulez du sérieux, il faut publier l'application compilée dans un dossier, et ça, c'est possible comme ceci directement dans votre terminal :
dotnet publish -o ./publishL'empaquetage fabrique au passage un certificat de développement et l'installe dans le magasin Personnes de confiance de la machine mais faut que je vous prévienne, la commande qui suit réclame un terminal ouvert en admin dans lequel il faudra refaire le
cdvers votre dossier de projet pour qu'il s'y retrouve.winapp pack ./publish --generate-cert --install-cert
Le MSIX signé sort dans le dossier du projet, nommé d'après le GUID du paquet
Vous obtenez alors un
.msixsigné, nommé d'après l'identité du paquet, sa version et son architecture, qui s'installe chez vous d'un double clic. Et cette identité, le modèle la génère sous forme de GUID : ne cherchez pas le nom de votre application dans le nom du fichier. Par contre, ne l'envoyez pas tel quel à un collègue, parce que le paquet réclamera le runtime Windows App SDK. Ajoutez--self-containedà la commandepacket le runtime partira dans le paquet. Le certificat, lui, reste un certificat de développement local : sur le PC d'en face, Windows refusera le paquet tant que ce certificat n'y sera pas installé aussi.Maintenant, si vous vous demandez à quoi sert vraiment ce CLI, c'est surtout l'étape MSIX qui sera moins douloureuse car vous n'aurez pas besoin de lancer Visual Studio.
Source : Neowin
-
Suivez la keynote Apple en direct : l’iPhone pliant et l’iPhone 18 Pro arrivent aujourd’hui
www.numerama.com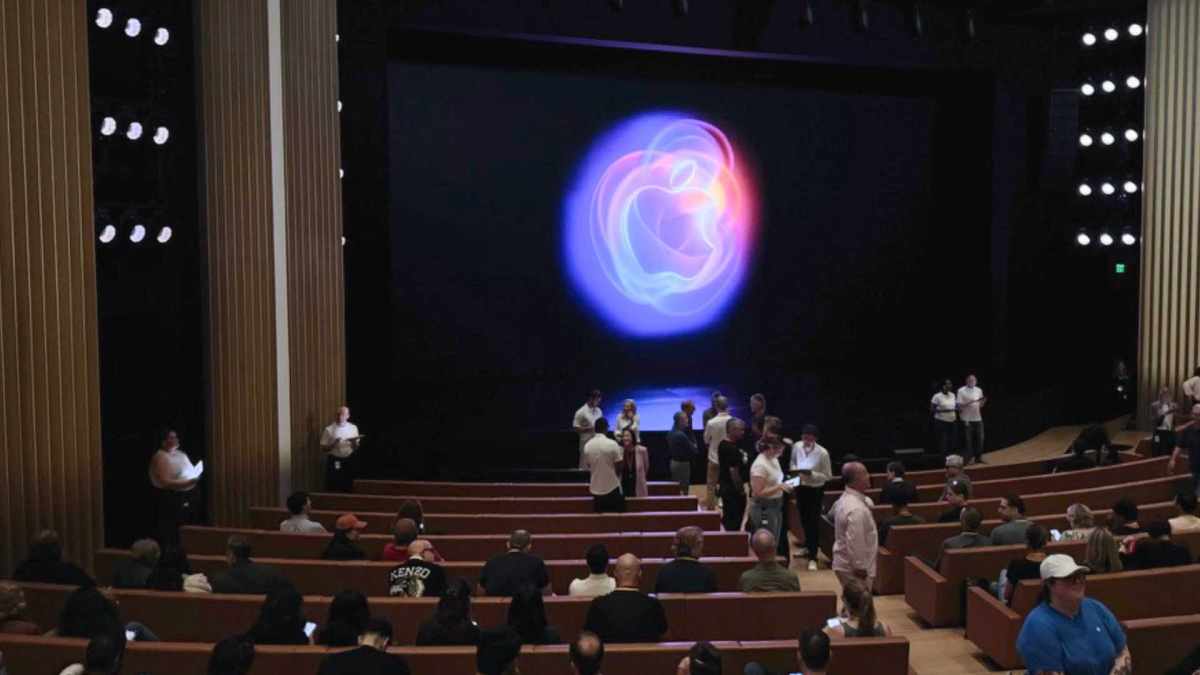
Après des années de rumeurs, Apple devrait dévoiler son premier iPhone avec un écran pliant lors de sa grande keynote de rentrée du 9 septembre 2026. L'événement est d'autant plus historique qu'il s'agit du premier de John Ternus, le nouveau patron d'Apple qui a remplacé Tim Cook au début du mois. Numerama est sur place et vous propose une analyse en direct avec des images exclusives et des vidéos de prise en main des nouveaux iPhone dès la fin de l'événement.
-
Vos clients disent tout. Encore faut-il les écouter
www.frenchweb.frLes entreprises n’ont jamais disposé d’autant de données sur leurs clients. Parcours de navigation, transactions, CRM, enquêtes de satisfaction : chaque interaction ou presque laisse aujourd’hui une trace. Il en reste pourtant une, particulièrement riche, qui échappe encore largement à cette mécanique : la conversation. POUR ALLER PLUS LOIN Dans ce nouvel ebook, FW.MEDIA et …
L’article Vos clients disent tout. Encore faut-il les écouter est apparu en premier sur FW.MEDIA.
-
Baromètre des Salaires Cadres 2026/2027
www.frenchweb.frDans un marché de l’emploi plus sélectif, disposer de repères fiables est essentiel pour attirer, recruter et fidéliser les bonnes compétences. Le Baromètre des Salaires Cadres met en évidence des données qui peuvent vous aider à mieux orienter vos décisions de recrutement (les compétences recherchées, les tensions sectorielles ou encore les dynamiques régionales). Le Baromètre …
L’article Baromètre des Salaires Cadres 2026/2027 est apparu en premier sur FW.MEDIA.