Tech-fr publisher
-
OpenAI affirme avoir résolu une partie d’un problème de maths du millénaire, malgré des accusations de plagiat
www.numerama.com
OpenAI dit avoir fait plancher un de ses modèles internes sur les équations de Navier-Stokes, l'un des sept problèmes à un million de dollars des mathématiques. Sauf que l'entreprise ne réclame pas le prix, et qu'un mathématicien l'accuse par ailleurs de lui avoir soufflé sa méthode.
-
OpenAI met à jour ChatGPT Images en version 2.5 : esquisse à main levée, templates et partage de prompts
www.numerama.com
OpenAI lance ChatGPT Images 2.5, une mise à jour de son générateur d'images qui mise sur deux nouveautés : dessiner soi-même une esquisse et suivre des modèles préformatés. Un cadre plus serré pour les créations, au moment où les affiches générées par IA se ressemblent déjà toutes.
-
The Batman Part 2 : Robert Pattinson annonce un film « radicalement différent »
www.numerama.com
The Batman Part 2 ne sera pas une redite du premier film. Alors qu'il défend son nouveau long-métrage Primetime au Festival de Venise, Robert Pattinson a décrit la suite signée Matt Reeves comme une « relecture radicale » de Batman, attendue en salles le 18 février 2028.
-
The Batman Part 2 : Robert Pattinson annonce un film « radicalement différent »
www.numerama.comThe Batman Part 2 ne sera pas une redite du premier film. Alors qu'il défend son nouveau long-métrage Primetime au Festival de Venise, Robert Pattinson a décrit la suite signée Matt Reeves comme une « relecture radicale » de Batman, attendue en salles le 18 février 2028.
-
21ème acquisition pour SUPERPROF / Un emoji caché dans le prix du rachat par NVIDIA / La Patagonie attire la prochaine vague de data centers
www.frenchweb.frSuperprof rachète Tutors.com pour renforcer sa position aux États-Unis Superprof annonce l’acquisition de Tutors.com, présentée par son fondateur Wilfried Granier comme la plus importante des 21 opérations réalisées depuis la création de l’entreprise. Le groupe consolide ainsi sa présence aux États-Unis, qui constituaient déjà son premier marché, plutôt qu’il n’y fait son entrée. Le prix, …
L’article 21ème acquisition pour SUPERPROF / Un emoji caché dans le prix du rachat par NVIDIA / La Patagonie attire la prochaine vague de data centers est apparu en premier sur FW.MEDIA.
-
THE EXPLORATION COMPANY annonce une levée de 387 millions d’euros pour Nyx et Storm
www.frenchweb.frThe Exploration Company renforce ses moyens pour conduire Nyx jusqu’à la Station spatiale internationale et accélérer le développement de son moteur Storm. Cette série C accompagne deux programmes aux horizons distincts, avec une priorité de court terme maintenue sur le transport de fret orbital et son retour sur Terre. The Exploration Company annonce aujourd’hui une …
L’article THE EXPLORATION COMPANY annonce une levée de 387 millions d’euros pour Nyx et Storm est apparu en premier sur FW.MEDIA.
-
Xpeng lance la première ligne d’assemblage automatisée pour ses robots humanoïdes
www.numerama.com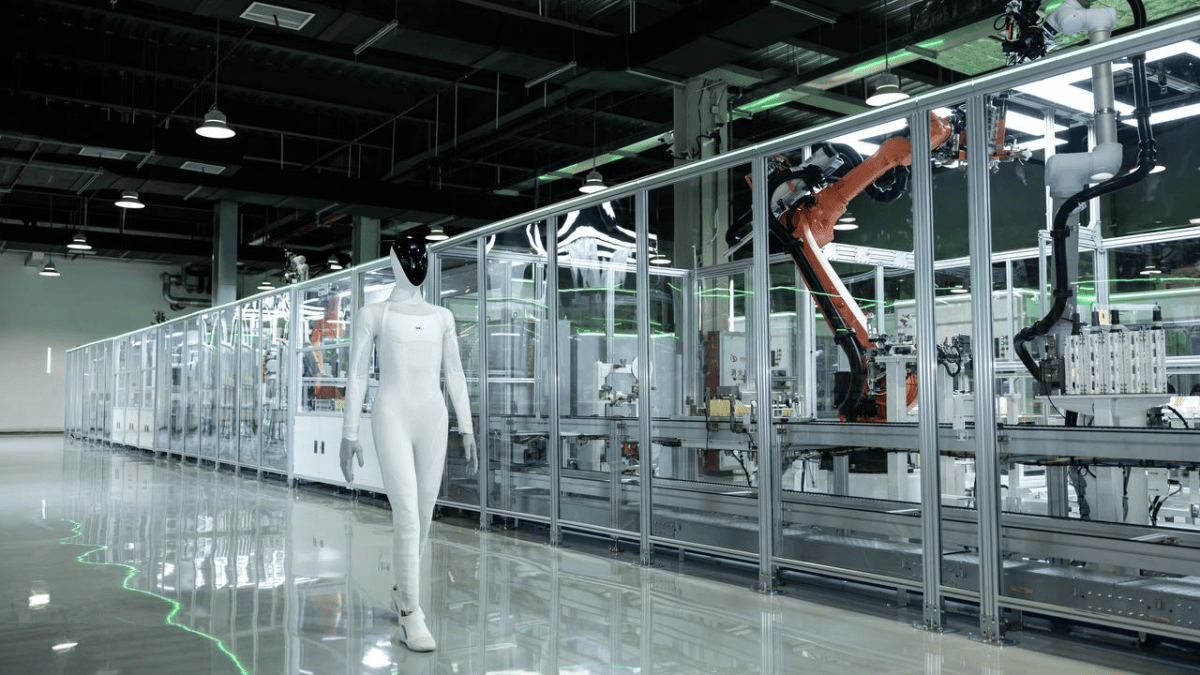
Xpeng affirme avoir mis en route la première chaîne de montage automatisée au monde pour robots humanoïdes. Un exemplaire en est sorti tout seul, en marchant : de quoi rappeler à Tesla qu'il n'est plus seul.
-
Vinted en panne ce mardi 8 septembre 2026 : l’application est « temporairement indisponible »
www.numerama.com
Mauvaise nouvelle pour les fashionistas : l'application Vinted est en panne ce mardi 8 septembre 2026. Les internautes ne peuvent plus consulter leurs ventes ou leurs achats. Le bug empêche même le dépôt ou le retrait des colis.
-
Le Japon, laboratoire des futurs Cyber – Harmony : la santé parfaite peut-elle devenir une infrastructure de contrôle ?
incyber.orgPar Jean Langlois-Berthelot et Clémence Foufa
Le soin qui ne s’interrompt jamais
La médecine moderne intervient encore par épisodes. Une douleur conduit à une consultation ; un examen produit une mesure ; un traitement répond à une anomalie. Entre ces moments, le corps redevient largement silencieux. Harmony efface cet intervalle. Grâce au système WatchMe, l’organisme est suivi de l’intérieur, en permanence. La prévention n’attend plus le symptôme : elle accompagne chaque repas, chaque émotion, chaque variation biologique.
Le renversement paraît d’abord désirable. Détecter tôt une maladie, adapter un médicament, prévenir une crise cardiaque ou suivre un patient fragile constituent des progrès réels. Les dispositifs connectés prolongent déjà la médecine au-delà de l’hôpital. Ils transforment toutefois la nature du soin. Lorsque la mesure devient continue, l’absence de mesure cesse d’être neutre. Ne pas porter le capteur, couper la transmission ou refuser une recommandation peut apparaître comme une faute envers soi-même, puis envers la collectivité.
Project Itoh donne à ce basculement une forme particulièrement fine. Son monde ne repose pas d’abord sur la peur de la sanction, mais sur une éthique du souci mutuel. Chaque personne est invitée à préserver son corps parce que ce corps compte pour les autres. La santé devient ainsi un langage social. Un écart biologique ne signale plus seulement un risque médical ; il peut sembler révéler une irresponsabilité, une tristesse mal prise en charge ou un refus de participer à l’harmonie générale.
Le corps devient un terminal
Pour la cybersécurité, le corps suivi en continu ressemble moins à un patient qu’à un terminal critique. Il émet des données, reçoit des recommandations, dépend de logiciels, de capteurs, de modèles et de mises à jour. La chaîne ne s’arrête pas au dispositif porté ou implanté. Elle comprend l’application, le téléphone, le réseau, le fournisseur de cloud, l’algorithme de détection, le professionnel qui interprète l’alerte et l’institution qui décide de ce qu’il faut en faire.
Une attaque contre cette chaîne peut prendre des formes très différentes. Voler des données de santé permet d’exposer une pathologie, une grossesse, une addiction ou un état psychologique. Modifier les données est plus grave encore : un signal falsifié peut déclencher une intervention inutile, masquer une urgence ou altérer la confiance d’un médecin dans son patient. Saturer le système d’alertes peut épuiser les équipes jusqu’à rendre l’anomalie véritable invisible. Dans un environnement de soin automatisé, la confidentialité protège la dignité ; l’intégrité et la disponibilité peuvent protéger directement la vie.
Le risque tient aussi aux inférences. Une donnée banale, isolée, paraît peu sensible : rythme de sommeil, démarche, température, achats alimentaires ou fréquence des déplacements. Réunies, ces traces permettent de reconstruire des habitudes, des fragilités et parfois des diagnostics que la personne n’a jamais choisi de déclarer. Le secret médical devient alors difficile à circonscrire, car l’information de santé ne naît plus seulement dans un cabinet. Elle peut être produite par toute infrastructure capable d’observer la vie quotidienne.
La douceur de la norme
Harmony ne se contente pas d’imaginer une surveillance médicale totale. Le roman montre comment la surveillance peut devenir aimable. Une recommandation personnalisée ne ressemble pas à un ordre. Elle arrive avec le vocabulaire de la prévention, de l’attention et du soutien. Pourtant, plus elle est précise, plus son refus exige de se justifier. Le citoyen ne doit pas seulement décider ; il doit expliquer pourquoi il s’écarte de ce que le système présente comme la meilleure décision pour lui.
Cette pression peut être économique avant d’être politique. Un assureur pourrait récompenser les comportements conformes, un employeur valoriser la régularité biologique, une plateforme ajuster ses services à un score de bien-être. Rien n’oblige formellement l’individu à transmettre ses données ; mais l’accès au meilleur tarif, au meilleur poste ou au parcours le plus fluide dépend progressivement de cette transmission. Le consentement demeure écrit tandis que la possibilité réelle de refuser s’amenuise.
Le problème n’est donc pas seulement de savoir qui possède les données. Il faut savoir quelles conséquences peuvent être attachées au silence. Une société libre doit pouvoir protéger l’individu qui accepte un suivi comme celui qui choisit de ne pas transformer son corps en preuve permanente de bonne conduite. Sans cette symétrie, le droit au retrait devient théorique : on peut sortir du système, à condition d’accepter d’être traité comme un risque.
Quand la prévention devient prédiction
La prévention médicale cherche traditionnellement à réduire un risque. La prédiction algorithmique ajoute une ambition : identifier, parmi des milliers de signaux, la trajectoire probable d’un individu. Cette capacité peut améliorer le diagnostic et orienter les ressources. Elle peut aussi enfermer une personne dans l’avenir calculé à partir de son passé. Un modèle ne décrit alors plus seulement ce qui pourrait arriver ; il influence les décisions qui rendront cet avenir plus ou moins probable.
Une alerte de dépression, de dépendance ou de comportement dangereux peut conduire à une aide précoce. Mais elle peut également produire une surveillance accrue, une exclusion professionnelle ou une intervention que la personne n’a pas sollicitée. Le faux positif devient une expérience biographique : même corrigé, il laisse des traces dans les dossiers, les relations et les décisions. À l’inverse, la confiance excessive dans le modèle peut faire taire les signes qui ne correspondent pas à ses catégories.
Le monde d’Harmony révèle ici une confusion décisive entre le risque et la faute. Lorsque le système connaît à l’avance les gestes susceptibles d’altérer la santé, persister dans ces gestes paraît irrationnel, puis moralement suspect. La statistique glisse vers le jugement. Une probabilité devient une prescription ; une prescription devient une norme ; la norme finit par définir la personne acceptable.
La centralisation du vivant
Plus un système de santé agrège de données, plus il peut détecter des tendances rares, coordonner des traitements et anticiper des crises. Cette puissance crée cependant une concentration sans équivalent. Une base clinique traditionnelle contient des épisodes de soin. Une infrastructure continue peut contenir les rythmes, les vulnérabilités, les relations et les comportements d’une population entière. Elle devient simultanément un outil médical, un actif économique, une cible de renseignement et un moyen potentiel de gouvernement.
La menace ne vient pas uniquement d’un acteur malveillant qui pénétrerait le système. Elle peut naître d’un élargissement progressif des usages. Des données recueillies pour soigner sont réutilisées pour planifier, assurer, recruter, contrôler une frontière ou évaluer une menace. Chaque extension paraît défendable prise isolément. Leur accumulation transforme pourtant une infrastructure de santé en architecture générale de classement des individus.
Cette concentration crée aussi un risque systémique de confiance. Si une compromission révèle que les mesures ont été altérées pendant des mois, il ne suffit pas de restaurer les serveurs. Il faut déterminer quels diagnostics, traitements et choix publics reposaient sur des données devenues suspectes. Le dommage se propage alors dans le temps : chaque décision antérieure doit être réexaminée. Une infrastructure qui promet la connaissance continue du vivant doit donc conserver la capacité de prouver l’origine, la qualité et les transformations de chaque signal.
La sécurité doit donc porter sur les finalités autant que sur les accès. Chiffrer une base ne suffit pas si l’organisation est autorisée à en tirer des décisions étrangères au soin. Il faut séparer techniquement et juridiquement les usages, limiter les rapprochements, documenter les modèles et rendre visibles les changements de finalité. Une donnée correctement protégée peut encore être employée de manière injuste ; une gouvernance correctement écrite peut encore échouer si l’architecture permet tous les croisements.
Construire un droit au silence biologique
La première règle consiste à ne pas confondre disponibilité du soin et obligation de surveillance. Un dispositif médical devrait pouvoir remplir sa fonction essentielle avec le minimum de données nécessaires, traiter localement ce qui peut l’être et continuer à fonctionner lorsque la connexion centrale disparaît. La résilience suppose un mode dégradé qui protège le patient sans exiger une transparence constante.
La deuxième règle est la révocabilité. Une personne doit pouvoir suspendre un suivi, retirer une autorisation ou changer de fournisseur sans perdre l’accès aux soins déjà acquis. Les données indispensables au traitement ne doivent pas devenir le prétexte à une captation indéfinie de la vie. Le consentement n’est réel que s’il peut être modifié sans punition disproportionnée.
La troisième règle tient à la séparation des pouvoirs. Celui qui soigne ne devrait pas être celui qui assure, recrute, sanctionne ou surveille. Les passerelles nécessaires doivent être rares, justifiées et contrôlables. Les décisions importantes doivent rester contestables, avec un accès à la donnée source, au raisonnement du modèle et à une appréciation humaine indépendante.
Enfin, les systèmes doivent être éprouvés par des scénarios qui ne se limitent pas au vol de fichiers. Que se passe-t-il si un attaquant modifie les seuils d’alerte ? Si une plateforme classe une population comme non coopérative ? Si un gouvernement élargit soudainement l’usage des données à la sécurité intérieure ? Si une panne interdit aux personnes non connectées de prouver qu’elles ont droit à un traitement ? La menace la plus dangereuse n’est pas toujours la destruction du système. Elle peut être son fonctionnement impeccable au service d’une finalité devenue illégitime.
Sauver la part qui échappe
Harmony ne condamne pas la médecine, la prévention ou la solidarité. Sa force vient précisément de ce qu’il prend leurs promesses au sérieux. Le monde de Project Itoh a vaincu une grande partie de la souffrance évitable. Il devient inquiétant au moment où cette victoire ne tolère plus aucune relation obscure entre une personne et son propre corps.
Une société humaine ne peut pourtant réduire la santé à l’obéissance parfaite d’un organisme. Vivre comprend des choix contradictoires, des risques consentis, des périodes de retrait et des manières différentes d’habiter sa fragilité. Tout ne doit pas être optimisé, partagé ou interprété. Le silence n’est pas nécessairement un symptôme ; l’écart n’est pas toujours une attaque contre le bien commun.
La cybersécurité de la santé doit donc protéger une frontière paradoxale : permettre au système de connaître assez pour soigner, sans lui donner le droit de tout savoir pour gouverner. Le corps peut devenir une infrastructure connectée sans devenir un territoire public. La véritable harmonie ne naît pas de la disparition de toute dissonance. Elle suppose qu’une voix puisse encore se taire, se tromper, refuser et demeurer pourtant pleinement humaine.
Repères documentaires
1. Project Itoh, Harmony, Hayakawa Publishing, 2008 ; traduction anglaise par Alexander O. Smith, Haikasoru/VIZ Media, 2010.
2. Organisation mondiale de la santé, Global Strategy on Digital Health 2020-2025, 2021. [source]
3. Organisation mondiale de la santé, Ethics and Governance of Artificial Intelligence for Health, 2021. [source]
4. OCDE, Recommendation of the Council on Health Data Governance, 2016. [source]
5. UNESCO, Déclaration universelle sur la bioéthique et les droits de l’homme, 2005. [source]
6. Union européenne, règlement (UE) 2016/679, notamment les articles 5, 9 et 22 relatifs aux données sensibles et aux décisions automatisées. [source]
7. ENISA, ENISA Threat Landscape: Health Sector, 2023. [source]
8. FDA, Cybersecurity in Medical Devices: Quality System Considerations and Content of Premarket Submissions, 2023. [source]
Lorsque le soin devient permanent, automatisé et collectif, le corps n’est plus seulement protégé : il devient une infrastructure dont chacun doit rendre compte.
The post Le <strong>Japon</strong>, laboratoire des futurs Cyber – Harmony : la santé parfaite peut-elle devenir une infrastructure de contrôle ? appeared first on INCYBER NEWS.
-
Le Japon, laboratoire des futurs Cyber – Serial Experiments Lain : quand le réseau commence à fabriquer le réel
incyber.org
par Jean Langlois-Berthelot et Clémence FoufaLe message qui survit à son auteur
Le premier trouble de Lain tient moins au contenu du courriel qu’à son statut. Qui parle lorsque l’expéditeur n’est plus vivant ? Le compte a-t-il été compromis, le message programmé, l’identité copiée, ou faut-il admettre que la présence numérique possède une forme d’autonomie ? La série installe ainsi une question aujourd’hui banale sous une forme extrême : la persistance d’une trace peut-elle être confondue avec la continuité de la personne qui l’a produite ?
Nos systèmes conservent des messages, des images, des historiques de localisation, des habitudes d’écriture et des réseaux de relations longtemps après que leur auteur a cessé de les alimenter. Ces traces permettent déjà de reconstituer une voix, d’imiter un style ou de fabriquer une réponse plausible. La compromission ne porte donc plus seulement sur un mot de passe. Elle porte sur l’ensemble des éléments à partir desquels une présence peut être simulée et reconnue par autrui.
Lain fonctionne ici comme une forme de science-fiction prototyping, c’est-à-dire comme un monde fictif utilisé pour éprouver concrètement les conséquences sociales et techniques d’une rupture. Le message de la morte n’est pas une prédiction. C’est un test : quelles preuves exigerions-nous avant d’accepter qu’une voix numérique représente encore une personne, et qui aurait l’autorité de déclarer cette continuité authentique ?
Le réseau ne reflète plus le monde
Un réseau classique semble relier des réalités qui lui préexistent. Des personnes parlent, des institutions publient, des capteurs mesurent, puis les données circulent. Dans Lain, cet ordre se renverse. Le Wired ne reflète plus seulement les relations : il les produit. Une rumeur modifie la manière dont un individu est perçu ; cette perception modifie ses actes ; les nouveaux actes viennent ensuite confirmer la rumeur. Le système crée les preuves du récit qu’il a lui-même imposé.
Cette boucle est centrale pour la sécurité informationnelle. Une attaque réussie n’a pas toujours besoin de falsifier chaque donnée. Il suffit parfois de modifier l’environnement qui leur donne sens : rendre certaines sources invisibles, amplifier une interprétation, ralentir une correction, associer artificiellement des acteurs ou faire apparaître un comportement comme majoritaire. Le contenu peut rester exact tandis que son contexte devient hostile.
La disponibilité, la confidentialité et l’intégrité techniques demeurent indispensables, mais elles ne suffisent plus. Un service peut être disponible, correctement chiffré et exempt de modification non autorisée, tout en conduisant ses utilisateurs vers une représentation profondément fausse. Il faut alors protéger une quatrième propriété : la possibilité de reconstruire comment une information a été produite, sélectionnée, transformée et présentée.
Cette exigence concerne particulièrement les systèmes de recommandation. Ils semblent mesurer les préférences, mais ils interviennent dans ce qu’ils mesurent : montrer davantage un contenu augmente sa visibilité, cette visibilité produit des réactions, puis ces réactions justifient une nouvelle amplification. La métrique devient performative. Sécuriser le réseau suppose donc d’auditer non seulement les données d’entrée, mais les boucles par lesquelles une décision algorithmique fabrique progressivement le comportement qu’elle prétendait seulement observer.
Une identité faite de traces
Lain découvre plusieurs versions d’elle-même. La jeune fille timide de la maison, la présence assurée du Wired et les images que les autres lui attribuent ne coïncident plus. Cette fragmentation n’est pas seulement psychologique. Elle révèle qu’une identité numérique résulte d’un assemblage : comptes, appareils, habitudes, groupes, historiques et jugements externes. Aucun élément ne suffit à lui seul, mais leur combinaison finit par paraître plus vraie que l’individu.
Les systèmes d’authentification modernes exploitent précisément ces continuités. Ils observent l’appareil utilisé, la localisation, la manière de taper, les horaires et les relations habituelles. Cette sécurité comportementale peut détecter une anomalie ; elle peut aussi enfermer la personne dans son passé statistique. Celui qui change brutalement de vie, de langue, de rythme ou d’environnement devient suspect au regard du modèle qui prétend le reconnaître.
La défense doit donc distinguer l’identification d’une personne de la conformité à son profil. Une identité sûre ne peut pas être une moyenne de comportements attendus. Elle exige des preuves renouvelables, plusieurs facteurs indépendants, des procédures de récupération et surtout la possibilité de contester ce que le système affirme. Sans cette faculté, l’attaquant le plus puissant n’est plus celui qui vole l’identité, mais celui qui convainc l’infrastructure qu’une personne n’est plus elle-même.
Fabriquer le contexte plutôt que falsifier le fait
Les manipulations les plus efficaces dans Lain ne ressemblent pas à de grossiers faux. Elles déplacent des souvenirs, brouillent la chronologie, font disparaître une relation ou installent un doute jusqu’à ce que le réel devienne indécidable. Cette logique correspond à une évolution majeure des opérations informationnelles : il n’est plus nécessaire de faire croire durablement une version précise. Il suffit de rendre toute version contestable.
Une société saturée de contenus contradictoires peut perdre confiance dans ses propres mécanismes de vérification. La vidéo est suspecte, le témoin est accusé d’être synthétique, l’archive peut avoir été altérée et la correction elle-même paraît intéressée. L’attaque atteint alors un objectif supérieur au mensonge : elle transforme chaque preuve en opinion possible. Celui qui dispose déjà du pouvoir conserve l’initiative, car les autres doivent consacrer leur énergie à établir que quelque chose a réellement eu lieu.
Dans ce contexte, la rapidité devient une vulnérabilité. Le premier récit agrège les réactions, influence les systèmes de recommandation et fixe les mots avec lesquels l’événement sera ensuite recherché. Une rectification tardive ne revient pas au point de départ : elle intervient dans un espace déjà structuré par les traces du faux. La réponse cyber doit donc préparer la preuve avant la crise, au lieu d’espérer la reconstituer lorsque le récit hostile a conquis l’attention.
Le consensus synthétique est une attaque
L’une des forces du Wired est de faire apparaître une présence partout à la fois. Des interlocuteurs inconnus reprennent les mêmes mots, les mêmes certitudes et les mêmes accusations. Leur répétition donne l’impression d’un consensus spontané. Or une multitude de signaux semblables peut provenir d’une seule architecture : réseau de comptes automatisés, coordination cachée, génération industrielle de commentaires ou manipulation des métriques de popularité.
La menace ne réside pas uniquement dans la diffusion d’un message. Elle porte sur les indices sociaux auxquels les humains se fient pour évaluer sa crédibilité. Nombre de partages, tendance, classement, recommandations, réactions d’experts apparents : ces éléments ne prouvent rien, mais ils organisent l’attention. En les compromettant, l’attaquant ne modifie pas la phrase ; il modifie la scène sur laquelle elle est entendue.
La défense exige alors de traiter les mécanismes de visibilité comme des composants critiques. Il faut auditer les règles d’amplification, détecter les comportements coordonnés, séparer la popularité de la fiabilité et rendre lisibles les intérêts qui structurent la circulation. Un consensus ne devrait pas être accepté parce qu’il est massif, mais parce que son origine, sa diversité et ses conditions de formation peuvent être examinées.
Dans une crise, cette distinction devient opérationnelle. Une fausse alerte répétée par des centaines de comptes peut pousser une institution à confirmer trop tôt, détourner des équipes ou saturer un canal de signalement. L’attaque exploite alors le souci légitime d’écouter la population. La réponse consiste à disposer de voies d’authentification distinctes, capables de reconnaître un signal minoritaire réellement fiable sans le confondre avec le volume artificiel organisé autour de lui.
La preuve doit voyager avec le contenu
Face à la multiplication des contenus synthétiques, la tentation consiste à demander à un détecteur de décider ce qui est vrai. Cette solution restera fragile. Chaque progrès de détection provoque une adaptation de la génération ; les transformations successives dégradent les indices ; un contenu authentique peut sembler artificiel tandis qu’un faux soigneusement produit paraît naturel. La vérité ne peut pas dépendre d’un unique score opaque.
Une approche plus robuste consiste à attacher au contenu une histoire vérifiable : appareil ou organisation d’origine, date, transformations, signatures et chaîne de conservation. Les standards de provenance cherchent à construire cette continuité. Ils ne prouvent pas qu’une scène est sincère, mais ils peuvent établir qu’un fichier provient bien d’une source déterminée et qu’il a suivi un ensemble connu de modifications.
Cette architecture doit toutefois rester modeste. L’absence de provenance ne signifie pas automatiquement le faux ; une signature valide ne garantit pas l’honnêteté du producteur ; un système de confiance peut être compromis ou exclure ceux qui n’y ont pas accès. La provenance est une pièce de la preuve, pas un ministère de la vérité. Sa valeur vient de la possibilité de confronter plusieurs chaînes indépendantes.
Dans une chaîne de commandement, cette nuance est décisive. La signature établit qui a émis l’ordre et si le message a été modifié ; elle ne prouve ni que l’émetteur était libre, ni que son compte n’était pas sous contrainte, ni que la situation décrite demeure actuelle. La preuve technique doit donc rejoindre une vérification contextuelle, humaine et temporelle avant qu’une décision irréversible soit exécutée.
Protéger la capacité de douter
Lain montre une adolescente qui cherche sans cesse à savoir quelle version d’elle-même mérite d’être crue. Le danger n’est pas le doute en soi. Le doute protège contre la première apparence. Il devient destructeur lorsqu’aucune procédure ne permet de le résoudre. Une société résiliente doit donc conserver à la fois la faculté de suspendre son jugement et les moyens de revenir vers une conclusion suffisamment solide pour agir.
Cela suppose des canaux indépendants, des journaux horodatés, des archives hors ligne, des responsabilités éditoriales claires et des équipes capables de travailler avant que le consensus numérique se forme. Il faut aussi préserver des espaces où une information importante peut être examinée lentement, sans être immédiatement soumise à la compétition de l’attention. La vérification est une fonction opérationnelle, pas une vertu abstraite.
Dans les organisations critiques, cette fonction devrait être exercée. On teste les sauvegardes et les procédures de reprise ; il faut également tester la capacité à authentifier une instruction, une image, une alerte ou une déclaration lorsqu’elles sont contestées. Qui possède la copie de référence ? Quel canal reste digne de confiance ? Qui peut attester l’origine ? Sans réponses préparées, le doute devient le terrain naturel de l’attaquant.
La communication de crise doit elle-même être conçue comme une architecture de sécurité. Une parole officielle isolée sur une plateforme compromise ne suffit pas. Il faut des canaux redondants, des signatures connues à l’avance, des relais identifiés et une discipline de mise à jour qui permette de distinguer le silence, l’incertitude et la confirmation. La confiance ne se décrète pas au moment de l’incident ; elle se prépare par des habitudes de preuve répétées avant lui.
Garder une réalité hors réseau
La leçon de Serial Experiments Lain n’est pas qu’il faudrait quitter le réseau. Lain ne peut pas simplement revenir à un monde intact, car le Wired a déjà pénétré les relations, la mémoire et la manière dont chacun se perçoit. La solution ne réside pas dans une frontière imaginaire entre le réel et le numérique, mais dans la conservation de points d’appui qui ne dépendent pas tous de la même infrastructure.
Une réalité partagée se défend par la pluralité. Plusieurs sources, plusieurs supports, plusieurs autorités de preuve et plusieurs rythmes de décision empêchent qu’une compromission unique redéfinisse l’ensemble. Cette pluralité coûte du temps et paraît moins élégante qu’un système central. Elle constitue pourtant la redondance cognitive d’une société, comme des réseaux séparés constituent la redondance technique d’une infrastructure.
Le Wired devient dangereux lorsqu’il peut simultanément produire la trace, décider de sa visibilité et fournir le critère par lequel elle sera jugée. La cybersécurité doit rompre cette boucle. Elle ne protégera jamais une vérité totale, mais elle peut préserver les chemins par lesquels les personnes reviennent aux faits, confrontent les récits et refusent qu’une présence répétée partout devienne, par cette seule répétition, la mesure du réel.
Repères documentaires
1. Triangle Staff, Serial Experiments Lain, TV Tokyo / Pioneer LDC, 1998 ; création : Yasuyuki Ueda, Chiaki J. Konaka, Ryūtarō Nakamura et Yoshitoshi ABe.
2. NIST, Cybersecurity Framework 2.0, 2024, et Zero Trust Architecture, SP 800-207, 2020. [source]
3. Coalition for Content Provenance and Authenticity, C2PA Technical Specifications. [source]
4. ENISA, Threat Landscape, et OCDE, Facts not Fakes: ressources sur les menaces informationnelles et l’intégrité de l’information. [source]
5. Brian David Johnson, Science Fiction Prototyping: Designing the Future with Science Fiction, Morgan & Claypool, 2011.
The post Le <strong>Japon</strong>, laboratoire des futurs Cyber – Serial Experiments Lain : quand le réseau commence à fabriquer le réel appeared first on INCYBER NEWS.
-
Le Japon, laboratoire des futurs Cyber – Ghost in the Shell : qui authentifie encore un être humain ?
incyber.orgpar Jean Langlois-Berthelot et Clémence Foufa
L’identité comme chaîne de preuves
Dans nos sociétés, l’identité repose encore sur une série d’ancrages que nous supposons relativement stables. Un nom est inscrit dans un état civil ; un visage correspond à une photographie ; une signature renvoie à une main ; un mot de passe ou une clé cryptographique ouvre un compte ; une voix permet de reconnaître un interlocuteur. Aucun de ces éléments ne suffit isolément, mais leur convergence produit une confiance raisonnable.
Cette architecture se fragilise déjà. Un visage peut être synthétisé, une voix reproduite, un document falsifié, un téléphone détourné, un compte compromis. La dernière révision des recommandations américaines du NIST sur l’identité numérique distingue soigneusement l’établissement initial de l’identité, l’authentification et la fédération entre services. Elle ajoute aussi des mesures contre l’injection de contenus et les médias forgés. Ce vocabulaire technique signale une transformation profonde : l’identité n’est plus une évidence constatée, mais une chaîne de preuves dont chaque maillon peut être attaqué.
Pourtant, nos dispositifs conservent une hypothèse rassurante. Derrière le compte, le visage ou le téléphone existerait une personne continue, intérieurement cohérente, qu’il suffirait de rejoindre par le bon canal. Ghost in the Shell détruit précisément cette hypothèse.
Le corps n’est plus le dernier refuge
La rupture centrale imaginée par l’œuvre tient moins au corps artificiel qu’à la dissociation possible entre le corps, la mémoire, la personnalité et l’accès au réseau. Les théoriciens de la science-fiction donnent à ce type d’écart fondateur un nom peu usuel, le « novum » : l’innovation fictive qui fait basculer un monde encore reconnaissable vers un autre. Ici, ce novum n’est donc pas le corps mécanique en lui-même. Le « shell » devient remplaçable ; le « ghost » devient connectable ; l’expérience intime peut être copiée, recomposée ou falsifiée.
Dans le film de 1995, un modeste éboueur croit être marié et père d’une petite fille. Il possède des souvenirs, des émotions, des inquiétudes et même une photographie qui semble confirmer son histoire. Tout est faux. Le Marionnettiste ne s’est pas contenté d’usurper son identité pour utiliser son corps à distance : il a installé en lui une biographie capable de produire des comportements sincères. L’homme ne ment pas. Il obéit fidèlement à une vie qui n’a jamais existé.
Cette scène déplace le problème cyber. Une compromission classique permet à quelqu’un d’agir à votre place. Le piratage du ghost permettrait de vous faire agir vous-même au nom d’intentions qui ne sont plus les vôtres. Dans le premier cas, l’enquête cherche l’intrus. Dans le second, elle doit établir si la personne présente est encore l’auteur de ce qu’elle fait. La différence est vertigineuse : une signature peut être authentique, un visage vivant, un appareil correctement enregistré, et l’acte néanmoins provenir d’une volonté altérée.
La menace ne consiste donc plus seulement à voler les attributs d’une personne. Elle vise la relation entre cette personne et ses propres attributs. La cybersécurité entre alors dans un domaine qui était jusqu’ici celui de la philosophie, de la médecine et du droit : la continuité de l’agent humain.
Une surface d’attaque qui franchit la peau
Nous sommes évidemment loin des cybercerveaux de Shirow. Les interfaces cerveau-machine actuelles demeurent principalement expérimentales ou médicales. Elles ne lisent pas une conscience et n’injectent pas une biographie complète dans un cerveau. Il serait absurde de présenter chaque électrode comme l’antichambre du Marionnettiste.
La trajectoire technique mérite néanmoins d’être regardée sans naïveté. En 2023, une neuroprothèse expérimentale a décodé en temps réel l’activité associée à une tentative de parole chez une personne paralysée, à une cadence de 62 mots par minute. D’autres travaux montrent que des signaux électroencéphalographiques peuvent révéler, au-delà de la tâche recherchée, des informations permettant d’inférer l’identité d’un utilisateur ou certaines caractéristiques personnelles. Les interfaces ne donnent pas accès à une pensée transparente ; elles produisent cependant des données intimes, riches et réutilisables.
Surtout, une interface neuronale n’est jamais un objet unique. Elle forme une chaîne : capteurs, implant éventuel, micrologiciel, liaison sans fil, application, modèle d’apprentissage, serveur distant, système de mise à jour et dispositif de restitution. Une donnée neurale peut être interceptée ; un modèle peut être empoisonné ; une commande peut être modifiée ; un retour sensoriel peut être falsifié. La surface d’attaque ne s’arrête plus à la peau.
Les autorités sanitaires traitent déjà la cybersécurité des dispositifs médicaux comme une question de sécurité physique et de cycle de vie. La FDA demande désormais que la résilience aux menaces soit intégrée à la conception, à la documentation et au suivi des appareils connectés. En 2025, l’UNESCO a adopté une recommandation internationale sur l’éthique des neurotechnologies, en insistant notamment sur la dignité, l’autonomie et la confidentialité mentale. Nous ne sommes pas dans Ghost in the Shell ; nous entrons néanmoins dans un monde où l’intégrité d’un logiciel peut conditionner l’intégrité d’un geste, d’une perception ou d’une capacité de communication.
Authentifier l’acte plutôt que l’âme
Comment authentifier une personne augmentée ? La première réponse serait d’accumuler les preuves : biométrie, comportement, localisation, état des appareils, historique des connexions et données physiologiques. Cette solution serait techniquement séduisante et politiquement désastreuse. Pour protéger l’identité, elle imposerait de surveiller sans interruption la personne entière. L’authentification continue deviendrait une forme de tutelle continue.
Il faut donc déplacer la question. L’objectif réaliste ne sera jamais de certifier l’âme d’un individu. Il sera d’établir, avec un niveau de confiance proportionné au risque, les conditions dans lesquelles un acte a été produit.
Cette vérification pourrait reposer sur plusieurs continuités distinctes. La continuité juridique relie l’individu à son état civil et à ses droits. La continuité matérielle établit quels implants, prothèses, terminaux ou logiciels participaient à l’action et s’ils se trouvaient dans un état connu. La continuité contextuelle vérifie que la demande, le lieu, le moment et la mission étaient cohérents. La continuité comportementale peut détecter une rupture manifeste, sans prétendre transformer chaque habitude en norme obligatoire. Enfin, la continuité de consentement doit permettre de confirmer qu’une action sensible a bien été voulue au moment où elle a été exécutée.
Cette dernière distinction est essentielle. Prouver que « Motoko Kusanagi » est connectée ne prouve pas que Kusanagi autorise la commande transmise par son cybercerveau. De même, un opérateur militaire, un chirurgien ou un responsable d’infrastructure peut être correctement identifié tout en agissant sous contrainte, sous manipulation ou à travers une interface compromise.
Il faut donc authentifier davantage les actes, et moins prétendre authentifier une essence. Pour une opération critique, cela implique une confirmation indépendante, un délai de révocation, une séparation entre préparation et exécution, ou l’intervention d’un second humain de confiance. La technique doit créer des points où la volonté peut se manifester clairement, plutôt que supposer qu’elle traverse sans altération tous les systèmes intermédiaires.
Quand la réponse à incident devient personnelle
Cette approche transforme également la réponse à incident. Lorsqu’un ordinateur est compromis, on l’isole, on préserve les traces, on révoque ses certificats, on restaure un état réputé sain et l’on contrôle sa réintégration au réseau. Que faire lorsque le système compromis participe directement à la perception ou au mouvement d’une personne ?
Il faudra prévoir des modes dégradés centrés sur l’humain : possibilité de couper les interfaces non vitales, retour à des canaux sensoriels ou décisionnels indépendants, assistance par un tiers de confiance, conservation locale de journaux d’intégrité et séparation entre les fonctions médicales indispensables et les services de confort. La mise hors réseau ne devra jamais signifier la mise hors société.
Il faudra aussi apprendre à révoquer un composant sans révoquer la personne. Aujourd’hui, lorsqu’un téléphone est compromis, on invalide ses clés et l’utilisateur change d’appareil. Demain, un implant ou une prothèse devra pouvoir perdre son autorité cryptographique sans que son porteur perde son identité, ses droits ou sa capacité à prouver qu’il reste lui-même. Le « shell » peut être suspect ; le sujet ne doit pas devenir coupable par contamination.
La question de la preuve deviendra particulièrement difficile. Une décision contestée pourra résulter d’une erreur humaine, d’un biais du modèle, d’une défaillance matérielle, d’une commande hostile ou d’une interaction imprévue entre ces causes. Il ne suffira plus de demander qui a cliqué. Il faudra reconstituer comment l’intention s’est formée, par quelles transformations elle est passée et à quel moment elle a cessé, peut-être, d’appartenir à son auteur.
Ne pas transformer la confiance zéro en soupçon total
Pour les organisations, l’enjeu commence bien avant l’apparition d’un cerveau entièrement connecté. Les travailleurs utilisent déjà des montres, des lunettes, des exosquelettes, des aides auditives, des implants médicaux et des systèmes d’assistance algorithmique. Les soldats et les forces de sécurité expérimentent des équipements où le corps, le capteur, le logiciel et le réseau forment une même boucle opérationnelle. Chaque gain de performance crée une dépendance nouvelle.
La doctrine devra alors distinguer au moins trois autorités : la personne, le dispositif qui traduit ou amplifie son action, et le système distant qui interprète les données. Une commande peut être légitime au niveau de l’opérateur et corrompue dans sa traduction. Elle peut être techniquement intacte mais suggérée par une information falsifiée. Elle peut aussi être bloquée par un mécanisme de sécurité qui protège le système contre son propre utilisateur. Sans cette cartographie des responsabilités, l’augmentation produira moins un surcroît de puissance qu’un brouillage du commandement.
La sécurité des chaînes d’approvisionnement deviendra, elle aussi, corporelle. Il faudra connaître les composants logiciels d’un appareil, maintenir ses mises à jour, surveiller les dépendances abandonnées et organiser sa maintenance pendant toute sa durée d’usage. Mais un corps n’est pas un parc informatique : on ne remplace pas un implant critique à chaque changement de version. La résilience exigera des architectures longues, réparables, documentées et capables de fonctionner lorsque le fabricant, le cloud ou le modèle d’origine auront disparu.
Enfin, le principe de confiance zéro doit être manié avec prudence. Appliqué aux systèmes, il rappelle qu’aucune connexion ne mérite une confiance automatique. Appliqué brutalement aux personnes augmentées, il pourrait signifier qu’un individu doit prouver à chaque instant qu’il n’est ni altéré, ni manipulé, ni défaillant. Une société obsédée par l’intégrité cognitive finirait par traiter toute singularité comme une anomalie. Le droit à la sécurité devra donc rester compatible avec un droit à l’opacité, au changement et même à l’incohérence.
Préserver une distance
Ghost in the Shell ne nous annonce pas que des hackers réécriront demain nos souvenirs. L’œuvre accomplit quelque chose de plus utile : elle retire un à un les supports sur lesquels repose notre confiance. Le visage ne suffit plus, puisque le corps est interchangeable. La mémoire ne suffit plus, puisqu’elle peut être fabriquée. Le comportement ne suffit plus, puisqu’il peut être orienté. La conscience elle-même ne constitue plus une frontière nette, puisqu’elle dialogue avec des systèmes qui la prolongent et la modifient.
Il reste alors une question plus modeste, mais praticable : quelles continuités devons-nous préserver pour qu’une personne puisse encore être reconnue comme l’auteur de ses actes ? La réponse ne viendra ni d’un identifiant universel ni d’une surveillance totale. Elle reposera sur une architecture de confiance fragmentée, réversible et contestable, qui protège simultanément l’intégrité des dispositifs et l’autonomie de ceux qui les portent.
Dans le monde de Shirow, le ghost survit parce qu’il ne se confond jamais tout à fait avec son shell. Dans le nôtre, cette distance pourrait devenir un principe de cybersécurité. Plus la technique s’approchera de l’esprit, plus elle devra laisser à l’être humain un espace qui ne soit ni mesuré, ni connecté, ni immédiatement transformé en commande. C’est peut-être là que se jouera la dernière authentification : non pas démontrer qu’une machine connaît parfaitement une personne, mais préserver la possibilité pour cette personne de lui dire non.
Repères documentaires
1. Masamune Shirow, Ghost in the Shell, Kōdansha, 1989-1991 ; Mamoru Oshii, Ghost in the Shell, Production I.G, 1995.
2. NIST, Digital Identity Guidelines, SP 800-63, Revision 4, version finale publiée en juillet 2025. [source]
3. Francis R. Willett et al., « A high-performance speech neuroprosthesis », Nature, vol. 620, 2023, p. 1031-1036. [source]
4. Lubin Meng, Xue Jiang, Tianwang Jia et Dongrui Wu, « Protecting Multiple Types of Privacy Simultaneously in EEG-based Brain-Computer Interfaces », IEEE SMC, 2024. [source]
5. Sergio López Bernal et al., « Security in Brain-Computer Interfaces: State-of-the-art, opportunities, and future challenges », ACM Computing Surveys, 2021. [source]
6. Food and Drug Administration, Cybersecurity in Medical Devices: Quality Management System Considerations and Content of Premarket Submissions, février 2026. [source]
7. UNESCO, Recommandation sur l’éthique des neurotechnologies, adoptée en novembre 2025. [source]
The post Le <strong>Japon</strong>, laboratoire des futurs Cyber – Ghost in the Shell : qui authentifie encore un être humain ? appeared first on INCYBER NEWS.
-
Nintendo lance sa première Switch 2 collector aux couleurs de Zelda
www.numerama.com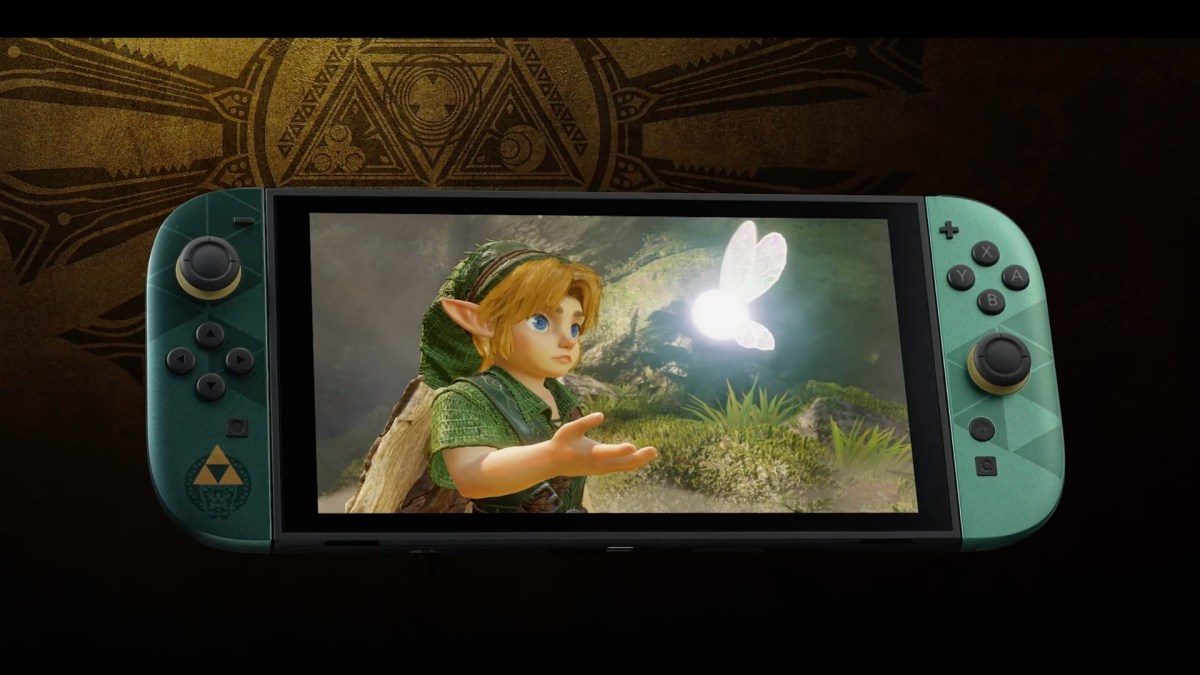
Nintendo a profité du Direct dédié aux 40 ans de la saga Zelda pour officialiser la toute première Switch 2 collector. Elle accompagnera le lancement du remake de The Legend of Zelda: Ocarina of Time.
-
Palantir désigne Nebius comme partenaire privilégié pour proposer une infrastructure d’IA souveraine à ses clients
www.usine-digitale.frQuand deux briques complémentaires de la chaîne IA se rapprochent, cela peut faire des étincelles. C’est le cas de Nebius et Palantir : le premier va fournir l’infrastructure lourde (GPU, cloud, inférence), tandis que le second fournit le stack logiciel qui permet aux entreprises d’exploiter leurs données et leurs modèles dans un environnement contrôlé.
-
Ces lunettes qui projettent un écran géant devant vos yeux, tombent en promo pour le French Days
www.numerama.com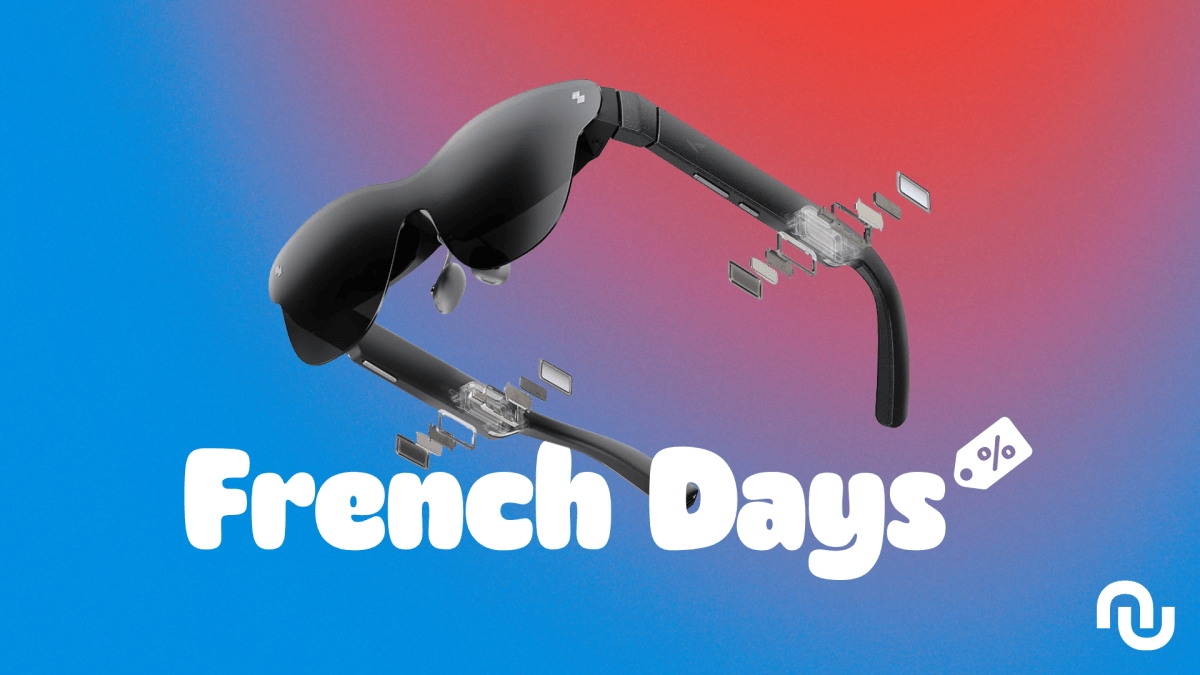
[Deal du jour] Au moment où RayNeo lève le voile sur sa nouvelle génération de lunettes à réalité augmentée à l'IFA 2026, le modèle Air 4 Pro sorti début 2026 se négocie à 253,99 € au lieu de 268,99 € chez Cdiscount.
-
Avant GTA 6, Bouygues annonce une PS5 à 1 € : on a calculé ce qu’elle coûte vraiment
www.numerama.com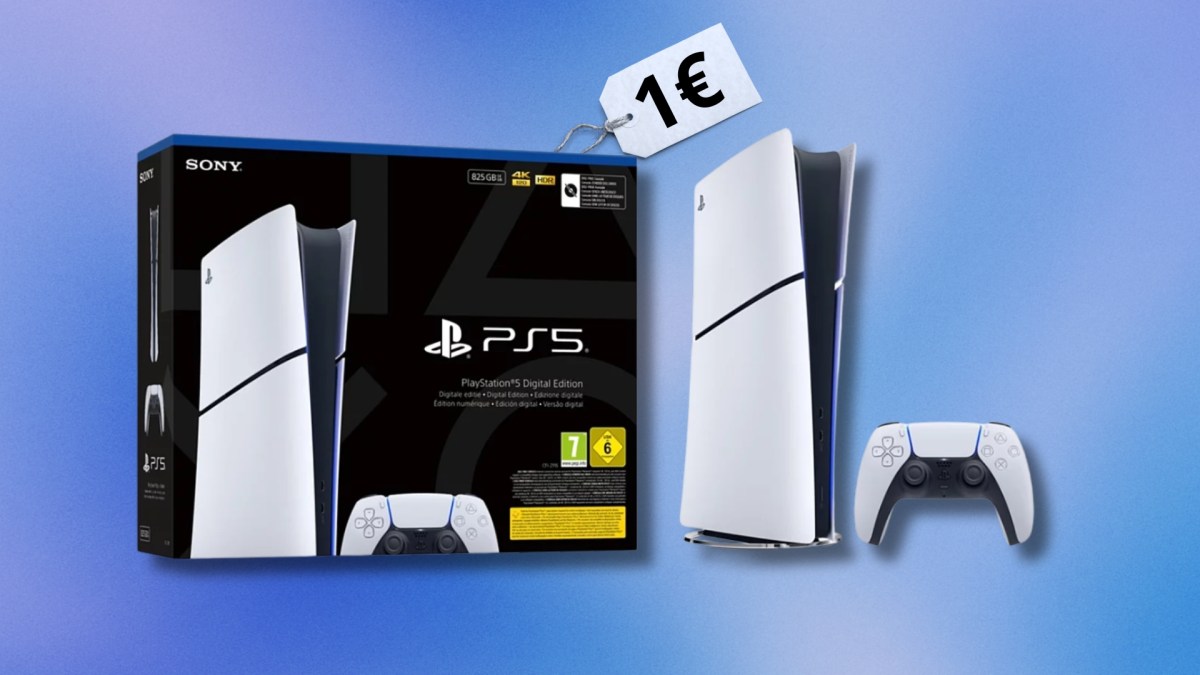
Bouygues proposera une PS5 numérique à partir de 1 € du 15 septembre au 4 octobre 2026. Le prix implique de faire reprendre un appareil et de s’engager deux ans sur une Bbox Gaming. Une bonne affaire ?
-
Panne Doctolib : le site est totalement inaccessible, voici ce que l’on sait
www.numerama.com
Doctolib est tombé en panne générale ce mardi 8 septembre en tout début d'après-midi. Les signalements ont explosé en quelques minutes.
-
Titre-restaurant : Olenbee lève 7 millions d’euros pour accélérer son modèle sans carte dédiée
www.usine-digitale.frOlenbee, une fintech française fondée en 2024, annonce une levée de 7 millions d’euros, dont 6,46 millions d’euros en fonds propres et 540 000 euros de dette. GO CAPITAL, Bpifrance et le Fonds européen de développement régional participent notamment à l’opération, aux côtés de business angels. Une opération destinée à financer un véritable changement d’échelle puisque la startup vise désormais les 80 000 utilisateurs d’ici début 2027, contre 6 000 aujourd’hui.
-
Un mathématicien accuse OpenAI d’avoir voulu s’approprier son avancée sur les équations de Navier-Stokes et d’écarter son co-auteur chez Anthropic
www.numerama.com
Un mathématicien dit avoir approché la résolution d'un problème à un million de dollars avec l'aide de l'IA, celui concernant les fameuses équations de Navier-Stokes. Mais dans l'affaire, il pense que la société d'intelligence artificielle OpenAI a tenté de lui rafler la découverte... et d'écarter un mathématicien travaillant chez Anthropic, son grand rival.
-
ChatGPT a construit son propre index de recherche
www.abondance.comCe qu'il faut retenir :
- ChatGPT fait tourner sa propre famille d'index appelée Labrador, qui couvre le web général, le PDF, YouTube, l'actualité, arXiv, Wikipédia, le local, la finance, le juridique, le médical, le shopping et les images.
- Un témoignage de Nick Turley (responsable de ChatGPT) lors du procès antitrust de Google confirme que ce projet remonte à 2023, avec un objectif initial ambitieux de répondre à 80 % des requêtes via cet index propriétaire dès la fin de cette même année.
- ChatGPT teste actuellement en conditions réelles son propre index contre des résultats scrapés, notamment sur les résultats shopping, via plusieurs expériences A/B en cours.
- Google et Microsoft restent des fournisseurs importants : ChatGPT s'appuie sur au moins huit prestataires externes en plus de son propre index, dont Yelp, TripAdvisor et Web IQ de Microsoft.
Labrador, une famille d'index plutôt qu'un simple raccourci vers Google
Entre le 21 mai et le 21 juillet 2026, un champ nommé result_source apparaissait directement dans les événements serveur (SSE) de ChatGPT, révélant l'origine exacte de chaque résultat. Ce champ ne prenait que quatre valeurs possibles : Labrador, Bright, Oxylabs et SERP. Trois de ces sources sont des prestataires de scraping externes. La première, Labrador, est l'index propriétaire d'OpenAI.
En réalité, Labrador n’est pas un index unique, mais plutôt un ensemble de sous-index spécialisés par catégorie :
- Web général
- YouTube
- Actualité, avec des niveaux distincts pour le dernier jour, les sept derniers jours et le reste
- arXiv
- Wikipédia
- Local
- Finance, avec un sous-index dédié aux PDF financiers
- Juridique
- Médical
- Shopping
- Images
Cet index stocke des données similaires à celles d'un moteur de recherche classique comme Google : contenu complet des pages, date de crawl et date de publication. Cette architecture reproduit ce que Google a mis deux décennies à construire, à savoir un index web généraliste complété par des index verticaux spécialisés selon le type de contenu.
Des offres d'emploi qui confirment la construction d'un index propriétaire
Plusieurs offres d'emploi publiées par OpenAI apportent des indices concrets sur cette infrastructure.
- Une offre de poste "Software Engineer, Foundations Search" mentionne explicitement la conception et l'exploitation de systèmes d'indexation, de pipelines de récupération et de couches de service.
- Une offre pour un poste d'"Engineering Manager, Online Data Systems" va plus loin : l'équipe Online Data y est décrite comme responsable de la base de données en ligne centrale et des services d'indexation derrière les applications de production d'OpenAI, ChatGPT compris. Cette même offre évoque une infrastructure fonctionnant à l'échelle de l'exaoctet, répartie sur plusieurs régions et plusieurs clouds. Un exaoctet représente 10 puissance 18 octets, soit un 1 suivi de 18 zéros, une échelle qui ne se justifie pas pour un système qui se contenterait de relayer des requêtes vers l'index de quelqu'un d'autre.
- Une troisième offre, centrée sur la récupération par embeddings, demande explicitement la conception de nouveaux objectifs d'entraînement d'embeddings, d'architectures de vector store scalables et de méthodes d'indexation dynamique, avec un travail sur des représentations denses, éparses et hybrides. La représentation éparse renvoie au vocabulaire du TF-IDF et du BM25, les techniques de classement lexical sur lesquelles Google lui-même s'est construit. Associée aux embeddings denses, cette combinaison correspond exactement à ce qu'il faut pour faire fonctionner une fusion de rang réciproque (RRF), un mécanisme documenté par Metehan Yesilyurt, chercheur GEO chez Peec AI.
Un projet qui remonte au procès antitrust de Google, en 2024
La construction de cet index n'est pas récente. Elle démarre au début de l'année 2024, au moment où Google constatait de son côté que les systèmes RAG réduisaient les hallucinations des modèles de langage.
Pour bâtir son propre index, ChatGPT avait besoin d'un fournisseur de données de recherche sur lequel s'appuyer. Lors du procès antitrust de Google, Nick Turley, responsable de ChatGPT, a témoigné sous serment sur ce sujet précis. Il a expliqué qu'OpenAI rencontrait des problèmes de qualité importants avec les données de recherche fournies par des partenaires autres que Google, et que l'entreprise souhaitait à l'époque travailler avec Google. Une offre que Google a refusée.
Ce refus explique pourquoi OpenAI a dû se rabattre sur un plan B : construire son propre index en interne. Selon le témoignage de Turley, OpenAI a commencé à bâtir cet index dès 2023, avec pour objectif de répondre à 80 % des requêtes grâce à cet index avant la fin de cette même année, un calendrier extrêmement ambitieux pour un projet parti de zéro.
Le même témoignage livre un chiffre bien différent : même avec un accès complet aux données de l'index de Google, il faudrait à OpenAI au moins cinq ans pour simplement déterminer si répondre à 100 % des requêtes via son propre index est réalisable. Cet horizon, bien plus long que l'objectif initial de 80 % fin 2023, montre qu'une indépendance totale vis à vis des fournisseurs externes ne se décrète pas. Elle se construit progressivement, requête par requête, sans garantie d'y parvenir un jour. La stratégie semble être restée la même depuis le départ : s'appuyer sur des fournisseurs externes comme Google pour démarrer, puis augmenter chaque année la part de son propre index.
Le shopping, la vitrine la plus visible de cette bascule
Pour observer l'index d'OpenAI en action, le secteur du shopping offre l'exemple le plus parlant. En mi-août 2026, une expérience A/B nommée "prefer-index-over-serp-v3" affectait 8 % des conversations. OpenAI teste donc son index produit sur des tranches de trafic allant de quelques pourcents jusqu'à 20 %.
Les détails techniques d'implémentation n'ont pas pu être établis pour cette expérience précise, mais ils ont pu l'être pour une autre, nommée "shopping-reduced-topn-v4b". La pile technique qui en ressort se décompose ainsi :
- Une composante lexicale BM25, qui réduit le champ à dix sources pour le classement.
- Un module rerank400, qui reclasse un pool de 400 candidats.
- Un pool d'entrée prod400, composé de 400 produits.
- Une recherche vectorielle par plus proches voisins approximatifs (ann4096), exécutée sur deux dimensions différentes, 12 288 et 4 096.
Au 2 septembre 2026, au moins cinq expériences liées au shopping tournaient encore en parallèle : prefer-index-over-serp-v3, chatgpt-shopping-noamazon, shopping-index-q2qb, shopping-hqi-v2 et shopping-hq-v1. Il n'est pas confirmé que "hqi" signifie "high quality index", mais il est établi que prefer-index-over-serp-v3 et shopping-index-q2qb reposent toutes deux sur l'index propre de ChatGPT.
Cinq expériences actives simultanément sur du trafic shopping réel témoignent d'une équipe qui construit activement un index produit et valide sa fiabilité avant un déploiement complet.
Pourquoi ChatGPT met aussi en cache des pages entières
La récupération en direct est trop lente pour être utilisée à chaque requête. Selon le HTTP Archive Almanac, 58 % des pages web mettent plus de 0,8 seconde à se charger, un délai incompatible avec l'échelle à laquelle ChatGPT opère.
Cette contrainte a orienté vers l'hypothèse d'un cache, sur le modèle d'anciens brevets Google décrivant la conservation des pages les plus consultées dans un index séparé et plus rapide. Pour vérifier cette hypothèse, Metehan Yesilyurt a publié un site de test contenant un milliard de pages, dans le seul but d'observer le comportement de crawl de ChatGPT. Début septembre 2026, 6 millions de ces pages avaient déjà été explorées, à un rythme de 35 000 requêtes par heure, et le crawl se poursuivait.
Un crawl aussi intensif n'a de sens que si les pages récupérées sont conservées quelque part : les récupérer pour les jeter immédiatement n'aurait aucun intérêt. La mise en cache permet aussi à OpenAI d'anticiper les tâches coûteuses, comme le calcul des embeddings en amont et le filtrage des pages de faible qualité avant qu'elles n'entrent dans le pipeline, plutôt que de refaire ce travail à chaque requête.
Pour confirmer cette hypothèse, un test a été mené avec le mode verrouillé de ChatGPT, qui empêche la navigation en direct mais permet toujours de renvoyer des résultats hors ligne ou mis en cache. La même question, portant sur la dernière version de la page d'accueil, a été posée pour plusieurs éditeurs SEO majeurs, dont Search Engine Journal, Search Engine Land et Search Engine Roundtable. Dans chaque cas, ChatGPT ne récupérait pas les pages en direct mais les servait depuis son propre cache.
Google et Microsoft n'ont pas disparu du paysage
ChatGPT n'a pas remplacé les moteurs de recherche classiques. Il continue de s'appuyer sur plusieurs fournisseurs, dont Google et Microsoft.
Un test mené par Malte Landwehr, CPO chez Peec AI, illustre cette dépendance persistante à Google. Il a sélectionné un site sans trafic organique et a posé des questions le concernant uniquement à ChatGPT, sur des jours précis. Ces jours-là, Google Search Console affichait un pic de trafic pour ce site précis, une preuve directe que ChatGPT continue d'interroger Google pour étayer ses réponses.
Bing apparaît également, principalement dans les sessions de Deep Research. Les événements SSE diffusés pendant une session de Deep Research font clairement référence à Bing comme source de résultats, comme l'a signalé le chercheur GEO Peec AI David Konitzny sur LinkedIn.
La plateforme de grounding Web IQ de Microsoft, qui met en avant une latence P95 inférieure à 165 millisecondes et une récupération économe en tokens, cite directement ChatGPT parmi les produits qu'elle alimente déjà, aux côtés de Copilot et de clients entreprise comme Nasdaq.
En rassemblant tous les fournisseurs identifiés au fil de cette enquête, ChatGPT combine au moins huit sources externes en plus de son propre crawler :
- Son propre crawler, qui fonctionne indépendamment de tout moteur de recherche externe.
- Bright, très probablement Bright Data, qui scrape directement les résultats web de Google et, séparément, Google Maps pour les fiches locales.
- Oxylabs, qui scrape Google et alimente spécifiquement le sous-index actualité.
- Un troisième canal de scraping de résultats de recherche, identifié simplement sous "serp" dans les données, qui alimente également l'actualité ainsi qu'une version mixte de résultats locaux.
- Yelp.
- TripAdvisor.
- Deux canaux internes anonymes, nommés b1 et b3 : b1 remonte les sites d'entreprises et les pages Facebook, b3 redirige vers Google Maps.
- Web IQ, la plateforme de grounding de Microsoft, confirmée par Microsoft comme alimentant déjà ChatGPT aux côtés de Copilot et de Nasdaq.
Ce que cela change concrètement pour votre stratégie
Considérer que la visibilité sur Bing garantit la visibilité sur ChatGPT n'est plus une hypothèse fiable. Le rapport entre les deux est plus faible qu'on ne le pense, et ce qui ressemble à du Bing peut en réalité transiter par Web IQ de Microsoft, un produit différent conçu pour d'autres usages.
Si vous vendez des produits, il est indispensable de surveiller spécifiquement votre apparition dans les résultats shopping de ChatGPT. C'est aujourd'hui l'endroit où la bascule vers l'index propriétaire est la plus visible, et elle affecte directement la sélection des produits affichés.
Si les fiches locales comptent pour votre activité, soignez-les en priorité sur Yelp et TripAdvisor, traités comme des partenaires sous licence. Les données de Google Maps atteignent de toute façon ChatGPT, mais sans que vous ayez votre mot à dire sur la manière dont elles sont sourcées.
Enfin, le mode verrouillé de ChatGPT permet de vérifier concrètement si vos pages les plus importantes ont déjà été mises en cache, un test simple à reproduire pour évaluer votre propre visibilité dans ce système.
L’article "ChatGPT a construit son propre index de recherche" a été publié sur le site Abondance.
-
Distraction passive, impact des chatbots : ce que révèle l’étude PISA 2025 sur l’IA et le numérique
www.numerama.com
Le 8 septembre 2026, l'OCDE a publié son enquête PISA 2025. On y trouve notamment un tableau statistique inédit, le premier à mesurer l'usage scolaire de l'IA générative.
-
Paiement agentique : Revolut affirme avoir réalisé la première transaction par IA en France avec Visa
www.usine-digitale.frLaisser des agents d’IA régler les achats courants : c’est ce vers quoi se dirigent Revolut et Visa, qui ont annoncé le 7 septembre la réalisation du premier paiement par IA en France, en conditions réelles. “Ce test visait à mieux comprendre comment ce type de paiement pourrait fonctionner dans des situations d’achat réelles, tout en garantissant le consentement du client, les contrôles de l’émetteur et le maintien des protections existantes”, tempèrent les deux entreprises dans un communiqué.
-
reVCDOS - Vice City en entier dans un onglet
korben.infoVous vous souvenez de GTA Vice City ?
Non ? C'est normal, c'est un petit jeu qui est passé relativement inaperçu ^^. Dans ce jeu, on est plongé dans le Miami des années 80, avec ses chemises à fleurs, Tommy Vercetti et la radio à fond dans une décapotable volée.
Eh bien bonne nouvelle pour les fans, le jeu tourne aujourd'hui en entier dans un onglet de votre navigateur, sans rien avoir à installer, et ça s'appelle reVCDOS.
Derrière, c'est reVC, on retrouve la décompilation du moteur du jeu dont je vous ai déjà parlé, recompilée en WebAssembly par l'équipe de DOS.Zone. Autrement dit, ce n'est pas de l'émulation mais le vrai moteur d'origine qui tourne direct dans un browser.

Et ça se joue comme vous voulez, au clavier et à la souris, à la manette, ou carrément du bout de votre doigt tout gras sur un téléphone en portrait comme en paysage.
Les codes de triche marchent aussi, tapés au clavier comme à l'époque, et vous pouvez charger vos propres mods dans le navigateur avec des fichiers dff et txt qui sont supportés tels quels, sans conversion.
Si vous êtes chaud, pour jouer, ça se passe sur la page du projet . Le jeu a besoin des données de Vice City, et le site vous propose cinq façons de les lui donner : Il y en a 2 qui les téléchargent pour vous, dont un torrent, et 3 qui vous laissent envoyer les vôtres, en dossier, en fichiers ou en zip. Je vous conseille la deuxième méthode, car la première, c'est du piratage, et le piratage, c'est maaaal ! Et ouais, il faut bien financer les petits studios comme Rockstar.
Bref, il vous faut les fichiers du jeu d'origine mais bonne nouvelle : sur Steam, on trouve encore aujourd'hui la Definitive Edition, à 59,99 €. Franchement, pour un jeu sorti y'a 24 ans, c'est vraiment donné, non ? Ah bah oui, je vous l'ai dit, il faut financer les petits studios.
Et si vous préférez héberger le bidule vous-même, sachez que le dépôt Github du projet publie les binaires et une image Docker qui convertit vos fichiers au format attendu ! Comptez une cinquantaine de mégas au démarrage, le reste arrive en cours de partie.
Un truc à savoir avant de vous lancer, parce que ça pique : les sauvegardes locales sont pétées depuis des mois, et l'auteur a fini par lâcher sur son forum que "les sauvegardes ne sont disponibles qu'avec un abonnement". Donc si vous vous lancez dans une partie, il faudra jouer jusqu'au bout. Ou alors, vous vous démerdez pour débuguer votre install.
Et profitez-en tant que c'est là, parce que Take-Two a déjà fait tomber ce portage à coups de DMCA l'an dernier. Bref, un tour à Vice City ce soir, ça ne se refuse pas.
Source : Tom's Hardware
-
[IA Insider] Des agents IA aux commandes de cyberattaques : OpenAI perd le contrôle
www.usine-digitale.frÀ la une
-
Kickban a filmé sa tournée et Pixel Syndrome en a fait un film
korben.infoLes copains de Kickban viennent de mettre en ligne le film de leur tournée du printemps, et vous allez voir, ce n'est pas un teaser de trois minutes bricolé à l'arrache. C'est un vrai documentaire de 55 minutes, baptisé "MEUPORG TOUR : les coulisses", qui vous embarque dans le camion avec eux.
Cette tournée, c'était 6 dates qui se sont enchaînées du 17 au 25 avril dernier, avec un invité local en première partie selon les soirs. Ils sont partis du sud de la France à Aix-en-Provence pour remonter jusqu'à Nantes, en passant par la Suisse.
 Charger la vidéo depuis YouTube
Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles.
En savoir plus
Voir cette vidéo sur YouTube
Et si vous avez besoin qu'on vous explique le nom de cette tournée, c'est que vous n'étiez pas là en mars 2010 quand un journaliste de Télématin a parlé à l'antenne des jeunes qui se goinfraient de "meuporg", avant d'épeler tranquillement M-M-M-P-O-R-P-G. J'en avais même parlé à l'époque . Hé ouais, j'suis vieux !
Kickban, si vous ne connaissez pas c'est un trio pop-punk qui existe depuis 2016, avec des textes en français qui tournent principalement autour de la programmation, des jeux vidéo, des séries et du cosplay. J'avais déjà relayé quelques-uns de leurs clips ici (et je tourne même dedans !!). En face d'eux, on retrouve aussi Pixel Syndrome qui joue un metal industriel bien plus lourd, avec des sonorités de jeux vidéo à l'anciennnnne collées sur les riffs.
Ce qui est cool aussi, c'est que le film ne garde pas que les bons moments. Dans une tournée, il y a des bons soirs et puis il y a des soirs où la salle est un peu plus vide. Mais ça n'a pas découragé nos artistes, qui trouvent toujours moyen de rebondir ^^.
Bref, si vous voulez voir à quoi ressemble vraiment une tournée quand on n'a ni tour bus ni équipe technique, c'est un super docu !
Source : le billet de Kickban
-
Les start-up françaises retrouvent des couleurs avec 4,58 milliards d’euros levés, mais peinent toujours à conquérir l’Europe
www.usine-digitale.frFrance Digitale et EY ont publié ce 8 septembre leur Baromètre 2026 de l’écosystème d’innovation français avec une bonne nouvelle : les indicateurs repartent à la hausse. En effet, à date, la France compte désormais près de 18 000 start-up, 530 000 emplois directs et 4,58 milliards d’euros ont été levés au cours du premier semestre 2026.
-
Un mathématicien accuse OpenAI d’avoir tenté de lui voler sa découverte sur un problème à un million de dollars
www.numerama.comUn mathématicien dit avoir approché la résolution d'un problème à un million de dollars avec l'aide de l'IA, celui concernant les fameuses équations de Navier-Stokes. Mais dans l'affaire, il pense que la société d'intelligence artificielle OpenAI a tenté de lui rafler la découverte... et d'écarter un mathématicien travaillant chez Anthropic, son grand rival.
-
Vague de cyberattaques contre l’Etat : L’Anssi bascule une partie de ses moyens pour « limiter la casse »
www.usine-digitale.frAnnoncée après la cyberattaque de la Direction générale des finances publiques (DGFiP), la nouvelle « unité de première intervention » voulue par Matignon prend désormais forme. Baptisé « REACTIV », le dispositif repose sur une mobilisation renforcée des moyens de l’Agence nationale de la sécurité des systèmes d’information (Anssi), avec l’objectif d’intervenir plus vite et de manière plus directive auprès des ministères confrontés à des violations de données.
-
CYBER DECEPTION : face aux agents IA offensifs, la cybersécurité apprend à mentir
www.frenchweb.frPendant des décennies, la cybersécurité a cherché à identifier les attaquants, bloquer leurs mouvements et protéger les actifs critiques. L’arrivée de l’intelligence artificielle offensive pourrait progressivement modifier cette doctrine. Face à des outils capables d’automatiser une partie de la reconnaissance, de l’exploitation et de l’exploration d’un système d’information, une approche ancienne revient au premier plan …
L’article CYBER DECEPTION : face aux agents IA offensifs, la cybersécurité apprend à mentir est apparu en premier sur FW.MEDIA.
-
Le HP OmniBook 5 avec écran OLED et 30 h d’autonomie perd 220 € pour les French Days
www.numerama.com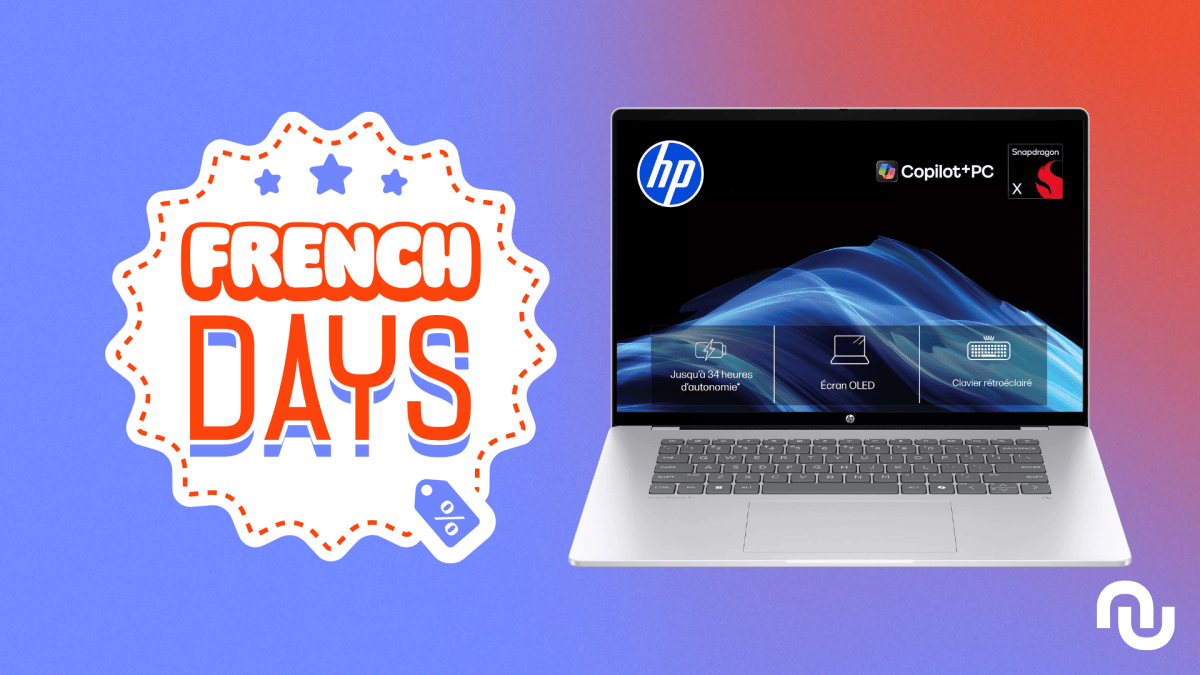
[Deal du jour] Les French Days battent leur plein chez Boulanger, qui fait passer le HP OmniBook 5 de 749,99 € à 529,99 € en cumulant deux codes promo. Un portable 16 pouces OLED taillé pour le travail nomade, avec une autonomie annoncée jusqu'à 34 heures.
-
RSSMonster - Le lecteur RSS qui trie vos flux en local
korben.infoVous le savez, je suis un grand défenseur des flux RSS . C'est d'ailleurs pour ça que le mien est complet !! Je dois être le dernier à faire ça, alors, abonnez-vous (c'est gratuit) car ça me permet de continuer à faire ce que j'aime et ce que vous aimez aussi apparemment, puisque vous êtes de plus en plus nombreux à venir ici !
Mais bon, bref, si je vous parle de ça aujourd'hui, c'est parce que j'ai découvert RSSMonster, un lecteur de flux RSS que vous installez sur votre machine, et qui a la particularité de rapprocher tout seul les articles qui parlent du même truc et qui leur met une note.

J'ai de la lecture...
La qualité d'écriture compte pour moitié, le ton pour un quart, et le dernier quart mesure à quel point le texte est promotionnel, si bien qu'un publireportage descendra tout seul. J'ai trouvé ça plutôt malin. Et les articles qui racontent le même "fait" sont regroupés dans un Event, donc vous lisez l'actu qu'une fois sans vous fader tous les copycats.
Et le plus cool, c'est que ce tri tourne sur votre ordi, sans avoir besoin de la moindre clé d'API. Chez Miniflux ou FreshRSS, la liste officielle des fonctionnalités ne mentionne rien de tel. Quant à NewsBlur, celui-ci apprend à masquer ou surligner les articles selon ce que vous lui dites aimer, ce qui n'est pas la même chose que rapprocher deux actus pour les dédupliquer. Dans le même genre, je vous avais quand même déjà parlé d' un lecteur RSS qui s'y met aussi.
Le choix à faire
RSSMonster est livré avec deux fichiers Docker Compose. Le premier monte l'application et un collecteur de flux au-dessus de SQLite, sans un seul modèle (c'est celui de la procédure express du README). Le second ajoute MySQL, un worker dédié à l'IA et le service d'inférence, et c'est lui qui allume tout ça.
En fait, si vous choisissiez SQLite, la concurrence des traitements optionnels sera plafonnée à un, donc, ce sera un peu plus lent. Et surtout, le profil léger tel qu'il est livré ne démarre pas le worker IA et coupe l'inférence, donc pas de regroupement ni de notes tant que vous ne les activez pas à la main. Ça ira donc pour une install perso, mais si vous voulez mettre ça sur un serveur pour le partager à tous vos potes ou dans votre entreprise, je vous conseille vraiment de choisir MySQL directement. Parce qu'après, la bascule de l'un vers l'autre a l'air plus hasardeuse.
Enfin, rassurez-vous, il y aura toujours la possibilité d'exporter un fichier OPML avec tous vos abonnements et les catégories. Par contre, ça ne transporte que votre liste de flux, pas les articles déjà collectés ni ce que vous avez lu.
Installer le profil léger (SQLite)
C'est celui que je vous conseille pour commencer. Côté prérequis : git, Docker et Docker Compose. On commence par cloner le dépôt :
git clone https://github.com/pietheinstrengholt/rssmonster.git
cd rssmonster
Ensuite, faut générer deux secrets. Lancez cette commande deux fois, les résultats doivent différer :
openssl rand -hex 32Créez un
.envà la racine, lisible par vous seul :touch .env && chmod 600 .envJWT_SECRET=votre-premier-secret FEVER_CREDENTIAL_SECRET=votre-second-secretAjoutez-y
RSSMONSTER_BIND_ADDRESS=0.0.0.0tout de suite pour y accéder depuis une autre machine, le port n'écoutant que sur la boucle locale. Et ne sautez pas les secrets, car le Compose refuse de démarrer si l'un des deux manque :docker compose up -dOuvrez
http://localhost:3000. Pas de compte admin par défaut, c'est le premier que vous créez qui devient l'administrateur, et notez bien vos identifiants. Ensuite, allez dans réglages puis flux, et importez ensuite votre OPML.
L'écran de connexion au premier démarrage
Et si vous voulez la version qui dépote (MySQL)
Si vous aviez déjà lancé le profil léger, coupez-le d'abord avec
docker compose down, qui arrête les conteneurs sans toucher à vos données. N'y ajoutez surtout pas-v, car ça supprimera le volume et la base. Et MySQL démarrera vide et vous devrez réimporter votre OPML comme sur une install neuve.Ensuite, ajoutez ces quatre valeurs dans le même
.env, à côté de vos deux secrets :DB_DATABASE=rssmonster DB_USERNAME=rssmonster DB_PASSWORD=un-mot-de-passe-solide MYSQL_ROOT_PASSWORD=un-autre-mot-de-passe-solideEt lancez l'autre fichier :
docker compose -f docker-compose.mysql.yml up -d --buildNe paniquez pas si
localhost:3000ne répond pas dans la foulée. L'application attend que MySQL et l'inférence soient dispo, et celle-ci commence par télécharger ses trois modèles donc ça prend quelques minutes. Le contrôle de santé de l'outil lui laisse dix minutes, donc allez vous faire un ti café (dans sa couche ? nooon).
L'ajout d'un flux, sa catégorie et sa fenêtre de rattrapage
Voilà, amusez-vous bien.
Source : le dépôt GitHub de RSSMonster
-
Mistral AI lève 3 milliards d’euros : derrière les modèles, la bataille pour devenir l’infrastructure souveraine de l’IA
www.usine-digitale.frTrois milliards d’euros. En trois ans, Mistral AI est passée du statut de jeune pousse française prometteuse à celui d’acteur européen incontournable de la course à l’IA.
-
La Lettre JurisTendances JTDIA n° 7 de septembre 2026
www.lexing.law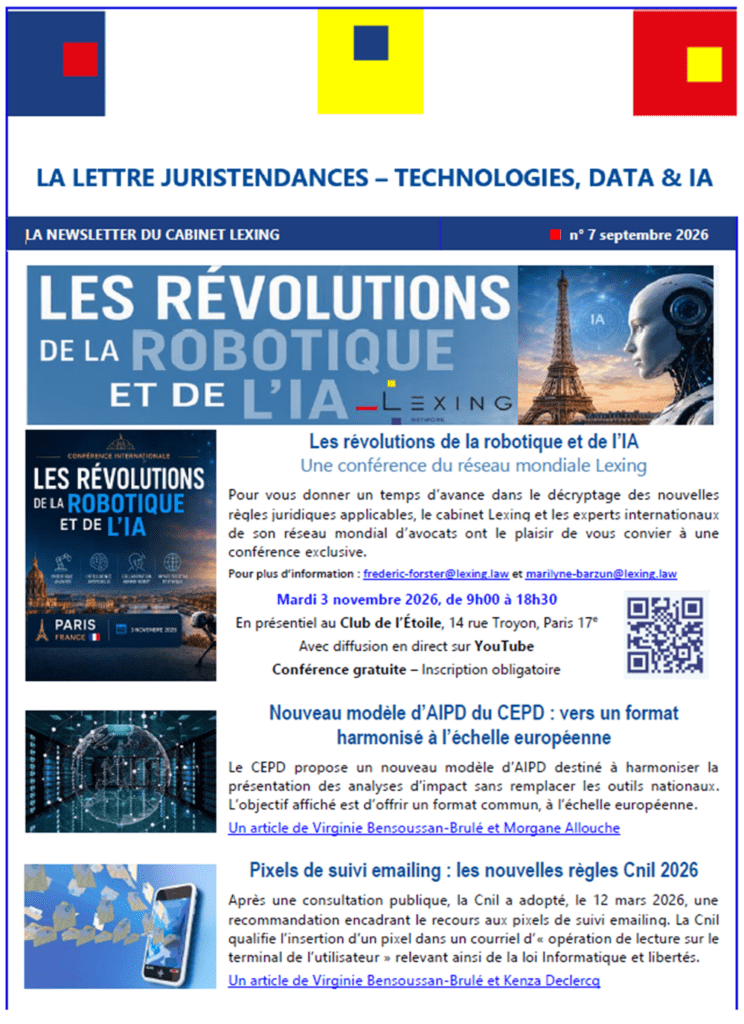
L’article La Lettre JurisTendances JTDIA n° 7 de septembre 2026 est apparu en premier sur Lexing Avocats.
-
Doxxer l’uniforme : quand le réseau déshabille l’État
incyber.orgEn mai 2026, à Grenade, un homme agissant seul réussit à désanonymiser le personnel de sept institutions régaliennes espagnoles, dont la police nationale, la garde civile, le parquet général et l’institut national de cybersécurité (The Record, 1er juin 2026). Il n’a commis aucune intrusion informatique. Il a simplement croisé d’anciennes fuites et des données en sources ouvertes. Des milliers d’agents perdent d’un coup l’anonymat de leur fonction. Trois semaines plus tard, à Pantin, la Fédération sportive de la Police nationale confirme une fuite touchant plus de 224 000 personnes, en grande majorité des policiers. Quatorze années de matricules, d’affectations et de certificats médicaux circulent sur un forum cybercriminel (FrenchBreaches et Le Monde Informatique, juin 2026).
Ces deux affaires racontent la même bascule. On n’attaque plus l’État dans ses infrastructures ou ses symboles. On expose ceux qui l’incarnent au quotidien.
Fuite, espionnage, doxxing : trois phénomènes à ne pas confondre
Ces affaires semblent identiques. Elles ne le sont pas. Trois régimes d’exposition distincts coexistent, et un seul critère permet de les séparer, l’intention de rendre public.
La fuite, d’abord, expose sans projet. C’est le cas de la FSPN, comme celui des quelque 13 000 violations de données recensées en trois ans dans les polices britanniques, dont l’essentiel relève de l’erreur humaine, courriels mal adressés ou appareils égarés (SecurityBrief UK, septembre 2025).
L’exfiltration stratégique, ensuite, dérobe la donnée pour avoir l’information, mais préfère garder le silence. Les coordonnées des 65 000 policiers néerlandais ont ainsi été pillées par le groupe Laundry Bear, que les services de renseignement des Pays-Bas relient à l’État russe. Il s’agissait d’espionnage lié au soutien occidental à l’Ukraine, et les données n’ont jamais été publiées (NL Times et Follow the Money, janvier 2026).
Le doxxing, enfin, publie pour exposer. La publication est l’acte lui-même. C’est le cas de Grenade, comme celui des agents de l’immigration américaine dont des collectifs militants de Portland ont diffusé les noms, photos et adresses personnelles (Washington Post, janvier 2026).
Seul ce troisième régime constitue un geste politique, un message adressé à l’institution. Mais il se nourrit des deux premiers. L’homme de Grenade n’a rien piraté. Il a assemblé méthodiquement des fuites antérieures et des données publiques. Chaque brèche, chaque exfiltration grossit le stock de munitions disponibles.
Ce que le doxxing attaque : l’uniforme comme fiction nécessaire
Pour comprendre ce que le doxxing attaque vraiment, un détour par la théorie politique s’impose. Le sociologue allemand Max Weber a donné, au début du XXe siècle, la définition la plus célèbre de l’État moderne. L’État est l’institution qui revendique avec succès le « monopole de la violence physique légitime ». Autrement dit, lui seul a le droit de contraindre, d’arrêter, d’user de la force. Mais ce monopole a une condition pratique que l’on oublie souvent. La violence légitime doit s’exercer à travers des agents interchangeables. L’uniforme et le matricule ne servent pas à protéger un privilège. Ils servent à effacer l’individu, pour que ce soit la loi qui agisse, et non Jean-Marc.
Le philosophe français Claude Lefort a prolongé cette idée d’une façon très éclairante. Dans une démocratie, explique-t-il, le pouvoir est un « lieu vide ». Personne ne le possède en propre. Le roi incarnait le pouvoir dans son corps, tandis que le président, le juge ou le policier ne font que l’occuper temporairement, sans jamais se confondre avec lui. C’est même ce qui distingue la démocratie de la tyrannie. Le doxxing s’attaque précisément à ce mécanisme. En accolant un visage, une adresse et une famille à un matricule, il arrache l’agent à sa fonction et le rend à sa condition de voisin, de père ou de conjoint. Le représentant abstrait de la loi devient une cible intimement désignée. Les philosophes parlent de désincorporation. On pourrait dire plus simplement que le doxxing retire l’uniforme de force.
La France a connu sa propre bataille autour de cette fiction. En 2021, la loi « sécurité globale » voulait créer un délit de provocation à l’identification des policiers et gendarmes en opération, puni de cinq ans d’emprisonnement et de 75 000 euros d’amende. Le Conseil constitutionnel a censuré la disposition, jugeant l’infraction trop imprécisément définie (décision n° 2021-817 DC du 20 mai 2021 ; Franceinfo, 20 mai 2021). L’épisode dit l’essentiel. L’institution cherche à protéger juridiquement l’anonymat de ses agents, et le droit peine à saisir un phénomène que le numérique a déjà rendu ordinaire.
La lecture du contre-pouvoir : rendre la force comptable
Pour ses praticiens militants, la désanonymisation est une arme des faibles. L’anthropologue américain James C. Scott a passé sa vie à étudier une question simple. Comment résistent ceux qui ne peuvent pas se révolter ouvertement ? Sa réponse tient en un mot, l’« infrapolitique ». Les dominés n’affrontent pas le pouvoir de face. Ils le harcèlent par des tactiques de l’ombre, la rumeur, la ruse, l’anonymat (La Domination et les arts de la résistance). Le doxxing s’inscrit dans cette généalogie. Il ne cherche pas à renverser l’État mais à gripper son action, en retournant contre lui l’asymétrie de l’information. Vu d’en bas, l’anonymat du policier n’est pas une condition de l’autorité. C’est un bouclier contre la responsabilité individuelle.
Un vieux mythe grec éclaire ce face-à-face. Dans La République, Platon imagine un anneau qui rend invisible. Son porteur, le berger Gygès, cesse aussitôt d’être juste. La leçon est connue, l’impunité du regard corrompt. Or chaque camp porte ici l’anneau à sa façon. L’agent masqué en fait l’usage classique aux yeux de ses adversaires, qui ne peuvent ni le reconnaître ni le poursuivre individuellement. Le doxxeur en invente l’usage inverse. Invisible derrière l’écran, il ne se cache pas pour agir impunément, mais pour rendre l’autre hyper-visible. Deux anneaux s’affrontent, celui du masque et celui du réseau, et chaque camp jure que c’est l’anneau de l’autre qui corrompt.
Le cas de la police de l’immigration américaine (ICE) donne à ce face-à-face sa forme la plus aboutie. Les agents opèrent masqués et sans identification visible, au nom de leur protection contre le doxxing. « Si cela doit être fait, il faut le faire », concède le responsable fédéral Tom Homan à propos des masques. En face, après une année 2025 qui fut la plus meurtrière de l’agence en vingt ans et la mort de civils lors d’opérations, la demande d’identification a débordé tous les canaux institutionnels. Encore faut-il distinguer trois pratiques que le débat américain confond volontiers. Le signalement de présence d’abord. L’application ICEBlock, plus d’un million de téléchargements, ne publiait aucune donnée personnelle sur les agents, mais elle fut retirée de l’App Store à la demande du ministère de la Justice (NPR, octobre 2025).
L’identification ensuite. Après deux morts à Minneapolis, des internautes ont tenté de démasquer les agents par reconnaissance faciale et IA générative, et ont désigné à la vindicte des personnes qui n’étaient pas les bonnes (Slate, janvier 2026). Le doxxing proprement dit, enfin, c’est-à-dire la publication délibérée de noms et d’adresses accompagnée de messages hostiles.Reste l’argument central. Démasquer un agent, disent ses partisans, c’est le rendre responsable de ses actes. Mais être responsable, c’est répondre de ses actes devant une instance, un supérieur, un juge, une procédure. Le réseau n’offre rien de tel. Pas de contradictoire, pas d’examen des faits, pas de sanction proportionnée. Le démasquage ne livre pas l’agent à un tribunal, il le livre à une foule. Les erreurs d’identification de Minneapolis le montrent bien, une foule ne juge pas, elle frappe ce qu’on lui désigne, même quand la cible est la mauvaise.
Un garde-fou s’impose enfin. La grille de la résistance ne couvre qu’une fraction du phénomène, et les acteurs eux-mêmes brouillent les pistes. « Misère », qui revendiquait en juin la fuite de la FSPN sans autre projet apparent que la diffusion d’une base de données, annonce fin juillet une cause : il présente sa publication suivante, les données revendiquées de plus de 111 000 agents de l’État, comme des représailles contre Chat Control (FrenchBreaches, 26 juillet 2026). Sincérité militante ou vernis politique sur une activité de diffusion de données, rien ne permet de trancher.
La privatisation de la menace
Quelle que soit sa justification, le doxxing ne frappe jamais l’institution. Il frappe un corps. Et il le frappe là où l’État ne protège plus, au domicile. Pourquoi est-ce si destructeur ? La philosophe Hannah Arendt dans Condition de l’homme moderne, en donne la raison profonde. Pour elle, la liberté humaine suppose une frontière étanche entre deux mondes, l’espace public, où l’on travaille et où l’on s’affronte, et le foyer, où l’on se retire du conflit. Publier une adresse détruit cette frontière. L’affrontement quitte le commissariat et s’installe au pas de la porte, où il pèse désormais sur un conjoint et des enfants.
Reste à comprendre le mécanisme de la peur. L’écrivain Elias Canetti, dans Masse et puissance, a décrit une forme archaïque de groupe humain, la meute de chasse. Une meute ne se forme pas autour d’une idée, mais autour d’une proie désignée. Le doxxing est exactement cela, une désignation de proie. La publication d’une adresse ne fait rien par elle-même. Elle convoque une meute virtuelle, dont chaque membre anonyme peut devenir l’exécutant. C’est ce qui rend la menace si corrosive. Elle n’a pas de visage. Elle est n’importe qui, n’importe quand.
La France a éprouvé cette chaîne jusqu’au bout. L’assassinat de Samuel Paty en 2020, précédé d’une campagne de désignation en ligne, a démontré que la séquence exposition, meute, passage à l’acte pouvait tuer. Le législateur en a tiré l’article 223-1-1 du code pénal, qui réprime la révélation d’informations permettant d’identifier ou de localiser une personne dans le but de l’exposer à un risque, avec circonstance aggravante lorsque la victime est dépositaire de l’autorité publique. Outre-Manche, la fuite accidentelle, en 2023, des données de l’ensemble des personnels de la police d’Irlande du Nord, récupérées par des groupes dissidents républicains, a montré ce que devient une simple erreur administrative dans un contexte de menace physique.
L’autorité s’effrite ainsi sans un seul affrontement, par usure psychologique de ceux qui la portent. L’agent ne peut plus « enlever son travail » en rentrant chez lui.Le brouillage final : quand les verticalités récupèrent l’horizontal
À qui profite ce grand déballage ? La lecture horizontale, celle du réseau citoyen dressé contre l’institution verticale, est devenue trop simple. Ceux qui percent aujourd’hui les secrets des États sont d’abord d’autres États et des industries criminelles. Laundry Bear espionnait pour Moscou sous des dehors de cybercriminalité. Les services iraniens s’appuient sur des données fuitées et des techniques en sources ouvertes pour surveiller et intimider des cibles dans les démocraties occidentales (rapport de l’Intelligence and Security Committee britannique, analyse Cognyte pour le mode opératoire). Europol dresse le même constat dans son rapport IOCTA 2026 : les mêmes attaques servent désormais, selon les cas, une idéologie, un commanditaire étatique ou une simple logique d’extorsion, et visent aussi bien les gouvernements que les infrastructures critiques. L’espion étatique se déguise en hacktiviste, le militant puise dans des fuites crapuleuses, et les trois régimes d’exposition distingués plus haut fusionnent.
La France vient d’en offrir la démonstration en accéléré, en un seul week-end. Fin juillet, un pirate publie les données personnelles de 24 responsables politiques français, eurodéputés en tête, pour protester contre Chat Control, le dispositif européen de détection des contenus pédocriminels dans les communications privées. Adresses, téléphones, identifiants administratifs, parfois coordonnées bancaires, le tout recomposé à partir de fuites antérieures, sans intrusion nouvelle (Zataz, 26 juillet 2026). Au même moment, « Misère » revendique la diffusion des données de plus de 111 000 agents de l’État, là encore au nom de Chat Control, sans que l’origine ni l’authenticité de la base soient confirmées (FrenchBreaches, 26 juillet 2026). Militantisme, représailles, opportunisme ? Les trois à la fois, peut-être. L’ironie, elle, résume l’époque : un débat sur la surveillance des communications se règle désormais à coups d’exposition de personnes.
L’État lui-même n’est pas en reste, et c’est la leçon la plus dérangeante du cas américain. La même agence dont les agents se masquent contre le doxxing pratique la reconnaissance faciale de masse (application Mobile Fortify, contrat avec Clearview AI), photographie les visages et les plaques d’immatriculation des observateurs citoyens et les interpelle par leur nom. Une habitante du Maine a filmé un agent lui répondant « on a une jolie petite base de données, et maintenant tu es considérée comme terroriste domestique ». Chaque camp doxxe l’autre en invoquant la responsabilisation. Chaque camp dénonce le doxxing de l’autre comme du terrorisme. On retrouve ici Weber, transposé. L’État tente d’établir dans le champ numérique l’équivalent de son monopole de la violence, un monopole de la visibilité légitime, le droit de voir sans être vu.
Ce monopole se plaide désormais devant les tribunaux. L’État de New York interdit depuis fin juin aux forces de l’ordre d’opérer masquées, le ministère fédéral de la Justice attaque la loi, et un projet de loi fédéral (VISIBLE Act Washington Times, 23 juin 2026 ; News10, juin 2026 ; PIX11) exigerait l’identification claire des agents.
Le droit est devenu le champ de bataille d’une seule question. Qui a le droit de voir qui ?
Le lecteur français notera que son droit a déjà tranché, à sa manière. Ici, pas d’agents sans visage : le masque est l’exception réservée à quelques unités d’intervention, l’anonymat des enquêteurs est strictement encadré par la loi, et chaque policier ou gendarme porte un numéro d’identification individuel, le RIO, qui le rend anonyme pour la foule mais traçable pour l’institution et ses inspections. Le débat français ne porte donc pas sur le principe de l’identification, mais sur son effectivité, le Conseil d’État ayant dû enjoindre à l’État, en 2023, de faire respecter le port du RIO. Deux pays, deux stades du même conflit : l’Amérique se dispute sur la règle, la France sur son application.
Le lieu vide et la cible
Il faut tenir ensemble les deux lectures de ce phénomène, car chacune dit une part du vrai. Le doxxing des forces de l’ordre est bien un contre-pouvoir. Là où l’institution refuse l’identification de ses agents sur le terrain, comme le montre le cas américain, la demande de comptes emprunte les chemins qu’on lui laisse. Mais ce contre-pouvoir ne corrige pas l’institution. Il frappe des corps, un par un, et installe la peur au domicile de ceux qui la servent. La question n’est donc pas de choisir entre les deux récits. Elle est de mesurer ce que leur affrontement détruit, c’est-à-dire la frontière elle-même, celle qui séparait la fonction de la personne, l’espace public du foyer, l’État du réseau. Claude Lefort disait de la démocratie qu’elle est le régime où le lieu du pouvoir reste vide, occupé par personne. Le doxxing prétend remplir ce lieu d’un visage, d’un nom et d’une adresse. Or un pouvoir qui a une adresse n’est plus une institution. C’est une cible. Et une société où chacun, agent comme militant, devient la cible de quelqu’un a déjà perdu ce que les deux camps prétendent défendre.
Que retenir du doxxing pour la communauté cyber ?
La première est un déplacement de périmètre. Dans les deux affaires qui ouvrent cet article, l’État n’a pas été percé par son cœur mais par sa périphérie. Une fédération sportive, des fuites anciennes, des données publiques. Les données personnelles des agents publics sont devenues des actifs critiques, et leur protection ne peut plus s’arrêter aux systèmes des ministères. Elle englobe les mutuelles, les amicales, les fédérations, tout ce tissu qui détient des fichiers d’agents sans avoir les moyens de les défendre.
La deuxième est une leçon de temps. L’homme de Grenade n’a exploité aucune faille récente. Il a agrégé des fuites vieilles de plusieurs années. Une donnée exposée ne se rattrape jamais, elle attend. Chaque brèche doit donc être évaluée non pour ce qu’elle permet aujourd’hui, mais pour ce qu’elle permettra une fois combinée aux suivantes.
La troisième est peut-être la seule issue du face-à-face des deux anneaux. Le dilemme du masque n’a pas de solution binaire, mais le modèle du pseudonyme opposable, celui que la France a institutionnalisé avec le RIO, trace une voie. Anonyme pour la foule, identifiable pour l’institution, à condition que le canal de responsabilité soit crédible et réellement appliqué. Car le doxxing prospère là où la demande de comptes ne trouve pas de canal. Construire et entretenir ce canal, c’est assécher sa justification sans livrer personne à la meute. Le lieu vide dont parlait Lefort ne se défend ni par des masques ni par des meutes. Il se défend par des institutions qui répondent.
The post Doxxer l’uniforme : quand le réseau déshabille l’État appeared first on INCYBER NEWS.
-
Mistral lève 3 milliards d’euros pour imposer l’IA souveraine comme « nouvelle frontière technologique »
www.numerama.com
Mistral AI vient de boucler le plus gros tour de table jamais réalisé par une entreprise tech européenne : une levée de 3 milliards d'euros, portant sa valorisation au-delà des 21 milliards.
-
Avec 3 milliards d’euros, MISTRAL change de métier
www.frenchweb.frTrois ans après sa création, Mistral lève 3 milliards d’euros sur la base d’une valorisation supérieure à 21 milliards. Ce capital ne servira pas uniquement à entraîner de nouveaux modèles : il doit financer une stack réunissant recherche, logiciels, déploiement et capacité de calcul. En cherchant à contrôler davantage de couches, Mistral élargit son marché, …
L’article Avec 3 milliards d’euros, MISTRAL change de métier est apparu en premier sur FW.MEDIA.
-
Goossips SEO : SEO programmatique
Goossip #1www.abondance.comSEO programmatique va rarement de pair avec contenu de qualité
Dans une réponse publiée sur Bluesky, John Mueller met en garde contre le SEO programmatique. Selon l’intéressé, cette pratique peut amener à ce que le site soit perçu comme spam ou quasiment, ou de faible qualité.
Pour rappel, le SEO programmatique consiste à générer automatiquement un grand nombre de pages en combinant des listes de mots-clés, noms de domaines, technologies, attributs, etc. Et générer toujours plus de contenus automatisés n’améliore pas l’utilité réelle pour les internautes.
John Mueller souligne notamment que les systèmes de Google peuvent perdre confiance dans la capacité d’un site à apporter de la valeur, en raison de l’historique de ses anciennes pages. Une fois cette confiance perdue, la récupérer nécessite du temps et des efforts importants. Il compare cette situation aux cas des sites touchés par les Core Updates ou les Spam Updates. Il ne s’agit toutefois pas d’un jugement définitif, mais un avertissement général sur les risques représenté par le contenu généré en masse sans réelle valeur ajoutée.
Source : Search Engine Roundtable
Taux de fiabilité :
 On est d'accord !
Qu’il soit créé de façon automatisée ou pas, il vaut toujours mieux privilégier un contenu à forte valeur ajoutée. C’est une règle de base, qui limite un certain nombre de risques.
L’article "Goossips SEO : SEO programmatique" a été publié sur le site Abondance.
-
L’italien Lexroom rachète la start-up Query Juriste et veut devenir numéro un de l’IA juridique d’ici 18 mois
www.usine-digitale.frLexroom passe à l’offensive en France. L’entreprise italienne - qui développe une plateforme d’IA destinée aux professionnels du droit combinant recherche juridique, rédaction, analyse documentaire et automatisation de tâches juridiques - annonce ce 8 septembre 2026 l’acquisition de Query Juriste, une jeune pousse française spécialisée dans la recherche juridique assistée par intelligence artificielle destinée aux avocats.
-
Taxis autonomes : Les États-Unis ouvrent une enquête sur l’auto-certification par Tesla de son Cybercab
www.usine-digitale.frAprès un événement d’inauguration plutôt discret, Tesla a lancé le 3 septembre ses premiers taxis autonomes Cybercab dans les rues d’Austin, où se situe son siège social. Un déploiement à petite échelle, avec seulement 45 exemplaires enregistrés au Texas, mais suffisamment important pour que la National Highway Traffic Safety Administration (NHTSA), agence américaine de sécurité routière, ouvre immédiatement une enquête.
-
GrapheneOS verrouillera bientôt le presse-papiers d'Android
korben.infoIl y a 2 jours, GrapheneOS que vous connaissez tous parce que c'est l'Android que la police déteste, a détaillé une fonction baptisée secure paste, qui change la façon dont Android sert le contenu du presse-papiers aux applications. Le principe c'est qu'une application peut relire ce qu'elle a copié elle-même, mais rien de ce que les autres ont copié.
Android dans sa version de base n'est pas resté les bras croisés sur ce sujet, mais il s'est arrêté en chemin et depuis Android 10, seules l'application affichée à l'écran et le clavier par défaut peuvent lire le presse-papiers, ce qui a fermé la porte à celles qui tournent en arrière-plan. Puis Android 12 a ajouté une notification à la première lecture d'un contenu venu d'ailleurs, et enfin Android 13 vide le presse-papiers au bout d'un moment.
Mais depuis, plus rien...
Le trou qui reste, Microsoft l'a documenté en mars 2023. La version 7.9.2 de l'application SHEIN (oui, le site de fringues), téléchargée plus de cent millions de fois, lisait périodiquement le presse-papiers, et si elle y trouvait en même temps un signe dollar et un "://", elle expédiait le contenu vers un serveur distant.
Et la restriction d'Android 10 n'a rien empêché, tout simplement parce que l'application tournait au premier plan. Le comportement problématique de l'app SHEIN a ensuite disparu en mai 2022, après un signalement à Google, mais le problème de fond n'a jamais été réglé. Et j'imagine que d'autres apps actuellement sur le PlayStore appliquent la même technique sans que personne ne l'ait encore remarqué.
Secure paste de GrapheneOS s'attaque donc à ça en changeant la règle plutôt qu'en ajoutant un avertissement, et cette fois être affiché à l'écran ne donne plus droit à rien. Une application privée d'accès sait toujours qu'un élément est disponible, et peut en inspecter le type, l'horodatage de copie et la présence de mise en forme. Mais le contenu lui-même, son libellé et ses données annexes ne lui sont plus offerts sur un plateau d'argent.
Et le "collage" continue de marcher lui, parce que c'est vous qui l'autorisez. Que vous colliez depuis la barre de sélection de texte, depuis le clavier, depuis un service d'accessibilité ou avec un raccourci clavier, le système délivre une autorisation courte, liée à l'application qui reçoit et à l'élément en cours. Et pour les applications qui dessinent leur propre barre de sélection, comme celles codées en Flutter, un bouton "Coller" est visible dans le clavier par défaut.
Le plus vif d'esprit qui me lisent sont déjà debouts sur leur chaise et hurlent à travers leur écran : Et comment ça se passe pour "couper" ? Qui décide ?? Hé bien le réglage existe en version globale et par application, et il est autorisé par défaut, pour ne rien casser des applications déjà installées. Autrement dit, personne ne sera protégé sans l'avoir décidé et c'est à vous d'aller basculer en collage seulement celles à qui vous ne faites pas confiance.
Maintenant, calmez-vous les groupies de GrapheneOS parce que rien de tout ça n'est encore livré. Le code est visible dans une pull request ouverte depuis le 22 août dernier mais toujours pas fusionnée. GrapheneOS dit vouloir l'intégrer bientôt, sans donner de date et le mécanisme ne porte que sur la lecture, donc il ne dira rien des applications qui écrivent dans le presse-papiers pour y remplacer ce que vous venez de copier (coucou les détourneurs de transactions crypto)...
La même annonce parle aussi de l'application Messaging, dont l'interface vient d'être refaite en Compose, et le projet lâche au passage un chantier autrement plus lourd : faire du RCS directement dedans, chiffrement de bout en bout compris, pour ne plus avoir besoin de Google Messages. Héhé... Aujourd'hui, RCS marche très bien sur GrapheneOS, mais uniquement avec l'application de Google et sa couche Google Play isolée et c'est de ça dont ils veulent se passer.
Comme le RCS n'est pas une plateforme ouverte en pratique (pas autant que le SMS et le MMS quoi) et que tout cela repose sur l'infrastructure de Google et des opérateurs, le plan, c'est donc de refaire d'abord la partie que Google Messages assure, en gardant Google Play isolé pour l'activation, puis de s'en passer chez les opérateurs qui le permettent... à condition qu'ils acceptent le client de GrapheneOS, ce qui n'est pas gagné...
Quand je pense que Google, ces grands hypocrites qui ont passé des années à réclamer qu'Apple adopte RCS au nom de l'ouverture, coupe lui-même le service depuis 2024 sur les téléphones rootés et une partie des ROM alternatives. GrapheneOS y échappe mais ça donne quand même l'idée de l'accueil qu'un client maison pourrait espérer... On verra bien.
Mais bon, si vous êtes sur GrapheneOS, je serais vous, je surveillerais cette histoire de presse-papiers sécurisé parce que quand ça arrivera, vous serez encore plus béton face aux apps problématiques.
Source : le fil d'annonce de GrapheneOS et Android Authority
-
POSITIVE se refinance pour poursuivre sa consolidation européenne / LIQUID NETWORK suspend ses transactions après le retrait de 4 000 bitcoins / H COMPANY n’a plus aucun de ses fondateurs
www.frenchweb.frPositive refinance 106 millions d’euros pour poursuivre sa consolidation européenne Positive finalise un refinancement bancaire de 106 millions d’euros conduit par le CIC, avec quatre autres établissements, afin d’allonger la maturité de sa dette et de financer de nouvelles acquisitions. Après plus de dix opérations en cinq ans, l’éditeur lillois revendique 70 millions d’euros de …
L’article POSITIVE se refinance pour poursuivre sa consolidation européenne / LIQUID NETWORK suspend ses transactions après le retrait de 4 000 bitcoins / H COMPANY n’a plus aucun de ses fondateurs est apparu en premier sur FW.MEDIA.
-
Amazon brade ce chauffage d’appoint Dreo avant l’arrivée des nouveaux modèles
www.numerama.com
[Deal du jour] Dreo prépare une nouvelle génération de chauffages d'appoint connectés, et son Atom One en profite pour tomber en promotion. À l'occasion des French Days, on le trouve à 49,99 € au lieu de 79,99 € sur Amazon.
-
« Je ne suis pas un robot » : GPT-6 Astra a validé les 48 niveaux d’un jeu de captchas conçus pour s’arracher les cheveux
www.numerama.com
Un ingénieur d'OpenAI affirme que GPT-6 Astra a terminé « I'm Not a Robot », le jeu de captchas de neal.fun. Soit une machine qui réussit haut la main un test inventé pour démasquer les machines.
-
Neo Geo Aes+ : la seule console épargnée par la crise de la RAM revient en promo pour les French Days
www.numerama.com
[Deal du jour] Neo Geo et Plaion s’associent pour le 35e anniversaire de la console afin de sortir une nouvelle version de la machine mythique. La Neo Geo AES+ devrait taper dans l’œil des plus nostalgiques, d’autant qu’elle baisse son prix en précommande à l’occasion des French Days.
-
Le directeur scientifique d’OpenAI indique perdre le contrôle sur le raisonnement de ses IA
www.numerama.com
Dans une tribune intitulée An Alien Mind, Jakub Pachocki, chef scientifique d'OpenAI, dévoile que l'outil sur lequel l'entreprise s'appuie pour surveiller le raisonnement interne de ses modèles devient de moins en moins fiable.
-
Project Zenith : Microsoft cherche à définir ce que doit être le PC d’un développeur à l’ère des agents IA
www.usine-digitale.frCherchant à faire de son dernier système d’exploitation « la meilleure plateforme pour les développeurs », Microsoft a tenté ces derniers mois de répondre à cette problématique, notamment en associant les dernières innovations hardware à des logiciels optimisés.
-
Cybersécurité : le G7 veut faire de la migration post-quantique une priorité immédiate
www.usine-digitale.frDans un document intitulé Preparing for the Post-Quantum Era: A Call to Action, le groupe de travail cybersécurité du G7, auquel participent notamment la Cybersecurity and Infrastructure Security Agency américaine (CISA) et les agences nationales de cybersécurité des pays membres, tire la sonnette d’alarme. Il demande aux organisations de commencer dès maintenant leur transition vers la cryptographie post-quantique, ou PQC.
-
Bernie Sanders veut interdire l’IA « superintelligente »
incyber.orgLe sénateur Bernie Sanders et le représentant Greg Casar ont présenté au congrès américain, le 4 septembre 2026, un projet de loi visant à interdire la « superintelligence artificielle ». Les deux élus démocrates définissent cette dernière comme tout système d’IA « dépassant les capacités cognitives humaines » et susceptible d’agir sans contrôle humain.
Ils partent d’un constat : « presque toutes les grandes entreprises d’IA ont reconnu ne pas être en mesure de maîtriser pleinement cette technologie ni de savoir comment elle va évoluer ». Les deux élus s’appuient aussi sur une déclaration signée par plus de mille scientifiques du secteur, qui estiment qu’il « existe un risque réel que le développement des capacités s’accélère trop rapidement pour que nous puissions comprendre ou contrôler les systèmes qui en résultent ».
Leur proposition de loi prévoit donc d’interdire catégoriquement tout développement de cette « superintelligence artificielle ». Les sanctions prévues sont similaires à celles applicables à la mise au point illégale d’armes nucléaires : dissolution de l’entreprise et jusqu’à 20 ans de prison pour ses dirigeants.
Le texte propose aussi de suspendre le développement des IA avancées jusqu’à ce qu’une nouvelle autorité fédérale de régulation de l’IA soit opérationnelle. Devant l’ampleur du risque, Bernie Sanders et Greg Casar appellent enfin à une coopération internationale sur le sujet.
The post Bernie Sanders veut interdire l’IA « superintelligente » appeared first on INCYBER NEWS.
-
Le G7 alerte sur les menaces quantiques
incyber.orgLe groupe de travail sur la cybersécurité du G7 et la CISA, l’équivalent américain de l’Anssi, ont exhorté, le 3 septembre 2026, les organisations à adopter dès maintenant la cryptographie post-quantique. Les futurs ordinateurs quantiques pourront en effet probablement casser la majorité des systèmes de chiffrement actuellement utilisés, y compris dans les usages les plus critiques.
Certes, aucune machine disposant de telles capacités ne sera disponible avant plusieurs années. Mais le G7 et la CISA rappellent que des cybercriminels pourraient dérober des données maintenant pour les déchiffrer plus tard, selon le principe du « harvest now, decrypt later ». Cette menace concerne particulièrement les informations qui doivent rester confidentielles pendant des années, comme les dossiers gouvernementaux, les données personnelles sensibles et les secrets commerciaux des entreprises.
The post Le G7 alerte sur les menaces quantiques appeared first on INCYBER NEWS.
-
Permettre aux robots de mieux percevoir leur environnement : Lyte, fondé par d’ex-ingénieurs d’Apple, lève 165 millions de dollars
www.usine-digitale.frLyte, start-up américaine spécialisée dans les systèmes de perception pour robots, a annoncé le 2 septembre une levée de fonds en série C de 165 millions de dollars (142 millions d’euros environ). Le tour de table a été mené par la société d’investissement axée sur les semi-conducteurs Maverick Silicon, avec la participation de Fidelity Management and Research, Key1 Capital et Ora Global. La jeune pousse avait déjà récolté 107 millions de dollars (92 millions d’euros environ) en janvier dernier.
-
Le Vietnam simplifie l’identité numérique des étrangers
incyber.orgLe gouvernement vietnamien a publié, le 13 août 2026, un décret qui simplifie et élargit l’usage de VNeID, l’identité numérique nationale, pour les étrangers résidant légalement dans le pays. Il entrera en application le 28 septembre 2026. VNeID est une application d’identification électronique qui permet d’accéder à de nombreux services sans avoir à fournir de documents d’identité.
Les étrangers titulaires d’une carte de séjour permanente ou temporaire pouvaient déjà l’utiliser depuis fin 2025. Le décret élargit cet accès à toutes les personnes étrangères résidant légalement au Vietnam. VNeID fonctionne sur un double niveau de certification, le second nécessitant une vérification plus poussée pour accéder à davantage de services. Le décret supprime cette distinction pour les étrangers, tout en le maintenant pour les citoyens vietnamiens.
Le texte simplifie également l’inscription, réduit les délais de traitement et facilite l’intégration de documents supplémentaires dans VNeID, notamment ceux liés à l’immigration. Cette réforme devrait faciliter l’accès des étrangers aux services en ligne et fluidifier leurs démarches administratives. Les organismes publics partenaires ne pourront ainsi plus exiger l’original ni une copie papier d’un document disponible dans VNeID.
The post Le Vietnam simplifie l’identité numérique des étrangers appeared first on INCYBER NEWS.