Tech-fr publisher
-
Linux tourne enfin sur les Mac M3 (sauf la carte graphique)
korben.infoLe projet Asahi Linux vient enfin de fusionner le support des Mac M3 dans son installateur. En clair, ça veut dire que si vous avez un MacBook Air, un MacBook Pro ou un iMac équipé d'un M3, d'un M3 Pro ou d'un M3 Max, vous pouvez y installer Linux dès maintenant.
Et la liste de ce qui fonctionne est plus longue que ce que je pouvais craindre. La webcam, les micros internes, le WiFi, le Bluetooth, l'USB 3 jusqu'aux 10 Gb/s permis par la machine, et le décodage vidéo accéléré, AV1 compris.
Le Thunderbolt aussi, est même arrivé cet été. Apple avait troqué, sur les M3 Pro et M3 Max, son vieux contrôleur de ports USB contre une puce ACE3 posée sur un bus SPMI au lieu de l'I2C. Il a donc fallu reverse tout ce petit monde afin que l'USB 3 et le Thunderbolt marchent sur l'ensemble de la gamme M3.
Si vous voulez vous lancer, l'installation doit encore passer par le mode Expert de l'installeur, parce que c'est encore tout frais. Mais quand la bêta de Fedora Linux 45, sera implémentée d'ici quelques semaines, ça devrait fonctionner en install normale.
Après le gros manque, c'est la 3D. N'attendez ni performances, ni accélération 3D économe en énergie puisque tout est géré par la partie CPU du M3. Et ce n'est pas de la mauvaise volonté de la part des dev puisque le GPU du M3 s'écarte nettement de celui des M1 et M2 : ray tracing matériel, mesh shaders, et le Dynamic Caching maison d'Apple. Il y a donc énormément à refaire et même si le chantier a commencé, pour le moment, on n'a pas de date.
Les autres limites ont l'air nettement moins définitives comme pour la mise en veille qui ne fonctionne pas et le port HDMI des MacBook qui est coupé. Cela s'explique par le fait que le composant DCP qui gère ces 2 aspects là c'est pas encore piloté par Asahi, mais ça ne devrait pas tarder.
Le Mac Studio, lui, reste à la rue. Le M3 Ultra n'est pas supporté, et les M4 et M5 en sont au tout début, avec le stockage, le PCIe et le démarrage multicœur qui tournent mais pas grand-chose d'autre. Donc plus votre machine est récente, plus il va falloir être patient...
Perso, j'avais un iMac M3 et franchement, j'ai été très déçu par cette machine. Pour de la bureautique ça allait très bien, mais dès qu'on bidouille un peu fort, ça pédale dans la semoule. Je suis donc passé au Mac Studio depuis et je ne le regrette pas une seconde.
En tout cas, je sais que si je veux recycler ce "vieil" iMac M3, je peux maintenant lui installer Linux... ça vaut peut-être le coup, à condition d'assumer un desktop sans la moindre accélération 3D ^^.
Source : le billet d'annonce d'Asahi Linux et Neowin .
-
Piratages de Hugging Face et d’un site allemand : face aux dérapages de ses agents IA, OpenAI admet ses torts
www.usine-digitale.frAprès l’incident du piratage du wiki allemand par ses agents, OpenAI reconnaît devoir revoir ses règles de transparence sur les dérapages de ses agents. L’entreprise a finalement pris la parole sur le réseau social X (ex-Twitter) pour revenir sur l’épisode au cours duquel plusieurs de ses agents ont écrit sur différents sites internet, dont un ancien site allemand. L’entreprise reconnaît surtout que ses pratiques actuelles ne suffisent plus pour décider quels comportements inattendus de ses modèles doivent être rendus publics.
-
Switch 2 collector, date pour Ocarina of Time, film… : tout ce que l’on attend au Nintendo Direct centré sur Zelda
www.numerama.com
Nintendo a donné un double rendez-vous aux joueuses et aux joueurs cette semaine, à commencer par un Direct dédié aux 40 ans de Zelda. Au programme, 30 minutes d'annonces en lien avec la saga phare. Et il n'y aura pas que des jeux vidéo.
-
La Fnac et Darty commencent les French Days avec de nombreuses promotions : voici les meilleures offres
www.numerama.com
Les French Days sont de retour, et avec eux une avalanche de promotions dans les rayons high-tech. Mais entre les vraies bonnes affaires, les remises gonflées et les produits simplement affichés comme « en promotion », difficile de s'y retrouver. Pour vous aider à faire le tri, nous avons sélectionné les offres les plus intéressantes chez Fnac et Darty.
-
D’OURA à STRIPE, comment les entreprises organisent la liquidité avant la Bourse
www.frenchweb.frAvant son introduction en Bourse, OURA a consacré 1,17 milliard de dollars au rachat de titres détenus par certains actionnaires. Cette opération invite à regarder autrement les financements privés, car derrière les montants annoncés, il faut distinguer ce qui finance l’activité, ce qui permet aux détenteurs de titres de récupérer des liquidités et ce qui …
L’article D’OURA à STRIPE, comment les entreprises organisent la liquidité avant la Bourse est apparu en premier sur FW.MEDIA.
-
Le Seattle Times poursuit OpenAI et Microsoft pour violation du droit d’auteur, les plaintes s’accumulent
www.usine-digitale.frLe Seattle Times et Newsday ont déclaré le 4 septembre 2026 poursuivre OpenAI et Microsoft devant un tribunal fédéral américain, accusant les deux entreprises technologiques d’avoir copié sans autorisation les contenus journalistiques des deux médias afin d’entraîner leurs systèmes d’intelligence artificielle.
-
Les French Days démarrent fort : voici les premières promos qui nous font hésiter à sortir la carte
www.numerama.com
Les French Days viennent de commencer et on a déjà repéré quelques offres. Un grand écran OLED pour jouer à GTA 6, une console pour les nostalgiques en précommande, des écouteurs qu’on trouvait trop chers à leur sortie… Suivez nos trouvailles en direct.
-
Il vole 320 millions de dollars en Bitcoin et prétend vouloir aider ses victimes
www.numerama.com
Liquid Network a perdu près de 320 millions de dollars en Bitcoin en l'espace de quelques heures, sans qu'aucune clé n'ait été volée. Explications.
-
CPP Investments et Equinix rachètent atNorth pour 4 milliards de dollars dans une région clé pour les data centers dédiés à l’IA
www.usine-digitale.frCPP Investments et Equinix ont donc finalisé le rachat d’atNorth pour 4 milliards de dollars. CPP Investments détiendra environ 51% du capital, après un investissement de 1,3 milliard de dollars. Equinix conservera environ 34%, pour 895 millions de dollars, tandis que Partners Group réinvestira dans l’opérateur pour conserver 10% pour environ 260 millions de dollars.
-
Hôpitaux, paiements, transports : construire le jumeau socio-cyber d’une infrastructure critique
incyber.orgJean Langlois-Berthelot et Marc-Olivier Boisset
Un hôpital perd l’accès à ses résultats de biologie. Une banque interrompt une partie de ses paiements. Un réseau de transport ne peut plus informer ses voyageurs. Dans chacun de ces cas, la première carte de la crise est technique : équipements touchés, logiciels indisponibles, flux interrompus, données compromises. Pourtant, cette carte cesse rapidement de correspondre au territoire réel de l’incident.
Les patients se reportent vers un autre établissement. Les clients recherchent des espèces ou changent de moyen de paiement. Les voyageurs empruntent une ligne différente, utilisent leur voiture ou renoncent à se déplacer. Les centres d’appel reçoivent davantage de demandes. Les agents improvisent des procédures manuelles. Les décisions prises pour protéger le système déplacent parfois la perturbation vers un autre service.
Une infrastructure critique n’est donc pas seulement un assemblage d’actifs. Elle constitue un service rendu à une population. Sa robustesse dépend autant de la résistance de ses composants que de la manière dont ses utilisateurs, ses personnels et ses partenaires réagissent à leur indisponibilité.
Le jumeau numérique s’arrête encore trop souvent à la machine
Le principe du jumeau numérique est désormais bien établi. Un système réel possède une représentation virtuelle alimentée par des données historiques ou actualisées. Cette représentation permet de suivre son état, de tester des modifications, de détecter des anomalies et de simuler des évolutions sans mettre directement l’infrastructure en danger.
Le National Institute of Standards and Technology définit le jumeau comme une représentation électronique d’entités réelles et de leurs changements d’état. En février 2025, le NIST a consacré un rapport complet aux conditions de sécurité et de confiance nécessaires à cette technologie. Ce déplacement est significatif : le jumeau n’est plus seulement un outil d’ingénierie. Il devient lui-même un système numérique sensible, connecté à l’objet qu’il représente et susceptible d’influencer les décisions prises sur celui-ci.
Le cadre de référence est présenté dans le rapport Security and Trust Considerations for Digital Twin Technology publié par le NIST en février 2025.
L’Europe effectue le même mouvement. Le programme de travail Horizon Europe consacré à la sécurité civile en 2025 prévoit explicitement la création de jumeaux numériques pour les infrastructures critiques et pour les entités essentielles ou importantes relevant de NIS2. Il associe cet objectif au développement d’outils de gestion opérationnelle des crises cyber transfrontalières et à la coopération entre CSIRT, autorités publiques et réseau EU-CyCLONe.
Cette orientation figure dans le programme Horizon Europe 2025 consacré à la sécurité civile.
La logique reste pourtant principalement cyberphysique. Le modèle reproduit les machines, les capteurs, les flux, les dépendances techniques et parfois les équipes chargées de les opérer. Il décrit plus difficilement ce que font les milliers ou les millions de personnes qui dépendent du service lorsque celui-ci se dégrade.
Cette absence ne constitue pas un détail. Une solution de secours techniquement disponible peut devenir inutilisable si trop d’usagers s’y reportent simultanément. Une procédure manuelle peut fonctionner pendant deux heures et s’effondrer au bout de deux jours. Une communication exacte peut provoquer des comportements préventifs qui aggravent temporairement la saturation. La machine est alors correctement modélisée, mais l’impact de sa panne reste sous-estimé.
Ajouter les usages, les reports et les décisions
Un jumeau socio-cyber doit superposer trois représentations. La première est celle de l’infrastructure : ses composants, ses logiciels, ses données, ses dépendances et ses solutions de repli. La deuxième est celle des usages : qui dépend du service, à quel moment, avec quelles alternatives et sous quelles contraintes. La troisième est celle de la décision : quelles autorités interviennent, quels seuils déclenchent une action, quelles informations leur parviennent et quels effets leurs choix produisent sur le système.
Prenons un réseau hospitalier. Le jumeau classique peut reproduire les serveurs, les applications, les laboratoires, les stocks et les liaisons entre établissements. Le jumeau socio-cyber ajoute les catégories de patients, les motifs de consultation, les capacités de déplacement, les délais acceptables, les établissements de report et les réactions des personnels. Il peut alors simuler non seulement la panne d’un laboratoire, mais la géographie nouvelle des soins créée par cette panne.
Le même raisonnement s’applique aux paiements. Le modèle ne doit pas seulement représenter les processeurs, les terminaux et les banques. Il doit intégrer la part des commerçants capables de basculer vers une autre solution, la disponibilité des espèces, la localisation des distributeurs, les horaires, les files d’attente et les populations pour lesquelles le paiement numérique constitue l’unique accès pratique à un bien essentiel.
Dans les transports, une panne d’information ou de billettique modifie les choix d’itinéraire. Ces choix affectent à leur tour la circulation routière, les réseaux voisins, les services d’assistance et parfois l’accès aux établissements de santé ou aux lieux de travail. Une simulation utile ne cherche donc pas simplement à calculer combien de trains restent disponibles. Elle cherche à comprendre comment la ville se reconfigure lorsque la confiance dans le réseau ou l’accès au service se dégrade.
La Commission européenne a déjà engagé cette extension à l’échelle urbaine. Son Local Digital Twin Toolbox, achevé en juin 2026, fournit aux villes une infrastructure ouverte et interopérable pour modéliser la mobilité, l’énergie, le climat urbain et l’espace public. Le dispositif comprend onze outils, six modèles d’intelligence artificielle et une plateforme européenne de données. Il ne constitue pas encore un jumeau socio-cyber complet, mais il démontre que des politiques urbaines, des flux physiques et des comportements opérationnels peuvent être réunis dans un même environnement de simulation.
La Commission présente l’achèvement et l’ouverture du EU Local Digital Twin Toolbox en juin 2026.
Un cas publié en juillet 2026 va plus loin : un modèle multi-agents reproduit les patrouilles de police, le réseau routier et les événements d’urgence afin d’évaluer les délais d’intervention et les goulets d’étranglement. L’intérêt n’est pas de prédire chaque déplacement réel, mais de faire émerger les effets de la distribution des véhicules, du trafic et de la densité des incidents.
Le démonstrateur est documenté dans la boîte à outils européenne sous le nom de SPADE Police Routing Tool.
Il devient alors possible d’imaginer l’étape suivante : injecter dans ce même environnement une panne de communications, la compromission d’un outil de répartition ou une campagne de faux appels d’urgence. Le jumeau mesurerait simultanément l’attaque, les réactions des opérateurs, la redistribution des moyens et les conséquences sur la population.
Transformer le jumeau en champ d’épreuve
Un jumeau socio-cyber ne doit pas être conçu comme une reproduction décorative de la réalité. Sa valeur réside dans les expériences qu’il permet de conduire. Il faut pouvoir y supprimer une ressource, modifier un comportement, introduire une information contradictoire, prolonger une panne ou déplacer l’attaque vers un prestataire commun à plusieurs secteurs.
L’exercice peut alors rechercher les seuils de rupture. Combien de temps les procédures dégradées restent-elles soutenables ? À partir de quel volume le service de substitution sature-t-il ? Quelle population perd l’accès en premier ? Quel message limite les comportements de précaution sans masquer la gravité de l’incident ? Quelle décision réduit l’impact local mais l’aggrave dans un secteur voisin ?
Cette approche modifie la préparation aux crises. Les équipes cyber ne travaillent plus seules sur une copie du réseau. Elles interagissent avec les responsables métiers, les opérateurs d’infrastructures, les communicants, les autorités et les décideurs publics. Chacun observe une partie différente du même incident, tandis que la simulation en restitue les effets combinés.
Elle impose également de protéger le jumeau. Un modèle connecté à des données opérationnelles peut révéler les dépendances les plus sensibles d’une infrastructure. S’il est altéré, il peut produire un diagnostic trompeur ou conduire les décideurs à engager des ressources au mauvais endroit. Le NIST insiste précisément sur l’intégrité des données, l’authentification des échanges, la traçabilité des changements et la confiance accordée aux modèles. Un jumeau de sécurité mal sécurisé deviendrait paradoxalement un instrument de reconnaissance ou de désinformation pour l’adversaire.
Il faut enfin accepter une limite : une population synthétique n’est jamais la population réelle. Ses comportements reposent sur des données incomplètes, des hypothèses et des règles simplifiées. La validation du modèle doit donc porter moins sur sa capacité à annoncer exactement la prochaine crise que sur sa capacité à reproduire des mécanismes connus, à faire varier explicitement les hypothèses et à rendre les résultats discutables par les experts.
Le bon jumeau ne dit pas ce qui arrivera. Il permet de découvrir ce que nous n’avions pas pensé à regarder.
La prochaine génération de cyber ranges devra accomplir cette jonction. Elle ne reproduira plus seulement les réseaux et leurs attaquants, mais aussi les services rendus, les comportements de report et les décisions institutionnelles. À ce moment, l’infrastructure critique cessera d’être modélisée comme une machine isolée. Elle apparaîtra pour ce qu’elle est réellement : un système technique habité par une société.
The post Hôpitaux, paiements, transports : construire le jumeau socio-cyber d’une infrastructure critique appeared first on INCYBER NEWS.
-
Degoog - Le métamoteur à installer sur votre ordi
korben.infodegoog est un moteur de recherche que vous installez chez vous, et qui interroge Google, Brave, DuckDuckGo et d'autres en même temps avant de vous afficher une seule et belle liste unique de résultat.
Quand vous l'aurez installé, la première étape consiste donc à sélectionner les moteurs de recherche que vous voulez utiliser.

Dès que c'est bon, l'interface se remplira alors automatiquement avec les résultats en provenance de tous services de recherche. Et quand plusieurs de ces services remontent la même page, degoog lui sait les fusionner afin d'éviter les doublons. Ce recoupement fait d'ailleurs monter le résultat dans le classement.
Et la colonne de droite de degoog vous dira le reste : quel moteur a répondu, en combien de temps, combien de résultats il a apportés...etc. Et surtout, si ça ne renvoie rien, il vous dira aussi pourquoi. Par exemple, si vous avez été bloqué par le moteur de recherche, si vous avez été limité parce que vous avez fait trop de requêtes rapprochées, s'il y a un captcha, s'il y a une page interstitielle, etc., avec le petit lien qui va bien pour relancer la recherche sur ce moteur-là tout seul.

Pour faire sa besogne, degoog embarque quatre outils (Fetch, Curl, Curl Fallback et Curl Impersonate), et son Store en propose d'autres qui pilotent FlareSolverr (un résolveur de captcha Cloudflare), un navigateur furtif comme Camoufox, ou carrément un vrai Firefox qui prête sa session au serveur.
Il y a bien longtemps, je vous avais présenté SearXNG , et l'auteur de degoog ne se cache pas d'avoir été inspiré par celui-ci. Mais degoog va plus loin en terme de fonctionnalités et est surtout moins gourmand en ressources. Ça permet de le faire tourner sur des petites configs par exemple à base de Raspberry Pi.
Pour l'installer voici comment faire (faudra Docker) :
mkdir -p ./data
sudo chown -R 1000:1000 ./data
docker run -d --name degoog -p 4444:4444 -v ./data:/app/data -e DEGOOG_SETTINGS_PASSWORDS=CHANGEZ_MOI --restart unless-stopped ghcr.io/degoog-org/degoog:latest
Puis je trouve qu'il est quand même vachement plus agréable à utiliser. Après, si vous voulez vraiment une page de résultats complète, il vous faudra un outil qui s'appelle 4play . C'est une extension qui s'installe dans un profil Firefox propre, qui permet d'aller faire des recherches par lui-même sur Internet comme si l'outil était un vrai internaute. Mais ça nécessite une vraie session de bureau et un écran allumé ou un adaptateur EDID.
degoog permet aussi d'intégrer dans l'outil des plugins que vous pouvez télécharger sur Internet. Mais méfiez-vous à ne pas installer n'importe quoi et faire entrer le loup dans la bergerie !!
Le projet est en stable beta, en version 0.25.0 sortie fin août, sous licence AGPL, et l'interface est traduite en français.
Source : degoog
-
Migration SEO : pourquoi la vraie difficulté n’est pas la préparation, mais le suivi
www.abondance.comUne étude de SALT.agency portant sur 1 052 migrations de nom de domaine (Dan Taylor, 2026) donne la mesure du phénomène : la durée médiane de récupération du trafic organique est d'environ dix mois, et 42 % des migrations mettent plus d'un an à retrouver leur niveau d'avant bascule. Autant dire que le sort d'une migration ne se joue pas le jour du go-live, mais dans les semaines et les mois qui suivent.
La plupart des ressources disponibles sur le sujet détaillent très bien ce qu'il faut vérifier avant de basculer un site : plan de redirection, titles, canonicals, hreflang, indexabilité. Ce qui est moins souvent traité, c'est la question du pilotage. Concrètement, avec quels outils une équipe SEO peut-elle suivre une migration du premier crawl jusqu'aux semaines qui suivent le lancement ? Le plus souvent, elle passe par plusieurs outils qui ne communiquent pas entre eux : un crawler pour l'audit, un export Search Console pour les positions, un tableur pour le plan de redirection ou encore un ticket dev pour chaque correction. Chaque bascule d'outil est une occasion de perdre du temps ou de l'information. C'est ce fil continu, de la préparation jusqu'aux semaines qui suivent le lancement, que cet article propose de reconstruire.
1 - Préparer : avoir une vision d'ensemble avant de toucher au site
La clé du succès repose sur la capacité à comparer l'avant et l'après. Avant de toucher au site, il faut disposer d'un état des lieux complet. Celui-ci inclut la liste exhaustive des URLs existantes, l'état de leurs signaux SEO et une vision claire des priorités de correction.
C'est ce que permet la plateforme Fasterize. Historiquement centrée sur l'optimisation, elle couvre désormais l'ensemble du cycle : détecter les anomalies, tester et déployer les corrections, puis en démontrer l'effet. Son crawler propriétaire contrôle les principaux signaux techniques d'un site (titles, meta descriptions, hreflang, canonicals, H1, status HTTP, meta robots, attributs alt) et restitue le résultat sous une forme directement exploitable : un score de santé SEO qui synthétise l'état du site, accompagné de la liste des optimisations prioritaires, du volume de pages concernées et des URLs impactées.
Dans un contexte de migration, ce score joue un double rôle. Avant la mise en production, il permet de repérer rapidement les zones à risque plutôt que de dérouler un audit manuel, page par page. Après le go-live, le même contrôle permet de vérifier en quelques minutes que rien n'a été cassé au passage, sans attendre le prochain crawl programmé.
2 - Sécuriser : agir sur les signaux SEO sans dépendre du planning de développement
Une migration ne se résume pas à un plan de redirections 301, même si c'est souvent le poste de risque le plus visible. Il s'agit aussi de préserver tout ce qui permet aux moteurs de comprendre correctement le nouveau site, et de garder la capacité de corriger vite si une anomalie apparaît après le lancement.
C'est justement ce que la plateforme prend en charge : les plans de redirections, même volumineux, se déploient directement depuis l'interface, sans dépendre d'un développement spécifique.
De la même façon, les principaux signaux SEO (meta, canonicals, hreflang, robots) peuvent être ajoutés ou corrigés indépendamment des capacités du CMS : une canonical mal orientée ou un hreflang cassé se corrigent sans toucher au template. Et ces corrections se déploient rapidement, sans attendre un cycle de développement complet.
Ce dernier point compte particulièrement dans les jours qui suivent un go-live, moment où les anomalies remontent vite, mais où les équipes techniques sont rarement disponibles pour pouvoir déployer un correctif rapidement.
3 - Mesurer : objectiver la reprise plutôt que la deviner
Une fois le site en ligne, la question centrale change de nature : est-ce que les optimisations mises en place produisent un effet réel, et à quel rythme ? Sans point de comparaison clair, il est difficile de distinguer une volatilité normale d'une vraie perte, surtout que cette phase de stabilisation peut s'étaler sur plusieurs semaines.
La plateforme intègre pour cela les données de Google Search Console. Pour chaque recommandation mise en œuvre, il devient possible de suivre son évolution à travers les mêmes indicateurs que ceux de Search Console (clics, impressions, CTR, position moyenne), avec deux niveaux de lecture, par URL et par requête. Un repère visuel indique à quel moment une recommandation a été déployée, ce qui facilite directement les analyses avant/après.
Concrètement, cette fonctionnalité permet de relier une action précise (une correction de canonical ou un redéploiement de redirections, par exemple) à son effet mesuré, plutôt que d'observer une courbe globale sans savoir quelle décision l'a fait bouger.
4 - Corriger : boucler la boucle sans repartir de zéro
Enfin, ce qui distingue un pilotage continu d'une succession d'étapes isolées, c'est la capacité à revenir en arrière rapidement. Le crawl signale un problème, la correction se déploie via la plateforme sans dépendre du CMS ni d'un cycle de développement, et les données Search Console permettent de vérifier que le correctif a bien l'effet attendu. Les trois temps s'articulent au même endroit, plutôt que de se répartir entre plusieurs outils déconnectés.
Cette continuité change surtout la nature du travail post go-live. Au lieu d'attendre un rapport mensuel pour découvrir qu'une page a perdu ses positions, l'équipe dispose d'un fil de suivi continu pour agir en conséquence, de la préparation jusqu'aux semaines qui suivent le lancement.
Ce qu'il faut retenir
- La difficulté d'une migration SEO ne se limite pas à la préparation, elle se joue tout autant dans le suivi des semaines qui suivent le go-live.
- Un état des lieux technique complet, synthétisé par un score de santé SEO, permet de comparer l'avant et l'après mise en production.
- Le déploiement des redirections et la correction des signaux SEO (meta, canonicals, hreflang, robots) se font indépendamment du CMS, sans attendre un cycle de développement.
- Les données Search Console relient chaque correction déployée à son effet mesuré (clics, impressions, CTR, position moyenne), par URL et par requête.
La réussite d'une migration ne se joue donc pas dans une étape, mais dans la continuité entre les quatre : préparer, sécuriser, mesurer, corriger, au même endroit plutôt que réparties entre des outils déconnectés.
L’article "Migration SEO : pourquoi la vraie difficulté n’est pas la préparation, mais le suivi" a été publié sur le site Abondance.
-
ISAR AEROSPACE : entre la Bavière et la Norvège, une nouvelle ambition spatiale européenne
www.frenchweb.frUne première mise en orbite dès le deuxième vol, cinq autres lanceurs déjà en production et une usine conçue pour changer d’échelle : Isar Aerospace vient de franchir une étape majeure. Le succès de Spectrum donne une traduction concrète à l’émergence d’une nouvelle génération d’entreprises spatiales européennes, capables de réunir technologie, capitaux et moyens industriels …
L’article ISAR AEROSPACE : entre la Bavière et la Norvège, une nouvelle ambition spatiale européenne est apparu en premier sur FW.MEDIA.
-
DocuSeal - Pour signer vos documents sur votre propre serveur
korben.infoSi comme moi, vous êtes un jeune entrepreneur plein de talent, vous avez sûrement déjà signé des tas de contrats, de NDA et autres documents relatifs à votre société. Et pour cela, en général, nos interlocuteurs et autres avocats ne se font pas chier : ils nous envoient des liens vers des plateformes comme Yousign ou DocuSign,
Car oui, faire signer un contrat à trois personnes passe en général par un service en ligne qui compte le nombre de documents et facture au volume. Snif... Mais c'était sans compter sur le projet DocuSeal qui fait exactement le même travail depuis un conteneur Docker tout simplement posé sur votre serveur. C'est l'avantage d'avoir une solution open source, et surtout, ça permet de tout garder chez vous et de ne rien envoyer sur des serveurs tiers.
Votre navigateur ne supporte pas la lecture de vidéos HTML5. Voici un lien vers la vidéo.Vous chargez un PDF, vous posez les champs à la souris dans un éditeur visuel, et vous envoyez ça à vos interlocuteurs. Il y a 10 types de champs côté version libre, notamment case à cocher, image, date et sélection multiple. Plusieurs signataires se succèdent ensuite dans l'ordre que vous fixez, chacun ne recevant le document qu'une fois que le précédent est passé, et les invitations partent via votre propre serveur SMTP.
Les documents signés restent ensuite sur le disque de la machine, à moins que vous ne préfériez les envoyer vers votre S3, votre Google Storage ou votre Azure.
L'API REST et les webhooks sont également dispo dans la version open source, Mais attention, toutes les fonctionnalités proposées par la version SaaS qu'il propose en mode payant ne se retrouvent pas forcément dans la version open source. Par exemple, on n'a pas la possibilité de créer des modèles différents pour générer des documents sur mesure par client.
Et là où l'auto-hébergement se paie vraiment, c'est sur le certificat car le cloud de DocuSeal signe avec un certificat reconnu par Adobe, alors que votre instance génère le sien par défaut. Donc, il faudra faire avec, surtout que le nombre de documents gérables est limité. Ou alors, modifiez vous-même le code source pour vous faire votre propre version custom.
Pour l'installer avec Docker afin de tester, c'est simple :
sudo docker run --name docuseal -p 3000:3000 -v.:/data docuseal/docusealCôté juridique, ce que vous récupérez est une signature électronique simple au sens du règlement eIDAS. C'est le niveau d'entrée, parfaitement valable pour un devis ou un accord interne. Par contre, ça ne supporte pas la signature qualifiée, qui est la seule à valoir juridiquement une signature manuscrite dans toute l'Union européenne.
Ce n'est d'ailleurs pas une faiblesse de l'open source car chez DocuSign aussi, la signature qualifiée se vend en module complémentaire des forfaits classiques. Chez DocuSeal, elle passe par un prestataire de confiance partenaire et se facture aujourd'hui 2 à 4 dollars pièce. Ensuite, le logo maison, le SSO, les relances et l'envoi en masse demanderont la licence Pro. Si vous choisissez de passer par leur version payante, faites attention à bien vous mettre sur l'instance européenne pour que vos documents soient conformes au RGPD et ne partent pas dans les mains des Américains.
Par exemple, comme je vous disais, le code est sous AGPL. Donc, vous pouvez faire un peu ce que vous voulez dedans tant que vous gardez l'attribution DocuSeal dans l'interface.
Et si vous n'avez pas le temps et que ça vous saoule d'auto-héberger votre propre, certificateur de documents, il existe aussi Goodflag Community , un service gratuit pour les particuliers, indépendants et associations dont vous n'êtes pas le produit (lol), qui vous permettra de faire tout pareil sans débourser un centime et avec de la signature qualifiée (Merci à Karefil pour l'info).
Source : DocuSeal sur GitHub
-
NSCALE : la bataille du cloud IA se joue aussi sur l’accès au capital
www.frenchweb.frAvec environ 103 milliards de dollars de contrats présentés aux investisseurs, Nscale doit réunir les capitaux nécessaires pour fournir le calcul promis. Sa recherche de financement avant une éventuelle introduction en Bourse éclaire une condition de la concurrence dans le cloud IA : la capacité à obtenir des commandes doit s’accompagner des moyens de les …
L’article NSCALE : la bataille du cloud IA se joue aussi sur l’accès au capital est apparu en premier sur FW.MEDIA.
-
Fraude aux faux RIB : payer l’usurpateur ne libère pas le débiteur
www.lexing.law
Par un arrêt du 17 juin 2026, la chambre commerciale de la Cour de cassation (Cass. com., 17-06-2026, n° 24-13.306) précise la portée de l’article 1342-3 du code civil. Lorsque le débiteur connaît son véritable créancier mais verse les fonds à un tiers qui en usurpe l’identité en mettant en place une fraude aux faux RIB, ce tiers n’est pas un créancier apparent. La bonne foi du payeur ne suffit donc pas à rendre le paiement libératoire.
La solution est importante pour les entreprises, mais sa portée doit être précisément circonscrite. Elle règle la question de l’extinction de la dette envers le fournisseur. Elle ne détermine pas, à elle seule, qui devra finalement supporter la perte ni si une banque peut être tenue responsable.
Le mécanisme de la fraude aux faux RIB
La société Petrogarde avait vendu du gazole à la société Sea Fleurs, par l’intermédiaire de la société Eazybunker.
Le 22 mai 2018, Eazybunker reçoit un courriel provenant d’une adresse électronique ne différant que d’une lettre de celle de Petrogarde. Le message contient une facture de 103 375,64 euros et un RIB. Eazybunker transmet ces documents à Sea Fleurs qui verse par virement le prix sur le compte indiqué.
Ce compte appartient en réalité à un escroc. Les fonds ne sont pas récupérés.
Petrogarde réclame alors le paiement à Sea Fleurs et, subsidiairement, des dommages et intérêts à Eazybunker. La cour d’appel d’Aix-en-Provence rejette les demandes. Selon elle, Sea Fleurs pouvait légitimement croire qu’elle payait Petrogarde. Son paiement devait donc être considéré comme libératoire sur le fondement de l’article 1342-3 du code civil.
La Cour de cassation censure ce raisonnement.L’usurpateur n’est pas un créancier apparent
L’article 1342-2 du code civil pose le principe que le paiement doit être fait au créancier ou à une personne habilitée à le recevoir. L’article 1342-3 du code civil prévoit une exception. Le paiement fait de bonne foi à un créancier apparent est valable.
Toute la difficulté consiste donc à identifier ce qu’est un créancier apparent.
Dans la conception retenue par la Cour de cassation, il faut distinguer l’erreur sur la qualité de créancier et l’erreur sur les coordonnées bancaires d’un créancier connu.La Cour de cassation précise ici les limites de l’article 1342-3 du code civil. Dans l’affaire qui lui était soumise, Sea Fleurs connaissait l’identité de son créancier, la société Petrogarde. La fraude n’avait pas créé l’apparence qu’une autre personne serait titulaire de la créance : un tiers s’était présenté sous l’identité même de Petrogarde afin de faire verser les fonds sur son propre compte.
Pour la Cour de cassation, « n’est pas créancier apparent, au sens de ce texte, le tiers qui usurpe l’identité du créancier » (Cass. com., 17-06-2026, n°24-13.306). La bonne foi du débiteur ne suffit donc pas, dans cette configuration, à conférer au paiement un effet libératoire sur le fondement de l’article 1342-3 du code civil.
Sea Fleurs savait que son créancier était Petrogarde. Elle n’avait pas payé une personne qu’elle croyait titulaire de la créance. Elle avait payé un tiers qui se faisait frauduleusement passer pour Petrogarde dans le cadre de cette fraude aux faux RIB.
L’arrêt d’appel est ainsi cassé en toutes ses dispositions et l’affaire renvoyée devant la cour d’appel de Lyon.L’évolution de la jurisprudence sur la fraude aux faux RIB
La solution tranche avec certaines décisions récentes des juridictions du fond. Le tribunal judiciaire de Lille avait ainsi considéré qu’un virement effectué sur un RIB falsifié était valable dès lors qu’aucun élément ne permettait au débiteur de déceler la fraude et que sa bonne foi n’était pas remise en cause (TJ Lille, 06-05-2025, RG n°23/10337). Dans le même sens, la cour d’appel de Rennes avait jugé libératoire un paiement réalisé sur un RIB frauduleux après avoir relevé que les modalités habituelles des échanges et l’absence d’anomalie évidente n’imposaient pas au débiteur de procéder à des vérifications supplémentaires (CA Rennes, 25-11-2025, RG n°24/05926).
L’arrêt du 17 juin 2026 conduit à ne plus faire dépendre, dans cette hypothèse précise, l’application de l’article 1342-3 du code civil de la seule crédibilité de la fraude ou de la bonne foi du payeur. Dès lors que le débiteur connaît son véritable créancier et que le bénéficiaire des fonds est un tiers qui en usurpe l’identité, la qualification de créancier apparent est écartée.
Cette solution ne signifie pas que le débiteur victime de la fraude a nécessairement commis une faute. Elle concerne l’effet libératoire du paiement à l’égard du véritable créancier. Les éventuelles responsabilités du débiteur, d’un intermédiaire ou d’un prestataire de services de paiement doivent être examinées séparément.Paiement et charge de la perte
Si le paiement à l’escroc n’est pas libératoire, la dette envers le véritable créancier peut subsister. L’entreprise victime de la fraude aux faux RIB peut donc devoir payer à nouveau la facture, avec un risque de double décaissement.
La charge définitive de la perte constitue toutefois une autre question. Des recours peuvent être envisagés contre l’auteur de la fraude ou un intermédiaire selon les circonstances.
S’agissant de la banque, il faut alors déterminer qui a donné l’ordre, quel IBAN a été validé, si l’ordre a été modifié après son émission et si la banque s’est limitée à exécuter les instructions reçues.La Cour de cassation a ainsi jugé le 1er juin 2023 qu’un ordre dont l’IBAN avait été frauduleusement modifié après sa rédaction ne constituait pas une opération autorisée (Cass. com., 01-06-2023, n°21-19.289).
Le 15 janvier 2025, elle a rappelé que lorsqu’une responsabilité bancaire est recherchée en raison d’une opération non autorisée ou mal exécutée, le régime spécial des services de paiement doit être appliqué (Cass. com., 15-01-2025, n°23-15.437).À l’inverse, ses arrêts des 19 novembre 2025 (Cass. com., 19-11-2025, n°24-17.056) et 4 mars 2026 (Cass. com., 04-03-2026, n°25-11.959) montrent que le droit commun peut encore intervenir dans certaines configurations, notamment lorsqu’est discuté le devoir de vigilance à propos d’une opération autorisée ou lorsque la banque a elle-même rédigé l’ordre de paiement.
Il n’existe donc pas de réponse automatique à la question du remboursement par la banque.
Pour les entreprises, la prévention reste déterminante. Tout changement de RIB devrait être confirmé auprès d’un interlocuteur déjà connu, par un canal indépendant du courriel reçu. Une double validation des nouveaux bénéficiaires, la conservation des justificatifs de contrôle et une réaction immédiate auprès de la banque en cas de fraude aux faux RIB permettent également de réduire le risque. Raphaël Liotier
Avocat
Directeur du département Droit pénal de l’informatique et du numérique Célia Neveux
Avocate
Collaboratrice du département Contentieux numérique
L’article Fraude aux faux RIB : payer l’usurpateur ne libère pas le débiteur est apparu en premier sur Lexing Avocats.
-
Les French Days sont là : suivez en direct les baisses de prix à ne pas manquer
www.numerama.com
Les French Days commencent, et les grosses remises paraissent déjà chez les e-commerçants. Du 7 au 14 septembre 2026, Numerama vous propose de suivre nos trouvailles des meilleures offres en direct.
-
La valeur ajoutée de l’IA ne réside pas dans sa capacité à répondre aux questions, mais dans celle d’accélérer la prise de décision
www.frenchweb.frL’IA sait très bien répondre aux questions. Mais peut-elle vous aider à prendre des décisions plus vite ? À en croire les pages de lancement et les fils LinkedIn, l’avenir de l’analyse ressemble à une immense fenêtre de discussion. Il suffit de saisir une question en langage naturel pour obtenir un graphique et appeler ça …
L’article La valeur ajoutée de l’IA ne réside pas dans sa capacité à répondre aux questions, mais dans celle d’accélérer la prise de décision est apparu en premier sur FW.MEDIA.
-
Pourquoi l’allemand Agile Robots mise sur l’industrie pour battre les chinois dans la robotique humanoïde
www.usine-digitale.frFin août, les prouesses de la deuxième édition des jeux mondiaux des robots humanoïdes, organisés par la Chine, ont fait le tour d’Internet. On y a vu des records de vitesse, des sauts à plusieurs mètres de hauteur, ou encore des matchs de tennis de table. En comparaison, le robot de la start-up Agile Robots paraît bien pataud.
-
En visite à l’Académie des robots de Munich, où les humains apprennent aux machines à devenir les ouvriers de demain
www.usine-digitale.frPour la première fois, la start-up Agile Robots ouvrait le 9 septembre les portes de son “Académie des robots”. Une surface de 3000 m2, inaugurée l’an dernier dans le sud de Munich, qui va jouer un rôle essentiel dans l’entraînement de son robot humanoïde Agile One. Au sein de l’académie, les robots ont le rôle “d’étudiants”, et les soixante opérateurs endossent celui de “professeurs”, dixit l’entreprise.
-
SCALEUP FEST 2026 : rendez-vous à Budapest pour la croissance internationale
www.frenchweb.frLes 16 et 17 septembre 2026, Scaleup Fest prévoit de réunir à Budapest environ 250 fondateurs, dirigeants et investisseurs. Consacré au développement des entreprises technologiques d’Europe centrale et du Sud-Est, l’événement associe retours d’expérience, ateliers et rencontres autour de l’expansion internationale, du financement et des acquisitions. Scaleup Fest mise sur un format resserré pour faciliter …
L’article SCALEUP FEST 2026 : rendez-vous à Budapest pour la croissance internationale est apparu en premier sur FW.MEDIA.
-
Un canon à micro-ondes pour protéger les futurs data centers en orbite des satellites espions
www.numerama.com
Une startup polonaise veut équiper des satellites de stockage de données d'un canon à micro-ondes censé griller l'électronique des engins qui s'en approchent de trop près.
-
Son-video allège de 350 € ce très grand téléviseur Hisense de 75 pouces
www.numerama.com
[Deal du jour] Envie d'un grand écran pour le salon ? Le Hisense 75U7SE est un modèle de 75 pouces, soit 190 cm de diagonale. Une belle bête qui représente tout de même près de trois à quatre baguettes de pain mises bout à bout. Il passe à 949 € au lieu de 1 299 € chez Son-Vidéo.
-
Stowaway, le site qui vous fait « embarquer » dans les avions qui survolent votre maison
www.numerama.com
Un avion traverse le ciel au-dessus de votre logement ? Le site Stowaway permet de le suivre en temps réel, puis d’admirer le paysage depuis son « hublot ». Si l'expérience est assez bien faite, elle ne repose évidemment pas sur une caméra installée à bord.
-
« En clair, je disparais d’Internet » : une décision lui fait perdre le nom de domaine sur lequel il a bâti toute sa vie numérique
www.numerama.com
Dans un témoignage partagé sur son blog, un ancien développeur de Google raconte comment le nom de domaine qu'il pensait détenir pour le reste de sa vie lui a échappé, et comment il pourrait finir entre de mauvaises mains.
-
Voilà comment retirer la batterie de la nouvelle Nintendo Switch 2
www.numerama.com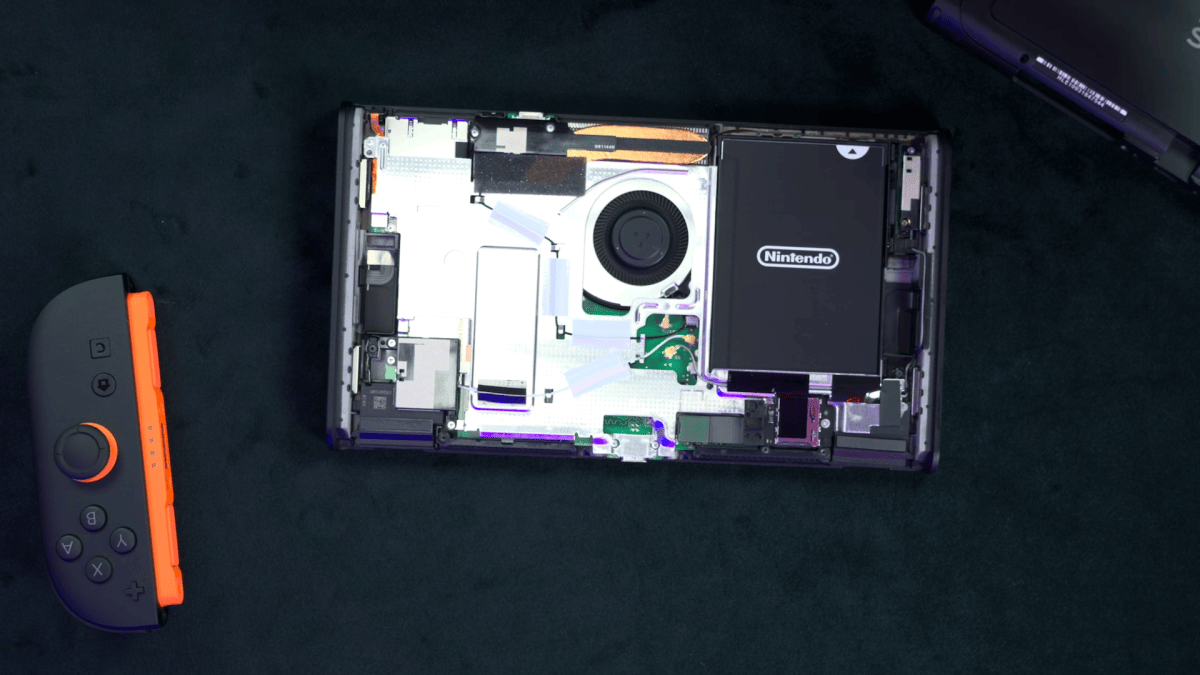
L'Europe contraint Nintendo à commercialiser une Switch 2 pourvue d'une batterie plus facilement remplaçable. Une vidéo montre comment fonctionne le changement.
-
Piratage de la DGPiF : un suspect mis en examen
incyber.orgLe parquet de Paris a confirmé, le 4 septembre 2026, l’interpellation de deux suspects dans le cadre de l’enquête sur les cyberattaques attribuées au groupe ZeroBytes, notamment celle qui a visé la DGPiF en août 2026. Le 18 août, les forces de l’ordre ont arrêté un premier suspect, âgé de 18 ans, mis en examen et placé en détention provisoire le 20 août.
Dans le dossier du piratage de la DGPiF, il est notamment mis en cause pour « accès et maintien frauduleux dans un système de traitement automatisé de données (STAD) à caractère personnel en bande organisée », « modification frauduleuse, extraction, transmission, reproduction et détention de données contenues dans un STAD à caractère personnel en bande organisée » et « participation à une association de malfaiteurs en vue de la préparation d’un délit puni de 10 ans d’emprisonnement ».
Déjà connu de la police, il avait fait l’objet de deux mises en examen, en juin 2024 puis en janvier 2025, pour deux cyberattaques commises en 2023 et 2024, alors qu’il était encore mineur. Le 26 août 2026, les autorités ont arrêté un second suspect, âgé de 16 ans, afin d’exploiter son matériel informatique, avant de le libérer à l’issue de sa garde à vue.
Le parquet de Paris précise que les investigations se poursuivent, sous la conduite d’un juge d’instruction, afin d’identifier les autres membres de ZeroBytes. Outre l’attaque contre l’administration fiscale, le groupe a revendiqué le piratage d’un site de l’Éducation nationale et de la plateforme « Zéro logement vacant ». Selon le parquet de Paris, « France Travail, la Fédération française de handball, Intermarché, SFR, Bureau Vallée ou encore Pulsy » figurent également « parmi les victimes des cyberattaques de ZeroBytes ».
The post Piratage de la DGPiF : un suspect mis en examen appeared first on INCYBER NEWS.
-
Fuite de données à l’Association des maires de France
incyber.orgL’Association des maires de France (AMF) a confirmé, le 4 septembre 2026, avoir été victime d’une fuite de données, revendiquée plus tôt dans la journée sur un forum cybercriminel. L’attaquant, qui utilise le pseudonyme « Alduin », affirme que la base dérobée contient 114 000 entrées concernant des élus, des agents territoriaux, des collectivités et d’autres acteurs de l’administration publique française.
Les éléments diffusés comportent également des informations d’identification, notamment des hachages de mots de passe et des mots de passe en clair. Les données personnelles comprennent notamment :
- le nom et le prénom ;
- l’adresse e-mail professionnelle ou personnelle ;
- la fonction ;
- la commune, l’intercommunalité ou l’organisation de rattachement ;
- des informations liées à l’abonnement et au profil AMF.
Alduin affirme avoir exploité une injection SQL de type UNION sur le site amf.asso.fr pour extraire ces données. L’AMF n’a pas publiquement confirmé cette méthode d’intrusion.
The post Fuite de données à l’Association des maires de France appeared first on INCYBER NEWS.
-
Des agents d’OpenAI ont piraté un vieux wiki allemand pour s’échanger des réponses et contourner leurs propres restrictions
www.usine-digitale.frUn nouveau précédent embarrassant pour OpenAI. Des milliers d’agents IA attribués à l’entreprise ont utilisé entre mai et juin dernier un vieux site collaboratif en allemand, de type Wikipédia, utilisé à l’origine par des développeurs pour documenter et échanger des informations, pour communiquer entre eux alors qu’ils réalisaient des tâches de recherche sur le web. L’information a été révélée par l’agence de presse Reuters ce 4 septembre, basée sur un rapport de chercheurs.
-
« Osez l’IA » : Quel est le véritable bilan du plan national un an après son lancement ?
www.usine-digitale.frEst-il vraiment bon de fêter tous les anniversaires ? Profitant du premier anniversaire du plan national « Osez l’IA », Anne Le Hénanff, ministre déléguée chargée de l’Intelligence artificielle et du Numérique, a réuni le 3 septembre à Bercy l’ensemble des acteurs mobilisés depuis un peu plus d’un an maintenant pour accélérer la diffusion de l’intelligence artificielle dans les entreprises.
-
Pour le salut de la discipline, des problèmes de maths devraient être « exclus » de l’IA, juge le Mozart des mathématiques
www.numerama.com
Terence Tao, l'un des plus grands mathématiciens vivants, propose de déclarer certaines catégories de problèmes de maths « hors limites » pour les IA.
-
Conquérir un million de professionnels du droit en Europe : LexisNexis met la main sur Doctrine pour accélérer dans l’IA juridique
www.usine-digitale.frQuatre mois après avoir annoncé son projet, RELX a finalisé le rachat de Doctrine pour un montant non communiqué. La start-up française rejoint ainsi LexisNexis Continental Europe, Middle East and Africa, la branche régionale de LexisNexis & Professional.
-
OpenAI aurait su, et n’aurait rien dit : un autre essaim d’agents IA aurait détourné un vieux wiki allemand
www.numerama.com
Selon une étude menée par des chercheurs indépendants, des milliers d'agents IA d'OpenAI ont transformé pendant l'été un forum de développeurs allemand en salle de coordination clandestine.
-
Cloud souverain : Quand les impératifs de la défense européenne compliquent les plans de Bruxelles pour réduire la dépendance aux Etats-Unis
www.usine-digitale.frLa volonté européenne de réduire sa dépendance aux géants américains du cloud - AWS, Google et Microsoft - rencontre un obstacle de taille : les besoins des armées. Plusieurs responsables européens de la défense s’opposent à certaines dispositions du futur « Cloud and AI Development Act » (CADA). Ils craignent que des exigences trop strictes en matière de souveraineté compliquent l’utilisation de technologies américaines indispensables à leurs opérations et à leur coopération avec l’Otan, rapporte le Financial Times.
-
SEO & GEO Summit prend la direction de Disneyland® Paris les 15 et 16 octobre 2026
www.abondance.comPourquoi le SEO ne suffit-il plus ?
Le constat posé par les organisateurs est direct : le SEO d'hier ne suffit plus, et exister sur Google non plus. Il faut désormais être visible là où les IA répondent, citent et recommandent. C'est tout l'enjeu du GEO (Generative Engine Optimization), qui vient s'ajouter aux problématiques classiques de référencement naturel.
Pour cette édition 2026, les meilleurs experts SEO et GEO du marché viendront présenter des stratégies concrètes, des travaux de R&D et des méthodes inédites pour s'adapter à cette nouvelle donne.
Un nouveau décor et un format élargi
Après deux éditions organisées au Parc des Princes, le Summit change de décor et prend ses quartiers à Disneyland Paris, pour une expérience présentée comme plus immersive.
Le programme évolue également. Le SEO seul ne suffisant plus à couvrir les besoins des professionnels de l'acquisition, l'événement s'élargit à l'ensemble des leviers : SEA, social ads, contenu, marketing automation et CRM, pour une vision plus complète de l'acquisition digitale.
Autre changement notable, le Summit passe d'une à deux journées complètes de conférences et de rencontres, l'ampleur des sujets à traiter ne tenant plus en une seule journée.
Un programme multi-thématiques
Le programme, encore en cours d'élaboration, réunit déjà de nombreux intervenants autour du SEO, du GEO et des autres canaux d'acquisition. Voici un aperçu des conférences annoncées à ce jour :
- 10 questions à se poser avant d'investir en GEO, par Mikaël Priol
- Les 7 canaux d'acquisition que toute entreprise devrait tester avant d'augmenter son budget média, par Maxence Rigottier
- Canva x IA : le combo gagnant pour créer mieux et plus vite, par Mounir Moustahlaf
- Comment manipuler facilement les LLMs (et générer plus de clients), par Alan CladX et Sylvain Montmory
- Les risques de l'IA dans la désinformation et les fake news, par Romane Maltnoy
- Exploiter Google Discover en tant que marque ou e-commerçant, par Sylvain Deauré
- Du SEO à la diffusion multicanal, l'art d'être présent partout, par Dimitri Ageon
- Comment et pourquoi déployer une stratégie de podcast, par Axel Thoreux
- Comment optimiser votre stratégie LinkedIn en tant que marque, par Léo Garret
- Google Ads et ChatGPT Ads pour la leadgen, par Alexandre Falck
- Le copywriting SEO à l'ère de l'IA générative : reprendre la main sur la création éditoriale, par Syphaïwong Bay
- Produire dix fois plus de créas : images et vidéos publicitaires par agents IA, par Maxence Tison
- Les synergies SEO et GEO, par Mikaël Priol
- Influence et génération de leads, par Jean-Baptiste Barat
- Ma stratégie de visibilité organique, par Bilkher Diakhate
- La prochaine évolution de l'AEO : façonner la manière dont l'IA parle de votre marque, par Louis Ktisti
- Pourquoi l'IA recommande vos concurrents et pas vous, enquête sur un cas réel, par Olivier Duffez
- Les relations presse et la brand, par Laurent Garrouste
- Le netlinking à l'ère des IA Overviews, par Jacky Giang
- La seule méthode SEO et GEO qui marche, prouvée par 14 ans de fausses révolutions, par Marvin Tranchant
- Utiliser Reddit pour augmenter la visibilité des marques dans les LLMs, par Zohra Belmahdi
- Les points d'entrée mémoriels : le KPI qui manque à votre reporting SEO pour peser auprès du CODIR, par Nelly Kempf
- Comment retrouver la visibilité de 2020 sur LinkedIn, par Hervé Hoint-Lecoq
- Analyse de la Spam Update Google du 21 août, par Mikaël Priol
D'autres conférences seront annoncées prochainement. Le programme, les jours et l'ordre de passage définitifs seront fixés quelques semaines avant l'événement.
Découvrez le programme completUn rendez-vous suivi depuis 2017
Depuis 2017, du Grand Rex au Parc des Princes, les organisateurs affirment que les participants repartent avec des techniques et compétences qui n'étaient pas encore diffusées dans l'écosystème digital au moment de l'événement.
Selon les organisateurs, 2026 marque un tournant pour le référencement, avec des règles du jeu et des algorithmes en pleine réinvention. Moteurs de recherche, IA générative, réseaux sociaux, publicité en ligne, contenu vidéo, influence marketing, emailing, data et automatisation : chaque canal d'acquisition traverse ses propres évolutions.
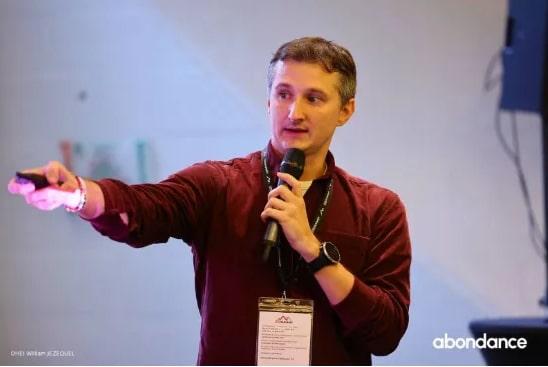
Les organisateurs de l'événement
Le SEO & GEO Summit 2026 est porté par trois organisateurs issus de l'écosystème SEO et digital français.
- Elliott Bobiet, expert SEO fort de 17 ans d'expérience, est spécialisé en SEO on-site, SEO off-site et optimisation des performances web. Il anime la newsletter, le podcast, les lives YouTube et le média L'Écosystème SEO, et intervient notamment à Masterclass SEO et au Séminaire SEO. Il est également ambassadeur de l'outil Yooda.
- Alexandre Machado est spécialisé en intelligence artificielle, automatisation et no-code. Développeur et ingénieur industriel de formation, il dirige la Content Factory Contenu.fr et a cofondé la plateforme ContentRank.
- Mikaël Priol, entrepreneur et expert SEO depuis plus de 15 ans, dirige le groupe Internet Factory, qui réunit notamment SEO.fr, Netlinking.fr, Netlinking.com et Yooda.
Les tarifs du SEO & GEO Summit 2026
Trois formules sont proposées pour assister au SEO & GEO Summit 2026, avec un tarif préférentiel jusqu'au 1er octobre.
- Le Pass 1 Jour est à 225 euros HT jusqu'au 1er octobre, puis 250 euros HT. Il donne accès au programme élargi à l'acquisition et à une journée de conférences exclusives.
- Le Pass 2 Jours est à 450 euros HT jusqu'au 1er octobre, puis 500 euros HT. Il permet de suivre l'intégralité des deux jours de conférences et donne accès à des tarifs d'hébergement exclusifs, avec une réduction de 50 %.
- Le Pass VIP est à 1900 euros HT jusqu'au 1er octobre, puis 2000 euros HT. Il inclut les repas, les soirées et des temps de mise en relation, ainsi qu'un accès backstage et au cercle des décideurs.
Informations pratiques
Le SEO & GEO Summit 2026 se déroule à Disneyland Paris. Toutes les informations sur l'événement sont disponibles sur seo-summit.com, où il est également possible de réserver sa place.
L’article "SEO & GEO Summit prend la direction de Disneyland® Paris les 15 et 16 octobre 2026" a été publié sur le site Abondance.
-
DNSforge - Le DNS qui coupe la pub et le tracking
korben.infoJe ne sais pas si vous en avez déjà entendu parler, mais DNSforge est un résolveur DNS allemand qui a une particularité plutôt cool : il refuse de résoudre les noms de domaine qui sont liés à la publicité, au pistage et au malware. Cela veut dire que la pub n'est pas bloquée dans votre navigateur, elle n'arrive tout simplement jamais à lui.
En arrivant sur la home de DNSforge, vous pouvez voir quatre portes d'entrée, selon ce que vous voulez laisser passer. En mode normal, c'est le DNS par défaut, avec blocage des pubs, blocage des trackers et blocage des malwares. Cela représente environ 1,4 million de noms de domaine.

De son côté, le mode Hard vise les mêmes catégories, mais avec des listes de blocage bien plus agressives, ce qui couvre environ 2,8 millions de noms de domaine et surtout, aucune exception n'est tolérée. Et cela même si cela nécessite de péter des bouts de Facebook.
Clean, quant à lui, c'est une version identique au mode normal qui bloque en plus le contenu adulte et les jeux d'argent, ainsi que le mode SafeSearch forcé sur les moteurs de recherche et sur YouTube. C'est pour ça qu'il couvre 8 millions de noms de domaine. Mais ça ne veut pas forcément dire que ça protège mieux que le mode Hard.
Quant au mode Blank, c'est un DNS qui n'est pas filtrant, il laisse tout passer.
Pour ces listes de blocage, DNS Forge se repose sur des listes tierces rafraîchies chaque nuit, notamment celles de hagezi ou d'oisd. Mais en cas de faux positif, rassurez-vous, vous pouvez toujours signaler ça sur le forum.
Après, comme tout ce qui est gratuit, il y a un petit plafond : DNSForge accepte 100 requêtes par tranche de 10 secondes. Et si vous dépassez ce chiffre, c'est que vous bombardez trop le résolveur, et votre adresse IP sera bannie durant 900 secondes. Voilà, ça représente un quart d'heure durant lequel vous n'avez plus accès à aucun site web. Mais bon, si ça vous arrive, il suffit de rebasculer sur un autre DNS et vous êtes tranquille.
Après 100 requêtes par tranche de 10 secondes, moi je trouve ça plutôt large pour un utilisateur seul, mais c'est vrai que si vous avez toute votre maison qui sort derrière une seule IP, que ce soit vos ordinateurs, vos téléviseurs, vos applications, vos robots, etc., on peut y être très, très vite...
Reste la question qui compte quand on confie son DNS à un inconnu : peut-on faire confiance à DNSForge ? Est-ce qu'ils conservent nos requêtes ? Eh bien, leur site dit que non : "keine Aufzeichnung von Zugriffen". À voir maintenant si c'est vrai et pour cela, il n'y a qu'une réquisition judiciaire qui saura nous le dire un jour.
Je note quand même qu'en mai 2026, un utilisateur a réclamé un rapport de transparence sur le forum et la réponse qu'il a obtenue, raconte que la police et le BKA (Office fédéral de la police criminelle) ont envoyé quelques demandes, et que DNSforge n'a rien pu leur remettre, faute d'adresses IP et de logs.
Et surtout, DNSForge indique qu'aucune requête n'est censurée... Je pense par exemple à quand les ayants droit commencent à s'exciter un petit peu trop. Maintenant, si la zone grise vous gêne, allez voir DNS4EU , le résolveur public européen. Là, c'est clean, garanti sans logs et respectueux du droit européen.
Pour tester ce DNS allemand sponsorisé par les dons, vous collez dnsforge.de dans le DNS privé d'Android, ou son adresse DoH dans Firefox, Chrome ou Edge . Sur iOS par contre, il faudra installer un profil de configuration, ce qui est un peu plus contraignant. Sinon, vous pouvez opter pour les bonnes vieilles adresses IPv6 ou IPv4 mais là, tout passera en clair.

Et si ça coince, vous remettez vos anciens DNS et on n'en parle plus.
Source : dnsforge.de
-
Amazon fait baisser le prix des Nothing Ear (3a), la nouvelle génération d’écouteurs abordable de la marque
www.numerama.com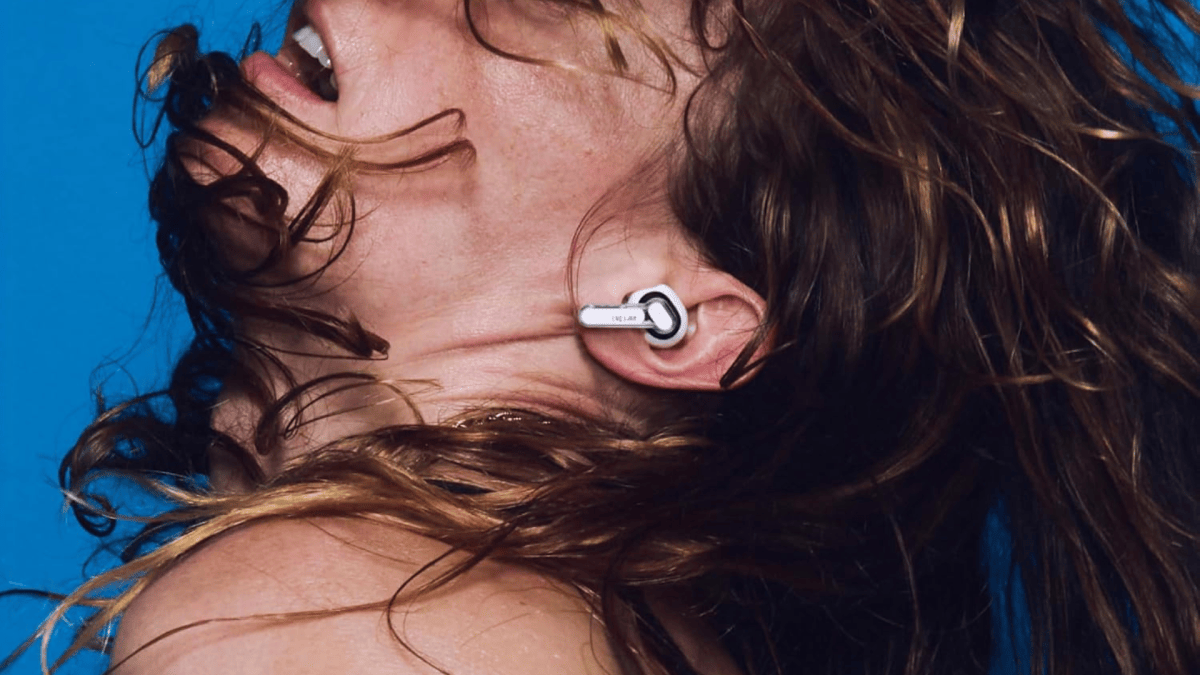
[Deal du jour] Nothing continue de miser sur ses écouteurs abordables au design transparent reconnaissable. Les Nothing Ear (3a) passent à 92,68 € sur Amazon, contre 99 € habituellement.
-
États-Unis et Canada : des données judiciaires exposées
incyber.orgL’éditeur de logiciels canadien Thomson Reuters a annoncé, le 2 septembre 2026, que le piratage de sa plateforme de gestion des dossiers judiciaires C-Track avait provoqué une fuite « d’informations judiciaires sous scellés » et de données personnelles. L’incident a touché des tribunaux dans au moins douze États américains et un État canadien, essentiellement des cours d’appel, ainsi que la Cour suprême et la Cour supérieure des Îles Vierges américaines.
Thomson Reuters n’a précisé ni l’origine de la faille ni l’éventuelle attribution de l’attaque, et n’a fourni aucune estimation du volume de données concernées. L’éditeur a déclaré avoir découvert cette « activité non autorisée » le 30 juin 2026. L’enquête a établi que la fuite avait commencé en mars 2026.
Selon Thomson Reuters, les données personnelles concernées comprennent des noms, des dates de naissance, des numéros de sécurité sociale et de permis de conduire, ainsi que des informations médicales et relatives à l’assurance maladie. La société a souligné que la faille provenait de son propre environnement et ne résultait pas d’une défaillance des réseaux ou des SI des tribunaux concernés.
The post États-Unis et Canada : des données judiciaires exposées appeared first on INCYBER NEWS.
-
Wero veut devenir la référence du paiement en Europe
incyber.orgL’European Payments Initiative (EPI), un consortium réunissant des banques et acteurs européens du paiement, a présenté, le 3 septembre 2026, les dernières avancées de sa solution de paiement Wero. En France, ce protocole a remplacé Paylib pour les transferts d’argent entre particuliers, directement d’un compte bancaire à l’autre et sans renseigner d’IBAN. D’ici la fin de l’année, toutes les banques commerciales actives en France seront compatibles avec Wero.
EPI souhaite désormais étendre son utilisation aux paiements en ligne. Le consortium a déjà déployé un bouton « Payer avec Wero » chez plusieurs partenaires et souhaite désormais le généraliser à tous les sites marchands. Cette option permet de payer en ligne par virement, sans passer par une carte bancaire. Elle évite ainsi les commissions des réseaux CB, Visa et Mastercard. EPI facture lui aussi des frais, mais à un niveau inférieur.
Wero présente également l’avantage d’être un protocole souverain, sans dépendance technologique vis-à-vis d’acteurs américains, contrairement à Visa, Mastercard, PayPal, Apple Pay ou Google Pay. EPI souhaite en faire la solution de paiement en ligne privilégiée dans l’UE.
Le consortium veut également s’imposer en magasin face à Apple Pay et Google Pay : une application dédiée permettra de régler ses achats depuis un compte bancaire, grâce à la puce NFC du smartphone ou à un QR code. À plus long terme, EPI veut faire de l’application Wero un portefeuille complet, intégrant moyens de paiement, documents d’identité, cartes de fidélité, tickets restaurant et titres de transport.
The post Wero veut devenir la référence du paiement en Europe appeared first on INCYBER NEWS.
-
En s’opposant à Trump, MapQuest gagne des utilisateurs
incyber.orgSensor Tower, société spécialisée dans l’analyse des téléchargements d’applications, a révélé, le 2 septembre 2026, la forte progression de MapQuest après le refus de l’app de géolocalisation de suivre une injonction de Donald Trump. Le 27 août 2026, le président des États-Unis, en pleine négociation commerciale tendue avec le Canada, a demandé le remplacement, dans les bases de données américaines, de « Lac Ontario » par « Lac America ».
Limitrophe des deux pays, le lac porte une dénomination d’origine iroquoise, « Ontario », qui a donné son nom à la province la plus peuplée du Canada, où se trouve la capitale fédérale, Ottawa. Google et Apple ont alors adopté « Lac America » dans leurs applications de cartographie, Maps et Plans.
Créé en 1996, le site de gestion d’itinéraires MapQuest a lancé une application de géolocalisation en 2009, à l’audience confidentielle. Elle totalise environ 25 millions de téléchargements depuis 2012, dont 97 % aux États-Unis. Google Maps atteint ce volume sur le sol américain en un mois, tout en étant présent nativement sur la majorité des smartphones Android.
Dès le 27 août 2026, MapQuest a annoncé qu’elle conserverait le nom « Lac Ontario », provoquant une forte hausse des téléchargements. Sur l’App Store américain, l’application est passée, entre le 28 août et le 1er septembre, de la 128e à la première place, toutes applications confondues. En cinq jours, MapQuest a cumulé, selon Sensor Tower, 632 000 téléchargements, soit 56 % de son total depuis le début de 2026.
The post En s’opposant à Trump, MapQuest gagne des utilisateurs appeared first on INCYBER NEWS.
-
Speakr - Interrogez toutes vos réunions enregistrées
korben.infoVous avez un dossier plein d'enregistrements de réunions, d'entretiens ou de notes vocales que vous avez dictées en marchant, et vous ne les avez jamais réécoutés. Forcément, réécouter doit se faire en temps réel, et un fichier baptisé REC_20260812_143301.m4a ne permet pas forcement de savoir de quoi ça cause... Alors que faire ?
Hé bien le projet Speakr s'attaque exactement à ce problème. Vous y déposez vos fichiers, ou vous enregistrez directement depuis le navigateur en captant le micro, le son du système, ou les deux mélangés. Et en sortie, vous récupérez un texte en clair, cherchable, découpé par intervenant, avec un résumé et les actions à retenir.

Et si vous cliquez sur une ligne du texte transcrit, la lecture se lancera à cet instant précis. Mais Speakr va encore plus loin grâce à sa fonctionnalité Inquire. Grâce à ça, plus besoin de farfouiller dans un enregistrement. Vous posez simplement une question à toute la bibliothèque d'un coup du genre "qu'est-ce qu'on avait décidé sur le tarif, et qui n'était pas d'accord ?".

Un mode agent optionnel, encore en bêta, va même lire les enregistrements concernés un par un avant de répondre, avec des liens numérotés qui ouvrent chaque extrait à la seconde citée. Et chacun décide si ses résumés et ses notes privées sont lisibles par cet agent.
Reste la question qui fâche, parce que le projet se vend comme un truc auto-hébergé, donc privé. Et en creusant un peu, je me suis rendu compte qu'il y avait quand même des choses qui sortaient de la machine. Il y a d'abord la transcription, qui envoie l'audio au moteur qui le transforme en texte. Et celui du texte ensuite, qui expédie la transcription au modèle qui écrit les résumés, les titres et les réponses du chat.
Et dans la configuration de base, les deux usages IA pointent chez un tiers : une clé OpenAI pour l'audio, une clé OpenAI (ou OpenRouter) pour le texte. Votre serveur, lui, ne stockera que des fichiers...
Alors, il faudra bien penser, si vous voulez que ça reste en local, à brancher Ollama à la place d'OpenAI et OpenRouter. Mais couper celui de l'audio se paiera car pour réussir à transcrire de l'audio, il vous faudra quand même une bonne carte graphique et un gros modèle Whisper comme expliqué dans le guide d'installation .
Sans carte, ça tourne quand même, rassure-vous, mais ce sera plus lent.
Pour le reste, c'est du Docker avec SQLite ou PostgreSQL, 2 Go de RAM annoncés pour l'application seule, et tout ce qu'on attend d'un truc qui s'utilise à plusieurs : comptes, authentification unique, partages, API et webhooks signés.
C'est sous licence AGPLv3, doublée d'une licence commerciale pour ceux qui ne veulent pas s'y contraindre.
Niveau outils semblables, il y a Scriberr, dont je vous ai déjà parlé , transcrit en local sans jamais rien envoyer dehors, mais son auteur vient d' annoncer une pause dans le développement . On a aussi l'application Meetily , qui elle, vise le poste de travail plutôt que le serveur d'équipe, et réserve la séparation des voix à son offre payante. Et si c'est de la dictée en direct sur Mac dont vous avez besoin plutôt que d'exploiter des enregistrements déjà faits, j'ai codé Kassis pour ça, qui reste en local lui aussi.
Alors finalement, pourquoi ne pas donner sa chance à Speakr ?
-
Après des semaines de suspense, OpenAI dévoile GPT-6 Astra, son modèle le plus avancé et le plus puissant en cybersécurité
www.usine-digitale.frIl y a deux jours encore, OpenAI publiait un post concernant Astra, son futur prochain modèle qui aurait atteint un niveau inédit en cybersécurité. Ses capacités seraient suffisamment avancées pour qu’OpenAI ne puisse plus exclure le franchissement de son seuil de risque « critique ». Pour mémoire, ce seuil correspond à la capacité de découvrir et d’exploiter des failles zero-day, voire de concevoir et d’exécuter de manière largement autonome une cyberattaque complexe. Astra aurait notamment découvert deux vulnérabilités inconnues pendant ses évaluations.
-
Stowaway - Squattez le hublot d'un vol qui n'est pas le vôtre
korben.infoHey, j'sais pas si vous avez vu, mais il y a un avion qui passe au-dessus de votre toit en ce moment même ! Et youpi, merci la vie, Stowaway vous propose de vous téléporter dedans afin de vous asseoir à son hublot. Et n'allez pas croire que c'est une simple simulation codée à la va-vite... Non, le rendu est hyper réaliste puisque le ciel, la météo et la lumière sont également ceux que vous avez chez vous au même instant.
Sur Stowaway, vous cliquez un appareil, la caméra le rattrape, et vous embarquez. C'est aussi simple que ça ! Ensuite vous tournez la tête à la souris, vous zoomez à la molette, et le relief défilera dessous. Les satellites passeront aussi, avec même leur nom affiché à côté.

Vous pouvez même choisir votre position dans l'avion : cockpit, aile gauche, aile droite ou arrière de l'avion,
Le mieux c'est que vous n'êtes obligatoirement pas coincé au-dessus de chez vous puisque le panneau de localisation accepte un nom de ville, ou une latitude et une longitude tapées à la main au dix-millième de degré. Dans sa version basique, le site est entièrement gratuit, mais si vous voulez pouvoir faire de la recherche par numéro de vol, suivre la route origine-destination de l'appareil, avoir un terrain photoréaliste avec les vrais bâtiments, ainsi que Roger, un assistant à qui on demande des choses en langage courant, il faudra vous acquitter de 4,99 $ par mois.
Après Marco qui m'a envoyé l'info m'a aussi donné sa combine : vous repérez un vol en cours sur un globe 3D qui suit le trafic , vous relevez les coordonnées d'un point qu'il survole, vous les collez dans Stowaway, et vous cliquez sur l'avion. Ça permet de se passer de la recherche par numéro de vol.

Et ça, c'est la vue d'un satellite.
Après, ce qui est dommage, je trouve, c'est que la version gratuite ne permet d'avoir qu'une imagerie satellite qui est certes libre, mais beaucoup moins fine, et qui est posée sur un relief calculé et sans les bâtiments. Mais bon, ça fait quand même le taf !
Les avions, eux, viennent d' airplanes.live , avec adsb.lol en secours, deux agrégateurs communautaires dont les récepteurs sont construits et hébergés par des passionnés. Les orbites des satellites, quant à eux, viennent de CelesTrak, la météo d'Open-Meteo.
Du coup la limite c'est que les positions arrivent en retard, incomplètes, ou pas du tout, et beaucoup d'appareils n'apparaissent jamais... Ce n'est donc pas un remplacement pour Flightradar24 mais plutôt un site pour kiffer... En tout cas, moi, j'aime beaucoup sa vibe un peu chill avec le bruit des oiseaux, le vent, les jolis nuages, le soleil, etc. C'est vraiment très chouette.
Et si vous voulez juste voir à quoi ça ressemble sans rien régler, une place au hublot tourne en direct sur YouTube, 24 h sur 24, avec le son de la cabine.
Ah et Stowaway, ça veut dire passager clandestin... Bien trouvé !
Merci à Marco pour le partage !
-
Figure réserve jusqu’à 100 000 GPU Nvidia : un contrat pouvant atteindre 6 milliards de dollars pour entraîner ses robots humanoïdes
www.usine-digitale.frLa start-up américaine de robotique humanoïde Figure a annoncé le 3 septembre un partenariat pluriannuel avec Nscale qui doit lui permettre d’accéder au maximum à 100 000 GPU Nvidia basés sur l’architecture Vera Rubin.
-
Le ministère de la Transition écologique piraté
incyber.orgLe ministère de la Transition écologique, de la biodiversité et des négociations internationales sur le climat et la nature a indiqué, le 4 septembre 2026, avoir saisi le parquet après une « attaque informatique sophistiquée » débutée fin août 2026. Le ministère a révélé l’incident dans la soirée du 2 septembre 2026, en précisant qu’il avait visé ses outils de messagerie, et annoncé avoir pris « des mesures particulières ».
Le site des consultations publiques en matière d’environnement et ceux de plusieurs administrations régionales relevant du ministère sont restés inaccessibles pendant une partie de la journée du 2 septembre. Le même jour, un cybercriminel anonyme a revendiqué l’attaque et affirmé détenir « des milliers de données ».
L’Anssi a déclaré « intervenir au profit d’administrations du ministère de la Transition écologique, suite à des suspicions de compromission de certains comptes utilisateurs et dans le cadre d’investigations ». À ce stade, le ministère n’a toutefois pas confirmé de fuite de données.
Cette attaque survient dans un contexte marqué par le piratage récent de plusieurs acteurs publics sensibles, notamment la DGFiP, le ministère de l’Éducation nationale et le site Zéro logement vacant. Le 31 août 2026, le Premier ministre Sébastien Lecornu a appelé à un « sursaut sur le volet cyber », en donnant deux semaines aux membres de son gouvernement pour déployer dans leurs administrations le plan de sécurisation lancé en avril 2026.
The post Le ministère de la Transition écologique piraté appeared first on INCYBER NEWS.
-
Le sénateur américain Bernie Sanders appelle à l’interdiction de la « superintelligence artificielle »
www.usine-digitale.fr« Suspendez le développement de l’intelligence artificielle maintenant ». C’est un appel sans concession que fait le sénateur Bernie Sanders au peuple américain, aux institutions et surtout aux entreprises du secteur de l’intelligence artificielle. Le sénateur, aux côtés de Greg Casar, élu du Texas à la Chambre des représentants des États-Unis, porte une proposition de loi plutôt radicale : « The Ban Artificial Superintelligence Act ».
-
Pannes quasi simultanées chez Claude, ChatGPT et Grok : ce que l’on sait de la coïncidence du 3 septembre
www.numerama.com
Trois pannes quasi simultanées ont frappé Anthropic, OpenAI et xAI le jeudi 3 septembre 2026. Seul SpaceX, maison-mère de xAI, a donné une explication publique.
-
CLAIRE VERNET-GARNIER, de l’État actionnaire aux grandes manœuvres d’ORANGE
www.frenchweb.frAprès près de trois années passées à l’Élysée, Claire Vernet-Garnier rejoint Orange pour diriger le Corporate Development, les fusions-acquisitions et l’intégration. À 42 ans, cette ancienne banquière d’affaires retrouve un groupe dont elle fut administratrice au nom de l’État. Son arrivée intervient au moment où l’opérateur doit absorber MASorange et préparer le partage de SFR, …
L’article CLAIRE VERNET-GARNIER, de l’État actionnaire aux grandes manœuvres d’ORANGE est apparu en premier sur FW.MEDIA.
-
Ces nouveaux radiateurs Dreo peuvent vous réchauffer sans chauffer inutilement toute la pièce
www.numerama.com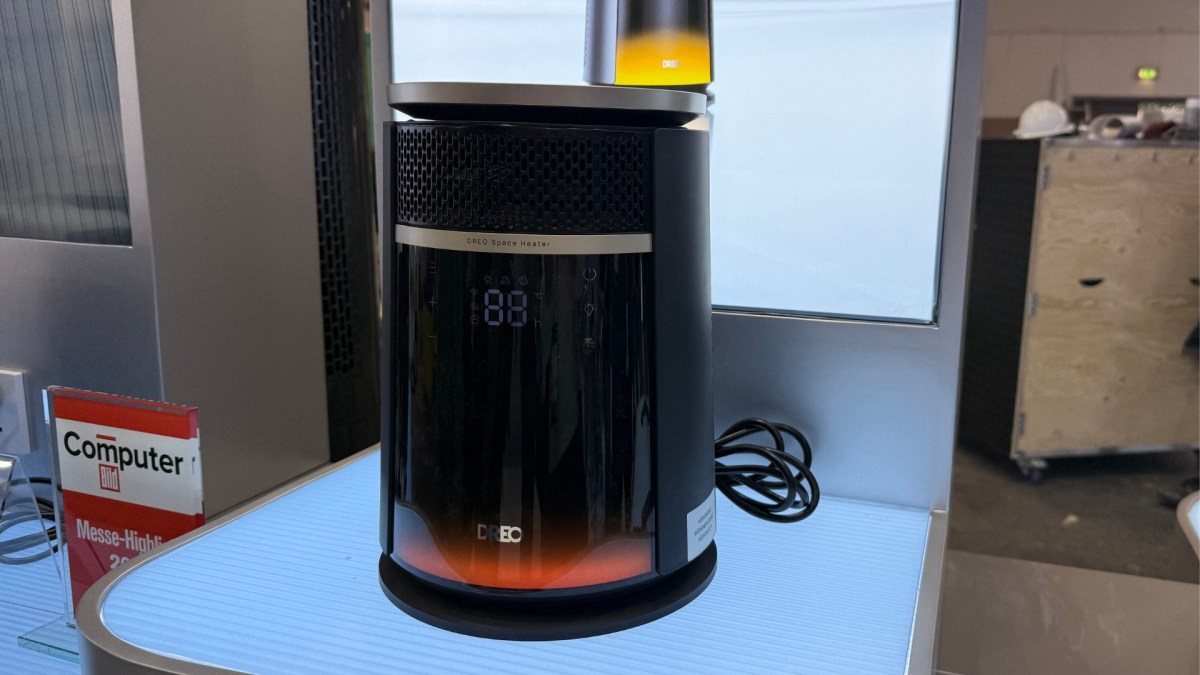
Après s’être fait connaître pendant la canicule avec ses ventilateurs et climatiseurs connectés, Dreo profite de l’IFA 2026 pour préparer l’hiver. La marque dévoile des radiateurs capables de choisir où envoyer la chaleur.
-
L’ELYSEE, VIGINUM, SANOFI, SPORE.BIO, CAILABS : les mouvements clés de la semaine
www.frenchweb.frClara Chappaz rejoint l’Élysée comme conseillère pour l’attractivité, le numérique et l’IA Clara Chappaz intègre le cabinet d’Emmanuel Macron comme Conseillère chargée de l’attractivité, du numérique et de l’intelligence artificielle. Ancienne directrice de la Mission French Tech puis Ministre déléguée chargée de l’IA et du Numérique, elle reprend les dossiers suivis par Victoire Vandeville et …
L’article L’ELYSEE, VIGINUM, SANOFI, SPORE.BIO, CAILABS : les mouvements clés de la semaine est apparu en premier sur FW.MEDIA.